
¿Qué es una amenaza de día cero? Definición, ejemplos y defensas
¿Qué es una amenaza de día cero? Descubra cómo los ataques de día cero aprovechan vulnerabilidades sin parchear, por qué importa la ventana de exposición y cómo las defensas de DNS en capas reducen el riesgo.
Published 16 de noviembre de 2026
Usted administra una red de WiFi para invitados, atiende solicitudes de soporte o verifica si los dispositivos de su organización están al día. De pronto, llega una alerta de seguridad: los atacantes están aprovechando una vulnerabilidad y el fabricante aún no ha lanzado un parche. Todavía no es posible resolver el problema mediante una actualización, pero dejar todo conectado de forma habitual tampoco parece seguro.
Ese es el desafío práctico detrás de una amenaza de día cero. Comprenderla comienza con el factor tiempo, y luego pasa a lo que usted aún puede prevenir, observar y contener mientras no haya una solución disponible.
Tabla de contenido
- Qué es y qué no es una amenaza de día cero
- Comparación entre vulnerabilidad, exploit y malware de día cero
- Cómo se desarrolla un ataque de día cero paso a paso
- Por qué la ventana de exposición importa más que la gravedad
- Casos reales de día cero y los actores detrás de ellos
- Defensas en capas que reducen la ventana de exposición
- Confirme su exposición antes de elegir los controles
Qué es y qué no es una amenaza de día cero
Una amenaza de día cero es un ataque que aprovecha una vulnerabilidad de software o hardware antes de que el proveedor haya lanzado una solución, dando a los defensores cero días de tiempo oficial de mitigación. El término describe la ventana de explotación, no la antigüedad del software ni la habilidad que debe tener el atacante.
Un cerrajero descubre una falla oculta en una cerradura que el fabricante nunca ha visto. La cerradura parece funcionar con normalidad, pero alguien puede burlarla, y nadie tiene una pieza de repuesto hasta que el fabricante produzca una.
El tiempo transcurrido, no la novedad, define el término.
La distinción importante está entre un producto funcional y un producto seguro. Una aplicación puede superar sus verificaciones habituales, aceptar usuarios legítimos y aun así contener una debilidad que un atacante sabe cómo aprovechar.
Una falla también puede existir en muchas instalaciones del mismo componente. Las organizaciones no necesitan compartir contraseñas ni comunicarse entre sí para enfrentarse a la misma exposición subyacente. Utilizar una versión afectada puede ser suficiente.
Tres malentendidos comunes
Los ataques de día cero siempre son fallas completamente nuevas. El análisis de Google Project Zero sobre la explotación activa determinó que muchos ataques de día cero observados eran variantes de vulnerabilidades reportadas con anterioridad. Un atacante puede encontrar otra ruta a través de una debilidad que los desarrolladores creían haber corregido. La ausencia de un parche para esa ruta específica importa más que si alguien ha detectado o no una falla relacionada.
Parchar de inmediato soluciona el problema. Ese consejo asume que existe un parche. Antes de su lanzamiento, los operadores necesitan medidas temporales como restringir el acceso, inhabilitar la función afectada o aislar el sistema vulnerable. Después de su publicación, aún deben implementar la corrección y verificar que haya funcionado.
Solo los atacantes con amplios recursos hacen relevantes las amenazas de día cero. Desarrollar un exploit y operar una red expuesta son problemas distintos. Un hotel o una escuela no necesitan ser un objetivo de inteligencia militar para tener software vulnerable, y sus operadores aún necesitan una respuesta cuando la explotación se hace pública.
El patrón de un núcleo sólido rodeado de sistemas de soporte más vulnerables también se observa más allá del software tradicional. La explicación de The Coin Course sobre los límites de la seguridad de blockchain para los titulares plantea un punto equivalente: una tecnología puede ser robusta mientras las herramientas que las personas utilizan para interactuar con ella continúan expuestas.
Entonces, ¿qué es una amenaza de día cero en términos prácticos? Es una situación en la que los atacantes pueden explotar una vulnerabilidad antes de que los defensores dispongan de una solución del proveedor, no automáticamente un error nunca antes visto o una campaña a nivel de Estado nación.
Comparación entre vulnerabilidad, exploit y malware de día cero
Las alertas de seguridad a menudo usan vulnerabilidad, exploit, malware y ataque como si significaran lo mismo. Describen diferentes partes del problema. Separarlos le ayuda a comprender lo que establece una alerta.
Comparación de términos de día cero
| Término | A qué se refiere | Ejemplo práctico |
|---|---|---|
| Vulnerabilidad de día cero (zero-day) | Una falla de software o hardware no divulgada o sin parches | Falla de memoria desconocida en un dispositivo VPN |
| Exploit de día cero (zero-day) | La técnica o código que aprovecha la falla | Script que activa de forma remota la falla de memoria |
| Malware de día cero (zero-day) | Código malicioso que puede o no depender de una vulnerabilidad de día cero | Dropper que instala una puerta trasera tras la vulneración de un navegador |
| Ataque de día cero (zero-day) | La campaña completa desde el acceso inicial hasta el impacto | Ransomware desplegado después de que se completa una cadena de exploits |
Una falla sin parches no es necesariamente una amenaza de día cero. Una vez que se publica una solución, un dispositivo que no cuente con esa actualización sigue siendo vulnerable, pero su operador se enfrenta a un problema de remediación diferente.
Cómo leer una alerta con precisión
Piense en un dispositivo VPN hipotético. La vulnerabilidad es un error de administración de memoria dentro de su software. El exploit es la solicitud manipulada que convierte ese error en acceso no autorizado.
En un escenario de navegador independiente, un atacante podría usar un exploit para ejecutar un dropper. Ese dropper es malware, no la vulnerabilidad en sí. Si el atacante luego roba credenciales e implementa ransomware, el ataque incluye esa secuencia más amplia.
Estas distinciones también explican por qué desconocido no significa invisible. Es posible que los defensores no reconozcan la solicitud manipulada, pero aun así noten un proceso inesperado, un inicio de sesión inusual o un dispositivo que se comunica con un destino desconocido.
El resumen ejecutivo del Informe de Investigaciones de Brechas de Datos 2025 de Verizon determinó que la explotación de vulnerabilidades representó el 20% de las filtraciones. Dicha métrica abarca la explotación de vulnerabilidades en general, no solo los ataques de día cero, por lo que no debe presentarse como una tasa de filtraciones por día cero.
Principio de detección: No siempre necesita saber qué falla utilizó un atacante para reconocer que un dispositivo se está comportando de manera peligrosa.
Decir que las amenazas de día cero son indetectables confunde la falta de reconocimiento del exploit con la incapacidad de observar el ataque. El comportamiento es algo que los defensores pueden vigilar, incluso antes de que los investigadores asignen un nombre a la falla subyacente.
Cómo se desarrolla paso a paso un ataque de día cero
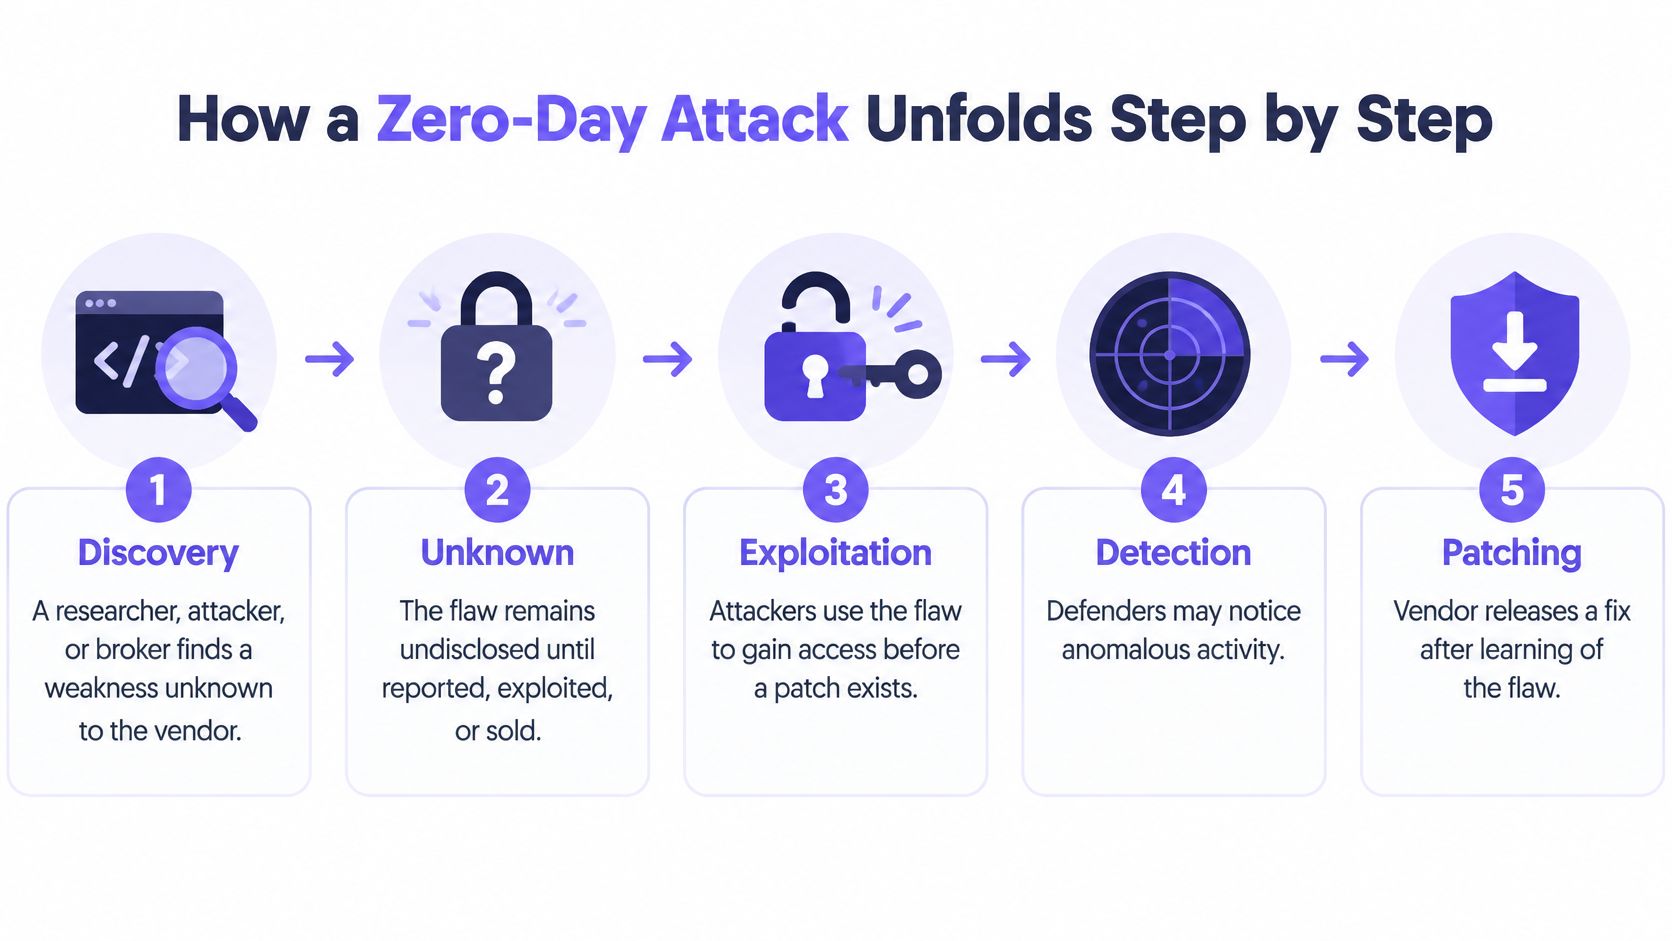
Un investigador, atacante o intermediario puede descubrir una vulnerabilidad antes de que el proveedor se entere de ella. El simple descubrimiento no significa que haya ocurrido un ataque: un investigador podría reportar la falla de forma privada para que el proveedor pueda investigarla.
La guía de reporte de vulnerabilidades de CISA describe las vulnerabilidades de día cero como desconocidas para el proveedor y comunes a las copias afectadas de un componente. Esa debilidad compartida explica cómo un atacante puede reutilizar un exploit contra organizaciones que de otro modo no tendrían relación entre sí.
El ciclo de vida incluye el descubrimiento, la explotación, la detección y la reparación final.
Dónde pueden interrumpir el ataque los defensores
Descubrimiento. Alguien identifica un comportamiento no seguro, como un servicio que procesa de forma incorrecta entradas manipuladas. Por lo general, los defensores no pueden actuar ante un descubrimiento secreto, pero sí pueden reducir la exposición con antelación eliminando los servicios innecesarios y manteniendo la administración fuera de las interfaces públicas.
Desarrollo de exploits. El atacante desarrolla un método confiable para activar la vulnerabilidad en un producto o versión en particular. Cuando se publique un aviso de seguridad del proveedor, aplique su solución alternativa con precisión, incluido cualquier reinicio obligatorio o restricción de funciones.
Acceso inicial. El exploit llega a un navegador, a un gestor de archivos adjuntos, a una VPN o a otro componente expuesto. Restringir el alcance puede impedir la entrega a un servicio vulnerable. A partir de este momento, el filtrado de salida también puede interrumpir los intentos de recuperar herramientas o comunicarse con la infraestructura del atacante.
Escalamiento de privilegios. Un atacante con acceso limitado intenta obtener permisos superiores. El principio de menor privilegio restringe lo que la cuenta o el proceso inicial pueden hacer, aunque no garantiza que otra falla de escalamiento no pueda eludir dichas restricciones.
Movimiento lateral. El atacante intenta acceder a otros hosts, credenciales o servicios compartidos. La segmentación y las reglas de acceso explícitas pueden evitar que un dispositivo de invitado comprometido acceda a los sistemas del personal o a las interfaces administrativas.
Impacto. El atacante roba información, realiza espionaje, instala software de minería de criptomonedas o despliega ransomware. Los encargados de la respuesta deben aislar los sistemas afectados, preservar las pruebas e investigar el alcance, en lugar de considerar una conexión bloqueada como prueba de resolución definitiva.
No todas las campañas siguen esta secuencia al pie de la letra. Algunos atacantes ya cuentan con un nivel de acceso más alto tras ingresar; otros nunca necesitan avanzar más allá del primer dispositivo.
Comprender la comunicación de comando y control ayuda a explicar un punto de interrupción importante: un atacante puede necesitar un canal de salida incluso después de vulnerar con éxito el dispositivo.
La divulgación no es la remediación. El conocimiento público puede llegar antes de que exista un parche. Una corrección del proveedor pone fin a la condición de falta de solución, pero la exposición de cada organización continúa hasta que aplica una corrección efectiva o elimina de otro modo la ruta vulnerable.
Por qué la ventana de exposición importa más que la gravedad
El seguimiento en el entorno real de Google Project Zero reporta el hallazgo de un nuevo exploit aproximadamente cada 17 días en promedio y un promedio de cerca de 15 días para parchar una vulnerabilidad que ya está siendo explotada. Estas son métricas distintas, no una cuenta regresiva que anticipe cuándo será atacada su organización.
Un panel de seguridad útil debería hacer visible el tiempo de exposición transcurrido, no solo mostrar una etiqueta de gravedad.
Tiempos de exposición a un día cero
| Métrica | Valor reportado | Contexto de origen |
|---|---|---|
| Nuevo exploit activo descubierto | Aproximadamente cada 17 días en promedio | Seguimiento de Google Project Zero citado anteriormente |
| Tiempo para corregir una vulnerabilidad explotada | Aproximadamente 15 días en promedio | Seguimiento de Google Project Zero citado anteriormente |
| Vulnerabilidades de dispositivos perimetrales completamente mitigadas | Aproximadamente el 54% en un año | Reportes de Verizon resumidos en el documento de escenarios de amenazas de CISA |
| Tiempo medio de remediación en dispositivos perimetrales | 32 días | Mismos reportes de Verizon resumidos por CISA |
| Vulnerabilidades de día cero activas causadas por corrupción de memoria | 39 de 58 (67%) en 2021 | Registros de Project Zero citados anteriormente |
Qué significa la brecha en WiFi
compartidasLa corrupción de memoria ocurre cuando el software administra la memoria de forma no segura. La entrada manipulada puede alterar los datos o el flujo de ejecución, permitiendo potencialmente que se ejecute código controlado por el atacante. Para navegadores, VPN y servicios orientados a la red, la contención puede ser urgente incluso antes de que un operador comprenda los mecanismos detallados del exploit.
En la red WiFi para invitados, por lo general usted no puede inspeccionar ni actualizar la computadora portátil de un visitante. Sin embargo, puede conservar evidencia de red que vincule una solicitud sospechosa con un SSID, ubicación, sesión de dispositivo, marca de tiempo y dominio solicitado, sujeto a sus políticas de privacidad y retención.
Mantenga esos campos utilizables de forma conjunta. El total de dominios bloqueados por sí solo no le indica a un responsable de respuesta qué sesión requiere atención ni si el mismo dispositivo sigue intentando acceder a otros destinos.
Este video ofrece otro formato para explorar el problema de seguridad.
Una estrategia para bloquear malware antes de las actualizaciones de la base de datos debe centrarse en la actividad observable durante ese intervalo, y no en prometer el conocimiento previo de cada fallo. La gravedad sigue siendo importante, pero la pregunta operativa es cuánto tiempo permanece expuesta una vulnerabilidad alcanzable y qué puede hacer un atacante durante ese período.
Casos reales de día cero y los actores detrás de ellos
En 2010, Stuxnet utilizó cuatro vulnerabilidades de día cero junto con la falla previamente conocida MS08-067, encadenando vulnerabilidades para llegar a los sistemas industriales.
Observe la combinación: cuatro fallas eran desconocidas para los defensores, pero una ya era pública, y los atacantes aun así dependieron de ella porque las máquinas no habían instalado la corrección. Esa es la ventana de exposición en la práctica: una vulnerabilidad sigue siendo útil para un atacante mientras los sistemas accesibles permanezcan sin parches, ya sea que la falla sea secreta o no. Por lo tanto, mitigar una debilidad conocida puede ser fundamental incluso cuando los defensores aún no pueden reparar una desconocida.
De campañas excepcionales a la planeación operativa
Las campañas a nivel de Stuxnet son raras. Las vulnerabilidades de día cero explotadas no lo son. Google reportó 97 vulnerabilidades de día cero explotadas activamente durante 2023, en comparación con las 62 de 2022, en su revisión de explotación de día cero en 2023. Estas cifras corresponden a explotaciones observadas en el mundo real, no meramente a errores demostrados por investigadores en un laboratorio.
Las diferentes publicaciones de seguimiento pueden utilizar distintos alcances o registros actualizados, por lo que debe tratar cada serie como independiente en lugar de combinar totales de revisiones separadas en una tendencia improvisada.
La atribución también requiere una redacción cuidadosa. Los grupos de ciberespionaje respaldados por gobiernos representaron el 29% de las explotaciones atribuidas de vulnerabilidades de día cero en 2024, mientras que los proveedores comerciales de software espía representaron el 23.5%, según el informe de Cybersecurity Dive sobre el análisis de Google.
Esas cifras describen la explotación atribuida, no la proporción de todas las organizaciones atacadas. No demuestran que un establecimiento común tenga probabilidades de enfrentar la misma campaña que un objetivo de inteligencia.
Un titular explica quién llamó la atención. Su inventario explica si su red contiene la tecnología afectada.
Considere una clínica que utiliza un dispositivo de acceso remoto vulnerable. Sus decisiones inmediatas se refieren a quién puede acceder al dispositivo, si se aplica una solución temporal y cómo los responsables de respuesta identificarían el uso indebido. La identidad final del atacante no elimina la necesidad de tomar esas decisiones, y el tiempo ya corre mientras la clínica las toma.
Una escuela, un hotel o una biblioteca pueden utilizar el mismo método de preparación sin asumir que se enfrentan al mismo adversario. Comience con una pregunta concreta: ¿qué servicios están expuestos a internet y a quién le corresponde tomar la decisión de restringirlos cuando una falla desconocida se convierte en una amenaza activa?
Defensas en capas que reducen la ventana de exposición
Capas de defensa y sus límites
| Control | Qué detiene | Qué no puede detener |
|---|---|---|
| Parche o mitigación del proveedor | La explotación a través de la falla abordada una vez que se aplica de forma efectiva | Ataques ocurridos antes de la corrección o solución alternativa |
| Deshabilitación de la función expuesta | El acceso mediante dicha función cuando está totalmente deshabilitada | Fallas en otros servicios activos |
| Segmentación de red | El movimiento no autorizado entre sistemas debidamente separados | El compromiso inicial dentro de un segmento |
| Menor privilegio | Acciones que requieren permisos de los que carece la cuenta comprometida | Actividad maliciosa dentro de sus permisos existentes |
| DNS de protección | Búsquedas hacia destinos identificados y bloqueados como maliciosos | La ejecución del exploit en sí en el dispositivo |
| Detección y registro en endpoints | Las detecciones compatibles pueden activar la contención; los registros respaldan la investigación | Actividad que no produce telemetría recopilada o reconocible |
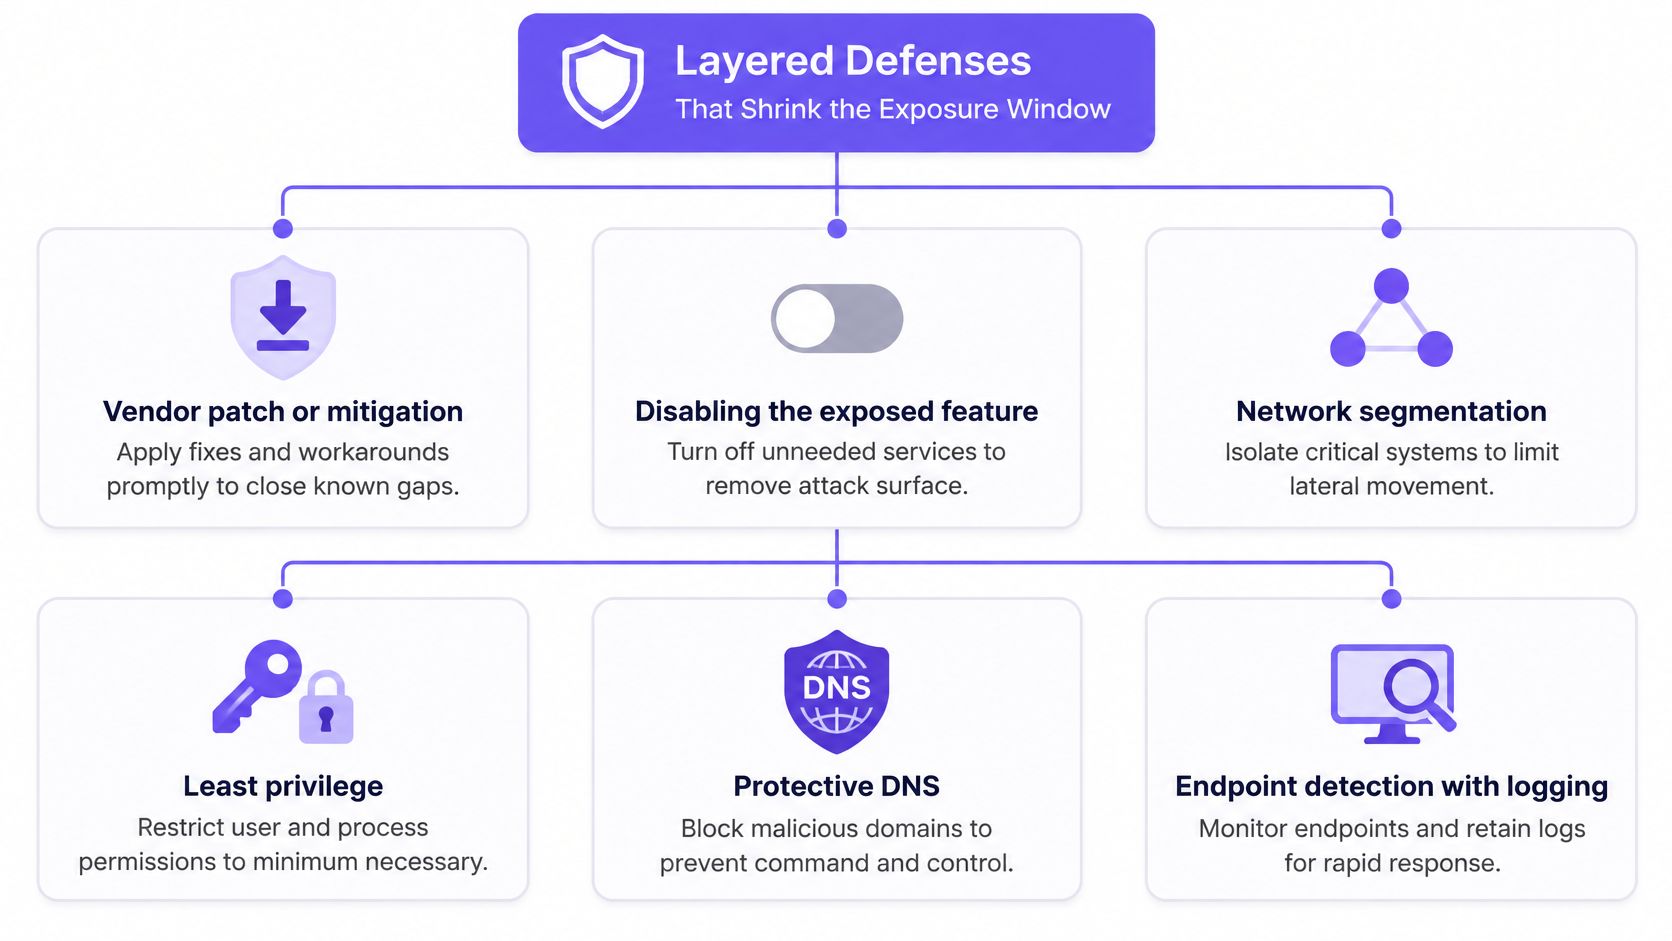
Ningún control por sí solo cubre todo el ataque. Un parche aborda una vulnerabilidad en particular. La segmentación restringe hasta dónde puede llegar un intruso, mientras que la monitorización ayuda a los responsables de respuesta a identificar la actividad que los controles preventivos no detectaron.
Los controles provisionales son fundamentales cuando no existe una solución, cuando la implementación requiere pruebas o cuando el dispositivo afectado pertenece a otra persona. Su propósito es reducir las rutas de ataque accesibles y limitar las consecuencias, no certificar que un sistema vulnerable sea seguro.
Las capas defensivas cumplen diferentes propósitos.
Un plan práctico para la ventana de parchado
Aplique las mitigaciones del proveedor. Coteje el aviso con el producto exacto, la versión y las funciones habilitadas. Registre los cambios para que otro administrador pueda verificarlos.
Restrinja las funciones expuestas y la administración. Deshabilite la función afectada donde sea práctico. Limite el acceso de administración a rutas administrativas autorizadas en lugar de dejarlo accesible desde redes de invitados o la red pública de internet.
Aísle la infraestructura vulnerable. Revise los permisos de tráfico reales, no solo los nombres de VLAN. Un segmento separado ofrece poca protección si las reglas de acceso amplias aún permiten conexiones hacia servicios confidenciales.
Aumente el registro e inspeccione la actividad saliente. Asigne a alguien para revisar las alertas y defina la acción que debe tomar. Recopilar más eventos sin un responsable de respuesta no proporciona contención.
Bloquee destinos maliciosos en la resolución de DNS. Utilice inteligencia actualizada e investigue las solicitudes bloqueadas recurrentes. Un dispositivo que intenta conectarse repetidamente a la infraestructura de un atacante puede requerir aislamiento, no solo otra regla de bloqueo.
Aplique parches, verifique y evalúe posibles vulneraciones. Confirme la versión instalada y el estado de la función vulnerable. Si es posible que ya haya ocurrido una explotación, siga la guía de recuperación del proveedor y su proceso de respuesta a incidentes.
Dónde encaja el DNS protector
El DNS de protección evalúa la búsqueda de un dominio antes de que el dispositivo reciba una respuesta utilizable para el destino solicitado. Puede aplicar protección a nivel de red al tráfico de dispositivos personales no administrados (BYOD) sin un agente en el endpoint, siempre que dichos dispositivos utilicen la ruta de resolución protegida.
Su eficacia depende de la inteligencia de destinos y la aplicación de políticas. Las conexiones directas por IP, los resolutores omitidos y la infraestructura maliciosa aún no identificada pueden quedar fuera de esa protección. Por lo tanto, evaluar las fuentes de inteligencia sobre amenazas implica considerar su actualización, contexto y cómo las detecciones se convierten en políticas aplicables.
El filtrado de DNS puede reducir la oportunidad de un atacante para comunicarse con éxito; no reduce el tiempo de desarrollo del parche por parte del proveedor ni repara el dispositivo. Mantenga los objetivos claros: evite el acceso cuando sea posible, contenga la vulneración, detecte comportamientos sospechosos y bloquee las conexiones salientes del atacante.
Confirme su exposición antes de elegir controles
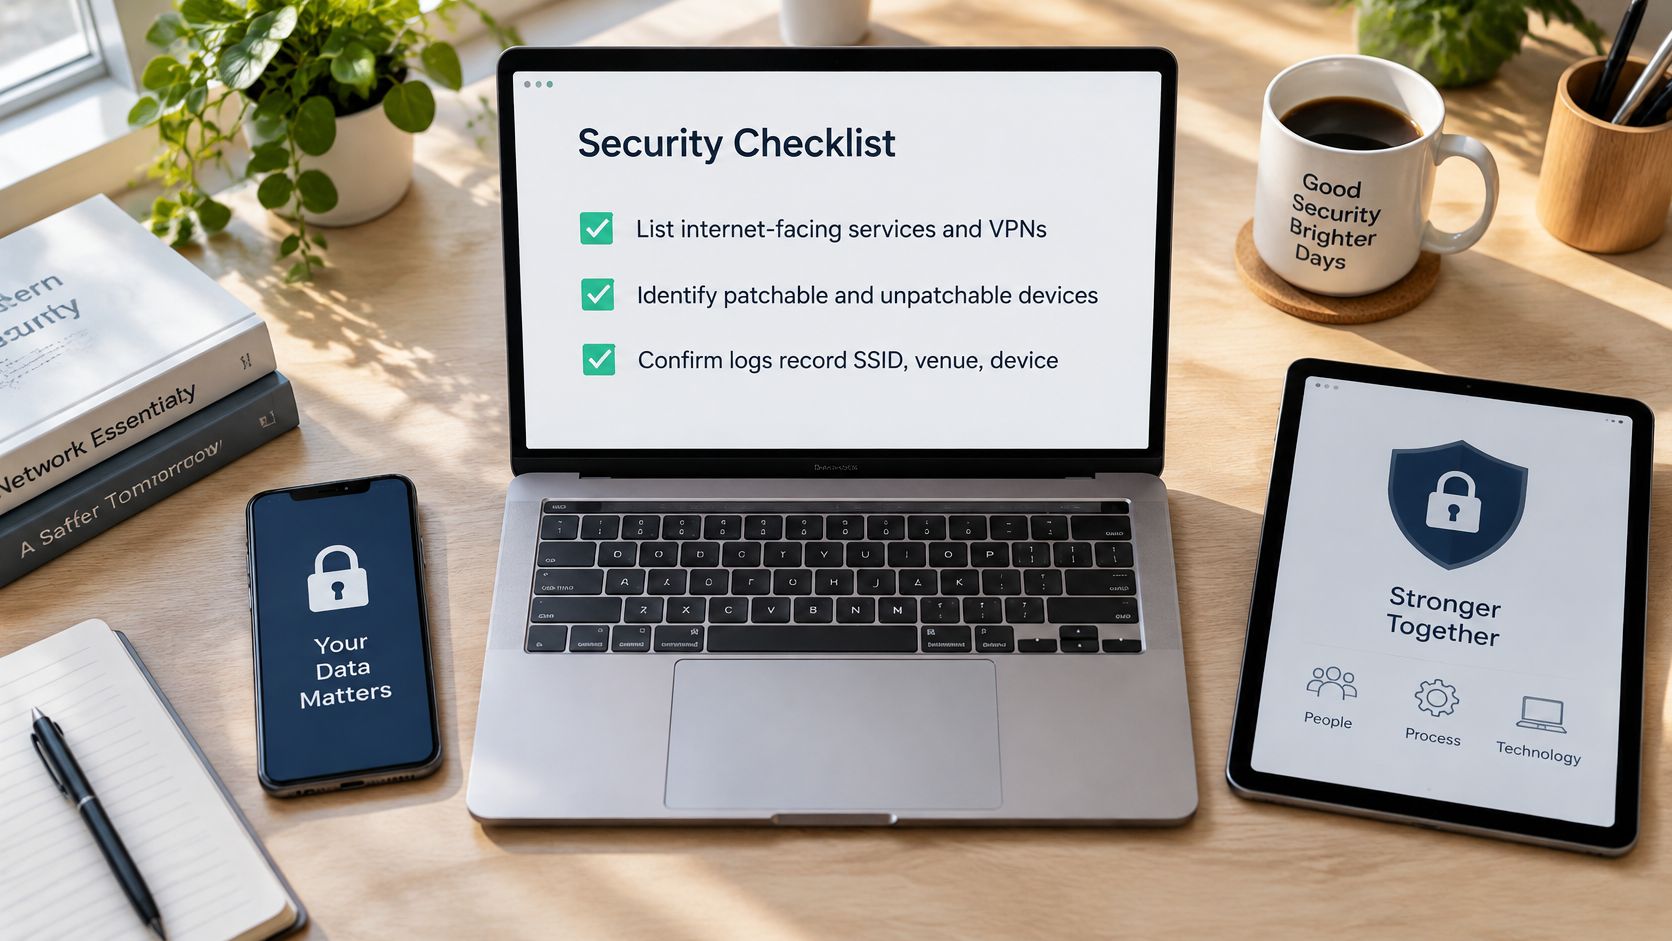
Antes de adquirir o habilitar otro control, determine lo que expone su red.
- Haga una lista de los servicios expuestos a Internet y las VPN. Incluya la administración remota y los dispositivos gestionados por proveedores externos. Asigne un propietario específico a cada servicio.
- Separe los dispositivos que admiten parches de los no administrados. Distinga los equipos propiedad de la organización de las laptops de visitantes, teléfonos personales y dispositivos de contratistas.
- Ponga a prueba su evidencia. Confirme que los registros permitan a los equipos de respuesta conectar la SSID, la sede, la sesión del dispositivo, la marca de tiempo y el dominio solicitado.
- Revise las medidas de mitigación actuales del proveedor. Registre cuáles aplican, quién puede autorizar una interrupción operativa y cómo verificará el cambio.
- Elija deliberadamente las categorías de amenazas de DNS. Dé prioridad a los destinos maliciosos y de comando y control; luego, evalúe categorías más estrictas frente a las necesidades legítimas de los usuarios.
Utilice la lista de verificación con la persona que administra su red, no solo con la persona que adquiere los servicios de seguridad.
Haga coincidir el control con la propiedad de la red
En una flota de oficina administrada, los controles de endpoints y la implementación coordinada de parches pueden llegar directamente a los dispositivos. Las redes de invitados, públicas, escolares, hospitalarias y del sector hotelero enfrentan una limitación diferente: el operador a menudo controla la conectividad, pero no el dispositivo conectado.
El DNS protector se adapta a ese rol a nivel de red. Las políticas pueden considerar el SSID, la VLAN, la sede y la hora del día, en lugar de asumir que los sistemas del personal y los dispositivos de los visitantes deben recibir un tratamiento idéntico.
Purple Shield bloquea las devoluciones de llamada de comando y control, así como los dominios conocidos de phishing y malware directamente en la consulta, de modo que la conexión nunca se inicia. Nuestros reportes muestran URLs bloqueadas, análisis de amenazas y uso en cada sede y en cada red, con la política detallada al lado; los operadores pueden revisar la evidencia y ajustar la política desde un único panel de control. Podemos comenzar a operar en cuestión de minutos, sin necesidad de hardware nuevo ni cambios en el firewall.
Esa cobertura no es una garantía contra un exploit nuevo que se ejecute de forma local. Mantenga la asignación de parches, la segmentación y la respuesta a incidentes en su lugar, y verifique cómo utilizan sus dispositivos el servicio de DNS protegido.
Revise primero la lista de verificación de exposición. Luego elija los controles en función de lo que posee, lo que puede modificar y qué acciones del atacante necesita interrumpir.
Purple Shield ofrece DNS protector y gestión de políticas a nivel de red para redes de WiFi públicas y para invitados, lo que ayuda a los operadores a bloquear destinos maliciosos mientras las correcciones de endpoints no están disponibles o escapan a su control. Visite Purple Shield para explorar la cobertura para sus sedes y consulte su lista de verificación de exposición para analizar opciones de implementación e informes.