
Comment bloquer les sites pour adultes sur le WiFi invité WiFi
Comment bloquer les sites pour adultes sur le WiFi invité WiFi grâce au filtrage DNS, à des politiques par SSID, à SafeSearch, à des pages de blocage personnalisées et à un plan de test.
Published 13 novembre 2026
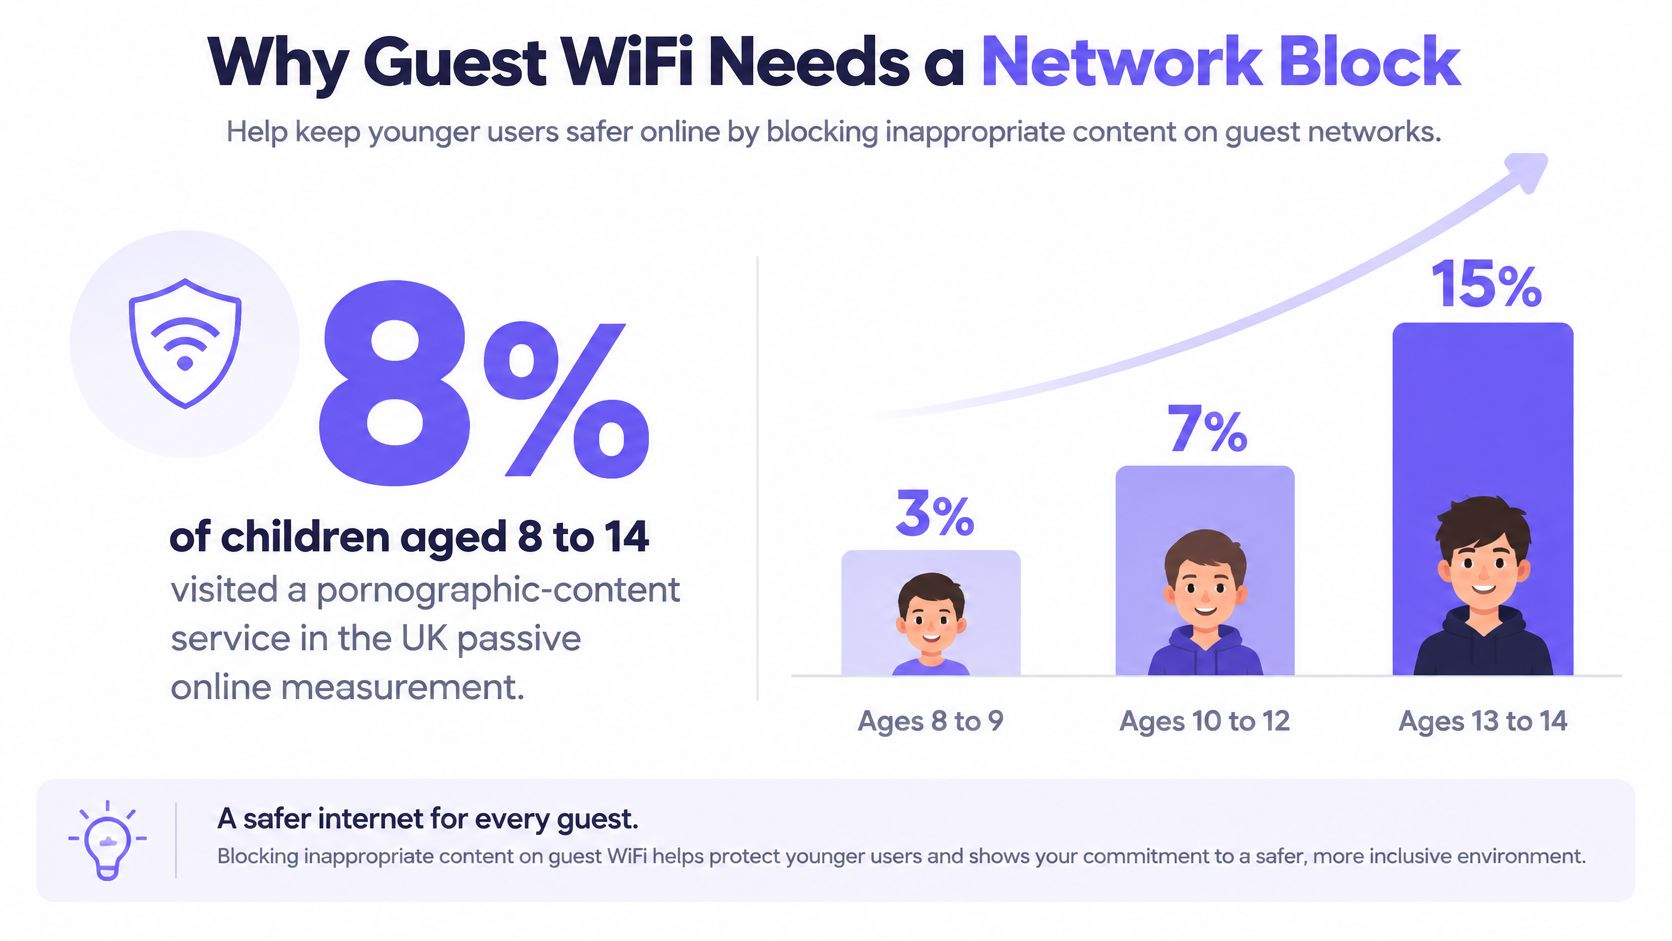
8 % des enfants britanniques âgés de 8 à 14 ans ont consulté un service au contenu pornographique lors de la mesure passive en ligne de l'Ofcom, et cette proportion augmente fortement avec l'âge : 3 % chez les 8-9 ans, 7 % chez les 10-12 ans et 15 % chez les 13-14 ans, où les garçons affichent 19 % contre 11 % pour les filles (mesure passive en ligne auprès des enfants menée par l'Ofcom). Cette courbe concerne les exploitants, et pas seulement les parents. Un hôtel, une bibliothèque, une salle d'attente d'hôpital et une résidence étudiante mettent chacun un SSID entre les mains d'enfants dont personne ne gère les appareils, et aucun de ces établissements ne peut installer d'agent sur le téléphone d'un visiteur.
Le seul contrôle qui couvre un appareil non géré est celui que le réseau détient : le résolveur, l'étendue DHCP, le VLAN et la page de blocage. Voici l'ordre de configuration pour bloquer les sites pour adultes sur un réseau partagé, en incluant les failles possibles.
Table des matières
- Pourquoi le WiFi invité WiFi a besoin d'un blocage réseau
- Politiques par SSID VLAN et heure de la journée
- Comment forcer le passage du DNS par le filtre
- Pages de blocage et rapports Safe Search
- Tester le blocage et corriger les défaillances
- Mettre en production la politique invité
Pourquoi le WiFi invité nécessite un blocage réseau
Le réseau invité SSID est l'endroit où votre parc d'équipements cesse d'être sous votre contrôle. Le hall d'un hôtel fournit un accès à une famille dont l'enfant de dix ans utilise un iPad. La salle d'attente d'un hôpital accueille les téléphones des visiteurs. Une bibliothèque délivre un identifiant de portail à un adolescent disposant d'un ordinateur portable sur lequel un client VPN est déjà installé. Aucun de ces appareils ne possède votre agent de point de terminaison, aucun n'est inscrit dans un outil de gestion d'appareils, et dans la plupart des cas, personne sur place ne sait qui les détient.
L'âge autodéclaré s'avère inefficace comme moyen de contrôle. L'étude Online Nation de l'Ofcom a révélé que 22 % des jeunes de 8 à 17 ans possédant un profil sur les réseaux sociaux avaient indiqué un âge d'adulte, contre 20 % pour les 8 à 15 ans (Ofcom Online Nation 2023). Une plateforme qui fait confiance au profil traite un enfant de douze ans comme un adulte, tout comme n'importe quel filtre s'appuyant sur ce même signal.
Le réseau n'a pas besoin de déterminer l'âge du client. Il doit savoir à quel SSID il s'est connecté, quelle politique applique ce SSID et ce qui se produit lorsqu'une recherche correspond à une catégorie bloquée.
Le contournement est l'étape que la plupart des listes de contrôle ignorent. Des tests indépendants publiés en 2025 ont révélé que le filtrage DNS peut être contourné via le DNS-over-HTTPS, un VPN ou le passage à un autre réseau (évaluation DNS 2025 d'AV-Comparatives). Les données mobiles y parviennent sans le moindre effort.
Voici la configuration d'un véritable blocage réseau, loin d'une simple case à cocher sur un routeur grand public :
Chaque client reçoit une étendue DHCP qui annonce un seul résolveur : le vôtre. Les requêtes sortantes sur le port 53 y sont redirigées, de sorte qu'un appareil doté d'un résolveur public codé en dur reste soumis à la politique définie. La catégorie adulte est bloquée avant même qu'une adresse ne soit renvoyée, et l'appareil affiche une page personnalisée expliquant pourquoi. L'échange prend quelques millisecondes et génère un enregistrement d'audit.
Ces limites doivent être mentionnées sans détour. Le DNS empêche la résolution d'un domaine. Il ne peut pas classifier chaque image sur une plateforme partagée, ne peut pas bloquer une requête directe par adresse IP, ni arrêter le trafic qui transite par un tunnel. Il s'agit du volet réseau d'un devoir de diligence, et non d'une promesse d'exposition zéro.
Politiques par SSID VLAN et heure de la journée
Rédigez une ligne par SSID avant de modifier la moindre étendue DHCP. Réussissez d'abord la segmentation, car un réseau invité SSID partageant un VLAN avec un quelconque élément opérationnel finira par bloquer quelque chose que vous ne pourrez pas redémarrer à distance. Cette introduction à la sécurité des réseaux invités explique pourquoi ce découpage compte plus que la liste de catégories elle-même.
| Réseau | Catégorie Adulte | SafeSearch | Plage horaire | Règle d'exception |
|---|---|---|---|---|
| Invité ou portail captif SSID | Bloquer | Activé pour Google, Bing, YouTube | En permanence, plus strict le soir dans les lieux familiaux | Aucun contournement utilisateur ; liste d'autorisation de l'établissement uniquement |
| Personnel ou entreprise VLAN | Bloquer | Activé | Heures ouvrées | Exceptions par rôle désigné avec un ticket |
| Étudiant ou résident VLAN | Bloquer | Activé | Plus strict les soirs et week-ends | Domaines d'éducation et de santé sur la liste d'autorisation |
| Payant ou premium SSID | Bloquer, identique au profil invité | Activé | Identique au profil invité | La bande passante change, pas la politique de contenu |
| IoT ou bâtiment VLAN | Ne pas appliquer | Désactivé | Résolveur toujours séparé | Aucun résolveur partagé avec les invités |
| Clinique ou recherche VLAN | Bloquer avec liste d'autorisation spécifique | Activé | En permanence | Domaines de santé et de recherche préapprouvés |
La plupart des lignes sont validées sans discussion. Trois d'entre elles font débat.
Les exceptions pour le personnel nécessitent un ticket, pas un simple bouton
Un hôpital emploie des conseillers, une université emploie des chercheurs en santé publique, et tous deux se heurteront au blocage d'une page légitime en moins d'une semaine. La mauvaise solution consiste à assouplir la catégorie sur le réseau du personnel VLAN, car le réseau du personnel VLAN est généralement l'endroit où le fournisseur du portail est basculé lorsque l'accès invité fonctionne mal. Définissez plutôt une exception nominative : un domaine, un rôle, une date d'expiration, consignés dans le système de tickets et réexaminés chaque mois.
Règle de traçabilité : si une exception ne peut être rattachée à une personne désignée et à une date d'expiration, il ne s'agit pas d'une exception. C'est une faille accompagnée de formalités administratives.
Conserver l'IoT et les systèmes du bâtiment sur un résolveur distinct
Les imprimantes, les contrôleurs d'accès, les compteurs d'énergie et les enregistreurs de vidéosurveillance ne naviguent pas sur Internet et ne tolèrent pas l'application inopinée d'une politique de sécurité. Attribuez-leur leur propre étiquette de résolveur et aucune catégorie de contenu. Lorsqu'un contrôleur se déconnecte à 21 h, l'étiquette indique en quelques secondes à votre centre d'assistance si la politique pour les invités a été appliquée au mauvais endroit.
Paid WiFi modifie la bande passante, pas la politique
Certains établissements vendent une offre premium pour un débit plus rapide ou des sessions plus longues. Cette offre modifie la bande passante et l'assistance, jamais la catégorie de contenu. Si un invité payant bénéficie d'une politique de contenu différente de celle d'un invité gratuit, l'établissement gère désormais deux devoirs de diligence et une seule piste d'audit, et c'est cette seconde politique qui entraîne la remise en question de la première.
La planification est le point fort des établissements familiaux et des résidences étudiantes. La fréquentation étant plus jeune en soirée et le week-end, renforcez la catégorie pour adultes, SafeSearch et les règles publicitaires sur ces créneaux horaires. Un aéroport ouvert 24 h/24 ou un service hospitalier n'a pas d'heures creuses : appliquez donc la politique de manière uniforme et continue.
Chaque établissement conserve également sa propre liste d'autorisation. Les associations de santé sexuelle, les services d'assistance LGBTQ+ et les domaines éducatifs que les moteurs de catégorisation sur-bloquent y sont inscrits, tandis que les proxys connus et les domaines pour adultes récemment identifiés rejoignent la liste de blocage. Choisissez une ligne par SSID avant toute autre chose.
Comment forcer le DNS à travers le filtre
Le déploiement prend une après-midi par site et s'avère particulièrement ingrat d'un bout à l'autre. Travaillez dans cet ordre, car chaque étape comble une faille laissée béante par la précédente.
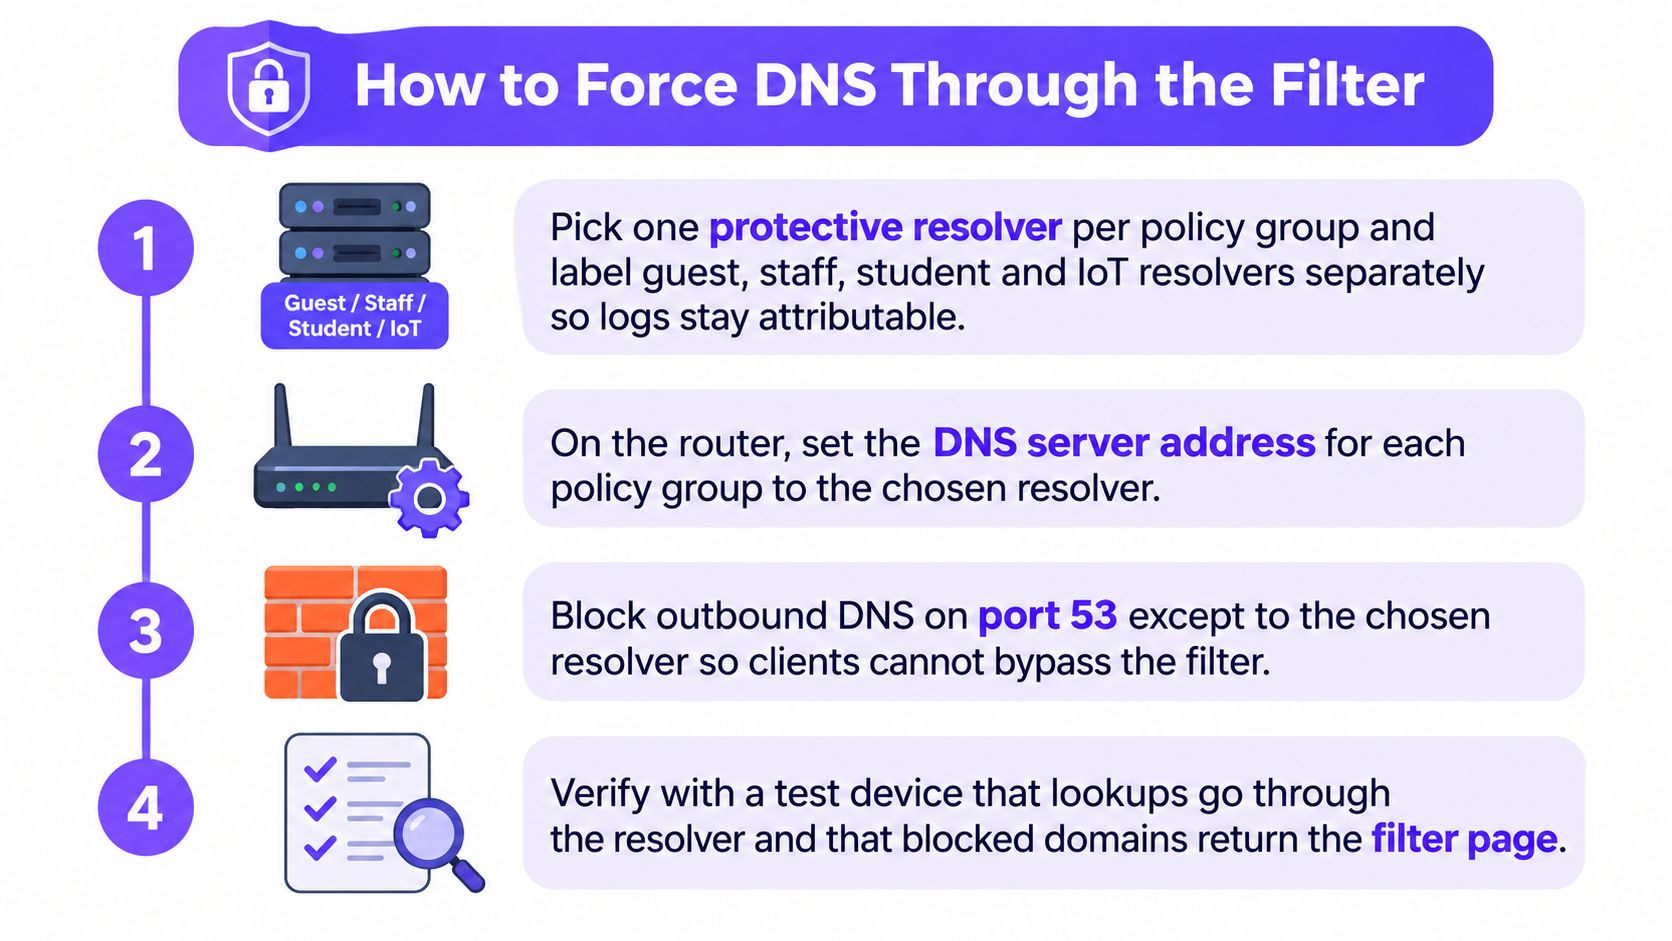
Choisissez un résolveur de protection par groupe de politiques. Les invités, le personnel, les étudiants et l'IoT reçoivent chacun leur propre identité de résolveur et un libellé nommant le VLAN qu'il dessert. Six semaines plus tard, ce libellé est le seul élément permettant d'attribuer un enregistrement de requête à un réseau.
Annoncez uniquement ce résolveur dans l'étendue DHCP. Supprimez tous les résolveurs publics des options de l'étendue. Un appareil qui en reçoit deux utilisera celui qui répond le premier, et la moitié de votre politique disparaît.
Redirigez le DNS sortant sur les ports UDP et TCP 53 vers le résolveur approuvé au niveau de la passerelle. Le DHCP ne couvre que les clients qui demandent poliment. Un appareil doté d'un résolveur codé en dur, ou une application intégrant le sien, ignore totalement l'étendue.
Désactivez les indications de racine et fermez les routes vers les résolveurs non autorisés. Le guide de la CISA Encrypted DNS Implementation Guidance recommande de désactiver les mécanismes qui contournent le DNS de protection, en citant expressément les indications de racine et les chemins de routage non autorisés. Cette étape permet de transformer une simple suggestion en point d'application effectif.
Définissez explicitement le DNS chiffré. Bloquez ou appliquez un sinkhole aux points de terminaison DNS-over-HTTPS que vous n'exploitez pas. Les laisser ouverts offre à l'invité un moyen de contournement fonctionnel dans le menu de son navigateur. Si vous n'êtes pas certain des clients qui tenteront cette approche, le document how DNS-over-HTTPS bypasses a filter détaille les chemins de découverte qu'ils empruntent. Documentez le fait qu'un VPN complet quitte toujours votre réseau, car aucun contrôle sur le réseau ne peut suivre un tunnel.
Ordonnez les couches de politiques. La catégorie pour adultes en premier, puis SafeSearch, ensuite les listes d'autorisation et de blocage du site, puis le calendrier. L'ordre compte lorsque deux règles sont en conflit, et vous souhaitez que ce conflit soit systématiquement résolu en faveur de la règle de protection.
Configurez le mode de fermeture en cas d'échec (« fail-closed »). Une panne de résolveur ne doit pas se traduire par une navigation ouverte sur le réseau WiFi invité SSID. Le mode « fail-closed » signifie que les invités voient une page de blocage pendant un incident, ce qui génère un appel au support plutôt qu'un incident de sécurité.
Appliquez la même redirection à l'IPv6. De nombreuses infrastructures redirigent méticuleusement le trafic IPv4 tout en laissant intacte une route IPv6 parallèle, de sorte qu'un téléphone moderne accède au site via le protocole que personne n'a configuré.
Testez depuis un appareil propre. Un téléphone sur lequel aucun agent n'a jamais été installé, connecté au WiFi invité SSID, tentant de résoudre un domaine pour adultes connu. Aucune adresse ne doit être renvoyée et la page aux couleurs de votre marque doit s'afficher.
Le piège qu'il convient de rappeler à chaque transfert est qu'une page de blocage ne prouve pas grand-chose à elle seule. Un client conservant une réponse en cache, ou accédant au même hôte via IPv6, peut toujours établir une connexion alors même que votre capture d'écran semble parfaite.
Pages de blocage SafeSearch et rapports
Forcer SafeSearch au niveau du résolveur
SafeSearch reste un simple paramètre de navigateur tant que vous n'en faites pas une règle réseau. Pointez les noms d'hôte de recherche et de vidéo vers les enregistrements d'application du fournisseur via un CNAME DNS sur le résolveur qui applique déjà la catégorie pour adultes, puis configurez le paramètre équivalent pour le second moteur de recherche sur ce même résolveur. La règle s'applique alors à tous les appareils effectuant leur résolution via votre filtre, quel que soit le navigateur et y compris en navigation privée, ce qu'aucun réglage utilisateur ne permet d'obtenir. Elle cesse toutefois de s'appliquer dès qu'un appareil contourne ce résolveur : un DNS chiffré vers un fournisseur externe, un tunnel VPN ou un basculement vers les données mobiles contournent votre politique pour acheminer la requête de recherche.
Les résultats d'images et de vidéos constituent la façon dont le contenu explicite apparaît lorsque le domaine lui-même est un moteur de recherche. SafeSearch supprime les résultats explicites de ces surfaces et ne remplace pas la catégorie pour adultes ; activez donc les deux. Les mécanismes d'application de Google SafeSearch méritent d'être lus au moins une fois avant d'affirmer que le paramètre est opérationnel.
Rédiger la page de blocage une seule fois
Nom de l'établissement, une phrase d'explication, un contact pour l'accueil ou le centre d'assistance. Aucun écran de connexion, aucun compte à rebours et aucune liste des autres catégories que vous bloquez, car une liste de catégories sert de guide d'exploration pour quiconque souhaite découvrir ce qui est filtré d'autre. Utilisez la même page pour les blocages par catégorie et les blocages de menaces afin que l'accueil n'ait qu'une seule procédure à suivre.
Un client qui comprend le blocage appelle la réception. Un client qui fait face à une erreur de navigateur générique n'appelle personne et tente plutôt de se connecter à un autre réseau.
Consulter trois rapports et non un seul
Divisez le tableau de bord en trois volets : les blocages de la catégorie pour adultes, les accès autorisés par liste verte, et les requêtes de phishing ou de logiciels malveillants. Les regrouper transforme une question d'obligation de vigilance en un problème d'ordinateur portable infecté - or, ces deux cas impliquent des responsables et des solutions distincts. Une requête de phishing bloquée signifie que la connexion n'a jamais été initiée et que l'appareil doit tout de même être déconnecté du réseau. Un domaine pour adultes bloqué signifie que la politique a fonctionné et qu'aucune autre action n'est requise. Effectuez une revue hebdomadaire plutôt que d'attendre la première réclamation, car un réseau WiFi invité SSID n'affichant aucun blocage de catégorie pendant deux semaines indique généralement que la redirection n'est pas consignée.
Définissez la durée de conservation des requêtes avant la mise en ligne et réduisez-la au minimum autorisé par la politique de confidentialité du site. Intégrez les données d'utilisation par site et par SSID dans la même analyse afin qu'un changement de politique puisse être corrélé à une évolution du trafic.
Le blocage des publicités et des traceurs est facultatif sur un parc d'invités encombré et doit être justifié comme une mesure de gestion de la capacité, jamais comme la raison d'être de la politique relative aux contenus pour adultes. Séparez bien les deux arguments lorsque vous les présentez à un gestionnaire d'établissement.
Tester le blocage et corriger les éléments manqués
Un filtre activé n'est pas nécessairement un filtre qui fonctionne. Établissez la série de tests une seule fois, exécutez-la depuis chaque réseau et chiffrez les résultats sous une forme présentable à une partie prenante.
Les directives du gouvernement britannique imposent aux écoles et aux établissements d'enseignement supérieur de tester le blocage du contenu pour adultes par le filtrage et d'examiner l'efficacité de leur dispositif de filtrage et de surveillance, aux côtés des listes de blocage de contenus illicites reconnues (norme fondamentale de filtrage et de surveillance). C'est la norme appropriée pour chaque opérateur, et pas seulement pour les établissements scolaires.
Le comparatif 2025 de sept solutions de contrôle parental montre à quel point un simple bouton d'activation est loin de la réalité : certains systèmes n'ont pas réussi à bloquer jusqu'à 96 % des domaines sensibles, l'un a laissé passer plus de 95 % des sites de jeux d'argent, et un autre a laissé accessible environ un tiers des domaines malgré un paramétrage enfant plus strict (étude IFIP TMA 2025).
Créer le jeu de tests une seule fois
- Des domaines pour adultes connus, y compris quelques-uns enregistrés au cours du dernier trimestre.
- Une page dédiée à la santé sexuelle qui doit rester accessible, afin que le surblocage soit mesuré en parallèle du blocage.
- Une URL hébergée sur un CDN, car les infrastructures partagées mettent en échec les listes de domaines basiques.
- La recherche d'images sur les principaux moteurs de recherche, qui est l'endroit où les contenus explicites s'affichent lorsque le domaine est un moteur de recherche.
- Une adresse de résolveur public et un client DNS-over-HTTPS, pour prouver le bon fonctionnement de la redirection.
- Une session VPN, pour rappeler à chacun les limites du contrôle.
Exécutez la série de tests depuis chaque SSID et VLAN, et une fois dans chaque plage horaire planifiée, en HTTP et HTTPS, sur IPv4 et IPv6.
Évaluez-le en deux chiffres
Le rappel de catégorie correspond aux cas interdits bloqués divisés par l'ensemble des cas interdits. Le taux de faux positifs correspond aux cas autorisés bloqués à tort divisés par l'ensemble des cas autorisés. Présentez les deux ensemble, car le rappel seul récompense un filtre qui bloque tout.
| Symptôme constaté | Cause habituelle | Solution |
|---|---|---|
| Le site pour adultes se charge toujours sur le réseau invité WiFi | Données mobiles, VPN ou DNS-over-HTTPS | Vérifiez que l'appareil est connecté au SSID ; bloquez le DNS chiffré non autorisé ; mentionnez la restriction VPN dans les conditions d'utilisation du réseau invité |
| Le site se charge pendant quelques minutes puis est bloqué | Réponse DNS en cache | Videz le cache sur le client et testez à nouveau après expiration du TTL ; testez à nouveau sur IPv6 |
| Le réseau du personnel VLAN est bloqué, mais pas le réseau invité | L'étendue DHCP annonce toujours un résolveur public | N'annoncez que le résolveur de la politique et redirigez le port 53 |
| Site de santé sexuelle ou d'éducation bloqué | Sur-blocage de catégorie | Ajoutez le domaine à la liste d'autorisation de cet établissement ; ne désactivez pas la catégorie |
| Contrôleur de porte ou IoT hors ligne | Politique invité appliquée au mauvais VLAN | Séparez le résolveur et l'étiquette ; supprimez la politique de contenu pour adultes de l'IoT |
| La page de blocage s'affiche mais les journaux sont vides | Redirection sans journalisation des requêtes | Activez les journaux du résolveur et vérifiez la rétention |
| La politique de soirée ne s'applique jamais | Planification associée au mauvais fuseau horaire ou au mauvais SSID | Associez la planification au SSID invité et effectuez un nouveau test pendant la plage horaire |
Mesurez à deux reprises : zéro requête bloquée sur un SSID invité très fréquenté relève d'un problème de journalisation jusqu'à preuve du contraire.
Testez à nouveau après chaque modification de résolveur, de navigateur, de micrologiciel ou de politique, car une réponse en cache masque une nouvelle règle pendant des heures. Enregistrez les exceptions avec un numéro de ticket, une date d'expiration et le SSID, puis examinez-les chaque mois. Une capture d'écran de la page de blocage ne prouve rien quant à la possibilité d'établir la connexion sous-jacente.
Mettre en ligne la politique pour les invités
Passez d'abord en production sur le réseau WiFi invité SSID. Appliquez la catégorie stricte pour adultes, effectuez l'ensemble des tests depuis un téléphone personnel n'ayant jamais hébergé d'agent, puis étendez seulement ensuite la politique aux réseaux du personnel ou IoT. Retenez la liste d'autorisation de l'établissement jusqu'à ce que le premier véritable faux positif apparaisse, afin que chaque entrée soit légitime et non le fruit d'une supposition. Publiez la page de blocage personnalisée avant que quiconque n'y soit confronté, et prévoyez le nouveau test de la politique planifiée au cours de la même semaine pour vérifier que la règle du soir s'applique bien durant son créneau horaire.
Un parc composé de nombreux SSID, VLAN et sites nécessite une centralisation de la politique plutôt qu'une feuille de calcul par établissement. Une couche DNS de protection dans le cloud répond précisément à ce besoin. Purple Shield vérifie chaque requête par rapport aux catégories de contenu, aux listes d'autorisation et de blocage, aux planifications du réseau et aux renseignements sur les menaces. Elle fonctionne de manière autonome sur n'importe quel réseau WiFi ou sur Purple Access, sans boîtier physique ni installation requise sur les appareils des invités. Si un domaine est bloqué, la connexion n'est jamais initiée et l'appareil affiche à la place la page de blocage personnalisée aux couleurs du site.
La défense contre les menaces provient de la même recherche, bloquant les rappels vers les serveurs de commande et de contrôle (C2) ainsi que les domaines de phishing et de logiciels malveillants connus avant qu'une connexion ne débute. Elle ne remplace pas le test de catégorie pour adultes. Exécutez les deux, évaluez les deux, conservez les preuves.
Purple Shield est une solution de DNS protecteur et de filtrage de contenu conçue pour le WiFi invité, public et étudiant WiFi. Ainsi, la catégorie pour adultes, l'application du SafeSearch et la page de blocage personnalisée à votre marque résident sur une couche unique sur chaque SSID, VLAN et établissement que vous gérez, sans aucun boîtier physique et sans rien installer sur l'appareil d'un invité. Purple Shield met à votre disposition des rapports par réseau sur les URL bloquées, les menaces et l'utilisation au sein d'un tableau de bord unique.