
Guide sur la sécurité DNS : DNSSEC, DoH, DoT et DNS protecteur
Découvrez le fonctionnement de la sécurité DNS, de DNSSEC et DoH au DNS protecteur et au sinkholing, ainsi que les contrôles nécessaires à chaque réseau.
Published 11 novembre 2026
Un visiteur dans votre hall se connecte au WiFi gratuit WiFi et clique sur un lien vers une marque en laquelle il a déjà confiance. Le téléphone n'ouvre pas la page immédiatement. Il demande d'abord où réside ce nom. Si la réponse est falsifiée, le navigateur se dirige vers un serveur miroir alors que le cadenas d'affichage paraît toujours normal. Si une réponse authentique laisse passer un kit de phishing, la connexion s'établit tout de même. Les hôtels, campus, hôpitaux, collectivités et aéroports y sont confrontés chaque jour, car presque toutes les visites débutent par cette question. La sécurité DNS est l'ensemble des vérifications que vous y appliquez : la réponse est-elle authentique, la question est-elle masquée aux personnes situées sur le trajet, et cette destination est-elle autorisée par ce réseau ?
Table des matières
- Pourquoi votre résolution DNS est un point de contrôle de sécurité
- Aperçu comparatif des contrôles de sécurité DNS
- Comment DNSSEC prouve l'authenticité d'une réponse DNS
- Chiffrement des requêtes DNS avec DoH et DoT
- Comment le DNS protecteur et le sinkholing bloquent les équipements infectés
- Les limites du DNS chiffré et des listes de blocage
- Définir vos contrôles de sécurité DNS réseau par réseau
Pourquoi votre recherche DNS est un point de contrôle de sécurité
Un nom peut être signé, masqué et pourtant mener vers un endroit que vous n'autoriseriez jamais. C'est pourquoi la recherche est importante : avant qu'un téléphone n'ouvre un site, qu'un téléviseur ne charge une application ou qu'une caisse ne se synchronise, il demande au DNS où aller, et le réseau répond en premier.
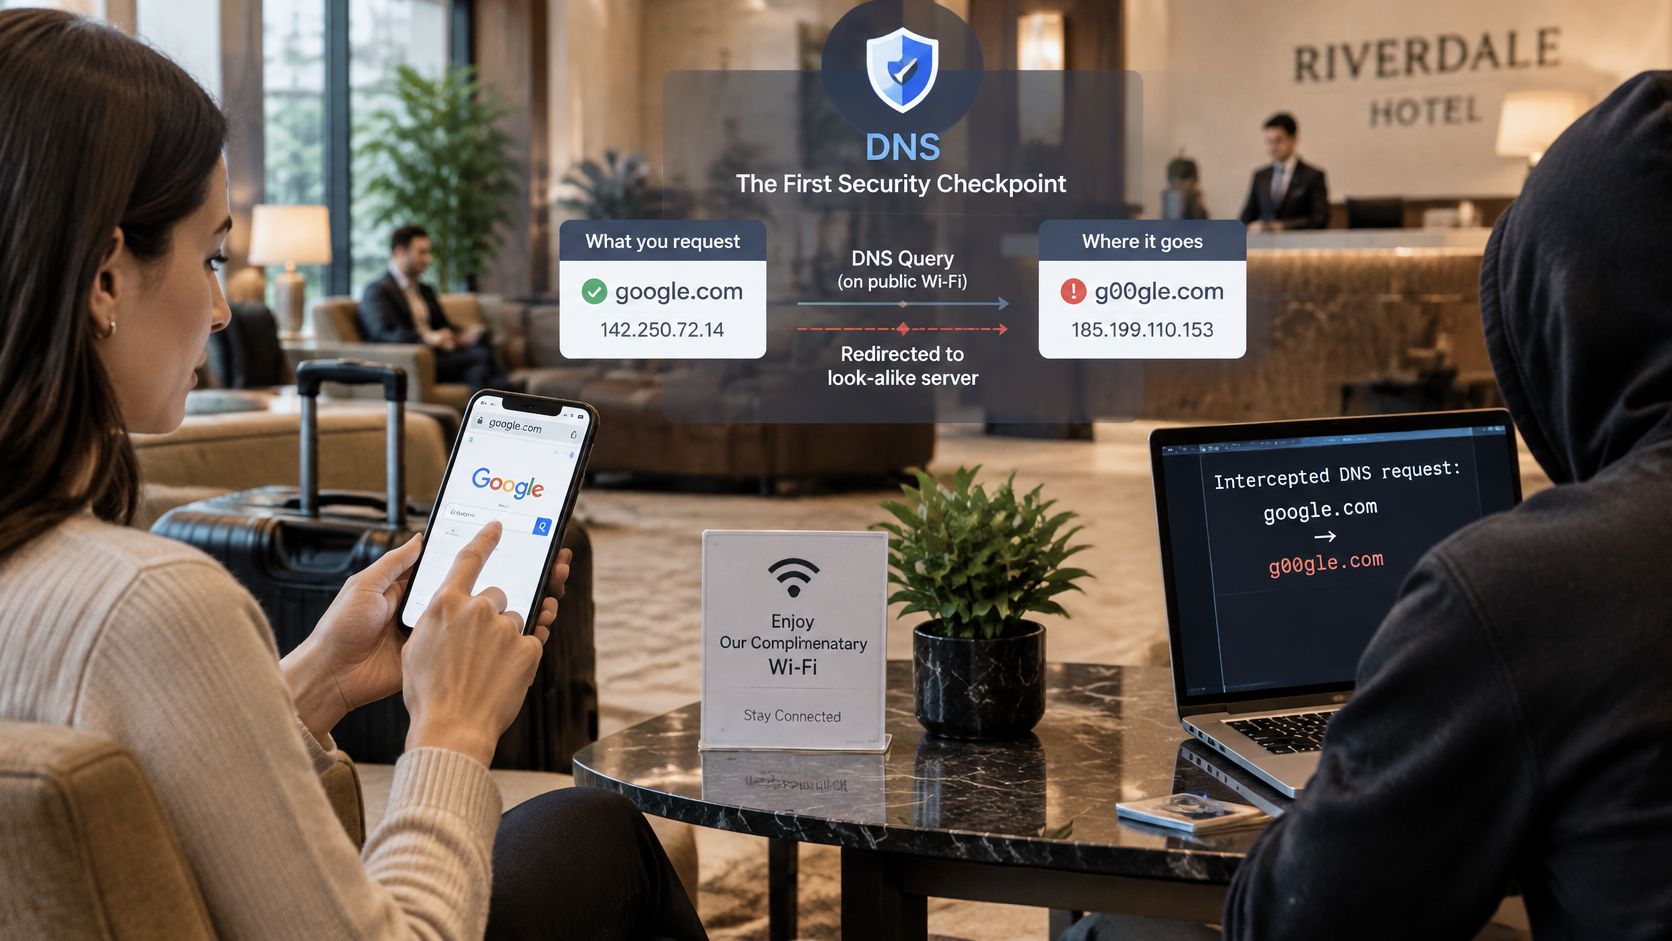
Considérez cette réponse comme un point de contrôle comportant trois tests distincts. La donnée a-t-elle été modifiée après sa publication par son propriétaire ? Les personnes situées sur le trajet peuvent-elles lire le nom demandé ? Cet établissement, cette école, ce service hospitalier ou ce réseau visiteurs doit-il laisser la connexion s'établir ? En 2015, les documents de l'APNIC faisaient état d'un déploiement de DNSSEC sur 630 des 808 domaines de premier niveau, soit 78 %, bien que seulement 12 % environ des résolveurs validaient alors ces réponses. L'adoption s'est poursuivie depuis lors, et le constat reste le même : l'authenticité prouve que la réponse est légitime, tandis que la politique de sécurité décide toujours si la destination a sa place ici.
Trois tâches, pas un seul commutateur
- Authenticité. Prouvez que l'enregistrement n'a pas été remplacé après sa publication par le propriétaire.
- Confidentialité. Empêchez quiconque sur le parcours de lire chaque nom demandé par un appareil.
- Politique. Décidez des destinations autorisées par cet établissement, cette école ou ce service.
Les contrôles de cette famille sont DNSSEC, DNS over HTTPS (DoH), DNS over TLS (DoT), le DNS protecteur et le DNS sinkholing. Chacun accomplit une partie du travail. Un domaine de hameçonnage signé reste un domaine de hameçonnage. Une requête chiffrée est privée sur son parcours, mais si une application choisit son propre résolveur, elle peut contourner la politique de l'établissement destinée à vérifier la réponse.
L'e-mail montre clairement cette séparation. Une recherche d'enregistrement DKIM indique qu'un message porte la signature du domaine ; elle ne dit rien sur la sécurité du contenu pour les invités. Les réseaux partagés font face au même écart car vous installez rarement un logiciel sur chaque téléphone, ordinateur portable, caméra ou téléviseur. Vous choisissez le résolveur et la politique qu'il applique, c'est pourquoi une recherche DNS constitue une décision de sécurité pour le secteur de l'hôtellerie et de la restaurationWiFi, les campus, les hôpitaux, les collectivités locales, les aéroports et les bureaux multisites.
Une couche DNS de protection comme Purple Shield se situe à ce point de contrôle : elle répond aux requêtes pour le réseau qu'elle protège sans rien installer sur les équipements, et peut rejeter les noms connus de hameçonnage, de logiciels malveillants et de commande et contrôle avant même que la connexion ne s'établisse. Le chiffrement devient alors un choix d'emplacement. Masquez les requêtes là où l'exposition est réelle, conservez le résolveur là où vos règles d'autorisation, de blocage et de protection s'appliquent toujours, et laissez chaque SSID, VLAN ou site appliquer la politique adaptée à son niveau de risque.
Aperçu comparatif des contrôles de sécurité DNS
| Contrôle | Problème résolu | Ce qu'il ne couvre pas | Lieu de déploiement |
|---|---|---|---|
| DNSSEC | Réponses DNS falsifiées ou modifiées | Masquer la requête et évaluer la sécurité d'un site | Zones d'autorité et résolveurs de validation |
| DNS over HTTPS (DoH) | Écoute clandestine et altération sur le chemin vers le résolveur | Destinations malveillantes, et il peut contourner le filtrage local s'il n'est pas géré | Liaisons client-résolveur et résolveur-serveur en amont |
| DNS over TLS (DoT) | La même exposition de transport que DoH, sur un port dédié | Destinations malveillantes, et il peut contourner le filtrage local s'il n'est pas géré | Liaisons client-résolveur et résolveur-serveur en amont |
| DNS protecteur (PDNS) | Logiciels malveillants, hameçonnage, serveurs de commande et de contrôle (C2) et catégories indésirables | Domaines nouvellement compromis non encore signalés par les flux d'informations | Résolveur récursif desservant chaque réseau |
| DNS sinkholing | Appareils infectés contactant des serveurs de commande et de contrôle (C2) | Nettoyage de l'appareil. Cela indique uniquement quel appareil a tenté l'accès | Réponses aux politiques du DNS protecteur |
Considérez ces lignes comme trois groupes distincts et non comme cinq produits en concurrence. Les contrôles d'Authenticité prouvent qu'une réponse est authentique. Les contrôles de Transport masquent la requête pendant son cheminement. Les contrôles de Politique déterminent si une destination est autorisée. Ils se superposent. Un réseau invité qui se contente de chiffrer les requêtes acceptera tout de même un nom de hameçonnage signé. Un réseau qui filtre uniquement, sans jamais vérifier les signatures, peut se voir transmettre l'adresse falsifiée d'une banque.
Imaginons qu'un résolveur de validation rejette une réponse falsifiée pour une grande banque. C'est une bonne chose. Un domaine similaire qui a été enregistré et signé correctement continue de se résoudre, car rien dans la signature n'indique que le site est une escroquerie. C'est à cela que sert le DNS protecteur. Le sinkholing est l'étape suivante. Au lieu d'un échec silencieux, le nom de commande bloqué renvoie une adresse que vous contrôlez, de sorte que le journal indique quel ordinateur portable a tenté de passer un appel sortant.
Règle pratique : Choisissez au moins un contrôle dans chaque groupe. L'authenticité, le transport et la politique échouent de manières différentes, et le seul nom d'un produit sur une présentation ne résout pas les deux autres.
Les équipes juridiques qui évaluent le risque lié au WiFi invité souhaitent souvent que cette même distinction soit rédigée sous forme de devoirs clairs. Les Conseils de sécurité du cabinet d'avocats By Design constituent un complément utile lorsque vous présentez aux parties prenantes non techniques ce que le réseau refuse.
Avant d'aller plus loin, répondez à une question concernant le réseau qui se trouve devant vous. Lequel des trois rôles est non protégé aujourd'hui ?
Comment DNSSEC prouve qu'une réponse DNS est authentique
Les réponses DNS ordinaires sont faciles à falsifier, car rien dans le protocole ne lie un enregistrement au propriétaire du nom. DNSSEC ajoute une signature numérique à chaque enregistrement, de sorte qu'un résolveur de validation peut séparer une réponse authentique d'une réponse altérée ou inventée. La signature fonctionne comme un scellé d'inviolabilité sur un flacon de médicament. Elle prouve que le contenu n'a pas été modifié après que le propriétaire l'a scellé, mais ne dit rien sur la qualité du contenu.
La chaîne qu'un résolveur vérifie réellement
La confiance est une chaîne de signatures, vérifiée lien par lien. La racine signe les domaines de premier niveau. Chaque domaine de premier niveau signe les noms situés en dessous de lui, et ces noms signent les enregistrements individuels. Un résolveur de validation parcourt cette chaîne depuis la racine. Un seul lien rompu, ou un seul enregistrement altéré, et la réponse échoue.
Le visiteur voit alors une erreur plutôt qu'une imitation parfaite. Pour le personnel, cela ressemble à un site en panne. Attendez-vous donc à ce que l'on vous signale que « l'Internet ne fonctionne plus » au moment précis où la validation fait son travail.
L'adoption se divise en deux questions qu'il est facile de confondre : combien d'utilisateurs se trouvent derrière un résolveur qui vérifie les signatures, et combien de noms sont signés. L'APNIC a signalé que la validation DNSSEC mondiale a franchi la barre des 25 % en avril 2020, la Suède se situant au-dessus de 85 % et l'Arabie saoudite à environ 96 % dans les mesures citées. Un invité situé derrière un résolveur de validation ne bénéficie toujours d'aucune protection DNSSEC lorsque le nom qu'il demande ne possède pas de chaîne signée.
| Mesure | Valeur rapportée | Signification pour les opérateurs |
|---|---|---|
| Utilisateurs derrière des résolveurs de validation (2023) | Environ 30 % | Une grande proportion d'utilisateurs se trouve derrière un résolveur de validation |
| Part du trafic de requêtes DNS faisant l'objet d'une validation (2023) | Environ 1 % | Peu de noms interrogés sont signés, la plupart des recherches ne bénéficient donc d'aucune vérification |
| Domaines du top 1 million Tranco signés de manière valide (2024) | 9,4 % (94 317 domaines) | La signature ne concerne encore qu'une minorité de noms populaires |
| Requêtes ciblant des noms signés (données Cloudflare) | Environ 3,2 % | La plupart des recherches ne bénéficient d'aucune protection DNSSEC |
| Taux de signature pour .com et .net | Très inférieur aux principaux espaces de noms nationaux | Les espaces de noms les plus étendus accusent un retard |
| Taux de signature pour .nl, .cz, .no et .se | Nettement supérieur aux principaux espaces de noms génériques | Certains espaces de noms nationaux signent beaucoup plus fréquemment |
| Validation en Suède et en Arabie saoudite (mesures citées) | Supérieure à 85 % et environ 96 % | La validation varie considérablement selon le pays |
Considérez ces lignes comme l'écart entre deux réalités. Les résolveurs sont largement prêts pour les vérifications, mais les noms demandés par les invités sont principalement non signés ; le sceau d'authentification manque donc sur la plupart des requêtes. La signature se déploie également de manière inégale, se concentrant sur une poignée d'espaces de noms de domaines nationaux tandis que les domaines génériques les plus étendus restent très en retrait. Considérez DNSSEC comme un contrôle qui valide les réponses falsifiées lorsqu'une chaîne signée existe, tout en gardant à l'esprit qu'il restera inactif pour la majorité des requêtes sur un réseau SSID fréquenté.
Vérifications que vous pouvez effectuer cette semaine
Chaque vérification prend quelques minutes, et ensemble, elles montrent si le sceau est bien vérifié sur votre réseau.
- Confirmez que le résolveur récursif utilisé par vos SSID valide DNSSEC, et ne se contente pas de mettre les réponses en cache.
- Recherchez un nom que vous savez signé et un nom que vous savez non signé, puis comparez le résultat.
- Consignez les échecs de validation avec le réseau et l'heure, afin qu'un pic ne soit pas classé comme "WiFi étant WiFi".
- Décidez à l'avance si une réponse ayant échoué doit être ignorée ou signalée pour révision par une personne.
DNSSEC ne vous indique jamais que le site vérifié est sûr à utiliser. Un domaine correctement enregistré et correctement signé peut toujours héberger une escroquerie. La politique doit figurer à côté du sceau.
Chiffrement des requêtes DNS avec DoH et DoT
Une réponse signée peut toujours circuler en clair. N'importe qui sur le chemin, y compris un voisin sur le WiFi invité ou un point d'accès compromis, peut voir quels noms un appareil demande. L'authenticité et la confidentialité sont deux problèmes différents, et vous avez besoin des deux.
DNS over HTTPS, spécifié dans le RFC 8484, chiffre le DNS et authentifie le serveur, ce qui réduit l'observation passive et rend plus difficile l'orientation des requêtes vers un résolveur malveillant. DNS over TLS offre une protection de transport comparable sur son propre port. La publication NIST SP 800-81 recommande également de séparer les rôles récursifs et autoritatifs, car des politiques distinctes réduisent les risques tels que l'empoisonnement du cache. Ne laissez pas le serveur qui publie vos propres zones répondre également aux questions récursives du public.
Un ordinateur portable qui échappe discrètement à votre politique de sécurité
Prenez l'exemple de deux invités sur le même réseau SSID. Un premier ordinateur portable envoie chaque requête au résolveur du site. Vous pouvez valider DNSSEC, appliquer des catégories et filtrer les menaces, puis transmettre les requêtes en amont via un DNS chiffré si nécessaire. Le navigateur du second invité utilise son propre résolveur chiffré intégré. Ces requêtes ne passent jamais par votre filtre et votre journal reste vide tandis que l'ordinateur portable résout de son côté une catégorie bloquée.
Ce contournement est le compromis créé par le DNS chiffré sur les réseaux non gérés. Ce n'est pas une raison pour laisser les requêtes en clair. C'est une raison pour agir de manière délibérée.
- Bloquez le DNS sortant direct vers des serveurs arbitraires, afin que les appareils ne puissent pas choisir un résolveur que vous ne gérez pas.
- Décidez délibérément des points de terminaison chiffrés connus. Un chemin DoH non géré au sein d'une application contournera le filtrage et les rapports locaux.
- Conservez le résolveur récursif sous votre politique. Il doit valider, appliquer les règles de catégorie et de menace, puis chiffrer en amont.
Les journaux du résolveur doivent enregistrer la décision relative à la politique, le réseau et l'heure. Ils ne doivent pas conserver un historique de navigation plus long que ce dont l'établissement a réellement besoin, car un historique DNS peut révéler des recherches d'ordre médical, juridique et personnel.
Le chiffrement à lui seul ne constitue pas une sécurité DNS. Il masque la question. Il ne décide pas si la réponse doit être autorisée.
Comment le DNS protecteur et le sinkholing bloquent les appareils infectés
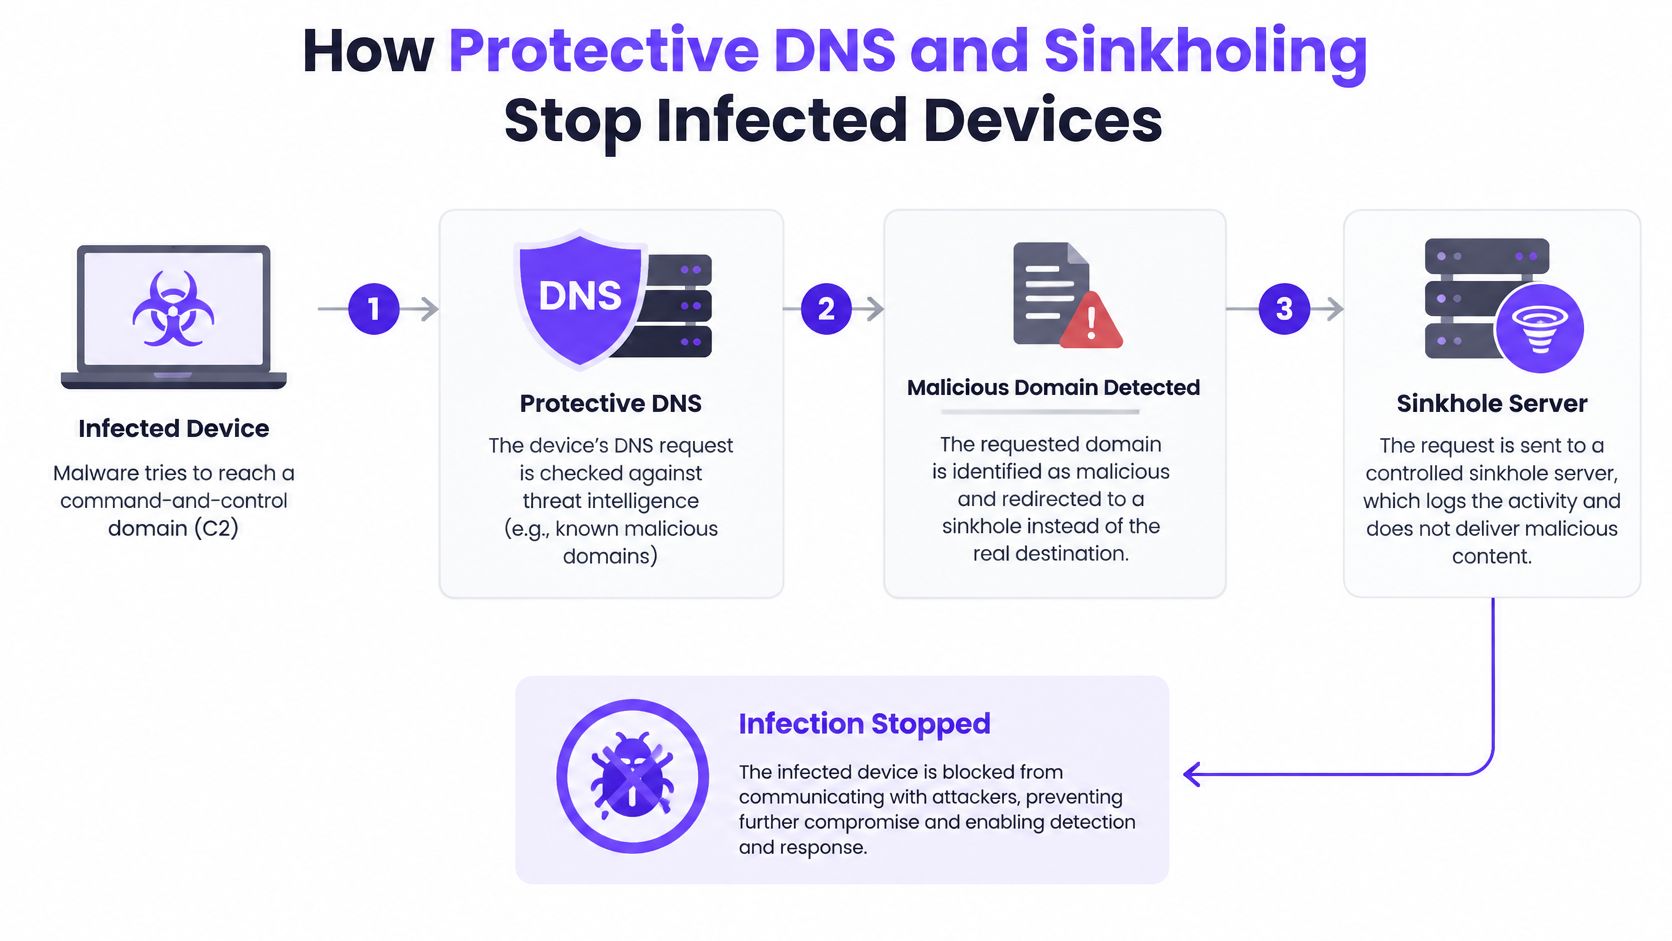
Le DNS protecteur fonctionne parce qu'il agit avant qu'une application n'ouvre une connexion. Le résolveur vérifie le nom et peut refuser les infrastructures de ransonlogiciels, de hameçonnage, de botnets et de logiciels malveillants. La CISA décrit cela comme une couche défensive supplémentaire alimentée par le renseignement sur les menaces, note que plus de 91 % des logiciels malveillants utilisent le DNS lors des cyberattaques, et indique que le DNS protecteur pourrait prévenir environ un cyberincident sur trois.
Sur un WiFi partagé, l'ordinateur portable infecté peut toujours se trouver dans le salon. Ce qu'il ne peut pas faire, c'est obtenir l'adresse de son serveur de commande.
Ce que le sinkhole vous révèle
Un blocage simple peut ressembler à un site hors ligne. Le Sinkholing renvoie plutôt une adresse contrôlée, rendant la tentative visible. Supposons qu'un ordinateur portable sur le SSID invité émette une balise vers un nom de commande toutes les quelques minutes. Le journal du sinkhole enregistre l'appareil, l'horodatage et le domaine. Vous isolez cette session, puis vous nettoyez la machine. Vous ne l'avez pas désinfectée en bloquant le DNS. Vous avez arrêté l'appel sortant et identifié le patient.
- L'appareil demande le nom.
- Le résolveur vérifie les flux de menaces et la politique pour ce SSID.
- Un nom de commande bloqué renvoie l'adresse du sinkhole.
- La connexion ne démarre jamais.
- Une entrée de journal est enregistrée avec le réseau et l'heure.
- Un opérateur isole l'appareil et mène l'enquête.
Deux vérifications rendent cela réel plutôt que théorique. Les clients doivent être contraints d'utiliser le résolveur récursif approuvé, ce qui implique de surveiller les autres résolveurs et les contournements chiffrés. La télémétrie des requêtes doit être conservée suffisamment longtemps pour pouvoir identifier le réseau, l'appareil et le nom concernés.
Les flux omettent des noms qui étaient propres hier. Un domaine nouvellement enregistré, ou un site légitime qui vient d'être compromis, peut échapper aux données de réputation. Les rappels basés sur l'IP et les applications ayant leur propre résolution nécessitent d'autres contrôles. Le modèle le plus solide associe un DNS protecteur à la validation DNSSEC, à la politique de résolveur, à la segmentation et à la télémétrie du pare-feu ou des points de terminaison.
Surveillez également le tunneling DNS. Les logiciels malveillants dissimulent des données au sein même du nom de la requête, générant ainsi des sous-domaines anormalement longs ou d'apparence aléatoire, accompagnés d'un volume de requêtes élevé depuis un même équipement. Traitez cet équipement comme s'il avait atteint un trou noir (sinkhole). Isolez-le du WiFi SSID partagé et menez l'enquête, même si aucun flux d'information n'a encore répertorié ce domaine.
Une courte démonstration du même concept, de la recherche au rappel bloqué, mérite d'être visionnée avec l'équipe responsable du WiFi invitéSSID.
Les limites du DNS chiffré et des listes de blocage
Le blocage des domaines nouvellement enregistrés semble être le filtre le plus évident, mais cela ne suffit pas. Une enregistrement malveillant est souvent repéré en quelques jours. Un site légitime qu'un attaquant a piraté peut rester dangereux pendant des mois, tout en bénéficiant déjà d'une réputation à laquelle votre flux fait confiance.
Une étude CAIDA de 2025 a révélé un temps de détection médian de 16,3 jours pour les domaines enregistrés à des fins malveillantes, contre 86 jours pour les domaines compromis, soit un écart de plus de cinq fois. Sur WiFi partagés, cela signifie qu'une marque connue, un journal local ou un portail fournisseur peut héberger des logiciels malveillants, du contenu d'hameçonnage ou de commande après une violation, alors que chaque score de réputation semble encore parfaitement correct.
Deux façons dont cela échoue sur un site
Les listes trop agressives pénalisent les mauvaises personnes. Un invité ne peut pas charger un moteur de réservation, un patient ne peut pas ouvrir le portail d'une clinique, un étudiant perd l'accès à un site de recherche, et la réception est informée du WiFi. Une liste permissive fait l'inverse. Elle laisse la fenêtre d'exposition ouverte jusqu'à la prochaine mise à jour du flux, ce qui, pour un domaine compromis, peut représenter une longue attente.
Le DNS chiffré ne réagit pas de la même manière aux défaillances. Un navigateur ou une application qui choisit son propre résolveur ne soumet jamais le nom à votre politique ; dès lors, ni la règle sur les nouveaux domaines ni le délai lié aux domaines compromis n'ont d'impact. Vous ne voyez pas la requête. Si un résolveur chiffré est inaccessible, certains équipements basculent sur le DNS ordinaire, et ce basculement devient lisible et modifiable sur le parcours. Le DNS over HTTPS sur un équipement invité constitue une fonctionnalité de confidentialité pour l'utilisateur et un manque de visibilité pour vous, à moins que vous n'ayez défini les destinations autorisées pour ces requêtes.
Trois mesures compensatoires empêchent cette liste de devenir l'unique stratégie.
- Analyses comportementales couplées à la réputation. Des sous-domaines longs et aléatoires, des pics soudains de requêtes ou un équipement habituellement silencieux qui commence à résoudre des dizaines de nouveaux noms méritent un examen avant même la mise à jour du flux d'informations.
- Une mise en quarantaine temporaire lorsqu'un domaine jusque-là approuvé change de comportement entre deux mises à jour. Bloquez-le sans présumer que son ancien score reste valable.
- Une procédure de révision permettant une libération rapide. Un membre de l'équipe d'astreinte doit pouvoir restaurer un site légitime le jour même, en indiquant l'auteur de l'autorisation.
La question ouverte pour un réseau public n'est pas « devrions-nous chiffrer le DNS ? ». Il s'agit de savoir comment préserver la confidentialité des requêtes sans laisser les téléphones, applications et appareils non gérés contourner la politique de sécurité.
Définissez vos contrôles de sécurité DNS réseau par réseau
Appliquer une seule politique à l'ensemble du bâtiment est la raison pour laquelle les téléphones des invités, les pompes à perfusion et les ordinateurs portables du personnel se retrouvent avec les mêmes règles. Associez chaque ligne ci-dessous à son propre SSID ou VLAN, de sorte que la politique suive le réseau au lieu d'espérer que les utilisateurs choisissent le bon WiFi.
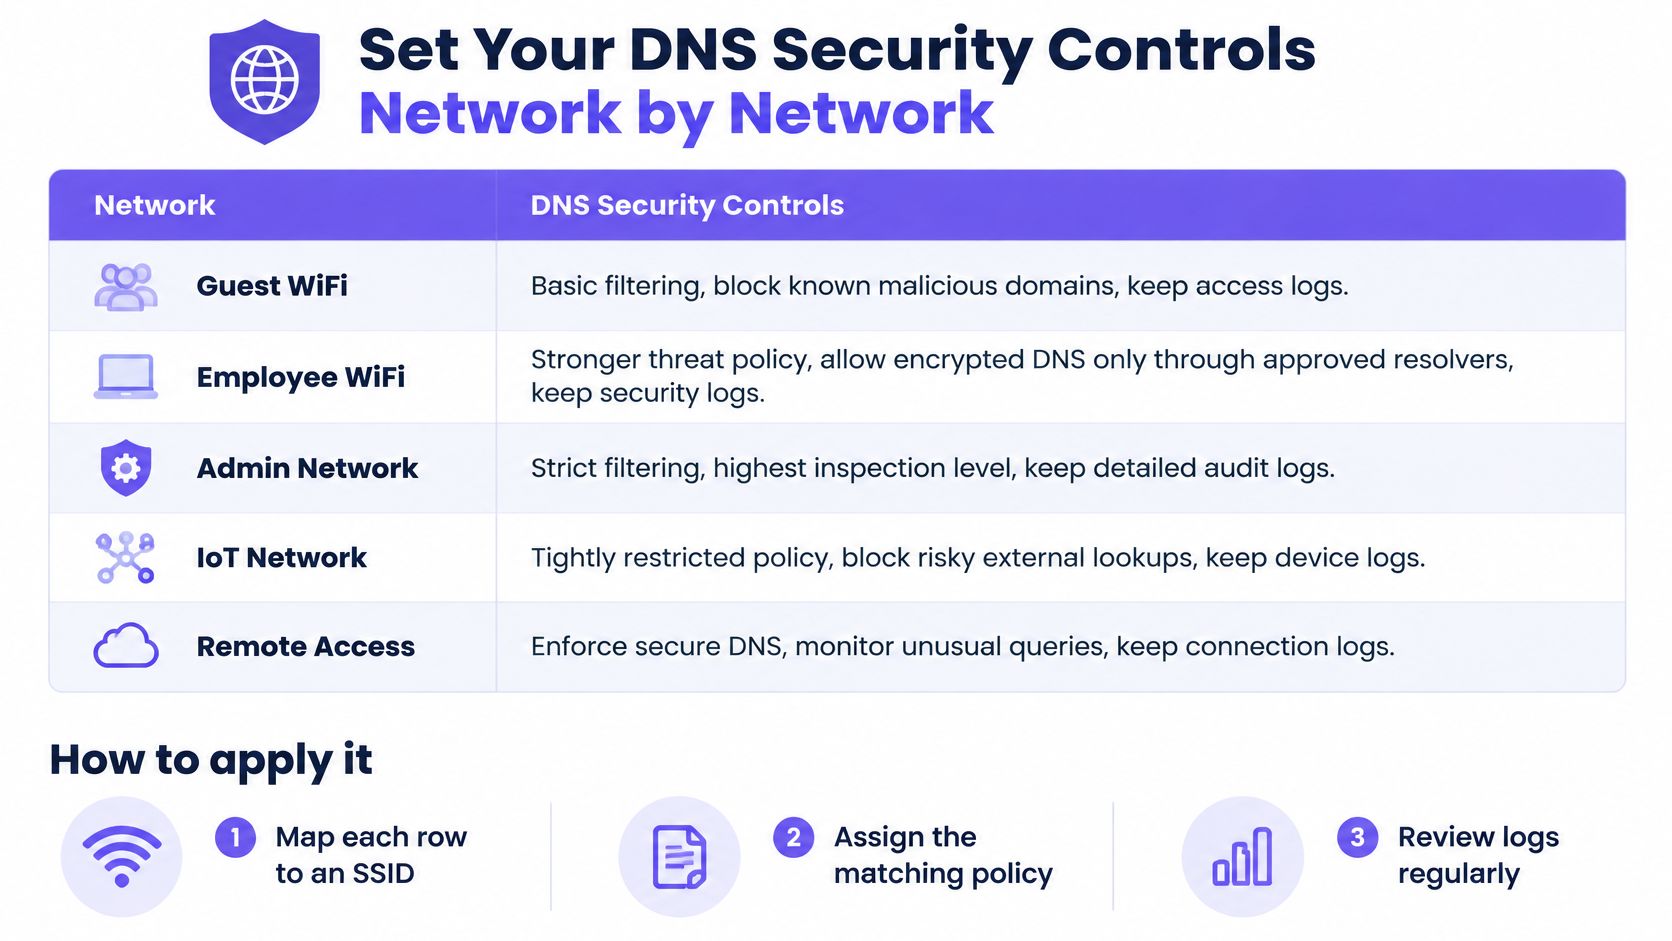
| Réseau | Filtrage et politique de menace | Gestion du DNS chiffré | Journaux à conserver |
|---|---|---|---|
| Réseaux invités et publicsWiFi | Catégories pour adultes et préjudiciables, défense contre les menaces, Safe Search | DNS chiffré uniquement via le résolveur géré, points de terminaison DoH publics connus bloqués | Domaines bloqués, identifiant d'équipement ou de session, horodatages |
| Réseaux du personnel | Priorité à la défense contre les menaces, avec des listes d'autorisation et de blocage distinctes | DNS chiffré uniquement depuis des équipements gérés | Décisions relatives aux politiques et modifications d'administration |
| Réseaux d'étudiants ou de résidents | Catégories adaptées à l'âge configurées par groupe | Résolveur géré uniquement, points de terminaison DoH publics connus bloqués | Recherches bloquées, conservées selon une durée de rétention définie |
| Réseaux IoT et d'équipements | Défense contre les menaces et blocage des serveurs de commande et de contrôle, sans politique de catégorie | Port 53 maintenu sous votre résolveur, DNS chiffré testé avant son application | Recherches par adresse d'équipement et alertes d'anomalies |
| Sites du secteur de la santé et du secteur public | Défense contre les menaces et filtrage par catégorie | Résolveur géré uniquement, chaque exception documentée | Journaux prêts pour l'audit à destination des auditeurs et des parties prenantes |
La segmentation du réseau est ce qui empêche un téléviseur compromis sur le VLAN d'utiliser le résolveur du personnel. Purple Shield permet de maîtriser l'ensemble sans avoir à concevoir le résolveur vous-même. Une seule couche DNS filtre le contenu, bloque les menaces et supprime les publicités sur chaque équipement, avec une politique configurée par SSID, VLAN et site, le tout géré depuis un tableau de bord unique. Sur les réseaux Open, cette politique est stricte et adaptée au cadre familial, sur les réseaux Secure, la protection contre les menaces est prioritaire, et sur les réseaux xPSK, la protection des personnes est définie par groupe. Vous consultez les URL bloquées, l'analyse des menaces ainsi que l'utilisation, puis vous ajustez la politique depuis ce même tableau de bord.
Pourquoi les réseaux d'équipements nécessitent un test préalable
Le DNS chiffré s'avère complexe sur un parc IoT mixte. De nombreux équipements utilisent encore le DNS ordinaire, et il est impossible de les configurer un par un. Les récentes orientations de l'IETF notent que la plupart des appareils IoT exploitent toujours le DNS non chiffré sur le port 53, exposant ainsi ces requêtes à l'interception, le DNS chiffré n'étant pas obligatoirement généralisé. Des travaux expérimentaux cités en parallèle font état d'une baisse de performance de 482,5 % pour le DoT dans un environnement de test IoT, atteignant 537,9 % lorsqu'il est combiné avec DNSSEC. Effectuez des tests en laboratoire SSID avant d'imposer le chiffrement sur des serrures connectées, des caisses enregistreuses ou des dispositifs médicaux. Un contrôle qui met des équipements hors ligne finira par être désactivé.
Déployez le changement dans cet ordre.
- Confirmer que chaque client sur ce SSID utilise le résolveur approuvé.
- Vérifier la validation DNSSEC sur ce résolveur, avec un nom signé et un nom non signé.
- Définir la politique par SSID à partir du tableau, y compris le Mode Sécurisé (Safe Search) là où le public l'exige.
- Activer les journaux avec une durée de conservation justifiable.
- Simuler un cas de domaine compromis : mise en quarantaine d'abord, puis révision le jour même.
- Planifier une révision mensuelle de la politique dans le calendrier, et enregistrer l'auteur de toute modification d'une entrée autorisée.
Choisissez le réseau où une mauvaise recherche cause le plus de torts et modifiez-le cette semaine. Pour la plupart des établissements, il s'agit du WiFi invité. Pour un hôpital ou un campus, il peut s'agir du réseau auquel les patients, les étudiants ou les visiteurs se connectent réellement.
Purple Shield est un DNS protecteur pour les établissements, les campus et les réseaux publics. Il vérifie chaque recherche avant le début d'une connexion, applique une politique différente par SSID, VLAN et établissement, et vous montre ce qui a été bloqué. Si vous souhaitez bénéficier de ce contrôle sur le WiFi que vous exploitez déjà, consultez Purple Shield.