
Qu'est-ce qu'une menace zero-day ? Définition, exemples et défenses
Qu'est-ce qu'une menace zero-day ? Découvrez comment les attaques zero-day exploitent les failles non corrigées, l'importance de la fenêtre d'exposition et comment les défenses DNS multicouches réduisent les risques.
Published 16 novembre 2026
Vous gérez un réseau WiFi invité, répondez à des demandes d'assistance ou vérifiez si les appareils de votre organisation sont à jour. Une alerte de sécurité survient alors : des attaquants exploitent une faille et le fabricant n'a pas encore publié de correctif. Vous ne pouvez pas encore résoudre le problème par une simple mise à jour, mais tout laisser connecté comme d'habitude ne semble pas prudent non plus.
C'est tout l'enjeu pratique d'une menace zero-day. Pour bien la comprendre, il faut d'abord analyser le facteur temps, puis déterminer ce que vous pouvez encore prévenir, observer et confiner lorsqu'aucun correctif n'est disponible.
Table des matières
- Ce qu'est et n'est pas une menace Zero-Day
- Comparaison entre vulnérabilité Zero-Day, exploit et malware
- Le déroulement étape par étape d'une attaque Zero-Day
- Pourquoi la fenêtre d'exposition compte plus que la gravité
- Cas réels de Zero-Day et acteurs impliqués
- Défenses multicouches pour réduire la fenêtre d'exposition
- Confirmez votre exposition avant de choisir vos contrôles
Ce qu'est et ce que n'est pas une menace zero-day
Une menace zero-day est une attaque qui exploite une faille logicielle ou matérielle avant que le fournisseur n'ait publié de correctif, ne laissant ainsi aucun jour de délai officiel de remédiation aux défenseurs. Ce terme décrit la fenêtre d'exploitation, et non l'ancienneté du logiciel ou le niveau de compétence requis par l'attaquant.
Un serrurier découvre une faille dissimulée dans une serrure, inconnue du fabricant. La serrure semble fonctionner normalement, mais quelqu'un peut la crocheter, et personne ne dispose de pièce de rechange tant que le fabricant n'en produit pas.
C'est la temporalité, et non la nouveauté, qui définit le terme.
La nuance essentielle se situe entre un produit fonctionnel et un produit sécurisé. Une application peut franchir ses contrôles habituels, accueillir des utilisateurs légitimes et néanmoins comporter une faiblesse qu'un attaquant saura déclencher.
Une vulnérabilité peut également exister sur de nombreuses installations d'un même composant. Les organisations n'ont pas besoin de partager des mots de passe ou de communiquer entre elles pour faire face au même risque sous-jacent. Le simple fait d'utiliser une version concernée peut suffire.
Trois idées reçues fréquentes
Les failles Zero-Day sont toujours des bugs entièrement inédits. L'analyse menée par Google Project Zero sur l'exploitation dans la nature a révélé que de nombreuses failles Zero-Day observées étaient en fait des variantes de vulnérabilités déjà signalées. Un attaquant peut trouver un autre moyen d'exploiter une faille que les développeurs pensaient avoir résolue. L'absence de correctif pour ce chemin d'accès précis importe bien plus que le fait d'avoir déjà rencontré ou non un bug similaire.
Appliquer un correctif résout immédiatement le problème. Ce conseil suppose qu'un correctif existe déjà. Avant sa publication, les exploitants doivent mettre en place des mesures temporaires, telles que restreindre les accès, désactiver une fonctionnalité concernée ou isoler un système vulnérable. Après sa sortie, il leur reste encore à déployer le correctif et à vérifier son bon fonctionnement.
Seuls les attaquants disposant de ressources importantes rendent les failles Zero-Day pertinentes. Développer un exploit et exploiter un réseau exposé constituent deux défis distincts. Un hôtel ou un établissement scolaire n'a pas besoin d'être une cible des services de renseignement pour héberger des logiciels vulnérables, et son administrateur doit tout de même pouvoir réagir lorsqu'une exploitation est avérée.
Le modèle d'un cœur solide entouré de systèmes d'assistance plus vulnérables se retrouve également au-delà des logiciels traditionnels. L'explication de The Coin Course sur les limites de la sécurité de la blockchain pour les détenteurs dresse un constat similaire : une technologie peut être robuste alors que les outils utilisés par les personnes pour interagir avec elle restent exposés.
Alors, qu'est-ce qu'une menace zero day en pratique ? C'est une situation dans laquelle les attaquants peuvent exploiter une faille avant que les défenseurs ne disposent d'un correctif éditeur, et pas nécessairement un bug inédit ou une campagne menée par un État.
Vulnérabilité zero-day, exploit et malware : comparaison
Les alertes de sécurité emploient souvent les termes vulnérabilité, exploit, logiciel malveillant et attaque de manière interchangeable. Ils désignent pourtant des aspects distincts du problème. Les différencier vous aide à comprendre ce qu'une alerte révèle précisément.
Comparaison des termes liés au zero-day
| Terme | Ce à quoi il fait référence | Exemple pratique |
|---|---|---|
| Vulnérabilité zero-day | Une faille logicielle ou matérielle non divulguée ou non corrigée | Faille de mémoire inconnue dans une appliance VPN |
| Exploit zero-day | La technique ou le code exploitant la faille | Script déclenchant la faille de mémoire à distance |
| Logiciel malveillant zero-day | Code malveillant pouvant ou non dépendre d'une vulnérabilité zero-day | Dropper installant une porte dérobée après l'exploitation d'une faille de navigateur |
| Attaque zero-day | L'ensemble de la campagne, de l'accès initial jusqu'à l'impact | Ransomware déployé après l'exécution d'une chaîne d'exploitation |
Une faille non corrigée n'est pas forcément un zero-day. Dès lors qu'un correctif est mis à la disposition du public, un appareil non mis à jour reste vulnérable, mais son administrateur est confronté à une problématique de remédiation différente.
Interpréter une alerte avec précision
Prenons l'exemple d'une appliance VPN hypothétique. La vulnérabilité réside dans une erreur de gestion de la mémoire au sein de son logiciel. L'exploit correspond à la requête forgée qui transforme cette erreur en accès non autorisé.
Dans un autre scénario impliquant un navigateur, un attaquant peut utiliser un exploit pour lancer un dropper. Ce dropper est un logiciel malveillant, et non la vulnérabilité elle-même. Si l'attaquant dérobe ensuite des identifiants et déploie un ransomware, l'attaque englobe alors l'ensemble de cette séquence plus large.
Ces distinctions expliquent également pourquoi inconnu ne signifie pas invisible. Même sans identifier la requête forgée, les équipes de sécurité peuvent repérer un processus anormal, une connexion inhabituelle ou un appareil communiquant avec une destination suspecte.
Le résumé opérationnel du Data Breach Investigations Report 2025 de Verizon a révélé que l'exploitation de vulnérabilités représentait 20 % des violations. Cette mesure couvre l'exploitation des vulnérabilités au sens large, et pas seulement les failles zero-day ; elle ne doit donc pas être présentée comme un taux de violation lié exclusivement aux failles zero-day.
Principe de détection : vous n'avez pas toujours besoin de savoir quelle faille un attaquant a exploitée pour constater qu'un appareil présente un comportement dangereux.
Qualifier les failles zero-day d'indétectables revient à confondre l'incapacité à reconnaître l'exploit et l'incapacité à observer l'attaque. Le comportement est un élément que les défenseurs peuvent surveiller, avant même que les chercheurs ne nomment la faille sous-jacente.
Déroulement étape par étape d'une attaque zero-day
Un chercheur, un attaquant ou un courtier en vulnérabilités peut découvrir une faille avant que son éditeur n'en ait connaissance. La découverte à elle seule ne signifie pas qu'une attaque a eu lieu : un chercheur peut signaler la faille de manière confidentielle afin que l'éditeur puisse l'examiner.
Le guide de signalement des vulnérabilités de la CISA définit les vulnérabilités zero-day comme étant inconnues du fournisseur et communes aux instances concernées d'un composant. Cette faille partagée explique comment un attaquant peut réutiliser un exploit contre des organisations sans aucun lien entre elles.
Le cycle de vie comprend la découverte, l'exploitation, la détection et, enfin, la correction.
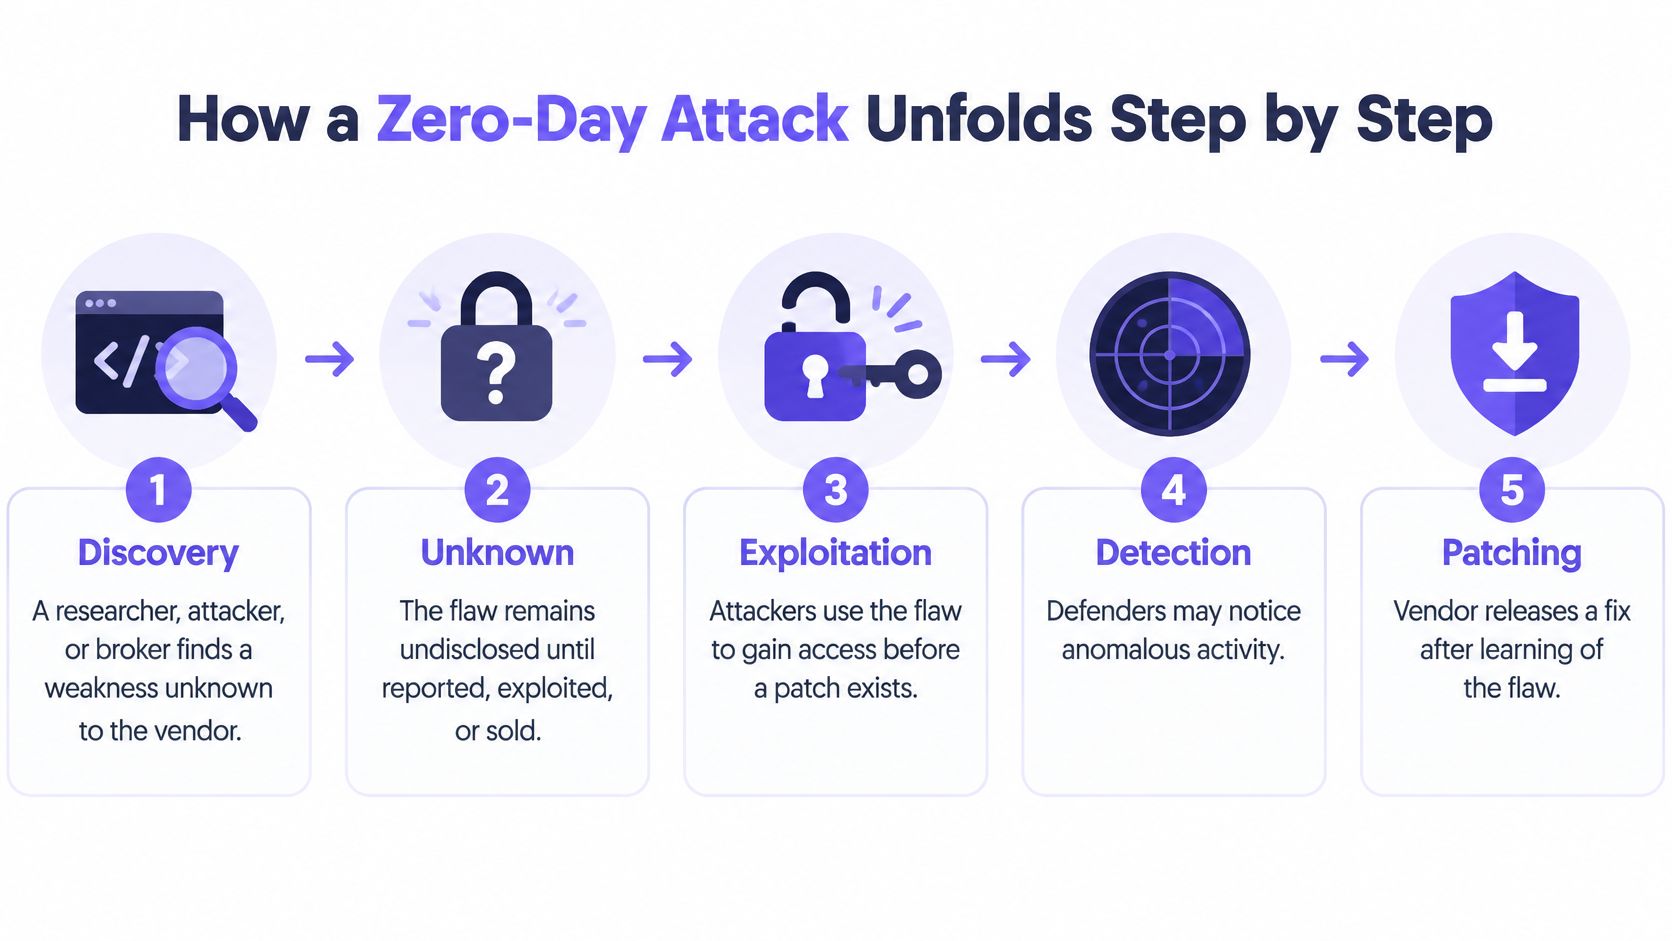
Où les équipes de défense peuvent interrompre l'attaque
Découverte. Une personne identifie un comportement non sécurisé, tel qu'un service traitant de manière incorrecte une entrée manipulée. Les défenseurs ne peuvent généralement pas agir face à une découverte tenue secrète, mais ils peuvent réduire l'exposition en amont en supprimant les services inutiles et en maintenant l'administration hors des interfaces publiques.
Développement de l'exploit. L'attaquant met au point un moyen fiable de déclencher la faille contre un produit ou une version spécifique. Lorsqu'un avis de sécurité de l'éditeur est publié, appliquez rigoureusement sa solution de contournement, y compris les redémarrages ou restrictions de fonctionnalités requis.
Accès initial. L'exploit atteint un navigateur, un gestionnaire de pièces jointes, un VPN ou un autre composant exposé. Restreindre l'accessibilité peut empêcher la transmission vers un service vulnérable. À partir de cette étape, le filtrage sortant peut également interrompre les tentatives de récupération d'outils ou de communication avec l'infrastructure de l'attaquant.
Élévation de privilèges. Un attaquant disposant d'un accès limité tente d'obtenir des autorisations plus étendues. Le principe du moindre privilège restreint les actions possibles pour le compte ou le processus initial, bien qu'il ne garantisse pas qu'une faille d'élévation distincte ne puisse contourner ces restrictions.
Déplacement latéral. L'attaquant tente d'atteindre d'autres hôtes, identifiants ou services partagés. La segmentation et des règles d'accès explicites peuvent empêcher un appareil invité compromis d'accéder aux systèmes des collaborateurs ou aux interfaces d'administration.
Impact. L'attaquant dérobe des informations, mène des opérations d'espionnage, installe des logiciels de minage de cryptomonnaies ou déploie un ransomware. Les équipes d'intervention doivent isoler les systèmes affectés, préserver les preuves et analyser la portée de l'incident plutôt que de considérer une connexion bloquée comme une preuve d'éradication.
Toutes les campagnes ne suivent pas exactement cette séquence. Certains attaquants disposent déjà de privilèges plus élevés après l'intrusion ; d'autres n'ont jamais besoin d'aller au-delà du premier appareil.
Comprendre les communications de commande et contrôle (C2) permet d'identifier un point d'interruption crucial : un attaquant peut avoir besoin d'un canal sortant même après avoir exploité l'appareil avec succès.
Divulgation ne signifie pas remédiation. La découverte peut être rendue publique avant qu'un correctif n'existe. Un correctif fournisseur met fin à l'absence de solution, mais l'exposition de chaque organisation perdure tant qu'elle n'a pas appliqué de correctif efficace ou supprimé le vecteur vulnérable.
Pourquoi la fenêtre d'exposition importe plus que la gravité
Le suivi des failles exploitées dans la nature (in-the-wild tracking) de Google Project Zero signale la découverte d'un nouvel exploit environ tous les 17 jours en moyenne, et une moyenne d'environ 15 jours pour corriger une vulnérabilité déjà exploitée. Il s'agit de mesures différentes, et non d'un compte à rebours prédisant quand votre organisation sera attaquée.
Un tableau de bord de sécurité efficace doit rendre visible la durée d'exposition, et pas seulement afficher un niveau de gravité.
Chronologie de l'exposition au zero-day
| Métrique | Valeur rapportée | Contexte de la source |
|---|---|---|
| Découverte d'un nouvel exploit dans la nature | Tous les 17 jours environ en moyenne | Suivi Google Project Zero cité plus haut |
| Délai d'application d'un correctif pour une vulnérabilité exploitée | Environ 15 jours en moyenne | Suivi Google Project Zero cité plus haut |
| Vulnérabilités d'équipements de périphérie totalement corrigées | Environ 54 % au cours de l'année | Rapport Verizon synthétisé dans le document sur les scénarios de menaces de la CISA |
| Délai médian de correction sur les équipements de périphérie | 32 jours | Même rapport Verizon synthétisé par la CISA |
| Failles zero-day dans la nature causées par une corruption de mémoire | 39 sur 58 (67 %) en 2021 | Données Project Zero citées plus haut |
Ce que cette faille implique sur les réseaux WiFi partagés WiFi
La corruption de mémoire survient lorsqu'un logiciel gère la mémoire de manière non sécurisée. Des entrées spécialement conçues peuvent altérer les données ou le flux d'exécution, permettant potentiellement l'exécution de code contrôlé par l'attaquant. Pour les navigateurs, les VPN et les services exposés au réseau, le confinement peut donc s'avérer urgent avant même qu'un opérateur ne comprenne le mécanisme détaillé de l'exploit.
Sur un réseau WiFi invité, vous ne pouvez généralement pas inspecter ni corriger l'ordinateur portable d'un visiteur. Vous pouvez toutefois conserver des preuves réseau qui associent une requête suspecte à un SSID, un établissement, une session d'appareil, un horodatage et un domaine demandé, sous réserve de vos politiques de confidentialité et de rétention des données.
Veillez à ce que ces champs restent exploitables ensemble. Le total brut des domaines bloqués ne permet pas à un intervenant d'identifier la session nécessitant une intervention, ni de savoir si le même appareil tente d'accéder à d'autres destinations.
Cette vidéo offre un autre format pour analyser cette problématique de sécurité.
Une stratégie pour bloquer les logiciels malveillants avant les mises à jour de bases de données doit se concentrer sur l'activité observable pendant cet intervalle, plutôt que de promettre la connaissance préalable de chaque faille. La gravité reste importante, mais la question opérationnelle est de savoir combien de temps une vulnérabilité accessible reste exposée et ce qu'un attaquant peut accomplir durant cette période.
Cas réels de zero-day et acteurs impliqués
En 2010, Stuxnet a exploité quatre vulnérabilités zero-day ainsi que la faille MS08-067 déjà connue, enchaînant les vulnérabilités pour atteindre des systèmes industriels.
Remarquez cette combinaison. Quatre failles étaient inconnues des équipes de sécurité, mais l'une d'elles était déjà publique, et les cyberattaquants l'ont tout de même exploitée car les correctifs n'avaient pas été installés sur les machines. C'est précisément cela, la fenêtre d'exposition en pratique : une vulnérabilité demeure utile à un attaquant tant que les systèmes accessibles ne sont pas corrigés, que la faille soit secrète ou non. Combler une vulnérabilité connue peut donc être déterminant, même lorsque les équipes de défense ne peuvent pas encore réparer une faille inconnue.
Des campagnes exceptionnelles à la planification opérationnelle
Les campagnes de l'envergure de Stuxnet sont rares. Les failles zero-day exploitées ne le sont pas. Google a recensé 97 vulnérabilités zero-day exploitées dans la nature en 2023, contre 62 en 2022, dans son rapport sur l'exploitation des failles zero-day en 2023. Ces chiffres concernent des exploitations réelles observées sur le terrain, et pas seulement des failles démontrées par des chercheurs en laboratoire.
Les différentes publications de suivi peuvent appliquer des périmètres variables ou des données révisées. Considérez donc chaque série de manière indépendante plutôt que de combiner des totaux issus de rapports distincts pour créer une tendance artificielle.
L'attribution requiert également une grande prudence dans les termes employés. Les groupes de cyberespionnage soutenus par des États ont représenté 29 % des exploitations de failles zero-day attribuées en 2024, tandis que les éditeurs de logiciels espions commerciaux comptaient pour 23,5 %, selon l'article de Cybersecurity Dive basé sur l'analyse de Google.
Ces chiffres décrivent des exploitations attribuées, et non la proportion de l'ensemble des organisations attaquées. Ils n'indiquent pas qu'un site ordinaire est susceptible d'être confronté à la même campagne qu'une cible de renseignement.
Un titre d'actualité indique qui a attiré l'attention. Votre inventaire indique si votre réseau utilise la technologie concernée.
Prenons le cas d'une clinique utilisant un équipement d'accès à distance vulnérable. Ses décisions immédiates concernent les personnes autorisées à accéder à l'équipement, l'existence d'une solution de contournement applicable et la manière dont les intervenants identifieraient une utilisation abusive. L'identité finale de l'attaquant n'élimine pas la nécessité de prendre ces décisions, et le compte à rebours est déjà lancé pendant que la clinique les prend.
Un établissement scolaire, un hôtel ou une bibliothèque peut utiliser la même méthode de préparation sans présumer qu'il fait face au même adversaire. Commencez par une question concrète : quels services sont exposés à Internet, et à qui revient la décision de restreindre leurs accès lorsqu'une faille inconnue devient une menace active ?
Défenses multicouches pour réduire la fenêtre d'exposition
Couches de défense et leurs limites
| Mesure de contrôle | Ce qu'elle bloque | Ce qu'elle ne peut pas bloquer |
|---|---|---|
| Correctif ou mesure d'atténuation de l'éditeur | L'exploitation via la faille traitée une fois appliquée efficacement | Les attaques survenues avant le correctif ou la solution de contournement |
| Désactivation de la fonctionnalité exposée | L'accès via cette fonctionnalité lorsqu'elle est totalement désactivée | Les failles présentes dans d'autres services actifs |
| Segmentation réseau | Les déplacements non autorisés entre des systèmes correctement séparés | La compromission initiale au sein d'un segment |
| Moindre privilège | Les actions nécessitant des autorisations dont le compte compromis ne dispose pas | L'activité malveillante exécutée dans le cadre de ses autorisations existantes |
| DNS protecteur | Les résolutions vers des destinations identifiées et bloquées comme malveillantes | L'exécution de l'exploit lui-même sur l'appareil |
| Détection et journalisation sur les terminaux | Les détections prises en charge peuvent déclencher un confinement ; les journaux facilitent l'enquête | L'activité qui ne produit aucune télémétrie collectée ou reconnaissable |
Aucun contrôle isolé ne couvre l'intégralité d'une attaque. Un correctif traite une vulnérabilité précise. La segmentation limite les déplacements d'un intrus, tandis que la surveillance aide les intervenants à repérer les activités passées au travers des contrôles préventifs.
Les contrôles temporaires sont essentiels lorsqu'aucun correctif n'existe, lorsque le déploiement nécessite des tests ou lorsque l'appareil concerné appartient à un tiers. Leur rôle est de réduire les vecteurs d'attaque accessibles et d'en limiter l'impact, et non de certifier qu'un système vulnérable est sécurisé.
Les couches défensives répondent à des objectifs différents.
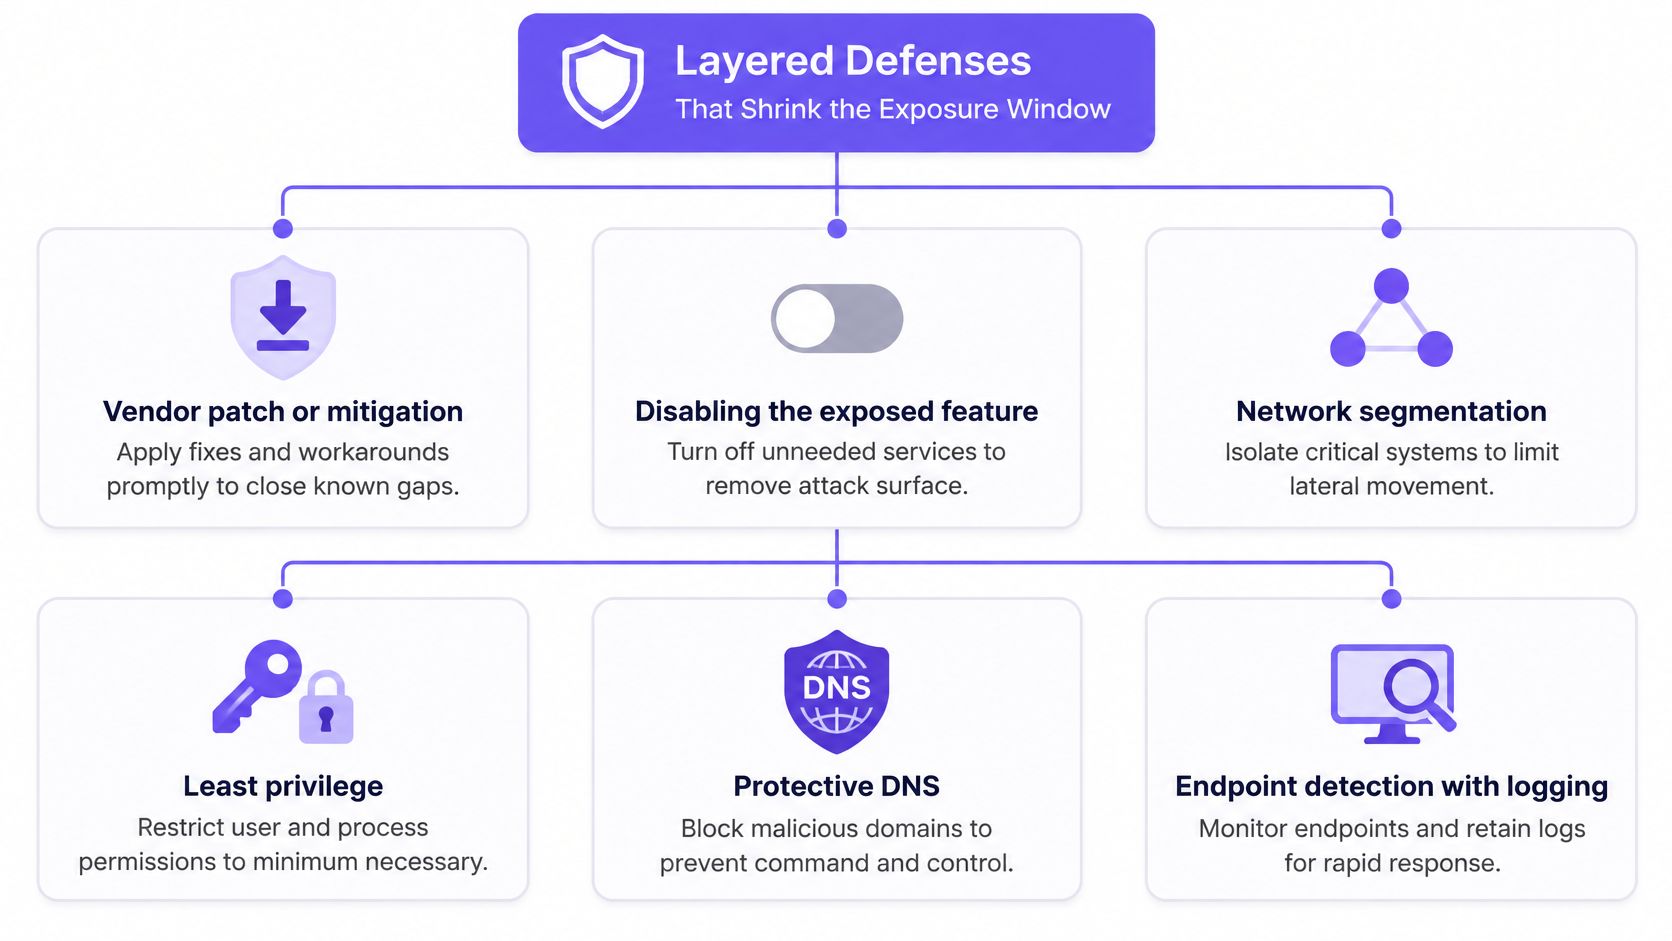
Un plan pratique pour la fenêtre de correctif
Appliquez les mesures d'atténuation du fournisseur. Faites correspondre l'avis de sécurité au produit exact, à sa version et aux fonctionnalités activées. Consignez les modifications apportées afin qu'un autre administrateur puisse les vérifier.
Restreignez les fonctions exposées et l'administration. Désactivez la fonctionnalité concernée lorsque cela est possible. Limitez l'accès d'administration aux canaux autorisés au lieu de le laisser accessible depuis les réseaux invités ou Internet.
Isolez les infrastructures vulnérables. Examinez les autorisations de trafic réelles, pas seulement les noms de VLAN. Un segment séparé n'offre que peu de protection si des règles d'accès trop permissives autorisent encore des connexions vers des services sensibles.
Augmentez le niveau de journalisation et inspectez le trafic sortant. Désignez un responsable pour examiner les alertes et définir les mesures à prendre. Collecter davantage d'événements sans responsable de la réponse ne permet pas d'assurer le confinement.
Bloquez les destinations malveillantes lors de la résolution DNS. Utilisez des renseignements sur les menaces tenus à jour et examinez les requêtes bloquées à répétition. Un appareil tentant de manière répétée de joindre l'infrastructure d'un attaquant nécessite souvent un isolement, et pas seulement une règle de blocage supplémentaire.
Appliquez les correctifs, vérifiez et évaluez la compromission. Confirmez la version installée et l'état de la fonctionnalité vulnérable. Si une exploitation a déjà pu avoir lieu, suivez les recommandations de remédiation du fournisseur et votre procédure de réponse aux incidents.
Le rôle du DNS protecteur
Le DNS protecteur évalue la résolution d'un nom de domaine avant que l'appareil ne reçoive une réponse exploitable pour la destination demandée. Il permet d'appliquer une protection au niveau du réseau au trafic non géré des appareils personnels (BYOD) sans nécessiter d'agent sur le terminal, à condition que ces appareils utilisent le chemin de résolution protégé.
Son efficacité dépend des renseignements sur les destinations et de l'application des règles. Les connexions IP directes, les résolveurs contournés et les infrastructures malveillantes pas encore identifiées peuvent échapper à cette protection. Évaluer les flux de renseignements sur les menaces implique donc de prendre en compte la fraîcheur des données, le contexte et la manière dont les détections sont converties en règles applicables.
Le filtrage DNS peut réduire la fenêtre dont dispose un attaquant pour communiquer avec succès ; il ne réduit pas le délai de développement d'un correctif par le fournisseur et ne répare pas l'appareil. Gardez les objectifs bien distincts : empêcher l'accès lorsque c'est possible, confiner la compromission, détecter les comportements suspects et bloquer les communications sortantes vers l'attaquant.
Confirmez votre exposition avant de choisir vos mesures de contrôle
Avant d'acheter ou d'activer une mesure de contrôle supplémentaire, déterminez ce que votre réseau expose.
- Répertorier les services exposés à Internet et les VPN. Incluez l'administration à distance et les appliances gérées par des prestataires externes. Désignez un responsable identifié pour chaque service.
- Séparer les appareils pouvant être mis à jour des équipements non gérés. Faites la distinction entre les équipements appartenant à l'organisation, les ordinateurs portables des visiteurs, les téléphones personnels et les appareils des sous-traitants.
- Tester vos données probantes. Vérifiez que les journaux permettent aux intervenants d'associer l'adresse SSID, le site, la session de l'appareil, l'horodatage et le domaine demandé.
- Examiner les mesures d'atténuation actuelles des fournisseurs. Notez celles qui s'appliquent, les personnes habilitées à autoriser les interruptions de service et la manière dont vous validerez la modification.
- Sélectionner les catégories de menaces DNS de manière ciblée. Donnez la priorité aux destinations malveillantes et de commande et contrôle (C2), puis évaluez les catégories plus restrictives au regard des besoins légitimes des utilisateurs.
Utilisez la checklist avec la personne qui gère votre réseau, et pas seulement avec celle qui achète les services de sécurité.
Adapter la mesure de contrôle à la propriété du réseau
Pour un parc de terminaux géré en entreprise, le contrôle des terminaux et le déploiement coordonné de correctifs peuvent atteindre directement les appareils. Les réseaux invités, publics, scolaires, hospitaliers et du secteur de l'hôtellerie font face à une contrainte différente : l'opérateur contrôle souvent la connectivité, mais pas l'appareil connecté.
Le DNS protecteur remplit parfaitement ce rôle au niveau du réseau. Les politiques peuvent s'adapter selon le SSID, le VLAN, le site et l'heure de la journée, plutôt que de supposer que les systèmes du personnel et les appareils des visiteurs doivent faire l'objet d'un traitement identique.
Purple Shield bloque les communications de commande et de contrôle ainsi que les domaines connus de phishing et de logiciels malveillants dès la résolution DNS, empêchant ainsi la connexion de s'établir. Nos rapports détaillent les URL bloquées, l'analyse des menaces et l'utilisation sur chaque site et sur chaque réseau, en affichant la politique associée ; les opérateurs peuvent examiner les données probantes et ajuster la politique depuis un tableau de bord unique. Le déploiement s'effectue en quelques minutes, sans nouveau matériel ni modification de pare-feu.
Cette couverture ne garantit pas une protection totale contre un exploit inédit exécuté localement. Maintenez la gestion des correctifs, la segmentation et la réponse aux incidents, et vérifiez la façon dont les appareils utilisent votre service DNS protégé.
Exécutez d'abord la checklist d'exposition. Choisissez ensuite vos contrôles en fonction de vos actifs, de ce que vous pouvez modifier et des actions malveillantes que vous devez interrompre.
Purple Shield propose un DNS protecteur et une gestion des politiques au niveau du réseau pour le WiFi invité et public, aidant ainsi les exploitants à bloquer les destinations malveillantes lorsque les correctifs sur les terminaux sont indisponibles ou hors de leur contrôle. Rendez-vous sur Purple Shield pour découvrir la couverture adaptée à vos sites et préparez votre liste de contrôle d'exposition pour échanger sur le déploiement et les rapports.