
Qu'est-ce qu'une politique BYOD ? Règles, mise en œuvre et filtrage DNS
Qu'est-ce qu'une politique BYOD ? Découvrez les règles fondamentales, les options de mise en œuvre, les limites de confidentialité et comment le filtrage DNS contrôle les appareils personnels sur les réseaux d'entreprise.
Published 3 novembre 2026
Le téléphone personnel d'un employé contient l'application de messagerie professionnelle. Il l'oublie ensuite dans un train. Le service informatique peut-il bloquer immédiatement l'accès ? Peut-il supprimer les messages professionnels sans effacer les photos de famille ? Qui l'employé doit-il appeler ?
Ces réponses ne doivent pas dépendre de la personne qui prend en charge le ticket d'assistance. Une politique d'utilisation des appareils personnels (Apportez votre propre appareil), généralement désignée sous l'acronyme politique BYOD, fixe les règles avant qu'un appareil personnel ne devienne la source d'un incident de sécurité.
Table des matières
- Ce qu'une politique BYOD couvre et pourquoi elle existe
- Contrôles de sécurité que la politique doit imposer
- Comparaison des options d'application
- Intégration du DNS et du filtrage de contenu aux contrôles BYOD
- Limites de confidentialité, surveillance et consentement des employés
- Risque lié à l'identité et à l'accès au-delà de la conformité des appareils
- Procédure pour les appareils perdus, volés ou dont le propriétaire quitte l'entreprise
- Définir le périmètre du BYOD avant de rédiger la politique
Ce qu'une politique BYOD couvre et pourquoi elle existe
Une politique BYOD est un ensemble formel de règles définissant la manière dont les téléphones, tablettes et ordinateurs portables personnels peuvent accéder aux systèmes et aux données d'une organisation. Elle associe l'autorisation d'utiliser un appareil à des exigences de sécurité applicables, des limites de confidentialité et des responsabilités.
Le téléphone appartient toujours à l'employé. L'installation d'une application professionnelle ne transfère pas la propriété à l'employeur, et le fait de posséder le téléphone ne donne pas à l'employé un accès illimité aux informations de l'entreprise. L'accord doit définir le champ d'autorité des deux parties.
Les questions auxquelles chaque politique doit répondre
Une politique exploitable répond à trois questions : qui peut se connecter, quels contenus peuvent être atteints et quelles conditions de sécurité et de confidentialité s'appliquent. En cas de perte d'un téléphone, ces réponses permettent de déterminer si l'accès aux e-mails était autorisé, quels fichiers professionnels pouvaient être stockés localement et quelles mesures le service informatique peut prendre.
Le BYOD s'est imposé comme un sujet clé en entreprise lorsque l'usage des appareils personnels s'est étendu au-delà des exceptions occasionnelles. Le compte rendu de Destination CRM sur l'expérience d'Intel identifie l'année 2009 comme un jalon clé dans la prise en compte de cette tendance. Le changement majeur ne résidait pas uniquement dans l'acheteur du matériel : les employeurs ont dû sécuriser les identités, les réseaux et les informations sur des appareils dont ils ne possédaient pas la propriété.
La pratique reste très répandue : 70 % des entreprises autorisaient les employés à utiliser leurs appareils personnels dans le cadre du travail en 2024, selon le rapport IT Trends de JumpCloud, cité par Grand View Research. Une simple autorisation ne constitue pas une protection : les statistiques BYOD de JumpCloud indiquent qu'en 2024, plus de 20 % des entreprises ont déclaré que des actifs numériques avaient téléchargé des logiciels malveillants en raison de connexions d'appareils non gérés au cours des 12 derniers mois.
Éléments clés d'une politique BYOD
| Élément de politique | Question à laquelle il répond | Règle type |
|---|---|---|
| Appareils éligibles | Quels appareils et systèmes d'exploitation peuvent se connecter ? | Versions d'OS prises en charge uniquement, avec une version minimale définie par le service informatique |
| Authentification | Comment l'utilisateur prouve-t-il son identité ? | Authentification multifacteur, de préférence résistante au hameçonnage |
| Contrôles de sécurité | Que doit posséder l'appareil ? | Verrouillage d'écran, chiffrement, correctifs d'OS récents, pas de jailbreak ou de rootage |
| Périmètre d'accès | À quels systèmes et applications l'appareil peut-il accéder ? | Applications approuvées et liste de ressources selon le principe du moindre privilège |
| Confidentialité et surveillance | Que peut voir ou inspecter l'employeur ? | Surveillance limitée au conteneur géré, avec notification à l'employé |
| Appareil perdu, volé ou départ de l'employé | Qu'advient-il des données professionnelles ? | Effacement sélectif du conteneur de travail et révocation des accès |
| Support et coûts | Qui paye et qui résout les problèmes ? | Règles de remboursement et limites de support définies |
Chaque ligne doit comporter une règle spécifique, et non une promesse générale d'adopter un comportement sécurisé. Indiquez le système d'exploitation minimal pris en charge, identifiez les applications approuvées et définissez précisément ce qu'un effacement à distance peut supprimer. Les collaborateurs ne doivent pas avoir à interpréter des ambiguïtés techniques en cas d'urgence.
Contrôles de sécurité que la politique doit imposer
Les exigences de sécurité doivent être des conditions d'accès obligatoires et non de simples suggestions que les employés peuvent ignorer. Si un appareil ne répond pas à une condition obligatoire, le service informatique doit bloquer l'accès concerné et expliquer à l'employé comment le rétablir.
Les recommandations du NIST sur le BYOD pour appareils mobiles prennent en charge la gestion de la mobilité d'entreprise, l'évaluation des applications, les vérifications d'intégrité des appareils, les conteneurs de travail protégés et le transport chiffré. Traitez un appareil personnel comme potentiellement non approuvé jusqu'à ce que les vérifications pertinentes soient validées, plutôt que de lui faire confiance simplement parce que son propriétaire travaille pour vous.
Transformer les exigences en vérifications d'accès
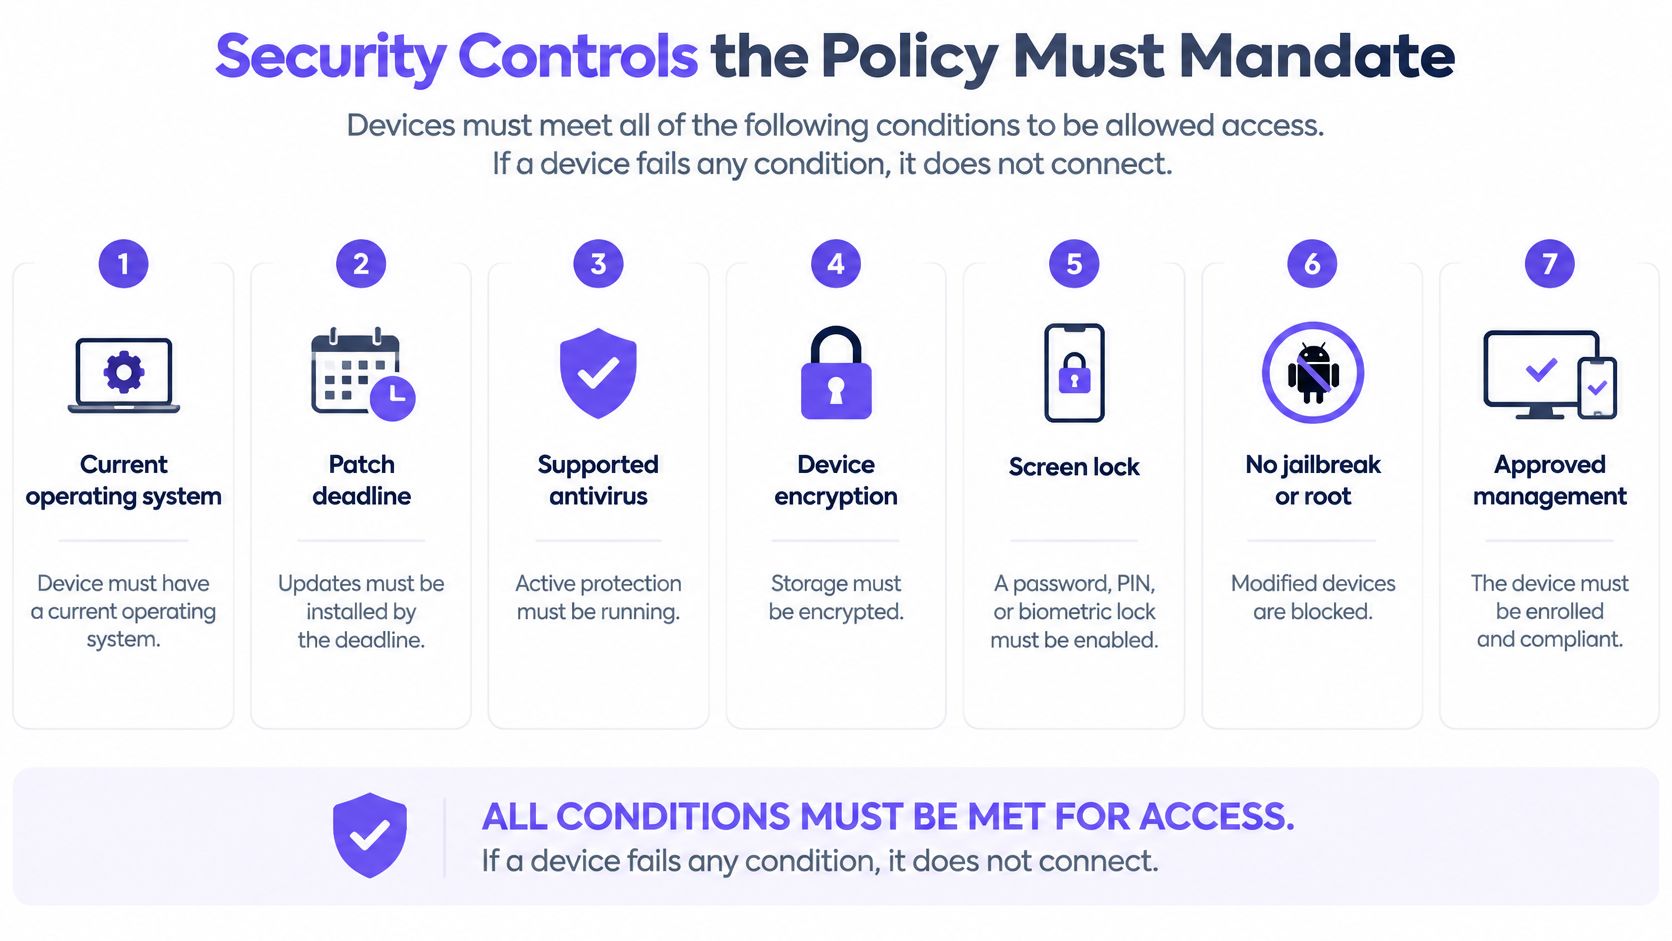
- Exiger un système d'exploitation pris en charge et un délai d'application des correctifs. Nommez les versions prises en charge et exigez les mises à jour dans un délai défini, car l'absence de correctifs peut laisser des vulnérabilités connues à la merci des attaquants.
- Exiger le chiffrement et un verrouillage d'écran efficace. Spécifiez les méthodes autorisées pour accéder à l'appareil, les exigences minimales en matière d'identifiants et le délai d'inactivité afin qu'un téléphone volé ou laissé sans surveillance ne permette pas un accès immédiat aux e-mails professionnels.
- Exiger une authentification forte pour les connexions professionnelles. Privilégiez une authentification résistante au hameçonnage lorsqu'elle est prise en charge et ne laissez pas un appareil approuvé remplacer la preuve de l'identité de l'utilisateur.
- Exiger un enregistrement approuvé ou un profil de travail protégé. Conservez les informations professionnelles dans des applications ou un stockage gérés afin que le service informatique puisse appliquer les contrôles de l'entreprise sans traiter les applications personnelles comme la propriété de l'entreprise.
- Bloquer les appareils rootés ou jailbreakés. Ces modifications peuvent compromettre les protections de la plateforme dont dépendent les vérifications de conformité.
- Autoriser uniquement les applications professionnelles approuvées. Examinez les autorisations et les comportements de partage de données avant l'approbation, notamment pour savoir si une application peut copier des fichiers professionnels dans un stockage personnel.
- Exiger des liaisons de transport chiffrées. Utilisez des connexions d'application sécurisées et un VPN le cas échéant, avec des règles claires identifiant les ressources qui nécessitent ce parcours protégé.
Ce visuel de liste de contrôle met en évidence les prérequis au niveau de l'équipement que l'IT doit valider.
Rendre les contrôles auditables
Pour les ordinateurs portables, nommez la protection des points de terminaison prise en charge et précisez comment l'équipe informatique vérifie qu'elle est active. Le guide 247TechTeam sur les choix de logiciels de sécurité pour Windows et Mac peut aider les lecteurs à comparer les solutions associées, mais le service informatique doit toujours définir sa propre configuration approuvée.
Séparez les exigences relatives aux appareils de la segmentation du réseau. Un ordinateur portable qui passe avec succès ses contrôles de conformité ne doit pas recevoir automatiquement un accès réseau illimité.
Test d'audit : Chaque contrôle obligatoire doit avoir un responsable désigné, un délai de mise en œuvre et un moyen fiable de vérifier la conformité.
Si la politique stipule que les employés doivent sécuriser leurs appareils mais que personne ne peut vérifier ce que cela implique, elle n'est pas prête à être appliquée.
Comparatif des options d'application
Reprenons l'exemple du téléphone oublié dans le train. Avec une gestion complète de l'appareil dûment configurée, le service informatique peut avoir la capacité technique d'effacer l'ensemble du téléphone. Avec un profil de travail géré, le service informatique peut au contraire cibler l'environnement professionnel tout en préservant les photos personnelles de cette action.
La capacité technique et l'autorisation sont deux choses différentes. Une console de gestion proposant un bouton d'effacement ne garantit pas que son utilisation soit appropriée ou autorisée.
Options d'application par contrôle et impact sur la confidentialité
Les évaluations de la confidentialité ci-dessous sont des comparaisons pratiques et non des garanties. L'exposition réelle dépend des capacités de la plateforme, de sa configuration et de la télémétrie activée par les administrateurs.
| Option | Ce qu'elle contrôle | Limite principale | Impact sur la confidentialité |
|---|---|---|---|
| Gestion complète des appareils mobiles | Paramètres de l'appareil entier, applications et effacement complet si pris en charge | Les propriétaires d'appareils personnels peuvent s'opposer à un contrôle total | Élevé |
| Profil de travail géré ou conteneur | Applications et données professionnelles | Ne protège pas les applications personnelles sur le même appareil | Faible à moyen |
| Gestion des applications mobiles | Applications approuvées individuelles et leurs données | Ne peut pas offrir une visibilité complète sur les menaces à l'échelle de l'appareil | Faible |
| Accès conditionnel | Si un appareil ou une session peut accéder à une application cloud | Nécessite des signaux de conformité d'appareil précis | Faible |
| Défense contre les menaces mobiles | Logiciels malveillants et configurations à risque sur l'appareil | Ajoute un agent et de la télémétrie d'appareil | Moyen |
La gestion complète s'adapte aux situations où l'organisation a besoin d'un contrôle étendu et où les collaborateurs en comprennent les implications. Lorsque des informations réglementées nécessitent ce niveau de surveillance, il peut être plus approprié de fournir des équipements appartenant à l'entreprise plutôt que d'imposer ces contraintes sur du matériel personnel.
Un profil ou conteneur de travail constitue souvent un meilleur point de départ pour une utilisation BYOD classique. Il offre au service informatique un espace professionnel défini à gérer, même s'il ne sécurise pas l'intégralité du reste de l'appareil.
Choisissez des contrôles pour la ressource, pas pour l'étiquette
La gestion des applications peut convenir aux employés qui ont seulement besoin d'une application de messagerie et d'un lecteur de documents. Son utilité dépend de la capacité de ces applications à appliquer les restrictions nécessaires, comme empêcher l'ouverture de documents professionnels dans des applications non gérées.
L'accès conditionnel convient aux services cloud car les administrateurs peuvent prendre des décisions d'admission lors de la connexion ou pendant les contrôles de session pris en charge. La défense contre les menaces mobiles fournit des signaux de risque supplémentaires, mais la détection ne remplace pas une décision d'accès ni une procédure de réponse.
Ces options ne s'excluent pas mutuellement. Une organisation peut combiner un conteneur de travail, un accès conditionnel et la détection des menaces, tout en appliquant une gestion plus stricte à un groupe d'utilisateurs strictement défini.
Plus le service informatique exerce d'autorité sur l'ensemble de l'appareil, plus l'employé risque de devoir renoncer à sa vie privée.
Commencez par la méthode la moins intrusive qui protège tout de même le système le plus sensible. N'ajoutez un contrôle supplémentaire que si vous pouvez identifier précisément le risque auquel il répond et expliquer pourquoi les contrôles existants ne suffisent pas.
Comment le DNS et le filtrage de contenu s'intègrent aux contrôles BYOD
Les appareils personnels ne doivent pas être connectés directement au réseau d'entreprise de confiance. Placez-les sur un réseau BYOD ou invité géré séparément, puis autorisez délibérément l'accès aux ressources de l'entreprise.
Les recommandations du NIST sur la sécurité des appareils mobiles préconisent de créer un réseau BYOD distinct hors de la zone démilitarisée (DMZ) de l'entreprise, n'accordant pas plus d'accès interne que ce dont bénéficieraient les utilisateurs via un accès distant sécurisé. Cela signifie que rejoindre le WiFi ne donne pas le droit d'accéder aux bases de données de paie, aux systèmes de gestion technique de bâtiment ou aux interfaces d'administration.
Contenir les équipements avant de filtrer leur trafic
Imaginons qu'un employé d'hôtel apporte un ordinateur portable personnel infecté par un logiciel malveillant. L'isolement du réseau doit empêcher cet ordinateur de contacter directement l'infrastructure de réservation ou les appareils des autres clients. Le filtrage peut ensuite limiter les destinations Internet qu'il peut contacter.
Le schéma illustre cette séparation. Un accès approuvé aux applications internes nécessite toujours son propre itinéraire sécurisé et autorisé.
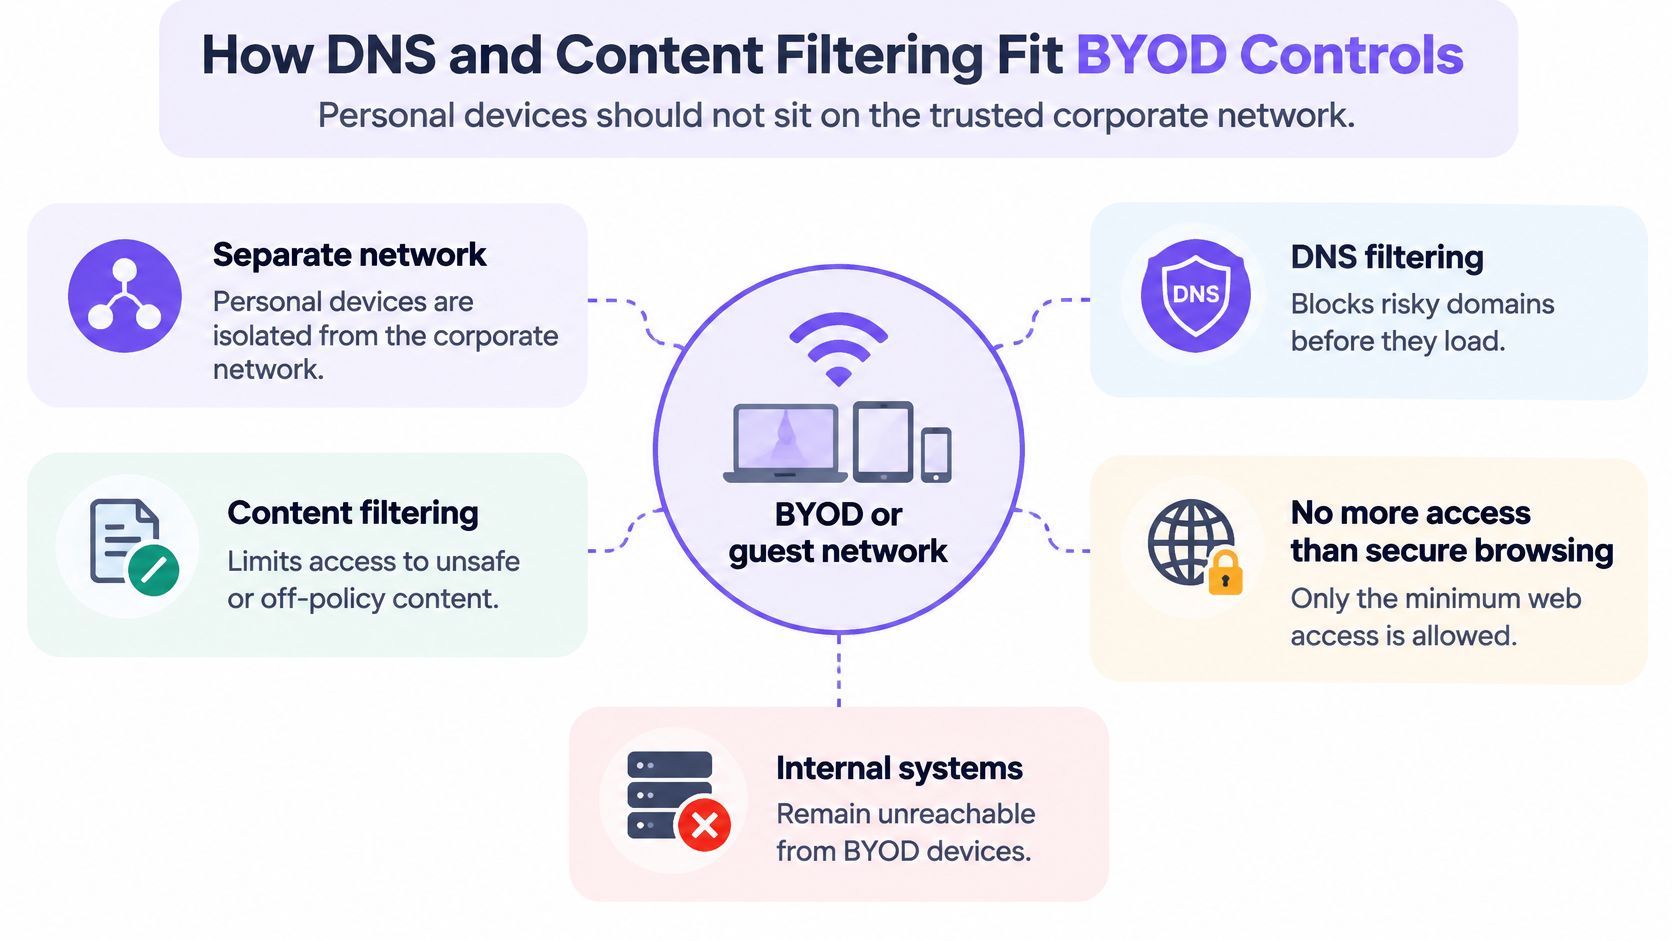
Le filtrage DNS intervient lors de la phase de résolution. Avant d'ouvrir un site ou de contacter le service d'une application, un appareil demande généralement au DNS où trouver le domaine concerné ; un résolveur de filtrage peut refuser un domaine identifié comme malveillant ou interdit.
Une introduction pratique au rôle du filtrage DNS permet de le distinguer de l'inspection de chaque page ou fichier. Le filtre évalue la demande de domaine, et non tout ce que l'utilisateur pourrait faire après le début d'une connexion autorisée.
Ce que la couche DNS peut et ne peut pas faire
Le filtrage DNS permet de bloquer les domaines d'hameçonnage identifiés et les destinations de commande et contrôle. Les règles de contenu peuvent également restreindre des catégories telles que le contenu réservé aux adultes ou les jeux d'argent, avec des règles réseau distinctes pour le personnel et les utilisateurs publics.
Par exemple, Purple Shield répond aux requêtes DNS en appliquant la politique du réseau sur lequel se trouve l'appareil, sans nécessiter d'agent sur chaque appareil personnel. Cette solution complète les contrôles d'accès des appareils et d'identité plutôt que de les remplacer.
Les limites ont leur importance :
- Les destinations non reconnues peuvent passer. Un domaine malveillant nouvellement créé peut ne pas avoir encore de classification de risque.
- Un domaine autorisé n'est pas une garantie de contenu sain. Le DNS seul ne peut pas inspecter un téléchargement chiffré ni distinguer chaque page hébergée sous le même domaine.
- Le trafic hors réseau nécessite une prise en compte distincte. Un téléphone utilisant ses données cellulaires personnelles n'utilisera pas le filtrage de l'établissement du seul fait qu'il s'est connecté au WiFi auparavant.
- Les chemins de résolution alternatifs peuvent contourner le contrôle prévu. Les administrateurs doivent adopter une approche explicite pour les appareils qui utilisent un résolveur différent.
Terminez la section réseau de la politique par une courte liste de contrôle opérationnelle : réseau séparé, politique documentée pour chaque réseau, et journaux d'événements examinés selon un calendrier défini. Attribuez un responsable à chaque tâche afin que les règles de blocage ne deviennent pas une configuration laissée sans surveillance.
Limites de confidentialité, surveillance et consentement des employés
Une politique BYOD est également un accord sur la confidentialité sur le lieu de travail. Les employés doivent savoir ce que l'employeur peut collecter, inspecter et effacer avant d'enregistrer un appareil personnel, et non après qu'un administrateur a fait usage de ces pouvoirs.
La politique BYOD relative aux mobiles du gouvernement britannique pour 2025 exige une analyse d'impact sur la protection des données, une notice d'information claire sur la confidentialité et une surveillance limitée à l'application ou au conteneur géré par l'entreprise, dans la mesure du possible. Il s'agit d'une exigence propre à cette politique, et non de la preuve que des obligations légales identiques s'appliquent à tous les employeurs dans le monde.
Ce qu'une politique BYOD peut atteindre sur un équipement personnel
Il s'agit de limites judicieuses à spécifier, plutôt que de descriptions universelles de chaque plateforme de gestion.
| Type de données | Traitement habituel | Pourquoi c'est important |
|---|---|---|
| E-mails professionnels et fichiers d'entreprise dans le conteneur géré | Accessibles et effaçables par le service informatique selon une autorité définie | Données fondamentales que la politique vise à protéger |
| Photos personnelles et messages privés | Hors du périmètre habituel de la politique | Vie privée et risques juridiques en cas d'inspection |
| Inventaire des applications | Applications gérées uniquement, lorsque c'est faisable | Un inventaire complet peut révéler des habitudes personnelles |
| Localisation de l'appareil | Collectée uniquement avec un objectif et une autorisation établis | Informations sensibles nécessitant une limite de conservation |
| Navigation sur le réseau de l'entreprise | Les requêtes DNS peuvent être enregistrées, après information | Les journaux doivent être proportionnés à l'objectif de sécurité |
| Périmètre d'effacement à distance | Conteneur de travail uniquement, lorsqu'un conteneur existe | Un effacement complet peut détruire des données personnelles non liées |
Formaliser les limites par écrit
L'avis de confidentialité doit identifier :
- Collecte et finalité. Énumérez l'inventaire des applications, l'emplacement, les noms de réseau et les autres données de télémétrie collectées, en indiquant le motif pour chacun d'eux.
- Accès et conservation. Nommez les rôles autorisés à inspecter les enregistrements et spécifiez la durée avant suppression des enregistrements.
- Limites de gestion. Expliquez le périmètre de surveillance, l'autorité d'effacement à distance et toute procédure d'investigation exceptionnelle.
- Garanties pour les employés. Mettez en place une procédure pour contester les blocages ou suppressions erronés, et définissez les responsabilités de remboursement et de support avant l'inscription.
L'analyse de Pebb concernant l'équilibre entre la vie privée des employés et la surveillance des communications offre un contexte utile pour expliquer pourquoi la surveillance doit avoir des limites. Les avis de réseau doivent également expliquer en quoi le DNS over HTTPS influe sur la visibilité du DNS, plutôt que de promettre une surveillance intégrale de la navigation.
L'accord de l'employé ne doit pas être traité comme un consentement illimité. Une personne qui a besoin d'un téléphone pour effectuer son travail n'a que peu de pouvoir de négociation dans la pratique ; expliquez donc les alternatives et obtenez des conseils juridiques sur la confidentialité propres à votre juridiction.
Prenons le cas d'une bibliothèque de photos de famille copiée par erreur dans un espace de stockage géré avant un effacement sélectif. Une promesse écrite ne suffira pas à restaurer ces fichiers, c'est pourquoi la séparation technique et les tests sont essentiels.
L'organisation peut-elle atteindre son objectif de sécurité sans lire le contenu personnel ?
Risque lié à l'identité et aux accès au-delà de la conformité de l'équipement
Un appareil peut réussir ses contrôles de conformité alors même qu'une personne utilise un compte de manière abusive sur celui-ci. Un logiciel voleur d'informations (infostealer) peut exposer des identifiants, un membre de la famille peut ouvrir une session existante ou un attaquant peut déjà contrôler un compte cloud.
Cette illustration sépare un terminal à l'apparence saine du risque lié au compte sous-jacent.
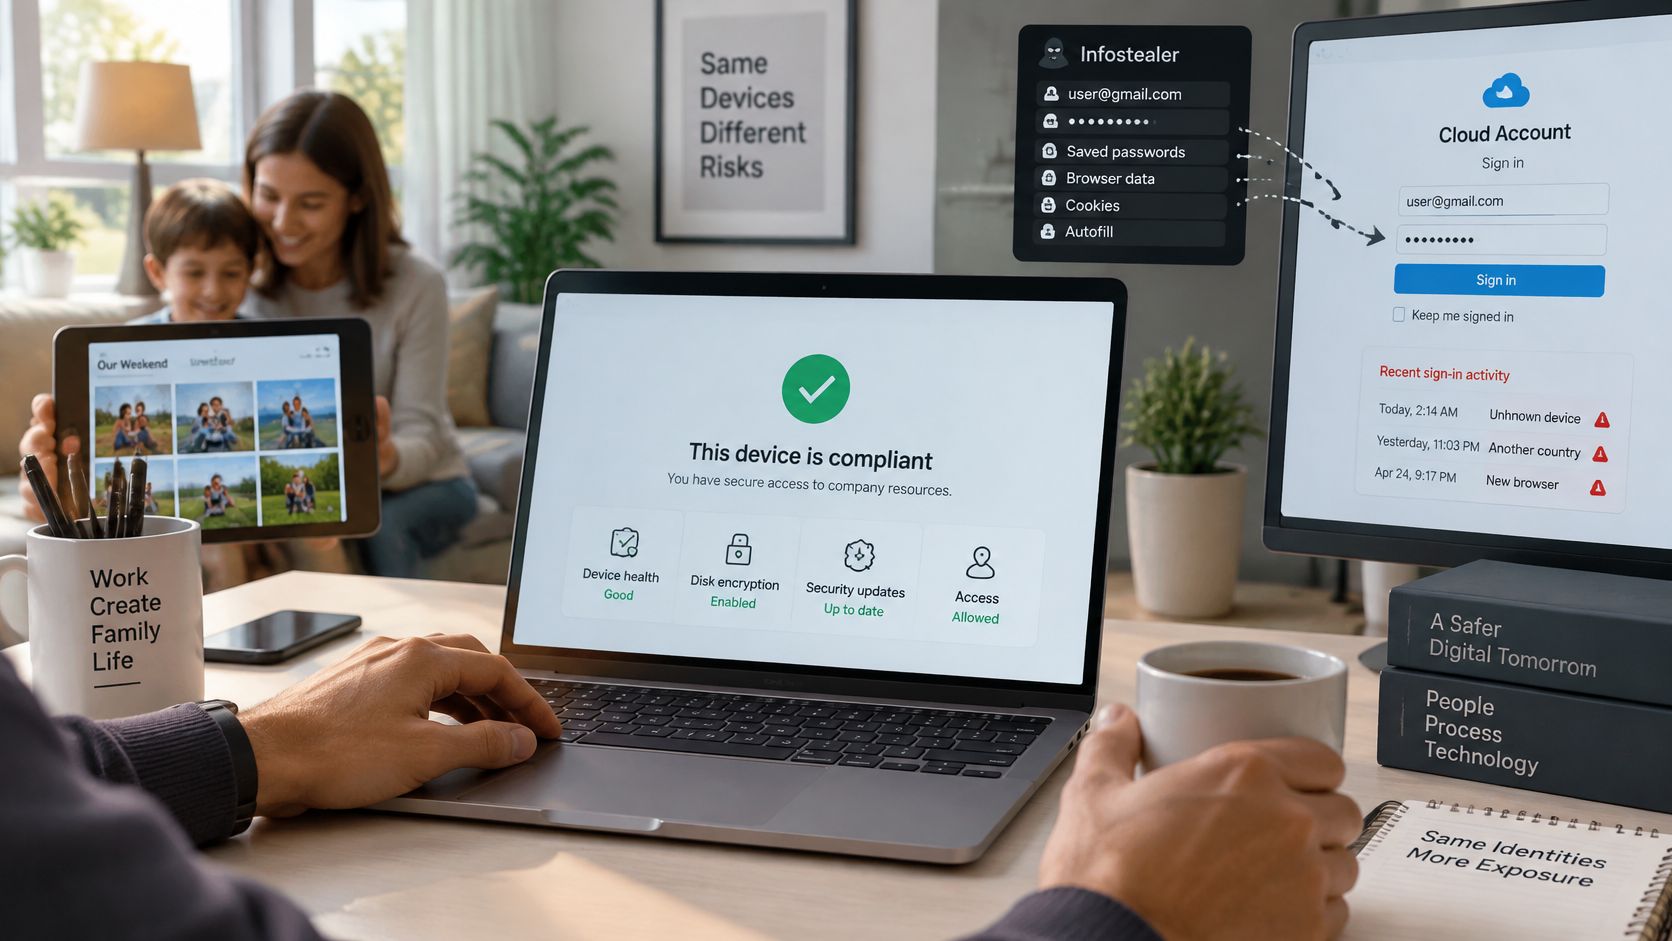
D'après l'analyse de Beyond Identity sur le Data Breach Investigations Report 2025 de Verizon, 46 % des systèmes compromis par des infostealers et contenant d'éventuels identifiants d'entreprise étaient des appareils non gérés. Ce constat concerne ces systèmes compromis et non la totalité des appareils personnels, mais il démontre pourquoi la propriété du terminal n'est pas une frontière d'accès suffisante.
Définir ce qui se passe après la connexion
Une politique axée sur l'identité nécessite des règles pour faire évoluer le niveau de risque, et pas seulement pour l'enregistrement initial :
- Accès basé sur le risque. Préciser quand une modification de la posture, de l'emplacement ou du comportement de l'appareil déclenche une réauthentification, une restriction ou une investigation.
- Autorisation au niveau des ressources. Limiter les utilisateurs aux informations requises par leur rôle, même lorsque leurs appareils sont conformes.
- Visibilité et révocation des sessions. Donner aux intervenants l'autorité d'invalider les sessions et jetons actifs, et pas seulement de réinitialiser un mot de passe.
- Restrictions applicables aux appareils partagés. Interdire le partage de sessions de travail et définir si les appareils partagés en famille sont éligibles.
- Une solution de secours viable. Proposer un appareil de prêt géré ou un accès par navigateur correctement restreint lorsque le matériel personnel perd son accès.
Prenons l'exemple de la tablette d'un commercial qui respecte la conformité, mais qu'un membre de sa famille utilise avec le même compte. Les vérifications de localisation peuvent ne pas détecter cette situation, car les deux personnes sont au même domicile. Des profils d'utilisateurs distincts, une réauthentification pour les actions sensibles et l'interdiction des sessions de travail partagées offrent des garanties plus adaptées.
Pour guider les employés, les équipes RH peuvent consulter les articles sur la sécurité des comptes de HR Management 365 et transformer les sujets pertinents en matériel d'intégration adapté à chaque rôle.
La vidéo d'accompagnement peut étayer une discussion d'équipe concernant ces décisions d'accès.
Définissez également les accès autorisés depuis les réseaux d'hôtels, de cafés et de domicile, y compris les tâches sensibles qui nécessitent un accès sécurisé. Le BYOD est une décision relative à l'identité et à l'accès aux données, et pas seulement une catégorie de propriété d'appareil : déterminez à quelles ressources d'entreprise un appareil personnel peut accéder en toute sécurité.
Procédure en cas d'équipement perdu, volé ou au départ d'un collaborateur
Lorsqu'un appareil disparaît, les employés doivent disposer d'une procédure de signalement et les intervenants d'une séquence d'actions autorisées. Pour un départ prévu, planifiez les mêmes tâches de suppression d'accès en fonction de la date de fin de contrat convenue avec l'employé.
Séquence de réponse du support technique
- Signalement par l'employé. Fournissez un canal de signalement accessible qui ne nécessite pas le téléphone manquant. Exigez un signalement rapide et veillez à ce que le centre d'assistance enregistre le moment où la perte a été constatée et signalée.
- L'administrateur d'identités révoque l'accès. Invalidez les sessions et jetons affectés, bloquez l'appareil et suspendez le compte si nécessaire. Faites la distinction entre un terminal perdu et une compromission globale du compte.
- L'administrateur d'appareils initie la suppression. Envoyez la commande autorisée de suppression sélective. Transmettez toute action proposée à l'échelle de l'appareil pour obtenir l'approbation requise et informer l'employé.
- Le centre d'assistance vérifie le résultat. Vérifiez les accusés de réception de la gestion et confirmez le refus d'accès. Si l'appareil est hors ligne, enregistrez la suppression comme étant en attente au lieu d'affirmer que les données ont disparu.
- Le service informatique finalise les tâches de départ. Supprimez l'enregistrement, révoquez les certificats d'appareil et remplacez tous les identifiants partagés que l'employé partant pourrait encore utiliser.
- Le responsable de l'incident enregistre les actions. Conservez les horodatages, les approbations, les résultats des commandes et les risques non résolus conformément aux règles de conservation définies.
- Le réviseur de la confidentialité ou de la sécurité traite les litiges. Examinez les blocages ou suppressions erronés séparément du premier intervenant et documentez la voie autorisée pour rétablir l'accès.
Garantie opérationnelle : Une commande distante envoyée n'est pas une commande distante exécutée.
Fournissez au support technique un procédural d'une page contenant cette séquence, le nom des responsables de rôles, les contacts d'escalade, les exigences d'approbation et une liste de contrôle d'achèvement. Testez-le avec un appareil hors ligne afin que les intervenants comprennent ce qu'ils peuvent vérifier et ce qui reste incertain.
Choisissez le périmètre de votre BYOD avant de rédiger la politique
Commencez par les accès que vous comptez accorder, et non par un modèle truffé de restrictions. Un réceptionniste qui consulte des plannings et un administrateur qui traite des dossiers sensibles ne doivent pas recevoir automatiquement des autorisations identiques sous prétexte qu'ils utilisent tous deux un téléphone personnel.
Définir un périmètre concret
- Identifier le matériel éligible. Indiquer les catégories d'appareils et les systèmes d'exploitation pris en charge que le service informatique peut évaluer et prendre en charge.
- Classer les informations requises. Associer chaque groupe d'utilisateurs au matériel public, interne, confidentiel ou réglementé et identifier les cas où le stockage local n'est pas acceptable.
- Choisir l'application des règles de manière réfléchie. Appliquer la règle du contrôle le moins intrusif à la ressource la plus sensible de chaque groupe.
- Rédiger les conditions destinées aux employés. Exprimer en langage clair l'usage acceptable, la surveillance, les coûts, le support et les obligations en cas de départ.
- Lancer des pilotes d'incidents réalistes. Tester l'inscription, la non-conformité, la perte d'un appareil et le départ d'un employé avant un déploiement plus large.
- Désigner un responsable de la révision. Définir une date de révision et exiger une réévaluation lorsque les applications, le support des appareils ou les besoins de l'entreprise changent.
Associer les utilisateurs aux réseaux
Les organisations multi-sites doivent également faire la distinction entre l'accès du personnel, des invités, des élèves et des résidents. Le WiFi invité d'un établissement scolaire WiFi et l'accès aux applications de son personnel répondent à des objectifs différents, même s'ils sont acheminés par les mêmes points d'accès.
Ne partez pas du principe que le nom d'un réseau prouve qui l'utilise. Enregistrez la façon dont les utilisateurs se connectent, les vérifications d'identité qui s'appliquent et les ressources de l'entreprise qui restent accessibles.
Avant de rédiger la politique, dressez la liste de vos trois groupes d'utilisateurs présentant le risque le plus élevé et du réseau utilisé par chacun d'eux. Ajoutez les informations sensibles dont chaque groupe a besoin ainsi que la personne responsable de l'approbation de cet accès. Cette liste constitue votre point de départ pratique.
Purple Shield offre des services de DNS protecteur et de filtrage de contenu pour les réseaux invités et BYOD, sans nécessiter d'agents sur les appareils personnels. Rendez-vous sur Purple Shield pour demander un essai et partager vos réseaux, sites et groupes d'utilisateurs afin qu'un expert Purple puisse vous renvoyer une cartographie des politiques pour chaque SSID que vous gérez.