
Qu'est-ce qu'un filtre de contenu ? Son fonctionnement et ses champs d'application
Qu'est-ce qu'un filtre de contenu ? Découvrez comment les filtres bloquent des catégories, appliquent le mode SafeSearch, utilisent le DNS et s'appliquent sur les réseaux WiFi domestiques, scolaires et publics.
Published 4 novembre 2026
Un filtre de contenu examine les requêtes Internet et les bloque, les autorise ou les restreint conformément à des règles définies. Mais si un réseau bloque un site Web non sécurisé, cela signifie-t-il qu'il peut reconnaître du matériel dangereux partout ailleurs ?
C'est l'écart sous-jacent à la question : qu'est-ce qu'un filtre de contenu ? Un filtre prend des décisions à l'aide d'informations qu'il peut inspecter, comme un nom de domaine, une adresse de destination ou l'URL d'une page. Comprendre ce point de décision vous aide à choisir une protection utile sans attendre d'elle une sécurité en ligne absolue.
Table des matières
- Ce qu'fait un filtre de contenu en termes simples
- Catégories de contenu couramment bloquées par les filtres
- Méthodes d'application, du DNS au SafeSearch
- Comment un filtre statue sur chaque requête
- Où s'appliquent les filtres de contenu et en quoi les politiques diffèrent
- Ce que les filtres manquent et ce qu'ils bloquent à tort
- Choisissez le niveau de filtrage dont votre réseau a besoin
Ce que fait un filtre de contenu en termes simples
Un filtre de contenu examine les requêtes internet et les bloque, les autorise ou les restreint selon des règles définies. Imaginez le réceptionniste d'un bâtiment qui vérifie le badge de chaque visiteur avant de décider s'il peut monter dans les étages.
Prenons l'exemple d'un visiteur qui connecte son téléphone au WiFi d'un hôtel WiFi et ouvre un site de paris. Le filtre du réseau vérifie la destination par rapport à la politique de l'hôtel. Si les jeux d'argent sont interdits, il refuse l'accès, même si le téléphone appartient au visiteur et qu'aucun logiciel de filtrage n'y est installé.
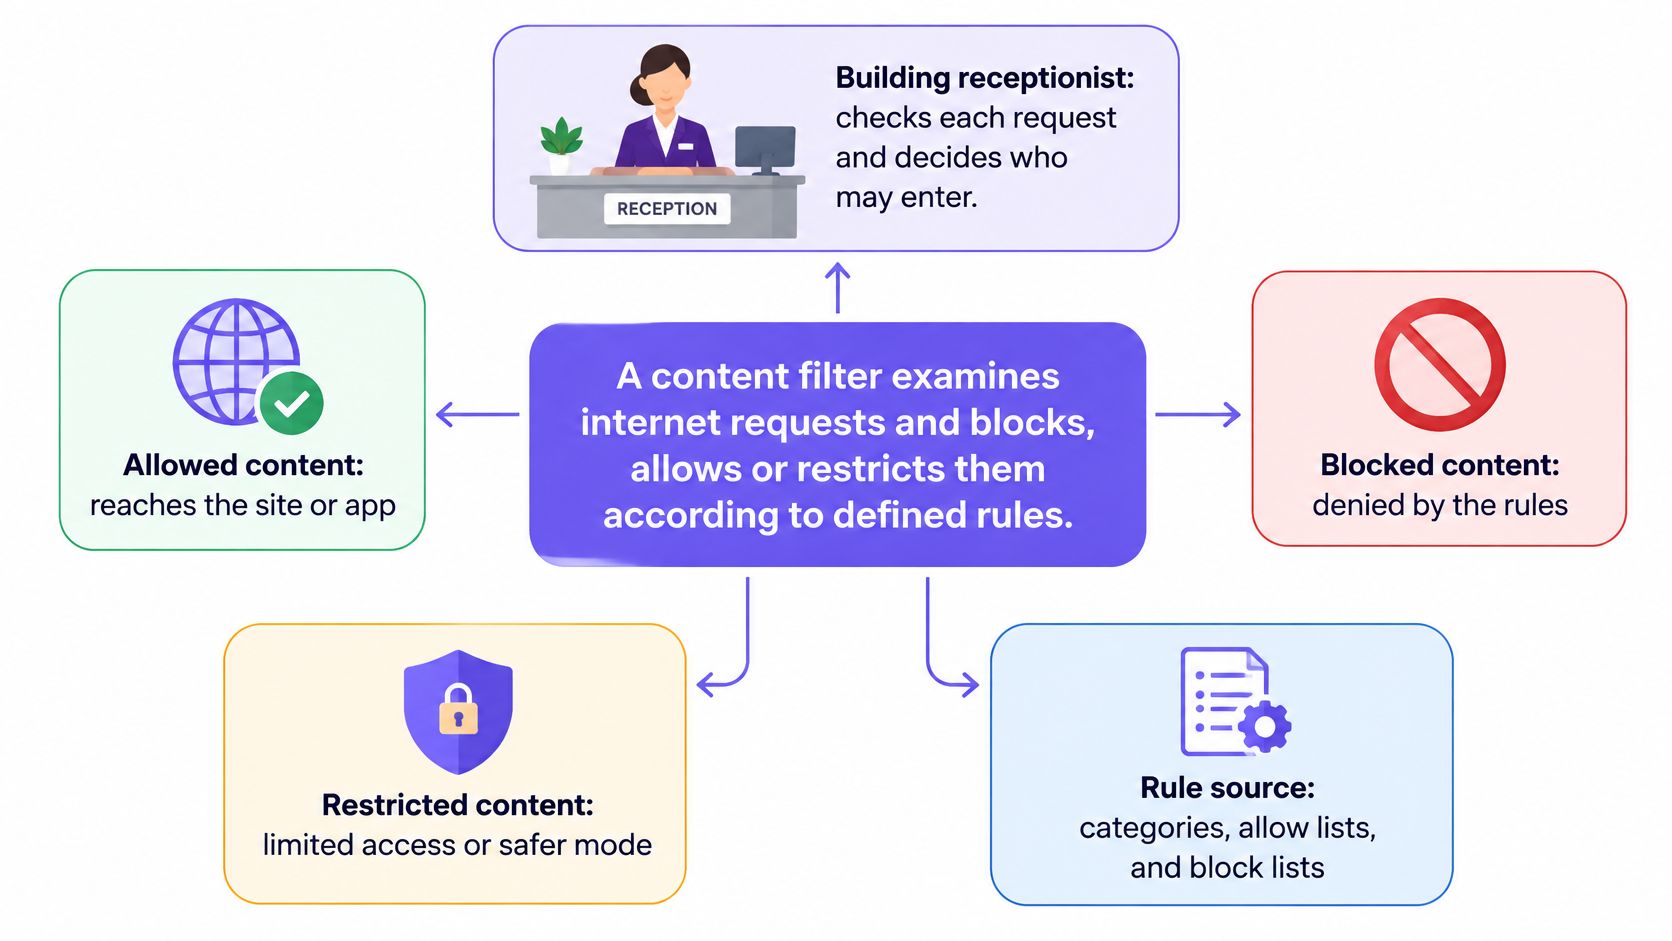
Les règles traduisent une requête en un résultat
Les administrateurs peuvent cibler des catégories, telles que le contenu pour adultes ou les réseaux sociaux, des domaines spécifiques ou les propres restrictions de leur organisation. Un filtre peut autoriser, bloquer, réorienter ou journaliser une requête. La journalisation peut accompagner un autre résultat, de sorte qu'une requête autorisée peut tout de même laisser une trace.
L'échelle va du contrôle parental sur un téléphone au service de réseau partagé couvrant tous les appareils d'un site. La distinction importante réside dans le niveau d'application des règles, et non dans le fait que l'appareil appartienne à un parent, à une école ou à une entreprise.
Une étape institutionnelle majeure a été la loi Children's Internet Protection Act, adoptée en octobre 2000, qui imposait aux écoles et bibliothèques publiques éligibles bénéficiant de certaines remises E-rate d'adopter des politiques de sécurité sur Internet et de filtrer certaines représentations visuelles, comme le décrit le rapport de la NTIA sur le CIPA. Ses exigences couvraient les ordinateurs connectés à Internet utilisés par les adultes et les mineurs, faisant du filtrage une responsabilité institutionnelle et non un simple paramètre individuel sur les appareils.
Règle pratique : Identifiez les règles, le point d'application et la décision qui en résulte. Une simple liste de catégories ne constitue pas un filtre opérationnel.
Dans l'exemple de l'hôtel, la règle interdit les jeux d'argent, le point d'application se situe sur le réseau invités, et la décision me refuse l'accès. Ces composants expliquent ce que fait le système.
Catégories de contenu couramment bloquées par les filtres
| Catégorie | Ce qu'elle couvre | Paramètre courant |
|---|---|---|
| Contenu adulte ou explicitement sexuel | Sites de pornographie et de nudité | Écoles, WiFi invité, comptes familiaux |
| Images d'abus sexuels sur mineurs | Destinations identifiées via des listes d'abus connues | Politiques de protection fondamentales |
| Jeux d'argent | Sites de paris et de casino | Hôtels, lieux de travail, écoles |
| Violence et armes | Violence explicite, vente d'armes | Écoles, bibliothèques publiques |
| Réseaux sociaux | Réseaux sociaux et plateformes de discussion | Écoles, bureaux gérant le temps passé en ligne |
| Jeux et streaming | Jeux en ligne et services vidéo | Écoles, lieux de travail gérant la bande passante |
| Logiciels malveillants et hameçonnage | Domaines malveillants ou d'escroquerie connus | Réseaux utilisant une couche de filtrage de sécurité |
Une catégorie de contenu regroupe des destinations par thème. Pensez aux rayons d'un supermarché : classer les produits dans des groupes étiquetés rend une vaste sélection gérable, mais une étiquette ne décrit pas parfaitement chaque article.
Un fournisseur gère généralement la base de données de catégories, tandis qu'un administrateur décide des catégories qu'une politique autorise. Les administrateurs peuvent également maintenir des listes locales pour les destinations nécessitant un traitement particulier.
Les contrôles de contenu pour adultes traitent l'accès aux sites Web à caractère sexuellement explicite. Les contrôles basés sur les listes d'abus traitent le matériel illégal identifié ou les destinations associées, mais cela ne signifie pas qu'un filtre de domaine inspecte et analyse chaque image en elle-même. Les politiques relatives aux jeux d'argent couvrent les services de paris, tandis que les catégories liées à la violence et aux armes nécessitent un examen approfondi, car les ressources éducatives et d'information légitimes peuvent recouper des sujets sensibles.
Toutes les restrictions ne relèvent pas d'un jugement de sécurité
Les établissements d'enseignement et les lieux de travail peuvent restreindre l'accès aux réseaux sociaux, aux jeux ou au streaming pour gérer les distractions et l'utilisation du réseau. Un service vidéo bloqué n'est pas nécessairement malveillant, et une plateforme sociale autorisée n'est pas forcément adaptée à toutes les activités.
Des conclusions nationales sur les bibliothèques scolaires, résumées dans l'entrée de l'encyclopédie Wiley sur le filtrage Internet , ont révélé que 88 % des écoles bloquaient les sites de réseaux sociaux et 69 % bloquaient les jeux en ligne. Ces données historiques illustrent à quel point les institutions ont utilisé le filtrage bien au-delà du matériel illégal ou pour adultes.
Les catégories relatives aux logiciels malveillants et au hameçonnage répondent à un objectif différent : elles restreignent l'accès aux destinations associées à un compromis ou à une tromperie. Séparez la raison de sécurité d'une préférence de productivité afin que le personnel comprenne pourquoi chaque règle existe.
Avant d'activer les catégories, enregistrez :
- L'objectif : Indiquez si la restriction soutient la protection des personnes, la sécurité, la gestion de la bande passante ou une politique d'utilisation acceptable.
- Le groupe concerné : Précisez si la règle s'applique aux élèves, aux invités, au personnel ou à un autre segment du réseau.
- Le responsable : Nommez la personne capable d'approuver les modifications et de résoudre les litiges de classification.
Une politique plus courte et justifiée est plus facile à maintenir qu'une longue liste activée sans examen préalable.
Méthodes d'application, du DNS à la recherche sécurisée
| Méthode | Champ d'action | Éléments visibles | Principale limite |
|---|---|---|---|
| Filtrage au niveau du DNS | Résolution de nom, avant la connexion | Nom de domaine demandé | Ne peut pas évaluer les pages individuelles d'un domaine autorisé |
| Blocage basé sur l'IP | Routage réseau | Adresse IP de destination | Risque de bloquer excessivement des sites non liés partageant une adresse |
| Filtrage d'URL ou de proxy | Passerelle Web ou proxy | Chemin d'accès d'URL complet lorsqu'il est visible ou déchiffré | Le HTTPS limite la visibilité, sauf en cas d'inspection |
| Logiciel d'agent final | Logiciel installé sur chaque appareil | Activité sur la page et l'application selon ses autorisations | Nécessite une installation et une maintenance sur les appareils couverts |
| Application du Safe Search | Paramètres des services de recherche pris en charge | Contrôle le mode de filtrage des résultats retournés | Couvre uniquement les services pris en charge et leurs capacités de filtrage |
Choisissez le point où s'effectue la prise de décision
Le filtrage au niveau DNS intervient lorsqu'un appareil demande comment atteindre un domaine. Avant que l'application ne se connecte, le résolveur vérifie le nom par rapport à la politique et peut refuser la résolution ou renvoyer une réponse contrôlée.
Le projet de guide du NIST sur le déploiement sécurisé du DNS décrit le DNS protecteur comme un outil permettant le blocage en temps réel du trafic nocif, le filtrage par catégorie basé sur des politiques et le suivi de l'historique des requêtes pour la réponse aux incidents. Notre explication sur le fonctionnement du filtrage DNS détaille ce point d'application plus en profondeur.
Le blocage basé sur l'adresse IP utilise l'adresse réseau numérique de la destination plutôt que son nom. Cela peut s'avérer utile pour une destination hostile spécifique, mais l'hébergement partagé en fait un outil imprécis : bloquer une adresse peut impacter des services que vous comptiez laisser accessibles.
Un filtre d'URL ou un proxy Web peut établir des distinctions plus précises, comme autoriser un site Web tout en restreignant un chemin spécifique. Cependant, le protocole HTTPS chiffre le chemin en transit. Son inspection nécessite généralement une configuration d'inspection explicitement paramétrée, avec une gestion des certificats, le respect de la vie privée et des tests de compatibilité des applications.
Le logiciel d'agent final (endpoint) déplace l'application des règles directement sur l'appareil. Selon ses autorisations et sa conception, il peut appliquer des contrôles à l'activité du navigateur ou des applications et continuer à fonctionner en dehors de l'établissement. Cela le rend utile pour les équipements gérés, mais moins pratique pour les téléphones personnels des visiteurs.
Les contrôles de recherche répondent à un problème plus ciblé
L'application de la recherche sécurisée maintient les services de recherche pris en charge dans un mode plus restrictif. Google et Bing proposent des paramètres de filtrage des recherches, tandis que YouTube utilise le mode restreint plutôt qu'une fonctionnalité de recherche sécurisée du même nom.
Par exemple, un élève qui recherche un terme de biologie neutre peut obtenir un ensemble de résultats plus restreint. Cela ne garantit pas que chaque résultat soit approprié, et cela ne régit pas chaque destination que l'élève peut ouvrir directement.
Choisissez le filtrage DNS pour une large couverture des réseaux partagés, des contrôles des points de terminaison pour les exigences relatives aux appareils gérés, et une inspection plus détaillée uniquement lorsque vous en avez besoin et pouvez la régir de manière responsable.
Les contrôles de recherche complètent ces choix. Ils ne remplacent pas la décision quant aux destinations que le réseau doit autoriser.
Comment un filtre traite chaque requête
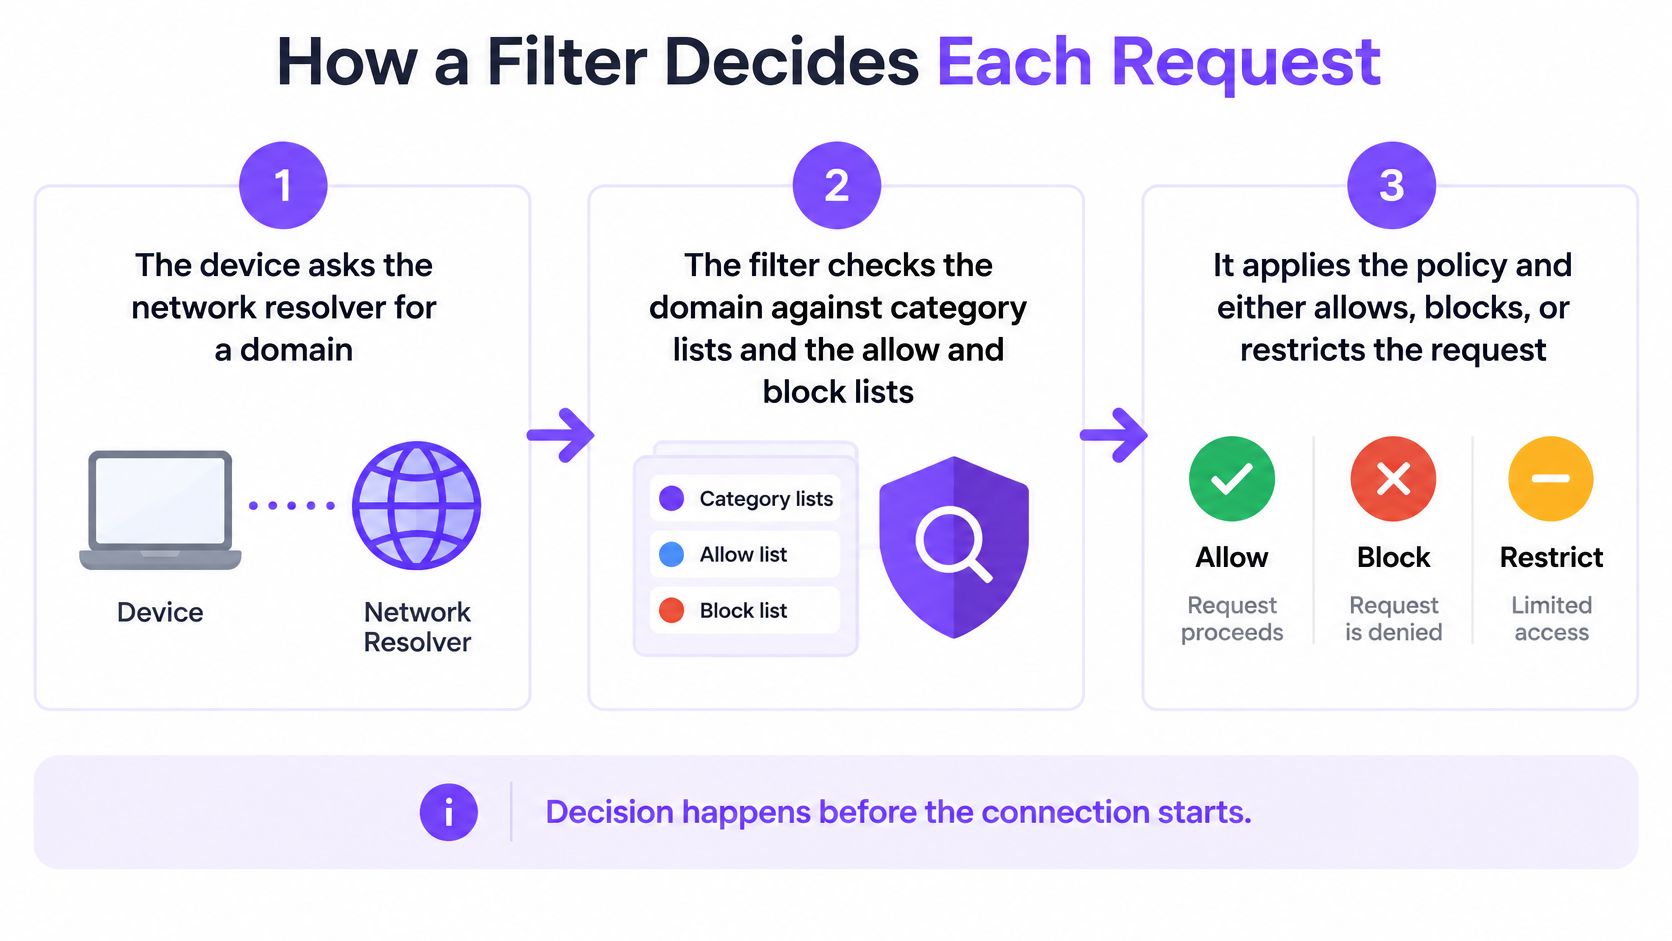
Une décision basée sur le DNS suit une séquence logique, bien que les fournisseurs puissent combiner les vérifications ou les exécuter dans un ordre différent. La priorité des règles importe plus que l'ordre d'affichage : une exception ne doit pas remplacer accidentellement une restriction de sécurité.
L'appareil demande une recherche de domaine. La requête est envoyée au résolveur approuvé du réseau. Cela offre au service de filtrage un point de décision avant que l'application n'établisse sa connexion.
Le filtre vérifie la classification et les listes locales. Il recherche la catégorie du domaine ainsi que toute entrée d'autorisation ou de blocage gérée par l'administrateur. Ces vérifications permettent d'établir quelle est la destination et si une exception spécifique a été créée.
Le service sélectionne la politique applicable. Un nom de réseau séparé, ou WiFi SSID, et un segment de réseau virtuel, ou VLAN, permettent d'identifier les règles qui s'appliquent. Un planning peut également faire la distinction entre le temps de cours et l'accès pendant les loisirs.
L'intelligence sur les menaces contribue à une décision de sécurité. Le service recherche les destinations connues de hameçonnage, de logiciels malveillants ou de commande et contrôle. Configurez la priorité afin qu'une exception de confort ne contourne pas un blocage obligatoire lié aux menaces.
Le résolveur renvoie un résultat. Une requête autorisée reçoit les informations nécessaires à la connexion ; une requête refusée reçoit un refus ou une autre réponse contrôlée. Une page de blocage est possible lorsque l'implémentation la prend en charge, mais elle n'est pas garantie pour toutes les applications ou connexions chiffrées.
Le service enregistre la décision. Des journaux utiles identifient le domaine demandé, la politique applicable, le résultat et l'heure. La journalisation suit la décision afin que les administrateurs puissent analyser le résultat plutôt que la simple tentative de recherche.
Rendez l'application des règles visible et fiable
Un appareil utilisant son propre service DNS chiffré externe peut contourner le résolveur approuvé. Les administrateurs réseau ont donc besoin de contrôles de gouvernance des résolveurs, et pas seulement d'un paramètre DNS attribué lorsque les appareils se connectent.
Une explication claire d'un blocage vaut mieux qu'un échec de connexion non expliqué.
Lorsqu'une page de blocage est techniquement possible, indiquez le motif lié à la politique et un moyen de demander un réexamen. Pour les applications qui ne peuvent pas en afficher une, fournissez des instructions d'assistance accessibles ailleurs.
Où les filtres de contenu s'appliquent et comment les politiques diffèrent
Une même catégorie peut être raisonnable pour l'appareil d'un enfant et excessive pour la session de recherche d'un adulte. Considérez ce qui suit comme des exemples de politiques, et non comme des exigences universelles.
La protection de la famille commence souvent par un appareil d'apprentissage partagé.
| Environnement | Catégories typiques | Point d'application | Exemple de calendrier |
|---|---|---|---|
| Foyer familial | Contenu adulte, jeux d'argent, réseaux sociaux | Appareil de l'enfant ou routeur domestique | Règles plus strictes le soir |
| Établissement scolaire | Contenu adulte, jeux d'argent, réseaux sociaux, jeux vidéo | À l'échelle du réseau, politiques distinctes pour les élèves et le personnel | Réseaux sociaux bloqués pendant les cours |
| Bibliothèque publique | Contrôles de contenu adulte adaptés aux niveaux enfants, adultes et invités | Segment de réseau distinct par niveau d'accès | Restrictions de niveau enfant pendant toutes les heures d'ouverture |
| WiFi invité d'hôtel ou de pub WiFi | Contenu adulte, jeux d'argent, logiciels malveillants et hameçonnage | Réseau invité utilisant la politique de protection dédiée | Même politique à toute heure |
| Hôpital | Logiciels malveillants et hameçonnage, contenu adulte sur les réseaux patients | Réseaux distincts pour les patients, le personnel et le secteur clinique | Règles plus strictes le soir sur le réseau patients |
Adaptez la protection au contexte sans identification inutile
À la maison, un parent peut associer des restrictions à un appareil particulier. Une école a besoin d'exceptions éducatives et d'accès différents pour le personnel, tandis qu'une bibliothèque publique doit concilier l'accès légitime des adultes et la protection des mineurs.
Les hôtels et les pubs ne peuvent généralement pas connaître l'âge de chaque visiteur, ce qui rend utile une politique d'accès invités clairement communiquée. Les hôpitaux nécessitent une distinction supplémentaire : les règles de navigation des patients ne doivent pas être appliquées de manière indifférenciée aux systèmes cliniques.
Le rapport de l'OCDE sur l'assurance de l'âge et le bien-être des enfants met l'accent sur des garanties proportionnées et respectueuses de la vie privée. Les contrôles basés sur l'identité associent les autorisations à une personne ; les contrôles basés sur la politique réseau appliquent des règles à un segment ou à un site sans nécessairement collecter l'identité ou évaluer l'âge.
Dans les environnements éducatifs, le filtrage web pour les écoles doit prendre en compte l'accès à l'apprentissage tout autant que les restrictions. Les contrôles des résultats de recherche et des destinations répondent à des aspects différents de cette mission.
Cette vidéo propose une autre façon d'aborder le sujet.
Déterminez ce qui se passe en cas d'interruption
Le fonctionnement en mode pass-through (fail-open) préserve la connectivité lorsque le filtrage devient indisponible, ce qui peut autoriser un accès non filtré. Le fonctionnement en mode blocage (fail-closed) refuse le trafic concerné à la place, préservant la restriction mais interrompant le service.
Choisissez délibérément pour chaque environnement. Un réseau de navigation pour invités et un flux de travail clinique peuvent avoir des conséquences très différentes en cas d'interruption de la connectivité.
Ce que les filtres manquent et où ils bloquent à l'excès
Avantages : les filtres peuvent rejeter des destinations nocives connues, appliquer des restrictions partagées et cohérentes sur le réseau, et fournir des journaux d'événements pour les investigations. Limites : ils peuvent manquer des menaces, refuser des accès légitimes et nécessiter une intervention humaine lorsque les classifications ne correspondent pas à l'objectif d'une visite.
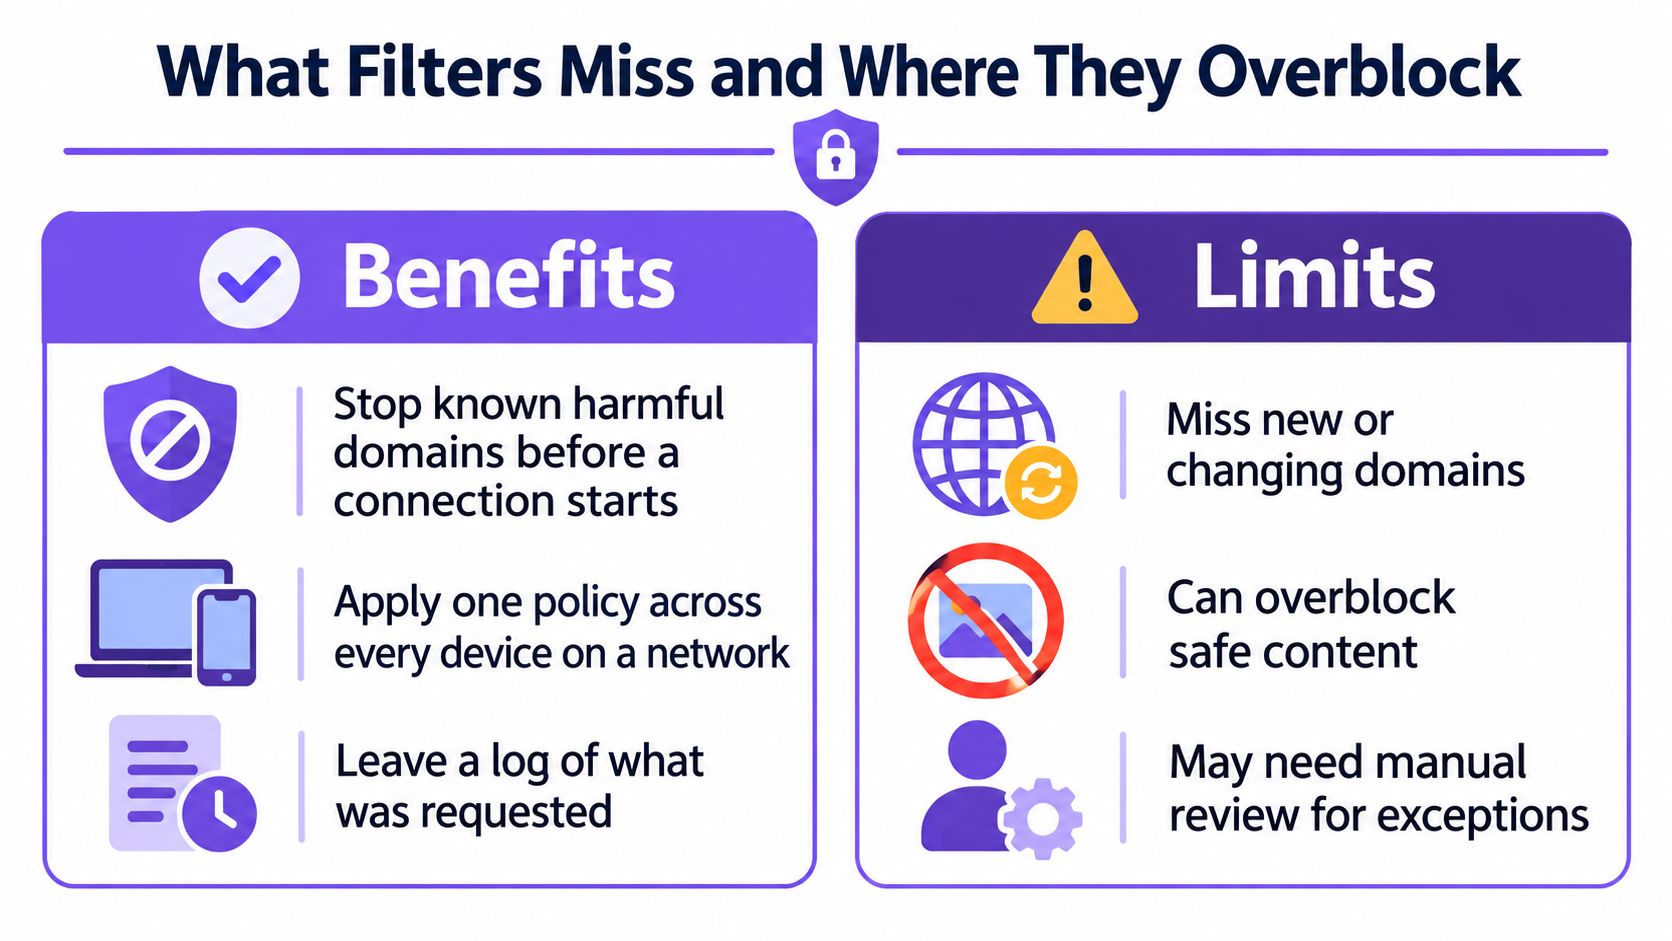
Un faux négatif se produit lorsque du contenu qui devrait être bloqué passe au travers. Un faux positif se produit lorsqu'un contenu légitime et autorisé est bloqué à la place.
Des tests indépendants décrits dans ce document d'évaluation du filtrage réseau ont révélé que certains systèmes de contrôle parental ne parvenaient pas à bloquer jusqu'à 96 % des domaines sensibles et ont analysé le blocage collatéral associé aux adresses IP partagées. Cette constatation concerne les systèmes et domaines testés et ne constitue pas un taux d'échec universel pour les filtres de contenu.
Mesurez les deux types d'erreurs
Un filtre basé uniquement sur le domaine ne peut pas déterminer la signification de chaque publication, image ou page au sein d'un service autorisé. La catégorie d'un domaine ne permet pas non plus d'établir la raison pour laquelle une personne le visite : un éducateur de santé et un navigateur occasionnel peuvent solliciter la même ressource sensible pour des motifs différents.
Auditez la politique réelle plutôt que de vous féliciter d'un grand nombre de blocages :
- Tester les résultats escomptés : utilisez les destinations de test fournies par le fournisseur et des sites légitimes sûrs et représentatifs. Ne naviguez pas sur des contenus illégaux pour évaluer un filtre.
- Examiner les refus d'accès : échantillonnez les requêtes bloquées vers les ressources pédagogiques, les services de réservation, les informations de santé et d'autres destinations nécessaires.
- Consigner les restrictions manquées : analysez les accès signalés qui contredisent la politique, y compris les nouveaux domaines et les erreurs de classification.
- Contrôler les exceptions : exigez un motif, un approbateur et une date de révision pour chaque dérogation.
Le contournement du résolveur doit également faire partie des tests. Comprendre le DNS over HTTPS aide les administrateurs à faire la distinction entre une résolution chiffrée légitime et un itinéraire non autorisé visant à contourner la politique réseau.
Norme d'audit : Comptez les services légitimes refusés à tort aux côtés des menaces manquées. Aucune de ces mesures n'est utile seule.
Le filtrage réduit l'exposition ; il ne remplace pas les procédures de protection des personnes, la modération des plateformes, le signalement par les utilisateurs ou la sécurité des appareils. Un audit utile produit des modifications de politiques et des cas résolus, et pas seulement une capture d'écran de tableau de bord.
Choisissez le niveau de filtrage dont votre réseau a besoin
Quelle couche de filtrage peut appliquer vos règles sur l'ensemble des appareils de votre réseau ? Choisissez en fonction des personnes à protéger, des éléments à restreindre, ainsi que des endroits où vous pouvez appliquer et réviser la politique. Un filtre utile est un filtre que votre équipe peut utiliser, tester et expliquer.
Analysez les décisions opérationnelles
Nommez les utilisateurs et les appareils. Séparez les visiteurs, les étudiants, le personnel et les équipements non gérés. Incluez les appareils sans navigateur, car ils peuvent toujours émettre des requêtes réseau.
Attribuez une raison à chaque restriction. Séparez la protection contre les menaces, les mesures de sécurité générale et les choix de productivité. Des raisons claires aident les administrateurs à évaluer les exceptions de manière cohérente.
Vérifiez si l'installation sur les appareils est réalisable. Sur un réseau WiFi partagé, l'installation de logiciels sur les appareils des visiteurs n'est pas toujours pratique. Purple Shield est une couche de protection DNS qui combine le filtrage de contenu, la défense contre les menaces et le blocage des publicités, sans rien installer sur les appareils clients. Les politiques peuvent être définies par SSID, VLAN et établissement à partir d'un tableau de bord unique.
Spécifiez les exigences relatives aux services de recherche. Purple Shield applique le Safe Search sur Google, Bing et YouTube. Incluez ces trois services dans les tests de recette plutôt que de supposer qu'une règle générale sur le contenu pour adultes modifie le comportement des recherches.
Définissez des politiques par segments et par horaires. Définissez les exigences pour chaque SSID, VLAN et établissement, puis spécifiez les modifications basées sur l'heure. Appliquez les restrictions aux groupes qui en ont besoin.
Exigez un reporting que vous pouvez interpréter. Le reporting de Purple Shield affiche les URL bloquées, l'analyse des menaces et l'utilisation aux côtés de la politique applicable. Déterminez les membres du personnel qui ont besoin d'un accès et définissez une politique de conservation appropriée.
Désignez un responsable pour gérer les réclamations. Offrez aux utilisateurs un moyen clair de signaler un accès bloqué et nommez un responsable pour l'examiner. Enregistrez la raison de chaque exception approuvée afin que les administrateurs puissent comprendre la décision ultérieurement.
Rédigez une politique pour chaque segment de réseau, en incluant le motif de chaque catégorie bloquée. Comparez ensuite une semaine de journaux d'événements avec des résultats de tests sécurisés, des réclamations d'utilisateurs et des décisions d'exception. Ajustez les règles lorsqu'elles ne correspondent pas au résultat escompté.
Purple Shield fournit un DNS protecteur, du filtrage de contenu, de la protection contre les menaces et du blocage publicitaire au niveau du DNS pour les réseaux WiFi partagés, sans logiciel sur les appareils des visiteurs. Consultez Purple Shield pour découvrir ses politiques spécifiques aux réseaux et ses rapports, puis évaluez son adéquation avec votre politique segment par segment.