
Qu'est-ce que le DNS sécurisé ? Un guide sur le chiffrement et le filtrage
Qu'est-ce que le DNS sécurisé ? Découvrez comment DNSSEC, DoH et DoT protègent la résolution de noms, comment fonctionne le filtrage par résolveur et quels compromis les opérateurs réseau doivent évaluer.
Published 10 novembre 2026
Le chiffrement d'une recherche DNS signifie-t-il que le réseau a fait son travail ?
Sur le WiFi invitéWiFi, cette hypothèse est généralement erronée. Un téléphone dans un pub, un ordinateur portable d'étudiant ou une tablette d'un visiteur peut masquer la requête au sein du trafic web ordinaire et l'envoyer à un résolveur que l'établissement n'a jamais approuvé. Votre filtre ne voit jamais le nom. Il ne peut pas refuser un site de phishing, une catégorie pour adultes ou un hôte malveillant.
Qu'est-ce que le DNS sécurisé ? Il s'agit de trois tâches distinctes qui protègent le système de noms de domaine contre l'interception, la manipulation et l'abus.
L'authenticité provient de DNSSEC : des signatures qui permettent à un résolveur de rejeter une réponse falsifiée. La confidentialité provient du transport chiffré, DNS over HTTPS (DoH) ou DNS over TLS (DoT), afin que les personnes partageant le même réseau sans fil ne puissent pas lire le nom demandé. La politique est la décision du résolveur de répondre à un domaine à risque ou de le refuser.
Omettez l'une de ces tâches et le réseau reste exposé. La validation des réponses signées reste inégale dans le monde entier et au sein de l'Union européenne, de sorte qu'une réponse signée n'est pas ce que la plupart des requêtes obtiennent. Le chiffrement peut également compromettre le devoir de filtrage. Une fois que la requête part vers un résolveur que vous ne contrôlez pas, la politique n'est jamais appliquée et la connexion peut s'établir librement.
Table des matières
- Ce que signifie un DNS sécurisé et les protections qu'il couvre
- Comment le DNSSEC et le DNS chiffré résolvent des problèmes différents
- Comment une recherche protégée s'effectue de l'appareil à la réponse
- Etablissements recevant du public, écoles et hôpitaux
- Où le DNS sécurisé atteint ses limites et comment les réseaux réagissent
- Déterminez le résolveur auquel votre réseau doit faire confiance
Ce que signifie le DNS sécurisé et les protections qu'il couvre
Quelle partie d'une recherche est protégée ? Un réseau peut chiffrer la question, signer la réponse ou refuser le nom. Ce sont des tâches distinctes, et en accomplir une ne couvre pas les deux autres.
DNS sécurisé est un terme générique désignant la protection du système de noms de domaine - le service qui convertit un nom tel que le site Web d'une banque en adresse IP à laquelle un appareil se connecte - contre l'interception, la manipulation et les abus. Le DNS fonctionne comme un annuaire téléphonique. Un premier contrôle vérifie que le numéro inscrit est authentique. Un deuxième empêche un tiers situé sur le même WiFi de lire quel nom vous avez recherché. Un troisième refuse de fournir les numéros que votre politique n'autorise pas.
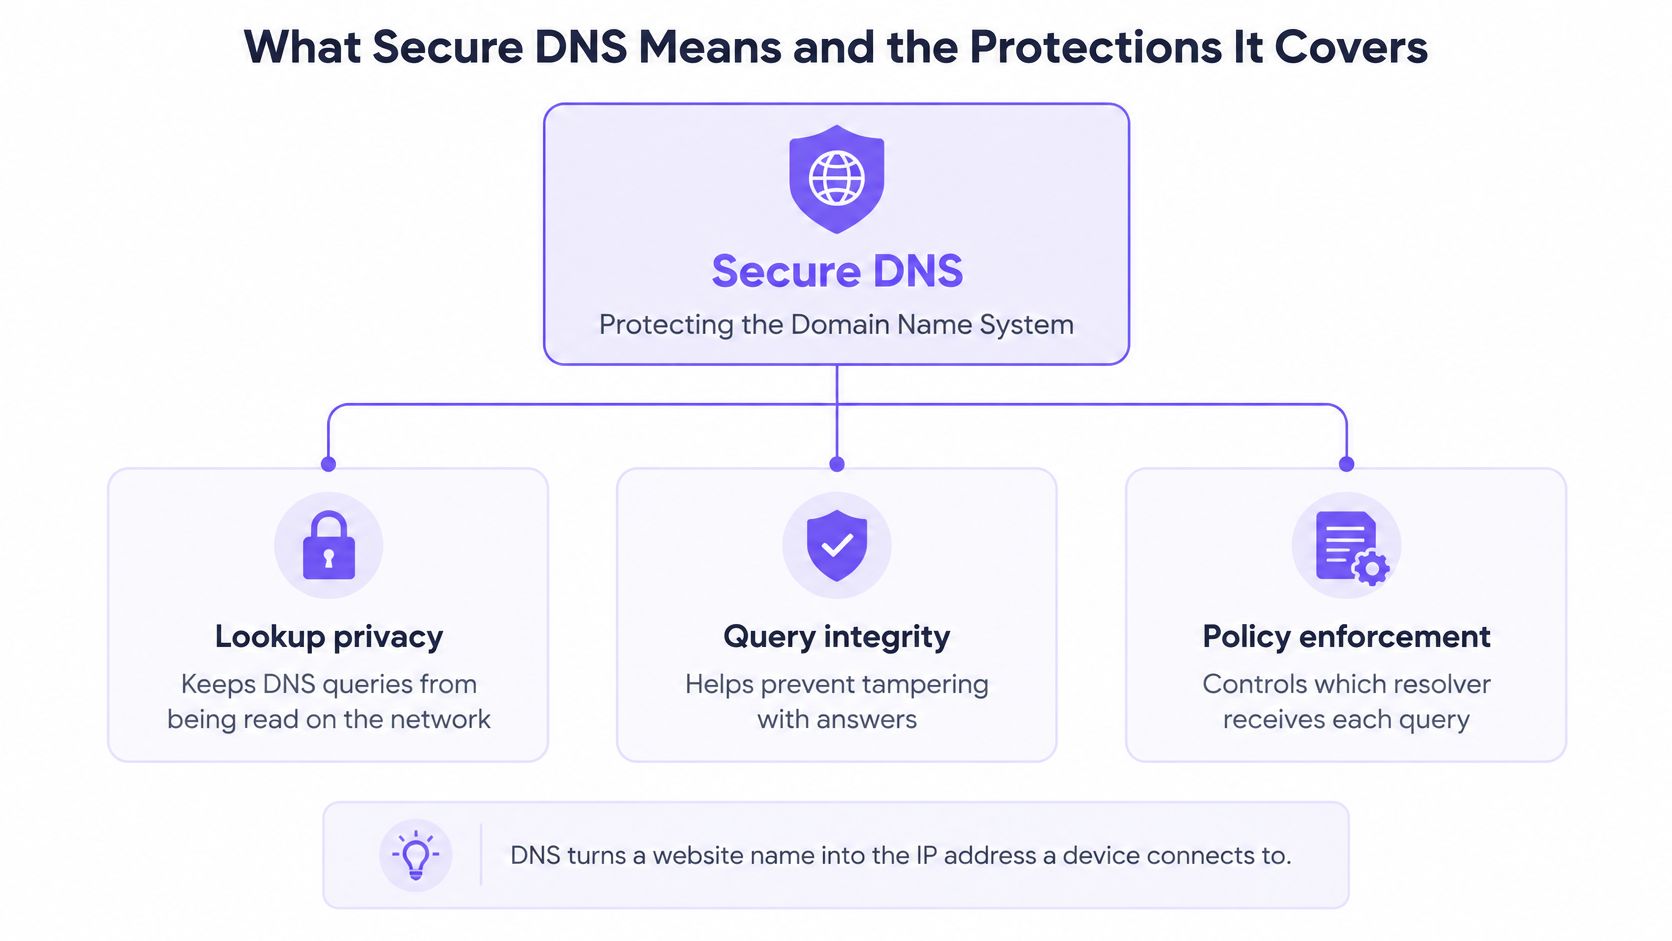
DNSSEC ajoute des signatures cryptographiques aux données DNS. Un résolveur effectuant la validation peut détecter un enregistrement falsifié qui enverrait un appareil vers une adresse impostrice. Toute personne observant le chemin peut toujours voir le nom demandé, car les signatures ne chiffrent pas la requête.
DNS over HTTPS (DoH) intègre chaque requête et réponse au sein d'un échange HTTPS. L'historique IETF de la RFC 8484 indique que le DoH est devenu une spécification de la filière Standard (Standards Track) le 19 octobre 2018, en utilisant la même couche de transport protégée par TLS et le même port web par défaut, le 443, que le trafic web chiffré ordinaire. La RFC définit HTTP/2 comme la version HTTP minimale recommandée et note que le fait de mélanger le DoH à d'autres trafics HTTPS rend l'analyse et l'inhibition du DNS plus difficiles. Le protocole ne détermine pas si un domaine est malveillant ou inapproprié. Il protège le transport entre un client et un résolveur.
Cette combinaison permet au DNS chiffré de contourner une obligation de filtrage. La requête ressemble à du trafic web ordinaire, et l'appareil peut l'envoyer à un résolveur que le réseau n'a pas choisi. La politique configurée sur le résolveur que vous exploitez ne reçoit jamais le nom, elle ne peut donc pas refuser le domaine avant qu'une connexion ne s'établisse.
DNS over TLS (DoT) encapsule le même type de requête dans TLS, généralement sur le port 853, de sorte qu'il ne se fond pas dans le trafic Web comme le fait DoH. DNS over QUIC (DoQ) achemine les requêtes sur QUIC, également sur le port 853. Tous deux masquent la recherche aux observateurs situés sur le chemin. Aucun des deux n'applique votre politique de contenu.
Le filtrage DNS protecteur constitue la couche de politique. Le résolveur compare le nom demandé aux catégories et aux renseignements sur les menaces, puis bloque, redirige ou réoriente vers un sinkhole tout résultat correspondant avant que l'appareil n'obtienne une adresse. Le choix des termes à bloquer est une tâche à part entière. Une liste de départ pratique de mots-clés de filtrage de sites Web pour la prévention de la fraude aide les opérateurs à désigner les termes relatifs aux fraudes, au hameçonnage et aux escroqueries qu'ils souhaitent refuser.
| Protection | Question à laquelle elle répond | Masque les requêtes aux observateurs | Bloque les domaines à risque |
|---|---|---|---|
| DNSSEC | Cette réponse DNS est-elle authentique ? | Non | Non |
| DNS over HTTPS (DoH) | Le chemin de la requête est-il privé ? | Oui, au sein d'HTTPS sur le port 443 | Non |
| DNS over TLS (DoT) | Le chemin de la requête est-il privé ? | Oui, au sein de TLS sur le port 853 | Non |
| DNS over QUIC (DoQ) | Le chemin de la requête est-il privé ? | Oui, au sein de QUIC sur le port 853 | Non |
| Filtrage DNS protecteur | Ce domaine doit-il être autorisé ? | Pas à lui seul | Oui, selon les politiques et le renseignement sur les menaces |
Posez trois questions à n'importe quelle configuration. La réponse est-elle authentique ? Quelqu'un sur le réseau peut-il voir la requête ? Le résolveur vérifie-t-il le domaine avant le début de la connexion ?
Un réseau peut réussir l'un de ces tests et échouer aux deux autres. Le transport chiffré réduit l'écoute clandestine et l'altération sur le chemin. Seul un résolveur que vous contrôlez peut également refuser des domaines sélectionnés avant que le client n'établisse une connexion.
Comment DNSSEC et le DNS chiffré résolvent des problèmes différents
Imaginons qu'un client se connecte au café WiFi et ouvre ce qui ressemble au site de sa banque. La page se charge. La barre d'adresse semble correcte. Rien sur l'ordinateur ne lui indique qu'une adresse IP imposteur a été renvoyée pour ce nom. Cet échec est un problème d'authenticité, et le chiffrement de la requête ne le résout pas.
DNSSEC traite de l'authenticité plutôt que de la confidentialité. Il ajoute des signatures cryptographiques afin qu'un résolveur de validation puisse détecter les réponses falsifiées ou altérées, y compris celles qui redirigent un utilisateur vers le mauvais serveur. Sa propriété de sécurité est l'intégrité authentifiée. Il n'encrypte pas les requêtes, ainsi un observateur sur ce réseau de café voit toujours quels domaines sont demandés.
L'adoption de cette vérification elle-même reste inégale. Une analyse du Centre commun de recherche de la Commission européenne pour le troisième trimestre 2025 a fait état d'un taux moyen de validation DNSSEC de 35,4 % dans le monde, contre 49,4 % dans l'Union européenne, soit un écart de 14 points de pourcentage. Le même rapport a indiqué que le taux mondial avait augmenté d'environ 1 point de pourcentage depuis le premier trimestre 2025. Ces chiffres décrivent la validation observée, et non le fait qu'un domaine ait publié ou non des signatures. Un utilisateur ne bénéficie de cette protection que lorsque le résolveur valide la chaîne et rejette une réponse invalide.
Cinq défaillances, cinq points d'arrêt différents
| Scénario | Ce qui ne va pas sans cela | Protection qui y remédie |
|---|---|---|
| Une réponse falsifiée oriente un appareil vers une IP impostrice | L'appareil se connecte au mauvais serveur sans le savoir | Validation DNSSEC au niveau d'un résolveur de validation |
| Un observateur sur un WiFi partagé lit les domaines interrogés | L'historique de navigation est visible en DNS en texte clair | DoH, DoT ou DoQ |
| Réponse altérée pendant le transit | Les enregistrements modifiés sur le parcours passent inaperçus | Vérification de la signature DNSSEC et transport chiffré |
| Cache du résolveur empoisonné avec de mauvais enregistrements | Les mauvais enregistrements atteignent de nombreux clients à la fois | Validation DNSSEC |
| La requête est chiffrée mais le domaine est malveillant | L'appareil atteint tout de même un site de hameçonnage ou de logiciel malveillant | Filtrage protecteur au niveau du résolveur |
Reprenons l'exemple du café. Une fausse adresse bancaire est une défaillance DNSSEC. Un voisin qui lit tous les noms consultés par l'hôte est une défaillance de confidentialité, ce à quoi remédient DoH, DoT ou DoQ. Un enregistrement modifié sur le parcours nécessite à la fois une vérification de signature et un transport protégé. Un cache empoisonné transmet le mauvais enregistrement à chaque visiteur ultérieur, ce que la validation est conçue pour refuser. Et une requête parfaitement privée pour un hôte de phishing nécessite toujours que le résolveur oppose un refus.
Les opérateurs qui considèrent le chiffrement comme l'intégralité du DNS sécurisé laissent la dernière ligne ouverte. Le DNS over HTTPS masque la requête. Il n'évalue pas la destination. L'écart observé au niveau européen et mondial démontre la même chose pour les signatures. Se fier uniquement à DNSSEC n'offre pas une protection uniforme à travers les domaines et les régions. Une architecture fonctionnelle utilise la validation pour l'authenticité, le transport chiffré pour empêcher la lecture du cheminement, ainsi que le filtrage par politiques pour les malwares, le hameçonnage, le contenu pour adultes, les jeux d'argent et les autres catégories que vous définissez.
Comment une recherche protégée voyage de l'appareil à la réponse
Une recherche, suivie du premier clic jusqu'à la page, montre où se situe chaque contrôle. Avant qu'un appareil ne s'ouvre sur un site ou une application, il demande au DNS où le trouver, et le résolveur répond en appliquant la politique du réseau sur lequel cet appareil se trouve.
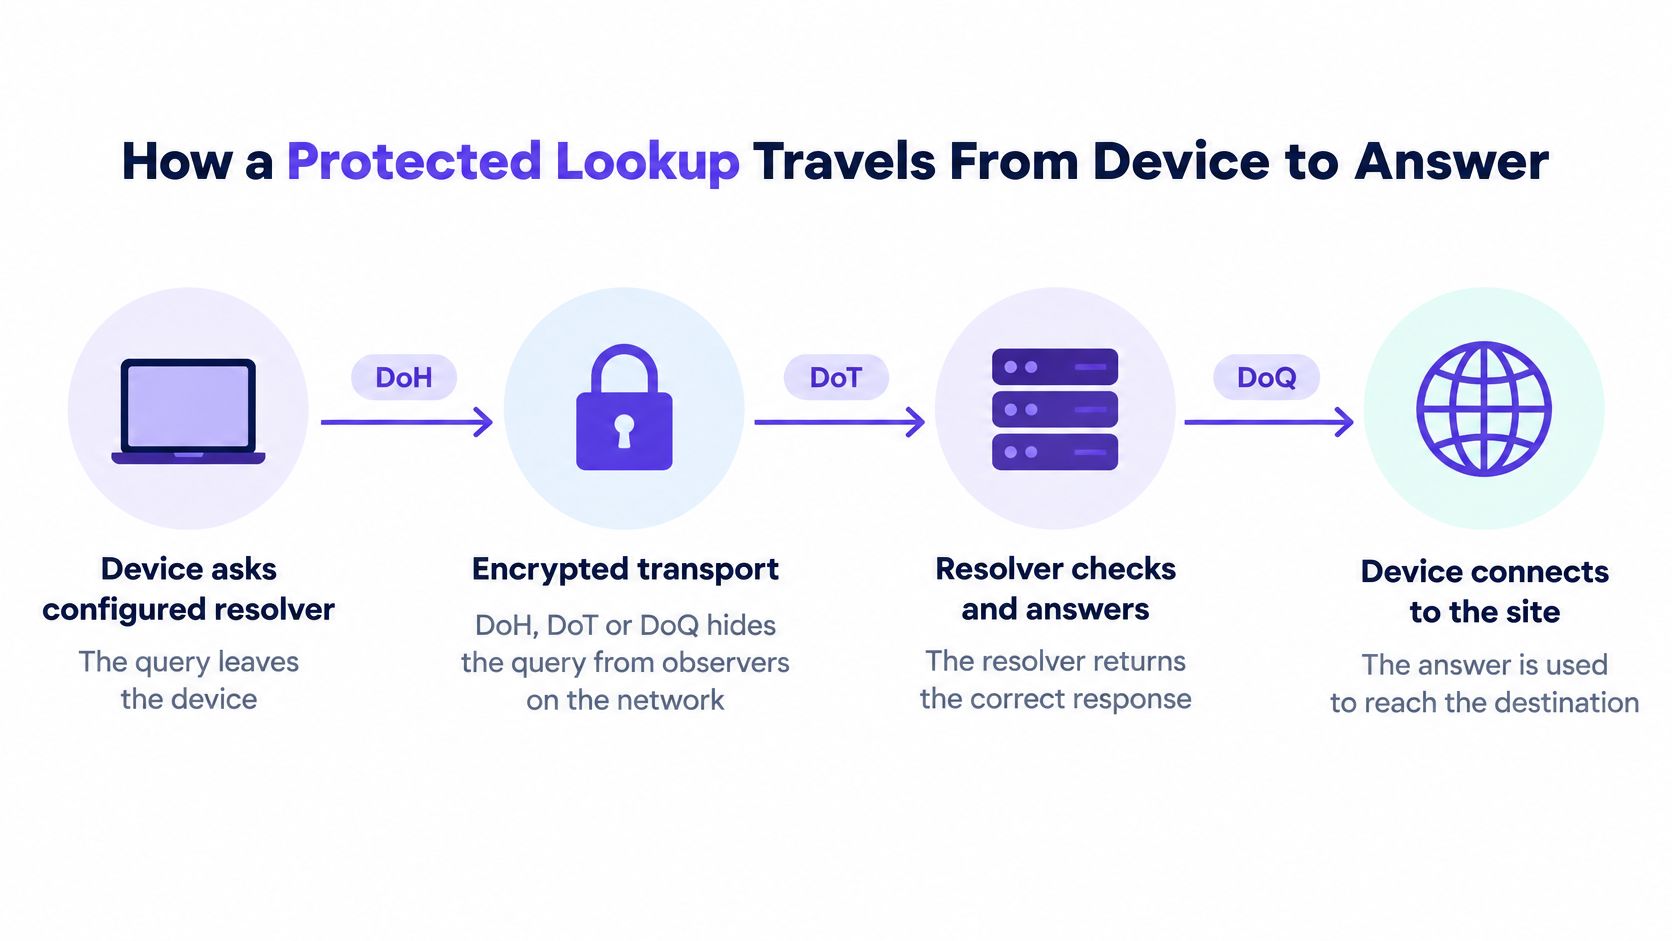
L'appareil interroge son résolveur configuré. La requête est envoyée via DoH, DoT ou DoQ. Les personnes utilisant le même WiFi voient une session chiffrée, et non le nom qu'elle contient. Si l'appareil utilise toujours un DNS en texte clair, cette première étape divulgue déjà la recherche, quoi que vous fassiez par la suite.
Le résolveur vérifie les signatures. Il valide la chaîne DNSSEC sur la réponse et rejette tout ce qui échoue. Un invité ne voit jamais ce rejet. Il n'obtient pas l'adresse de l'usurpateur. La validation doit se faire ici, sur un résolveur auquel vous faites confiance, car le client ne la réalisera souvent pas.
La politique de ce réseau est appliquée. Les catégories, le mode SafeSearch et les horaires suivent le SSID ou le VLAN auquel l'appareil s'est connecté, et non un paramètre enfoui dans le téléphone. Le WiFi du personnel et le WiFi invité peuvent avoir des règles différentes concernant les jeux d'argent ou les contenus pour adultes, même s'ils partagent le même bâtiment. Le résolveur est l'endroit où cette différence est appliquée.
La veille sur les menaces participe à la décision. Le nom est comparé aux indicateurs de hameçonnage, de logiciels malveillants et d'infrastructure de commande et contrôle (C2). Une correspondance est bloquée ou redirigée vers un sinkhole. L'appareil ne reçoit pas l'IP de destination, le navigateur n'ouvre donc jamais la session. C'est votre point de contrôle le plus fort, car un nom refusé signifie que la connexion ne démarre jamais.
Un nom autorisé renvoie son adresse. Le navigateur se connecte. Le filtrage n'a pas ralenti un site autorisé. Il a seulement retenu les réponses refusées par votre politique. Le suivi doit afficher ce refus plus tard, avec le réseau et l'heure, afin qu'un responsable des opérations puisse expliquer un blocage sans avoir à deviner.
Où la chaîne se rompt
Les étapes 2 à 4 ne s'exécutent jamais si l'appareil utilise un résolveur différent sans que personne ne s'en aperçoive. Un navigateur disposant de son propre paramètre DoH, ou une application avec un résolveur codé en dur, contourne l'ensemble du chemin. Le réseau achemine toujours le trafic. Il ne peut simplement plus évaluer le nom.
Ouvrez le paramètre DNS ou DNS privé de l'appareil et confirmez que le résolveur correspond à celui que vous avez approuvé. Si ce n'est pas le cas, la politique que vous avez rédigée n'est pas celle utilisée par cet appareil.
Un résolveur DNS récursif est le composant qui effectue ce travail pour le compte de l'appareil. Si vous ne pouvez pas voir lequel a répondu, vous ne pouvez pas prétendre que la recherche était protégée.
Etablissements recevant du public, écoles et hôpitaux
Le réseau visiteurs d'un pub ou d'un hôtel se remplit de téléphones et d'ordinateurs portables auxquels aucun membre du personnel ne peut toucher. Vous ne pouvez pas installer d'agent, et vous ne devriez pas demander à un client de modifier un paramètre qu'il annulera dans le lieu suivant. Une politique centralisée au niveau du résolveur s'applique toujours, car chaque appareil qui utilise votre WiFi interroge votre DNS avant d'ouvrir quoi que ce soit.
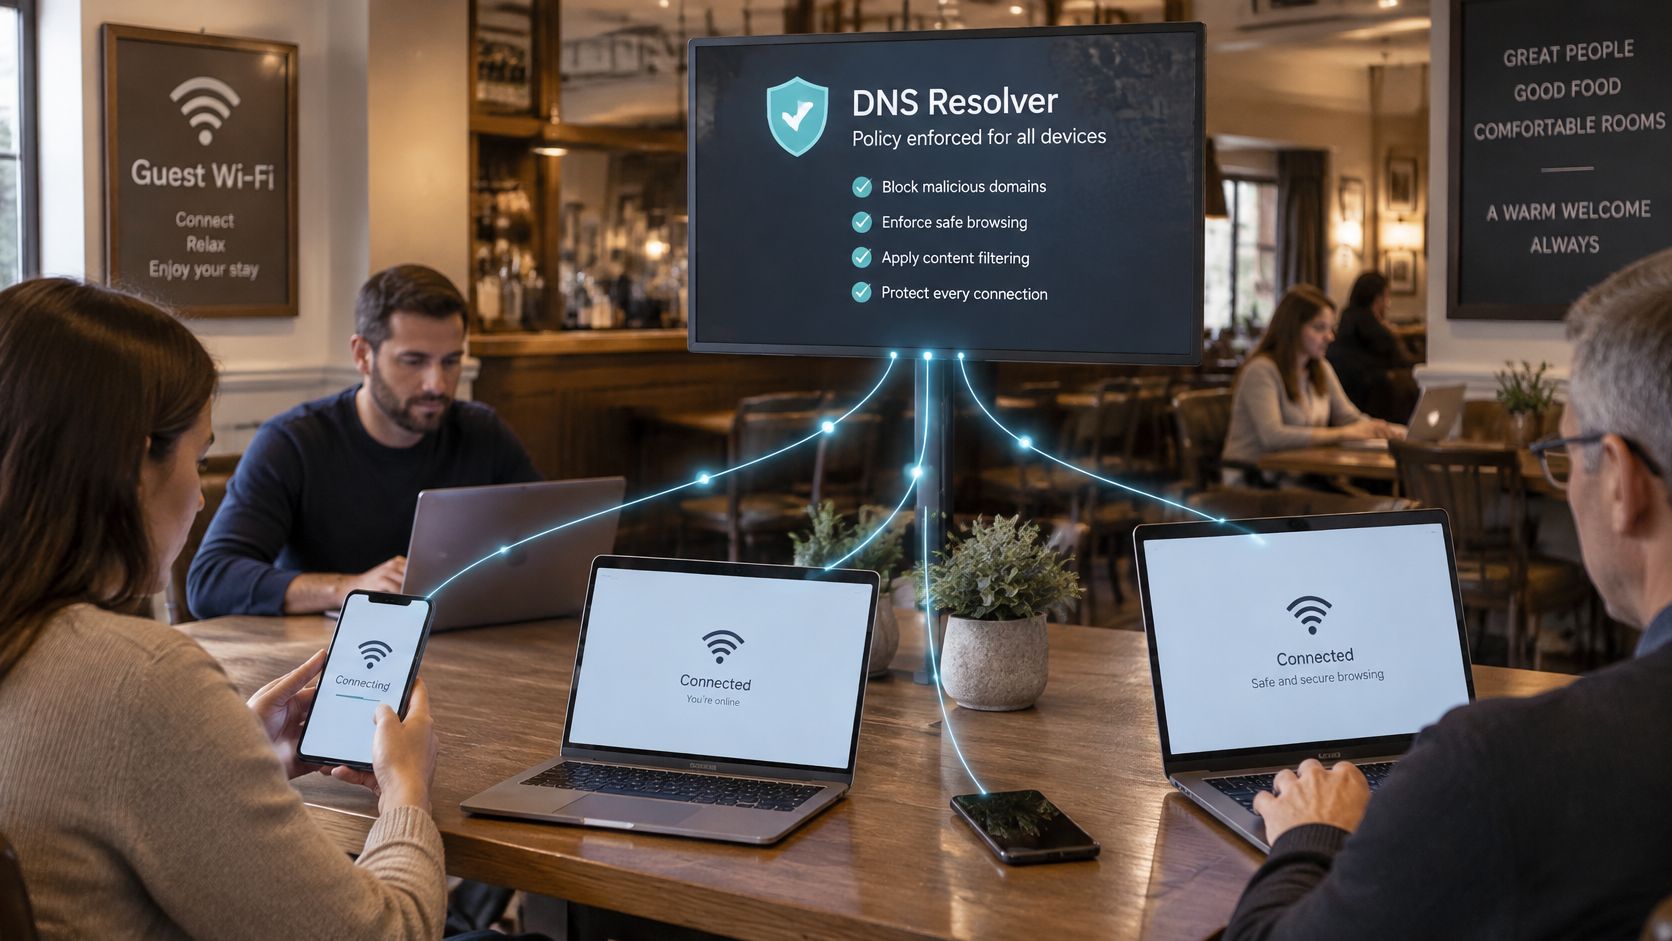
Cette même idée s'applique aux structures soumises à un devoir de protection, mais avec des enjeux différents.
Les établissements scolaires séparent le personnel et les élèves sur des réseaux distincts. Le WiFi des élèves peut refuser les contenus pour adultes et les jeux d'argent, et imposer le mode SafeSearch sur Google, Bing et YouTube, tandis que le personnel conserve un ensemble de catégories plus large pour la préparation des cours. Cette séparation est une politique appliquée sur le résolveur, et non un logiciel installé sur chaque ordinateur portable d'un chariot.
Les hôpitaux souhaitent généralement que le WiFi de la salle d'attente publique soit plus strict que le réseau clinique. Les visiteurs ne doivent pas accéder aux mêmes destinations qu'une station de travail sur le VLAN d'un service hospitalier. Séparer ces politiques évite d'avoir une règle unique qui soit soit trop souple pour le public, soit trop stricte pour les systèmes cliniques.
La FAQ de la CISA sur le DNS protecteur décrit ce modèle comme fonctionnant en amont du réseau. Il permet d'afficher les domaines en cours de résolution sans imposer une refonte du DNS interne. Sur un WiFi partagé, cela se traduit par une politique unique pour l'ensemble des téléphones, ordinateurs portables et équipements IoT non gérés, avec des contrôles distincts par réseau ou groupe d'utilisateurs.
Un nom d'hôte bloqué est refusé au moment de la résolution. De nombreuses attaques échouent alors avant même que l'équipement terminal ne reçoive une adresse IP ou ne démarre une session HTTPS. C'est pourquoi cette couche convient parfaitement aux appareils que personne ne gère. Le résolveur peut bloquer, réorienter ou rediriger vers un trou noir (sinkhole) les noms liés au phishing, aux logiciels malveillants, aux rançongiciels, aux logiciels espions ou aux infrastructures de commande et contrôle.
Le filtrage ne remplace pas les contrôles au niveau des points d'accès, des e-mails, du Web ou du pare-feu. Les attaquants utilisent des adresses IP codées en dur, des tunnels chiffrés, des domaines nouvellement enregistrés ou leur propre chemin DNS-over-HTTPS. Le déploiement doit toujours imposer des résolveurs approuvés, surveiller le trafic des résolveurs, maintenir un basculement fiable et associer le blocage de domaines à la télémétrie du réseau et des points d'accès.
Les opérateurs demandent constamment quels appareils seront couverts par la politique. Listez chaque groupe sur chaque SSID. Indiquez ceux qui acceptent le résolveur central et ceux qui peuvent le quitter. Les éléments manqués font l'objet de la décision suivante, et ne constituent pas une raison d'ignorer cette couche.
Cette courte démonstration présente le blocage au moment de la résolution sur un réseau partagé.
Où le DNS sécurisé montre ses limites et comment les réseaux réagissent
Le chiffrement protège la confidentialité. Il peut également permettre à un appareil d'atteindre un résolveur que le réseau n'a jamais approuvé. C'est le fossé que la plupart des conseils d'« activation du DNS sécurisé » négligent.
DoH s'appuie sur HTTPS, généralement sur le port 443, et ressemble donc au trafic web ordinaire. Une règle qui ne surveille que l'ancien port DNS ne le détecte jamais. Le guide de mise en œuvre du DNS chiffré de la CISA indique que les entreprises doivent tenir compte des points d'accès qui utilisent des fournisseurs de DNS chiffré non autorisés, de manière intentionnelle ou accidentelle. Toutes les origines de requêtes ne peuvent pas envoyer du DNS chiffré à ce jour, et la prise en charge du transfert varie selon les fournisseurs. Bloquer l'ensemble des recherches chiffrées n'est pas la solution. Cela nuit à la confidentialité et peut perturber des outils de sécurité légitimes.
Sur un réseau partagé, le résolveur géré peut refuser un domaine, tandis que le même terminal tente d'utiliser le DoH direct, un résolveur codé en dur ou une application ayant son propre chemin DNS. Les parcs d'équipements visiteurs et BYOD aggravent la situation, car vous ne pouvez pas installer d'agent sur chaque appareil.
Contournements et ce qui les arrête réellement
| Route de contournement | Pourquoi un simple blocage échoue | Contrôle qui y répond |
|---|---|---|
| IP de résolveur codée en dur | Ignore complètement le résolveur géré | Bloquer le DNS sortant vers les résolveurs non approuvés |
| DoH direct sur le port 443 | Ressemble à du trafic web ordinaire, les règles de port ne le détectent donc pas | Restreindre les points de terminaison DoH non autorisés et autoriser les résolveurs approuvés |
| Résolveurs DoH rotatifs | Mettre en échec les listes de blocage d'IP statiques | Détection comportementale et visibilité du parcours du trafic |
| Domaine nouvellement enregistré | Pas encore présent sur les listes de blocage | Flux de menaces combinés à des règles basées sur l'ancienneté |
| L'application utilise son propre parcours DNS | Contourne le résolveur configuré de l'appareil | Contrôles des points de terminaison et surveillance du trafic des résolveurs |
Des recherches récentes décrivent des attaquants alternant entre plusieurs résolveurs DoH spécifiquement pour contourner une liste de blocage IP statique. Une simple liste de domaines malveillants ou une règle de port unique ne suffit pas à contrer cela. L'autorisation d'accès aux résolveurs de confiance, la surveillance du chemin emprunté par la requête et l'analyse du comportement plutôt que d'une simple adresse doivent fonctionner conjointement.
La question pratique consiste à savoir comment un réseau préserve la confidentialité du DNS chiffré tout en soumettant chaque requête à la politique de sécurité et de gestion des menaces. La confidentialité et la politique ne coexistent que si les résolveurs approuvés sont les seuls autorisés à répondre, et si tout le reste est suffisamment visible pour être contesté. Les limites des seules listes de domaines sont exposées dans ce guide sur les limites du filtrage DNS. Considérez le chiffrement comme une couche supplémentaire, et non comme une dispense de filtrage.
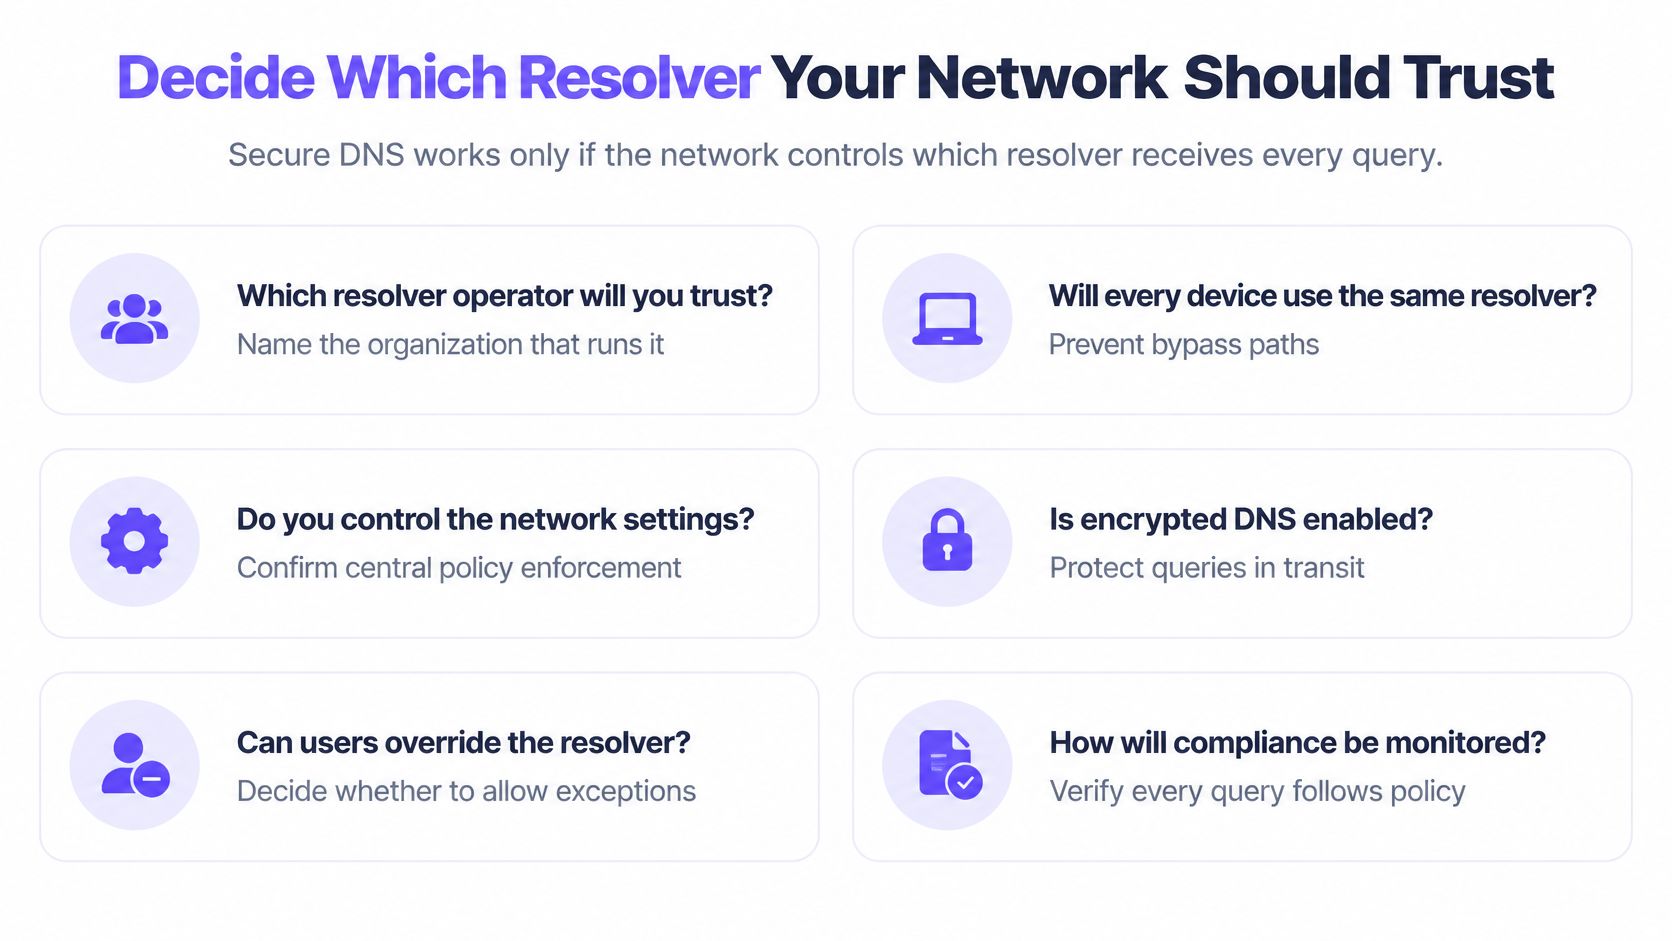
Décidez quel résolveur votre réseau doit approuver
Le DNS sécurisé ne fonctionne que si vous contrôlez quel résolveur reçoit chaque requête. Choisissez cet opérateur avant de débattre des protocoles.
La RFC 8484 stipule explicitement que la sécurité de transport DoH ne fournit pas en elle-même l'intégrité des réponses DNSSEC. Effectuez la validation localement ou utilisez un résolveur qui valide et expose le résultat des données authentifiées. DNSSEC répond à la question « ces données sont-elles authentiques ? ». DoH ou DoT répond à la question « quelqu'un sur le cheminement peut-il observer ou altérer l'échange ? ». Pour un réseau public ou un WiFi invité WiFi, la structure pratique consiste en un résolveur récursif autorisé disposant d'un transport chiffré en amont, d'une validation DNSSEC, de la journalisation et de politiques appliquées au niveau du résolveur.
Le document NIST SP 800-81r3 prévient également que le DNS chiffré génère un surcroît de traitement sur les serveurs de noms, la capacité doit donc être planifiée et non présumée.
Effectuez ces vérifications et notez les réponses.
- Qui l'administre, et où est-il hébergé ? Nommez l'opérateur et l'hébergement. Un résolveur que vous ne pouvez pas identifier est un résolveur auquel vous ne pouvez pas appliquer de politique.
- Quelle politique s'applique à chaque SSID, VLAN ou établissement, et qui peut la modifier ? Le WiFi invité et le WiFi clinique ne doivent pas hériter par accident de leurs catégories respectives.
- Un appareil peut-il basculer vers un résolveur public que vous n'avez pas approuvé ? Si la périphérie de réseau ne bloque pas cela, la politique devient facultative.
- Le résolveur prend-il en charge le réacheminement chiffré, et la capacité est-elle suffisante pour la charge supplémentaire ? N'activez la confidentialité que lorsque les serveurs sont en mesure de la prendre en charge.
- Les journaux indiqueront-ils ce qui a été bloqué, sur quel réseau et à quel moment ? Un auditeur ou un directeur d'établissement scolaire vous le demandera. « Nous filtrons » n'est pas une réponse.
- Que se passe-t-il si le résolveur est inaccessible ? Déterminez le basculement avant la panne, y compris si vous optez pour un blocage complet par défaut.
Un expert Shield explique comment le réseau gère les VPN et le DNS chiffré avant qu'un client n'essaie Shield. La configuration commence en faisant pointer le DNS de ce réseau vers Shield, sous la forme d'un paramètre par réseau ou d'une modification DHCP sur le contrôleur.
Une fois ces six réponses établies, la modification est minime. Pointez le DNS de chaque réseau vers le résolveur approuvé. Testez ensuite un échantillon d'appareils de la même manière que vous contrôleriez une recherche unique, et confirmez que l'adresse du résolveur correspond. Lors d'un essai gratuit de 30 jours, cette modification DNS permet au réseau d'exécuter le service gratuitement - le test constitue donc le déploiement lui-même, et non un projet séparé.
Purple Shield est un DNS protecteur pour les réseaux d'établissements, les réseaux publics et le WiFi. Il vérifie chaque requête par rapport à vos catégories et à votre politique de sécurité avant qu'une connexion ne s'établisse, sans rien installer sur le téléphone ou l'ordinateur portable. Découvrez comment ce résolveur s'adapte à vos SSID sur Purple Shield.