
Qu'est-ce que le tunneling DNS et comment les attaquants dissimulent des données
Qu'est-ce que le tunneling DNS ? Découvrez comment les attaquants dissimulent des données dans les requêtes DNS, et comment le détecter et le bloquer au niveau de la couche DNS.
Published 14 novembre 2026
Sur un WiFi partagé, l'ordinateur portable d'un invité sollicite le DNS pour rechercher un site exactement comme n'importe quel autre appareil. Si cet ordinateur est compromis, il peut également utiliser des requêtes ordinaires pour transmettre des commandes dissimulées ou des données volées. Le défi pour l'opérateur consiste à distinguer cette activité du trafic DNS normal des téléphones, ordinateurs portables et applications.
Une démonstration publiée a prouvé que les tunnels DNS peuvent transporter des données, tandis qu'une mesure de DNS passif réalisée en 2019 a révélé que la quasi-totalité du trafic d'enregistrements NULL observé était associée à des tunnels suspectés. La leçon pratique pour un opérateur réseau consiste à comparer chaque appareil à son comportement habituel sur ce SSID, plutôt que de se fier à un seuil unique pour tous les réseaux. Un pic soudain de requêtes inhabituelles peut être critique sur un réseau invité, même si ce même volume est ordinaire ailleurs.
Le chiffrement modifie les éléments visibles dans les journaux d'événements. Les opérateurs peuvent voir une part plus restreinte du nom interrogé, ce qui rend l'inspection directe du contenu plus complexe. Les modèles d'appareils, de réseaux et d'horodatage aident toujours à établir une référence et à signaler les comportements qui ont changé.
Table des matières
- Ce qu'est le tunneling DNS en termes simples
- Comment les attaquants dissimulent des données dans des requêtes ordinaires
- Pourquoi les attaquants privilégient la furtivité à la vitesse
- Outils, études et échelle derrière le tunneling DNS
- Repérer le tunneling DNS dans vos journaux
- Le DNS chiffré et les limites de la détection
- Choisir des contrôles au niveau DNS qui journalisent chaque requête
Le tunneling DNS expliqué simplement
Imaginez un coursier autorisé à franchir toutes les portes parce que le bâtiment a besoin de livraisons. Le coursier dissimule des lettres à l'intérieur d'étiquettes de colis ordinaires. Personne n'ouvre les étiquettes, les lettres circulent donc avec le courrier qui doit nécessairement passer. C'est exactement le principe de ce qu'est le tunneling DNS.
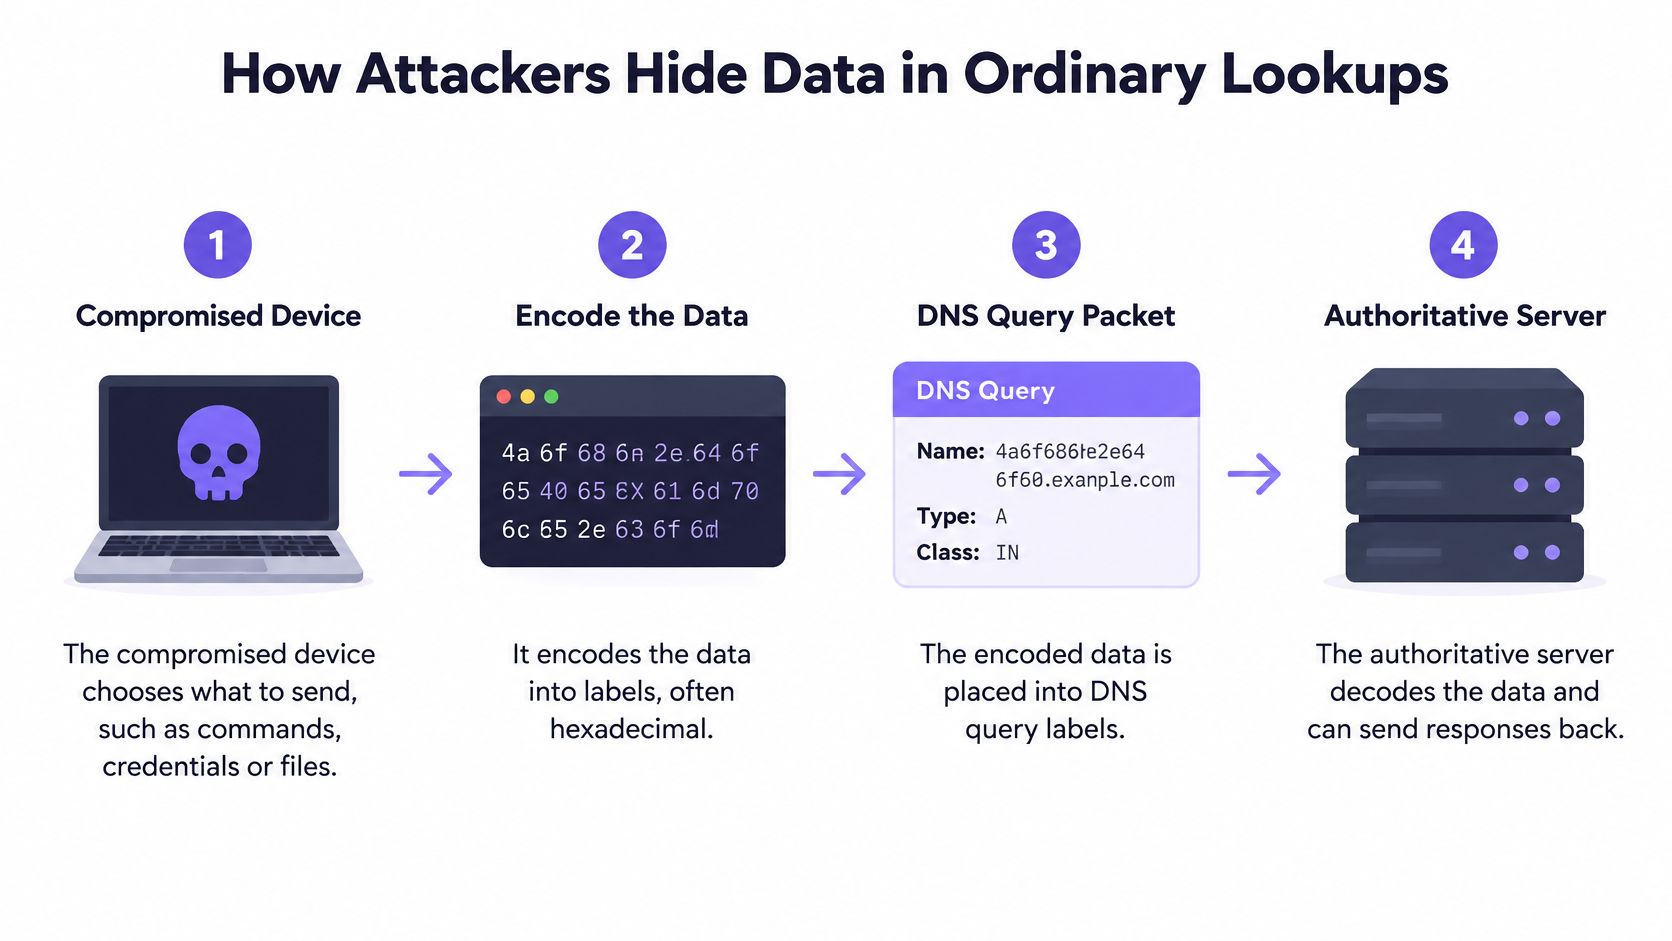
Chaque équipement interroge le DNS pour localiser un site avant de s'y connecter : les résolutions de noms constituent donc un trafic essentiel que les pare-feu bloquent rarement. Un téléphone ou un ordinateur portable compromis segmente les commandes, les identifiants ou les fichiers en libellés, puis les répartit sur de multiples requêtes destinées à un domaine contrôlé par l'attaquant. Le serveur faisant autorité de l'attaquant réassemble ces éléments et peut renvoyer des instructions au sein des réponses. La communication s'effectue dans les deux sens, bien que chaque requête individuelle semble n'être qu'une banale résolution de nom d'hôte.
Il ne s'agit pas d'un type d'enregistrement particulier ni d'un produit à installer. Comme le souligne une étude de mesure du DNS passif de 2019, cette technique consiste à encoder des données dans des requêtes et réponses ordinaires, transformant ainsi la résolution de noms en un canal de communication. Les discussions documentées publiquement sur le sujet remontent au moins à 1998 ; il ne s'agit donc pas d'un mécanisme nouveau. Elle reste attractive, car le DNS est indispensable à l'utilisation normale d'Internet et s'avère souvent autorisé là où la majorité des protocoles sortants directs sont restreints.
Supposons que l'ordinateur portable d'un invité connecté au SSID de votre café ait déjà été infecté chez lui. Il n'ouvre aucun port suspect. Il demande, encore et encore, où se trouvent des noms anormalement longs. Votre résolveur relaie ces requêtes, car c'est sa fonction. Le serveur distant interprète ensuite ces libellés comme des données.
Le tunneling DNS transforme une résolution de nom en un canal de transmission de données dissimulé.
Vous devriez être capable d'expliquer cela à un collègue en une phrase, et d'ajouter pourquoi une simple règle « autoriser le DNS » le laisse passer.
Comment les attaquants dissimulent des données dans des requêtes ordinaires
Le canal est une séquence, pas un paquet magique. Chaque étape existe parce que la précédente a une limite.
- L'appareil compromis choisit ce qu'il envoie. Il peut s'agir d'une commande courte, d'un mot de passe dérobé ou d'un fragment de fichier. Un document entier ne pouvant tenir dans un seul nom, l'implant prévoit de nombreux petits morceaux.
- Il encode ces fragments sous forme de labels, souvent en texte hexadécimal, Base32 ou de type Base64, placés devant un domaine contrôlé par l'attaquant. L'encodage explique pourquoi la partie gauche du nom ressemble à une suite de caractères aléatoires plutôt qu'à un mot qu'une personne taperait.
- Chaque requête parcourt la chaîne normale des résolveurs. Les résolveurs récursifs la transmettent sans comprendre la charge utile applicative, c'est pourquoi la mention « notre DNS fonctionne » ne signifie pas que les requêtes sont inoffensives.
- Le serveur faisant autorité de l'attaquant reconstitue le fichier ou la commande à partir de nombreuses requêtes distinctes. Un fichier discret peut être converti en milliers de labels, et chaque recherche ressemble toujours à une simple requête ordinaire.
- Les réponses renvoient des instructions ou des accusés de réception, faisant ainsi de ce canal une voie de commande et contrôle (C2) bidirectionnelle, et pas seulement une fuite unilatérale. Pour mieux comprendre le modèle plus large auquel correspondent ces rappels, découvrez ce que signifie la commande et le contrôle sur un réseau.
La description du DNS de couche application par le MITRE explique sans détour pourquoi cette méthode passe inaperçue. De nombreux réseaux autorisent le trafic DNS sortant, les résolveurs ne lisent pas la charge utile et le simple blocage de domaine ne suffit plus dès lors que le nom parent modifie constamment ses libellés. Les indices pertinents comprennent les sous-domaines anormalement longs, les schémas encodés, les requêtes à haute fréquence et les infrastructures malveillantes connues. Associez les journaux DNS au contexte des terminaux et des flux. Le fait qu'un script ou un processus externe au navigateur effectue ces recherches est tout aussi révélateur que le nom de domaine lui-même.
Types d'enregistrements méritant une attention particulière
Le type d'enregistrement vous indique où la majorité des données peut se trouver. Il ne prouve pas à lui seul l'existence d'un tunnel.
| Type d'enregistrement | Usage normal | Détournement par les tunnels |
|---|---|---|
| A et AAAA | Associer un nom d'hôte à une adresse IPv4 ou IPv6 | Transporter de courts libellés encodés dans les noms de requête |
| TXT | Contenir du texte court comme des chaînes de vérification | Renvoyer des réponses encodées plus volumineuses contenant des commandes ou des données |
| NULL | Aucun usage standard au quotidien | Transporter des charges utiles volumineuses |
Le trafic A et AAAA est omniprésent, l'activité suspecte se dissimule donc davantage dans le nom de requête que dans la réponse. Le type TXT est très apprécié pour les réponses plus volumineuses, car l'enregistrement est conçu pour contenir du texte. Le type NULL n'a pratiquement aucune fonction usuelle sur un réseau invité, de sorte qu'une accumulation soudaine de ces requêtes mérite une vérification humaine. Bloquer un seul type et penser le problème résolu ne fonctionne pas, car le même trafic peut facilement basculer sur un autre type.
La vérification que vous pouvez effectuer dès cet après-midi est simple. Choisissez un domaine parent qu'un client sollicite continuellement, et comptez les libellés uniques sous ce domaine. Un site légitime n'a pas besoin d'un nouveau nom illisible à chaque requête.
Pourquoi les attaquants acceptent des débits lents au profit de la discrétion
Un tunnel est un mauvais moyen de transférer un film, mais une excellente façon de rester invisible. Les noms DNS font l'objet de limites de longueur et chaque requête entraîne une surcharge de protocole. Par conséquent, l'attaquant envoie de nombreuses requêtes étranges et encodées plutôt que quelques transferts volumineux. La bande passante est le prix à payer. La furtivité est le bénéfice obtenu.
Une analyse technique publiée, reprise dans une étude de 2023 sur les environnements cloud, a mis en évidence un débit d'environ 110 Ko/s pour une latence de près de 150 millisecondes. Ce débit est inférieur à celui d'un transfert web ou de fichiers standard, mais reste suffisant pour transmettre des identifiants, de petites archives ou maintenir un canal de commande continu. Sur un réseau invité, vous n'observerez pas de pic isolé massif, mais plutôt un client dont l'activité ne cesse jamais tout à fait.
Pourquoi la méthode lente reste gagnante
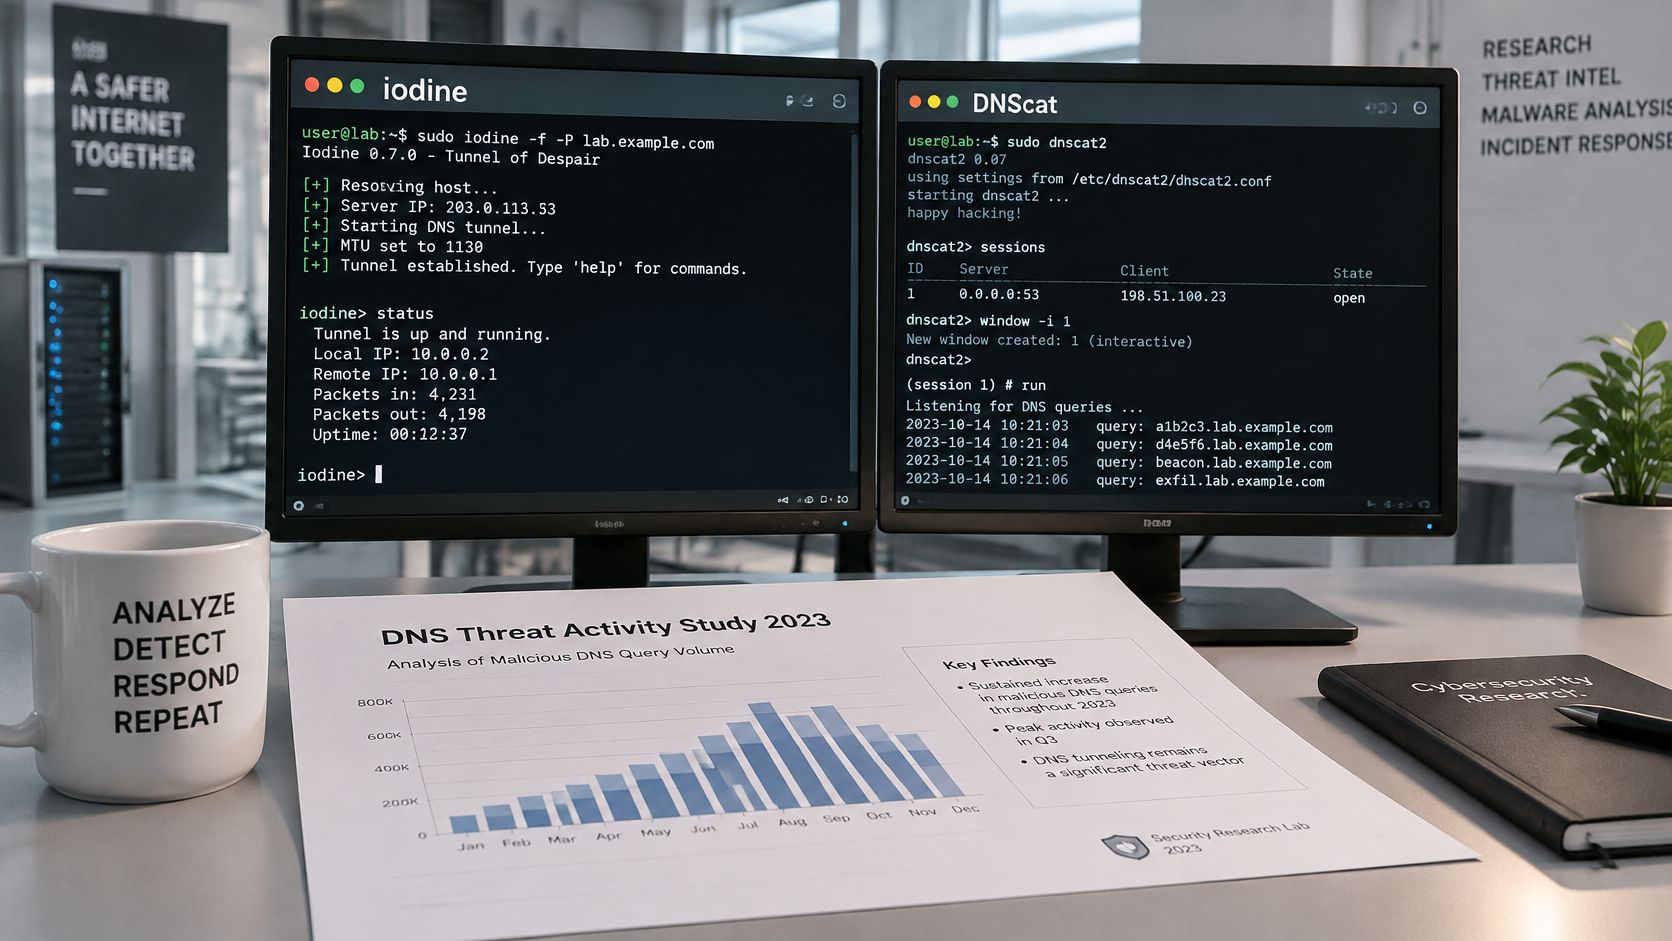
Le DNS sortant est souvent autorisé sur les réseaux qui bloquent la plupart des protocoles sortants directs. Le tunnel emprunte la porte que vous avez délibérément laissée ouverte. Cette même étude de 2023 a testé Iodine et DNScat sous différentes configurations de pare-feu et a révélé que la mise en tunnel pouvait toujours permettre l'exfiltration malgré la présence de contrôles conventionnels. Désactiver un seul type d'enregistrement ne ferme pas le canal. Les outils continuent de communiquer.
Cette étude a également cité une estimation sectorielle secondaire selon laquelle 80 % des attaques par logiciels malveillants obtiennent un accès de commande et contrôle via le DNS ou utilisent le DNS dans le cadre de leurs communications. Considérez cela comme une estimation et non comme un décompte universel. Cela explique néanmoins le calcul de l'attaquant : un canal lent mais autorisé est toujours préférable à un canal rapide rejeté par votre pare-feu.
Règle pratique : Analysez le comportement DNS d'un hôte au fil du temps. La simple présence de requêtes DNS ne constitue pas une anomalie en soi.
Les transports chiffrés tels que DNS-over-HTTPS et DNS-over-TLS rendent le contenu de chaque échange plus difficile à lire, ce qui constitue un problème distinct de celui de la vitesse brute. Du point de vue économique, la logique est plus ciblée. Les attaquants s'accommodent d'un débit au compte-gouttes, car votre politique de sécurité traite déjà ce flux restreint comme un trafic nécessaire.
Outils, études et échelle derrière le tunneling DNS
L'ordinateur portable d'un client connecté au WiFi d'un café peut émettre des requêtes DNS d'apparence ordinaire tout en communiquant via un domaine rarement utilisé. Pour évaluer l'ampleur de cette activité, les chercheurs testent des outils de mise en tunnel tels qu'Iodine et DNScat face aux contrôles réseau. Ces tests démontrent comment un tunnel peut être rendu reproductible, plutôt que de dépendre d'une unique requête inhabituelle.
Les tests en laboratoire révèlent ce qu'un contrôle peut supporter dans des conditions spécifiques. Un résultat dépend de l'outil, de la configuration du pare-feu et de la possibilité pour le testeur de modifier les types d'enregistrements. Les comptes rendus publics de campagnes spécifiques sur des WiFi partagés étant limités, les opérateurs ont besoin de preuves issues de l'activité DNS gérée par leurs propres réseaux.
Ce que les mesures ont réellement comptabilisé
Une étude associée de 2019 sur le DNS passif a analysé plus de 2 milliards d'entrées et a signalé 273 domaines candidats à du tunneling. Au sein du trafic observé, la quasi-totalité du trafic d'enregistrements NULL a été attribuée à des tunnels présumés, tout comme environ 35 % du trafic d'enregistrements TXT.
| Mesure | Chiffre | Statut |
|---|---|---|
| Entrées DNS passif analysées | Plus de 2 milliards | Mesuré, étude de 2019 |
| Domaines suspects de tunneling signalés | 273 | Mesuré, étude de 2019 |
| Trafic d'enregistrements NULL attribué à des tunnels | Presque la totalité observée | Mesuré, étude de 2019 |
| Trafic d'enregistrements TXT attribué à des tunnels | Environ 35 % | Mesuré, étude de 2019 |
| Logiciels malveillants utilisant le DNS pour le C2 ou les communications | Environ 80 % | Estimation sectorielle secondaire, non universelle |
Sur un WiFi partagé, un seul nom inhabituel constitue un indice faible. Un indice plus solide réside dans un client effectuant des requêtes répétées et distinctes sous un même domaine parent peu courant. La valeur ajoutée provient de la mise en corrélation du client, du nom de la requête et de l'horodatage, puis de la comparaison de l'activité au sein de ce réseau plutôt que de traiter chaque SSID comme s'il possédait la même référence.
Cette démonstration montre comment des données encodées peuvent être véhiculées dans les noms DNS. Elle peut aider les opérateurs à appréhender la structure d'un tunnel, mais un domaine de démonstration ne constitue pas une règle de détection. Appuyez-vous sur ce concept pour interpréter vos propres historiques de requêtes en contexte.
Repérer le tunneling DNS dans vos journaux
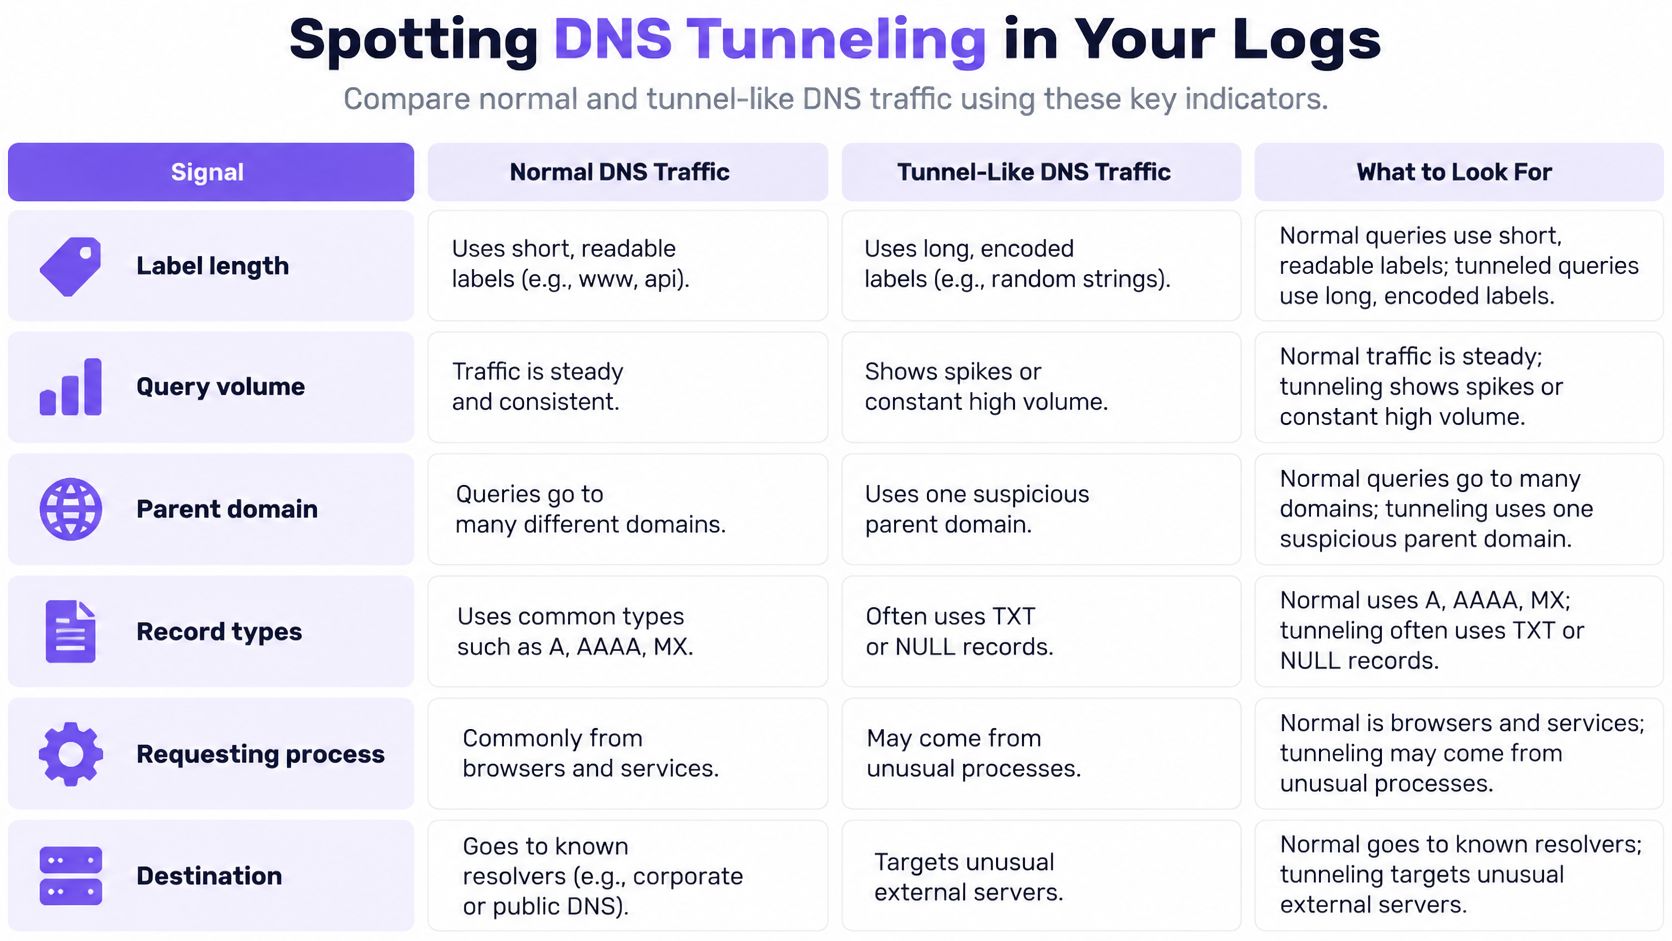
Aucune signature unique n'est fiable. Vous devez croiser le texte de la requête, la fréquence, l'entropie, la réputation du domaine, les profils de réponse et l'écart entre un hôte et son profil de comportement habituel.
| Signal | Trafic normal | Signal de tunnel |
|---|---|---|
| Longueur du sous-domaine | Étiquettes courtes et lisibles | Étiquettes anormalement longues ou à forte entropie |
| Volume de requêtes | Par rafales et lié à l'activité de l'utilisateur | Débits anormaux ou balises régulières (« beacons ») émises par un même hôte |
| Domaine parent | Nombreux domaines sans lien entre eux | Nombreuses requêtes uniques sous un même domaine rarement utilisé |
| Types d'enregistrements | Principalement A et AAAA | Forte utilisation de TXT, NULL ou utilisation inhabituelle de A et AAAA |
| Processus demandeur | Navigateur ou application connue | Scripts ou processus autres que des navigateurs |
| Réputation de la destination | Domaines établis et reconnus | Domaines de premier niveau récents ou fréquemment détournés |
Pourquoi un seuil global échoue sur les environnements partagés WiFi
Les réseaux invités, publics et étudiants sont volontairement bruyants. Une matinée de conférence, un départ d'hôtel et une soirée en bibliothèque ne partagent pas le même seuil réaliste de « requêtes par minute ». Un simple compteur global vous alertera pour un SSID très fréquenté et manquera un implant discret.
La note du CISA sur cette technique corrobore les constats des équipes sur le terrain. La dissimulation DNS est un moyen d'échapper à la détection et au filtrage réseau : un implant peut émettre des signaux à faible cadence et à intervalles réguliers, ou allonger progressivement ses libellés afin d'éviter le déclenchement des alertes basées sur de simples seuils. Établir des références par client, par SSID, par VLAN, par site et par créneau horaire permet de fiabiliser la comparaison. Il s'agit d'évaluer si le comportement de ce téléphone, sur ce SSID et à cette heure précise, correspond à celui observé la semaine précédente.
Les analyses du MITRE pointent vers le même faisceau d'indices : des requêtes rares associées à des transferts de données, des requêtes anormalement longues, des augmentations inhabituelles et des domaines de premier niveau fréquemment impliqués dans des abus.
Un ordre de tri qui préserve les preuves
Procédez dans cet ordre afin d'avoir toujours des éléments à transmettre à la personne chargée de la réponse aux incidents si l'appareil s'avère être bien plus qu'un simple téléphone trop actif.
- Récupérez les journaux DNS de l'hôte signalé, y compris l'adresse source et le nom de requête complet.
- Filtrez les libellés longs ou à forte entropie sous un même domaine parent.
- Comparez le volume et les types d'enregistrements de cet hôte à sa propre référence, et non au point d'accès le plus actif du bâtiment.
- Mettez le modèle en corrélation avec l'appareil ou le processus effectuant les requêtes. Sur les équipements invités non gérés, vous ne disposerez peut-être que d'une adresse MAC et d'une adresse SSID. C'est toujours mieux qu'un compteur à l'échelle du bâtiment.
Isolez ensuite l'appareil, vérifiez la réputation du domaine parent et conservez les journaux avant de modifier la politique du résolveur ou de réinitialiser le client. Si le nom de domaine est déjà réputé malveillant, un sinkhole DNS peut empêcher l'aboutissement de la requête suivante pendant que vous examinez l'ordinateur portable. Ne commencez surtout pas par supprimer l'historique révélant le signal de balise.
Dirigez obligatoirement les clients vers des résolveurs récursifs autorisés, et bloquez ou inspectez le trafic DNS sortant direct lorsque les équipements du site le permettent. Conservez la télémétrie des sources et des noms de requêtes. Un beau tableau de bord qui omet la chaîne de requête ne pourra pas vous montrer le libellé encodé.
DNS chiffré et limites de la détection
Sur un WiFi partagé, le téléphone d'un invité peut utiliser un DNS chiffré sans que l'opérateur réseau ne voie les noms qu'il recherche. Bloquer tous les résolveurs chiffrés peut sembler être une solution simple, mais cela peut perturber des applications légitimes et des outils de confidentialité. Aucun de ces choix ne dispense d'analyser ce que le réseau peut encore observer.
Les attaquants peuvent acheminer le trafic de commande et de contrôle via des protocoles chiffrés. La page de la CISA sur le tunneling de protocoles décrit cette technique. Avec le DNS chiffré, un résolveur ou un système de surveillance qui repose sur la lecture des noms de requête DNS classiques perd cette visibilité. Les opérateurs peuvent toujours observer la synchronisation, le volume de trafic, le comportement de destination et les schémas de nouvelle tentative, mais ces signaux ne révèlent pas le texte masqué des requêtes.
Ce qu'un excellent score en laboratoire ne vous garantit pas
Des recherches basées sur des caractéristiques comportementales ont montré de très bons résultats en laboratoire, où les systèmes recherchent des schémas dans le trafic plutôt que d'inspecter le contenu des requêtes. Ces résultats ne sont pas automatiquement transposables à un réseau invité en production. La diversité des appareils, des applications et des paramètres de confidentialité varie selon le site ; ainsi, un schéma inhabituel sur un SSID peut être tout à fait normal sur un autre. Établissez des références par réseau plutôt que d'appliquer un seuil global unique.
Le blocage du DNS chiffré peut également perturber les services que les clients s'attendent à utiliser. Sur un WiFi partagé, les opérateurs peuvent ne pas contrôler le terminal ou ignorer pourquoi une application a choisi un résolveur particulier. Privilégiez dans la mesure du possible le résolveur que vous gérez et enregistrez les clients qui ne l'utilisent pas.
Déterminez ce que vous pouvez inspecter, ce que vous allez bloquer et la manière dont vous enregistrerez les faux positifs. Avec le DNS chiffré, la détection repose davantage sur les métadonnées propres au réseau et la politique du résolveur que sur la lecture de chaque nom de requête.
Pour découvrir plus en détail la manière dont le DNS over HTTPS modifie la visibilité sur le réseau, examinez les signaux qui demeurent accessibles lorsque les noms de requête sont chiffrés.
Choisir des contrôles au niveau de la couche DNS qui consignent chaque requête
Les contrôles fonctionnent en plusieurs couches. Aucun d'entre eux ne met fin à lui seul au tunneling. Ensemble, ils réduisent le canal, maintiennent sa visibilité et diminuent le temps pendant lequel un implant reste inaperçu sur un WiFi invité WiFi.
- Imposez des résolveurs autorisés. Pointez chaque SSID vers des résolveurs récursifs que vous gérez ou auxquels vous faites confiance, afin que chaque requête soit visible et liée à un réseau. Si les clients peuvent choisir n'importe quel résolveur sur Internet, vos journaux ne sont qu'un échantillon, et non un registre complet.
- Bloquez le contournement. Bloquez ou inspectez le DNS sortant direct lorsque les points d'accès le permettent. Un tunnel qui n'interroge jamais votre résolveur reste invisible pour tous les rapports créés à l'étape 1.
- Conservez les bons champs. Conservez l'adresse source ainsi que le nom de domaine interrogé, et associez-les par SSID et VLAN. Un simple décompte de « paquets DNS » sans le nom ne permettra pas d'identifier les étiquettes encodées.
- Bloquez les noms suspects dès la résolution. La protection contre les menaces doit bloquer les rappels vers les serveurs de commande et de contrôle (C2) provenant d'appareils infectés, ainsi que les domaines de phishing et de logiciels malveillants connus avant l'établissement de la connexion. L'appareil tente toujours d'établir la liaison, mais la session ne démarre jamais.
- Associez les répétitions à un appareil. Mettez en corrélation les requêtes de domaines rares avec le client ou le processus. Une balise (« beacon ») correspond à un comportement dans le temps, et non à une simple chaîne malveillante isolée.
Shield opère en complément d'un pare-feu et non à sa place, en bloquant la résolution DNS avant même le début d'une connexion. Purple Shield représente une option de couche DNS gérée à cet emplacement. La solution renforce le pare-feu et l'analyse des journaux que vous effectuez déjà. Elle ne remplace ni l'un ni l'autre et ne dispense pas d'établir des profils de référence par client.
Commencez par appliquer les règles de résolution et la journalisation. Laissez ces références de référence s'établir pendant quelques semaines de trafic invité réel, incluant un week-end chargé et un lundi calme. Ajustez ensuite les listes de blocage et les alertes en fonction des libellés longs, des pics soudains sous un même domaine parent, des combinaisons d'enregistrements inhabituelles et des balises régulières à faible débit. Vous obtiendrez toujours des faux positifs dans une résidence étudiante ou un hôtel. Mais vous en aurez bien moins qu'avec un seuil unique à l'échelle du bâtiment, et vous saurez quel appareil isoler lorsque le schéma se confirme.
Purple Shield est une solution de DNS de protection pour les établissements recevant du public, les réseaux invités et le WiFi public. Elle vérifie les résolutions avant l'établissement des connexions, bloque les domaines connus de commande et contrôle (C2), d'hameçonnage et de logiciels malveillants, et applique une politique par SSID, VLAN et établissement afin d'éviter qu'un seuil global unique ne régisse l'ensemble des réseaux partagés. Pour déployer cette couche de sécurité sur le WiFi que vous gérez déjà, rendez-vous sur Purple Shield.