
Réduire l'utilisation de la bande passante sur un réseau WiFi multisite : méthodes éprouvées
Réduisez l'utilisation de la bande passante sur un réseau WiFi partagé grâce à la compression, à la mise en cache, au blocage des publicités et à la QoS. Mesurez d'abord, puis appliquez les correctifs qui économisent le plus de données.
Published 6 novembre 2026
Un hôtel, un campus ou un lieu public très fréquenté peut disposer d'une capacité mensuelle importante et rencontrer des difficultés lorsque les visiteurs arrivent, ouvrent les mêmes sites Web et lancent des flux de streaming en même temps. La solution n'est pas toujours une connexion plus rapide : identifiez d'abord quel trafic est évitable, quelles charges utiles peuvent être réduites et à quel moment la demande submerge le réseau. Pour réduire l'utilisation de la bande passante sans rendre le WiFi frustrant, évaluez chaque modification au regard des octets économisés et de l'expérience vécue par les utilisateurs.
Sommaire
- Techniques classées par économies et efforts
- Comment mesurer où va votre bande passante
- Comment compresser le trafic web sans gaspiller le CPU
- Réduire les téléchargements répétés et les requêtes tierces
- Planification de la demande de pointe sur les réseaux d'établissements
- Choisir votre premier changement et le confirmer
Techniques classées par économies et effort
Commencez par le trafic que votre réseau peut réduire au coût opérationnel le plus bas. Ce classement est une liste de priorités pratiques, et non une garantie que chaque technique apportera les mêmes économies sur chaque site.
| Technique | Économie mesurée | Effort | Commencez ici lorsque |
|---|---|---|---|
| Compression des réponses HTTP | 59 à 82 % des données de réponse compressibles dans une analyse du MIT | Faible | Les pages riches en texte dominent les SSID visiteurs et publics |
| Compression des requêtes individuelles | 26 à 34 % des octets de requête dans une analyse du MIT | Moyen | Les applications et les portails envoient de nombreuses petites requêtes |
| Mise en cache des objets statiques répétés | 16,2 à 29 % du trafic externe dans une évaluation de référence CDN | Moyen | Les mêmes ressources se chargent pour de nombreux visiteurs |
| Mise en cache web efficace | Volume de trafic réduit de 17 % dans une étude sur les smartphones | Moyen | Le trafic des visiteurs comprend des visites répétées |
| Blocage des publicités et des traqueurs | Environ 225 Mo par jour pour un utilisateur type dans une analyse 2025 de 119 sites web | Faible | Les requêtes tierces se répètent sur les SSID visiteurs et publics |
| Lissage des pics et QoS | Aucun pourcentage fiable rapporté | Moyen à élevé | Les événements en direct créent de courtes périodes de congestion |
| Toutes les techniques superposées | Jusqu'à 74,5 % du volume d'origine sur l'ensemble du trafic mesuré dans une étude sur les smartphones | Élevé | Les parcs multi-sites nécessitent une superposition coordonnée |
Les mesures ont des portées différentes. La compression des réponses s'applique à la partie compressible des données, tandis que les économies de mise en cache dépendent de la fréquence de répétition du contenu et de la possibilité de le stocker en toute sécurité. Le résultat sur le blocage des publicités provient de la navigation d'un utilisateur typique et ne constitue pas une prévision pour chaque établissement. L'analyse 2025 du trafic publicitaire et de suivi donne aux opérateurs une raison de comptabiliser les requêtes tierces comme une demande, plutôt que de se concentrer uniquement sur les téléchargements volumineux.
La mise en cache, la compression et le codage delta luttent contre différents types de gaspillage : le contenu inchangé n'a pas besoin d'être téléchargé à nouveau, la redondance statistique peut être compressée et le codage delta permet d'envoyer uniquement ce qui a changé. Une étude sur le trafic des smartphones menée par l'Université du Minnesota a révélé que la combinaison de la mise en cache, de la compression de fichiers et du codage delta ramenait l'ensemble du trafic mesuré à 74,5 % de son volume initial. Ce résultat plaide en faveur d'une superposition des solutions et ne constitue pas un objectif garanti pour votre réseau. Les résultats de l'étude sur la réduction du trafic combiné montrent pourquoi un seul contrôle remplace rarement les autres.
Pour un opérateur multi-site, donnez la priorité aux techniques utilisant des preuves locales : mesurez la plus grande source d'octets évitables, puis choisissez le contrôle correspondant. Vous pouvez également examiner le filtrage DNS pour les réseaux multi-sites lors de la planification de la gestion des destinations indésirables sur l'ensemble de vos sites. Pour une vue séparée des performances de la vitrine et de leurs facteurs contributifs, explorez les performances de la vitrine.
Comment mesurer la destination de votre bande passante
Une référence utile doit indiquer où vont les octets, quand la congestion se produit et quelles personnes ou services sont affectés. Sans elle, un flux vidéo volumineux sur un seul SSID peut ressembler à un problème de capacité à l'échelle de tout l'établissement, et un changement de règle peut sembler efficace simplement parce que moins de personnes ont utilisé le réseau ce jour-là.
Extraire le total d'octets par SSID et par site. Obtenez des données pour un jour de semaine normal et un événement de pointe connu, en utilisant la même fenêtre d'analyse pour les deux. Séparez les segments de réseau réservés aux invités, au personnel, aux paiements et aux autres usages afin qu'un groupe très actif ne masque pas ce qui se passe ailleurs.
Classer les destinations par octets et non par nombre de requêtes. Dressez la liste des domaines principaux par volume de données. Le nombre de requêtes conserve son importance, mais un domaine souvent sollicité peut générer très peu de données, tandis qu'un seul service vidéo peut monopoliser l'utilisation totale.
Regrouper le trafic par type de contenu. Séparez le code HTML, le CSS, le JavaScript, les images et la vidéo des fichiers déjà compressés tels que les archives ZIP et les vidéos MP4. Cela permet d'identifier le trafic susceptible d'être compressé et celui qui nécessite une autre approche.
Comptabiliser les requêtes répétées pour un même objet dans un délai d'une heure. La répétition d'éléments statiques indique une opportunité de mise en cache, en particulier lorsque de nombreux invités visitent les mêmes sites. Distinguez les requêtes répétées pouvant être servies depuis un cache de celles qui concernent du contenu personnalisé ou évolutif.
Identifier la part des tiers. Repérez les requêtes destinées à des domaines extérieurs au site que l'invité a choisi de visiter, notamment la publicité, le suivi et les services intégrés. Cela permet d'estimer la part de trafic provenant des dépendances de la page par rapport au contenu principal.
Enregistrer le débit maximal et la latence sur chaque SSID. Comparez ces mesures avec le total d'octets et les tentatives afin de distinguer un problème de volume d'un encombrement ou de mauvaises conditions radio. Une application à fort trafic sur un réseau unique ne doit pas déclencher une restriction générale pour l'ensemble des invités.
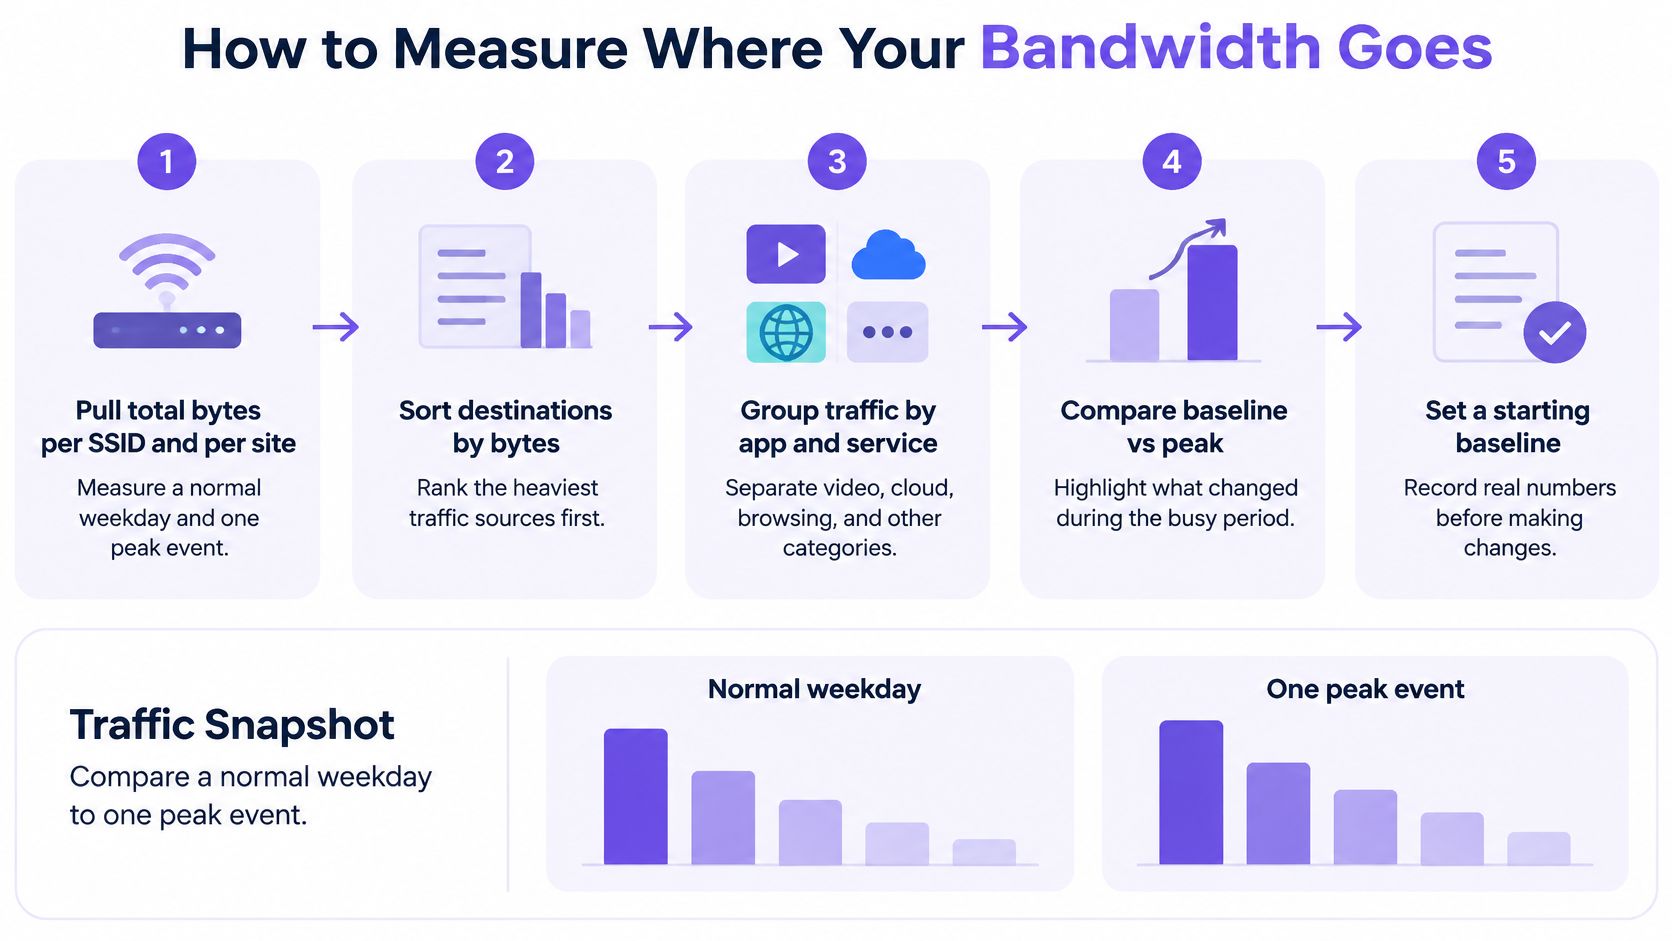
Conservez une référence suffisamment simple pour que chaque site puisse la maintenir. Un enregistrement réutilisable doit inclure les octets totaux, les principaux domaines et le débit de pointe par site, avec SSID et la période d'observation clairement identifiés. Ajoutez des rapports de latence et d'interruption lorsque vous comparez les changements, afin qu'une baisse de trafic ne soit pas confondue avec une amélioration si les visiteurs ne peuvent plus accéder à ce dont ils ont besoin.
Comment meubler le trafic web sans gaspiller de ressources processeur
Les économies de compression dépendent de la proportion de trafic compressible et de la manière dont la compression est appliquée. Une évaluation du World Wide Web Consortium sur HTTP/1.1 a révélé que la compression de transport réduisait les paquets transmis d'environ 16 % et raccourcissait le temps de récupération d'environ 12 % pour les premières demandes de page ; la combinaison des techniques HTTP/1.1 a permis de réaliser des économies de bande passante allant de 2 % à 40 %. Ces chiffres rappellent utilement qu'il faut s'attendre à une fourchette et non à une réduction fixe pour chaque réseau. L'évaluation W3C de HTTP/1.1 illustre également pourquoi les résultats dépendent des techniques utilisées conjointement.
Utiliser cette séquence de déploiement :
Activez Brotli ou gzip pour les réponses basées sur du texte. Commencez par l'HTML, le CSS, le JavaScript, le JSON et le texte brut. Ces formats contiennent souvent des motifs répétés qui se compressent bien, contrairement aux médias déjà compressés.
Testez la compression en continu (streaming) pour les transferts plus longs ou agrégés. Des analyses du MIT ont montré que la compression en continu pouvait améliorer les économies par rapport à la compression par réponse. Dans une analyse, elle a réduit la portion compressible de 80 % et diminué le total des octets transmis de 35 %. Les résultats dépendent de la composition du trafic, mesurez donc le résultat sur votre propre SSID.
Ignorez les formats qui sont déjà compressés. Les charges utiles JPEG, PNG, MP4, ZIP et chiffrées sont de mauvais candidats pour une seconde passe de compression. Les retraiter peut consommer du CPU sans réduire significativement le transfert.
Définissez une taille de réponse minimale par le biais de tests. Les réponses très courtes risquent de peu gagner une fois le trameur et les métadonnées pris en compte. Comparez quelques seuils plutôt que de supposer qu'une seule limite conviendra à chaque application.
Mesurez ensemble les octets, le CPU et la latence. Ne conservez le changement que si la réduction des octets transférés justifie le traitement supplémentaire et que la latence visible pour l'utilisateur reste acceptable. Le contenu HTTPS que le réseau ne peut pas inspecter ne peut pas être compressé par un intermédiaire ; les contrôles au niveau du DNS pour les destinations indésirables peuvent donc compléter la compression sans la remplacer.
Essayez la règle sur un SSID pendant une semaine, enregistrez les mêmes mesures avant et après, puis vérifiez l'absence d'erreurs applicatives avant d'étendre son déploiement. Si la maintenance du site fait partie de votre flux de travail de performance, découvrez la durée de vie mise à jour du site d'essai comme un autre exemple de modification des opérations web à évaluer et à gérer.
Réduire les téléchargements répétés et les requêtes tierces
Avant d'augmenter la capacité de la liaison, vérifiez si les visiteurs continuent de télécharger les mêmes objets ou de charger des services tiers qui apportent peu de valeur à la visite. Une étude comparative couvrant 7,7 milliards de requêtes HTTP et 290 To de trafic a révélé que la mise en cache collaborative pouvait réduire le trafic externe de 16,2 % à 29 %. Son scénario idéal de cache infini pourrait desservir 31 % du trafic IXP localement, un plafond théorique plutôt qu'un résultat attendu pour un établissement individuel. L'étude comparative sur le CDN et la mise en cache préconise de tester les requêtes répétées avant de s'engager à augmenter la capacité.
Mettre en cache ce qui peut être réutilisé en toute sécurité
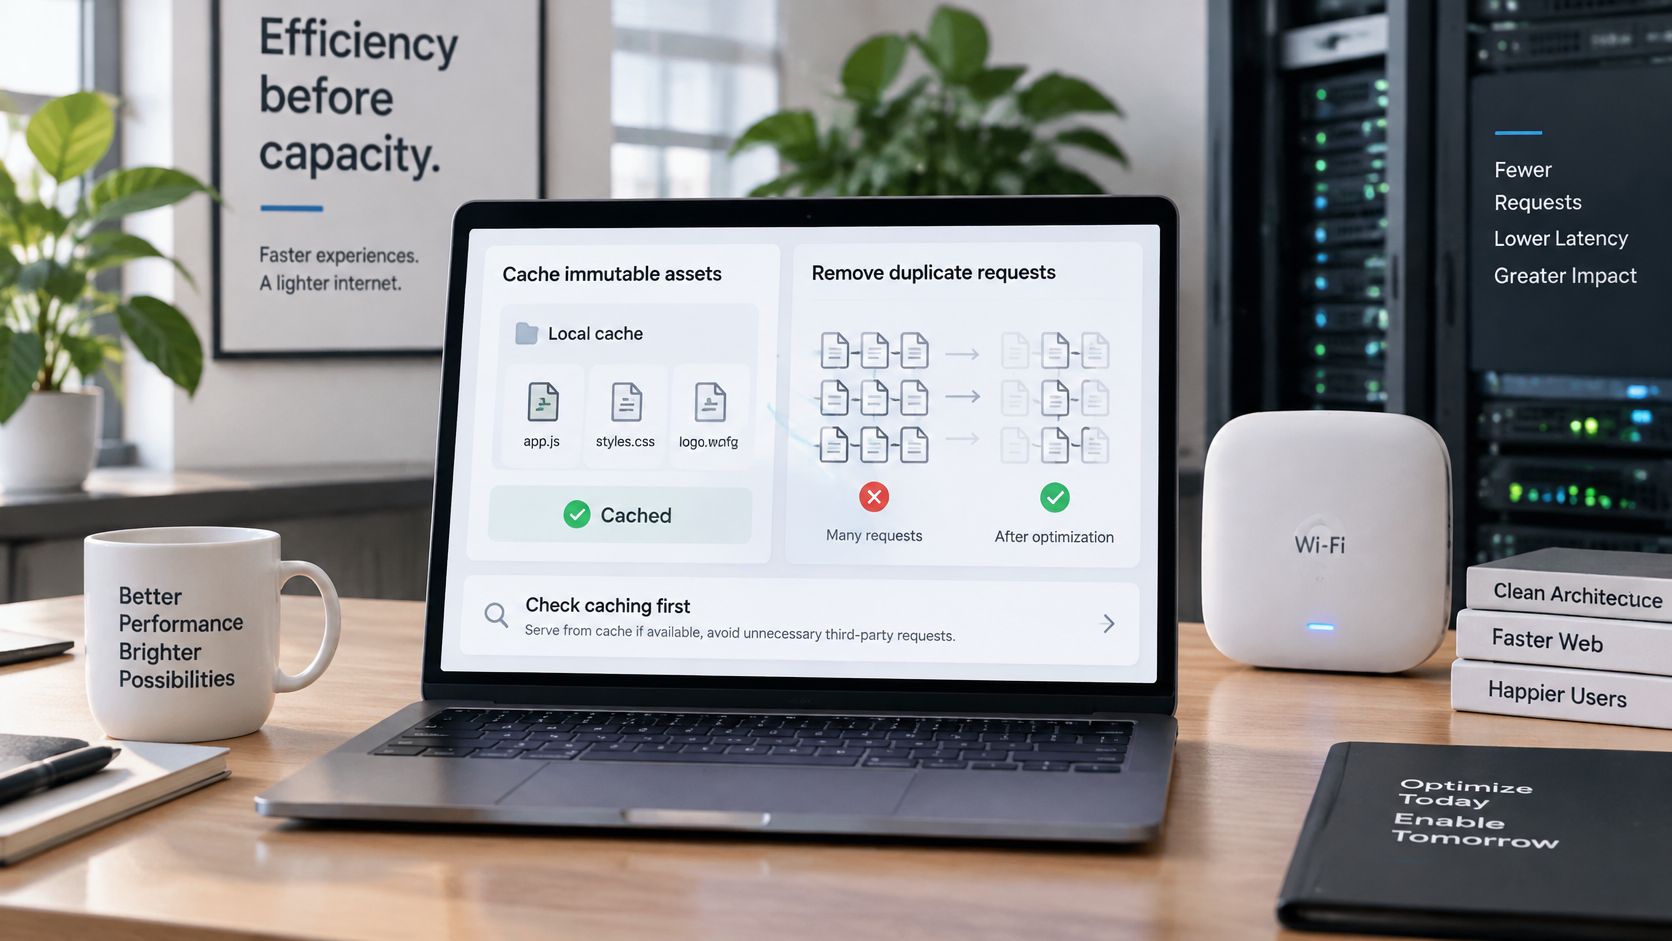
Attribuer des durées de validité longues aux ressources immuables. Les images, les polices et les scripts versionnés peuvent généralement être mis en cache plus longtemps lorsqu'un nom de fichier change dès que le fichier sous-jacent est modifié. Cela permet aux visiteurs réguliers de réutiliser le contenu inchangé au lieu de le télécharger à nouveau.
Revalider les objets dynamiques. Utilisez des en-têtes ETag ou Last-Modified pour qu'un serveur puisse confirmer qu'une réponse en cache est toujours à jour. Cela évite de servir aveuglément du contenu obsolète tout en réduisant les transferts inutiles lorsqu'un objet n'a pas changé.
Mesurer les deux taux de réussite. Le taux de réussite du cache comptabilise les requêtes réussies, tandis que le taux de réussite en octets indique la quantité de données économisée par ces réussites. De nombreux petits fichiers mis en cache peuvent générer un bon nombre de requêtes sans pour autant faire de réelle différence sur la bande passante totale.
Effectuer des tests pendant les périodes de pointe. Le trafic répété est particulièrement critique lorsque de nombreux invités se partagent la capacité. Comparez les octets distribués depuis le cache et les octets récupérés à l'extérieur pendant une fenêtre de pointe, et non sur une simple moyenne journalière.
Supprimer les requêtes non nécessaires
Utilisez le filtrage au niveau DNS sur les SSID visiteurs et publics pour bloquer les publicités indésirables, le suivi et d'autres destinations inutiles avant le chargement de ces domaines. Maintenez le personnel et les réseaux payants sur des politiques adaptées à leurs différents besoins. L'analyse 2025 de 119 sites web a identifié 276 traqueurs uniques provenant de 233 entreprises et des requêtes vers 829 domaines de suivi, soulignant pourquoi les opérateurs doivent mesurer la surcharge des requêtes ainsi que les charges utiles volumineuses. Certains éditeurs dépendent des revenus publicitaires, et un blocage agressif peut interférer avec les fonctions de la page. Les conseils sur le filtrage DNS pour le blocage des publicités réseau peuvent aider les opérateurs à réfléchir à la manière d'appliquer et de surveiller ces politiques. Pour un exemple de contenu vidéo présenté comme destination de navigation, consultez la galerie YouTube de GA.
Conservez une liste d'autorisation pour les domaines de réservation, de paiement et de connexion, et utilisez des exceptions de catégorie lorsqu'un site nécessite un script tiers pour fonctionner. Suivez séparément les requêtes bloquées, l'estimation des octets évités, l'impact sur le chargement des pages et les faux positifs. Ne mettez pas en cache les réponses personnalisées ou contenant des autorisations, ce qui pourrait exposer les informations d'un utilisateur à un autre. Définissez un plan d'invalidation avant d'activer la mise en cache à longue durée de vie, et évaluez un filtre autant par sa liste d'erreurs générées que par sa réduction du trafic.
Planification de la demande de pointe sur les réseaux de lieux
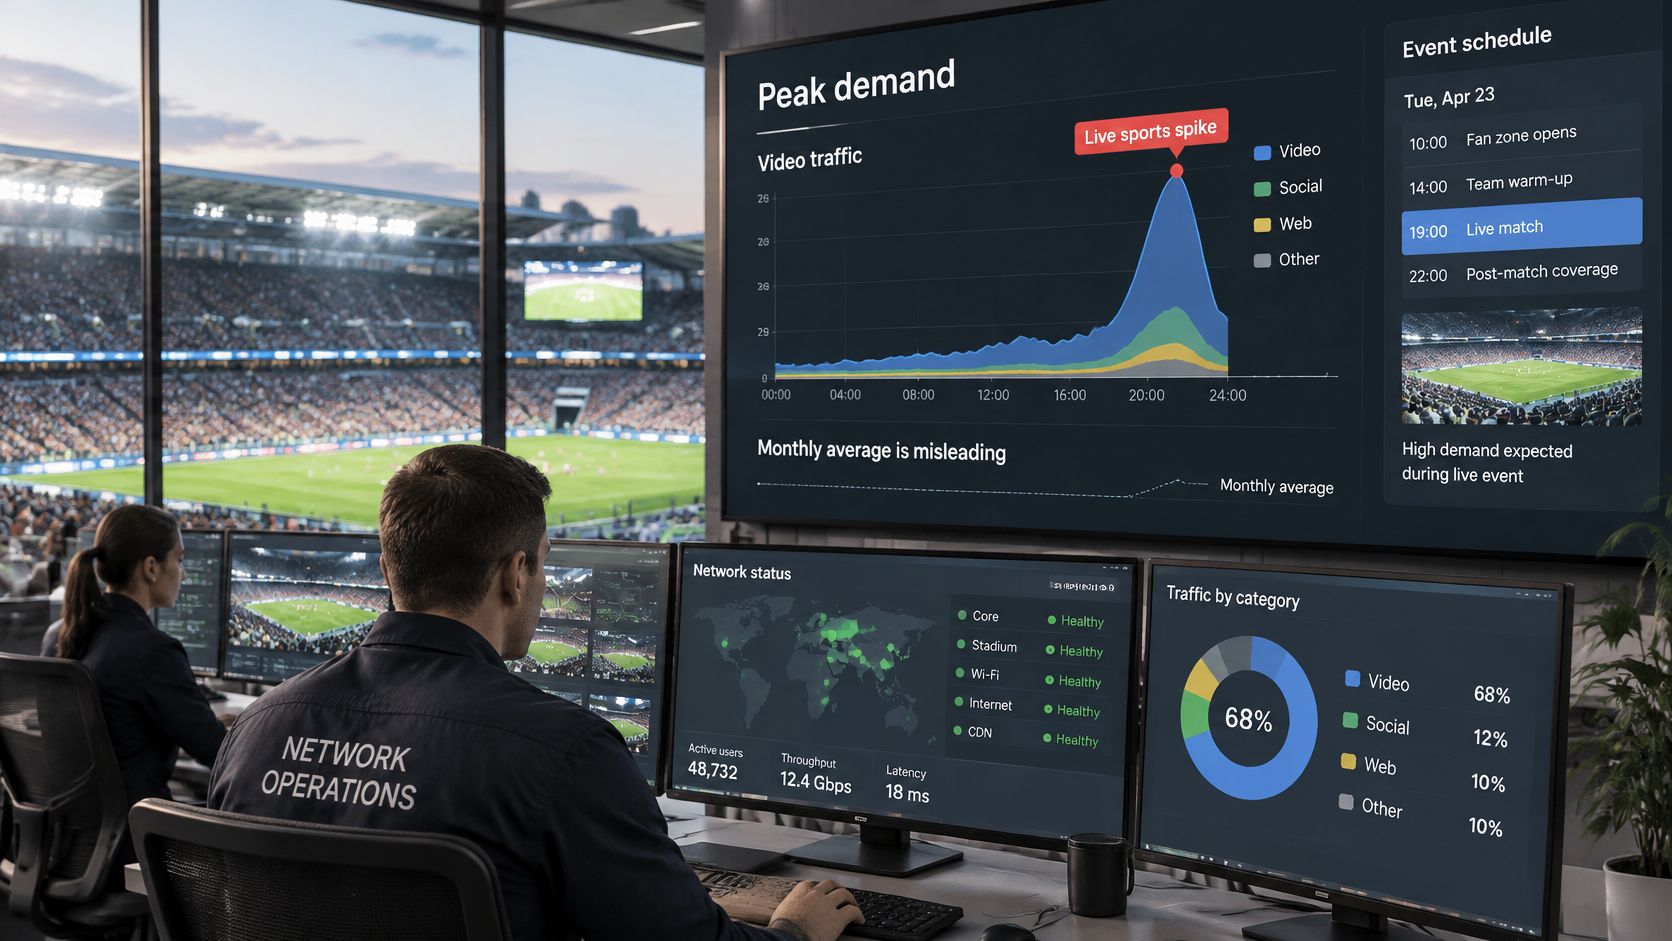
L'utilisation mensuelle est un mauvais indicateur de l'expérience des visiteurs dans un établissement fréquenté. Un pic bref et intense peut engorger une liaison partagée même si la consommation totale sur le mois semble raisonnable. Les rapports sur le trafic réseau identifient la vidéo comme la catégorie d'application la plus importante et notent que le sport en direct peut créer des pics représentant trois à quatre fois l'utilisation normale. Le rapport sur la demande lors d'événements en direct et la congestion des espaces publics décrit également une étude de 2025 sur les zones publiques encombrées où le débit de déchargement conventionnel est tombé à 6,2 Mbps sous une forte charge, tandis qu'une approche contextuelle a atteint 10,1 Mbps.
Utilisez un planning qui protège les services importants sans appliquer de limite générale toute la journée :
Répertoriez les créneaux d'événements prévisibles. Signalez les jours de match, les projections, les conférences et les rassemblements, y compris les périodes de montage et de démontage au cours desquelles le personnel peut également avoir besoin d'un accès fiable. Notez les emplacements et les SSID susceptibles d'être affectés.
Appliquez des limites temporaires sur le réseau invité. Pendant un événement, envisagez des contrôles plus stricts sur le streaming ou les téléchargements volumineux sur le réseau WiFi SSID invité. Associez la règle au créneau de forte affluence et réévaluez-la à la fin de l'événement, plutôt que de maintenir la restriction de manière permanente.
Séparez le trafic opérationnel. Placez le personnel, les points de vente et les activités de paiement sur des réseaux disposant de leur propre priorité. Un pic de streaming généré par les invités ne doit pas empêcher un terminal de paiement de finaliser une transaction.
Surveillez la répartition du trafic en direct. La visibilité en temps réel doit indiquer quelles applications ou quels groupes d'utilisateurs sont à l'origine d'un pic. Si la vidéo domine, régulez ce trafic spécifique plutôt que de limiter la navigation ou les services essentiels pour l'ensemble des utilisateurs.
Protégez le service, pas seulement la capacité. Une politique qui économise des octets mais empêche les clients de finaliser une réservation ou un paiement a échoué son test opérationnel.
Comparez le débit, la latence, les tentatives de réémission et le trafic bloqué ou différé au cours de la même fenêtre d'événement. Ces mesures montrent si le réseau est resté utilisable, et pas seulement s'il a acheminé moins de données. Des contrôles trop agressifs peuvent pousser les visiteurs vers des réseaux mobiles déjà saturés, veillez donc à conserver des limites proportionnées et à consulter les retours des visiteurs et du personnel. Pour un contexte plus large sur la protection de l'accès visité partagé, consultez les conseils sur WiFi la sécurité du réseau visiteurs.
Choisir votre premier changement et le confirmer
Choisissez la modification qui correspond à l'écart le plus important de votre référence initiale. Si le texte et les scripts dominent, testez la compression. Si les mêmes fichiers statiques réapparaissent, essayez la mise en cache. Si des domaines tiers sont à l'origine d'activités évitables, testez le filtrage au niveau du DNS. Si l'utilisation augmente fortement lors d'événements, régulez la demande à ces moments-là plutôt que de restreindre chaque visiteur tout au long de la journée.
Choisissez un SSID ou un site pilote. Sélectionnez un emplacement disposant de rapports fiables et présentant un problème clair à résoudre. Limitez le périmètre pour que le personnel puisse identifier les dysfonctionnements et les associer au changement effectué.
Appliquez une seule modification et enregistrez la comparaison. Utilisez les mêmes champs de référence avant et après, notamment le total des octets, les principaux domaines et le débit maximal. Maintenez les autres règles réseau inchangées pendant le test afin de faciliter l'interprétation des résultats.
Analysez trois mesures au bout de deux semaines. Comparez les octets par session invité, le débit aux heures de pointe et les rapports de dysfonctionnement envoyés par les invités ou le personnel. Ces éléments indiquent si la règle a permis de réduire la demande, d'améliorer la situation en cas de congestion et de maintenir l'accès aux services essentiels.
Ne déployez que si le service se maintient. Étendez l'application aux sites similaires lorsque la latence des invités reste acceptable et que le nombre de dysfonctionnements demeure faible. Les sites accueillant des publics différents ou utilisant des applications distinctes peuvent nécessiter une règle spécifique. Ne considérez donc pas un test pilote comme la preuve que chaque emplacement réagira de la même manière.
Laissez les résultats locaux décider de l'extension du filtrage. Si les requêtes tierces constituent une anomalie, testez un filtre au niveau du DNS sur un SSID et suivez séparément les requêtes bloquées, l'estimation des octets évités et les problèmes d'accès signalés. Conservez une liste d'exceptions restreinte et révisée pour les services dont les invités ont besoin.
Un projet pilote réussi ne se contente pas d'afficher une baisse du nombre d'octets. Il démontre que les clients peuvent toujours naviguer, payer, réserver et utiliser les services pour lesquels ils sont venus, tandis que le personnel peut travailler de manière fiable pendant les périodes d'affluence. L'objectif est de fournir un service de qualité aux clients au coût de bande passante le plus bas et le plus durable possible, et non de réduire les octets à tout prix.
Purple Shield fournit un DNS protecteur, un filtrage de contenu, une protection contre les menaces et un blocage des publicités au niveau DNS pour les réseaux WiFi visiteurs et publics WiFi, avec des règles pouvant être appliquées par SSID, lieu et calendrier. Si vous souhaitez tester comment le filtrage et les rapports pourraient s'intégrer à votre réseau, consultez Purple Shield.