
DNS सुरक्षा गाइड: DNSSEC, DoH, DoT और सुरक्षात्मक DNS
जानें कि DNS सुरक्षा कैसे काम करती है, DNSSEC और DoH से लेकर सुरक्षात्मक DNS और सिंकहोलिंग तक, और प्रत्येक नेटवर्क को किन नियंत्रणों की आवश्यकता होती है।
Published 11 नवंबर 2026
आपकी लॉबी में एक मेहमान मुफ्त WiFi से जुड़ता है और एक ऐसे ब्रांड के लिंक पर टैप करता है जिस पर वे पहले से भरोसा करते हैं। फोन पहले पेज नहीं खोलता है। यह पूछता है कि वह नाम कहाँ रहता है। यदि उत्तर जाली है, तो ब्राउज़र एक समान दिखने वाले सर्वर पर चला जाता है, जबकि पैडलॉक अभी भी सामान्य दिखता है। फ़िशिंग किट के लिए एक वास्तविक उत्तर मिलने दें, और कनेक्शन फिर भी शुरू हो जाता है। होटल, परिसर, अस्पताल, परिषदें और हवाई अड्डे हर दिन यह देखते हैं, क्योंकि लगभग हर यात्रा उसी प्रश्न के साथ शुरू होती है। DNS सुरक्षा जांचों का वह समूह है जो आप उस पर लगाते हैं: क्या उत्तर वास्तविक है, क्या यह प्रश्न पथ पर मौजूद लोगों से छिपा हुआ है, और क्या यह गंतव्य ऐसा है जिसकी इस नेटवर्क को अनुमति देनी चाहिए?
विषय सूची
- आपका DNS लुकअप एक सुरक्षा नियंत्रण बिंदु क्यों है
- DNS सुरक्षा नियंत्रणों की एक नज़र में तुलना
- DNSSEC कैसे प्रमाणित करता है कि DNS उत्तर प्रामाणिक है
- DoH और DoT के साथ DNS क्वेरीज़ को एन्क्रिप्ट करना
- सुरक्षात्मक DNS और सिंकहोलिंग संक्रमित उपकरणों को कैसे रोकते हैं
- जहाँ एन्क्रिप्टेड DNS और ब्लॉकलिस्ट काम नहीं आतीं
- नेटवर्क दर नेटवर्क अपने DNS सुरक्षा नियंत्रण सेट करें
आपका DNS लुकअप एक सुरक्षा नियंत्रण बिंदु क्यों है
किसी नाम को हस्ताक्षरित (signed) और छिपाया जा सकता है, फिर भी वह आपको ऐसी जगह ले जा सकता है जिसकी आप कभी अनुमति नहीं देंगे। इसीलिए लुकअप मायने रखता है: इससे पहले कि कोई फ़ोन साइट खोले, कोई टीवी ऐप लोड करे या कोई टिल सिंक करे, वह DNS से पूछता है कि कहाँ जाना है, और नेटवर्क सबसे पहले उत्तर देता है।
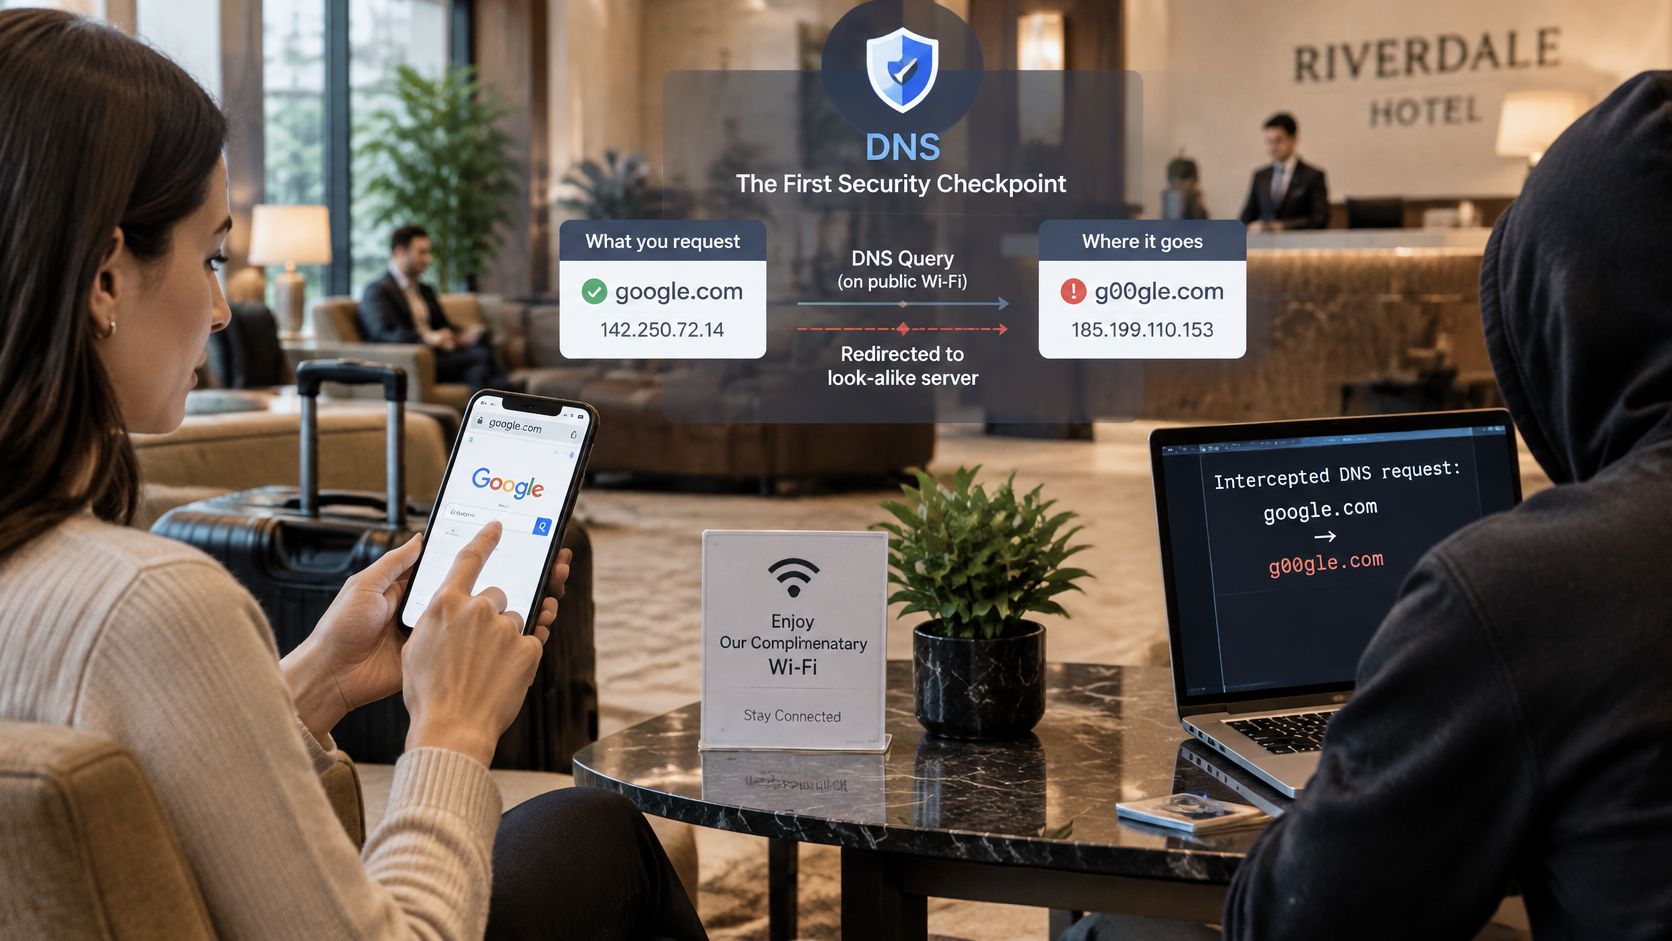
उस उत्तर को तीन अलग-अलग परीक्षणों के साथ एक चेकपॉइंट के रूप में देखें। क्या मालिक द्वारा इसे प्रकाशित करने के बाद रिकॉर्ड बदला गया था? क्या पथ पर मौजूद लोग अनुरोधित नाम पढ़ सकते हैं? क्या इस स्थान, स्कूल, वार्ड या गेस्ट नेटवर्क को कनेक्शन शुरू करने की अनुमति देनी चाहिए? 2015 तक, APNIC सामग्रियों ने 808 शीर्ष-स्तरीय डोमेन में से 630, या 78% पर DNSSEC परिनियोजन की सूचना दी, हालांकि केवल 12% रिज़ॉल्वर ही उन प्रतिक्रियाओं को सत्यापित कर रहे थे। तब से एडॉप्शन लगातार बढ़ रहा है, और वही सबक लागू होता है: प्रामाणिकता साबित करती है कि उत्तर वास्तविक है, जबकि नीति अभी भी यह तय करती है कि गंतव्य यहां का है या नहीं।
तीन कार्य, न कि केवल एक स्विच
- प्रामाणिकता। यह साबित करें कि स्वामी द्वारा प्रकाशित किए जाने के बाद रिकॉर्ड को बदला नहीं गया था।
- गोपनीयता। रास्ते में मौजूद किसी व्यक्ति को डिवाइस द्वारा अनुरोधित प्रत्येक नाम को पढ़ने से रोकें।
- नीति। तय करें कि यह स्थान, स्कूल या वार्ड किन गंतव्यों की अनुमति देता है।
इस फ़ैमिली के नियंत्रणों में DNSSEC, DNS over HTTPS (DoH), DNS over TLS (DoT), सुरक्षात्मक DNS और DNS सिंकहोलिंग शामिल हैं। प्रत्येक अपना-अपना काम करता है। एक हस्ताक्षरित (signed) फ़िशिंग डोमेन अभी भी एक फ़िशिंग डोमेन ही है। एक एन्क्रिप्टेड क्वेरी पाथ पर निजी होती है, फिर भी यदि कोई ऐप अपना हलकर्ता खुद चुनता है तो वह वेन्यू पॉलिसी को बायपास कर सकता है जिसे उत्तर की जांच के लिए बनाया गया था।
ईमेल इस अंतर को स्पष्ट रूप से दिखाता है। एक DKIM रिकॉर्ड लुकअप दर्शाता है कि एक संदेश डोमेन का हस्ताक्षर ले जाता है; यह इस बारे में कुछ नहीं कहता है कि सामग्री अतिथियों के लिए सुरक्षित है या नहीं। साझा नेटवर्क समान अंतर का सामना करते हैं क्योंकि आप शायद ही कभी हर फोन, लैपटॉप, कैमरा या टीवी पर सॉफ़्टवेयर स्थापित करते हैं। आप resolver और इसके द्वारा लागू की जाने वाली नीति चुनते हैं, यही कारण है कि एक DNS लुकअप आतिथ्य WiFi, परिसरों, अस्पतालों, परिषदों, हवाई अड्डों और बहु-स्थान कार्यालयों के लिए एक सुरक्षा निर्णय है।
एक सुरक्षात्मक DNS परत जैसे कि Purple Shield उस चेकपॉइंट पर स्थित है: यह उस नेटवर्क के लुकअप का उत्तर देती है जिसकी यह सुरक्षा करती है, बिना डिवाइस पर कुछ भी इंस्टॉल किए, और यह कनेक्शन शुरू होने से पहले ज्ञात फ़िशिंग, मैलवेयर और कमांड-एंड-कंट्रोल नामों को अस्वीकार कर सकती है। फिर एन्क्रिप्शन एक प्लेसमेंट विकल्प बन जाता है। उन प्रश्नों को छिपाएँ जहाँ जोखिम वास्तविक है, रिज़ॉल्वर को वहाँ रखें जहाँ आपकी अनुमति, ब्लॉक और सुरक्षा नियम अभी भी लागू होते हैं, और प्रत्येक SSID, VLAN या स्थान को वह नीति ले जाने दें जो इसके जोखिम के अनुकूल हो।
एक नज़र में DNS सुरक्षा नियंत्रणों की तुलना
| नियंत्रण | समस्या जिसका समाधान करता है | जिसे यह कवर नहीं करता है | जहाँ यह तैनात किया गया है |
|---|---|---|---|
| DNSSEC | फ़र्जी या बदले गए DNS उत्तर | क्वेरी को छिपाना, और यह तय करना कि कोई साइट सुरक्षित है या नहीं | ऑथोरिटेटिव ज़ोन और रिज़ॉल्वर को सत्यापित करना |
| DNS over HTTPS (DoH) | रिज़ॉल्वर के मार्ग पर जासूसी और छेड़छाड़ | खराब गंतव्य, और यदि अप्रबंधित है तो यह स्थानीय फ़िल्टरिंग को बायपास कर सकता है | क्लाइंट-टू-रिज़ॉल्वर और रिज़ॉल्वर-टू-अपस्ट्रीम लिंक |
| DNS over TLS (DoT) | एक समर्पित पोर्ट पर DoH के समान ट्रांसपोर्ट एक्सपोज़र | खराब गंतव्य, और यदि अप्रबंधित है तो यह स्थानीय फ़िल्टरिंग को बायपास कर सकता है | क्लाइंट-टू-रिज़ॉल्वर और रिज़ॉल्वर-टू-अपस्ट्रीम लिंक |
| प्रोटेक्टिव DNS | मैलवेयर, फ़िशिंग, कमांड-एंड-कंट्रोल और अवांछित श्रेणियां | नये कंप्रोमाइज्ड डोमेन जिन्हें फ़ीड्स ने अभी तक फ़्लैग नहीं किया है | प्रत्येक नेटवर्क को सेवा देने वाला रिकर्सिव रिज़ॉल्वर |
| DNS सिंकहोलिंग | कमांड-एंड-कंट्रोल सर्वरों से संपर्क करने वाले संक्रमित उपकरण | डिवाइस को क्लीन करना। यह केवल यह दिखाता है कि किस डिवाइस ने प्रयास किया था | प्रोटेक्टिव DNS नीति प्रतिक्रियाएं |
पंक्तियों को तीन समूहों के रूप में पढ़ें, पाँच प्रतिस्पर्धी उत्पादों के रूप में नहीं। प्रामाणिकता नियंत्रण साबित करते हैं कि एक उत्तर वास्तविक है। ट्रांसपोर्ट नियंत्रण यात्रा के दौरान प्रश्न को छिपाते हैं। नीति नियंत्रण यह तय करते हैं कि गंतव्य की अनुमति है या नहीं। वे स्टैक होते हैं। एक गेस्ट नेटवर्क जो केवल प्रश्नों को एन्क्रिप्ट करता है, फिर भी एक हस्ताक्षरित फ़िशिंग नाम को स्वीकार करता है। एक नेटवर्क जो केवल फ़िल्टर करता है, और कभी भी हस्ताक्षर नहीं जांचता है, उसे बैंक के लिए एक जाली पता दिया जा सकता है।
मान लीजिए कि एक वैलिडेटिंग हलकर्ता किसी प्रमुख बैंक के लिए गढ़े गए जाली उत्तर को अस्वीकार कर देता है। बढ़िया। एक जैसा दिखने वाला डोमेन जो पंजीकृत और सही ढंग से हस्ताक्षरित था, फिर भी हल (resolve) हो जाता है, क्योंकि हस्ताक्षर में ऐसा कुछ नहीं है जो यह कहे कि साइट एक घोटाला है। वह अंतर वही है जिसके लिए सुरक्षात्मक DNS बनाया गया है। सिंकहोलिंग इसके बाद की प्रक्रिया है। एक मूक विफलता के बजाय, अवरुद्ध कमांड नाम आपके द्वारा नियंत्रित एक एड्रेस लौटाता है, जिससे लॉग दिखाता है कि किस लैपटॉप ने होम कॉल करने का प्रयास किया था।
व्यावहारिक नियम: प्रत्येक समूह से कम से कम एक नियंत्रण चुनें। प्रामाणिकता, ट्रांसपार्ट और नीति अलग-अलग तरीकों से विफल होते हैं, और स्लाइड पर सिर्फ एक उत्पाद का नाम होने से बाकी दो समस्याएं हल नहीं होती हैं।
अतिथि WiFi जोखिम को देखने वाली कानूनी टीमें अक्सर स्पष्ट कर्तव्यों में लिखे गए समान विभाजन को चाहती हैं। जब आप गैर-तकनीकी हितधारकों को इस बारे में जानकारी देते हैं कि नेटवर्क क्या अस्वीकार कर रहा है, तो By Design Law Firm सुरक्षा युक्तियाँ एक उपयोगी साधन हैं।
आगे बढ़ने से पहले, अपने सामने मौजूद नेटवर्क के लिए एक प्रश्न का उत्तर दें। तीनों में से कौन सा कार्य आज असुरक्षित है?
DNSSEC कैसे साबित करता है कि DNS उत्तर वास्तविक है
सामान्य DNS उत्तरों में हेरफेर करना आसान है, क्योंकि प्रोटोकॉल में कोई भी चीज़ रिकॉर्ड को नाम के मालिक से नहीं जोड़ती है। DNSSEC प्रत्येक रिकॉर्ड में एक डिजिटल सिग्नेचर जोड़ता है, जिससे एक वैलिडेटिंग हलकर्ता (resolver) असली उत्तर को बदले गए या गढ़े गए उत्तर से अलग कर सकता है। यह सिग्नेचर दवा की बोतल पर लगी सील की तरह काम करता है जिससे छेड़छाड़ का पता चल जाता है। यह साबित करता है कि मालिक द्वारा सील किए जाने के बाद सामग्री में कोई बदलाव नहीं किया गया था, और यह इसके बारे में कुछ नहीं कहता है कि अंदर जो है वह आपके लिए अच्छा है या नहीं।
वह श्रृंखला जिसे एक हलकर्ता (resolver) वास्तव में जाँचता है
विश्वास हस्ताक्षरों की एक श्रृंखला है, जिसे लिंक दर लिंक जांचा जाता है। रूट टॉप-लेवल डोमेन पर हस्ताक्षर करता है। प्रत्येक टॉप-लेवल डोमेन अपने तहत आने वाले नामों पर हस्ताक्षर करता है, और वे नाम व्यक्तिगत रिकॉर्ड पर हस्ताक्षर करते हैं। एक सत्यापनकर्ता रिज़ॉल्वर उस श्रृंखला को रूट से नीचे तक ले जाता है। एक टूटा हुआ लिंक, या एक परिवर्तित रिकॉर्ड, और उत्तर विफल हो जाता है।
इसके बाद आगंतुक को एक आदर्श नकली पेज के बजाय एक त्रुटि (error) दिखाई देती है। कर्मचारियों को यह एक टूटी हुई साइट की तरह लगता है, इसलिए ठीक उसी समय "इंटरनेट बंद है" की रिपोर्ट की उम्मीद करें जब सत्यापन अपना काम कर रहा हो।
स्वीकृति दो प्रश्नों में विभाजित होती है जिन्हें उलझाना आसान है: कितने उपयोगकर्ता ऐसे resolver के पीछे हैं जो हस्ताक्षरों की जांच करता है, और कुल कितने नाम हस्ताक्षरित हैं। APNIC ने रिपोर्ट दी कि वैश्विक DNSSEC सत्यापन पहली बार अप्रैल 2020 में 25% को पार कर गया था, जिसमें संदर्भित मापों में स्वीडन 85% से ऊपर और सऊदी अरब लगभग 96% पर था। सत्यापनकर्ता resolver के पीछे एक अतिथि को अभी भी कोई DNSSEC सुरक्षा नहीं मिलती है जब उनके द्वारा अनुरोधित नाम में कोई हस्ताक्षरित श्रृंखला नहीं होती है।
| माप | रिपोर्ट की गई वैल्यू | यह ऑपरेटरों को क्या बताता है |
|---|---|---|
| वैलिडेटिंग रिज़ॉल्वर के पीछे के उपयोगकर्ता (2023) | लगभग 30% | उपयोगकर्ताओं का एक बड़ा हिस्सा वैलिडेटिंग रिज़ॉल्वर के पीछे है |
| वैलिडेशन प्राप्त करने वाले DNS क्वेरी ट्रैफ़िक का हिस्सा (2023) | लगभग 1% | बहुत कम क्वेरी किए गए नाम हस्ताक्षरित हैं, इसलिए अधिकांश लुकअप में कोई जांच नहीं दिखती है |
| Tranco शीर्ष दस लाख डोमेन जो वैध रूप से हस्ताक्षरित हैं (2024) | 9.4% (94,317 डोमेन) | हस्ताक्षर करना अभी भी लोकप्रिय नामों में से अल्पमत में है |
| हस्ताक्षरित नामों को लक्षित करने वाली क्वेरी (Cloudflare डेटा) | लगभग 3.2% | अधिकांश लुकअप को कोई DNSSEC सुरक्षा नहीं मिलती है |
| .com और .net के लिए हस्ताक्षर दर | प्रमुख देश-कोड नेमस्पेस से काफी नीचे | सबसे बड़े नेमस्पेस पीछे रह गए हैं |
| .nl, .cz, .no और .se के लिए हस्ताक्षर दर | सबसे बड़े जेनेरिक नेमस्पेस से काफी ऊपर | कुछ देश-कोड नेमस्पेस बहुत अधिक बार हस्ताक्षर करते हैं |
| स्वीडन और सऊदी अरब में सत्यापन (उद्धृत माप) | 85% से ऊपर और लगभग 96% | देश के अनुसार सत्यापन में तेजी से भिन्नता आती है |
उन पंक्तियों को दो हिस्सों के बीच एक अंतर के रूप में पढ़ें। रिज़ॉल्वर जांच के लिए व्यापक रूप से तैयार हैं, फिर भी गेस्ट जिन नामों के लिए पूछते हैं वे अधिकांशतः अहस्ताक्षरित होते हैं, इसलिए अधिकांश लुकअप पर सील गायब होती है। हस्ताक्षर करना भी असमान रूप से फैलता है, जो देश-कोड नामस्थानों के एक समूह में केंद्रित है, जबकि सबसे बड़े जेनेरिक काफी पीछे हैं। DNSSEC को एक ऐसे नियंत्रण के रूप में मानें जो जाली उत्तरों को पकड़ता है जहाँ एक हस्ताक्षरित श्रृंखला मौजूद है, और एक व्यस्त SSID पर अधिकांश लुकअप में इसके शांत रहने की उम्मीद करें।
वे जांच जो आप इस सप्ताह चला सकते हैं
प्रत्येक जांच में कुछ मिनट लगते हैं, और वे मिलकर दिखाते हैं कि आपके नेटवर्क पर सील को सत्यापित किया जा रहा है या नहीं।
- पुष्टि करें कि आपके SSIDs द्वारा उपयोग किया जाने वाला रिकर्सिव हलकर्ता केवल उत्तरों को कैश ही नहीं करता, बल्कि DNSSEC को वैलिडेट भी करता है।
- एक ऐसा नाम खोजें जिसके बारे में आप जानते हैं कि वह हस्ताक्षरित (signed) है और एक जिसके बारे में आप जानते हैं कि वह अहस्ताक्षरित (unsigned) है, और परिणाम की तुलना करें।
- नेटवर्क और समय के साथ सत्यापन विफलताओं को लॉग करें, ताकि अचानक आई वृद्धि को केवल "WiFi का WiFi होना" मानकर ख़ारिज न कर दिया जाए।
- पहले से तय करें कि विफल उत्तर को हटा दिया जाए या किसी व्यक्ति द्वारा समीक्षा के लिए फ़्लैग किया जाए।
DNSSEC आपको कभी नहीं बताता कि सत्यापित साइट उपयोग करने के लिए सुरक्षित है। एक सही ढंग से पंजीकृत, सही ढंग से हस्ताक्षरित (signed) डोमेन अभी भी किसी घोटाले की मेजबानी कर सकता है। सील के साथ-साथ नीति का होना भी आवश्यक है।
DoH और DoT के साथ DNS प्रश्नों को एन्क्रिप्ट करना
एक हस्ताक्षरित (signed) उत्तर अभी भी स्पष्ट रूप से यात्रा कर सकता है। पथ पर मौजूद कोई भी व्यक्ति, जिसमें अतिथि WiFi पर कोई पड़ोसी या समझौता किया गया एक्सेस पॉइंट शामिल है, यह देख सकता है कि कोई डिवाइस किन नामों की मांग कर रहा है। प्रामाणिकता और गोपनीयता अलग-अलग समस्याएं हैं, और आपको दोनों की आवश्यकता है।
RFC 8484 में निर्दिष्ट DNS over HTTPS, DNS को एन्क्रिप्ट करता है और सर्वर को प्रामाणित करता है, जो निष्क्रिय निगरानी को कम करता है और नकली resolver की ओर प्रश्नों को मोड़ने को कठिन बनाता है। DNS over TLS अपने स्वयं के पोर्ट पर समान ट्रांसपोर्ट सुरक्षा प्रदान करता है। NIST SP 800-81 भी Recursive और Authoritative भूमिकाओं को अलग करने की सिफारिश करता है, क्योंकि अलग-अलग नीतियां कैश पॉइज़निंग जैसे जोखिमों को कम करती हैं। जिस सर्वर से आप अपने स्वयं के ज़ोन प्रकाशित करते हैं, उसे जनता के Recursive प्रश्नों का उत्तर न देने दें।
एक लैपटॉप जो चुपचाप आपकी नीति से बाहर हो जाता है
एक ही SSID पर दो गेस्ट की कल्पना करें। एक लैपटॉप स्थल रिज़ॉल्वर को हर लुकअप भेजता है। आप DNSSEC को मान्य कर सकते हैं, श्रेणियों और खतरों को लागू कर सकते हैं, और जहाँ उपयुक्त हो, एन्क्रिप्टेड DNS पर अपस्ट्रीम प्रश्न भेज सकते हैं। दूसरे गेस्ट के ब्राउज़र में अपना स्वयं का अंतर्निहित एन्क्रिप्टेड रिज़ॉल्वर है। वे प्रश्न आपके फ़िल्टर को कभी नहीं छूते हैं, और आपका लॉग खाली रहता है जबकि लैपटॉप स्वयं अवरुद्ध श्रेणी को हल करता है।
यह बायपास वह समझौता है जो एन्क्रिप्टेड DNS अनप्रबंधित नेटवर्क पर बनाता है। यह प्रश्नों को स्पष्ट रखने का कोई कारण नहीं है। यह सतर्क रहने का एक कारण है।
- मनमाना सर्वरों के लिए डायरेक्ट आउटबाउंड DNS ब्लॉक करें, ताकि डिवाइस ऐसे हलकर्ता (resolver) को न चुन सकें जिसे आप संचालित नहीं करते हैं।
- जानबूझकर जाने-माने एन्क्रिप्टेड एंडपॉइंट्स तय करें। किसी ऐप के भीतर अनप्रबंधित DoH पाथ स्थानीय फ़िल्टरिंग और रिपोर्टिंग को बायपास कर देगा।
- रिकर्सिव हलकर्ता (recursive resolver) को अपनी पॉलिसी के तहत रखें। इसे वैलिडेट करना चाहिए, श्रेणी और खतरे के नियमों को लागू करना चाहिए, फिर अपस्ट्रीम को एन्क्रिप्ट करना चाहिए।
रिज़ॉल्वर लॉग में नीति के निर्णय, नेटवर्क और समय को दर्ज किया जाना चाहिए। उन्हें उस अवधि से अधिक ब्राउज़िंग इतिहास नहीं रखना चाहिए जिसकी स्थल को वास्तव में आवश्यकता है, क्योंकि DNS इतिहास स्वास्थ्य, कानूनी और व्यक्तिगत खोजों को उजागर कर सकता है।
एन्क्रिप्शन अपने आप में DNS सुरक्षा नहीं है। यह प्रश्न को छुपाता है। यह यह निर्णय नहीं लेता है कि उत्तर की अनुमति दी जानी चाहिए या नहीं।
सुरक्षात्मक DNS और सिंकहोलिंग संक्रमित उपकरणों को कैसे रोकते हैं
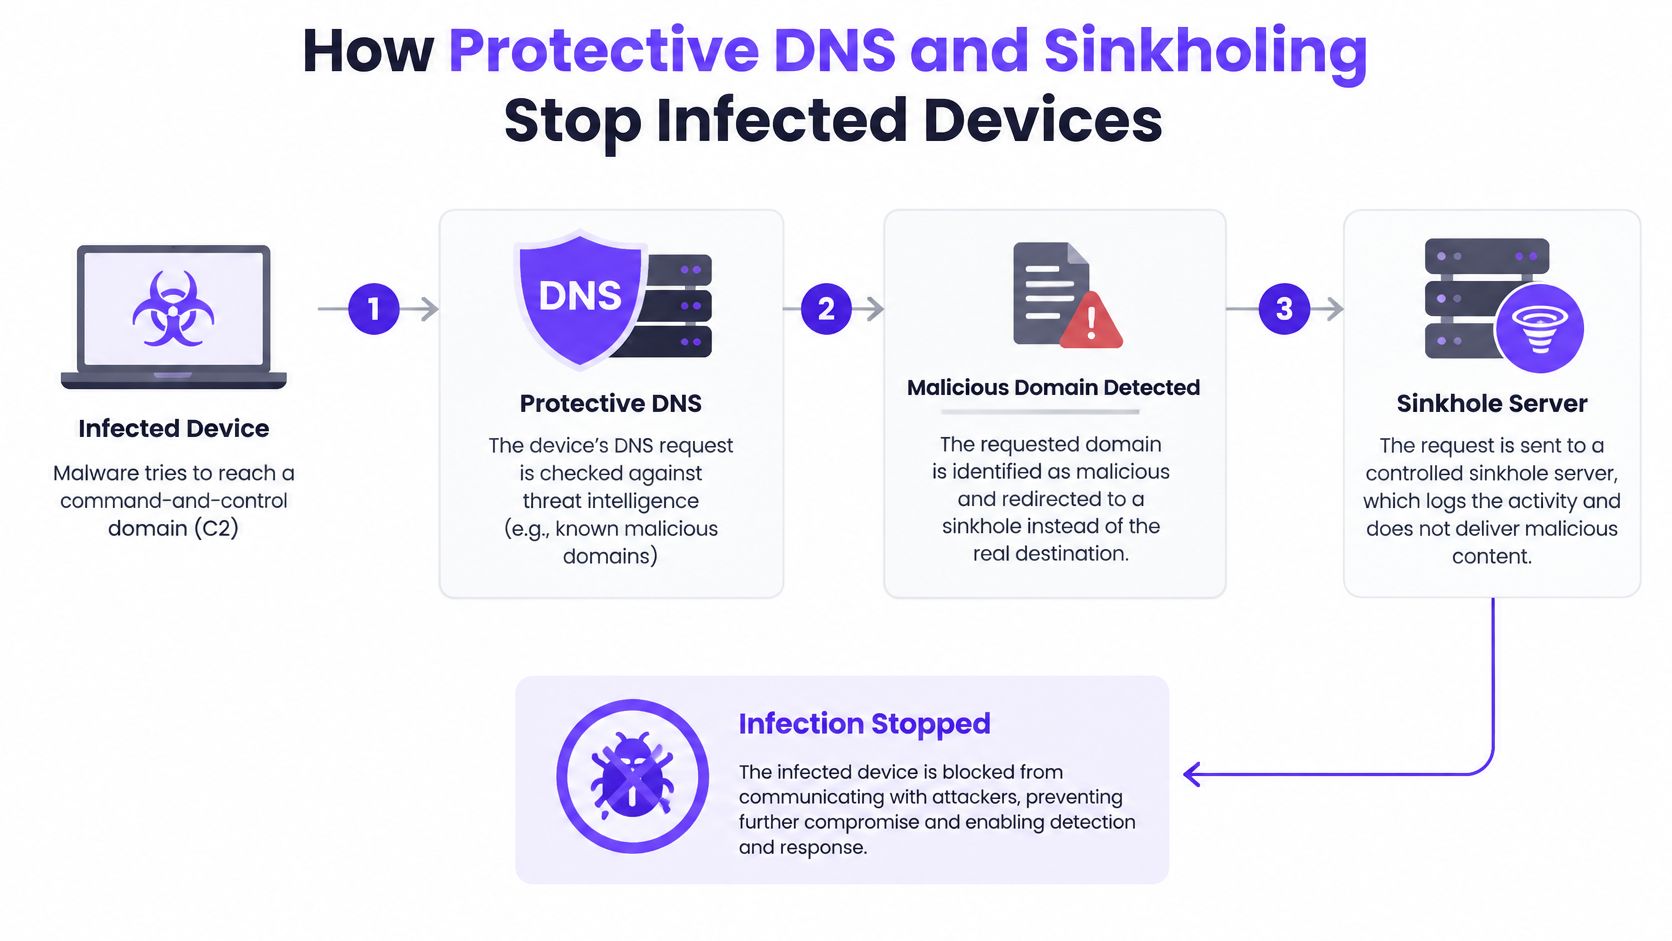
Protective DNS काम करता है क्योंकि यह किसी एप्लिकेशन द्वारा कनेक्शन खोलने से पहले ही सक्रिय हो जाता है। Resolver नाम की जांच करता है और रैनसमवेयर, फ़िशिंग, बॉटनेर और मैलवेयर इंफ्रास्ट्रक्चर को अस्वीकार कर सकता है। CISA इसे थ्रेट इंटेलिजेंस द्वारा संचालित एक अतिरिक्त सुरक्षात्मक परत के रूप में वर्णित करता है, यह ध्यान दिलाता है कि 91% से अधिक मैलवेयर सायबर हमलों के दौरान DNS का उपयोग करते हैं, और कहता है कि Protective DNS लगभग तीन में से एक सायबर घटनाओं को रोक सकता है।
साझा WiFi पर संक्रमित लैपटॉप अभी भी लाउंज में मौजूद हो सकता है। वह जो नहीं कर सकता, वह है अपने कमांड सर्वर का पता जानना।
सिंकहोल आपको क्या दिखाता है
एक साधारण ब्लॉक एक बंद पड़ी साइट की तरह दिख सकता है। इसके बजाय सिंकहोलिंग एक नियंत्रित एड्रेस लौटाता है, ताकि प्रयास दिखाई दे। मान लीजिए कि गेस्ट SSID पर एक लैपटॉप हर कुछ मिनटों में एक कमांड नाम पर बीकन भेजता है। सिंकहोल लॉग डिवाइस, टाइमस्टैम्प और डोमेन को रिकॉर्ड करता है। आप उस सेशन को अलग करते हैं, और फिर मशीन को साफ़ करते हैं। आपने DNS को ब्लॉक करके उसे कीटाणुरहित नहीं किया है। आपने होम कॉल को रोक दिया है और रोगी को ढूंढ लिया है।
- डिवाइस नाम मांगता है।
- हलकर्ता (resolver) खतरे के फ़ीड और उस SSID के लिए पॉलिसी की जांच करता है।
- एक ब्लॉक किया गया कमांड नाम सिंकहोल एड्रेस लौटाता है।
- कनेक्शन कभी शुरू नहीं होता है।
- नेटवर्क और समय के साथ एक लॉग प्रविष्टि लिखी जाती है।
- एक ऑपरेटर डिवाइस को अलग करता है और जांच करता है।
दो जांच इसे सैद्धांतिक के बजाय वास्तविक बनाती हैं। क्लाइंट्स को स्वीकृत रिकर्सिव रिज़ॉल्वर का उपयोग करने के लिए बाध्य किया जाना चाहिए, जिसमें अन्य रिज़ॉल्वर और एन्क्रिप्टेड बायपास पर नज़र रखना शामिल है। क्वेरी टेलीमेट्री को यह देखने के लिए पर्याप्त समय तक रखा जाना चाहिए कि कौन सा नेटवर्क, कौन सा डिवाइस और कौन सा नाम है।
फ़ीड्स उन नामों को छोड़ देती हैं जो कल तक सुरक्षित थे। एक नया पंजीकृत डोमेन, या एक वैध साइट जिससे अभी-अभी समझौता किया गया है, प्रतिष्ठा डेटा से बचकर निकल सकती है। IP-आधारित कॉलबैक और अपने स्वयं के रिज़ॉल्यूशन वाले ऐप्स को अन्य नियंत्रणों की आवश्यकता होती है। अधिक मजबूत पैटर्न सुरक्षात्मक DNS को DNSSEC सत्यापन, रिज़ॉल्वर नीति, विभाजन और फ़ायरवॉल या एंडपॉइंट टेलीमेट्री के साथ जोड़ता है।
DNS टनलिंग पर भी नज़र रखें। मैलवेयर क्वेरी नाम के अंदर ही डेटा छुपाता है, इसलिए आप असामान्य रूप से लंबे या यादृच्छिक दिखने वाले सबडोमेन और एक ही डिवाइस से उच्च क्वेरी वॉल्यूम देखते हैं। उस डिवाइस के साथ सिंकहोल हिट जैसा व्यवहार करें। इसे साझा किए गए SSID से हटाएं और जांच करें, भले ही किसी फ़ीड ने अभी तक डोमेन का नाम न दिया हो।
लुकअप से लेकर ब्लॉक किए गए कॉलबैक तक, उसी विचार का एक छोटा वॉकथ्रू अतिथि SSID का स्वामित्व रखने वाली टीम के साथ देखने योग्य है।
जहाँ एन्क्रिप्टेड DNS और ब्लॉकलिस्ट कम पड़ जाते हैं
नए पंजीकृत डोमेन को ब्लॉक करना स्पष्ट फ़िल्टर की तरह लगता है, लेकिन यह पर्याप्त नहीं है। एक दुर्भावनापूर्ण पंजीकरण अक्सर कुछ दिनों में देखा जाता है। एक वैध साइट जिस पर किसी हमलावर ने कब्जा कर लिया है, वह महीनों तक खतरनाक रह सकती है, और इस पर पहले से ही एक प्रतिष्ठा है जिस पर आपकी फ़ीड भरोसा करती है।
2025 के CAIDA अध्ययन में दुर्भावनापूर्ण रूप से पंजीकृत डोमेन के लिए 16.3 दिनों का औसत पता लगाने का समय पाया गया, जबकि कंप्रोमाइज्ड डोमेन के लिए यह 86 दिन था, जो पांच गुना से अधिक का अंतर है। साझा WiFi पर इसका अर्थ है कि एक परिचित ब्रांड, एक स्थानीय समाचार पत्र या एक आपूर्तिकर्ता पोर्टल सुरक्षा उल्लंघन के बाद मैलवेयर, फ़िशिंग या कमांड सामग्री होस्ट कर सकता है, जबकि प्रत्येक प्रतिष्ठा स्कोर अभी भी ठीक दिखता है।
किसी स्थान पर यह दो तरह से विफल होता है
आक्रामक सूचियां गलत लोगों को प्रभावित करती हैं। एक अतिथि बुकिंग इंजन लोड नहीं कर पाता है, एक मरीज क्लिनिक पोर्टल नहीं खोल पाता है, एक छात्र शोध साइट खो देता है, और फ्रंट डेस्क को WiFi के बारे में सुनना पड़ता है। एक अनुमति देने वाली सूची इसके विपरीत करती है। यह अगले फ़ीड अपडेट तक जोखिम का अवसर खुला छोड़ देती है, जो किसी प्रभावित डोमेन के लिए एक लंबा इंतजार हो सकता है।
एन्क्रिप्टेड DNS अलग तरह से विफल होता है। एक ब्राउज़र या ऐप जो अपना स्वयं का रिज़ॉल्वर चुनता है, वह कभी भी आपकी नीति के समक्ष नाम प्रस्तुत नहीं करता है, इसलिए न तो नया-डोमेन नियम और न ही समझौता किया हुआ डोमेन लग मायने रखता है। आप लुकअप नहीं देख पाते हैं। यदि एक एन्क्रिप्टेड रिज़ॉल्वर पहुंच योग्य नहीं है, तो कुछ डिवाइस सामान्य DNS पर वापस आ जाते हैं, और उस फॉलबैक को पथ पर पढ़ा और बदला जा सकता है। DNS over HTTPS किसी गेस्ट डिवाइस पर उपयोगकर्ता के लिए एक गोपनीयता सुविधा है और आपके लिए एक दृश्यता अंतर है, जब तक कि आपने यह तय न कर लिया हो कि उन प्रश्नों को कहाँ जाने की अनुमति है।
तीन क्षतिपूर्ति सूची को पूरी रणनीति बनने से रोकती हैं।
- प्रतिष्ठा के साथ व्यवहार संबंधी संकेत। लंबे, यादृच्छिक उपडोमेन, अचानक प्रश्न स्पाइक्स, या एक शांत डिवाइस जो दर्जनों नए नामों को हल करना शुरू कर देता है, फ़ीड के सहमत होने से पहले देखने योग्य हैं।
- एक अस्थायी संगरोध जब कोई पूर्व में विश्वसनीय डोमेन अपडेट के बीच अपना व्यवहार बदलता है। इसे रोकें, यह दिखावा न करें कि पुराना स्कोर अभी भी सही है।
- एक समीक्षा पथ जो तेज़ी से जारी करता है। शिफ्ट में किसी व्यक्ति को उसी दिन वैध साइट को पुनर्स्थापित करने में सक्षम होना चाहिए, इस नोट के साथ कि इसे किसने अनुमति दी थी।
सार्वजनिक नेटवर्क के लिए खुला प्रश्न यह नहीं है कि "क्या हमें DNS को एन्क्रिप्ट करना चाहिए?" प्रश्न यह है कि आप अनप्रबंधित फ़ोन, ऐप्स और डिवाइस को सुरक्षा नीति का उल्लंघन किए बिना प्रश्नों को निजी कैसे रखते हैं।
नेटवर्क दर नेटवर्क अपने DNS सुरक्षा नियंत्रण सेट करें
पूरी इमारत के लिए एक ही नीति होने के कारण ही अतिथियों के फ़ोन, इन्फ्यूज़न पम्प और कर्मचारियों के लैपटॉप एक ही नियम से बंध जाते हैं। नीचे दी गई प्रत्येक पंक्ति को उसके स्वयं के SSID या VLAN पर मैप करें, ताकि नीति नेटवर्क के साथ चले न कि इस उम्मीद पर कि उपयोगकर्ता सही WiFi चुनेंगे।
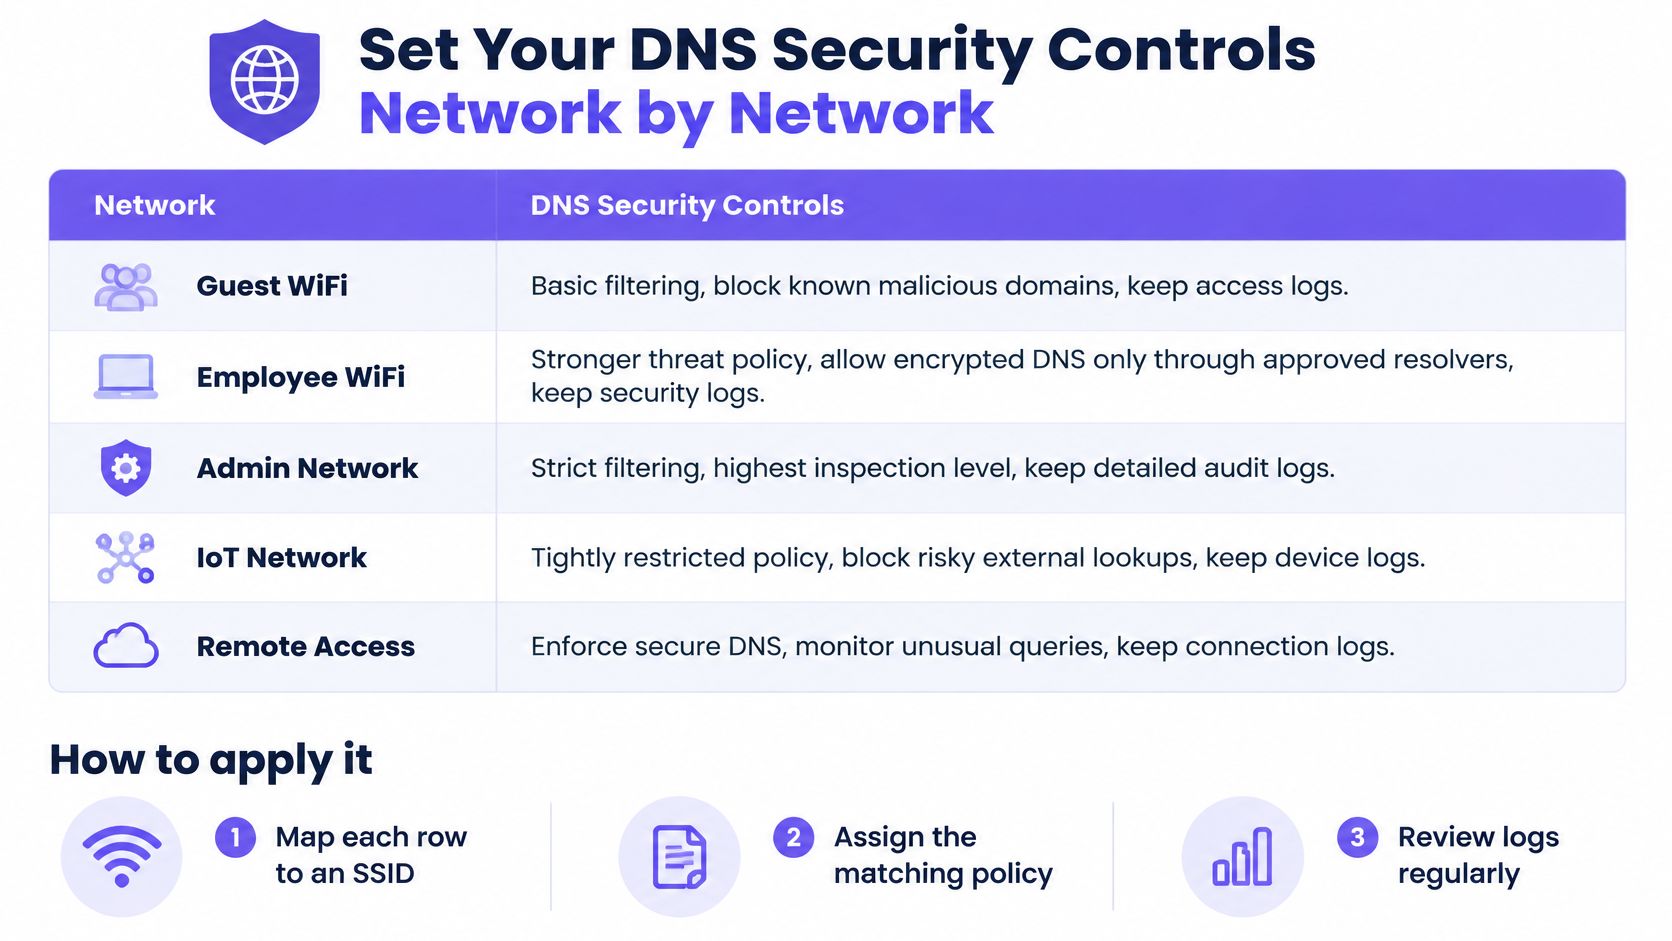
| नेटवर्क | फ़िल्टरिंग और ख़तरे की नीति | एन्क्रिप्टेड DNS हैंडलिंग | रखने के लिए लॉग्स |
|---|---|---|---|
| अतिथि और सार्वजनिक WiFiWiFi | वयस्क और हानिकारक श्रेणियां, ख़तरे से बचाव, सेफ़ सर्च | केवल प्रबंधित रिज़ॉल्वर के माध्यम से एन्क्रिप्टेड DNS, ज्ञात सार्वजनिक DoH एंडपॉइंट्स ब्लॉक किए गए | ब्लॉक किए गए डोमेन, डिवाइस या सेशन पहचानकर्ता, टाइमस्टैम्प |
| स्टाफ़ नेटवर्क | ख़तरे से बचाव पहले, अलग-अलग अनुमति और ब्लॉक सूचियों के साथ | केवल प्रबंधित उपकरणों से एन्क्रिप्टेड DNS | नीति संबंधी निर्णय और व्यवस्थापक परिवर्तन |
| छात्र या निवासी नेटवर्क | प्रत्येक समूह के लिए निर्धारित आयु-उपयुक्त श्रेणियां | केवल प्रबंधित रिज़ॉल्वर, ज्ञात सार्वजनिक DoH एंडपॉइंट्स ब्लॉक किए गए | ब्लॉक किए गए लुकअप, जो एक निर्धारित अवधारण अवधि के लिए रखे गए हैं |
| IoT और डिवाइस नेटवर्क | ख़तरे से बचाव और कमांड-एंड-कंट्रोल ब्लॉकिंग, कोई श्रेणी नीति नहीं | पोर्ट 53 को आपके रिज़ॉल्वर के तहत रखा गया है, इसे लागू करने से पहले एन्क्रिप्टेड DNS का परीक्षण किया गया है | डिवाइस एड्रेस और विसंगति अलर्ट द्वारा लुकअप |
| स्वास्थ्य सेवा और सार्वजनिक क्षेत्र की साइटें | ख़तरे से बचाव के साथ श्रेणी फ़िल्टरिंग | केवल प्रबंधित रिज़ॉल्वर, प्रत्येक अपवाद प्रलेखित है | ऑडिटरों और हितधारकों के लिए ऑडिट-तैयार लॉग्स |
नेटवर्क सेगमेंटेशन वह है जो गेस्ट VLAN पर किसी कंप्रोमाइज्ड टीवी को स्टाफ रिज़ॉल्वर का उपयोग करने से रोकता है। रिज़ॉल्वर को खुद बनाए बिना तालिका चलाने का एक तरीका Purple Shield है। एक DNS लेयर कंटेंट को फ़िल्टर करती है, खतरों को रोकती है और प्रत्येक डिवाइस पर विज्ञापनों को हटाती है, जिसमें प्रति SSID, VLAN और स्थान एक नीति और एक सिंगल डैशबोर्ड होता है। ओपन नेटवर्क पर वह नीति सख्त और परिवार के लिए सुरक्षित होती है, सुरक्षित नेटवर्क पर खतरे से सुरक्षा पहले आती है, और xPSK नेटवर्क पर सुरक्षा प्रति समूह निर्धारित की जाती है। आप ब्लॉक किए गए URL, खतरे का विश्लेषण और उपयोग पढ़ते हैं, फिर उसी डैशबोर्ड से नीति को समायोजित करते हैं।
डिवाइस नेटवर्क को पहले परीक्षण की आवश्यकता क्यों है
मिश्रित IoT पर एन्क्रिप्टेड DNS असहज है। कई डिवाइस अभी भी सामान्य DNS का उपयोग करते हैं, और आप उन्हें एक-एक करके कॉन्फ़िगर नहीं कर सकते। हालिया IETF मार्गदर्शन बताता है कि अधिकांश IoT डिवाइस अभी भी पोर्ट 53 पर अनएन्क्रिप्टेड DNS का उपयोग करते हैं, इसलिए वे प्रश्न इंटरसेप्शन के लिए उजागर रहते हैं, और एन्क्रिप्टेड DNS सार्वभौमिक रूप से अनिवार्य नहीं है। उस मार्गदर्शन के साथ उद्धृत प्रयोगात्मक कार्य ने एक IoT परीक्षण वातावरण में DoT के लिए 482.5% प्रदर्शन हानि की सूचना दी, जो DNSSEC के साथ संयुक्त होने पर 537.9% तक बढ़ गई। डोर लॉक, टिल या क्लिनिकल डिवाइस पर एन्क्रिप्शन लागू करने से पहले लैब SSID पर परीक्षण करें। एक नियंत्रण जो डिवाइस को ऑफ़लाइन कर देता है, उसे बंद कर दिया जाएगा।
इस क्रम में बदलाव लागू करें।
- पुष्टि करें कि उस SSID पर प्रत्येक क्लाइंट स्वीकृत resolver का उपयोग करता है।
- एक हस्ताक्षरित और एक गैर-हस्ताक्षरित नाम के साथ, उस resolver पर DNSSEC सत्यापन की जांच करें।
- तालिका से प्रति-SSID नीति सेट करें, जिसमें वह सुरक्षित खोज शामिल है जहां दर्शकों को इसकी आवश्यकता है।
- ऐसी अवधारण सीमा के साथ लॉग चालू करें जिसका आप बचाव कर सकें।
- एक समझौता किए गए डोमेन मामले का पूर्वाभ्यास करें, पहले संगरोध करें, फिर उसी दिन समीक्षा करें।
- कैलेंडर पर एक मासिक नीति समीक्षा रखें, और रिकॉर्ड करें कि किसने अनुमति प्रविष्टि में बदलाव किया।
उस नेटवर्क को चुनें जहाँ एक गलत लुकअप सबसे अधिक नुकसान पहुँचाता है, और इस सप्ताह उसे बदलें। अधिकांश स्थलों के लिए यह अतिथि WiFi है। किसी अस्पताल या कैंपस के लिए यह वह नेटवर्क हो सकता है जिससे मरीज, छात्र या आगंतुक वास्तव में जुड़ते हैं।
Purple Shield स्थान, परिसर और सार्वजनिक नेटवर्क के लिए सुरक्षात्मक DNS है। यह कनेक्शन शुरू होने से पहले प्रत्येक लुकअप की जांच करता है, प्रति SSID, VLAN और स्थान पर एक अलग नीति लागू करता है, और आपको दिखाता है कि क्या ब्लॉक किया गया था। यदि आप उस नियंत्रण को उस WiFi पर चाहते हैं जिसे आप पहले से चला रहे हैं, तो Purple Shield पर जाएं।