
गेस्ट WiFi पर एडल्ट वेबसाइट्स को कैसे ब्लॉक करें
DNS फ़िल्टरिंग, प्रति-SSID पॉलिसी, Safe Search, ब्रांडेड ब्लॉक पेजों और एक टेस्ट प्लान के साथ गेस्ट WiFi पर एडल्ट वेबसाइट्स को कैसे ब्लॉक करें।
Published 13 नवंबर 2026
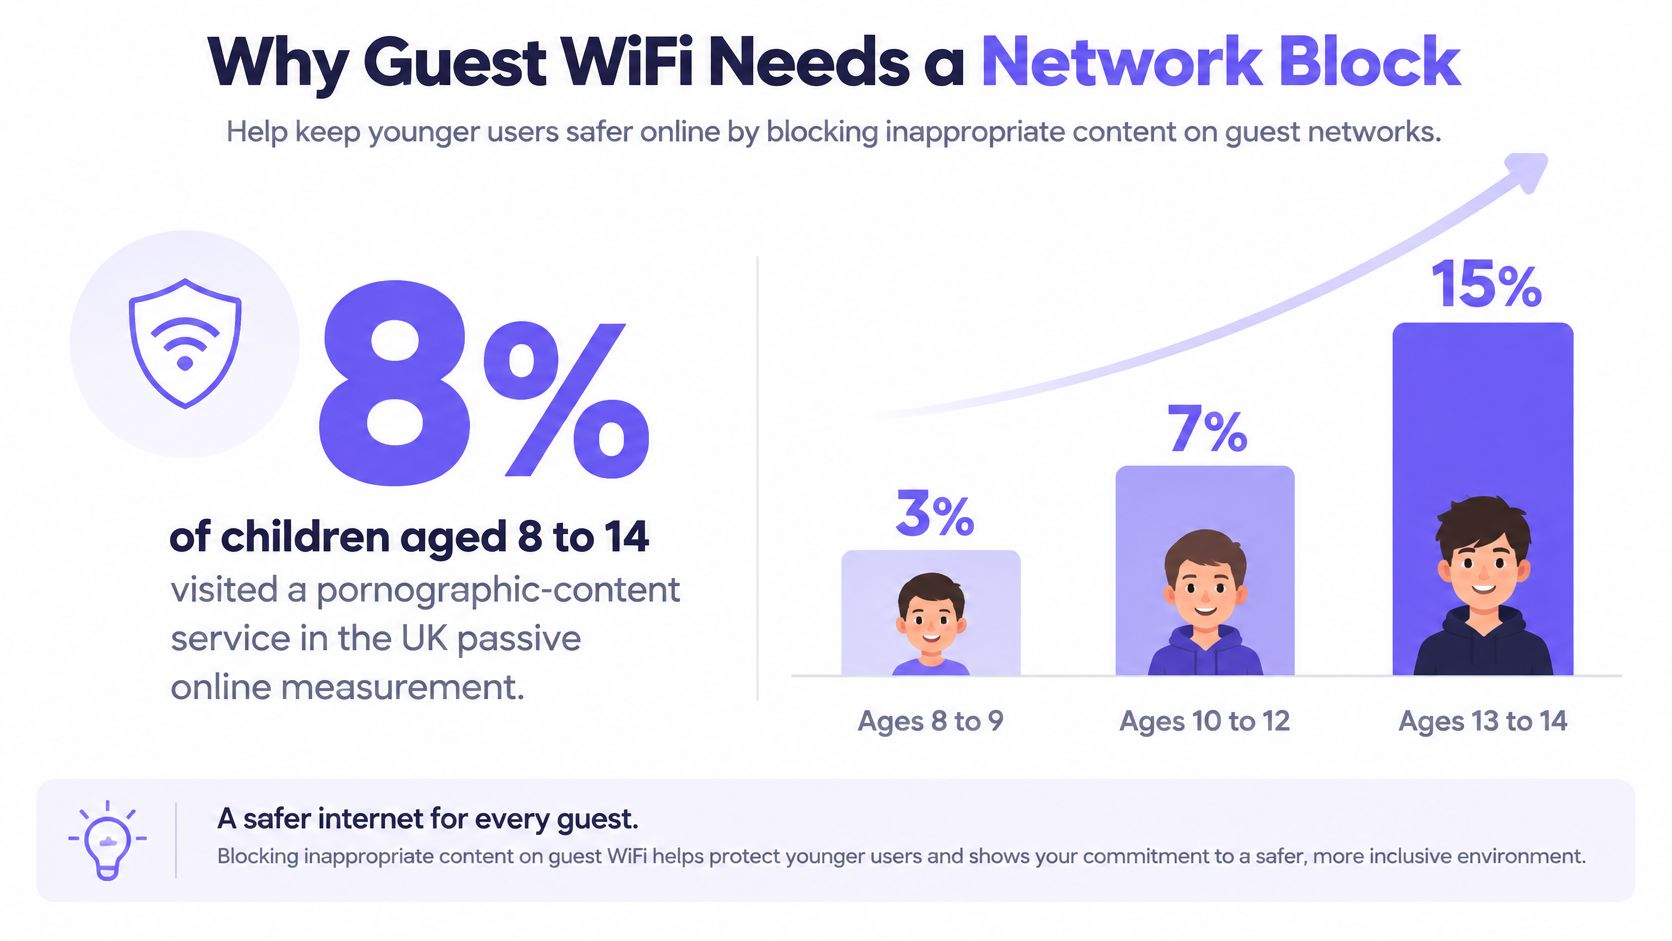
यूके में 8 से 14 वर्ष की आयु के 8% बच्चों ने Ofcom के पैसिव ऑनलाइन मापन के दौरान एक अश्लील-सामग्री सेवा पर विज़िट किया, और उम्र के साथ यह पहुंच तेजी से बढ़ती है: 8 से 9 वर्ष में 3%, 10 से 12 वर्ष में 7%, और 13 से 14 वर्ष में 15%, जहाँ लड़कों ने लड़कियों के 11% के मुकाबले 19% दर्ज किया (Ofcom's children's passive online measurement)। यह वक्र केवल माता-पिता की ही नहीं, बल्कि ऑपरेटरों की भी ज़िम्मेदारी है। एक होटल, एक पुस्तकालय, एक अस्पताल का प्रतीक्षालय और एक छात्र आवास प्रत्येक ऐसे बच्चों को SSID प्रदान करते हैं जिनके डिवाइस को कोई प्रबंधित नहीं करता है, और इनमें से कोई भी स्थल किसी गेस्ट के फ़ोन पर एजेंट इंस्टॉल नहीं कर सकता है।
किसी अनमैनेज्ड डिवाइस को कवर करने वाला एकमात्र नियंत्रण वही होता है जो नेटवर्क के अधिकार में है: रिज़ॉल्वर, DHCP स्कोप, VLAN और ब्लॉक पेज। आगे शेयर्ड नेटवर्क पर वयस्क वेबसाइटों को कैसे ब्लॉक करें, इसका निर्माण क्रम दिया गया है, जिसमें वे हिस्से भी शामिल हैं जो काम नहीं करते।
विषय सूची
- अतिथि WiFi को नेटवर्क ब्लॉक की आवश्यकता क्यों है
- SSID VLAN और दिन के समय के अनुसार नीतियां
- फ़िल्टर के माध्यम से DNS को कैसे बाध्य करें
- Safe Search ब्लॉक पेज और रिपोर्ट
- ब्लॉक का परीक्षण करें और छूटी हुई त्रुटियों को ठीक करें
- अतिथि नीति को लाइव करें
अतिथि WiFi को नेटवर्क ब्लॉक की आवश्यकता क्यों होती है
गेस्ट SSID वह जगह है जहाँ नेटवर्क का दायरा आपके नियंत्रण से बाहर हो जाता है। एक होटल लॉबी ऐसे परिवार को एक्सेस देती है जिसका दस साल का बच्चा iPad पर है। एक अस्पताल के प्रतीक्षालय में आगंतुकों के फोन दिखाई देते हैं। एक लाइब्रेरी ऐसे किशोर को पोर्टल लॉगिन जारी करती है जिसके लैपटॉप में VPN क्लाइंट पहले से इंस्टॉल है। इनमें से किसी भी डिवाइस पर आपका एंडपॉइंट एजेंट नहीं होता, कोई भी डिवाइस प्रबंधन में नामांकित नहीं होता, और अधिकांश मामलों में वेन्यू पर किसी को यह नहीं पता होता कि उन्हें कौन इस्तेमाल कर रहा है।
स्व-घोषित आयु एक नियंत्रण के रूप में विफल रहती है। Ofcom के Online Nation शोध में पाया गया कि सोशल-मीडिया प्रोफ़ाइल वाले 8 से 17 वर्ष के 22% बच्चों की प्रोफ़ाइल में वयस्क आयु दर्ज थी, जबकि 8 से 15 वर्ष के बच्चों के लिए यह आंकड़ा 20% था (Ofcom Online Nation 2023)। जो प्लेटफ़ॉर्म प्रोफ़ाइल पर भरोसा करता है, वह बारह वर्ष के बच्चे को वयस्क मानता है, और उसी संकेत पर निर्भर रहने वाला कोई भी फ़िल्टर भी ऐसा ही करता है।
नेटवर्क को यह तय करने की आवश्यकता नहीं है कि गेस्ट की आयु कितनी है। इसे यह जानने की आवश्यकता है कि वे किस SSID से जुड़े हैं, उस SSID पर कौन सी पॉलिसी लागू होती है, और जब कोई लुकअप ब्लॉक की गई कैटेगरी से मेल खाता है तो क्या होता है।
बायपास वह हिस्सा है जिसे अधिकांश चेकलिस्ट छोड़ देती हैं। 2025 में प्रकाशित स्वतंत्र परीक्षणों में पाया गया कि DNS-over-HTTPS, VPN, या किसी अन्य नेटवर्क पर स्विच करके DNS फ़िल्टरिंग को बायपास किया जा सकता है (AV-Comparatives DNS मूल्यांकन 2025)। सेलुलर डेटा तो इसे बिना किसी प्रयास के कर देता है।
यहाँ होम-राउटर चेकबॉक्स के बजाय वास्तविक नेटवर्क ब्लॉक का स्वरूप दिया गया है:
प्रत्येक क्लाइंट को एक DHCP स्कोप मिलता है जो एक रिज़ॉल्वर का विज्ञापन करता है, जो आपका है। पोर्ट 53 पर आउटबाउंड लुकअप को इस पर रीडायरेक्ट किया जाता है, जिससे हार्ड-कोडेड सार्वजनिक रिज़ॉल्वर वाला डिवाइस भी नीति के दायरे में ही रहता है। कोई पता वापस किए जाने से पहले वयस्क श्रेणी को अस्वीकार कर दिया जाता है, और डिवाइस को कारण समझाते हुए एक ब्रांडेड पेज प्राप्त होता है। यह प्रक्रिया मिलीसेकंड लेती है और एक ऑडिट रिकॉर्ड छोड़ती है।
इसकी सीमाओं को भी साथ ही समझना आवश्यक है। DNS किसी डोमेन को रिज़ॉल्व होने से रोकता है। यह किसी शेयर्ड प्लेटफ़ॉर्म पर हर इमेज को वर्गीकृत नहीं कर सकता, एड्रेस द्वारा सीधे फ़ेच को नहीं रोक सकता, और टनल के ज़रिए जाने वाले ट्रैफ़िक को नहीं रोक सकता। यह सुरक्षा दायित्व (duty of care) की नेटवर्क लेयर है, शून्य जोखिम (zero exposure) का दावा नहीं।
SSID VLAN और दिन के समय के अनुसार नीतियां
किसी एक भी DHCP स्कोप को छूने से पहले प्रत्येक SSID के लिए एक पंक्ति लिखें। सेगमेंटेशन को पहले सही करें, क्योंकि किसी भी ऑपरेशनल चीज़ के साथ VLAN साझा करने वाला गेस्ट SSID अंततः किसी ऐसी चीज़ को बाधित कर देगा जिसे आप रिमोटली रीबूट नहीं कर सकते। गेस्ट नेटवर्क सुरक्षा पर यह प्राइमर बताता है कि यह विभाजन श्रेणी सूची से भी अधिक महत्वपूर्ण क्यों है।
| नेटवर्क | वयस्क श्रेणी | Safe Search | शेड्यूल | अपवाद नियम |
|---|---|---|---|---|
| गेस्ट या कैप्टिव-पोर्टल SSID | ब्लॉक करें | Google, Bing, YouTube के लिए चालू | हमेशा, पारिवारिक स्थानों पर शाम के समय अधिक सख्त | कोई यूज़र बाईपास नहीं; केवल वेन्यू अनुमति सूची (allow list) |
| कर्मचारी या कॉर्पोरेट VLAN | ब्लॉक करें | चालू | व्यावसायिक घंटे | टिकट के साथ नामित भूमिका अपवाद |
| विद्यार्थी या निवासी VLAN | ब्लॉक करें | चालू | शाम और सप्ताहांत में अधिक सख्त | अनुमति सूची (allow list) में शिक्षा और स्वास्थ्य डोमेन |
| सशुल्क या प्रीमियम SSID | ब्लॉक करें, गेस्ट की तरह ही | चालू | गेस्ट की तरह ही | बैंडविड्थ बदलती है, सामग्री नीति नहीं |
| IoT या भवन VLAN | लागू न करें | बंद | हमेशा अलग रिज़ॉल्वर | गेस्ट के साथ कोई साझा रिज़ॉल्वर नहीं |
| क्लिनिकल या शोध VLAN | क्यूरेटेड अनुमति सूची (allow list) के साथ ब्लॉक करें | चालू | हमेशा | पहले से स्वीकृत स्वास्थ्य और शोध डोमेन |
अधिकांश पंक्तियाँ बिना किसी बहस के समीक्षा में पास हो जाती हैं। तीन नहीं होतीं।
कर्मचारियों के अपवादों के लिए टिकट की आवश्यकता होती है, किसी टॉगल की नहीं
एक अस्पताल में काउंसलर काम करते हैं, एक विश्वविद्यालय में पब्लिक-हेल्थ शोधकर्ता काम करते हैं, और दोनों को एक सप्ताह के भीतर किसी वैध पेज पर ब्लॉक का सामना करना पड़ सकता है। इसका गलत समाधान स्टाफ़ VLAN पर श्रेणी के नियमों को ढीला करना है, क्योंकि गेस्ट एक्सेस में समस्या आने पर आमतौर पर स्टाफ़ VLAN में ही पोर्टल वेंडर को अस्थायी रूप से रखा जाता है। इसके बजाय एक विशिष्ट अपवाद जारी करें: एक डोमेन, एक भूमिका, एक समाप्ति तिथि, जिसे टिकट प्रणाली में दर्ज किया जाए और मासिक रूप से समीक्षा की जाए।
प्रूवेनेंस नियम: यदि किसी अपवाद का संबंध किसी नामित व्यक्ति और समाप्ति तिथि से नहीं जोड़ा जा सकता है, तो वह अपवाद नहीं है। वह कागजी कार्रवाई वाला एक छिद्र (होल) है।
IoT और बिल्डिंग सिस्टम को एक अलग रिज़ॉल्वर पर रखें
प्रिंटर, डोर कंट्रोलर, एनर्जी मीटर और CCTV रिकॉर्डर ब्राउज़िंग नहीं करते हैं, और वे काम के बीच में किसी नई नीति के लागू होने को सहन नहीं कर सकते। उन्हें अपना स्वयं का रिज़ॉल्वर लेबल दें और कोई भी कंटेंट श्रेणी असाइन न करें। जब कोई कंट्रोलर रात 9 बजे ऑफ़लाइन हो जाता है, तो यह लेबल आपके हेल्प डेस्क को कुछ ही सेकंड में बता देता है कि क्या गेस्ट नीति गलती से उन पर लागू हो गई थी।
Paid WiFi बैंडविड्थ बदलता है, नीति नहीं
कुछ वेन्यू तेज़ थ्रूपुट या लंबे सेशन के लिए प्रीमियम टियर बेचते हैं। टियर केवल बैंडविड्थ और सपोर्ट को बदलता है, कंटेंट श्रेणी को कभी नहीं। यदि किसी भुगतान करने वाले गेस्ट को मुफ़्त गेस्ट से अलग कंटेंट नीति मिलती है, तो वेन्यू अब देखभाल के दो कर्तव्यों और एक साक्ष्य ट्रेल को चलाता है, और दूसरा कर्तव्य वह कारण बन जाता है जिससे पहले वाले पर सवाल उठते हैं।
शेड्यूलिंग वह जगह है जहां पारिवारिक स्थल और छात्र आवास अपनी उपयोगिता साबित करते हैं। शाम और सप्ताहांत में कम उम्र के उपयोगकर्ताओं की संख्या अधिक होती है, इसलिए उन समयावधियों के दौरान वयस्क श्रेणी, Safe Search और विज्ञापन नियमों को सख्त करें। 24 घंटे चलने वाले हवाई अड्डे या अस्पताल के वार्ड में कोई शांत समय (quiet hour) नहीं होता है, इसलिए वहां की नीति को चौबीसों घंटे एक समान रखें।
प्रत्येक वेन्यू अपनी स्वयं की अनुमति सूची (allow list) भी बनाए रखता है। सेक्शुअल-हेल्थ चैरिटी, LGBTQ+ सपोर्ट सेवाएं और शिक्षा डोमेन जिन्हें श्रेणी इंजन अत्यधिक ब्लॉक कर देते हैं, वे इस पर जाते हैं, जबकि ज्ञात प्रॉक्सी और नए देखे गए वयस्क डोमेन ब्लॉक सूची में जाते हैं। किसी भी अन्य चीज़ से पहले प्रति SSID एक पंक्ति चुनें।
DNS को फ़िल्टर के माध्यम से कैसे बाध्य करें
निर्माण में प्रति साइट एक दोपहर का समय लगता है और यह पूरी तरह से सामान्य और बिना चमक-दमक का काम है। इसी क्रम में काम करें, क्योंकि हर कदम उस छिद्र (होल) को बंद करता है जिसे पिछला कदम खुला छोड़ देता है।
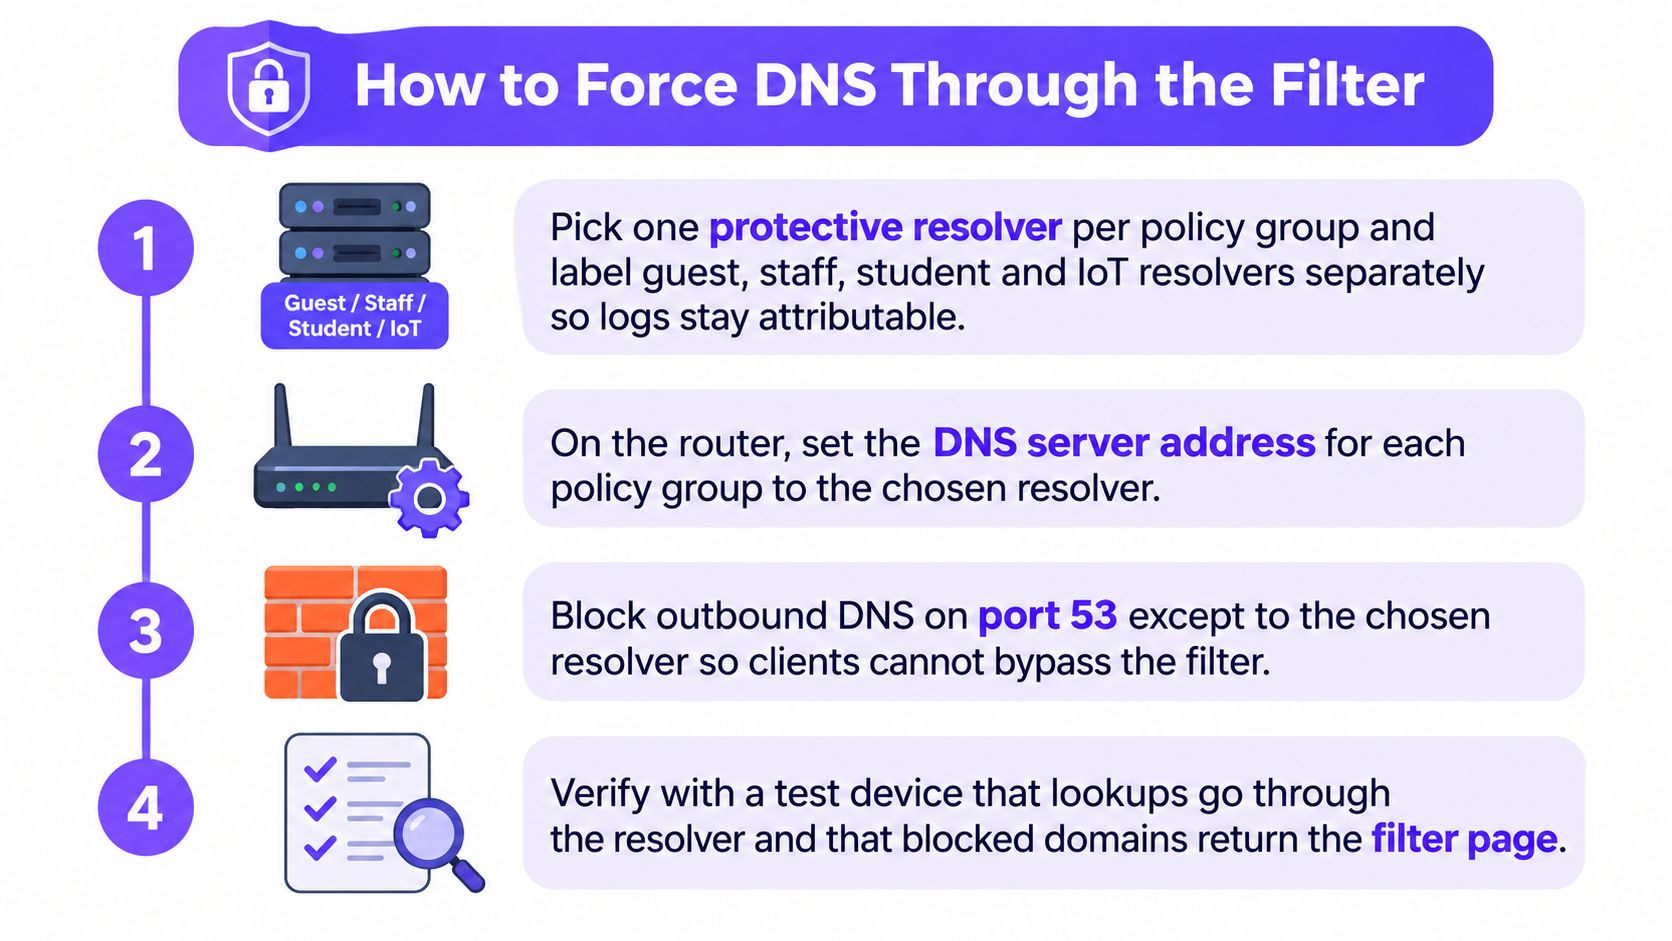
प्रति पॉलिसी ग्रुप एक प्रोटेक्टिव रिज़ॉल्वर चुनें। गेस्ट, स्टाफ, छात्र और IoT प्रत्येक को अपनी स्वयं की रिज़ॉल्वर पहचान और उस VLAN का नाम देने वाला एक लेबल मिलता है जिसे यह सेवा प्रदान करता है। छह सप्ताह बाद, वह लेबल ही एकमात्र ऐसी चीज़ होती है जो किसी क्वेरी रिकॉर्ड को किसी नेटवर्क से जोड़ने योग्य बनाती है।
DHCP स्कोप में केवल उसी रिज़ॉल्वर का विज्ञापन करें। स्कोप विकल्पों में से प्रत्येक पब्लिक रिज़ॉल्वर को हटा दें। दो रिज़ॉल्वर प्राप्त करने वाला डिवाइस उस रिज़ॉल्वर का उपयोग करेगा जो पहले उत्तर देता है, और आपकी आधी पॉलिसी निष्प्रभावी हो जाती है।
गेटवे पर UDP और TCP पोर्ट 53 पर आउटबाउंड DNS को स्वीकृत रिज़ॉल्वर पर रीडायरेक्ट करें। DHCP केवल उन क्लाइंट्स को कवर करता है जो अनुरोध करते हैं। हार्ड-कोडेड रिज़ॉल्वर वाला डिवाइस, या अपना स्वयं का रिज़ॉल्वर देने वाला ऐप, स्कोप को पूरी तरह से अनदेखा कर देता है।
रूट हिंट्स अक्षम करें और अनधिकृत रिज़ॉल्वर के रूट्स बंद करें। CISA का Encrypted DNS Implementation Guidance प्रोटेक्टिव DNS को बायपास करने वाले तंत्रों को अक्षम करने की सिफारिश करता है, विशेष रूप से रूट हिंट्स और अनधिकृत रूटिंग पाथ्स का उल्लेख करता है। यह कदम ही एक सुझाव को प्रवर्तन बिंदु (enforcement point) में बदलता है।
एन्क्रिप्टेड DNS का स्पष्ट रूप से निर्णय लें। उन DNS-over-HTTPS एंडपॉइंट्स को ब्लॉक या सिंकहोल करें जिन्हें आप संचालित नहीं करते हैं। उन्हें खुला छोड़ने से गेस्ट को ब्राउज़र मेनू में एक प्रभावी बायपास मिल जाता है। यदि आप अनिश्चित हैं कि कौन से क्लाइंट इसे आज़माएंगे, तो how DNS-over-HTTPS bypasses a filter उनके द्वारा उपयोग किए जाने वाले डिस्कवरी पाथ्स को कवर करता है। यह दस्तावेज़ में दर्ज करें कि एक पूर्ण VPN अभी भी आपके नेटवर्क से बाहर जाता है, क्योंकि कोई भी ऑन-नेटवर्क नियंत्रण टनल का अनुसरण नहीं करता है।
पॉलिसी लेयर्स को क्रमबद्ध करें। पहले वयस्क श्रेणी, फिर Safe Search, फिर वेन्यू अनुमति और ब्लॉक सूचियां, फिर शेड्यूल। यह क्रम तब मायने रखता है जब दो नियम असहमत होते हैं, और आप चाहते हैं कि असहमति हर बार सुरक्षा नियम (safeguarding rule) के पक्ष में हल हो।
फेल क्लोज्ड (fail closed) सेट करें। रिज़ॉल्वर आउटेज को गेस्ट SSID पर ओपन ब्राउज़िंग नहीं बनने देना चाहिए। फेल क्लोज्ड का अर्थ है कि किसी घटना के दौरान गेस्ट्स को एक ब्लॉक पेज दिखाई देता है, जो कि सुरक्षा घटना के बजाय केवल एक सहायता कॉल (support call) होती है।
IPv6 को उसी रीडायरेक्ट से कवर करें। कई नेटवर्क IPv4 ट्रैफ़िक को सावधानीपूर्वक रीडायरेक्ट करते हैं और समानांतर IPv6 पाथ को अछूता छोड़ देते हैं, जिससे एक आधुनिक फोन उस प्रोटोकॉल पर साइट तक पहुंच जाता है जिसे किसी ने कॉन्फ़िगर नहीं किया था।
एक क्लीन डिवाइस से परीक्षण करें। एक ऐसा फोन जिस पर कभी कोई एजेंट इंस्टॉल नहीं किया गया हो, गेस्ट SSID से जुड़ा हो, और किसी ज्ञात वयस्क डोमेन को रिज़ॉल्व कर रहा हो। कोई भी एड्रेस वापस नहीं आना चाहिए और ब्रांडेड पेज दिखाई देना चाहिए।
हर हैंडओवर पर दोहराने योग्य कमी यह है कि ब्लॉक पेज अपने आप में बहुत कम साबित करता है। कैश्ड उत्तर रखने वाला क्लाइंट, या IPv6 पर उसी होस्ट तक पहुंचने वाला क्लाइंट, तब भी कनेक्शन पूरा कर सकता है जब आपका स्क्रीनशॉट एकदम सही दिख रहा हो।
सुरक्षित खोज ब्लॉक पेज और रिपोर्ट
रिज़ॉल्वर पर Safe Search को बाध्य करें
Safe Search तब तक केवल एक ब्राउज़र सेटिंग है जब तक कि आप इसे एक नेटवर्क नियम न बना दें। खोज और वीडियो होस्टनेम को उसी रिज़ॉल्वर पर DNS CNAME द्वारा प्रदाता के प्रवर्तन रिकॉर्ड्स (enforcement records) पर इंगित करें जो पहले से ही एडल्ट श्रेणी चलाता है, फिर उसी रिज़ॉल्वर पर दूसरे सर्च इंजन के लिए समकक्ष सेटिंग लागू करें। इसके बाद यह नियम आपके फ़िल्टर के माध्यम से रिज़ॉल्व होने वाले प्रत्येक डिवाइस पर, किसी भी ब्राउज़र में और निजी विंडो (private windows) के अंदर लागू रहता है, जिसे उपयोगकर्ता द्वारा टॉगल करके प्राप्त नहीं किया जा सकता। जैसे ही कोई डिवाइस उस रिज़ॉल्वर के बाहर रूट करता है, यह नियम लागू होना बंद हो जाता है: किसी बाहरी प्रदाता के लिए एन्क्रिप्टेड DNS, एक VPN टनल, या सेल्युलर डेटा पर फ़ॉलबैक - ये सभी खोज अनुरोध को आपकी पॉलिसी से बाहर ले जाते हैं।
जब डोमेन स्वयं एक सर्च इंजन होता है, तो स्पष्ट (explicit) सामग्री इमेज और वीडियो परिणामों के माध्यम से आती है। Safe Search इन जगहों से आपत्तिजनक परिणामों को हटा देता है और यह वयस्क श्रेणी (adult category) का विकल्प नहीं है, इसलिए दोनों को लागू करें। यह दावा करने से पहले कि सेटिंग लाइव है, Google SafeSearch लागू करने की कार्यप्रणाली को एक बार पढ़ लेना उचित होगा।
ब्लॉक पेज को एक बार लिखें
स्थान (venue) का नाम, कारण का एक वाक्य, और रिसेप्शन या हेल्प-डेस्क का संपर्क। कोई लॉगिन वॉल नहीं, कोई काउंटडाउन टाइमर नहीं, और आपके द्वारा ब्लॉक की गई अन्य श्रेणियों की कोई सूची नहीं - क्योंकि श्रेणियों की सूची किसी भी उत्सुक व्यक्ति के लिए यह जानने का मार्गदर्शक बन जाती है कि और क्या फ़िल्टर किया गया है। श्रेणी ब्लॉक और थ्रेट ब्लॉक दोनों के लिए एक ही पेज का उपयोग करें ताकि रिसेप्शन को एक ही स्क्रिप्ट का पालन करना पड़े।
जो गेस्ट ब्लॉक को समझता है वह रिसेप्शन पर कॉल करता है। जो गेस्ट सामान्य ब्राउज़र त्रुटि देखता है वह किसी को कॉल नहीं करता और इसके बजाय दूसरा नेटवर्क आज़माता है।
एक नहीं, तीन रिपोर्ट पढ़ें
डैशबोर्ड को तीन भागों में विभाजित करें: एडल्ट-श्रेणी ब्लॉक, अनुमति-सूची (allow-list) हिट्स, और फ़िशिंग या मैलवेयर लुकअप। इन्हें मर्ज करने से देखरेख के कर्तव्य (duty-of-care) का प्रश्न संक्रमित-लैपटॉप के प्रश्न में बदल जाता है, और दोनों के अलग-अलग ओनर और अलग-अलग समाधान होते हैं। ब्लॉक किए गए फ़िशिंग लुकअप का अर्थ है कि कनेक्शन कभी शुरू ही नहीं हुआ और डिवाइस को अभी भी नेटवर्क से हटाने की आवश्यकता है। ब्लॉक किए गए एडल्ट डोमेन का अर्थ है कि पॉलिसी ने काम किया और कुछ और करने की आवश्यकता नहीं है। पहली शिकायत के बाद समीक्षा करने के बजाय साप्ताहिक रूप से समीक्षा करें, क्योंकि दो सप्ताह तक शून्य श्रेणी ब्लॉक दिखाने वाले गेस्ट SSID का अर्थ आमतौर पर यह होता है कि रीडायरेक्ट लॉग नहीं हो रहा है।
गो-लाइव से पहले क्वेरी रीटेंशन अवधि तय करें और इसे उतना ही छोटा रखें जितना वेन्यू का प्राइवेसी नोटिस अनुमति देता है। प्रति-वेन्यू और प्रति-SSID उपयोग के आंकड़ों को उसी समीक्षा में शामिल करें ताकि पॉलिसी में बदलाव को ट्रैफ़िक में बदलाव से जोड़ा जा सके।
व्यस्त गेस्ट एस्टेट पर विज्ञापन और ट्रैकर ब्लॉकिंग वैकल्पिक है और इसे क्षमता के उपाय के रूप में उचित ठहराया जाना चाहिए, कभी भी एडल्ट पॉलिसी मौजूद होने के कारण के रूप में नहीं। वेन्यू मैनेजर के सामने प्रस्तुत करते समय दोनों तर्कों को अलग रखें।
ब्लॉक का परीक्षण करें और छूटे हुए हिस्सों को ठीक करें
जो फ़िल्टर चालू है, इसका मतलब यह नहीं है कि वह काम कर रहा है। टेस्ट सेट एक बार बनाएं, इसे हर नेटवर्क से चलाएं, और परिणाम को ऐसे अंकों में दर्ज करें जिन्हें आप स्टेकहोल्डर के सामने रख सकें।
UK सरकार के दिशा-निर्देशों के अनुसार स्कूलों और कॉलेजों के लिए यह परीक्षण करना आवश्यक है कि फ़िल्टरिंग एडल्ट कंटेंट को ब्लॉक करती है या नहीं, और साथ ही मान्यता प्राप्त अवैध-सामग्री ब्लॉकलिस्ट के साथ अपनी फ़िल्टरिंग एवं निगरानी व्यवस्था की प्रभावशीलता की समीक्षा करना आवश्यक है (फ़िल्टरिंग और निगरानी मुख्य मानक)। यह मानक केवल स्कूलों के लिए ही नहीं, बल्कि प्रत्येक ऑपरेटर के लिए सही मानक है।
सात पैरेंटल-कंट्रोल उत्पादों की 2025 की तुलना से पता चलता है कि केवल एक 'इनेबल' स्विच वास्तविकता से कितना दूर है: कुछ प्रणालियाँ 96% तक संवेदनशील डोमेन को ब्लॉक करने में विफल रहीं, एक ने 95% से अधिक जुए की साइटों को अनुमति दी, और दूसरी ने अधिक सख्त चाइल्ड सेटिंग के तहत लगभग एक-तिहाई डोमेन को सुलभ छोड़ दिया (IFIP TMA 2025 अध्ययन)।
टेस्ट सेट को एक बार बनाएं
- ज्ञात वयस्क डोमेन, जिनमें पिछली तिमाही में पंजीकृत कुछ डोमेन भी शामिल हैं।
- एक यौन-स्वास्थ्य पेज जो खुला रहना चाहिए, ताकि ब्लॉकिंग के साथ-साथ ओवर-ब्लॉकिंग को भी मापा जा सके।
- एक CDN-होस्टेड URL, क्योंकि साझा इन्फ्रास्ट्रक्चर सामान्य डोमेन सूचियों को विफल कर देता है।
- प्रमुख इंजनों पर इमेज सर्च, जहाँ डोमेन सर्च इंजन होने पर आपत्तिजनक सामग्री दिखाई देती है।
- एक सार्वजनिक रिज़ॉल्वर पता और एक DNS-over-HTTPS क्लाइंट, यह प्रमाणित करने के लिए कि रीडायरेक्ट काम करता है।
- एक VPN सत्र, सभी को यह याद दिलाने के लिए कि नियंत्रण कहाँ समाप्त होता है।
इस सेट को प्रत्येक SSID और VLAN से तथा प्रत्येक शेड्यूल विंडो के भीतर एक बार, HTTP और HTTPS पर, IPv4 और IPv6 दोनों पर चलाएं।
इसे दो संख्याओं में स्कोर करें
कैटेगरी रिकॉल ब्लॉक किए गए निषिद्ध मामलों को सभी निषिद्ध मामलों से विभाजित करने पर मिलता है। फॉल्स-पॉजिटिव दर गलत तरीके से ब्लॉक किए गए अनुमत मामलों को सभी अनुमत मामलों से विभाजित करने पर मिलती है। दोनों की रिपोर्ट एक साथ दें, क्योंकि केवल रिकॉल उस फ़िल्टर को बढ़ावा देता है जो सब कुछ ब्लॉक कर देता है।
| आप क्या देखते हैं | सामान्य कारण | समाधान |
|---|---|---|
| अतिथि WiFi पर एडल्ट साइट अभी भी लोड हो रही है | सेलुलर डेटा, VPN, या DNS-over-HTTPS | पुष्टि करें कि डिवाइस SSID पर है; अनधिकृत एन्क्रिप्टेड DNS को ब्लॉक करें; अतिथि शर्तों में VPN सीमा का उल्लेख करें |
| साइट कुछ मिनटों के लिए लोड होती है और फिर ब्लॉक हो जाती है | कैश्ड DNS उत्तर | क्लाइंट पर फ्लश करें और TTL समाप्त होने के बाद फिर से परीक्षण करें; IPv6 पर पुनः परीक्षण करें |
| स्टाफ VLAN ब्लॉक है, अतिथि नहीं | DHCP स्कोप अभी भी सार्वजनिक रिज़ॉल्वर का विज्ञापन कर रहा है | केवल नीति रिज़ॉल्वर का विज्ञापन करें और पोर्ट 53 को पुनर्निर्देशित करें |
| यौन-स्वास्थ्य या शिक्षा साइट ब्लॉक है | श्रेणी का अत्यधिक ब्लॉक होना | डोमेन को उस स्थल की अनुमति सूची में जोड़ें; श्रेणी को अक्षम न करें |
| IoT या डोर कंट्रोलर ऑफ़लाइन है | अतिथि नीति गलत VLAN पर लागू हो गई है | रिज़ॉल्वर और लेबल को अलग करें; IoT से एडल्ट नीति हटाएं |
| ब्लॉक पेज दिखता है लेकिन लॉग खाली हैं | क्वेरी लॉगिंग के बिना रीडायरेक्ट | रिज़ॉल्वर लॉग चालू करें और डेटा प्रतिधारण की जाँच करें |
| शाम की नीति कभी लागू नहीं होती | शेड्यूल गलत समय क्षेत्र या SSID से जुड़ा है | शेड्यूल को अतिथि SSID से संबद्ध करें और निर्धारित समय-सीमा के भीतर पुनः परीक्षण करें |
दो बार मापें: व्यस्त गेस्ट SSID पर शून्य ब्लॉक की गई क्वेरी एक लॉगिंग त्रुटि है, जब तक कि अन्यथा साबित न हो जाए।
प्रत्येक रिज़ॉल्वर, ब्राउज़र, फर्मवेयर या नीति परिवर्तन के बाद पुनः परीक्षण करें, क्योंकि कैश्ड उत्तर घंटों तक नए नियम को छिपाए रखता है। टिकट संख्या, समाप्ति तिथि और SSID के साथ अपवादों को लॉग करें, फिर मासिक रूप से उनकी समीक्षा करें। ब्लॉक पेज का स्क्रीनशॉट इस बात का कोई प्रमाण नहीं देता कि अंतर्निहित कनेक्शन शुरू हो सकता है या नहीं।
अतिथि नीति को लाइव करें
सबसे पहले गेस्ट SSID पर लाइव जाएं। सख्त एडल्ट श्रेणी लागू करें, ऐसे व्यक्तिगत फ़ोन से पूरा टेस्ट सेट चलाएं जिस पर कभी कोई एजेंट न रहा हो, और उसके बाद ही पॉलिसी को स्टाफ़ या IoT नेटवर्क तक विस्तारित करें। वेन्यू अनुमति सूची (allow list) को तब तक रोककर रखें जब तक कि पहला वास्तविक फ़ॉल्स पॉज़िटिव सामने न आ जाए, ताकि उस पर प्रत्येक प्रविष्टि अनुमान लगाने के बजाय प्रामाणिक रूप से अर्जित की गई हो। ब्रांडेड ब्लॉक पेज को किसी के भी सामने आने से पहले प्रकाशित करें, और उसी सप्ताह के लिए निर्धारित-पॉलिसी रीटेस्ट बुक करें ताकि शाम का नियम अपनी समय-सीमा के भीतर प्रमाणित हो सके।
कई SSID, VLAN और वेन्यू वाले एस्टेट के लिए पॉलिसी को प्रति साइट स्प्रेडशीट में रखने के बजाय एक ही स्थान पर रखा जाना चाहिए। एक क्लाउड प्रोटेक्टिव DNS लेयर ऐसा करती है। Purple Shield प्रत्येक लुकअप की जाँच सामग्री श्रेणियों, अनुमति और ब्लॉक सूचियों, नेटवर्क के शेड्यूल और थ्रेट इंटेलिजेंस के विरुद्ध करता है, और यह बिना किसी उपकरण के और गेस्ट डिवाइस पर कुछ भी इंस्टॉल किए बिना किसी भी WiFi नेटवर्क पर या Purple Access पर स्टैंडअलोन चलता है। यदि कोई डोमेन ब्लॉक है, तो कनेक्शन कभी शुरू नहीं होता है और इसके बजाय डिवाइस वेन्यू का ब्रांडेड ब्लॉक पेज देखता है।
खतरे से सुरक्षा उसी लुकअप से मिलती है, जो कनेक्शन शुरू होने से पहले ही कमांड-एंड-कंट्रोल कॉलबैक और ज्ञात फ़िशिंग व मैलवेयर डोमेन को ब्लॉक कर देती है। यह एडल्ट-कैटेगरी टेस्ट की जगह नहीं लेता। दोनों को चलाएं, दोनों का स्कोर निकालें, और साक्ष्य सुरक्षित रखें।
Purple Shield प्रोटेक्टिव DNS और कंटेंट फ़िल्टरिंग है जिसे गेस्ट, पब्लिक और स्टूडेंट WiFi के लिए बनाया गया है, ताकि एडल्ट कैटेगरी, सेफ़ सर्च एन्फ़ोर्समेंट और ब्रांडेड ब्लॉक पेज आपके द्वारा संचालित प्रत्येक SSID, VLAN और वेन्यू में एक ही लेयर पर काम करें - बिना किसी अतिरिक्त उपकरण के और गेस्ट के डिवाइस पर कुछ भी इंस्टॉल किए बिना। Purple Shield आपको एक ही डैशबोर्ड में ब्लॉक किए गए URL, खतरों और उपयोग की प्रति-नेटवर्क रिपोर्टिंग प्रदान करता है।