
मल्टी-साइट WiFi पर बैंडविड्थ उपयोग कम करें: प्रमाणित तरीके
कंप्रेशन, कैशिंग, एड ब्लॉकिंग और QoS के साथ साझा WiFi पर बैंडविड्थ उपयोग को कम करें। पहले मापें, फिर वे समाधान लागू करें जो सबसे अधिक डेटा बचाते हैं।
Published 6 नवंबर 2026
एक व्यस्त होटल, परिसर या सार्वजनिक स्थल में मासिक क्षमता भरपूर हो सकती है और फिर भी मेहमानों के आने, एक ही वेबसाइट खोलने और एक साथ स्ट्रीमिंग शुरू करने पर समस्या आ सकती है। इसका समाधान हमेशा तेज़ कनेक्शन नहीं होता है: सबसे पहले यह पता लगाएं कि कौन सा ट्रैफिक टाला जा सकता है, किन पेलोड को छोटा बनाया जा सकता है, और मांग कब नेटवर्क को प्रभावित कर रही है। WiFi अनुभव को निराशाजनक बनाए बिना बैंडविड्थ उपयोग को कम करने के लिए, प्रत्येक परिवर्तन को बचाए गए बाइट्स और लोगों को मिलने वाले अनुभव दोनों के आधार पर मापें।
विषय-सूची
- बचत और प्रयास के आधार पर रैंक की गई तकनीकें
- यह कैसे मापें कि आपकी बैंडविड्थ कहां खर्च हो रही है
- CPU को बर्बाद किए बिना वेब ट्रैफ़िक को कैसे कंप्रेस करें
- बार-बार होने वाले डाउनलोड और थर्ड-पार्टी अनुरोधों को कम करना
- वेन्यू नेटवर्क पर पीक डिमांड को शेड्यूलिंग करना
- अपना पहला परिवर्तन चुनें और इसकी पुष्टि करें
बचत और प्रयास के आधार पर तकनीकों की रैंकिंग
उस ट्रैफिक से शुरुआत करें जिसे आपका नेटवर्क सबसे कम परिचालन लागत पर कम कर सकता है। यह रैंकिंग एक व्यावहारिक प्राथमिकता सूची है, न कि यह वादा कि हर तकनीक हर साइट पर समान बचत प्रदान करेगी।
| तकनीक | मापी गई बचत | प्रयास | यहाँ से शुरुआत करें जब |
|---|---|---|---|
| HTTP रिस्पॉन्स कंप्रेशन | MIT ट्रेस में कंप्रेस करने योग्य रिस्पॉन्स डेटा का 59-82% | कम | टेक्स्ट-प्रधान पेज गेस्ट और सार्वजनिक SSIDs पर हावी हैं |
| व्यक्तिगत अनुरोधों को कंप्रेस करना | MIT ट्रेस में अनुरोध बाइट्स का 26-34% | मध्यम | ऐप्स और पोर्टल कई छोटे अनुरोध भेजते हैं |
| दोहराए जाने वाले स्टैटिक ऑब्जेक्ट्स को कैशिंग करना | CDN बेंचमार्क में बाहरी ट्रैफ़िक का 16.2-29% | मध्यम | कई अतिथियों के लिए समान एसेट लोड होते हैं |
| प्रभावी वेब कैशिंग | स्मार्टफ़ोन अध्ययन में 17% कम ट्रैफ़िक वॉल्यूम | मध्यम | गेस्ट ट्रैफ़िक में बार-बार आने वाले विजिट शामिल हैं |
| विज्ञापन और ट्रैकर ब्लॉकिंग | 119 वेबसाइटों के 2025 के विश्लेषण में एक विशिष्ट उपयोगकर्ता के लिए लगभग 225 MB प्रति दिन | कम | थर्ड-पार्टी अनुरोध गेस्ट और सार्वजनिक SSIDs पर बार-बार आते हैं |
| पीक शेपिंग और QoS | कोई विश्वसनीय प्रतिशत रिपोर्ट नहीं किया गया | मध्यम से उच्च | लाइव इवेंट्स कंजेशन की छोटी अवधि पैदा करते हैं |
| सभी तकनीकें लेयर्ड हैं | स्मार्टफ़ोन अध्ययन में सभी मापे गए ट्रैफ़िक में मूल वॉल्यूम का 74.5% तक | उच्च | मल्टी-साइट संपत्तियों को एक समन्वित स्टैक की आवश्यकता होती है |
मापों के अलग-अलग दायरे हैं। रिस्पॉन्स कम्प्रेशन डेटा के कम्प्रेस करने योग्य हिस्से पर लागू होता है, जबकि कैशिंग बचत इस बात पर निर्भर करती है कि कंटेंट कितनी बार दोहराता है और क्या इसे सुरक्षित रूप से स्टोर किया जा सकता है। एड-ब्लॉकिंग का परिणाम एक विशिष्ट उपयोगकर्ता के ब्राउज़िंग से है, न कि हर स्थान के लिए एक पूर्वानुमान। विज्ञापन और ट्रैकिंग ट्रैफिक का 2025 का विश्लेषण ऑपरेटरों को केवल बड़े डाउनलोड पर ध्यान केंद्रित करने के बजाय थर्ड-पार्टी अनुरोधों को मांग के रूप में गिनने का एक कारण देता है।
कैशिंग, कम्प्रेशन और डेल्टा एनकोडिंग अलग-अलग प्रकार की बर्बादी को रोकते हैं: अपरिवर्तित कंटेंट को फिर से लाने की आवश्यकता नहीं होती है, सांख्यिकीय अतिरेक (स्टैटिस्टिकल रिडंडेंसी) को कम्प्रेस किया जा सकता है, और डेल्टा एनकोडिंग केवल वही भेज सकता है जो बदला है। मिनेसोटा विश्वविद्यालय के स्मार्टफोन-ट्रैफिक अध्ययन में पाया गया कि कैशिंग, फाइल कम्प्रेशन और डेल्टा एनकोडिंग को मिलाने से सभी मापा गया ट्रैफिक इसके मूल वॉल्यूम के 74.5% तक आ गया। वह परिणाम लेयरिंग के पक्ष में एक उदाहरण है, न कि आपके नेटवर्क के लिए एक गारंटीकृत लक्ष्य। संयुक्त ट्रैफिक में कमी पर अध्ययन के परिणाम दिखाते हैं कि एक नियंत्रण शायद ही कभी दूसरों की जगह लेता है।
मल्टी-साइट ऑपरेटर के लिए, स्थानीय साक्ष्यों का उपयोग करने वाली तकनीकों को प्राथमिकता दें: टाले जा सकने वाले बाइट्स के सबसे बड़े स्रोत को मापें, फिर मिलान वाले नियंत्रण को चुनें। आप अलग-अलग स्थानों पर अवांछित गंतव्यों को प्रबंधित करने की योजना बनाते समय मल्टी-साइट नेटवर्क के लिए DNS फ़िल्टरिंग की समीक्षा भी कर सकते हैं। स्टोरफ्रंट प्रदर्शन और इसके योगदान देने वाले कारकों के अलग दृश्य के लिए, स्टोरफ्रंट प्रदर्शन को एक्सप्लोर करें।
यह कैसे मापें कि आपकी बैंडविड्थ कहाँ खर्च हो रही है
एक उपयोगी बेसलाइन को यह दिखाना चाहिए कि बाइट्स कहाँ जाते हैं, भीड़भाड़ कब होती है और कौन से लोग या सेवाएं प्रभावित होती हैं। इसके बिना, एक SSID पर एक बड़ी वीडियो स्ट्रीम पूरी संपत्ति में क्षमता की समस्या जैसी लग सकती है, और एक नीति परिवर्तन सफल प्रतीत हो सकता है क्योंकि उस दिन कम लोगों ने नेटवर्क का उपयोग किया था।
प्रति SSID और साइट कुल बाइट्स का डेटा निकालें। दोनों के लिए एक ही रिपोर्टिंग विंडो का उपयोग करते हुए, एक सामान्य कार्यदिवस और एक ज्ञात पीक इवेंट का डेटा कैप्चर करें। गेस्ट, स्टाफ, पेमेंट और अन्य नेटवर्क सेगमेंट को अलग रखें ताकि एक व्यस्त समूह अन्य स्थानों पर क्या हो रहा है, उसे छिपा न सके।
डेस्टिनेशन को बाइट्स के आधार पर रैंक करें, न कि रिक्वेस्ट काउंट के आधार पर। डेटा वॉल्यूम के हिसाब से शीर्ष डोमेन सूचीबद्ध करें। रिक्वेस्ट काउंट अभी भी मायने रखते हैं, लेकिन बार-बार संपर्क किए जाने वाले डोमेन में बहुत कम डेटा हो सकता है, जबकि एक सिंगल वीडियो सर्विस कुल उपयोग पर हावी हो सकती है।
कंटेंट के प्रकार के अनुसार ट्रैफिक को समूहित करें। HTML, CSS, JavaScript, इमेजेस और वीडियो को पहले से कंप्रेस की गई फाइलों जैसे ZIP आर्काइव और MP4 वीडियो से अलग करें। इससे पता चलता है कि कौन सा ट्रैफिक कंप्रेशन के लिए उपयुक्त है और किसे दूसरे दृष्टिकोण की आवश्यकता है।
एक घंटे के भीतर एक ही ऑब्जेक्ट के लिए बार-बार आने वाली रिक्वेस्ट की गणना करें। बार-बार रिक्वेस्ट की जाने वाली स्टैटिक एसेट कैशिंग के अवसर का सुझाव देती हैं, विशेष रूप से तब जब कई गेस्ट एक ही साइट पर जाते हैं। ऐसी बार-बार आने वाली रिक्वेस्ट जो कैश से सर्व की जा सकती हैं, उन्हें व्यक्तिगत या बदलते कंटेंट के लिए आने वाली रिक्वेस्ट से अलग पहचानें।
थर्ड-पार्टी शेयर चिह्नित करें। गेस्ट द्वारा चुनी गई साइट से इतर डोमेन पर जाने वाली रिक्वेस्ट की पहचान करें, जिसमें विज्ञापन, ट्रैकिंग और एम्बेडेड सेवाएं शामिल हैं। इससे यह अनुमान लगाने में मदद मिलती है कि कोर कंटेंट के बजाय पेज डिपेंडेंसी से कितना ट्रैफिक आता है।
प्रत्येक SSID पर पीक थ्रूपुट और लेटेंसी रिकॉर्ड करें। वॉल्यूम समस्या को कन्टेंशन या कमजोर रेडियो स्थितियों से अलग करने के लिए उन मापों की तुलना कुल बाइट्स और रीट्राई से करें। एक ही नेटवर्क पर एकल उच्च-ट्रैफिक वाले एप्लिकेशन के कारण हर गेस्ट पर व्यापक प्रतिबंध लागू नहीं होना चाहिए।
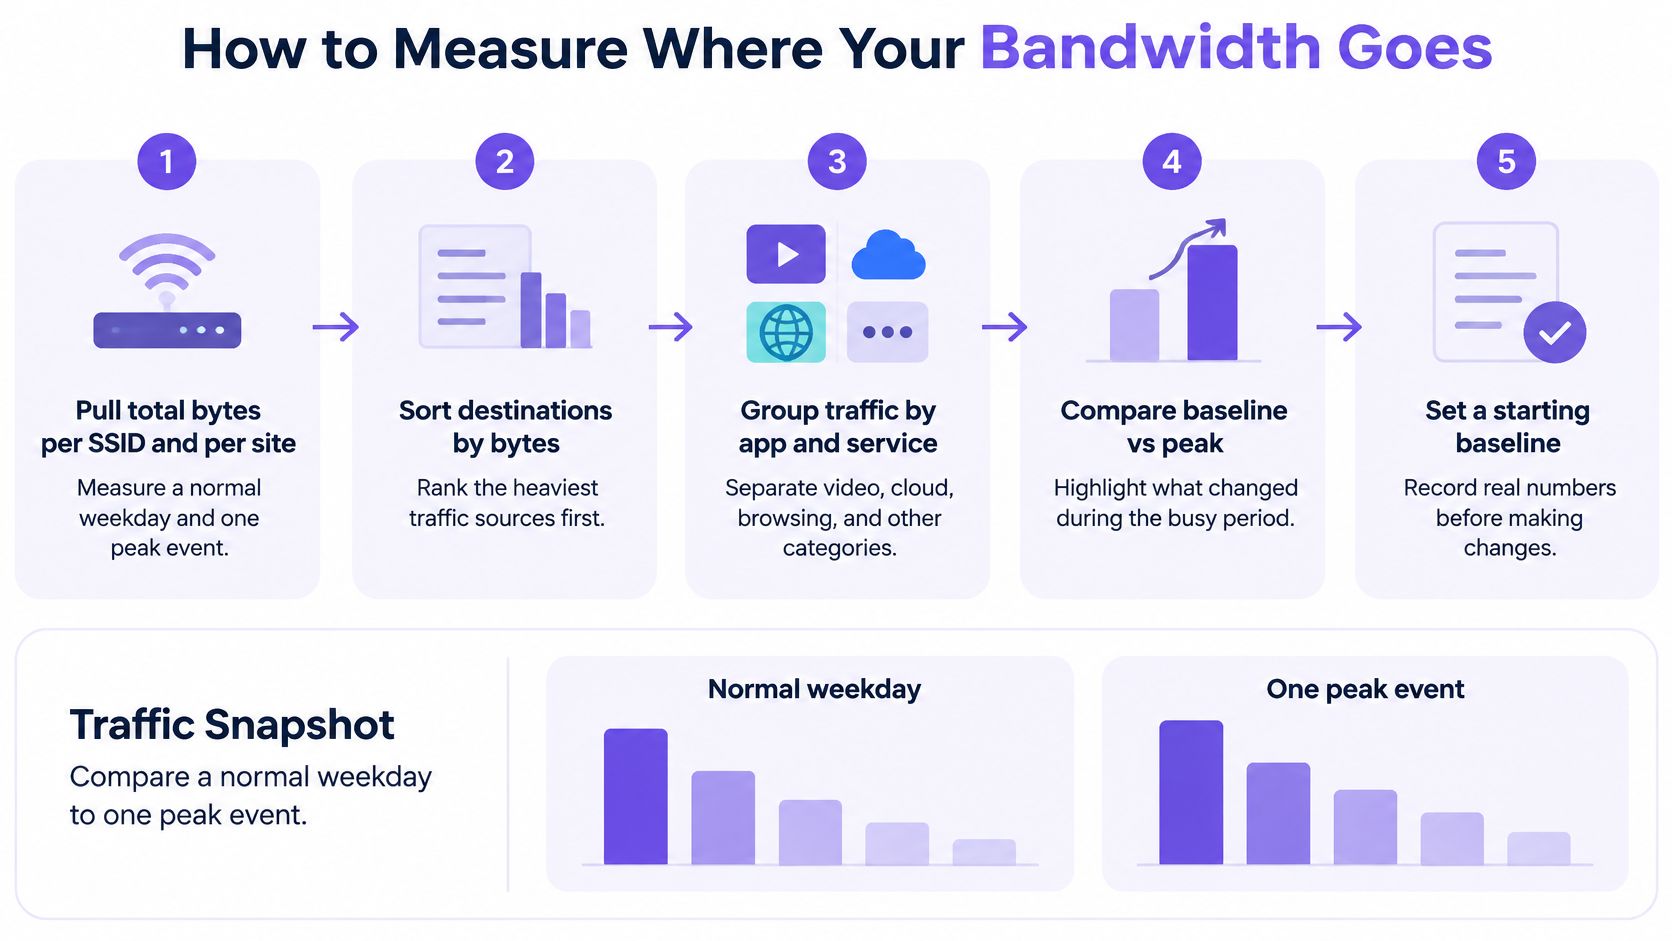
बेसलाइन को इतना सरल रखें कि हर साइट इसे बनाए रख सके। एक पुन: प्रयोज्य रिकॉर्ड में स्पष्ट रूप से पहचाने गए SSID और अवलोकन अवधि के साथ कुल बाइट्स, शीर्ष डोमेन और प्रति साइट पीक थ्रूपुट शामिल होना चाहिए। जब आप परिवर्तनों की तुलना करते हैं तो लेटेंसी और ब्रेकेज रिपोर्ट जोड़ें, ताकि यदि अतिथि अपनी आवश्यकता तक नहीं पहुंच पाते हैं तो ट्रैफ़िक में आई गिरावट को भूल से सुधार न मान लिया जाए।
CPU को बर्बाद किए बिना वेब ट्रैफ़िक को कैसे कंप्रेस करें
कम्प्रेशन से होने वाली बचत इस बात पर निर्भर करती है कि ट्रैफिक का कितना हिस्सा कम्प्रेस करने योग्य है और कम्प्रेशन कैसे लागू किया गया है। World Wide Web Consortium के HTTP/1.1 मूल्यांकन में पाया गया कि ट्रांसपोर्ट कम्प्रेशन ने ट्रांसमिट किए गए पैकेट को लगभग 16% कम कर दिया और पहली बार पेज रिक्वेस्ट के लिए रिकवरी समय को लगभग 12% कम कर दिया; HTTP/1.1 तकनीकों के संयोजन से 2% से 40% तक बैंडविड्थ की बचत हुई। ये आंकड़े यह याद दिलाने के लिए उपयोगी हैं कि हर नेटवर्क के लिए एक निश्चित कटौती के बजाय एक सीमा की उम्मीद की जानी चाहिए। W3C HTTP/1.1 मूल्यांकन यह भी दर्शाता है कि परिणाम एक साथ उपयोग की जाने वाली तकनीकों पर क्यों निर्भर करते हैं।
इस रोलआउट अनुक्रम का उपयोग करें:
टेक्स्ट-आधारित रिस्पॉन्स के लिए Brotli या gzip सक्षम करें। HTML, CSS, JavaScript, JSON और प्लेन टेक्स्ट से शुरुआत करें। पहले से कंप्रेस किए गए मीडिया के विपरीत, इन फ़ॉर्मेट में अक्सर दोहराए गए पैटर्न होते हैं जो अच्छी तरह से कंप्रेस हो जाते हैं।
लंबे या एग्रीगेटेड ट्रांसफर के लिए स्ट्रीमिंग कंप्रेशन का परीक्षण करें। MIT ट्रेसेज में पाया गया कि स्ट्रीमिंग कंप्रेशन प्रति-रिस्पॉन्स कंप्रेशन की तुलना में बचत में सुधार कर सकता है। एक ट्रेस में, इसने कंप्रेस करने योग्य हिस्से को 80% तक कम कर दिया और कुल ट्रांसमिट किए गए बाइट्स को 35% तक कम कर दिया। परिणाम ट्रैफ़िक मिक्स पर निर्भर करते हैं, इसलिए अपने स्वयं के SSID पर परिणाम मापें।
उन फ़ॉर्मेट को बायपास करें जो पहले से कंप्रेस किए गए हैं। JPEG, PNG, MP4, ZIP और एन्क्रिप्टेड पेलोड दूसरे कंप्रेशन पास के लिए उपयुक्त नहीं हैं। उन्हें फिर से प्रोसेस करने से ट्रांसफर का आकार सार्थक रूप से कम किए बिना CPU की खपत हो सकती है।
परीक्षण करके न्यूनतम रिस्पॉन्स साइज़ निर्धारित करें। फ़्रेमिंग और मेटाडेटा की गणना करने के बाद छोटे रिस्पॉन्स से बहुत कम लाभ हो सकता है। यह मानने के बजाय कि एक कटऑफ़ हर एप्लिकेशन के लिए उपयुक्त होगा, कुछ थ्रेशोल्ड की तुलना करें।
बाइट्स, CPU और लेटेंसी को एक साथ मापें। बदलाव को तभी बनाए रखें जब ट्रांसफ़र किए गए बाइट्स में कमी अतिरिक्त प्रोसेसिंग को सही ठहराती है और यूज़र-विजिबल लेटेंसी स्वीकार्य रहती है। HTTPS कंटेंट जिसे नेटवर्क इंस्पेक्ट नहीं कर सकता, उसे किसी मध्यस्थ द्वारा कंप्रेस नहीं किया जा सकता है, इसलिए अवांछित गंतव्यों के लिए DNS-लेयर कंट्रोल कंप्रेशन को रिप्लेस किए बिना उसके पूरक के रूप में काम कर सकते हैं।
एक सप्ताह के लिए एक SSID पर नीति का प्रयास करें, पहले और बाद के समान मापों को रिकॉर्ड करें, और इसका विस्तार करने से पहले एप्लिकेशन त्रुटियों की जांच करें। यदि साइट रखरखाव आपके प्रदर्शन कार्यप्रवाह का हिस्सा है, तो मूल्यांकन और प्रबंधन के लिए वेब संचालन परिवर्तन के एक अलग उदाहरण के रूप में अद्यतन परीक्षण साइट जीवनकाल का पता लगाएं।
बार-बार होने वाले डाउनलोड और तीसरे पक्ष के अनुरोधों में कटौती करना
लिंक क्षमता जोड़ने से पहले, जांचें कि क्या गेस्ट वही ऑब्जेक्ट बार-बार डाउनलोड कर रहे हैं या थर्ड-पार्टी सेवाओं को लोड कर रहे हैं जो विजिट में बहुत कम मूल्य जोड़ती हैं। 7.7 बिलियन HTTP अनुरोधों और 290 TB ट्रैफिक को कवर करने वाले एक बेंचमार्क में पाया गया कि सहयोगात्मक कैशिंग बाहरी ट्रैफिक को 16.2% से 29% तक कम कर सकती है। इसका आदर्श अनंत-कैश परिदृश्य IXP ट्रैफिक के 31% हिस्से को स्थानीय रूप से सेवा प्रदान कर सकता है, जो किसी व्यक्तिगत स्थान के लिए अपेक्षित परिणाम के बजाय एक सैद्धांतिक सीमा है। CDN और कैशिंग बेंचमार्क अधिक क्षमता देने से पहले बार-बार आने वाले अनुरोधों के परीक्षण का समर्थन करता है।
जिसे सुरक्षित रूप से पुन: उपयोग किया जा सकता है उसे कैश करें
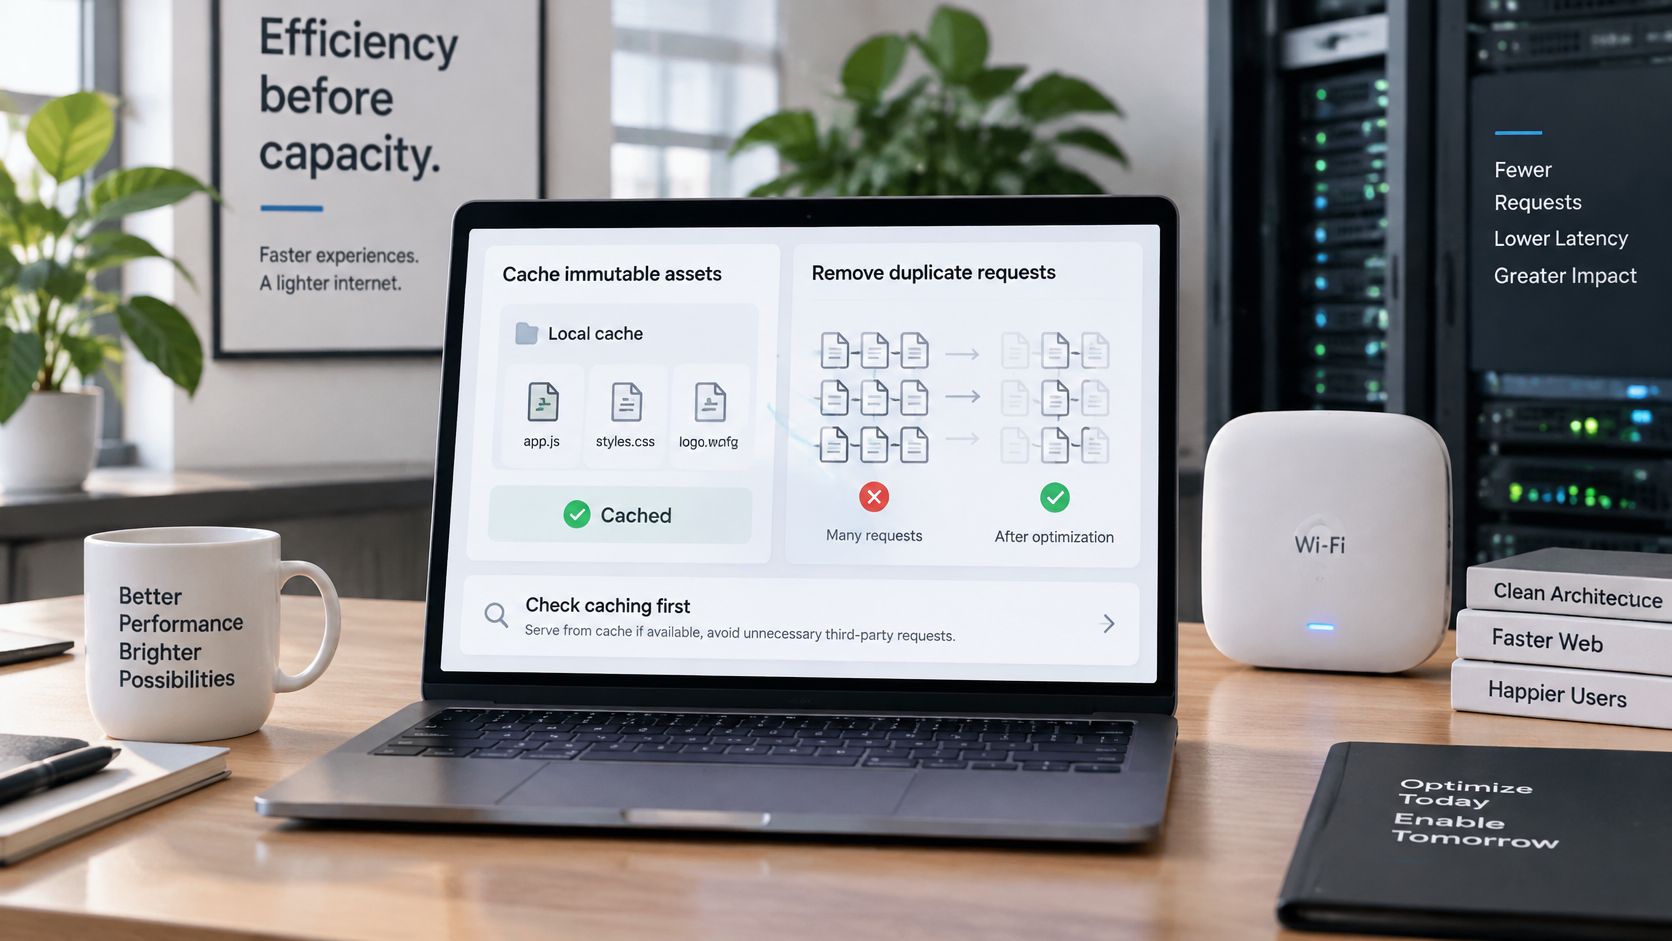
इम्यूटेबल एसेट्स को लंबी फ्रेशनेस लाइफटाइम दें। इमेजेस, फॉन्ट और वर्जन वाले स्क्रिप्ट्स को आमतौर पर लंबे समय के लिए कैश किया जा सकता है जब भी अंतर्निहित फाइल बदलने पर फाइल का नाम बदलता है। इससे लौटने वाले विजिटर्स इसे फिर से प्राप्त करने के बजाय अपरिवर्तित कंटेंट का पुन: उपयोग कर पाते हैं।
डायनामिक ऑब्जेक्ट्स को रीवैलिडेट करें। ETags या Last-Modified हेडर का उपयोग करें ताकि सर्वर यह पुष्टि कर सके कि कैश किया गया रिस्पॉन्स अभी भी नया है। यह ऑब्जेक्ट में बदलाव न होने पर अनावश्यक ट्रांसफर को कम करते हुए पुराने कंटेंट को सर्व करने से बचाता है।
दोनों हिट रेश्यो को मापें। कैश-हिट रेश्यो सफल रिक्वेस्ट की गणना करता है, जबकि बाइट-हिट रेश्यो दिखाता है कि उन हिट्स ने कितना डेटा बचाया। कई छोटी कैश की गई फाइलें कुल बैंडविड्थ पर बहुत अधिक प्रभाव डाले बिना एक अच्छा रिक्वेस्ट काउंट उत्पन्न कर सकती हैं।
व्यस्त अवधि के दौरान परीक्षण करें। बार-बार आने वाला ट्रैफिक तब सबसे अधिक मायने रखता है जब कई गेस्ट कैपेसिटी के लिए प्रतिस्पर्धा करते हैं। केवल पूरे दिन के औसत के बजाय, एक पीक विंडो के दौरान कैश से डिलीवर किए गए बाइट्स और बाहरी रूप से प्राप्त किए गए बाइट्स की तुलना करें।
उन अनुरोधों को हटाएं जिनकी आवश्यकता नहीं है
उन डोमेन को लोड होने से पहले ही अवांछित विज्ञापनों, ट्रैकिंग और अन्य अनावश्यक गंतव्यों को ब्लॉक करने के लिए गेस्ट और पब्लिक SSIDs पर DNS-स्तरीय फ़िल्टरिंग का उपयोग करें। कर्मचारियों और सशुल्क नेटवर्क को उनकी अलग-अलग आवश्यकताओं के अनुकूल नीतियों पर रखें। 119 वेबसाइटों के 2025 विश्लेषण ने 233 कंपनियों के 276 अनूठे ट्रैकर्स और 829 ट्रैकिंग डोमेन के अनुरोधों की पहचान की, जो यह रेखांकित करता है कि ऑपरेटरों को बड़े पेलोड के साथ-साथ अनुरोध ओवरहेड को भी क्यों मापना चाहिए। कुछ प्रकाशक विज्ञापन आय पर निर्भर होते हैं, और आक्रामक ब्लॉकिंग पेज के कार्यों में बाधा डाल सकती है। नेटवर्क विज्ञापन ब्लॉकिंग के लिए DNS फ़िल्टरिंग पर मार्गदर्शन ऑपरेटरों को इन नीतियों को लागू करने और उनकी निगरानी करने का तरीका समझने में मदद कर सकता है। ब्राउज़िंग गंतव्य के रूप में प्रस्तुत वीडियो सामग्री के उदाहरण के लिए, GA YouTube गैलरी ब्राउज़ करें।
बुकिंग, भुगतान और लॉगिन डोमेन के लिए एक अलाउलिस्ट रखें, और जब किसी साइट को काम करने के लिए थर्ड-पार्टी स्क्रिप्ट की आवश्यकता हो तो श्रेणी अपवादों का उपयोग करें। ब्लॉक किए गए अनुरोधों, बचाए गए अनुमानित बाइट्स, पेज-लोड प्रभावों और फॉल्स पॉजिटिव्स को अलग से ट्रैक करें। वैयक्तिकृत या प्राधिकरण-युक्त प्रतिक्रियाओं को कैश न करें, जिससे एक मेहमान की जानकारी दूसरे के सामने उजागर हो सकती है। लंबे समय तक चलने वाले कैशिंग को सक्षम करने से पहले एक अमान्यकरण (इनवैलिडेशन) योजना निर्धारित करें, और किसी फ़िल्टर का मूल्यांकन उसकी ब्रेकेज सूची के साथ-साथ ट्रैफिक में कमी के आधार पर करें।
स्थान नेटवर्क पर पीक डिमांड का निर्धारण
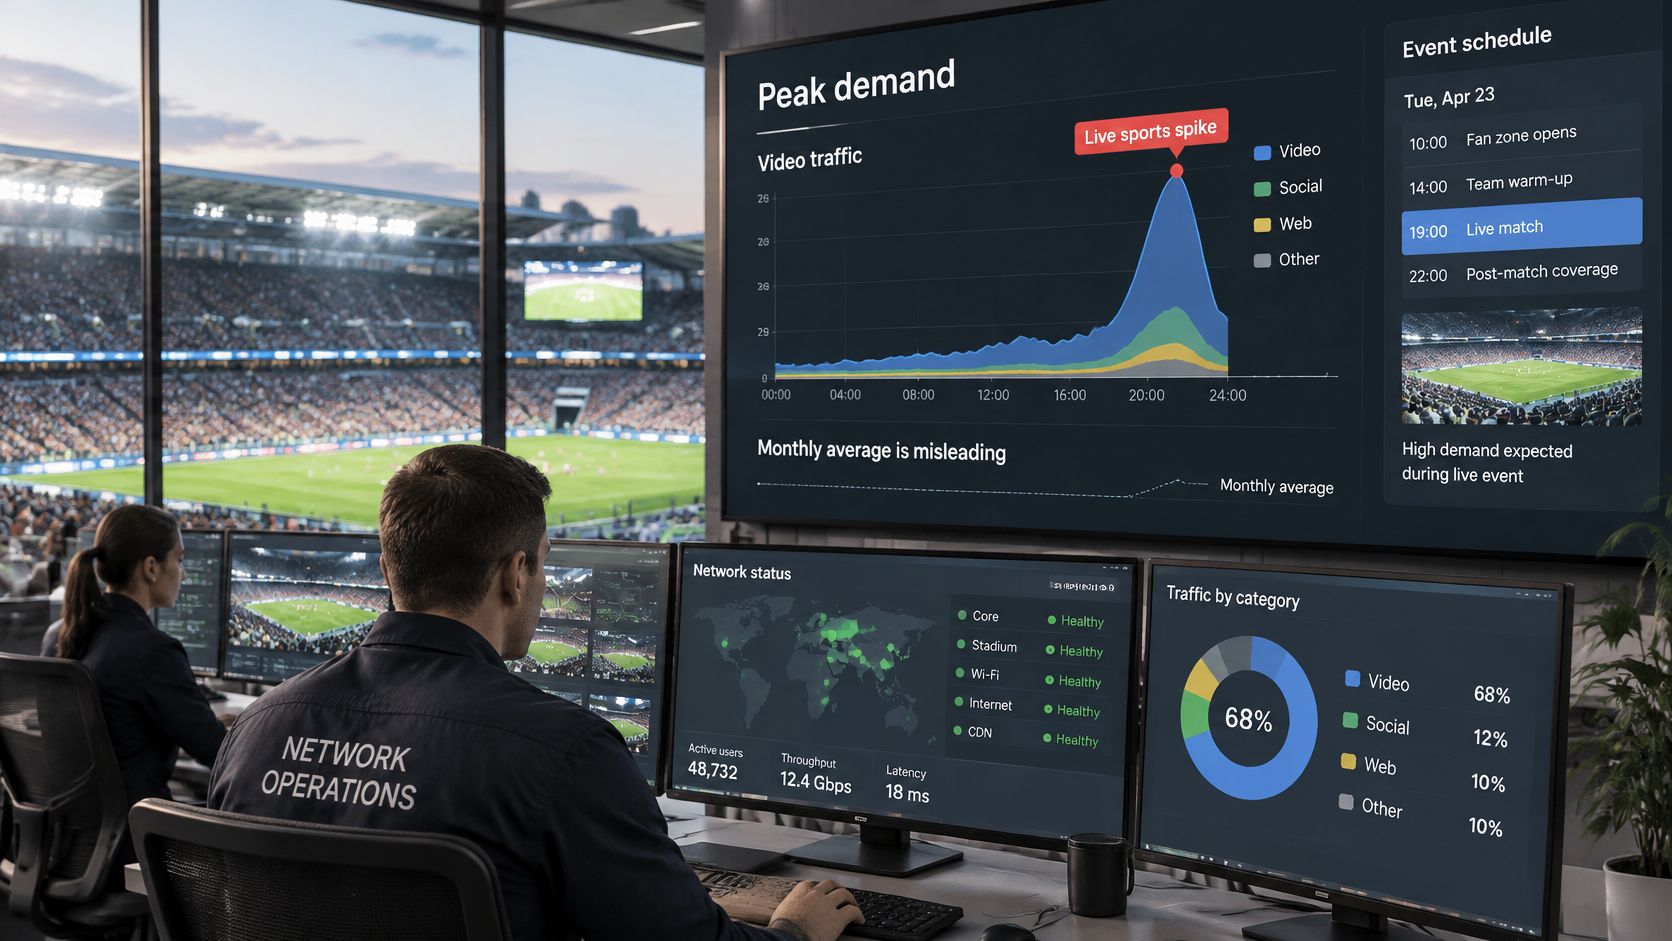
मासिक उपयोग इस बात का एक ख़राब पैमाना है कि किसी भीड़भाड़ वाले वेन्यू में अतिथियों का अनुभव कैसा है। एक छोटा, तीव्र स्पाइक किसी साझा लिंक को तब भी बाधित कर सकता है जब पूरे महीने की कुल खपत सामान्य लगती हो। नेटवर्क-ट्रैफ़िक रिपोर्टिंग वीडियो को सबसे बड़ी एप्लीकेशन श्रेणी के रूप में पहचानती है और नोट करती है कि लाइव-स्ट्रीम किए गए खेल सामान्य उपयोग की तुलना में तीन से चार गुना अधिक पीक उत्पन्न कर सकते हैं। लाइव-इवेंट डिमांड और सार्वजनिक-क्षेत्र की भीड़भाड़ पर रिपोर्टिंग भीड़भाड़ वाले सार्वजनिक क्षेत्रों के 2025 के एक अध्ययन का भी वर्णन करती है जहां उच्च लोड के तहत पारंपरिक ऑफलोडिंग थ्रूपुट गिरकर 6.2 Mbps हो गया, जबकि संदर्भ-जागरूक दृष्टिकोण 10.1 Mbps तक पहुंच गया।
एक ऐसे शेड्यूल का उपयोग करें जो पूरे दिन व्यापक सीमा लागू किए बिना महत्वपूर्ण सेवाओं की सुरक्षा करता है:
पूर्वानुमान योग्य ईवेंट विंडो की सूची बनाएं। मैच के दिनों, स्क्रीनिंग, सम्मेलनों और स्कूल असेंबलियों को चिह्नित करें, जिसमें सेटअप और समापन अवधि शामिल है जब कर्मचारियों को भी विश्वसनीय पहुंच की आवश्यकता हो सकती है। ध्यान दें कि किन स्थानों और SSIDs के प्रभावित होने की संभावना है।
अस्थायी अतिथि-नेटवर्क सीमाएं लागू करें। किसी ईवेंट के दौरान, अतिथि SSID पर स्ट्रीमिंग या बड़े डाउनलोड पर सख्त नियंत्रण लागू करने पर विचार करें। नियम को व्यस्त विंडो से बांधकर रखें और ईवेंट समाप्त होने पर इस पर फिर से विचार करें, बजाय इसके कि प्रतिबंध को स्थायी रूप से लागू रखा जाए।
परिचालन ट्रैफ़िक को अलग करें। कर्मचारियों, पॉइंट-ऑफ़-सेल और भुगतान गतिविधि को उनकी अपनी प्राथमिकता वाले नेटवर्क पर रखें। अतिथि स्ट्रीमिंग में अचानक वृद्धि के कारण भुगतान टर्मिनल को लेनदेन पूरा करने में समस्या नहीं होनी चाहिए।
लाइव ट्रैफ़िक मिक्स पर नज़र रखें। रीयल-टाइम दृश्यता से पता चलना चाहिए कि कौन से एप्लिकेशन या उपयोगकर्ता समूह वृद्धि का कारण बन रहे हैं। यदि वीडियो का प्रभुत्व है, तो सभी के लिए ब्राउज़िंग या आवश्यक सेवाओं को सीमित करने के बजाय उस ट्रैफ़िक को आकार दें।
केवल क्षमता की ही नहीं, बल्कि सेवा की भी रक्षा करें। ऐसी नीति जो बाइट्स तो बचाती है लेकिन मेहमानों को बुकिंग या भुगतान पूरा करने में असमर्थ बनाती है, वह अपने परिचालन परीक्षण में विफल रही है।
एक ही इवेंट विंडो के दौरान थ्रूपुट, लेटेंसी, रीट्राई और ब्लॉक या स्थगित ट्रैफिक की तुलना करें। ये माप बताते हैं कि नेटवर्क उपयोग करने योग्य बना रहा या नहीं, न कि केवल यह कि इसने कम डेटा कैरी किया। आक्रामक नियंत्रण मेहमानों को पहले से ही भीड़भाड़ वाले सेल्यूलर नेटवर्क की ओर धकेल सकते हैं, इसलिए सीमाओं को आनुपातिक रखें और मेहमानों व कर्मचारियों की रिपोर्ट की जांच करें। साझा गेस्ट एक्सेस की सुरक्षा पर व्यापक संदर्भ के लिए, WiFi गेस्ट नेटवर्क सुरक्षा पर मार्गदर्शन देखें।
अपना पहला बदलाव चुनें और उसकी पुष्टि करें
उस बदलाव को चुनें जो आपकी आधाररेखा में सबसे बड़े आउटलायर से मेल खाता हो। यदि टेक्स्ट और स्क्रिप्ट का प्रभुत्व है, तो कम्प्रेशन का परीक्षण करें। यदि वही स्थिर फाइलें बार-बार आती हैं, तो कैशिंग का प्रयास करें। यदि थर्ड-पार्टी डोमेन टालने योग्य गतिविधि के लिए जिम्मेदार हैं, तो DNS-स्तरीय फ़िल्टरिंग का परीक्षण करें। यदि इवेंट्स के आसपास उपयोग बढ़ता है, तो पूरे दिन हर गेस्ट को प्रतिबंधित करने के बजाय उन समय में मांग को आकार दें।
पायलट के रूप में एक SSID या एक साइट चुनें। एक ऐसा स्थान चुनें जहाँ विश्वसनीय रिपोर्टिंग हो और जिसे संबोधित करने के लिए एक स्पष्ट समस्या हो। कार्यक्षेत्र को इतना छोटा रखें कि कर्मचारी खराबी की पहचान कर सकें और उसे परिवर्तन से जोड़ सकें।
एक परिवर्तन लागू करें और तुलना रिकॉर्ड करें। पहले और बाद में एक ही बेसलाइन फ़ील्ड का उपयोग करें, जिसमें कुल बाइट्स, शीर्ष डोमेन और पीक थ्रूपुट शामिल हैं। परीक्षण के दौरान नेटवर्क नीतियों को स्थिर रखें ताकि परिणाम की व्याख्या करना आसान हो।
दो सप्ताह के बाद तीन उपायों की समीक्षा करें। प्रति अतिथि सत्र बाइट्स, पीक-ऑवर थ्रूपुट और अतिथियों या कर्मचारियों की ओर से खराबी की रिपोर्ट की तुलना करें। इनसे पता चलता है कि क्या नीति ने मांग को कम किया, भीड़भाड़ के दौरान मदद की और फिर भी लोगों को आवश्यक सेवाओं का उपयोग करने की अनुमति दी।
केवल सेवा के स्थिर रहने पर ही रोल आउट करें। जब अतिथि लेटेंसी स्वीकार्य बनी रहे और खराबी कम रहे, तो समान साइटों पर विस्तार करें। विभिन्न श्रोताओं या अनुप्रयोगों वाली साइटों को एक अलग नीति की आवश्यकता हो सकती है, इसलिए एक पायलट को इस बात का प्रमाण न मानें कि हर स्थान एक ही तरह से प्रतिक्रिया देगा।
स्थानीय परिणामों को तय करने दें कि फ़िल्टरिंग का विस्तार करना है या नहीं। यदि तृतीय-पक्ष अनुरोध अलग हैं, तो एक SSID पर DNS-स्तरीय फ़िल्टर का परीक्षण करें और अवरुद्ध अनुरोधों, अनुमानित बचाए गए बाइट्स और रिपोर्ट की गई साइट समस्याओं को अलग से ट्रैक करें। अतिथियों के लिए आवश्यक सेवाओं के लिए एक छोटी, समीक्षा की गई अपवाद सूची रखें।
एक सफल पायलट सिर्फ कम बाइट्स नहीं दिखाता। यह दिखाता है कि मेहमान अभी भी ब्राउज़ कर सकते हैं, भुगतान कर सकते हैं, बुकिंग कर सकते हैं और उन सेवाओं का उपयोग कर सकते हैं जिनके लिए वे आए थे, जबकि व्यस्त समय के दौरान कर्मचारी विश्वसनीयता से काम कर सकते हैं। इसका उद्देश्य किसी भी कीमत पर बाइट्स को कम करना नहीं है, बल्कि सबसे कम टिकाऊ बैंडविड्थ लागत पर मेहमानों को अच्छी सेवा प्रदान करना है।
Purple Shield गेस्ट और सार्वजनिक WiFi के लिए सुरक्षात्मक DNS, कंटेंट फ़िल्टरिंग, थ्रेट डिफेंस और DNS-लेयर विज्ञापन ब्लॉकिंग प्रदान करता है, जिसमें SSID, स्थल और शेड्यूल के अनुसार नीतियों को लागू किया जा सकता है। यदि आप परीक्षण करना चाहते हैं कि फ़िल्टरिंग और रिपोर्टिंग आपके नेटवर्क में कैसे फिट हो सकती हैं, तो Purple Shield पर जाएं।