
जीरो-डे खतरा (zero day threat) क्या है? परिभाषा, उदाहरण और सुरक्षा उपाय
जीरो-डे खतरा क्या है? जानें कि जीरो-डे हमले बिना पैच वाली कमियों का फायदा कैसे उठाते हैं, एक्सपोज़र विंडो क्यों महत्वपूर्ण है, और लेयर्ड DNS सुरक्षा उपाय जोखिम को कैसे कम करते हैं।
Published 16 नवंबर 2026
आप एक गेस्ट WiFi नेटवर्क चला रहे हैं, सहायता अनुरोधों का उत्तर दे रहे हैं, या यह जांच रहे हैं कि आपके संगठन के डिवाइस अपडेट हैं या नहीं। तभी एक सुरक्षा चेतावनी आती है: हमलावर एक खामी का फायदा उठा रहे हैं, और निर्माता ने अभी तक कोई पैच जारी नहीं किया है। आप अभी अपडेट करके समस्या से बाहर नहीं निकल सकते, लेकिन सब कुछ सामान्य रूप से कनेक्टेड छोड़ देना भी सुरक्षित नहीं लगता।
यही एक जीरो-डे खतरे के पीछे की व्यावहारिक चुनौती है। इसे समझना समय से शुरू होता है, फिर इस बात पर आगे बढ़ता है कि जब कोई समाधान उपलब्ध नहीं है, तब भी आप क्या रोक सकते हैं, निरीक्षण कर सकते हैं और सीमित कर सकते हैं।
विषय सूची
- Zero-Day ख़तरा क्या है और क्या नहीं
- Zero-Day भेद्यता, Exploit और मैलवेयर की तुलना
- Zero-Day हमला चरण-दर-चरण कैसे होता है
- एक्सपोज़र विंडो गंभीरता से अधिक महत्वपूर्ण क्यों है
- वास्तविक Zero-Day मामले और उनके पीछे के एक्टर्स
- स्तरीय सुरक्षा उपाय जो एक्सपोज़र विंडो को कम करते हैं
- नियंत्रण चुनने से पहले अपने एक्सपोज़र की पुष्टि करें
ज़ीरो-डे ख़तरा क्या है और क्या नहीं
एक जीरो-डे खतरा एक ऐसा हमला है जो विक्रेता द्वारा सुधार जारी करने से पहले किसी सॉफ़्टवेयर या हार्डवेयर की कमजोरी का फायदा उठाता है, जिससे बचावकर्ताओं को आधिकारिक समाधान के लिए शून्य दिन का समय मिलता है। यह शब्द शोषण के समय अंतराल (एक्सप्लॉइटेशन विंडो) का वर्णन करता है, न कि यह कि सॉफ़्टवेयर कितना पुराना है या हमलावर कितना कुशल होना चाहिए।
एक ताला बनाने वाला ताले में एक ऐसी छिपी हुई खामी खोजता है जिसे निर्माता ने कभी नहीं देखा है। ताला सामान्य रूप से काम करता हुआ प्रतीत होता है, लेकिन कोई भी इसे बायपास कर सकता है, और जब तक निर्माता इसका विकल्प तैयार नहीं करता, तब तक किसी के पास इसका कोई समाधान नहीं होता।
समय, न कि नवीनता, इस शब्द को परिभाषित करता है।
महत्वपूर्ण अंतर एक कार्यशील उत्पाद और एक सुरक्षित उत्पाद के बीच है। कोई एप्लिकेशन अपनी सामान्य जांच पास कर सकता है, वैध उपयोगकर्ताओं को स्वीकार कर सकता है, और फिर भी उसमें ऐसी कमज़ोरी हो सकती है जिसे हमलावर ट्रिगर करना जानता हो।
एक ही कंपोनेंट के कई इंस्टॉलेशन में भी कोई खामी मौजूद हो सकती है। एक ही अंतर्निहित जोखिम का सामना करने के लिए संगठनों को पासवर्ड साझा करने या एक-दूसरे से संवाद करने की आवश्यकता नहीं होती है। प्रभावित वर्शन का उपयोग करना ही काफी हो सकता है।
तीन सामान्य गलतफहमियाँ
Zero-days हमेशा पूरी तरह से नए बग होते हैं। Google Project Zero द्वारा इन-द-वाइल्ड एक्सप्लॉइटेशन की समीक्षा में पाया गया कि देखे गए कई zero-days पहले रिपोर्ट की गई भेद्यताओं के ही रूपांतर (वेरिएंट) थे। एक हमलावर उस कमज़ोरी के ज़रिए कोई दूसरा रास्ता ढूंढ सकता है जिसे डेवलपर्स ने ठीक समझ लिया था। उस विशिष्ट रास्ते के लिए समाधान (फ़िक्स) का न होना इस बात से कहीं अधिक मायने रखता है कि क्या किसी ने संबंधित बग देखा है।
तुरंत पैचिंग करने से समस्या हल हो जाती है। यह सलाह मानती है कि पैच पहले से मौजूद है। रिलीज़ से पहले, ऑपरेटरों को अस्थायी उपायों की आवश्यकता होती है जैसे कि एक्सेस को प्रतिबंधित करना, किसी प्रभावित फ़ीचर को अक्षम करना, या कमज़ोर सिस्टम को अलग करना। रिलीज़ के बाद, उन्हें अभी भी समाधान लागू करने और यह जांचने की आवश्यकता होती है कि इसने काम किया या नहीं।
केवल साधन-संपन्न हमलावर ही zero-days को प्रासंगिक बनाते हैं। किसी exploit को विकसित करना और एक एक्सपोज़्ड नेटवर्क को संचालित करना अलग-अलग समस्याएं हैं। किसी होटल या स्कूल को कमज़ोर सॉफ़्टवेयर रखने के लिए किसी ख़ुफ़िया एजेंसी का लक्ष्य होने की आवश्यकता नहीं है, और जब एक्सप्लॉइटेशन का पता चलता है तो इसके ऑपरेटर को फिर भी प्रतिक्रिया देने की आवश्यकता होती है।
कमज़ोर सपोर्टिंग सिस्टम से घिरे एक मजबूत कोर का यह पैटर्न पारंपरिक सॉफ़्टवेयर से परे भी दिखाई देता है। होल्डर्स के लिए ब्लॉकचेन सुरक्षा की सीमाओं पर The Coin Course का स्पष्टीकरण इसी के समान बात कहता है: कोई तकनीक मजबूत हो सकती है, जबकि लोग इसके साथ इंटरैक्ट करने के लिए जिन टूल्स का उपयोग करते हैं वे असुरक्षित रह सकते हैं।
तो, व्यावहारिक रूप से जीरो डे खतरा क्या है? यह ऐसी स्थिति है जिसमें हमलावर उस समय किसी कमी का फायदा उठा सकते हैं, जब तक सुरक्षाकर्मियों के पास वेंडर द्वारा उपलब्ध कराया गया कोई समाधान (फिक्स) नहीं होता - जरूरी नहीं कि यह पहले कभी न देखा गया बग हो या किसी देश-प्रायोजित (nation-state) अभियान का हिस्सा हो।
ज़ीरो-डे वल्नरेबिलिटी, एक्सप्लॉइट और मैलवेयर की तुलना
सुरक्षा चेतावनियों में अक्सर vulnerability, exploit, malware और attack का उपयोग इस तरह किया जाता है जैसे कि उनका एक ही अर्थ हो। वे समस्या के विभिन्न भागों का वर्णन करते हैं। उन्हें अलग करने से आपको यह समझने में मदद मिलती है कि कोई चेतावनी क्या स्थापित करती है।
ज़ीरो-डे से जुड़े शब्दों की तुलना
| शर्त (टर्म) | यह किसे संदर्भित करता है | व्यावहारिक उदाहरण |
|---|---|---|
| ज़ीरो-डे वल्नरेबिलिटी | एक अज्ञात या अनपैच्ड सॉफ़्टवेयर या हार्डवेयर ख़ामी | VPN उपकरण में अज्ञात मेमोरी ख़ामी |
| ज़ीरो-डे एक्सप्लॉइट | तकनीक या कोड जो ख़ामी का उपयोग करता है | स्क्रिप्ट जो रिमोटली मेमोरी ख़ामी को ट्रिगर करती है |
| ज़ीरो-डे मैलवेयर | दुर्भावनापूर्ण कोड जो किसी ज़ीरो-डे पर निर्भर हो भी सकता है या नहीं भी | ड्रॉपर जो ब्राउज़र एक्सप्लॉइट के बाद बैकडोर इंस्टॉल करता है |
| ज़ीरो-डे अटैक | शुरुआती पहुंच से लेकर प्रभाव तक का पूरा अभियान | एक्सप्लॉइट चेन पूरी होने के बाद डिप्लॉय किया गया रैंसमवेयर |
बिना पैच वाली खामी का जीरो-डे होना जरूरी नहीं है। एक बार जब कोई समाधान (फिक्स) सार्वजनिक रूप से उपलब्ध हो जाता है, तो उस अपडेट के बिना छोड़ा गया डिवाइस असुरक्षित बना रहता है, लेकिन उसके ऑपरेटर को एक अलग तरह की निवारण समस्या का सामना करना पड़ता है।
अलर्ट को सही ढंग से समझना
किसी काल्पनिक VPN उपकरण पर विचार करें। वल्नेरेबिलिटी उसके सॉफ़्टवेयर के अंदर मेमोरी-हैंडलिंग से जुड़ी एक गलती है। एक्सप्लॉइट वह विशेष रूप से तैयार किया गया अनुरोध है जो उस गलती को अनधिकृत एक्सेस में बदल देता है।
एक अलग ब्राउज़र परिदृश्य में, हमलावर ड्रॉपर लॉन्च करने के लिए किसी एक्सप्लॉइट का उपयोग कर सकता है। वह ड्रॉपर मैलवेयर है, न कि खुद भेद्यता। यदि हमलावर फिर क्रेडेंशियल्स चुराता है और रैंसमवेयर तैनात करता है, तो हमले में वह व्यापक क्रम शामिल होता है।
ये अंतर यह भी स्पष्ट करते हैं कि अज्ञात होने का अर्थ अदृश्य होना नहीं है। हो सकता है कि रक्षक तैयार किए गए दुर्भावनापूर्ण अनुरोध को न पहचान सकें, फिर भी वे किसी अप्रत्याशित प्रक्रिया, असामान्य लॉगिन या किसी अपरिचित गंतव्य से संपर्क करने वाले डिवाइस को नोटिस कर सकते हैं।
Verizon 2025 डेटा ब्रीच इन्वेस्टिगेशन्स रिपोर्ट के कार्यकारी सारांश में पाया गया कि वल्नेरेबिलिटी के दोहन (एक्सप्लॉयटेशन) की हिस्सेदारी 20% ब्रीच में थी। यह पैमाना व्यापक रूप से वल्नेरेबिलिटी के दोहन को कवर करता है, केवल ज़ीरो-डे को नहीं, इसलिए इसे ज़ीरो-डे ब्रीच दर के रूप में प्रस्तुत नहीं किया जाना चाहिए।
डिटेक्शन सिद्धांत: यह पहचानने के लिए कि कोई डिवाइस खतरनाक तरीके से व्यवहार कर रहा है, आपको हमेशा यह जानने की आवश्यकता नहीं होती कि हमलावर ने किस खामी का उपयोग किया था।
जीरो-डे को अनडिटेक्टेबल कहना एक्सप्लॉइट को पहचानने में विफलता और हमले को ट्रैक करने में विफलता के बीच भ्रम पैदा करता है। शोधकर्ताओं द्वारा अंतर्निहित खामी को नाम देने से पहले भी, बिहेवियर एक ऐसी चीज है जिस पर डिफेंडर्स नजर रख सकते हैं।
ज़ीरो-डे हमला सिलसिलेवार तरीके से कैसे आगे बढ़ता है
कोई शोधकर्ता, हमलावर या ब्रोकर किसी कमी का पता उसके वेंडर को जानकारी होने से पहले लगा सकता है। केवल खोज होने का मतलब यह नहीं है कि कोई हमला हुआ है: कोई शोधकर्ता निजी तौर पर इस खामी की रिपोर्ट कर सकता है ताकि वेंडर इसकी जांच कर सके।
CISA की भेद्यता-रिपोर्टिंग गाइड ज़ीरो-डे भेद्यताओं को विक्रेता के लिए अज्ञात और किसी घटक की प्रभावित प्रतियों के लिए सामान्य बताती है। यह साझा कमज़ोरी बताती है कि कैसे एक हमलावर अन्य असंबंधित संगठनों के खिलाफ एक ही एक्सप्लॉइट का पुन: उपयोग कर सकता है।
लाइफ़साइकिल में खोज, एक्सप्लॉइटेशन, डिटेक्शन और अंततः सुधार शामिल हैं।
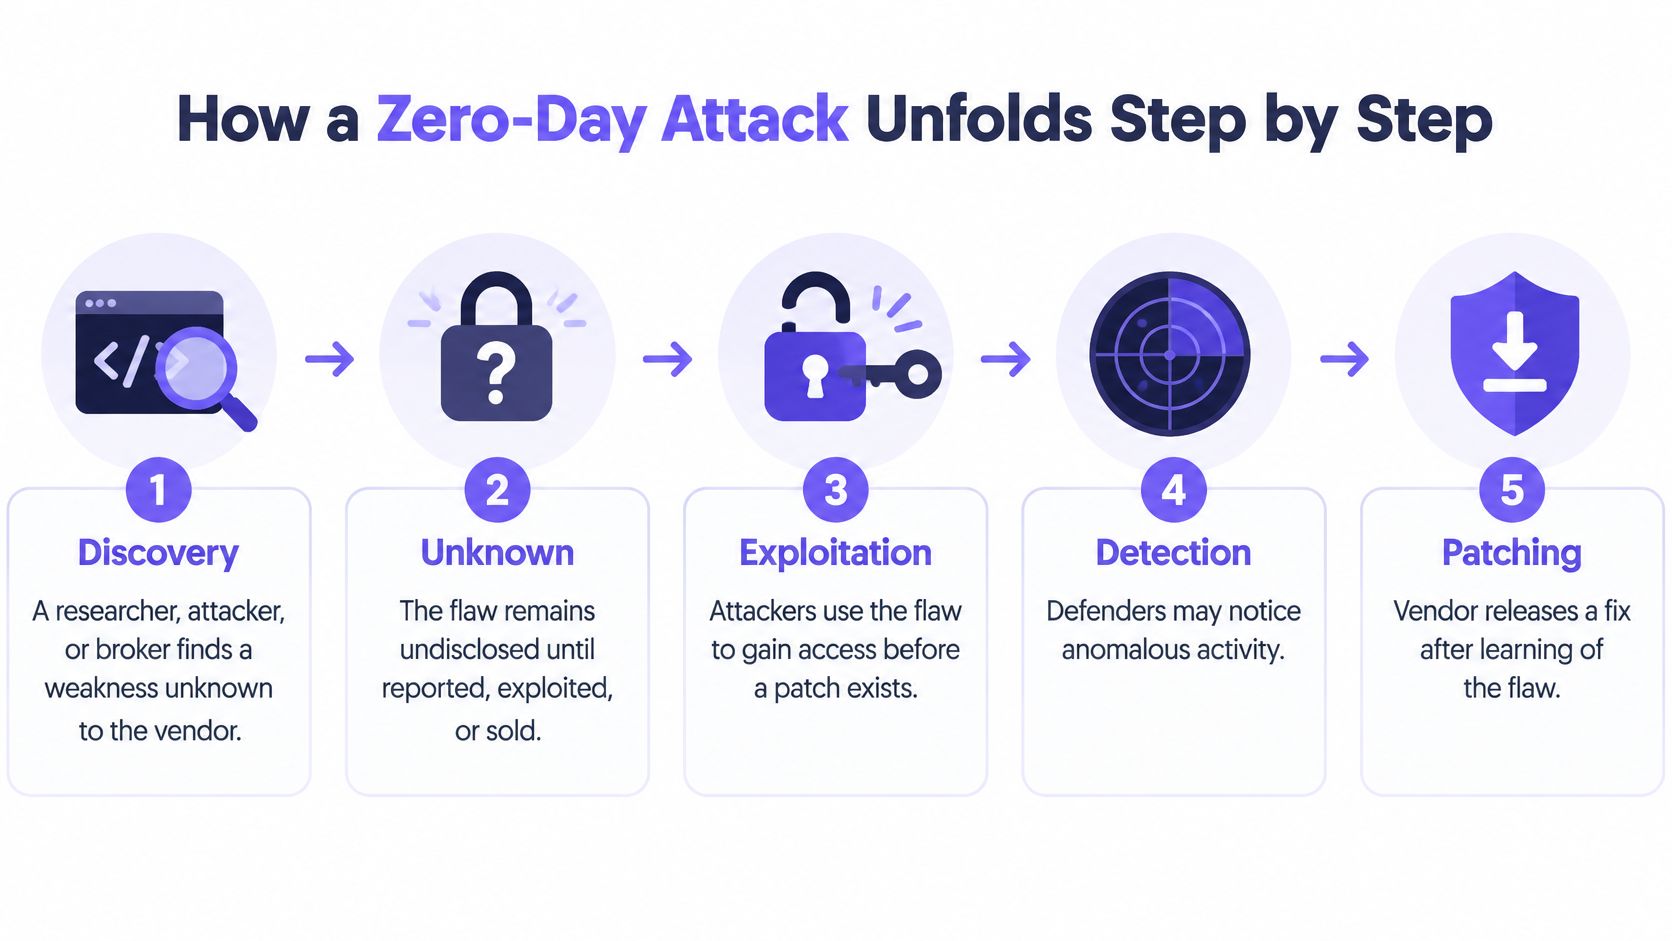
डिफेंडर्स हमले को कहाँ रोक सकते हैं
डिस्कवरी (Discovery)। कोई व्यक्ति किसी असुरक्षित व्यवहार की पहचान करता है, जैसे कि कोई सर्विस तैयार किए गए इनपुट को गलत तरीके से हैंडल कर रही हो। डिफेंडर्स आमतौर पर किसी गुप्त खोज पर कार्रवाई नहीं कर सकते, लेकिन वे अनावश्यक सेवाओं को हटाकर और सार्वजनिक इंटरफेस से एडमिनिस्ट्रेशन को दूर रखकर पहले से ही जोखिम को कम कर सकते हैं।
एक्सप्लॉइट डेवलपमेंट (Exploit development)। हमलावर किसी विशेष उत्पाद या वर्ज़न के खिलाफ उस खामी को ट्रिगर करने का एक विश्वसनीय तरीका तैयार करता है। जब कोई वेंडर एडवाइजरी उपलब्ध हो, तो आवश्यक रीस्टार्ट या फीचर प्रतिबंधों सहित उसके समाधान (वर्कअराउंड) को ठीक से लागू करें।
आरंभिक एक्सेस (Initial access)। एक्सप्लॉइट किसी ब्राउज़र, अटैचमेंट हैंडलर, VPN या अन्य एक्सपोज़्ड घटक तक पहुँचता है। रीचेबिलिटी को प्रतिबंधित करने से किसी संवेदनशील सेवा तक डिलीवरी को रोका जा सकता है। इस चरण के बाद से, आउटबाउंड फ़िल्टरिंग टूल्स प्राप्त करने या हमलावर के इंफ्रास्ट्रक्चर से संपर्क करने के प्रयासों को भी रोक सकती है।
प्रिविलेज एस्केलेशन (Privilege escalation)। सीमित एक्सेस वाला हमलावर उच्च अनुमतियाँ प्राप्त करने का प्रयास करता है। लीस्ट प्रिविलेज (न्यूनतम विशेषाधिकार) यह सीमित करता है कि आरंभिक अकाउंट या प्रोसेस क्या कर सकता है, हालांकि यह इस बात की गारंटी नहीं देता कि कोई अलग एस्केलेशन खामी उन प्रतिबंधों को बायपास नहीं कर सकती।
लेटरल मूवमेंट (Lateral movement)। हमलावर अन्य होस्ट्स, क्रेडेंशियल्स या शेयर्ड सेवाओं तक पहुँचने का प्रयास करता है। सेगमेंटेशन और स्पष्ट एक्सेस नियम किसी कॉम्प्रोमाइज़्ड गेस्ट डिवाइस को स्टाफ सिस्टम्स या एडमिनिस्ट्रेटिव इंटरफेस तक पहुँचने से रोक सकते हैं।
प्रभाव (Impact)। हमलावर जानकारी चुराता है, जासूसी करता है, क्रिप्टोमाइनिंग सॉफ़्टवेयर इंस्टॉल करता है या रैंसमवेयर तैनात करता है। रिस्पॉन्डर को ब्लॉक किए गए कनेक्शन को क्लीनअप का प्रमाण मानने के बजाय प्रभावित सिस्टम को अलग (आइसोलेट) करना चाहिए, साक्ष्य सुरक्षित रखने चाहिए और प्रभाव के दायरे की जांच करनी चाहिए।
प्रत्येक अभियान बिल्कुल इसी क्रम का पालन नहीं करता है। कुछ हमलावरों के पास प्रवेश के बाद पहले से ही उच्च स्तर का एक्सेस होता है; दूसरों को कभी भी पहले डिवाइस से आगे बढ़ने की आवश्यकता नहीं होती है।
कमांड-एंड-कंट्रोल कम्युनिकेशन को समझना एक महत्वपूर्ण रुकावट बिंदु को समझाने में मदद करता है: हमलावर को डिवाइस का सफलतापूर्वक शोषण करने के बाद भी एक आउटबाउंड चैनल की आवश्यकता हो सकती है।
प्रकटीकरण (डिस्क्लोज़र) समाधान नहीं है। पैच आने से पहले ही जनता को जानकारी मिल सकती है। विक्रेता का सुधार बिना समाधान वाली स्थिति को समाप्त कर देता है, लेकिन प्रत्येक संगठन का जोखिम तब तक बना रहता है जब तक कि वह कोई प्रभावी समाधान लागू नहीं करता या असुरक्षित पाथ को हटा नहीं देता।
एक्सपोज़र विंडो गंभीरता से अधिक महत्वपूर्ण क्यों है
Google Project Zero की इन-द-वाइल्ड ट्रैकिंग औसतन हर 17 दिनों में एक नए एक्सप्लॉइट की खोज और पहले से ही एक्सप्लॉइट की जा रही वल्नेरेबिलिटी को पैच करने के लिए औसतन लगभग 15 दिनों की रिपोर्ट देती है। ये अलग-अलग पैमाने हैं, कोई ऐसा काउंटडाउन नहीं जो यह भविष्यवाणी करे कि आपके संगठन पर हमला कब होगा।
एक उपयोगी सुरक्षा डैशबोर्ड को केवल गंभीरता लेबल प्रदर्शित करने के बजाय बीते हुए एक्सपोज़र समय को भी दृश्यमान बनाना चाहिए।
ज़ीरो-डे एक्सपोज़र समय-सीमा
| माप (Measure) | रिपोर्ट किया गया मान | स्रोत संदर्भ |
|---|---|---|
| इन-द-वाइल्ड में खोजे गए नए एक्सप्लॉइट | औसतन लगभग हर 17 दिनों में | ऊपर उद्धृत Google Project Zero ट्रैकिंग |
| शोषण की गई कमज़ोरी को पैच करने का समय | औसतन लगभग 15 दिन | ऊपर उद्धृत Google Project Zero ट्रैकिंग |
| एज-डिवाइस की कमज़ोरियाँ पूरी तरह से सुधारी गईं | साल के भीतर लगभग 54% | CISA के ख़तरे के परिदृश्य दस्तावेज़ में संक्षेपित Verizon रिपोर्टिंग |
| औसत एज-डिवाइस सुधार समय (मीडियन) | 32 दिन | CISA द्वारा संक्षेपित वही Verizon रिपोर्टिंग |
| इन-द-वाइल्ड ज़ीरो-डे जो मेमोरी करप्शन थे | 2021 में 58 में से 39 (67%) | ऊपर उद्धृत Project Zero रिकॉर्ड्स |
साझा WiFi
पर इस अंतर (Gap) का क्या अर्थ हैमेमोरी करप्शन तब होता है जब सॉफ़्टवेयर मेमोरी को असुरक्षित तरीके से संभालता है। विशेष रूप से तैयार किया गया इनपुट डेटा या निष्पादन प्रवाह को बदल सकता है, जिससे संभावित रूप से हमलावर द्वारा नियंत्रित कोड को चलने की अनुमति मिल सकती है। ब्राउज़रों, VPNs और नेटवर्क-फेसिंग सेवाओं के लिए, किसी ऑपरेटर द्वारा विस्तृत एक्सप्लॉइट कार्यप्रणाली को समझने से पहले ही रोकथाम तत्काल आवश्यक हो सकती है।
अतिथि WiFi पर, आप आमतौर पर किसी आगंतुक के लैपटॉप का निरीक्षण या पैच नहीं कर सकते। हालाँकि, आप अपनी गोपनीयता और डेटा प्रतिधारण नीतियों के अधीन ऐसे नेटवर्क साक्ष्य सुरक्षित रख सकते हैं जो किसी संदिग्ध अनुरोध को SSID, स्थान, डिवाइस सत्र, टाइमस्टैम्प और अनुरोधित डोमेन से जोड़ते हैं।
उन फ़ील्ड्स को एक साथ उपयोगी बनाए रखें। केवल ब्लॉक किए गए डोमेन की कुल संख्या किसी रिस्पॉन्डर को यह नहीं बताती कि किस सत्र पर ध्यान देने की आवश्यकता है या क्या वही डिवाइस लगातार अन्य गंतव्यों पर जाने का प्रयास कर रहा है।
यह वीडियो सुरक्षा समस्या की पड़ताल करने के लिए एक अन्य प्रारूप प्रदान करता है।
डेटाबेस अपडेट से पहले मैलवेयर को ब्लॉक करने की रणनीति को उस अंतराल के दौरान दिखने वाली गतिविधि पर ध्यान केंद्रित करना चाहिए, न कि हर खामी की पहले से जानकारी होने का वादा करना चाहिए। गंभीरता अभी भी मायने रखती है, लेकिन परिचालन से जुड़ा सवाल यह है कि पहुंच योग्य कमजोरी कितने समय तक उजागर रहती है और उस दौरान कोई हमलावर क्या कर सकता है।
वास्तविक ज़ीरो-डे मामले और उनके पीछे के एक्टर्स
2010 में, Stuxnet ने पहले से ज्ञात MS08-067 खामी के साथ चार जीरो-डे वल्नेरेबिलिटीज का इस्तेमाल किया था, और औद्योगिक प्रणालियों तक पहुँचने के लिए खामियों को आपस में जोड़ा (चेन) था।
इस मिश्रण पर ध्यान दें। चार ख़ामियां रक्षकों के लिए अज्ञात थीं, लेकिन एक पहले से ही सार्वजनिक थी, और हमलावर फिर भी उस पर निर्भर थे क्योंकि मशीनों पर फ़िक्स इंस्टॉल नहीं किया गया था। व्यवहार में एक्सपोज़र विंडो यही है: कोई वल्नरेबिलिटी हमलावर के लिए तब तक उपयोगी बनी रहती है जब तक कि पहुंच योग्य सिस्टम अनपैच्ड रहते हैं, चाहे ख़ामी गुप्त हो या न हो। इसलिए किसी ज्ञात कमज़ोरी को दूर करना तब भी महत्वपूर्ण हो सकता है जब रक्षक अभी किसी अज्ञात कमज़ोरी को ठीक नहीं कर सकते हैं।
असाधारण अभियानों से परिचालन योजना तक
Stuxnet-स्तर के अभियान दुर्लभ हैं। लेकिन शोषित ज़ीरो-डे दुर्लभ नहीं हैं। Google ने अपनी 2023 में ज़ीरो-डे शोषण की समीक्षा में बताया कि 2023 के दौरान इन-द-वाइल्ड में 97 ज़ीरो-डे कमज़ोरियों का शोषण किया गया, जबकि 2022 में यह संख्या 62 थी। ये गणनाएँ वास्तविक दुनिया में देखे गए शोषण से संबंधित हैं, न कि केवल उन बग्स से जिन्हें शोधकर्ताओं ने प्रयोगशाला में प्रदर्शित किया था।
अलग-अलग ट्रैकिंग प्रकाशन अलग-अलग स्कोप या संशोधित रिकॉर्ड का उपयोग कर सकते हैं, इसलिए अलग-अलग समीक्षाओं के आंकड़ों को खुद से मिलाकर कोई ट्रेंड बनाने के बजाय प्रत्येक श्रृंखला को एक अलग श्रृंखला के रूप में देखें।
एट्रिब्यूशन के लिए भी सावधानीपूर्वक शब्दों के चयन की आवश्यकता होती है। Google के विश्लेषण पर Cybersecurity Dive की रिपोर्टिंग के अनुसार, सरकारी समर्थन वाले साइबर-जासूसी समूह 2024 में एट्रिब्यूट किए गए ज़ीरो-डे एक्सप्लॉइटेशन के 29% के लिए ज़िम्मेदार थे, जबकि कमर्शियल स्पायवेयर वेंडर 23.5% के लिए ज़िम्मेदार थे।
वे आंकड़े एट्रिब्यूटेड एक्सप्लॉइटेशन का विवरण देते हैं, न कि हमला झेलने वाले सभी संगठनों के हिस्से का। वे यह स्थापित नहीं करते हैं कि किसी सामान्य स्थल को भी उसी प्रकार के अभियान का सामना करना पड़ सकता है जैसा कि किसी खुफिया लक्ष्य को करना पड़ता है।
एक हेडलाइन यह बताती है कि किसने ध्यान आकर्षित किया। आपकी इन्वेंट्री यह स्पष्ट करती है कि क्या आपके नेटवर्क में वह प्रभावित तकनीक शामिल है या नहीं।
एक ऐसे क्लिनिक पर विचार करें जो एक असुरक्षित रिमोट-एक्सेस उपकरण का उपयोग कर रहा है। उसके तत्काल निर्णय इस बात से संबंधित होते हैं कि उपकरण तक कौन पहुंच सकता है, क्या कोई वर्कअराउंड लागू होता है, और प्रतिक्रियाकर्ता दुरुपयोग की पहचान कैसे करेंगे। हमलावर की अंतिम पहचान उन निर्णयों की आवश्यकता को समाप्त नहीं करती है, और जब क्लिनिक ये निर्णय ले रहा होता है, तब समय पहले से ही बीत रहा होता है।
कोई स्कूल, होटल या लाइब्रेरी यह माने बिना उसी तैयारी पद्धति का उपयोग कर सकती है कि उसका सामना एक ही विरोधी से है। एक ठोस प्रश्न से शुरुआत करें: कौन सी सेवाएं इंटरनेट से सीधे जुड़ी हैं, और जब कोई अज्ञात खामी सक्रिय खतरा बन जाती है, तो उन्हें प्रतिबंधित करने का निर्णय किसका होता है?
लेयर्ड डिफेंस जो एक्सपोज़र विंडो को कम करते हैं
सुरक्षा परतें और उनकी सीमाएँ
| कंट्रोल | यह क्या रोकता है | यह क्या नहीं रोक सकता |
|---|---|---|
| वेंडर पैच या मिटिगेशन | प्रभावी ढंग से लागू होने के बाद सुधारी गई खामी के माध्यम से होने वाला एक्सप्लॉइटेशन | वे हमले जो फिक्स या समाधान लागू होने से पहले हुए थे |
| एक्सपोज़्ड फीचर को अक्षम (डिसेबल) करना | पूरी तरह अक्षम होने पर उस फीचर के माध्यम से एक्सेस | अन्य सक्रिय सेवाओं में मौजूद खामियाँ |
| नेटवर्क सेगमेंटेशन | उचित रूप से अलग किए गए सिस्टम के बीच अनधिकृत आवाजाही | किसी सेगमेंट के भीतर होने वाला आरंभिक कॉम्प्रोमाइज़ |
| लीस्ट प्रिविलेज (न्यूनतम विशेषाधिकार) | वे कार्रवाइयाँ जिनके लिए ऐसी अनुमतियों की आवश्यकता होती है जो कॉम्प्रोमाइज़्ड अकाउंट के पास नहीं हैं | उसकी मौजूदा अनुमतियों के भीतर होने वाली दुर्भावनापूर्ण गतिविधि |
| प्रोटेक्टिव DNS | दुर्भावनापूर्ण के रूप में पहचाने और ब्लॉक किए गए गंतव्यों के लिए लुकअप | डिवाइस पर स्वयं एक्सप्लॉइट का निष्पादित (एग्जीक्यूट) होना |
| एंडपॉइंट डिटेक्शन और लॉगिंग | सपोर्टेड डिटेक्शन रोकथाम (कंटेनमेंट) को ट्रिगर कर सकते हैं; लॉग्स जांच में सहायता करते हैं | ऐसी गतिविधि जो कोई एकत्रित या पहचानने योग्य टेलीमेट्री उत्पन्न नहीं करती है |
कोई भी अकेला नियंत्रण पूरे हमले को कवर नहीं करता है। एक पैच किसी खास कमी को ठीक करता है। सेगमेंटेशन यह सीमित करता है कि कोई घुसपैठिया कहाँ तक जा सकता है, जबकि मॉनिटरिंग रिस्पॉन्डर्स को उस गतिविधि की पहचान करने में मदद करती है जो सुरक्षा नियंत्रणों से छूट गई थी।
अंतरिम नियंत्रण तब महत्वपूर्ण होते हैं जब कोई समाधान मौजूद न हो, डिप्लॉयमेंट के लिए परीक्षण की आवश्यकता हो, या प्रभावित डिवाइस किसी अन्य का हो। उनका उद्देश्य सुलभ अटैक पाथ को कम करना और परिणामों को सीमित करना है, न कि यह प्रमाणित करना कि कोई असुरक्षित सिस्टम सुरक्षित है।
सुरक्षात्मक परतें अलग-अलग उद्देश्यों को पूरा करती हैं।
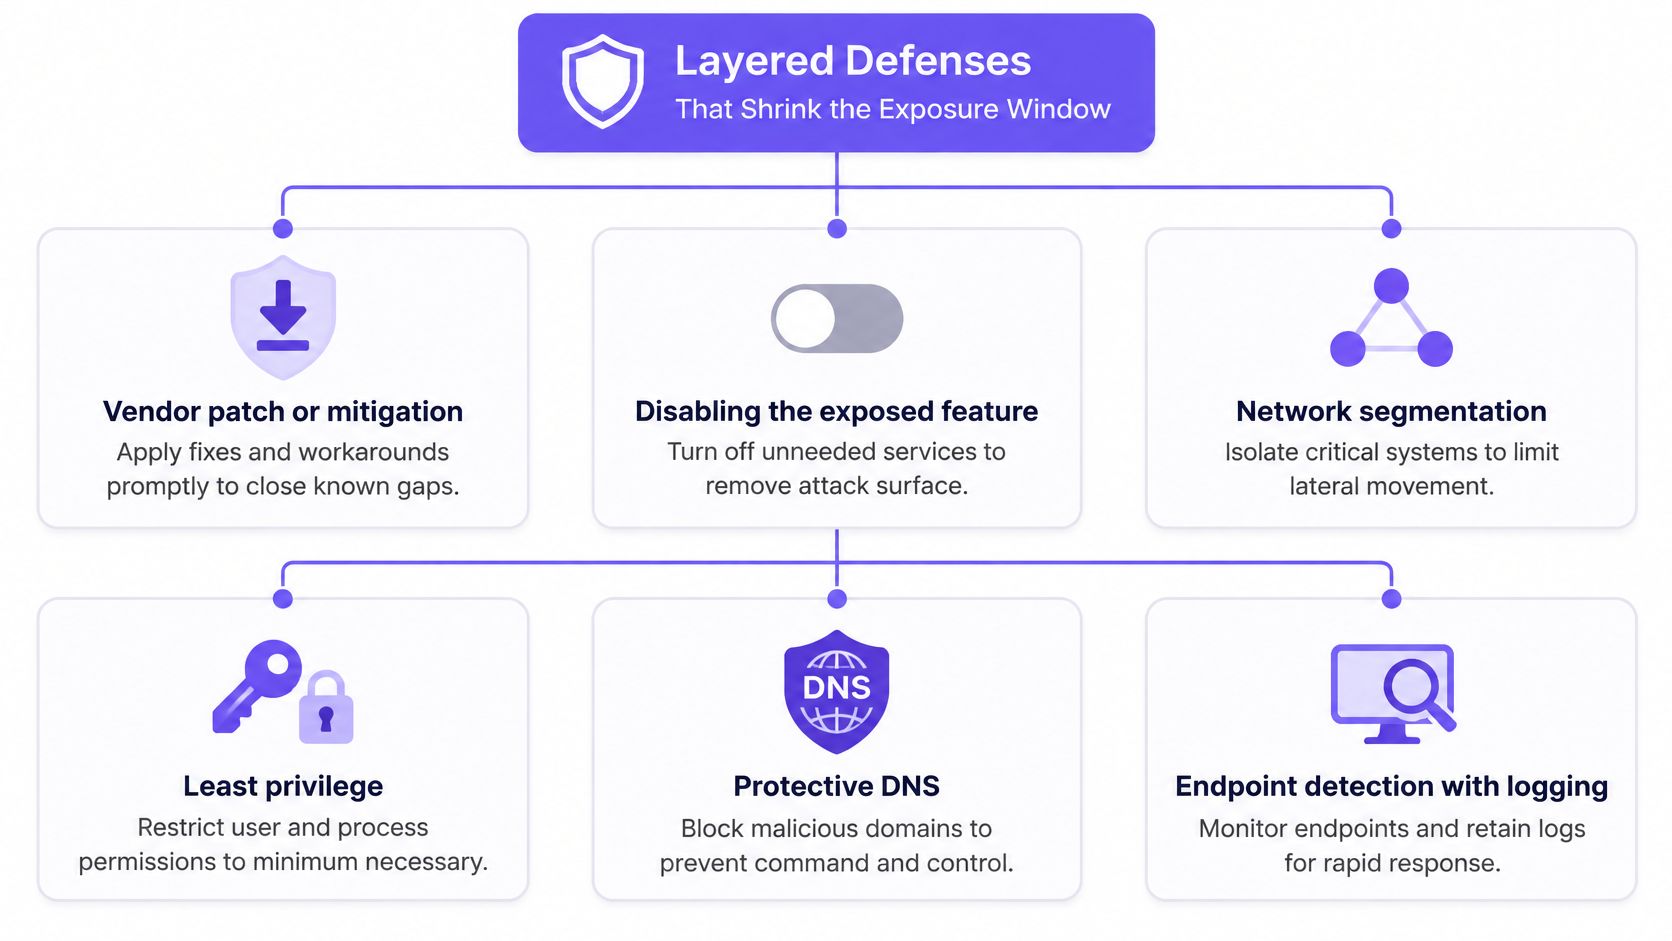
एक व्यावहारिक पैच-विंडो योजना
वेंडर द्वारा दिए गए समाधान (mitigations) लागू करें। एडवाइज़री का मिलान सटीक प्रोडक्ट, वर्ज़न और सक्षम सुविधाओं से करें। क्या बदलाव किए गए हैं, इसे रिकॉर्ड करें ताकि कोई अन्य एडमिनिस्ट्रेटर इसे सत्यापित कर सके।
खुले (exposed) फंक्शन्स और एडमिनिस्ट्रेशन को सीमित करें। जहाँ व्यावहारिक हो, प्रभावित सुविधा को अक्षम कर दें। गेस्ट नेटवर्क या सार्वजनिक इंटरनेट से सुलभ छोड़ने के बजाय मैनेजमेंट एक्सेस को अधिकृत एडमिनिस्ट्रेटिव पाथ्स तक सीमित करें।
कमज़ोर इन्फ्रास्ट्रक्चर को अलग (isolate) करें। केवल VLAN नामों की नहीं, बल्कि वास्तविक ट्रैफ़िक अनुमतियों की समीक्षा करें। यदि व्यापक एक्सेस नियम अभी भी संवेदनशील सेवाओं में कनेक्शन की अनुमति देते हैं, तो एक अलग सेगमेंट बहुत कम सुरक्षा प्रदान करता है।
लॉगिंग बढ़ाएँ और आउटबाउंड गतिविधि का निरीक्षण करें। अलर्ट्स की समीक्षा करने के लिए किसी को नियुक्त करें और उनके द्वारा की जाने वाली कार्रवाई को परिभाषित करें। किसी रिस्पॉन्स ओनर के बिना अधिक इवेंट्स एकत्र करने से रोकथाम (containment) नहीं मिलती है।
DNS रिज़ॉल्यूशन पर दुर्भावनापूर्ण गंतव्यों को ब्लॉक करें। अनुरक्षित इंटेलिजेंस का उपयोग करें और बार-बार ब्लॉक किए गए अनुरोधों की जांच करें। हमलावर के इन्फ्रास्ट्रक्चर तक पहुँचने का बार-बार प्रयास करने वाले डिवाइस को केवल एक अन्य ब्लॉक नियम की नहीं, बल्कि आइसोलेशन की आवश्यकता हो सकती है।
पैच करें, सत्यापित करें और समझौते (compromise) का आकलन करें। इंस्टॉल किए गए वर्ज़न और कमज़ोर सुविधा की स्थिति की पुष्टि करें। यदि शोषण (exploitation) पहले ही हो चुका हो, तो वेंडर के रिकवरी मार्गदर्शन और अपनी घटना-प्रतिक्रिया (incident-response) प्रक्रिया का पालन करें।
प्रोटेक्टिव DNS कहाँ उपयुक्त बैठता है
प्रोटेक्टिव DNS डिवाइस द्वारा अनुरोधित गंतव्य के लिए उपयोगी उत्तर प्राप्त करने से पहले डोमेन लुकअप का मूल्यांकन करता है। यह एंडपॉइंट एजेंट के बिना अप्रबंधित ब्रिंग-योर-ओन-डिवाइस ट्रैफ़िक पर नेटवर्क-स्तरीय सुरक्षा लागू कर सकता है, बशर्ते वे डिवाइस सुरक्षित रिज़ॉल्यूशन पाथ का उपयोग करते हों।
इसकी प्रभावशीलता डेस्टिनेशन इंटेलिजेंस और प्रवर्तन पर निर्भर करती है। डायरेक्ट-IP कनेक्शन, बायपास किए गए रिज़ॉल्वर, और दुर्भावनापूर्ण इन्फ्रास्ट्रक्चर जो अभी तक पहचाने नहीं गए हैं, वे इस सुरक्षा के दायरे से बाहर रह सकते हैं। इसलिए थ्रेट इंटेलिजेंस फ़ीड का मूल्यांकन करने का अर्थ है नवीनता, संदर्भ और यह विचार करना कि डिटेक्शन किस तरह से लागू करने योग्य नीति बनते हैं।
DNS फ़िल्टरिंग सफलतापूर्वक संचार करने के हमलावर के अवसर को कम कर सकती है; यह विक्रेता के पैच-डेवलपमेंट समय को कम नहीं करती है या डिवाइस की मरम्मत नहीं करती है। उद्देश्यों को स्पष्ट रखें: जहां संभव हो पहुंच रोकें, नुकसान को सीमित करें, संदिग्ध गतिविधि का पता लगाएं, और हमलावर कॉलबैक को ब्लॉक करें।
कंट्रोल्स चुनने से पहले अपने एक्सपोज़र की पुष्टि करें
कोई अन्य कंट्रोल खरीदने या सक्षम करने से पहले, यह निर्धारित करें कि आपका नेटवर्क क्या एक्सपोज़ करता है।
- इंटरनेट-फ़ेसिंग सेवाओं और VPNs की सूची बनाएं। बाहरी आपूर्तिकर्ताओं द्वारा प्रबंधित रिमोट एडमिनिस्ट्रेशन और उपकरणों को शामिल करें। प्रत्येक सेवा के लिए एक नामित ओनर तय करें।
- पैच करने योग्य डिवाइसों को अनमैनेज्ड डिवाइसों से अलग करें। संगठन के स्वामित्व वाले उपकरणों को विज़िटर लैपटॉप, व्यक्तिगत फ़ोन और कॉन्ट्रैक्टर डिवाइसों से अलग पहचानें।
- अपने साक्ष्यों का परीक्षण करें। पुष्टि करें कि लॉग्स रिस्पॉन्डर्स को SSID, वेन्यू, डिवाइस सेशन, टाइमस्टैम्प और अनुरोधित डोमेन को आपस में जोड़ने की सुविधा देते हैं।
- वर्तमान वेंडर मिटिगेशन की जांच करें। रिकॉर्ड करें कि कौन से लागू होते हैं, व्यवधान को कौन अधिकृत कर सकता है, और आप बदलाव को कैसे सत्यापित करेंगे।
- DNS थ्रेट श्रेणियों को सोच-समझकर चुनें। दुर्भावनापूर्ण और कमांड-एंड-कंट्रोल गंतव्यों को प्राथमिकता दें, फिर वैध उपयोगकर्ता आवश्यकताओं के आधार पर अधिक सख्त श्रेणियों का मूल्यांकन करें।
चेकलिस्ट का उपयोग उस व्यक्ति के साथ करें जो आपके नेटवर्क का प्रबंधन करता है, न कि केवल उस व्यक्ति के साथ जो सुरक्षा सेवाएँ खरीदता है।
कंट्रोल को नेटवर्क ओनरशिप के साथ सुमेलित करें
प्रबंधित ऑफिस फ्लीट के लिए, एंडपॉइंट कंट्रोल्स और समन्वित पैच डिप्लॉयमेंट सीधे डिवाइसों तक पहुँच सकते हैं। गेस्ट, पब्लिक, स्कूल, हॉस्पिटल और हॉस्पिटैलिटी नेटवर्क एक अलग बाधा का सामना करते हैं: ऑपरेटर अक्सर कनेक्टिविटी को नियंत्रित करता है, लेकिन कनेक्टेड डिवाइस को नहीं।
प्रोटेक्टिव DNS उस नेटवर्क-स्तरीय भूमिका में सटीक बैठता है। नीतियां यह मान लेने के बजाय कि स्टाफ़ सिस्टम और विज़िटर डिवाइसों के साथ समान व्यवहार किया जाना चाहिए, SSID, VLAN, वेन्यू और दिन के समय को दर्शा सकती हैं।
Purple Shield लुकअप के समय ही कमांड-एंड-कंट्रोल कॉलबैक और ज्ञात फ़िशिंग व मैलवेयर डोमेन को ब्लॉक कर देता है, ताकि कनेक्शन कभी शुरू ही न हो। हमारी रिपोर्टें हर वेन्यू और हर नेटवर्क पर ब्लॉक किए गए URLs, थ्रेट एनालिसिस और उपयोग को नीति के साथ दिखाती हैं; ऑपरेटर एक ही डैशबोर्ड से साक्ष्यों की समीक्षा कर सकते हैं और नीति को समायोजित कर सकते हैं। हम बिना किसी नए हार्डवेयर और बिना फ़ायरवॉल परिवर्तन के मिनटों में लाइव हो सकते हैं।
वह कवरेज स्थानीय रूप से चल रहे किसी नए एक्सप्लॉइट के खिलाफ कोई गारंटी नहीं है। पैच के मालिकाना हक, सेगमेंटेशन और इंसिडेंट रिस्पॉन्स को बनाए रखें, और सत्यापित करें कि डिवाइस आपकी सुरक्षित DNS सेवा का उपयोग कैसे करते हैं।
पहले एक्सपोज़र चेकलिस्ट चलाएं। फिर आपके पास क्या है, आप क्या बदल सकते हैं, और आपको हमलावर की किन कार्रवाइयों को रोकने की आवश्यकता है, इसके अनुसार नियंत्रण चुनें।
Purple Shield गेस्ट और सार्वजनिक WiFi के लिए प्रोटेक्टिव DNS और नेटवर्क-स्तरीय नीति प्रबंधन प्रदान करता है, जिससे ऑपरेटरों को दुर्भावनापूर्ण डेस्टिनेशन को ब्लॉक करने में मदद मिलती है, जबकि एंडपॉइंट समाधान अनुपलब्ध हैं या उनके नियंत्रण से बाहर हैं। अपने वेन्यू के लिए कवरेज जानने के लिए Purple Shield पर जाएं और परिनियोजन (डिप्लॉयमेंट) तथा रिपोर्टिंग पर चर्चा के लिए अपनी एक्सपोज़र चेकलिस्ट साथ लाएं।