
सुरक्षित DNS क्या है? एन्क्रिप्शन और फ़िल्टरिंग के लिए एक गाइड
सुरक्षित DNS क्या है? जानें कि DNSSEC, DoH और DoT नाम लुकअप की रक्षा कैसे करते हैं, रिज़ॉल्वर फ़िल्टरिंग कैसे काम करती है, और नेटवर्क ऑपरेटरों को किन ट्रेड-ऑफ पर विचार करना चाहिए।
Published 10 नवंबर 2026
क्या DNS लुकअप को एन्क्रिप्ट करने का अर्थ यह है कि नेटवर्क ने अपना काम पूरा कर लिया है?
गेस्ट WiFi पर, वह धारणा आमतौर पर विफल हो जाती है। पब में एक फोन, एक छात्र का लैपटॉप, या किसी विजिटर का टैबलेट इस लुकअप को सामान्य वेब ट्रैफिक के अंदर छिपा सकता है और इसे किसी ऐसे रिज़ॉल्वर को भेज सकता है जिसे वेन्यू ने कभी अप्रूव नहीं किया है। आपका फ़िल्टर कभी उस नाम को नहीं देख पाता है। यह किसी फ़िशिंग साइट, एडल्ट कैटेगरी, या मालवेयर होस्ट को अस्वीकार नहीं कर सकता।
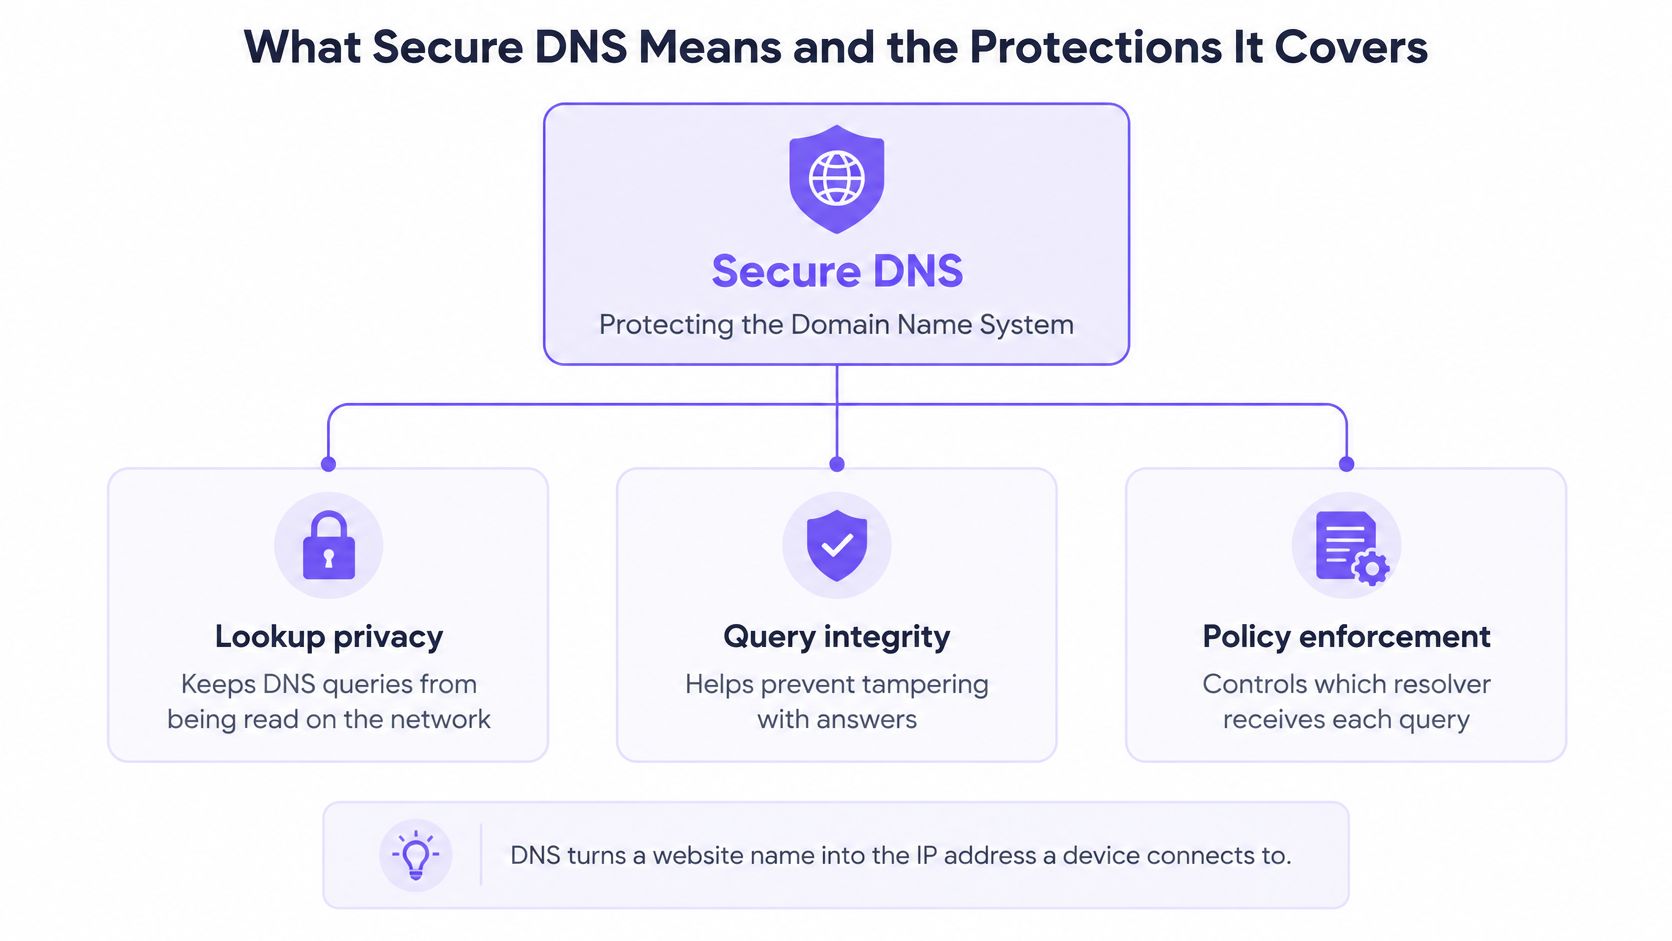
सुरक्षित DNS क्या है, ये तीन अलग-अलग कार्य हैं जो डोमेन नेम सिस्टम को इंटरसेप्शन, हेरफेर और दुरुपयोग से बचाते हैं।
प्रमाणिकता DNSSEC से आती है: ऐसे सिग्नेचर जो रिज़ॉल्वर को फर्जी उत्तर को अस्वीकार करने की अनुमति देते हैं। गोपनीयता एन्क्रिप्टेड ट्रांसपोर्ट, DNS over HTTPS (DoH) या DNS over TLS (DoT) से आती है, ताकि एक ही एयरस्पेस शेयर करने वाले लोग यह न पढ़ सकें कि कौन सा नाम मांगा गया था। पॉलिसी किसी जोखिम भरे डोमेन का उत्तर देने या उसे अस्वीकार करने का रिज़ॉल्वर का निर्णय है।
इनमें से किसी भी काम को छोड़ दें तो नेटवर्क असुरक्षित रहता है। हस्ताक्षरित उत्तरों का सत्यापन अभी भी दुनिया भर में और पूरे यूरोपीय संघ में पैची है, इसलिए हस्ताक्षरित उत्तर वह नहीं है जो अधिकांश लुकअप को मिलता है। एन्क्रिप्शन फ़िल्टरिंग कर्तव्य को भी कम कर सकता है। एक बार क्वेरी आपके द्वारा नियंत्रित न किए जाने वाले हलकर्ता (resolver) के लिए निकल जाती है, तो नीति कभी नहीं चलती है, और कनेक्शन शुरू होने के लिए स्वतंत्र होता है।
विषय सूची
- सुरक्षित DNS का क्या अर्थ है और इसमें शामिल सुरक्षा उपाय
- DNSSEC और एन्क्रिप्टेड DNS अलग-अलग समस्याओं को कैसे हल करते हैं
- एक सुरक्षित लुकअप डिवाइस से उत्तर तक कैसे यात्रा करता है
- स्थल, स्कूल और अस्पताल
- सुरक्षित DNS कहां कम पड़ता है और नेटवर्क कैसे प्रतिक्रिया देते हैं
- तय करें कि आपके नेटवर्क को किस रीसॉल्वर पर भरोसा करना चाहिए
Secure DNS का क्या अर्थ है और यह किन सुरक्षा उपायों को कवर करता है
लुुकअप का कौन सा भाग सुरक्षित है? नेटवर्क प्रश्न को एन्क्रिप्ट कर सकता है, उत्तर पर हस्ताक्षर कर सकता है, या नाम को अस्वीकार कर सकता है। ये अलग-अलग कर्तव्य हैं, और एक को पूरा करने से अन्य दो कवर नहीं होते हैं।
सुरक्षित DNS डोमेन नेम सिस्टम की रक्षा के लिए एक व्यापक शब्द है, जो एक बैंक की वेबसाइट जैसे नाम को IP एड्रेस में बदलता है जिससे एक डिवाइस इंटरसेप्शन, हेरफेर और दुरुपयोग के खिलाफ कनेक्ट होता है। DNS एक फोन बुक की तरह काम करता है। एक नियंत्रण यह जांचता है कि मुद्रित नंबर प्रामाणिक है या नहीं। दूसरा उसी WiFi पर किसी अजनबी को यह पढ़ने से रोकता है कि आपने किस नाम को खोजा है। तीसरा उन नंबरों को देने से मना करता है जिनकी अनुमति आपकी नीति नहीं देती है।
DNSSEC DNS डेटा में क्रिप्टोग्राफ़िक सिग्नेचर जोड़ता है। एक वैलिडेट करने वाला रीसॉल्वर फ़र्जी रिकॉर्ड की पहचान कर सकता है जो किसी डिवाइस को नकली पते पर भेज सकता है। पथ को देखने वाला कोई भी व्यक्ति अभी भी वह नाम देख सकता है जिसके लिए अनुरोध किया गया था, क्योंकि सिग्नेचर क्वेरी को एन्क्रिप्ट नहीं करते हैं।
DNS over HTTPS (DoH) प्रत्येक प्रश्न और प्रतिक्रिया को HTTPS एक्सचेंज के भीतर रखता है। RFC 8484 का IETF इतिहास रिकॉर्ड करता है कि सामान्य एन्क्रिप्टेड वेब ट्रैफ़िक के समान TLS-संरक्षित ट्रांसपार्ट और डिफ़ॉल्ट वेब पोर्ट, 443 का उपयोग करते हुए, DoH 19 अक्टूबर 2018 को एक मानक ट्रैक विनिर्देश बन गया। RFC न्यूनतम अनुशंसित HTTP संस्करण के रूप में HTTP/2 सेट करता है और नोट करता है कि अन्य HTTPS ट्रैफ़िक के साथ DoH को मिलाने से DNS विश्लेषण और हस्तक्षेप अधिक कठिन हो जाता है। प्रोटोकॉल यह तय नहीं करता है कि कोई डोमेन दुर्भावनापूर्ण है या अनुचित। यह क्लाइंट और रिज़ॉल्वर के बीच ट्रांसपोर्ट की सुरक्षा करता है।
यह मिश्रण इस बात का उदाहरण है कि कैसे एन्क्रिप्टेड DNS फ़िल्टरिंग कर्तव्य को प्रभावित कर सकता है। लुकअप साधारण वेब ट्रैफिक जैसा दिखता है, और डिवाइस इसे ऐसे रिज़ॉल्वर पर भेज सकता है जिसे नेटवर्क ने कभी नहीं चुना था। आपके द्वारा संचालित रिज़ॉल्वर पर मौजूद पॉलिसी को वह नाम कभी नहीं मिलता, इसलिए यह कनेक्शन शुरू होने से पहले डोमेन को अस्वीकार नहीं कर सकता।
TLS पर DNS (DoT) TLS में उसी प्रकार की क्वेरी को लपेटता है, आमतौर पर पोर्ट 853 पर, इसलिए यह उस तरह से वेब ट्रैफ़िक में मिश्रित नहीं होता जिस तरह से DoH करता है। QUIC पर DNS (DoQ) QUIC के माध्यम से प्रश्नों को ले जाता है, यह भी पोर्ट 853 पर। दोनों पथ पर मौजूद दर्शकों से लुकअप छिपाते हैं। दोनों में से कोई भी आपकी सामग्री नीति लागू नहीं करता है।
सुरक्षात्मक DNS फ़िल्टरिंग नीति परत (policy layer) है। हलकर्ता (resolver) अनुरोधित नाम की तुलना श्रेणियों और थ्रेट इंटेलिजेंस से करता है, फिर डिवाइस को पता दिए जाने से पहले मिलान होने वाले अनुरोध को ब्लॉक, रीडायरेक्ट या सिंकहोल कर देता है। जिन शब्दों को आप ब्लॉक करते हैं उनका चयन करना अपने आप में एक काम है। धोखाधड़ी रोकथाम के लिए वेबसाइट फ़िल्टरिंग कीवर्ड्स की एक व्यावहारिक शुरुआती सूची ऑपरेटरों को उन धोखाधड़ी, फ़िशिंग और स्कैम शर्तों को नाम देने में मदद करती है जिन्हें वे अस्वीकार करना चाहते हैं।
| सुरक्षा | यह किस प्रश्न का उत्तर देता है | निरीक्षकों से प्रश्नों (queries) को छिपाता है | जोखिम भरे डोमेन को ब्लॉक करता है |
|---|---|---|---|
| DNSSEC | क्या यह DNS उत्तर प्रामाणिक है? | नहीं | नहीं |
| DNS over HTTPS (DoH) | क्या प्रश्न (query) पथ निजी है? | हां, पोर्ट 443 पर HTTPS के भीतर | नहीं |
| DNS over TLS (DoT) | क्या प्रश्न (query) पथ निजी है? | हां, पोर्ट 853 पर TLS के भीतर | नहीं |
| DNS over QUIC (DoQ) | क्या प्रश्न (query) पथ निजी है? | हां, पोर्ट 853 पर QUIC के भीतर | नहीं |
| Protective DNS फ़िल्टरिंग | क्या इस डोमेन की अनुमति दी जानी चाहिए? | केवल अपने आप से नहीं | हां, नीति और खतरा गुप्त जानकारी (threat intelligence) द्वारा |
किसी भी सेटअप से तीन प्रश्न पूछें। क्या उत्तर प्रामाणिक है? क्या नेटवर्क पर मौजूद कोई व्यक्ति उस क्वेरी को देख सकता है? क्या रिज़ॉल्वर कनेक्शन शुरू होने से पहले डोमेन की जांच करता है?
एक नेटवर्क इनमें से एक परीक्षण पास कर सकता है और बाकी दो में विफल हो सकता है। एन्क्रिप्टेड ट्रांसपार्ट पथ पर जासूसी और छेड़छाड़ को कम करता है। केवल आपके द्वारा नियंत्रित एक रिसॉल्वर ही क्लाइंट द्वारा कनेक्शन शुरू करने से पहले चयनित डोमेन को अस्वीकार कर सकता है।
DNSSEC और एन्क्रिप्टेड DNS अलग-अलग समस्याओं को कैसे हल करते हैं
मान लीजिए कि कोई अतिथि कैफ़े WiFi में शामिल होता है और वह खोलता है जो उसके बैंक जैसा दिखता है। पेज लोड होता है। एड्रेस बार सही दिखती है। लैपटॉप पर कुछ भी उन्हें यह नहीं बताता है कि नाम का उत्तर एक फ़र्जी IP के साथ दिया गया था। यह विफलता एक प्रामाणिकता समस्या है, और क्वेरी का एन्क्रिप्शन इसे ठीक नहीं करता है।
DNSSEC गोपनीयता के बजाय प्रामाणिकता को संबोधित करता है। यह क्रिप्टोग्राफिक सिग्नेचर जोड़ता है ताकि एक वैलिडेटिंग रिज़ॉल्वर जाली या बदले गए उत्तरों का पता लगा सके, जिसमें वे उत्तर भी शामिल हैं जो किसी उपयोगकर्ता को गलत सर्वर पर पुनर्निर्देशित करते हैं। इसकी सुरक्षा विशेषता प्रमाणित सत्यनिष्ठा है। यह प्रश्नों को एन्क्रिप्ट नहीं करता है, इसलिए उस कैफे नेटवर्क का एक दर्शक अभी भी देखता है कि किन डोमेन का अनुरोध किया गया है।
खुद जांच को अपनाना असमान है। 2025 की तीसरी तिमाही के लिए European Commission Joint Research Centre विश्लेषण ने दुनिया भर में 35.4% की औसत DNSSEC सत्यापन दर की सूचना दी, जिसकी तुलना यूरोपीय संघ में 49.4% से की गई है, जो कि 14-प्रतिशत-अंक का अंतर है। इसी रिपोर्ट में कहा गया है कि 2025 की पहली तिमाही से वैश्विक दर में लगभग 1 प्रतिशत अंक की वृद्धि हुई थी। ये आंकड़े देखे गए सत्यापन का वर्णन करते हैं, न कि इसका कि किसी डोमेन ने हस्ताक्षर प्रकाशित किए हैं या नहीं। उपयोगकर्ता को केवल तभी लाभ होता है जब रिज़ॉल्वर श्रृंखला को सत्यापित करता है और अमान्य प्रतिक्रिया को अस्वीकार करता है।
पांच विफलताएं, पांच अलग-अलग रुकावटें
| परिदृश्य | इसके बिना क्या गलत होता है | सुरक्षा जो इसका समाधान करती है |
|---|---|---|
| जाली उत्तर किसी डिवाइस को एक फर्जी IP की ओर इंगित करता है | डिवाइस बिना जाने गलत सर्वर से कनेक्ट हो जाता है | एक वैलिडेटिंग रिज़ॉल्वर पर DNSSEC वैलिड्रेशन |
| साझा WiFi पर प्रेक्षक पूछे गए डोमेन पढ़ता है | ब्राउज़िंग इतिहास प्लेनटेक्स्ट DNS में दिखाई देता है | DoH, DoT या DoQ |
| ट्रांजिट में उत्तर बदला गया | रास्ते में बदले गए रिकॉर्ड पर ध्यान नहीं दिया जाता | DNSSEC सिग्नेचर चेक और एन्क्रिप्टेड ट्रांसपोर्ट |
| गलत रिकॉर्ड के साथ रिज़ॉल्वर कैश पॉइज़न हुआ | गलत रिकॉर्ड एक साथ कई क्लाइंट तक पहुंचते हैं | DNSSEC वैलिड्रेशन |
| क्वेरी एन्क्रिप्टेड है लेकिन डोमेन दुर्भावनापूर्ण है | डिवाइस अभी भी फ़िशिंग या मैलवेयर साइट तक पहुँचता है | रिज़ॉल्वर पर सुरक्षात्मक फ़िल्टरिंग |
कैफे में फिर से टहलें। जाली बैंक पता एक DNSSEC विफलता है। गेस्ट जिस भी नाम को खोजता है, उसे किसी पड़ोसी द्वारा पढ़ा जाना गोपनीयता की विफलता है, जिसे DoH, DoT या DoQ बंद करते हैं। पथ पर बदले गए रिकॉर्ड के लिए सिग्नेचर जांच और सुरक्षित ट्रांसपार्ट दोनों की आवश्यकता होती है। एक पॉइज़न किया हुआ कैश बाद के प्रत्येक गेस्ट को खराब रिकॉर्ड सौंपता है, जिसे अमान्य करने के लिए वैलिडेशन बनाया गया है। और फ़िशिंग होस्ट के लिए पूरी तरह से व्यक्तिगत क्वेरी के लिए भी रिज़ॉल्वर को मना करने की आवश्यकता होती है।
जो ऑपरेटर एन्क्रिप्शन को ही संपूर्ण सुरक्षित DNS मानते हैं, वे अंतिम पंक्ति को खुला छोड़ देते हैं। DNS over HTTPS लुकअप को छुपाता है। यह गंतव्य को ग्रेड नहीं देता है। EU और वैश्विक अंतर हस्ताक्षरों (signatures) के लिए भी यही बात साबित करते हैं। केवल DNSSEC पर भरोसा करने से डोमेन और क्षेत्रों में एक समान सुरक्षा नहीं मिलती है। एक व्यावहारिक डिज़ाइन प्रामाणिकता के लिए सत्यापन, एन्क्रिप्टेड ट्रांसपॉर्ट ताकि पाथ को पढ़ा न जा सके, और मैलवेयर, फ़िशिंग, एडल्ट कंटेंट, जुआ और आपके द्वारा परिभाषित अन्य श्रेणियों के लिए नीति फ़िल्टरिंग का उपयोग करता है।
एक सुरक्षित लुकअप डिवाइस से उत्तर तक कैसे यात्रा करता है
टैप से पेज तक एक लुकअप दिखाता है कि प्रत्येक नियंत्रण कहाँ स्थित है। एक डिवाइस द्वारा कोई साइट या ऐप खोलने से पहले, वह DNS से पूछता है कि इसे कहाँ खोजना है, और रिसॉल्वर उस नेटवर्क की नीति का उपयोग करके उत्तर देता है जिस पर वह डिवाइस है।
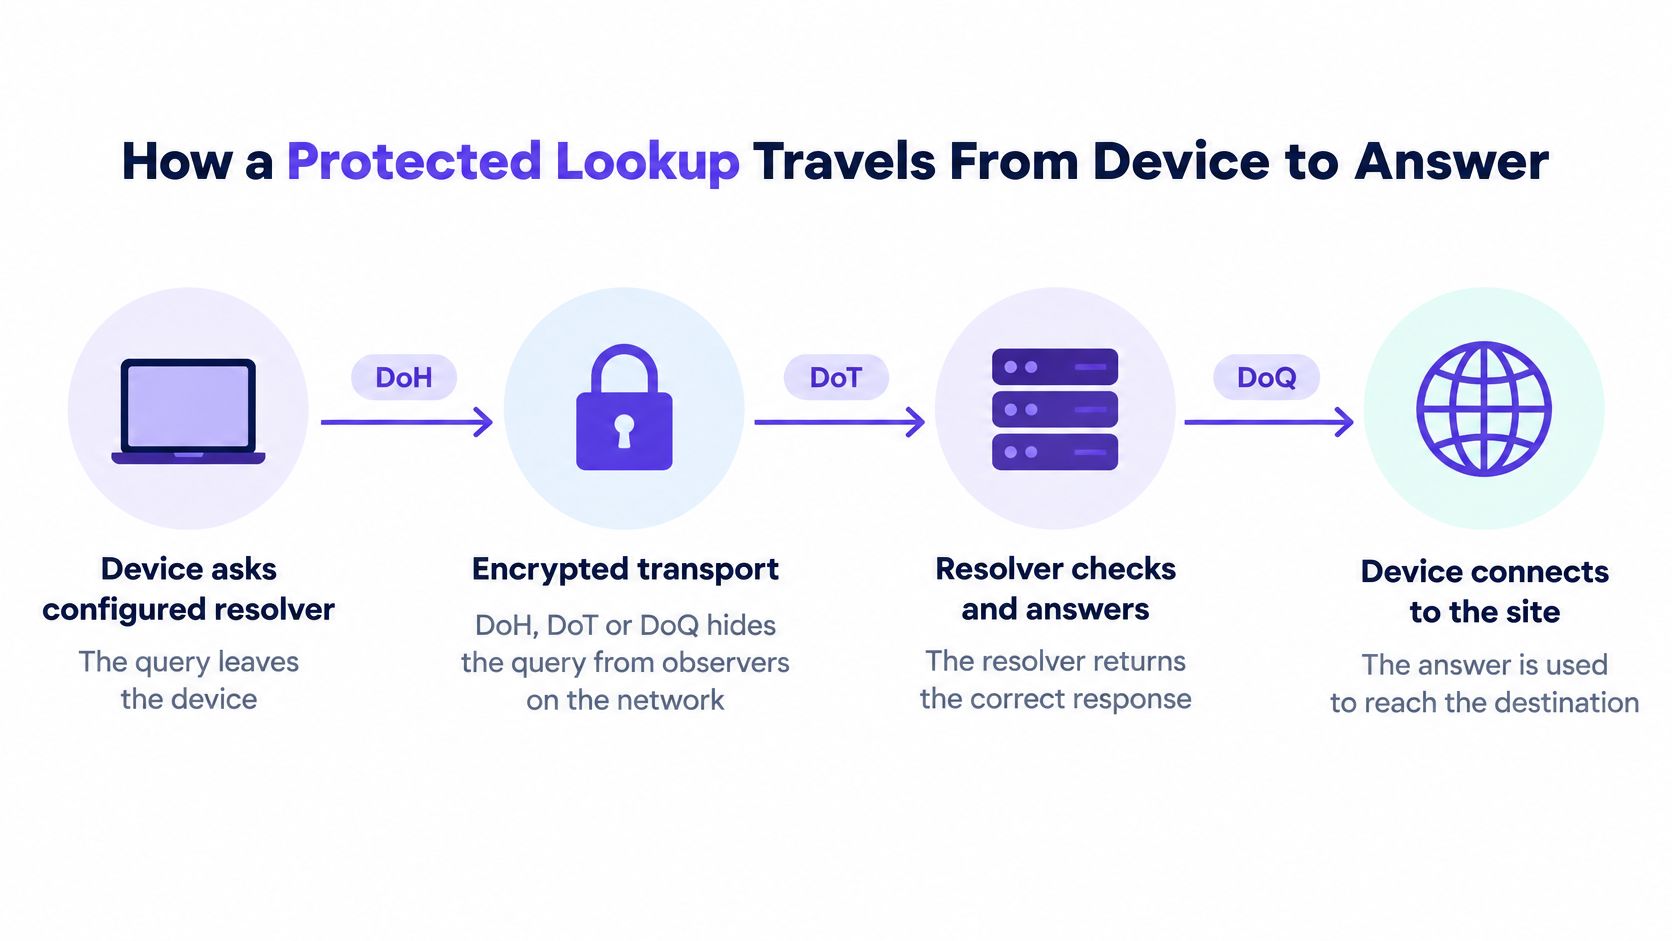
डिवाइस अपने कॉन्फ़िगर किए गए रीसॉल्वर से पूछता है। क्वेरी DoH, DoT या DoQ के ज़रिए निकलती है। एक ही WiFi पर मौजूद लोगों को एक एन्क्रिप्टेड सेशन दिखाई देता है, न कि उसके अंदर का नाम। यदि डिवाइस अभी भी प्लेनटेक्स्ट DNS का उपयोग कर रहा है, तो यह पहला कदम पहले से ही लुकअप को लीक कर रहा है, चाहे आप बाद में कुछ भी करें।
रीसॉल्वर सिग्नेचर की जाँच करता है। यह उत्तर पर DNSSEC चेन को वैलिडेट करता है और विफल होने वाली किसी भी चीज़ को हटा देता है। किसी गेस्ट को वह अस्वीकृति कभी दिखाई नहीं देती। उन्हें फ़र्जी पता नहीं मिलता है। वैलिडेट करने की प्रक्रिया यहाँ, आपके भरोसेमंद रीसॉल्वर पर होनी चाहिए, क्योंकि क्लाइंट अक्सर ऐसा नहीं करेगा।
उस नेटवर्क के लिए पॉलिसी लागू की जाती है। कैटेगरी, सेफ़ सर्च और शेड्यूल SSID या VLAN का पालन करते हैं जिससे डिवाइस जुड़ा है, न कि फ़ोन में छिपी किसी सेटिंग का। स्टाफ़ WiFi और गेस्ट WiFi जुए या एडल्ट कंटेंट पर असहमत हो सकते हैं, भले ही वे एक ही बिल्डिंग शेयर करते हों। रीसॉल्वर वह स्थान है जहाँ उस असहमति को लागू किया जाता है।
थ्रेट इंटेलिजेंस को वोट मिलता है। नाम की तुलना फ़िशिंग, मैलवेयर और कमांड-एंड-कंट्रोल इन्फ्रास्ट्रक्चर के संकेतकों से की जाती है। किसी मैच को ब्लॉक या सिंकहोल कर दिया जाता है। डिवाइस को डेस्टिनेशन IP नहीं दिया जाता है, इसलिए ब्राउज़र कभी भी सेशन शुरू नहीं करता है। यह आपके पास सबसे मजबूत बिंदु है, क्योंकि मना किए गए नाम का मतलब है कि कनेक्शन कभी शुरू ही नहीं होता।
एक अनुमत नाम अपना पता वापस लौटाता है। ब्राउज़र कनेक्ट होता है। फ़िल्टरिंग ने किसी अनुमत साइट को धीमा नहीं किया। इसने केवल उन्हीं उत्तरों को रोका जिन्हें आपकी पॉलिसी मना करती है। रिपोर्टिंग को बाद में, नेटवर्क और समय के साथ उस अस्वीकृति को दिखाना चाहिए, ताकि एक ऑपरेशंस मैनेजर बिना किसी अनुमान के ब्लॉक की व्याख्या कर सके।
श्रृंखला कहां टूटती है
यदि डिवाइस बिना किसी के ध्यान दिए किसी भिन्न रिसॉल्वर का उपयोग करता है, तो चरण 2 से 4 कभी नहीं चलते हैं। अपनी खुद की DoH सेटिंग वाला ब्राउज़र, या हार्ड-कोडेड रिसॉल्वर वाला ऐप, पूरे पथ से होकर गुज़रता है। नेटवर्क अभी भी ट्रैफ़िक ले जाता है। यह बस नाम का न्याय करने में सक्षम नहीं होता है।
डिवाइस की DNS या Private DNS सेटिंग खोलें और पुष्टि करें कि रिज़ॉल्वर आपके द्वारा अनुमोदित रिज़ॉल्वर से मेल खाता है। यदि यह मेल नहीं खाता है, तो आपके द्वारा बनाई गई नीति वह नीति नहीं है जिसका उपयोग वह डिवाइस कर रहा है।
एक रिकर्सिव DNS रिसॉल्वर वह घटक है जो डिवाइस की ओर से वह काम करता है। यदि आप यह नहीं देख सकते कि किसने उत्तर दिया, तो आप यह दावा नहीं कर सकते कि लुकअप सुरक्षित था।
स्थल, स्कूल और अस्पताल
पब या होटल का गेस्ट नेटवर्क उन फोन और लैपटॉप से भर जाता है जिन्हें स्टाफ का कोई भी व्यक्ति एक्सेस नहीं कर सकता। आप कोई एजेंट इंस्टॉल नहीं कर सकते, और आपको किसी गेस्ट से ऐसी सेटिंग बदलने के लिए भी नहीं कहना चाहिए जिसे वे अगले स्थान पर हटा देंगे। एक सेंट्रलाइज्ड रिज़ॉल्वर पॉलिसी फिर भी लागू होती है, क्योंकि आपके WiFi का उपयोग करने वाला प्रत्येक डिवाइस कुछ भी खोलने से पहले आपके DNS से सवाल पूछता है।
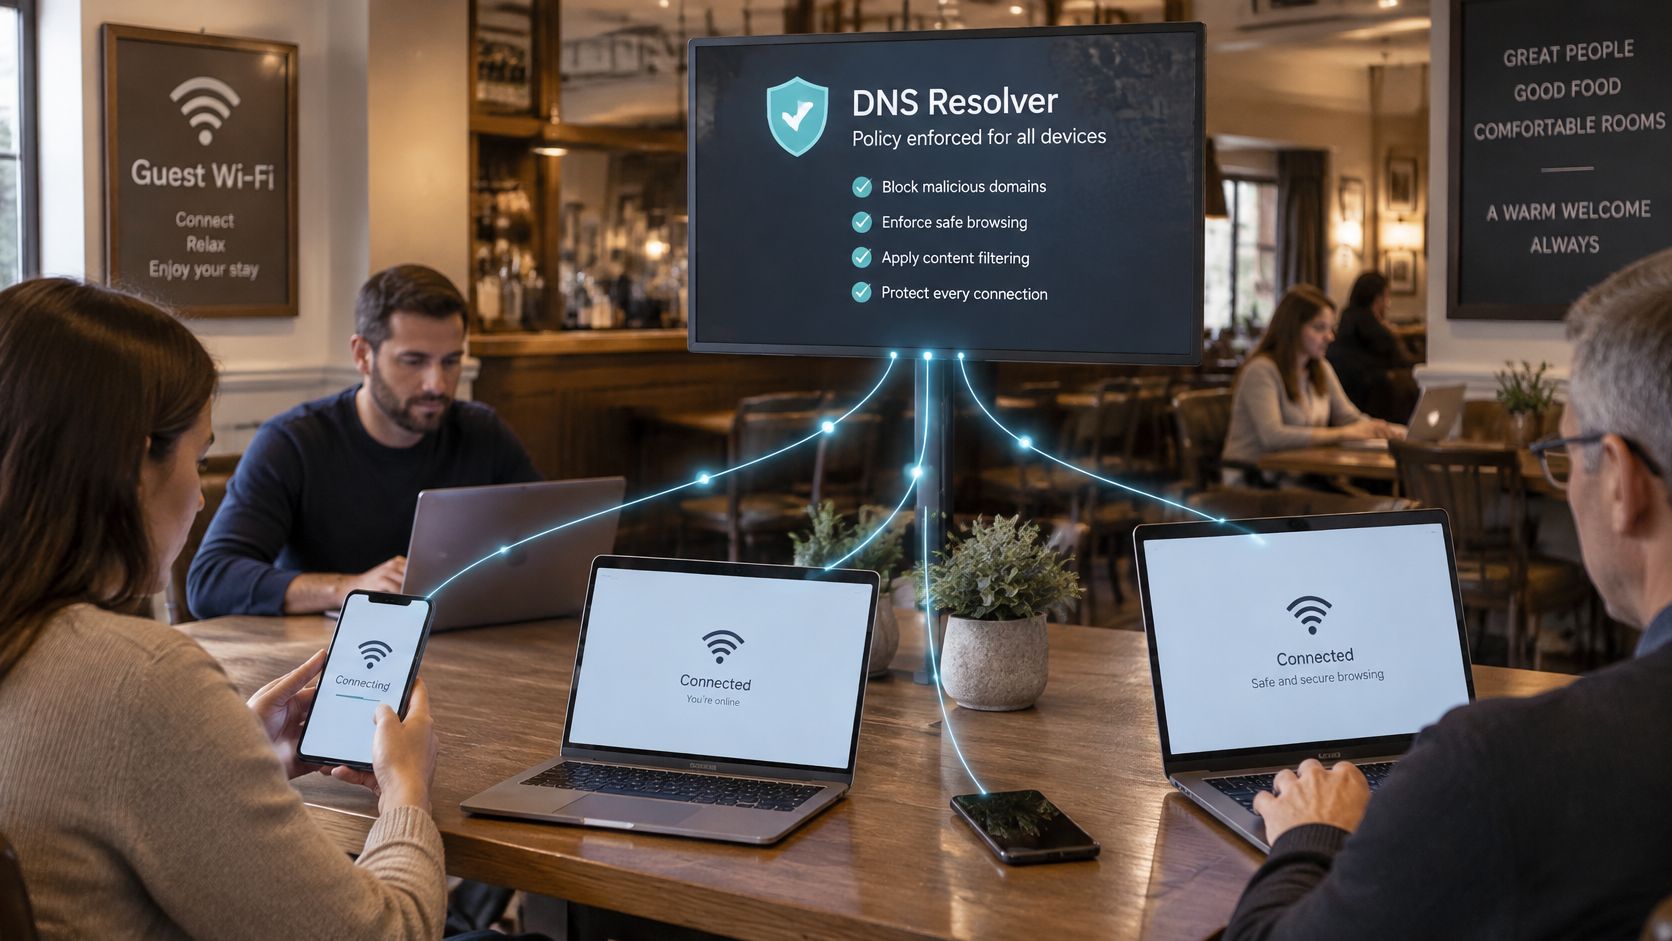
यही विचार उन स्थानों पर भी लागू होता है जहां देखभाल का कर्तव्य है, बस अलग-अलग दांव के साथ।
स्कूल्स स्टाफ और स्टूडेंट्स को अलग-अलग नेटवर्क में विभाजित करते हैं। स्टूडेंट WiFi एडल्ट कंटेंट और जुए को अस्वीकार कर सकता है, और यह Google, Bing और YouTube पर Safe Search को लागू कर सकता है, जबकि स्टाफ के पास पाठ योजना के लिए कैटेगरीज का एक व्यापक सेट रहता है। यह विभाजन रिज़ॉल्वर पर लागू एक पॉलिसी है, न कि ट्रॉली में रखे प्रत्येक लैपटॉप पर कोई सॉफ्टवेयर।
अस्पताल आमतौर पर क्लिनिकल नेटवर्क की तुलना में सार्वजनिक प्रतीक्षालय के WiFi को अधिक सुरक्षित रखना चाहते हैं। विजिटर्स को उन गंतव्यों तक नहीं पहुंचना चाहिए जहाँ वार्ड VLAN पर एक वर्कस्टेशन पहुँचता है। इन पॉलिसियों को अलग रखने से एक समान नियम से बचा जा सकता है जो या तो सार्वजनिक पक्ष के लिए बहुत ढीला हो या क्लिनिकल प्रणालियों के लिए बहुत सख्त हो।
CISA की सुरक्षात्मक DNS FAQ इस मॉडल को नेटवर्क के अपस्ट्रीम में काम करने के रूप में वर्णित करती है। यह आंतरिक DNS के नए डिज़ाइन के बिना दिखा सकती है कि किन डोमेन को रिज़ॉल्व किया जा रहा है। साझा WiFi पर इसका अर्थ है अनपेक्षित फोन, लैपटॉप और IoT उपकरणों में एक नीति, प्रत्येक नेटवर्क या उपयोगकर्ता समूह के लिए अलग-अलग नियंत्रणों के साथ।
ब्लॉक की गई होस्टनेम को रिज़ॉल्यूशन के समय ही अस्वीकार कर दिया जाता है। इसके बाद, एंडपॉइंट द्वारा IP एड्रेस प्राप्त करने या HTTPS सेशन शुरू करने से पहले ही कई हमले विफल हो जाते हैं। इसीलिए यह लेयर उन डिवाइसेज के लिए उपयुक्त है जिन्हें कोई मैनेज नहीं करता है। रिज़ॉल्वर फ़िशिंग, मालवेयर, रैंसमवेयर, स्पाइवेयर या कमांड-एंड-कंट्रोल इन्फ्रास्ट्रक्चर से जुड़े नामों को ब्लॉक, रीडायरेक्ट या सिंकहोल कर सकता है।
फ़िल्टरिंग एंडपॉइंट, ईमेल, वेब या फ़ायरवॉल नियंत्रणों का विकल्प नहीं है। हमलावर हार्ड-कोडेड IP पतों, एन्क्रिप्टेड टनल, नए पंजीकृत डोमेन या अपने स्वयं के DNS-ओवर-HTTPS पथ का उपयोग करते हैं। परिनियोजन को अभी भी स्वीकृत रिज़ॉल्वर लागू करने, रिज़ॉल्वर ट्रैफ़िक पर नज़र रखने, फ़ेलओवर को विश्वसनीय बनाए रखने और एंडपॉइंट व नेटवर्क टेलीमेट्री के साथ डोमेन ब्लॉकिंग को जोड़ने की आवश्यकता होती है।
ऑपरेटर पूछते रहते हैं कि नीति किन डिवाइसों तक पहुंचेगी। प्रत्येक SSID पर प्रत्येक समूह की सूची बनाएं। चिह्नित करें कि कौन से केंद्रीय रिसॉल्वर को स्वीकार करते हैं और कौन से इसे छोड़ सकते हैं। छूट जाने वाले अगले निर्णय का विषय हैं, लेयर को छोड़ने का कारण नहीं।
यह संक्षिप्त वॉकथ्रू एक शेयर किए गए नेटवर्क पर लुकअप-टाइम ब्लॉक को दिखाता है।
Secure DNS कहां कम पड़ता है और नेटवर्क कैसे प्रतिक्रिया देते हैं
एन्क्रिप्शन गोपनीयता की रक्षा करता है। यह किसी डिवाइस को ऐसे रिज़ॉल्वर तक पहुँचने की अनुमति भी दे सकता है जिसे नेटवर्क ने कभी अनुमोदित नहीं किया था। यही वह अंतर है जिसे अधिकांश "secure DNS चालू करें" सलाह छोड़ देती हैं।
DoH आम तौर पर पोर्ट 443 पर HTTPS के माध्यम से काम करता है, इसलिए यह साधारण वेब ट्रैफ़िक जैसा दिखता है। एक नियम जो केवल पुराने DNS पोर्ट को देखता है, वह इसे कभी नहीं देख पाता है। CISA का एन्क्रिप्टेड DNS कार्यान्वयन मार्गदर्शन कहता है कि संगठनों को जानबूझकर या गलती से अनाधिकृत एन्क्रिप्टेड-DNS प्रदाताओं का उपयोग करने वाले एंडपॉइंट्स का ध्यान रखना चाहिए। आज प्रत्येक प्रश्न मूल एन्क्रिप्टेड DNS नहीं भेज सकता है, और फ़ॉरवर्डिंग समर्थन विक्रेता के अनुसार अलग-अलग होता है। हर एन्क्रिप्टेड लुकअप को ब्लॉक करना इसका समाधान नहीं है। इससे गोपनीयता कम होती है और वैध सुरक्षा उपकरण टूट सकते हैं।
एक साझा नेटवर्क पर प्रबंधित रिसॉल्वर किसी डोमेन को अस्वीकार कर सकता है, जबकि वही हैंडसेट डायरेक्ट DoH, हार्ड-कोडेड रिसॉल्वर, या अपने स्वयं के DNS पथ वाले ऐप का प्रयास करता है। गेस्ट और BYOD संपत्तियां इसे और खराब कर देती हैं, क्योंकि आप हर डिवाइस पर एजेंट नहीं लगा सकते हैं।
बायपास और वास्तव में उन्हें क्या रोकता है
| बायपास मार्ग | एक साधारण ब्लॉक क्यों विफल हो जाता है | नियंत्रण जो इसका मुकाबला करता है |
|---|---|---|
| हार्ड-कोडेड रिज़ॉल्वर IP | प्रबंधित रिज़ॉल्वर को पूरी तरह से छोड़ देता है | गैर-अनुमोदित रिज़ॉल्वर के लिए आउटबाउंड DNS को ब्लॉक करें |
| पोर्ट 443 पर डायरेक्ट DoH | साधारण वेब ट्रैफ़िक जैसा दिखता है, इसलिए पोर्ट नियम इसे चूक जाते हैं | अनाधिकृत DoH एंडपॉइंट्स को प्रतिबंधित करें और स्वीकृत रिज़ॉल्वर को अनुमति सूची (allow-list) में डालें |
| रोटेटिंग DoH रिज़ॉल्वर | स्टैटिक IP ब्लॉकलिस्ट को विफल करता है | व्यवहारात्मक पहचान और ट्रैफ़िक-पथ दृश्यता |
| नया पंजीकृत डोमेन | अभी तक किसी भी ब्लॉकलिस्ट पर नहीं है | आयु-आधारित नियमों के साथ संयुक्त थ्रेट फीड्स |
| एप्लिकेशन अपने स्वयं के DNS पथ का उपयोग करता है | डिवाइस के कॉन्फ़िगर किए गए रिज़ॉल्वर को बायपास करता है | एंडपॉइंट नियंत्रण और रिज़ॉल्वर ट्रैफ़िक की निगरानी |
हाल के शोध से पता चलता है कि हमलावर विशेष रूप से स्टैटिक IP ब्लॉकलिस्ट को चकमा देने के लिए कई DoH रिज़ॉल्वर के बीच घूमते रहते हैं। खराब डोमेन की एक ही सूची, या एक ही पोर्ट नियम, इसे कवर नहीं करता है। जिन रिज़ॉल्वर पर आप भरोसा करते हैं उन्हें अनुमति सूची में डालना, क्वेरी द्वारा लिए गए पथ पर नज़र रखना और एक पते के बजाय व्यवहार का उपयोग करना - इन सभी को एक साथ काम करना होगा।
व्यावहारिक प्रश्न यह है कि एक नेटवर्क एन्क्रिप्टेड-DNS गोपनीयता कैसे बनाए रखता है जबकि प्रत्येक लुकअप अभी भी सुरक्षा और खतरे की नीति का सामना करता है। गोपनीयता और नीति केवल तभी सह-अस्तित्व में रहती हैं जब स्वीकृत हलकर्ता (resolvers) ही उत्तर देने के लिए अनुमत हों, और बाकी सब कुछ चुनौती देने के लिए पर्याप्त रूप से दृश्यमान हो। केवल डोमेन सूचियों की सीमाएं DNS फ़िल्टरिंग सीमाओं की इस गाइड में निर्धारित की गई हैं। एन्क्रिप्शन को एक परत के रूप में देखें, न कि फ़िल्टर की छूट के रूप में।
तय करें कि आपके नेटवर्क को किस रिज़ॉल्वर पर भरोसा करना चाहिए
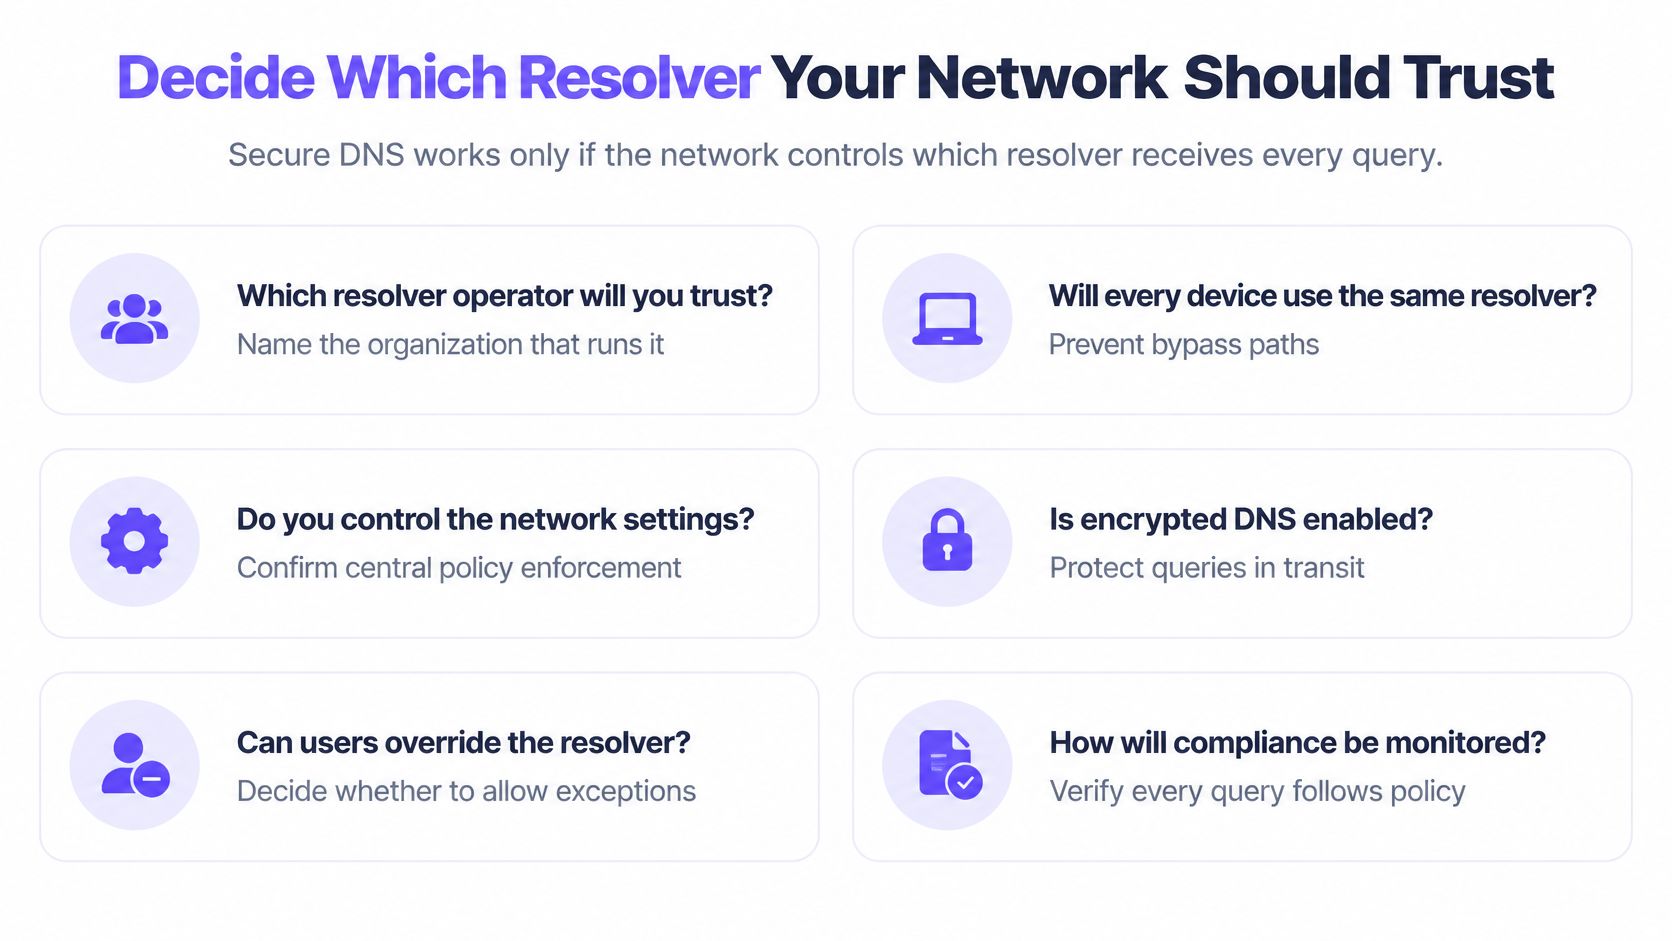
Secure DNS केवल तभी काम करता है जब आप नियंत्रित करते हैं कि कौन सा रिज़ॉल्वर प्रत्येक क्वेरी प्राप्त करता है। प्रोटोकॉल के बारे में बहस करने से पहले उस ऑपरेटर को चुनें।
RFC 8484 में यह स्पष्ट है कि DoH ट्रांसपॉर्ट सुरक्षा स्वयं DNSSEC रिस्पॉन्स अखंडता प्रदान नहीं करती है। स्थानीय रूप से सत्यापित करें, या एक ऐसे हलकर्ता (resolver) का उपयोग करें जो प्रमाणीकृत-डेटा परिणाम को सत्यापित और उजागर करता है। DNSSEC उत्तर देता है "क्या यह डेटा प्रामाणिक है?" DoH या DoT उत्तर देता है "क्या पाथ पर कोई व्यक्ति एक्सचेंज को देख या बदल सकता है?" सार्वजनिक या अतिथि WiFi के लिए व्यावहारिक रूप एन्क्रिप्टेड अपस्ट्रीम ट्रांसपॉर्ट, DNSSEC सत्यापन, लॉगिंग और हलकर्ता पर नीति के साथ एक अधिकृत रिकर्सिव हलकर्ता है।
NIST SP 800-81r3 यह भी चेतावनी देता है कि एन्क्रिप्टेड DNS नेम सर्वर पर प्रोसेसिंग ओवरहेड जोड़ता है, इसलिए क्षमता की योजना बनाई जानी चाहिए, न कि मान ली जानी चाहिए।
इन जांचों के माध्यम से काम करें और उत्तर लिखें।
- इसे कौन चलाता है, और यह कहाँ स्थित है? ऑपरेटर और होस्टिंग का नाम निर्दिष्ट करें। जिस रिज़ॉल्वर को आप पहचान नहीं सकते, उसे किसी नीति के लिए उत्तरदायी नहीं ठहराया जा सकता।
- प्रत्येक SSID, VLAN या स्थान पर कौन सी नीति लागू होती है, और इसे कौन बदल सकता है? अतिथि WiFi और नैदानिक WiFi को गलती से एक-दूसरे की श्रेणियां प्राप्त नहीं होनी चाहिए।
- क्या कोई डिवाइस उस सार्वजनिक रिज़ॉल्वर पर स्विच हो सकता है जिसे आपने मंज़ूरी नहीं दी है? यदि एज इसे नहीं रोकता है, तो नीति वैकल्पिक है।
- क्या रिज़ॉल्वर एन्क्रिप्टेड फ़ॉरवर्डिंग का समर्थन करता है, और क्या अतिरिक्त लोड के लिए क्षमता है? गोपनीयता को केवल तभी चालू करें जब सर्वर इसे वहन कर सकें।
- क्या लॉग यह दिखाएंगे कि क्या ब्लॉक किया गया था, किस नेटवर्क पर, और कब? एक ऑडिटर या प्रधानाध्यापक पूछेंगे। "हम फ़िल्टर करते हैं" कोई उत्तर नहीं है।
- यदि रिज़ॉल्वर तक नहीं पहुँचा जा सकता है तो क्या होगा? आउटेज से पहले फ़ेलओवर तय करें, जिसमें यह भी शामिल है कि क्या आप फ़ेल क्लोज्ड करते हैं।
एक Shield विशेषज्ञ दिखाता है कि ग्राहक द्वारा Shield का ट्रायल करने से पहले नेटवर्क VPN और एन्क्रिप्टेड DNS को कैसे संभालता है। सेटअप उस नेटवर्क के DNS को Shield की ओर इंगित करके शुरू होता है, जो कि प्रति-नेटवर्क सेटिंग या कंट्रोलर पर DHCP बदलाव के रूप में होता है।
एक बार जब वे छह उत्तर तय हो जाते हैं, तो बदलाव छोटा होता है। प्रत्येक नेटवर्क के DNS को स्वीकृत रिज़ॉल्वर पर पॉइंट करें। फिर उसी तरह से उपकरणों के एक नमूने का परीक्षण करें जैसे आप एक एकल लुकअप की जांच करेंगे, और पुष्टि करें कि रिज़ॉल्वर पता मेल खाता है। 30-दिन के नि:शुल्क परीक्षण के दौरान, वह DNS परिवर्तन वह तरीका है जिससे नेटवर्क बिना किसी शुल्क के सेवा चलाता है, इसलिए परीक्षण ही रोलआउट है, कोई अलग प्रोजेक्ट नहीं।
Purple Shield वेन्यू, गेस्ट और पब्लिक WiFi के लिए प्रोटेक्टिव DNS है। यह फोन या लैपटॉप पर कुछ भी इंस्टॉल किए बिना, कनेक्शन शुरू होने से पहले आपकी कैटेगरीज और थ्रेट पॉलिसी के खिलाफ प्रत्येक लुकअप की जांच करता है। देखें कि वह रिज़ॉल्वर आपके SSIDs में कैसे फिट बैठता है: Purple Shield।