
Che cos'è il DNS sicuro? Una guida all'crittografia e al filtraggio
Che cos'è il DNS sicuro? Scopra come DNSSEC, DoH e DoT proteggono le ricerche dei nomi, come funziona il filtraggio dei resolver e quali compromessi dovrebbero valutare gli operatori di rete.
Published 10 novembre 2026
La crittografia di una ricerca DNS significa che la rete ha svolto il suo compito?
Sul WiFi per ospiti WiFi, tale presupposto di solito decade. Il telefono in un pub, il laptop di uno studente o il tablet di un visitatore possono nascondere la ricerca all'interno del normale traffico web e inviarla a un resolver che la struttura non ha mai approvato. Il filtro non vede mai il nome. Non può rifiutare un sito di phishing, una categoria per adulti o un host malware.
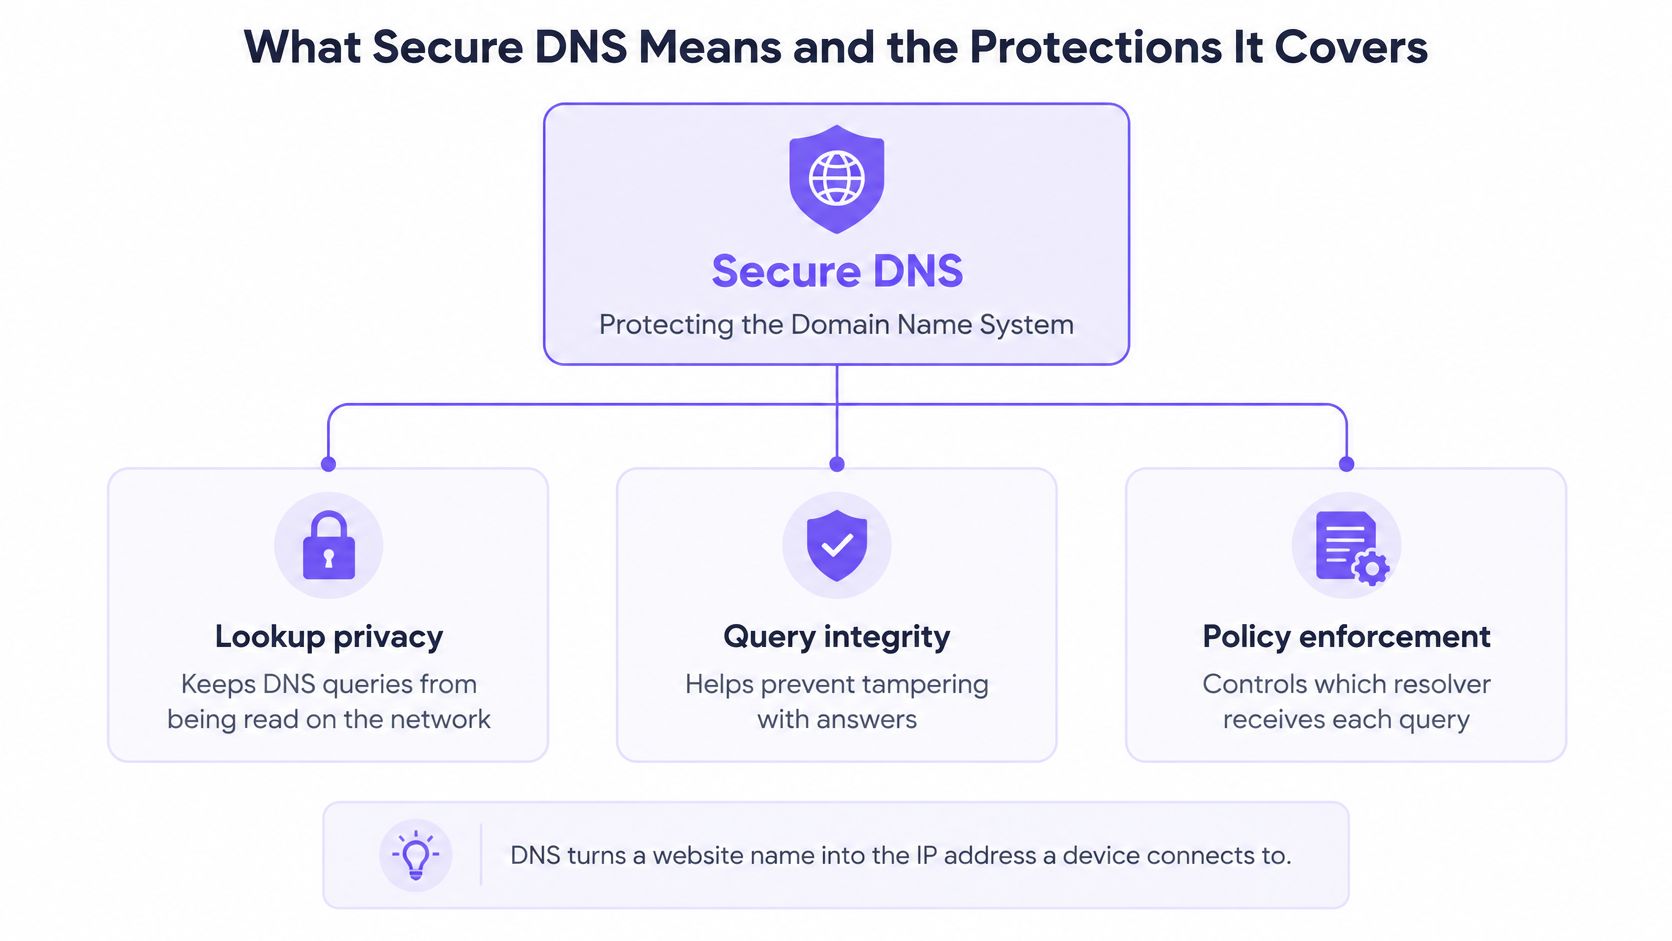
Che cos'è il DNS sicuro consiste in tre attività distinte che proteggono il Domain Name System da intercettazioni, manipolazioni e abusi.
L'autenticità deriva da DNSSEC: firme che consentono a un resolver di rifiutare una risposta contraffatta. La riservatezza deriva dal trasporto crittografato, DNS over HTTPS (DoH) o DNS over TLS (DoT), in modo che chi condivide la stessa rete wireless non possa leggere il nome richiesto. La politica è la decisione del resolver di rispondere a un dominio a rischio o di rifiutarlo.
Trascurare anche solo uno di questi compiti lascia la rete esposta. La validazione delle risposte firmate è ancora disomogenea a livello globale e all'interno dell'Unione Europea, pertanto la maggior parte delle ricerche non riceve una risposta firmata. Inoltre, la crittografia può compromettere l'efficacia del filtraggio. Quando la query parte verso un resolver non gestito dall'amministratore, le norme non vengono applicate e la connessione è libera di avviarsi.
Sommario
- Cosa significa DNS sicuro e le protezioni che include
- In che modo DNSSEC e il DNS crittografato risolvono problemi diversi
- Come viaggia una ricerca protetta dal dispositivo alla risposta
- Strutture, scuole e ospedali
- Dove il DNS sicuro non basta e come rispondono le reti
- Decida di quale resolver la Sua rete dovrebbe fidarsi
Cosa significa DNS sicuro e quali protezioni include
Quale parte di una ricerca è protetta? Una rete può crittografare la domanda, firmare la risposta o rifiutare il nome. Si tratta di attività distinte ed eseguirne una non copre le altre due.
Il termine DNS sicuro indica una soluzione completa per proteggere da intercettazioni, manipolazioni e abusi il Domain Name System, ovvero il servizio che converte un nome, come ad esempio il sito web di una banca, nell'indirizzo IP a cui un dispositivo si connette. Il DNS funziona come una rubrica telefonica: un controllo verifica che il numero stampato sia autentico, un altro impedisce a un malintenzionato sulla stessa rete WiFi di vedere quale nome è stato cercato e un terzo si rifiuta di fornire numeri non consentiti dalle norme impostate.
DNSSEC aggiunge firme crittografiche ai dati DNS. Un resolver di convalida è in grado di individuare un record contraffatto che invierebbe un dispositivo a un indirizzo impostore. Chiunque osservi il percorso può comunque vedere il nome richiesto, poiché le firme non crittografano la query.
DNS over HTTPS (DoH) inserisce ogni query e risposta all'interno di uno scambio HTTPS. La cronologia IETF di RFC 8484 attesta che DoH è diventato una specifica Standards Track il 19 ottobre 2018, utilizzando il medesimo trasporto protetto da TLS e la porta web predefinita, la 443, del normale traffico web crittografato. L'RFC stabilisce HTTP/2 come versione HTTP minima raccomandata e rileva che la combinazione di DoH con altro traffico HTTPS rende più difficili l'analisi e l'interferenza con il DNS. Il protocollo non stabilisce se un dominio sia malevolo o inappropriato; protegge il trasporto tra un client e un resolver.
Questa combinazione spiega come il DNS crittografato possa compromettere le attività di filtraggio. La ricerca appare come normale traffico web e il dispositivo può inviarla a un resolver che la rete non ha mai scelto. Le politiche sul resolver in uso non ricevono mai il nome, pertanto non possono rifiutare il dominio prima che la connessione si avvii.
DNS over TLS (DoT) racchiude lo stesso tipo di query in TLS, in genere sulla porta 853, in modo da non confondersi con il traffico web come fa DoH. DNS over QUIC (DoQ) trasporta le query su QUIC, anch'esso sulla porta 853. Entrambi nascondono la ricerca agli osservatori lungo il percorso. Nessuno dei due applica la policy per i contenuti.
Il filtraggio DNS protettivo rappresenta lo strato relativo alle norme. Il resolver confronta il nome richiesto con le categorie e le informazioni sulle minacce (threat intelligence), quindi blocca, reindirizza o invia a un sinkhole l'elemento corrispondente prima che al dispositivo venga fornito un indirizzo. La scelta delle parole da bloccare costituisce un'attività a sé stante. Un elenco iniziale di parole chiave di filtraggio dei siti web per la prevenzione delle frodi aiuta gli operatori a identificare i termini relativi a frodi, phishing e truffe che desiderano rifiutare.
| Protezione | Domanda a cui risponde | Nasconde le query agli osservatori | Blocca i domini a rischio |
|---|---|---|---|
| DNSSEC | Questa risposta DNS è autentica? | No | No |
| DNS over HTTPS (DoH) | Il percorso della query è privato? | Sì, all'interno di HTTPS sulla porta 443 | No |
| DNS over TLS (DoT) | Il percorso della query è privato? | Sì, all'interno di TLS sulla porta 853 | No |
| DNS over QUIC (DoQ) | Il percorso della query è privato? | Sì, all'interno di QUIC sulla porta 853 | No |
| Filtraggio DNS protettivo | Questo dominio dovrebbe essere consentito? | Non di per sé | Sì, in base ai criteri e alle informazioni sulle minacce |
Ponga tre domande a qualsiasi configurazione. La risposta è autentica? Qualcuno sulla rete può vedere la query? Il resolver controlla il dominio prima dell'avvio della connessione?
Una rete può superare uno di questi test e fallire gli altri due. Il trasporto crittografato riduce l'intercettazione e la manipolazione lungo il percorso. Solo un resolver sotto il Suo controllo può anche rifiutare domini selezionati prima che il client avvii una connessione.
In che modo DNSSEC e DNS crittografato risolvono problemi diversi
Supponiamo che un ospite si colleghi al WiFi del bar WiFi e apra la pagina che sembra essere quella della propria banca. La pagina si carica. La barra degli indirizzi appare corretta. Nulla sul laptop suggerisce che al nome è stato risposto con un IP impostore. Questo problema riguarda l'autenticità e la crittografia della query non lo risolve.
DNSSEC riguarda l'autenticità anziché la riservatezza. Aggiunge firme crittografiche in modo che un resolver di validazione possa rilevare risposte contraffatte o alterate, comprese quelle che reindirizzano un utente al server errato. La sua proprietà di sicurezza è l'integrità autenticata. Non crittografa le query, quindi un osservatore su quella rete WiFi continua a vedere quali domini vengono richiesti.
L'adozione del controllo stesso è disomogenea. Un'analisi del Centro comune di ricerca della Commissione europea per il terzo trimestre del 2025 ha riportato un tasso medio di validazione DNSSEC del 35,4% in tutto il mondo, a fronte del 49,4% nell'Unione europea, una differenza di 14 punti percentuali. Il medesimo rapporto indica che il tasso globale è aumentato di circa 1 punto percentuale dal primo trimestre del 2025. Tali cifre descrivono la validazione osservata, non se un dominio abbia pubblicato o meno le firme. L'utente ottiene un beneficio solo quando il resolver valida la catena e rifiuta una risposta non valida.
Cinque guasti, cinque blocchi diversi
| Scenario | Cosa va storto senza di essa | Protezione che la risolve |
|---|---|---|
| Una risposta contraffatta indirizza un dispositivo a un IP falso | Il dispositivo si connette al server errato a sua insaputa | Validazione DNSSEC presso un resolver di validazione |
| Un osservatore su una rete WiFi condivisa legge i domini interrogati | La cronologia di navigazione è visibile nel DNS in chiaro | DoH, DoT o DoQ |
| Risposta modificata durante il transito | I record modificati lungo il percorso passano inosservati | Controllo della firma DNSSEC unito a un trasporto crittografato |
| Cache del resolver avvelenata con record errati | I record errati raggiungono molti client contemporaneamente | Validazione DNSSEC |
| La query è crittografata ma il dominio è malevolo | Il dispositivo raggiunge comunque un sito di phishing o malware | Filtraggio protettivo presso il resolver |
Ripercorriamo l'esempio del bar. Un indirizzo bancario contraffatto è un errore DNSSEC. Un vicino che legge ogni nome cercato dall'ospite è un errore di riservatezza, che DoH, DoT o DoQ risolvono. Un record manomesso lungo il percorso richiede sia un controllo della firma sia un trasporto protetto. Una cache avvelenata fornisce il record dannoso a ogni ospite successivo, evento che la validazione è progettata per rifiutare. E una query perfettamente privata per un host di phishing richiede comunque che il resolver risponda negativamente.
Gli operatori che considerano la crittografia come l'unico aspetto del DNS sicuro lasciano scoperta l'ultima linea di difesa. DNS over HTTPS nasconde la ricerca, ma non valuta la destinazione. Il divario a livello europeo e globale dimostra lo stesso principio per le firme. Affidarsi unicamente a DNSSEC non offre una protezione uniforme tra domini e regioni diverse. Un'architettura efficace impiega la validazione per l'autenticità, il trasporto crittografato in modo che il percorso non possa essere letto e il filtraggio delle norme per malware, phishing, contenuti per adulti, gioco d'azzardo e altre categorie definite dall'utente.
Come viaggia una ricerca protetta dal dispositivo alla risposta
Una singola ricerca, seguita dal tocco sulla schermata fino alla pagina, mostra dove si trova ciascun controllo. Prima che un dispositivo apra un sito o un'app, chiede al DNS dove trovarlo e il resolver risponde applicando la norma prevista per la rete su cui si trova il dispositivo.
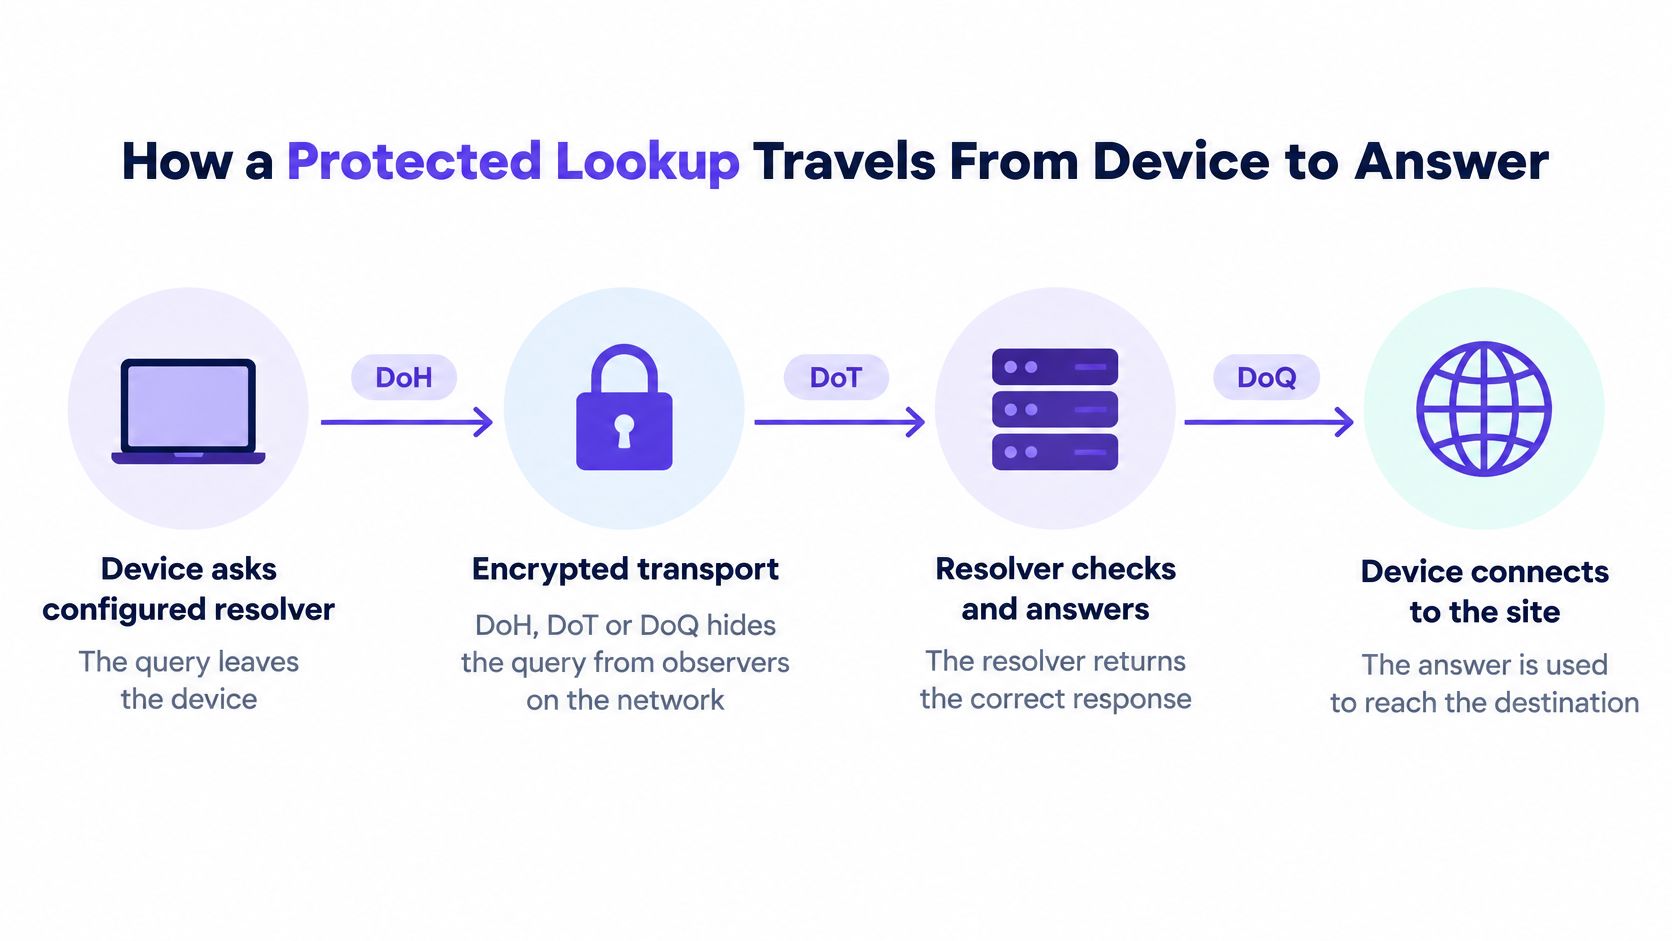
Il dispositivo interroga il resolver configurato. La query parte tramite DoH, DoT o DoQ. Le persone sulla stessa WiFi vedono una sessione crittografata, non il nome al suo interno. Se il dispositivo utilizza ancora il DNS in testo chiaro, questo primo passaggio rivela già la ricerca, a prescindere dalle azioni successive.
Il resolver verifica le firme. Convalida la catena DNSSEC sulla risposta e scarta tutto ciò che fallisce. Un utente ospite non vede mai tale rifiuto e non riceve l'indirizzo dell'impostore. La convalida deve avvenire qui, su un resolver affidabile, poiché spesso il client non la esegue.
Viene applicata la politica per tale rete. Categorie, Safe Search e pianificazioni seguono la SSID o la VLAN a cui il dispositivo si è connesso, non un'impostazione nascosta nel telefono. Il WiFi del personale e il WiFi per ospiti possono differire su contenuti per adulti o sul gioco d'azzardo anche se condividono lo stesso edificio. Il resolver è il punto in cui viene applicata tale differenza.
La threat intelligence esprime un voto. Il nome viene confrontato con gli indicatori di phishing, malware e infrastruttura di comando e controllo. Un'eventuale corrispondenza viene bloccata o indirizzata a un sinkhole. Al dispositivo non viene fornito l'IP di destinazione, pertanto il browser non avvia mai la sessione. Questo è il punto di forza principale, poiché un nome rifiutato impedisce l'avvio della connessione.
Un nome consentito restituisce il relativo indirizzo. Il browser si connette. Il filtraggio non ha rallentato un sito autorizzato, ma ha solo trattenuto le risposte rifiutate dalla politica aziendale. La reportistica dovrebbe mostrare tale rifiuto in un secondo momento, con la rete e l'ora, consentendo a un responsabile delle operazioni di spiegare un blocco senza dover tirare a indovinare.
Dove si interrompe la catena
I passaggi da 2 a 4 non vengono mai eseguiti se il dispositivo utilizza un resolver diverso senza che nessuno se ne accorga. Un browser con impostazioni DoH proprie o un'app con un resolver hard-coded aggirano l'intero percorso. La rete continua a trasportare il traffico, ma semplicemente non è in grado di valutare il nome.
Apra le impostazioni DNS o DNS privato del dispositivo e verifichi che il resolver corrisponda a quello approvato. In caso contrario, la norma impostata non è quella utilizzata da quel dispositivo.
Un resolver DNS ricorsivo è il componente che svolge tale lavoro per conto del dispositivo. Se non è possibile vedere quale resolver ha risposto, non si può affermare che la ricerca fosse protetta.
Strutture per eventi, scuole e ospedali
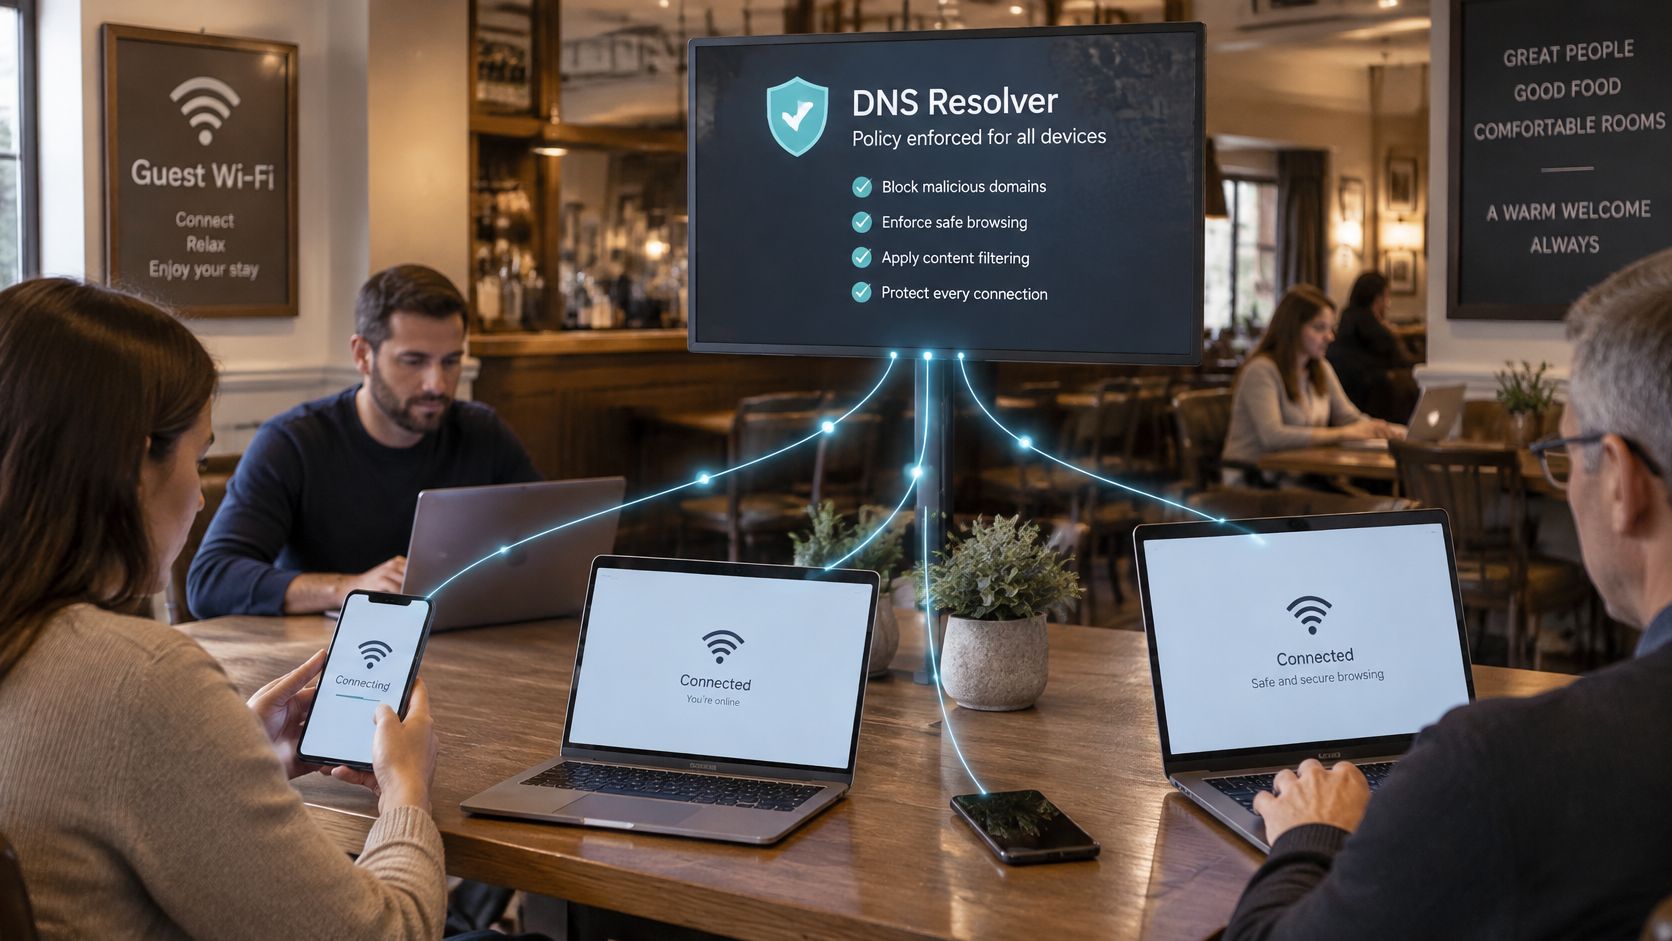
La rete per ospiti di un pub o di un hotel si riempie di telefoni e laptop che il personale non può gestire. Non è possibile installare un agente e non si dovrebbe chiedere a un ospite di modificare un'impostazione che annullerebbe nella struttura successiva. Una norma centrale del resolver si applica comunque, perché ogni dispositivo che utilizza il Suo WiFi interroga il DNS prima di aprire qualsiasi elemento.
La medesima idea si applica a contesti che richiedono un dovere di diligenza, pur con una posta in gioco differente.
Le scuole suddividono il personale e gli studenti su reti separate. Il WiFi degli studenti può rifiutare contenuti per adulti e gioco d'azzardo, oltre a imporre la Ricerca Sicura su Google, Bing e YouTube, mentre il personale mantiene un insieme più ampio di categorie per la pianificazione delle lezioni. La suddivisione è una norma sul resolver, non un software su ciascun laptop di un carrello.
Gli ospedali solitamente preferiscono che il WiFi della sala d'attesa pubblica sia più restrittivo rispetto alla rete clinica. I visitatori non dovrebbero raggiungere le stesse destinazioni di una postazione di lavoro in un VLAN di corsia. Mantenere separate tali norme evita un'unica regola generica che risulterebbe troppo permissiva per il pubblico o troppo rigida per i sistemi clinici.
Le FAQ sul DNS protettivo della CISA descrivono questo modello come operativo a monte della rete. È in grado di mostrare quali domini vengono risolti senza imporre una riprogettazione del DNS interno. Sulle reti WiFi condivise WiFi ciò significa applicare un'unica policy su smartphone, laptop e dispositivi IoT non gestiti, con controlli distinti per rete o gruppo di utenti.
Un hostname bloccato viene negato al momento della risoluzione. Molti attacchi falliscono prima ancora che l'endpoint riceva un indirizzo IP o avvii una sessione HTTPS. Ecco perché questo livello si adatta ai dispositivi che non sono gestiti da nessuno. Il resolver può bloccare, reindirizzare o inviare a un sinkhole i nomi collegati a phishing, malware, ransomware, spyware o infrastrutture di comando e controllo.
Il filtraggio non sostituisce i controlli su endpoint, e-mail, web o firewall. Gli aggressori utilizzano indirizzi IP hardcoded, tunnel crittografati, domini registrati di recente o il proprio percorso DNS-over-HTTPS. L'implementazione deve comunque imporre resolver approvati, monitorare il traffico dei resolver, mantenere l'affidabilità del failover e abbinare il blocco dei domini alla telemetria di rete ed endpoint.
Gli operatori continuano a chiedere quali dispositivi saranno interessati dalla norma. Elenchi ogni gruppo su ciascuna SSID. Indichi quali accettano il resolver centrale e quali possono ignorarlo. I casi mancati saranno l'oggetto della decisione successiva, non un motivo per saltare questo livello.
Questa breve panoramica mostra il blocco al momento della ricerca su una rete condivisa.
Dove si arresta il DNS sicuro e come rispondono le reti
La crittografia protegge la privacy. Può anche consentire a un dispositivo di raggiungere un resolver mai approvato dalla rete. Questo è il punto scoperto che la maggior parte dei consigli sull'attivazione del DNS sicuro tralascia.
DoH viaggia su HTTPS, comunemente sulla porta 443, assomigliando così al normale traffico web. Una regola che controlla unicamente la vecchia porta DNS non lo rileverà mai. Le linee guida sull'implementazione del DNS crittografato di CISA indicano che le organizzazioni devono tenere conto degli endpoint che utilizzano fornitori di DNS crittografati non autorizzati, intenzionalmente o accidentalmente. Non tutte le origini delle query possono inviare DNS crittografati al giorno d'oggi e il supporto al forwarding varia a seconda del produttore. Bloccare ogni ricerca crittografata non è la soluzione: ciò riduce la privacy e può compromettere strumenti di sicurezza legittimi.
Su una rete condivisa, il resolver gestito può rifiutare un dominio, mentre lo stesso dispositivo prova a usare il DoH diretto, un resolver hard-coded o un'app con un proprio percorso DNS. Gli ambienti Guest e BYOD peggiorano questa situazione, poiché non è possibile installare un agente su ogni dispositivo.
Bypass e cosa li blocca davvero
| Percorso di aggiramento | Perché un semplice blocco fallisce | Controllo che lo contrasta |
|---|---|---|
| IP del resolver codificato nel codice (hard-coded) | Ignora completamente il resolver gestito | Bloccare il DNS in uscita verso resolver non approvati |
| DoH diretto sulla porta 443 | Sembra normale traffico web, quindi le regole sulle porte non lo rilevano | Limitare gli endpoint DoH non autorizzati e inserire in allow-list i resolver approvati |
| Resolver DoH a rotazione | Rende inefficaci le blocklist basate su IP statici | Rilevamento comportamentale e visibilità del percorso del traffico |
| Dominio registrato di recente | Non ancora presente in alcuna blocklist | Feed sulle minacce combinati con regole basate sull'anzianità del dominio |
| L'applicazione utilizza un proprio percorso DNS | Bypassa il resolver configurato sul dispositivo | Controlli sugli endpoint e monitoraggio del traffico del resolver |
Ricerche recenti mostrano come gli aggressori alternino più resolver DoH specificamente per eludere un elenco di blocchi di indirizzi IP statici. Un singolo elenco di domini dannosi o un'unica regola sulla porta non garantiscono protezione. È necessario combinare l'autorizzazione preventiva dei resolver affidabili, il monitoraggio del percorso della query e l'analisi del comportamento anziché fare affidamento su un unico indirizzo.
La questione pratica consiste nel modo in cui una rete possa mantenere la privacy del DNS crittografato garantendo al contempo che ogni ricerca rimanga soggetta alle norme di sicurezza e di gestione delle minacce. La privacy e le norme coesistono solo quando i resolver approvati sono gli unici autorizzati a rispondere e tutto il resto è sufficientemente visibile da poter essere contestato. I limiti dei soli elenchi di domini sono descritti in questa guida ai limiti del filtraggio DNS. La crittografia va considerata come un singolo strato di protezione, non come una deroga al filtro.
Stabilire di quale resolver la rete deve fidarsi
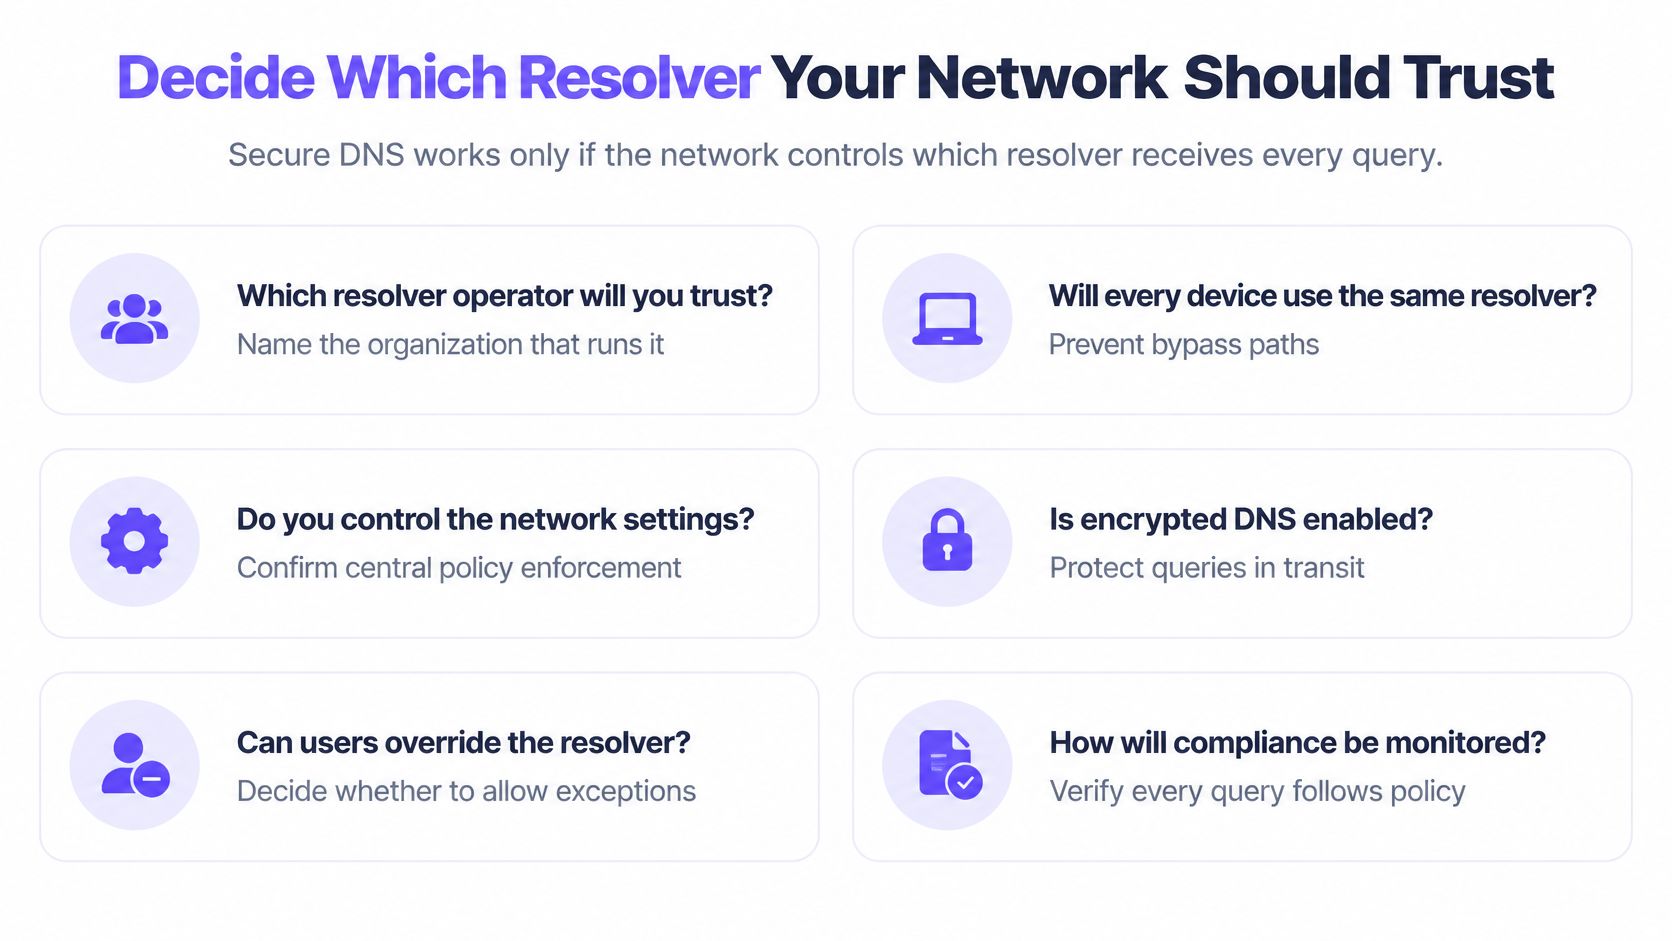
Il DNS sicuro funziona solo se si controlla quale resolver riceve ogni query. Scelga l'operatore prima di discutere sui protocolli.
L'RFC 8484 specifica chiaramente che la sicurezza del trasporto DoH non fornisce di per sé l'integrità della risposta DNSSEC. È necessario validare localmente oppure utilizzare un resolver che validi ed esponga il risultato dei dati autenticati. DNSSEC risponde alla domanda "questi dati sono autentici?". DoH o DoT rispondono alla domanda "qualcuno lungo il percorso può osservare o alterare lo scambio?". Per una rete pubblica o WiFi per ospiti WiFi, la configurazione pratica consiste in un resolver ricorsivo autorizzato dotato di trasporto upstream crittografato, validazione DNSSEC, registrazione dei log e applicazione delle norme a livello di resolver.
NIST SP 800-81r3 avverte inoltre che il DNS crittografato aumenta il carico di elaborazione sui name server, pertanto la capacità deve essere pianificata e non data per scontata.
Esegua questi controlli e annoti le risposte.
- Chi lo gestisce e dove si trova? Specificare l'operatore e l'hosting. Un resolver che non si riesce a identificare non è un resolver di cui si possa far rispettare una policy.
- Quale policy si applica a ciascun SSID, VLAN o sede e chi può modificarla? Il WiFi per gli ospiti e il WiFi clinico non dovrebbero ereditare per errore le rispettive categorie.
- Un dispositivo può passare a un resolver pubblico non approvato? Se l'edge non lo impedisce, la policy diventa opzionale.
- Il resolver supporta l'inoltro crittografato ed esiste la capacità per sostenere il carico aggiuntivo? Attivare la privacy solo dopo aver verificato che i server siano in grado di gestirla.
- I log mostreranno cosa è stato bloccato, su quale rete e quando? Un auditor o un dirigente scolastico lo chiederanno. Dire "Filtriamo i contenuti" non è una risposta adeguata.
- Cosa succede se il resolver è irraggiungibile? Definire il failover prima che si verifichi un'interruzione, stabilendo anche se applicare la modalità fail-closed.
Un esperto di Shield mostra come la rete gestisce le VPN e il DNS crittografato prima che un cliente provi Shield. La configurazione inizia indirizzando il DNS di tale rete verso Shield, come impostazione per singola rete o tramite una modifica DHCP sul controller.
Una volta definite queste sei risposte, la modifica è minima. È sufficiente puntare il DNS di ciascuna rete verso il resolver approvato. Successivamente, si testano alcuni dispositivi campioni allo stesso modo in cui si verificherebbe una singola ricerca, confermando che l'indirizzo del resolver corrisponda. Durante una prova gratuita di 30 giorni, questa modifica al DNS consente alla rete di eseguire il servizio gratuitamente, rendendo il test la fase di implementazione vera e propria e non un progetto separato.
Purple Shield è il DNS protettivo per la struttura, per gli ospiti e per il WiFi pubblico. Verifica ogni ricerca rispetto alle Sue categorie e alla politica sulle minacce prima dell'avvio di una connessione, senza installare nulla sul telefono o sul laptop. Scopra come questo resolver si adatta ai Suoi SSID su Purple Shield.