
Che cos'è la politica BYOD? Regole, applicazione e filtraggio DNS
Che cos'è la politica BYOD? Scopra le regole fondamentali, le opzioni di applicazione, i limiti della privacy e il modo in cui il filtraggio DNS controlla i dispositivi personali sulle reti aziendali.
Published 3 novembre 2026
Il telefono personale di un dipendente contiene l'app di posta elettronica aziendale. Poi il dipendente lo dimentica su un treno. L'IT può bloccare l'accesso immediatamente? Può eliminare i messaggi di lavoro senza cancellare le foto di famiglia? Chi deve contattare il dipendente?
Tali risposte non dovrebbero dipendere da chi prende in carico il ticket dell'helpdesk. Una policy Bring Your Own Device, solitamente abbreviata in policy BYOD, stabilisce le regole prima che un dispositivo personale si trasformi in un incidente aziendale.
Sommario
- Cosa copre una politica BYOD e perché esiste
- Controlli di sicurezza che la politica deve imporre
- Confronto tra le opzioni di applicazione
- Come il DNS e il filtraggio dei contenuti si integrano nei controlli BYOD
- Limiti alla privacy, monitoraggio e consenso dei dipendenti
- Rischio di identità e accesso oltre la conformità del dispositivo
- Procedura per dispositivi smarriti, rubati e in dismissione
- Scegliere l'ambito BYOD prima di redigere la politica
Cosa copre una politica BYOD e perché esiste
Una policy BYOD è un insieme formale di regole su come i telefoni, i tablet e i laptop personali possono accedere ai sistemi e ai dati di un'organizzazione. Collega l'autorizzazione a utilizzare un dispositivo a requisiti di sicurezza applicabili, limiti di privacy e responsabilità.
Il dipendente rimane comunque il proprietario del telefono. L'installazione di un'applicazione di lavoro non trasferisce la proprietà al datore di lavoro, così come la proprietà del telefono non garantisce al dipendente l'accesso illimitato alle informazioni aziendali. L'accordo deve definire le competenze di entrambe le parti.
Le domande a cui ogni politica deve rispondere
Una politica efficace risponde a tre domande: chi può connettersi, quali risorse può raggiungere e quali condizioni di sicurezza e privacy si applicano. Nel caso di uno smartphone smarrito, tali risposte stabiliscono se l'accesso all'email era autorizzato, quali file aziendali potevano essere archiviati localmente e quali azioni di intervento l'IT può intraprendere.
Il fenomeno BYOD è diventato una questione rilevante in ambito lavorativo man mano che i dispositivi personali si sono diffusi al di là delle eccezioni occasionali. Il resoconto di Destination CRM sull'esperienza di Intel individua il 2009 come una tappa fondamentale nel riconoscimento di questa tendenza. Il cambiamento importante non ha riguardato solo chi acquistava l'hardware. I datori di lavoro hanno dovuto proteggere identità, reti e informazioni su dispositivi che non possedevano.
La pratica rimane diffusa: il 70% delle organizzazioni ha consentito ai dipendenti di utilizzare dispositivi personali per lavoro nel 2024, secondo l'IT Trends Report di JumpCloud, come citato da Grand View Research. La sola autorizzazione non equivale a protezione: le statistiche BYOD di JumpCloud riportano che, nel 2024, oltre il 20% delle organizzazioni ha dichiarato che le risorse digitali avevano scaricato malware a causa di connessioni di dispositivi non gestiti durante i 12 mesi precedenti.
Elementi fondamentali di una politica BYOD
| Elemento della politica | Domanda a cui risponde | Regola tipica |
|---|---|---|
| Dispositivi idonei | Quali dispositivi e sistemi operativi possono connettersi? | Solo versioni del sistema operativo supportate, con una versione minima stabilita dall'IT |
| Autenticazione | In che modo l'utente dimostra la propria identità? | Autenticazione a più fattori, preferibilmente resistente al phishing |
| Controlli di sicurezza | Cosa deve avere attivo il dispositivo? | Blocco schermo, crittografia, patch del sistema operativo aggiornate, nessun jailbreak o root |
| Ambito di accesso | A quali sistemi e app può accedere il dispositivo? | App approvate e un elenco di risorse basato sul principio del privilegio minimo |
| Privacy e monitoraggio | Cosa può visualizzare o ispezionare il datore di lavoro? | Monitoraggio limitato al container gestito, previa notifica al dipendente |
| Dispositivo smarrito, rubato o in dismissione | Cosa succede ai dati aziendali? | Cancellazione selettiva del container di lavoro e revoca dell'accesso |
| Supporto e costi | Chi paga e chi risolve i problemi? | Regole di rimborso e limiti di supporto definiti |
Ogni riga richiede una regola specifica e non un'impegno generico a comportarsi in modo sicuro. Specifichi il sistema operativo minimo supportato, identifichi le applicazioni approvate e definisca con esattezza quali dati una cancellazione remota possa rimuovere. I dipendenti non dovrebbero dover interpretare ambiguità tecniche durante un'emergenza.
Controlli di sicurezza che la politica deve imporre
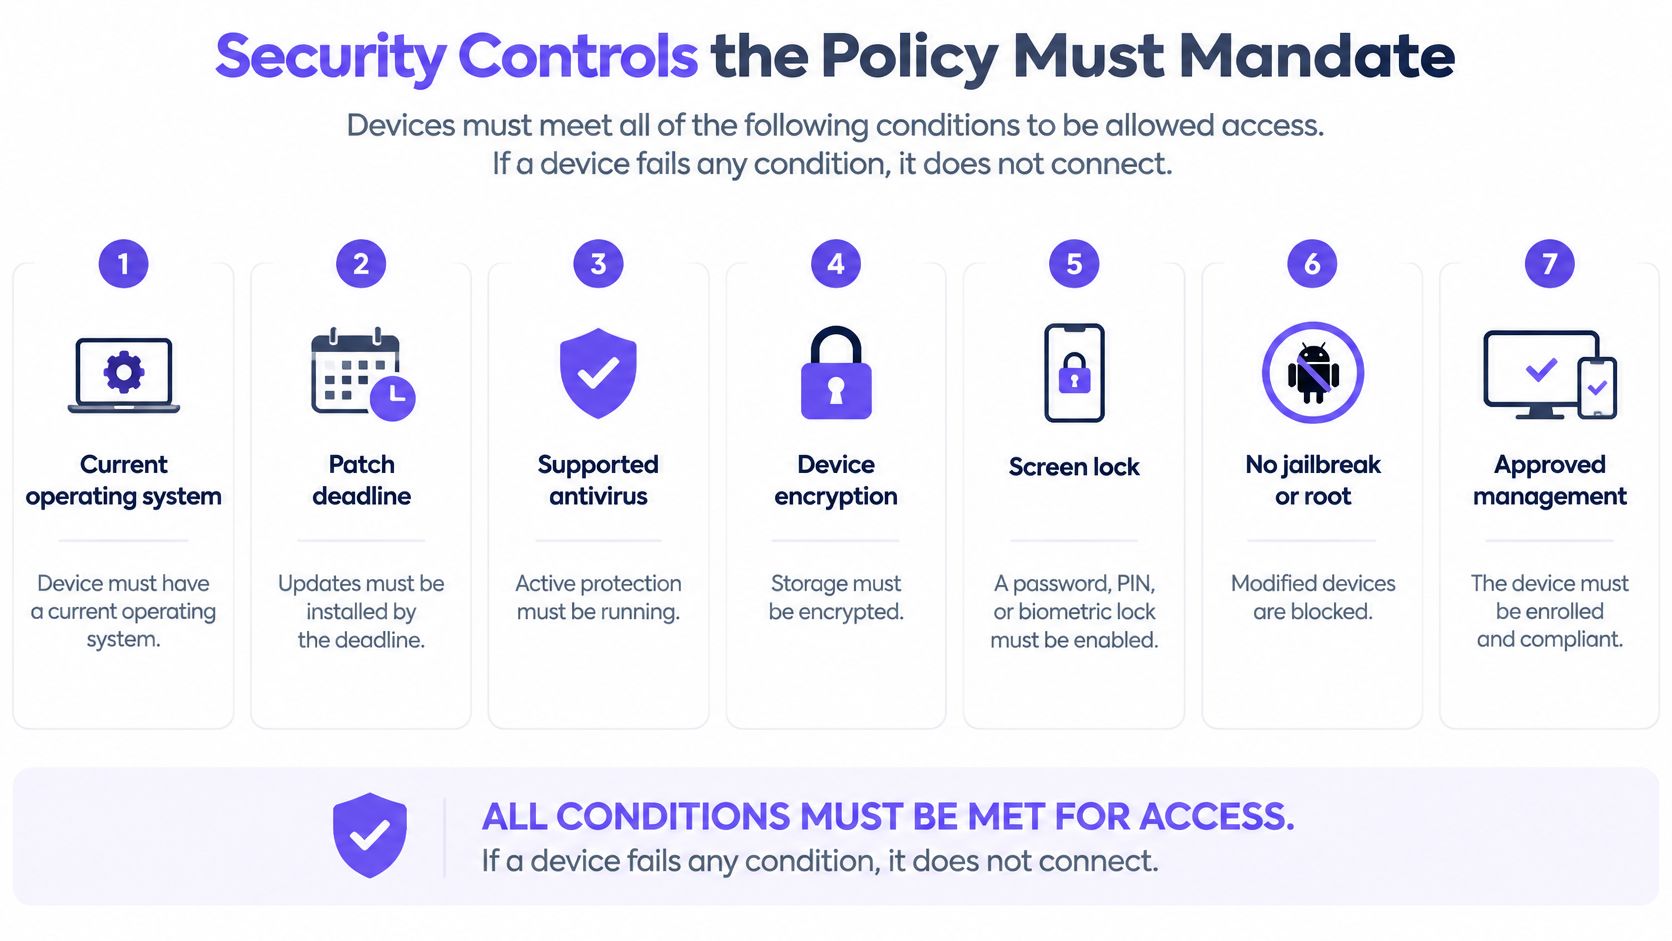
I requisiti di sicurezza devono essere condizioni vincolanti per l'accesso, non semplici suggerimenti che i dipendenti possono ignorare. Se un dispositivo non soddisfa una condizione obbligatoria, il team IT deve bloccare l'accesso interessato e spiegare al dipendente come riattivarlo.
Le linee guida del NIST per i dispositivi mobili BYOD supportano la gestione della mobilità aziendale, il controllo delle applicazioni, la verifica dell'integrità dei dispositivi, i container di lavoro protetti e la trasmissione crittografata. Consideri un dispositivo personale come potenzialmente non affidabile fino al superamento delle relative verifiche, anziché ritenerlo sicuro solo perché appartiene a un dipendente.
Trasformare i requisiti in verifiche degli accessi
- Richiedere un sistema operativo supportato e una scadenza per le patch. Indicare le versioni supportate e richiedere gli aggiornamenti entro una finestra temporale definita, poiché la mancanza di patch può lasciare vulnerabilità note a disposizione degli aggressori.
- Richiedere la crittografia e un blocco schermo efficace. Specificare i metodi consentiti per accedere al dispositivo, i requisiti minimi per le credenziali e il timeout di inattività, in modo che uno smartphone rubato o incustodito non offra un accesso immediato all'e-mail aziendale.
- Richiedere un'autenticazione forte per gli accessi di lavoro. Prediligere l'autenticazione resistente al phishing dove supportata e non permettere che un dispositivo approvato sostituisca la verifica dell'identità dell'utente.
- Richiedere l'iscrizione approvata o un profilo di lavoro protetto. Mantenere le informazioni aziendali all'interno di applicazioni o archivi gestiti, in modo che l'IT possa applicare i controlli aziendali senza trattare le app personali come proprietà dell'azienda.
- Bloccare i dispositivi sottoposti a root o jailbreak. Queste modifiche possono compromettere le protezioni della piattaforma da cui dipendono i controlli di conformità.
- Consentire solo le applicazioni di lavoro approvate. Verificare le autorizzazioni e i comportamenti di condivisione dei dati prima dell'approvazione, incluso se un'app può copiare file aziendali nello spazio di archiviazione personale.
- Richiedere il trasporto crittografato. Utilizzare connessioni applicative sicure e una VPN ove appropriato, con regole chiare che identificano quali risorse richiedono tale percorso protetto.
L'elemento visivo di questa lista di controllo evidenzia i prerequisiti a livello di dispositivo che il reparto IT deve convalidare.
Rendere i controlli verificabili
Per i laptop, specifichi la protezione endpoint supportata e la modalità con cui l'IT verifica che sia attiva. La guida di 247TechTeam alle scelte dei software di sicurezza per Windows e Mac può aiutare i lettori a confrontare le opzioni software, ma l'IT deve comunque definire la propria configurazione approvata.
Mantenga i requisiti dei dispositivi separati dalla segmentazione della rete. Un laptop che supera i controlli di stato non deve ricevere automaticamente un accesso di rete illimitato.
Test di audit: Ogni controllo obbligatorio richiede un responsabile designato, una scadenza di implementazione e un metodo affidabile per verificare la conformità.
Se la policy stabilisce che i dipendenti devono mantenere sicuri i propri dispositivi, ma nessuno è in grado di verificare cosa ciò significhi concretamente, la policy non è pronta per essere applicata.
Confronto tra le opzioni di applicazione
Si pensi al caso del telefono dimenticato sul treno. Con una gestione dell'intero dispositivo opportunamente configurata, l'IT potrebbe avere la capacità tecnica di formattare l'intero telefono. Con un profilo di lavoro gestito, l'IT può invece intervenire in modo mirato sull'ambiente aziendale, lasciando le foto personali al di fuori di tale azione.
Capacità tecnica ed autorizzazione sono due concetti distinti. La presenza di un pulsante di ripristino su una console di gestione non ne giustifica l'utilizzo né conferma che esso sia appropriato o autorizzato.
Opzioni di applicazione in base al controllo e all'impatto sulla privacy
Le valutazioni sulla privacy riportate di seguito sono confronti pratici e non garanzie. L'esposizione effettiva dipende dalle funzionalità della piattaforma, dalla configurazione e dalla telemetria abilitata dagli amministratori.
| Opzione | Cosa controlla | Limite principale | Impatto sulla privacy |
|---|---|---|---|
| Gestione completa dei dispositivi mobili | Impostazioni dell'intero dispositivo, app e ripristino completo ove supportato | I proprietari di dispositivi personali potrebbero opporsi al controllo totale | Alto |
| Profilo di lavoro o container gestito | App di lavoro e dati aziendali | Non protegge le app personali sullo stesso dispositivo | Da basso a medio |
| Gestione delle applicazioni mobili | Singole app approvate e relativi dati | Non può fornire una visibilità completa sulle minacce a livello di dispositivo | Basso |
| Accesso condizionale | Se un dispositivo o una sessione può raggiungere un'app cloud | Richiede segnali precisi di conformità del dispositivo | Basso |
| Difesa dalle minacce mobili | Malware e configurazioni a rischio sul dispositivo | Aggiunge un agente e la telemetria del dispositivo | Medio |
La gestione completa si adatta a situazioni in cui l'organizzazione necessita di un controllo capillare e i dipendenti ne comprendono le implicazioni. Laddove le informazioni regolamentate richiedano tale livello di supervisione, l'assegnazione di dispositivi aziendali potrebbe rivelarsi più appropriata rispetto all'imposizione di tali vincoli sull'hardware personale.
Un profilo di lavoro o container rappresenta spesso un punto di partenza migliore per l'adesione ordinaria al programma BYOD. Garantisce al reparto IT un'area aziendale definita da gestire, pur senza rendere sicuro tutto ciò che si trova altrove sul dispositivo.
Scegliere i controlli in base alla risorsa, non all'etichetta
La gestione delle applicazioni può essere adatta ai dipendenti che necessitano solo di un'app di messaggistica e di un visualizzatore di documenti. La sua utilità dipende dalla capacità di tali applicazioni di applicare le restrizioni necessarie, come impedire l'apertura di documenti aziendali in app non gestite.
L'accesso condizionale si adatta ai servizi cloud perché gli amministratori possono prendere decisioni di ammissione al momento dell'accesso o durante i controlli delle sessioni supportate. La difesa dalle minacce mobili fornisce ulteriori segnali di rischio, ma il rilevamento non sostituisce una decisione di accesso o una procedura di risposta.
Queste opzioni non si escludono a vicenda. Un'organizzazione potrebbe combinare un container di lavoro, l'accesso condizionale e il rilevamento delle minacce, applicando al contempo una gestione più rigida per un gruppo di utenti ristretto.
Maggiore è l'autorità dell'IT sull'intero dispositivo, minore potrebbe essere il livello di privacy a disposizione del dipendente.
Inizi con il metodo meno invasivo che consenta comunque di proteggere i sistemi più sensibili. Aggiunga un ulteriore controllo solo se è in grado di identificare chiaramente il rischio che intende mitigare e di spiegare perché i controlli esistenti non siano sufficienti a gestirlo.
Come il DNS e il filtraggio dei contenuti si integrano nei controlli BYOD
I dispositivi personali non dovrebbero risiedere direttamente sulla rete aziendale affidabile. È opportuno collocarli su una rete BYOD o guest controllata separatamente e autorizzare l'accesso alle risorse aziendali in modo deliberato.
Le linee guida sulla sicurezza dei dispositivi mobili del NIST raccomandano una rete BYOD separata all'esterno della DMZ aziendale, con un accesso interno non superiore a quello che gli utenti ricevererebbero tramite un accesso remoto sicuro. Ciò significa che la connessione al WiFi non costituisce l'autorizzazione ad accedere ai database delle buste paga, ai sistemi di gestione dell'edificio o alle interfacce amministrative.
Isolare i dispositivi prima di filtrarne il traffico
Supponiamo che un dipendente di un hotel porti un laptop personale con malware. L'isolamento della rete dovrebbe impedire a quel laptop di contattare direttamente l'infrastruttura di prenotazione o i dispositivi di altri ospiti. Il filtraggio può quindi ridurre le destinazioni internet a cui può collegarsi.
Il diagramma illustra tale separazione. L'accesso approvato alle applicazioni interne richiede comunque un proprio percorso sicuro e autorizzato.
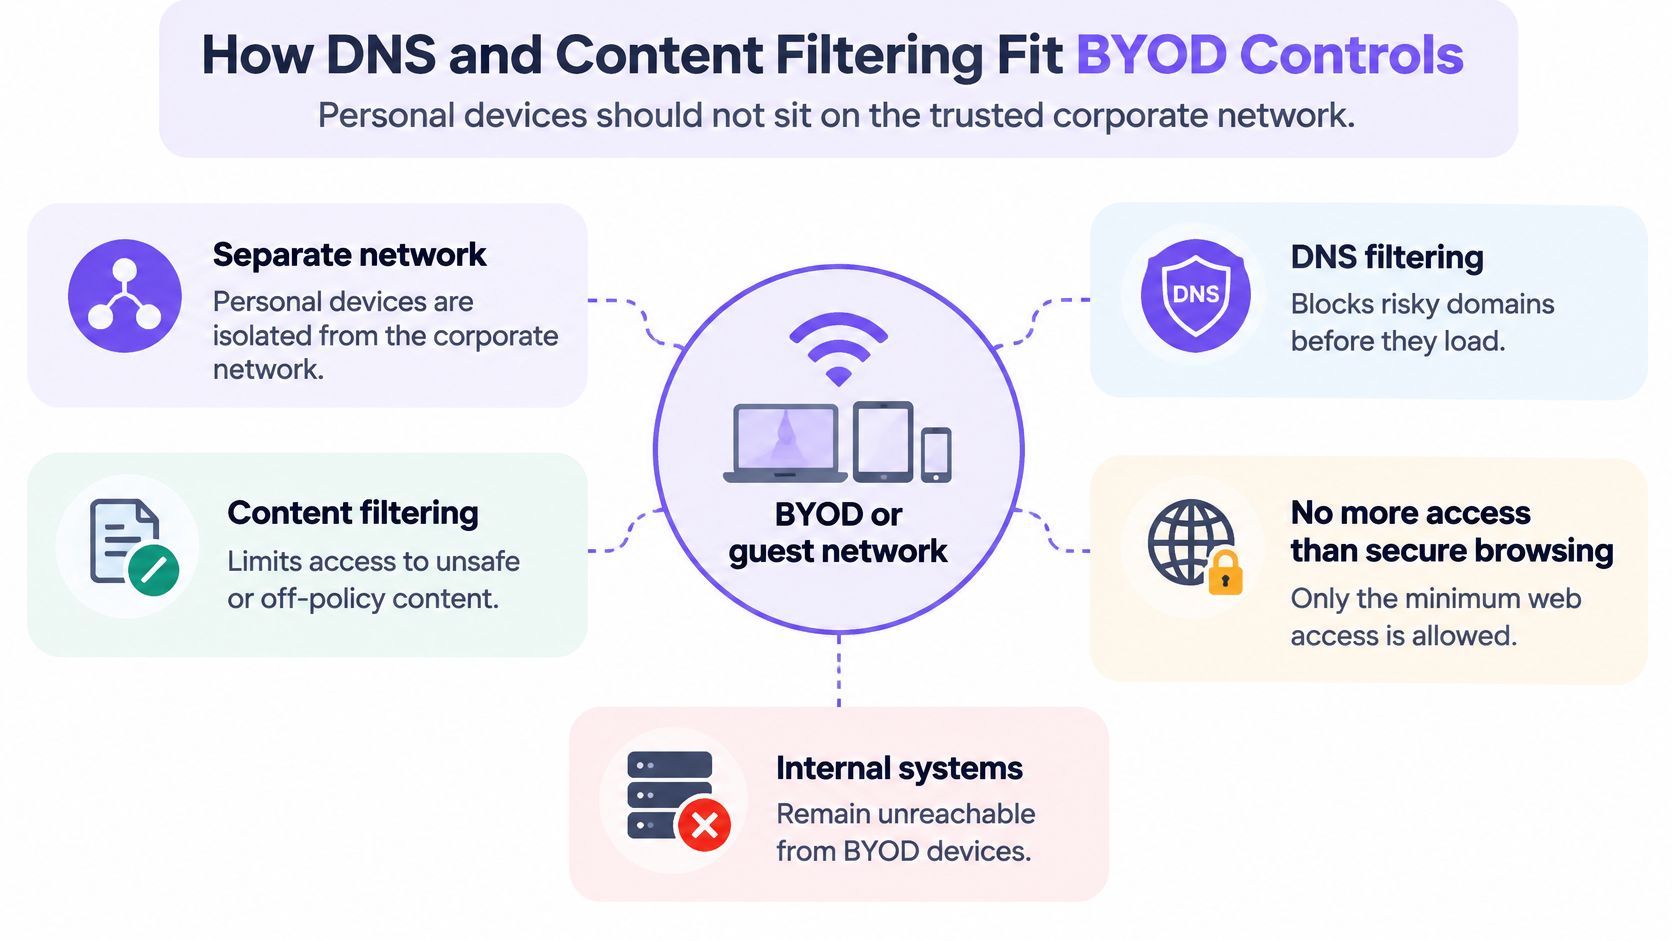
Il filtraggio DNS opera nella fase di ricerca. Prima di aprire un sito o di contattare il servizio di un'app, un dispositivo chiede normalmente al DNS dove trovare il dominio rilevante; un resolver di filtraggio può rifiutare un dominio identificato come malevolo o proibito.
Una prassi introduttiva a ciò che fa il filtraggio DNS aiuta a distinguerlo dall'ispezione di ogni pagina o file. Il filtro valuta la richiesta del dominio, non tutto ciò che l'utente potrebbe fare dopo l'avvio di una connessione consentita.
Cosa può e non può fare il livello DNS
Il filtraggio DNS può bloccare i domini di phishing identificati e le destinazioni di comando e controllo (C2). Le regole di contenuto possono inoltre limitare categorie come contenuti per adulti o gioco d'azzardo, applicando regole di rete distinte per il personale e gli utenti pubblici.
Ad esempio, Purple Shield risponde alle richieste DNS applicando la policy prevista per la rete a cui è connesso il dispositivo, senza richiedere un agente su ciascun dispositivo personale. Ciò integra i controlli sui dispositivi e sulle identità anziché sostituirli.
I limiti sono importanti:
- Le destinazioni non riconosciute possono passare. Un dominio malevolo creato di recente potrebbe non avere ancora una classificazione di rischio.
- Un dominio consentito non garantisce la pulizia dei contenuti. Il solo DNS non è in grado di ispezionare un download crittografato o di distinguere ogni singola pagina ospitata sullo stesso dominio.
- Il traffico al di fuori della rete richiede una gestione separata. Uno smartphone che utilizza i dati della rete mobile personale non applicherà il filtraggio della struttura solo perché in precedenza si è connesso alla rete WiFi.
- I percorsi di risoluzione alternativi possono aggirare il controllo previsto. Gli amministratori devono definire un approccio esplicito per i dispositivi che utilizzano un resolver differente.
Concluda la sezione della politica dedicata alla rete con una breve lista di controllo operativa: rete separata, politica documentata per ciascuna rete e registro eventi esaminato secondo una pianificazione definita. Assegni un responsabile a ciascuna attività, affinché le regole di blocco non diventino una configurazione trascurata.
Limiti di privacy, monitoraggio e consenso dei dipendenti
Una policy BYOD è anche un accordo sulla privacy sul luogo di lavoro. I dipendenti devono sapere quali dati il datore di lavoro può raccogliere, ispezionare ed eliminare prima di registrare un dispositivo personale, non dopo che un amministratore abbia esercitato tali facoltà.
La politica sui dispositivi mobili BYOD 2025 del governo britannico richiede una valutazione d'impatto sulla protezione dei dati (DPIA), un'informativa sulla privacy chiara e un monitoraggio limitato, ove possibile, all'applicazione o al container gestito a livello aziendale. Si tratta di un requisito di tale politica, non della prova che identici obblighi di legge si applichino a qualsiasi datore di lavoro nel mondo.
Cosa può gestire una politica BYOD su un dispositivo personale
Questi sono confini ragionevoli da specificare, piuttosto che descrizioni universali di ogni piattaforma di gestione.
| Tipo di dati | Trattamento consueto | Perché è importante |
|---|---|---|
| Email di lavoro e file aziendali nel container gestito | Accessibili e cancellabili dall'IT in base a precise autorizzazioni | Dati fondamentali che la politica si propone di proteggere |
| Foto personali e messaggi privati | Esclusi dall'ambito della politica ordinaria | Privacy personale ed esposizione a rischi legali in caso di ispezione |
| Inventario delle applicazioni | Solo app gestite, laddove fattibile | Un inventario completo può rivelare abitudini personali |
| Posizione del dispositivo | Rilevata solo con finalità e autorizzazioni esplicite | Informazioni sensibili che richiedono un limite al periodo di conservazione |
| Navigazione sulla rete aziendale | Le richieste DNS possono essere registrate, previa notifica | I log devono essere proporzionati alle finalità di sicurezza |
| Ambito di cancellazione remota | Solo il container di lavoro, ove presente | Una cancellazione totale può distruggere dati personali non pertinenti |
Definire chiaramente i limiti per iscritto
L'informativa sulla privacy deve identificare:
- Raccolta e finalità. Elencare l'inventario delle applicazioni, la posizione, i nomi di rete e gli altri dati telemetrici raccolti, fornendo una motivazione per ciascuno.
- Accesso e conservazione. Indicare i ruoli autorizzati a ispezionare i registri e specificare quando i registri vengono eliminati.
- Limiti di gestione. Spiegare l'ambito del monitoraggio, l'autorità di cancellazione remota e qualsiasi procedura di indagine eccezionale.
- Tutele per i dipendenti. Fornire una procedura per contestare blocchi o eliminazioni errate e definire le responsabilità di rimborso e supporto prima dell'iscrizione.
L'analisi di Pebb sul bilanciamento tra la privacy dei dipendenti e la supervisione delle comunicazioni fornisce un contesto utile per spiegare perché la supervisione necessiti di limiti. Gli avvisi di rete dovrebbero inoltre spiegare in che modo il DNS over HTTPS influisce sulla visibilità del DNS, anziché promettere una sorveglianza completa della navigazione.
L'accordo del dipendente non deve essere considerato come un consenso illimitato. Chi necessita di uno smartphone per svolgere il proprio lavoro potrebbe disporre di uno scarso potere contrattuale; è pertanto necessario illustrare le alternative disponibili e richiedere una consulenza legale sulla privacy specifica per la propria giurisdizione.
Si consideri una libreria di foto di famiglia copiata accidentalmente in uno spazio di archiviazione gestito prima di una cancellazione selettiva. Una semplice promessa scritta non ripristinerà quei file, ed è per questo che la separazione tecnica e i test sono importanti.
L'organizzazione può raggiungere il proprio obiettivo di sicurezza senza leggere i contenuti personali?
Rischio di identità e accesso oltre la conformità del dispositivo
Un dispositivo può superare i controlli di integrità anche se qualcuno ne sta usando l'account in modo improprio. Un infostealer potrebbe sottrarre le credenziali, un familiare potrebbe aprire una sessione esistente o un attaccante potrebbe già aver preso il controllo di un account cloud.
Questa illustrazione separa un endpoint dall'aspetto integro dal rischio di account sottostante.
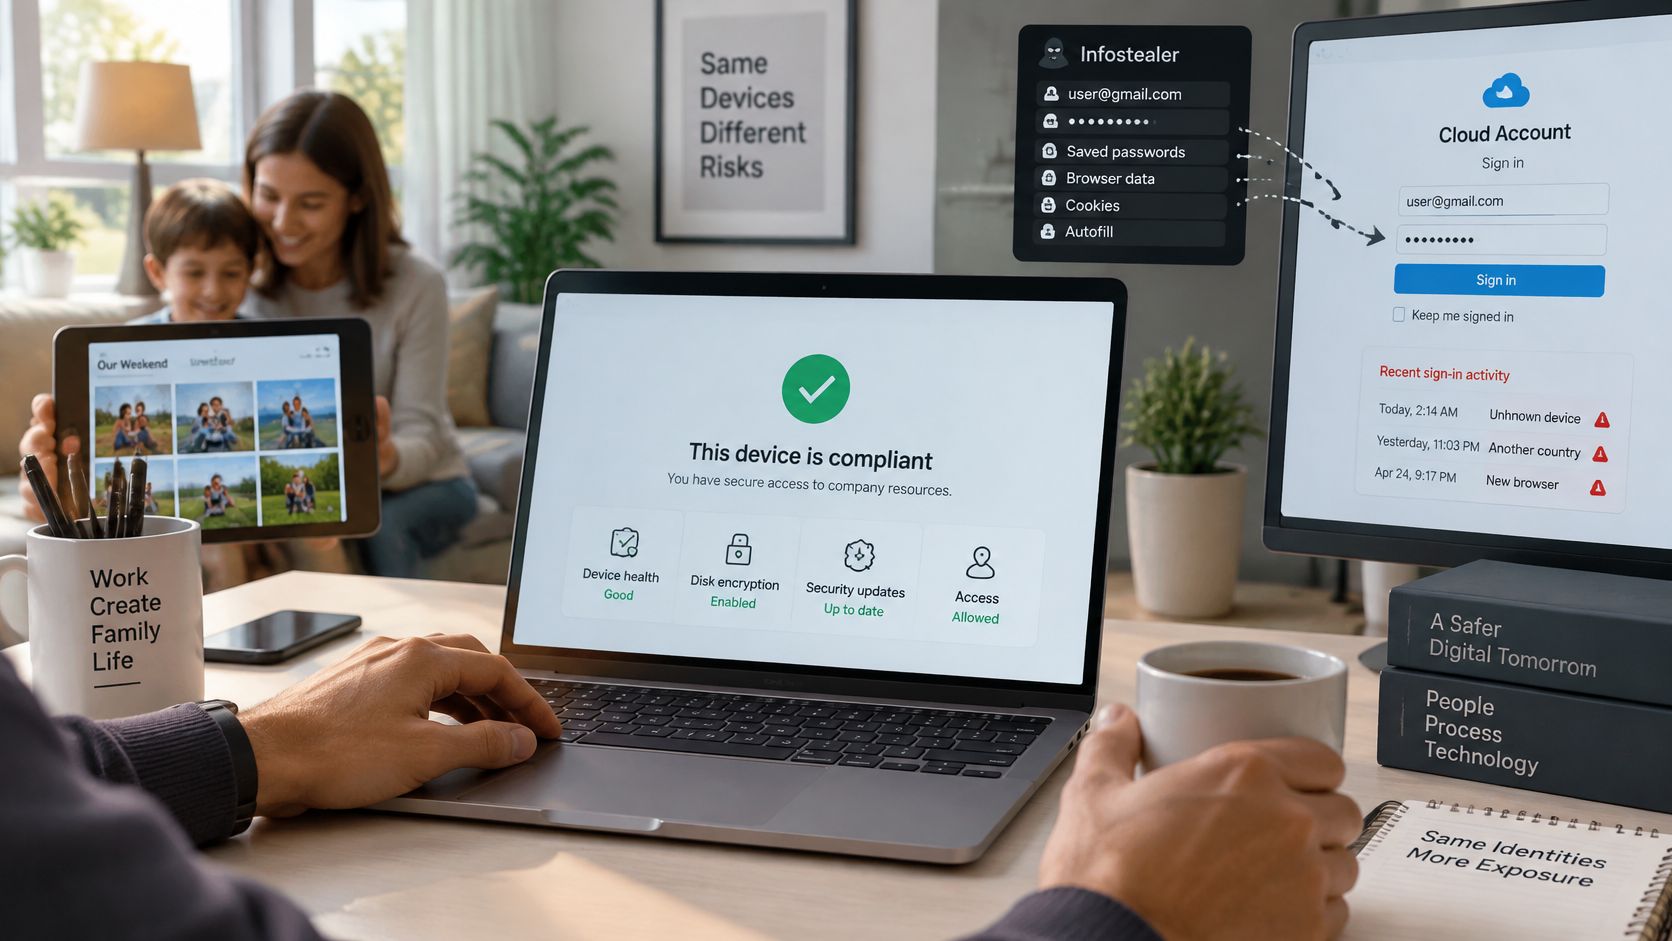
Secondo l'analisi di Beyond Identity del Data Breach Investigations Report 2025 di Verizon, il 46% dei sistemi compromessi da infostealer contenenti possibili credenziali aziendali era costituito da dispositivi non gestiti. Tale riscontro riguarda i sistemi compromessi e non la totalità dei dispositivi personali, ma dimostra perché la proprietà dell'endpoint non sia un perimetro di accesso sufficiente.
Definire cosa accade dopo l'accesso
Una politica incentrata sull'identità richiede regole per la gestione delle variazioni del livello di rischio, non solo per la registrazione iniziale:
- Accesso basato sul rischio. Specificare quando un cambiamento nello stato, nella posizione o nel comportamento del dispositivo richiede una nuova autenticazione, una limitazione o un'indagine.
- Autorizzazione a livello di risorsa. Limitare gli utenti alle sole informazioni richieste dai rispettivi ruoli, anche quando i loro dispositivi risultano conformi.
- Visibilità e revoca della sessione. Fornire ai responsabili della sicurezza l'autorità per invalidare le sessioni e i token attivi, anziché reimpostare semplicemente una password.
- Restrizioni per i dispositivi condivisi. Vietare la condivisione delle sessioni di lavoro e definire se i dispositivi condivisi in ambito familiare sono idonei.
- Un'alternativa praticabile. Offrire un dispositivo aziendale in prestito gestito o un percorso di navigazione via browser opportunamente limitato quando l'hardware personale perde l'accesso.
Supponiamo che il tablet di un rappresentante di vendita superi i controlli di conformità, ma che un familiare utilizzi lo stesso account. Le verifiche sulla posizione potrebbero non rilevare la situazione poiché entrambe le persone si trovano a casa. Profili utente separati, riautenticazione per le azioni sensibili e una regola che vieti le sessioni di lavoro condivise offrono tutele più adeguate.
Per offrire un valido supporto ai dipendenti, i team delle risorse umane possono consultare gli articoli sulla sicurezza degli account forniti da HR Management 365 e trasformare i temi rilevanti in materiale di onboarding specifico per ciascun ruolo.
Il video allegato può supportare una discussione di gruppo su queste decisioni di accesso.
Definisca inoltre gli accessi consentiti dalle reti di hotel, bar e abitazioni, specificando quali attività sensibili richiedano un instradamento controllato. Il BYOD rappresenta una decisione sull'identità e sull'accesso ai dati, non semplicemente una categoria di proprietà del dispositivo: stabilisca a quali risorse aziendali un dispositivo personale possa accedere in modo sicuro.
Procedura per dispositivi smarriti, rubati o di personale in uscita
In caso di smarrimento di un dispositivo, i dipendenti devono disporre di una procedura di segnalazione e il personale addetto alla risposta di una sequenza autorizzata. Per le uscite pianificate dall'azienda, è necessario programmare le medesime attività di revoca degli accessi in base alla data di fine rapporto concordata.
Sequenza di risposta dell'helpdesk
- Segnalazioni dei dipendenti. Fornire un canale di segnalazione accessibile che non richieda lo smartphone smarrito. Richiedere una segnalazione tempestiva e far registrare all'helpdesk il momento in cui lo smarrimento è stato notato e segnalato.
- L'amministratore delle identità revoca l'accesso. Invalidare le sessioni e i token interessati, bloccare il dispositivo e sospendere l'account ove necessario. Distinguere un endpoint smarrito da una compromissione dell'intero account.
- L'amministratore del dispositivo avvia la rimozione. Inviare il comando di rimozione selettiva autorizzato. Inoltrare qualsiasi azione proposta sull'intero dispositivo per la necessaria approvazione e notifica al dipendente.
- L'helpdesk verifica l'esito. Verificare le conferme di gestione e confermare il diniego di accesso. Se il dispositivo è offline, registrare la rimozione come in sospeso anziché dichiarare che i dati sono stati eliminati.
- L'IT completa le attività di uscita. Rimuovere l'iscrizione, revocare i certificati del dispositivo e sostituire eventuali credenziali condivise che il dipendente in uscita potrebbe ancora utilizzare.
- Il responsabile dell'incidente registra le azioni. Conservare timestamp, approvazioni, risultati dei comandi e rischi non risolti in base alle regole di conservazione stabilite.
- Il revisore della privacy o della sicurezza gestisce le controversie. Esaminare i blocchi o le eliminazioni errate separatamente dall'operatore iniziale e documentare la procedura autorizzata per il ripristino dell'accesso.
Misura di protezione operativa: Un comando remoto inviato non equivale a un comando remoto completato.
Fornire all'help desk un runbook di una pagina contenente questa sequenza, i responsabili dei ruoli nominati, i contatti per l'escalation, i requisiti di approvazione e una checklist di completamento. Testarlo con un dispositivo offline in modo che gli operatori comprendano cosa possono verificare e cosa rimane incerto.
Scegliere l'ambito BYOD prima di redigere la politica
Inizi con gli accessi che intende concedere, non con un modello pieno di restrizioni. Un addetto alla reception che controlla gli orari e un amministratore che gestisce dati sensibili non dovrebbero ricevere automaticamente gli stessi permessi solo perché entrambi utilizzano un telefono personale.
Rendere concreto l'ambito di applicazione
- Identificare l'hardware idoneo. Indicare le categorie di dispositivi e i sistemi operativi supportati che l'IT può valutare e gestire.
- Classificare le informazioni richieste. Associare ciascun gruppo di utenti a materiale pubblico, interno, confidenziale o regolamentato e identificare i casi in cui l'archiviazione locale non è accettabile.
- Scegliere l'applicazione delle norme in modo ponderato. Applicare la regola del controllo meno invasivo alla risorsa più sensibile di ciascun gruppo.
- Redigere i termini rivolti ai dipendenti. Definire in modo chiaro l'uso accettabile, il monitoraggio, i costi, il supporto e gli obblighi in caso di cessazione del rapporto di lavoro.
- Testare incidenti realistici. Verificare l'iscrizione, la mancata conformità, lo smarrimento di un dispositivo e l'uscita di un dipendente prima del rilascio su ampia scala.
- Assegnare un responsabile della revisione. Stabilire una data di revisione e richiedere una nuova valutazione al variare delle applicazioni, del supporto per i dispositivi o dei requisiti aziendali.
Associare le persone alle reti
Le organizzazioni multisito devono inoltre distinguere tra l'accesso di personale, ospiti, studenti e residenti. Il WiFi WiFi per i visitatori di una scuola e l'accesso alle applicazioni per il personale rispondono a scopi diversi, anche quando utilizzano gli stessi access point.
Non presupporre che il nome di una rete individui con certezza chi la sta utilizzando. Registrare le modalità di accesso degli utenti, le verifiche dell'identità applicate e le risorse aziendali che restano raggiungibili.
Prima di redigere la policy, elencare i tre gruppi di utenti a più alto rischio e la rete utilizzata da ciascuno. Aggiungere le informazioni sensibili di cui ciascun gruppo ha bisogno e la persona responsabile dell'approvazione di tale accesso. Quell'elenco è il punto di partenza pratico.
Purple Shield offre DNS protettivo e filtraggio dei contenuti per le reti ospiti e BYOD senza l'ausilio di agenti sui dispositivi personali. Visiti Purple Shield per richiedere una prova e condividere le Sue reti, sedi e gruppi utenti, in modo che un esperto Purple possa restituire una mappa delle regole per ogni SSID gestito.