
Che cos'è un filtro contenuti? Come funziona e dove si applica
Che cos'è un filtro contenuti? Scopra come i filtri bloccano le categorie, applicano il SafeSearch, utilizzano il DNS e dove si applicano sulle reti domestiche, scolastiche e WiFi pubbliche WiFi.
Published 4 novembre 2026
Un filtro dei contenuti esamina le richieste Internet e le blocca, le consente o le limita in base a regole definite. Ma se una rete blocca un sito web non sicuro, significa che è in grado di riconoscere materiale dannoso in qualsiasi altro luogo?
È proprio questo il punto centrale della domanda: che cos'è un filtro di contenuti? Un filtro prende decisioni utilizzando le informazioni che può ispezionare, come un nome di dominio, un indirizzo di destinazione o l'URL di una pagina. Comprendere tale punto decisionale aiuta a scegliere una protezione utile senza aspettarsi che fornisca una sicurezza online assoluta.
Sommario
- Che cosa fa un filtro contenuti in termini semplici
- Categorie di contenuti comunemente bloccate dai filtri
- Metodi di applicazione: dal DNS al SafeSearch
- In che modo un filtro valuta ciascuna richiesta
- Dove si applicano i filtri contenuti e come differiscono le policy
- Cosa sfugge ai filtri e dove si verifica un blocco eccessivo
- Scegliere il livello di filtraggio necessario per la rete
Che cos'è un filtro dei contenuti in parole semplici
Un filtro dei contenuti esamina le richieste Internet e le blocca, le consente o le limita in base a regole definite. Si può paragonare al receptionist di un edificio che controlla il tesserino di ogni visitatore prima di decidere se farlo salire ai piani superiori.
Si ipotizzi che un visitatore connetta uno smartphone alla rete WiFi di un hotel e apra un sito web di scommesse. Il filtro della rete verifica la destinazione rispetto ai criteri dell'hotel. Se il gioco d'azzardo è proibito, la rete nega l'accesso, anche se lo smartphone è di proprietà del visitatore e su di esso non è stato installato alcun software di filtraggio.
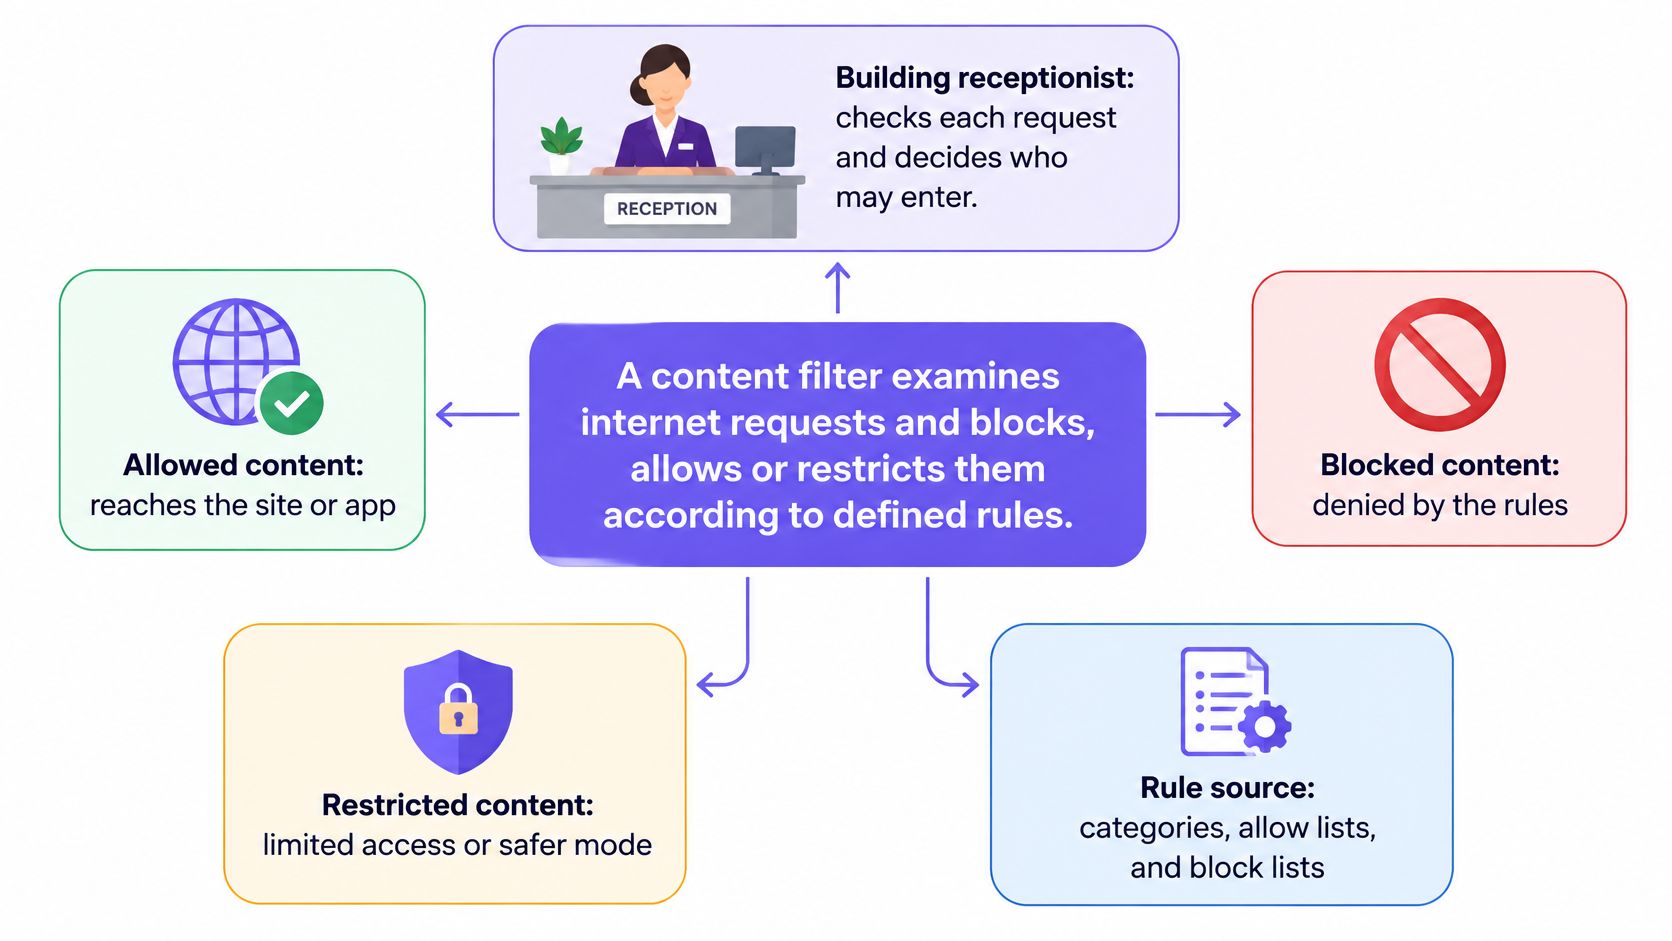
Le regole trasformano una richiesta in un risultato
Gli amministratori possono impostare come obiettivo determinate categorie, come materiale per adulti o social networking, domini specifici o le restrizioni proprie della propria organizzazione. Un filtro può consentire, bloccare, reindirizzare o registrare nei log una richiesta. La registrazione nei log può accompagnare un altro esito, pertanto una richiesta consentita può comunque lasciare una traccia.
La scala varia dal controllo genitori su uno smartphone a un servizio di rete condivisa che copre i dispositivi in un'intera sede. La distinzione fondamentale riguarda il punto in cui operano le regole, non l'appartenenza del dispositivo a un genitore, a una scuola o a un'azienda.
Una tappa fondamentale a livello istituzionale è stata il Children's Internet Protection Act, approvato nell'ottobre 2000, che ha imposto alle scuole idonee e alle biblioteche pubbliche beneficiarie di determinati sconti E-rate di adottare politiche di sicurezza per Internet e di filtrare specifiche rappresentazioni visive, come descritto nel rapporto NTIA sul CIPA. I requisiti del CIPA riguardavano i computer connessi a Internet utilizzati da adulti e minori, rendendo il filtraggio una responsabilità istituzionale anziché una semplice impostazione del dispositivo personale.
Regola pratica: identificare le regole, il punto di applicazione e la decisione risultante. Un semplice elenco di categorie non costituisce un filtro funzionante.
Nell'esempio dell'hotel, la regola proibisce il gioco d'azzardo, il punto di applicazione si trova sulla rete ospiti e la decisione nega l'accesso. Tali componenti spiegano l'operato del sistema.
Categorie di contenuti comunemente bloccate dai filtri
| Categoria | Cosa copre | Impostazione comune |
|---|---|---|
| Contenuti per adulti o sessualmente espliciti | Siti di pornografia e nudità | Scuole, WiFi per ospiti, account familiari |
| Immagini di abusi sessuali su minori | Destinazioni identificate tramite elenchi di abusi noti | Politiche di protezione di base |
| Gioco d'azzardo | Siti di scommesse e casinò | Hotel, luoghi di lavoro, scuole |
| Violenza e armi | Violenza esplicita, vendita di armi | Scuole, biblioteche pubbliche |
| Social networking | Piattaforme di social media e chat | Scuole, uffici che gestiscono il tempo di utilizzo |
| Giochi e streaming | Giochi online e servizi video | Scuole, luoghi di lavoro che gestiscono la banda larga |
| Malware e phishing | Domini malevoli o truffa noti | Reti che utilizzano un livello di filtraggio della sicurezza |
Una categoria di contenuti raggruppa le destinazioni per argomento. È come per le corsie dei supermercati: organizzare i prodotti in gruppi etichettati rende gestibile un'ampia selezione, ma un'etichetta non descrive alla perfezione ogni singolo articolo.
Di solito è il fornitore a gestire il database delle categorie, mentre l'amministratore decide quali categorie sono consentite da una policy. Gli amministratori possono anche gestire elenchi locali per le destinazioni che richiedono un trattamento speciale.
I controlli sui contenuti per adulti limitano l'accesso ai siti web con materiale sessualmente esplicito. I controlli basati su elenchi di siti abusivi affrontano materiale illegale identificato o destinazioni collegate, ma non implicano che un filtro di dominio ispezioni e confronti ogni singola immagine. Le policy sul gioco d'azzardo coprono i servizi di scommesse, mentre le categorie relative a violenza e armi richiedono una revisione attenta, poiché l'informazione legittima e le risorse didattiche possono sovrapporsi a temi sensibili.
Non tutte le restrizioni rappresentano una valutazione della sicurezza
Le scuole e i luoghi di lavoro possono limitare le piattaforme social, i giochi o lo streaming per gestire le distrazioni e l'uso della rete. Un servizio video bloccato non è necessariamente dannoso e una piattaforma social consentita non è necessariamente adatta per ogni attività.
I dati delle biblioteche scolastiche nazionali sintetizzati nella voce dell'enciclopedia Wiley sul filtraggio internet hanno riportato che l'88% delle scuole bloccava i siti di social networking e il 69% bloccava i giochi online. Tali riscontri storici illustrano quanto ampiamente le istituzioni abbiano utilizzato il filtraggio al di là del materiale illegale o per adulti.
Le categorie relative a malware e phishing hanno uno scopo diverso: limitano le destinazioni associate a compromissioni o inganni. Mantenere separata la motivazione di sicurezza da una preferenza di produttività consente al personale di comprendere perché esiste ciascuna regola.
Prima di abilitare le categorie, registrare:
- La finalità: specificare se la restrizione supporti la tutela della sicurezza, la gestione della banda o una policy di uso accettabile.
- Il gruppo interessato: specificare se la regola si applichi a studenti, ospiti, personale o a un altro segmento di rete.
- Il responsabile: indicare chi può approvare le modifiche e risolvere le classificazioni contestate.
Una politica più breve e giustificata è più facile da mantenere rispetto a un lungo elenco attivato senza alcuna revisione.
Metodi di applicazione: dal DNS a SafeSearch
| Metodo | Dove agisce | Cosa può vedere | Limite principale |
|---|---|---|---|
| Filtraggio a livello DNS | Risoluzione dei nomi, prima della connessione | Nome di dominio richiesto | Non può valutare le singole pagine di un dominio consentito |
| Blocco basato su IP | Instradamento di rete | Indirizzo IP di destinazione | Può bloccare eccessivamente siti non correlati che condividono un indirizzo |
| Filtraggio URL o proxy | Gateway web o proxy | Percorso URL completo quando visibile o decrittografato | HTTPS limita la visibilità a meno che non venga ispezionato |
| Software endpoint | Software installato su ciascun dispositivo | Attività di pagine e app nei limiti delle sue autorizzazioni | Richiede l'installazione e la manutenzione sui dispositivi interessati |
| Applicazione di Ricerca Sicura | Impostazioni del servizio di ricerca supportate | Controlla la modalità di filtraggio per i risultati restituiti | Copre solo i servizi supportati e le relative funzionalità di filtraggio |
Scegliere il punto in cui viene presa una decisione
Il filtraggio a livello DNS agisce quando un dispositivo richiede come raggiungere un dominio. Prima che l'applicazione si connetta, il resolver verifica il nome rispetto alla politica e può rifiutare la risoluzione o restituire una risposta controllata.
Le linee guida bozza del NIST sulla distribuzione sicura del DNS descrivono il DNS protettivo come un sistema in grado di supportare il blocco in tempo reale del traffico dannoso, il filtraggio basato su categorie di criteri e le informazioni cronologiche sulle query per la risposta agli incidenti. La nostra spiegazione di come funziona il filtraggio DNS approfondisce in dettaglio tale punto di applicazione.
Il blocco basato su IP utilizza l'indirizzo numerico di rete della destinazione anziché il suo nome. Questo approccio può essere utile per una specifica destinazione ostile, ma l'hosting condiviso lo rende uno strumento poco preciso: il blocco di un indirizzo potrebbe infatti avere impatto su servizi che si intendeva lasciare disponibili.
Un filtro URL o proxy web può effettuare distinzioni più specifiche, come consentire un sito web restringendo al contempo un percorso particolare. Tuttavia, il protocollo HTTPS crittografa il percorso in transito. Ispezionarlo richiede solitamente una configurazione di ispezione esplicita, con gestione dei certificati, valutazioni sulla privacy e test di compatibilità delle applicazioni.
Il software endpoint sposta l'applicazione delle regole direttamente sul dispositivo. In base alle autorizzazioni e alla sua struttura, può applicare controlli alle attività del browser o delle applicazioni e continuare a funzionare anche all'esterno della sede. Ciò lo rende utile per i dispositivi gestiti, ma meno pratico per i telefoni personali degli ospiti.
I controlli di ricerca risolvono un problema più circoscritto
L'applicazione della ricerca sicura mantiene i servizi di ricerca supportati in una modalità più restrittiva. Google e Bing mettono a disposizione impostazioni di filtraggio della ricerca, mentre YouTube utilizza la modalità con restrizioni anziché una funzionalità Safe Search denominata allo stesso modo.
Ad esempio, uno studente che cerca un termine di biologia neutro potrebbe ricevere un insieme di risultati più restrittivo. Ciò non garantisce che ogni risultato sia appropriato, né disciplina tutte le destinazioni che lo studente può aprire direttamente.
Scegliere il filtraggio DNS per una copertura ampia delle reti condivise, i controlli sugli endpoint per i requisiti dei dispositivi gestiti e un'ispezione più dettagliata solo quando è necessaria e può essere gestita in modo responsabile.
I controlli di ricerca completano tali scelte. Non sostituiscono la decisione relativa a quali destinazioni debbano essere consentite dalla rete.
Come un filtro decide per ciascuna richiesta
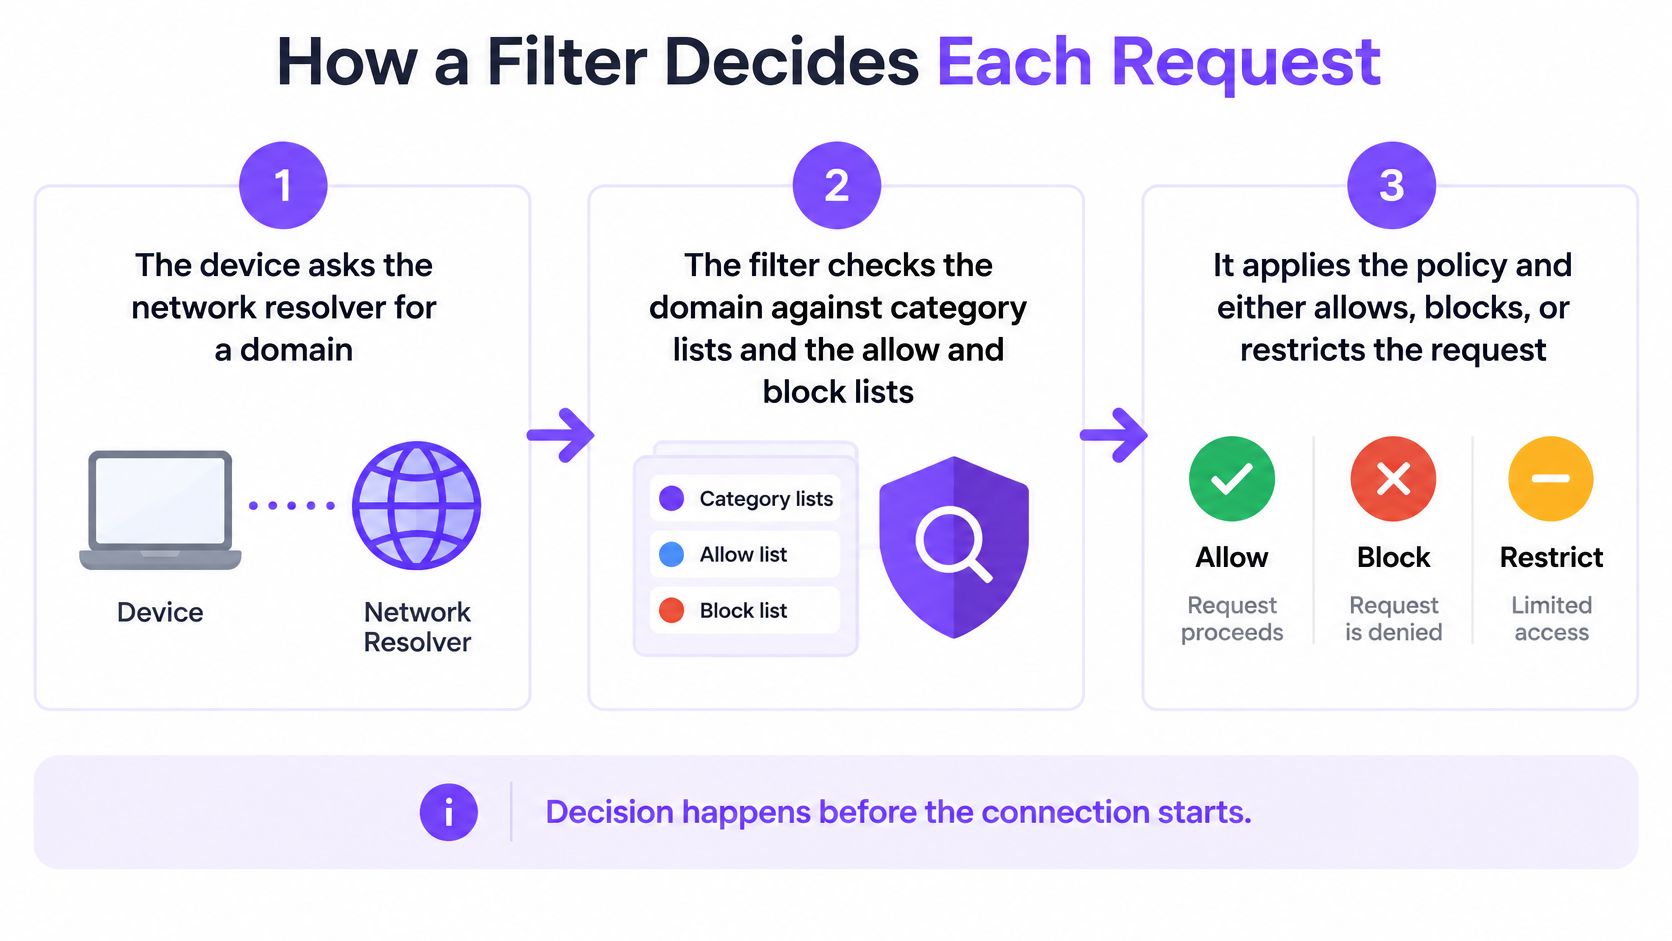
Una decisione basata su DNS segue una sequenza logica, anche se i fornitori possono combinare i controlli o eseguirli in un ordine diverso. La precedenza delle regole conta più dell'ordine di visualizzazione: un'eccezione non dovrebbe sovrascrivere accidentalmente una restrizione di sicurezza.
Il dispositivo richiede la ricerca di un dominio. La richiesta viene inviata al risolutore approvato della rete. Ciò fornisce al servizio di filtraggio un punto di decisione prima che l'applicazione stabilisca la connessione.
Il filtro verifica la classificazione e gli elenchi locali. Cerca la categoria del dominio ed eventuali voci consentite o bloccate gestite dall'amministratore. Questi controlli stabiliscono qual è la destinazione e se è stata creata un'eccezione specifica.
Il servizio seleziona la politica applicabile. Un nome di rete WiFi separato, o SSID, e un segmento di rete virtuale, o VLAN, possono identificare quali regole applicare. Una pianificazione temporale può distinguere ulteriormente l'orario delle lezioni dall'accesso nel tempo libero.
L'intelligence sulle minacce contribuisce a una decisione di sicurezza. Il servizio verifica la presenza di destinazioni note di phishing, malware o comando e controllo (C2). È necessario configurare la precedenza in modo che un'eccezione di comodità non aggiri un blocco obbligatorio delle minacce.
Il risolutore restituisce un esito. Una richiesta consentita riceve le informazioni necessarie per connettersi; una richiesta negata riceve un rifiuto o un'altra risposta controllata. Una pagina di blocco è possibile laddove l'implementazione la supporti, ma non è garantita per ogni applicazione o connessione crittografata.
Il servizio registra la decisione. I registri utili identificano il dominio richiesto, la politica applicabile, l'esito e l'ora. La registrazione segue la decisione in modo che gli amministratori possano esaminare il risultato anziché solo la ricerca tentata.
Rendere l'applicazione visibile e affidabile
Un dispositivo che utilizza il proprio servizio DNS crittografato esterno può ignorare il resolver approvato. Gli amministratori di rete necessitano quindi di controlli sulla governance del resolver, non solo di un'impostazione DNS assegnata al momento della connessione dei dispositivi.
Una spiegazione chiara di un blocco è preferibile a un errore di connessione non spiegato.
Laddove una pagina di blocco sia tecnicamente possibile, indicare il motivo della politica e una modalità per richiedere una revisione. Per le applicazioni che non possono visualizzarne una, fornire istruzioni di supporto accessibili altrove.
Dove si applicano i filtri dei contenuti e in che modo le norme differiscono
La stessa categoria può essere ragionevole per il dispositivo di un minore ed eccessiva per la sessione di ricerca di un adulto. Considerare quanto segue come esempi di politiche, non come requisiti universali.
La protezione della famiglia inizia spesso con un dispositivo di apprendimento condiviso.
| Ambiente | Categorie tipiche | Punto di applicazione | Esempio di pianificazione |
|---|---|---|---|
| Casa di famiglia | Contenuti per adulti, gioco d'azzardo, social network | Dispositivo del bambino o router domestico | Regole serali più severe |
| Scuola | Contenuti per adulti, gioco d'azzardo, social network, giochi | A livello di rete, con policy separate per studenti e personale | Social media bloccati durante le lezioni |
| Biblioteca pubblica | Controlli sui contenuti per adulti adeguati ai livelli per bambini, adulti e ospiti | Segmento di rete separato per ciascun livello di accesso | Restrizioni per il livello bambini durante tutti gli orari di apertura |
| WiFi per ospiti in hotel o pubWiFi | Contenuti per adulti, gioco d'azzardo, malware e phishing | Rete ospiti con la policy di protezione dedicata | Stessa policy a tutte le ore |
| Ospedale | Malware e phishing, materiale per adulti sulle reti per i pazienti | Reti separate per pazienti, personale e reparto clinico | Regole serali più severe sulla rete per i pazienti |
Adattare la protezione al contesto senza un'identificazione non necessaria
A casa, un genitore può associare le restrizioni a un dispositivo specifico. Una scuola necessita di eccezioni a scopo educativo e di accessi differenti per il personale, mentre una biblioteca pubblica deve conciliare l'accesso legittimo degli adulti con la tutela dei minori.
Hotel e pub in genere non possono conoscere l'età di ciascun visitatore, rendendo utile una policy per gli ospiti chiaramente comunicata. Gli ospedali necessitano di un'ulteriore distinzione: le regole di navigazione per i pazienti non dovrebbero essere applicate indiscriminatamente ai sistemi clinici.
Il rapporto dell'OCSE sulla verifica dell'età e il benessere dei minori sottolinea l'importanza di garanzie proporzionate e attente alla privacy. I controlli basati sull'identità associano le autorizzazioni a una persona; i controlli sulle politiche di rete applicano regole a un segmento o a una sede senza raccogliere necessariamente l'identità o stimare l'età.
Negli ambienti educativi, il filtering web per le scuole deve supportare l'accesso all'apprendimento oltre alle restrizioni. I controlli sui risultati di ricerca e quelli sulle destinazioni rispondono a parti diverse di questo compito.
Questo video offre un altro modo di affrontare l'argomento.
Decidere cosa succede durante un'interruzione
La modalità Fail-open preserva la connettività quando il filtraggio non è disponibile, consentendo potenzialmente un accesso non filtrato. La modalità Fail-closed blocca invece il traffico interessato, mantenendo la restrizione ma interrompendo il servizio.
Scegliere deliberatamente per ciascun ambiente. Una rete di navigazione per ospiti e un flusso di lavoro clinico possono avere conseguenze molto diverse in caso di interruzione della connettività.
Che cosa sfugge ai filtri e dove si verifica un blocco eccessivo
Vantaggi: i filtri possono rifiutare destinazioni dannose note, applicare restrizioni uniformi sulle reti condivise e fornire registri per le indagini. Limiti: possono non rilevare determinate minacce, negare accessi legittimi e richiedere una verifica manuale quando le classificazioni non corrispondono alla finalità di una visita.
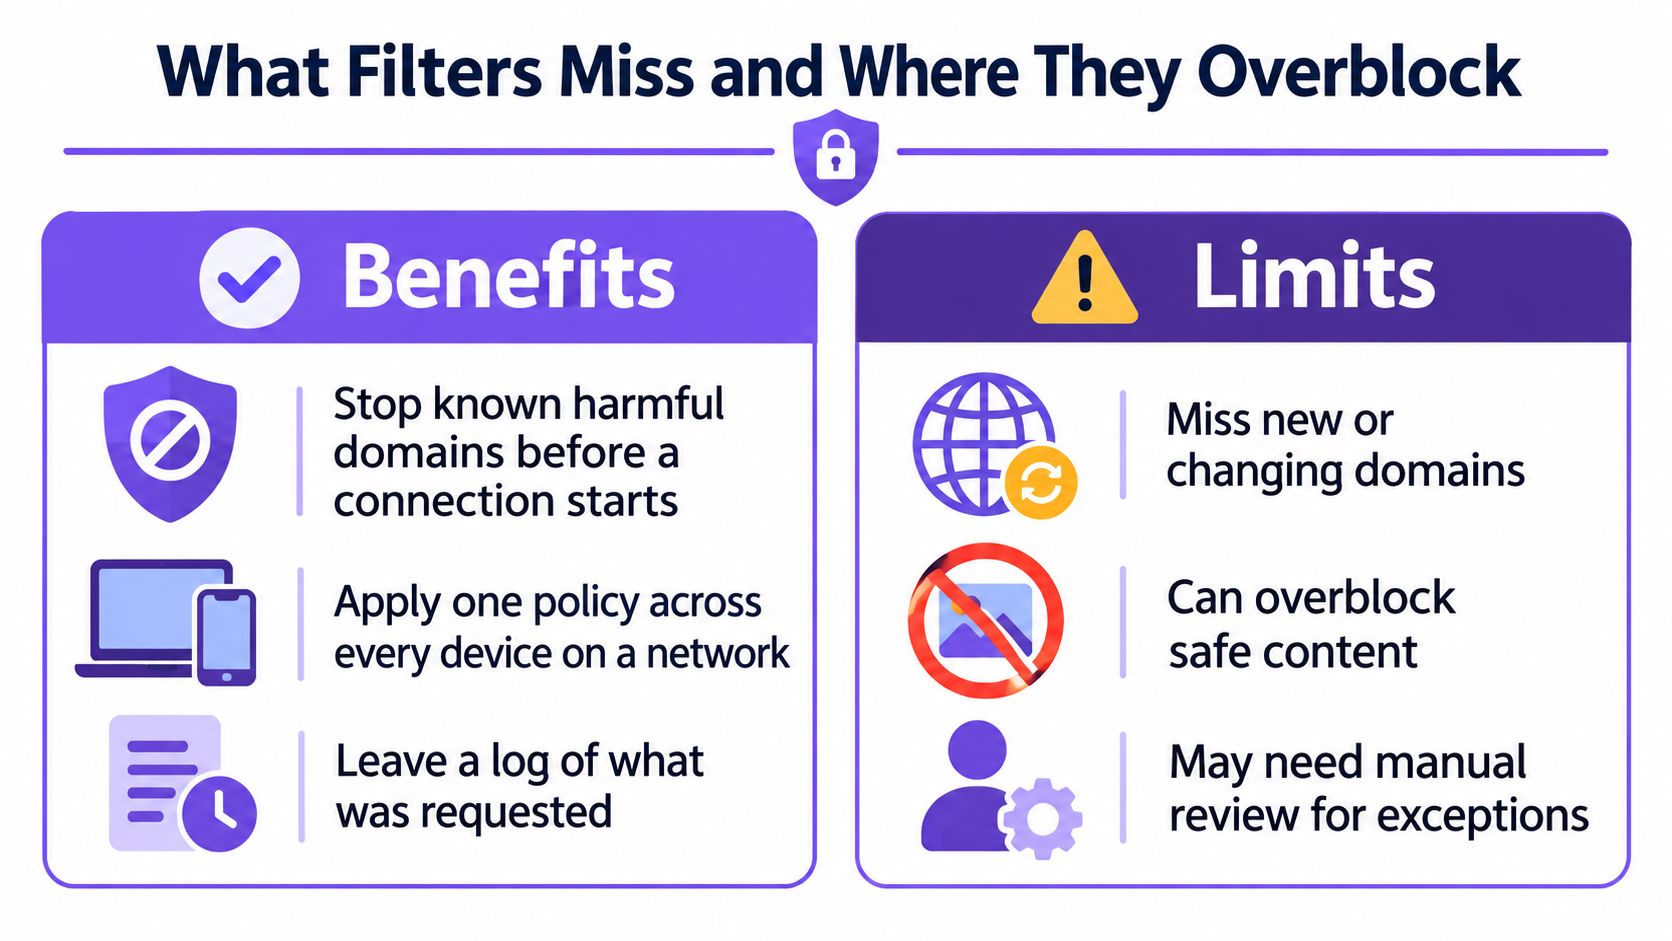
Un falso negativo si verifica quando del materiale che dovrebbe essere bloccato riesce a passare. Un falso positivo si verifica invece quando viene bloccato del materiale consentito e legittimo.
I test indipendenti descritti in questo documento di valutazione del filtraggio di rete hanno rilevato che alcuni sistemi di controllo parentale non sono riusciti a bloccare fino al 96% dei domini sensibili e hanno esaminato il blocco collaterale associato agli indirizzi IP condivisi. Tale risultato riguarda i sistemi e i domini testati e non costituisce un tasso di errore universale per i filtri di contenuto.
Misurare entrambi i tipi di errore
Un filtro basato solo sui domini non è in grado di determinare il significato di ogni post, immagine o pagina all'interno di un servizio consentito. Allo stesso modo, la categoria di un dominio non stabilisce il motivo per cui qualcuno vi accede: un educatore sanitario e un navigatore occasionale potrebbero richiedere la stessa risorsa sensibile per ragioni diverse.
Verificare la politica effettiva anziché celebrare un numero elevato di blocchi:
- Testare i risultati previsti: Utilizzare destinazioni di prova fornite dal vendor e siti legittimi sicuri e rappresentativi. Non navigare su materiale illegale per valutare un filtro.
- Rivedere gli accessi negati: Campionare le richieste bloccate per risorse didattiche, servizi di prenotazione, informazioni sanitarie e altre destinazioni necessarie.
- Registrare le restrizioni mancate: Indagare sugli accessi segnalati che contraggono la politica aziendale, inclusi i nuovi domini e le errate classificazioni.
- Gestire le eccezioni: Richiedere una motivazione, un approvatore e una data di revisione per le deroghe.
Anche il bypass del resolver rientra nei test. La comprensione del DNS over HTTPS aiuta gli amministratori a distinguere la risoluzione crittografata legittima da un instradamento non autorizzato che aggira la policy di rete.
Standard di verifica: calcolare i servizi legittimi negati erroneamente insieme alle minacce mancate. Nessuna delle due misurazioni è utile se presa da sola.
Il filtraggio riduce l'esposizione; non sostituisce le procedure di tutela, la moderazione delle piattaforme, le segnalazioni degli utenti o la sicurezza dei dispositivi. Un audit utile produce modifiche alle policy e casi risolti, non solo uno screenshot della dashboard.
Scegliere il livello di filtraggio necessario per la propria rete
Quale livello di filtraggio può applicare le regole ai dispositivi della rete? La scelta va effettuata in base a chi deve essere protetto, a cosa deve essere limitato e a dove è possibile applicare e verificare la policy. Un filtro utile è quello che il team è in grado di gestire, testare e spiegare.
Esaminare le decisioni operative
Identificare gli utenti e i dispositivi. Separare ospiti, studenti, personale e apparecchiature non gestite. Includere i dispositivi privi di browser, in quanto possono comunque effettuare richieste di rete.
Fornire una motivazione per ciascuna restrizione. Separare la protezione dalle minacce dalle decisioni relative alla tutela e alla produttività. Motivi chiari aiutano gli amministratori a valutare le eccezioni in modo coerente.
Verificare se l'installazione sui dispositivi sia fattibile. Sui WiFi condivisi, l'installazione di software sui dispositivi dei visitatori potrebbe non essere pratica. Purple Shield è un livello DNS protettivo che combina filtraggio dei contenuti, difesa dalle minacce e blocco degli annunci, senza installare nulla sui dispositivi client. È possibile impostare le policy per SSID, VLAN e sede da un'unica dashboard.
Specificare i requisiti per i servizi di ricerca. Purple Shield applica Ricerca Sicura su Google, Bing e YouTube. Includere tutti e tre nei test di accettazione invece di presumere che una regola generale sui contenuti per adulti modifichi il comportamento di ricerca.
Impostare le policy per segmenti e orari. Definire i requisiti per ciascun SSID, VLAN e sede, quindi specificare eventuali modifiche basate sull'ora. Applicare le restrizioni ai gruppi che ne hanno effettivamente bisogno.
Richiedere report che siano facilmente interpretabili. La reportistica di Purple Shield mostra gli URL bloccati, l'analisi delle minacce e l'utilizzo insieme alla policy applicabile. Stabilire quale personale necessita dell'accesso e impostare una policy di conservazione adeguata.
Incaricare un responsabile per la gestione dei ricorsi. Offrire agli utenti una modalità chiara per segnalare l'accesso bloccato e nominare un responsabile per la revisione. Registrare il motivo di ciascuna eccezione approvata, in modo che gli amministratori possano comprendere la decisione in un secondo momento.
È necessario definire una policy per ciascun segmento di rete, specificando la motivazione per ogni categoria bloccata. Successivamente, occorre confrontare una settimana di log con i risultati dei test di sicurezza, i reclami degli utenti e le decisioni di eccezione. Infine, le regole vanno adeguate laddove non corrispondano al risultato desiderato.
Purple Shield offre DNS protettivo, filtraggio dei contenuti, difesa dalle minacce e blocco degli annunci a livello di DNS per reti WiFi condivise, senza richiedere software sui dispositivi dei visitatori. Visiti il sito Purple Shield per esplorare le politiche specifiche della rete e i report relativi, per poi valutarne l'adeguatezza rispetto alla Sua politica per singolo segmento.