
Come bloccare i siti web per adulti sulla rete WiFi per ospiti WiFi
Come bloccare i siti web per adulti sulla rete WiFi per ospiti WiFi con filtro DNS, policy per SSID, SafeSearch, pagine di blocco personalizzate e un piano di test.
Published 13 novembre 2026
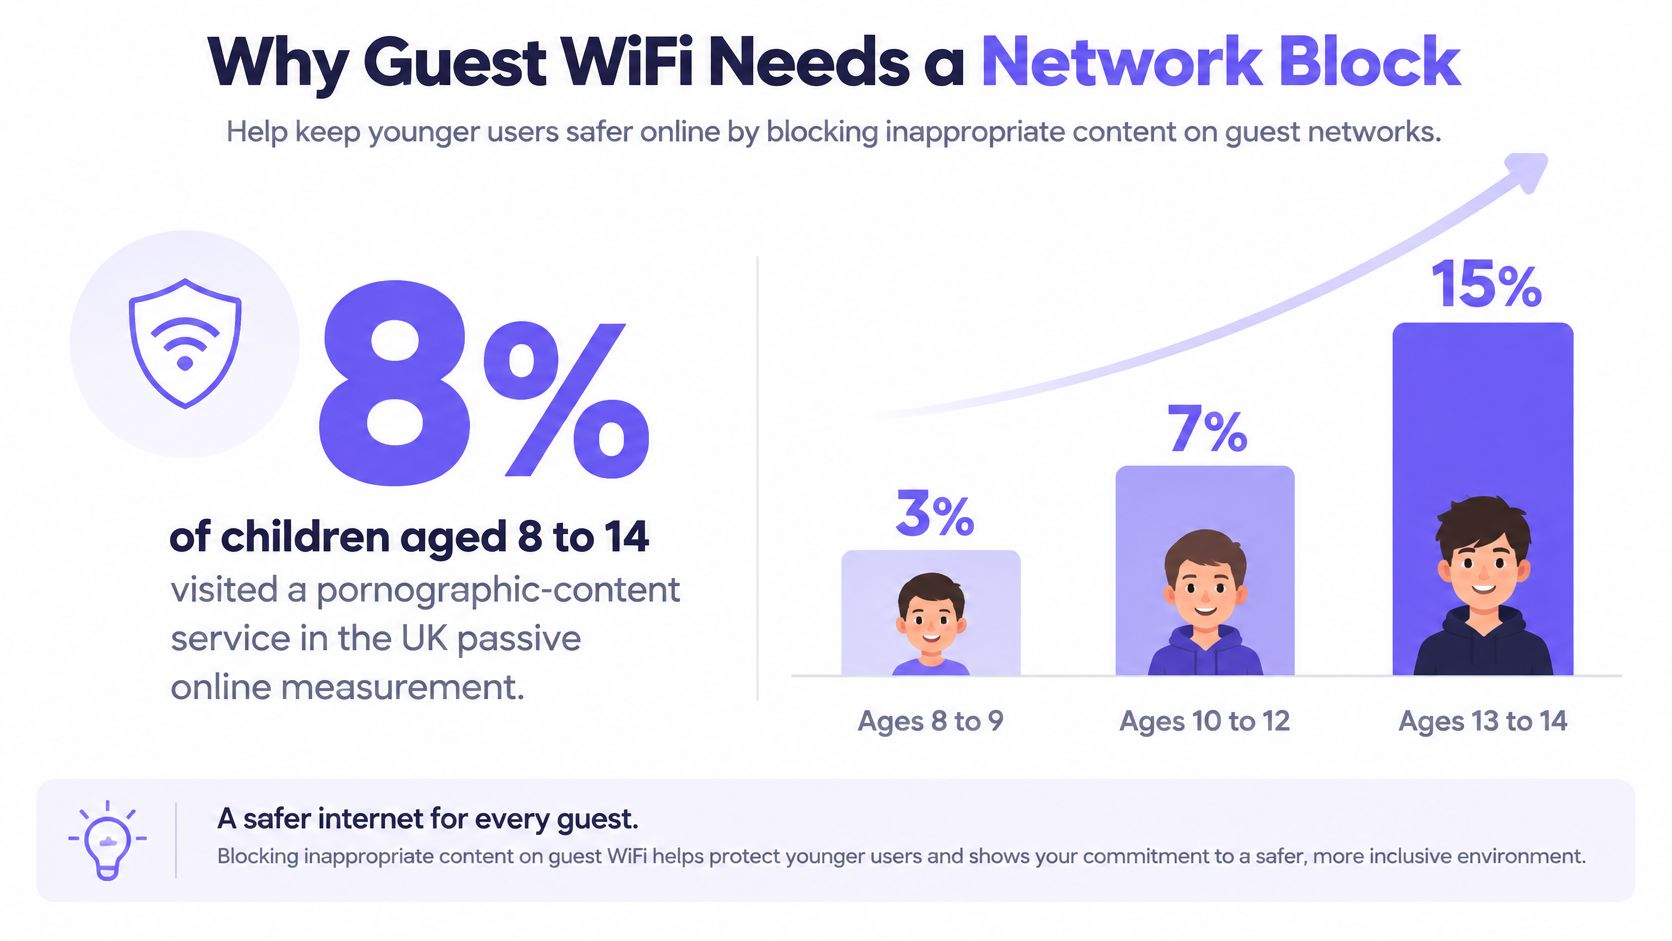
L'8% dei minori nel Regno Unito tra gli 8 e i 14 anni ha visitato un servizio di contenuti pornografici durante la misurazione online passiva condotta da Ofcom, e la diffusione aumenta nettamente con l'età: il 3% tra gli 8 e i 9 anni, il 7% tra i 10 e i 12 anni e il 15% tra i 13 e i 14 anni, fascia in cui i ragazzi hanno registrato il 19% contro l'11% delle ragazze (misurazione online passiva di Ofcom sui minori). Questa curva riguarda direttamente i gestori, non solo i genitori. Un hotel, una biblioteca, la sala d'attesa di un ospedale e uno studentato offrono tutti un SSID a bambini e ragazzi i cui dispositivi non sono gestiti da nessuno, e nessuna di queste strutture ha la possibilità di installare un agente sullo smartphone di un ospite.
L'unico controllo efficace su un dispositivo non gestito è quello di proprietà della rete: il resolver, l'ambito DHCP, VLAN e la pagina di blocco. Di seguito viene presentata la procedura di configurazione su come bloccare i siti web per adulti su una rete condivisa, inclusi gli scenari di errore.
Sommario
- Perché il WiFi per ospiti richiede un blocco di rete
- Criteri in base a SSID VLAN e ora del giorno
- Come forzare il DNS attraverso il filtro
- Pagine di blocco SafeSearch e report
- Testare il blocco e correggere le mancate rilevazioni
- Attivare il criterio per gli ospiti in produzione
Perché il WiFi per gli ospiti richiede un blocco di rete
La rete per gli ospiti SSID è il punto in cui l'infrastruttura smette di essere sotto il Suo controllo. La hall di un hotel fornisce l'accesso a una famiglia il cui figlio di dieci anni usa un iPad. La sala d'attesa di un ospedale accoglie gli smartphone dei visitatori. Una biblioteca fornisce l'accesso tramite portale a un adolescente con un portatile e un client VPN già installato. Nessuno di questi dispositivi dispone del Suo agent per endpoint, nessuno è registrato nella gestione dei dispositivi e, nella maggior parte dei casi, nessuno nella struttura sa a chi appartengano.
L'età autodichiarata non è efficace come misura di controllo. Dalla ricerca Online Nation di Ofcom è emerso che il 22% dei giovani tra gli 8 e i 17 anni con un profilo sui social media aveva un'età da utente adulto, rispetto al 20% tra gli 8 e i 15 anni (Ofcom Online Nation 2023). Una piattaforma che si affida al profilo tratta un dodicenne come un adulto, e lo stesso vale per qualsiasi filtro che si basi sullo stesso segnale.
La rete non ha bisogno di stabilire l'età dell'ospite. Deve sapere a quale SSID si è collegato, quali criteri prevede tale SSID e cosa accade quando una ricerca corrisponde a una categoria bloccata.
L'aggiramento è la parte che la maggior parte delle checklist tralascia. Test indipendenti pubblicati nel 2025 hanno evidenziato che il filtraggio DNS può essere aggirato tramite DNS-over-HTTPS, una VPN o passando a un'altra rete (valutazione DNS AV-Comparatives 2025). I dati cellulari lo consentono senza alcuno sforzo.
Ecco come si presenta un reale blocco di rete, piuttosto che una semplice casella di spunta su un router domestico:
A ciascun client viene assegnato un ambito DHCP che annuncia un unico resolver: il Suo. Le richieste in uscita sulla porta 53 vengono reindirizzate a esso, garantendo che anche un dispositivo configurato con un resolver pubblico hardcoded sia soggetto alla policy. La categoria per adulti viene bloccata prima della restituzione di un indirizzo e il dispositivo visualizza una pagina personalizzata che ne illustra il motivo. L'operazione richiede millisecondi e genera una voce di audit log.
I limiti del sistema vanno chiariti contestualmente. Il DNS impedisce la risoluzione di un dominio. Non può classificare ogni immagine su una piattaforma condivisa, non può bloccare una richiesta diretta all'indirizzo e non può arrestare il traffico che transita attraverso un tunnel. Rappresenta il livello di rete di un dovere di diligenza, non una garanzia di esposizione zero.
Criteri per SSID VLAN e ora del giorno
Configuri una riga per ogni SSID prima di toccare qualsiasi ambito DHCP. Imposti correttamente la segmentazione fin da subito, poiché una rete ospiti SSID che condivide un VLAN con elementi operativi finirà per compromettere qualcosa che non si può riavviare da remoto. Questa guida introduttiva sulla sicurezza delle reti per ospiti illustra perché tale separazione sia più importante dell'elenco delle categorie stesse.
| Rete | Categoria per adulti | SafeSearch | Pianificazione | Regola di eccezione |
|---|---|---|---|---|
| Ospiti o captive portal SSID | Blocca | Attivo per Google, Bing, YouTube | Sempre, più restrittivo la sera nelle strutture per famiglie | Nessun bypass per gli utenti; solo allowlist della struttura |
| Personale o aziendale VLAN | Blocca | Attivo | Orario lavorativo | Eccezioni per ruoli designati tramite ticket |
| Studenti o residenti VLAN | Blocca | Attivo | Più restrittivo la sera e nei fine settimana | Domini di istruzione e salute inclusi nell'allowlist |
| A pagamento o premium SSID | Blocca, come per gli ospiti | Attivo | Come per gli ospiti | La larghezza di banda varia, la policy sui contenuti no |
| IoT o gestione dell'edificio VLAN | Non applicare | Disattivo | Resolver sempre separato | Nessun resolver condiviso con gli ospiti |
| Clinico o di ricerca VLAN | Blocca con allowlist curata | Attivo | Sempre | Domini sanitari e di ricerca preapprovati |
La maggior parte delle voci supera la revisione senza obiezioni. Tre invece no.
Le eccezioni per il personale richiedono un ticket, non un selettore
Un ospedale impiega consulenti, un'università ricercatori di salute pubblica, ed entrambi si imbatteranno nel blocco di una pagina legittima nel giro di una settimana. La soluzione errata consiste nell'allentare la categoria sull'intera rete del personale VLAN, poiché la rete del personale VLAN è solitamente quella in cui viene collocato il fornitore del portale quando l'accesso ospite presenta anomalie. Si consiglia invece di creare un'eccezione nominativa: un dominio, un ruolo, una data di scadenza, registrata nel sistema di ticketing e revisionata mensilmente.
Regola di provenienza: se un'eccezione non può essere ricondotta a una persona designata e a una data di scadenza, non è un'eccezione. È una falla burocratizzata.
Mantenere l'IoT e i sistemi di gestione dell'edificio su un resolver separato
Stampanti, controller per porte, contatori energetici e videoregistratori CCTV non navigano sul web e non tollerano l'applicazione imprevista di un criterio durante l'operatività. Assegni loro un'etichetta di resolver dedicata e nessuna categoria di contenuti. Quando un controller si disconnette alle 21:00, l'etichetta consente all'help desk di verificare in pochi secondi se il criterio per gli ospiti è stato applicato per errore al dispositivo sbagliato.
Paid WiFi modifica la larghezza di banda, non i criteri
Alcune strutture vendono un livello premium per ottenere una velocità di trasmissione superiore o sessioni più lunghe. Il livello varia la larghezza di banda e l'assistenza, mai la categoria di contenuti. Se un ospite pagante riceve una policy sui contenuti diversa rispetto a un utente gratuito, la struttura si ritrova a gestire due doveri di diligenza e una sola traccia probatoria, e la seconda è il motivo per cui il primo viene messo in discussione.
La pianificazione oraria è l'elemento determinante per le strutture ricettive per famiglie e gli alloggi per studenti. Poiché la percentuale di utenti più giovani aumenta la sera e nei fine settimana, è opportuno rendere più restrittivi la categoria per adulti, SafeSearch e le regole per la pubblicità in queste fasce orarie. Un aeroporto attivo 24 ore su 24 o un reparto ospedaliero non hanno momenti di inattività, pertanto il criterio deve rimanere costante 24 ore su 24.
Ogni sede mantiene inoltre la propria allow list. Vi rientrano enti di beneficenza per la salute sessuale, servizi di supporto LGBTQ+ e domini didattici soggetti a un blocco eccessivo da parte dei motori di categorizzazione, mentre i proxy noti e i domini per adulti rilevati di recente vengono inseriti nella block list. Selezionare innanzitutto una riga per SSID.
Come forzare il DNS attraverso il filtro
La configurazione richiede un pomeriggio per ciascuna sede ed è un lavoro puramente tecnico dall'inizio alla fine. Proceda in questo ordine, perché ogni passaggio chiude una falla lasciata aperta da quello precedente.
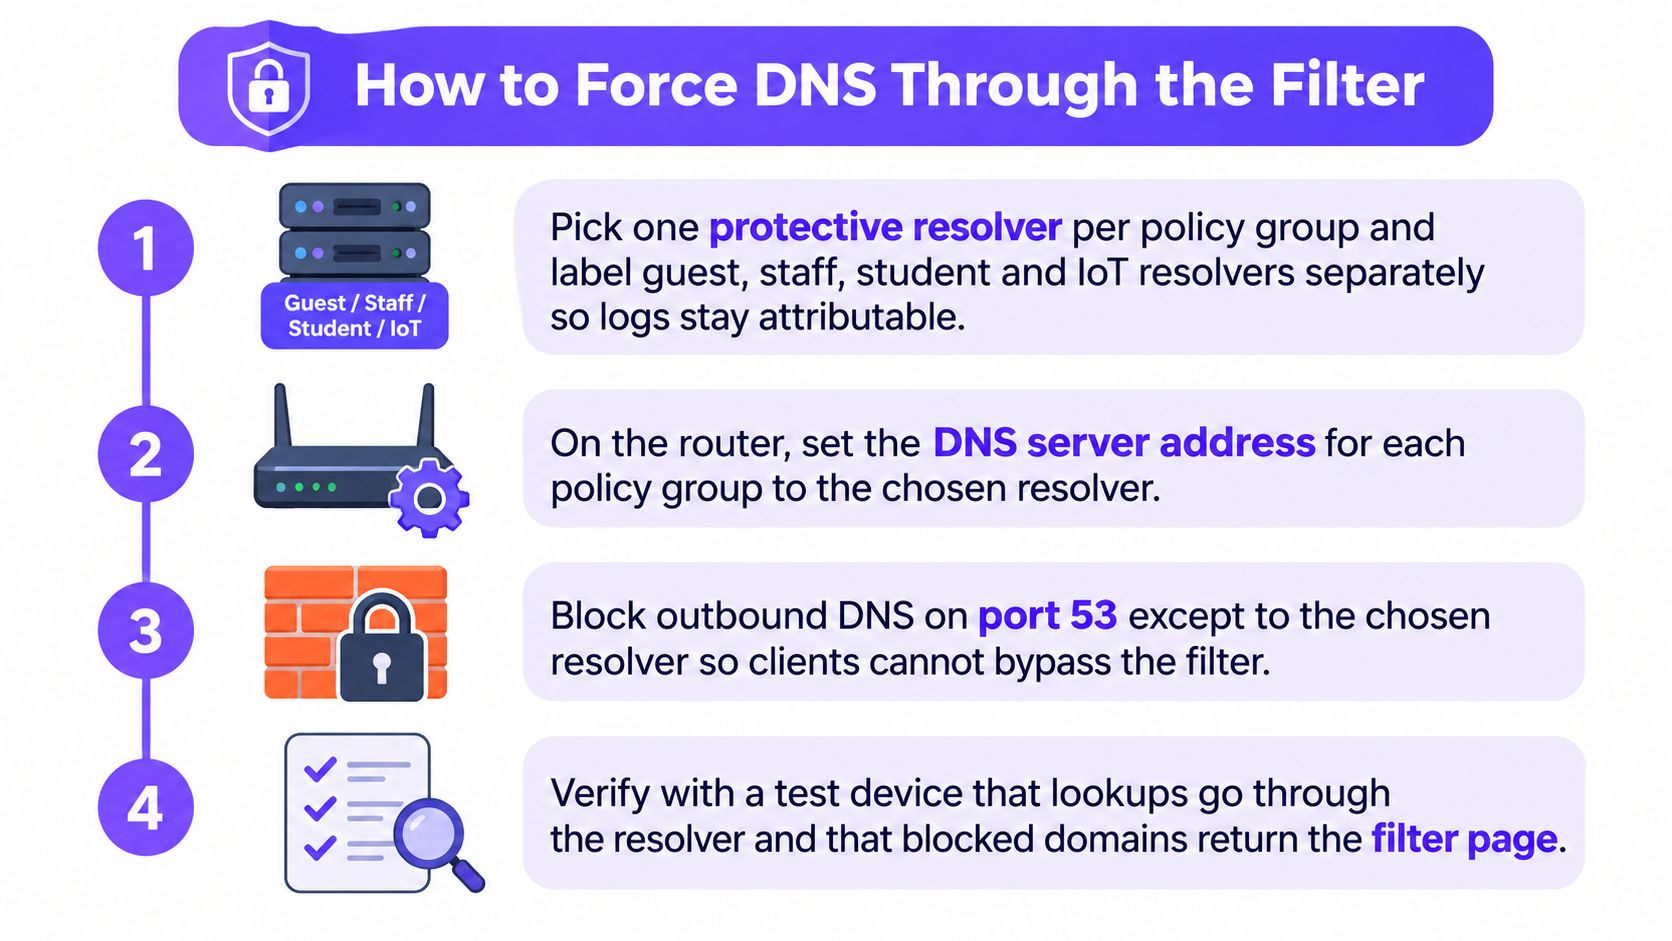
Scegliere un resolver di protezione per gruppo di policy. Ospiti, personale, studenti e IoT ottengono ciascuno la propria identità di resolver e un'etichetta che indica la VLAN a cui fa capo. Sei settimane dopo, quell'etichetta sarà l'unico elemento in grado di ricondurre un record di query a una rete.
Annunciare solo quel resolver nell'ambito DHCP. Rimuovere qualsiasi resolver pubblico dalle opzioni dell'ambito. Un dispositivo che ne riceve due utilizzerà quello che risponde per primo, vanificando metà della policy applicata.
Reindirizzare il traffico DNS in uscita sulle porte UDP e TCP 53 verso il resolver approvato a livello di gateway. Il protocollo DHCP copre solo i client che formulano una regolare richiesta. Un dispositivo con un resolver hardcoded, o un'applicazione dotata di un proprio resolver, ignora del tutto l'ambito configurato.
Disabilitare i root hint e chiudere gli instradamenti verso i resolver non autorizzati. La guida di CISA Encrypted DNS Implementation Guidance raccomanda di disattivare i meccanismi che eludono il DNS di protezione, menzionando in modo esplicito i root hint e i percorsi di instradamento non autorizzati. Questo passaggio trasforma un semplice suggerimento in un effettivo punto di applicazione delle policy.
Definire chiaramente la gestione del DNS crittografato. Bloccare o reindirizzare a sinkhole gli endpoint DNS-over-HTTPS non gestiti internamente. Lasciarli aperti offre all'ospite una facile via di bypass direttamente dalle impostazioni del browser. Se non si è certi di quali client tenteranno l'accesso, la guida how DNS-over-HTTPS bypasses a filter illustra i percorsi di individuazione che utilizzano. È opportuno documentare che una VPN completa esce comunque dalla rete, poiché nessun controllo interno può monitorare un tunnel.
Ordinare i livelli di policy. Prima la categoria Adulti, poi Safe Search, quindi le allow list e le block list della sede, e infine la pianificazione oraria. L'ordine è fondamentale in caso di conflitto tra due regole, poiché è essenziale che il conflitto venga sempre risolto a favore della regola di salvaguardia.
Impostare il fail-closed. Un'interruzione del resolver non deve tradursi in una navigazione non filtrata sulla rete WiFi ospiti SSID. La modalità fail-closed fa sì che gli ospiti visualizzino una pagina di blocco durante un disservizio, generando una richiesta di assistenza anziché un incidente di salvaguardia.
Applicare lo stesso reindirizzamento a IPv6. Molte infrastrutture gestiscono attentamente il reindirizzamento del traffico IPv4 lasciando intatto un percorso IPv6 parallelo, consentendo a uno smartphone moderno di raggiungere il sito attraverso un protocollo che nessuno ha configurato.
Eseguire i test da un dispositivo non configurato. Utilizzare uno smartphone su cui non è mai stato installato alcun agent, connesso alla rete WiFi ospiti SSID, e tentare la risoluzione di un noto dominio per adulti. Non deve essere restituito alcun indirizzo e deve essere visualizzata la pagina personalizzata con il proprio brand.
Il tranello che vale la pena ribadire a ogni passaggio di consegne è che una pagina di blocco dimostra ben poco di per sé. Un client che conserva una risposta memorizzata nella cache, o che raggiunge lo stesso host tramite IPv6, può comunque completare una connessione anche se il Suo screenshot sembra impeccabile.
Pagine di blocco e report di SafeSearch
Forzare SafeSearch a livello di resolver
SafeSearch è un'impostazione del browser finché non la si trasforma in una regola di rete. Indirizzare gli hostname dei motori di ricerca e dei video verso i record di applicazione del provider tramite CNAME DNS sul resolver che gestisce già la categoria per adulti, quindi applicare l'impostazione equivalente per il secondo motore di ricerca sullo stesso resolver. La regola sarà quindi valida per qualsiasi dispositivo che risolve tramite il filtro, in qualunque browser e nelle finestre di navigazione in incognito, risultato che nessuna impostazione dell'utente può garantire. Smette di essere efficace nel momento in cui un dispositivo aggira tale resolver: DNS crittografato verso un provider esterno, un tunnel VPN o il passaggio alla rete cellulare consentono alla query di ricerca di eludere il criterio.
I risultati per immagini e video rappresentano il canale attraverso cui il materiale esplicito compare quando il dominio stesso è un motore di ricerca. SafeSearch rimuove i risultati espliciti da queste superfici e non sostituisce la categoria per adulti, pertanto è consigliabile attivare entrambi. Vale la pena leggere una volta il funzionamento dell'applicazione di Google SafeSearch prima di dichiarare attiva l'impostazione.
Scrivere la pagina di blocco una sola volta
Nome della sede, una riga di spiegazione, un contatto della reception o dell'help desk. Nessun blocco di accesso, nessun timer per il conto alla rovescia e nessun elenco delle altre categorie bloccate, poiché tale elenco fungerebbe da guida per verificare cosa viene filtrato. Utilizzi la stessa pagina sia per i blocchi di categoria sia per i blocchi delle minacce, in modo che la reception possa seguire un'unica procedura.
Un ospite che comprende il motivo del blocco contatta la reception. Un ospite che visualizza un errore generico del browser non contatta nessuno e prova semplicemente un'altra rete.
Consultare tre report, non uno solo
Suddividere la dashboard in tre sezioni: blocchi per categorie per adulti, accessi alle allow-list e query di phishing o malware. Unificarli trasforma una questione di dovere di diligenza in un problema di computer portatile infetto, e i due aspetti richiedono responsabili diversi e soluzioni differenti. Una query di phishing bloccata indica che la connessione non è mai stata avviata e che il dispositivo deve comunque essere rimosso dalla rete. Un dominio per adulti bloccato indica che il criterio ha funzionato e che non è richiesta alcuna altra azione. Eseguire la revisione ogni settimana invece di attendere il primo reclamo, poiché una rete WiFi SSID per gli ospiti che non mostra alcun blocco di categoria per due settimane indica solitamente che il reindirizzamento non viene registrato.
Definisca il periodo di conservazione delle query prima della messa online e lo mantenga il più breve possibile in base a quanto consentito dall'informativa sulla privacy della sede. Inserisca i dati di utilizzo per sede e per SSID nella stessa revisione, in modo da poter collegare una modifica dei criteri a una variazione del traffico.
Il blocco di annunci e tracker è facoltativo su un'infrastruttura guest congestionata e dovrebbe essere giustificato come misura di capacità, mai come motivo dell'esistenza dei criteri per contenuti per adulti. Mantenga separate le due argomentazioni quando le presenta a un responsabile della sede.
Testare il blocco e correggere le mancate corrispondenze
Un filtro attivato non è un filtro che funziona. Crei il set di test una sola volta, lo esegua da ogni rete e valuti il risultato con numeri da poter presentare a uno stakeholder.
Le linee guida del governo britannico impongono a scuole e università di verificare che il filtraggio blocchi i contenuti per adulti e di esaminare l'efficacia dei propri sistemi di filtraggio e monitoraggio, oltre all'adozione delle blocklist riconosciute per i contenuti illegali (standard di riferimento per il filtraggio e il monitoraggio). Questo è lo standard adeguato per ogni operatore, non soltanto per gli istituti scolastici.
Il confronto del 2025 tra sette prodotti per il parental control evidenzia quanto la semplice attivazione di un'opzione sia lontana dalla realtà: alcuni sistemi non sono riusciti a bloccare fino al 96% dei domini sensibili, uno ha consentito l'accesso a oltre il 95% dei siti di scommesse e un altro ha lasciato accessibile circa un terzo dei domini anche con l'impostazione di protezione minori più restrittiva (studio IFIP TMA 2025).
Creare il set di test una sola volta
- Domini noti per adulti, tra cui alcuni registrati nell'ultimo trimestre.
- Una pagina dedicata alla salute sessuale che deve rimanere accessibile, in modo da valutare il blocco eccessivo insieme all'efficacia del filtraggio.
- Un URL ospitato su CDN, perché l'infrastruttura condivisa rende inefficaci i semplici elenchi di domini.
- La ricerca di immagini sui principali motori, il canale attraverso cui compaiono contenuti espliciti quando il dominio è un motore di ricerca.
- L'indirizzo di un resolver pubblico e un client DNS-over-HTTPS, per verificare il corretto funzionamento del reindirizzamento.
- Una sessione VPN, per ricordare a tutti il limite di applicazione del controllo.
Esegua il set da ogni SSID e VLAN e una volta all'interno di ciascuna fascia oraria pianificata, su HTTP e HTTPS, tramite IPv4 e IPv6.
Valutare il risultato con due numeri
Il recall di categoria corrisponde ai casi vietati bloccati divisi per tutti i casi vietati. Il tasso di falsi positivi corrisponde ai casi consentiti bloccati per errore divisi per tutti i casi consentiti. Riporti entrambi i dati insieme, poiché il recall da solo premia un filtro che blocca qualsiasi cosa.
| Cosa si visualizza | Causa abituale | Soluzione |
|---|---|---|
| Il sito per adulti si carica ancora sulla WiFi per ospiti | Dati cellulare, VPN o DNS-over-HTTPS | Verificare che il dispositivo sia connesso alla SSID; bloccare il DNS crittografato non autorizzato; specificare il limite per le VPN nelle condizioni per gli ospiti |
| Il sito si carica per alcuni minuti e poi viene bloccato | Risposta DNS memorizzata nella cache | Svuotare la cache sul client ed eseguire nuovamente il test dopo la scadenza del TTL; ripetere il test su IPv6 |
| VLAN del personale bloccata, quella per gli ospiti no | L'ambito DHCP comunica ancora un resolver pubblico | Comunicare solo il resolver dei criteri e reindirizzare la porta 53 |
| Sito di educazione o salute sessuale bloccato | Blocco eccessivo della categoria | Aggiungere il dominio all'elenco dei consentiti di quella sede; non disabilitare la categoria |
| Controller IoT o delle porte offline | Criterio per gli ospiti applicato alla VLAN errata | Separare resolver ed etichetta; rimuovere il criterio per adulti dall'IoT |
| La pagina di blocco compare ma i log sono vuoti | Reindirizzamento senza registrazione delle query | Attivare i log del resolver e verificare il periodo di conservazione |
| Il criterio serale non viene mai applicato | Pianificazione associata al fuso orario o alla SSID errata | Associare la pianificazione alla SSID per gli ospiti e ripetere il test all'interno dell'intervallo temporale |
Misurare due volte: zero query bloccate su una SSID guest ad alto traffico è un errore di registrazione, fino a prova contraria.
Ripetere il test dopo ogni modifica a resolver, browser, firmware o criteri, poiché una risposta memorizzata nella cache nasconde una nuova regola per ore. Registrare le eccezioni con un numero di ticket, una data di scadenza e il SSID, quindi esaminarle a cadenza mensile. Uno screenshot della pagina di blocco non dimostra in alcun modo se la connessione sottostante sia effettivamente in grado di avviarsi.
Attivare i criteri per gli ospiti
Attivare per prima cosa la rete WiFi SSID per gli ospiti. Applicare la categoria rigorosa per adulti, eseguire la serie completa di test da uno smartphone personale su cui non sia mai stato installato alcun agent e solo successivamente estendere il criterio alle reti del personale o IoT. Non inserire voci nell'allow-list della sede prima che si verifichi il primo autentico falso positivo, in modo che ogni voce sia giustificata e non frutto di congetture. Pubblicare la pagina di blocco personalizzata prima che gli utenti possano visualizzarla e programmare il nuovo test del criterio pianificato per la stessa settimana, in modo da verificare la regola serale all'interno della propria finestra temporale.
Un'infrastruttura con numerosi SSID, VLAN e sedi richiede una gestione centralizzata dei criteri invece di un foglio di calcolo per ogni sede. Un livello DNS protettivo basato su cloud soddisfa questa esigenza. Purple Shield verifica ogni query rispetto alle categorie di contenuto, alle allow-list e block-list, alla pianificazione della rete e alla threat intelligence, e funziona in modalità autonoma su qualsiasi rete WiFi o su Purple Access senza alcun dispositivo hardware aggiuntivo e senza installare nulla sui dispositivi degli ospiti. Se un dominio è bloccato, la connessione non viene mai avviata e sul dispositivo compare la pagina di blocco personalizzata della sede.
La protezione dalle minacce deriva dalla stessa ricerca, bloccando i callback di comando e controllo e i domini noti di phishing e malware prima che inizi una connessione. Non sostituisce il test per la categoria contenuti per adulti. Esegua entrambi, assegni un punteggio a entrambi e conservi le prove.
Purple Shield è la soluzione di DNS protettivo e filtraggio dei contenuti creata per le reti WiFi per ospiti, pubbliche e per studenti WiFi: in questo modo la categoria per adulti, l'applicazione di SafeSearch e la pagina di blocco personalizzata risiedono su un unico livello per ogni SSID, VLAN e sede gestita, senza alcuna appliance né installazioni sul dispositivo dell'ospite. Purple Shield offre report per singola rete relativi a URL bloccati, minacce e utilizzo all'interno di un'unica dashboard.