
Cos'è il tunneling DNS e come gli aggressori nascondono i dati
Cos'è il tunneling DNS? Scoprite come gli aggressori nascondono i dati nelle query DNS e come rilevarlo e bloccarlo a livello di DNS.
Published 14 novembre 2026
Su una rete WiFi condivisa, il laptop di un ospite richiede al DNS la risoluzione di un sito esattamente come qualsiasi altro dispositivo. Se tale laptop è compromesso, può anche sfruttare le normali query per inviare comandi nascosti o dati sottratti. La sfida per l'operatore consiste nel distinguere tale attività dal normale traffico DNS di telefoni, laptop e applicazioni.
Una dimostrazione pubblicata ha mostrato che i tunnel DNS possono trasportare dati, mentre una misurazione del DNS passivo del 2019 ha rilevato che quasi tutto il traffico di record NULL osservato era associato a presunti tunnel. La lezione pratica per un operatore di rete è quella di confrontare ciascun dispositivo con il suo comportamento abituale su quella SSID, piuttosto che affidarsi a un'unica soglia per ogni rete. Un picco improvviso di ricerche anomale può essere significativo su una rete guest anche se lo stesso volume risulterebbe normale altrove.
La crittografia modifica ciò che compare nei log. Gli operatori potrebbero visualizzare una porzione minore del nome interrogato, rendendo più complessa l'ispezione diretta dei contenuti. I pattern relativi a dispositivi, rete e tempistiche continuano comunque ad aiutare a stabilire una baseline e a segnalare i comportamenti che hanno subito variazioni.
Sommario
- Cos'è il tunneling DNS in parole semplici
- Come gli autori degli attacchi nascondono i dati nelle query ordinarie
- Perché gli aggressori accettano velocità ridotte a favore della furtività
- Strumenti, studi e portata alla base del tunneling DNS
- Individuare il tunneling DNS nei registri
- DNS crittografato e dove il rilevamento fallisce
- Scegliere controlli a livello DNS che registrano ogni query
Cos'è il tunneling DNS in parole semplici
Si pensi a un corriere a cui è consentito l'accesso da ogni porta poiché l'edificio necessita di consegne. Il corriere nasconde lettere all'interno delle etichette dei pacchi di routine. Nessuno apre le etichette, quindi le lettere viaggiano insieme alla corrispondenza che deve essere necessariamente recapitata. È esattamente questa la dinamica di che cos'è il tunneling DNS.
Ogni dispositivo interroga il DNS per individuare la posizione di un sito prima di connettersi, rendendo le ricerche dei nomi un traffico essenziale che i firewall raramente bloccano. Un telefono o un laptop compromesso suddivide comandi, credenziali o file in etichette e li distribuisce su numerose richieste indirizzate a un dominio controllato dall'autore dell'attacco. Il server autorevole dell'aggressore ricompone le parti e può inviare istruzioni nelle risposte. Il percorso funziona in entrambe le direzioni, anche se ogni singola ricerca appare come una normale richiesta di un nome host.
Non si tratta di un tipo di record speciale o di un prodotto da installare. Come riportato in uno studio di misurazione del 2019 sul DNS passivo, la tecnica codifica i dati all'interno di normali query e risposte, sfruttando la risoluzione dei nomi come canale di comunicazione. Le discussioni pubblicamente documentate su questa strategia risalgono ad almeno il 1998, pertanto non è un trucco del tutto nuovo. Continua a essere interessante perché il DNS è indispensabile per il normale uso di Internet ed è spesso consentito dove la maggior parte dei protocolli in uscita diretta è limitata.
Si ipotizzi che il laptop di un cliente sulla rete SSID del Suo bar sia già stato infettato a casa. Non apre una porta insolita. Chiede ripetutamente dove si trovino nomi insolitamente lunghi. Il Suo resolver inoltra tali richieste perché questo è il suo compito. All'altro capo, le etichette vengono lette come dati.
Il DNS tunneling trasforma una ricerca di nomi in un canale dati nascosto.
Dovrebbe essere in grado di spiegarlo a un collega in poche parole, aggiungendo il motivo per cui una regola di base "consenti DNS" lo lascia passare.
Come gli aggressori nascondono i dati nelle query ordinarie
Il canale è una sequenza, non un pacchetto magico. Ogni passaggio esiste perché quello precedente presenta un limite.
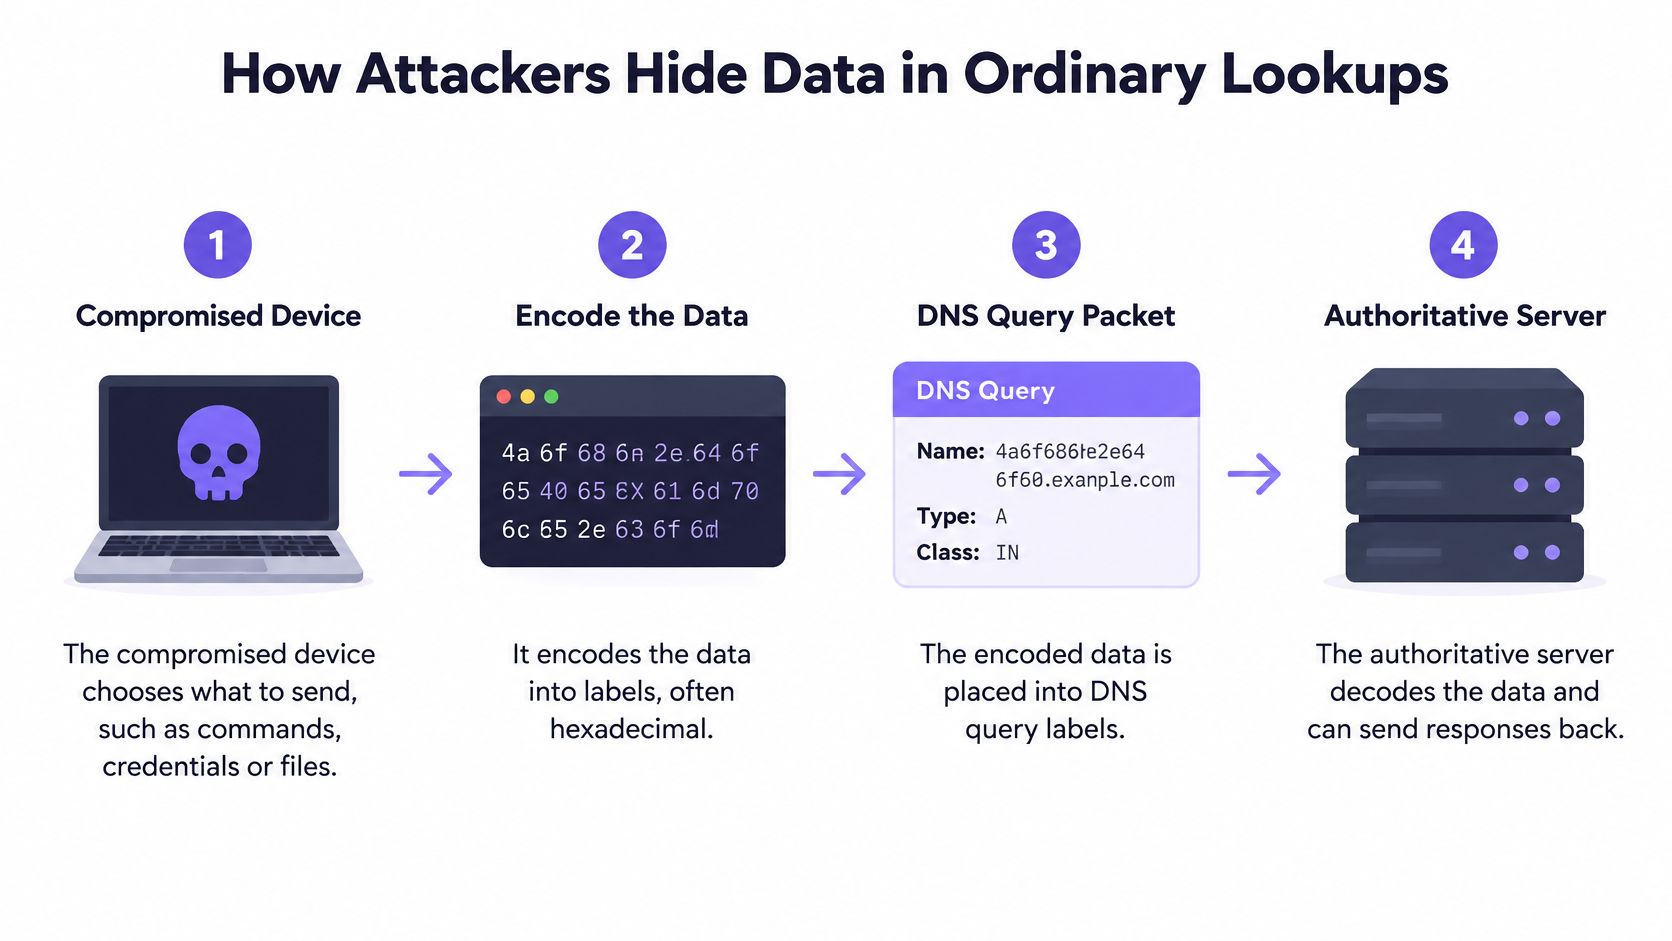
- Il dispositivo compromesso sceglie cosa inviare. Potrebbe trattarsi di un breve comando, di una password rubata o di una porzione di file. Un intero documento non può entrare in un unico nome di dominio, quindi l'impianto pianifica l'invio in molti piccoli frammenti.
- Codifica tali frammenti come etichette, spesso in formato esadecimale, Base32 o simile a Base64, anteposte a un dominio controllato dall'aggressore. La codifica è il motivo per cui la parte sinistra del nome appare come una sequenza casuale di caratteri senza senso anziché come una parola digitata da una persona.
- Ciascuna query percorre la normale catena di risoluzione. I resolver ricorsivi la inoltrano senza comprendere il payload a livello applicativo, ed è per questo che il fatto che "il nostro DNS stia funzionando" non significa che le richieste siano legittime.
- Il server autorevole dell'aggressore ricostruisce il file o il comando a partire dalle numerose query separate. Un singolo file a basso impatto può trasformarsi in migliaia di etichette, e ciascuna ricerca continua ad apparire come una normale singola richiesta.
- Le risposte trasportano istruzioni o conferme di ricezione, trasformando lo stesso canale in un percorso bidirezionale di comando e controllo, non soltanto in una via per l'esfiltrazione unidirezionale. Se desidera comprendere lo schema più ampio in cui si inseriscono queste comunicazioni, consulti cosa significa comando e controllo su una rete.
La descrizione di MITRE del DNS a livello di applicazione illustra chiaramente perché questa tecnica si confonde nel traffico legittimo. Molte reti consentono il DNS in uscita, i resolver non analizzano il payload e il semplice blocco dei domini non basta quando il nome principale continua a cambiare etichetta. Indicatori utili includono sottodomini lunghi, pattern codificati, query ad alta frequenza e infrastrutture malevole note. È consigliabile abbinare i log DNS al contesto degli endpoint e del flusso. Uno script o un processo non basato su browser che esegue le ricerche è importante tanto quanto il nome stesso.
Tipi di record che meritano maggiore attenzione
Il tipo di record indica dove potrebbe trovarsi la maggior parte dei dati. Di per sé non dimostra l'esistenza di un tunnel.
| Tipo di record | Scopo normale | Come viene abusato dai tunnel |
|---|---|---|
| A e AAAA | Mappare un nome host a un indirizzo IPv4 o IPv6 | Trasportare piccole etichette codificate all'interno dei nomi di query |
| TXT | Contenere testo breve come stringhe di verifica | Restituire risposte codificate più grandi contenenti comandi o dati |
| NULL | Nessun uso comune standard | Trasportare payload di grandi dimensioni |
Il traffico A e AAAA è onnipresente, quindi l'attività illecita si nasconde nel nome della query più che nella risposta. TXT è una scelta comune per risposte più voluminose poiché il record è concepito per contenere testo. NULL non ha praticamente alcuna funzione ordinaria su una rete guest, pertanto un picco improvviso richiede una verifica manuale. Bloccare un solo tipo ritenendo il problema risolto è inefficace, poiché la stessa attività può essere trasferita a un altro tipo.
La verifica da poter eseguire già oggi è semplice. Scegliete un dominio principale verso cui un client effettua continuamente richieste e contate le etichette univoche al suo interno. Un sito reale non necessita di un nuovo nome illeggibile a ogni ricerca.
Perché gli aggressori accettano velocità ridotte a favore della furtività
Un tunnel è una modalità inefficiente per trasferire un film, ma un ottimo modo per rimanere invisibili. I nomi DNS hanno limiti di lunghezza e ogni query comporta un sovraccarico di protocollo, pertanto l'aggressore invia numerose richieste anomale e codificate invece di pochi trasferimenti massicci. La larghezza di banda è il prezzo da pagare. La furtività è ciò che si acquista.
Un'analisi tecnica pubblicata, discussa in uno studio del 2023 sugli ambienti cloud, ha riportato un throughput dimostrato di circa 110 KB/s con una latenza di circa 150 millisecondi. È una velocità inferiore rispetto al normale traffico web o al trasferimento di file, ma risulta comunque sufficiente per credenziali, piccoli archivi e un canale di comando costante. Su una rete guest non si noterà un unico picco enorme, bensì un client che non riduce mai del tutto la propria attività.
Perché il percorso lento continua ad avere successo
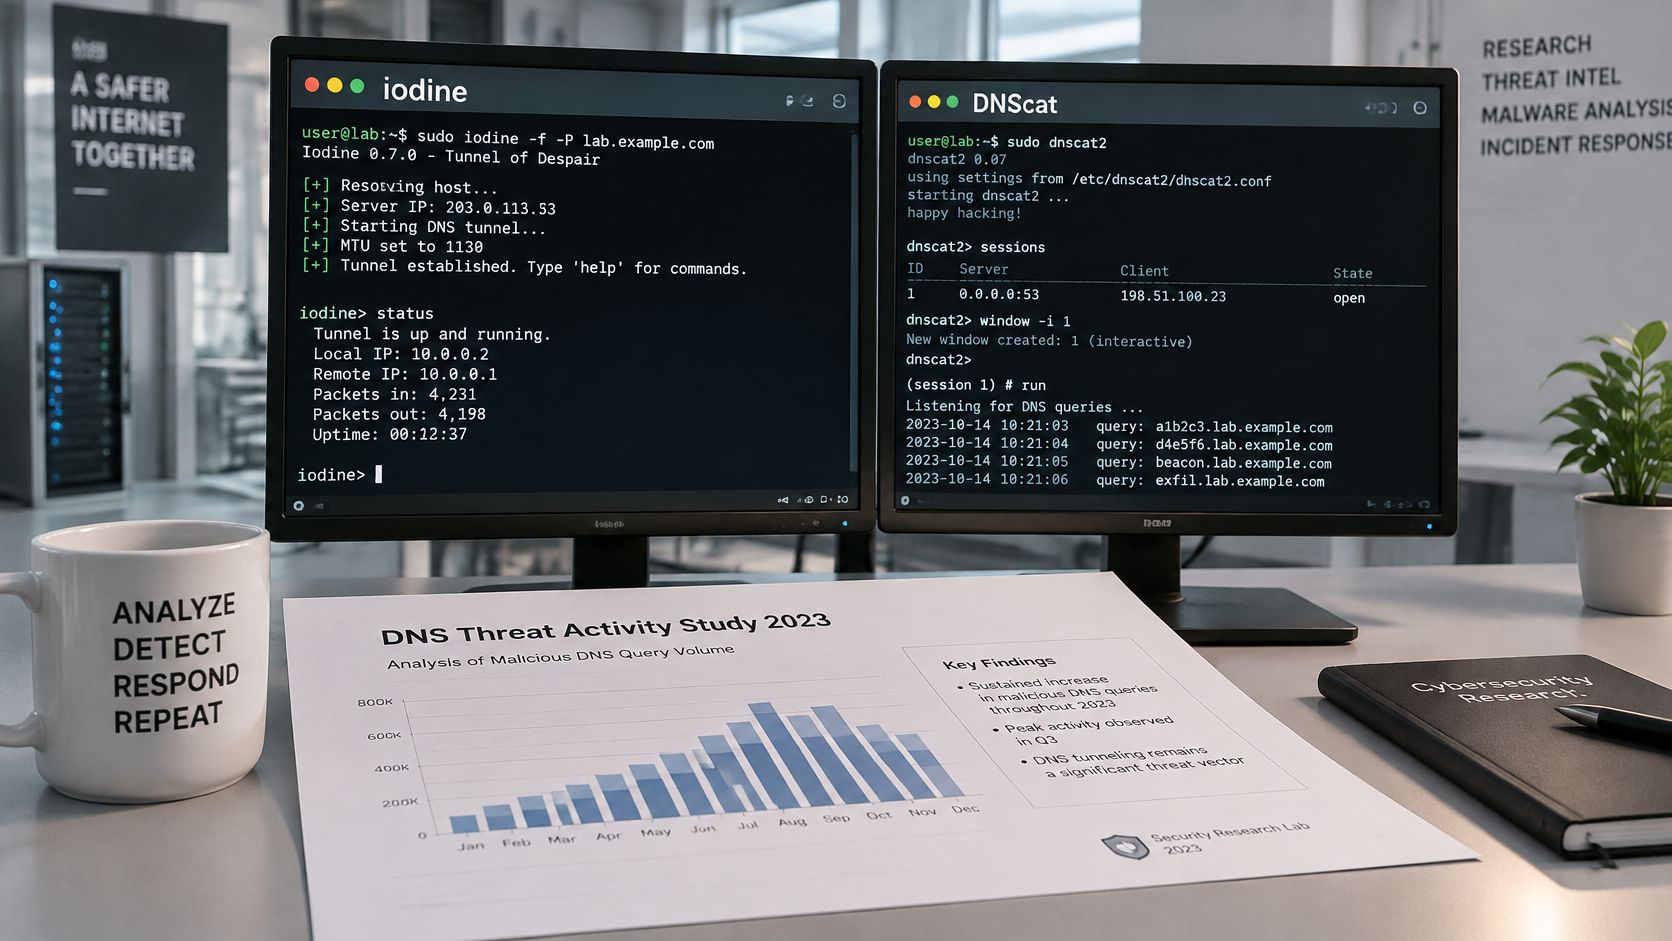
Il DNS in uscita è spesso consentito sulle reti che bloccano la maggior parte dei protocolli diretti in uscita. Il tunnel sfrutta la porta lasciata intenzionalmente aperta. Lo stesso studio del 2023 ha testato Iodine e DNScat con diverse configurazioni di firewall, rilevando che il tunneling poteva comunque consentire l'esfiltrazione anche in presenza di controlli convenzionali. Disattivare un tipo di record non chiude il canale: gli strumenti continuano a comunicare.
Lo studio ha inoltre citato una stima secondaria del settore secondo cui l'80% degli attacchi malware ottiene l'accesso di comando e controllo tramite DNS o utilizza il DNS nell'ambito delle proprie comunicazioni. Si tratta di una stima e non di un dato universale, ma illustra la logica degli aggressori: un canale lento ma consentito è preferibile a un canale veloce scartato dal firewall.
Regola pratica: valutate il comportamento del DNS di un host nel tempo. La semplice presenza di query DNS non costituisce un'anomalia.
I protocolli di trasporto crittografati come DNS-over-HTTPS e DNS-over-TLS rendono il contenuto di ciascuno scambio più difficile da leggere, il che costituisce un problema distinto rispetto alla mera velocità. Dal punto di vista della convenienza economica, il punto è più circoscritto. Gli aggressori accettano un flusso ridotto poiché la policy aziendale tratta già tale flusso come traffico necessario.
Strumenti, studi e portata alla base del tunneling DNS
Il laptop di un ospite connesso al WiFi di un bar può inviare richieste DNS apparentemente normali comunicando tramite un dominio utilizzato di rado. Per comprendere la portata di tale attività, i ricercatori testano strumenti di tunneling come Iodine e DNScat a confronto con i controlli di rete. Questi test dimostrano come un tunnel possa essere reso ripetibile, anziché dipendere da una singola richiesta insolita.
I test di laboratorio mostrano cosa un controllo è in grado di gestire in condizioni specifiche. Il risultato dipende dallo strumento, dalla configurazione del firewall e dalla possibilità per il tester di modificare i tipi di record. Le relazioni pubbliche su campagne specifiche condotte su reti WiFi condivise sono limitate, pertanto gli operatori necessitano di evidenze derivanti dall'attività DNS gestita direttamente dalle proprie reti.
Cosa hanno effettivamente conteggiato le misurazioni
Uno studio collegato sul DNS passivo del 2019 ha analizzato oltre 2 miliardi di voci e ha identificato 273 potenziali domini di tunneling. All'interno del traffico monitorato, la quasi totalità del traffico relativo a record NULL è stata ricondotta a sospetti tunnel, così come circa il 35% del traffico relativo a record TXT.
| Metrica | Dato | Stato |
|---|---|---|
| Voci DNS passivo analizzate | Oltre 2 miliardi | Rilevato, studio del 2019 |
| Domini candidati al tunneling segnalati | 273 | Rilevato, studio del 2019 |
| Traffico di record NULL attribuito a tunnel | Quasi la totalità di quanto osservato | Rilevato, studio del 2019 |
| Traffico di record TXT attribuito a tunnel | Circa il 35% | Rilevato, studio del 2019 |
| Malware che utilizza il DNS per C2 o comunicazioni | Circa l'80% | Stima secondaria di settore, non universale |
Su una rete WiFi condivisa, un singolo nome insolito costituisce un indizio debole. Un segnale più solido è rappresentato da un client che effettua richieste ripetute e distinte sotto lo stesso dominio principale non comune. Il valore aggiunto deriva dall'osservare congiuntamente client, nome della query e tempistiche, per poi confrontare l'attività all'interno di quella specifica rete anziché trattare ogni SSID come se avesse la stessa baseline.
La procedura dettagliata illustra come i dati codificati possano essere veicolati all'interno dei nomi DNS. Può aiutare gli operatori a comprendere la conformazione di un tunnel, ma un dominio dimostrativo non costituisce una regola di rilevamento. Utilizzi questo concetto per interpretare i propri record di query nel relativo contesto.
Individuare il tunneling DNS nei registri
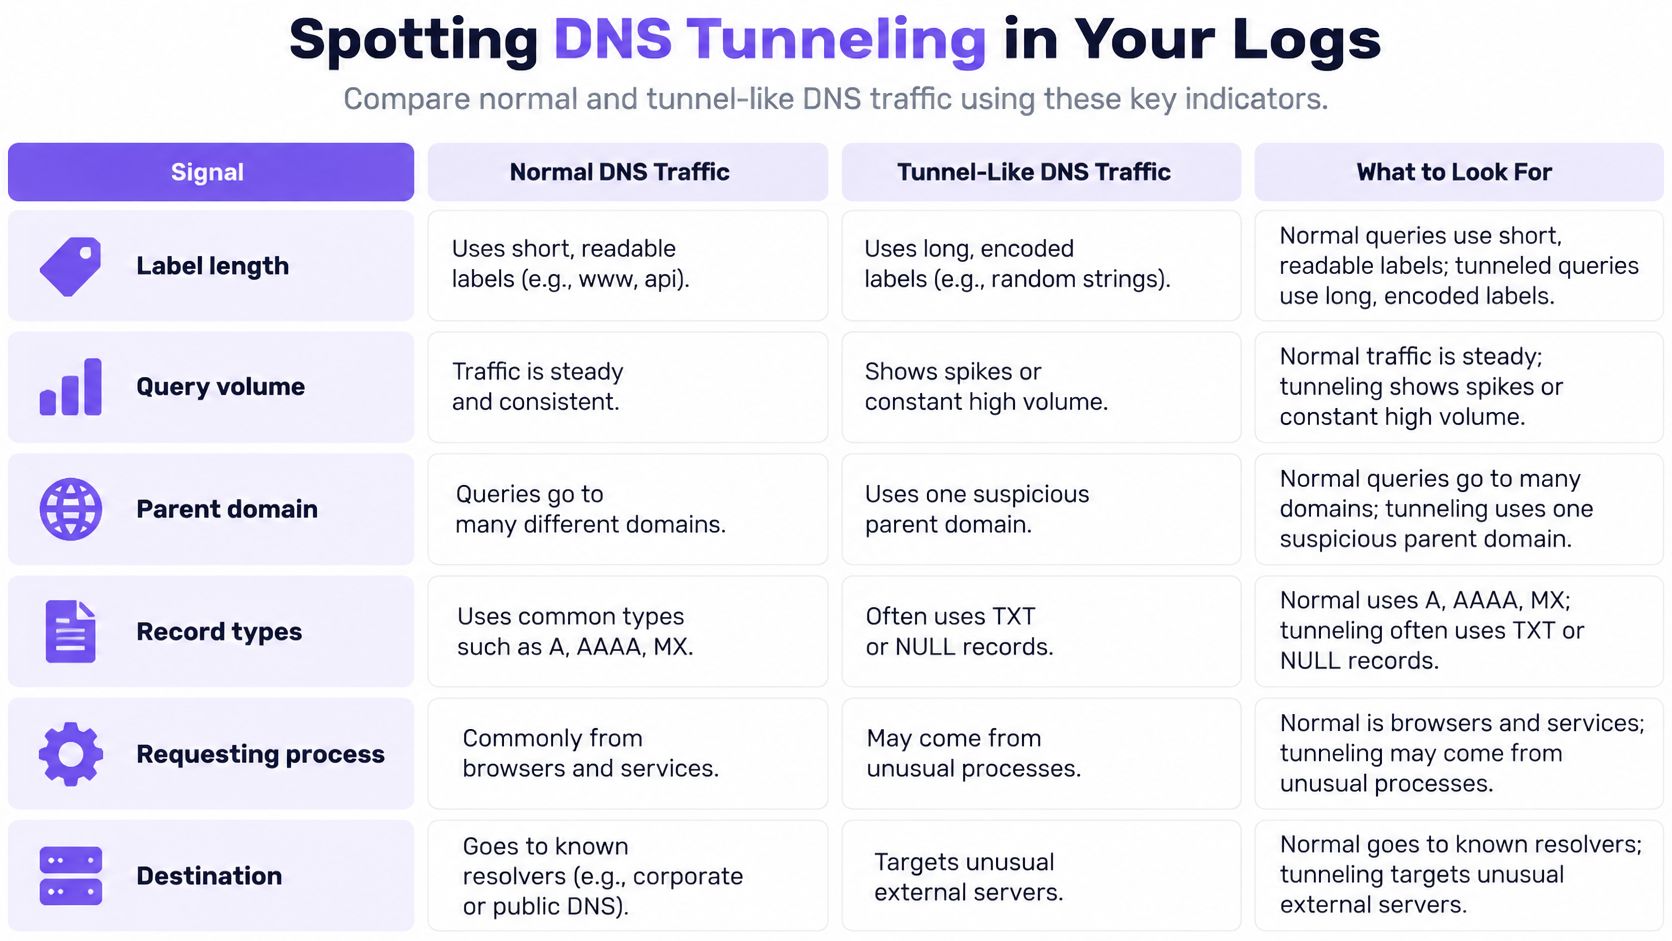
Nessuna singola firma è infallibile. Occorre combinare testo della query, frequenza, entropia, reputazione del dominio, pattern di risposta e lo scostamento dell'host dal proprio profilo normale.
| Segnale | Traffico normale | Segnale di tunneling |
|---|---|---|
| Lunghezza del sottodominio | Etichette brevi e leggibili | Etichette insolitamente lunghe o ad alta entropia |
| Volume di query | A picchi e legato all'attività dell'utente | Frequenze anomale o beacon costanti da un unico host |
| Dominio principale | Molti domini non correlati | Molte ricerche uniche all'interno di un unico dominio usato raramente |
| Tipi di record | Principalmente A e AAAA | Utilizzo elevato di record TXT o NULL, oppure insolito di A e AAAA |
| Processo richiedente | Browser o applicazione nota | Script o processi non correlati al browser |
| Reputazione della destinazione | Domini consolidati e noti | Domini di primo livello nuovi o comunemente soggetti ad abusi |
Perché una soglia globale non funziona su WiFi condivisi
Le reti per studenti, pubbliche e per ospiti sono rumorose per definizione. Una mattinata di conferenze, il check-out di un hotel e una serata in biblioteca non condividono una soglia univoca e affidabile di "query al minuto". Un unico conteggio globale invierà un avviso per una rete SSID affollata e mancherà un impianto silente.
La nota di CISA su questa tecnica coincide con quanto riscontrato dagli operatori sul campo. L'offuscamento tramite DNS è un metodo per aggirare il rilevamento e il filtraggio di rete; un impianto malevolo può inviare beacon a frequenze di query basse e regolari oppure allungare le etichette gradualmente, evitando che scatti un avviso basato solo su soglie. I valori di riferimento per client, per SSID, per VLAN, per sede e per intervallo di tempo rendono il confronto affidabile. Si tratta di verificare se questo telefono, su questo SSID e in quest'ora, corrisponde al proprio profilo della settimana precedente.
Le analisi di MITRE evidenziano le stesse problematiche: ricerche insolite legate al trasferimento di dati, query insolitamente lunghe, aumenti anomali e domini di primo livello che compaiono ripetutamente nei casi di abuso.
Una procedura di triage che preserva le prove
Proceda secondo questo ordine per assicurarsi di avere ancora materiale utile da consegnare a chi gestisce ciò che comporta la risposta agli incidenti, qualora il dispositivo si riveli più di un semplice telefono rumoroso.
- Estrarre i log DNS per l'host segnalato, inclusi l'indirizzo di origine e il nome query completo.
- Filtrare in base a etichette lunghe o ad alta entropia all'interno di un singolo dominio padre.
- Confrontare il volume e i tipi di record di tale host con la sua baseline, non con l'access point più trafficato dell'edificio.
- Correlare il pattern con il dispositivo o il processo che esegue le ricerche. Sui dispositivi guest non gestiti si potrebbe disporre solo di un MAC e di un SSID. È comunque meglio di un contatore a livello di intero edificio.
Successivamente, isoli il dispositivo, verifichi la reputazione del dominio radice e conservi i log prima di modificare i criteri del resolver o formattare il client. Se il nome è già noto come dannoso, un DNS sinkhole può impedire il completamento della richiesta successiva mentre si gestisce il laptop. Non inizi eliminando la cronologia in cui è presente il beacon.
Forzate i client verso resolver ricorsivi autorizzati e bloccate o ispezionate il DNS in uscita diretto laddove i dispositivi della sede lo consentano. Conservate i dati di telemetria dell'origine e del nome della query. Una dashboard elegante che tralascia la stringa di query non potrà mostrare l'etichetta codificata.
DNS crittografato e dove il rilevamento fallisce
Su una rete WiFi condivisa, lo smartphone di un ospite può utilizzare il DNS crittografato senza che il gestore della rete possa vedere i nomi cercati. Bloccare qualsiasi resolver crittografato potrebbe sembrare una soluzione semplice, ma rischia di compromettere il funzionamento di applicazioni legittime e strumenti per la privacy. Nessuna delle due scelte elimina la necessità di comprendere ciò che la rete è ancora in grado di osservare.
Gli aggressori possono veicolare il traffico di comando e controllo (C2) su protocolli crittografati. La pagina di CISA sul tunneling dei protocolli descrive questa tecnica. Con il DNS crittografato, un resolver o un monitor che fa affidamento sulla lettura dei convenzionali nomi di query DNS perde tale visibilità. Gli operatori possono ancora visualizzare tempistiche, volume di traffico, comportamento delle destinazioni e pattern di tentativi, ma questi segnali non rivelano il testo nascosto delle query.
Cosa non garantisce un punteggio di laboratorio elevato
Le ricerche che utilizzano caratteristiche comportamentali hanno riportato ottimi risultati in condizioni di laboratorio, dove i sistemi cercano pattern nel traffico piuttosto che ispezionare il contenuto delle query. Tali risultati non si trasferiscono automaticamente a una rete guest live. La combinazione di dispositivi, app e impostazioni di privacy varia a seconda della sede, pertanto un pattern anomalo su una SSID potrebbe essere normale su un'altra. È opportuno definire baseline per ciascuna rete anziché applicare una sola soglia globale.
Il blocco del DNS crittografato può anche interrompere i servizi che gli ospiti si aspettano di utilizzare. Sul WiFi condiviso, i gestori potrebbero non avere il controllo sul dispositivo o non sapere perché un'app ha scelto un determinato resolver. Privilegiate il resolver da voi gestito, ove possibile, e registrate quali client non lo utilizzano.
Stabilite cosa è possibile ispezionare, cosa bloccare e come registrare i falsi positivi. Con il DNS crittografato, il rilevamento dipende più dai metadati specifici della rete e dalle policy del resolver che dalla lettura di ciascun nome di query.
Per un approfondimento su come il DNS over HTTPS influisce sulla visibilità della rete, consideri quali segnali rimangono accessibili quando i nomi di query sono crittografati.
Scegliere controlli a livello DNS che registrano ogni query
I controlli funzionano a livelli. Nessuno di essi, preso singolarmente, elimina il tunneling. Insieme riducono il canale, lo mantengono visibile e accorciano il tempo in cui un impianto rimane inosservato sul WiFi per ospiti WiFi.
- Imporre resolver autorizzati. Indirizzare ogni SSID verso resolver ricorsivi gestiti direttamente o affidabili, in modo che ciascuna ricerca sia visibile e associata a una rete. Se i client possono scegliere qualsiasi resolver su Internet, i registri costituiranno solo un campione e non una registrazione completa.
- Chiudere i bypass. Bloccare o ispezionare il traffico DNS in uscita diretto laddove gli access point lo consentano. Un tunnel che non raggiunge mai il proprio resolver risulterà invisibile a tutti i report configurati nel passaggio 1.
- Conservare i campi corretti. Mantenere l'indirizzo di origine e il nome della query, attribuendoli per SSID e VLAN. Il semplice conteggio dei "pacchetti DNS" privo del nome non evidenzierà le etichette codificate.
- Bloccare i nomi noti come dannosi al momento della ricerca. I sistemi di threat defence dovrebbero bloccare i callback di comando e controllo (C2) provenienti dai dispositivi infetti, oltre a bloccare i domini noti di phishing e malware prima dell'avvio di una connessione. Il dispositivo continuerà a tentare, ma la sessione non verrà mai stabilita.
- Associare le ripetizioni a un dispositivo. Correlare le ricerche di domini rari al client o al processo. Un beacon rappresenta una relazione prolungata nel tempo, non una singola stringa dannosa.
Shield opera dietro un firewall invece di sostituirlo, bloccando la risoluzione DNS prima dell'avvio della connessione. Purple Shield rappresenta un'opzione gestita a livello DNS in tale ambito. Integra il firewall e l'analisi dei log già in uso, senza sostituire nessuno dei due e senza eliminare la necessità di baseline per singolo client.
Inizi con l'applicazione dei criteri sui resolver e la registrazione dei log. Lasci che tali baseline si consolidino per qualche settimana di traffico guest reale, includendo un fine settimana intenso e un lunedì tranquillo. Poi perfezioni le blocklist e gli avvisi per etichette lunghe, picchi su un unico dominio padre, combinazioni anomale di record e beacon regolari e a bassa frequenza. Si verificheranno comunque falsi positivi in uno studentato o in un hotel, ma saranno molti meno rispetto a quelli generati da una soglia unica per l'intero edificio, e saprà quale dispositivo isolare quando il pattern persiste.
Purple Shield è la soluzione di DNS protettivo per venue, guest e WiFi pubblico. Verifica le ricerche prima dell'avvio delle connessioni, blocca i domini noti di comando e controllo, phishing e malware, e applica un criterio specifico per SSID, VLAN e sede, in modo che le reti condivise non siano valutate in base a un'unica soglia globale. Se desidera implementare questo livello sulla rete WiFi già attiva, visiti Purple Shield.