
Cos'è una minaccia zero-day? Definizione, esempi, difese
Cos'è una minaccia zero-day? Scoprite come gli attacchi zero-day sfruttano le vulnerabilità prive di patch, perché la finestra di esposizione è fondamentale e come le difese DNS multilivello riducono i rischi.
Published 16 novembre 2026
Sta gestendo una rete WiFi per ospiti, rispondendo a richieste di supporto o verificando che i dispositivi della Sua organizzazione siano aggiornati. Improvvisamente arriva un avviso di sicurezza: alcuni aggressori stanno sfruttando una falla e il produttore non ha ancora rilasciato una patch. Non è ancora possibile risolvere il problema tramite un aggiornamento, ma lasciare tutto connesso come di consueto non sembra una scelta sicura.
Questa è la sfida pratica alla base di una minaccia zero-day. Per comprenderla occorre partire dalle tempistiche, per poi passare a ciò che è ancora possibile prevenire, monitorare e contenere fintanto che una correzione non è disponibile.
Sommario
- Cos'è e cosa non è una minaccia Zero-Day
- Vulnerabilità, exploit e malware Zero-Day a confronto
- Come si sviluppa un attacco Zero-Day passo dopo passo
- Perché la finestra di esposizione è più importante della gravità
- Cosa comporta il divario su un WiFi condiviso
- Casi reali di Zero-Day e gli autori delle minacce
- Difese a più livelli che riducono la finestra di esposizione
- Verificare l'esposizione prima di scegliere i controlli
Che cos'è e cosa non è una minaccia zero-day
Una minaccia zero-day è un attacco che sfrutta una debolezza software o hardware prima che il fornitore abbia rilasciato una correzione, lasciando a chi difende zero giorni di tempo utile per la remediation ufficiale. Il termine descrive la finestra di sfruttamento, non l'anzianità del software o il livello di competenza richiesto all'aggressore.
Un fabbro scopre una falla nascosta in una serratura che il produttore non ha mai individuato. La serratura sembra funzionare normalmente, ma qualcuno può forzarla e nessuno dispone di un pezzo di ricambio finché il produttore non ne crea uno.
È il fattore temporale, e non la novità, a definire il termine.
La distinzione importante è tra un prodotto funzionante e un prodotto sicuro. Un'applicazione può superare i consueti controlli, accogliere utenti legittimi e tuttavia contenere una debolezza che un aggressore sa come attivare.
Una falla può essere presente anche su molte installazioni dello stesso componente. Le organizzazioni non hanno bisogno di condividere password o comunicare tra loro per trovarsi di fronte alla stessa esposizione di fondo. Eseguire una versione interessata può essere sufficiente.
Tre malintesi comuni
Gli zero-day sono sempre bug completamente nuovi. L'analisi di Google Project Zero sullo sfruttamento in-the-wild ha rilevato che molti zero-day osservati erano varianti di vulnerabilità segnalate in precedenza. Un aggressore può trovare un percorso alternativo attraverso un punto debole che gli sviluppatori ritenevano di aver corretto. L'assenza di una soluzione per quello specifico percorso è più importante del fatto che qualcuno abbia già visto o meno un bug correlato.
L'applicazione immediata delle patch risolve il problema. Questo consiglio presuppone che esista una patch. Prima del rilascio, i gestori devono adottare misure temporanee come limitare l'accesso, disabilitare una funzionalità interessata o isolare un sistema vulnerabile. Dopo il rilascio, devono comunque implementare la correzione e verificarne l'efficacia.
Solo gli aggressori dotati di ingenti risorse rendono rilevanti gli zero-day. Sviluppare un exploit e gestire una rete esposta sono problemi diversi. Un hotel o una scuola non devono necessariamente essere l'obiettivo di un servizio di intelligence per utilizzare software vulnerabile, e il rispettivo gestore ha comunque bisogno di un piano di risposta quando lo sfruttamento diventa noto.
Il modello basato su un nucleo solido circondato da sistemi di supporto più deboli non riguarda solo il software tradizionale. La spiegazione di The Coin Course sui limiti della sicurezza blockchain per i possessori evidenzia un concetto analogo: una tecnologia può essere sicura mentre gli strumenti utilizzati dalle persone per interagire con essa rimangono esposti.
Quindi, cos'è una minaccia zero-day in termini pratici? È una situazione in cui i malintenzionati possono sfruttare una falla prima che i difensori dispongano di una correzione del fornitore, non automaticamente un bug mai visto prima o una campagna sponsorizzata da uno stato sovrano.
Confronto tra vulnerabilità zero-day, exploit e malware
Gli avvisi di sicurezza utilizzano spesso i termini vulnerabilità, exploit, malware e attacco come se fossero sinonimi. In realtà descrivono aspetti diversi del problema. Distinguerli aiuta a comprendere ciò che un avviso determina con esattezza.
Confronto tra i termini relativi agli zero-day
| Termine | A cosa si riferisce | Esempio pratico |
|---|---|---|
| Vulnerabilità zero-day | Un difetto software o hardware non divulgato o privo di patch | Difetto di memoria sconosciuto in un dispositivo VPN |
| Exploit zero-day | La tecnica o il codice che sfrutta la vulnerabilità | Script che attiva la vulnerabilità di memoria da remoto |
| Malware zero-day | Codice dannoso che può dipendere o meno da uno zero-day | Dropper che installa una backdoor dopo l'exploit di un browser |
| Attacco zero-day | L'intera campagna, dall'accesso iniziale all'impatto finale | Ransomware distribuito al termine di una catena di exploit |
Una vulnerabilità priva di patch non è necessariamente uno zero-day. Una volta che la correzione è disponibile pubblicamente, un dispositivo lasciato senza tale aggiornamento rimane vulnerabile, ma il suo gestore affronta un problema di correzione differente.
Interpretare correttamente un avviso
Si consideri un ipotetico dispositivo VPN. La vulnerabilità è un errore di gestione della memoria all'interno del suo software. L'exploit è la richiesta appositamente predisposta che trasforma tale errore in un accesso non autorizzato.
In uno scenario distinto basato su browser, un aggressore potrebbe utilizzare un exploit per avviare un dropper. Tale dropper è malware, non la vulnerabilità in sé. Se l'aggressore sottrae poi le credenziali e distribuisce un ransomware, l'attacco include l'intera sequenza estesa.
Queste distinzioni spiegano anche perché sconosciuto non significa invisibile. I difensori potrebbero non riconoscere la richiesta manipolata, ma rilevare comunque un processo anomalo, un accesso insolito o un dispositivo che contatta una destinazione sconosciuta.
L'executive summary del Data Breach Investigations Report 2025 di Verizon ha rilevato che lo sfruttamento delle vulnerabilità ha causato il 20% delle violazioni. Questo dato riguarda lo sfruttamento delle vulnerabilità in senso ampio e non solo gli zero-day, pertanto non dovrebbe essere presentato come una percentuale di violazioni dovute a zero-day.
Principio di rilevamento: non è sempre necessario sapere quale vulnerabilità abbia sfruttato un aggressore per riconoscere che un dispositivo sta mostrando un comportamento pericoloso.
Definire gli zero-day non rilevabili confonde l'incapacità di riconoscere l'exploit con l'incapacità di osservare l'attacco. Il comportamento è qualcosa che i difensori possono monitorare, anche prima che i ricercatori diano un nome alla falla sottostante.
Come si sviluppa un attacco zero-day passo dopo passo
Un ricercatore, un aggressore o un broker può scoprire una vulnerabilità prima che il relativo fornitore ne sia a conoscenza. La sola scoperta non significa che si sia verificato un attacco: un ricercatore potrebbe segnalare la falla in modo privato per consentire al fornitore di indagare.
La guida alla segnalazione delle vulnerabilità di CISA descrive le vulnerabilità zero-day come sconosciute al fornitore e comuni a tutte le istanze interessate di un componente. Questa debolezza condivisa spiega come un attaccante possa riutilizzare un exploit contro organizzazioni altrimenti indipendenti tra loro.
Il ciclo di vita include scoperta, sfruttamento, rilevamento ed eventuale correzione.
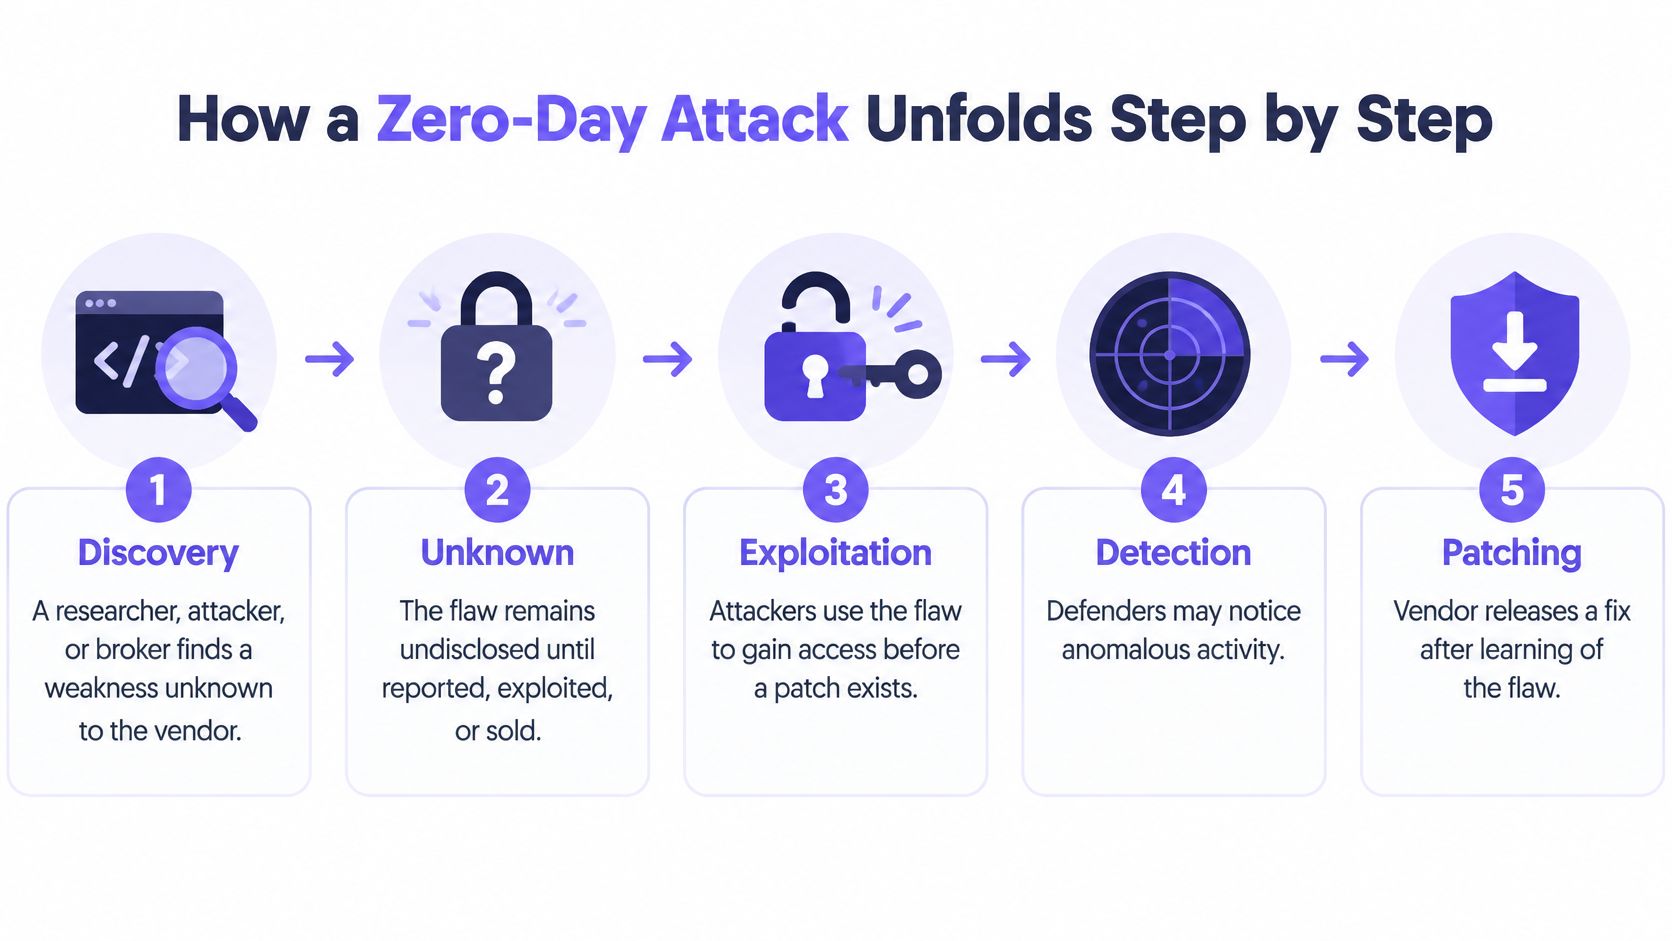
I punti in cui i difensori possono bloccare l'attacco
Individuazione. Qualcuno identifica un comportamento non sicuro, come un servizio che gestisce in modo errato input manipolati ad hoc. Solitamente i team di difesa non possono agire su una vulnerabilità non ancora nota, ma possono ridurre l'esposizione preventiva rimuovendo i servizi non necessari ed evitando di esporre le funzioni di amministrazione sulle interfacce pubbliche.
Sviluppo dell'exploit. L'aggressore crea un metodo affidabile per attivare la vulnerabilità su un prodotto o una versione specifici. Quando il fornitore rilascia un avviso di sicurezza, applichi tempestivamente la soluzione alternativa indicata, inclusi eventuali riavvii necessari o restrizioni delle funzionalità.
Accesso iniziale. L'exploit raggiunge un browser, un gestore di allegati, una VPN o un altro componente esposto. Limitare la raggiungibilità può impedire il recapito a un servizio vulnerabile. Da questo momento in poi, anche il filtraggio del traffico in uscita può bloccare i tentativi di recuperare strumenti o di contattare l'infrastruttura dell'aggressore.
Escalation dei privilegi. Un utente malintenzionato con accesso limitato tenta di ottenere permessi più elevati. Il principio del privilegio minimo limita ciò che l'account o il processo iniziale può fare, sebbene non garantisca l'impossibilità di eludere tali restrizioni mediante una vulnerabilità di escalation distinta.
Movimento laterale. L'aggressore tenta di raggiungere altri host, credenziali o servizi condivisi. La segmentazione e regole di accesso esplicite possono impedire a un dispositivo guest compromesso di accedere ai sistemi del personale o alle interfacce amministrative.
Impatto. L'aggressore sottrae informazioni, conduce attività di spionaggio, installa software di cryptomining o distribuisce ransomware. Chi si occupa della risposta agli incidenti dovrebbe isolare i sistemi interessati, preservare le prove e verificare l'ampiezza dell'incidente, anziché considerare una connessione bloccata come prova dell'avvenuta bonifica.
Non tutte le campagne seguono esattamente questa sequenza. Alcuni aggressori dispongono già di un livello di accesso superiore dopo l'intrusione; altri non hanno mai bisogno di andare oltre il primo dispositivo.
Comprendere la comunicazione di comando e controllo (C2) aiuta a individuare un importante punto di interruzione: un attaccante potrebbe aver bisogno di un canale in uscita anche dopo aver compromesso con successo il dispositivo.
La divulgazione non equivale alla risoluzione. La conoscenza pubblica può precedere il rilascio di una patch. La correzione da parte del fornitore pone fine all'assenza di soluzioni, ma l'esposizione di ciascuna organizzazione continua finché non viene applicata una correzione efficace o non viene rimossa la superficie vulnerabile.
Perché la finestra di esposizione conta più della gravità
Il monitoraggio in-the-wild di Google Project Zero rileva la scoperta di un nuovo exploit circa ogni 17 giorni in media e una media di circa 15 giorni per correggere una vulnerabilità già sfruttata attivamente. Si tratta di metriche differenti, non di un conto alla rovescia che indica quando la Sua organizzazione subirà un attacco.
Una dashboard di sicurezza efficace dovrebbe rendere visibile il tempo di esposizione trascorso, non limitarsi a mostrare un'etichetta di gravità.
Tempistiche di esposizione agli zero-day
| Metrica | Valore riportato | Contesto della fonte |
|---|---|---|
| Nuovo exploit in-the-wild scoperto | Circa ogni 17 giorni in media | Monitoraggio di Google Project Zero citato sopra |
| Tempo necessario per correggere una vulnerabilità sfruttata | Circa 15 giorni in media | Monitoraggio di Google Project Zero citato sopra |
| Vulnerabilità dei dispositivi perimetrali completamente corrette | Circa il 54% entro l'anno | Dati Verizon riassunti nel documento sugli scenari di minaccia della CISA |
| Tempo mediano di risoluzione per i dispositivi perimetrali | 32 giorni | Stessi dati Verizon riassunti dalla CISA |
| Zero-day in-the-wild dovuti a corruzione della memoria | 39 su 58 (67%) nel 2021 | Dati di Project Zero citati sopra |
Cosa comporta il divario su un'infrastruttura condivisa WiFi
La corruzione della memoria si verifica quando il software gestisce la memoria in modo non sicuro. Un input appositamente predisposto può alterare i dati o il flusso di esecuzione, consentendo potenzialmente l'esecuzione di codice controllato dall'autore dell'attacco. Per browser, VPN e servizi esposti sulla rete, il contenimento può quindi essere urgente anche prima che un operatore comprenda i meccanismi dettagliati dell'exploit.
Sulla rete WiFi per ospiti, in genere non è possibile ispezionare o applicare patch al laptop di un visitatore. È tuttavia possibile conservare le evidenze di rete che collegano una richiesta sospetta a un SSID, sede, sessione del dispositivo, timestamp e dominio richiesto, in conformità alle proprie policy sulla privacy e sulla conservazione dei dati.
Mantenga questi campi utilizzabili congiuntamente. Il solo totale dei domini bloccati non indica a un addetto alla risposta quale sessione richieda attenzione né se lo stesso dispositivo continui a tentare altre destinazioni.
Questo video offre un altro formato per approfondire la problematica di sicurezza.
Una strategia per bloccare il malware prima degli aggiornamenti del database dovrebbe concentrarsi sulle attività osservabili durante tale intervallo, senza pretendere di conoscere in anticipo ogni singola falla. La gravità è ancora importante, ma la domanda operativa fondamentale è per quanto tempo una vulnerabilità raggiungibile rimanga esposta e cosa possa fare un aggressore in quell'arco di tempo.
Casi reali di zero-day e gli autori delle minacce
Nel 2010, Stuxnet ha utilizzato quattro vulnerabilità zero-day insieme alla già nota falla MS08-067, concatenando le vulnerabilità per raggiungere i sistemi industriali.
Si noti la combinazione: quattro falle erano sconosciute a chi si occupava della difesa, ma una era già pubblica, e gli aggressori vi facevano comunque affidamento poiché sulle macchine non era stata installata la correzione. È questa la finestra di esposizione all'atto pratico: una vulnerabilità rimane utile per un aggressore finché i sistemi raggiungibili restano privi di patch, indipendentemente dal fatto che la falla sia segreta o meno. Risolvere una vulnerabilità nota può quindi essere fondamentale anche quando non è ancora possibile correggere quelle sconosciute.
Dalle campagne eccezionali alla pianificazione operativa
Le campagne del livello di Stuxnet sono rare. Gli zero-day sfruttati non lo sono. Google ha segnalato 97 vulnerabilità zero-day sfruttate in-the-wild nel corso del 2023, a fronte delle 62 del 2022, nella sua analisi dello sfruttamento delle vulnerabilità zero-day nel 2023. Questi conteggi riguardano lo sfruttamento reale osservato sul campo, non semplici bug dimostrati dai ricercatori in laboratorio.
Le diverse pubblicazioni di monitoraggio possono utilizzare ambiti differenti o registri rivisti; tratti pertanto ogni serie come autonoma anziché combinare i totali di analisi distinte in un trend improvvisato.
Anche l'attribuzione richiede cautela nei termini utilizzati. I gruppi di cyberspionaggio sostenuti da governi hanno rappresentato il 29% degli exploit zero-day attribuiti nel 2024, mentre i fornitori commerciali di spyware hanno rappresentato il 23,5%, secondo quanto riportato da Cybersecurity Dive sull'analisi di Google.
Queste cifre descrivono lo sfruttamento attribuito, non la quota di tutte le organizzazioni attaccate. Non dimostrano che una sede ordinaria abbia probabilità di affrontare la stessa campagna rivolta a un obiettivo di intelligence.
Un titolo spiega chi ha attirato l'attenzione. Il Suo inventario spiega se la Sua rete contiene la tecnologia interessata.
Si consideri una clinica che utilizza un dispositivo di accesso remoto vulnerabile. Le decisioni immediate riguardano chi può raggiungere il dispositivo, se è applicabile una soluzione alternativa e in che modo gli addetti alla risposta identificherebbero un uso improprio. L'identità finale dell'aggressore non elimina la necessità di tali decisioni, e il tempo a disposizione scorre già mentre la clinica le assume.
Una scuola, un hotel o una biblioteca possono adottare lo stesso metodo di preparazione senza presumere di affrontare il medesimo avversario. Si parta da una domanda concreta: quali servizi sono esposti a Internet e a chi spetta la decisione di limitarli quando una vulnerabilità sconosciuta diventa una minaccia attiva?
Difese multilivello che riducono la finestra di esposizione
Livelli di difesa e relativi limiti
| Controllo | Cosa blocca | Cosa non può bloccare |
|---|---|---|
| Patch o mitigazione del fornitore | L'exploit della vulnerabilità risolta, una volta applicata efficacemente | Gli attacchi verificatisi prima della correzione o della soluzione alternativa |
| Disattivazione della funzionalità esposta | L'accesso tramite tale funzionalità quando è completamente disattivata | Vulnerabilità in altri servizi attivi |
| Segmentazione di rete | Il movimento non autorizzato tra sistemi correttamente separati | La compromissione iniziale all'interno di un segmento |
| Privilegio minimo | Azioni che richiedono autorizzazioni di cui l'account compromesso è privo | Attività dannose svolte nell'ambito delle autorizzazioni già esistenti |
| DNS protettivo | Ricerche verso destinazioni identificate e bloccate in quanto dannose | L'esecuzione dell'exploit stesso sul dispositivo |
| Rilevamento e registrazione degli endpoint | I rilevamenti supportati possono attivare il contenimento; i log supportano le indagini | Attività che non generano dati telemetrici acquisiti o riconoscibili |
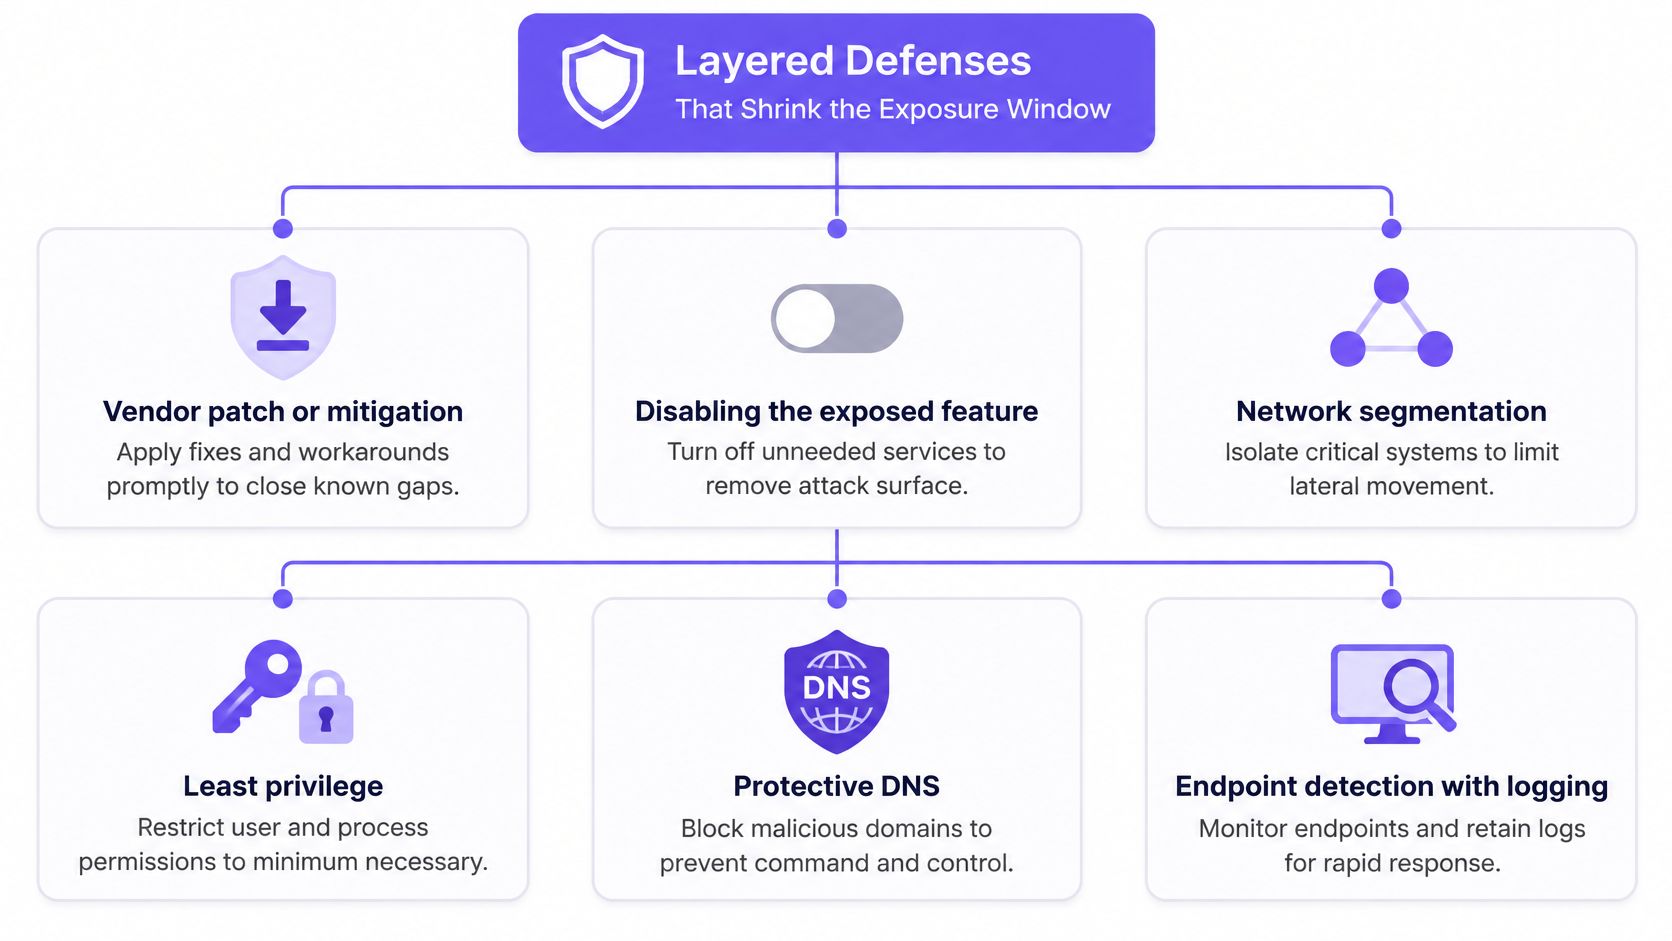
Nessun singolo controllo copre l'intero attacco. Una patch risolve una vulnerabilità specifica. La segmentazione limita gli spostamenti di un intruso, mentre il monitoraggio aiuta gli addetti alla risposta a rilevare le attività sfuggite ai controlli preventivi.
I controlli provvisori sono fondamentali quando non esiste una correzione, quando la distribuzione richiede verifiche o quando il dispositivo interessato appartiene a terzi. Il loro scopo è ridurre i percorsi di attacco accessibili e limitare i danni, non certificare la sicurezza di un sistema vulnerabile.
I livelli di difesa rispondono a scopi diversi.
Un piano pratico per la finestra di applicazione delle patch
Applicare le misure di mitigazione del fornitore. Verificare la corrispondenza dell'avviso di sicurezza con l'esatto prodotto, la versione e le funzionalità abilitate. Registrare le modifiche apportate in modo che un altro amministratore possa verificarle.
Limitare le funzioni esposte e l'amministrazione. Disabilitare la funzionalità interessata ove possibile. Limitare l'accesso di gestione ai percorsi amministrativi autorizzati anziché lasciarlo raggiungibile dalle reti guest o dalla rete Internet pubblica.
Isolare l'infrastruttura vulnerabile. Esaminare le autorizzazioni effettive del traffico, non solo i nomi di VLAN. Un segmento separato offre una protezione limitata se regole di accesso ampie consentono ancora connessioni verso servizi sensibili.
Aumentare il livello di registrazione ed esaminare l'attività in uscita. Incaricare una persona di esaminare gli avvisi e definire le azioni da intraprendere. Raccogliere più eventi senza un responsabile della risposta non garantisce il contenimento.
Bloccare le destinazioni dannose a livello di risoluzione DNS. Utilizzare informazioni costantemente aggiornate e analizzare le richieste bloccate ripetute. Un dispositivo che tenta ripetutamente di raggiungere l'infrastruttura dell'autore dell'attacco potrebbe richiedere l'isolamento, non solo un'ulteriore regola di blocco.
Applicare le patch, verificare e valutare la compromissione. Verificare la versione installata e lo stato della funzionalità vulnerabile. Se lo sfruttamento della vulnerabilità potrebbe essere già avvenuto, seguire le indicazioni di ripristino fornite dal fornitore e la procedura di risposta agli incidenti.
Il ruolo del DNS protettivo
Il DNS protettivo valuta una ricerca di dominio prima che il dispositivo riceva una risposta utilizzabile per la destinazione richiesta. Può applicare una protezione a livello di rete al traffico non gestito dei dispositivi personali (BYOD) senza necessità di un agente endpoint, a condizione che tali dispositivi utilizzino il percorso di risoluzione protetto.
La sua efficacia dipende dall'intelligence sulle destinazioni e dall'enforcement. Le connessioni IP dirette, i resolver aggirati e le infrastrutture dannose non ancora riconosciute possono sfuggire a tale protezione. Valutare i feed di threat intelligence significa quindi considerare tempestività, contesto e il modo in cui i rilevamenti si traducono in policy applicabili.
Il filtraggio DNS può ridurre la finestra utile di un aggressore per comunicare con successo; tuttavia, non riduce i tempi di sviluppo delle patch da parte del fornitore né ripara il dispositivo. È importante mantenere distinti gli obiettivi: impedire l'accesso ove possibile, contenere la compromissione, rilevare comportamenti sospetti e bloccare i callback dell'autore dell'attacco.
Verificare l'esposizione prima di scegliere i controlli
Prima di acquistare o attivare un altro controllo, definisca cosa espone la Sua rete.
- Elencare i servizi esposti su Internet e le VPN. Includere l'amministrazione remota e i dispositivi gestiti da fornitori esterni. Assegnare a ciascun servizio un responsabile designato.
- Separare i dispositivi aggiornabili da quelli non gestiti. Distinguere le apparecchiature di proprietà dell'organizzazione da laptop di visitatori, telefoni personali e dispositivi di collaboratori esterni.
- Verificare l'evidenza dei dati. Confermare che i log consentano a chi risponde agli incidenti di collegare SSID, sede, sessione del dispositivo, timestamp e dominio richiesto.
- Verificare le attuali misure di mitigazione dei fornitori. Registrare quali si applicano, chi può autorizzare l'interruzione e come verrà convalidata la modifica.
- Scegliere con cura le categorie di minacce DNS. Assegnare priorità alle destinazioni dannose e di comando e controllo, valutando poi categorie più restrittive rispetto alle legittime esigenze degli utenti.
Utilizzi la checklist insieme alla persona responsabile della gestione della rete, non solo con chi acquista i servizi di sicurezza.
Adattare il controllo alla proprietà della rete
Per un parco macchine aziendale gestito, i controlli degli endpoint e la distribuzione coordinata delle patch possono raggiungere direttamente i dispositivi. Le reti per ospiti, pubbliche, scolastiche, ospedaliere e del settore alberghiero affrontano un limite diverso: l'operatore spesso controlla la connettività, ma non il dispositivo connesso.
Il protective DNS risponde perfettamente a questo ruolo a livello di rete. Le policy possono tenere conto di SSID, VLAN, sede e orario del giorno, evitando di presumere che i sistemi del personale e i dispositivi dei visitatori debbano ricevere lo stesso identico trattamento.
Purple Shield blocca le comunicazioni di comando e controllo (C2) e i domini noti di phishing e malware direttamente alla risoluzione DNS, impedendo l'avvio della connessione. I nostri report mostrano URL bloccati, analisi delle minacce e utilizzo in ogni sede e su ogni rete, affiancati dai relativi criteri; gli operatori possono esaminare i dati e regolare i criteri da un'unica dashboard. L'attivazione richiede pochi minuti, senza nuovo hardware e senza modifiche al firewall.
Tale copertura non rappresenta una garanzia contro un exploit inedito eseguito localmente. Mantenga attive la responsabilità delle patch, la segmentazione e la risposta agli incidenti, e verifichi in che modo i dispositivi utilizzano il Suo servizio DNS protetto.
Esegua prima la checklist di esposizione. Successivamente, scelga i controlli in base alle risorse a Sua disposizione, a ciò che può modificare e alle azioni dell'aggressore che deve interrompere.
Purple Shield offre funzionalità di protective DNS e gestione delle policy a livello di rete per il WiFi pubblico e per gli ospiti, consentendo ai gestori di bloccare le destinazioni dannose quando le correzioni per gli endpoint non sono disponibili o esulano dal loro controllo. Visiti Purple Shield per verificare la copertura per le Sue sedi e utilizzare la Sua checklist di esposizione come base di confronto su implementazione e reportistica.