
Guida alla sicurezza del DNS: DNSSEC, DoH, DoT e DNS protettivo
Scopra come funziona la sicurezza del DNS, da DNSSEC e DoH fino al DNS protettivo e al sinkholing, e di quali controlli necessita ogni rete.
Published 11 novembre 2026
Un ospite nella Sua hall si connette al WiFi WiFi gratuito e tocca un link di un marchio di cui già si fida. Il telefono non apre subito la pagina. Chiede dove risieda quel nome. Se si falsifica la risposta, il browser si indirizza verso un server contraffatto mentre l'icona del lucchetto continua a mostrare uno stato normale. Se si lascia passare una risposta autentica per un kit di phishing, la connessione si avvia comunque. Hotel, campus, ospedali, enti locali e aeroporti riscontrano questa situazione ogni giorno, poiché quasi ogni visita inizia con tale domanda. La sicurezza DNS è l'insieme di controlli applicati: la risposta è genuina, la domanda è nascosta alle persone lungo il percorso e questa destinazione è consentita da questa rete?
Sommario
- Perché la ricerca DNS è un punto di controllo della sicurezza
- Confronto rapido dei controlli di sicurezza DNS
- In che modo DNSSEC dimostra l'autenticità di una risposta DNS
- Crittografia delle query DNS con DoH e DoT
- Come il DNS protettivo e il sinkholing bloccano i dispositivi infetti
- Limiti del DNS crittografato e delle blacklist
- Definizione dei controlli di sicurezza DNS rete per rete
Perché la ricerca DNS è un punto di controllo della sicurezza
Un nome può essere firmato, nascosto e condurre comunque a una destinazione mai consentita. Ecco perché la ricerca è importante: prima che uno smartphone apra un sito, una TV carichi un'app o un registratore di cassa si sincronizzi, viene chiesto al DNS dove andare e la rete risponde per prima.
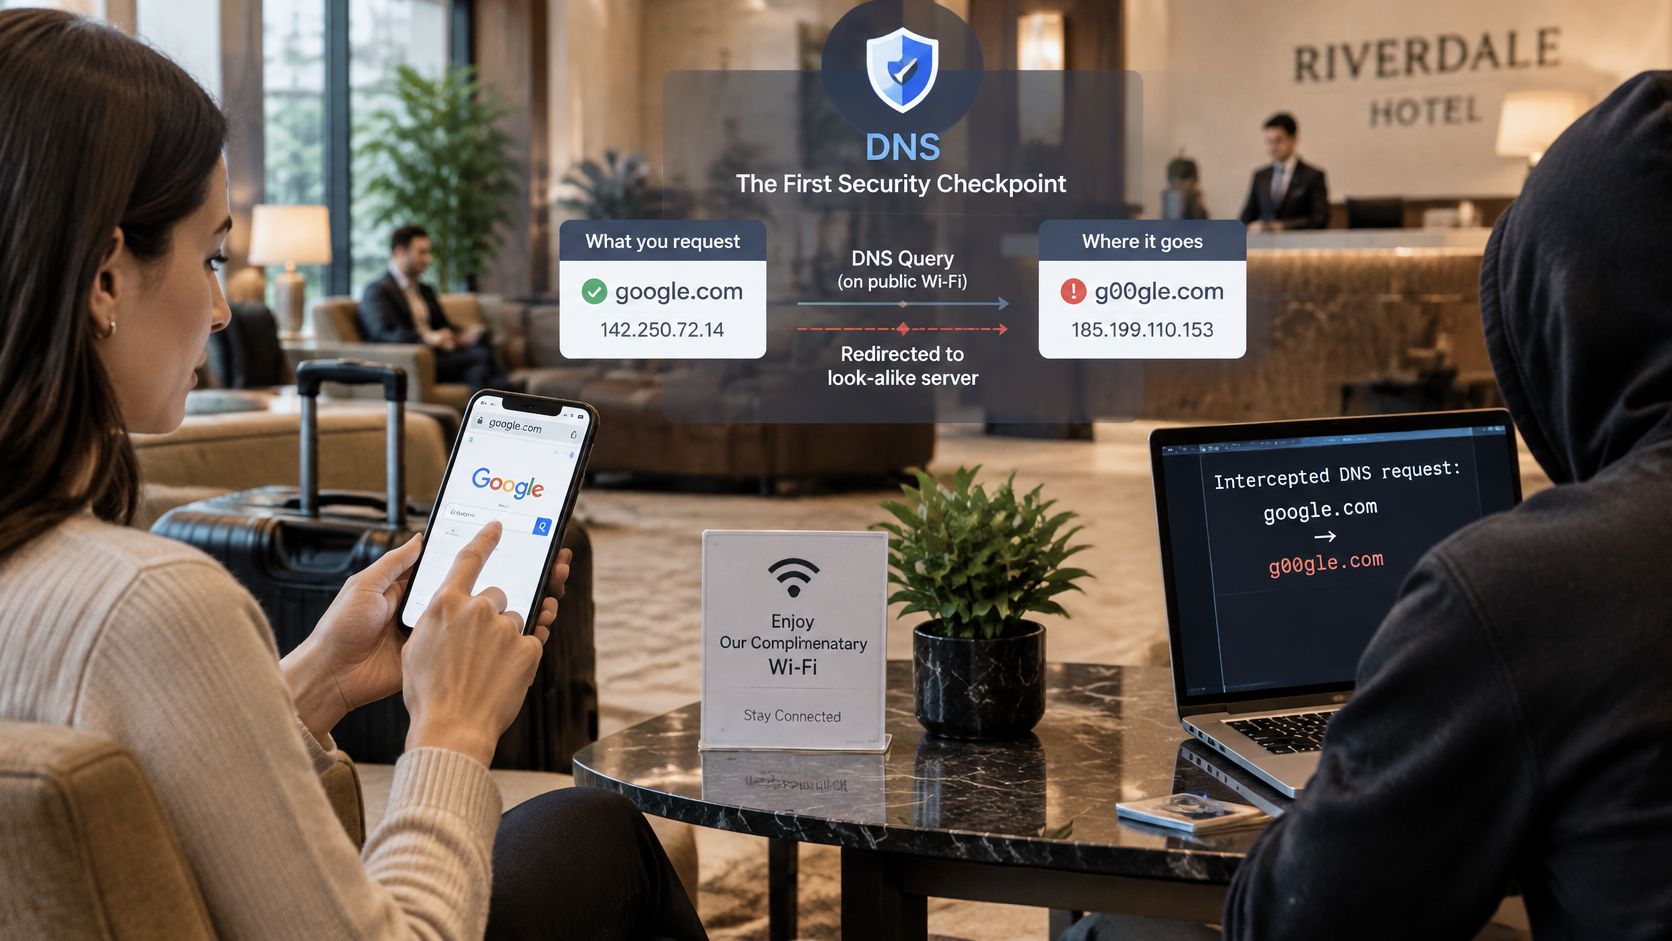
Consideri tale risposta come un punto di controllo con tre test distinti. Il record è stato modificato dopo la pubblicazione da parte del proprietario? Le persone lungo il percorso possono leggere il nome richiesto? Questa sede, scuola, reparto o rete ospiti deve consentire l'avvio della connessione? Entro il 2015, i materiali APNIC hanno segnalato la diffusione di DNSSEC su 630 di 808 domini di primo livello, pari al 78%, sebbene solo circa il 12% dei resolver stesse convalidando tali risposte. L'adozione ha continuato a crescere da allora e la lezione rimane la stessa: l'autenticità dimostra che la risposta è genuina, mentre la politica decide ancora se la destinazione sia consentita in questo contesto.
Tre attività, non un unico interruttore
- Autenticità. Dimostrare che il record non è stato alterato dopo la pubblicazione da parte del proprietario.
- Riservatezza. Impedire a soggetti lungo il percorso di rilevare tutti i nomi richiesti da un dispositivo.
- Criteri. Definire le destinazioni consentite per questa struttura, scuola o reparto.
I controlli di questa famiglia sono DNSSEC, DNS over HTTPS (DoH), DNS over TLS (DoT), protective DNS e DNS sinkholing. Ognuno di essi svolge una parte del lavoro. Un dominio di phishing firmato rimane un dominio di phishing. Una query crittografata è riservata lungo il percorso, tuttavia, se un'applicazione sceglie il proprio resolver, può aggirare la politica della sede destinata a verificare la risposta.
L'email mostra chiaramente questa differenza. Una ricerca del record DKIM mostra che un messaggio reca la firma del dominio, ma non dice nulla sul fatto che il contenuto sia sicuro per gli ospiti. Le reti condivise affrontano lo stesso divario, poiché raramente si installa un software su ogni telefono, laptop, telecamera o TV. È Lei a scegliere il resolver e la policy applicata, motivo per cui una ricerca DNS rappresenta una decisione di sicurezza per il settore ricettivo WiFi, campus, ospedali, enti locali, aeroporti e uffici multi-sede.
Un livello DNS di protezione come Purple Shield si colloca in quel punto di controllo: risponde alle ricerche per la rete protetta senza dover installare nulla sui dispositivi, e può rifiutare nomi noti di phishing, malware e command-and-control prima dell'inizio della connessione. La crittografia diventa quindi una scelta di posizionamento. Nasconda le query dove l'esposizione è reale, mantenga il resolver dove le Sue regole di autorizzazione, blocco e tutela continuano ad applicarsi e lasci che ciascun SSID, VLAN o sede applichi la politica più adatta al proprio livello di rischio.
Confronto rapido dei controlli di sicurezza DNS
| Controllo | Problema risolto | Cosa non copre | Dove viene distribuito |
|---|---|---|---|
| DNSSEC | Risposte DNS contraffatte o alterate | Nascondere la query e valutare se un sito è sicuro | Zone autorevoli e resolver di convalida |
| DNS over HTTPS (DoH) | Intercettazione e manomissione sul percorso verso il resolver | Destinazioni dannose, e può aggirare il filtraggio locale se non gestito | Collegamenti client-resolver e resolver-upstream |
| DNS over TLS (DoT) | La stessa esposizione di trasporto di DoH, su una porta dedicata | Destinazioni dannose, e può aggirare il filtraggio locale se non gestito | Collegamenti client-resolver e resolver-upstream |
| DNS protettivo | Malware, phishing, command-and-control e categorie indesiderate | Domini compromessi di recente non ancora segnalati dai feed | Resolver ricorsivo a servizio di ogni rete |
| DNS sinkholing | Dispositivi infetti che contattano server command-and-control | Bonifica del dispositivo. Mostra solo quale dispositivo ci ha provato | Risposte alle policy del DNS protettivo |
Consideri le righe come tre gruppi distinto, non come cinque prodotti concorrenti. I controlli di Autenticità dimostrano che una risposta è genuina. I controlli di Trasporto nascondono la query durante il transito. I controlli di Politica determinano se una destinazione è consentita. Tali controlli sono cumulativi. Una rete guest che si limita a crittografare le query accetterà comunque un nome di phishing firmato. Una rete che applica solo il filtraggio, senza mai verificare le firme, può ricevere l'indirizzo contraffatto di un istituto bancario.
Supponiamo che un resolver di convalida rifiuti una risposta contraffatta per una grande banca. Ottimo. Un dominio ingannevole simile, registrato e firmato correttamente, continuerà comunque a essere risolto, poiché nulla nella firma indica che il sito sia una truffa. È proprio per colmare questa lacuna che esiste il protective DNS. Il sinkholing rappresenta la fase successiva. Anziché un errore silenzioso, il nome di comando bloccato restituisce un indirizzo controllato dall'amministratore, consentendo al registro di mostrare quale laptop ha tentato la connessione verso l'esterno.
Regola pratica: Scegliere almeno un controllo da ciascun gruppo. Autenticità, trasporto e politica falliscono in modi diversi e il nome di un singolo prodotto su una diapositiva non risolve gli altri due.
I team legali che valutano i rischi correlati al WiFi per ospiti spesso richiedono la medesima suddivisione definita in termini di doveri specifici. I consigli sulla sicurezza per studi legali By Design rappresentano un valido supporto durante l'informativa agli stakeholder non tecnici su ciò che viene bloccato dalla rete.
Prima di proseguire, risponda a una domanda riguardante la rete attualmente in esame. Quale dei tre ruoli risulta privo di protezione oggi?
In che modo il DNSSEC dimostra l'autenticità di una risposta DNS
Le risposte DNS ordinarie sono facili da contraffare, poiché nulla nel protocollo lega un record al proprietario del nome. Il DNSSEC aggiunge una firma digitale a ciascun record, consentendo a un resolver di convalida di distinguere una risposta autentica da una alterata o inventata. La firma funziona come un sigillo antieffrazione su un flacone di farmaco. Dimostra che i contenuti non sono stati modificati dopo la sigillatura da parte del proprietario, ma non esprime alcun giudizio sulla sicurezza di ciò che si trova all'interno.
La catena effettivamente verificata da un resolver
La fiducia si basa su una catena di firme, verificate punto per punto. La radice (root) firma i domini di primo livello. Ogni dominio di primo livello firma i nomi sottostanti e questi ultimi firmano i singoli record. Un resolver con validazione ripercorre la catena a partire dalla radice. Un solo anello interrotto o un singolo record alterato determinano il fallimento della risposta.
Il visitatore visualizza quindi un errore anziché una contraffazione perfetta. Al personale sembra un sito non funzionante, quindi ci si può attendere segnalazioni del tipo "Internet non funziona" nello stesso momento in cui la convalida sta svolgendo il proprio lavoro.
L'adozione si suddivide in due questioni che è facile confondere: quanti utenti si trovano dietro un resolver che verifica le firme e quanti nomi sono effettivamente firmati. APNIC ha riferito che la validazione DNSSEC globale ha superato per la prima volta il 25% nell'aprile 2020, con la Svezia oltre l'85% e l'Arabia Saudita a circa il 96% nelle misurazioni citate. Un ospite dietro un resolver di validazione non riceve comunque alcuna protezione DNSSEC quando il nome richiesto non presenta una catena firmata.
| Misura | Valore riportato | Cosa indica agli operatori |
|---|---|---|
| Utenti alle spalle di resolver di convalida (2023) | Circa 30% | Un'ampia quota di utenti si trova dietro un resolver di convalida |
| Quota di traffico query DNS sottoposta a convalida (2023) | Circa 1% | Pochi nomi interrogati sono firmati, quindi la maggior parte delle ricerche non ha controlli |
| Primi un milione di domini Tranco firmati in modo valido (2024) | 9,4% (94.317 domini) | La firma riguarda ancora una minoranza di nomi popolari |
| Query indirizzate a nomi firmati (dati Cloudflare) | Circa 3,2% | La maggior parte delle ricerche non ottiene alcuna protezione DNSSEC |
| Tasso di firma per .com e .net | Molto al di sotto dei principali namespace nazionali | I namespace più ampi sono in ritardo |
| Tasso di firma per .nl, .cz, .no e .se | Nettamente superiore ai maggiori namespace generici | Alcuni namespace nazionali firmano molto più spesso |
| Convalida in Svezia e Arabia Saudita (misurazioni citate) | Oltre l'85% e circa il 96% | La convalida varia notevolmente da Paese a Paese |
Consideri tali righe come un divario tra due metà. I resolver sono ampiamente pronti per la verifica, ma i nomi richiesti dagli ospiti sono per lo più privi di firma, pertanto il sigillo manca nella maggior parte delle ricerche. Anche la firma si distribuisce in modo disomogeneo, concentrandosi in una manciata di spazi dei nomi con codice paese, mentre i nomi generici più ampi rimangono fortemente arretrati. Consideri il DNSSEC come un controllo che individua le risposte contraffatte laddove esiste una catena firmata, ed eviti di attendersi interventi sulla maggior parte delle ricerche all'interno di una rete SSID ad alto traffico.
Controlli da eseguire questa settimana
Ogni controllo richiede pochi minuti e insieme mostrano se il sigillo viene verificato sulla rete.
- Verificare che il resolver ricorsivo utilizzato dagli SSID convalidi il DNSSEC e non si limiti a memorizzare le risposte nella cache.
- Cercare un nome firmato e uno non firmato, quindi confrontare il risultato.
- Registrare i fallimenti di convalida con la rete e l'ora, in modo che un picco non venga archiviato semplicemente come "WiFi che fa il WiFi".
- Decidere in anticipo se una risposta non riuscita debba essere scartata o segnalata per la revisione manuale.
DNSSEC non indica mai che il sito verificato sia sicuro da usare. Un dominio registrato e firmato correttamente può comunque ospitare una truffa. La politica deve affiancare il sigillo.
Crittografare le query DNS con DoH e DoT
Una risposta firmata può comunque viaggiare in chiaro. Chiunque si trovi sul percorso, compreso un vicino sulla rete WiFi per ospiti o un access point compromesso, può vedere quali nomi vengono richiesti da un dispositivo. Autenticità e riservatezza sono problemi diversi e sono necessarie entrambe.
Il protocollo DNS over HTTPS, specificato nell'RFC 8484, crittografa il DNS e autentica il server, riducendo il monitoraggio passivo e rendendo più difficile reindirizzare le query verso un resolver malevolo. Il DNS over TLS offre una protezione del trasporto comparabile sulla propria porta. La pubblicazione NIST SP 800-81 raccomanda inoltre di separare i ruoli ricorsivi e autorevoli, poiché policy distinte riducono rischi come il cache poisoning. Eviti di lasciare che il server che pubblica le Sue zone risponda anche alle richieste ricorsive pubbliche.
Un laptop che esce silenziosamente dalla politica applicata
Immagini due ospiti sulla stessa rete SSID. Un laptop invia ogni ricerca al resolver della struttura. È possibile convalidare il DNSSEC, applicare categorie e minacce e inviare query upstream tramite DNS crittografato dove opportuno. Il browser dell'altro ospite dispone invece di un proprio resolver crittografato integrato. Tali query non toccano mai il filtro aziendale e il registro rimane vuoto mentre il laptop risolve in autonomia una categoria bloccata.
Tale aggiramento è il compromesso creato dal DNS crittografato sulle reti non gestite. Non è un motivo per lasciare le query in chiaro. È un motivo per procedere in modo deliberato.
- Blocchi il DNS diretto in uscita verso server arbitrari, in modo che i dispositivi non possano scegliere un resolver non gestito da Lei.
- Stabilisca intenzionalmente endpoint crittografati noti. Un percorso DoH non gestito all'interno di un'applicazione aggirerà il filtraggio e la reportistica locali.
- Mantenga il resolver ricorsivo soggetto alla Sua politica. Deve convalidare, applicare le regole per categoria e minaccia, e quindi crittografare a monte.
I log del resolver dovrebbero registrare la decisione sulla politica, la rete e l'ora. Non dovrebbero conservare una cronologia di navigazione più lunga di quanto la struttura abbia effettivamente bisogno, poiché una cronologia DNS può rivelare ricerche personali, mediche e legali.
La crittografia da sola non costituisce la sicurezza DNS. Nasconde la domanda, ma non decide se la risposta debba essere consentita.
In che modo il DNS protettivo e il sinkholing bloccano i dispositivi infetti
Il DNS protettivo funziona perché agisce prima che un'applicazione apra una connessione. Il resolver verifica il nome e può rifiutare infrastrutture ransomware, phishing, botnet e malware. La CISA descrive questo sistema come un ulteriore livello difensivo alimentato dalla threat intelligence, segnala che oltre il 91% del malware utilizza il DNS durante i cyberattacchi e afferma che il DNS protettivo potrebbe prevenire circa un incidente informatico su tre.
Sulle reti WiFi condivise, il laptop infetto può trovarsi ancora nella sala d'attesa. Ciò che gli viene impedito è risalire all'indirizzo del proprio server di comando.
Cosa mostra il sinkhole
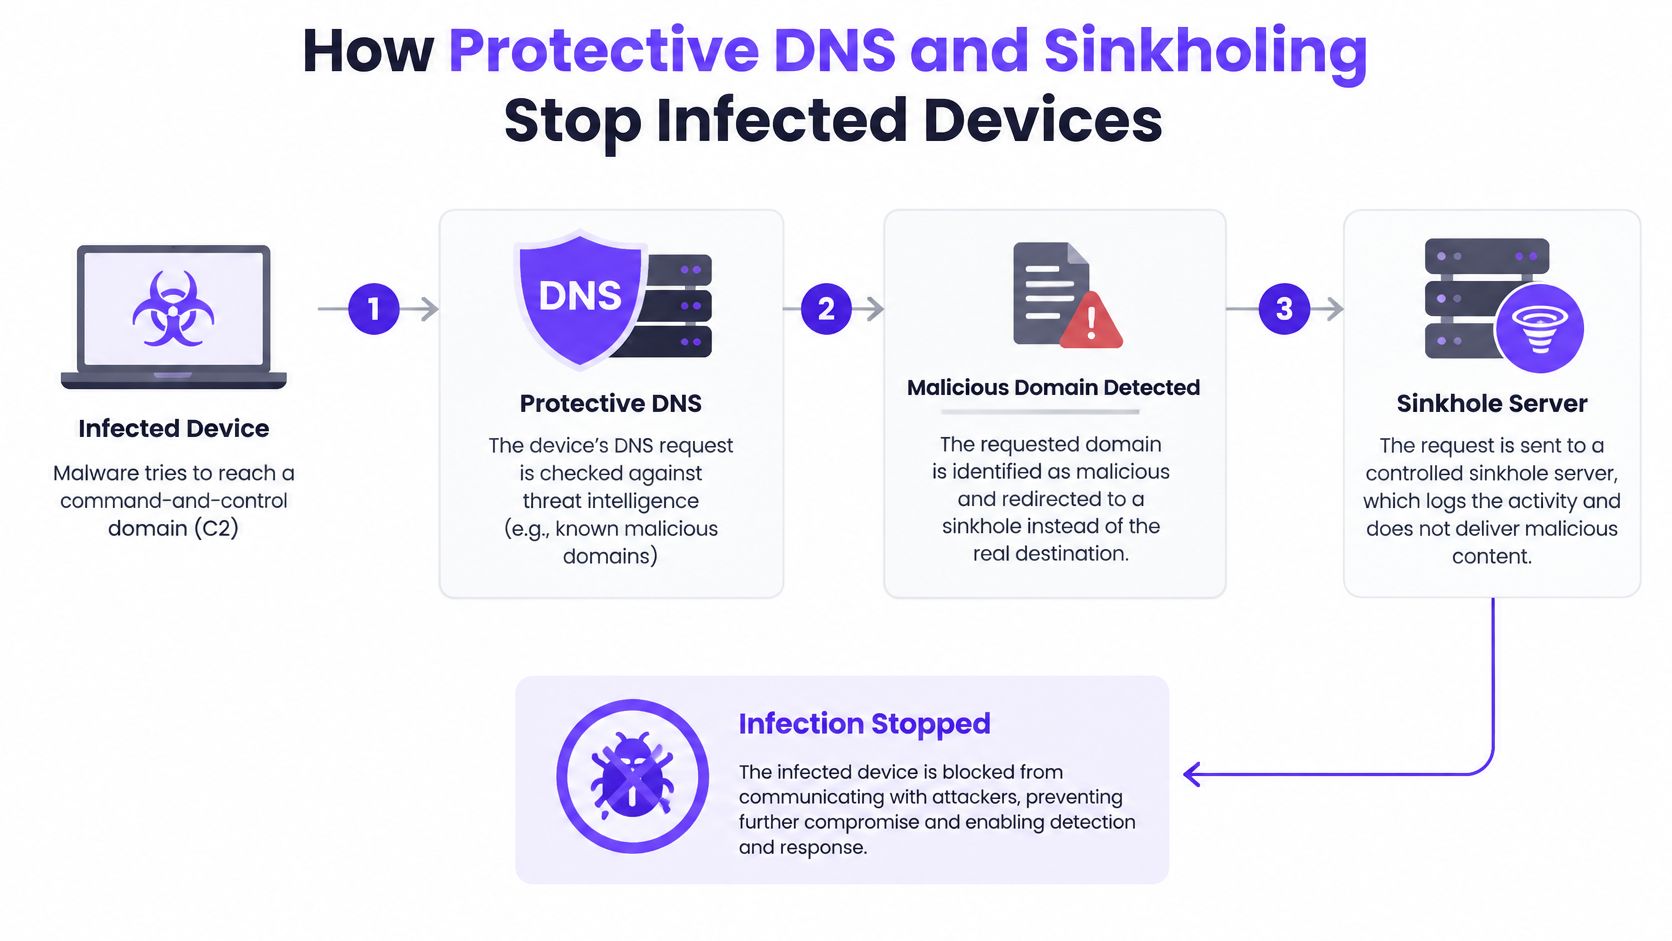
Un blocco semplice può sembrare un sito non raggiungibile. Il sinkholing restituisce invece un indirizzo controllato, rendendo visibile il tentativo. Supponiamo che un laptop sulla rete WiFiSSID ospiti invii un segnale a un nome di comando ogni pochi minuti. Il registro del sinkhole memorizza il dispositivo, la marca temporale e il dominio. Isolando tale sessione, è possibile bonificare la macchina. Il blocco del DNS non disinfetta il dispositivo, ma arresta la chiamata verso l'esterno e individua la fonte compromessa.
- Il dispositivo richiede il nome.
- Il resolver verifica i feed delle minacce e le politiche per quella rete WiFiSSID.
- Un nome di comando bloccato restituisce l'indirizzo del sinkhole.
- La connessione non viene mai avviata.
- Viene creata una voce di registro contenente la rete e l'ora.
- Un operatore isola il dispositivo ed effettua le dovute indagini.
La combinazione di due verifiche rende questo approccio concreto anziché teorico. È necessario reindirizzare forzatamente i client verso il resolver ricorsivo approvato, monitorando l'eventuale presenza di altri resolver e di bypass crittografati. Inoltre, la telemetria delle query deve essere conservata a sufficienza per individuare la rete, il dispositivo e il nome interessati.
I feed non rilevano i nomi che fino a ieri risultavano puliti. Un dominio registrato di recente, o un sito legittimo appena compromesso, può sfuggire ai dati sulla reputazione. I callback basati su IP e le app con una propria risoluzione richiedono controlli aggiuntivi. Il modello più solido affianca il DNS protettivo a validazione DNSSEC, criteri di risoluzione, segmentazione e telemetria tramite firewall o endpoint.
Presti attenzione anche al tunneling DNS. Il malware nasconde i dati all'interno del nome della query stesso, mostrano sottodomini insolitamente lunghi o dall'aspetto casuale e un elevato volume di query da un singolo dispositivo. Gestisca tale dispositivo come se fosse stato colpito da un sinkhole. Rimuova il dispositivo dal WiFi SSID condiviso ed effettui le dovute verifiche, anche qualora nessun feed abbia ancora identificato il dominio.
Vale la pena guardare una breve panoramica dello stesso concetto, dalla ricerca al callback bloccato, insieme al team responsabile della rete SSID ospiti.
Dove il DNS crittografato e le liste di blocco mostrano i propri limiti
Il blocco dei domini registrati di recente sembra essere il filtro più ovvio, ma non è sufficiente. Una registrazione malevola viene spesso individuata nel giro di pochi giorni. Un sito legittimo compromesso da un aggressore può invece rimanere pericoloso per mesi, mantenendo una reputazione già ritenuta affidabile dal feed.
Uno studio CAIDA del 2025 ha rilevato un tempo mediano di rilevamento di 16,3 giorni per i domini registrati a fini malevoli, rispetto a 86 giorni per i domini compromessi, con un divario superiore a cinque volte. Su WiFi condiviso ciò significa che un marchio noto, un quotidiano locale o un portale fornitori possono ospitare malware, phishing o contenuti command-and-control dopo una violazione, mentre tutti i punteggi di reputazione risultano ancora regolari.
Due modi in cui questo meccanismo fallisce all'interno di una sede
Gli elenchi troppo restrittivi penalizzano gli utenti sbagliati. Un ospite non riesce a caricare un motore di prenotazione, un paziente non può aprire il portale della clinica, uno studente perde l'accesso a un sito di ricerca e la reception deve gestire le WiFi. Un elenco troppo permissivo produce l'effetto opposto: lascia aperta la finestra di esposizione fino all'aggiornamento successivo del feed che, nel caso di un dominio compromesso, può richiedere un'attesa prolungata.
Il DNS crittografato presenta errori diversi. Un browser o un'app che sceglie il proprio resolver non presenta mai il nome alla politica aziendale, quindi né la regola del nuovo dominio né il ritardo del dominio compromesso hanno rilevanza. La ricerca non viene visualizzata. Se un resolver crittografato non è raggiungibile, alcuni dispositivi tornano al DNS ordinario e tale ripiego è leggibile e modificabile lungo il percorso. DNS over HTTPS su un dispositivo guest rappresenta una funzione di privacy per l'utente e una lacuna di visibilità per l'azienda, a meno che non si sia stabilito dove consentire l'invio di tali query.
Tre misure compensative evitano che l'elenco diventi l'unica strategia.
- Segnali comportamentali affiancati alla reputazione. Sottodomini lunghi e casuali, picchi improvvisi di query o un dispositivo inattivo che inizia a risolvere decine di nuovi nomi meritano un'analisi prima che il feed confermi.
- Una quarantena temporanea quando un dominio precedentemente affidabile modifica il proprio comportamento tra un aggiornamento e l'altro. È necessario sospenderlo, senza presumere che il vecchio punteggio sia ancora valido.
- Un percorso di revisione con sblocco rapido. Il personale di turno deve essere in grado di ripristinare un sito legittimo nello stesso giorno, annotando chi ne ha autorizzato l'accesso.
La domanda aperta per una rete pubblica non è "dovremmo crittografare il DNS?". È come mantenere private le query senza permettere che smartphone, app e dispositivi non gestiti eludano la politica di sicurezza.
Impostare i controlli di sicurezza DNS rete per rete
Un'unica politica per l'intero edificio è il motivo per cui gli smartphone degli ospiti, le pompe per infusione e i laptop dello staff finiscono per avere le stesse regole. Mappi ogni riga sottostante al proprio SSID o VLAN, in modo che la politica segua la rete anziché la speranza che gli utenti scelgano l'opzione WiFi corretta.
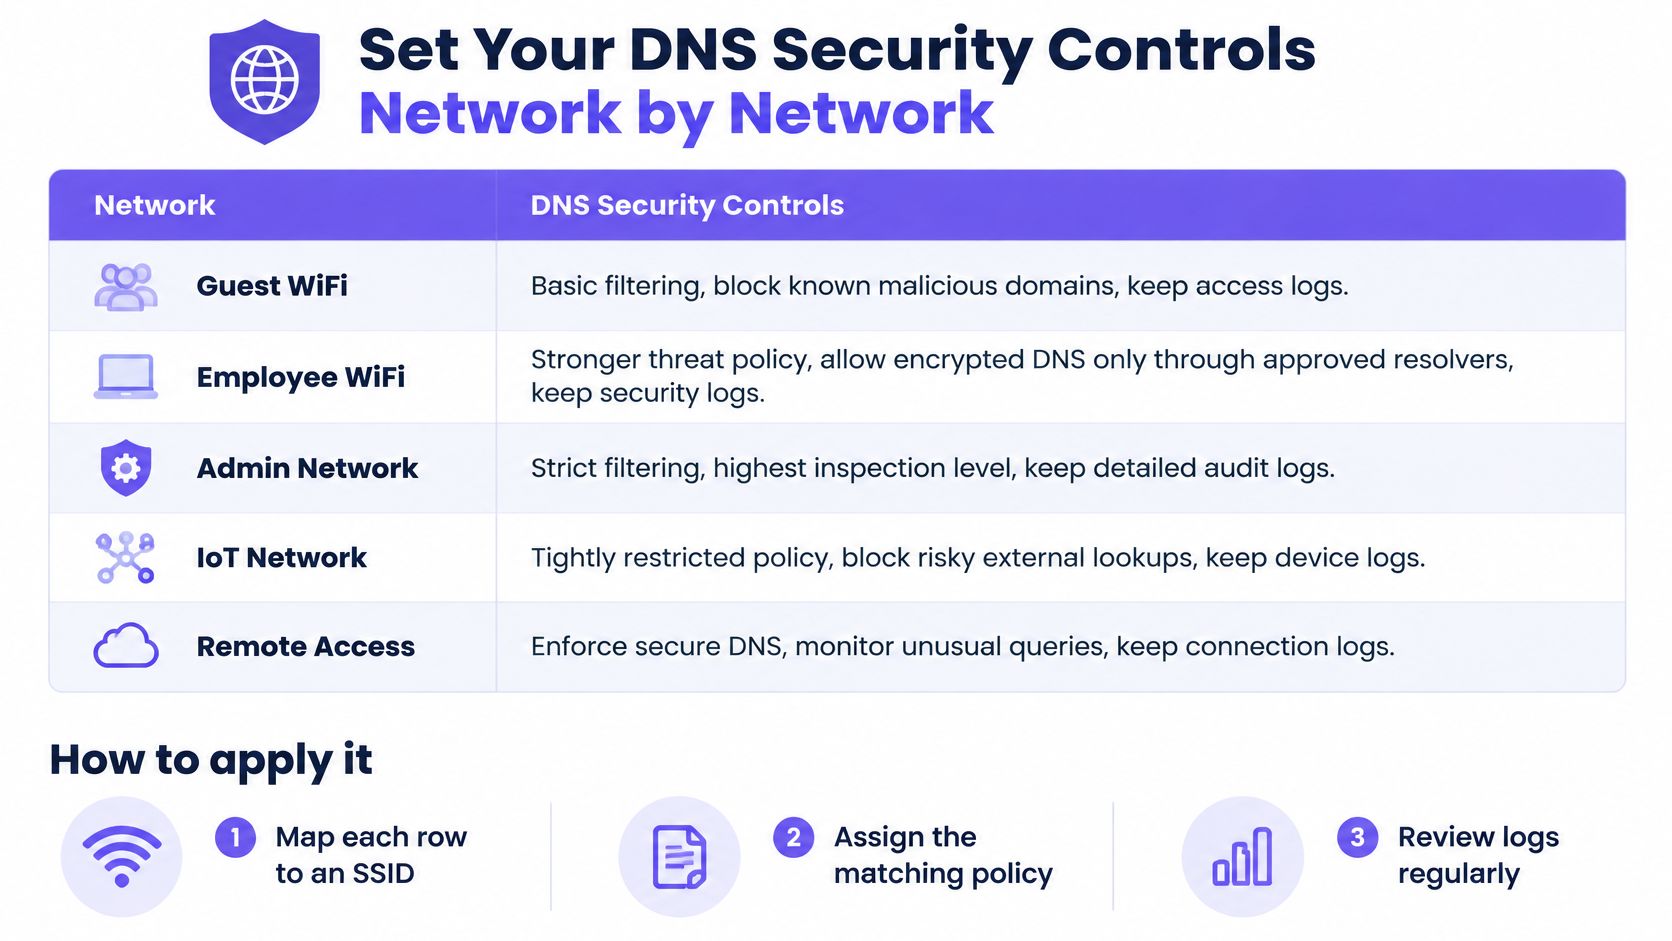
| Rete | Filtraggio e policy sulle minacce | Gestione del DNS crittografato | Log da conservare |
|---|---|---|---|
| Ospiti e pubblico WiFi | Categorie per adulti e dannose, difesa dalle minacce, SafeSearch | DNS crittografato solo tramite il resolver gestito, endpoint DoH pubblici noti bloccati | Domini bloccati, identificatore del dispositivo o della sessione, marcatura temporale |
| Reti del personale | Difesa dalle minacce prioritaria, con elenchi distinti di autorizzazioni e blocchi | DNS crittografato solo da dispositivi gestiti | Decisioni relative alle policy e modifiche dell'amministratore |
| Reti di studenti o residenti | Categorie appropriate per l'età impostate per gruppo | Solo resolver gestito, endpoint DoH pubblici noti bloccati | Ricerche bloccate, conservate per un periodo stabilito |
| Reti IoT e di dispositivi | Difesa dalle minacce e blocco dei comandi e controllo, nessuna policy sulle categorie | Porta 53 mantenuta sotto il proprio resolver, DNS crittografato testato prima dell'applicazione | Ricerche per indirizzo di dispositivo e avvisi di anomalia |
| Siti della sanità e del settore pubblico | Difesa dalle minacce unita al filtraggio delle categorie | Solo resolver gestito, con ogni eccezione documentata | Log pronti per attività di controllo destinate ad auditor e parti interessate |
La segmentazione della rete è ciò che impedisce a una TV compromessa sulla rete WiFi ospiti VLAN di utilizzare il resolver del personale. Purple Shield è un modo per gestire la situazione senza dover creare direttamente il resolver. Un unico livello DNS filtra i contenuti, blocca le minacce e rimuove gli annunci su ogni dispositivo, con una politica per SSID, VLAN e sede, e una dashboard unica. Sulle reti Open tale politica è rigida e adatta alle famiglie, sulle reti Secure la difesa dalle minacce ha la priorità e sulle reti xPSK la protezione è impostata per gruppo. È possibile analizzare gli URL bloccati, l'analisi delle minacce e l'utilizzo, per poi regolare la politica dalla medesima dashboard.
Perché le reti di dispositivi richiedono prima un test
Il DNS crittografato risulta problematico su ambienti IoT misti. Molti dispositivi utilizzano ancora il DNS ordinario e non è possibile configurarli uno a uno. Le recenti linee guida IETF indicano che la maggior parte dei dispositivi IoT utilizza ancora il DNS non crittografato sulla porta 53, pertanto tali query rimangono esposte all'intercettazione e il DNS crittografato non è obbligatorio in modo universale. L'attività sperimentale citata insieme a tali linee guida ha evidenziato una perdita di prestazioni del 482,5% per il DoT in un ambiente di test IoT, che sale al 537,9% se combinata con DNSSEC. Esegua dei test in un laboratorio SSID prima di imporre la crittografia su serrature di porte, casse o dispositivi clinici. Un controllo che disconnette i dispositivi verrà disattivato.
Applicare la modifica in questo ordine.
- Confermare che ogni client su quella SSID utilizzi il resolver approvato.
- Verificare la validazione DNSSEC su tale resolver, con un nome firmato e uno non firmato.
- Impostare la policy per SSID dalla tabella, incluso Safe Search dove il pubblico lo richiede.
- Attivare i log con un limite di conservazione giustificabile.
- Simulare un caso di dominio compromesso: prima la quarantena, poi una revisione in giornata.
- Inserire a calendario una revisione mensile delle policy e registrare chi ha modificato un'autorizzazione.
Scegliere la rete in cui una ricerca errata causa il danno maggiore e modificarla questa settimana. Per la maggior parte delle strutture si tratta della rete WiFi per ospiti. Per un ospedale o un campus potrebbe essere la rete a cui si collegano effettivamente pazienti, studenti o visitatori.
Purple Shield è il DNS protettivo per strutture, campus e reti pubbliche. Verifica ogni ricerca prima che inizi la connessione, applica criteri differenti per SSID, VLAN e struttura, e mostra gli elementi bloccati. Se desidera questo tipo di controllo sul WiFi già in uso, visiti la pagina Purple Shield.