
Ridurre l'uso della banda su WiFi multi-sito: metodi comprovati
Riduci l'uso della banda sul WiFi condiviso con compressione, caching, blocco degli annunci e QoS. Misura prima i dati, poi applica le soluzioni con il maggior risparmio.
Published 6 novembre 2026
Un hotel, un campus o una struttura pubblica ad alto traffico possono disporre di un'ampia capacità mensile e riscontrare comunque problemi quando gli ospiti arrivano, aprono gli stessi siti web e avviano lo streaming contemporaneamente. La soluzione non è sempre una connessione più veloce: occorre innanzitutto individuare qual è il traffico evitabile, quali payload possono essere ridotti e quando la domanda sta sovraccaricando la rete. Per ridurre l'utilizzo della larghezza di banda senza rendere il WiFi frustrante, misuri ogni modifica confrontando sia i byte risparmiati sia l'esperienza offerta agli utenti.
Sommario
- Tecniche classificate in base a risparmio ed sforzo
- Come misurare dove viene utilizzata la larghezza di banda
- Come comprimere il traffico web senza sprecare risorse CPU
- Riduzione dei download ripetuti e delle richieste di terze parti
- Pianificazione della domanda di picco nelle reti delle sedi
- Scegliere la prima modifica e confermarla
Tecniche classificate in base a risparmio ed sforzo
Inizi dal traffico che la Sua rete può ridurre al costo operativo più basso. Questa classifica rappresenta un elenco pratico di priorità, non una garanzia che ogni tecnica offrirà gli stessi risparmi in ogni sede.
| Tecnica | Risparmio misurato | Impegno | Iniziare da qui quando |
|---|---|---|---|
| Compressione della risposta HTTP | 59-82% dei dati di risposta comprimibili in un tracciamento del MIT | Basso | Le pagine ricche di testo predominano sugli SSID ospiti e pubblici |
| Compressione delle singole richieste | 26-34% dei byte di richiesta in un tracciamento del MIT | Medio | Le app e i portali inviano molte piccole richieste |
| Caching degli oggetti statici ripetuti | 16,2-29% del traffico esterno in un benchmark CDN | Medio | Le stesse risorse vengono caricate per molti ospiti |
| Caching web efficace | Volume di traffico inferiore del 17% in uno studio sugli smartphone | Medio | Il traffico degli ospiti include visite ripetute |
| Blocco di annunci e tracker | Circa 225 MB al giorno per un utente tipico in un'analisi del 2025 su 119 siti web | Basso | Le richieste di terze parti si ripetono sugli SSID ospiti e pubblici |
| Shaping dei picchi e QoS | Nessuna percentuale affidabile segnalata | Da medio ad alto | Gli eventi dal vivo creano brevi periodi di congestione |
| Tutte le tecniche a strati | Fino al 74,5% del volume originale su tutto il traffico misurato in uno studio sugli smartphone | Alto | Le infrastrutture multi-sito necessitano di uno stack coordinato |
Le misurazioni presentano ambiti differenti. La compressione delle risposte si applica alla porzione comprimibile dei dati, mentre i risparmi legati al caching dipendono dalla frequenza di ripetizione dei contenuti e dalla possibilità di memorizzarli in sicurezza. Il risultato relativo al blocco dei contenuti pubblicitari deriva dalla navigazione di un utente tipico, non costituisce una previsione per ogni struttura. L'analisi del 2025 sul traffico pubblicitario e di tracciamento offre agli operatori un motivo valido per considerare le richieste di terze parti come domanda effettiva, anziché concentrarsi esclusivamente sui download di grandi dimensioni.
Il caching, la compressione e la codifica delta affrontano diversi tipi di spreco: i contenuti non modificati non devono essere recuperati di nuovo, la ridondanza statistica può essere compressa e la codifica delta consente di inviare unicamente ciò che è cambiato. Uno studio del traffico generato da smartphone condotto dall'Università del Minnesota ha rilevato che la combinazione di caching, compressione dei file e codifica delta ha ridotto tutto il traffico misurato al 74,5% del suo volume originale. Tale risultato costituisce una valida motivazione a favore della stratificazione delle soluzioni, non un obiettivo garantito per la propria rete. I risultati dello studio sulla riduzione del traffico combinato mostrano perché un singolo controllo sostituisca raramente gli altri.
Per un operatore multi-sito, dia la priorità alle tecniche basate su evidenze locali: misuri la fonte principale di byte evitabili, quindi scelga il controllo corrispondente. Può anche esaminare il filtraggio DNS per le reti multi-sito mentre pianifica come gestire le destinazioni indesiderate nelle varie sedi. Per una visione separata delle prestazioni del punto vendita e dei relativi fattori determinanti, esplori le prestazioni del punto vendita.
Come misurare dove viene utilizzata la larghezza di banda
Una baseline utile dovrebbe mostrare dove vanno i byte, quando si verifica la congestione e quali persone o servizi sono interessati. Senza di essa, un flusso video di grandi dimensioni su un singolo SSID può sembrare un problema di capacità dell'intero complesso, e una modifica ai criteri può apparire riuscita solo perché quel giorno meno persone hanno utilizzato la rete.
Estrarre i byte totali per SSID e sede. Rilevare un normale giorno feriale e un evento di picco noto, utilizzando la stessa finestra di reportistica per entrambi. Mantenere separati i segmenti di rete per ospiti, personale, pagamenti e altri servizi, in modo che un gruppo ad alto traffico non nasconda quanto accade altrove.
Classificare le destinazioni in base ai byte, non al numero di richieste. Elencare i domini principali per volume di dati. Il numero di richieste è comunque importante, ma un dominio contattato di frequente può trasferire pochi dati, mentre un singolo servizio video può dominare l'utilizzo totale.
Raggruppare il traffico per tipo di contenuto. Separare HTML, CSS, JavaScript, immagini e video dai file già compressi come gli archivi ZIP e i video MP4. Ciò rivela quale traffico può essere compresso e quale richiede un approccio diverso.
Contare le richieste ripetute per lo stesso oggetto nell'arco di un'ora. La presenza di risorse statiche ripetute suggerisce un'opportunità di caching, specialmente quando molti ospiti visitano gli stessi siti. Distinguere le richieste ripetute che possono essere servite da una cache da quelle relative a contenuti personalizzati o dinamici.
Contrassegnare la quota di terze parti. Identificare le richieste verso domini esterni al sito che l'ospite ha scelto di visitare, inclusi servizi pubblicitari, di tracciamento e incorporati. Questo aiuta a stimare quanto traffico derivi dalle dipendenze della pagina piuttosto che dal contenuto principale.
Registrare il throughput di picco e la latenza su ciascun SSID. Confrontare tali misurazioni con i byte totali e i tentativi rieffettuati per distinguere un problema di volume da condizioni di congestione o segnale radio debole. Una singola applicazione ad alto traffico su una rete non dovrebbe attivare una restrizione generale su tutti gli ospiti.
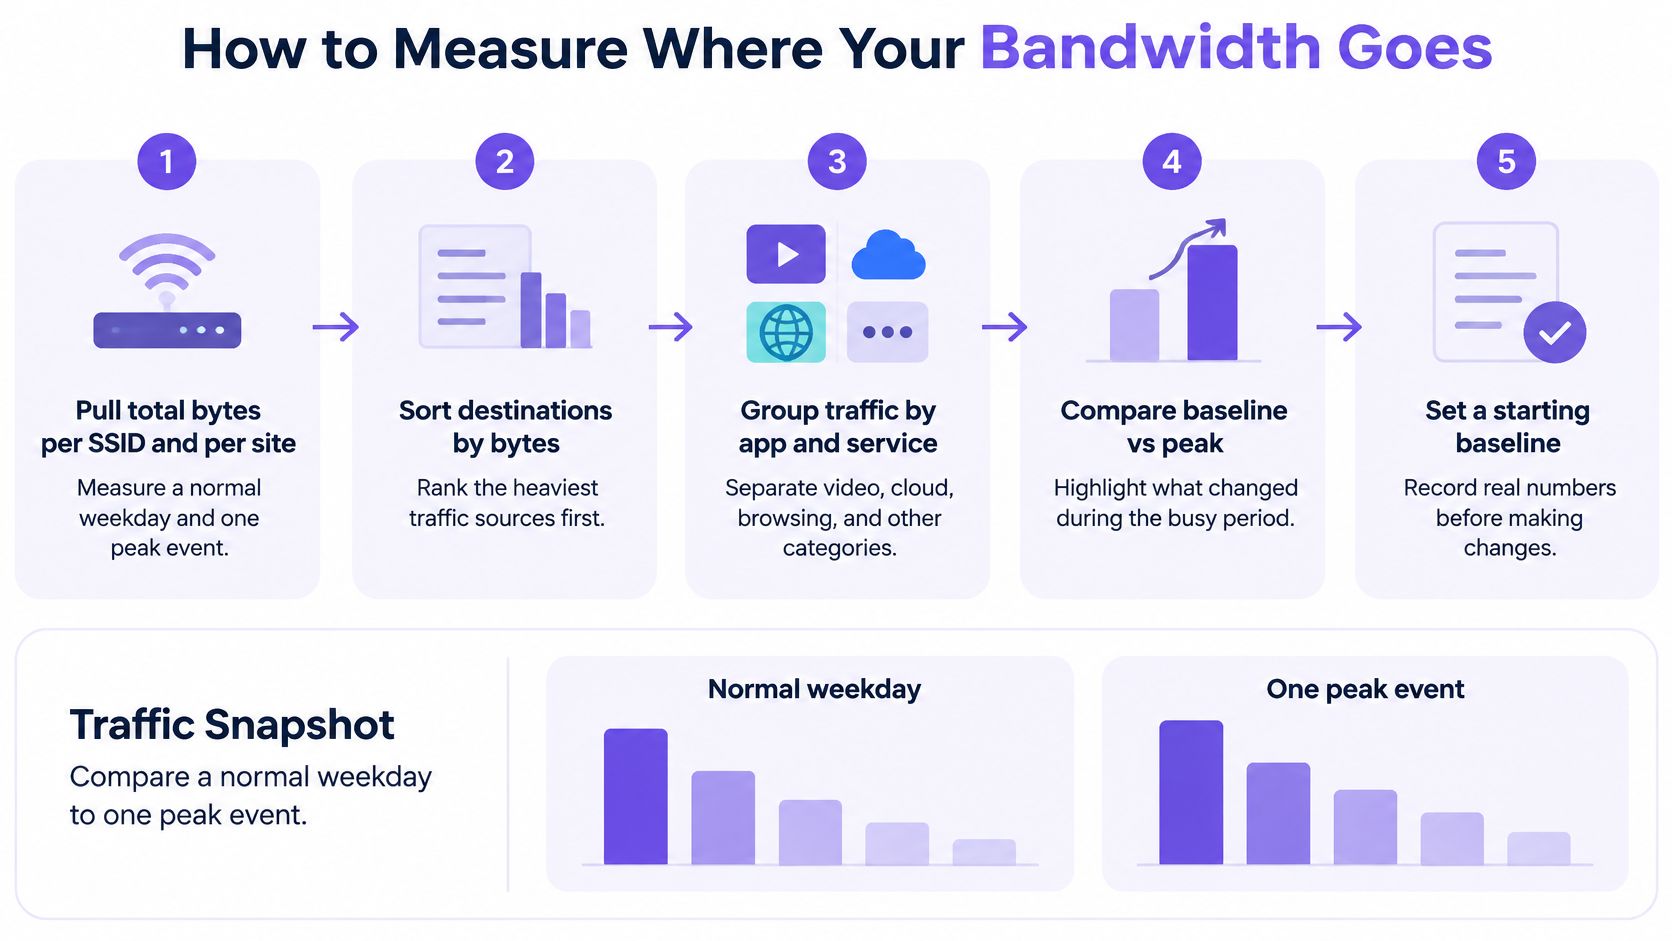
Mantenga il baseline sufficientemente semplice affinché ogni sede possa gestirlo. Un registro riutilizzabile dovrebbe includere byte totali, domini principali e throughput di picco per sede, con il SSID e il periodo di osservazione chiaramente identificati. Aggiunga report su latenza e malfunzionamenti quando confronta le modifiche, in modo che un calo del traffico non venga scambiato per un miglioramento se gli ospiti non riescono più a raggiungere ciò di cui hanno bisogno.
Come comprimere il traffico web senza sprecare CPU
I risparmi derivanti dalla compressione dipendono dalla porzione di traffico che è possibile comprimere e dalle modalità di applicazione della compressione stessa. Una valutazione di HTTP/1.1 condotta dal World Wide Web Consortium ha rilevato che la compressione del trasporto ha ridotto i pacchetti trasmessi di circa il 16% e ha abbreviato il tempo di recupero di circa il 12% per le richieste di pagine effettuate per la prima volta; la combinazione delle tecniche HTTP/1.1 ha prodotto risparmi di banda compresi tra il 2% e il 40%. Tali cifre rappresentano un utile promemoria per aspettarsi un intervallo di riduzione, e non un valore fisso per ogni rete. La valutazione W3C di HTTP/1.1 illustra anche il motivo per cui i risultati dipendono dalle tecniche utilizzate congiuntamente.
Utilizzare questa sequenza di rilascio:
Abilitare Brotli o gzip per le risposte basate su testo. Iniziare con HTML, CSS, JavaScript, JSON e testo semplice. Questi formati contengono spesso pattern ripetuti che si comprimono bene, a differenza dei file multimediali già compressi.
Testare la compressione in streaming per trasferimenti più lunghi o aggregati. Le analisi del MIT hanno riscontrato che la compressione in streaming potrebbe migliorare il risparmio rispetto alla compressione per singola risposta. In un tracciamento, ha ridotto la porzione comprimibile dell' 80% e ha abbassato i byte totali trasmessi del 35%. I risultati dipendono dal mix di traffico, pertanto si consiglia di misurare il risultato sulla propria SSID.
Ignorare i formati già compressi. I payload JPEG, PNG, MP4, ZIP e crittografati non sono idonei a un secondo passaggio di compressione. La loro rielaborazione può consumare CPU senza ridurre in modo significativo il trasferimento.
Impostare una dimensione minima di risposta tramite test. Le risposte di dimensioni ridotte potrebbero ottenere scarsi vantaggi una volta presi in considerazione il framing e i metadati. Confrontare diverse soglie invece di presumere che un unico limite sia adatto a ogni applicazione.
Misurare insieme byte, CPU e latenza. Mantenere la modifica solo se la riduzione dei byte trasferiti giustifica l'elaborazione aggiuntiva e la latenza visibile dall'utente rimane accettabile. Il contenuto HTTPS che la rete non può ispezionare non può essere compresso da un intermediario, quindi i controlli a livello DNS per le destinazioni indesiderate possono integrare la compressione senza sostituirla.
Provare la policy su un SSID per una settimana, registrare le stesse misurazioni prima e dopo e verificare l'assenza di errori dell'applicazione prima di estenderla. Se la manutenzione del sito fa parte del flusso di lavoro per le prestazioni, esplorare la durata aggiornata del sito di prova come ulteriore esempio di modifica delle operazioni web da valutare e gestire.
Riduzione dei download ripetuti e delle richieste di terze parti
Prima di aumentare la capacità del link, verificare se gli ospiti continuano a scaricare gli stessi oggetti o a caricare servizi di terze parti che apportano scarso valore alla visita. Un benchmark che ha esaminato 7,7 miliardi di richieste HTTP e 290 TB di traffico ha riscontrato che il caching collaborativo potrebbe ridurre il traffico esterno in una misura compresa tra il 16,2% e il 29%. Il suo scenario idealizzato con cache infinita potrebbe servire a livello locale il 31% del traffico IXP, un limite teorico piuttosto che un risultato previsto per una singola struttura. Il benchmark di CDN e caching supporta l'opportunità di verificare le richieste ripetute prima di impegnarsi nell'acquisto di ulteriore capacità.
Memorizzare nella cache ciò che può essere riutilizzato in modo sicuro
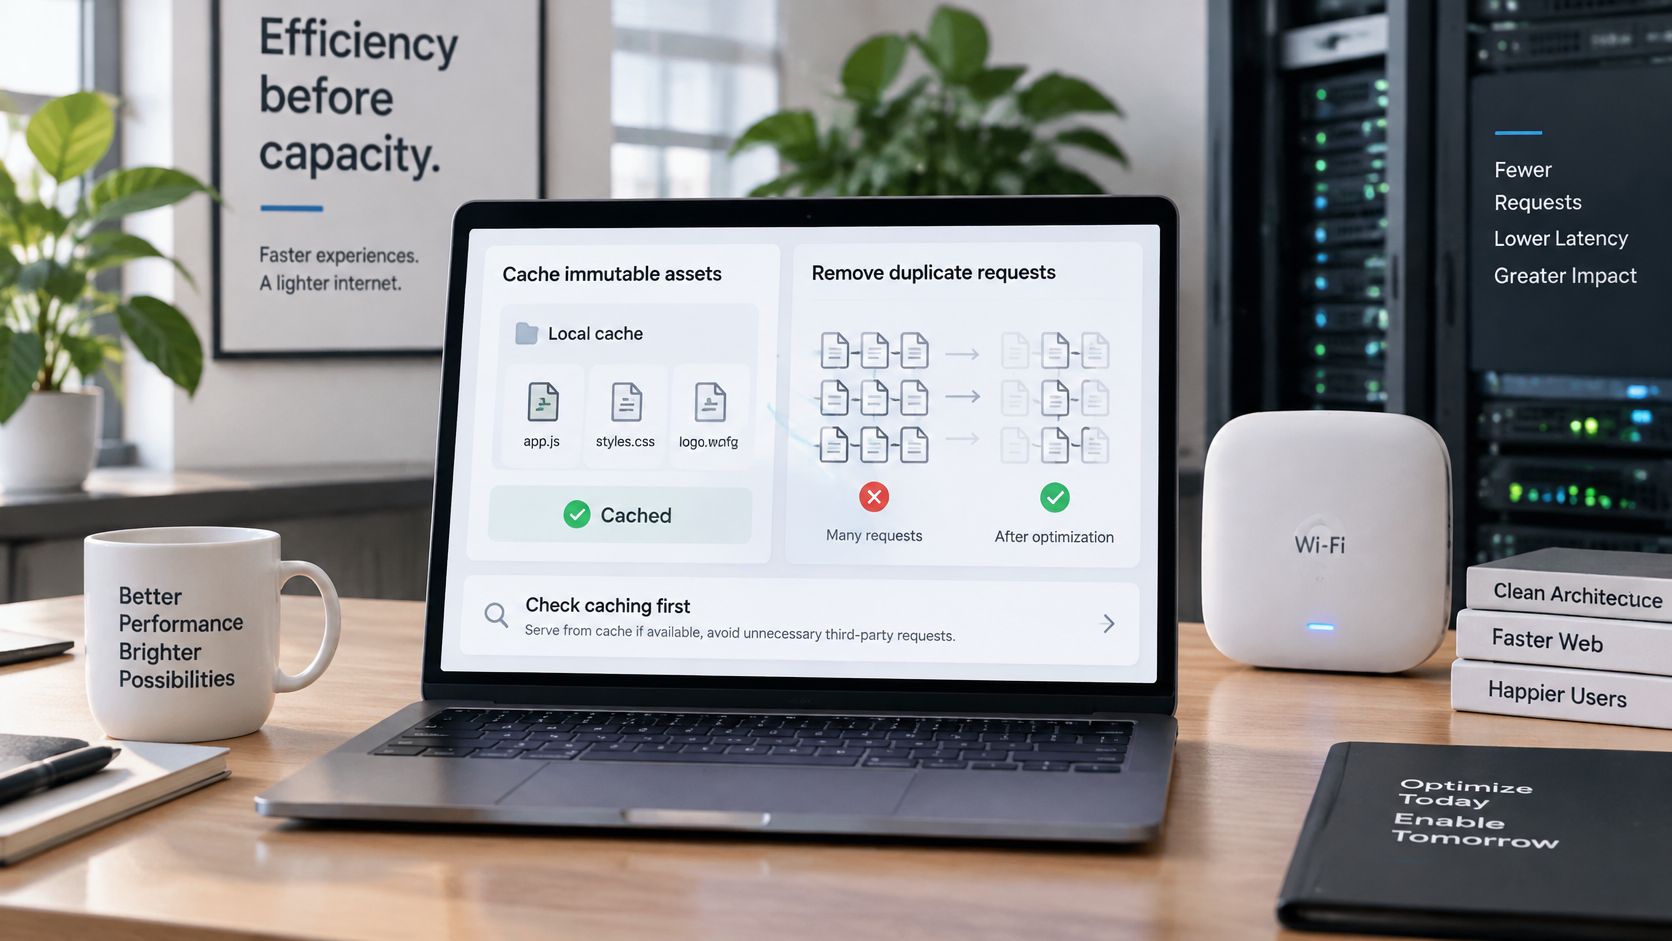
Assegnare tempi di validità lunghi alle risorse immutabili. Immagini, font e script con versione possono generalmente essere memorizzati in cache più a lungo quando il nome del file cambia ogni volta che cambia il file sottostante. Ciò consente ai visitatori che ritornano di riutilizzare i contenuti invariati anziché scaricarli di nuovo.
Riconvalidare gli oggetti dinamici. Utilizzare gli header ETag o Last-Modified in modo che un server possa confermare che una risposta memorizzata in cache sia ancora aggiornata. Questo evita di servire alla cieca contenuti obsoleti e riduce i trasferimenti non necessari quando un oggetto non è cambiato.
Misurare entrambi i rapporti di hit. Il rapporto di cache-hit conta le richieste andate a buon fine, mentre il rapporto di byte-hit mostra quanti dati sono stati risparmiati da tali hit. Molti piccoli file memorizzati in cache possono generare un buon numero di richieste senza fare molta differenza per la larghezza di banda totale.
Eseguire i test nei periodi di massima attività. Il traffico ripetuto è più importante quando molti ospiti competono per la capacità. Confrontare i byte inviati dalla cache e i byte recuperati dall'esterno durante una finestra di picco, non solo sulla media dell'intera giornata.
Rimuovere le richieste non necessarie
Utilizzi il filtraggio a livello DNS su SSID per ospiti e pubblici per bloccare pubblicità indesiderate, tracciamenti e altre destinazioni non necessarie prima che tali domini vengano caricati. Mantenga il personale e le reti a pagamento su criteri adatti alle loro diverse esigenze. L'analisi del 2025 di 119 siti web ha identificato 276 tracker univoci di 233 aziende e richieste verso 829 domini di tracciamento, evidenziando perché gli operatori dovrebbero misurare l'overhead delle richieste oltre ai payload di grandi dimensioni. Alcuni editori dipendono dai ricavi pubblicitari e un blocco aggressivo può interferire con le funzionalità delle pagine. Le indicazioni sul filtraggio DNS per il blocco degli annunci di rete possono aiutare gli operatori a valutare come applicare e monitorare tali criteri. Per un esempio di contenuti video presentati come destinazione di navigazione, esplori la galleria YouTube di GA.
Mantenga un'allowlist per i domini di prenotazione, pagamento e login, e utilizzi eccezioni per categoria quando un sito richiede uno script di terze parti per funzionare. Monitori richieste bloccate, byte stimati evitati, effetti sul caricamento della pagina e falsi positivi separatamente. Non memorizzi in cache risposte personalizzate o contenenti autorizzazioni, che potrebbero esporre le informazioni di un ospite a un altro. Definisca un piano di invalidazione prima di abilitare la memorizzazione in cache a lungo termine e valuti un filtro sia in base al suo elenco di errori causati sia alla riduzione del traffico.
Pianificazione del picco di domanda nelle reti delle strutture
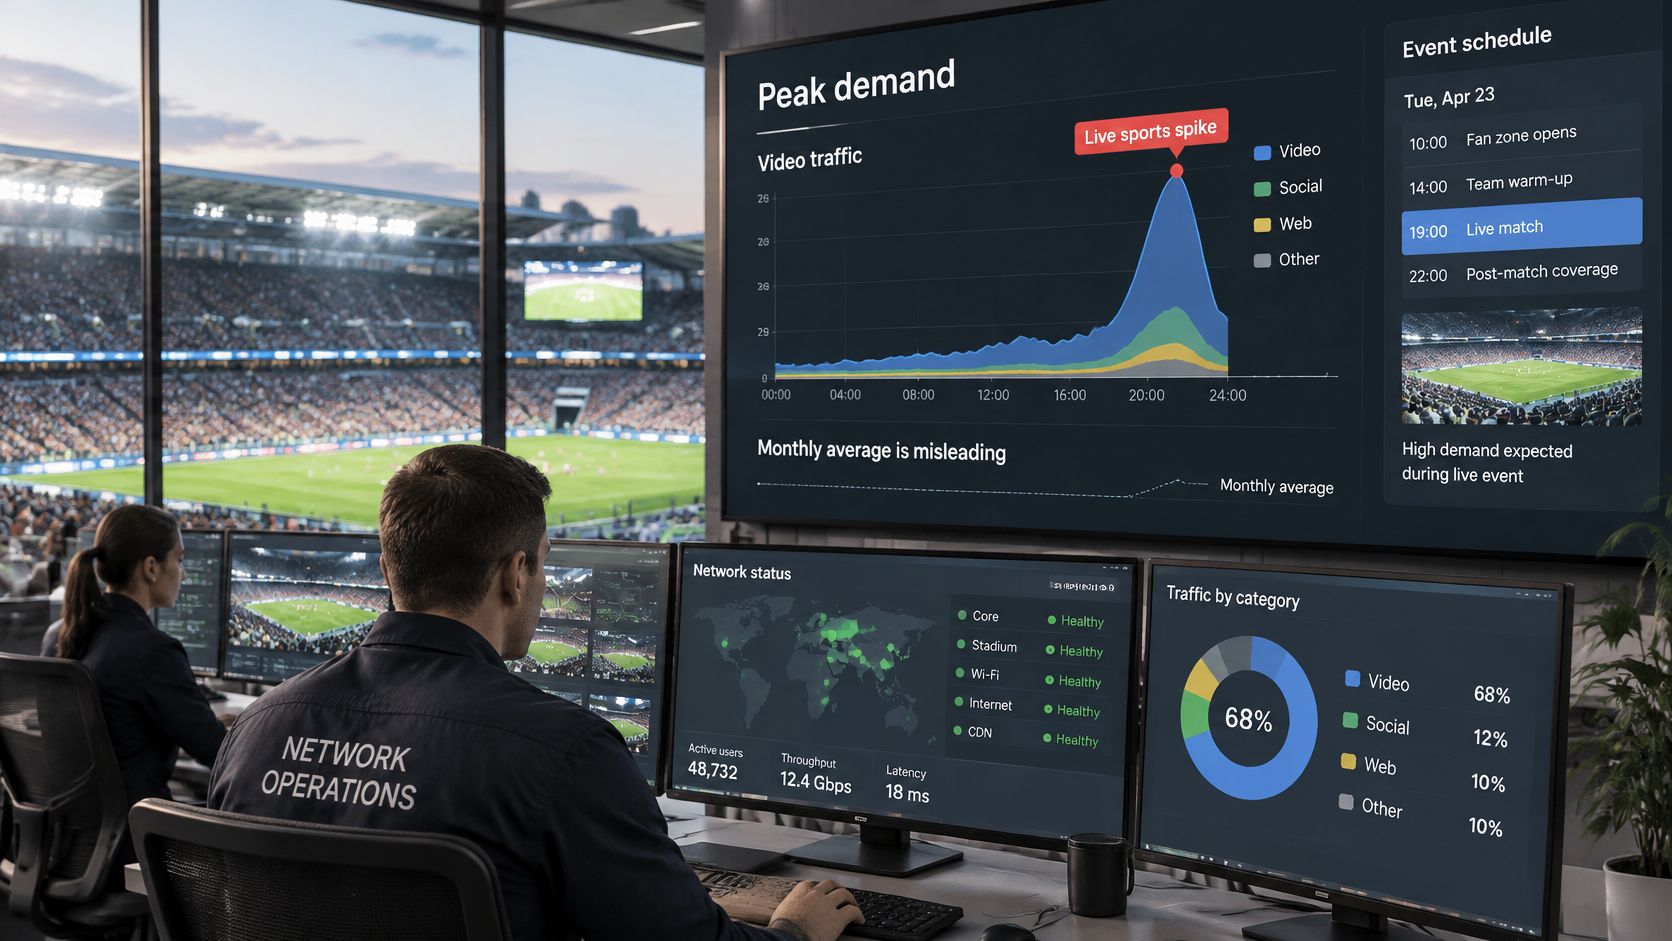
L'utilizzo mensile non è un buon indicatore dell'esperienza degli ospiti in una sede affollata. Un picco improvviso di breve durata può intasare un collegamento condiviso anche quando il consumo totale del mese appare ragionevole. I report sul traffico di rete identificano i video come la categoria di applicazioni più ampia e notano che lo sport in streaming live può generare picchi da tre a quattro volte superiori al normale utilizzo. I report sulla domanda per eventi dal vivo e sulla congestione nelle aree pubbliche descrivono anche uno studio del 2025 sulle aree pubbliche congested, in cui il throughput di offloading convenzionale è sceso a 6,2 Mbps in presenza di carichi elevati, mentre un approccio basato sul contesto ha raggiunto 10,1 Mbps.
Utilizzare una pianificazione che protegga i servizi importanti senza applicare un limite generalizzato per tutto il giorno:
Elencare le finestre temporali degli eventi prevedibili. Contrassegnare i giorni di partite, proiezioni, conferenze e assemblee scolastiche, inclusi i periodi di allestimento e chiusura in cui anche il personale potrebbe avere bisogno di un accesso affidabile. Annotare quali posizioni e SSID potrebbero essere interessati.
Applicare limiti temporanei alla rete per gli ospiti. Durante un evento, prendere in considerazione controlli più severi sullo streaming o sui download di grandi dimensioni sul WiFi per gli ospiti (SSID). Mantenere la regola collegata alla finestra di maggiore affluenza e riesaminarla al termine dell'evento, anziché lasciare la restrizione attiva in modo permanente.
Separare il traffico operativo. Assegnare il personale, i punti vendita e le attività di pagamento a reti con priorità dedicata. Un picco di streaming da parte degli ospiti non dovrebbe impedire a un terminale di pagamento di completare una transazione.
Monitorare la combinazione di traffico in tempo reale. La visibilità in tempo reale dovrebbe mostrare quali applicazioni o gruppi di utenti stanno generando un picco. Se i video sono predominanti, regolamentare tale traffico anziché limitare la navigazione o i servizi essenziali per tutti.
Proteggere il servizio, non solo la capacità. Una politica che risparmia byte ma non consente agli ospiti di completare una prenotazione o un pagamento ha fallito il suo test operativo.
Confronti throughput, latenza, tentativi e traffico bloccato o differito durante lo stesso intervallo di eventi. Queste misurazioni mostrano se la rete è rimasta utilizzabile, non solo se ha trasportato meno dati. Controlli troppo aggressivi possono spingere gli ospiti verso reti cellulari già congested; pertanto, mantenga limiti proporzionati e verifichi i report di ospiti e personale. Per un contesto più ampio sulla protezione dell'accesso ospiti condiviso, consulti le indicazioni sulla WiFi sicurezza della rete ospiti.
Scegliere la prima modifica e confermarla
Selezionare la modifica che corrisponde al valore anomalo più rilevante nella propria baseline. Se il testo e gli script costituiscono la componente dominante, testare la compressione. Se si ripresentano gli stessi file statici, provare a utilizzare il caching. Se i domini di terze parti generano un'attività evitabile, sperimentare il filtraggio a livello DNS. Se l'utilizzo registra picchi in concomitanza con eventi specifici, modellare la domanda in tali momenti anziché limitare tutti gli ospiti durante l'intera giornata.
Scegliere un SSID o una sede come pilota. Scegliere una posizione con reportistica affidabile e un problema chiaro da affrontare. Mantenere l'ambito abbastanza ridotto da consentire al personale di individuare eventuali malfunzionamenti e collegarli alla modifica.
Applicare una modifica e registrare il confronto. Utilizzare gli stessi campi di riferimento prima e dopo, inclusi i byte totali, i domini principali e la velocità effettiva massima. Mantenere stabili le altre policy di rete durante il test per facilitare l'interpretazione del risultato.
Esaminare tre misurazioni dopo due settimane. Confrontare byte per sessione utente, velocità effettiva nelle ore di punta e segnalazioni di malfunzionamenti da parte di utenti o personale. Questi dati mostrano se la policy ha ridotto la domanda, ha aiutato durante i periodi di congestione e ha comunque consentito di utilizzare i servizi essenziali.
Eseguire il rollout solo quando il servizio tiene. Estendere la soluzione a sedi simili quando la latenza degli utenti rimane accettabile e i malfunzionamenti si mantengono bassi. Le sedi con pubblico o applicazioni differenti potrebbero richiedere una policy diversa, pertanto non considerare un singolo pilota come prova che ogni posizione risponderà allo stesso modo.
Lasciare che siano i risultati locali a decidere se estendere il filtraggio. Se le richieste di terze parti rappresentano l'anomalia, testare un filtro a livello DNS su un SSID e tracciare separatamente le richieste bloccate, i byte stimati risparmiati e i problemi segnalati sul sito. Mantenere un elenco ridotto e revisionato di eccezioni per i servizi necessari agli utenti.
Un progetto pilota di successo non si limita a mostrare un minor numero di byte. Dimostra che gli ospiti possono ancora navigare, pagare, prenotare e utilizzare i servizi richiesti, mentre il personale può operare in modo affidabile nei periodi di punta. L'obiettivo è servire al meglio gli ospiti al minor costo di larghezza di banda sostenibile, non ridurre i byte a tutti i costi.
Purple Shield offre protezione DNS, filtraggio dei contenuti, difesa dalle minacce e blocco degli annunci a livello DNS per il WiFi pubblico e degli ospiti WiFi, con criteri che possono essere applicati per SSID, struttura e orario. Se desidera verificare come il filtraggio e la reportistica possono adattarsi alla Sua rete, visiti Purple Shield.