
Sicurezza della supply chain: rischi, controlli e difesa della rete
Scoprite cosa significa sicurezza della supply chain, i rischi e i controlli più comuni e come la difesa dalle minacce a livello di rete protegge il WiFi condiviso e gli ambienti connessi.
Published 17 novembre 2026
Davanti a Lei c'è un foglio di calcolo dei fornitori in cui ciascuno risulta "approvato" e un ticket che segnala che un terminale POS non riesce a raggiungere il proprio fornitore questa mattina. L'ufficio acquisti richiede una conferma o un rifiuto sul rinnovo. Il reparto operativo vuole che le casse tornino online. Nessuno dei due documenti indica se a presentare un guasto sia l'host cloud, il server degli aggiornamenti o l'identity provider del fornitore.
Questo è l'aspetto quotidiano della sicurezza della supply chain. Il rischio non riguarda soltanto l'azienda indicata nel contratto. Riguarda la piattaforma condivisa alla base di diversi contratti, l'aggiornamento che arriva già considerato attendibile e l'account del partner ancora attivo perché nessuno lo ha verificato in questo trimestre.
Inizierei identificando le poche dipendenze indispensabili per la Sua operatività, per poi verificare quali prove Lei possieda per ciascuna di esse. La presenza di un logo su un questionario non equivale a una decisione.
Sommario
- Cosa significa la sicurezza della supply chain e perché è importante
- Dove penetra il rischio della supply chain e perché i partner sono punti deboli
- Come si diffondono gli attacchi alla supply chain del software
- Controlli che riducono il rischio della supply chain
- Gestire il rischio delle terze parti indirette non visibili
- Il ruolo della difesa dalle minacce a livello di rete
- Decidere quale lacuna della supply chain colmare per prima
Che cosa significa sicurezza della supply chain e perché è importante
La sicurezza della supply chain implica la protezione di ogni fornitore, servizio, componente software e percorso da cui dipende la Sua organizzazione, definendo al contempo il livello di fiducia che ogni anello merita.
Un edificio con una porta d'ingresso solida ma una banchina di carico non protetta ha un problema di supply chain, non un problema di porte. La stessa dinamica si riscontra nelle operation. Il firewall aziendale può essere rigoroso, ma spetta comunque a un carrier, a un fornitore di software o a una regione cloud decidere se gli ordini, le cartelle cliniche o il WiFi per ospiti restino operativi.
La portata di tale esposizione è strutturale. Il report dell'OCSE sulla resilienza della supply chain evidenzia che i prodotti intermedi rappresentavano fino al 60% del commercio globale nel 2020; pertanto, beni e servizi oltrepassano spesso i confini diverse volte prima di raggiungere l'utente finale. Ciascun passaggio rappresenta un fornitore, un porto, una piattaforma o un contratto in più che può presentare criticità.
La concentrazione batte un lungo elenco di fornitori
Circa il 30% dei prodotti esportati è soggetto a un'elevata concentrazione tra un numero ridotto di partner commerciali, e i casi di diversificazione non ottimale sono risultati superiori del 50% negli anni 2020 rispetto alla fine degli anni '90, secondo lo stesso studio dell'OCSE. Un registro di 400 fornitori può comunque celare un singolo identity provider, un'unica region cloud o una specifica porta condivisa da diversi di essi.
Riportare la produzione in patria non è una soluzione automatica. I modelli dell'OCSE relativi a uno scenario di rilocalizzazione su ampia scala mostrano che il commercio globale potrebbe diminuire di oltre il 18% e il PIL reale globale di oltre il 5%, senza consistenti miglioramenti in termini di resilienza. Ciò che si dimostra più efficace è la visibilità sulle dipendenze critiche, la diversificazione, le opzioni di sostituzione e una gestione coordinata del rischio. La rinuncia al commercio non sostituisce questi quattro fattori.
Dove si introduce il rischio della supply chain e perché i partner sono punti deboli
| Punto di ingresso | Modalità di errore | Segnale di avviso |
|---|---|---|
| Fornitori diretti | Una violazione del fornitore espone dati condivisi o accessi | Il fornitore rifiuta di condividere prove di audit o di sicurezza |
| Logistica e porti | Ritardi o manomissioni bloccano le scorte o le spedizioni | Un unico vettore o porto senza una rotta alternativa testata |
| Fornitori di software | Un aggiornamento compromesso raggiunge i Suoi sistemi | Nessun SBOM o nessuna provenienza firmata della build |
| Servizi cloud e gestiti | Un'interruzione del servizio del provider si ripercuote sulle Sue operazioni | Un unico provider ospita diversi servizi critici |
| Provider di identità e accessi | Credenziali dei partner sottratte aprono l'accesso ai sistemi interni | Account condivisi o assenza di MFA per gli accessi dei partner |
| Provider DNS e di rete | I domini dannosi vengono raggiunti tramite una risoluzione non verificata | Il traffico guest o BYOD transita senza filtraggio delle risoluzioni |
Ogni riga rappresenta un percorso che un utente malintenzionato o un incidente può sfruttare senza toccare i sistemi gestiti direttamente da Lei. Un addetto alle pulizie che possiede una chiave passe-partout non ha bisogno di forzare il caveau. Un ladro raramente scassina il caveau se le chiavi dell'addetto alle pulizie aprono la porta sul retro.
Perché viene scelto il partner più debole
Il report Global Cybersecurity Outlook 2023 del World Economic Forum ha rilevato che il 27% dei dirigenti d'azienda e il 14% dei leader governativi consideravano le organizzazioni terze decisamente meno resilienti dal punto di vista informatico rispetto alle proprie. I criminali informatici sfruttano questa vulnerabilità, prendendo di mira il fornitore, il service desk o le dipendenze software anziché l'organizzazione principale, dotata di difese più solide.
I dati del Data Breach Investigations Report 2024 di Verizon, sintetizzati dal World Economic Forum, hanno mostrato che gli incidenti legati a vulnerabilità del software sono aumentati del 180% nel 2023 rispetto all'anno precedente, e il 15% di tali incidenti ha coinvolto un fornitore terzo. Il volume complessivo è talmente elevato che attendere un inventario perfetto costituisce una pessima strategia. Il Forum ha riportato una stima di circa 2.220 attacchi informatici al giorno nel 2023, equivalenti a oltre 800.000 attacchi nel corso dell'anno.
Cosa non riesce a vedere un perimetro
Un firewall perimetrale non ispeziona il server di build di un partner, né rileva che tre fornitori "indipendenti" risiedono tutti su un unico account cloud. I controlli devono estendersi ai partner e ai servizi connessi digitalmente la cui compromissione potrebbe interrompere le operazioni, esporre dati o compromettere la fiducia nell'intera rete.
Regola pratica: elenchi ogni fornitore che dispone di accessi, dati o servizi essenziali per la Sua operatività, quindi indichi quale dei sei punti di ingresso viene utilizzato da ciascuno di essi.
Come si diffondono gli attacchi alla software supply chain
Ipotizziamo che una libreria da cui dipende il fornitore dei POS sia gestita da un solo sviluppatore. Un attacco di phishing compromette quell'account. Il repository viene modificato. Il sistema di build pacchettizza il codice manomesso. L'artefatto viene firmato con la normale chiave della pipeline e pubblicato. Il fornitore distribuisce l'aggiornamento e le casse lo installano poiché il canale di aggiornamento è approvato.
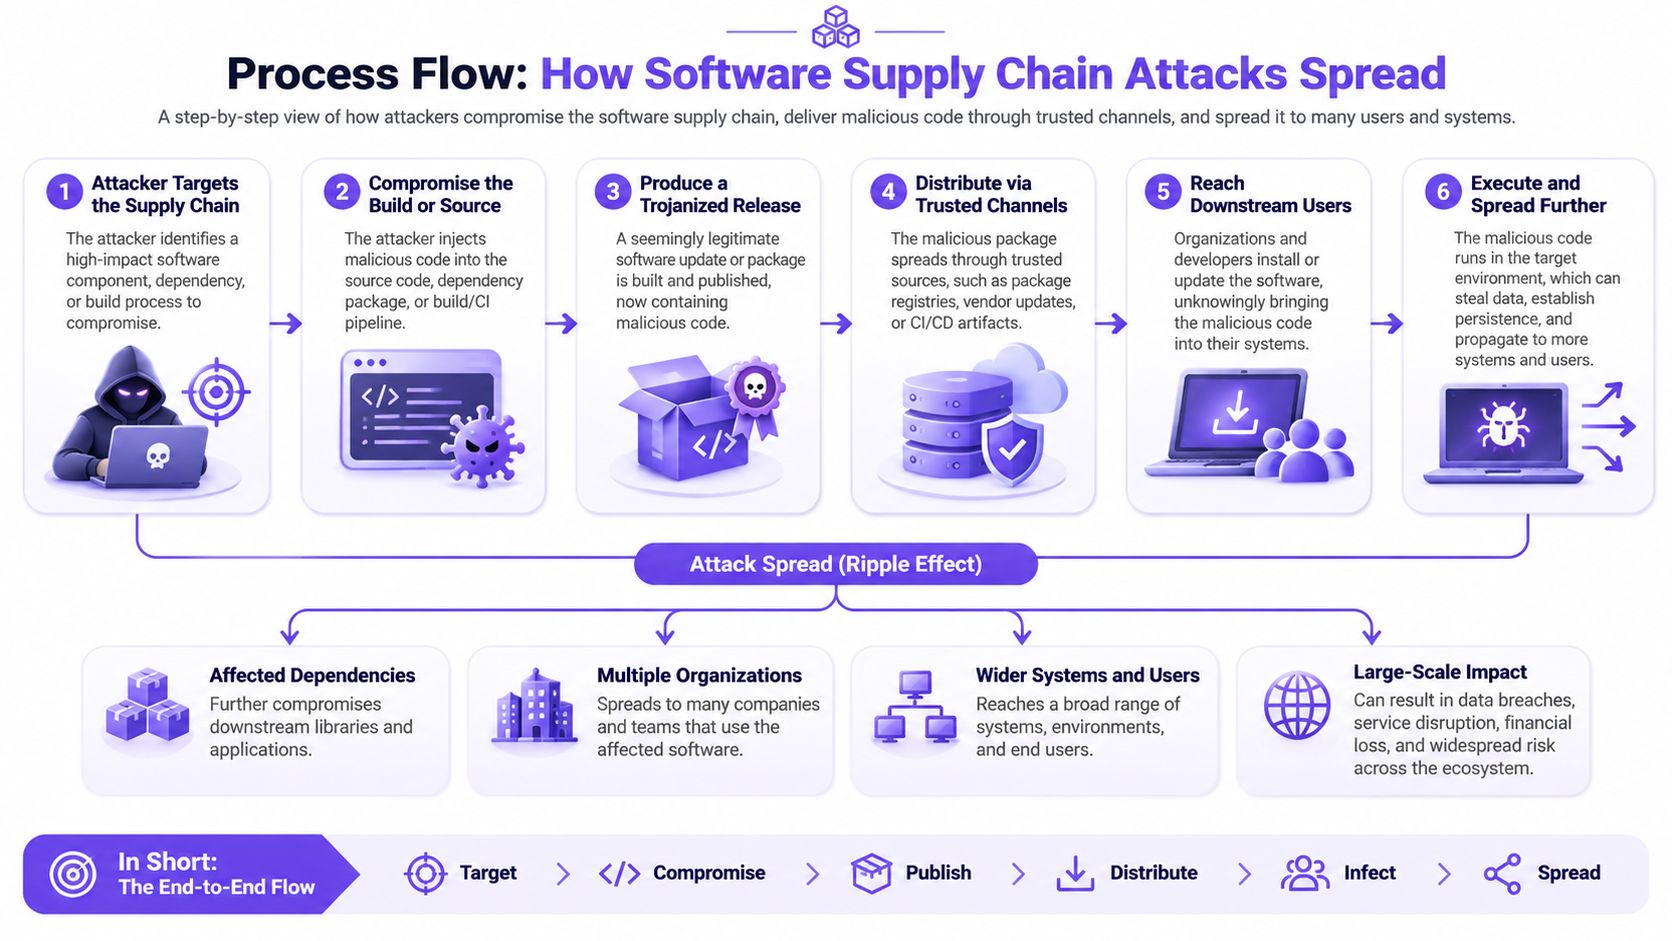
Ogni passaggio eredita la fiducia da quello precedente. Questa fiducia ereditata costituisce la vulnerabilità. Nessuno nella Sua sede ha fatto clic su un link sospetto. Il codice dannoso è arrivato sotto forma di un rilascio ordinario.
Perché il firewall non interviene
Il report di ENISA sul panorama delle minacce per gli attacchi alla supply chain ha rilevato che questi attacchi sono aumentati di numero e sofisticatezza nel 2020, stimando che gli attacchi del 2021 sarebbero stati circa quattro volte più numerosi rispetto al 2020. Circa la metà è stata attribuita a gruppi responsabili di minacce persistenti avanzate (APT), le cui risorse rendono inadeguata una difesa basata unicamente sul perimetro. La ricerca e il download appaiono del tutto simili a un qualunque altro martedì di patch (patch Tuesday).
Questa catena non si limita al codice applicativo. Si estende a provider DNS, piattaforme cloud, autorità di certificazione, librerie gestite, servizi CI/CD e feed di threat intelligence. Un feed compromesso può classificare come sicuro un dominio dannoso. Un'autorità di certificazione debole può far apparire autentico un aggiornamento contraffatto.
Cosa associare a ciascuna dipendenza
Tratti il rischio correlato ai fornitori come un percorso di attacco, non come un semplice punteggio su un questionario.
- Proprietario: Una persona designata che possa rimuovere la dipendenza o contattare il fornitore.
- Criticità: Valutare se buste paga, ordini, sistemi clinici o accesso per gli ospiti si bloccano in caso di disservizio.
- Flussi consentiti: A quali dati e a quali reti quel fornitore è autorizzato ad accedere.
- Ripristino: Le modalità per isolarlo e per certificare l'avvenuto ripristino del servizio.
- Sostituzione: Un'alternativa collaudata o una decisione formalizzata per iscritto attestante l'assenza di opzioni equivalenti.
L'obiettivo di controllo consiste nel ridurre il tempo che intercorre tra la compromissione del fornitore e il rilevamento, il contenimento e il ripristino verificato. Una valutazione annuale non è sufficiente da sola.
I passaggi di consegne lungo questa catena sono più facili da visualizzare considerandoli come una sequenza anziché come un paragrafo di policy.
Controlli che riducono il rischio della supply chain
| Controllo | Cosa copre | Evidenze da conservare |
|---|---|---|
| Registro dei fornitori | Ogni fornitore con accesso, dati o un ruolo operativo, con responsabile, livello di criticità, flussi di dati, procedura di ripristino e opzione di sostituzione | Registro datato e revisionato almeno annualmente |
| Clausole di sicurezza contrattuali | Notifica di violazione, diritti di audit e tempistiche per le patch | Clausole firmate con periodi di preavviso stabiliti |
| SBOM in fase di build | Componenti, versioni, fornitori, dipendenze e licenze | SBOM firmato e archiviato a ogni rilascio |
| Provenienza e firma degli artefatti | Prova che il software è stato compilato da una sorgente nota | Record di provenienza firmato per ogni artefatto |
| Dichiarazioni VEX | Vulnerabilità confermate come non raggiungibili o non sfruttabili nella propria configurazione | Dichiarazione VEX datata per ciascun avviso di sicurezza |
| Accesso agli account dei fornitori | Limita gli accessi dei partner ai soli sistemi necessari, con MFA | Registro trimestrale di revisione degli accessi |
| Segnalazione degli incidenti e simulazioni di ripristino | Velocità di contenimento e ripristino verificato | Report della simulazione con tempo di ripristino |
Un registro senza un responsabile è solo un elenco telefonico. Un contratto senza un termine di preavviso è solo una speranza. Conservi la colonna delle evidenze, non solo il nome della policy. Segmentare l'accesso dei partner rispetto al traffico del personale e degli ospiti fa parte della stessa buona prassi, e la segmentazione di rete è l'ambito in cui viene definito tale perimetro.
Dall'inventario alla decisione di rilascio
La CISA definisce una distinta base del software (software bill of materials) come un inventario nidificato e leggibile da computer dei componenti e delle dipendenze di un prodotto software, utilizzato per migliorare la trasparenza e supportare le decisioni di risposta alle vulnerabilità. Un SBOM diventa un controllo solo quando ciascun componente è collegato a un identificatore univoco e stabile come un URL di pacchetto o Common Platform Enumeration, oltre a versione, fornitore, relazioni di dipendenza, licenza e provenienza, per poi essere confrontato continuamente con informazioni di intelligence su vulnerabilità e sfruttabilità.
La CISA consiglia inoltre di verificare la provenienza e accertarsi che il software sia stato compilato a partire da una sorgente nota, senza essere stato scaricato o manomesso durante la distribuzione. Il flusso di lavoro su cui insisterei è breve.
- Generare la SBOM durante la fase di build, non dopo che la release è già in produzione.
- Firmare l'artefatto e i metadati di provenienza.
- Archiviare entrambi con record di rilascio immutabili.
- Bloccare la promozione quando un componente critico è privo di provenienza, presenta una vulnerabilità sfruttabile o viola una policy approvata sulle dipendenze.
Una dichiarazione VEX attesta che una vulnerabilità segnalata non è raggiungibile o sfruttabile nella configurazione implementata. Ciò evita che un team debba applicare patch a qualsiasi elemento presente in un report di scansione mentre l'unica vera vulnerabilità raggiungibile rimane in attesa. Un SBOM archiviato in una cartella di conformità non riduce il rischio. Un SBOM che blocca una release o che definisce la priorità delle correzioni, invece, lo fa.
Gestire il rischio di terze parti di livello N che non si vede
Meno della metà delle organizzazioni monitora la sicurezza informatica anche solo sulla metà dei livelli della propria supply chain, e il 79% dichiara che meno della metà del proprio ecosistema di terze parti esteso (n-th party) è coperta da programmi di sicurezza, come riportato nell'indagine di TechDay sulla preparazione informatica della supply chain. L'invio di un ulteriore questionario alle aziende con cui si hanno già contratti attivi non colmerà questo divario.
Un maggior numero di moduli non permette di individuare il subappaltatore, il tenant cloud condiviso o la libreria che il fornitore non ha mai menzionato. Le dipendenze concentrate e i single point of failure contano più del numero complessivo di fornitori. I consigli di amministrazione e gli enti normativi richiedono sempre più prove del fatto che il rischio venga prioritizzato, e non solo documentato.
Risponda a queste tre domande entro questo trimestre, anche se le risposte non sono esaustive.
- Supporto indiretto: quali fornitori con cui non ha mai stipulato un contratto diretto supportano comunque buste paga, ordini o sistemi clinici?
- Fornitori condivisi: quali denominazioni di cloud, gestione delle identità o servizi gestiti compaiono alla base di molti dei Suoi fornitori?
- Disservizio: cosa si blocca se un provider di servizi cloud, identity, ERP o managed service subisce un'interruzione un martedì mattina?
Classificare ciò che non si riesce a vedere completamente
| Fattore | Preoccupazione minore | Preoccupazione maggiore |
|---|---|---|
| Criticità aziendale | Supporta uno strumento interno non essenziale | Supporta buste paga, ordini o cartelle cliniche |
| Concentrazione | Utilizzato solo da uno dei Suoi fornitori | Condiviso da diversi Suoi fornitori |
| Sostituibilità | Alternativa testata entro una settimana | Non esiste alcuna alternativa testata |
| Esposizione geografica | Singolo Paese con rotta ridondante | Singola regione o singolo porto |
| Raggio d'azione dell'incidente | Interessa una sola sede o un solo team | Interessa più sedi o diversi servizi |
Assegni un punteggio a ciascun fattore da 1 (minore preoccupazione) a 3 (maggiore preoccupazione). Sommi i cinque punteggi. Stili una graduatoria in base al totale e risolva le parità in base al raggio d'impatto dell'incidente. Esamini prima i primi cinque e annoti quale fattore ha determinato ciascun punteggio. Abbini tale classificazione a ciò che coprono i Suoi feed di threat intelligence, affinché un fornitore condiviso non risulti invisibile solo perché nessun contratto diretto lo menziona.
La visibilità non sarà mai totale. La classificazione stabilisce dove concentrare prima l'impegno e le prove. Un fornitore con un punteggio di 15 perché condiviso, insostituibile e legato agli ordini ha la priorità rispetto a un lungo elenco di strumenti con punteggi bassi, anche se tali strumenti hanno restituito questionari più dettagliati.
Dove si colloca la difesa dalle minacce a livello di rete
Pensi a un checkpoint, non a un fossato. Ogni destinazione viene controllata prima che chiunque vi acceda. Tale controllo si affianca all'identità, alla provenienza del software e ai controlli sui fornitori. Non li sostituisce.
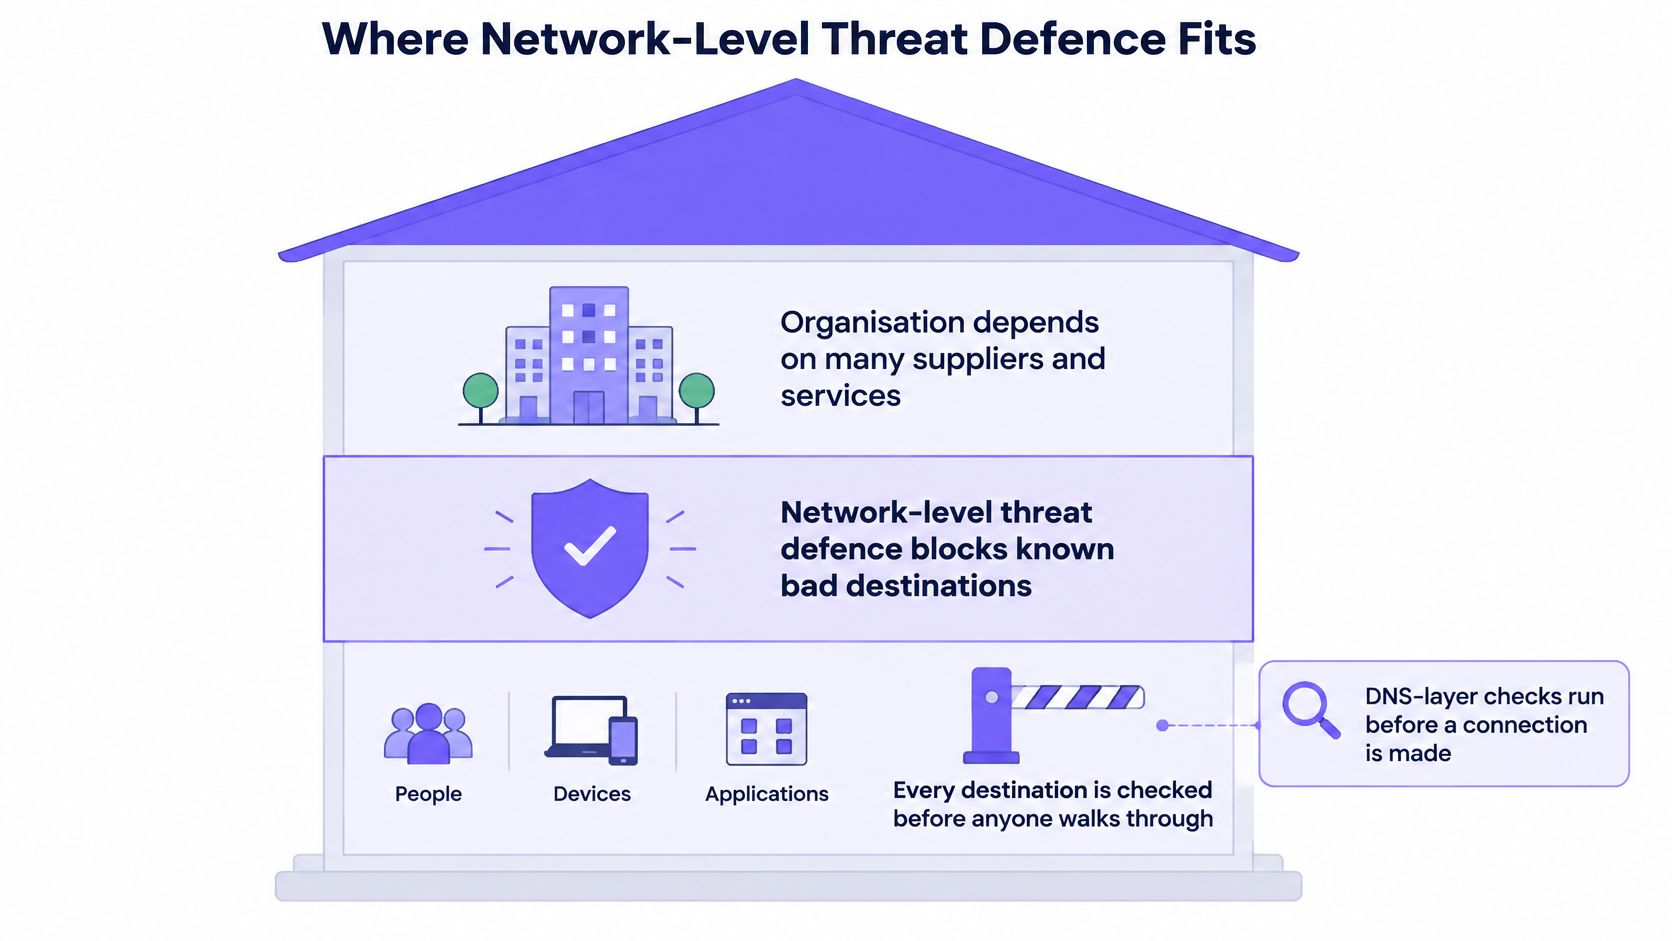
I controlli a livello DNS vengono eseguiti prima dell'avvio di una connessione. Possono bloccare le comunicazioni verso server di comando e controllo (C2) da parte di un dispositivo infetto, oltre a domini di phishing e malware, senza richiedere un agent sul dispositivo. Ciò è fondamentale sulle reti WiFi per ospiti, pubbliche e per studenti, dove registratori di cassa, scanner, telecamere e smartphone dei visitatori non adottano mai il software di endpoint aziendale. Un filtro di risoluzione dei nomi rileva comunque l'indirizzo richiesto da tali dispositivi.
Policy adatte a ciascun ambiente
Le regole dovrebbero variare in base a segmento di rete, sede e ora del giorno. La hall di un hotel alle 22:00 non comporta lo stesso rischio di una VLAN del personale alle 10:00. Regole più rigorose la sera e nei fine settimana, accompagnate da un report su ciò che è stato bloccato, offrono all'ufficio operativo e all'ufficio acquisti un registro condiviso invece della vaga affermazione "il WiFi è filtrato". La sicurezza DNS è il livello deputato a eseguire questo controllo e appartiene allo stack come un singolo elemento, mantenendo al contempo chiaramente visibili i controlli su identità, software e fornitori.
Cosa non può fare questo livello
- Non risolve le vulnerabilità presenti nel Suo codice o nell'aggiornamento di un fornitore.
- Non blocca le connessioni stabilite direttamente verso un indirizzo IP senza una preventiva risoluzione dei nomi.
- Non può ispezionare i contenuti crittografati quando il controllo è esclusivamente a livello DNS.
- Non sostituisce contratti, inventari, verifiche di provenienza o un elenco prioritario di fornitori.
Non presenterei questo livello come una protezione completa. Lo collocherei nei punti in cui i dispositivi non gestiti e le reti condivise rappresentano il percorso di vulnerabilità, mantenendo SBOM, revisione degli accessi e classificazione di terze parti per i percorsi che una ricerca non rileverà mai.
Decidere quale lacuna della supply chain colmare per prima
- Elencare i primi cinque fornitori della classificazione di ennesima parte, indicando i punteggi dei cinque fattori accanto a ciascun nome.
- Verificare ciascuno rispetto alla tabella dei controlli. Segnalare le prove mancanti: voce di registro, clausole firmate, SBOM, provenienza, dichiarazione VEX, revisione degli account o verbale delle simulazioni.
- Definire una soglia rigida. Qualsiasi fornitore con accesso ai dati dei clienti o a un servizio critico e privo di prove relative ai controlli deve avere la priorità.
- Colmare prima la lacuna più importante. Potrebbe trattarsi della richiesta di un SBOM a un fornitore di software o di una voce di registro per il provider cloud o di identità condiviso da più fornitori.
- Laddove i dispositivi degli ospiti, del pubblico o degli studenti condividono l'infrastruttura, aggiungere un livello di difesa dalle minacce a livello di rete. Se l'ambiente adotta la gestione delle modifiche (change control), effettuare un test pilota su una sola rete prima di estendere le modifiche.
Quando richiede garanzie a un fornitore, richieda certificazioni quali ISO 27001 o Cyber Essentials con attestazione dell'ambito di applicazione, non un semplice logo su una diapositiva. Purple Shield è certificato e allineato ai principali standard riconosciuti di sicurezza e tutela dei minori, tra cui ISO 27001, GDPR, CCPA e Cyber Essentials. Sulle reti Open Shield applica una policy rigorosa a misura di famiglia, sulle reti Secure la difesa dalle minacce viene prima di tutto e sulle reti xPSK la tutela è definita per gruppo. Per le infrastrutture che applicano una gestione dei cambiamenti, Purple pianifica un progetto pilota di Shield su un SSID con il Suo team o il Suo fornitore ICT prima di implementare modifiche su scala più ampia.
Individuare un elemento di prova mancante questo mese. Assegnare un responsabile e una data di revisione prima del termine della riunione.
Purple Shield controlla le ricerche di domini su reti WiFi per ospiti, pubbliche e condivise prima dell'avvio di una connessione, bloccando destinazioni di phishing, malware e comando e controllo sui dispositivi che non prevedono l'installazione di un agent. Questo livello si affianca alla valutazione dei fornitori, agli elenchi SBOM e alle verifiche degli accessi, senza sostituirli. Se le reti condivise rappresentano la criticità prioritaria, scopra come Purple Shield implementa la protezione dalle minacce per singola rete, sede e pianificazione oraria.