
DNS सुरक्षा मार्गदर्शिका: DNSSEC, DoH, DoT आणि प्रोटेक्टिव्ह DNS
DNSSEC आणि DoH पासून ते प्रोटेक्टिव्ह DNS आणि सिंकहोलिंगपर्यंत, DNS सुरक्षा कशी कार्य करते आणि प्रत्येक नेटवर्कला कोणत्या नियंत्रणांची आवश्यकता आहे हे जाणून घ्या.
Published ११ नोव्हेंबर, २०२६
तुमच्या लॉबीमधील एक अतिथी विनामूल्य WiFi मध्ये सामील होतो आणि ते आधीपासूनच विश्वास ठेवतात अशा ब्रँडच्या लिंकवर टॅप करतो. फोन आधी ते पृष्ठ उघडत नाही. ते विचारते की ते नाव कुठे राहते. उत्तरामध्ये बनावटगिरी करा आणि पॅडलॉक अद्याप सामान्य दिसत असताना ब्राउझर हुबेहूब दिसणाऱ्या सर्व्हरकडे जातो. फिशिंग किटसाठी खरे उत्तर मिळू द्या, तरीही कनेक्शन सुरू होते. हॉटेल्स, कॅम्पस, रुग्णालये, कौन्सिल आणि विमानतळ हे रोज पाहतात, कारण जवळजवळ प्रत्येक भेट त्या प्रश्नाने सुरू होते. DNS सुरक्षा हा तुम्ही त्यावर ठेवलेल्या तपासण्यांचा संच आहे: उत्तर अस्सल आहे का, प्रश्न मार्गावरील लोकांपासून लपवलेला आहे का आणि हे डेस्टिनेशन या नेटवर्कने अनुमती दिलेले आहे का?
अनुक्रमणिका
- तुमचा DNS लुकाअप हा सिक्युरिटी कंट्रोल पॉइंट का आहे
- DNS सिक्युरिटी कंट्रोल्सची एका दृष्टीक्षेपात तुलना
- DNSSEC हे DNS चे उत्तर अस्सल असल्याचे कसे सिद्ध करते
- DoH आणि DoT सह DNS क्वेरी एन्क्रिप्ट करणे
- प्रोटेक्टिव्ह DNS आणि सिंकहोलिंग संक्रमित उपकरणांना कसे थांबवतात
- एन्क्रिप्टेड DNS आणि ब्लॉकलिस्ट कुठे कमी पडतात
- तुमचे DNS सिक्युरिटी कंट्रोल्स नेटवर्कनुसार सेट करा
तुमचा DNS लुकअप हा सुरक्षा नियंत्रण बिंदू का आहे
एखादे नाव स्वाक्षरी केलेले, लपवलेले असू शकते आणि तरीही ते तुम्ही कधीही अनुमती न देणाऱ्या ठिकाणी नेऊ शकते. म्हणूनच लुकअप महत्त्वाचा आहे: फोनने एखादी साईट उघडण्यापूर्वी, टीव्हीने ॲप लोड करण्यापूर्वी किंवा टिल सिंक होण्यापूर्वी, ते DNS ला कुठे जायचे ते विचारतात आणि नेटवर्क प्रथम उत्तर देते.
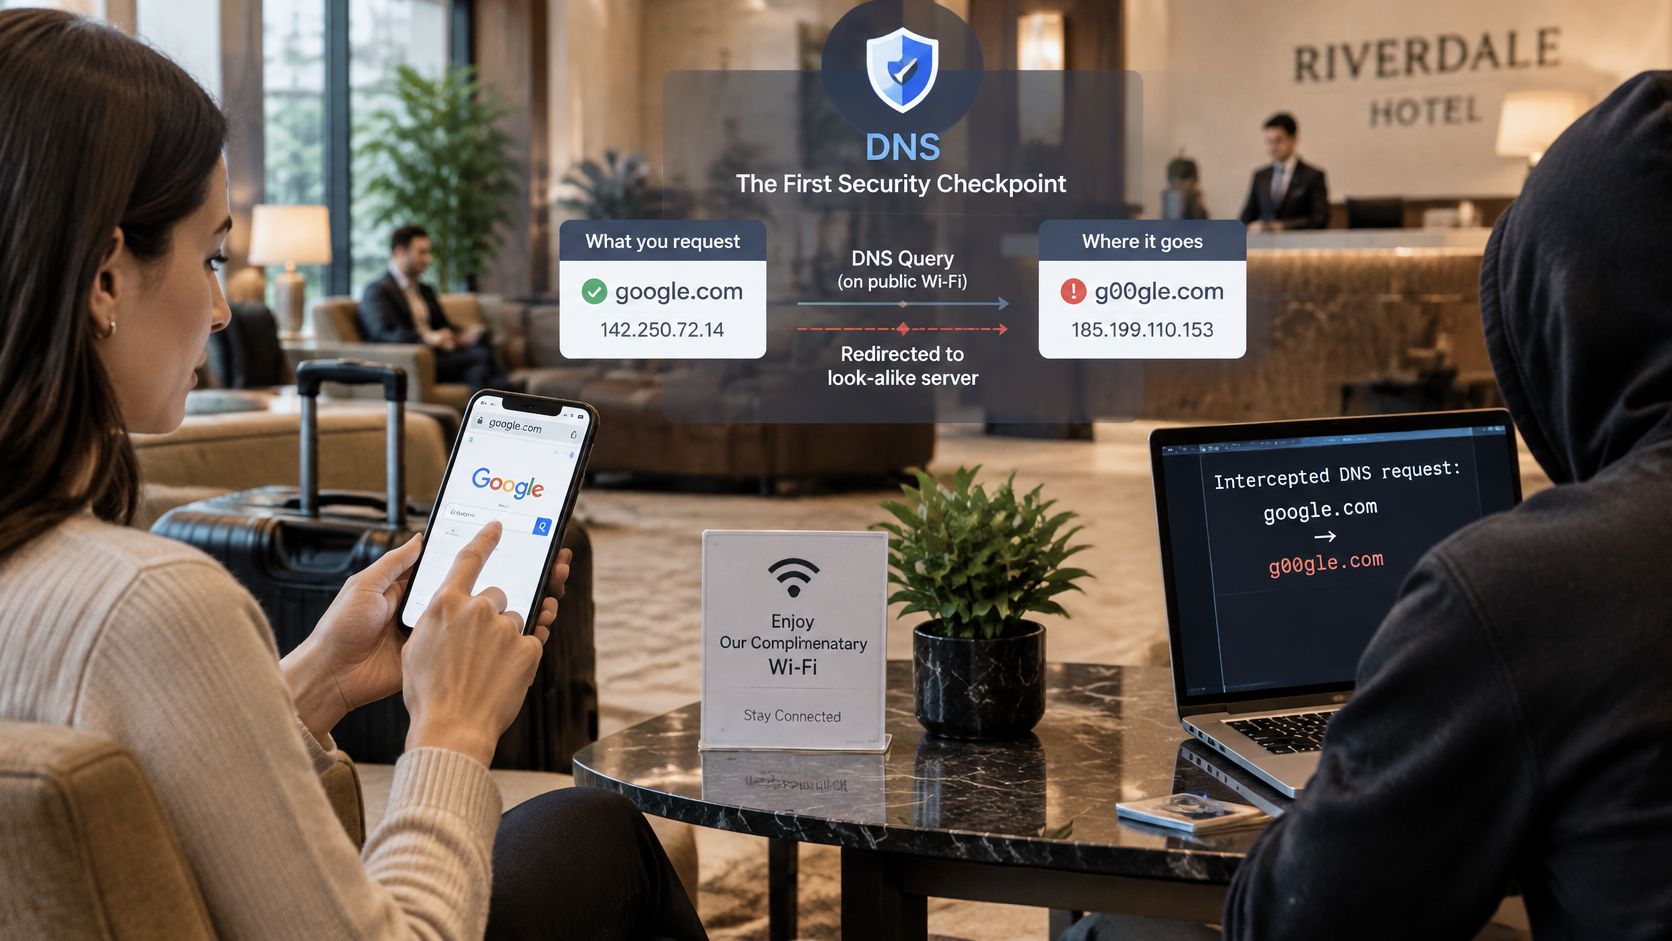
त्या उत्तराकडे तीन वेगवेगळ्या चाचण्यांचा एक चेकपॉईंट म्हणून पहा. मालकाने प्रकाशित केल्यानंतर रेकॉर्ड बदलले गेले होते का? त्या मार्गावरील लोक विनंती केलेले नाव वाचू शकतात का? हे ठिकाण, शाळा, वॉर्ड किंवा अतिथी नेटवर्कने कनेक्शन सुरू करू दिले पाहिजे का? 2015 पर्यंत, APNIC साहित्याने 808 पैकी 630 टॉप-लेव्हल डोमेनवर किंवा 78% वर DNSSEC डीप्लॉयमेंटची नोंद केली आहे, जरी केवळ 12% रिझॉल्व्हर्स त्या प्रतिसादांचे व्हॅलिडेशन करत होते. तेव्हापासून अडॉप्शन सातत्याने वाढत आहे, आणि तोच धडा लागू होतो: ऑथेंटिसिटी हे सिद्ध करते की उत्तर अस्सल आहे, तर धोरण अद्याप ठरवते की डेस्टिनेशन येथे संबंधित आहे की नाही.
तीन कामे, एक स्विच नाही
- विश्वासार्हता. मालकाने ते प्रकाशित केल्यानंतर रेकॉर्ड बदलले गेले नाही हे सिद्ध करा.
- गोपनीयता. नेटवर्क पाथवरील कोणालाही डिव्हाइसने विनंती केलेले प्रत्येक नाव वाचण्यापासून थांबवा.
- पॉलिसी. हे वेन्यू, शाळा किंवा प्रभाग कोणत्या डेस्टिनेशन्सना अनुमती देते ते ठरवा.
या प्रकारातील नियंत्रणे म्हणजे DNSSEC, DNS over HTTPS (DoH), DNS over TLS (DoT), प्रोटेक्टिव्ह DNS आणि DNS सिंकहोलिंग. प्रत्येक नियंत्रण कामाचा काही भाग करते. स्वाक्षरी केलेले फिशिंग डोमेन हे अद्याप फिशिंग डोमेनच असते. एनक्रिप्ट केलेली क्वेरी पाथवर खाजगी असते, तरीही ॲपने स्वतःचा रिझॉल्व्हर निवडल्यास ते उत्तर तपासण्यासाठी बनवलेल्या ठिकाणाच्या पॉलिसीला बायपास करू शकते.
ईमेल ही विभागणी स्पष्टपणे दाखवतो. DKIM रेकॉर्ड लुकअप हे दाखवतो की संदेशामध्ये डोमेनची स्वाक्षरी आहे; मजकूर अतिथींसाठी सुरक्षित आहे की नाही याबद्दल ते काहीही सांगत नाही. सामायिक नेटवर्कना समान तफावतीचा सामना करावा लागतो कारण तुम्ही प्रत्येक फोन, लॅपटॉप, कॅमेरा किंवा टीव्हीवर क्वचितच सॉफ्टवेअर इंस्टॉल करता. तुम्ही रिसॉल्व्हर आणि ते लागू करत असलेली पॉलिसी निवडता, म्हणूनच हॉस्पिटॅलिटी WiFi, कॅम्पस, रुग्णालये, परिषद, विमानतळ आणि बहु-स्थानिक कार्यालयांमधील सुरक्षेसाठी DNS लुकअप हा एक महत्त्वाचा निर्णय असतो.
Purple Shield सारखा संरक्षणात्मक DNS लेयर त्या चेकपॉइंटवर असतो: डिव्हाइसेसवर काहीही इंस्टॉल न करता ते ज्या नेटवर्कचे संरक्षण करते त्या नेटवर्कसाठी लूकअपची उत्तरे देते आणि कनेक्शन सुरू होण्यापूर्वी ते ज्ञात फिशिंग, मालवेअर आणि कमांड-अँड-कंट्रोल नावांना नकार देऊ शकते. त्यानंतर एनक्रिप्शन हा प्लेसमेंटचा पर्याय बनतो. जिथे एक्सपोजर रिअल आहे तिथे क्वेरीज लपवा, जिथे तुमचे अलाऊ, ब्लॉक आणि सेफगार्डिंग नियम अजूनही लागू होतात तिथे रीझॉल्व्हर ठेवा आणि प्रत्येक SSID, VLAN किंवा व्हेन्यूला त्यांच्या धोक्यानुसार योग्य असलेली पॉलिसी लागू करू द्या.
DNS सुरक्षा नियंत्रणांची एका दृष्टिक्षेपात तुलना
| नियंत्रण | हे सोडवत असलेली समस्या | यामध्ये काय समाविष्ट नाही | हे कुठे तैनात केले जाते |
|---|---|---|---|
| DNSSEC | नक्कल केलेले किंवा बदललेले DNS उत्तरे | क्वेरी लपवणे आणि साइट सुरक्षित आहे की नाही याचा अंदाज लावणे | Authoritative zones आणि रिझॉल्व्हर्सचे व्हॅलिडेटींग करणे |
| DNS over HTTPS (DoH) | रिझॉल्व्हरच्या मार्गावर होणारे ईव्हसड्रॉपिंग आणि छेडछाड | वाईट गंतव्यस्थाने, आणि अनमॅनेज्ड असल्यास ते स्थानिक फिल्टरिंगला बायपास करू शकते | क्लायंट-टू-रिझॉल्व्हर आणि रिझॉल्व्हर-टू-अपस्ट्रीम लिंक्स |
| DNS over TLS (DoT) | डेडेडिकेटेड पोर्टवर, DoH सारखेच ट्रान्सपोर्ट एक्सपोजर | वाईट गंतव्यस्थाने, आणि अनमॅनेज्ड असल्यास ते स्थानिक फिल्टरिंगला बायपास करू शकते | क्लायंट-टू-रिझॉल्व्हर आणि रिझॉल्व्हर-टू-अपस्ट्रीम लिंक्स |
| Protective DNS | मॅलवेअर, फिशिंग, कमांड-अँड-कंट्रोल आणि नको असलेल्या श्रेणी | नवीन तडजोड केलेले डोमेन्स जे फीड्सने अद्याप चिन्हांकित केलेले नाहीत | प्रत्येक नेटवर्कला सेवा देणारा Recursive resolver |
| DNS sinkholing | संक्रमित डिव्हाइसेस कमांड-अँड-कंट्रोल सर्व्हर्सशी संपर्क साधत आहेत | डिव्हाइस क्लीन करणे. हे फक्त कोणत्या डिव्हाइसने प्रयत्न केला ते दाखवते | Protective DNS पॉलिसी प्रतिसाद |
या पंक्ती पाच प्रतिस्पर्धी उत्पादने म्हणून न वाचता तीन गट म्हणून वाचा. ऑथेन्टिसिटी नियंत्रणे उत्तर खरे असल्याचे सिद्ध करतात. ट्रांसपोर्ट नियंत्रणे प्रवास करताना क्वेरी लपवतात. पॉलिसी नियंत्रणे गंतव्यस्थानाला अनुमती आहे की नाही हे ठरवतात. ते स्टॅक होतात. केवळ क्वेरीज एनक्रिप्ट करणारे गेस्ट नेटवर्क अजूनही स्वाक्षरी केलेले फिशिंग नाव स्वीकारते. केवळ फिल्टर करणारे आणि स्वाक्षऱ्या कधीही न तपासणारे नेटवर्क, बँकेसाठी बनावट पत्ता प्राप्त करू शकते.
समजा व्हॅलिडेटिंग रिझॉल्व्हरने एका नामांकित बँकेचे बनावट उत्तर नाकारले. उत्तम. तरीही नोंदणीकृत आणि योग्य स्वाक्षरी केलेले बनावट डोमेन रिझॉल्व्ह होते, कारण स्वाक्षरीमधील कोणतीही गोष्ट ती साईट स्कॅम आहे असे सांगत नाही. ती उणीव भरून काढण्यासाठी प्रोटेक्टिव्ह DNS आहे. सिंकहोलिंग हा पुढील भाग आहे. साध्या अपयशाऐवजी, ब्लॉक केलेले कमांड नाव तुमच्या नियंत्रणातील ॲड्रेस परत करते, ज्यामुळे कोणत्या लॅपटॉपने होम कॉल करण्याचा प्रयत्न केला हे लॉगमधून स्पष्ट होते.
व्यवहारिक नियम: प्रत्येक गटातून किमान एक नियंत्रण निवडा. प्रामाणिकता, ट्रान्सपोर्ट आणि धोरण हे वेगवेगळ्या प्रकारे अयशस्वी ठरतात आणि स्लाईडवरील एकाच उत्पादनाचे नाव उरलेल्या दोन गोष्टींची भरपाई करत नाही.
गेस्ट WiFi जोखमीकडे पाहणाऱ्या कायदेशीर टीम्सना बऱ्याचदा स्पष्ट कर्तव्यांमध्ये लिहिलेले समान विभाजन हवे असते. जेव्हा तुम्ही नेटवर्क काय नाकारत आहे याबद्दल तांत्रिक नसलेल्या भागधारकांना माहिती देता तेव्हा By Design Law Firm सुरक्षा टिप्स एक उपयुक्त साथीदार असतात.
पुढे जाण्यापूर्वी, तुमच्या समोरील नेटवर्कसाठी एका प्रश्नाचे उत्तर द्या. तीन कामांपैकी कोणते काम आज असुरक्षित आहे?
DNSSEC कसे सिद्ध करते की DNS उत्तर अस्सल आहे
सामान्य DNS उत्तरे बनावट करणे सोपे असते, कारण प्रोटोकॉलमधील कोणतीही गोष्ट नावाच्या मालकाशी रेकॉर्ड जोडत नाही. DNSSEC प्रत्येक रेकॉर्डमध्ये डिजिटल सही जोडते, ज्यामुळे व्हॅलिडेटिंग रिझॉल्व्हर खऱ्या उत्तराला बदललेल्या किंवा नवीन बनवलेल्या उत्तरापासून वेगळे करू शकतो. ही स्वाक्षरी औषधाच्या बाटलीवरील टॅम्पर-एव्हिडेंट सीलसारखी काम करते. हे सिद्ध करते की मालकाने सील केल्यानंतर त्यातील सामग्री बदलली गेली नाही, आणि आत काय आहे ते तुमच्यासाठी चांगले आहे की नाही याबद्दल ते काहीही सांगत नाही.
रिझॉल्व्हर प्रत्यक्षात तपासत असलेली साखळी
ट्रस्ट ही स्वाक्षऱ्यांची एक साखळी आहे, जी प्रत्येक लिंकद्वारे तपासली जाते. रूट टॉप-लेव्हल डोमेन्सवर स्वाक्षरी करते. प्रत्येक टॉप-लेव्हल डोमेन त्याच्या खाली असलेल्या नावांवर स्वाक्षरी करते आणि ती नावे वैयक्तिक रेकॉर्डवर स्वाक्षरी करतात. व्हॅलिडेटिंग रिझोलव्हर ती साखळी रूटपासून खाली तपासत जातो. एक तुटलेली लिंक, किंवा एक बदललेले रेकॉर्ड, आणि उत्तर अपयशी ठरते.
अभ्यागताला पूर्णपणे परफेक्ट बनावट पेजऐवजी एरर दिसते. कर्मचाऱ्यांना ही एखादी बंद पडलेली साईट वाटू शकते, त्यामुळे व्हॅलिडेशन तिचे काम करत असताना नेमक्या त्याच वेळी "इंटरनेट बंद आहे" अशा तक्रारींची अपेक्षा ठेवा.
अडॉप्शन दोन प्रश्नांमध्ये विभागले जाते ज्यांमध्ये गल्लत होणे सोपे आहे: स्वाक्षऱ्या तपासणाऱ्या रिसॉल्व्हरमागे किती वापरकर्ते आहेत, आणि किती नावांवर स्वाक्षरी केली आहे. APNIC ने नोंदवले आहे की जागतिक DNSSEC व्हॅलिडेशनने प्रथम एप्रिल २०२० मध्ये २५% चा टप्पा पार केला, ज्यामध्ये स्वीडन ८५% च्या वर आणि सौदी अरेबिया नमूद केलेल्या मोजमापांमध्ये सुमारे ९६% वर होता. व्हॅलिडेट करणाऱ्या रिसॉल्व्हरमागील अतिथीला ते मागवत असलेल्या नावामध्ये कोणतीही स्वाक्षरी केलेली साखळी नसल्यास अद्याप कोणतेही DNSSEC संरक्षण मिळत नाही.
| मापक | रिपोर्ट केलेले मूल्य | हे ऑपरेटर्सना काय सांगते |
|---|---|---|
| व्हॅलिडेटींग रिझॉल्व्हर्सच्या मागे असलेले वापरकर्ते (2023) | सुमारे 30% | वापरकर्त्यांचा मोठा भाग व्हॅलिडेटींग रिझॉल्व्हरच्या मागे असतो |
| व्हॅलिडेशन प्राप्त करणाऱ्या DNS क्वेरी ट्रॅफिकचा वाटा (2023) | सुमारे 1% | काहीच विचारलेल्या नावांवर स्वाक्षरी (signed) केली जाते, त्यामुळे बहुतांश लुकअप्सना कोणतीही तपासणी दिसत नाही |
| Tranco मधील टॉप 10 लाख डोमेन्स वैधपणे स्वाक्षरी केलेले आहेत (2024) | 9.4% (94,317 डोमेन्स) | स्वाक्षरी करणे अजूनही लोकप्रिय नावांचे अल्पसंख्याक प्रमाण आहे |
| स्वाक्षरी केलेल्या नावांना लक्ष्य करणाऱ्या क्वेरीज (Cloudflare डेटा) | सुमारे 3.2% | बहुतेक लुकअप्सना कोणतेही DNSSEC संरक्षण मिळत नाही |
| .com आणि .net साठी स्वाक्षरी दर | प्रमुख कंट्री-कोड नेमस्पेसपेक्षा खूपच कमी | सर्वात मोठे नेमस्पेस मागे आहेत |
| .nl, .cz, .no आणि .se साठी स्वाक्षरी दर | सर्वात मोठ्या जेनेरिक नेमस्पेसपेक्षा खूप जास्त | काही कंट्री-कोड नेमस्पेस खूप जास्त वेळा स्वाक्षरी करतात |
| स्वीडन आणि सौदी अरेबियामधील व्हॅलिडेशन (उधृत केलेली मोजमापे) | 85% पेक्षा जास्त आणि सुमारे 96% | व्हॅलिडेशन देशानुसार मोठ्या प्रमाणात बदलते |
या पंक्ती दोन भागांमधील तफावत म्हणून वाचा. रीझॉल्व्हर्स तपासण्यासाठी व्यापकपणे तयार आहेत, तरीही गेस्ट्स ज्या नावांची विनंती करतात ती बहुतांश अनस्वाक्षरीत असतात, त्यामुळे बहुतांश लूकअप्सवर सील गहाळ असते. स्वाक्षरी करणे देखील असमानतेने पसरलेले आहे, जे काही मोजक्या कंट्री-कोड नेमस्पेसमध्ये केंद्रित आहे, तर सर्वात मोठे जेनेरिक नेमस्पेस खूप मागे आहेत. DNSSEC कडे असे एक नियंत्रण म्हणून पाहा जे स्वाक्षरी केलेली साखळी अस्तित्वात असल्यास बनावट उत्तरे पकडते आणि व्यस्त SSID वरील बहुतांश लूकअप्समध्ये ते शांत राहील अशी अपेक्षा ठेवा.
तुम्ही या आठवड्यात करू शकता अशा तपासण्या
प्रत्येक तपासणीसाठी काही मिनिटे लागतात आणि एकत्र मिळून त्या दाखवतात की तुमच्या नेटवर्कवर सील सत्यापित केले जात आहे की नाही.
- तुमचे SSIDs वापरत असलेला रिकर्सिव्ह रिझॉल्व्हर फक्त उत्तरांचा कॅश न ठेवता DNSSEC व्हॅलिडेट करतो याची खात्री करा.
- तुम्हाला स्वाक्षरी केलेले माहित असलेले एक नाव आणि स्वाक्षरी नसलेले माहित असलेले एक नाव शोधा, आणि परिणामाची तुलना करा.
- नेटवर्क आणि वेळेसह व्हॅलिडेशन अयशस्वी झाल्याची नोंद ठेवा, जेणेकरून वाढलेला स्पाइक "WiFi हे WiFi असणे" असे समजून सोडून दिला जाणार नाही.
- अयशस्वी झालेले उत्तर काढून टाकायचे की एखाद्या व्यक्तीने पुनरावलोकन करण्यासाठी फ्लॅग करायचे हे आधीच ठरवा.
DNSSEC तुम्हाला सत्यापित (verified) साईट वापरण्यासाठी सुरक्षित आहे असे कधीही सांगत नाही. योग्यरीत्या नोंदणीकृत, योग्यरीत्या स्वाक्षरी केलेल्या डोमेनवरही स्कॅम असू शकतो. सीलसोबतच धोरण असणे आवश्यक आहे.
DoH आणि DoT सह DNS क्वेरीज एनक्रिप्ट करणे
स्वाक्षरी केलेले उत्तर (signed answer) अजूनही प्लेन टेक्स्ट स्वरूपात प्रवास करू शकते. गेस्ट WiFi वर असलेला एखादा शेजारी किंवा तडजोड झालेला (compromised) ॲक्सेस पॉइंट यांसारखा नेटवर्क मार्गावरील कोणताही व्यक्ती डिव्हाइस कोणत्या नावांची विनंती करत आहे ते पाहू शकतो. प्रामाणिकता (authenticity) आणि गोपनीयता (confidentiality) या वेगवेगळ्या समस्या आहेत आणि तुम्हाला या दोन्हीची आवश्यकता आहे.
RFC 8484 मध्ये नमूद केलेले DNS over HTTPS, DNS एनक्रिप्ट करते आणि सर्व्हर ऑथेंटिकेट करते, ज्यामुळे पॅसिव्ह वॉचिंग कमी होते आणि रोग रिसॉल्व्हरकडे क्वेरी पाठवणे कठीण होते. DNS over TLS त्याच्या स्वतःच्या पोर्टवर तुलनात्मक ट्रान्सपोर्ट प्रोटेक्शन देते. NIST SP 800-81 देखील रिकर्सिव्ह आणि अथॉरिटेटिव्ह भूमिका वेगळ्या ठेवण्याची शिफारस करते, कारण स्पष्ट पॉलिसी कॅशे पॉयझनिंगसारखे धोके कमी करतात. जो सर्व्हर तुमचे स्वतःचे झोन प्रकाशित करतो त्यालाच जनतेच्या रिकर्सिव्ह प्रश्नांची उत्तरे देऊ देऊ नका.
एक लॅपटॉप जो शांतपणे तुमच्या धोरणातून बाहेर पडतो
एकाच SSID वर दोन गेस्ट्सची कल्पना करा. एक लॅपटॉप प्रत्येक लूकअप व्हेन्यू रीझॉल्व्हरकडे पाठवतो. तुम्ही DNSSEC व्हॅलिडेट करू शकता, श्रेणी आणि धमक्या लागू करू शकता आणि जेथे योग्य असेल तिथे एनक्रिप्टेड DNS द्वारे अपस्ट्रीम क्वेरीज पाठवू शकता. दुसऱ्या गेस्टच्या ब्राउझरमध्ये स्वतःचे इन-बिल्ट एनक्रिप्टेड रीझॉल्व्हर आहे. त्या क्वेरीज तुमच्या फिल्टरला कधीही स्पर्श करत नाहीत आणि लॅपटॉप स्वतःहून ब्लॉक केलेली श्रेणी रीझॉल्व्ह करत असताना तुमचा लॉग रिकामा राहतो.
हा बायपास म्हणजे अनमॅनेज्ड नेटवर्कवर एनक्रिप्टेड DNS मुळे होणारा ट्रेड-ऑफ (तडजोड) आहे. हे क्वेरी प्लेन टेक्स्ट स्वरूपात सोडण्याचे कारण नाही. तर हे विचारपूर्वक पावले उचलण्याचे कारण आहे.
- इच्छित सर्व्हर्सवर थेट आऊटबाऊंड DNS ब्लॉक करा, जेणेकरून डिव्हाइसेस तुम्ही न चालवणारा रिझॉल्व्हर निवडू शकणार नाहीत.
- हेतुपुरस्सर माहिती असलेले एनक्रिप्टेड एंडपॉईंट्स ठरवा. ॲपमधील अनमॅनेज्ड DoH पाथ स्थानिक फिल्टरिंग आणि रिपोर्टिंगला बायपास करेल.
- रिकर्सिव्ह रिझॉल्व्हर तुमच्या पॉलिसीनुसार ठेवा. त्याने व्हॅलिडेट केले पाहिजे, कॅटेगरी आणि थ्रेट नियम लागू केले पाहिजेत, आणि नंतर अपस्ट्रीम एनक्रिप्ट केले पाहिजे.
रिझॉल्व्हर लॉगने धोरणाचा निर्णय, नेटवर्क आणि वेळेची नोंद ठेवली पाहिजे. त्यांनी परिसराला खरोखर आवश्यक असलेल्या कालावधीपेक्षा जास्त वेळ ब्राउझिंग हिस्ट्री ठेवू नये, कारण DNS हिस्ट्रीमुळे आरोग्य, कायदेशीर आणि वैयक्तिक शोधांची माहिती उघड होऊ शकते.
एनक्रिप्शन हे स्वतःहून DNS सुरक्षा नाही. ते प्रश्न लपवते. उत्तर स्वीकारायचे की नाही हे ते ठरवत नाही.
सुरक्षात्मक DNS आणि सिंकहोलिंग संक्रमित उपकरणांना कसे थांबवतात
संरक्षणत्मक DNS काम करते कारण ते ॲप्लिकेशनने कनेक्शन सुरू करण्यापूर्वीच क्रिया करते. रिसॉल्व्हर नाव तपासतो आणि रॅन्समवेअर, फिशिंग, बॉटनेट व मालवेअर इन्फ्रास्ट्रक्चर नाकारू शकतो. CISA याचे वर्णन थ्रेट इंटेलिजन्सद्वारे पुरवलेला एक अतिरिक्त संरक्षणात्मक स्तर असे करते, असे नमूद करते की सायबर हल्ल्यांदरम्यान ९१% पेक्षा जास्त मालवेअर DNS चा वापर करतात, आणि असे सांगते की संरक्षणत्मक DNS मुळे अंदाजे तीनांपैकी एक सायबर घटना रोखली जाऊ शकते.
सामायिक केलेल्या WiFi वर संक्रमित लॅपटॉप अजूनही लाउंजमध्ये बसलेला असू शकतो. पण तो त्याच्या कमांड सर्व्हरचा पत्ता जाणून घेऊ शकत नाही.
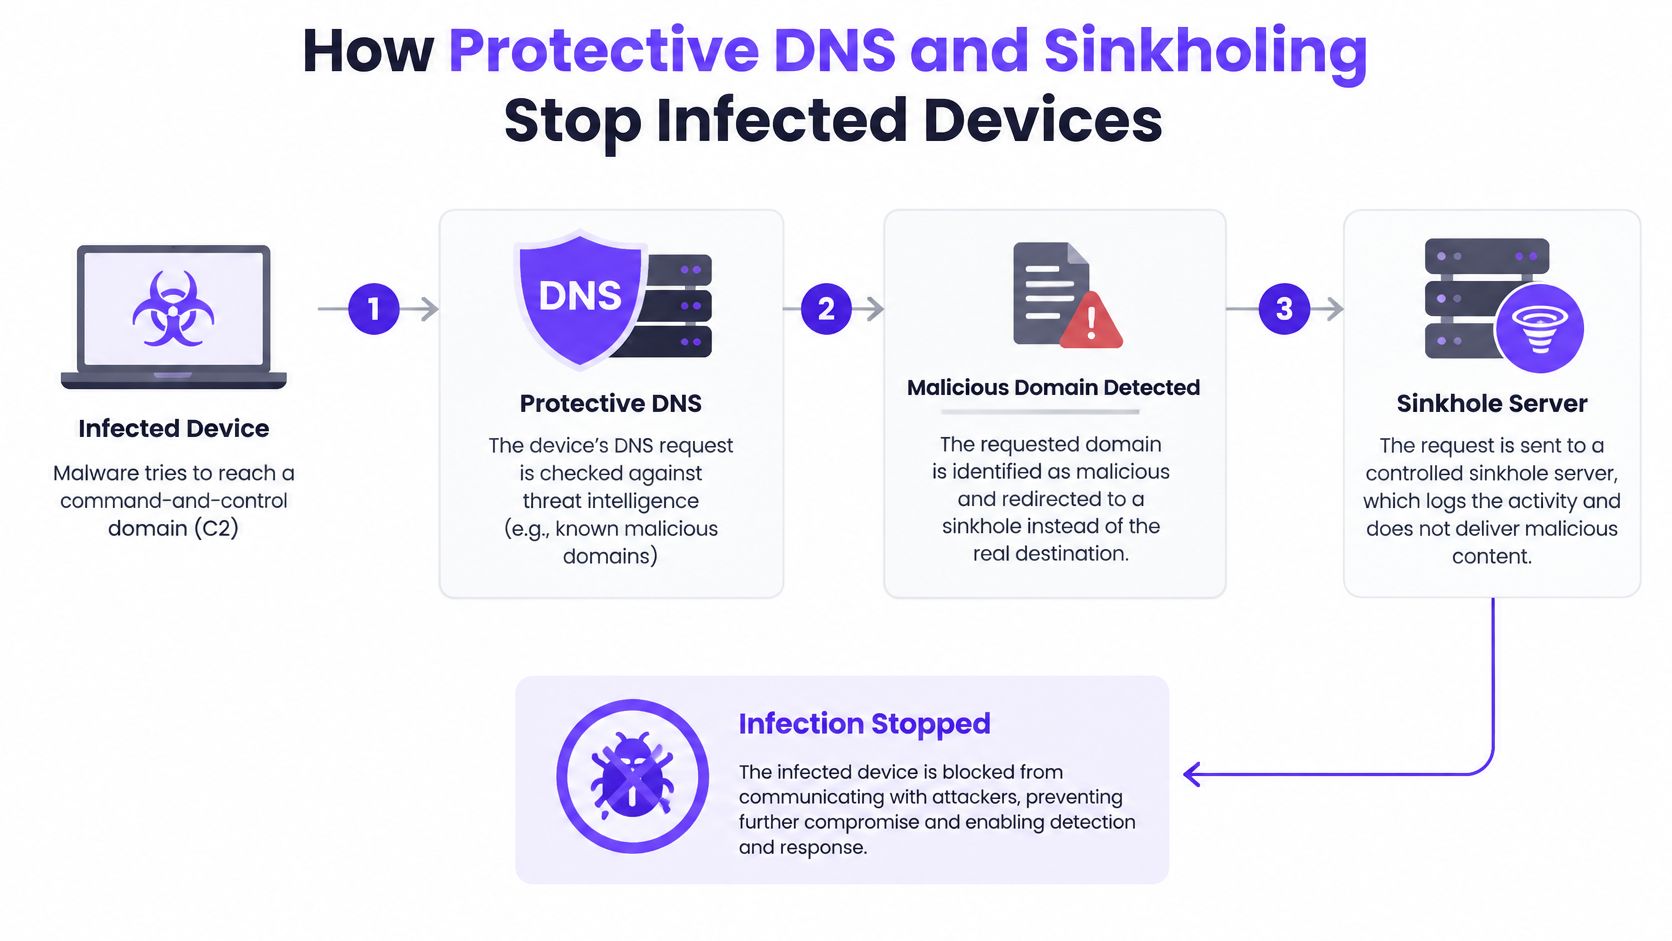
सिंकहोल तुम्हाला काय दाखवते
साधा ब्लॉक मृत साईटसारखा दिसू शकतो. त्याऐवजी सिंकहोलिंग नियंत्रित ॲड्रेस परत करते, ज्यामुळे प्रयत्न दृश्यमान होतो. समजा अतिथीच्या SSID वर एक लॅपटॉप दर काही मिनिटांनी कमांड नावाला सिग्नल पाठवतो. सिंकहोल लॉग डिव्हाइस, टाइमस्टॅम्प आणि डोमेनची नोंद ठेवतो. तुम्ही ते सत्र वेगळे करता, नंतर मशीन साफ करता. तुम्ही DNS ब्लॉक करून ते निर्जंतुक केलेले नाही. तुम्ही होम कॉल थांबवला आहे आणि रुग्ण शोधून काढला आहे.
- डिव्हाइस नाव विचारते.
- रिझॉल्व्हर त्या SSID साठी थ्रेट फीड्स आणि पॉलिसी तपासतो.
- ब्लॉक केलेले कमांड नाव सिंकहोल ॲड्रेस परत करते.
- कनेक्शन कधीही सुरू होत नाही.
- नेटवर्क आणि वेळेसह लॉग एन्ट्री लिहिली जाते.
- ऑपरेटर डिव्हाइस वेगळे करतो आणि तपास करतो.
दोन तपासण्या याला सैद्धांतिक ऐवजी वास्तविक बनवतात. क्लायंटना मंजूर केलेल्या रिकर्सिव्ह रिझोलव्हरवर सक्तीने आणावे लागते, ज्यामध्ये इतर रिझोलव्हर्स आणि एन्क्रिप्टेड बायपासवर लक्ष ठेवणे समाविष्ट आहे. कोणते नेटवर्क, कोणते डिव्हाइस आणि कोणते नाव हे पाहण्यासाठी क्वेरी टेलिमेट्री पुरेशा कालावधीसाठी ठेवावी लागते.
फीड्स काल स्वच्छ असलेल्या नावांकडे दुर्लक्ष करतात. एक नवीन नोंदणीकृत डोमेन, किंवा नुकतीच तडजोड झालेली वैध साईट, रेप्युटेशन डेटाच्या नजरेतून सुटू शकते. IP-आधारित कॉलबॅक आणि त्यांच्या स्वतःच्या रिझोल्युशनसह ॲप्सना इतर नियंत्रणांची आवश्यकता असते. अधिक मजबूत पॅटर्न प्रोटेक्टिव्ह DNS ला DNSSEC व्हॅलिडेशन, रिझोलव्हर पॉलिसी, सेगमेंटेशन आणि फायरवॉल किंवा एंडपॉईंट टेलिमेट्रीसह जोडते.
DNS टनेलिंग कडे देखील लक्ष ठेवा. मालवेअर डेटाला क्वेरी नेममध्येच लपवतो, ज्यामुळे तुम्हाला असामान्यपणे लांब किंवा यादृच्छिक दिसणारे सबडोमेन आणि एकाच डिव्हाइसवरून उच्च क्वेरी व्हॉल्यूम दिसतो. त्या डिव्हाइसला सिंकहोल हिटसारखे वागवा. कोणत्याही फीडने अद्याप डोमेनचे नाव दिले नसतानाही, त्याला सामायिक केलेल्या SSID वरून बाहेर काढा आणि तपास करा.
लुकअपपासून ते ब्लॉक केलेल्या कॉलअँपपर्यंतच्या त्याच संकल्पनेचे एक लहान प्रात्यक्षिक गेस्ट SSID चे मालक असलेल्या टीमसोबत पाहणे उपयुक्त ठरेल.
एनक्रिप्टेड DNS आणि ब्लॉकलिस्ट कुठे कमी पडतात
नवीन नोंदणीकृत डोमेन्स ब्लॉक करणे हा स्पष्ट फिल्टर वाटतो, परंतु ते पुरेसे नाही. एक हानीकारक नोंदणी बऱ्याचदा काही दिवसांत ओळखली जाते. एखाद्या हल्लेखोराने ताब्यात घेतलेली वैध साईट महिनाभर धोकादायक राहू शकते, आणि त्यावर आधीपासूनच तुमच्या फीडचा विश्वास असलेला रेप्युटेशन असतो.
2025 मधील CAIDA च्या अभ्यासात असे आढळून आले की कपटपूर्ण नोंदणीकृत डोमेन्ससाठी शोध लागण्याचा सरासरी वेळ 16.3 दिवस आहे, तर तडजोड केलेल्या डोमेन्ससाठी हा वेळ 86 दिवस आहे, जो पाच पटीहून अधिक फरक आहे. सामायिक WiFi वर, याचा अर्थ असा की उल्लंघन झाल्यानंतर एखादा परिचित ब्रँड, स्थानिक वृत्तपत्र किंवा पुरवठादार पोर्टल मॅलवेअर, फिशिंग किंवा कमांड सामग्री होस्ट करू शकते, तर प्रत्येक रेप्युटेशन स्कोअर अजूनही उत्तम दिसत असतो.
एखाद्या ठिकाणी हे निष्फळ ठरण्याचे दोन मार्ग
अति-आक्रमक लिंक्स चुकीच्या लोकांना त्रास देतात. पाहुणे बुकिंग इंजिन लोड करू शकत नाहीत, रुग्ण क्लिनिक पोर्टल उघडू शकत नाहीत, विद्यार्थ्यांची संशोधन साईट निघून जाते आणि फ्रंट डेस्कला WiFi बद्दल ऐकावे लागते. एक मोकळीक देणारी सूची याच्या उलट करते. ती पुढील फीड अपडेट होईपर्यंत एक्सपोजर विंडो उघडी ठेवते, जी तडजोड झालेल्या डोमेनसाठी एक मोठी वाट पाहणे असू शकते.
एनक्रिप्टेड DNS चे अपयश वेगवेगळ्या प्रकारे होते. स्वतःचे रीझॉल्व्हर निवडणारा ब्राउझर किंवा अॅप तुमच्या पॉलिसीसमोर कधीही नाव सादर करत नाही, त्यामुळे नवीन-डोमेन नियम किंवा तडजोड झालेल्या-डोमेनच्या विलंबाचा काहीही फरक पडत नाही. तुम्हाला लूकअप दिसत नाही. एनक्रिप्टेड रीझॉल्व्हरपर्यंत पोहोचता येत नसल्यास, काही डिव्हाइसेस सामान्य DNS चा पर्याय निवडतात आणि तो पर्याय पाथवर वाचता आणि बदलता येतो. गेस्ट डिव्हाइसवरील DNS ओव्हर HTTPS हे वापरकर्त्यासाठी प्रायव्हसी वैशिष्ट्य आहे आणि तुमच्यासाठी विजिबिलिटी गॅप आहे, जर तुम्ही त्या क्वेरीज कुठे जाण्यास अनुमती आहे हे ठरवले नसेल.
तीन भरपाई उपायांमुळे ही सूची संपूर्ण धोरण बनण्यापासून वाचते.
- रेप्युटेशनच्या सोबत बिहेव्हियरल सिग्नल. फीडने संमती देण्यापूर्वी मोठे, रँडम सबडोमेन्स, अचानक वाढणाऱ्या क्वेरीज किंवा शांत असणारे डिव्हाइस जे डझनांनी नवीन नावे रीझॉल्व्ह करू लागते, ते तपासून पाहणे गरजेचे आहे.
- तात्पुरते क्वारंटाइन जेव्हा पूर्वीचे विश्वसनीय डोमेन अपडेट्स दरम्यान आपले वर्तन बदलते. ते धरून ठेवा, जुना स्कोअर अजूनही खरा आहे असा आव आणू नका.
- त्वरीत रीलिझ करणारा रिव्ह्यू पाथ. शिफ्टवर असलेल्या व्यक्तीने कोणी अनुमती दिली याच्या नोंदीसह त्याच दिवशी वैध साइट पुनर्संचयित करण्यास सक्षम असावे.
सार्वजनिक नेटवर्कसाठी पडलेला प्रश्न "आपण DNS एनक्रिप्ट केले पाहिजे का?" हा नाही. अनमॅनेज्ड फोन, ॲप्स आणि उपकरणांना सुरक्षा धोरणाचा भंग करू न देता क्वेरी गोपनीय कशा ठेवायच्या हा खरा प्रश्न आहे.
तुमचे DNS सुरक्षा नियंत्रणे नेटवर्कनुसार सेट करा
संपूर्ण इमारतीसाठी एकच धोरण असणे म्हणजेच गेस्ट फोन, इन्फ्युजन पंप आणि कर्मचाऱ्यांचे लॅपटॉप या सर्वांना एकच नियम लागू होणे. खालील प्रत्येक पंक्तीला तिच्या स्वतःच्या SSID किंवा VLAN सह मॅप करा, जेणेकरून वापरकर्ते योग्य WiFi निवडतील या आशेवर राहण्याऐवजी हे धोरण नेटवर्कसोबतच जिथे तिथे लागू होईल.
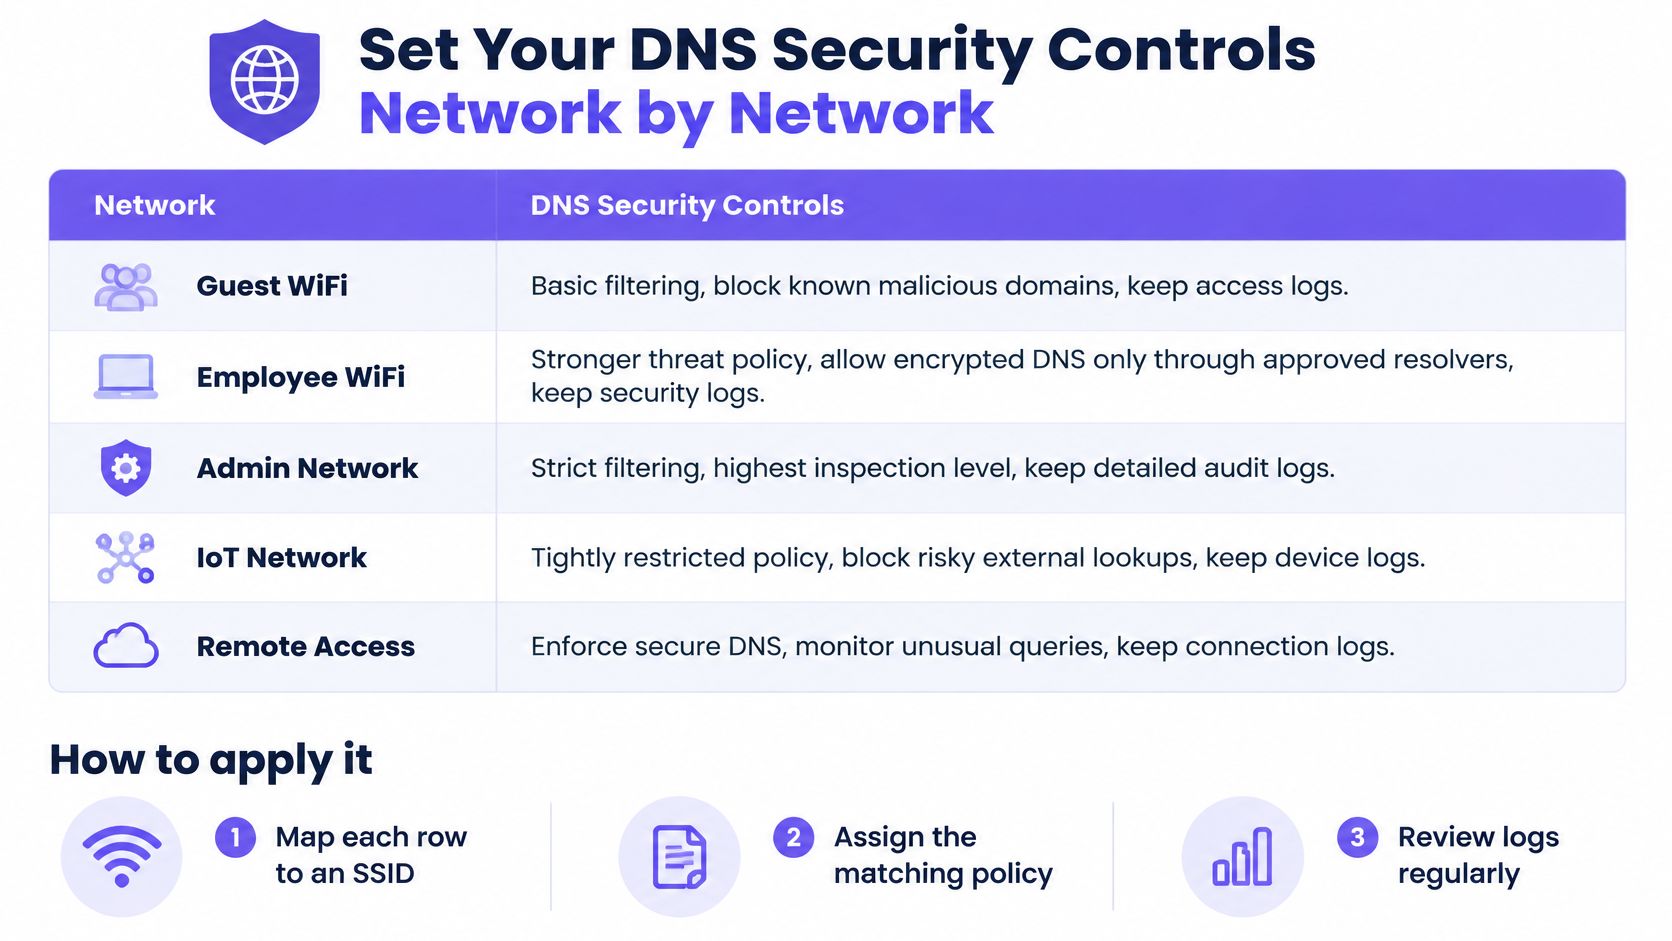
| नेटवर्क | फिल्टरिंग आणि धोक्याची पॉलिसी | एन्क्रिप्टेड DNS हँडलिंग | ठेवायचे लॉग्ज |
|---|---|---|---|
| गेस्ट आणि सार्वजनिक WiFi | अडल्ट आणि हानीकारक कॅटेगरी, थ्रेट डिफेंस, सेफ सर्च | केवळ मॅनेज केलेल्या रिझॉल्व्हरद्वारे एन्क्रिप्टेड DNS, ज्ञात सार्वजनिक DoH एंडपॉइंट्स ब्लॉक केले आहेत | ब्लॉक केलेले डोमेन्स, डिव्हाइस किंवा सेशन आयडेंटिफायर, टाइमस्टॅम्प्स |
| कर्मचारी नेटवर्क्स | स्वतंत्र अलाउ आणि ब्लॉक याद्यांसह, प्रथम थ्रेट डिफेंस | केवळ मॅनेज केलेल्या उपकरणांवरून एन्क्रिप्टेड DNS | पॉलिसी निर्णय आणि ॲडमिनिस्ट्रेटर बदल |
| विद्यार्थी किंवा रहिवासी नेटवर्क्स | प्रत्येक गटानुसार वयानुसार योग्य कॅटेगरी सेट केल्या आहेत | केवळ मॅनेज केलेला रिझॉल्व्हर, ज्ञात सार्वजनिक DoH एंडपॉइंट्स ब्लॉक केले आहेत | ब्लॉक केलेले लुकाअप्स, एका निश्चित रिटेंशन कालावधीसाठी ठेवले जातात |
| IoT आणि डिव्हाइस नेटवर्क्स | थ्रेट डिफेंस आणि कमांड-अँड-कंट्रोल ब्लॉकिंग, कोणतीही कॅटेगरी पॉलिसी नाही | पोर्ट 53 तुमच्या रिझॉल्व्हरअंतर्गत ठेवले आहे, लागू करण्यापूर्वी एन्क्रिप्टेड DNS ची चाचणी केली जाते | डिव्हाइस ॲड्रेस आणि विसंगती अलर्टनुसार लुकाअप्स |
| हेल्थकेअर आणि सार्वजनिक क्षेत्रातील साइट्स | थ्रेट डिफेंस अधिक कॅटेगरी फिल्टरिंग | केवळ मॅनेज केलेला रिझॉल्व्हर, प्रत्येक अपवाद डॉक्युमेंट केला आहे | ऑडिटर्स आणि स्टेकहोल्डर्ससाठी ऑडिट-रेडी लॉग्ज |
नेटवर्क सेगमेंटेशन हे अतिथी VLAN वरील तडजोड केलेल्या टीव्हीला कर्मचाऱ्यांचा रिझॉल्व्हर वापरण्यापासून थांबवते. रिझॉल्व्हर स्वतः न बनवता टेबल चालवण्याचा Purple Shield हा एक मार्ग आहे. एक DNS लेयर कंटेंट फिल्टर करते, धोके थांबवते आणि प्रत्येक डिव्हाइसवरील जाहिराती काढून टाकते, ज्यामध्ये प्रत्येक SSID, VLAN आणि ठिकाणासाठी पॉलिसी आणि एकच डॅशबोर्ड असतो. ओपन नेटवर्कवर ती पॉलिसी कडक आणि कौटुंबिक सुरक्षित असते, सिक्युअर नेटवर्कवर धोक्याचा बचाव प्रथम येतो आणि xPSK नेटवर्कवर सेफगार्डिंग प्रति ग्रुप सेट केले जाते. तुम्ही ब्लॉक केलेले URL, थ्रेट अॅनालिसिस आणि वापर वाचता, नंतर त्याच डॅशबोर्डवरून पॉलिसी अॅडजस्ट करता.
डिव्हाइस नेटवर्कना आधी चाचणीची गरज का असते
एन्क्रिप्टेड DNS हे मिक्स आयओटी (IoT) वर अडचणीचे ठरते. अनेक उपकरणे अजूनही सामान्य DNS वापरतात, आणि तुम्ही त्यांना एकामागून एक कॉन्फिगर करू शकत नाही. अलीकडील IETF मार्गदर्शनात असे नमूद केले आहे की बहुतांश IoT उपकरणे अजूनही पोर्ट 53 वर अनएन्क्रिप्टेड DNS वापरतात, त्यामुळे त्या क्वेरीज इंटरसेप्शनसाठी उघड्या राहतात, आणि एन्क्रिप्टेड DNS हे सार्वत्रिकपणे अनिवार्य नाही. त्या मार्गदर्शनासोबत उद्धृत केलेल्या प्रायोगिक कार्याने IoT चाचणी वातावरणात DoT साठी 482.5% परफॉर्मन्स लॉसची नोंद केली, जी DNSSEC सोबत जोडल्यावर 537.9% पर्यंत वाढली. तुम्ही डोअर लॉक्स, टिल्स किंवा क्लिनिकल डिव्हाइसेसवर एन्क्रिप्शन सक्तीचे करण्यापूर्वी लॅब SSID वर चाचणी करा. उपकरणांना ऑफलाईन करणारे नियंत्रण बंद केले जाईल.
हा बदल या क्रमाने लागू करा.
- त्या SSID वरील प्रत्येक क्लायंट मान्यताप्राप्त रिसॉल्व्हर वापरत असल्याची खात्री करा.
- त्या रिसॉल्व्हरवर एक स्वाक्षरी केलेले आणि एक स्वाक्षरी नसलेल्या नावासह DNSSEC व्हॅलिडेशनची पडताळणी करा.
- जेथे प्रेक्षकांना गरज असेल तेथे सेफ सर्चसह, तक्त्यावरून प्रति-SSID पॉलिसी सेट करा.
- तुम्ही समर्थन करू शकाल अशा रिटेंशन मर्यादेसह लॉग सुरू करा.
- कॉम्प्रोमाइज्ड-डोमेन केसचा सराव करा, आधी क्वारंटाइन करा, नंतर त्याच दिवशी पुनरावलोकन करा.
- कॅलेंडरवर मासिक पॉलिसी पुनरावलोकन ठेवा, आणि अलाऊ एंट्री कोणी बदलली याची नोंद ठेवा.
असे नेटवर्क निवडा जिथे चुकीच्या लुकअपमुळे सर्वाधिक नुकसान होते आणि या आठवड्यात ते एक नेटवर्क बदला. बहुतांश परिसरांसाठी ते गेस्ट WiFi असते. रुग्णालय किंवा कॅम्पससाठी ते रुग्ण, विद्यार्थी किंवा अभ्यागत प्रत्यक्ष वापरत असलेले नेटवर्क असू शकते.
Purple Shield हे वेन्यू, कॅम्पस आणि सार्वजनिक नेटवर्कसाठी प्रोटेक्टिव्ह DNS आहे. ते कनेक्शन सुरू होण्यापूर्वी प्रत्येक लुकअप तपासते, प्रत्येक SSID, VLAN आणि वेन्यूसाठी वेगवेगळी पॉलिसी लागू करते आणि काय ब्लॉक केले गेले ते तुम्हाला दाखवते. तुम्ही आधीच चालवत असलेल्या WiFi वर तुम्हाला ते नियंत्रण हवे असल्यास, Purple Shield ला भेट द्या.