
गेस्ट WiFi वर प्रौढ वेबसाइट्स कशा ब्लॉक कराव्यात
DNS फिल्टरिंग, प्रति-SSID पॉलिसी, Safe Search, ब्रँडेड ब्लॉक पेजेस आणि टेस्ट प्लॅनसह गेस्ट WiFi वर प्रौढ वेबसाइट्स कशा ब्लॉक कराव्यात.
Published १३ नोव्हेंबर, २०२६
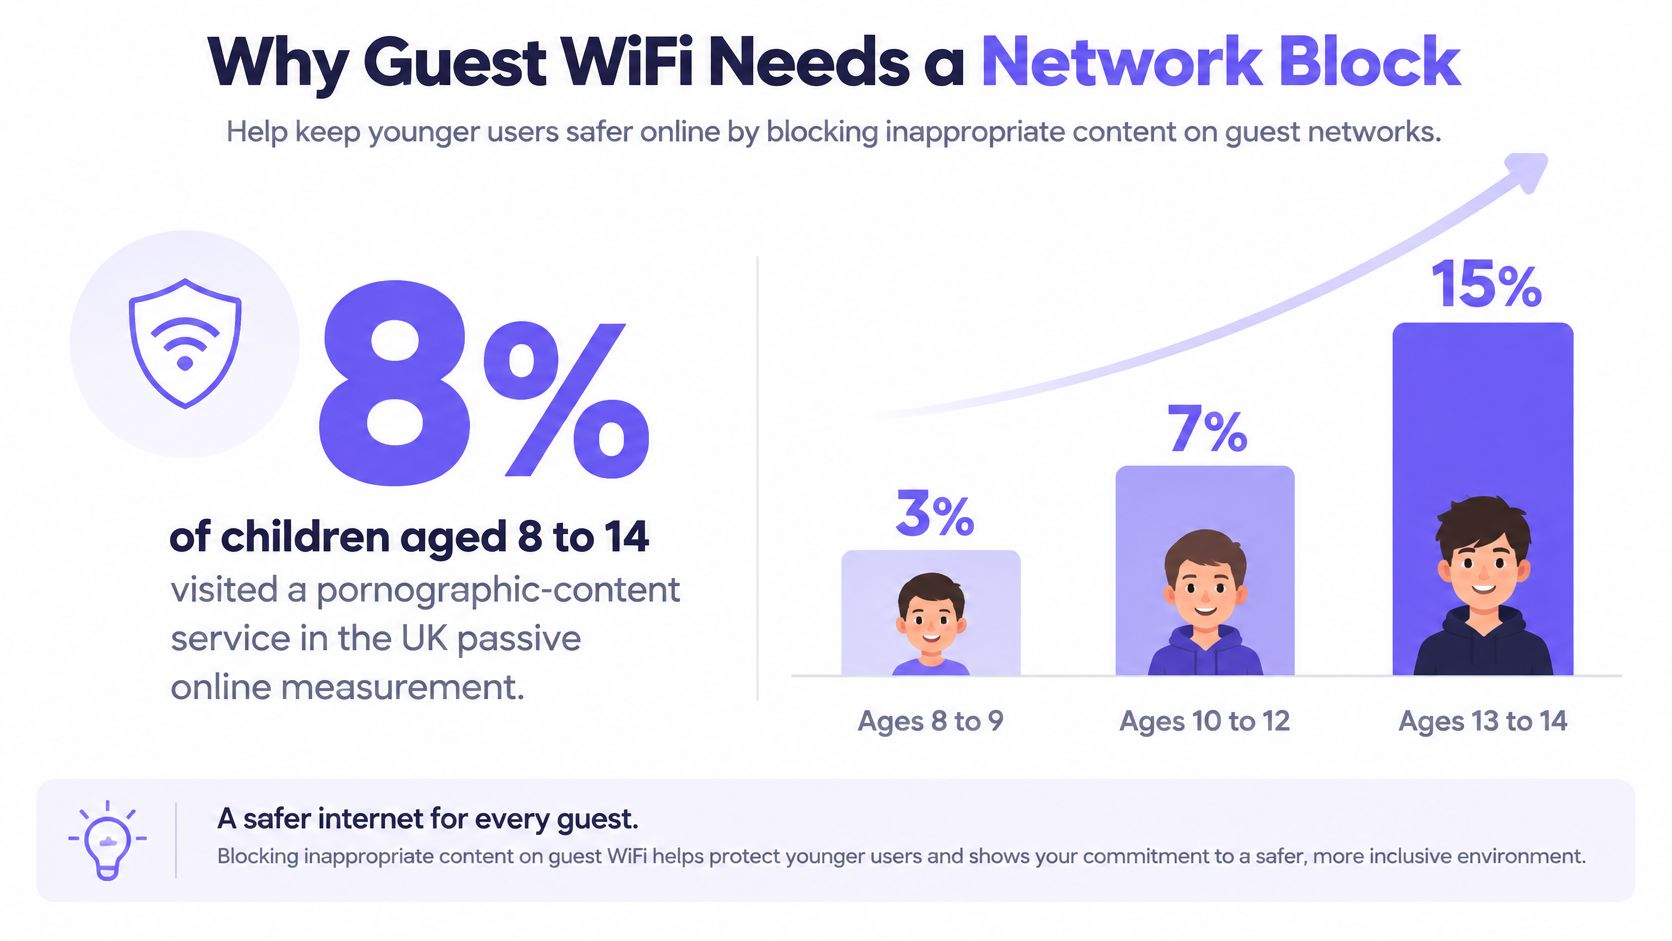
Ofcom च्या पॅसिव्ह ऑनलाइन मापनादरम्यान UK मधील 8 ते 14 वर्षे वयोगटातील 8% मुलांनी अश्लील-सामग्री सेवेला भेट दिली आणि वयानुसार ही व्याप्ती झपाट्याने वाढते: 8 ते 9 वयोगटात 3%, 10 ते 12 वयोगटात 7% आणि 13 ते 14 वयोगटात 15%, जिथे मुलींच्या 11% तुलनेत मुलांची नोंद 19% होती (Ofcom चे मुलांचे पॅसिव्ह ऑनलाइन मापन). तो आलेख केवळ पालकांचाच नाही तर ऑपरेटर्सचाही आहे. एक हॉटेल, एक लायब्ररी, हॉस्पिटलचे वेटिंग रूम आणि विद्यार्थी वसतिगृह यापैकी प्रत्येक अशा मुलांना SSID प्रदान करतात ज्यांच्या डिव्हाइसचे व्यवस्थापन कोणीही करत नाही, आणि यापैकी कोणतेही ठिकाण पाहुण्याच्या फोनवर एजंट इंस्टॉल करू शकत नाही.
अनमॅनेज्ड डिव्हाइसवर नियंत्रण ठेवणारी एकमेव गोष्ट म्हणजे नेटवर्कची मालकी असणारी साधने: रिसॉल्व्हर, DHCP स्कोप, VLAN आणि ब्लॉक पेज. पुढे एका शेअर्ड नेटवर्कवर अडल्ट वेबसाइट्स कशा ब्लॉक कराव्यात यासंबंधीची रचना आणि निष्फळ ठरणारे पैलू दिले आहेत.
अनुक्रमणिका
- गेस्ट WiFi ला नेटवर्क ब्लॉकची आवश्यकता का आहे
- SSID VLAN आणि दिवसाच्या वेळेनुसार पॉलिसी
- फिल्टरद्वारे DNS कसे सक्तीने पाठवायचे
- Safe Search ब्लॉक पेजेस आणि अहवाल
- ब्लॉक तपासा आणि त्रुटी सुधारा
- अतिथी पॉलिसी लाइव्ह करा
गेस्ट WiFi साठी नेटवर्क ब्लॉक का आवश्यक आहे
गेस्ट SSID हे असे ठिकाण आहे जिथे नेटवर्क परिसर तुमच्या नियंत्रणाखाली राहणे थांबते. हॉटेल लॉबी अशा कुटुंबाला ॲक्सेस देते ज्यांचे दहा वर्षांचे मूल iPad वापरत आहे. हॉस्पिटलच्या वेटिंग रूममध्ये अभ्यागतांचे फोन असतात. एक लायब्ररी लॅपटॉप आणि आधीच इंस्टॉल केलेले VPN क्लायंट असलेल्या किशोरवयीन मुलाला पोर्टल लॉगिन जारी करते. त्या उपकरणांपैकी कोणत्याही उपकरणावर तुमचा एंडपॉइंट एजंट नसतो, कोणतीही उपकरणे डिव्हाइस मॅनेजमेंटमध्ये नोंदणीकृत नसतात आणि बहुतेक प्रकरणांमध्ये ती कोणाच्या हातात आहेत हे त्या ठिकाणी कोणालाही माहित नसते.
स्वतः घोषित केलेले वय हे नियंत्रण म्हणून अपयशी ठरते. Ofcom च्या Online Nation संशोधनात असे आढळले आहे की सोशल-मीडिया प्रोफाईल असलेल्या 8 ते 17 वर्षे वयोगटातील 22% मुलांचे वापरकर्ता वय प्रौढ होते, तर 8 ते 15 वर्षे वयोगटातील मुलांसाठी हे प्रमाण 20% होते (Ofcom Online Nation 2023). प्रोफाईलवर विश्वास ठेवणारे प्लॅटफॉर्म एका बारा वर्षांच्या मुलाला प्रौढ मानतात, आणि त्याच माहितीवर अवलंबून असलेला कोणताही फिल्टरही तेच करतो.
नेटवर्कला पाहुण्याचे वय किती आहे हे शोधण्याची आवश्यकता नसते. ते कोणत्या SSID शी जोडले गेले आहेत, त्या SSID वर कोणती पॉलिसी लागू आहे आणि लूकअप ब्लॉक केलेल्या कॅटेगरीशी जुळल्यास काय होते, हे नेटवर्कला माहिती असणे आवश्यक आहे.
बायपास हा असा भाग आहे जो बहुतेक चेकलिस्ट वगळतात. 2025 मध्ये प्रकाशित झालेल्या स्वतंत्र चाचण्यांमध्ये असे आढळले आहे की DNS-over-HTTPS, VPN किंवा दुसऱ्या नेटवर्कवर स्विच करून DNS फिल्टरिंग सहज बायपास केले जाऊ शकते (AV-Comparatives DNS मूल्यांकन 2025). सेल्युलर डेटा तर कोणत्याही त्रासाशिवाय हे सहज करू शकतो.
होम-राऊटर चेकबॉक्स ऐवजी रिअल नेटवर्क ब्लॉकचे स्वरूप येथे दिले आहे:
प्रत्येक क्लायंटला एक DHCP स्कोप मिळतो जो एका रिझॉल्व्हरची जाहिरात करतो, तो म्हणजे तुमचा. पोर्ट 53 वरील आउटबाउंड लुकअप्स त्यावर रिडायरेक्ट केले जातात, त्यामुळे हार्ड-कोडेड सार्वजनिक रिझॉल्व्हर असलेले डिव्हाइसदेखील पॉलिसीवरच येते. ॲड्रेस परत मिळण्यापूर्वीच प्रौढ वर्गवारी नाकारली जाते, आणि डिव्हाइसला कारण स्पष्ट करणारे ब्रँडेड पृष्ठ प्राप्त होते. या देवाणघेवाणीला काही मिलिसेकंद लागतात आणि त्याचा ऑडिट रेकॉर्ड शिल्लक राहतो.
या मर्यादांची जाणीव असणे तितकेच महत्त्वाचे आहे. DNS डोमेनचे रिझोल्यूशन थांबवते. ते शेअर्ड प्लॅटफॉर्मवरील प्रत्येक इमेजचे वर्गीकरण करू शकत नाही, ॲड्रेसद्वारे थेट फेच करणे थांबवू शकत नाही आणि टनेलद्वारे बाहेर पडणारा ट्रॅफिक थांबवू शकत नाही. हा सुरक्षेच्या जबाबदारीचा (duty of care) एक नेटवर्क स्तर आहे, शून्य धोक्याचा दावा नाही.
SSID, VLAN आणि दिवसाच्या वेळेनुसार पॉलिसी
एकाही DHCP स्कोपला स्पर्श करण्यापूर्वी प्रत्येक SSID साठी एक पंक्ती लिहा. आधी सेगमेंटेशन योग्य करा, कारण कोणत्याही ऑपरेशनल गोष्टीसोबत VLAN शेअर करणारा गेस्ट SSID शेवटी असे काहीतरी खराब करेल जे तुम्ही रिमोटली रीबूट करू शकत नाही. गेस्ट नेटवर्क सुरक्षितते वरील ही प्राथमिक माहिती स्पष्ट करते की तो फरक वर्गवारीच्या सूचीपेक्षा अधिक महत्त्वाचा का आहे.
| नेटवर्क | प्रौढ वर्गवारी | Safe Search | वेळापत्रक | अपवाद नियम |
|---|---|---|---|---|
| गेस्ट किंवा कॅप्टिव्ह-पोर्टल SSID | ब्लॉक करा | Google, Bing, YouTube साठी सुरू | नेहमी, कौटुंबिक ठिकाणी संध्याकाळी अधिक कडक | कोणताही युझर बायपास नाही; केवळ वेन्यू अनुमती सूची |
| कर्मचारी किंवा कॉर्पोरेट VLAN | ब्लॉक करा | सुरू | कामाचे तास | तिकिटासह नामांकित भूमिका अपवाद |
| विद्यार्थी किंवा निवासी VLAN | ब्लॉक करा | सुरू | संध्याकाळी आणि वीकेंडला अधिक कडक | अनुमती सूचीवर शिक्षण आणि आरोग्य डोमेन |
| पेड किंवा प्रीमियम SSID | ब्लॉक करा, गेस्टप्रमाणेच | सुरू | गेस्टप्रमाणेच | बँडविड्थ बदलते, आशय धोरण नाही |
| IoT किंवा बिल्डिंग VLAN | लागू करू नका | बंद | नेहमी वेगळा रिझॉल्व्हर | गेस्टसह कोणताही शेअर केलेला रिझॉल्व्हर नाही |
| क्लिनिकल किंवा संशोधन VLAN | क्युरेट केलेल्या अनुमती सूचीसह ब्लॉक करा | सुरू | नेहमी | पूर्वानुमोदित आरोग्य आणि संशोधन डोमेन |
बहुतांश ओळी कोणत्याही वादाशिवाय पुनरावलोकनात टिकून राहतात. तीन ओळी राहत नाहीत.
कर्मचारी अपवादांसाठी टॉगल नव्हे, तर तिकीट आवश्यक आहे
रुग्णालयांमध्ये समुपदेशक काम करतात, विद्यापीठांमध्ये सार्वजनिक आरोग्य संशोधक काम करतात आणि दोघेही एका आठवड्यात वैध पेजवर ब्लॉकचा सामना करतील. स्टाफ VLAN वरील वर्गवारी सैल करणे हा चुकीचा उपाय आहे, कारण जेव्हा गेस्ट ॲक्सेसमध्ये बिघाड होतो तेव्हा सामान्यतः स्टाफ VLAN वरच पोर्टल व्हेंडरला हलवले जाते. त्याऐवजी एक विशिष्ट अपवाद द्या: एक डोमेन, एक भूमिका, एक समाप्ती तारीख, जी तिकीट प्रणालीमध्ये नोंदवली जाते आणि दरमहा पुनरावलोकन केले जाते.
प्रूव्हनन्स नियम: जर एखाद्या अपवादाचा माग एखाद्या विशिष्ट व्यक्तीपर्यंत आणि समाप्तीच्या तारखेपर्यंत काढता येत नसेल, तर तो अपवाद नाही. ती कागदोपत्री असलेली एक त्रुटी आहे.
IoT आणि इमारत सिस्टीम्स स्वतंत्र रिझोल्व्हरवर ठेवा
प्रिंटर्स, डोअर कंट्रोलर्स, एनर्जी मीटर्स आणि CCTV रेकॉर्डर्स ब्राउझिंग करत नाहीत आणि कामाच्या मध्येच त्यांच्यावर एखादी नवीन पॉलिसी लागू झालेली त्यांना चालत नाही. त्यांना स्वतःचे एक स्वतंत्र रिसॉल्व्हर लेबल द्या आणि कोणतीही कंटेंट कॅटेगरी लागू करू नका. जेव्हा एखादा कंट्रोलर रात्री 9 वाजता ऑफलाइन होतो, तेव्हा गेस्ट पॉलिसी चुकीच्या ठिकाणी लागू झाली आहे की नाही हे लेबल तुमच्या हेल्प डेस्कला काही सेकंदांत सांगते.
Paid WiFi मुळे बँडविड्थ बदलते, पॉलिसी नाही
काही ठिकाणे जलद थ्रूपुट किंवा दीर्घ सत्रांसाठी प्रीमियम टियर विकतात. हा टियर बँडविड्थ आणि सपोर्ट बदलतो, सामग्रीची वर्गवारी कधीही नाही. पैसे देणाऱ्या पाहुण्याला मोफत पाहुण्यापेक्षा वेगळे कंटेंट धोरण मिळाल्यास, त्या ठिकाणावर आता दोन काळजीची कर्तव्ये आणि एक पुरावा ट्रेल चालते, आणि दुसऱ्या कारणास्तव पहिल्यावर प्रश्नचिन्ह उपस्थित केले जाते.
शेड्युलिंगद्वारेच फॅमिली वेन्यूज आणि स्टुडंट हॉल्स त्यांची उपयुक्तता सिद्ध करतात. संध्याकाळी आणि वीकेंडला कमी वयाच्या वापरकर्त्यांची संख्या अधिक असते, त्यामुळे त्या कालावधीत ॲडल्ट कॅटेगरी, Safe Search आणि जाहिरातींचे नियम अधिक कडक करा. 24 तास सुरू असणाऱ्या विमानतळावर किंवा हॉस्पिटलच्या वॉर्डमध्ये शांततेचा वेळ नसतो, त्यामुळे तेथे पॉलिसी चोवीस तास एकसारखीच ठेवा.
प्रत्येक व्हेन्यू स्वतःची अलाउ लिस्ट (allow list) देखील ठेवते. सेक्शुअल-हेल्थ चॅरिटीज, LGBTQ+ सपोर्ट सर्व्हिसेस आणि कॅटेगरी इंजिन्सकडून ओव्हर-ब्लॉक होणारे एज्युकेशन डोमेन्स या लिस्टमध्ये जातात, तर ज्ञात प्रॉक्सी आणि नव्याने आढळलेले ॲडल्ट डोमेन्स ब्लॉक लिस्टमध्ये जातात. इतर कशाच्याही आधी प्रति SSID एक पंक्ती निवडा.
फिल्टरद्वारे DNS फोर्स कसे करावे
हे सेटअप पूर्ण करण्यासाठी प्रत्येक साइटवर एक दुपार लागते आणि हे काम पूर्णपणे साधे आहे. याच क्रमाने काम करा, कारण प्रत्येक पायरी आधीच्या पायरीने उघडी सोडलेली त्रुटी बंद करते.
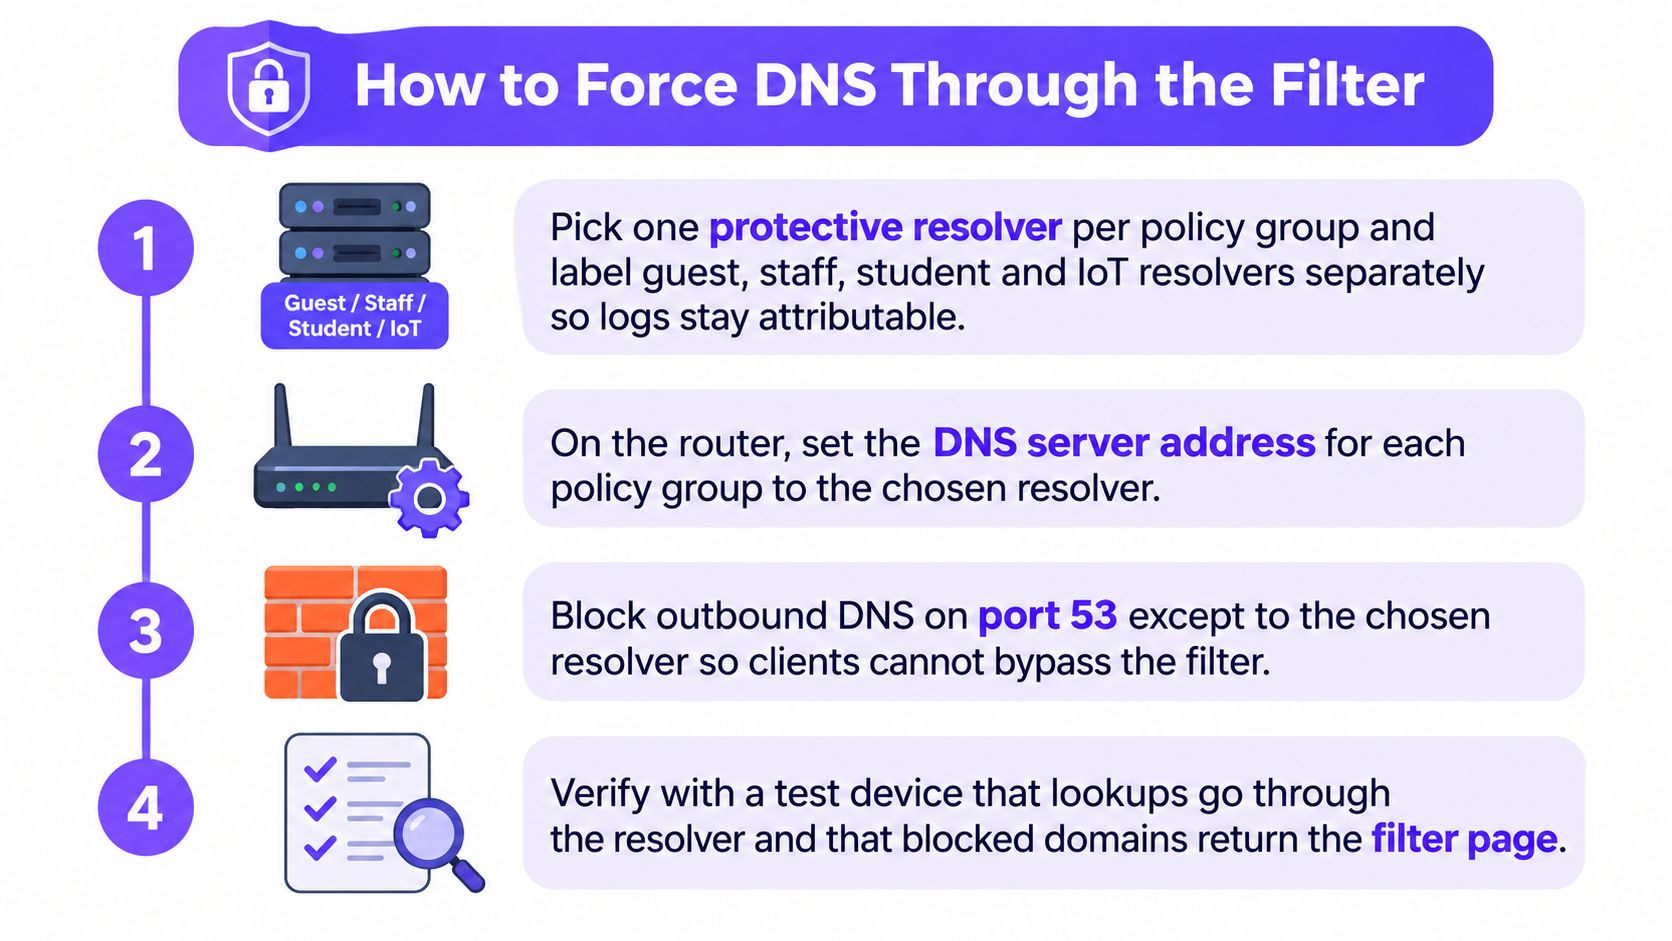
प्रति पॉलिसी ग्रुप एक प्रोटेक्टिव रिझॉल्व्हर निवडा. अतिथी (Guest), कर्मचारी (staff), विद्यार्थी (student) आणि IoT या प्रत्येकाला स्वतःची रिझॉल्व्हर आयडेंटिटी आणि ती ज्या VLAN ला सेवा पुरवते त्याचे नाव देणारे लेबल मिळते. सहा आठवड्यांनंतर, तेच लेबल अशी एकमेव गोष्ट असते जी एखाद्या क्वेरी रेकॉर्डला नेटवर्कशी संबंधित बनवते.
DHCP स्कोपमध्ये फक्त त्याच रिझॉल्व्हरची जाहिरात करा. स्कोप पर्यायांमधून प्रत्येक सार्वजनिक रिझॉल्व्हर काढून टाका. ज्या डिव्हाइसला दोन पर्याय मिळतात ते प्रथम प्रतिसाद देणारा पर्याय वापरेल, आणि तुमची अर्धी पॉलिसी नाहीशी होईल.
UDP आणि TCP पोर्ट 53 वरील आउटबाउंड DNS गेटवेवरील मंजूर रिझॉल्व्हरकडे रीडायरेक्ट करा. DHCP फक्त विनंती करणाऱ्या क्लायंट्सनाच कव्हर करते. हार्ड-कोडेड रिझॉल्व्हर असलेले डिव्हाइस किंवा स्वतःचा रिझॉल्व्हर वापरणारे ॲप या स्कोपला पूर्णपणे दुर्लक्षित करते.
रूट हिंट्स अक्षम करा आणि अनधिकृत रिझॉल्व्हर्सचे मार्ग बंद करा. CISA चे Encrypted DNS Implementation Guidance प्रोटेक्टिव DNS ला बायपास करणाऱ्या मेकॅनिझम्स अक्षम करण्याची शिफारस करते, ज्यामध्ये रूट हिंट्स आणि अनधिकृत राऊटिंग पाथ्सचा प्रामुख्याने उल्लेख आहे. हीच पायरी एका सूचनेचे रुपांतर अंमलबजावणी बिंदूमध्ये (enforcement point) करते.
एनक्रिप्टेड DNS चा स्पष्टपणे निर्णय घ्या. तुम्ही स्वतः न चालवणारे DNS-over-HTTPS एंडपॉइंट्स ब्लॉक किंवा सिंकहोल (sinkhole) करा. ते उघडे ठेवल्याने अतिथीला ब्राउझर मेनूमध्ये एक कार्यरत बायपास मिळतो. कोणते क्लायंट्स असा प्रयत्न करतील याबद्दल तुम्हाला खात्री नसल्यास, how DNS-over-HTTPS bypasses a filter मध्ये त्यांनी वापरलेले डिस्कव्हरी पाथ्स समाविष्ट आहेत. हे नोंदवून ठेवा की पूर्ण VPN अजूनही तुमचे नेटवर्क सोडून जाते, कारण कोणतेही ऑन-नेटवर्क नियंत्रण टनेलचे अनुसरण करत नाही.
पॉलिसी लेयर्स क्रमबद्ध करा. प्रथम ॲडल्ट कॅटेगरी, त्यानंतर Safe Search, मग व्हेन्यूच्या अलाउ आणि ब्लॉक लिस्ट्स, आणि शेवटी वेळापत्रक. जेव्हा दोन नियमांमध्ये विसंगती असते तेव्हा हा क्रम महत्त्वाचा ठरतो, आणि प्रत्येक वेळी हा वाद सेफगार्डिंग नियमाच्या बाजूने सोडवला जावा अशी तुमची इच्छा असते.
Fail closed सेट करा. रिझॉल्व्हरमधील आउटेजमुळे अतिथी SSID वर ओपन ब्राउझिंग सुरू होता कामा नये. 'Fail closed' चा अर्थ असा आहे की घटनेदरम्यान अतिथींना ब्लॉक पेज दिसते, जे सेफगार्डिंग घटनेऐवजी सपोर्ट कॉल ठरते.
त्याच रीडायरेक्टसह IPv6 कव्हर करा. अनेक संस्था IPv4 ट्रॅफिक काळजीपूर्वक रीडायरेक्ट करतात आणि समांतर IPv6 पाथ तसाच ठेवतात, त्यामुळे आधुनिक फोन कोणीही कॉन्फिगर न केलेल्या प्रोटोकॉलवर साइटपर्यंत पोहोचतो.
क्लीन डिव्हाइसवरून चाचणी करा. ज्या फोनवर कधीही एजंट इन्स्टॉल केलेला नाही, जो अतिथी SSID शी जोडलेला आहे, आणि एका ज्ञात ॲडल्ट डोमेनचे रिझोल्यूशन करत आहे. कोणताही ॲड्रेस परत येऊ नये आणि ब्रँडेड पेज दिसले पाहिजे.
प्रत्येक हँडओव्हरच्या वेळी पुन्हा सांगण्यासारखी अडचण ही आहे की ब्लॉक पेज स्वतःहून फार कमी गोष्टी सिद्ध करते. कॅश केलेले उत्तर ठेवणारा किंवा IPv6 द्वारे त्याच होस्टपर्यंत पोहोचणारा क्लायंट, तुमचा स्क्रीनशॉट अगदी परिपूर्ण दिसत असतानाही कनेक्शन पूर्ण करू शकतो.
Safe Search ब्लॉक पेजेस आणि अहवाल
रिझॉल्व्हरवर Safe Search सक्तीचे करा
Safe Search हा एक ब्राउझर सेटिंग आहे जोपर्यंत तुम्ही त्याला नेटवर्क नियम बनवत नाही. प्रौढ श्रेणी (adult category) आधीच चालवणाऱ्या रिझॉल्व्हरवर DNS CNAME द्वारे शोध आणि व्हिडिओ होस्टनावे प्रदात्याच्या अंमलबजावणी रेकॉर्ड्सकडे निर्देशित करा, नंतर त्याच रिझॉल्व्हरवर दुसऱ्या शोध इंजिनसाठी समतुल्य सेटिंग लागू करा. त्यानंतर हा नियम तुमच्या फिल्टरद्वारे रिझॉल्व्ह होणाऱ्या प्रत्येक उपकरणासाठी, कोणत्याही ब्राउझरमध्ये आणि खाजगी विंडोजमध्ये लागू राहतो, जे वापरकर्त्याच्या टॉगलने साध्य होत नाही. जेव्हा एखादे उपकरण त्या रिझॉल्व्हरला बायपास करते तेव्हा हा नियम काम करणे थांबवतो: बाह्य प्रदात्यासाठी एनक्रिप्टेड DNS, VPN टनेल, किंवा सेल्युलर डेटावर फॉलबॅक या सर्व गोष्टी शोध विनंतीला तुमच्या धोरणाच्या पलीकडे घेऊन जातात.
जेव्हा डोमेन स्वतः एक सर्च इंजिन असते, तेव्हा इमेज आणि व्हिडिओ निकालांद्वारे आक्षेपार्ह किंवा अश्लील सामग्री समोर येते. Safe Search अशा प्लॅटफॉर्मवरून हे आक्षेपार्ह निकाल काढून टाकते आणि ॲडल्ट कॅटेगरीला बदलत नाही, त्यामुळे हे दोन्ही सुरू ठेवा. हे सेटिंग लागू झाले आहे असा दावा करण्यापूर्वी Google SafeSearch सक्तीची कार्यप्रणाली (mechanics of Google SafeSearch enforcement) एकदा वाचून घेणे उपयुक्त ठरेल.
ब्लॉक पेज एकदाच लिहा
स्थळाचे नाव, कारणाचे एक वाक्य आणि रिसेप्शन किंवा हेल्प डेस्कचा संपर्क. कोणतीही लॉगिन वॉल नाही, कोणताही काउंटडाउन टाइमर नाही आणि तुम्ही ब्लॉक केलेल्या इतर कॅटेगरींची कोणतीही यादी नाही - कारण कॅटेगरींची यादी ही इतर काय फिल्टर केले आहे याबद्दल उत्सुक असलेल्या कोणासाठीही एक तपासणी मार्गदर्शक ठरते. कॅटेगरी ब्लॉक आणि थ्रेट ब्लॉक या दोन्हीसाठी एकाच पेजचा वापर करा जेणेकरून रिसेप्शनला एकच स्क्रिप्ट वापरावी लागेल.
ज्या पाहुण्याला ब्लॉक समजतो तो रिसेप्शनला कॉल करतो. ज्या पाहुण्याला सामान्य ब्राउझर त्रुटी दिसते तो कोणालाही कॉल न करता त्याऐवजी दुसरे नेटवर्क वापरून पाहतो.
एक नव्हे, तीन अहवाल वाचा
डॅशबोर्डचे तीन भाग करा: प्रौढ श्रेणी ब्लॉक्स्, ॲलो-लिस्ट हिट्स, आणि फिशिंग किंवा मालवेअर लूकअप्स. त्यांना एकत्र केल्याने काळजीच्या कर्तव्याचा (duty-of-care) प्रश्न एका संक्रमित-लॅपटॉपच्या प्रश्नात बदलतो, आणि या दोघांचे मालक व उपाय वेगवेगळे असतात. ब्लॉक केलेला फिशिंग लूकअप म्हणजे कनेक्शन कधी सुरूच झाले नाही आणि तरीही उपकरण नेटवर्कवरून काढून टाकणे आवश्यक आहे. ब्लॉक केलेले प्रौढ डोमेन म्हणजे धोरणाने काम केले आणि दुसरे काहीही करण्याची गरज नाही. पहिल्या तक्रारीनंतर वाट पाहण्यापेक्षा साप्ताहिक पुनरावलोकन करा, कारण पंधरवड्यासाठी शून्य श्रेणी ब्लॉक्स् दर्शवणारे गेस्ट SSID याचा सहसा अर्थ असा होतो की रीडायरेक्ट लॉग होत नाहीये.
गो-लाइव्ह होण्यापूर्वी क्वेरी रिटेन्शन कालावधी निश्चित करा आणि तो ठिकाणाच्या प्रायव्हसी नोटीसच्या मर्यादेत शक्य तितका कमी ठेवा. प्रति-ठिकाण आणि प्रति-SSID वापराची आकडेवारी एकाच पुनरावलोकनात एकत्र आणा, जेणेकरून पॉलिसीमधील बदल हा ट्रॅफिकमधील बदलाशी जोडता येईल.
गर्दी असलेल्या अतिथी नेटवर्कवर जाहिराती आणि ट्रॅकर ब्लॉक करणे पर्यायी आहे आणि त्याचे समर्थन क्षमता उपाय म्हणून केले पाहिजे, ॲडल्ट पॉलिसी अस्तित्वात असण्याचे कारण म्हणून कधीही नाही. जेव्हा तुम्ही हे ठिकाण व्यवस्थापकासमोर मांडता तेव्हा हे दोन्ही युक्तिवाद वेगळे ठेवा.
ब्लॉकची चाचणी घ्या आणि राहिलेल्या त्रुटी दूर करा
सुरू केलेला फिल्टर म्हणजे काम करणारा फिल्टर नव्हे. टेस्ट सेट एकदा तयार करा, प्रत्येक नेटवर्कवरून तो चालवा आणि परिणामांचे मूल्यांकन अशा आकड्यांमध्ये करा जे तुम्ही भागधारकांसमोर मांडू शकता.
UK सरकारच्या मार्गदर्शक तत्त्वांनुसार शाळा आणि महाविद्यालयांनी हे तपासणे आवश्यक आहे की फिल्टरिंग प्रौढ सामग्री ब्लॉक करते आणि मान्यताप्राप्त बेकायदेशीर-सामग्री ब्लॉकलिस्टसह त्यांच्या फिल्टरिंग व मॉनिटरिंगच्या तरतुदीच्या परिणामकारकतेचे पुनरावलोकन करणे आवश्यक आहे (फिल्टरिंग आणि मॉनिटरिंग कोर मानक). हे केवळ शाळांसाठीच नव्हे, तर प्रत्येक ऑपरेटरसाठी योग्य मानक आहे.
सात पॅरेंटल-कंट्रोल उत्पादनांची 2025 ची तुलना दर्शवते की एक 'सक्षम करा' स्विच वास्तवापासून किती दूर आहे: काही सिस्टम्स 96% पर्यंत संवेदनशील डोमेन ब्लॉक करण्यात अपयशी ठरल्या, एका सिस्टमने 95% पेक्षा जास्त जुगाराच्या साइट्सना अनुमती दिली, आणि दुसऱ्या सिस्टमने कठोर बाल सेटिंग अंतर्गत सुमारे एक तृतीयांश डोमेन ॲक्सेस करण्यायोग्य सोडले (IFIP TMA 2025 अभ्यास).
चाचणी संच एकदाच तयार करा
- माहित असलेले प्रौढ डोमेन, ज्यामध्ये गेल्या तिमाहीत नोंदणीकृत झालेल्या काहींचा समावेश आहे.
- एक लैंगिक-आरोग्य पृष्ठ जे उघडे राहिले पाहिजे, जेणेकरून ब्लॉकिंगसोबतच ओव्हर-ब्लॉकिंगचेही मापन केले जाईल.
- एक CDN-होस्ट केलेले URL, कारण सामायिक इन्फ्रास्ट्रक्चर साध्या डोमेन सूचींना निष्प्रभ करते.
- प्रमुख इंजिनांवर इमेज सर्च, जे डोमेन सर्च इंजिन असते तेव्हा अश्लील सामग्री दिसण्याचे ठिकाण असते.
- एक सार्वजनिक रिझॉल्व्हर ॲड्रेस आणि एक DNS-over-HTTPS क्लायंट, रिडायरेक्ट कार्य करत असल्याचे सिद्ध करण्यासाठी.
- एक VPN सत्र, नियंत्रण नेमके कुठे थांबते याची सर्वांना आठवण करून देण्यासाठी.
हा संच प्रत्येक SSID आणि VLAN वरून आणि प्रत्येक शेड्युल विंडोमध्ये एकदा, HTTP आणि HTTPS वर, IPv4 आणि IPv6 द्वारे चालवा.
दोन संख्यांमध्ये त्याचे मूल्यांकन करा
कॅटेगरी रिकॉल म्हणजे ब्लॉक केलेली प्रतिबंधित प्रकरणे भागिले एकूण सर्व प्रतिबंधित प्रकरणे. फॉल्स-पॉझिटिव्ह रेट म्हणजे चुकीच्या पद्धतीने ब्लॉक केलेली परवानगी असलेली प्रकरणे भागिले एकूण सर्व परवानगी असलेली प्रकरणे. दोन्ही अहवाल एकत्र सादर करा, कारण रिकॉल स्वतःहून अशा फिल्टरला प्रोत्साहन देतो जो सर्वकाही ब्लॉक करतो.
| तुम्हाला काय दिसते | नेहमीचे कारण | उपाय |
|---|---|---|
| अतिथी WiFi वर अजूनही प्रौढ साइट लोड होते | सेल्युलर डेटा, VPN किंवा DNS-over-HTTPS | डिव्हाइस SSID वर असल्याची खात्री करा; अनधिकृत एनक्रिप्ट केलेले DNS ब्लॉक करा; अतिथी अटींमध्ये VPN मर्यादा नमूद करा |
| साइट काही मिनिटे लोड होते आणि नंतर ब्लॉक होते | कॅश केलेले DNS उत्तर | क्लायंटवर फ्लश करा आणि TTL संपल्यानंतर पुन्हा तपासा; IPv6 वर पुन्हा तपासा |
| कर्मचारी VLAN ब्लॉक केले आहे, अतिथी नाही | DHCP स्कोप अजूनही सार्वजनिक रिझॉल्व्हरची जाहिरात करत आहे | केवळ पॉलिसी रिझॉल्व्हरची जाहिरात करा आणि पोर्ट 53 पुन्हा निर्देशित करा |
| लैंगिक आरोग्य किंवा शैक्षणिक साइट ब्लॉक केली आहे | कॅटेगरी ओव्हर-ब्लॉक | त्या ठिकाणाच्या अनुमती सूचीमध्ये (allow list) डोमेन जोडा; कॅटेगरी अक्षम करू नका |
| IoT किंवा डोअर कंट्रोलर ऑफलाइन आहे | अतिथी पॉलिसी चुकीच्या VLAN वर लागू केली आहे | रिझॉल्व्हर आणि लेबल वेगळे करा; IoT वरून प्रौढ पॉलिसी काढा |
| ब्लॉक पेज दिसते परंतु लॉग रिकामे आहेत | क्वेरी लॉगिंगशिवाय रीडायरेक्ट | रिझॉल्व्हर लॉग सुरू करा आणि धारणा (retention) तपासा |
| संध्याकाळची पॉलिसी कधीही लागू होत नाही | शेड्यूल चुकीच्या टाइमझोन किंवा SSID शी जोडलेले आहे | शेड्यूल अतिथी SSID शी बाइंड करा आणि कालावधीमध्ये पुन्हा तपासा |
दोनदा तपासा: व्यस्त असलेल्या अतिथी SSID वर शून्य ब्लॉक केलेल्या क्वेरी असणे ही, अन्यथा सिद्ध होईपर्यंत, एक लॉगिंग त्रुटी आहे.
प्रत्येक रिझॉल्व्हर, ब्राउझर, फर्मवेअर किंवा पॉलिसी बदलानंतर पुन्हा चाचणी घ्या, कारण कॅश केलेले उत्तर तासनतास नवीन नियम लपवते. तिकीट क्रमांक, समाप्ती मुदत आणि SSID सह अपवादांची नोंद ठेवा, नंतर दरमहा त्यांचे पुनरावलोकन करा. ब्लॉक पेजचा स्क्रीनशॉट मूळ कनेक्शन सुरू होऊ शकते की नाही याबद्दल काहीही सिद्ध करत नाही.
गेस्ट पॉलिसी लाइव्ह करा
प्रथम गेस्ट SSID वर थेट सुरू करा. कठोर प्रौढ श्रेणी लागू करा, कधीही एजंट नसलेल्या वैयक्तिक फोनवरून संपूर्ण चाचणी संच चालवा, आणि त्यानंतरच कर्मचारी किंवा IoT नेटवर्कवर धोरणाचा विस्तार करा. पहिली खरीखुरी फॉल्स पॉझिटिव्ह समोर येईपर्यंत ठिकाणाची ॲलो लिस्ट रोखून धरा, जेणेकरून त्यावरील प्रत्येक नोंद अंदाजाने न ठरता पात्र ठरेल. कोणीही ते पाहण्यापूर्वी ब्रँडेड ब्लॉक पेज प्रकाशित करा आणि त्याच आठवड्यासाठी नियोजित-धोरणाची पुन्हा चाचणी बुक करा जेणेकरून संध्याकाळचा नियम त्याच्या स्वतःच्या वेळेत सिद्ध होईल.
अनेक SSIDs, VLANs आणि ठिकाणे असलेल्या एस्टेटसाठी प्रति साइट स्प्रेडशीटऐवजी एकाच ठिकाणी धोरण ठेवणे आवश्यक आहे. क्लाउड प्रोटेक्टिव्ह DNS लेयर हे काम करते. Purple Shield प्रत्येक लूकअपची सामग्री श्रेणी, ॲलो व ब्लॉक लिस्ट्स, नेटवर्कचे वेळापत्रक आणि धोक्याच्या गुप्त माहितीशी (threat intelligence) पडताळणी करते, आणि हे कोणत्याही अप्लायन्सशिवाय आणि अतिथींच्या उपकरणांवर काहीही स्थापित न करता कोणत्याही WiFi नेटवर्कवर किंवा Purple Access वर स्टँडअलोन चालते. डोमेन ब्लॉक असल्यास, कनेक्शन कधीही सुरू होत नाही आणि उपकरणाला त्याऐवजी ठिकाणाचे ब्रँडेड ब्लॉक पेज दिसते.
थ्रेट डिफेन्स हा त्याच लूकअपमधून मिळतो, जो कनेक्शन सुरू होण्यापूर्वी कमांड-अँड-कंट्रोल कॉलबॅक्स आणि ज्ञात फिशिंग व मालवेअर डोमेन्स ब्लॉक करतो. हे ॲडल्ट-कॅटेगरी टेस्टला पर्याय नाही. दोन्ही चालवा, दोन्हीचे मूल्यांकन करा, पुरावे जतन करा.
Purple Shield हे गेस्ट, सार्वजनिक आणि विद्यार्थी WiFi साठी तयार केलेले संरक्षणात्मक DNS आणि कंटेंट फिल्टरिंग आहे, जेणेकरून प्रौढ वर्गवारी, Safe Search अंमलबजावणी आणि ब्रँडेड ब्लॉक पेज तुम्ही चालवत असलेल्या प्रत्येक SSID, VLAN आणि ठिकाणावर एकाच लेयरवर राहतात, कोणत्याही उपकरणाशिवाय आणि पाहुण्यांच्या उपकरणावर काहीही इंस्टॉल न करता. Purple Shield एकाच डॅशबोर्डमध्ये ब्लॉक केलेले URLs, धमक्या आणि वापराचे प्रति-नेटवर्क रिपोर्टिंग देते.