
मल्टी-साइट WiFi वरील बँडविड्थचा वापर कमी करा: सिद्ध झालेल्या पद्धती
कॉम्प्रेशन, कॅशिंग, ॲड ब्लॉकिंग आणि QoS सह सामायिक केलेल्या WiFi वरील बँडविड्थचा वापर कमी करा. आधी मोजमाप करा, नंतर सर्वात जास्त डेटा वाचवणारे उपाय लागू करा.
Published ६ नोव्हेंबर, २०२६
एखाद्या व्यस्त हॉटेल, कॅम्पस किंवा सार्वजनिक ठिकाणी पुरेशी मासिक क्षमता असू शकते, तरीही पाहुणे आले, त्यांनी एकाच वेळी समान वेबसाइट उघडल्या आणि स्ट्रीमिंग सुरू केले की समस्या निर्माण होऊ शकते. यावरील उपाय नेहमीच जलद कनेक्शन हा नसतो: प्रथम कोणते ट्रॅफिक टाळता येण्याजोगे आहे, कोणते पेलोड लहान केले जाऊ शकतात आणि मागणी नेटवर्कवर कधी जास्त ताण आणत आहे ते शोधा. WiFi ला निराश न करता बँडविड्थ वापर कमी करण्यासाठी, प्रत्येक बदलाचे मोजमाप वाचवलेले बाइट्स आणि लोकांना मिळणारा अनुभव या दोघांच्या आधारे करा.
अनुक्रमणिका
- बचत आणि प्रयत्नांनुसार क्रमवारी लावलेली तंत्रे
- तुमची बँडविड्थ कुठे वापरली जाते हे कसे मोजावे
- CPU व्यर्थ न घालवता वेब ट्रॅफिक कसे कॉम्प्रेस करावे
- पुनरावृत्ती डाउनलोड्स आणि थर्ड-पार्टी रिक्वेस्ट्स कमी करणे
- वेन्यू नेटवर्कवर पीक मागणीचे शेड्यूलिंग करणे
- तुमचा पहिला बदल निवडा आणि त्याची पुष्टी करा
बचत आणि प्रयत्नांनुसार क्रमवारी लावलेली तंत्रे
तुमचे नेटवर्क सर्वात कमी ऑपरेशनल खर्चात कमी करू शकेल अशा ट्रॅफिकपासून सुरुवात करा. हे रँकिंग ही एक व्यावहारिक प्राधान्य सूची आहे, प्रत्येक तंत्र प्रत्येक साइटवर समान बचत देईल असे वचन नाही.
| तंत्रज्ञान | मोजलेली बचत | प्रयत्न | येथून सुरुवात करा जेव्हा |
|---|---|---|---|
| HTTP प्रतिसाद कॉम्प्रेशन | MIT ट्रेसमध्ये कॉम्प्रेस करण्यायोग्य प्रतिसाद डेटापैकी 59-82% | कमी | गेस्ट आणि सार्वजनिक SSIDs वर जास्त मजकूर असलेली पृष्ठे जास्त प्रमाणात आहेत |
| वैयक्तिक विनंत्या (requests) कॉम्प्रेस करणे | MIT ट्रेसमधील विनंती बाइट्सचे 26-34% | मध्यम | ॲप्स आणि पोर्टल्स अनेक लहान विनंत्या पाठवतात |
| पुन्हा पुन्हा येणाऱ्या स्टॅटिक ऑब्जेक्ट्सचे कॅशिंग | CDN बेंचमार्क मधील बाह्य ट्रॅफिकचे 16.2-29% | मध्यम | अनेक पाहुण्यांसाठी समान ॲसेट्स लोड होतात |
| प्रभावी वेब कॅशिंग | स्मार्टफोन अभ्यासात ट्रॅफिकचे प्रमाण 17% कमी झाले | मध्यम | गेस्ट ट्रॅफिकमध्ये वारंवार भेट देणाऱ्यांचा समावेश आहे |
| जाहिरात आणि ट्रॅकर ब्लॉक करणे | 119 वेबसाइट्सच्या 2025 विश्लेषणात एका सामान्य वापरकर्त्यासाठी दररोज सुमारे 225 MB | कमी | तृतीय-पक्ष विनंत्या गेस्ट आणि सार्वजनिक SSIDs वर पुन्हा येतात |
| पीक शेपिंग आणि QoS | कोणत्याही विश्वासार्ह टक्केवारीची नोंद झालेली नाही | मध्यम ते जास्त | थेट कार्यक्रम (Live events) अल्पकाळासाठी गर्दी निर्माण करतात |
| सर्वांगीण तंत्रांचे स्तरबद्ध एकत्रीकरण | स्मार्टफोन अभ्यासात मोजलेल्या सर्व ट्रॅफिकच्या मूळ प्रमाणाच्या 74.5% पर्यंत कमी | जास्त | मल्टी-साइट इस्टेट्सना समन्वित स्टॅकची आवश्यकता आहे |
मोजमापांची व्याप्ती वेगवेगळी असते. रिस्पॉन्स कॉम्प्रेशन डेटाच्या कॉम्प्रेस करण्यायोग्य भागाला लागू होते, तर कॅशिंग बचत ही कंटेंट किती वेळा रीपीट होतो आणि तो सुरक्षितपणे स्टोअर केला जाऊ शकतो की नाही यावर अवलंबून असते. ॲड-ब्लॉकिंगचा परिणाम हा एका सामान्य युझरच्या ब्राऊझिंगवर आधारित आहे, प्रत्येक ठिकाणासाठीचा अंदाज नाही. ॲडव्हर्टायझिंग आणि ट्रॅकिंग ट्रॅफिकचे 2025 चे विश्लेषण ऑपरेटर्सना केवळ मोठ्या डाउनलोड्सवर लक्ष केंद्रित करण्याऐवजी थर्ड-पार्टी रिक्वेस्ट्सना मागणी म्हणून गणण्याचे कारण देते.
कॅशिंग, कॉम्प्रेशन आणि डेल्टा एन्कोडिंग हे वेगवेगळ्या निरुपयोगी वापराचा सामना करतात: न बदललेला कंटेंट पुन्हा फेच करण्याची गरज नसते, सांख्यिकीय रिडंडन्सी कॉम्प्रेस केली जाऊ शकते आणि डेल्टा एन्कोडिंगद्वारे फक्त बदललेला भाग पाठवला जाऊ शकतो. युनिव्हर्सिटी ऑफ मिनेसोटाच्या स्मार्टफोन-ट्रॅफिक अभ्यासात असे आढळले की कॅशिंग, फाईल कॉम्प्रेशन आणि डेल्टा एन्कोडिंगचे संयोजन केल्याने सर्व मोजलेले ट्रॅफिक त्याच्या मूळ प्रमाणाच्या 74.5% वर आणले आले. हा परिणाम लेयरिंगच्या फायद्यांचे समर्थन करतो, परंतु हा तुमच्या नेटवर्कसाठी निश्चित केलेला टार्गेट नाही. एकत्रित ट्रॅफिक कमी करण्याबाबतच्या अभ्यासाचे परिणाम हे दर्शवतात की एक नियंत्रण सहसा दुसऱ्या नियंत्रणाची जागा का घेऊ शकत नाही.
मल्टी-साइट ऑपरेटरसाठी, स्थानिक पुराव्यांचा वापर करून तंत्रांना प्राधान्य द्या: टाळता येण्याजोग्या बाइट्सच्या सर्वात मोठ्या स्रोताचे मोजमाप करा, नंतर त्यानुसार योग्य नियंत्रण निवडा. तुम्ही ठिकठिकाणच्या नको असलेल्या डेस्टिनेशन्सचे व्यवस्थापन कसे करायचे याचे नियोजन करत असताना मल्टी-साइट नेटवर्कसाठी DNS फिल्टरिंगचे पुनरावलोकन देखील करू शकता. स्टोअरफ्रंट कार्यप्रदर्शन आणि त्याला हातभार लावणाऱ्या घटकांच्या स्वतंत्र व्ह्यूसाठी, स्टोअरफ्रंट कार्यप्रदर्शनाचा शोध घ्या.
आपली बँडविड्थ कुठे जाते याचे मापन कसे करावे
एका उपयुक्त बेसलाइनने बाइट्स कुठे जातात, ट्रॅफिकची गर्दी कधी होते आणि कोणते लोक किंवा सेवा प्रभावित होतात हे दाखवले पाहिजे. त्याशिवाय, एका SSID वरील मोठा व्हिडिओ स्ट्रीम संपूर्ण मालमत्तेतील क्षमतेची समस्या असल्यासारखा वाटू शकतो आणि पॉलिसीमधील बदल यशस्वी वाटू शकतो कारण त्या दिवशी कमी लोकांनी नेटवर्क वापरलेले असते.
प्रत्येक SSID आणि साईटनुसार एकूण बाइट्सचा डेटा मिळवा. दोघांसाठी एकाच रिपोर्टिंग विंडोचा वापर करून, एक सामान्य कामकाजाचा दिवस आणि एक ज्ञात पिक इव्हेंट कॅप्चर करा. अतिथी, कर्मचारी, पेमेंट आणि इतर नेटवर्क विभाग वेगवेगळे ठेवा जेणेकरून एका व्यस्त ग्रुपमुळे इतर ठिकाणी काय घडत आहे ते अस्पष्ट होणार नाही.
रिक्वेस्ट काउंट ऐवजी बाइट्सनुसार डेस्टिनेशन्स रँक करा. डेटा व्हॉल्यूमद्वारे मुख्य डोमेनची यादी करा. रिक्वेस्ट काउंट अजूनही महत्त्वाचे आहेत, परंतु वारंवार संपर्क साधलेल्या डोमेनमध्ये कमी डेटा असू शकतो, तर एकच व्हिडिओ सेवा एकूण वापरावर वर्चस्व गाजवू शकते.
सामग्रीच्या प्रकारानुसार ट्रॅफिक गटबद्ध करा. ZIP आर्काइव्ह्स आणि MP4 व्हिडिओ सारख्या आधीपासूनच कॉम्प्रेस केलेल्या फाइल्सपासून HTML, CSS, JavaScript, प्रतिमा आणि व्हिडिओ वेगळे करा. यावरून कोणते ट्रॅफिक कॉम्प्रेन्शनसाठी योग्य आहे आणि कोणत्या ट्रॅफिकला दुसऱ्या दृष्टिकोनाची आवश्यकता आहे ते स्पष्ट होते.
एका तासाच्या आत एकाच ऑब्जेक्टसाठी पुनरावृत्ती झालेल्या रिक्वेस्टची गणना करा. पुनरावृत्ती केलेल्या स्टॅटिक मालमत्ता कॅशिंगची संधी दर्शवतात, विशेषत: जेव्हा अनेक अतिथी एकाच साईट्सना भेट देतात. कॅशमधून सर्व्ह केल्या जाणाऱ्या पुनरावृत्ती झालेल्या रिक्वेस्ट आणि वैयक्तिकृत किंवा बदलत्या सामग्रीच्या रिक्वेस्टमधील फरक ओळखा.
थर्ड-पार्टी शेअर मार्क करा. अतिथीने भेट देण्यासाठी निवडलेल्या साईटच्या पलीकडील डोमेनच्या रिक्वेस्ट ओळखा, ज्यामध्ये जाहिरात, ट्रॅकिंग आणि एम्बेड केलेल्या सेवांचा समावेश आहे. यामुळे मुख्य सामग्रीऐवजी पेजच्या अवलंबित्वातून किती ट्रॅफिक येते याचा अंदाज लावण्यास मदत होते.
प्रत्येक SSID वर पिक थ्रूपूट आणि लॅटन्सी रेकॉर्ड करा. व्हॉल्यूमची समस्या कंटेंशन किंवा कमकुवत रेडिओ परिस्थितीपासून वेगळी करण्यासाठी त्या उपायांची एकूण बाइट्स आणि रीट्रायशी तुलना करा. एका नेटवर्कवरील एका उच्च-ट्रॅफिक ॲप्लिकेशनमुळे प्रत्येक अतिथीवर व्यापक मर्यादा लागू होऊ नये.
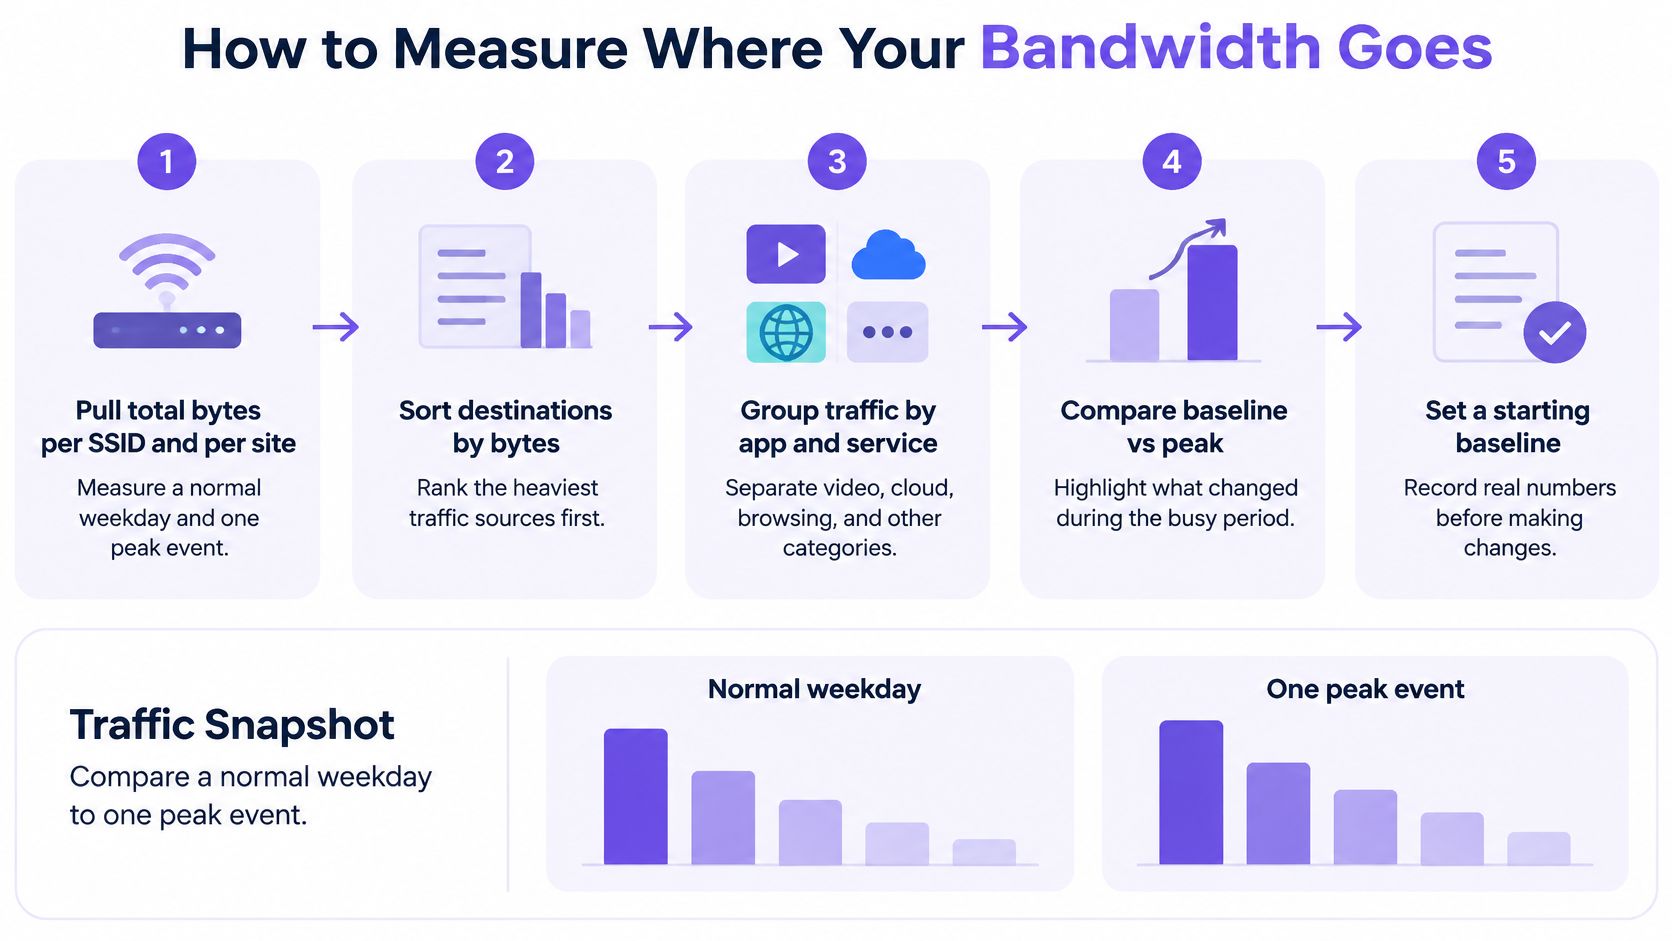
बेसलाइन पुरेशी सोपी ठेवा जेणेकरून प्रत्येक साइट ती कायम ठेवू शकेल. पुन्हा वापरण्यायोग्य रेकॉर्डमध्ये SSID आणि निरीक्षणाचा कालावधी स्पष्टपणे नमूद करून एकूण बाईट्स, टॉप डोमेन्स आणि प्रति साइट पीक थ्रूपूट समाविष्ट असले पाहिजे. जेव्हा तुम्ही बदलांची तुलना करता तेव्हा लेटन्सी आणि ब्रेकएज रिपोर्ट्स जोडा, जेणेकरून पाहुण्यांना आवश्यक असलेल्या गोष्टींपर्यंत पोहोचता आले नाही तर ट्रॅफिकमधील घसरण ही सुधारणा समजण्याची चूक होणार नाही.
CPU वाया न घालवता वेब ट्रॅफिक कसे कॉम्प्रेस करावे
कॉम्प्रेशनद्वारे होणारी बचत ही ट्रॅफिकचा कोणता भाग कॉम्प्रेस केला जाऊ शकतो आणि कॉम्प्रेशन कसे लागू केले जाते यावर अवलंबून असते. World Wide Web Consortium च्या HTTP/1.1 च्या मूल्यमापनात असे आढळले की ट्रान्सपोर्ट कॉम्प्रेशनने ट्रान्समिट केलेले पॅकेट्स सुमारे 16% ने कमी केले आणि पहिल्यांदा पेज विनंती करणाऱ्यांसाठी डेटा मिळवण्याचा वेळ सुमारे 12% ने कमी केला; HTTP/1.1 तंत्रज्ञानाच्या एकत्र वापरामुळे बँकविड्थची बचत 2% ते 40% च्या दरम्यान झाली. हे आकडे प्रत्येक नेटवर्कसाठी निश्चित घट होण्याऐवजी एका श्रेणीची (range) अपेक्षा ठेवण्याची उपयुक्त आठवण करून देतात. W3C HTTP/1.1 मूल्यमापन हे देखील स्पष्ट करते की परिणाम हे एकत्र वापरलेल्या तंत्रज्ञानावर का अवलंबून असतात.
या रोलआउट अनुक्रमाचा वापर करा:
मजकूर-आधारित प्रतिसादांसाठी (responses) Brotli किंवा gzip सक्षम करा. HTML, CSS, JavaScript, JSON आणि प्लेन टेक्स्टने सुरुवात करा. आधीच कॉम्प्रेस केलेल्या मीडियाच्या उलट, या फॉरमॅट्समध्ये अनेकदा पुन्हा पुन्हा येणारे पॅटर्न असतात जे चांगले कॉम्प्रेस होतात.
अधिक लांब किंवा एकत्रित ट्रान्सफरसाठी स्ट्रीमिंग कॉम्प्रेशनची चाचणी घ्या. MIT ट्रेसमध्ये असे आढळून आले आहे की स्ट्रीमिंग कॉम्प्रेशनमुळे प्रति-प्रतिसाद कॉम्प्रेशनपेक्षा अधिक बचत होऊ शकते. एका ट्रेसमध्ये, याने कॉम्प्रेस करण्यायोग्य भाग 80% ने कमी केला आणि एकूण पाठवलेले बाइट्स 35% ने कमी केले. परिणाम ट्रॅफिक मिक्सवर अवलंबून असतात, त्यामुळे तुमच्या स्वत:च्या SSID वर परिणामांचे मोजमाप करा.
आधीच कॉम्प्रेस केलेले फॉरमॅट बायपास करा. JPEG, PNG, MP4, ZIP आणि एन्क्रिप्टेड पेलोड्स दुसऱ्या कॉम्प्रेशन पाससाठी योग्य पर्याय नाहीत. त्यावर पुन्हा प्रक्रिया केल्याने ट्रान्सफरचा आकार लक्षणीयरीत्या कमी न होता CPU चा वापर होऊ शकतो.
चाचणी करून किमान प्रतिसाद आकार (response size) निश्चित करा. फ्रेमिंग आणि डेटा मोजल्यानंतर लहान प्रतिसादांमधून फारसा फायदा होणार नाही. एकच कटऑफ प्रत्येक ॲप्लिकेशनला सूट होईल असे गृहीत धरण्याऐवजी काही थ्रेशोल्डची तुलना करा.
बाइट्स, CPU आणि लेटन्सी यांचे एकत्र मोजमाप करा. ट्रान्सफर केलेल्या बाइट्समधील घट ही अतिरिक्त प्रोसेसिंगचे समर्थन करत असेल आणि वापरकर्त्याला दिसणारी लेटन्सी स्वीकारार्ह राहत असेल तरच बदल कायम ठेवा. नेटवर्क तपासू शकत नसलेली HTTPS सामग्री मध्यस्थ कॉम्प्रेस करू शकत नाही, त्यामुळे नको असलेल्या गंतव्यस्थानांसाठी DNS-स्तरीय नियंत्रणे कॉम्प्रेशन बदलण्याऐवजी त्याला पूरक ठरू शकतात.
एका आठवड्यासाठी एका SSID वर हे धोरण वापरून पहा, आधी आणि नंतर समान मोजमापांची नोंद करा आणि त्याचा विस्तार करण्यापूर्वी ॲप्लिकेशन त्रुटी तपासा. जर साइट मेंटेनन्स हा तुमच्या परफॉर्मन्स वर्कफ्लोचा भाग असेल, तर मूल्यांकन आणि व्यवस्थापित करण्यासाठी वेब ऑपरेशन्स बदलाचे स्वतंत्र उदाहरण म्हणून अपडेट केलेल्या ट्रायल साइट लाइफस्पॅनचा शोध घ्या.
पुनरावृत्ती डाउनलोड आणि तृतीय-पक्ष विनंत्या कमी करणे
लिंक क्षमता वाढवण्यापूर्वी, गेस्ट वारंवार तेच ऑब्जेक्ट्स डाउनलोड करत आहेत का किंवा भेट देण्याच्या उद्देशात फारशी भर न घालणाऱ्या थर्ड-पार्टी सर्व्हिसेस लोड करत आहेत का हे तपासा. 7.7 अब्ज HTTP विनंत्या आणि 290 TB ट्रॅफिक समाविष्ट असलेल्या एका बेंचमार्कनुसार, कोलॅबोरेटिव्ह कॅशिंगमुळे बाह्य ट्रॅफिक 16.2% ते 29% कमी होऊ शकते. त्याचे आयडियलाइज्ड इन्फिनिट-कॅश सिनेरियो IXP ट्रॅफिकचा 31% भाग स्थानिक पातळीवर सर्व्ह करू शकते, जी एका वैयक्तिक ठिकाणासाठी अपेक्षित परिणामाऐवजी एक सैद्धांतिक मर्यादा (theoretical ceiling) आहे. CDN आणि कॅशिंग बेंचमार्क अधिक क्षमता देण्यापूर्वी वारंवार येणाऱ्या विनंत्यांचे परीक्षण करण्यास समर्थन देते.
सुरक्षितपणे पुनर्वापर करता येण्याजोग्या गोष्टी कॅश करा
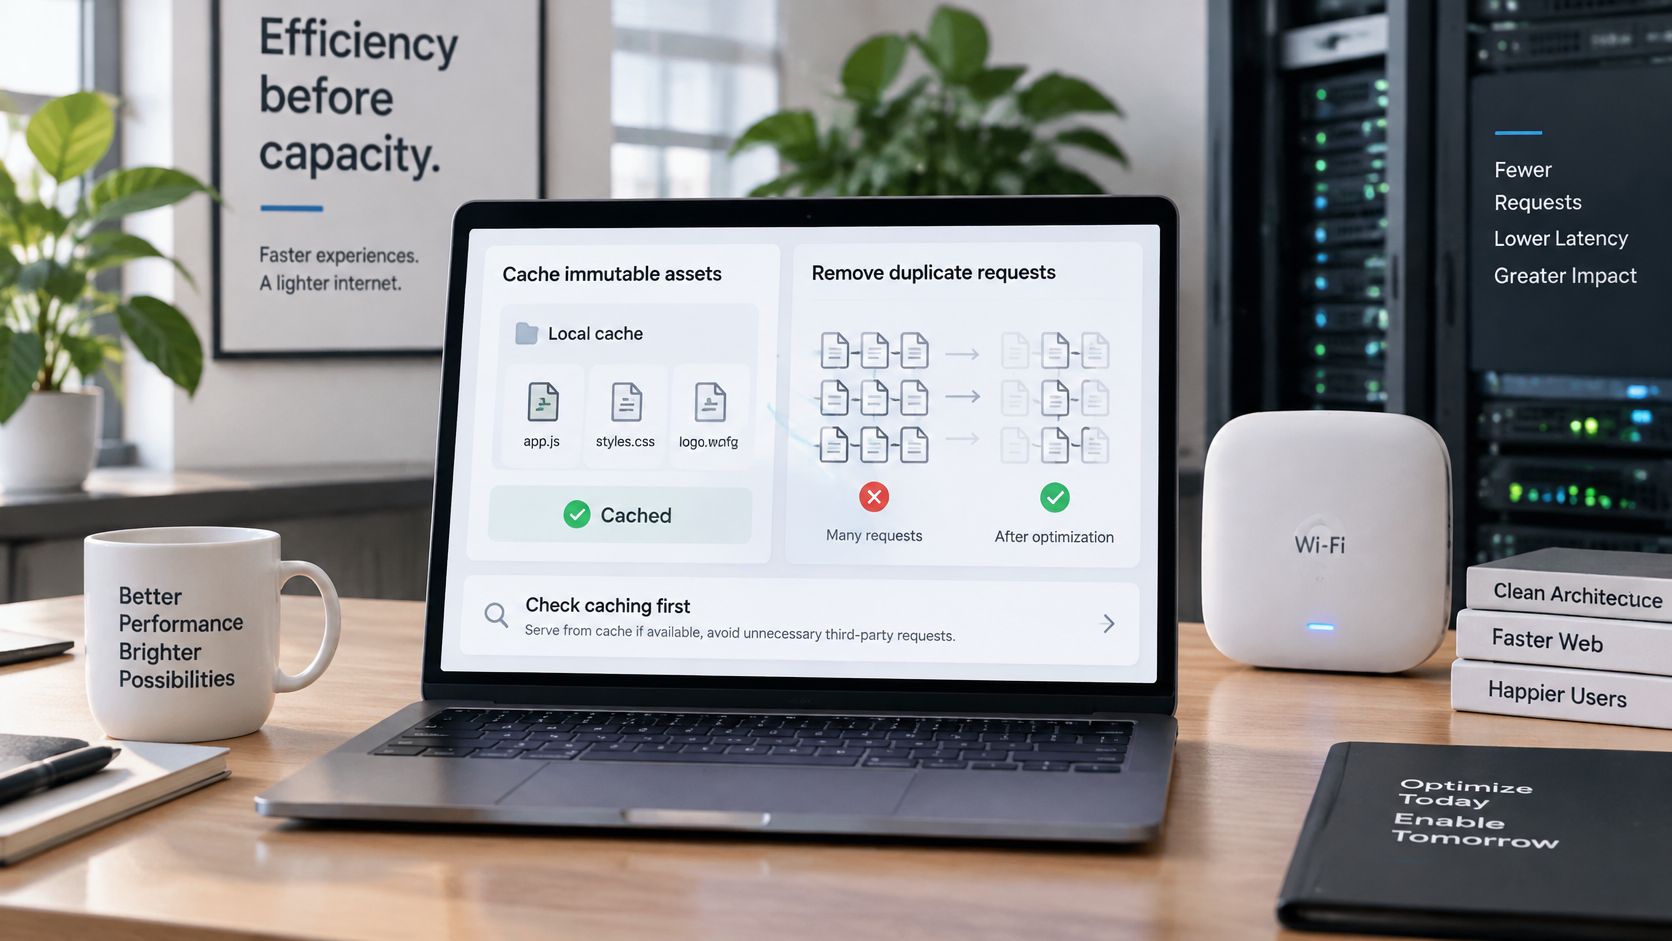
इम्युटेबल मालमत्तांना दीर्घ ताजेपणा आयुष्य द्या. जेव्हा जेव्हा अंतर्निहित फाइल बदलते तेव्हा फाइलनाव बदलते, तेव्हा प्रतिमा, फॉन्ट आणि व्हर्जन केलेल्या स्क्रिप्ट सहसा जास्त काळासाठी कॅश केल्या जाऊ शकतात. यामुळे परत येणाऱ्या अभ्यागतांना ती पुन्हा आणण्याऐवजी न बदललेली सामग्री पुन्हा वापरण्याची अनुमती मिळते.
डायनॅमिक ऑब्जेक्ट्स रीव्हॅलिडेट करा. ETags किंवा Last-Modified हेडर्स वापरा जेणेकरून सर्व्हर हे कन्फर्म करू शकेल की कॅश दिलेला प्रतिसाद अजूनही नवीन आहे. हे ऑब्जेक्ट बदलले नसताना अनावश्यक ट्रान्सफर कमी करताना अंधाधुंधपणे जुनी सामग्री सर्व्ह करणे टाळते.
दोन्ही हिट रेशो मोजा. कॅश-हिट रेशो यशस्वी रिक्वेस्टची गणना करतो, तर बाइट-हिट रेशो दाखवतो की त्या हिट्सने किती डेटा वाचवला. अनेक लहान कॅश केलेल्या फाइल्स एकूण बँडविड्थमध्ये जास्त फरक न पडता चांगला रिक्वेस्ट काउंट तयार करू शकतात.
व्यस्त कालावधीत चाचणी करा. जेव्हा अनेक अतिथी क्षमतेसाठी स्पर्धा करतात तेव्हा पुनरावृत्ती झालेले ट्रॅफिक सर्वात महत्त्वाचे असते. फक्त दिवसभराच्या सरासरीऐवजी पिक विंडो दरम्यान कॅशमधून दिलेले बाइट्स आणि बाहेरून मिळवलेल्या बाइट्सची तुलना करा.
अनावश्यक असलेल्या विनंत्या काढून टाका
अवांछित जाहिराती, ट्रॅकिंग आणि इतर अनावश्यक ठिकाणे डोमेन लोड होण्यापूर्वीच ब्लॉक करण्यासाठी गेस्ट आणि पब्लिक SSIDs वर DNS-स्तरीय फिल्टरिंग वापरा. कर्मचारी आणि पेड नेटवर्क त्यांच्या वेगवेगळ्या गरजांनुसार योग्य असलेल्या पॉलिसींवर ठेवा. 119 वेबसाइट्सच्या 2025 मधील विश्लेषणाने 233 कंपन्यांकडून 276 युनिक ट्रॅकर्स आणि 829 ट्रॅकिंग डोमेन्सवरील रिक्वेस्ट ओळखल्या आहेत, ज्यामुळे ऑपरेटरने मोठ्या पेलोडसह रिक्वेस्ट ओव्हरहेड का मोजले पाहिजे हे अधोरेखित होते. काही पब्लिशर्स जाहिरातींच्या महसुलावर अवलंबून असतात आणि आक्रमक ब्लॉकिंगमुळे पेजच्या कार्यांमध्ये अडथळा येऊ शकतो. नेटवर्क ॲड ब्लॉकिंगसाठी DNS फिल्टरिंगवरील मार्गदर्शन हे ऑपरेटर्सना त्या पॉलिसी कशा लागू करायच्या आणि त्यांचे निरीक्षण कसे करायचे याचा विचार करण्यास मदत करू शकते. ब्राऊझिंग डेस्टिनेशन म्हणून सादर केलेल्या व्हिडिओ कंटेंटच्या उदाहरणासाठी, GA YouTube गॅलरी ब्राउझ करा.
बुकिंग, पेमेंट आणि लॉगिन डोमेनसाठी एक ॲलोलिस्ट ठेवा आणि एखाद्या साइटला काम करण्यासाठी थर्ड-पार्टी स्क्रिप्टची आवश्यकता असल्यास श्रेणी अपवाद वापरा. ब्लॉक केलेल्या विनंत्या, टाळलेले अंदाजे बाइट्स, पेज-लोड इफेक्ट्स आणि फॉल्स पॉझिटिव्ह ट्रॅक स्वतंत्रपणे करा. पर्सनलाइज्ड किंवा ऑथोरायझेशन-बेअरिंग रिस्पॉन्स कॅश करू नका, ज्यामुळे एका पाहुण्याची माहिती दुसऱ्या पाहुण्यासमोर उघड होऊ शकते. दीर्घकाळ टिकणारे कॅशिंग सक्षम करण्यापूर्वी इनव्हॅलिडेशन प्लॅन सेट करा, आणि फिल्टरचे मूल्यांकन त्याच्या ट्रॅफिकमधील घट तसेच त्याच्या ब्रेकेज लिस्टवरून करा.
व्हेन्यू नेटवर्कवर पीक मागणीचे वेळापत्रक तयार करणे
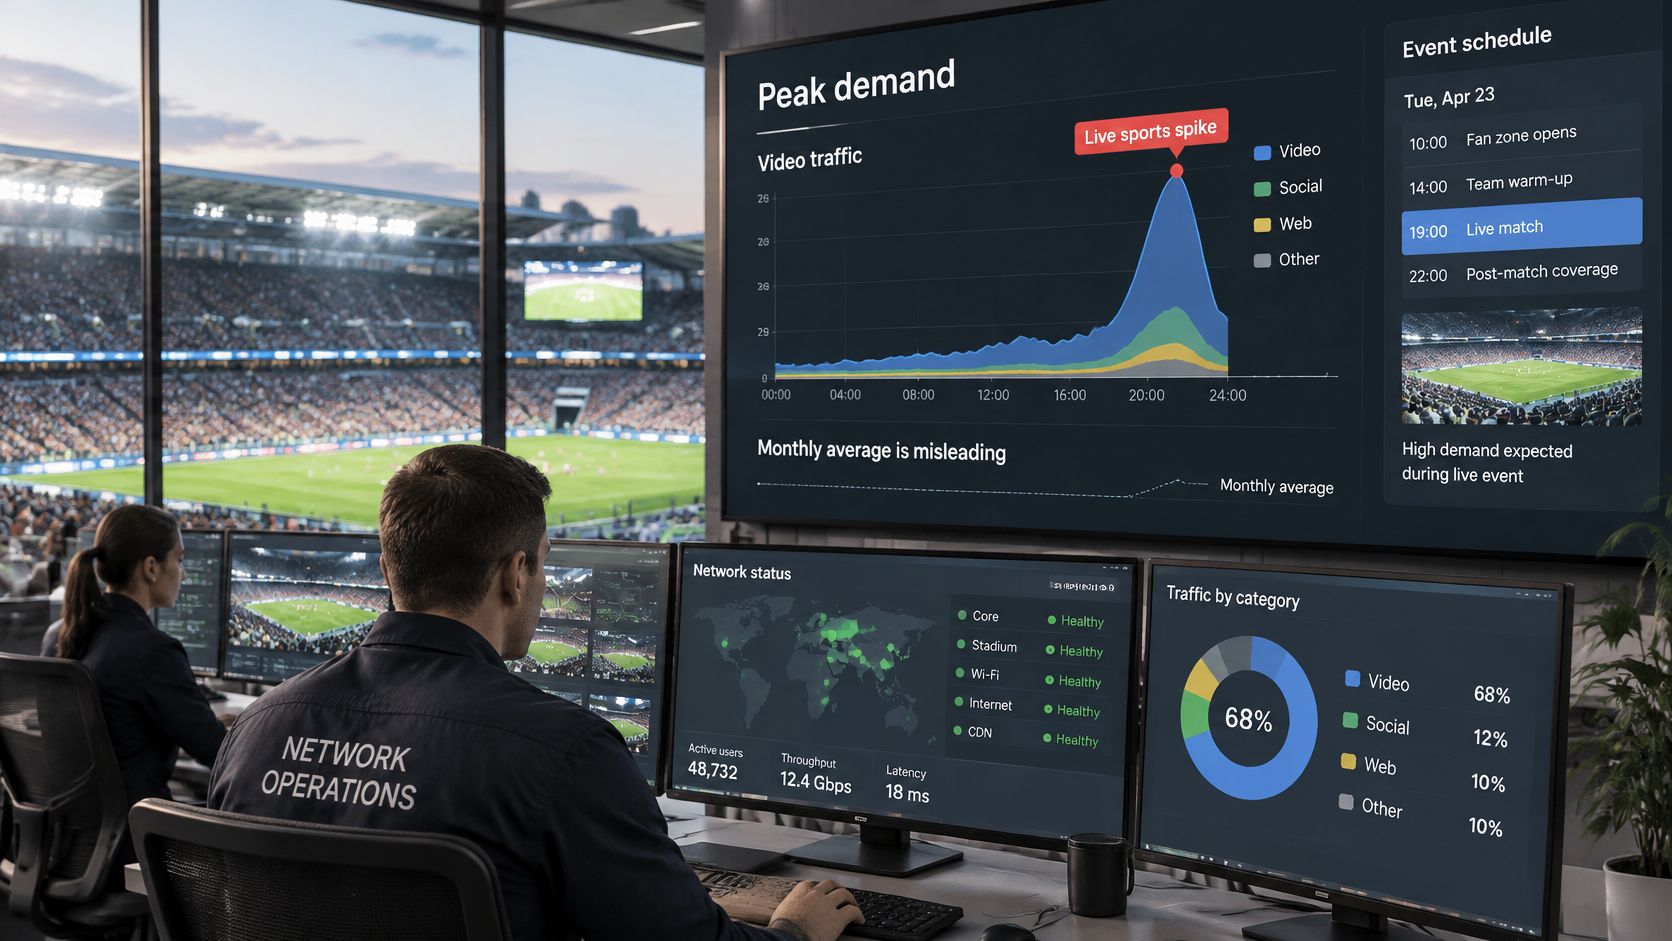
गगर्दीच्या ठिकाणी पाहुण्यांना कसा अनुभव येतो यासाठी महिन्याचा वापर हे पुरेसे मार्गदर्शक नाही. महिनाभरातील एकूण वापर योग्य दिसत असला तरीही, अल्पकालीन प्रचंड वाढ शेअर केलेल्या लिंकवर ट्रॅफिक जॅम करू शकते. नेटवर्क-ट्रॅफिक रिपोर्टिंग व्हिडिओ ही सर्वात मोठी ॲप्लिकेशन कॅटेगरी असल्याचे ओळखते आणि असे नमूद करते की लाइव्ह-स्ट्रीम स्पोर्ट्स सामान्य वापराच्या तीन ते चार पट पीक निर्माण करू शकतात. लाइव्ह-इव्हेंट मागणी आणि सार्वजनिक क्षेत्रातील गर्दीवरील रिपोर्टिंगमध्ये गर्दीच्या सार्वजनिक क्षेत्रांमधील 2025 च्या अभ्यासाचे वर्णन देखील केले आहे, जिथे जास्त लोड असताना पारंपारिक ऑफलोडिंग थ्रूपूट 6.2 Mbps पर्यंत घसरला, तर संदर्भ-जागरूक दृष्टिकोनामुळे तो 10.1 Mbps पर्यंत पोहोचला.
दिवसभर सरसकट मर्यादा न घालता महत्त्वाच्या सेवांचे रक्षण करणारे वेळापत्रक वापरा:
अंदाज लावण्यायोग्य इव्हेंट विंडोजची सूची तयार करा. मॅचचे दिवस, स्क्रीनिंग, कॉन्फरन्स आणि शाळांमधील संमेलने चिन्हांकित करा, ज्यामध्ये सेटअप आणि समाप्तीचे कालावधी समाविष्ट आहेत जेव्हा कर्मचाऱ्यांना देखील विश्वासार्ह ॲक्सेसची आवश्यकता असू शकते. कोणती ठिकाणे आणि SSIDs प्रभावित होण्याची शक्यता आहे ते नोंदवा.
तात्पुरत्या गेस्ट-नेटवर्क मर्यादा लागू करा. एखाद्या इव्हेंटदरम्यान, गेस्ट SSID वर स्ट्रीमिंग किंवा मोठ्या डाउनलोडवर अधिक कडक नियंत्रणांचा विचार करा. निर्बंध कायमस्वरूपी ठेवण्याऐवजी नियम व्यस्त विंडोशी जोडलेला ठेवा आणि इव्हेंट संपल्यावर त्याचे पुनरावलोकन करा.
ऑपरेशनल ट्रॅफिक वेगळे करा. कर्मचारी, पॉइंट-ऑफ-सेल आणि पेमेंट ॲक्टिव्हिटी त्यांच्या स्वतःच्या प्राधान्यासह नेटवर्कवर ठेवा. गेस्ट स्ट्रीमिंगच्या वाढीमुळे पेमेंट टर्मिनलला व्यवहार पूर्ण करण्यापासून रोखले जाऊ नये.
लाइव्ह ट्रॅफिक मिक्सचे निरीक्षण करा. रिअल-टाइम दृश्यमानतेने कोणते ॲप्लिकेशन्स किंवा वापरकर्ता गट ट्रॅफिक वाढवत आहेत हे दाखवले पाहिजे. जर व्हिडिओचे प्रमाण जास्त असेल, तर प्रत्येकासाठी ब्राउझिंग किंवा आवश्यक सेवा मर्यादित करण्याऐवजी त्या ट्रॅफिकला आकार द्या.
केवळ क्षमतेचेच नाही, तर सेवेचेही संरक्षण करा. बाइट्स वाचवणारे परंतु पाहुण्यांना बुकिंग किंवा पेमेंट पूर्ण करण्यास असमर्थ ठेवणारे धोरण त्याच्या कार्यक्षम चाचणीत अपयशी ठरले आहे.
त्याच इव्हेंट विंडो दरम्यान थ्रूपुट, लॅटन्सी, रीट्राय आणि ब्लॉक केलेल्या किंवा डिफर्ड ट्रॅफिकची तुलना करा. या उपायांवरून नेटवर्क केवळ कमी डेटा घेऊन जात आहे की नाही हेच नाही, तर ते वापरण्यायोग्य राहिले आहे की नाही हे देखील दिसून येते. आक्रमक नियंत्रणांमुळे पाहुणे आधीच गर्दी असलेल्या सेल्यूलर नेटवर्ककडे वळू शकतात, त्यामुळे मर्यादा प्रमाणात ठेवा आणि पाहुणे तसेच कर्मचाऱ्यांचे रिपोर्ट तपासा. शेअर केलेल्या गेस्ट ॲक्सेसचे संरक्षण करण्याबाबत अधिक माहितीसाठी, WiFi गेस्ट नेटवर्क सुरक्षेवरील मार्गदर्शक तत्त्वे पहा
.
तुमचा पहिला बदल निवडा आणि त्याची पुष्टी करा
तुमच्या बेसलाईनमधील सर्वात मोठ्या आउटलायरशी जुळणारा बदल निवडा. मजकूर (text) आणि स्क्रिप्ट्स जास्त असल्यास, कॉम्प्रेशनची चाचणी घ्या. त्याच स्टॅटिक फाइल्स पुन्हा उद्भवल्यास, कॅशिंग वापरून पहा. जर थर्ड-पार्टी डोमेन्स टाळता येण्याजोग्या ॲक्टिव्हिटीसाठी कारणीभूत असतील, तर DNS-लेव्हल फिल्टरिंगची चाचणी घ्या. एखाद्या कार्यक्रमाच्या वेळी वापर अचानक वाढल्यास, दिवसभरात प्रत्येक गेस्टवर निर्बंध घालण्याऐवजी त्या वेळेत मागणीचे व्यवस्थापन (shape demand) करा.
पायलट म्हणून एक SSID किंवा एक साइट निवडा. विश्वासार्ह रिपोर्टिंग आणि निरसन करण्यासाठी स्पष्ट समस्या असलेले ठिकाण निवडा. व्याप्ती पुरेशी लहान ठेवा जेणेकरून कर्मचारी त्रुटी ओळखू शकतील आणि त्यांचा बदलाशी संबंध जोडू शकतील.
एक बदल लागू करा आणि तुलनेची नोंद घ्या. एकूण बाइट्स, टॉप डोमेन्स आणि पीक थ्रूपुटसह, आधी आणि नंतर समान बेसलाइन फिल्ड्स वापरा. चाचणीदरम्यान इतर नेटवर्क धोरणे स्थिर ठेवा जेणेकरून परिणामाचा अर्थ लावणे सोपे होईल.
दोन आठवड्यांनंतर तीन उपायांचे पुनरावलोकन करा. गेस्ट सेशननुसार बाइट्स, पीक-अवर थ्रूपुट आणि गेस्ट किंवा कर्मचाऱ्यांमागील त्रुटींचे रिपोर्ट्स यांची तुलना करा. यावरून हे दिसून येते की धोरणाने मागणी कमी केली आहे का, गर्दीच्या वेळी मदत केली आहे का आणि तरीही लोकांना आवश्यक सेवा वापरण्याची अनुमती दिली आहे का.
जेव्हा सेवा कायम राहील तेव्हाच रोल आउट करा. जेव्हा गेस्ट लेटन्सी स्वीकारार्ह राहते आणि त्रुटी कमी राहतात तेव्हा तत्सम साइट्सवर विस्तार करा. विविध ग्राहक किंवा ॲप्लिकेशन्स असलेल्या साइट्सना वेगळ्या धोरणाची आवश्यकता असू शकते, त्यामुळे एका पायलटला प्रत्येक ठिकाण एकाच प्रकारे प्रतिसाद देईल याचा पुरावा मानू नका.
फिल्टरिंगचा विस्तार करायचा की नाही हे स्थानिक परिणामांवर ठरवू द्या. थर्ड-पार्टी विनंत्या भिन्न असल्यास, एका SSID वर DNS-स्तरीय फिल्टरची चाचणी घ्या आणि ब्लॉक केलेल्या विनंत्या, अंदाजित टाळलेले बाइट्स आणि नोंदवलेल्या साइट समस्यांचा स्वतंत्रपणे मागोवा घ्या. गेस्टना आवश्यक असलेल्या सेवांसाठी एक लहान, पुनरावलोकन केलेली अपवाद सूची ठेवा.
यशस्वी पायलट हा केवळ कमी बाइट्स दाखवत नाही. तो हे दर्शवतो की व्यस्त कालावधीत कर्मचारी विश्वसनीयपणे काम करू शकत असताना, पाहुणे अजूनही ते ज्या सेवांसाठी आले आहेत त्या वापरू शकतात, ब्राउझ करू शकतात, पेमेंट करू शकतात आणि बुकिंग करू शकतात. कोणत्याही किंमतीत बाइट्स कमी करणे हे उद्दिष्ट नसून, सर्वात कमी शाश्वत बँडविड्थ खर्चात पाहुण्यांना उत्तम सेवा देणे हे उद्दिष्ट आहे.
Purple Shield पाहुणे आणि सार्वजनिक WiFi साठी प्रोटाक्टिव्ह DNS, कंटेंट फिल्टरिंग, थ्रेट डिफेंस आणि DNS-लेयर ॲड ब्लॉकिंग प्रदान करते, ज्यामध्ये पॉलिसी SSID, ठिकाण आणि वेळेनुसार लागू केल्या जाऊ शकतात. फिल्टरिंग आणि रिपोर्टिंग तुमच्या नेटवर्कमध्ये कसे बसू शकते हे तपासायचे असल्यास, Purple Shield ला भेट द्या.