
कंटेंट फिल्टर म्हणजे काय? ते कसे कार्य करते आणि कुठे लागू होते
कंटेंट फिल्टर म्हणजे काय? फिल्टर श्रेणी कशा ब्लॉक करतात, Safe Search कसे लागू करतात, DNS चा वापर कसा करतात आणि ते घरगुती, शालेय तसेच सार्वजनिक WiFi वर कुठे लागू होतात ते जाणून घ्या.
Published ४ नोव्हेंबर, २०२६
कंटेंट फिल्टर इंटरनेट विनंत्यांची तपासणी करतो आणि परिभाषित नियमांनुसार त्यांना ब्लॉक करतो, अनुमती देतो किंवा प्रतिबंधित करतो. पण जर एखाद्या नेटवर्कने असुरक्षित वेबसाइट ब्लॉक केली, तर त्याचा अर्थ असा आहे का की ते इतर सर्व ठिकाणी हानिकारक साहित्य ओळखू शकते?
हाच या प्रश्नामागील फरक आहे, कंटेंट फिल्टर म्हणजे काय? फिल्टर हा डोमेन नाव, डेस्टिनेशन ॲड्रेस किंवा पेज URL यासारख्या तपासणीयोग्य माहितीचा वापर करून निर्णय घेतो. हा निर्णय घेण्याचा पॉइंट समजून घेतल्याने तुम्हाला संपूर्ण ऑनलाइन सुरक्षिततेची अपेक्षा न ठेवता उपयुक्त संरक्षण निवडण्यास मदत होते.
अनुक्रमणिका
- कंटेंट फिल्टर सोप्या शब्दांत काय करतो
- सामान्यता फिल्टरद्वारे ब्लॉक केलेल्या कंटेंटच्या श्रेणी
- DNS पासून Safe Search पर्यंत अंमलबजावणीच्या पद्धती
- फिल्टर प्रत्येक विनंती कशी ठरवतो
- कंटेंट फिल्टर कुठे लागू होतात आणि धोरणे कशी भिन्न असतात
- फिल्टरकडून काय सुटते आणि ते कुठे जास्त ब्लॉक करतात
- तुमच्या नेटवर्कला आवश्यक असणारा फिल्टर स्तर निवडा
कंटेंट फिल्टर सोप्या शब्दांत काय करतो
कंटेंट फिल्टर इंटरनेट मागण्यांची तपासणी करतो आणि ठरवलेल्या नियमांनुसार त्यांना ब्लॉक करतो, परवानगी देतो किंवा मर्यादित करतो. एखाद्या इमारतीच्या रिसेप्शनिस्टचा विचार करा जो प्रत्येक भेट देणाऱ्याचे ओळखपत्र तपासतो आणि नंतरच ते वर जाऊ शकतात की नाही हे ठरवतो.
समजा एखाद्या अभ्यागताने हॉटेलच्या WiFi वर फोन कनेक्ट केला आणि बेटिंगची वेबसाइट उघडली. नेटवर्कचे फिल्टर हॉटेलच्या धोरणाविरुद्ध गंतव्यस्थान तपासते. जर जुगार खेळण्यास बंदी असेल, तर अभ्यागताच्या मालकीचा फोन असला आणि त्याने कोणतेही फिल्टरिंग सॉफ्टवेअर इंस्टॉल केले नसले तरीही ते ॲक्सेस नाकारते.
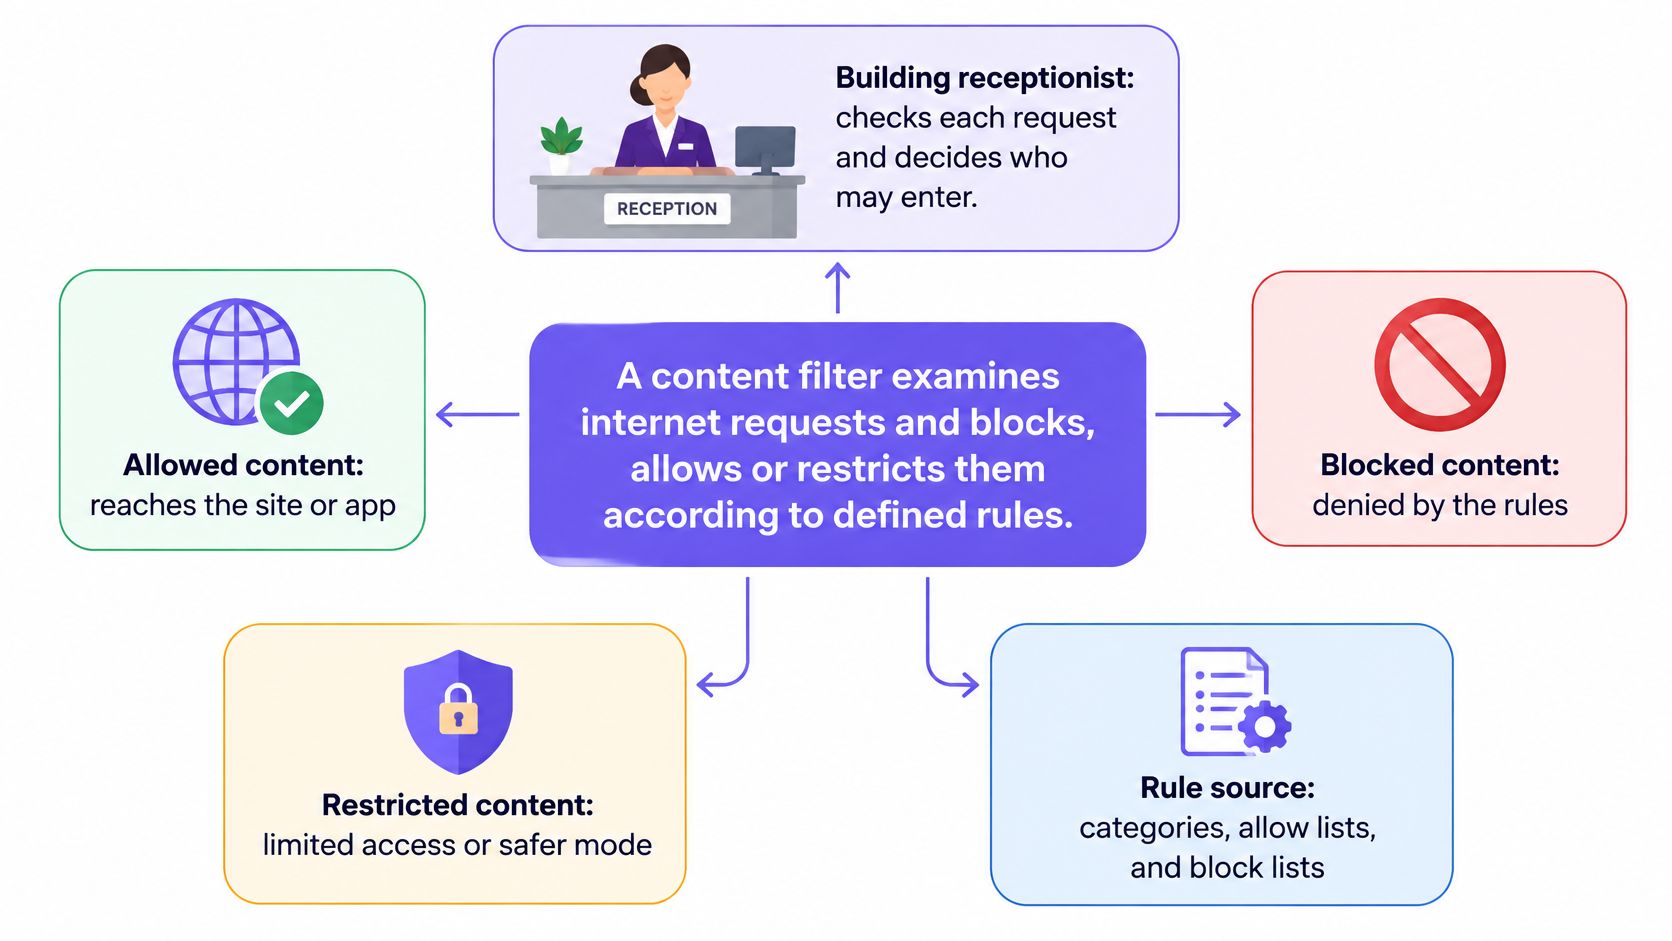
नियम विनंतीचे (Request) परिणामात रुपांतर करतात
प्रशासक हे अडल्ट सामग्री किंवा सोशल नेटवर्किंग, विशिष्ट डोमेन किंवा त्यांच्या संस्थेचे स्वतःचे निर्बंध यासारख्या श्रेणींना लक्ष्य करू शकतात. फिल्टर एखाद्या विनंतीस परवानगी (permit) देऊ शकतो, ब्लॉक (block) करू शकतो, पुन्हा निर्देशित (redirect) करू शकतो किंवा नोंद (log) ठेवू शकतो. नोंद ठेवणे ही इतर परिणामांसोबत देखील होऊ शकते, त्यामुळे परवानगी दिलेल्या विनंतीची देखील नोंद राहू शकते.
याचे प्रमाण फोनवरील पॅरेंटल कंट्रोल्सपासून ते संपूर्ण वेन्यूमधील उपकरणांना कव्हर करणाऱ्या सामायिक-नेटवर्क सेवेपर्यंत असू शकते. मुख्य फरक हा नियम कुठे कार्य करतात यात आहे, ते उपकरण पालकांचे, शाळेचे की व्यवसायाचे आहे यात नाही.
ऑक्टोबर 2000 मध्ये संमत करण्यात आलेला Children's Internet Protection Act हा एक संस्थात्मक टप्पा होता, ज्याने विशिष्ट E-rate सवलती मिळवणाऱ्या पात्र शाळा आणि सार्वजनिक वाचनालयांना इंटरनेट सुरक्षा धोरणे स्वीकारणे आणि निर्दिष्ट व्हिज्युअल चित्रांचे फिल्टर करणे अनिवार्य केले, जसे की CIPA वर NTIA अहवाल मध्ये वर्णन केले आहे. त्याच्या आवश्यकतांमध्ये प्रौढ आणि अल्पवयीन मुलांद्वारे वापरल्या जाणाऱ्या इंटरनेट-कनेक्ट केलेल्या संगणकांचा समावेश होता, ज्यामुळे फिल्टरिंग ही केवळ वैयक्तिक डिव्हाइस सेटिंग न राहता संस्थात्मक जबाबदारी बनली.
व्यावहारिक नियम: नियम, अंमलबजावणी बिंदू आणि अंतिम निर्णय ओळखा. केवळ श्रेणी सूची हे कार्यक्षम फिल्टर नाही.
हॉटेलच्या उदाहरणामध्ये, नियम जुगारावर बंदी घालतो, अंमलबजावणी बिंदू गेस्ट नेटवर्कवर असतो आणि निर्णय ॲक्सेस नाकारतो. हे घटक प्रणाली काय करते हे स्पष्ट करतात.
सामान्यतः फिल्टरद्वारे ब्लॉक केल्या जाणाऱ्या कंटेंटच्या श्रेणी
| श्रेणी | यात काय समाविष्ट आहे | सामान्य सेटिंग |
|---|---|---|
| प्रौढ किंवा लैंगिकदृष्ट्या स्पष्ट | पोर्नोग्राफी आणि नग्नतेच्या साइट्स | शाळा, गेस्ट WiFi, कौटुंबिक खाती |
| बाल लैंगिक शोषणाशी संबंधित प्रतिमा | ज्ञात शोषण सूचींद्वारे ओळखलेली गंतव्यस्थाने | मूलभूत सेफगार्डिंग पॉलिसी |
| जुगार | बेटिंग आणि कॅसिनो साइट्स | हॉटेल्स, कार्यस्थळे, शाळा |
| हिंसाचार आणि शस्त्रे | थेट हिंसाचार, शस्त्रांची विक्री | शाळा, सार्वजनिक ग्रंथालये |
| सोशल नेटवर्किंग | सोशल मीडिया आणि चॅट प्लॅटफॉर्म्स | शाळा, वेळेचे व्यवस्थापन करणारी कार्यालये |
| गेम्स आणि स्ट्रीमिंग | ऑनलाइन गेम्स आणि व्हिडिओ सेवा | शाळा, बँडविड्थ व्यवस्थापित करणारी कार्यस्थळे |
| मालवेअर आणि फिशिंग | ज्ञात मालवेअर किंवा फसवणूक करणारे डोमेन्स | सुरक्षा फिल्टरिंग लेयर वापरणारे नेटवर्क |
कंटेंट श्रेणी थीमनुसार ठिकाणांचे वर्गीकरण करते. सुपरमार्केटमधील रांगांचा विचार करा: उत्पादनांना लेबल असलेल्या गटांमध्ये ठेवल्याने मोठी निवड व्यवस्थापित करणे सोपे होते, परंतु लेबल प्रत्येक वस्तूचे वर्णन पूर्णपणे करत नाही.
सामान्यतः व्हेंडर श्रेणी डेटाबेसचे व्यवस्थापन करतो, तर प्रशासक पॉलिसी कोणत्या श्रेणींना अनुमती देते हे ठरवतो. प्रशासक विशेष उपचारांची गरज असलेल्या गंतव्यस्थानांसाठी स्थानिक याद्या देखील ठेवू शकतात.
अडल्ट-कंटेंट नियंत्रणे लैंगिकदृष्ट्या स्पष्ट असलेल्या वेबसाइट्सवरील प्रवेश हाताळतात. गैरवापर-सूची नियंत्रणे ही ओळखल्या गेलेल्या बेकायदेशीर सामग्री किंवा संबंधित ठिकाणांना हाताळतात, परंतु याचा अर्थ असा नाही की डोमेन फिल्टर प्रत्येक इमेजची स्वतः तपासणी करतो आणि ती मॅच करतो. जुगार खेळण्याशी संबंधित धोरणे सट्टेबाजी सेवांचा समावेश करतात, तर हिंसाचार आणि शस्त्रे श्रेणींचे काळजीपूर्वक पुनरावलोकन आवश्यक आहे कारण कायदेशीर रिपोर्टिंग आणि शैक्षणिक संसाधने संवेदनशील विषयांवर ओव्हरलॅप होऊ शकतात.
प्रत्येक निर्बंध हा सुरक्षेचा निर्णय असतोच असे नाही
शाळा आणि कामाच्या ठिकाणी विचलित होणारे घटक आणि नेटवर्कचा वापर व्यवस्थापित करण्यासाठी सोशल प्लॅटफॉर्म, गेम किंवा स्ट्रीमिंगवर निर्बंध घातले जाऊ शकतात. ब्लॉक केलेली व्हिडिओ सेवा ही हानीकारकच असेल असे नाही आणि परवानगी दिलेला सोशल प्लॅटफॉर्म प्रत्येक उपक्रमासाठी योग्य असेलच असे नाही.
इंटरनेट फिल्टरिंगवरील Wiley एनसायक्लोपीडिया नोंदीमध्ये नमूद केलेल्या राष्ट्रीय शाळा-ग्रंथालय निष्कर्षांनुसार 88% शाळांनी सोशल-नेटवर्किंग साइट्स ब्लॉक केल्या आहेत आणि 69% शाळांनी ऑनलाइन गेम्स ब्लॉक केले आहेत. ते ऐतिहासिक निष्कर्ष हे स्पष्ट करतात की संस्थांनी बेकायदेशीर किंवा अडल्ट सामग्रीच्या पलीकडे जाऊन किती मोठ्या प्रमाणावर फिल्टरिंगचा वापर केला आहे.
मॅलवेअर आणि फिशिंग श्रेणींचा उद्देश वेगळा असतो: त्या सायबर हल्ला किंवा फसवणुकीशी संबंधित ठिकाणांवर निर्बंध घालतात. सुरक्षेचे कारण आणि उत्पादकतेची पसंती या दोन्ही गोष्टी वेगवेगळ्या ठेवा, जेणेकरून प्रत्येक नियम का अस्तित्वात आहे हे कर्मचाऱ्यांना समजेल.
श्रेणी सक्षम करण्यापूर्वी, खालील नोंद करा:
- उद्देश: निर्बंध हे सुरक्षा, संरक्षण, बँडविड्थ व्यवस्थापन किंवा स्वीकार्य-वापर धोरणास (acceptable-use policy) समर्थन देतात की नाही ते नमूद करा.
- प्रभावित गट: नियम हा विद्यार्थी, पाहुणे, कर्मचारी किंवा इतर नेटवर्क विभागाला लागू होतो की नाही ते निर्दिष्ट करा.
- मालक: बदलांना मंजुरी कोण देऊ शकते आणि वादग्रस्त वर्गवारींचे निवारण कोण करू शकते त्यांची नावे द्या.
पुनरावलोकनाशिवाय सक्षम केलेल्या लांबलचक सूचीपेक्षा संक्षिप्त, न्याय्य धोरण राखणे सोपे असते.
DNS पासून सुरक्षित शोधापर्यंत (Safe Search) अंमलबजावणीच्या पद्धती
| पद्धत | हे कोठे कार्य करते | हे काय पाहू शकते | मुख्य मर्यादा |
|---|---|---|---|
| DNS-लेयर फिल्टरिंग | नेम रिझोल्यूशन, कनेक्शनपूर्वी | विनंती केलेले डोमेन नाव | अनुमती दिलेल्या डोमेनवरील वैयक्तिक पृष्ठांचे मूल्यमापन करू शकत नाही |
| IP-आधारित ब्लॉकिंग | नेटवर्क राउटिंग | डेस्टिनेशन IP ॲड्रेस | ॲड्रेस शेअर करणाऱ्या असंबधित साइट्स ब्लॉक करू शकते |
| URL किंवा प्रॉक्सी फिल्टरिंग | वेब गेटवे किंवा प्रॉक्सी | दृश्यमान किंवा डिकिप्ट केल्यावर संपूर्ण URL पाथ | तपासणी केल्याशिवाय HTTPS दृश्यमानता मर्यादित करते |
| एंडपॉइंट सॉफ्टवेअर | प्रत्येक डिव्हाइसवर इन्स्टॉल केलेले सॉफ्टवेअर | त्याच्या परवानग्यांमधील पेज आणि ॲप ॲक्टिव्हिटी | समाविष्ट असलेल्या डिव्हाइसेसवर इन्स्टॉलेशन आणि मेंटेनन्स आवश्यक आहे |
| Safe Search अंमलबजावणी | सपोर्ट असलेल्या सर्च-सर्व्हिस सेटिंग्ज | परत मिळालेल्या निकालांसाठी फिल्टरिंग मोड नियंत्रित करते | केवळ सपोर्ट असलेल्या सर्व्हिसेस आणि त्यांच्या फिल्टरिंग क्षमतांचा समावेश करते |
निर्णय घेण्याचा बिंदू निवडा
DNS-लेयर फिल्टरिंग तेव्हा कार्य करते जेव्हा एखादे डिव्हाइस डोमेनपर्यंत कसे पोहोचायचे हे विचारते. ॲप्लिकेशन कनेक्ट होण्यापूर्वी, रिझॉल्व्हर धोरणाशी नाव तपासून पाहतो आणि रिझोल्यूशन नाकारू शकतो किंवा नियंत्रित प्रतिसाद देऊ शकतो.
सुरक्षित DNS अंमलबजावणीवरील NIST मसुदा मार्गदर्शन सुरक्षेचा उपाय म्हणून वापरल्या जाणाऱ्या DNS चे वर्णन रिअल-टाइम हानिकारक-ट्रॅफिक ब्लॉकिंग, धोरण-आधारित श्रेणी फिल्टरिंग आणि घटनांना प्रतिसाद देण्यासाठी ऐतिहासिक क्वेरी माहिती देणारे म्हणून करते. आमचे DNS फिल्टरिंग कसे कार्य करते चे स्पष्टीकरण त्या अंमलबजावणीच्या बिंदूचे अधिक तपशीलवार अन्वेषण करते.
IP-आधारित ब्लॉकिंग हे गंतव्यस्थानाच्या नावाऐवजी त्याच्या संख्यात्मक नेटवर्क ॲड्रेसचा वापर करते. विशिष्ट शत्रू गंतव्यस्थानासाठी ते उपयुक्त ठरू शकते, परंतु शेअर केलेल्या होस्टिंगमुळे ते एक अपूर्ण साधन ठरते: एखाद्या ॲड्रेसला ब्लॉक केल्याने आपण उपलब्ध ठेवू इच्छित असलेल्या सेवांवरही परिणाम होऊ शकतो.
URL फिल्टर किंवा वेब प्रॉक्सी अधिक विशिष्ट फरक करू शकते, जसे की एखाद्या विशिष्ट पाथवर निर्बंध घालताना संपूर्ण वेबसाइटला परवानगी देणे. तथापि, HTTPS हे ट्रान्झिटमधील पाथ एन्क्रिप्ट करते. त्याची तपासणी करण्यासाठी सहसा प्रमाणपत्र व्यवस्थापन (certificate management), गोपनीयता विचार आणि ॲप्लिकेशन-सुसंगतता चाचणीसह स्पष्टपणे कॉन्फिगर केलेल्या तपासणी व्यवस्थेची आवश्यकता असते.
एंडपॉइंट सॉफ्टवेअर हे डिव्हाइसवर अंमलबजावणी हलवते. त्याच्या परवानग्या आणि डिझाइनवर अवलंबून, ते ब्राउझर किंवा ॲप्लिकेशन ॲक्टिव्हिटीवर नियंत्रणे लागू करू शकते आणि ठिकाणापासून दूर असतानाही कार्य करणे सुरू ठेवू शकते. ते व्यवस्थापित उपकरणांसाठी उपयुक्त ठरते, परंतु भेट देणाऱ्यांच्या वैयक्तिक फोन्ससाठी कमी व्यावहारिक असते.
शोध नियंत्रणे (Search controls) अधिक संकुचित समस्या सोडवतात
सेफ सर्च लागू केल्याने समर्थित शोध सेवा अधिक मर्यादित मोडमध्ये राहतात. Google आणि Bing शोध-फिल्टरिंग सेटिंग्ज प्रदान करतात, तर YouTube समान नावाच्या सेफ सर्च वैशिष्ट्याऐवजी रिस्ट्रिक्टेड मोड वापरते.
उदाहरणार्थ, एखाद्या सामान्य जीवशास्त्र शब्दाचा शोध घेणाऱ्या विद्यार्थ्याला अधिक मर्यादित परिणाम दिसू शकतात. यामुळे प्रत्येक निकाल योग्य असेलच याची खात्री मिळत नाही आणि विद्यार्थी थेट उघडू शकणाऱ्या प्रत्येक ठिकाणावर ते नियंत्रण ठेवत नाही.
व्यापक सामायिक-नेटवर्क कव्हरेजसाठी DNS फिल्टरिंग निवडा, व्यवस्थापित-डिव्हाइस आवश्यकतांसाठी एंडपॉइंट नियंत्रणे निवडा आणि अधिक तपशीलवार तपासणी फक्त तेव्हाच करा जेव्हा तुम्हाला त्याची आवश्यकता असेल आणि तुम्ही त्याचे जबाबदारीने संचलन करू शकाल.
शोध नियंत्रणे या पर्यायांना पूरक ठरतात. नेटवर्कने कोणत्या गंतव्यस्थानांना अनुमती दिली पाहिजे हे ठरवण्यासाठी ते पर्याय नाहीत.
प्रत्येक विनंतीचा निर्णय फिल्टर कसा घेतो
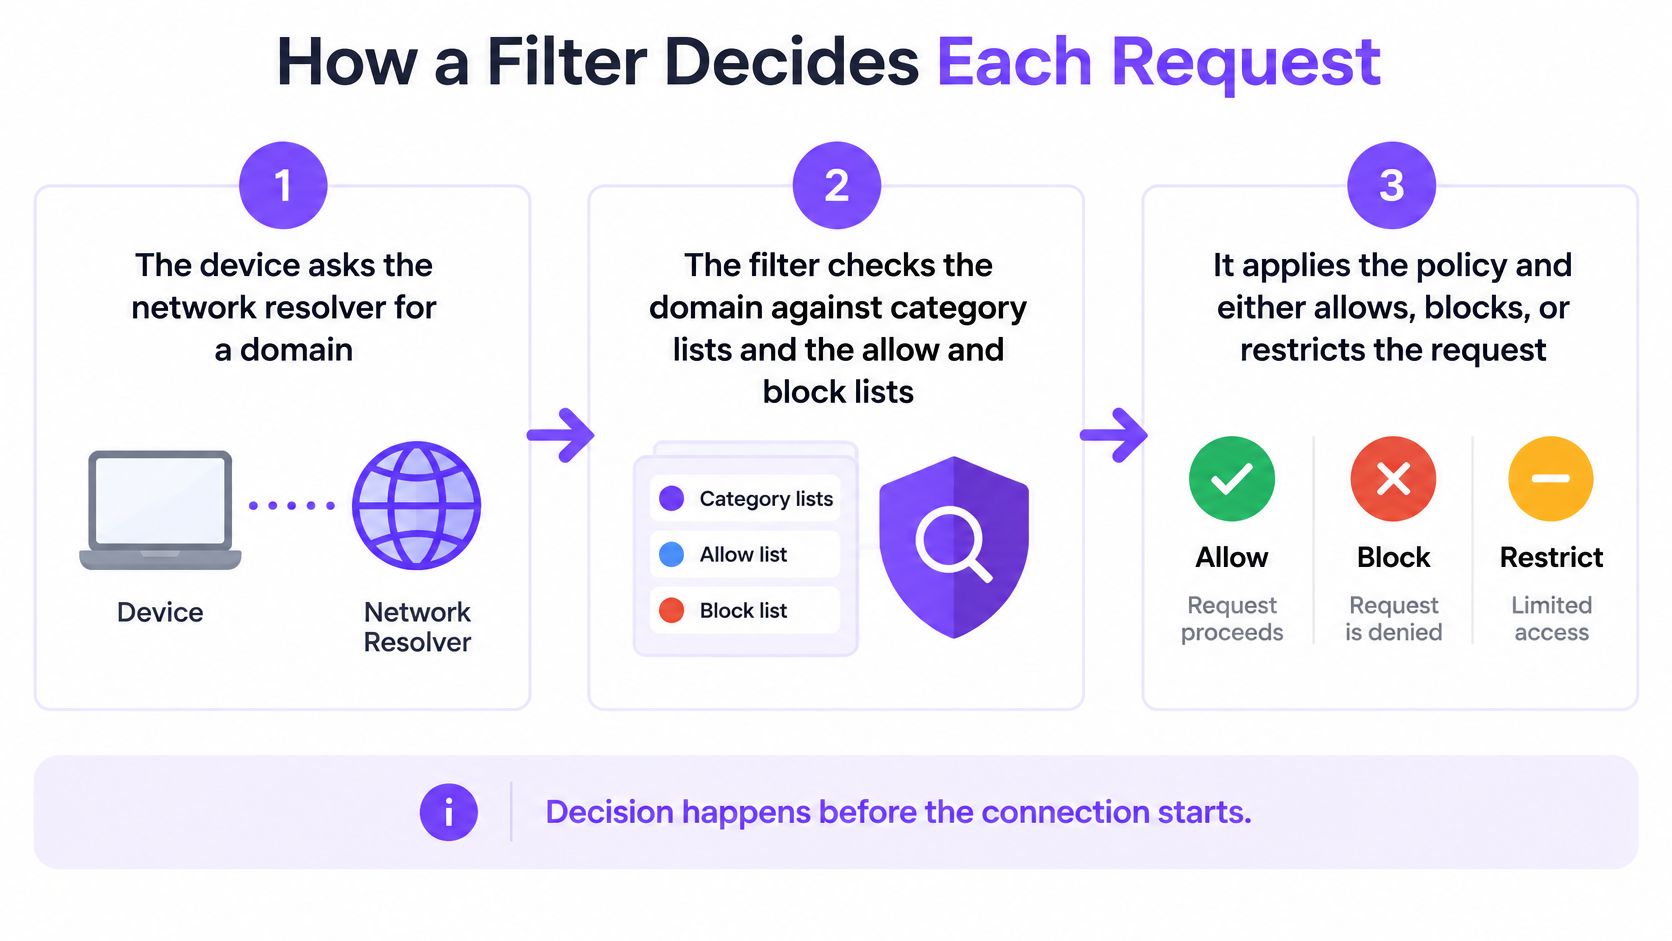
DNS-आधारित निर्णय एका लॉजिकल क्रमाने घेतला जातो, जरी व्हेंडर्स तपासण्या एकत्र करू शकतात किंवा त्या वेगवेगळ्या क्रमाने करू शकतात. डिस्पले क्रमापेक्षा नियमाचे प्राधान्य अधिक महत्त्वाचे आहे: एखाद्या अपवादाने चुकून सुरक्षा प्रतिबंध ओव्हरराइड करू नये.
डिव्हाइस डोमेन लुकअपची विनंती करते. विनंती नेटवर्कच्या मंजूर केलेल्या रिसोल्व्हरकडे जाते. यामुळे ॲप्लिकेशनचे कनेक्शन स्थापित होण्यापूर्वी फिल्टरिंग सेवेला निर्णय घेण्याचा टप्पा मिळतो.
फिल्टर वर्गीकरण आणि स्थानिक सूची तपासतो. हे डोमेनची श्रेणी आणि ॲडमिनिस्ट्रेटरने व्यवस्थापित केलेल्या कोणत्याही परवानगी किंवा ब्लॉक नोंदी शोधते. या तपासण्यांमुळे गंतव्यस्थान काय आहे आणि कोणी विशिष्ट अपवाद तयार केला आहे का हे ठरवले जाते.
सेवा लागू होणारी पॉलिसी निवडते. स्वतंत्र WiFi नेटवर्क नाव किंवा SSID आणि व्हर्च्युअल नेटवर्क सेगमेंट किंवा VLAN, कोणते नियम लागू होतात हे ओळखू शकतात. वेळापत्रकामुळे अभ्यासाची वेळ आणि मोकळा वेळ यातील प्रवेशाचा फरक अधिक स्पष्ट होऊ शकतो.
थ्रेट इंटेलिजन्स सुरक्षेचा निर्णय घेण्यास मदत करते. ही सेवा ज्ञात फिशिंग, मालवेअर किंवा कमांड-अँड-कंट्रोल गंतव्यस्थानांची तपासणी करते. प्राधान्यक्रम अशा प्रकारे कॉन्फिगर करा की सोयीस्कर अपवादामुळे अनिवार्य थ्रेट ब्लॉक बायपास होणार नाही.
रिसोल्व्हर निकाल परत करतो. परवानगी दिलेल्या विनंतीला कनेक्ट करण्यासाठी आवश्यक असलेली माहिती मिळते; तर नाकारलेल्या विनंतीला नकार किंवा अन्य नियंत्रित प्रतिसाद मिळतो. जेथे अंमलबजावणी सपोर्ट करते तेथे ब्लॉक पेज शक्य आहे, परंतु प्रत्येक ॲप्लिकेशन किंवा एन्क्रिप्टेड कनेक्शनसाठी याची हमी दिली जात नाही.
सेवा निर्णयाची नोंद करते. उपयुक्त नोंदींमध्ये विनंती केलेले डोमेन, लागू असलेली पॉलिसी, निकाल आणि वेळ ओळखली जाते. लॉगिंग निर्णयानंतर होते, ज्यामुळे ॲडमिनिस्ट्रेटर केवळ प्रयत्न केलेल्या लुकअपऐवजी निकालाची चौकशी करू शकतात.
अंमलबजावणी दृश्यमान आणि विश्वासार्ह बनवा
स्वतःची बाह्य एनक्रिप्टेड-DNS सेवा वापरणारे डिव्हाइस मंजूर केलेल्या रिझॉल्व्हरला बायपास करू शकते. म्हणून नेटवर्क प्रशासकांना डिव्हाइसेस सामील झाल्यावर मिळणाऱ्या फक्त DNS सेटिंगची नाही, तर रिझॉल्व्हर-गव्हर्नन्स नियंत्रणांची आवश्यकता असते.
अस्पष्ट कनेक्शन अपयशापेक्षा ब्लॉकचे स्पष्ट स्पष्टीकरण दिलेले कधीही चांगले.
जिथे ब्लॉक पेज तांत्रिकदृष्ट्या शक्य आहे, तिथे धोरणाचे कारण द्या आणि पुनरावलोकनाची विनंती करण्याचा मार्ग द्या. जे ॲप्लिकेशन्स ते प्रदर्शित करू शकत नाहीत, त्यांच्यासाठी इतरत्र सुलभ सपोर्ट सूचना द्या.
कंटेंट फिल्टर्स कुठे लागू होतात आणि धोरणे कशी भिन्न असतात
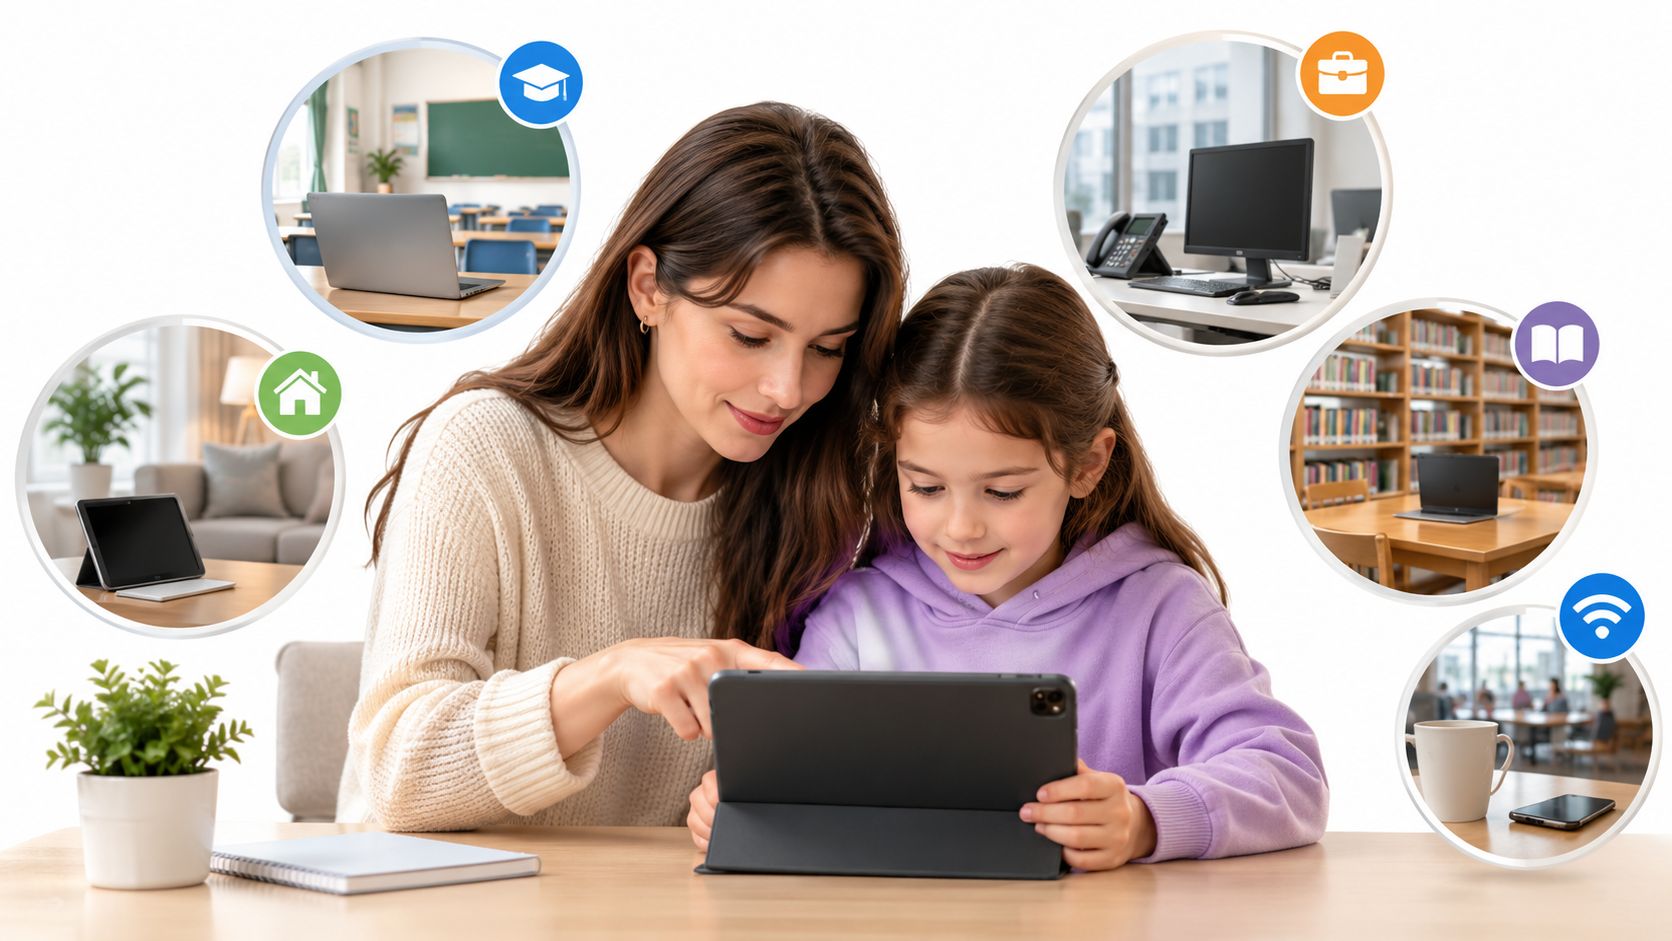
तीच श्रेणी मुलाच्या डिव्हाइससाठी योग्य आणि प्रौढांच्या संशोधन सत्रासाठी जास्त असू शकते. खालील गोष्टींना धोरणाची उदाहरणे माना, सार्वत्रिक आवश्यकता मानू नका.
कौटुंबिक संरक्षण सहसा सामायिक शिक्षण डिव्हाइसपासून सुरू होते.
| सेटिंग | सामान्य श्रेणी | अंमलबजावणीचे ठिकाण | वेळापत्रकाचे उदाहरण |
|---|---|---|---|
| कौटुंबिक घर | अडल्ट, जुगार, सोशल नेटवर्किंग | मुलाचे डिव्हाइस किंवा होम राउटर | संध्याकाळचे अधिक कडक नियम |
| शाळा | अडल्ट, जुगार, सोशल नेटवर्किंग, गेम्स | संपूर्ण नेटवर्क-स्तरीय, विद्यार्थी आणि कर्मचाऱ्यांसाठी वेगळी धोरणे | तासांच्या दरम्यान सोशल मीडिया ब्लॉक केला जातो |
| सार्वजनिक वाचनालय | बाल, प्रौढ आणि अतिथी स्तरांसाठी योग्य अडल्ट-कंटेंट नियंत्रणे | प्रत्येक ॲक्सेस स्तरानुसार वेगळा नेटवर्क विभाग | उघडण्याच्या सर्व वेळांमध्ये बाल-स्तरावरील निर्बंध |
| हॉटेल किंवा पब मधील अतिथी WiFi | अडल्ट, जुगार, मालवेअर आणि फिशिंग | नियुक्त संरक्षणात्मक धोरणाचा वापर करणारे गेस्ट नेटवर्क | सर्व वेळेत समान धोरण |
| रुग्णालय | मालवेअर आणि फिशिंग, रुग्णांच्या नेटवर्कवर अडल्ट सामग्री | रुग्ण, कर्मचारी आणि क्लिनिकलसाठी वेगळी नेटवर्क | पेशंट नेटवर्कवर संध्याकाळी अधिक कडक नियम |
अनावश्यक ओळखीशिवाय संदर्भाशी संरक्षण जुळवा
घरी, पालक एखाद्या विशिष्ट उपकरणाशी निर्बंध जोडू शकतात. शाळेला शैक्षणिक अपवाद आणि कर्मचाऱ्यांसाठी वेगळ्या ॲक्सेसची आवश्यकता असते, तर सार्वजनिक वाचनालयाला लहान मुलांच्या सुरक्षेसोबतच प्रौढांच्या कायदेशीर ॲक्सेसचा विचार करावा लागतो.
हॉटेल्स आणि पब्स साधारणपणे प्रत्येक भेट देणाऱ्याचे वय गृहीत धरू शकत नाहीत, ज्यामुळे स्पष्टपणे सांगितलेली गेस्ट पॉलिसी उपयुक्त ठरते. रुग्णालयांना अतिरिक्त फरक करणे आवश्यक आहे: रुग्णांच्या ब्राऊझिंगचे नियम क्लिनिकल सिस्टीमवर सरसकट लागू केले जाऊ नयेत.
वयाचे आश्वासन आणि बालकल्याणावरील OECD रिपोर्ट प्रमाणात आणि गोपनीयतेचे रक्षण करणाऱ्या उपायांवर भर देतो. ओळख-आधारित नियंत्रणे व्यक्तीशी परवानग्या जोडतात; नेटवर्क-पॉलिसी नियंत्रणे ओळख गोळा न करता किंवा वयाचा अंदाज न लावता विभागाला किंवा ठिकाणाला नियम लागू करतात.
शैक्षणिक वातावरणासाठी, शाळांसाठी वेब फिल्टरिंग द्वारे मर्यादांसह शिकण्याच्या ॲक्सेसलाही सपोर्ट मिळणे आवश्यक आहे. शोध-निकाल नियंत्रणे आणि गंतव्य नियंत्रणे त्या कार्याच्या वेगवेगळ्या भागांवर कार्य करतात.
हा व्हिडिओ या विषयाकडे पाहण्याचा आणखी एक दृष्टिकोन प्रदान करतो.
व्यत्ययादरम्यान (Disruption) काय घडते ते ठरवा
Fail-open ऑपरेशन फिल्टरिंग अनुपलब्ध झाल्यावरही कनेक्टिव्हिटी कायम ठेवते, ज्यामुळे अनफिल्टर केलेला ॲक्सेस मिळण्याची शक्यता असते. Fail-closed ऑपरेशन त्याऐवजी प्रभावित ट्रॅफिक नाकारते, ज्यामुळे प्रतिबंध कायम राहतो परंतु सेवा विस्कळीत होते.
प्रत्येक वातावरणासाठी विचारपूर्वक निवडा. कनेक्टिव्हिटी थांबल्यावर गेस्ट ब्राउझिंग नेटवर्क आणि क्लिनिकल वर्कफ्लोचे खूप वेगवेगळे परिणाम होऊ शकतात.
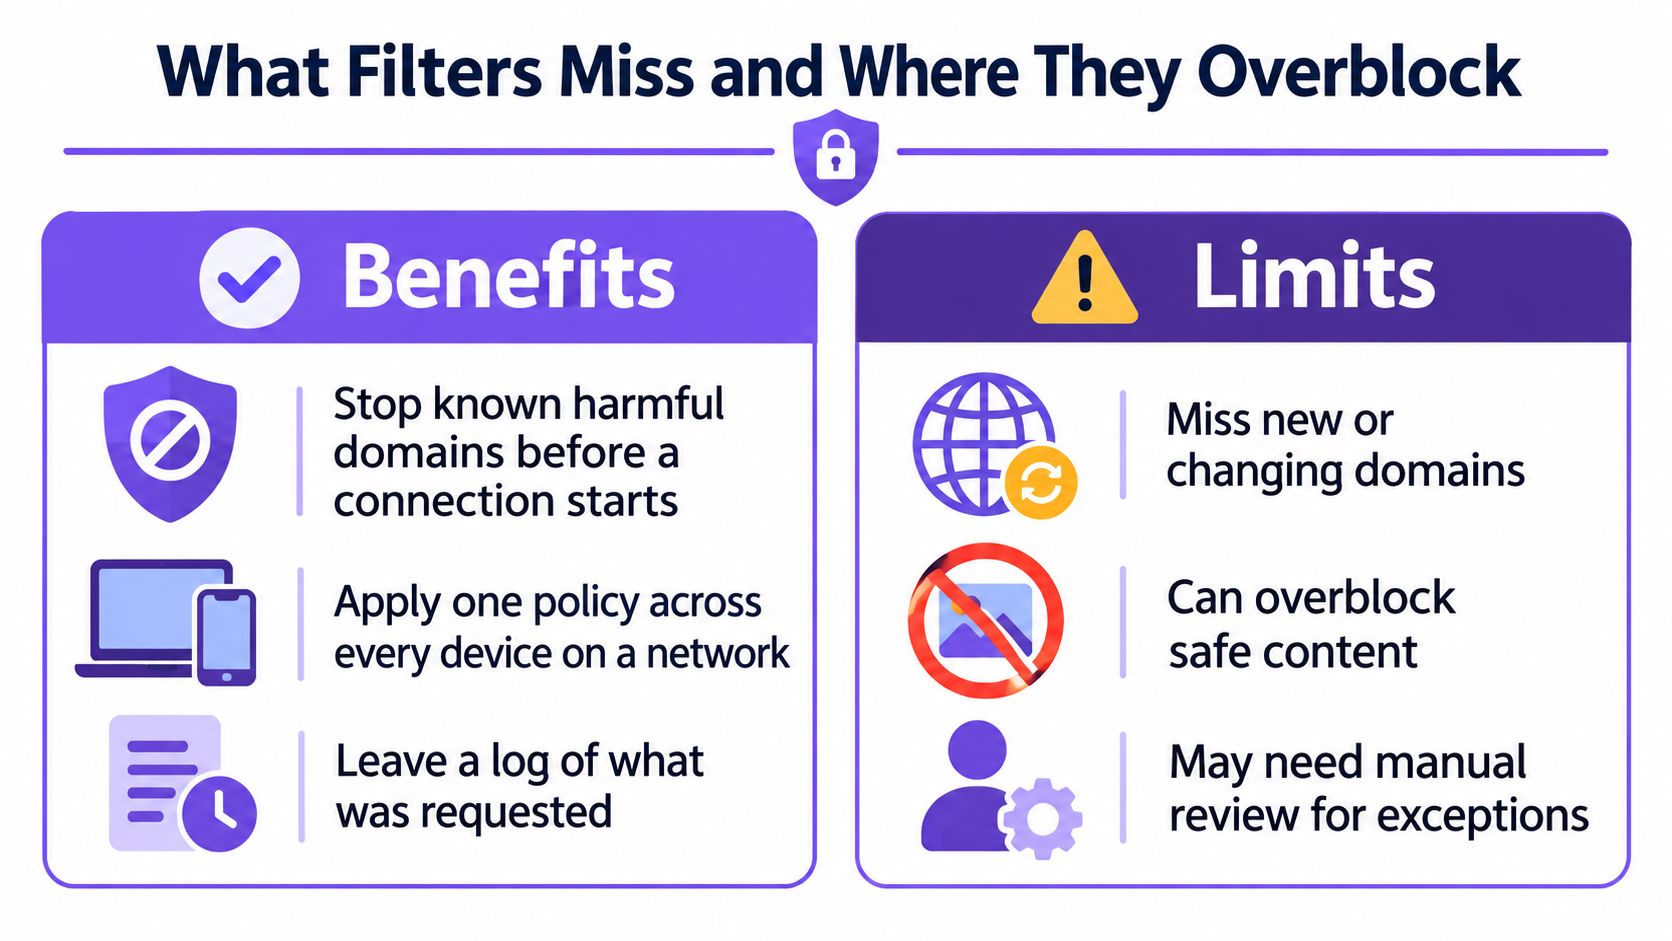
फिल्टर्स काय चुकवतात आणि कुठे अति-ब्लॉक (Overblock) करतात
फायदे: फिल्टर्स हे ज्ञात हानिकारक ठिकाणे नाकारू शकतात, सुसंगत सामायिक-नेटवर्क निर्बंध लागू करू शकतात आणि तपासासाठी नोंदी प्रदान करू शकतात. मर्यादा: वर्गवारी भेट देण्याच्या उद्देशाशी जुळत नसल्यास ते धोके चुकवू शकतात, कायदेशीर प्रवेश नाकारू शकतात आणि मानवी पुनरावलोकनाची आवश्यकता भासू शकते.
जेव्हा ब्लॉक करायला हवी असलेली सामग्री समोर येते तेव्हा फॉल्स निगेटिव्ह घडते. जेव्हा त्याऐवजी अनुमती दिलेली, वैध सामग्री ब्लॉक केली जाते तेव्हा फॉल्स पॉझिटिव्ह घडते.
या नेटवर्क-फिल्टरिंग मूल्यमापन पेपर मध्ये वर्णन केलेल्या स्वतंत्र चाचणीत असे आढळले की काही पालक-नियंत्रण प्रणाली 96% पर्यंत संवेदनशील डोमेन्स ब्लॉक करण्यात अपयशी ठरल्या आणि सामायिक केलेल्या IP पत्त्यांशी संबंधित कोलिटरल ब्लॉकिंगची तपासणी केली. तो निष्कर्ष चाचणी केलेल्या प्रणाली आणि डोमेन्सशी संबंधित आहे, सामग्री फिल्टरसाठी ते सार्वत्रिक अपयश दर नाही.
दोन्ही प्रकारच्या त्रुटी मोजा
फक्त डोमेन-आधारित फिल्टर अधिकृत सेवेमधील प्रत्येक पोस्ट, इमेज किंवा पेजचा अर्थ निश्चित करू शकत नाही. तसेच डोमेनची वर्गवारी कोणतीही व्यक्ती त्यास का भेट देत आहे हे सिद्ध करत नाही: आरोग्य शिक्षक आणि एक सामान्य ब्राऊझर वेगवेगळ्या कारणांसाठी एकाच संवेदनशील संसाधनाची विनंती करू शकतात.
मोठ्या ब्लॉक संख्येचे कौतुक करण्याऐवजी वास्तविक धोरणाचे ऑडिट करा:
- इच्छित परिणामांची चाचणी घ्या: व्हेंडरने प्रदान केलेली चाचणी गंतव्यस्थाने आणि सुरक्षित, प्रातिनिधिक कायदेशीर साइट्स वापरा. फिल्टरचे मूल्यमापन करण्यासाठी बेकायदेशीर सामग्री ब्राउझ करू नका.
- नकार दिलेल्या ॲक्सेसचे पुनरावलोकन करा: अभ्यासक्रम संसाधने, बुकिंग सेवा, आरोग्य सेवा माहिती आणि इतर आवश्यक गंतव्यस्थानांसाठी ब्लॉक केलेल्या विनंत्यांचे नमुने तपासा.
- सुटलेल्या निर्बंधांची नोंद ठेवा: नवीन डोमेन्स आणि चुकीचे वर्गीकरण यासह धोरणाचा भंग करणाऱ्या रिपोर्ट केलेल्या ॲक्सेसची चौकशी करा.
- अपवादांवर नियंत्रण ठेवा: ओव्हरराइडसाठी कारण, मंजुरी देणारी व्यक्ती आणि पुनरावलोकनाची तारीख आवश्यक करा.
रिसोल्व्हर बायपास हा देखील चाचणीचा भाग आहे. HTTPS वर DNS समजून घेतल्याने ॲडमिनिस्ट्रेटर्सना कायदेशीर एनक्रिप्टेड रिसोल्यूशन आणि नेटवर्क धोरणाविरुद्धचा अनधिकृत मार्ग यातील फरक ओळखण्यास मदत होते.
ऑडिट मानके: चुकलेल्या धोक्यांसोबत चुकीच्या पद्धतीने नाकारलेल्या वैध सेवांची गणना करा. कोणतेही एक माप एकटे उपयुक्त नाही.
फिल्टरिंगमुळे अयोग्य गोष्टींचा संपर्क कमी होतो; ते सुरक्षा प्रक्रिया, प्लॅटफॉर्म मॉडरेशन, युझर रिपोर्टिंग किंवा डिव्हाइस सुरक्षेची जागा घेत नाही. एक उपयुक्त ऑडिट केवळ डॅशबोर्डचा स्क्रीनशॉट देत नाही, तर धोरणातील बदल आणि सोडवलेली प्रकरणे सादर करते.
तुमच्या नेटवर्कला आवश्यक असलेला फिल्टर स्तर निवडा
कोणता फिल्टर स्तर तुमच्या नेटवर्कवरील उपकरणांवर तुमचे नियम लागू करू शकतो? कोणाला संरक्षणाची गरज आहे, कशावर निर्बंध घालणे आवश्यक आहे आणि तुम्ही हे धोरण कुठे लागू करू शकता व त्याचे पुनरावलोकन करू शकता, या आधारावर निवड करा. एक उपयुक्त फिल्टर तोच असतो जो तुमची टीम ऑपरेट करू शकते, चाचणी घेऊ शकते आणि स्पष्ट करू शकते.
ऑपरेशनल निर्णयांवर काम करा
वापरकर्ते आणि डिव्हाइसेसची नावे निश्चित करा. अतिथी, विद्यार्थी, कर्मचारी आणि व्यवस्थापित नसलेली उपकरणे वेगळी करा. ब्राऊझर नसलेल्या डिव्हाइसेसचा समावेश करा, कारण ते अद्याप नेटवर्क विनंत्या करू शकतात.
प्रत्येक निर्बंधाचे कारण द्या. थ्रेट प्रोटेक्शनला सुरक्षितता (safeguarding) आणि उत्पादकता पर्यायांपासून वेगळे करा. स्पष्ट कारणांमुळे ॲडमिनिस्ट्रेटर्सना अपवादांचे सातत्याने मूल्यमापन करण्यास मदत होते.
डिव्हाइस इन्स्टॉलेशन व्यावहारिक आहे का ते तपासा. सामायिक केलेल्या WiFi वर, अभ्यागतांच्या डिव्हाइसेसवर सॉफ्टवेअर इन्स्टॉल करणे व्यावहारिक असू शकत नाही. Purple Shield हे एक संरक्षणात्मक DNS लेयर आहे जे क्लायंट डिव्हाइसेसवर काहीही इन्स्टॉल न करता कन्टेंट फिल्टरिंग, थ्रेट डिफेंस आणि ॲड ब्लॉकिंग एकत्र करते. एकाच डॅशबोर्डवरून प्रति SSID, VLAN आणि वेन्यूनुसार पॉलिसी सेट केल्या जाऊ शकतात.
सर्च-सर्व्हिस आवश्यकता नमूद करा. Purple Shield द्वारे Google, Bing आणि YouTube वर Safe Search लागू केले जाते. सामान्य अडल्ट-कन्टेंट नियम सर्च वर्तन बदलते असे गृहीत धरण्याऐवजी स्वीकार चाचणीमध्ये या तिन्हींचा समावेश करा.
विभाग आणि वेळापत्रकांसाठी पॉलिसी सेट करा. प्रत्येक SSID, VLAN आणि वेन्यूसाठी आवश्यकता परिभाषित करा, त्यानंतर वेळेवर आधारित बदल नमूद करा. ज्यांना गरज आहे त्या गटांनाच निर्बंध लागू करा.
तुम्ही ज्याचा अर्थ लावू शकाल अशा रिपोर्टिंगची मागणी करा. Purple Shield रिपोर्टिंगमध्ये ब्लॉक केलेले URLs, थ्रेट ॲनालिसिस आणि वापरासोबत लागू असलेली पॉलिसी दाखवली जाते. कोणत्या कर्मचाऱ्यांना ॲक्सेसची आवश्यकता आहे ते ठरवा आणि योग्य रिटेंशन पॉलिसी सेट करा.
अपिलांचे निवारण करण्यासाठी कोणाची तरी नियुक्ती करा. वापरकर्त्यांना ब्लॉक केलेल्या ॲक्सेसची तक्रार करण्यासाठी एक स्पष्ट मार्ग द्या आणि त्याचे पुनरावलोकन करण्यासाठी एका मालकाची नियुक्ती करा. प्रत्येक मंजूर केलेल्या अपवादाचे कारण नोंदवून ठेवा जेणेकरून ॲडमिनिस्ट्रेटर्सना नंतर निर्णयाचा संदर्भ समजेल.
प्रत्येक ब्लॉक केलेल्या श्रेणीच्या कारणासह, नेटवर्कच्या प्रत्येक विभागासाठी एक धोरण लिहा. नंतर सुरक्षित चाचणी परिणाम, युझरच्या तक्रारी आणि अपवादात्मक निर्णयांसह एका आठवड्याच्या लॉगची तुलना करा. जेथे नियम अपेक्षित परिणामाशी जुळत नाहीत तेथे त्यात सुधारणा करा.
Purple Shield हे भेट देणाऱ्यांच्या डिव्हाइसवर सॉफ्टवेअर नसतानाही, सामायिक WiFi साठी सुरक्षात्मक DNS, कन्टेन्ट फिल्टरिंग, थ्रेट डिफेंस आणि DNS-लेयर ॲड ब्लॉकिंग प्रदान करते. याच्या नेटवर्क-विशिष्ट पॉलिसी आणि रिपोर्टिंगची माहिती घेण्यासाठी Purple Shield ला भेट द्या, आणि नंतर तुमच्या सेगमेंट-बाय-सेगमेंट पॉलिसीनुसार त्याची योग्यतेची तपासणी करा.