
झिरो डे (Zero-day) धोका म्हणजे काय? व्याख्या, उदाहरणे, संरक्षण
झिरो डे धोका म्हणजे काय? झिरो-डे हल्ले पॅच न केलेल्या त्रुटींचा गैरफायदा कसा घेतात, एक्सपोजर विंडो का महत्त्वाची आहे आणि स्तरित DNS संरक्षण जोखीम कशी कमी करते ते जाणून घ्या.
Published १६ नोव्हेंबर, २०२६
तुम्ही अतिथी WiFi नेटवर्क चालवत आहात, सपोर्ट विनंत्यांना उत्तरे देत आहात किंवा तुमच्या संस्थेची उपकरणे अद्ययावत आहेत की नाही हे तपासत आहात. त्यानंतर एक सुरक्षा इशारा येतो: हल्लेखोर एका त्रुटीचा गैरफायदा घेत आहेत आणि निर्मात्याने पॅच जारी केलेला नाही. तुम्ही अद्याप समस्येचे निराकरण करण्यासाठी अपडेट करू शकत नाही, परंतु सर्वकाही नेहमीप्रमाणे कनेक्ट ठेवणे देखील सुरक्षित वाटत नाही.
हेच झिरो-डे थ्रेटमागील व्यावहारिक आव्हान आहे. ते समजून घेण्याची सुरुवात वेळेपासून होते, आणि त्यानंतर कोणतेही निराकरण उपलब्ध नसताना तुम्ही अजूनही काय रोखू शकता, त्याचे निरीक्षण करू शकता आणि त्यावर नियंत्रण आणू शकता याकडे वळते.
अनुक्रमणिका
- झिरो-डे (Zero-Day) धोका नेमका काय आहे आणि काय नाही
- झिरो-डे असुरक्षितता, एक्स्प्लॉइट आणि मालवेअर यांची तुलना
- झिरो-डे हल्ला टप्प्याटप्प्याने कसा घडतो
- गंभीरतेपेक्षा एक्सपोजर विंडो अधिक महत्त्वाची का आहे
- प्रत्यक्ष झिरो-डे प्रकरणे आणि त्यामागील घटक
- एक्सपोजर विंडो कमी करणारी स्तरित सुरक्षा
- नियंत्रणे निवडण्यापूर्वी तुमचे एक्सपोजर तपासा
Zero-Day धोका म्हणजे काय आणि काय नाही
झिरो-डे थ्रेट हा असा हल्ला आहे जो व्हेंडरने निराकरण जारी करण्यापूर्वी सॉफ्टवेअर किंवा हार्डवेअरमधील त्रुटीचा गैरफायदा घेतो, ज्यामुळे संरक्षकांना अधिकृत निराकरणासाठी शून्य दिवसांचा वेळ मिळतो. ही संज्ञा गैरवापराच्या कालावधीचे (exploitation window) वर्णन करते, सॉफ्टवेअर किती जुने आहे किंवा हल्लेखोर किती कुशल असावा याचे नाही.
एका कुलूप दुरुस्त करणाऱ्याला कुलूपामध्ये अशी एक लपलेली त्रुटी आढळते जी निर्मात्याने कधीही पाहिलेली नाही. कुलूप सामान्यपणे कार्य करत असल्याचे दिसते, परंतु कोणीतरी त्याला बायपास करू शकते आणि जोपर्यंत निर्माता नवीन भाग तयार करत नाही तोपर्यंत कोणाकडेही बदलण्यासाठी भाग नसतो.
नावीन्यता नव्हे, तर वेळ ही संज्ञा परिभाषित करते.
महत्त्वाचा फरक कार्यरत उत्पादन आणि सुरक्षित उत्पादन यातील आहे. एखादे अॅप्लिकेशन त्याच्या नेहमीच्या तपासण्या पूर्ण करू शकते, कायदेशीर वापरकर्त्यांना स्वीकारू शकते आणि तरीही त्यात अशी कमकुवतता असू शकते जी कशी सक्रिय करावी हे हल्लेखोराला ठाऊक असते.
एकाच घटकाच्या अनेक इन्स्टॉलेशन्समध्ये देखील अशी त्रुटी असू शकते. एकाच प्रकारच्या जोखमीचा सामना करण्यासाठी संस्थांनी पासवर्ड शेअर करण्याची किंवा एकमेकांशी संपर्क साधण्याची गरज नसते. प्रभावित आवृत्ती कार्यरत असणे एवढेच पुरेसे ठरू शकते.
तीन सामान्य गैरसमज
झिरो-डे नेहमीच पूर्णपणे नवीन बग असतात. प्रत्यक्ष वापरातील गैरफायद्याच्या (in-the-wild exploitation) Google Project Zero च्या पुनरावलोकनात असे आढळून आले की आढळलेले अनेक झिरो-डे हे पूर्वी नोंदवलेल्या असुरक्षिततांचेच प्रकार होते. डेव्हलपर्सना सोडवली गेली आहे असे वाटलेल्या कमकुवततेमधूनच एखादा हल्लेखोर दुसरा मार्ग शोधू शकतो. एखाद्याने संबंधित बग पाहिला आहे की नाही यापेक्षा त्या विशिष्ट मार्गासाठी तोडग्याचा (fix) अभाव असणे अधिक महत्त्वाचे ठरते.
तातडीने पॅच केल्याने समस्या सुटते. तो सल्ला पॅच अस्तित्वात असल्याचे गृहीत धरतो. रिलीज होण्यापूर्वी, ऑपरेटर्सना अॅक्सेस मर्यादित करणे, बाधित फीचर अक्षम करणे किंवा असुरक्षित सिस्टीम वेगळी करणे यासारख्या तात्पुरत्या उपायांची आवश्यकता असते. रिलीज झाल्यानंतरही, त्यांना तो फिक्स उपयोजित करावा लागतो आणि त्याने काम केले की नाही हे तपासावे लागते.
केवळ साधनसंपन्न हल्लेखोरच झिरो-डे लागू करतात. एक्स्प्लॉइट विकसित करणे आणि असुरक्षित नेटवर्क ऑपरेट करणे या वेगवेगळ्या समस्या आहेत. सॉफ्टवेअर असुरक्षित असण्यासाठी हॉटेल किंवा शाळेचे गुप्तचर लक्ष्य असणे आवश्यक नाही, आणि गैरफायदा उघडकीस आल्यावर तिच्या ऑपरेटरला त्वरित प्रतिसाद देण्याची आवश्यकता असतेच.
कमकुवत सपोर्टिंग सिस्टीमने वेढलेल्या मजबूत कोरचा पॅटर्न पारंपारिक सॉफ्टवेअरच्या पलीकडेही दिसून येतो. The Coin Course चे धारकांसाठी ब्लॉकचेन सुरक्षेच्या मर्यादांचे स्पष्टीकरण समांतर मुद्दा मांडते: तंत्रज्ञान ठोस असू शकते, तर त्याच्याशी संवाद साधण्यासाठी लोक वापरत असलेली साधने असुरक्षित राहू शकतात.
मग, व्यावहारिक दृष्ट्या झिरो-डे धोका म्हणजे काय? ही अशी परिस्थिती आहे ज्यामध्ये संरक्षकांकडे विक्रेता-आधारित उपाय (fix) उपलब्ध होण्यापूर्वीच आक्रमणकर्ते एखाद्या त्रुटीचा गैरफायदा घेऊ शकतात, केवळ कधीही न पाहिलेला बग किंवा राष्ट्र-प्रायोजित मोहीम म्हणजेच हा धोका नव्हे.
Zero-Day असुरक्षा, एक्सप्लॉईट आणि मालवेअर यांची तुलना
सुरक्षा अलर्ट्स अनेकदा असुरक्षितता (vulnerability), गैरफायदा (exploit), मालवेअर (malware) आणि हल्ला (attack) या संज्ञा एकाच अर्थाने वापरतात. ते समस्येच्या वेगवेगळ्या भागांचे वर्णन करतात. त्यांचे वर्गीकरण केल्याने तुम्हाला अलर्ट नक्की काय दर्शवतो हे समजण्यास मदत होते.
Zero-day संज्ञांची तुलना
| संज्ञा | याचा अर्थ काय आहे | व्यावहारिक उदाहरण |
|---|---|---|
| Zero-day vulnerability (झिरो-डे असुरक्षितता) | उघड न झालेली किंवा पॅच न केलेली सॉफ्टवेअर अथवा हार्डवेअरमधील त्रुटी | VPN उपकरणातील अज्ञात मेमरी त्रुटी |
| Zero-day exploit (झिरो-डे एक्सप्लॉइट) | त्रुटीचा गैरफायदा घेणारे तंत्र किंवा कोड | रिमोटली मेमरी त्रुटी ट्रिगर करणारी स्क्रिप्ट |
| Zero-day malware (झिरो-डे मालवेअर) | दुर्भावनापूर्ण कोड जो झिरो-डे वर अवलंबून असू शकतो किंवा नसूही शकतो | ड्रॉपर जो ब्राउझर एक्सप्लॉइटनंतर बॅकडोअर इन्स्टॉल करतो |
| Zero-day attack (झिरो-डे हल्ला) | प्रारंभिक ॲक्सेसपासून प्रभावापर्यंतची संपूर्ण मोहीम | एक्सप्लॉइट साखळी पूर्ण झाल्यानंतर डिप्लॉय केलेला रॅन्समवेअर |
अनपॅच केलेली त्रुटी ही झिरो-डे असेलच असे नाही. एकदा का एखादा उपाय सार्वजनिकरीत्या उपलब्ध झाला की, त्या अपडेटशिवाय राहिलेले डिव्हाइस व्हल्नेरेबल राहते, परंतु त्याच्या ऑपरेटरला वेगळ्या रेमेडिएशन समस्येचा सामना करावा लागतो.
सूचना अचूकपणे वाचणे
एका काल्पनिक VPN उपकरणाचा विचार करा. यातील व्हल्नेरेबिलिटी ही त्याच्या सॉफ्टवेअरमधील मेमरी-हँडलिंगशी संबंधित चूक आहे. आणि एक्सप्लॉईट ही अशी तयार केलेली रिक्वेस्ट आहे जी त्या चुकीचे अनधिकृत ॲक्सेसमध्ये रूपांतर करते.
एका वेगळ्या ब्राउझरच्या परिदृश्यात, हल्लेखोर ड्रॉपर लाँच करण्यासाठी एक्स्प्लॉइटचा वापर करू शकतो. तो ड्रॉपर म्हणजे मावेअर (malware) असतो, स्वतः असुरक्षा (vulnerability) नव्हे. हल्लेखोराने त्यानंतर क्रेडेन्शियल्स चोरून रॅन्समवेअर तैनात केल्यास, त्या व्यापक क्रमाचा समावेश हल्ल्यामध्ये होतो.
हे फरक हेदेखील स्पष्ट करतात की अज्ञात असणे म्हणजे अदृश्य असणे नव्हे. सुरक्षारक्षक कदाचित तयार केलेली विनंती ओळखू शकणार नाहीत, तरीही त्यांना अनपेक्षित प्रक्रिया, असामान्य लॉगिन किंवा अपरिचित गंतव्यस्थानाशी संपर्क साधणारे डिव्हाइस लक्षात येऊ शकते.
Verizon 2025 डेटा ब्रीच इन्व्हेस्टिगेशन्स रिपोर्टच्या कार्यकारी सारांशात असे आढळले की असुरक्षिततेचा गैरफायदा घेणे हे 20% उल्लंघनांसाठी कारणीभूत होते. ते मोजमाप केवळ zero-days नव्हे, तर व्यापकपणे असुरक्षिततेच्या शोषणाचा समावेश करते, त्यामुळे ते zero-day उल्लंघन दर म्हणून सादर केले जाऊ नये.
डिटेक्शनचे तत्त्व: डिव्हाइस धोकादायक पद्धतीने काम करत आहे हे ओळखण्यासाठी आक्रमणकर्त्याने कोणत्या त्रुटीचा वापर केला हे तुम्हाला नेहमी माहीत असण्याची आवश्यकता नसते.
झिरो-डे डिटेक्ट करता येत नाहीत असे म्हणणे म्हणजे एक्सप्लॉईट ओळखण्यात अपयशी ठरणे आणि आक्रमणाचे निरीक्षण करण्यात अपयशी ठरणे यातील फरक न समजण्यासारखे आहे. संशोधकांनी मूळ त्रुटीला नाव देण्यापूर्वी देखील संरक्षक वर्तनावर (behavior) लक्ष ठेवू शकतात.
Zero-day हल्ला टप्प्याटप्प्याने कसा उलगडतो
एखाद्या संशोधकाला, आक्रमणकर्त्याला किंवा ब्रोकरला विक्रेत्याला माहिती होण्यापूर्वीच एखाद्या त्रुटीचा शोध लागू शकतो. केवळ शोध लागला म्हणजे आक्रमण झालेच आहे असे नाही: विक्रेता त्याची चौकशी करू शकेल यासाठी एखादा संशोधक त्या त्रुटीची गोपनीयरीत्या माहिती देऊ शकतो.
CISA चे असुरक्षा-रिपोर्टिंग मार्गदर्शक शून्य-दिवस (zero-day) असुरक्षांचे वर्णन वेंडरला अज्ञात आणि घटकाच्या प्रभावित प्रतींसाठी सामान्य असे करते. ती सामायिक त्रुटी स्पष्ट करते की कसा एखादा आक्रमणकर्ता अन्यथा असंबंधित संस्थांविरुद्ध एकाच गैरफायद्याचा (exploit) पुन्हा वापर करू शकतो.
या जीवनचक्रामध्ये शोध (discovery), गैरफायदा घेणे (exploitation), शोध लावणे (detection) आणि अखेरीस दुरुस्ती (repair) यांचा समावेश होतो.
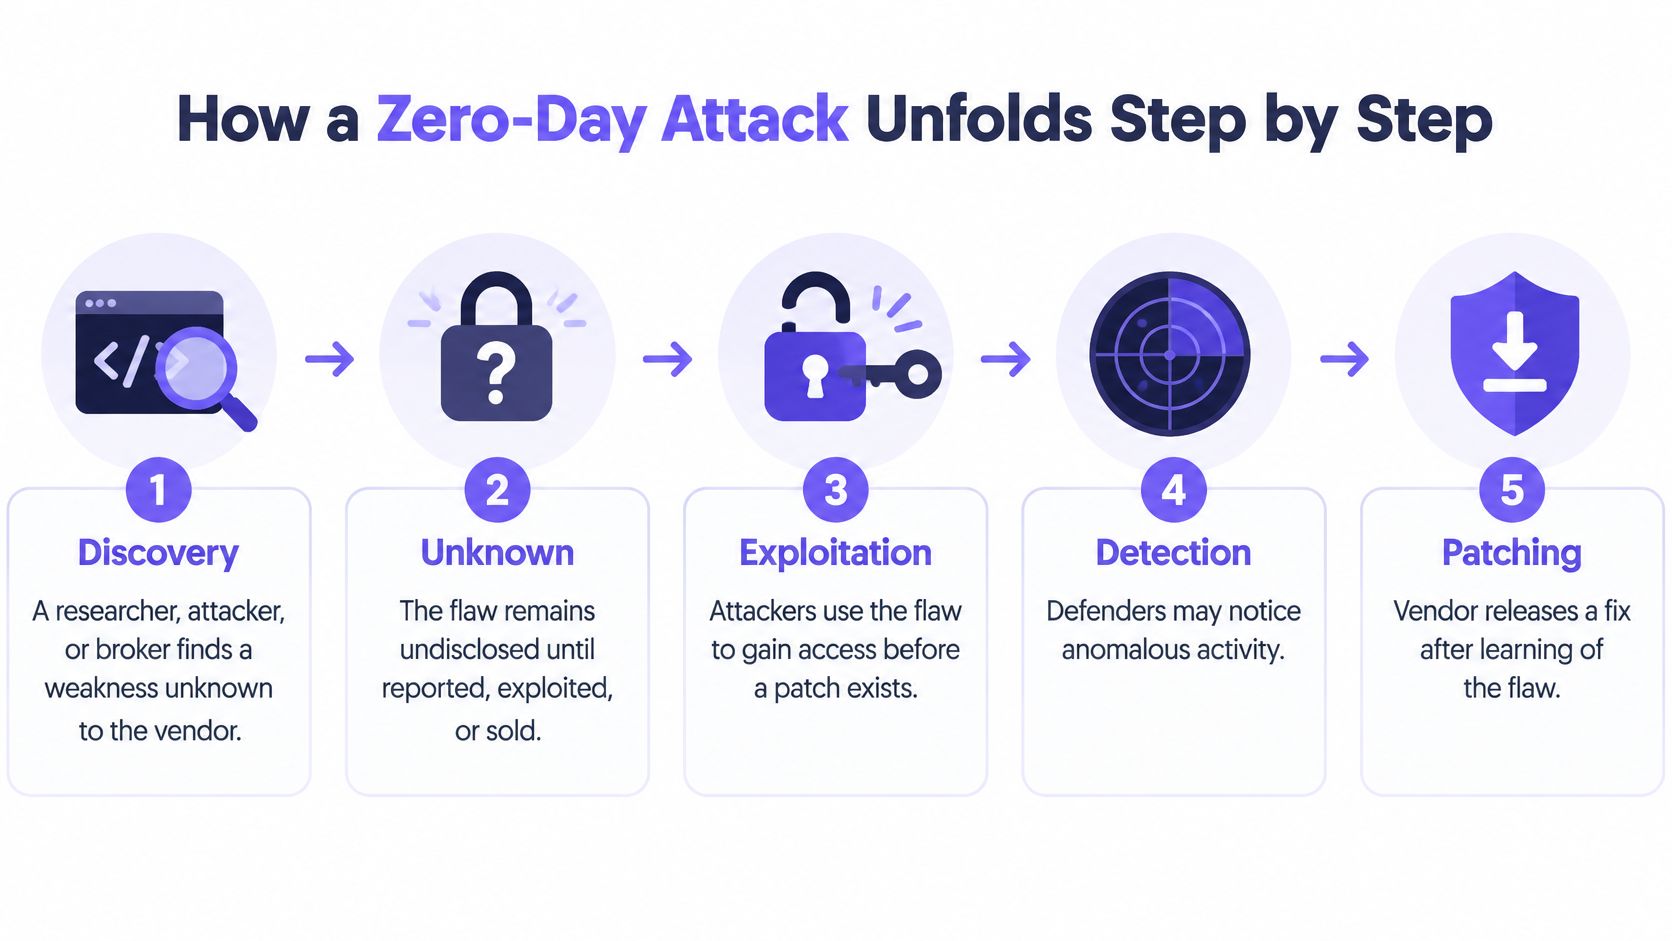
डिफेंडर्स हल्यामध्ये कुठे अडथळा आणू शकतात
शोध (Discovery). कोणीतरी एखाद्या असुरक्षित वर्तनाची ओळख पटवते, जसे की एखादी सर्व्हिस तयार केलेल्या इनपुटची चुकीच्या पद्धतीने हाताळणी करते. गुप्त शोधावर बचावकर्ते सामान्यतः कोणतीही कारवाई करू शकत नाहीत, परंतु ते अनावश्यक सर्व्हिसेस काढून आणि सार्वजनिक इंटरफेसेसपासून ॲडमिनिस्ट्रेशन दूर ठेवून आधीच एक्सपोजर कमी करू शकतात.
एक्सप्लॉईट डेव्हलपमेंट. हल्लेखोर विशिष्ट उत्पादन किंवा आवृत्तीविरुद्ध त्रुटी ट्रिगर करण्यासाठी एक विश्वासार्ह मार्ग तयार करतो. जेव्हा व्हेंडर ॲडव्हायझरी उपलब्ध होते, तेव्हा कोणतीही आवश्यक रीस्टार्ट किंवा वैशिष्ट्य निर्बंधांसह त्याचा वर्कअराउंड अचूकपणे लागू करा.
प्रारंभिक ॲक्सेस (Initial access). एक्सप्लॉईट ब्राउझर, अटॅचमेंट हँडलर, VPN किंवा इतर उघड्या राहिलेल्या घटकांपर्यंत पोहोचतो. पोहोच मर्यादित केल्याने असुरक्षित सेवेपर्यंत पोहोचणे टाळता येऊ शकते. या टप्प्यापासून पुढे, आऊटबाउंड फिल्टरिंग टूल्स पुनर्प्राप्त करण्याच्या किंवा हल्लेखोराच्या इन्फ्रास्ट्रक्चरशी संपर्क साधण्याच्या प्रयत्नांमध्ये व्यत्यय आणू शकते.
प्रिव्हिलेज एस्केलेशन (Privilege escalation). मर्यादित ॲक्सेस असलेला हल्लेखोर अधिक परवानग्या मिळवण्याचा प्रयत्न करतो. किमान विशेषाधिकार (Least privilege) प्रारंभिक खाते किंवा प्रक्रिया काय करू शकते हे मर्यादित करते, जरी ते हमी देत नसले तरीही एक स्वतंत्र एस्केलेशन त्रुटी त्या निर्बंधांना बायपास करू शकत नाही.
लॅटरल मुव्हमेंट. हल्लेखोर इतर होस्ट्स, क्रेडेंशियल्स किंवा शेअर केलेल्या सर्व्हिसेसपर्यंत पोहोचण्याचा प्रयत्न करतो. नेटवर्क सेग्मेंटेशन आणि स्पष्ट ॲक्सेस नियम तडजोड केलेल्या गेस्ट डिव्हाइसला कर्मचाऱ्यांच्या सिस्टीम्स किंवा ॲडमिनिस्ट्रेटिव्ह इंटरफेसपर्यंत पोहोचण्यापासून रोखू शकतात.
इम्पॅक्ट (प्रभाव). हल्लेखोर माहिती चोरतो, हेरगिरी करतो, क्रिप्टोमायनिंग सॉफ्टवेअर इन्स्टॉल करतो किंवा रॅन्समवेअर तैनात करतो. ब्लॉक केलेले कनेक्शन हे क्लिनअपचा पुरावा मानण्याऐवजी, प्रतिसादकर्त्यांनी प्रभावित सिस्टीम्स वेगळ्या कराव्यात, पुरावे जतन करावेत आणि व्याप्तीची तपासणी करावी.
प्रत्येक मोहीम तंतोतंत याच क्रमाचे पालन करते असे नाही. काही आक्रमणकर्त्यांना प्रवेशानंतर आधीच उच्च ॲक्सेस मिळालेला असतो; तर इतरांना पहिल्या डिव्हाइसच्या पलीकडे जाण्याची कधीही गरज भासत नाही.
कमांड-अँड-कंट्रोल कम्युनिकेशन समजून घेतल्याने एक महत्त्वाचा अडथळा टप्पा स्पष्ट होण्यास मदत होते: डिव्हाइसचा यशस्वीरीत्या गैरफायदा घेतल्यानंतरही आक्रमणकर्त्याला आउटबाउंड चॅनेलची आवश्यकता असू शकते.
प्रकटीकरण (disclosure) म्हणजे निराकरण नव्हे. पॅच येण्यापूर्वीच सार्वजनिक माहिती समोर येऊ शकते. वेंडरचे निराकरण 'नो-फिक्स' स्थिती समाप्त करते, परंतु जोपर्यंत प्रत्येक संस्था प्रभावी निराकरण लागू करत नाही किंवा असुरक्षित मार्ग काढून टाकत नाही तोपर्यंत तिचा धोका कायम राहतो.
तीव्रतेपेक्षा एक्सपोजर विंडो अधिक महत्त्वाची का आहे
Google Project Zero चे in-the-wild ट्रॅकिंग सरासरी सुमारे दर 17 दिवसांनी एक नवीन एक्सप्लॉईट शोध आणि आधीच गैरफायदा घेतला जात असलेल्या असुरक्षिततेला पॅच करण्यासाठी सरासरी सुमारे 15 दिवस लागल्याची नोंद करते. ही वेगवेगळी मोजमापे आहेत, तुमच्या संस्थेवर कधी हल्ला होईल याचा अंदाज लावणारे काउंटडाउन नाही.
एका उपयुक्त सुरक्षा डॅशबोर्डने केवळ तीव्रतेचे लेबल दर्शविण्याऐवजी, एक्सपोजरचा उलटून गेलेला कालावधी दृश्यमान केला पाहिजे.
Zero-day एक्सपोजरची वेळ
| मापन | नोंदवलेले मूल्य | स्रोत संदर्भ |
|---|---|---|
| नवीन इन-द-वाइल्ड एक्स्प्लॉइट शोधले गेले | सरासरी दर १७ दिवसांनी | वर उल्लेख केलेले Google Project Zero ट्रॅकिंग |
| एक्स्प्लॉइट केलेल्या असुरक्षिततेला पॅच करण्यासाठी लागणारा वेळ | सरासरी सुमारे १५ दिवस | वर उल्लेख केलेले Google Project Zero ट्रॅकिंग |
| एज-डिव्हाइस असुरक्षा पूर्णपणे दुरुस्त केल्या गेल्या | वर्षाच्या आत सुमारे ५४% | CISA च्या थ्रेट सिनॅरिओज दस्तऐवजात सारांशित केलेले Verizon रिपोर्टिंग |
| सरासरी (मध्यक) एज-डिव्हाइस निवारण वेळ | ३२ दिवस | CISA द्वारे सारांशित केलेले तेच Verizon रिपोर्टिंग |
| इन-द-वाइल्ड झिरो-डे जे मेमरी करप्शन होते | २०२१ मध्ये ५८ पैकी ३९ (६७%) | वर उल्लेख केलेले Project Zero रेकॉर्ड्स |
शेअर केलेल्या WiFi
वर या अंतराचा नेमका काय अर्थ होतोजेव्हा सॉफ्टवेअर मेमरी असुरक्षितपणे हाताळते तेव्हा मेमरी करप्शन (Memory corruption) उद्भवते. तयार केलेले इनपुट डेटा किंवा एक्झिक्युशन फ्लो बदलू शकते, ज्यामुळे हल्लेखोराचे नियंत्रण असणारा कोड रन होऊ शकतो. त्यामुळे ब्राउझर्स, VPNs आणि नेटवर्क-फेसिंग सेवांसाठी, ऑपरेटरला संपूर्ण एक्स्प्लॉइट मेकॅनिक्स समजण्यापूर्वीच नियंत्रण मिळवणे तातडीचे असू शकते.
गेस्ट WiFi वर, तुम्ही सहसा व्हिजिटरच्या लॅपटॉपची तपासणी करू शकत नाही किंवा त्याला पॅच करू शकत नाही. तथापि, तुम्ही तुमच्या गोपनीयता आणि धारणा धोरणांच्या अधीन राहून, संशयास्पद विनंतीला SSID, ठिकाण, डिव्हाइस सेशन, टाइमस्टॅम्प आणि विनंती केलेल्या डोमेनशी जोडणारे नेटवर्क पुरावे जतन करू शकता.
ते फील्ड्स एकत्र वापरण्यायोग्य ठेवा. केवळ ब्लॉक केलेल्या डोमेनची एकूण संख्या रिस्पॉन्डरला हे सांगत नाही की कोणत्या सेशनकडे लक्ष देणे आवश्यक आहे किंवा तेच डिव्हाइस इतर ठिकाणांवर वारंवार प्रयत्न करत आहे का.
हा व्हिडिओ सुरक्षा समस्येचा अभ्यास करण्यासाठी आणखी एक फॉरमॅट प्रदान करतो.
डेटाबेस अपडेट होण्यापूर्वी मालवेअर ब्लॉक करण्याचे धोरण हे त्या कालावधीतील निरीक्षण करण्यायोग्य ॲक्टिव्हिटीवर केंद्रित असले पाहिजे, प्रत्येक त्रुटीचे आगाऊ ज्ञान असण्याचे आश्वासन देणारे नसावे. तीव्रता अजूनही महत्त्वाची आहे, परंतु ऑपरेशनल प्रश्न हा आहे की एखादी पोहोचण्यायोग्य असुरक्षितता किती काळ उघडी राहते आणि त्या काळात आक्रमणकर्ता काय करू शकतो.
वास्तविक zero-day केसेस आणि त्यामागील ॲक्टर्स
2010 मध्ये, Stuxnet ने पूर्वीपासून ज्ञात असलेल्या MS08-067 त्रुटीसह चार झिरो-डे व्हल्नेरेबिलिटींचा वापर केला, आणि औद्योगिक सिस्टीम्सपर्यंत पोहोचण्यासाठी त्रुटींची एक साखळी तयार केली.
हे मिश्रण लक्षात घ्या. चार त्रुटी बचावकर्त्यांना अज्ञात होत्या, परंतु एक त्रुटी आधीच सार्वजनिक झाली होती, आणि मशिन्सनी तो फिक्स इन्स्टॉल केला नसल्याने आक्रमणकर्त्यांनी अजूनही त्यावरच भर दिला. व्यावहारिकदृष्ट्या हीच एक्सपोजर विंडो आहे: त्रुटी गुप्त असो वा नसो, जोपर्यंत पोहोचण्यायोग्य सिस्टीम्स अनपॅच राहतात तोपर्यंत आक्रमणकर्त्यासाठी ती उपयुक्त ठरते. म्हणूनच ज्ञात कमकुवतपणा दूर करणे महत्त्वाचे ठरू शकते, जरी बचावकर्त्यांना अज्ञात त्रुटी तात्काळ दुरुस्त करता येत नसली तरीही.
विशिष्ट मोहिमांपासून ते ऑपरेशनल नियोजनापर्यंत
Stuxnet-पातळीवरील मोहिमा दुर्मिळ आहेत. परंतु एक्स्प्लॉइट केलेले झिरो-डे तसे नाहीत. Google ने २०२३ मधील आपल्या झिरो-डे एक्स्प्लॉयटेशनच्या पुनरावलोकनात नोंदवले की, २०२२ मधील ६२ च्या तुलनेत २०२३ मध्ये इन द वाइल्ड ९७ झिरो-डे असुरक्षांचे शोषण करण्यात आले. ही आकडेवारी प्रत्यक्ष जगात दिसून आलेल्या शोषणाशी संबंधित आहे, संशोधकांनी केवळ प्रयोगशाळेत दाखवून दिलेल्या त्रुटींशी नव्हे.
वेगवेगळी ट्रॅकिंग पब्लिकेशन्स वेगवेगळ्या कक्षा (scopes) किंवा सुधारित नोंदी वापरू शकतात, त्यामुळे स्वतंत्र पुनरावलोकनांमधील एकूण संख्या एकत्र करून स्वतःचा ट्रेंड बनवण्याऐवजी प्रत्येक सिरीजचा एक स्वतंत्र सिरीज म्हणून विचार करा.
ॲट्रिब्यूशनसाठी काळजीपूर्वक शब्दरचना करणे देखील आवश्यक आहे. Cybersecurity Dive ने Google च्या विश्लेषणावर दिलेल्या वृत्तानुसार, 2024 मध्ये 29% ॲट्रिब्यूटेड झिरो-डे एक्सप्लॉइटेशन्ससाठी सरकार-समर्थित सायबर-हेरगिरी गट जबाबदार होते, तर व्यावसायिक स्पायवेअर व्हेंडर्सचा वाटा 23.5% होता.
ती आकडेवारी निष्पन्न झालेल्या एक्सप्लॉईटेशनचे वर्णन करते, आक्रमण झालेल्या सर्व संस्थांचे प्रमाण नाही. एखाद्या सामान्य संस्थेला गुप्तचर संस्थांप्रमाणेच मोहिमेला सामोरे जावे लागण्याची शक्यता आहे, हे त्यावरून सिद्ध होत नाही.
एखादी ठळक बातमी कोणाचे लक्ष वेधले गेले हे स्पष्ट करते. तुमच्या नेटवर्कमध्ये बाधित तंत्रज्ञान समाविष्ट आहे की नाही हे तुमची इन्व्हेंटरी स्पष्ट करते.
एखाद्या असुरक्षित रिमोट-अॅक्सेस अॅप्लायन्सचा वापर करणाऱ्या क्लिनिकचा विचार करा. त्यांचे तातडीचे निर्णय हे अॅप्लायन्सपर्यंत कोण पोहोचू शकते, वर्कअराउंड लागू होतो का आणि प्रतिसादकर्ते गैरवापर कसा ओळखतील यासंबंधी असतात. हल्लेखोराची अंतिम ओळख समोर आल्याने हे निर्णय घेण्याची गरज संपत नाही, आणि क्लिनिक हे निर्णय घेत असताना वेळ आधीच निघून जात असतो.
शाळा, हॉटेल किंवा लायब्ररी एकाच प्रकारच्या शत्रूचा सामना करत असल्याचे गृहीत न धरता हीच तयारी पद्धत वापरू शकतात. एका ठोस प्रश्नाने सुरुवात करा: कोणत्या सेवा इंटरनेट-फेसिंग आहेत, आणि जेव्हा एखादी अज्ञात त्रुटी सक्रिय धोका बनते तेव्हा त्यांना प्रतिबंधित करण्याचा निर्णय कोणाचा असतो?
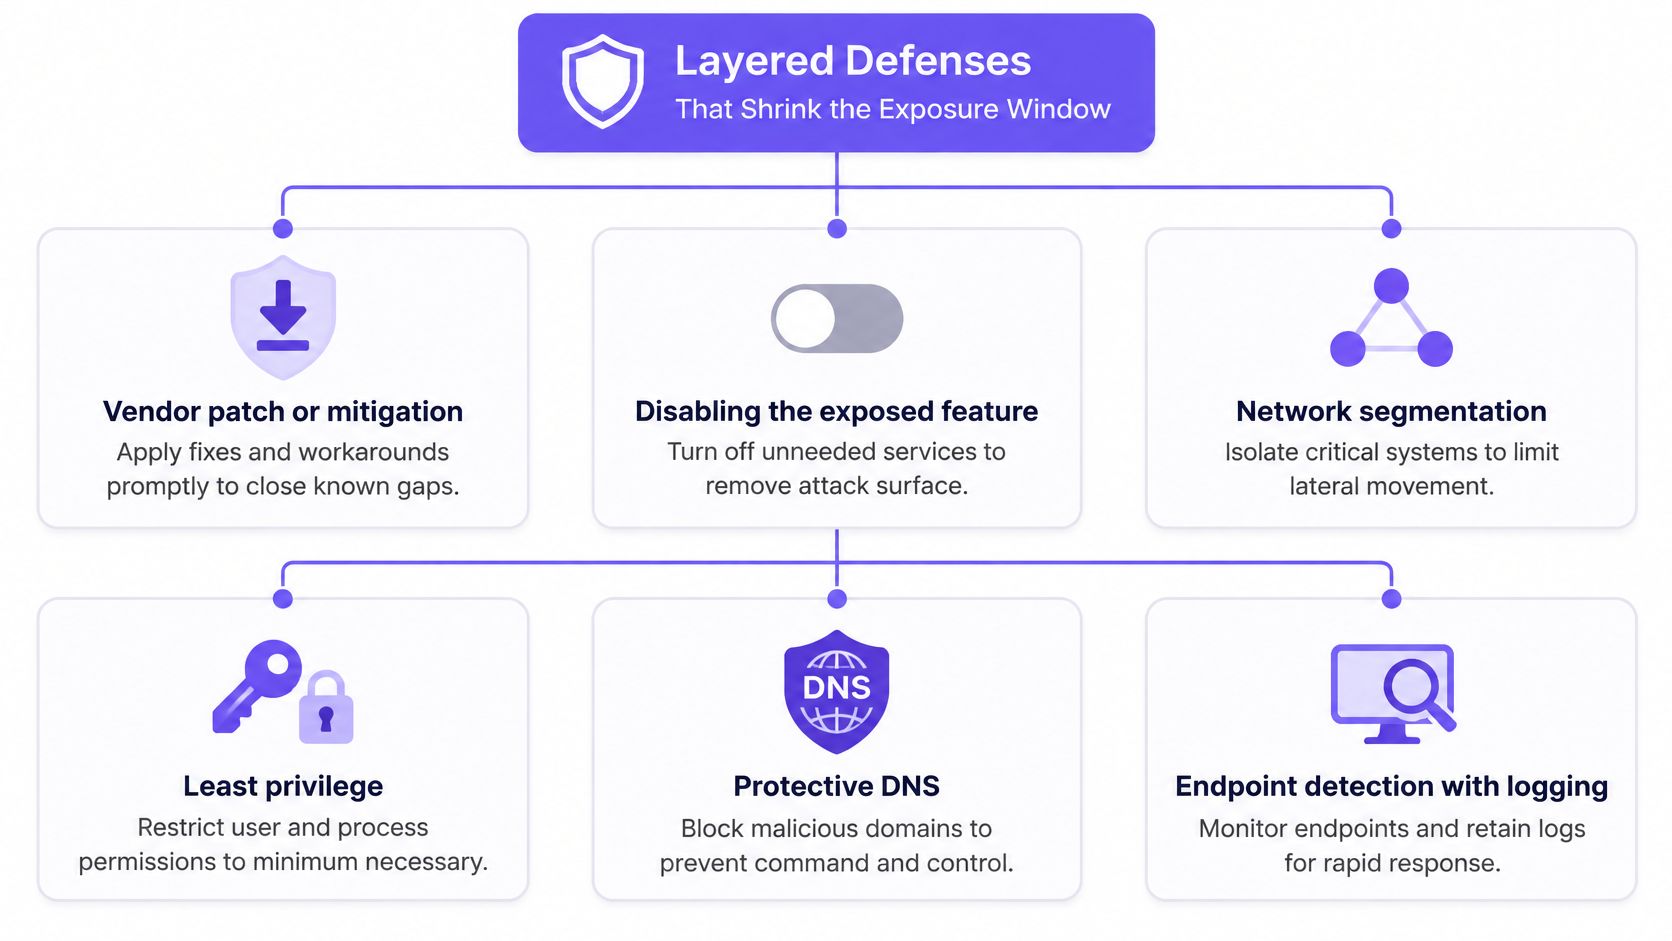
एक्सपोजर विंडो संकुचित करणारे स्तरित संरक्षण
संरक्षण स्तर आणि त्यांच्या मर्यादा
| नियंत्रण (Control) | हे काय थांबवते | हे काय थांबवू शकत नाही |
|---|---|---|
| व्हेंडर पॅच किंवा मिटिगेशन | एकदा प्रभावीपणे लागू केल्यावर संबोधित केलेल्या त्रुटीद्वारे होणारे गैरवापर | फिक्स किंवा वर्कअराउंडच्या आधी झालेले हल्ले |
| उघडे राहिलेले वैशिष्ट्य अक्षम करणे | पूर्णपणे अक्षम केल्यावर त्या वैशिष्ट्याद्वारे प्रवेश | इतर सक्रिय सेवांमधील त्रुटी |
| नेटवर्क सेग्मेंटेशन | योग्यरित्या विभक्त केलेल्या सिस्टीम्स दरम्यान अनधिकृत हालचाल | विभागामध्ये प्रारंभिक तडजोड (कॉम्प्रोमाईज) |
| किमान विशेषाधिकार (Least privilege) | तडजोड केलेल्या खात्याकडे नसलेल्या परवानग्या आवश्यक असलेल्या क्रिया | त्याच्या विद्यमान परवानग्यांमध्ये होणारी दुर्भावनापूर्ण क्रियाकलाप |
| प्रोटेक्टिव्ह DNS | दुर्भावनापूर्ण म्हणून ओळखल्या गेलेल्या आणि ब्लॉक केलेल्या गंतव्यस्थानांकडे लूकअप्स | डिव्हाइसवर प्रत्यक्ष कार्यान्वित होणारा एक्सप्लॉईट |
| एंडपॉइंट शोध आणि लॉगिंग | सपोर्ट केलेले शोध प्रतिबंध ट्रिगर करू शकतात; लॉग तपासणीला समर्थन देतात | कोणताही संकलित किंवा ओळखण्यायोग्य टेलिमेट्री निर्माण न करणारी क्रिया |
कोणतेही एक नियंत्रण संपूर्ण आक्रमणापासून संरक्षण करत नाही. पॅच एखाद्या विशिष्ट त्रुटीचे निराकरण करतो. सेगमेंटेशन घुसखोरांच्या हालचाली मर्यादित करते, तर प्रिव्हेंटिव्ह नियंत्रणांना न आढळलेल्या ॲक्टिव्हिटी ओळखण्यात मॉनिटरिंग रिस्पॉन्डर्सना मदत करते.
जेव्हा निराकरण अस्तित्वात नसते, जेव्हा डिप्लॉयमेंटसाठी चाचणी आवश्यक असते किंवा जेव्हा प्रभावित डिव्हाइस इतर कोणाचे असते तेव्हा अंतरिम नियंत्रणे महत्त्वाची ठरतात. असुरक्षित प्रणाली सुरक्षित असल्याचे प्रमाणित करणे हा नव्हे, तर पोहोचण्यायोग्य हल्ला मार्ग कमी करणे आणि परिणाम मर्यादित करणे हा त्यांचा उद्देश आहे.
संरक्षणात्मक स्तर वेगवेगळ्या उद्देशांसाठी काम करतात.
एक व्यावहारिक पॅच-विंडो योजना
व्हेंडरचे मिटिगेशन्स लागू करा. सल्लामसलत (advisory) नेमके उत्पादन, आवृत्ती आणि सक्षम केलेल्या वैशिष्ट्यांशी जुळवून घ्या. काय बदलले ते रेकॉर्ड करा जेणेकरून दुसरा ॲडमिनिस्ट्रेटर त्याची पडताळणी करू शकेल.
एक्स्पोज्ड फंक्शन्स आणि प्रशासनावर निर्बंध आणा. शक्य असेल तिथे प्रभावित वैशिष्ट्य अक्षम करा. व्यवस्थापन ॲक्सेस गेस्ट नेटवर्क्स किंवा सार्वजनिक इंटरनेटवरून उपलब्ध ठेवण्याऐवजी केवळ अधिकृत प्रशासकीय मार्गांपुरता मर्यादित करा.
असुरक्षित पायाभूत सुविधा वेगळ्या करा. केवळ VLAN नावांचेच नाही, तर प्रत्यक्ष ट्रॅफिक परवानग्यांचे पुनरावलोकन करा. व्यापक ॲक्सेस नियम अजूनही संवेदनशील सेवांशी जोडणीस परवानगी देत असल्यास, स्वतंत्र विभाग फारच कमी संरक्षण देतो.
लॉगिंग वाढवा आणि आउटबाउंड ॲक्टिव्हिटीची तपासणी करा. अलर्ट्सचे पुनरावलोकन करण्यासाठी एखाद्याची नियुक्ती करा आणि त्यांनी कोणती कारवाई करावी हे निश्चित करा. प्रतिसाद मालकाशिवाय अधिक इव्हेंट्स गोळा केल्याने प्रतिबंध साध्य होत नाही.
DNS रिझोल्यूशनवर दुर्भावनापूर्ण गंतव्ये ब्लॉक करा. अद्ययावत इंटेलिजन्स वापरा आणि वारंवार ब्लॉक केलेल्या विनंत्यांची चौकशी करा. आक्रमकांच्या पायाभूत सुविधांपर्यंत पोहोचण्याचा वारंवार प्रयत्न करणाऱ्या उपकरणाला केवळ आणखी एका ब्लॉक नियमाची नव्हे, तर विलग करण्याची आवश्यकता असू शकते.
पॅच करा, पडताळणी करा आणि तडजोडीचे मूल्यांकन करा. स्थापित आवृत्ती आणि असुरक्षित वैशिष्ट्याच्या स्थितीची पुष्टी करा. शोषण आधीच झाले असण्याची शक्यता असल्यास, व्हेंडरच्या रिकव्हरी मार्गदर्शनाचे आणि तुमच्या इन्सिडेंट-रिस्पॉन्स प्रक्रियेचे पालन करा.
प्रोटेक्टिव्ह DNS कुठे लागू होते
डिव्हाइसला विनंती केलेल्या गंतव्यस्थानासाठी वापरण्यायोग्य उत्तर मिळण्यापूर्वी प्रोटेक्टिव्ह DNS डोमेन लूकअपचे मूल्यांकन करते. जर ती डिव्हाइसेस संरक्षित रिझोल्यूशन पाथ वापरत असतील, तर हे एंडपॉईंट एजंटशिवाय अनमॅनेज्ड ब्रिंग-युअर-ओन-डिव्हाइस ट्रॅफिकवर नेटवर्क-स्तरीय संरक्षण लागू करू शकते.
त्याची परिणामकारकता डेस्टिनेशन इंटेलिजन्स आणि अंमलबजावणीवर अवलंबून असते. Direct-IP कनेक्शन्स, बायपास केलेले रिझॉल्व्हर्स आणि अद्याप ओळख न झालेल्या दुर्भावनापूर्ण इन्फ्रास्ट्रक्चरचा या संरक्षणाबाहेर समावेश होऊ शकतो. म्हणून धोका इंटेलिजन्स फीड्सचे मूल्यांकन करणे म्हणजे ताजेपणा, संदर्भ आणि शोध अंमलबजावणीयोग्य धोरण कसे बनतात याचा विचार करणे होय.
DNS फिल्टरिंग हल्लेखोराची यशस्वीरित्या संवाद साधण्याची संधी कमी करू शकते; यामुळे व्हेंडरच्या पॅच-डेव्हलपमेंटचा वेळ कमी होत नाही किंवा डिव्हाइस दुरुस्त होत नाही. उद्दिष्टे स्पष्ट ठेवा: शक्य असेल तिथे अॅक्सेस रोखा, तडजोड मर्यादित करा, संशयास्पद वर्तन ओळखा आणि हल्लेखोराचे कॉलबॅक ब्लॉक करा.
नियंत्रणे निवडण्यापूर्वी तुमचे एक्सपोजर निश्चित करा
दुसरे नियंत्रण खरेदी करण्यापूर्वी किंवा सक्षम करण्यापूर्वी, तुमच्या नेटवर्कमधून काय उघड होत आहे (एक्सपोजर) ते निश्चित करा.
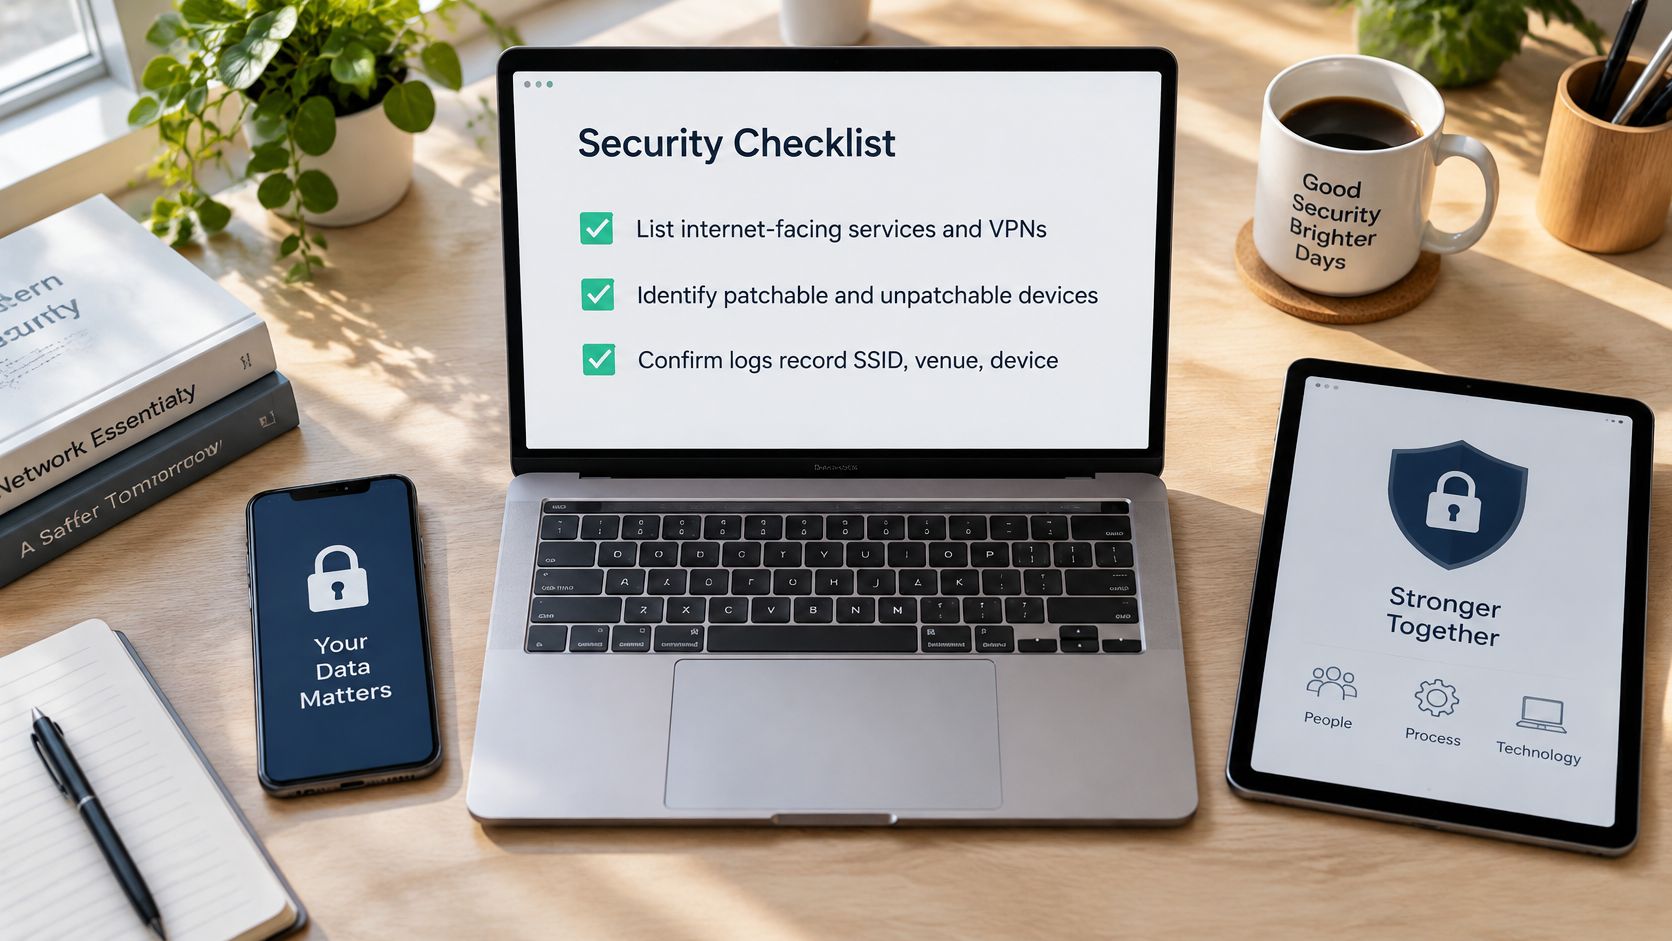
- इंटरनेट-फेसिंग सेवा आणि VPNs ची यादी तयार करा. यामध्ये रिमोट ॲडमिनिस्ट्रेशन आणि बाहेरील पुरवठादारांद्वारे व्यवस्थापित उपकरणांचा समावेश करा. प्रत्येक सेवेसाठी एक नियुक्त मालक निश्चित करा.
- पॅच करण्यायोग्य डिव्हाइसेसना अनमॅनेज्ड डिव्हाइसेसपासून वेगळे करा. संस्थेच्या मालकीची उपकरणे आणि अभ्यागतांचे लॅपटॉप, वैयक्तिक फोन व कंत्राटदारांची उपकरणे यांमध्ये स्पष्ट फरक करा.
- आपल्या पुराव्यांची चाचणी घ्या. लॉग्सद्वारे प्रतिसादकर्त्यांना SSID, ठिकाण (venue), डिव्हाइस सत्र, टाइमस्टॅम्प आणि विनंती केलेले डोमेन जोडणे शक्य होत असल्याची खात्री करा.
- सध्याच्या व्हेंडर निवारण पद्धती तपासा. कोणते लागू होतात, व्यत्ययासाठी कोण अधिकृत करू शकते आणि तुम्ही बदलाची पडताळणी कशी कराल याची नोंद ठेवा.
- DNS धोक्यांच्या श्रेणी काळजीपूर्वक निवडा. दुर्भावनापूर्ण (malicious) आणि कमांड-अँड-कंट्रोल गंतव्यस्थानांना प्राधान्य द्या, नंतर वैध वापरकर्त्यांच्या गरजांनुसार अधिक कठोर श्रेणींचे मूल्यांकन करा.
केवळ सुरक्षा सेवा खरेदी करणाऱ्या व्यक्तीसोबतच नव्हे, तर तुमचे नेटवर्क व्यवस्थापित करणाऱ्या व्यक्तीसोबत ही चेकलिस्ट वापरा.
नियंत्रण नेटवर्कच्या मालकीशी जुळवा
एका व्यवस्थापित ऑफिस फ्लीटसाठी, एंडपॉइंट कंट्रोल्स आणि समन्वित पॅच डिप्लॉयमेंट थेट डिव्हाइसेसपर्यंत पोहोचू शकतात. अतिथी, सार्वजनिक, शाळा, रुग्णालय आणि हॉस्पिटॅलिटी नेटवर्क्सना एका वेगळ्या मर्यादेचा सामना करावा लागतो: ऑपरेटर अनेकदा कनेक्टिव्हिटी नियंत्रित करतो परंतु कनेक्ट केलेले डिव्हाइस नाही.
संरक्षणात्मक DNS त्या नेटवर्क-स्तरीय भूमिकेसाठी योग्य बसते. कर्मचारी प्रणाली आणि अभ्यागत उपकरणांना समान वागणूक दिली पाहिजे असे गृहीत धरण्याऐवजी, धोरणे SSID, VLAN, ठिकाण आणि दिवसाची वेळ दर्शवू शकतात.
Purple Shield लुकअपच्या वेळीच कमांड-अँड-कंट्रोल कॉलबॅक्स आणि ज्ञात फिशिंग व मालवेअर डोमेन्स ब्लॉक करते, ज्यामुळे कनेक्शन कधी सुरूच होत नाही. आमचे अहवाल ब्लॉक केलेले URLs, धोक्यांचे विश्लेषण आणि प्रत्येक ठिकाणी (venue) व प्रत्येक नेटवर्कवरील वापर, त्यांच्या बाजूलाच पॉलिसीसह दर्शवतात; ऑपरेटर एकाच डॅशबोर्डवरून पुराव्यांचे पुनरावलोकन करू शकतात आणि पॉलिसी समायोजित करू शकतात. आम्ही कोणत्याही नवीन हार्डवेअरशिवाय आणि कोणत्याही फायरवॉल बदलाशिवाय काही मिनिटांत लाइव्ह होऊ शकतो.
ते कव्हरेज स्थानिक पातळीवर चालणाऱ्या नवीन एक्सप्लॉईटविरुद्ध हमी देत नाही. पॅच ओनरशिप, सेगमेंटेशन आणि इन्सिडेंट रिस्पॉन्स कायम ठेवा आणि डिव्हाइसेस तुमची प्रोटेक्टेड DNS सेवा कशा प्रकारे वापरतात हे व्हेरिफाय करा.
प्रथम एक्सपोजर चेकलिस्ट चालवा. त्यानंतर तुमच्याकडे काय उपलब्ध आहे, तुम्ही काय बदलू शकता आणि तुम्हाला आक्रमणकर्त्याच्या कोणत्या कृती रोखायच्या आहेत त्यानुसार नियंत्रणे निवडा.
Purple Shield अतिथी आणि सार्वजनिक WiFi साठी संरक्षणात्मक DNS आणि नेटवर्क-स्तरीय धोरण व्यवस्थापन ऑफर करते, ज्यामुळे ऑपरेटरना दुर्भावनापूर्ण गंतव्यस्थाने ब्लॉक करण्यास मदत होते, जेव्हा एंडपॉईंट फिक्सेस अनुपलब्ध असतात किंवा त्यांच्या नियंत्रणाबाहेर असतात. तुमच्या ठिकाणांसाठी कव्हरेज एक्सप्लोर करण्यासाठी Purple Shield ला भेट द्या आणि डिप्लॉयमेंट आणि रिपोर्टिंगबद्दलच्या चर्चेसाठी तुमची एक्सपोजर चेकलिस्ट आणा.