
DNS टनेलिंग म्हणजे काय आणि हल्लेखोर डेटा कसा लपवतात
DNS टनेलिंग म्हणजे काय? हल्लेखोर DNS क्वेरींमध्ये डेटा कसा लपवतात आणि DNS लेयरवर तो कसा ओळखावा आणि रोखावा ते जाणून घ्या.
Published १४ नोव्हेंबर, २०२६
सामायिक WiFi वर, अतिथीचा लॅपटॉप इतर सर्व उपकरणांप्रमाणेच एखादी साइट शोधण्यासाठी DNS कडे विनंती करतो. जर तो लॅपटॉप तडजोड झालेला (compromised) असेल, तर तो लपवलेले कमांड्स किंवा चोरीचा डेटा पाठवण्यासाठी सामान्य लुकअप्स देखील वापरू शकतो. ऑपरेटरसमोरील आव्हान म्हणजे ही ॲक्टिव्हिटी फोन, लॅपटॉप आणि ॲप्सच्या सामान्य DNS ट्रॅफिकपेक्षा वेगळी ओळखणे हे आहे.
एका प्रकाशित प्रात्यक्षिकाने दाखवून दिले की DNS टनल्स डेटा वाहून नेऊ शकतात, तर 2019 च्या एका पॅसिव्ह-DNS मापनात असे आढळले की निरीक्षण केले गेलेले जवळजवळ सर्व NULL-रेकॉर्ड ट्रॅफिक संशयित टनल्सशी संबंधित होते. नेटवर्क ऑपरेटरसाठी व्यावहारिक धडा असा आहे की प्रत्येक नेटवर्कसाठी एकाच थ्रेशोल्डवर अवलंबून राहण्याऐवजी, त्या SSID वरील प्रत्येक डिव्हाइसच्या नेहमीच्या वर्तनाशी त्याची तुलना करावी. असामान्य लुकअप्सचे बर्स्ट गेस्ट नेटवर्कवर महत्त्वाचे ठरू शकते, जरी तितकाच व्हॉल्यूम इतरत्र सामान्य असला तरीही.
एनक्रिप्शनमुळे लॉग्समध्ये काय दिसते ते बदलते. ऑपरेटरना क्वेरी केलेल्या नावाचा कमी भाग दिसू शकतो, ज्यामुळे मजकुराची थेट तपासणी करणे कठीण होते. डिव्हाइस, नेटवर्क आणि टायमिंग पॅटर्न अजूनही एक बेसलाइन स्थापित करण्यात आणि बदललेले वर्तन चिन्हांकित करण्यात मदत करतात.
अनुक्रमणिका
- सोप्या शब्दांत DNS टनेलिंग म्हणजे काय
- हल्लाखोर नेहमीच्या लुकअप्समध्ये डेटा कसा लपवतात
- लपून राहण्यासाठी हल्लाखोर कमी वेग का स्वीकारतात
- DNS टनेलिंगमागील टूल्स, अभ्यास आणि प्रमाण
- तुमच्या लॉग्समध्ये DNS टनेलिंग ओळखणे
- एनक्रिप्टेड DNS आणि डिटेक्शन जिथे अपुरे पडते
- प्रत्येक लुकअप लॉग करणारी DNS-पातळीवरील नियंत्रणे निवडा
DNS टनेलिंग म्हणजे सोप्या भाषेत काय आहे
अशा कुरिअरचा विचार करा ज्याला प्रत्येक दरवाजातून जाण्याची परवानगी आहे कारण इमारतीला डिलिव्हरीची गरज आहे. तो कुरिअर नेहमीच्या पार्सल लेबल्समध्ये पत्रे लपवतो. कोणीही ती लेबल्स उघडून पाहत नाही, त्यामुळे ती पत्रे अशा मेलसोबत पुढे जातात ज्यांचे पोहोचणे आवश्यक असते. हेच DNS टनेलिंग म्हणजे काय याचे स्वरूप आहे.
प्रत्येक डिव्हाइस कनेक्ट होण्यापूर्वी एखादी साइट कुठे आहे हे DNS ला विचारते, त्यामुळे नेम लुकअप्स हे अत्यावश्यक ट्रॅफिक असते जे फायरवॉल क्वचितच ब्लॉक करतात. एखादा तडजोड झालेला फोन किंवा लॅपटॉप कमांड्स, क्रेडेन्शियल्स किंवा फाइल्सचे तुकडे लेबल्समध्ये करतो आणि हल्लेखोराच्या नियंत्रणात असलेल्या डोमेनकडे लक्ष्य केलेल्या अनेक विनंत्यांमध्ये त्यांना विभागून पाठवतो. हल्लेखोराचा ऑथॉरिटेटिव्ह सर्व्हर हे तुकडे पुन्हा एकत्र करतो आणि प्रतिसादांमध्ये परत सूचना पाठवू शकतो. प्रत्येक वैयक्तिक लुकअप होस्टनेमबद्दलचा एक सामान्य प्रश्न वाटत असला, तरी हा मार्ग दोन्ही बाजूंनी कार्यरत असतो.
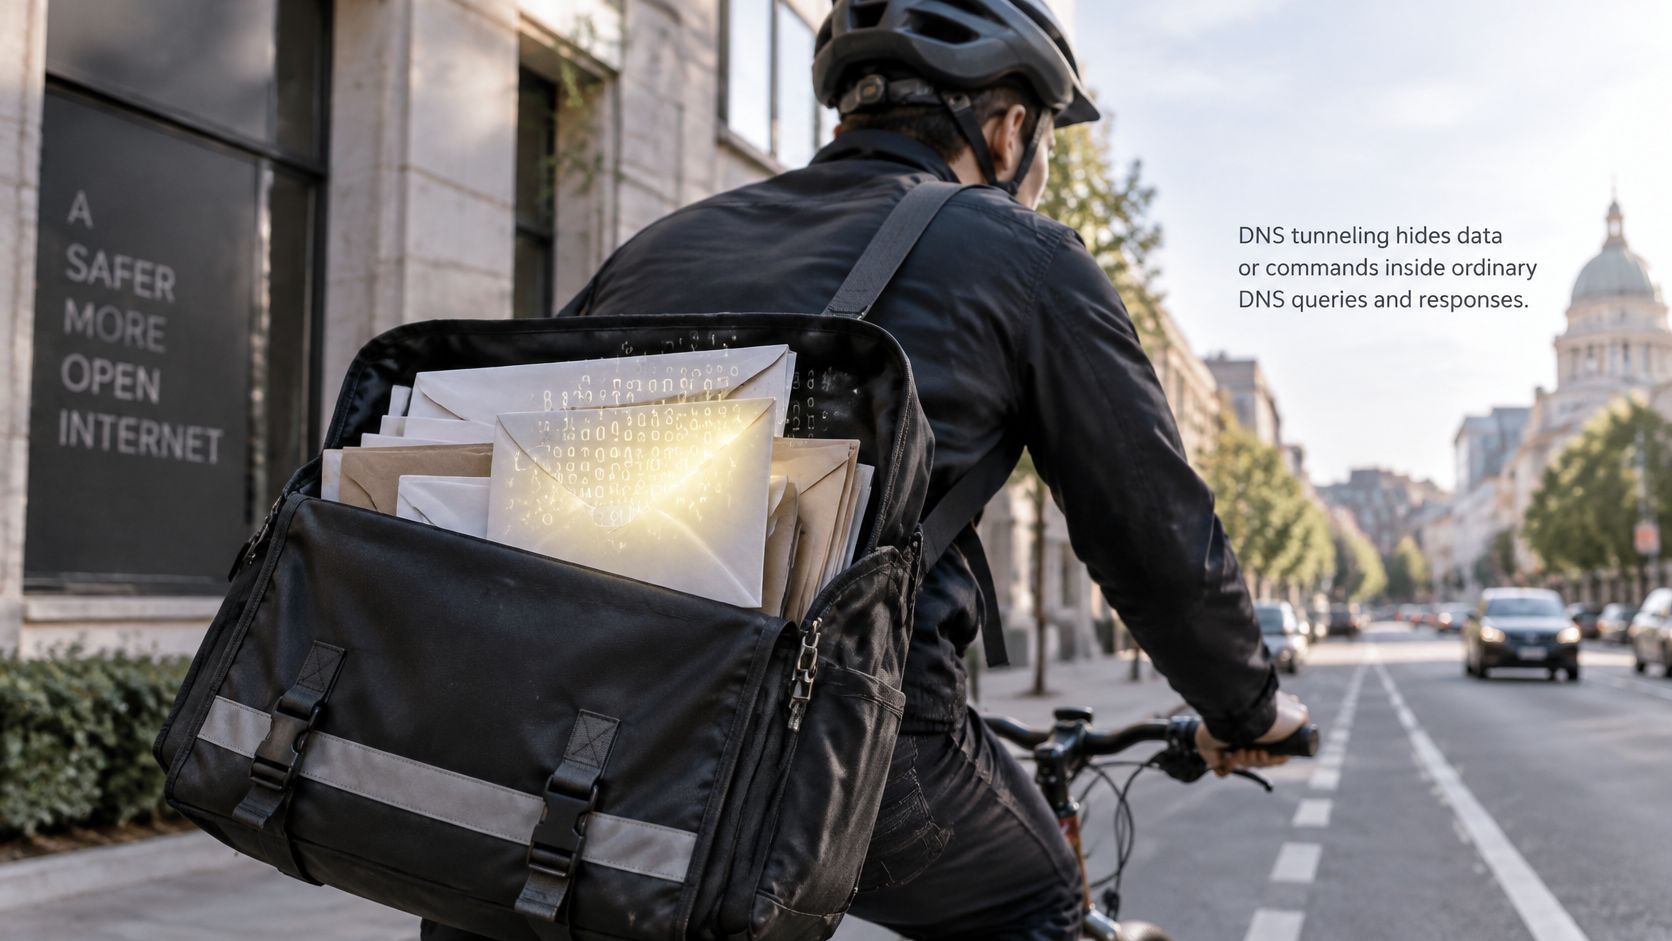
हा कोणताही विशेष रेकॉर्ड प्रकार नाही आणि तुम्ही इन्स्टॉल करता असे कोणतेही उत्पादन नाही. पॅसिव्ह DNS च्या 2019 च्या मापन अभ्यासात नमूद केल्याप्रमाणे, हे तंत्र सामान्य क्वेरीज आणि प्रतिसादांमध्ये डेटा एन्कोड करते आणि नाव रिझोल्यूशनचा वापर संप्रेषण चॅनेल म्हणून करते. या कल्पनेची सार्वजनिकरीत्या दस्तऐवजीकरण केलेली चर्चा किमान 1998 पासून सुरू आहे, त्यामुळे ही काही अगदी नवीन युक्ती नाही. हे तंत्र अजूनही आकर्षक ठरते कारण सामान्य इंटरनेट वापरासाठी DNS आवश्यक आहे आणि जिथे बहुतांश थेट आउटबाउंड प्रोटोकॉल प्रतिबंधित असतात तिथेही याला वारंवार अनुमती दिली जाते.
समजा तुमच्या कॅफेमधील SSID वरील एखाद्या पाहुण्याचा लॅपटॉप आधीच घरी संक्रमित झाला आहे. तो कोणताही विचित्र पोर्ट उघडत नाही. तो वारंवार विचारतो की अत्यंत लांबलचक नावे कुठे आहेत. तुमचा रिझॉल्व्हर ते प्रश्न पुढे पाठवतो कारण ते त्याचे काम आहे. पलीकडची यंत्रणा त्या लेबल्सना डेटा म्हणून वाचते.
DNS टनेलिंग एका नेम लुकअपचे रूपांतर लपविलेल्या डेटा पाथमध्ये करते.
तुम्ही तुमच्या सहकाऱ्याला हे एका श्वासात सांगू शकले पाहिजे आणि मूलभूत "allow DNS" नियम त्यास का जाऊ देतो हे देखील स्पष्ट करू शकले पाहिजे.
हल्लेखोर सामान्य लुकअपमध्ये डेटा कसा लपवतात
चॅनेल हा एक क्रम आहे, जादूचा पॅकेट नाही. प्रत्येक पायरी अस्तित्वात आहे कारण मागच्या पायरीला मर्यादा आहे.
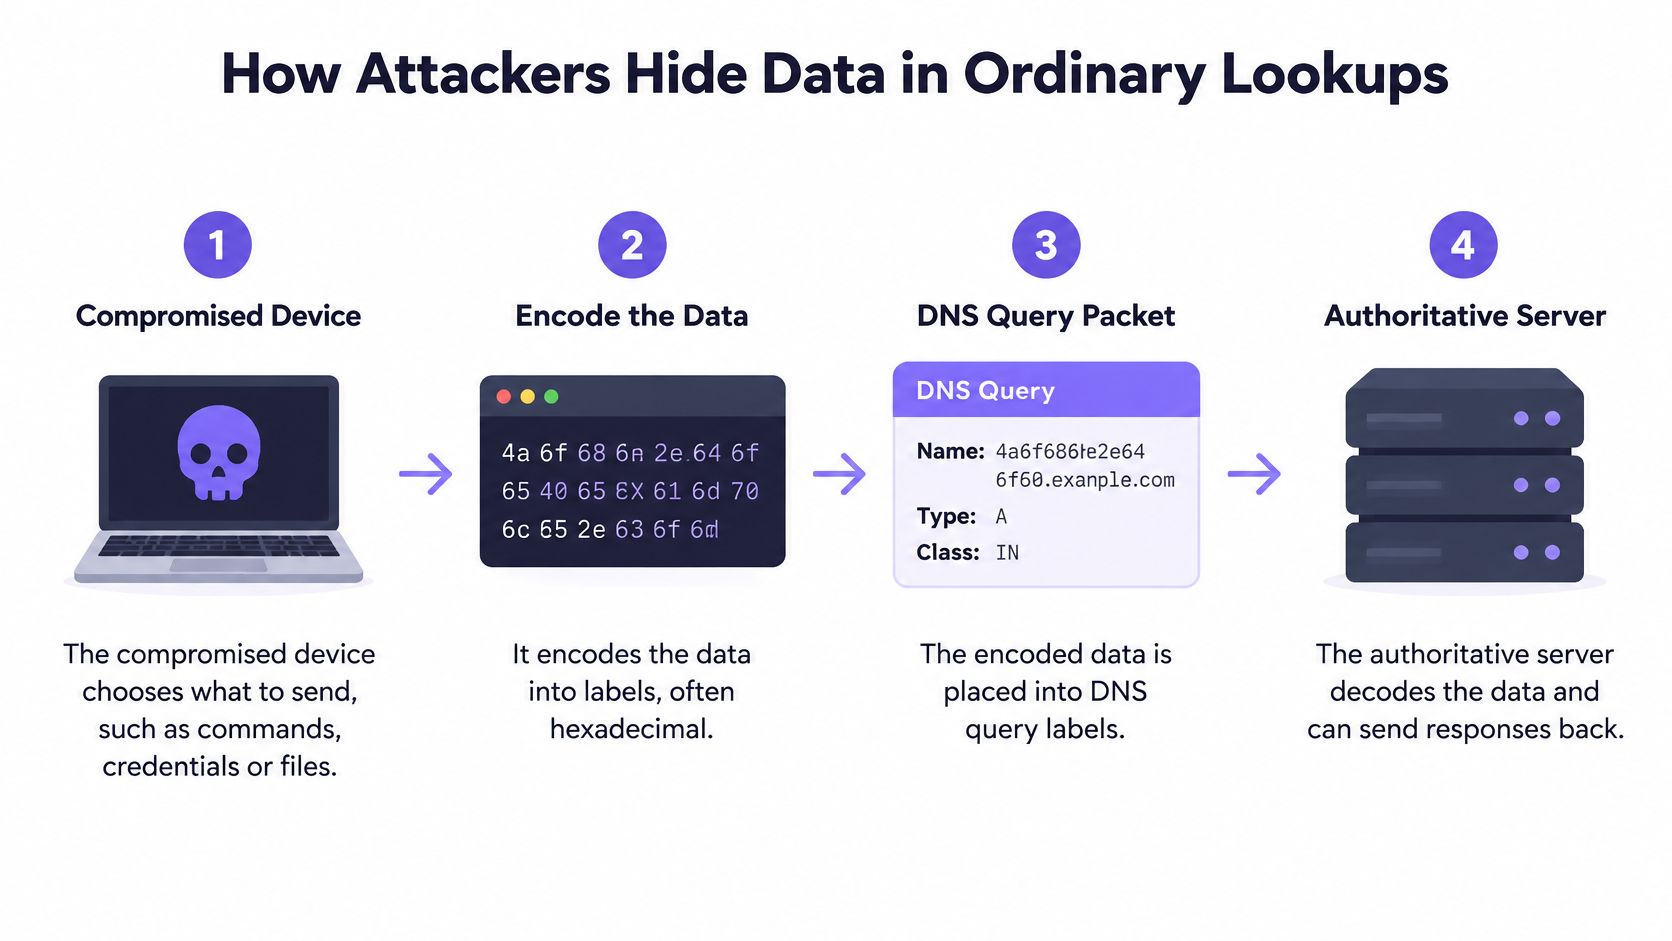
- तडजोड झालेले डिव्हाइस काय पाठवायचे ते निवडते. ते एखादी छोटी कमांड, चोरलेला पासवर्ड किंवा एखाद्या फाइलचा तुकडा असू शकतो. एक संपूर्ण दस्तऐवज एका नावामध्ये बसणार नाही, म्हणून इम्प्लांट अनेक लहान तुकड्यांची योजना आखतो.
- ते त्या तुकड्यांना लेबल्स म्हणून एन्कोड करते, अनेकदा hexadecimal, Base32, किंवा Base64-सारख्या मजकुरामध्ये, आणि हल्लाखोराच्या नियंत्रणातील डोमेनच्या पुढे जोडते. एन्कोडिंगमुळेच नावाचा डावा भाग एखाद्या व्यक्तीने टाईप केलेल्या शब्दाऐवजी यादृच्छिक कचऱ्यासारखा (रँडम जंक) दिसतो.
- प्रत्येक क्वेरी सामान्य रिझॉल्व्हर साखळीतून जाते. रिकर्सिव्ह रिझॉल्व्हर्स ॲप्लिकेशन पेलोड न समजता ती पुढे पाठवतात, म्हणूनच "आमचे DNS काम करत आहे" याचा अर्थ त्या क्वेरीज निरुपद्रवी आहेत असा होत नाही.
- हल्लाखोराचा ऑथॉरिटेटिव्ह सर्व्हर अनेक स्वतंत्र क्वेरीजमधून ती फाईल किंवा कमांड पुन्हा तयार करतो. एक शांत फाइल हजारो लेबल्स बनू शकते आणि तरीही प्रत्येक लुकअप एका सामान्य विनंतीसारखाच दिसतो.
- प्रतिसादांमध्ये सूचना किंवा पोहोच पावती (ॲकनॉलेजमेंट) परत आणली जाते, त्यामुळे हीच पाईप केवळ एकतर्फी लीक नसून दुतर्फा कमांड-अँड-कंट्रोल मार्ग बनते. हे कॉलबॅक्स कोणत्या व्यापक पॅटर्नमध्ये बसतात ते पाहायचे असल्यास, नेटवर्कवर कमांड आणि कंट्रोलचा अर्थ काय आहे ते पहा.
ॲप्लिकेशन-लेयर DNS चे MITRE चे वर्णन हे ट्रॅफिक सहज कसे मिसळून जाते याबद्दल अगदी स्पष्ट आहे. अनेक नेटवर्क्स आउटबाउंड DNS ला अनुमती देतात, resolvers पेलोड वाचत नाहीत आणि मूळ डोमेन नाव लेबल्स बदलत राहिल्यावर केवळ डोमेन ब्लॉक करणे पुरेसे ठरत नाही. लांबलचक सबडोमेन्स, एन्कोड केलेले पॅटर्न, उच्च-वारंवारतेच्या क्वेरीज आणि ज्ञात दुर्भावनायुक्त इन्फ्रास्ट्रक्चर ही उपयुक्त लक्षणे आहेत. DNS लॉग्सना एंडपॉइंट आणि फ्लो संदर्भासह जोडा. केवळ डोमेन नावाइतकेच, एखादी स्क्रिप्ट किंवा नॉन-ब्राउझर प्रक्रिया या लुकअप्स करत आहे का, हे देखील महत्त्वाचे ठरते.
पुन्हा एकदा तपासावे असे रेकॉर्ड प्रकार
रेकॉर्ड प्रकार तुम्हाला सांगतो की मोठा डेटा कुठे असू शकतो. तो स्वतःहून टनेल सिद्ध करत नाही.
| रेकॉर्ड प्रकार | सामान्य उद्देश | टनल्स याचा कसा गैरवापर करतात |
|---|---|---|
| A आणि AAAA | होस्टनेम IPv4 किंवा IPv6 ॲड्रेसवर मॅप करणे | क्वेरी नावांमध्ये लहान एन्कोड केलेले लेबल्स पाठवणे |
| TXT | व्हेरिफिकेशन स्ट्रिंग्ससारखा संक्षिप्त मजकूर ठेवणे | कमांड्स किंवा डेटासह मोठे एन्कोड केलेले रिस्पॉन्स परत पाठवणे |
| NULL | दैनंदिन वापरात मानक उपयोग नाही | मोठे पेलोड वाहून नेणे |
A आणि AAAA ट्रॅफिक सर्वत्र असते, त्यामुळे गैरवापर उत्तरापेक्षा क्वेरीच्या नावात अधिक लपलेला असतो. मोठ्या उत्तरांसाठी TXT अधिक पसंतीचे आहे कारण हे रेकॉर्ड मजकूर साठवण्यासाठी बनवले गेले आहे. गेस्ट नेटवर्कवर NULL चे रोजच्या वापराचे कोणतेही काम नसते, त्यामुळे त्याचा अचानक झालेला मोठा ढीग मानवी तपासणीस पात्र ठरतो. एक प्रकार ब्लॉक करून काम झाले असे मानणे अयशस्वी ठरते, कारण तेच काम दुसऱ्या प्रकारावर हलवले जाऊ शकते.
तुम्ही आज दुपारी करू शकाल अशी तपासणी सोपी आहे. एक असा पॅरेंट डोमेन निवडा ज्यावर एखादा क्लायंट वारंवार विनंत्या पाठवत आहे, आणि त्याखालील युनिक लेबल्स मोजा. खऱ्या साइटला प्रत्येक लुकअपवर नवीन वाचता न येणाऱ्या नावाची गरज नसते.
गुप्ततेसाठी हल्लेखोर मंद गती का स्वीकारतात
टनेल हा चित्रपट ट्रान्सफर करण्याचा एक वाईट मार्ग आहे, पण अदृश्य राहण्याचा एक चांगला मार्ग आहे. DNS नावांना लांबीची मर्यादा असते आणि प्रत्येक क्वेरीवर प्रोटोकॉल ओव्हरहेड असतो, त्यामुळे हल्लेखोर काही मोठ्या ट्रान्सफर्सऐवजी अनेक विचित्र, एन्कोड केलेले प्रश्न पाठवतो. बँडविड्थ ही मोजलेली किंमत असते. गुप्तता (stealth) ही त्याची प्राप्ती असते.
2023 च्या क्लाउड-एन्व्हायर्नमेंट अभ्यासात समाविष्ट असलेल्या एका प्रकाशित तांत्रिक विश्लेषणानुसार, सुमारे 150 मिलीसेकंद लेटन्सीसह अंदाजे 110 KB/s चा थ्रूपुट दाखवण्यात आला होता. हे सामान्य वेब किंवा फाइल ट्रान्सफरपेक्षा संथ असले, तरी क्रेडेन्शियल्स, लहान अर्काइव्ह्ज आणि स्थिर कमांड चॅनेलसाठी पुरेसे आहे. गेस्ट नेटवर्कवर तुम्हाला एकही मोठी स्पाइक दिसणार नाही. त्याऐवजी तुम्हाला असा क्लायंट दिसेल जो कधीच पूर्णपणे शांत बसत नाही.
मंद गतीचा मार्ग अजूनही का प्रभावी ठरतो
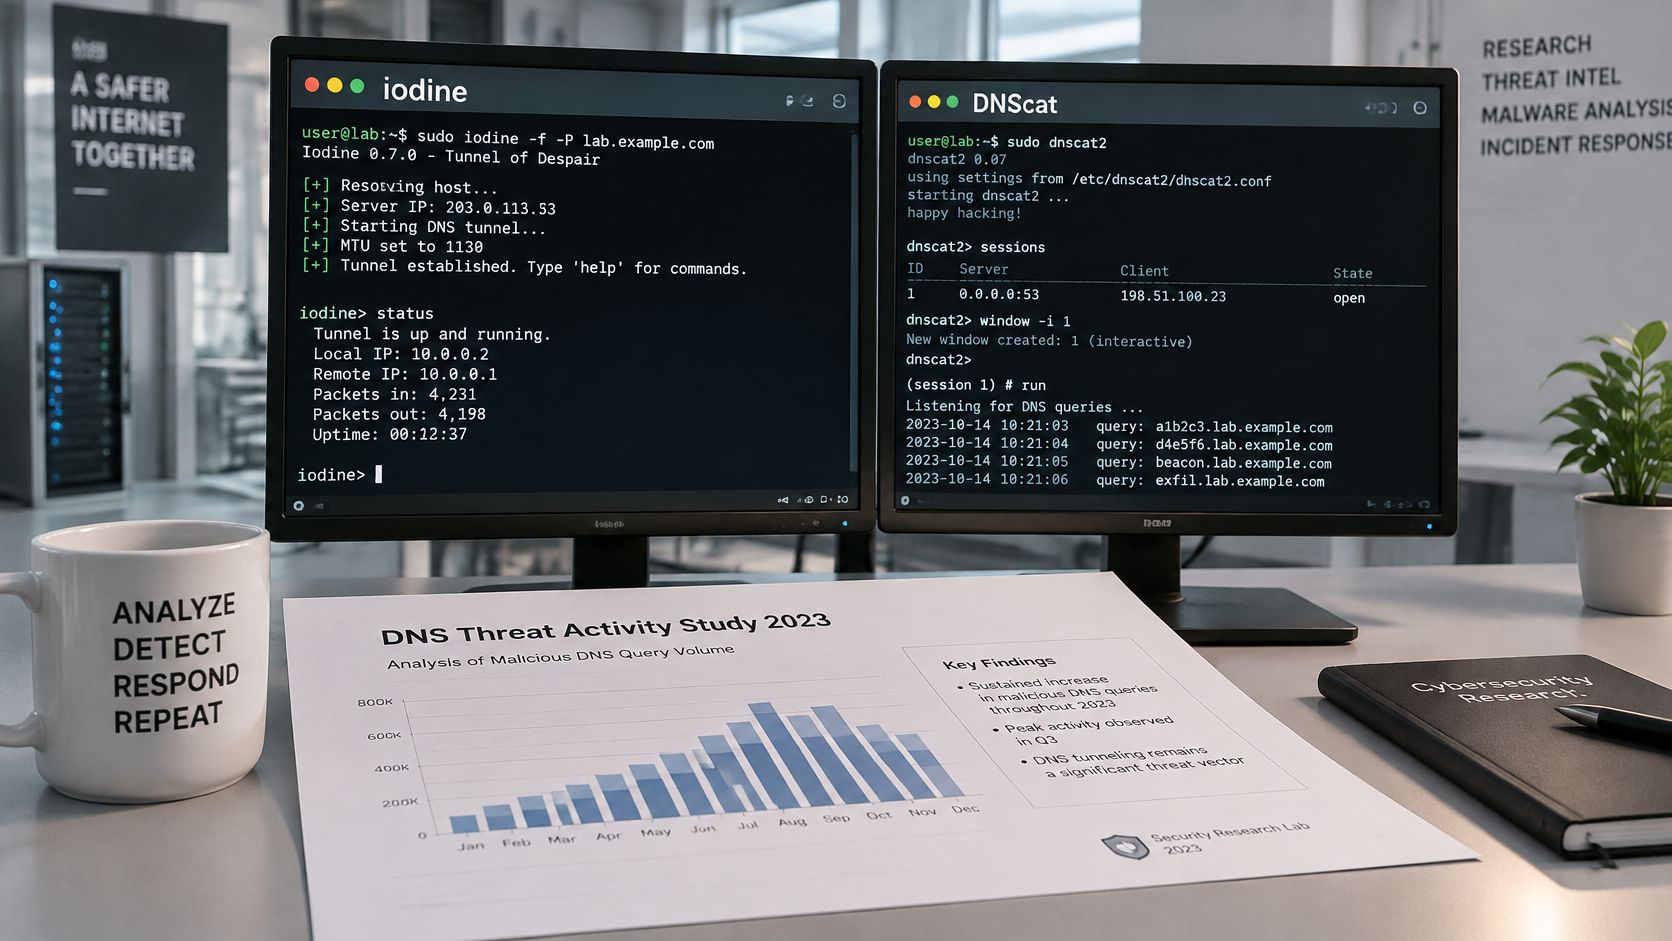
बहुतांश डायरेक्ट आऊटबाऊंड प्रोटोकॉल्स ब्लॉक करणाऱ्या नेटवर्क्सवर आऊटबाऊंड DNS ला बहुधा परवानगी दिली जाते. तुम्ही जाणूनबुजून उघड्या ठेवलेल्या दाराचा वापर टनेल करतो. याच 2023 च्या अभ्यासात वेगवेगळ्या फायरवॉल कॉन्फिगरेशन्स अंतर्गत Iodine आणि DNScat ची चाचणी घेण्यात आली आणि असे आढळले की पारंपरिक नियंत्रणे अस्तित्वात असतानाही टनेलिंग एक्सफिल्ट्रेशनला सपोर्ट करू शकते. एका रेकॉर्डचा प्रकार बंद केल्याने चॅनेल बंद होत नाही. हे टूल्स संवाद सुरूच ठेवतात.
त्या अभ्यासाने एका दुय्यम उद्योग अंदाजाचाही उल्लेख केला आहे की 80% मालवेअर हल्ले DNS द्वारे कमांड-अँड-कंट्रोल ॲक्सेस मिळवतात किंवा त्यांच्या संवादाचा एक भाग म्हणून DNS चा वापर करतात. याकडे एक अंदाज म्हणून पहा, सार्वत्रिक गणना म्हणून नाही. तरीही हे हल्लेखोराचे गणित स्पष्ट करते. तुमच्या फायरवॉलने ड्रॉप केलेल्या वेगवान पाईपपेक्षा स्लो, परवानगी मिळालेला पाईप अधिक प्रभावी ठरतो.
व्यावहारिक नियम: एखाद्या होस्टचे DNS कालांतराने कसे वर्तन करते याचे मूल्यांकन करा. केवळ DNS क्वेरीज असणे हा काही निष्पन्न झालेला पुरावा नाही.
DNS-over-HTTPS आणि DNS-over-TLS सारखे एनक्रिप्टेड ट्रान्सपोर्ट्स प्रत्येक देवाणघेवाणीतील मजकूर वाचणे कठीण बनवतात, जी मूळ वेगापेक्षा एक वेगळी समस्या आहे. अर्थकारणाचा विचार करता, हा मुद्दा अधिक मर्यादित आहे. हल्लेखोर डेटाचा अगदी संथ प्रवाह (trickle) स्वीकारतात कारण तुमचे धोरण आधीच त्या प्रवाहाला आवश्यक ट्रॅफिक मानते.
DNS टनेलिंगमागील टूल्स, अभ्यास आणि प्रमाण
कॅफेमधील WiFi वरील गेस्ट लॅपटॉप क्वचितच वापरल्या जाणाऱ्या एका डोमेनद्वारे संवाद साधत असताना सामान्य दिसणाऱ्या DNS विनंत्या पाठवू शकतो. त्या ॲक्टिव्हिटीचे प्रमाण समजून घेण्यासाठी, संशोधक नेटवर्क नियंत्रणांविरुद्ध Iodine आणि DNScat सारख्या टनेलिंग टूल्सची चाचणी घेतात. केवळ एका असामान्य विनंतीवर अवलंबून राहण्याऐवजी टनेल कसा पुनरावृत्ती करण्याजोगा बनवला जाऊ शकतो हे या चाचण्या दाखवतात.
विशिष्ट परिस्थितींमध्ये एखादे नियंत्रण काय हाताळू शकते हे लॅब चाचण्यांमधून दिसून येते. त्याचा परिणाम टूल, फायरवॉल कॉन्फिगरेशन आणि टेस्टर रेकॉर्ड प्रकार बदलू शकतो की नाही यावर अवलंबून असतो. सामायिक WiFi वरील विशिष्ट मोहिमांचे सार्वजनिक अहवाल मर्यादित आहेत, त्यामुळे ऑपरेटरना त्यांच्या स्वतःच्या नेटवर्कद्वारे हाताळल्या जाणाऱ्या DNS ॲक्टिव्हिटीमधून पुराव्याची आवश्यकता असते.
मोजमापांनी प्रत्यक्षात काय मोजले
एका संलग्न 2019 च्या पॅसिव्ह-DNS अभ्यासाने 2 अब्जांपेक्षा जास्त नोंदींचे विश्लेषण केले आणि 273 संभाव्य टनेल डोमेन्स फ्लॅग केले. निरीक्षण केलेल्या ट्रॅफिकमध्ये, जवळजवळ सर्व NULL-रेकॉर्ड ट्रॅफिक संशयित टनेल्सशी संबंधित असल्याचे आढळले, तसेच सुमारे 35% TXT-रेकॉर्ड ट्रॅफिक देखील त्याच स्वरूपाचे होते.
| मापदंड | संख्या | स्थिती |
|---|---|---|
| पॅसिव्ह-DNS नोंदींचे विश्लेषण केले | 2 अब्जांपेक्षा जास्त | मोजले गेले, 2019 चा अभ्यास |
| संभाव्य टनेल डोमेन्स फ्लॅग केले | 273 | मोजले गेले, 2019 चा अभ्यास |
| टनेल्सशी संबंधित NULL-रेकॉर्ड ट्रॅफिक | निरीक्षण केलेले जवळजवळ सर्व | मोजले गेले, 2019 चा अभ्यास |
| टनेल्सशी संबंधित TXT-रेकॉर्ड ट्रॅफिक | सुमारे 35% | मोजले गेले, 2019 चा अभ्यास |
| C2 किंवा संवादासाठी DNS वापरणारा मालवेअर | सुमारे 80% | दुय्यम उद्योग अंदाज, सार्वत्रिक नाही |
सामायिक WiFi वर, एकच असामान्य नाव हा एक दुर्बल पुरावा असतो. एकाच असामान्य पॅरेंट डोमेन अंतर्गत एकाच क्लायंटने वारंवार, वेगवेगळ्या विनंत्या (requests) करणे हा एक अधिक विश्वासार्ह संकेत आहे. क्लायंट, क्वेरीचे नाव आणि वेळ एकत्र पाहिल्याने आणि नंतर प्रत्येक SSID चा बेसलाइन समान असल्यासारखे मानण्याऐवजी त्या नेटवर्कमधील ॲक्टिव्हिटीची तुलना केल्याने योग्य माहिती मिळते.
DNS नावांमध्ये एन्कोड केलेला डेटा कसा वाहून नेला जाऊ शकतो हे हा वॉकथ्रू दाखवतो. यामुळे ऑपरेटर्सना टनेलचे स्वरूप समजून घेण्यास मदत होऊ शकते, परंतु डेमो डोमेन हा काही डिटेक्शनचा नियम नाही. संदर्भासह तुमच्या स्वतःच्या क्वेरी रेकॉर्ड्सचा अर्थ लावण्यासाठी या कल्पनेचा वापर करा.
तुमच्या लॉग्समध्ये DNS टनेलिंग ओळखणे
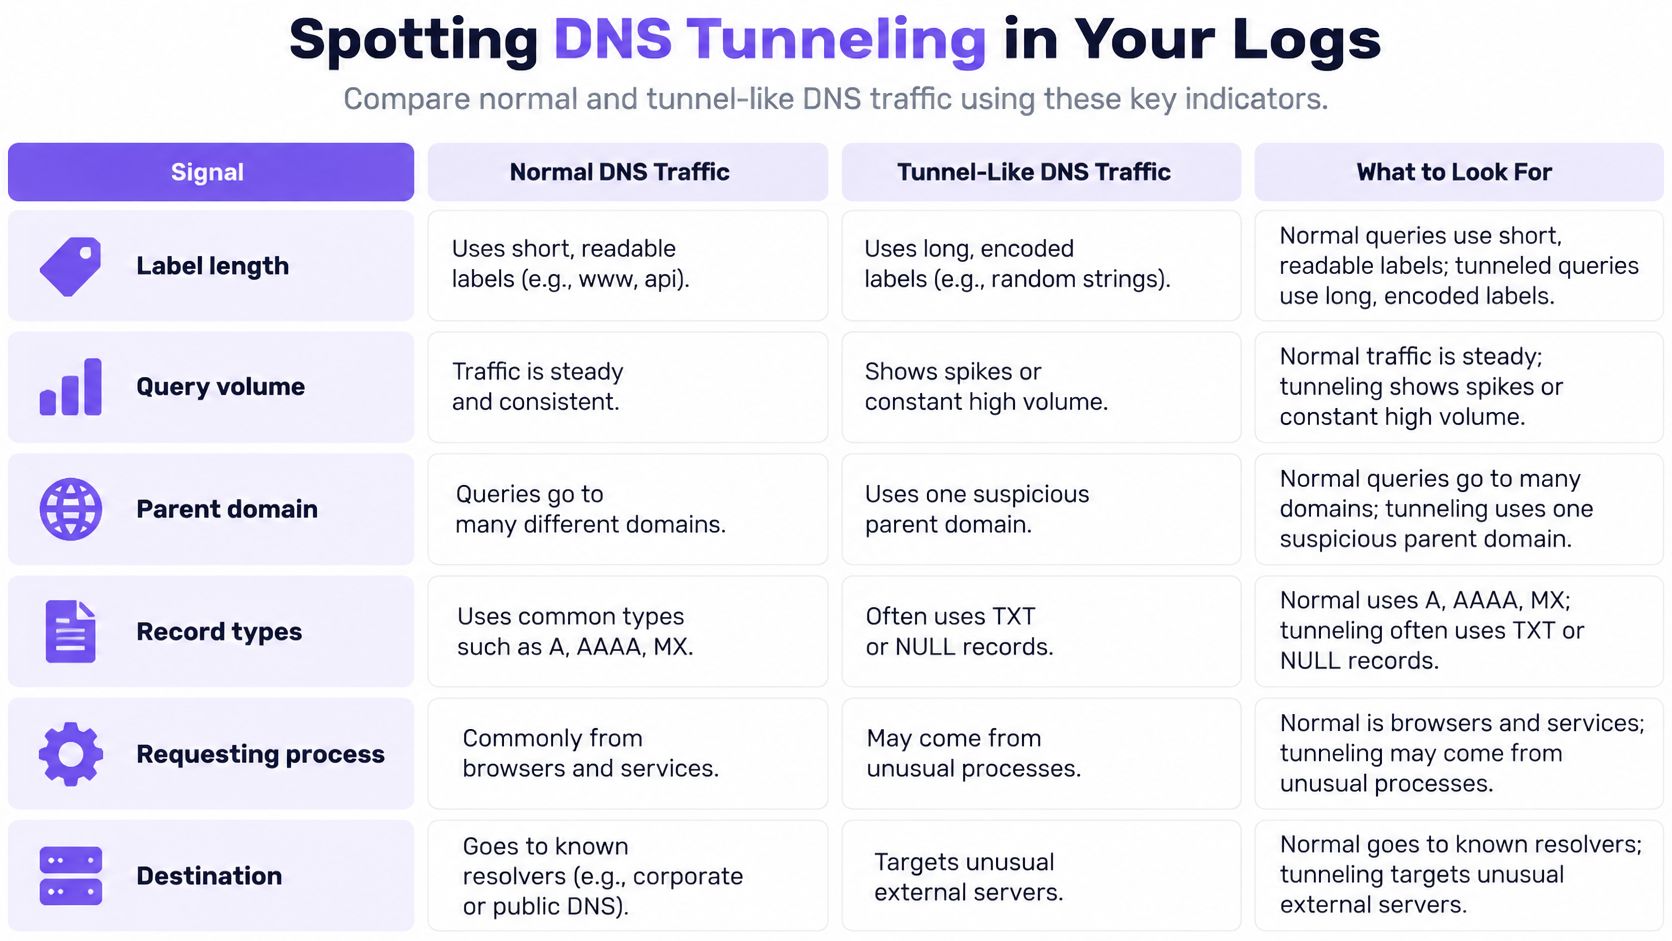
कोणतीही एक सिग्नेचर पूर्णपणे विश्वासार्ह नसते. तुम्ही क्वेरी टेक्स्ट, फ्रिक्वेन्सी, एन्ट्रॉपी, डोमेन प्रतिष्ठा, रिस्पॉन्स पॅटर्न आणि एखादा होस्ट त्याच्या स्वतःच्या सामान्य प्रोफाईलपासून किती वेगळा आहे या सर्वांचा एकत्रित विचार करता.
| सिग्नल | सामान्य ट्रॅफिक | टनेल सिग्नल |
|---|---|---|
| सबडोमेन लांबी | लहान, वाचनीय लेबल्स | असामान्यपणे लांब किंवा उच्च-एन्ट्रॉपी लेबल्स |
| क्वेरीचे प्रमाण | अचानक वाढणारे आणि वापरकर्त्याच्या ॲक्टिव्हिटीशी संबंधित | एका होस्टकडून असामान्य दर किंवा स्थिर बीकन्स |
| पॅरेंट डोमेन | अनेक असंबंधित डोमेन्स | क्वचितच वापरल्या जाणाऱ्या एका डोमेनअंतर्गत अनेक युनिक लुकअप्स |
| रेकॉर्ड प्रकार | मुख्यतः A आणि AAAA | मोठ्या प्रमाणावर TXT, NULL किंवा असामान्य A आणि AAAA चा वापर |
| विनंती करणारी प्रोसेस | ब्राउझर किंवा ज्ञात ॲप्लिकेशन | स्क्रिप्ट्स किंवा नॉन-ब्राउझर प्रोसेसेस |
| डेस्टिनेशनची प्रतिष्ठा (रेप्युटेशन) | स्थापित, सुप्रसिद्ध डोमेन्स | नवीन किंवा असामान्यपणे गैरवापर केलेले टॉप-लेव्हल डोमेन्स |
सामायिक केलेल्या WiFi वर ग्लोबल मर्यादा का अपयशी ठरते
गेस्ट, सार्वजनिक आणि विद्यार्थ्यांचे नेटवर्क्स हे मुळातच जास्त ट्रॅफिक असलेले (noisy) असतात. एका परिषदेची सकाळ, हॉटेल चेकआउटची वेळ आणि वाचनालयातील संध्याकाळ यामध्ये एकाच प्रमाणाची "queries per minute" रेषा नसते. केवळ एका जागतिक संख्येवर अवलंबून राहिल्यास, ते एखाद्या व्यस्त SSID साठी तुम्हाला सतर्क करेल आणि एखाद्या शांतपणे लपलेल्या इम्प्लांटकडे दुर्लक्ष करेल.
या तंत्रावरील CISA ची नोंद प्रत्यक्ष कामाच्या ठिकाणी ऑपरेटर्सना जे दिसते त्याच्याशी जुळते. DNS ब्लेंडिंग हा शोध आणि नेटवर्क फिल्टरिंग टाळण्याचा एक मार्ग आहे आणि एखादा इम्प्लांट नियमित, कमी क्वेरी दरांवर बीकन करू शकतो किंवा हळूहळू लेबल्स वाढवू शकतो जेणेकरून केवळ-थ्रेशोल्ड ॲलर्ट कधीही ट्रिगर होणार नाही. प्रति-क्लायंट, प्रति-SSID, प्रति-VLAN, प्रति-व्हेन्यू आणि प्रति-टाइम-विंडो बेसलाइन्स ही तुलना अचूक करतात. तुम्ही पाहू शकता की हा फोन, या SSID वर, या तासात, गेल्या आठवड्यातील त्याच्या स्वतःच्या वर्तनासारखा दिसतो का.
MITRE चे ॲनालिटिक्स एकाच निष्कर्षाकडे निर्देश करतात: डेटा ट्रान्सफरशी जोडलेले दुर्मिळ लुकअप्स, असामान्यपणे लांबलचक क्वेरीज, अनपेक्षित वाढ आणि दुरुपयोगात वारंवार दिसणारे टॉप-लेव्हल डोमेन्स.
पुरावे नष्ट न करणारा ट्रायज क्रम
या क्रमाने काम करा जेणेकरून ते डिव्हाइस केवळ गोंगाट करणाऱ्या फोनपेक्षा अधिक काही निघाले, तर इन्सिडेंट रिस्पॉन्समध्ये काय समाविष्ट असते ते हाताळणाऱ्या व्यक्तीकडे सोपवण्यासाठी तुमच्याकडे काहीतरी शिल्लक राहील.
- सोर्स ॲड्रेस आणि पूर्ण क्वेरी नावाचा समावेश असलेले, फ्लॅग केलेल्या होस्टसाठीचे DNS लॉग मिळवा.
- एकाच पॅरेंट डोमेन अंतर्गत लांब किंवा उच्च-एन्ट्रॉपी (high-entropy) लेबल्ससाठी फिल्टर करा.
- त्या होस्टच्या व्हॉल्यूम आणि रेकॉर्ड प्रकारांची तुलना इमारतीतील सर्वात व्यस्त ॲक्सेस पॉइंटशी न करता, त्याच्या स्वतःच्या बेसलाइनशी करा.
- या पॅटर्नचा संबंध लुकअप करणाऱ्या डिव्हाइस किंवा प्रक्रियेशी जोडा. अनमॅनेज्ड गेस्ट किटवर तुमच्याकडे केवळ एक MAC आणि एक SSID असू शकतो. तरीही ते संपूर्ण इमारतीच्या एका काउंटरपेक्षा अधिक चांगले आहे.
त्यानंतर डिव्हाइस वेगळे करा, पॅरेंट डोमेनचे रेप्युटेशन तपासा आणि रिझॉल्व्हर पॉलिसी बदलण्यापूर्वी किंवा क्लायंट वाइप करण्यापूर्वी लॉग्स सुरक्षित ठेवा. जर नाव आधीच ज्ञात-खराब (known-bad) असेल, तर तुम्ही लॅपटॉप तपासत असताना पुढील लूकअप पूर्ण होण्यापासून DNS सिंकहोल थांबवू शकते. बीकन दर्शवणारा इतिहास हटवून सुरुवात करू नका.
क्लायंट्सना अधिकृत रिकर्सिव्ह रिझोल्व्हर्सकडे पाठवणे सक्तीचे करा आणि जिथे ठिकाणाची उपकरणे परवानगी देतात तिथे थेट आउटबाउंड DNS ब्लॉक करा किंवा तपासा. स्त्रोत आणि क्वेरी-नेम टेलिमेट्री राखून ठेवा. क्वेरी स्ट्रिंग वगळणारा आकर्षक डॅशबोर्ड तुम्हाला एन्कोड केलेले लेबल दाखवू शकत नाही.
एनक्रिप्टेड DNS आणि शोध कुठे अपुरा पडतो
सामायिक WiFi वर, नेटवर्क ऑपरेटरला शोधली जाणारी नावे न दिसता अतिथीचा फोन एनक्रिप्टेड DNS वापरू शकतो. प्रत्येक एनक्रिप्टेड रिझॉल्व्हर ब्लॉक करणे हा एक सोपा उपाय वाटू शकतो, परंतु यामुळे कायदेशीर ॲप्स आणि गोपनीयता साधनांमध्ये व्यत्यय येऊ शकतो. यापैकी कोणताही पर्याय नेटवर्क अजूनही काय निरीक्षण करू शकते हे समजून घेण्याची आवश्यकता दूर करत नाही.
हल्लेखोर एनक्रिप्टेड प्रोटोकॉल्सवरून कमांड-अँड-कंट्रोल ट्रॅफिक वाहून नेऊ शकतात. प्रोटोकॉल टनेलिंगवरील CISA पृष्ठ या तंत्राचे वर्णन करते. एनक्रिप्टेड DNS सह, पारंपारिक DNS क्वेरी नावे वाचण्यावर अवलंबून असलेला रिझॉल्व्हर किंवा मॉनिटर तो व्ह्यू गमावतो. ऑपरेटर्सना अजूनही टाइमिंग, ट्रॅफिक व्हॉल्यूम, डेस्टिनेशन वर्तन आणि पुन्हा प्रयत्न करण्याचे पॅटर्न दिसू शकतात, परंतु हे सिग्नल लपविलेला क्वेरी मजकूर उघड करत नाहीत.
एक उत्कृष्ट लॅब स्कोअर तुम्हाला कशाचे आश्वासन देत नाही
वर्तणुकीच्या वैशिष्ट्यांचा वापर करणाऱ्या संशोधनाने प्रयोगशाळेच्या परिस्थितीत उत्कृष्ट परिणाम नोंदवले आहेत, जेथे सिस्टीम्स क्वेरीच्या घटकांची तपासणी करण्याऐवजी ट्रॅफिकमधील पॅटर्न शोधतात. ते निकाल थेट कार्यरत असलेल्या गेस्ट नेटवर्कवर आपोआप लागू होत नाहीत. ठिकाणानुसार डिव्हाइसेस, ॲप्स आणि गोपनीयता सेटिंग्जचे मिश्रण बदलते, त्यामुळे एका SSID वर असामान्य असलेला पॅटर्न दुसऱ्यावर सामान्य असू शकतो. एकच ग्लोबल थ्रेशोल्ड लागू करण्याऐवजी प्रत्येक नेटवर्कनुसार बेसलाइन तयार करा.
एनक्रिप्ट केलेले DNS ब्लॉक केल्याने पाहुण्यांना वापरायच्या असलेल्या सेवांमध्येही व्यत्यय येऊ शकतो. शेअर केलेल्या WiFi वर, ऑपरेटर कदाचित हँडसेट नियंत्रित करू शकत नाहीत किंवा एखाद्या ॲपने विशिष्ट रिझोल्व्हर का निवडला हे जाणून घेऊ शकत नाहीत. शक्य असेल तिथे तुम्ही चालवत असलेल्या रिझोल्व्हरला प्राधान्य द्या आणि कोणते क्लायंट तो वापरत नाहीत याची नोंद ठेवा.
तुम्ही कशाची तपासणी करू शकता, तुम्ही काय ब्लॉक कराल आणि फॉल्स पॉझिटिव्हची नोंद कशी ठेवाल हे ठरवा. एनक्रिप्ट केलेल्या DNS सह, डिटेक्शन हे प्रत्येक क्वेरीचे नाव वाचण्याऐवजी नेटवर्क-विशिष्ट मेटाडेटा आणि रिझोल्व्हर धोरणावर अधिक अवलंबून असते.
DNS over HTTPS मुळे नेटवर्क व्हिजिबिलिटी कशी बदलते हे अधिक बारकाईने समजून घेण्यासाठी, क्वेरी नावे एन्क्रिप्ट केल्यावर कोणते सिग्नल्स उपलब्ध राहतात याचा विचार करा.
प्रत्येक लुकअप लॉग करणारी DNS-लेयर नियंत्रणे निवडा
नियंत्रणे एका रचनेमध्ये (स्टॅकमध्ये) काम करतात. यांपैकी कोणतेही एक नियंत्रण एकट्याने टनेलिंग संपवू शकत नाही. ते सर्व एकत्र येऊन मार्ग मर्यादित करतात, तो दृश्यमान ठेवतात आणि गेस्ट WiFi वर एखादा इम्प्लांट कोणाच्याही लक्षात न येता राहण्याचा कालावधी कमी करतात.
- अधिकृत रिझॉल्व्हर्सची सक्ती करा. प्रत्येक SSID तुम्ही ऑपरेट करत असलेल्या किंवा ज्यांच्यावर तुमचा विश्वास आहे अशा रिकर्सिव्ह रिझॉल्व्हर्सकडे पॉइंट करा, जेणेकरून प्रत्येक लुकअप दृश्यमान राहील आणि नेटवर्कशी जोडलेला असेल. जर क्लायंट्स इंटरनेटवरील कोणताही रिझॉल्व्हर निवडू शकत असतील, तर तुमचे लॉग्स हे केवळ सॅम्पल असतील, संपूर्ण रेकॉर्ड नव्हे.
- बायपास बंद करा. जेथे ॲक्सेस पॉइंट्स अनुमती देतात तेथे थेट आउटबाउंड DNS ब्लॉक करा किंवा तपासा. तुमच्या रिझॉल्व्हरला कधीही स्पर्श न करणारा टनेल तुम्ही पायरी 1 मध्ये तयार केलेल्या प्रत्येक रिपोर्टसाठी अदृश्य असतो.
- योग्य फील्ड्स ठेवा. सोर्स ॲड्रेस आणि क्वेरी नेम राखून ठेवा, आणि त्यांना प्रत्येक SSID आणि VLAN नुसार ॲट्रिब्यूट करा. नावाची नोंद नसलेली "DNS पॅकेट्स" ची मोजणी एन्कोड केलेले लेबल्स दाखवणार नाही.
- लुकअपच्या वेळीच ज्ञात-वाईट नावे थांबवा. थ्रेट डिफेन्सने इन्फेक्टेड डिव्हाइसेसकडून येणारे कमांड-अँड-कंट्रोल कॉलबॅक ब्लॉक केले पाहिजेत आणि कनेक्शन सुरू होण्यापूर्वी ज्ञात फिशिंग आणि मालवेअर डोमेन्स ब्लॉक केले पाहिजेत. डिव्हाइस तरीही प्रयत्न करते. सेशन कधीही तयार होत नाही.
- वारंवार होणाऱ्या हालचाली डिव्हाइसशी जोडा. दुर्मिळ-डोमेन लुकअप्स क्लायंट किंवा प्रोसेसशी सहसंबंधित (कोरिलेट) करा. बीकन हा काळाच्या ओघात तयार झालेला संबंध असतो, कोणतीही एकच वाईट स्ट्रिंग नव्हे.
Shield हे फायरवॉलच्या ऐवजी काम करण्याऐवजी फायरवॉलच्या मागे चालते आणि कनेक्शन सुरू होण्यापूर्वी DNS लूकअप ब्लॉक करते. त्या जागी Purple Shield हा एक मॅनेज्ड DNS-लेयर पर्याय आहे. हे फायरवॉल आणि तुम्ही आधीच करत असलेल्या लॉग रिव्ह्यूला पूरक ठरते. ते या दोघांनाही बदलत नाही आणि प्रति-क्लायंट बेसलाइनची गरजही काढून टाकत नाही.
रिझॉल्व्हर अंमलबजावणी आणि लॉगिंगसह सुरुवात करा. व्यस्त वीकेंड आणि शांत सोमवार यासह, काही आठवड्यांच्या वास्तविक गेस्ट ट्रॅफिकसाठी या बेसलाइन तयार होऊ द्या. त्यानंतर लांब लेबल्स, एकाच पॅरेंट-डोमेनचे बर्स्ट, असामान्य रेकॉर्ड मिक्स आणि कमी-आणि-नियमित बीकन्ससाठी ब्लॉकलिस्ट आणि अलर्ट्स ट्यून करा. तरीही तुम्हाला विद्यार्थ्यांच्या हॉस्टेलमध्ये किंवा हॉटेलमध्ये काही फॉल्स पॉझिटिव्ह मिळतील. परंतु एकाच इमारतव्यापी थ्रेशोल्डने दिलेल्या निकालांपेक्षा ते खूपच कमी असतील आणि पॅटर्न जुळल्यास कोणते डिव्हाइस वेगळे करायचे हे तुम्हाला कळेल.
Purple Shield हे व्हेन्यू, गेस्ट आणि पब्लिक WiFi साठी प्रोटेक्टिव्ह DNS आहे. ते कनेक्शन्स सुरू होण्यापूर्वी लूकअप्स तपासते, ज्ञात कमांड-अँड-कंट्रोल, फिशिंग आणि मालवेअर डोमेन्स ब्लॉक करते, तसेच प्रति SSID, VLAN आणि व्हेन्यू पॉलिसी राखते जेणेकरून शेअर्ड नेटवर्क्सचे मूल्यांकन एकाच जागतिक थ्रेशोल्डद्वारे केले जाणार नाही. तुम्ही आधीपासून चालवत असलेल्या WiFi वर तुम्हाला हा लेयर हवा असल्यास, Purple Shield ला भेट द्या.