
सुरक्षित DNS म्हणजे काय? एनक्रिप्शन आणि फिल्टरिंगसाठीचे मार्गदर्शन
सुरक्षित DNS म्हणजे काय? DNSSEC, DoH आणि DoT हे नेम लूकअपचे संरक्षण कसे करतात, रिझॉल्व्हर फिल्टरिंग कसे कार्य करते आणि नेटवर्क ऑपरेटर्सने कोणत्या बाबींचा विचार केला पाहिजे, याबद्दल जाणून घ्या.
Published १० नोव्हेंबर, २०२६
DNS लुकअप एनक्रिप्ट करणे म्हणजे नेटवर्कने आपले काम पूर्ण केले आहे का?
गेस्ट WiFi वर, ते गृहीतक सहसा चुकीचे ठरते. पबमधील फोन, विद्यार्थ्यांचा लॅपटॉप किंवा व्हिजिटरचा टॅब्लेट लुकअपला सामान्य वेब ट्रॅफिकमध्ये लपवू शकतो आणि वेन्यूने कधीही मंजूर न केलेल्या रिझॉल्व्हरकडे पाठवू शकतो. तुमचे फिल्टर ते नाव कधीही पाहत नाही. ते फिशिंग साइट, ॲडल्ट कॅटेगरी किंवा मालवेअर होस्ट नाकारू शकत नाही.
सुरक्षित DNS म्हणजे काय ही डोमेन नेम सिस्टीमला इंटरसेप्शन, फेरफार आणि गैरवापरापासून सुरक्षित ठेवणारी तीन स्वतंत्र कामे आहेत.
ऑथेन्टिसिटी ही DNSSEC कडून येते: अशा सिग्नेचर्स ज्या रिझॉल्व्हरला बनावट उत्तरांना नाकारण्याची अनुमती देतात. कॉन्फिडेन्शियलिटी ही एन्क्रिप्टेड ट्रान्सपोर्ट, DNS over HTTPS (DoH) किंवा DNS over TLS (DoT) मधून येते, जेणेकरून समान एअर स्पेस शेअर करणारे लोक कोणते नाव विचारले गेले होते ते वाचू शकत नाहीत. पॉलिसी हा रिझॉल्व्हरचा धोकादायक डोमेनला उत्तर देण्याचा किंवा ते नाकारण्याचा निर्णय असतो.
यांपैकी कोणतेही एक काम वगळल्यास नेटवर्क असुरक्षित राहते. स्वाक्षरी केलेल्या उत्तरांचे व्हॅलिडेशन अजूनही जगभरात आणि युरोपियन युनियनमध्ये विस्कळीत आहे, त्यामुळे बहुतांश लूकअप्सना स्वाक्षरी केलेले उत्तर मिळत नाही. एन्क्रिप्शनमुळे फिल्टरिंगच्या कर्तव्यातही अडथळा येऊ शकतो. एकदा क्वेरी तुमच्या नियंत्रणात नसलेल्या रिझॉल्व्हरकडे गेली की, पॉलिसी कधीही लागू होत नाही आणि कनेक्शन सुरू होण्यास मोकळे होते.
अनुक्रमणिका
- सुरक्षित DNS म्हणजे काय आणि त्यामध्ये कोणत्या सुरक्षा समाविष्ट आहेत
- DNSSEC आणि एन्क्रिप्टेड DNS वेगवेगळ्या समस्या कशा सोडवतात
- संरक्षित लूकअप डिव्हाइसपासून उत्तरापर्यंत कसा प्रवास करतो
- ठिकाणे, शाळा आणि रुग्णालये
- सुरक्षित DNS कुठे कमी पडते आणि नेटवर्क कशी प्रतिसाद देतात
- तुमच्या नेटवर्कने कोणत्या रिझॉल्व्हरवर विश्वास ठेवावा ते ठरवा
सुरक्षित DNS चा अर्थ काय आहे आणि त्यामध्ये समाविष्ट असलेली संरक्षणे
लुकाअपचा कोणता भाग सुरक्षित केला आहे? नेटवर्क प्रश्नाला एनक्रिप्ट करू शकते, उत्तरावर स्वाक्षरी करू शकते किंवा नाव नाकारू शकते. या स्वतंत्र जबाबदाऱ्या आहेत आणि एक केल्याने इतर दोन पूर्ण होत नाहीत.
सुरक्षित DNS ही डोमेन नेम सिस्टम सुरक्षित करण्यासाठीची एक सर्वसमावेशक संज्ञा आहे, ही एक सेवा आहे जी बँकेच्या वेबसाइटसारख्या नावाला डिव्हाइस कनेक्ट होणाऱ्या IP पत्त्यामध्ये रूपांतरित करते, इंटरसेप्शन, मॅनिप्युलेशन आणि गैरवापरापासून संरक्षण करते. DNS एका फोन बुकसारखे कार्य करते. एक नियंत्रण हे तपासते की प्रिंट केलेला नंबर अस्सल आहे. दुसरे नियंत्रण त्याच WiFi वर असणाऱ्या अनोळखी व्यक्तीला तुम्ही कोणते नाव शोधले आहे हे वाचण्यापासून रोखते. तिसरे नियंत्रण तुमच्या पॉलिसीनुसार परवानगी नसलेले नंबर देण्यास नकार देते.
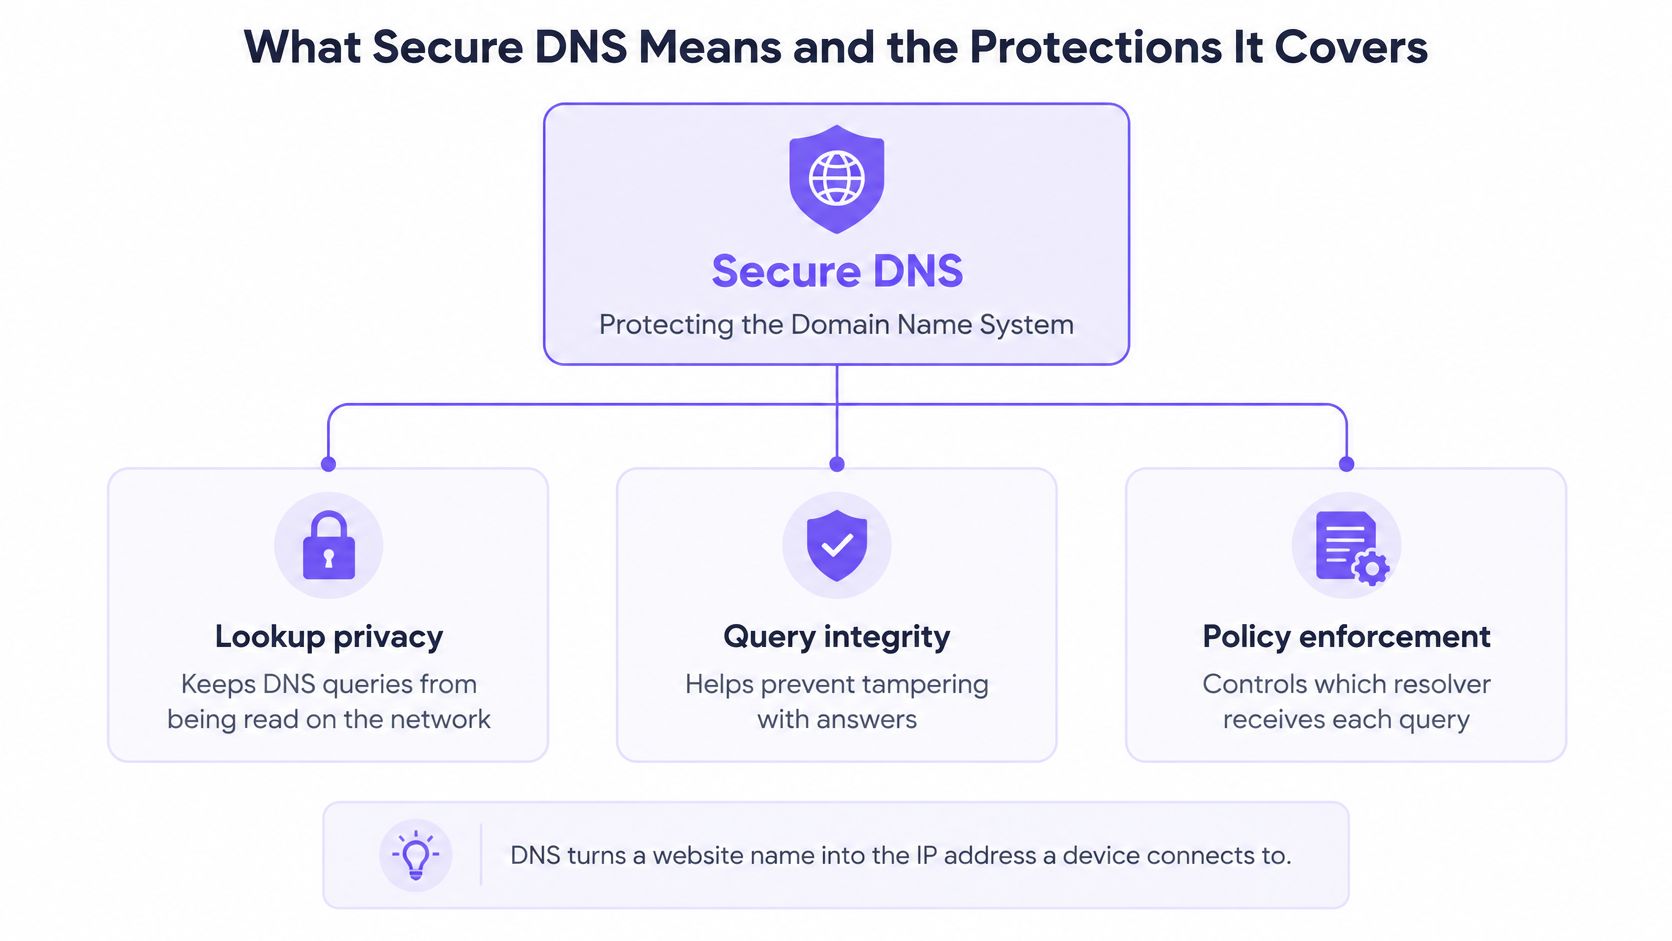
DNSSEC DNS डेटामध्ये क्रिप्टोग्राफिक स्वाक्षऱ्या जोडते. एक व्हॅलिडेटिंग रिझॉल्व्हर बनावट रेकॉर्ड शोधू शकतो जो डिव्हाइसला बनावट पत्त्यावर पाठवेल. मार्गाचे निरीक्षण करणारी कोणतीही व्यक्ती अद्याप विचारलेले नाव पाहू शकते, कारण स्वाक्षऱ्या क्वेरी एन्क्रिप्ट करत नाहीत.
DNS over HTTPS (DoH) प्रत्येक क्वेरी आणि प्रतिसादाला HTTPS एक्सचेंजच्या आत ठेवते. RFC 8484 चा IETF इतिहास नोंदवतो की सामान्य एन्क्रिप्टेड वेब ट्रॅफिकप्रमाणेच तेच TLS-प्रोटेक्टेड ट्रान्सपोर्ट आणि डीफॉल्ट वेब पोर्ट, 443 वापरून, DoH हे 19 ऑक्टोबर 2018 रोजी स्टँडर्ड्स ट्रॅक स्पेसिफिकेशन बनले. RFC HTTP/2 ला किमान शिफारस केलेले HTTP व्हर्जन म्हणून सेट करते आणि नोंदवते की DoH ला इतर HTTPS ट्रॅफिकसोबत मिक्स केल्याने DNS विश्लेषण आणि हस्तक्षेप करणे अधिक कठीण होते. हा प्रोटोकॉल डोमेन दुर्भावनापूर्ण आहे की अयोग्य आहे हे ठरवत नाही. हे क्लायंट आणि रिझॉल्व्हरमधील ट्रान्सपोर्टचे संरक्षण करते.
या मिश्रणामुळे एन्क्रिप्टेड DNS फिल्टरिंगच्या कर्तव्याला कसे कमकुवत करू शकते ते दिसते. लुकअप सामान्य वेब ट्रॅफिकसारखा दिसतो आणि उपकरण ते अशा रिझॉल्व्हरकडे पाठवू शकते जे नेटवर्कने कधीही निवडलेले नाही. तुम्ही चालवत असलेल्या रिझॉल्व्हरवरील पॉलिसीला ते नाव कधीही मिळत नाही, त्यामुळे कनेक्शन सुरू होण्यापूर्वी ते डोमेन नाकारू शकत नाही.
DNS over TLS (DoT) समान प्रकारची क्युअरी TLS मध्ये, सामान्यत: पोर्ट 853 वर रॅप करते, त्यामुळे DoH प्रमाणे ते वेब ट्रॅफिकमध्ये मिसळत नाही. DNS over QUIC (DoQ) QUIC वर, पोर्ट 853 वर देखील क्युअरी वाहून नेते. दोन्ही मार्गावरील निरीक्षकांपासून शोध लपवतात. यापैकी एकही तुमची कन्टेंट पॉलिसी लागू करत नाही.
प्रोटेक्टिव्ह DNS फिल्टरिंग हा पॉलिसीचा स्तर आहे. रिझॉल्व्हर विनंती केलेल्या नावाची तुलना श्रेणी आणि थ्रेट इंटेलिजन्सशी करतो, त्यानंतर डिव्हाइसला पत्ता देण्यापूर्वी मॅच होणाऱ्या विनंतीला ब्लॉक, रीडायरेक्ट किंवा सिंकहोल करतो. तुम्ही ब्लॉक करत असलेल्या शब्दांची निवड करणे हे स्वतःचे एक काम आहे. फसवणूक रोखण्यासाठी वेबसाइट फिल्टरिंग कीवर्डची एक व्यावहारिक सुरुवातीची यादी ऑपरेटर्सना त्यांनी नाकारू इच्छित असलेल्या फसवणूक, फिशिंग आणि स्कॅमच्या संज्ञा नामांकित करण्यास मदत करते.
| सुरक्षा | याद्वारे उत्तर दिलेला प्रश्न | निरीक्षकांपासून क्वेरी लपवते | धोकादायक डोमेन्स ब्लॉक करते |
|---|---|---|---|
| DNSSEC | हे DNS उत्तर ऑथेंटिक आहे का? | नाही | नाही |
| DNS over HTTPS (DoH) | क्वेरी पाथ प्रायव्हेट आहे का? | होय, पोर्ट 443 वरील HTTPS च्या आत | नाही |
| DNS over TLS (DoT) | क्वेरी पाथ प्रायव्हेट आहे का? | होय, पोर्ट 853 वरील TLS च्या आत | नाही |
| DNS over QUIC (DoQ) | क्वेरी पाथ प्रायव्हेट आहे का? | होय, पोर्ट 853 वरील QUIC च्या आत | नाही |
| प्रोटेक्टिव्ह DNS फिल्टरिंग | या डोमेनला अनुमती दिली पाहिजे का? | स्वतःहून नाही | होय, पॉलिसी आणि थ्रेट इंटेलिजन्सद्वारे |
कोणत्याही सेटअपला तीन प्रश्न विचारा. उत्तर विश्वसनीय आहे का? नेटवर्कवरील कोणीतरी क्वेरी पाहू शकते का? कनेक्शन सुरू होण्यापूर्वी रिझॉल्व्हर डोमेन तपासतो का?
एक नेटवर्क त्यापैकी एका चाचणीत उत्तीर्ण होऊ शकते आणि इतर दोनमध्ये अपयशी ठरू शकते. एन्क्रिप्टेड ट्रान्सपोर्ट पाथवरील इव्हसड्रॉपिंग आणि छेडछाड कमी करते. केवळ तुम्ही नियंत्रित करत असलेला रिझॉल्व्हर क्लायंट कनेक्शन सुरू करण्यापूर्वी निवडलेले डोमेन नाकारू शकतो.
DNSSEC आणि एनक्रिप्ट केलेले DNS वेगवेगळ्या समस्या कशा सोडवतात
समजा एका अतिथीने कॅफे WiFi मध्ये जॉइन केले आणि त्यांची बँक असल्यासारखे दिसणारे पेज उघडले. पेज लोड होते. अॅड्रेस बार योग्य दिसतो. लॅपटॉपवरील कशावरूनही त्यांना हे कळत नाही की नावाचे उत्तर बनावट IP द्वारे दिले गेले आहे. ती अपयशी घटना ही प्रामाणिकतेची (authenticity) समस्या आहे आणि क्वेरीचे एन्क्रिप्शन ते दुरुस्त करत नाही.
DNSSEC गोपनीयतेऐवजी प्रामाणिकतेचा विचार करते. हे क्रिप्टोग्राफिक स्वाक्षऱ्या जोडते जेणेकरून व्हॅलिडेटिंग रिझॉल्व्हर बनावट किंवा बदललेली उत्तरे शोधू शकेल, ज्यामध्ये युजरला चुकीच्या सर्व्हरवर रीडायरेक्ट करणाऱ्या उत्तरांचा समावेश आहे. तिची सुरक्षा मालमत्ता ऑथेंटिकेटेड इंटिग्रिटी आहे. हे क्युअरी एनक्रिप्ट करत नाही, त्यामुळे त्या कॅफे नेटवर्कवरील निरीक्षकाला कोणते डोमेन मागवले आहेत ते अजूनही दिसतात.
खुद्द या तपासाचा अवलंब असमान आहे. 2025 च्या तिसऱ्या तिमाहीसाठीच्या European Commission Joint Research Centre विश्लेषणात जगभरात 35.4% च्या सरासरी DNSSEC व्हॅलिडेशन रेटची नोंद करण्यात आली आहे, ज्याची तुलना संपूर्ण युरोपियन युनियनमधील 49.4% सोबत केली असता त्यात 14-टक्के-पॉइंट्सचा फरक आहे. त्याच रिपोर्टनुसार, 2025 च्या पहिल्या तिमाहीपासून जागतिक दर अंदाजे 1 टक्के पॉइंटने वाढला होता. हे आकडे निरीक्षण केलेल्या व्हॅलिडेशनचे वर्णन करतात, डोमेनने स्वाक्षऱ्या प्रकाशित केल्या आहेत की नाही याचे नाही. युझरला फायदा तेव्हाच होतो जेव्हा रिझॉल्व्हर साखळीची पडताळणी करतो आणि अवैध प्रतिसाद नाकारतो.
पाच अपयश, पाच वेगवेगळे अडथळे
| प्रसंग (Scenario) | याशिवाय काय चुकीचे घडू शकते | सुरक्षा जी याचे निवारण करते |
|---|---|---|
| बनावट उत्तर डिव्हाइसला भ्रामक IP कडे निर्देशित करते | डिव्हाइस नकळत चुकीच्या सर्व्हरशी कनेक्ट होते | व्हॅलिडेटिंग रिसॉल्व्हरवर DNSSEC व्हॅलिडेशन |
| सामायिक केलेल्या WiFi वर निरीक्षक विचारलेले डोमेन्स वाचतो | ब्राउझिंग इतिहास प्लेनटेक्स्ट DNS मध्ये दृश्यमान असतो | DoH, DoT किंवा DoQ |
| ट्रान्सिट दरम्यान उत्तर बदलले गेले | मार्गावर बदललेले रेकॉर्ड्स दुर्लक्षित राहतात | DNSSEC स्वाक्षरी तपासणीसह एन्क्रिप्टेड ट्रान्सपोर्ट |
| रिसॉल्व्हर कॅशेमध्ये वाईट रेकॉर्ड्स भरले जातात (Poisoned) | वाईट रेकॉर्ड्स एकाच वेळी अनेक क्लायंट्सपर्यंत पोहोचतात | DNSSEC व्हॅलिडेशन |
| क्वेरी एन्क्रिप्टेड आहे परंतु डोमेन धोकादायक आहे | डिव्हाइस तरीही फिशिंग किंवा मालवेअर साइटवर पोहोचते | रिसॉल्व्हरवर संरक्षक फिल्टरिंग |
कॅफेची पुन्हा पाहणी करा. खोटे बँक ॲड्रेस हे DNSSEC चे अपयश आहे. पाहुण्याने शोधलेले प्रत्येक नाव पाहणारा शेजारी हे गोपनीयतेचे अपयश आहे, जे DoH, DoT किंवा DoQ बंद करतात. मार्गावरील बदललेल्या रेकॉर्डसाठी स्वाक्षरी तपासणी आणि सुरक्षित ट्रान्सपोर्ट या दोन्हीची आवश्यकता असते. पॉयझन्ड कॅशे प्रत्येक नंतरच्या पाहुण्याला खराब रेकॉर्ड देते, जे नकार देण्यासाठी व्हॅलिडेशन तयार केले आहे. आणि फिशिंग होस्टसाठी अत्यंत खाजगी असलेल्या क्युअरीसाठी रिझॉल्व्हरने नकार देणे अद्याप आवश्यक आहे.
जे ऑपरेटर्स एन्क्रिप्शनलाच पूर्ण सुरक्षित DNS मानतात ते शेवटची पायरी उघडी ठेवतात. DNS over HTTPS लूकअप लपवते. ते डेस्टिनेशनचे मूल्यांकन करत नाही. EU आणि जागतिक पातळीवरील तफावत डिजिटल स्वाक्षऱ्यांसाठीही तीच गोष्ट सिद्ध करते. केवळ DNSSEC वर अवलंबून राहिल्याने सर्व डोमेन्स आणि क्षेत्रांमध्ये समान संरक्षण मिळत नाही. एका व्यावहारिक डिझाइनमध्ये अस्सलतेसाठी व्हॅलिडेशन, पाथ वाचला जाऊ नये म्हणून एन्क्रिप्टेड ट्रान्सपोर्ट, आणि मालवेअर, फिशिंग, अडल्ट कंटेंट, जुगार आणि तुम्ही परिभाषित केलेल्या इतर श्रेणींसाठी पॉलिसी फिल्टरिंग वापरले जाते.
सुरक्षित लुकअप डिव्हाइसवरून उत्तरापर्यंत कसा प्रवास करतो
टॅपपासून पेजपर्यंत फॉलो केलेला एक लुकअप दाखवतो की प्रत्येक नियंत्रण कुठे बसते. डिव्हाइस साइट किंवा अॅप उघडण्यापूर्वी, ते DNS ला विचारते की ते कुठे शोधायचे आणि ते डिव्हाइस ज्या नेटवर्कवर आहे त्या धोरणाचा वापर करून रिझॉल्व्हर उत्तर देते.
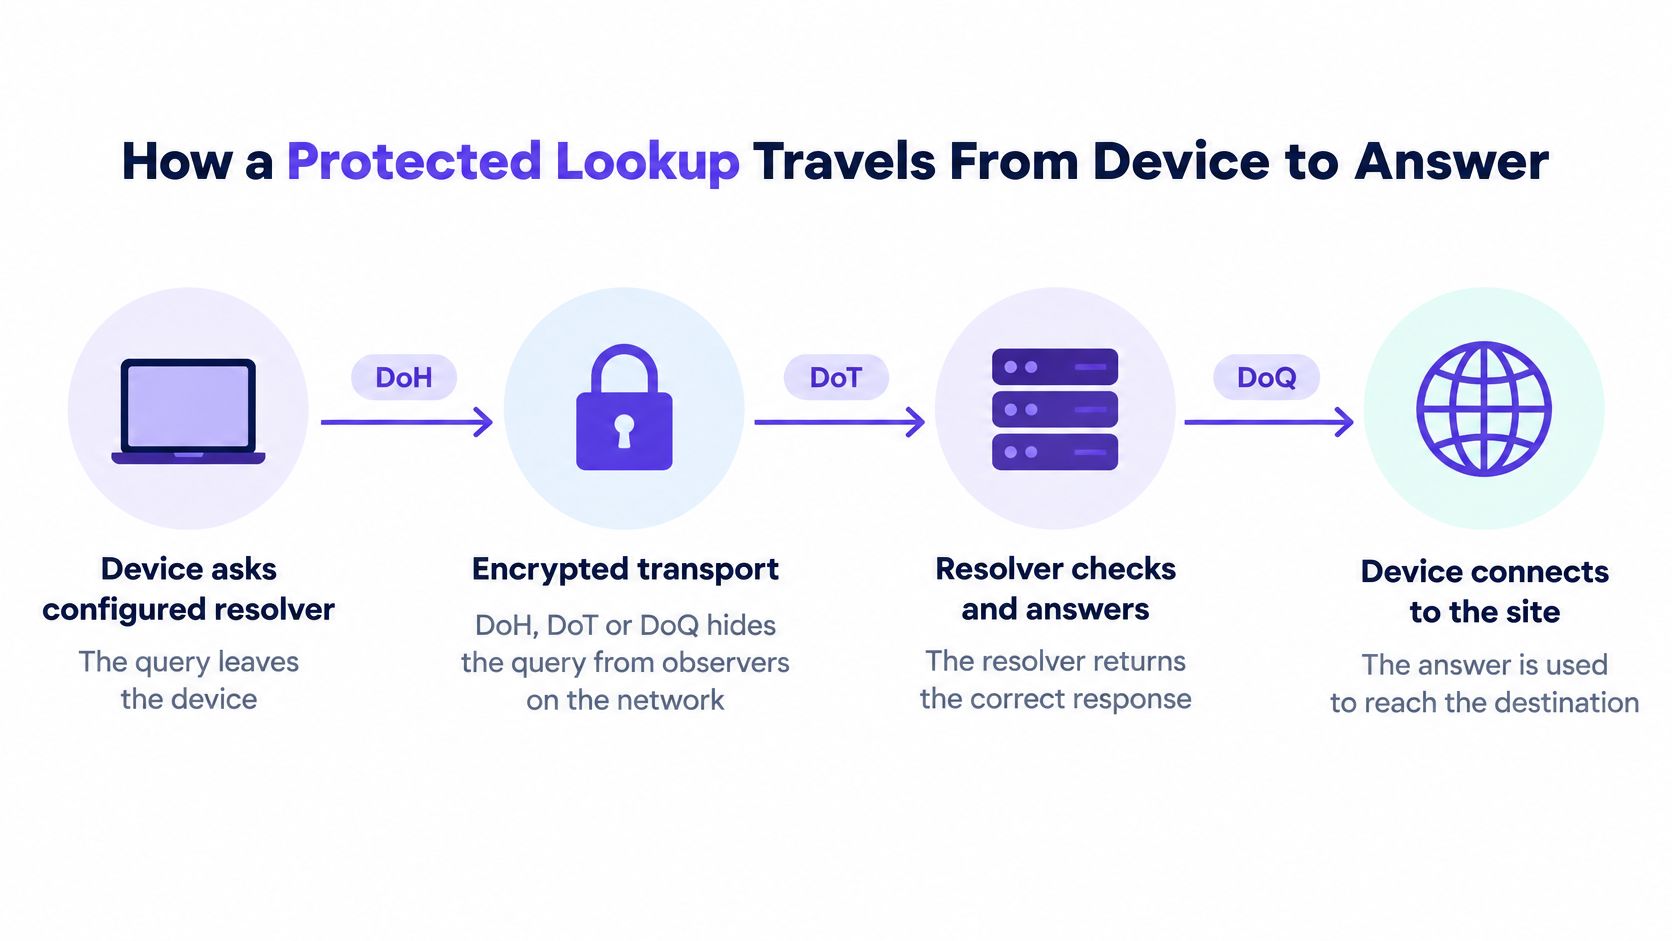
डिव्हाइस त्याच्या कॉन्फिगर केलेल्या रिझॉल्व्हरला विचारते. ही क्वेरी DoH, DoT किंवा DoQ द्वारे पुढे जाते. एकाच WiFi वर असलेले लोक एक एन्क्रिप्टेड सेशन पाहतात, त्यामधील नाव नाही. जर डिव्हाइस अजूनही प्लेनटेक्स्ट DNS वापरत असेल, तर तुम्ही नंतर काहीही केले तरी ही पहिली पायरी लूकअप लीक करत असते.
रिझॉल्व्हर स्वाक्षऱ्या (signatures) तपासतो. ते उत्तरावरील DNSSEC साखळी प्रमाणित करते आणि अयशस्वी होणाऱ्या कोणत्याही गोष्टीला हटवते. पाहुण्याला (guest) ते अस्विकार कधीही दिसत नाही. त्यांना बनावट पत्ता मिळत नाही. प्रमाणीकरण येथेच, तुम्ही विश्वास ठेवणाऱ्या रिझॉल्व्हरवरच होणे आवश्यक आहे, कारण क्लायंट बऱ्याचदा ते करत नाही.
त्या नेटवर्कचे धोरण लागू केले जाते. श्रेणी, सेफ सर्च आणि वेळापत्रक हे डिव्हाइस ज्या SSID किंवा VLAN ला जोडलेले आहे त्याचे पालन करतात, फोनमध्ये लपवलेल्या सेटिंगचे नाही. कर्मचारी WiFi आणि गेस्ट WiFi एकाच इमारतीत असले तरीही जुगार किंवा अडल्ट कंटेंटबद्दल असहमत असू शकतात. रिझॉल्व्हर हे ते ठिकाण आहे जिथे ती असहमती लागू केली जाते.
थ्रेट इंटेलिजन्सला मत देण्याचा अधिकार असतो. नावाची तुलना फिशिंग, मालवेअर आणि कमांड-अँड-कंट्रोल इन्फ्रास्ट्रक्चरच्या निर्देशकांशी केली जाते. मॅच झाल्यास ब्लॉक किंवा सिंकहोल केले जाते. डिव्हाइसला गंतव्य IP दिला जात नाही, त्यामुळे ब्राउझर कधीही सेशन सुरू करत नाही. हा तुमच्याकडील सर्वात मजबूत मुद्दा आहे, कारण नकार दिलेले नाव म्हणजे कनेक्शन कधीही सुरू होत नाही.
अनुमती दिलेले नाव त्याचा पत्ता परत करते. ब्राउझर कनेक्ट होतो. फिल्टरिंगमुळे अनुमती दिलेल्या साइटचा वेग कमी झाला नाही. यामुळे फक्त तुमच्या धोरणाने नाकारलेली उत्तरे रोखून ठेवली. रिपोर्टिंगने नंतर ते नाकारणे, नेटवर्क आणि वेळेसह दाखवले पाहिजे, जेणेकरून ऑपरेशन्स मॅनेजर अंदाज न लावता ब्लॉकचे स्पष्टीकरण देऊ शकेल.
साखळी कुठे तुटते
कोणाच्याही लक्षात न येता डिव्हाइसने वेगळा रिझॉल्व्हर वापरल्यास चरण 2 ते 4 कधीही रन होत नाहीत. स्वतःचे DoH सेटिंग असलेला ब्राउझर किंवा हार्ड-कोडेड रिझॉल्व्हर असलेले अॅप संपूर्ण पाथला बायपास करते. नेटवर्क अजूनही ट्रॅफिक वाहून नेते. फक्त त्याला नावाचा न्याय करता येत नाही.
डिव्हाइसचे DNS किंवा Private DNS सेटिंग उघडा आणि रिझॉल्व्हर तुम्ही मंजूर केलेल्या रिझॉल्व्हरशी जुळत असल्याची खात्री करा. जुळत नसल्यास, तुम्ही तयार केलेले धोरण ते डिव्हाइस वापरत नाही असे मानले जाईल.
रिकर्सिव्ह DNS रिझॉल्व्हर हा घटक डिव्हाइसच्या वतीने ते काम करतो. जर तुम्ही पाहू शकत नसाल की कोणी उत्तर दिले, तर तुम्ही दावा करू शकत नाही की लुकअप सुरक्षित होते.
कार्यक्रम स्थळे, शाळा आणि रुग्णालये
पब किंवा हॉटेलमधील गेस्ट नेटवर्क हे अशा फोन आणि लॅपटॉपने भरलेले असते ज्यांना कर्मचाऱ्यांपैकी कोणीही हात लावू शकत नाही. तुम्ही एजंट इंस्टॉल करू शकत नाही आणि तुम्ही पाहुण्यांना अशी सेटिंग बदलण्यास सांगू नये जी ते पुढील ठिकाणी गेल्यावर बदलून टाकतील. मध्यवर्ती रिझॉल्व्हर पॉलिसी तरीही लागू होते, कारण तुमचे WiFi वापरणारे प्रत्येक उपकरण कोणतीही गोष्ट उघडण्यापूर्वी तुमच्या DNS ला विचारते.
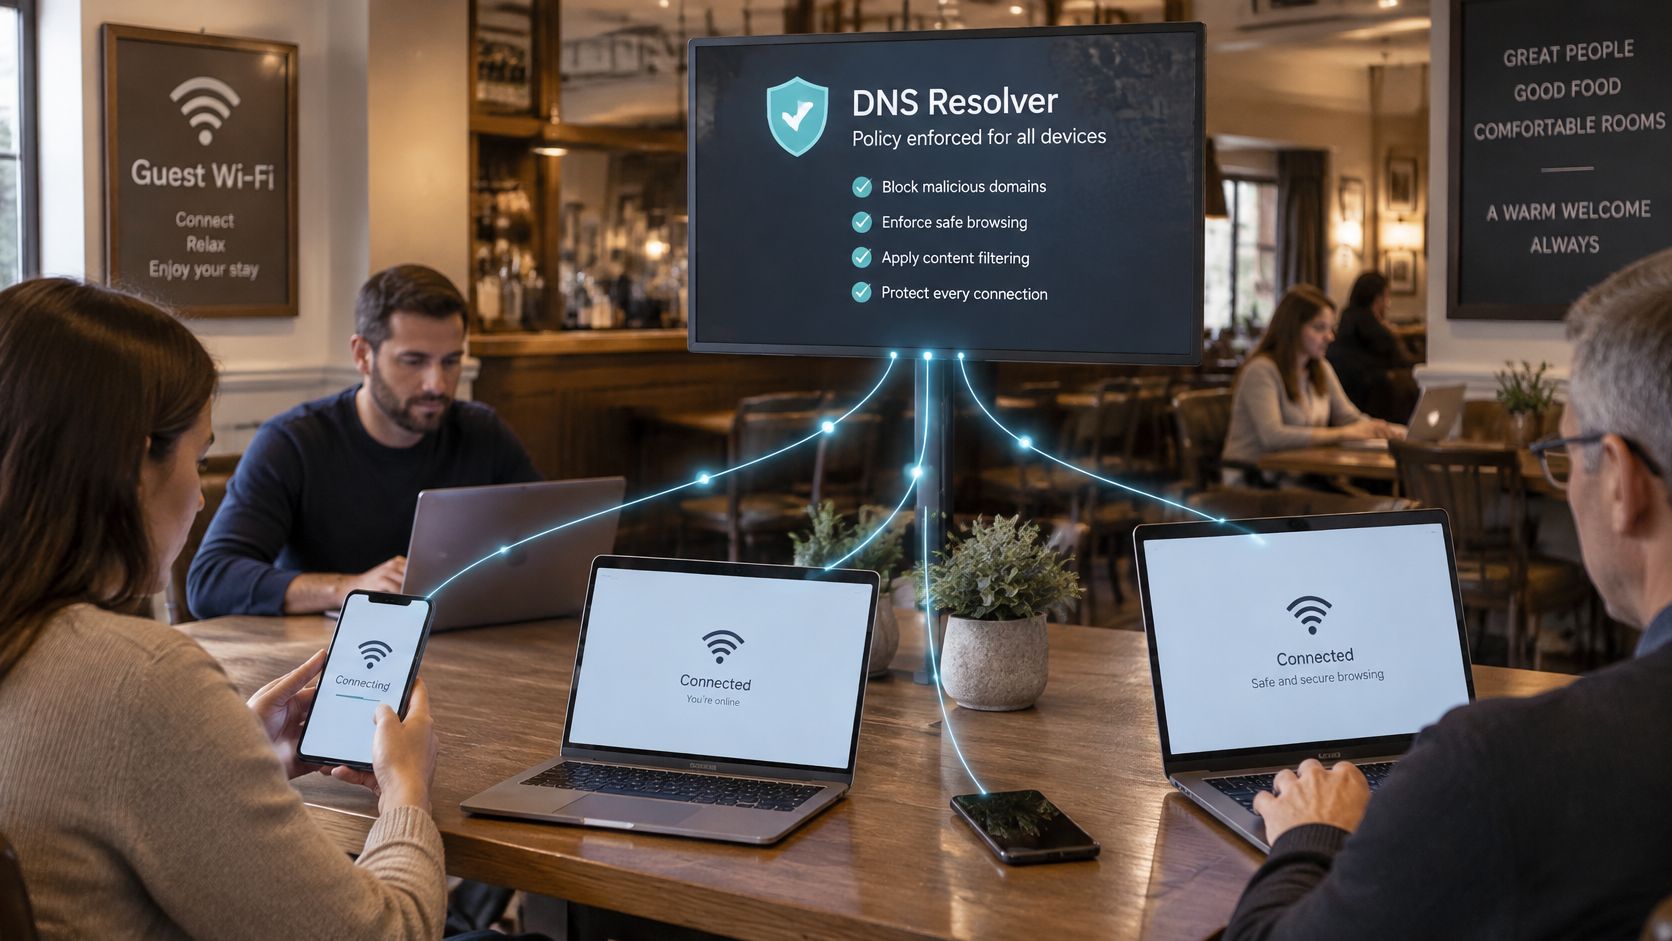
हीच संकल्पना काळजी घेण्याचे कर्तव्य असलेल्या ठिकाणांपर्यंत वाढवता येते, फक्त परिस्थिती भिन्न असते.
शाळा कर्मचारी आणि विद्यार्थ्यांना वेगवेगळ्या नेटवर्कवर विभक्त करतात. विद्यार्थ्यांचे WiFi ॲडल्ट कंटेंट आणि जुगार नाकारू शकते आणि ते Google, Bing आणि YouTube वर सेफ सर्च सक्तीचे करू शकते, तर कर्मचारी धड्यांचे नियोजन करण्यासाठी कॅटेगरीचा अधिक विस्तृत संच ठेवतात. हे विभाजन ट्रॉलीतील प्रत्येक लॅपटॉपवरील सॉफ्टवेअर नसून रिझॉल्व्हरवरील पॉलिसी असते.
रुग्णालयांना सहसा सार्वजनिक प्रतीक्षालयाचे WiFi क्लिनिकल नेटवर्कपेक्षा अधिक सुरक्षित हवे असते. वॉर्ड VLAN मधील वर्कस्टेशन ज्या ठिकाणांपर्यंत पोहोचू शकते, तिथे भेट देणारे पोहोचू नयेत. या पॉलिसी वेगळ्या ठेवल्याने एकच सपाट नियम बनवणे टळते, जो एकतर सार्वजनिक बाजूसाठी खूप शिथिल असतो किंवा क्लिनिकल सिस्टमसाठी खूप कठोर असतो.
CISA चे प्रोटेक्टिव्ह DNS FAQ या मॉडेलचे वर्णन नेटवर्कवरून अपस्ट्रीम कार्यरत असल्याचे करते. हे अंतर्गत DNS चे पुन्हा डिझाइन करण्यास भाग न पाडता कोणते डोमेन रिझॉल्व्ह केले जात आहेत ते दाखवू शकते. शेअर केलेल्या WiFi वर याचा अर्थ व्यवस्थापित न केलेल्या फोन, लॅपटॉप आणि IoT डिव्हाइसेसवर एकच पॉलिसी असा होतो, ज्यामध्ये प्रति नेटवर्क किंवा युजर ग्रुप स्वतंत्र नियंत्रणे असतात.
ब्लॉक केलेल्या होस्टनेमला रिझोल्यूशनच्या वेळीच नाकारले जाते. त्यामुळे एंडपॉईंटला IP ॲड्रेस मिळण्यापूर्वी किंवा HTTPS सेशन सुरू होण्यापूर्वीच अनेक हल्ले अयशस्वी ठरतात. म्हणूनच ही लेयर अशा उपकरणांसाठी अत्यंत उपयुक्त आहे ज्यांचे कोणीही व्यवस्थापन करत नाही. रिझॉल्व्हर हा फिशिंग, मालवेअर, रॅन्समवेअर, स्पायवेअर किंवा कमांड-ॲंड-कंट्रोल इन्फ्रास्ट्रक्चरशी संबंधित असलेली नावे ब्लॉक करू शकतो, रीडायरेक्ट करू शकतो किंवा सिंकहोल करू शकतो.
फिल्टरिंग हा एंडपॉइंट, ईमेल, वेब किंवा फायरवॉल नियंत्रणांचा पर्याय नाही. हल्लेखोर हार्ड-कोड केलेले IP ॲड्रेस, एनक्रिप्टेड बोगदे, नवीन नोंदणीकृत डोमेन किंवा स्वतःचा DNS-over-HTTPS मार्ग वापरतात. डिप्लॉयमेंटसाठी अजूनही मंजूर रिझॉल्व्हर्स लागू करणे, रिझॉल्व्हर ट्रॅफिकवर लक्ष ठेवणे, फेलओव्हर विश्वासार्ह ठेवणे आणि एंडपॉइंट आणि नेटवर्क टेलीमेट्रीसह डोमेन ब्लॉकिंग जोडणे आवश्यक आहे.
ऑपरेटर नेहमी विचारत असतात की हे धोरण कोणत्या डिव्हाइसेसपर्यंत पोहोचेल. प्रत्येक SSID वरील प्रत्येक गटाची सूची तयार करा. कोणते मध्यवर्ती रिझॉल्व्हर स्वीकारतात आणि कोणते ते सोडू शकतात ते चिन्हांकित करा. सुटलेले घटक हे पुढील निर्णयाचा विषय आहेत, लेयर वगळण्याचे कारण नाही.
हे संक्षिप्त वॉकथ्रू शेअर केलेल्या नेटवर्कवरील लुकअप-टाईम ब्लॉक दाखवते.
सुरक्षित DNS कुठे कमी पडते आणि नेटवर्क त्याला कसा प्रतिसाद देतात
एनक्रिप्शन गोपनीयतेचे संरक्षण करते. त्यामुळे डिव्हाइसला नेटवर्कने कधीही मंजूर न केलेल्या रिझॉल्व्हरपर्यंत पोहोचण्याची अनुमतीही मिळू शकते. "सुरक्षित DNS चालू करा" या बहुतांश सल्ल्यांमध्ये हाच फरक सोडला जातो.
DoH हे HTTPS वरून जाते, सामान्यतः पोर्ट 443 वर, त्यामुळे ते सामान्य वेब ट्रॅफिकसारखे दिसते. फक्त जुन्या DNS पोर्टवर लक्ष ठेवणारा नियम ते कधीही पाहू शकत नाही. CISA चे एनक्रिप्टेड DNS अंमलबजावणी मार्गदर्शन सांगते की संस्थांनी हेतुपुरस्सर किंवा अपघाताने अनधिकृत एनक्रिप्टेड-DNS प्रदाते वापरणाऱ्या एंडपॉइंट्सचा विचार केला पाहिजे. प्रत्येक क्वेरी मूळ आज एनक्रिप्टेड DNS पाठवू शकत नाही आणि फॉरवर्डिंग सपोर्ट व्हेंडरनुसार बदलतो. प्रत्येक एनक्रिप्टेड लुकअप ब्लॉक करणे हा उपाय नाही. यामुळे गोपनीयता कमी होते आणि वैध सुरक्षा साधने खंडित होऊ शकतात.
सामायिक नेटवर्कवर व्यवस्थापित रिझॉल्व्हर एखाद्या डोमेनला नकार देऊ शकतो, तर तेच हँडसेट थेट DoH, हार्ड-कोडेड रिझॉल्व्हर किंवा स्वतःचा DNS पाथ असलेले अॅप वापरून प्रयत्न करते. गेस्ट आणि BYOD संपदा यामुळे परिस्थिती अधिक बिघडवतात, कारण तुम्ही प्रत्येक डिव्हाइसवर एजंट ठेवू शकत नाही.
बायपास आणि ते प्रत्यक्षात कशामुळे थांबतात
| बायपास मार्ग | साधारण ब्लॉक अपयशी का ठरतो | नियंत्रण जे याचा प्रतिकार करते |
|---|---|---|
| हार्ड-कोडेड रिसॉल्व्हर IP | मॅनेज केलेल्या रिसॉल्व्हरला पूर्णपणे बायपास करतो | ना-मंजूर रिसॉल्व्हर्ससाठी आऊटबाउंड DNS ब्लॉक करा |
| पोर्ट 443 वर थेट DoH | सामान्य वेब ट्रॅफिकसारखे दिसते, त्यामुळे पोर्ट नियम ते रोखू शकत नाहीत | अनधिकृत DoH एंडपॉइंट्स प्रतिबंधित करा आणि मंजूर रिसॉल्व्हर्सना ॲलो-लिस्ट करा |
| बदलणारे (Rotating) DoH रिसॉल्व्हर्स | स्टॅटिक IP ब्लॉकलिस्ट निष्फळ ठरवतो | वर्तणुकीचा शोध (Behavioral detection) आणि ट्रॅफिक-पाथ दृश्यमानता |
| नवीन नोंदणीकृत डोमेन | अद्याप कोणत्याही ब्लॉकलिस्टवर नाही | वय-आधारित नियमांसह एकत्रित केलेले थ्रेट फीड्स |
| ॲप्लिकेशन स्वतःचा DNS मार्ग वापरतो | डिव्हाइसच्या कॉन्फिगर केलेल्या रिसॉल्व्हरला बायपास करतो | एंडपॉइंट नियंत्रणे आणि रिसॉल्व्हर ट्रॅफिकचे निरीक्षण |
अलिकडील संशोधन विशेषतः स्टॅटिक IP ब्लॉकलिस्टच्या पलीकडे जाण्यासाठी हल्लेखोर एकाधिक DoH रिझॉल्व्हर्समध्ये फिरत असल्याचे वर्णन करते. खराब डोमेनची एकच यादी किंवा एकल पोर्ट नियम, हे कव्हर करत नाही. तुम्ही विश्वास ठेवणाऱ्या रिझॉल्व्हर्सना ॲलो-लिस्ट करणे, क्युअरी घेत असलेल्या मार्गावर लक्ष ठेवणे आणि एका ॲड्रेसऐवजी वर्तनाचा वापर करणे यांनी एकत्र काम केले पाहिजे.
व्यावहारिक प्रश्न असा आहे की प्रत्येक लूकअपला सुरक्षा आणि थ्रेट पॉलिसीचा सामना करावा लागत असताना एखादे नेटवर्क एन्क्रिप्टेड-DNS गोपनीयता कशी राखते. गोपनीयता आणि पॉलिसी केवळ तेव्हाच एकत्र राहू शकतात जेव्हा मंजूर केलेल्या रिझॉल्व्हर्सनाच उत्तरे देण्याची अनुमती असते, आणि इतर सर्व गोष्टी आव्हान देण्यासाठी पुरेशा दृश्यमान असतात. केवळ डोमेन याद्यांच्या मर्यादा DNS फिल्टरिंग मर्यादांविषयीच्या या मार्गदर्शकामध्ये स्पष्ट केल्या आहेत. एन्क्रिप्शनकडे एक स्तर म्हणून पहा, फिल्टरमधून सूट म्हणून नाही.
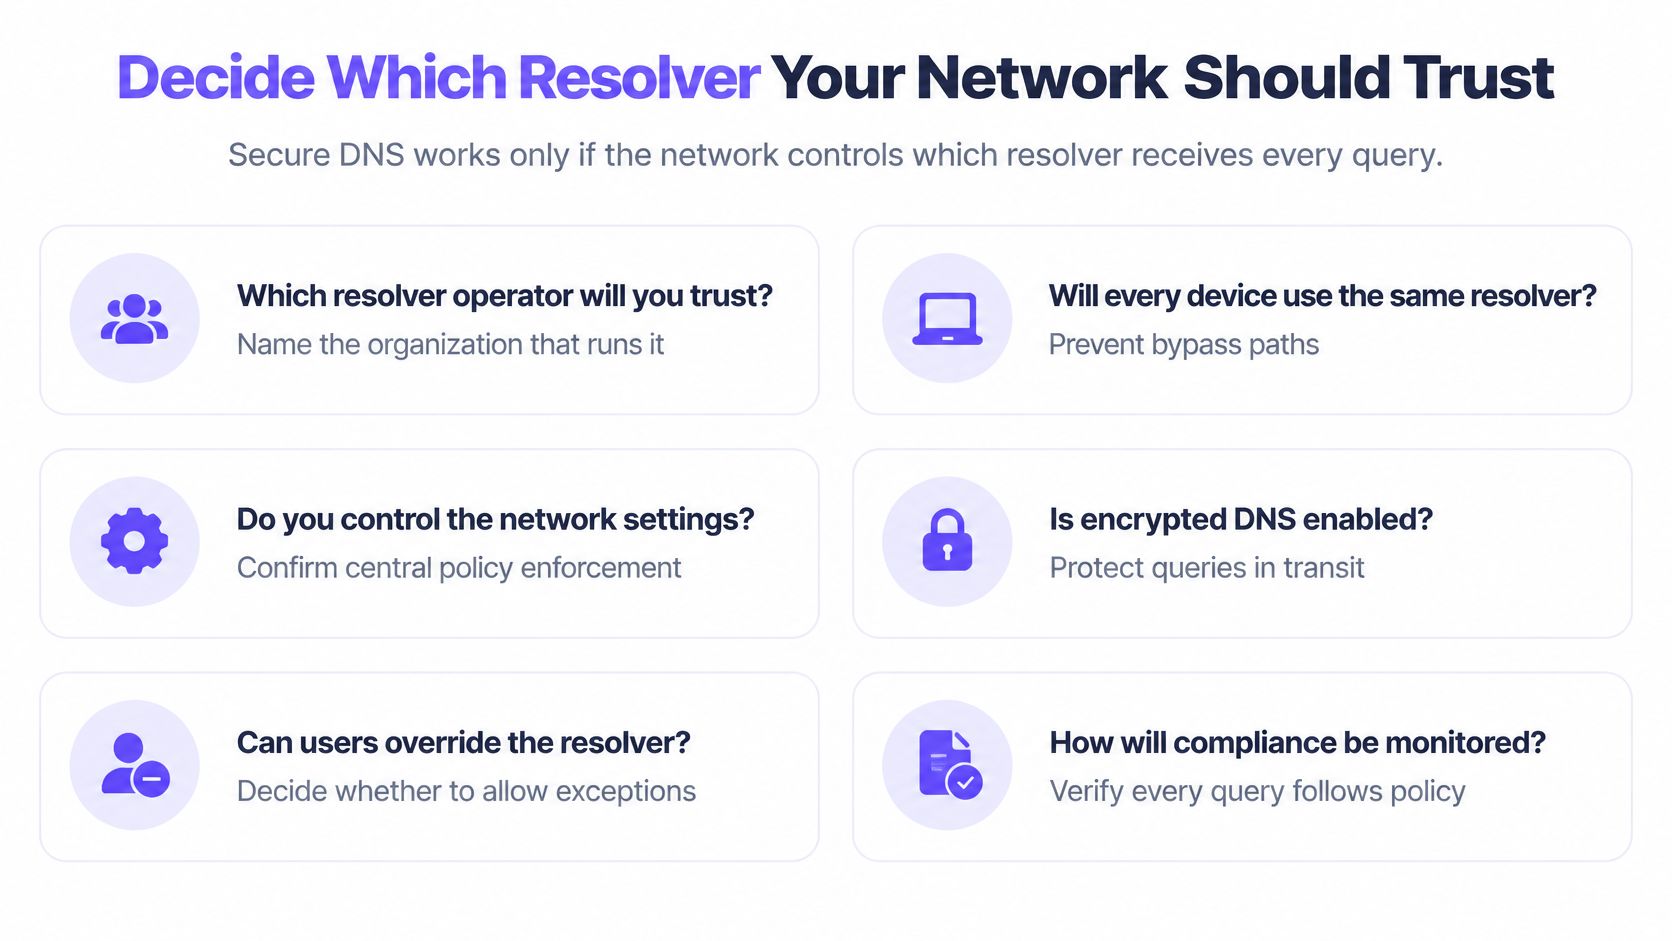
तुमच्या नेटवर्कने कोणत्या रिझॉल्व्हरवर विश्वास ठेवला पाहिजे ते ठरवा
सुरक्षित DNS फक्त तेव्हाच कार्य करते जेव्हा प्रत्येक क्वेरी कोणत्या रिझॉल्व्हरला मिळते यावर तुमचे नियंत्रण असते. प्रोटोकॉलवर चर्चा करण्यापूर्वी तो ऑपरेटर्स निवडा.
RFC 8484 हे स्पष्ट करते की DoH ट्रान्सपोर्ट सिक्युरिटी स्वतःहून DNSSEC रिस्पॉन्स इंटिग्रिटी प्रदान करत नाही. स्थानिक पातळीवर व्हॅलिडेट करा, किंवा ऑथेन्टिकेटेड-डेटा निकाल व्हॅलिडेट आणि उघड करणाऱ्या रिझॉल्व्हरचा वापर करा. DNSSEC हे "हा डेटा अस्सल आहे का?" या प्रश्नाचे उत्तर देते. DoH किंवा DoT हे "पाथवरील कोणीही या देवाणघेवाणीचे निरीक्षण किंवा त्यात बदल करू शकते का?" या प्रश्नाचे उत्तर देते. सार्वजनिक किंवा गेस्ट WiFi साठी, व्यावहारिक स्वरूप हे एन्क्रिप्टेड अपस्ट्रीम ट्रान्सपोर्ट, DNSSEC व्हॅलिडेशन, लॉगिंग आणि रिझॉल्व्हरवरील पॉलिसीसह एक अधिकृत रिकर्सिव्ह रिझॉल्व्हर असणे हे आहे.
NIST SP 800-81r3 हे देखील चेतावणी देते की एनक्रिप्टेड DNS नेम सर्व्हरवर प्रोसेसिंग ओव्हरहेड जोडते, त्यामुळे क्षमतेची गृहीत धरण्याऐवजी योजना आखली पाहिजे.
या तपासण्या पूर्ण करा आणि उत्तरे लिहून ठेवा.
- हे कोण चालवते आणि ते कुठे स्थित आहे? ऑपरेटर आणि होस्टिंगचे नाव निश्चित करा. आपण ओळखू शकत नसलेला रिसॉल्व्हर (resolver) आपण धोरणासाठी जबाबदार धरू शकत नाही.
- प्रत्येक SSID, VLAN किंवा व्हेन्यूला कोणते धोरण लागू होते आणि ते कोण बदलू शकते? गेस्ट WiFi आणि क्लिनिकल WiFi यांनी चुकून एकमेकांच्या श्रेणी स्वीकारू नयेत.
- डिव्हाइस तुम्ही मंजूर न केलेल्या पब्लिक रिसॉल्व्हरवर स्विच करू शकते का? जर एज (edge) ते थांबवू शकत नसेल, तर धोरण हे पर्यायी ठरते.
- रिसॉल्व्हर एन्क्रिप्टेड फॉरवर्डिंगला सपोर्ट करतो का आणि अतिरिक्त लोडसाठी पुरेशी क्षमता आहे का? सर्व्हर्स ते सक्षमपणे हाताळू शकतील यावर खात्री झाल्यावरच प्रायव्हसी सुरू करा.
- काय ब्लॉक केले होते, कोणत्या नेटवर्कवर आणि कधी, हे लॉग दर्शवतील का? एखादे ऑडिटर किंवा मुख्याध्यापक नक्कीच विचारतील. "आम्ही फिल्टर करतो" हे उत्तर ठरू शकत नाही.
- जर रिसॉल्व्हरशी संपर्क होऊ शकला नाही तर काय होईल? आउटेज होण्यापूर्वी फेलोव्हर निश्चित करा, ज्यामध्ये तुम्ही फेल-क्लोज्ड (fail closed) करता का याचाही समावेश आहे.
ग्राहकाने Shield ची चाचणी घेण्यापूर्वी Shield तज्ज्ञ दाखवतात की नेटवर्क VPNs आणि एन्क्रिप्टेड DNS कसे हाताळते. नेटवर्क-निहाय सेटिंग किंवा कंट्रोलरवरील DHCP बदल म्हणून त्या नेटवर्कच्या DNS ला Shield कडे निर्देशित करून सेटअप सुरू होतो.
एकदा ती सहा उत्तरे निश्चित झाली की, बदल लहान असतो. प्रत्येक नेटवर्कचे DNS मंजूर रिझॉल्व्हरकडे निर्देशित करा. नंतर तुम्ही एकाच लुकअपची तपासणी कराल त्याच प्रकारे डिव्हाइसेसच्या नमुन्याची चाचणी घ्या आणि रिझॉल्व्हर ॲड्रेस जुळत असल्याची पुष्टी करा. 30-दिवसांच्या मोफत ट्रायलबद्दल सांगायचे तर, तो DNS बदल हा आहे ज्याद्वारे नेटवर्क कोणत्याही शुल्काशिवाय सेवा चालवते, त्यामुळे चाचणी ही रोलआउट आहे, स्वतंत्र प्रोजेक्ट नाही.
Purple Shield हे वेन्यू, गेस्ट आणि पब्लिक WiFi साठी प्रोटेक्टीव्ह DNS आहे. कनेक्शन सुरू होण्यापूर्वी, फोन किंवा लॅपटॉपवर काहीही इंस्टॉल न करता, ते तुमच्या कॅटेगरी आणि थ्रेट पॉलिसीनुसार प्रत्येक लुकअप तपासते. तो रिझॉल्व्हर तुमच्या SSID ला कसा बसतो ते Purple Shield वर पहा.