
Como bloquear sites adultos no WiFi para visitantes
Como bloquear sites adultos no WiFi para visitantes com filtragem de DNS, política por SSID, Safe Search, páginas de bloqueio personalizadas e um plano de testes.
Published 13 de novembro de 2026
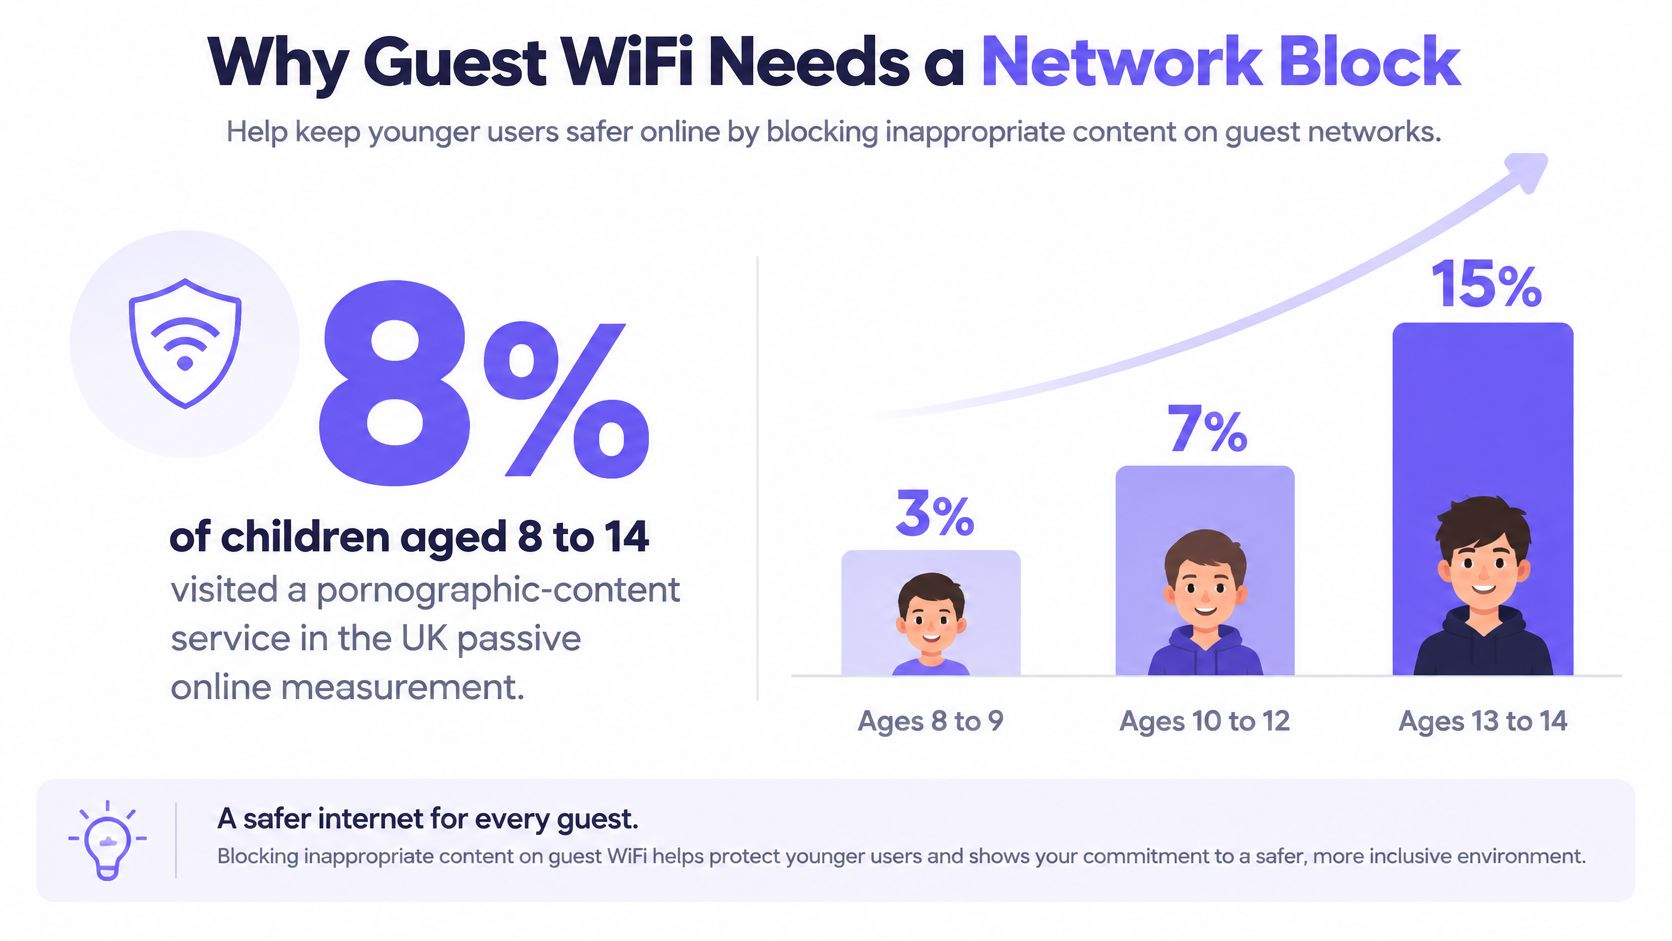
8% das crianças no Reino Unido com idades entre 8 e 14 anos acessaram um serviço de conteúdo pornográfico durante a medição passiva on-line da Ofcom, e o alcance aumenta acentuadamente com a idade: 3% entre 8 e 9 anos, 7% entre 10 e 12 anos e 15% entre 13 e 14 anos, onde os meninos registraram 19% contra 11% das meninas (medição passiva on-line de crianças da Ofcom). Essa curva diz respeito aos operadores, e não apenas aos pais. Um hotel, uma biblioteca, uma sala de espera de hospital e uma residência universitária disponibilizam uma rede SSID para crianças cujos dispositivos ninguém gerencia, e nenhum desses locais pode instalar um agente no telefone de um visitante.
O único controle que abrange um dispositivo não gerenciado é aquele que a rede possui: o resolvedor, o escopo DHCP, o VLAN e a página de bloqueio. O que se segue é a ordem de implementação de como bloquear sites adultos em uma rede compartilhada, incluindo os pontos sujeitos a falhas.
Sumário
- Por que o WiFi para visitantes precisa de um bloqueio de rede
- Políticas por SSID VLAN e hora do dia
- Como forçar o DNS pelo filtro
- Páginas de bloqueio do SafeSearch e relatórios
- Teste o bloqueio e corrija as falhas
- Coloque a política de visitantes em produção
Por que o WiFi para visitantes WiFi precisa de um bloqueio de rede
O ambiente para convidados SSID é onde a infraestrutura deixa de estar sob seu controle. A recepção de um hotel concede acesso a uma família cujo filho de dez anos está usando um iPad. A sala de espera de um hospital recebe celulares de visitantes. Uma biblioteca fornece login de portal para um adolescente com um notebook e um cliente VPN já instalado. Nenhum desses dispositivos possui seu agente de endpoint, nenhum está registrado no gerenciamento de dispositivos e, na maioria dos casos, ninguém no local sabe quem os está utilizando.
A idade autodeclarada não funciona como mecanismo de controle. A pesquisa Online Nation, da Ofcom, revelou que 22% dos jovens de 8 a 17 anos com perfil em redes sociais tinham idade cadastrada como adultos, em comparação a 20% para a faixa de 8 a 15 anos (Ofcom Online Nation 2023). Uma plataforma que confia no perfil trata uma criança de doze anos como adulta, e o mesmo ocorre com qualquer filtro que se apoie nesse mesmo sinal.
A rede não precisa determinar a idade do visitante. Ela precisa identificar em qual SSID ele se conectou, qual política esse SSID aplica e como proceder quando uma consulta corresponder a uma categoria bloqueada.
A evasão é a parte que a maioria das listas de verificação ignora. Testes independentes publicados em 2025 revelaram que a filtragem de DNS pode ser burlada por meio de DNS-over-HTTPS, uma VPN ou ao mudar para outra rede (avaliação de DNS da AV-Comparatives de 2025). Os dados móveis fazem isso sem esforço algum.
Veja a seguir como estruturar um bloqueio de rede corporativo, em vez de uma configuração básica de roteador doméstico:
Cada cliente recebe um escopo DHCP que anuncia apenas um resolver: o seu. As consultas de saída na porta 53 são redirecionadas para ele, garantindo que um dispositivo com um resolver público configurado manualmente ainda seja submetido à política. A categoria adulta é bloqueada antes que um endereço seja retornado, e o dispositivo recebe uma página personalizada explicando o motivo. A troca leva milissegundos e deixa um registro de auditoria.
A limitação deve ser mencionada imediatamente. O DNS impede a resolução de um domínio. Ele não consegue classificar todas as imagens em uma plataforma compartilhada, não consegue impedir uma busca direta por endereço IP e não consegue impedir o tráfego que sai por um túnel. É a camada de rede de um dever de cuidado, não uma garantia de exposição zero.
Políticas por SSID VLAN e hora do dia
Defina uma linha por SSID antes de configurar qualquer escopo de DHCP. Acerte a segmentação primeiro, pois uma rede de convidados SSID compartilhando uma VLAN com qualquer elemento operacional acabará causando falhas em algo que você não pode reiniciar remotamente. Este guia sobre segurança de redes para convidados explica por que essa divisão é mais importante do que a própria lista de categorias.
| Rede | Categoria adulta | Safe Search | Agendamento | Regra de exceção |
|---|---|---|---|---|
| Visitante ou portal cativo SSID | Bloquear | Ativado para Google, Bing, YouTube | Sempre, mais rigoroso à noite em locais familiares | Sem desvio pelo usuário; apenas lista de permissões do local |
| Funcionários ou corporativo VLAN | Bloquear | Ativado | Horário comercial | Exceções por função designada mediante chamado |
| Estudante ou residente VLAN | Bloquear | Ativado | Mais rigoroso à noite e nos fins de semana | Domínios de educação e saúde na lista de permissões |
| Pago ou premium SSID | Bloquear, igual ao visitante | Ativado | Igual ao visitante | A largura de banda muda, a política de conteúdo não |
| IoT ou predial VLAN | Não aplicar | Desativado | Sempre resolver separado | Nenhum resolver compartilhado com visitantes |
| Clínico ou pesquisa VLAN | Bloquear com lista de permissões selecionada | Ativado | Sempre | Domínios de saúde e pesquisa pré-aprovados |
A maior parte das linhas é aprovada na revisão sem ressalvas. Três delas não.
Exceções para a equipe exigem um chamado, não uma simples alternância
Um hospital emprega conselheiros, uma universidade emprega pesquisadores de saúde pública, e ambos encontrarão um bloqueio em uma página legítima em questão de uma semana. A solução errada é flexibilizar a categoria em toda a rede de funcionários VLAN, pois a rede de funcionários VLAN é geralmente onde o fornecedor do portal é alocado quando o acesso de convidados apresenta problemas. Em vez disso, crie uma exceção específica: um domínio, uma função, uma data de expiração, registrada no sistema de chamados e revisada mensalmente.
Regra de procedência: se uma exceção não puder ser vinculada a um responsável nominal e a uma data de expiração, ela não é uma exceção. É apenas uma brecha documentada.
Mantenha dispositivos IoT e sistemas prediais em um resolvedor separado
Impressoras, controladores de portas, medidores de energia e gravadores de CFTV não navegam e não toleram a aplicação de uma política no meio do expediente. Dê a eles seu próprio rótulo de resolvedor e nenhuma categoria de conteúdo. Quando um controlador fica offline às 21h, o rótulo informa ao seu suporte técnico em segundos se a política de convidados foi aplicada no local errado.
Paid WiFi altera a largura de banda, não a política
Alguns locais oferecem um plano premium com maior velocidade de conexão ou sessões mais longas. O plano altera a largura de banda e o suporte, nunca a categoria de conteúdo. Se um convidado pagante receber uma política de conteúdo diferente da de um convidado gratuito, o local passará a ter dois deveres de cuidado e uma trilha de evidências - e é justamente o segundo que colocará o primeiro em questão.
O agendamento é onde os locais familiares e as residências estudantis mostram seu verdadeiro valor. A ocupação tende a ser mais jovem à noite e nos fins de semana, portanto restrinja a categoria adulta, o Safe Search e as regras de anúncios dentro dessas janelas. Um aeroporto 24 horas ou uma ala hospitalar não têm horários calmos, por isso mantenha a política uniforme 24 horas por dia.
Cada local também mantém sua própria lista de permissões. Instituições de caridade de saúde sexual, serviços de apoio LGBTQ+ e domínios educacionais que os mecanismos de categorias bloqueiam indevidamente entram nessa lista, enquanto proxies conhecidos e domínios adultos recém-observados entram na lista de bloqueios. Escolha uma linha por SSID antes de qualquer outra coisa.
Como forçar o DNS através do filtro
A implementação leva uma tarde por localidade e é um processo essencialmente técnico. Siga esta sequência, pois cada etapa elimina uma vulnerabilidade deixada pela anterior.
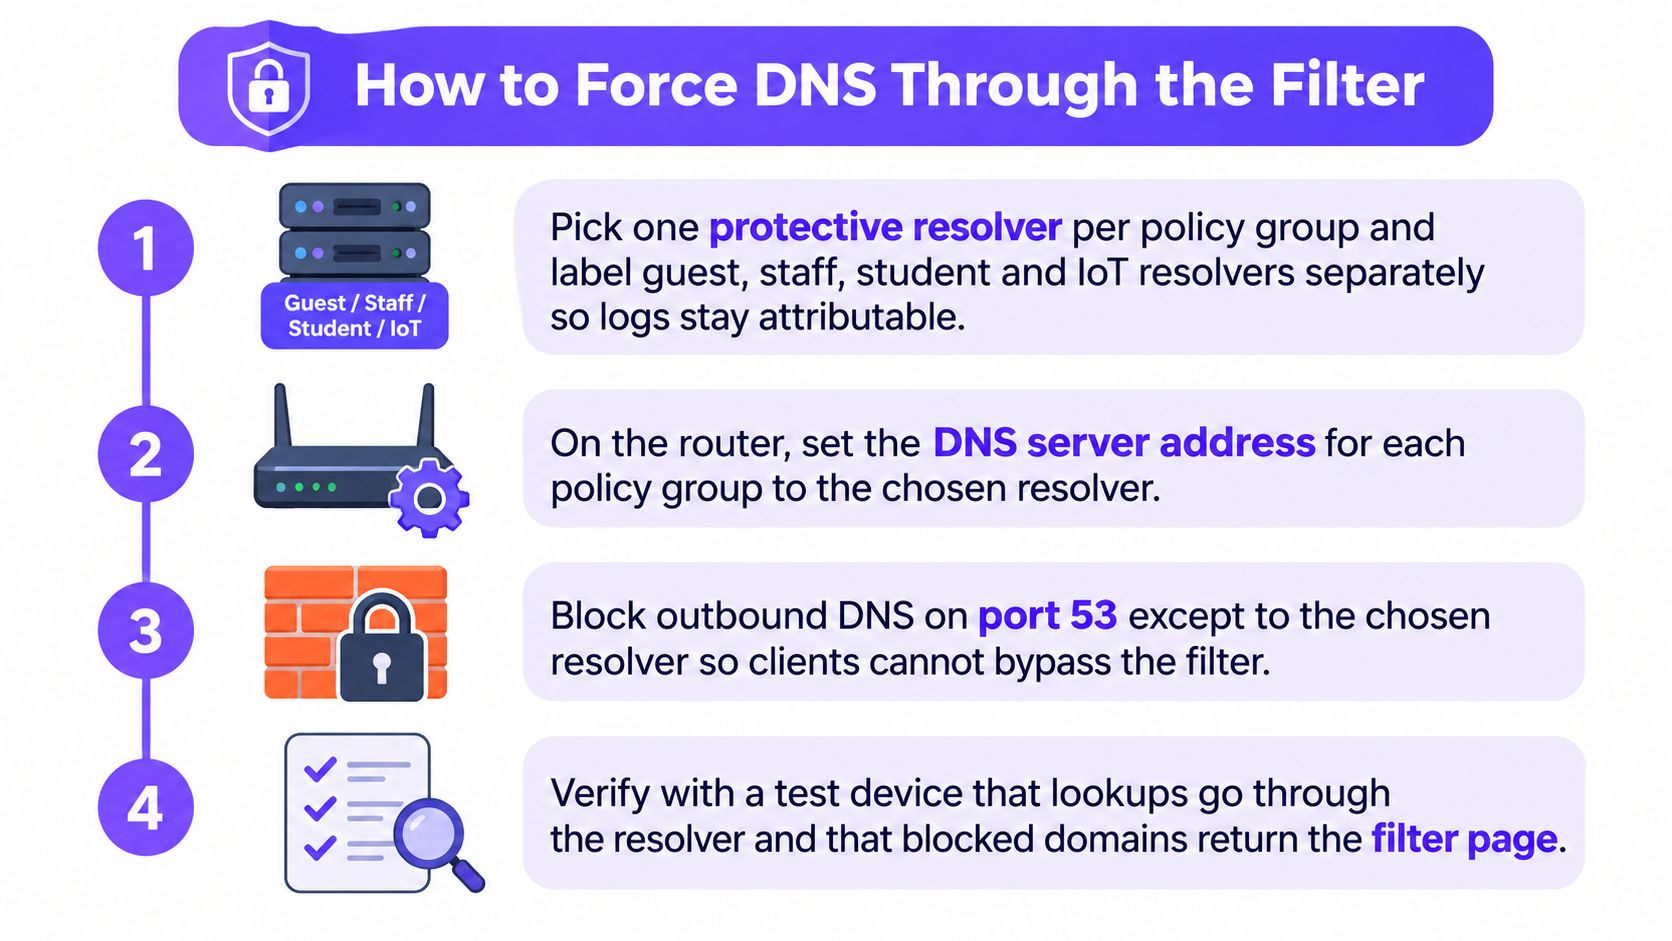
Escolha um resolver de proteção por grupo de políticas. Visitantes, funcionários, estudantes e dispositivos IoT recebem, cada um, a sua própria identidade de resolver e uma etiqueta nomeando o VLAN que ele atende. Seis semanas depois, essa etiqueta é a única coisa que torna um registro de consulta atribuível a uma rede.
Divulgue apenas esse resolver no escopo DHCP. Remova todos os resolvers públicos das opções do escopo. Um dispositivo que recebe dois usará o que responder primeiro, e metade da sua política desaparecerá.
Redirecione o DNS de saída nas portas UDP e TCP 53 para o resolver aprovado no gateway. O DHCP cobre apenas clientes que o solicitam de forma padrão. Um dispositivo com um resolver codificado de forma rígida (hard-coded), ou um aplicativo que traz o seu próprio, ignora totalmente o escopo.
Desative as dicas de raiz (root hints) e feche as rotas para resolvers não autorizados. As Diretrizes de Implementação de DNS Criptografado da CISA recomendam desativar mecanismos que burlam o DNS de proteção, citando especificamente dicas de raiz e rotas não autorizadas. Essa etapa é o que transforma uma sugestão em um ponto de aplicação obrigatória.
Defina o DNS criptografado explicitamente. Bloqueie ou direcione para sinkhole os endpoints de DNS-over-HTTPS que você não opera. Deixá-los abertos dá ao visitante uma forma viável de contornar a proteção por meio do menu do navegador. Se você não tiver certeza de quais clientes tentarão isso, o artigo como o DNS-over-HTTPS burla um filtro aborda os caminhos de descoberta que eles usam. Documente que uma VPN completa ainda sai da sua rede, já que nenhum controle na rede consegue inspecionar um túnel.
Ordene as camadas de políticas. Categoria adulta primeiro, depois Safe Search, em seguida as listas de permissões e bloqueios do local e, por fim, o agendamento. A ordem é importante quando duas regras entram em conflito, e você deseja que esse conflito seja sempre resolvido a favor da regra de proteção.
Configure como fail closed (fechado em caso de falha). Uma interrupção do resolver não deve se transformar em navegação aberta no WiFi para visitantes SSID. Manter o fail closed significa que os visitantes verão uma página de bloqueio durante um incidente, gerando um chamado de suporte em vez de um incidente de proteção e segurança.
Cubra o IPv6 com o mesmo redirecionamento. Diversas infraestruturas redirecionam o tráfego IPv4 com cuidado, mas deixam o caminho IPv6 paralelo intocado, fazendo com que um smartphone moderno acesse o site pelo protocolo que ninguém configurou.
Faça testes a partir de um dispositivo limpo. Um celular que nunca teve um agente instalado, conectado ao WiFi para visitantes SSID, resolvendo um domínio adulto conhecido. Nenhum endereço deve ser retornado e a página personalizada da marca deve ser exibida.
Uma armadilha que vale ressaltar a cada transição operacional é que uma página de bloqueio, isoladamente, pouco comprova. Um cliente com uma resposta armazenada em cache ou que acesse o mesmo host via IPv6 ainda pode estabelecer a conexão, mesmo que sua captura de tela pareça perfeita.
Páginas de bloqueio da pesquisa segura e relatórios
Force a pesquisa segura no resolvedor
O SafeSearch é uma configuração de navegador até que você o transforme em uma regra de rede. Aponte os hostnames de busca e vídeo para os registros de aplicação do provedor via CNAME de DNS no resolvedor que já executa a categoria adulta; em seguida, aplique a configuração equivalente para o segundo mecanismo de busca no mesmo resolvedor. A regra passa a valer para todos os dispositivos que realizam resoluções pelo seu filtro, em qualquer navegador e em janelas anônimas - nada que a alternância manual do usuário consiga garantir. Ela deixa de ser aplicada no instante em que o dispositivo contorna esse resolvedor: DNS criptografado para um provedor externo, um túnel VPN ou o uso de dados móveis contornam a sua política com a solicitação de busca.
Resultados de imagens e vídeos são a forma como materiais explícitos chegam quando o próprio domínio é um mecanismo de busca. O Safe Search remove resultados explícitos dessas interfaces e não substitui a categoria adulta; portanto, execute ambos. Vale a pena ler o funcionamento da aplicação do Google SafeSearch uma vez antes de afirmar que a configuração está ativa.
Crie a página de bloqueio uma única vez
Nome do local, uma frase de justificativa, um contato da recepção ou do suporte técnico. Sem tela de login, sem contagem regressiva e sem lista das outras categorias que você bloqueia, porque uma lista de categorias serve como um guia de teste para qualquer pessoa curiosa sobre o que mais está filtrado. Use a mesma página para bloqueios de categoria e de ameaças para que a recepção siga um único roteiro.
O visitante que compreende o bloqueio entra em contato com a recepção. O visitante que se depara com um erro genérico no navegador não contata ninguém e opta por tentar outra rede.
Consulte três relatórios, não apenas um
Divida o painel em três partes: bloqueios de categoria adulta, acessos à lista de permissões e consultas de phishing ou malware. Unificá-los transforma uma questão de dever de cuidado em um problema de laptop infectado, sendo que ambos possuem responsáveis e soluções distintas. Uma consulta de phishing bloqueada significa que a conexão nunca foi iniciada e que o dispositivo ainda precisa ser desconectado da rede. Um domínio adulto bloqueado indica que a política funcionou e nenhuma ação adicional é necessária. Faça a revisão semanalmente em vez de aguardar a primeira reclamação, pois um SSID de convidados sem nenhum bloqueio de categoria por duas semanas geralmente significa que o redirecionamento não está registrando logs.
Defina o período de retenção de consultas antes da entrada em produção e mantenha-o tão breve quanto permitir o aviso de privacidade do local. Reúna os dados de uso por local e por SSID em uma mesma revisão, possibilitando associar alterações de política a oscilações no tráfego.
O bloqueio de anúncios e rastreadores é opcional em ambientes com rede de visitantes congestionada e deve ser justificado como uma medida de capacidade, nunca como o motivo da política para conteúdo adulto. Mantenha os dois argumentos separados ao apresentá-los a um gestor do local.
Teste o bloqueio e corrija as falhas
Um filtro ativado não é garantia de um filtro funcional. Estruture o conjunto de testes uma única vez, execute-o a partir de cada rede e apresente os resultados com métricas claras para as partes interessadas.
As diretrizes do governo do Reino Unido exigem que escolas e faculdades testem se a filtragem bloqueia conteúdo adulto e analisem a eficácia do seu serviço de filtragem e monitoramento, em conjunto com listas reconhecidas de bloqueio de conteúdo ilegal (padrão essencial de filtragem e monitoramento). Esse é o padrão adequado para qualquer operador, não apenas para escolas.
O comparativo de 2025 entre sete produtos de controle parental demonstra a grande distância entre apenas ativar um recurso e a realidade: alguns sistemas não conseguiram bloquear até 96% dos domínios sensíveis, um permitiu mais de 95% dos sites de apostas e outro deixou cerca de um terço dos domínios acessíveis mesmo sob uma configuração infantil mais rigorosa (estudo IFIP TMA 2025).
Crie o conjunto de testes uma única vez
- Domínios adultos conhecidos, incluindo alguns registrados no último trimestre.
- Uma página de saúde sexual que deve permanecer aberta, para que o bloqueio excessivo seja medido junto ao bloqueio comum.
- Uma URL hospedada em CDN, pois a infraestrutura compartilhada burla listas de domínios simplistas.
- Pesquisa de imagens nos principais mecanismos de busca, onde materiais explícitos aparecem quando o domínio é um buscador.
- Um endereço de resolver público e um cliente de DNS-over-HTTPS, para comprovar que o redirecionamento funciona.
- Uma sessão de VPN, para lembrar a todos onde o controle termina.
Execute o conjunto a partir de cada SSID e VLAN e uma vez dentro de cada janela de agendamento, em HTTP e HTTPS, via IPv4 e IPv6.
Pontue em dois números
A revocação por categoria é calculada dividindo os casos proibidos bloqueados pelo total de casos proibidos. A taxa de falsos positivos corresponde aos casos permitidos bloqueados indevidamente divididos pelo total de casos permitidos. Relate ambos em conjunto, pois a análise isolada da revocação beneficia filtros que bloqueiam tudo indiscriminadamente.
| O que você vê | Causa provável | Solução |
|---|---|---|
| Site adulto ainda carrega no WiFi para visitantes | Dados móveis, VPN ou DNS-over-HTTPS | Confirme se o dispositivo está no SSID; bloqueie DNS criptografado não autorizado; indique a restrição de VPN nos termos de visitantes |
| O site carrega por alguns minutos e depois é bloqueado | Resposta DNS em cache | Limpe o cache no cliente e teste novamente após a expiração do TTL; teste novamente via IPv6 |
| VLAN da equipe bloqueada, de visitantes não | Escopo DHCP ainda anunciando um resolvedor público | Anuncie apenas o resolvedor de políticas e redirecione a porta 53 |
| Site de saúde sexual ou educação bloqueado | Bloqueio excessivo de categoria | Adicione o domínio à lista de permissões desse local; não desative a categoria |
| IoT ou controlador de porta offline | Política de visitantes aplicada ao VLAN errado | Separe o resolvedor e o rótulo; remova a política de conteúdo adulto da IoT |
| Página de bloqueio aparece, mas os registros estão vazios | Redirecionamento sem registro de consultas | Ative os registros do resolvedor e verifique a retenção |
| A política noturna nunca é aplicada | Agendamento vinculado ao fuso horário ou SSID errado | Vincule o agendamento ao SSID de visitantes e teste novamente dentro da janela |
Verifique com rigor: a ausência de consultas bloqueadas em uma rede de visitantes SSID movimentada deve ser tratada como falha de registro até que se prove o contrário.
Teste novamente após cada alteração de resolvedor, navegador, firmware ou política, pois uma resposta em cache esconde uma nova regra por horas. Registre exceções com um número de chamado, uma data de expiração e o SSID e, em seguida, revise-as mensalmente. Uma captura de tela da página de bloqueio não prova nada sobre se a conexão subjacente pode ser iniciada.
Coloque a política de visitantes no ar
Inicie a operação primeiro no SSID de convidados. Aplique a categoria adulta estrita, execute a bateria completa de testes a partir de um telefone pessoal que nunca tenha tido um agente instalado e, somente depois, estenda a política para redes corporativas ou de IoT. Mantenha a lista de permissões do local restrita até que surja o primeiro falso positivo real, garantindo que cada entrada seja justificada e não presumida. Publique a página de bloqueio personalizada antes que os usuários se deparem com ela e agende o novo teste da política programada para a mesma semana, para que a regra noturna seja validada dentro de sua própria janela de execução.
Uma infraestrutura com muitos SSIDs, VLANs e locais exige que a política seja mantida em um único lugar, em vez de em uma planilha por localidade. Uma camada de DNS de proteção em nuvem faz exatamente isso. O Purple Shield verifica cada consulta em relação a categorias de conteúdo, listas de permissão e bloqueio, ao cronograma da rede e à inteligência contra ameaças, operando de forma independente em qualquer rede WiFi ou no Purple Access sem a necessidade de appliances ou instalações nos dispositivos dos convidados. Se um domínio for bloqueado, a conexão nem chega a ser iniciada e o dispositivo visualiza a página de bloqueio personalizada do local.
A proteção contra ameaças decorre da mesma consulta, bloqueando comunicações de comando e controle, bem como domínios conhecidos de phishing e malware, antes mesmo do início da conexão. Isso não substitui a validação de categorias voltadas ao público adulto. Execute ambos, pontue ambos e preserve as evidências.
Purple Shield é uma solução de DNS protetor e filtragem de conteúdo desenvolvida para redes WiFi WiFi de convidados, públicas e de estudantes. Assim, a categoria adulta, a aplicação do Safe Search e a página de bloqueio personalizada ficam em uma única camada em cada SSID, VLAN e local que você opera, sem necessidade de appliance ou instalação no dispositivo do visitante. O Purple Shield oferece relatórios por rede de URLs bloqueadas, ameaças e uso em um único painel.