
Como configurar a segmentação de rede para convidados e funcionários
Segmentação de rede passo a passo para locais de eventos, escritórios e escolas: mapeie SSIDs e VLANs, defina regras de firewall e proteja dispositivos de IoT e convidados com segurança.
Published 27 de outubro de 2026
Suponha que você gerencie um hotel de 60 quartos onde os PCs da recepção, terminais de cartão e o WiFi para visitantes compartilham uma mesma sub-rede sem divisão. Tudo funciona, mas o celular infectado de um visitante pode tentar conexões com o caixa porque nada os separa.
Você precisa interromper essa acessibilidade sem comprometer pagamentos, impressões ou as TVs dos quartos. A segmentação de rede é bem-sucedida quando você sabe do que cada dispositivo precisa, testa as restrições propostas e mantém um plano de reversão pronto. Um diagrama organizado por si só não resolverá isso.
Índice
- O mapa de segmentos que a maioria dos locais e escritórios precisa
- Como inventariar dispositivos e fluxos antes da migração
- Como criar VLANs e SSIDs para cada grupo
- Como escrever regras de firewall entre segmentos
- Casos especiais para IoT, redes médicas e compartilhadas
- Solução de problemas de interrupções após uma alteração de segmentação
- Escolha uma rede para segmentar esta semana
O mapa de segmentos que a maioria dos locais e escritórios precisa
Comece com as funções de negócios, não com as portas do switch. Notebooks da recepção e celulares de visitantes precisam de acessos diferentes, mesmo quando se conectam através do mesmo ponto de acesso.
Em 2025, 90% das organizações relataram adotar algum tipo de segmentação de rede, enquanto 35% haviam implementado a microsegmentação, de acordo com a pesquisa global da Akamai com 1.200 líderes de tecnologia e segurança. Ter segmentos não é o mesmo que controlar cada conexão dentro deles.
A SP 800-207 da NIST, Zero Trust Architecture, rejeita a confiança implícita baseada unicamente na localização da rede. Estar na VLAN da equipe não é prova de que um dispositivo deve acessar a folha de pagamento, a administração das câmeras ou todos os outros notebooks da equipe.
Dê a cada grupo um limite claro
Use este esquema de numeração de exemplo como uma configuração inicial, não como um padrão universal.
Mapa de segmentação para um local, escritório ou escola
| Grupo | SSID típico | VLAN | Nível de confiança | Filtragem |
|---|---|---|---|---|
| Notebooks e caixas da equipe | Staff-Corp | 10 | Confiável | Apenas defesa contra ameaças |
| Back office e servidores | Apenas cabeado | 20 | Confiável | Apenas defesa contra ameaças |
| Impressoras e quiosques | Apenas cabeado | 25 | Restrito | Apenas defesa contra ameaças |
| Guest WiFi | Guest | 30 | Não confiável | Filtro de categoria e Safe Search |
| Nível pago | Paid-WiFi | 50 | Não confiável | Filtro de categoria e limite de largura de banda |
| IoT: câmeras, sensores, TVs | IoT-PSK | 60 | Limitado | Defesa contra ameaças e nuvem na lista de permissões |
| Residentes ou estudantes | Resident | 70 | Não confiável | Proteção configurada por VLAN |
| Gerenciamento | Cabeado, jump host | 99 | Restrito | Apenas administradores |
Confiável refere-se a funcionários gerenciados e equipamentos do back-office, não a acesso ilimitado. Restrito abrange dispositivos e interfaces de administração que precisam de conexões estritamente definidas. Dispositivos limitados recebem apenas os serviços operacionais necessários. Usuários não confiáveis recebem acesso à internet sem uma rota para os sistemas corporativos.
O nível pago permanece não confiável. Comprar um acesso mais rápido não significa comprar acesso à recepção, e um limite de largura de banda pertence ao gateway ou controlador, não a uma política de DNS. Para isolamento de guest WiFi, o limite deve permanecer intacto independentemente do pacote de acesso.
Não crie todas as linhas se o seu local não precisar delas. Por outro lado, caixas registradoras e notebooks da equipe podem merecer segmentos separados quando os requisitos de pagamento ou o risco justificarem essa divisão.
Regra de design: Dê a cada segmento um proprietário nomeado e um motivo declarado para existir. Exclua segmentos que ninguém consiga explicar.
Para um local pequeno, um design inicial pode usar de cinco a oito segmentos. Trate isso como um intervalo de planejamento, não como uma meta: limites significativos importam mais do que a quantidade.
Como inventariar dispositivos e fluxos antes da migração
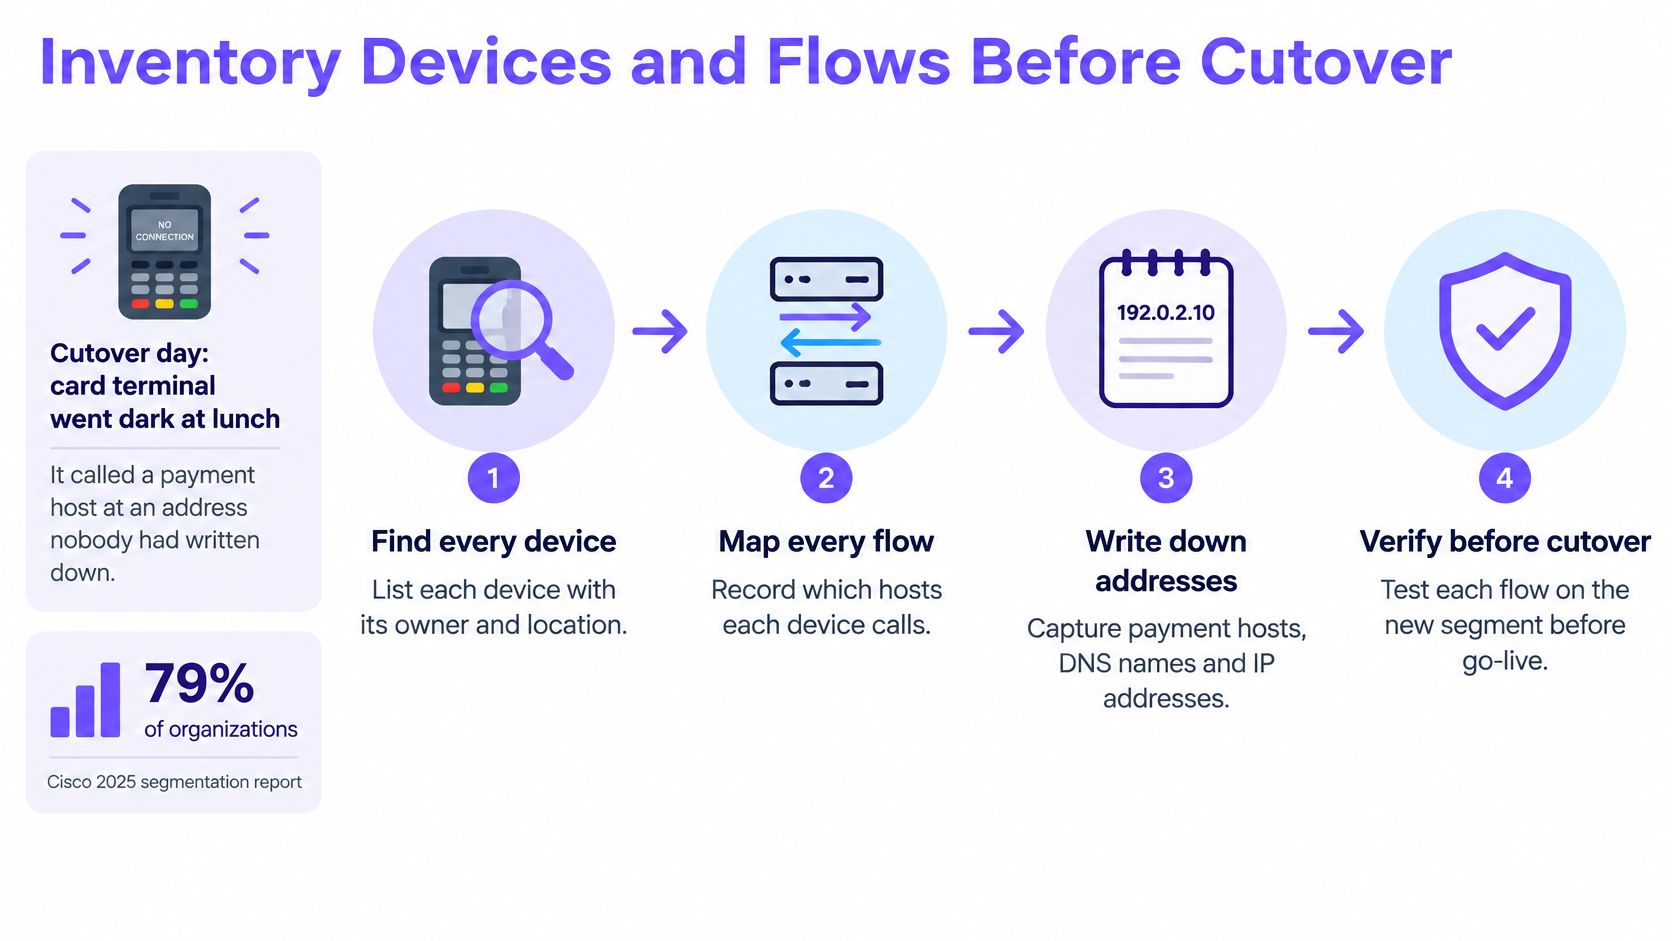
Suponha que um terminal de cartão pare de funcionar no horário do almoço no dia da transição. O fornecedor documentou o serviço de pagamento principal, mas ninguém registrou o host adicional que ele contata durante a liquidação.
Essa falta de dependência é o motivo pelo qual o inventário vem antes da aplicação de políticas. O relatório de segmentação de 2025 da Cisco revelou que 79% das organizações consideravam a segmentação uma prioridade máxima, mas apenas 33% haviam implementado totalmente a macro e a microsegmentação, com a visibilidade de ativos, fluxos de comunicação e manutenção de políticas entre as principais barreiras.
Crie um inventário que você possa transformar em regras
Encontre dispositivos a partir de registros sobrepostos. Exporte as concessões de DHCP e tabelas ARP durante o período de descoberta; eu recomendaria duas semanas inicialmente, estendendo o prazo para equipamentos pouco utilizados. Adicione tabelas MAC de switches, associações sem fio e registros de endereços estáticos, pois o DHCP sozinho não detecta dispositivos de endereço fixo e equipamentos que não foram ligados.
Atribua um grupo e um proprietário designado. Registre o endereço MAC, o fornecedor informado, a localização, a porta do switch ou SSID, a finalidade e a pessoa responsável. A identificação do fornecedor é uma pista, não uma prova, especialmente com endereços MAC sem fio aleatórios; o guia de inventário de ativos da Reworx Recycling é útil para organizar o registro de ativos subjacente.
Capture a comunicação real. Use NetFlow, sFlow ou logs de sessão do firewall para registrar origens, destinos, protocolos e portas. Verifique onde os coletores estão localizados, pois o tráfego comutado localmente em uma VLAN pode nunca chegar ao firewall.
Descreva os serviços necessários. Documente o processamento de pagamentos, impressão, sincronização de horário e outras dependências aprovadas, incluindo quem confirmou cada requisito. Não reduza um dispositivo a uma contagem arbitrária de serviços: o planejamento de segurança para BYOD também precisa da identidade do usuário e do status de gerenciamento do dispositivo, não apenas dos endereços.
O fluxo de trabalho deve conectar a descoberta de dispositivos a um teste real de conectividade.
Observe antes de aplicar
Execute as regras propostas em modo de apenas monitoramento. Após criar as VLANs e as rascunhos de políticas, use simulação de políticas, regras de sombra ou negações em potencial registradas; eu agendaria de duas a quatro semanas onde os ciclos de negócios exigirem. Não confunda logs normais de permissão com provas de que a política de negação proposta foi avaliada.
Resolva dispositivos sem proprietário. Submeta equipamentos não identificados a um processo de quarentena controlado com a equipe operacional. Não desconecte abruptamente algo que possa ser um painel de alarme de incêndio, dispositivo clínico ou controlador predial; identifique sua função de segurança e organize uma migração supervisionada.
Meu critério de aplicação seria de sete dias consecutivos sem bloqueios potenciais não explicados, incluindo atividades comerciais representativas. Uma conexão não explicada precisa de investigação, não de uma permissão automática.
Como criar VLANs e SSIDs para cada grupo
Uma numeração consistente torna uma regra legível muito tempo após a transição. Quando a IoT sempre usa o mesmo identificador de VLAN em seus locais, um engenheiro pode interpretar um log de bloqueio sem precisar procurar em notas de instalação antigas.
Mantenha as atribuições de portas pretendidas ao lado do registro de cabeamento físico.
Construa a rede sem migrar todos de uma vez
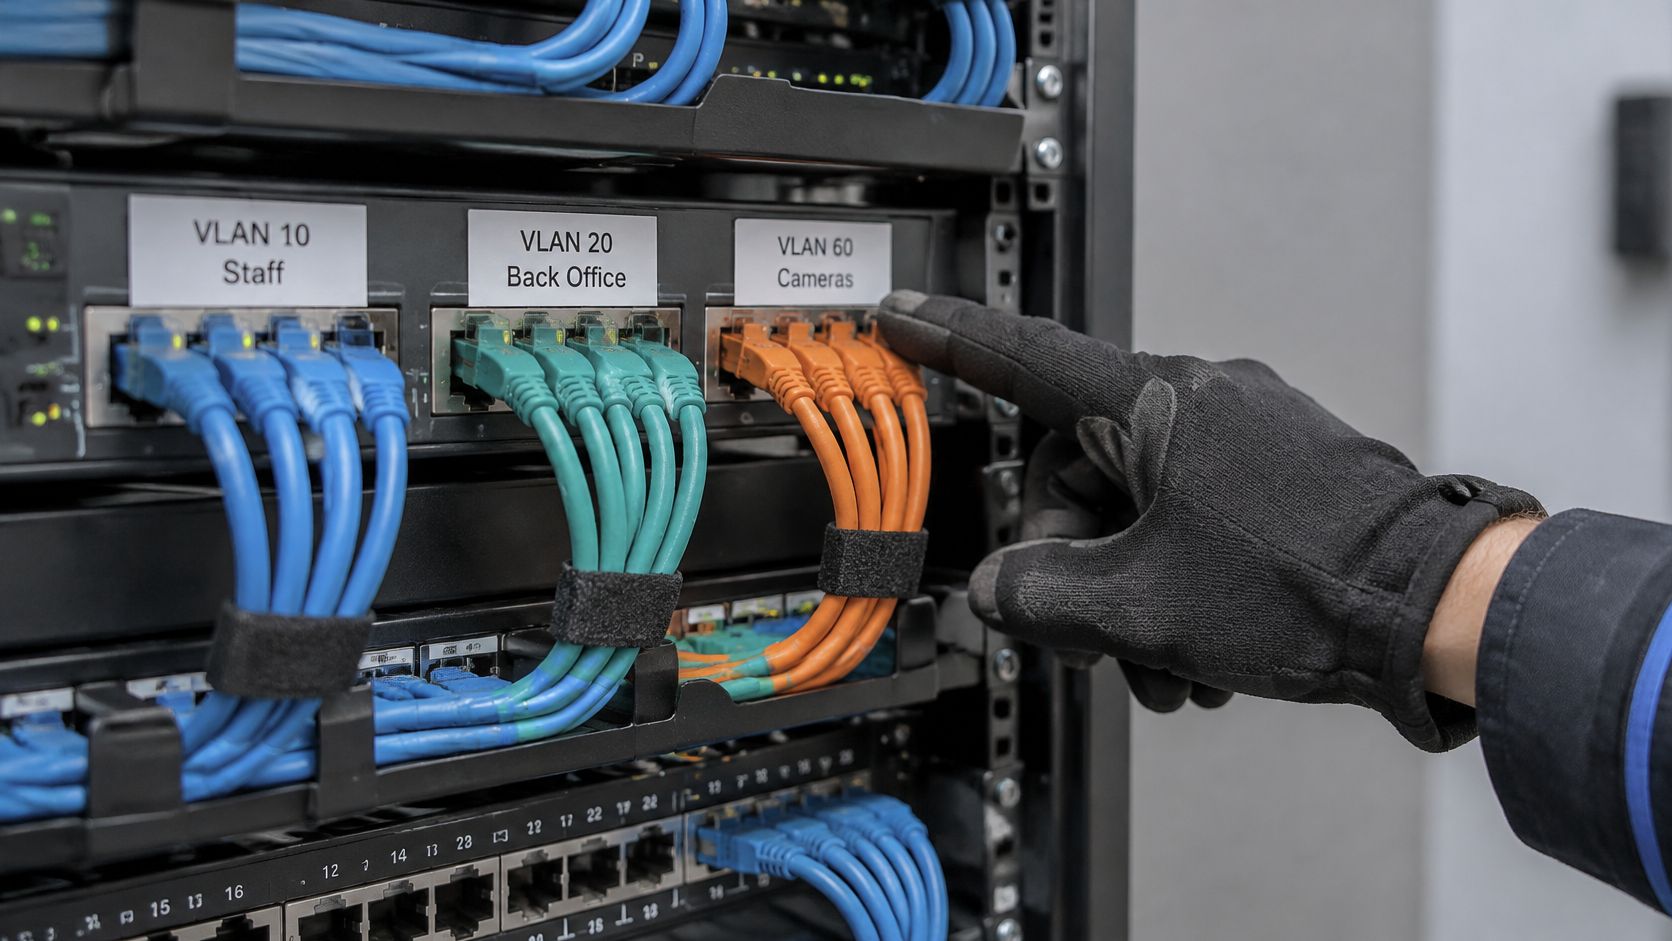
Reserve os blocos de VLAN. Para este exemplo, use equipe 10, back office 20, impressoras 25, visitantes 30, pago 50, IoT 60, residentes 70 e gerenciamento 99. Aplique esses identificadores de forma consistente na configuração do switch, objetos do firewall e documentação para que nomes semelhantes não ocultem redes diferentes.
Crie escopos de endereçamento e DHCP separados. Uma sub-rede /24 por VLAN é um projeto inicial viável para um local modesto, mas dimensione os escopos de visitantes de acordo com os dispositivos simultâneos esperados e a rotatividade de concessões. Reserve endereços para servidores, impressoras e gravadores de vídeo em rede e confirme se o relay DHCP atinge o servidor correto sem expor serviços não relacionados.
Mapeie cada SSID de exemplo para a VLAN pretendida. Configure esse mapeamento no controlador sem fio e verifique-o no switch. Não transmita todos os SSIDs em todos os lugares: anuncie o acesso de residentes em áreas de acomodação e deixe-o desativado nos pontos de acesso da recepção, onde ele não tem utilidade.
Escolha a autenticação para a população de dispositivos. Use WPA2- ou WPA3-Enterprise com EAP-TLS e certificados fornecidos por MDM para notebooks corporativos gerenciados. Para IoT compatível, prefira credenciais de dispositivos individuais; onde isso não for suportado, use um WPA2-PSK separado por classe de dispositivo e documente a rotação. Redes de visitantes e pagas podem usar Captive Portals, mas um portal isolado não criptografa o tráfego de rádio.
Verifique o caminho de comutação
Limite cada trunk de ponto de acesso. Permita apenas as VLANs com tag que esse ponto de acesso atende, com configuração correspondente em ambas as extremidades. Configure explicitamente a VLAN nativa em vez de deixar um padrão não explicado; inconsistências podem colocar tráfego sem tag na rede errada ou tornar um ponto de acesso inacessível.
Habilite o isolamento de clientes públicos. Aplique-o a SSIDs de convidados, pagos e outros SSIDs públicos compartilhados e, em seguida, verifique se a controladora também impede a comunicação entre clientes em pontos de acesso diferentes. O isolamento sem fio não protege automaticamente contra pares cabeados ou caminhos roteados, portanto, aplique esses limites separadamente.
Teste a associação e o encaminhamento. Use um laptop e um celular em cada SSID anunciado, verificando a sub-rede atribuída, o gateway, o resolutor e o comportamento de autenticação. Confirme as tags de VLAN por meio de diagnósticos da controladora, contadores do switch ou captura de pacotes, em vez de presumir que uma conexão de internet bem-sucedida prova que o mapeamento está correto.
Mantenha o roteamento por meio do ponto de aplicação pretendido. Se um switch core rotear entre VLANs sem que o firewall ou ACLs equivalentes vejam o tráfego, sua política de firewall não protegerá esse caminho.
Um teste bem-sucedido inclui uma falha esperada: o dispositivo do visitante alcança a internet, mas não consegue estabelecer uma conexão com um serviço interno.
Salve a configuração funcional antes de cada lote de migração. Preserve um caminho de gerenciamento independente para que uma alteração de trunk com falha não remova sua capacidade de repará-la.
Como escrever regras de firewall entre segmentos
Um notebook de funcionário precisa de uma impressora, um celular de visitante precisa de internet e uma câmera precisa alcançar seu gravador. Escreva regras para esses fluxos específicos e, em seguida, negue tudo o mais entre os segmentos. Em uma base de regras de primeira correspondência, uma permissão ampla acima de uma negação específica anula a restrição, portanto, verifique tanto a ordem das regras quanto a lista de regras.
Firewalls stateful normalmente permitem respostas a uma conexão estabelecida. Uma regra de retorno separada é desnecessária, a menos que um dispositivo inicie uma nova conexão de retorno.
Transforme dependências em permissões restritas
Fluxos permitidos entre segmentos
| Origem | Destino | Decisão | Notas |
|---|---|---|---|
| Funcionários (VLAN 10) | Internet | Permitir | Filtragem de DNS aplicada |
| Funcionários (VLAN 10) | Impressoras nomeadas (VLAN 25) | Permitir | Apenas portas de impressão nomeadas |
| Funcionários (VLAN 10) | IoT (VLAN 60) | Negar | Exceto endereço de NVR para câmeras |
| Visitante (VLAN 30) | Internet | Permitir | Filtragem de categorias e Pesquisa Segura |
| Visitante (VLAN 30) | Funcionários (VLAN 10) | Negar | Isolamento de cliente mais bloqueio stateful |
| Visitante (VLAN 30) | Qualquer VLAN interna | Negar | Sem acesso cruzado entre redes |
| Qualquer | Qualquer | Negar | Regra padrão, registrada em log |
Este é um resumo de política, não uma ordem literal de regras. Coloque a exceção específica de NVR para câmera acima do bloqueio de IoT. Se o NVR estiver fora do segmento da equipe, use seu segmento de origem real.
Prepare o bloqueio padrão em modo de apenas monitoramento. Compare os bloqueios em potencial registrados nos logs com o inventário de fluxo antes de aplicar a regra. Limite a taxa de logs repetitivos, se necessário, mantendo detalhes suficientes para identificar um serviço interrompido.
Permita apenas destinos e portas nomeados. Registre a origem, o destino, o protocolo, a porta, o proprietário e a finalidade de cada regra. A impressão pode usar TCP 631 ou TCP 9100; permita apenas o protocolo exigido pela impressora, e não o acesso a toda a VLAN da impressora.
Restrinja a saída de DNS. Permita TCP e UDP 53 apenas para os resolutores escolhidos. Onde houver suporte, controle também o DNS criptografado não autorizado. Essas regras reduzem rotas de desvio, mas não podem impedir todos os túneis ou conexões de endereço direto.
Atribua um proprietário e uma data de revisão para cada exceção. Revise as regras regularmente e sinalize aquelas sem acessos durante um janela de observação de dois meses. Verifique se há necessidades sazonais, de emergência e de recuperação antes da remoção e atribua uma data de expiração para exceções temporárias.
Adicione identidade e filtragem sem confundir suas funções
A NIST SP 800-207, Zero Trust Architecture move as decisões de acesso para longe de endereços IP, sub-redes e perímetros, direcionando-as às identidades de usuários, dispositivos e serviços. Onde houver suporte, use a identidade autenticada de usuário e dispositivo, incluindo certificados, em vez de conceder acesso aos funcionários apenas por meio de associação a VLAN.
Para uma análise independente do tratamento de exceções e caminhos de aplicação de regras, os serviços de segurança cibernética da Wisenet Security oferecem suporte especializado.
A filtragem na camada de DNS funciona atrás do firewall: ela aplica políticas de conteúdo e bloqueia domínios de comando e controle conhecidos por rede. Ela complementa as regras de alcançabilidade, mas não as substitui. Cada rede pode ter sua própria política, com URLs bloqueadas, análise de ameaças e uso visíveis ao lado dessa política em um único painel.
Casos especiais para IoT, redes médicas e compartilhadas
Uma VLAN por categoria de dispositivo é um ponto de partida, não uma contenção completa. Câmeras na mesma sub-rede ainda podem alcançar umas às outras, e uma rede de TV compartilhada pode expor alvos de transmissão aos quartos errados.
Ambientes clínicos tornam essas distinções particularmente importantes.
Restrinja dispositivos que não podem executar agentes
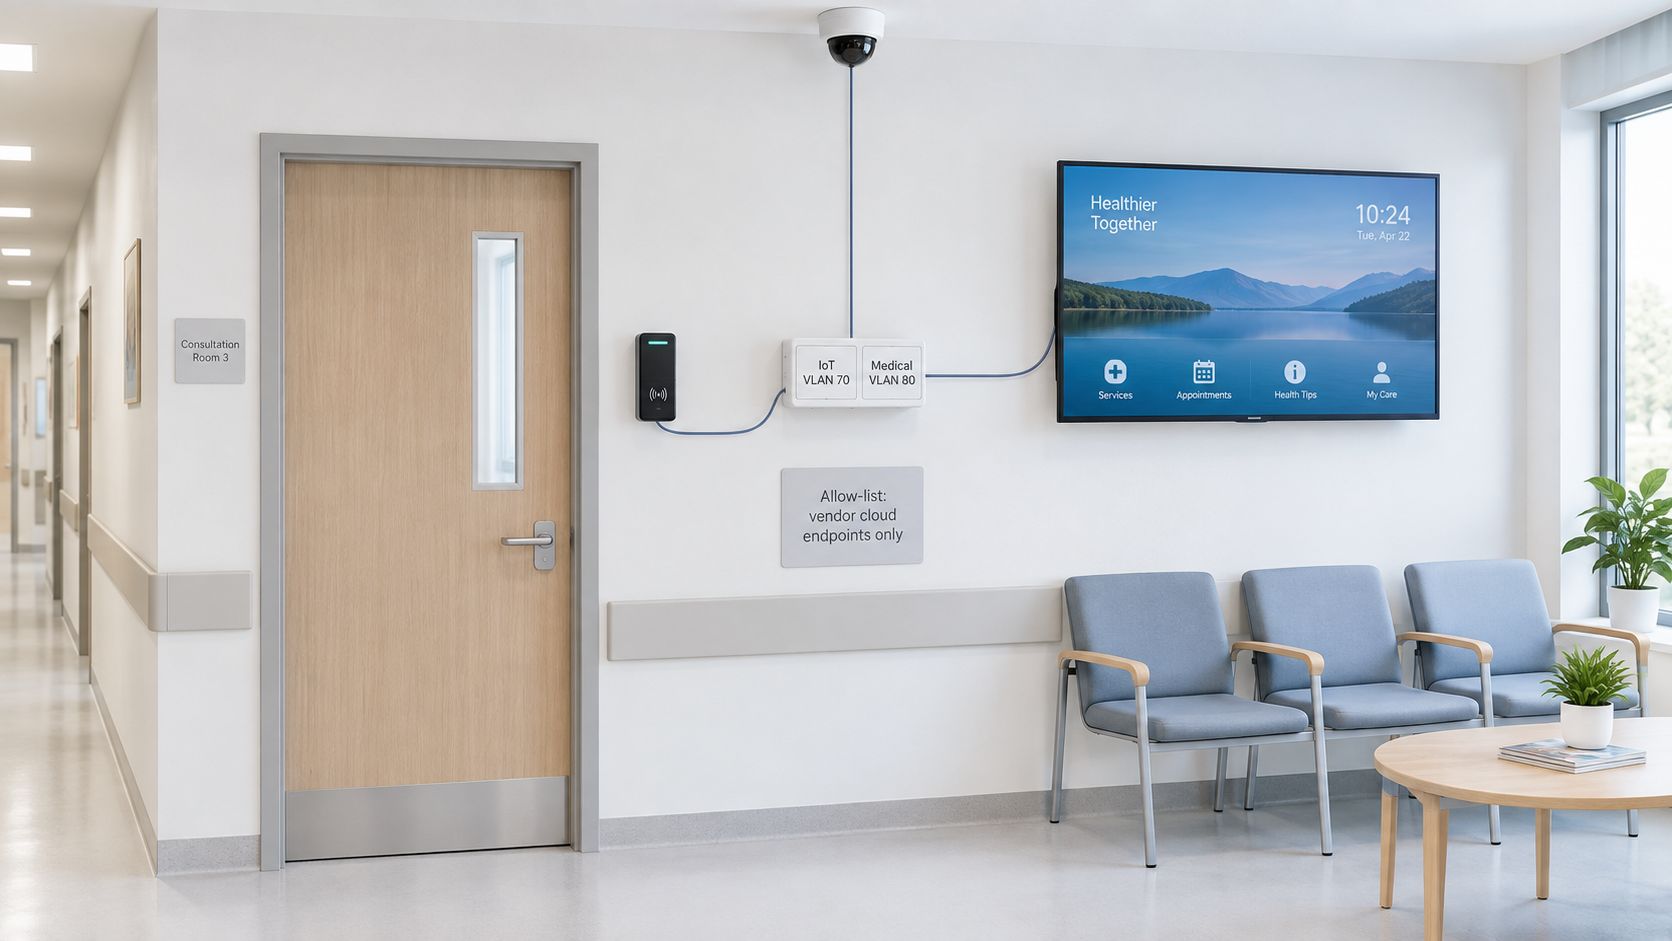
Câmeras, leitores de crachá e TVs. Muitos não conseguem aceitar softwares de segurança de endpoint. Use controles de porta de switch ou VLANs privadas onde disponível, restrinja a administração e permita apenas os serviços locais necessários e destinos na nuvem do fornecedor. Para a contenção de rede IoT e OT, as listas de permissões de destino precisam de manutenção porque os fornecedores podem alterar a infraestrutura de hospedagem.
Equipamentos médicos. Mantenha os dispositivos clínicos fora das redes de visitantes e valide a comunicação com o responsável clínico e o fornecedor. Use um segmento clínico restrito com fluxos de aplicação estritamente aprovados; roteie o acesso administrativo por meio de um jump host controlado em vez de forçar o tráfego de aplicações clínicas através dele.
A visibilidade continua sendo um fator limitante: o estudo de impacto em segmentação de 2025 da Akamai relatou que organizações que usam microsegmentação contiveram ransomware 21,4% mais rápido, enquanto apenas 39% das organizações entrevistadas afirmaram ter forte visibilidade em ativos segmentados. Essas descobertas reforçam a necessidade de medir a comunicação real antes de restringir as permissões.
Preserve funções legítimas de redes compartilhadas
Transmissão em um quarto de hotel. O Chromecast e o AirPlay usam comumente a descoberta via mDNS, a qual pode ser interrompida pelo isolamento e pelos limites de sub-rede. Use um agente de transmissão que pareie o hóspede com a TV correta do quarto; encaminhar o mDNS isoladamente não autoriza o usuário nem permite a sessão de mídia com segurança.
Portais e pagamentos. Permita o portal, o serviço de DNS escolhido e as dependências de autenticação ou pagamento necessárias antes do login. Teste redirecionamentos e validação de certificados, não apenas a página de destino, e verifique se as chamadas de emergência e os serviços de acessibilidade permanecem utilizáveis.
O comportamento da rede compartilhada precisa de testes tanto do lado do usuário quanto do switch.
Dispositivos pessoais e residentes. Forneça ao BYOD seu próprio SSID e política em vez de compartilhar credenciais corporativas. Em escolas e alojamentos, separe os grupos de proteção contra abusos conforme necessário, incluindo residentes mais jovens e adultos, sem presumir que um prédio compartilhado significa uma política de acesso compartilhada.
Solução de problemas após uma alteração de segmentação
Confirme a VLAN do dispositivo e a sub-rede atribuída primeiro. Em seguida, reproduza a falha, leia o log de negação e inspecione a regra correspondente, incluindo sua ordem.
Um erro de aplicação não é prova de um problema no firewall. Um escopo DHCP incorreto, uma tag ausente ou um resolvedor inacessível podem gerar a mesma reclamação.
Diagnostique a dependência com falha
Sintomas após a segmentação, causas prováveis e primeiras verificações
| Sintoma | Causa provável | Primeira verificação |
|---|---|---|
| A impressora desaparece dos laptops da equipe | O mDNS não está alcançando a VLAN da equipe | Teste a impressão direta e, em seguida, inspecione o gateway mDNS atribuído |
| O visitante não consegue transmitir para uma TV | A isolamento de clientes bloqueia o tráfego entre pares | Use uma VLAN de transmissão ou permita mDNS apenas para essa TV |
| A página do Captive Portal de visitantes não carrega | O endereço do portal está bloqueado antes do login | Permita o endereço do portal e o DNS antes da regra de negação |
| Terminal de cartão offline após a transição | Porta do host ausente na regra de permissão do POS | Verifique a lista de portas do fornecedor e leia os logs de negação da VLAN 10 |
| A câmera para de gravar | Sessão entre NVR e câmera bloqueada | Verifique a VLAN de origem, o destino da câmera e as portas de gravação configuradas |
| A equipe na VPN não consegue acessar o compartilhamento de arquivos | O pool de endereços da VPN não possui regra de permissão | Adicione o pool da VPN à regra de permissão da equipe |
| Os dispositivos de visitantes não conseguem resolver nomes | DNS enviado para um resolvedor fora da lista de permissões | Permita o DNS apenas para o resolvedor com filtragem |
Trate isso como pontos de partida diagnósticos. Um pool de VPN deve receber apenas o acesso pretendido aos serviços de arquivos, e a transmissão ainda precisa de portas de sessão aprovadas após a descoberta funcionar.
Reverta o menor limite afetado
Mantenha a configuração anterior e um registro de cada alteração. Reverta a VLAN, trunk ou lote de regras afetado em vez de restaurar todo o local por reflexo; uma reversão mais ampla é reservada para uma falha compartilhada que realmente a exija.
Nossos clientes analisam URLs bloqueadas, análises de ameaças e uso, além de ajustar políticas em um único painel. Compare essas evidências com os logs do firewall para distinguir um bloqueio de política de conteúdo de uma negação no nível de transporte.
Disciplina de rollback: Restaure uma configuração conhecida, não uma permissão qualquer-para-qualquer improvisada.
A solução tentadora é ampliar o acesso dos funcionários a qualquer destino até que as reclamações parem. Em vez disso, encontre o endpoint ou porta ausente, adicione a exceção específica e teste novamente tanto o serviço em funcionamento quanto o limite que ele não deve ultrapassar.
Escolha uma rede para segmentar esta semana
Eu começaria com o WiFi de visitantes. Ele geralmente carrega menos tráfego sensível ao negócio do que os sistemas da equipe e possui o limite pretendido mais claro: usuários públicos não devem alcançar recursos internos.
Use este cronograma de quatro semanas como um plano de implantação provisório, não como um prazo que se sobrepõe a evidências.
- Semana um: Faça o inventário da infraestrutura de visitantes, dependências e proprietários. Prepare os casos de teste e o rollback.
- Semana duas: Crie a VLAN e o SSID de visitantes e, em seguida, avalie as restrições propostas no modo apenas monitoramento.
- Semana três: Aplique o bloqueio nessa VLAN de visitantes somente quando o critério de aceitação for atingido. Teste portais, pagamentos e isolamento.
- Semana quatro: Revise as falhas, encerre exceções temporárias e decida se a equipe ou IoT está pronta para a fase de descoberta.
A cada decisão semanal, passe os itens não resolvidos adiante em vez de avançar automaticamente. Aplique o mesmo critério de aceitação de registros limpos durante os testes de política; se a janela de observação não estiver completa, estenda o cronograma.
O Purple Shield adiciona uma camada DNS que filtra conteúdo, bloqueia ameaças e remove anúncios em dispositivos e redes, com políticas por SSID, VLAN e local em um único painel. Nosso processo de integração concede a cada rede de cliente sua própria política para visitantes, funcionários, alunos, residentes ou planos pagos.
A segmentação está concluída quando cada dispositivo tem um proprietário e um motivo declarado para alcançar cada segmento.
O Purple Shield oferece proteção de DNS e filtragem de conteúdo específicas para cada rede atrás do seu firewall existente, inclusive para dispositivos não gerenciados de visitantes e IoT. Visite o Purple Shield para explorar políticas que se adaptem à sua implantação em etapas de segmentação.