
Guia de segurança DNS: DNSSEC, DoH, DoT e DNS de proteção
Saiba como funciona a segurança DNS, do DNSSEC e DoH ao DNS de proteção e sinkholing, e quais controles cada rede precisa.
Published 11 de novembro de 2026
Um convidado em seu saguão conecta-se ao WiFiWiFi gratuito e toca em um link de uma marca em que já confia. O telefone não abre a página de imediato. Ele pergunta onde esse nome está localizado. Se você forjar a resposta, o navegador irá para um servidor idêntico enquanto o ícone de cadeado ainda parecerá normal. Se você deixar passar uma resposta real para um kit de phishing, a conexão ainda assim será iniciada. Hotéis, campi, hospitais, órgãos públicos e aeroportos veem isso todos os dias, porque quase toda visita começa com essa pergunta. A segurança do DNS é o conjunto de verificações que você aplica a ela: a resposta é legítima? A pergunta está oculta para as pessoas no caminho? E este destino é algo que esta rede deve permitir?
Índice
- Por que a consulta de DNS é um ponto de controle de segurança
- Comparativo rápido dos controles de segurança de DNS
- Como o DNSSEC comprova que uma resposta de DNS é autêntica
- Criptografando consultas de DNS com DoH e DoT
- Como o DNS protetivo e o Sinkholing bloqueiam dispositivos infectados
- Onde o DNS criptografado e as listas de bloqueio falham
- Defina seus controles de segurança de DNS rede por rede
Por que sua consulta de DNS é um ponto de controle de segurança
Um nome pode ser assinado, oculto e ainda assim levar a algum lugar que você nunca permitiria. É por isso que a consulta importa: antes que um telefone abra um site, uma TV carregue um aplicativo ou um caixa sincronize, ele pergunta ao DNS para onde ir, e a rede responde primeiro.
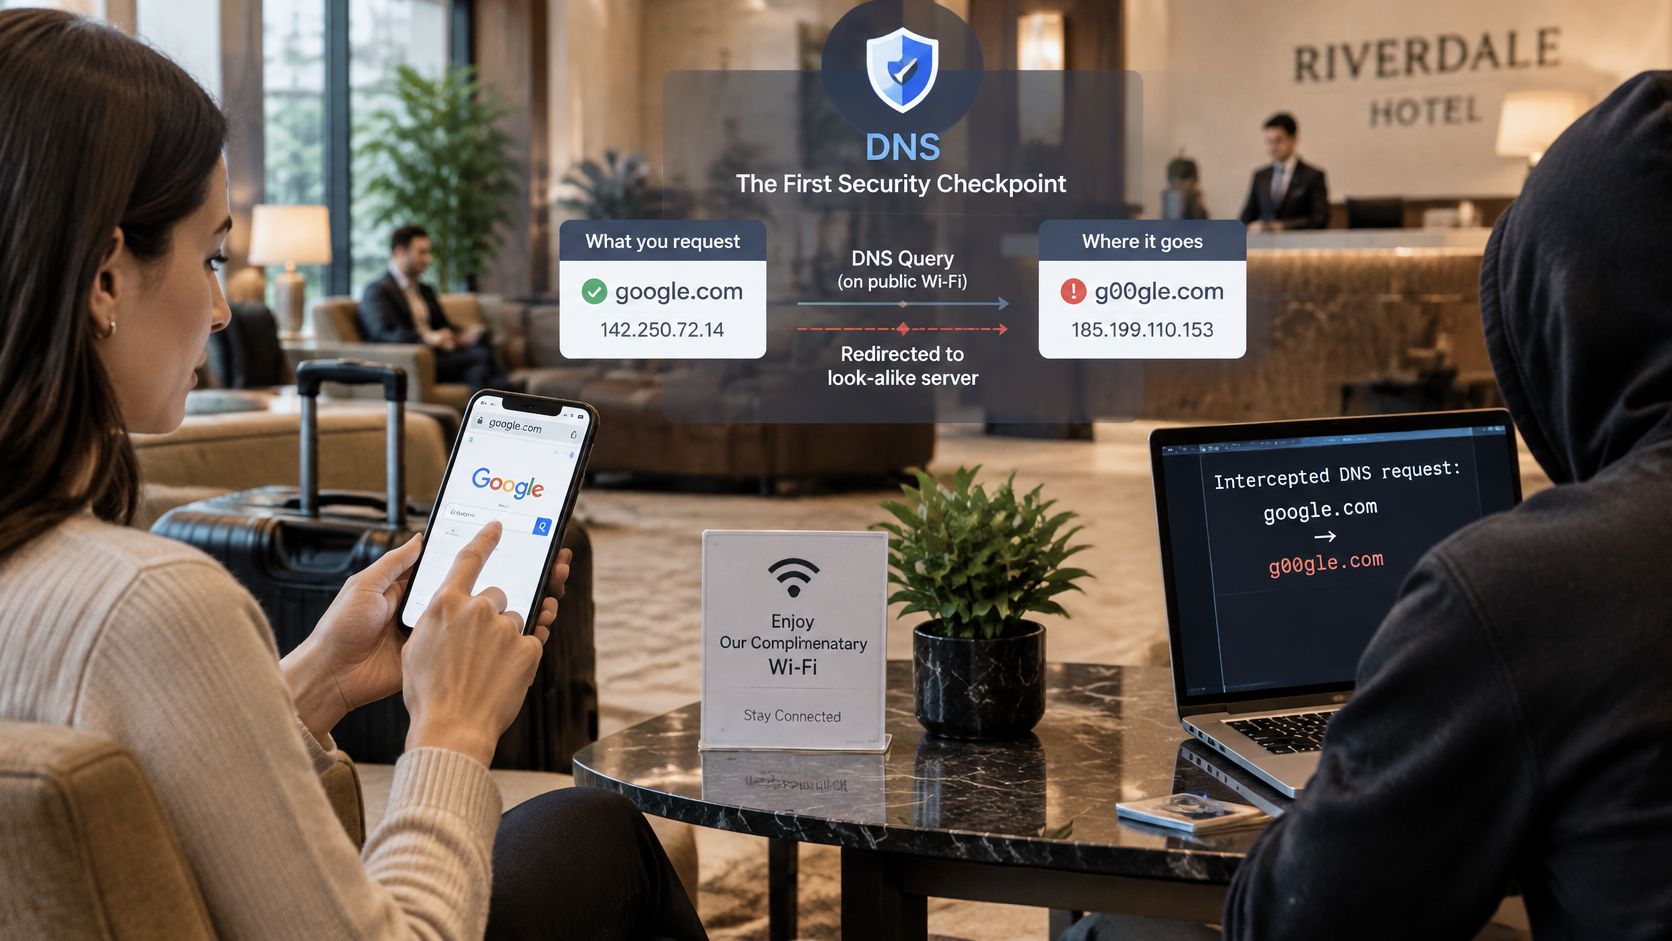
Considere essa resposta como um ponto de verificação com três testes distintos. O registro foi alterado após o proprietário publicá-lo? As pessoas no caminho conseguem ler o nome que está sendo solicitado? Este local, escola, ala hospitalar ou rede de convidados deve permitir que a conexão seja iniciada? Em 2015, materiais do APNIC relataram a implantação do DNSSEC em 630 de 808 domínios de nível superior, ou 78%, embora apenas cerca de 12% dos resolvedores estivessem validando essas respostas na época. A adoção continuou avançando desde então, e a lição permanece a mesma: a autenticidade prova que a resposta é legítima, enquanto a política ainda decide se o destino pertence a este lugar.
Três tarefas, não apenas uma opção
- Autenticidade. Prove que o registro não foi alterado após a publicação pelo proprietário.
- Confidencialidade. Impeça que alguém no caminho leia cada nome solicitado por um dispositivo.
- Política. Decida quais destinos este local, escola ou ala permite.
Os controles nesta família são DNSSEC, DNS over HTTPS (DoH), DNS over TLS (DoT), DNS protetivo e DNS sinkholing. Cada um faz parte do trabalho. Um domínio de phishing assinado continua sendo um domínio de phishing. Uma consulta criptografada é privada no caminho; no entanto, se um aplicativo escolher seu próprio resolvedor, ele poderá burlar a política do local que deveria checar a resposta.
O e-mail mostra essa divisão com clareza. Uma consulta de registro DKIM mostra que uma mensagem possui a assinatura do domínio; ela não diz nada sobre o conteúdo ser seguro para os visitantes. Redes compartilhadas enfrentam a mesma lacuna, pois raramente se instala software em cada telefone, notebook, câmera ou TV. Você escolhe o resolvedor e a política aplicada por ele, razão pela qual uma consulta DNS é uma decisão de segurança para os setores de hotelaria WiFi, campi, hospitais, órgãos públicos, aeroportos e escritórios com múltiplas unidades.
Uma camada de DNS protetora, como a do Purple Shield, fica nesse ponto de verificação: ela responde às consultas da rede que protege sem nada para instalar nos dispositivos, e pode recusar nomes conhecidos de phishing, malware e comando e controle antes que a conexão comece. A criptografia se torna então uma escolha de implantação. Oculte consultas onde a exposição é real, mantenha o resolvedor onde suas regras de permissão, bloqueio e proteção ainda se aplicam, e permita que cada SSID, VLAN ou local aplique a política adequada ao seu risco.
Comparativo dos controles de segurança de DNS
| Controle | Problema que resolve | O que não cobre | Onde é implantado |
|---|---|---|---|
| DNSSEC | Respostas de DNS forjadas ou alteradas | Ocultar a consulta e julgar se um site é seguro | Zonas autoritativas e resolvers de validação |
| DNS over HTTPS (DoH) | Interceptação e adulteração no caminho para o resolver | Destinos maliciosos, além de poder ignorar a filtragem local se não for gerenciado | Links cliente-para-resolver e resolver-para-upstream |
| DNS over TLS (DoT) | A mesma exposição de transporte que o DoH, em uma porta dedicada | Destinos maliciosos, além de poder ignorar a filtragem local se não for gerenciado | Links cliente-para-resolver e resolver-para-upstream |
| Protective DNS | Malware, phishing, comando e controle e categorias indesejadas | Domínios recém-comprometidos que os feeds ainda não sinalizaram | Resolver recursivo atendendo a todas as redes |
| DNS sinkholing | Dispositivos infectados contatando servidores de comando e controle | Limpeza do dispositivo. Ele mostra apenas qual dispositivo tentou o acesso | Respostas de política de Protective DNS |
Leia as linhas como três grupos, não como cinco produtos concorrentes. Os controles de Autenticidade provam que uma resposta é genuína. Os controles de Transporte ocultam a consulta enquanto ela trafega. Os controles de Política decidem se um destino é permitido. Eles se somam. Uma rede de convidados que apenas criptografa consultas ainda aceita um nome de phishing assinado. Uma rede que apenas filtra, e nunca verifica assinaturas, pode receber um endereço forjado de um banco.
Suponha que um resolvedor de validação rejeite uma resposta forjada para um grande banco. Excelente. Um domínio semelhante que foi registrado e assinado corretamente ainda resolve, porque nada na assinatura diz que o site é um golpe. É para cobrir essa lacuna que serve o DNS protetivo. O sinkholing é a etapa seguinte. Em vez de uma falha silenciosa, o nome de comando bloqueado retorna um endereço que você controla, de modo que o log mostra qual laptop tentou se comunicar com a origem.
Regra prática: Escolha pelo menos um controle de cada grupo. Autenticidade, transporte e política falham de maneiras diferentes, e um único nome de produto em uma apresentação não resolve as outras duas partes.
As equipes jurídicas que analisam os riscos de WiFi para visitantes geralmente querem essa mesma divisão detalhada em obrigações diretas. As dicas de segurança do By Design Law Firm são um recurso útil quando você for orientar as partes interessadas não técnicas sobre o que a rede está recusando.
Antes de prosseguir, responda a uma pergunta sobre a rede à sua frente. Qual das três tarefas está desprotegida hoje?
Como o DNSSEC comprova que uma resposta de DNS é genuína
Respostas de DNS comuns são fáceis de forjar, porque nada no protocolo vincula um registro ao proprietário do nome. O DNSSEC adiciona uma assinatura digital a cada registro, para que um resolvedor de validação possa separar uma resposta autêntica de uma alterada ou inventada. A assinatura funciona como um lacre de segurança em um frasco de remédio. Ela prova que o conteúdo não foi alterado depois que o proprietário o lacrou, mas não diz nada sobre o que está dentro ser bom para você.
A cadeia que um resolvedor realmente verifica
A confiança é uma cadeia de assinaturas, verificada elo por elo. A raiz assina os domínios de nível superior. Cada domínio de nível superior assina os nomes abaixo dele, e esses nomes assinam os registros individuais. Um resolvedor validador percorre essa cadeia a partir da raiz. Um único elo quebrado, ou um único registro alterado, e a resposta falha.
O visitante vê um erro em vez de uma falsificação perfeita. Para a equipe, parece um site com problema, portanto, espere relatos de que "a internet caiu" no momento exato em que a validação está cumprindo seu papel.
A adoção se divide em duas questões fáceis de confundir: quantos usuários estão atrás de um resolvedor que verifica assinaturas e quantos nomes estão realmente assinados. A APNIC relatou que a validação global do DNSSEC ultrapassou pela primeira vez 25% em abril de 2020, com a Suécia acima de 85% e a Arábia Saudita em cerca de 96% nas medições citadas. Um visitante atrás de um resolvedor com validação ainda não obtém proteção DNSSEC quando o nome solicitado não possui uma cadeia assinada.
| Métrica | Valor reportado | O que indica aos operadores |
|---|---|---|
| Usuários protegidos por resolvers de validação (2023) | Cerca de 30% | Uma grande parcela de usuários utiliza resolvers de validação |
| Parcela do tráfego de consultas DNS recebendo validação (2023) | Cerca de 1% | Poucos nomes consultados estão assinados, portanto a maioria das buscas não passa por verificação |
| Top 1 milhão de domínios Tranco com assinatura válida (2024) | 9,4% (94.317 domínios) | A assinatura ainda é uma minoria entre os nomes populares |
| Consultas direcionadas a nomes assinados (dados Cloudflare) | Cerca de 3,2% | A maioria das buscas não recebe proteção DNSSEC |
| Taxa de assinatura para .com e .net | Muito abaixo dos principais domínios de código de país | Os maiores espaços de nomes estão atrasados |
| Taxa de assinatura para .nl, .cz, .no e .se | Muito acima dos maiores espaços de nomes genéricos | Alguns domínios de código de país assinam com frequência muito maior |
| Validação na Suécia e Arábia Saudita (medições citadas) | Acima de 85% e cerca de 96% | A validação varia bruscamente por país |
Leia essas linhas como uma lacuna entre duas metades. Os resolvedores estão amplamente prontos para verificar, contudo os nomes solicitados pelos convidados não estão em sua maioria assinados, portanto o selo está ausente na maioria das consultas. A assinatura também se espalha de forma desigual, concentrada em um punhado de espaços de nomes de códigos de países, enquanto os maiores genéricos ficam muito atrás. Trate o DNSSEC como um controle que identifica respostas forjadas onde existe uma cadeia assinada, e espere que ele permaneça inativo na maioria das consultas em um SSID movimentado.
Verificações que você pode executar esta semana
Cada verificação leva apenas alguns minutos e, juntas, elas mostram se o selo está sendo verificado em sua rede.
- Confirme se o resolvedor recursivo que seus SSIDs usam valida o DNSSEC, e não apenas armazena respostas em cache.
- Consulte um nome que você sabe que está assinado e um que sabe que não está assinado, e compare o resultado.
- Registre falhas de validação com a rede e o horário, para que um pico não seja ignorado como "WiFi sendo WiFi".
- Decida com antecedência se uma resposta com falha será descartada ou sinalizada para revisão manual.
O DNSSEC nunca garante que o site verificado seja seguro para uso. Um domínio registrado e assinado corretamente ainda pode hospedar um golpe. A política deve atuar junto com o selo de verificação.
Criptografando consultas de DNS com DoH e DoT
Uma resposta assinada ainda pode trafegar sem criptografia. Qualquer pessoa no caminho, incluindo um vizinho no WiFi para visitantes ou um ponto de acesso comprometido, pode ver quais nomes um dispositivo solicita. Autenticidade e confidencialidade são problemas diferentes, e você precisa de ambos.
O DNS sobre HTTPS, especificado na RFC 8484, criptografa o DNS e autentica o servidor, o que reduz o monitoramento passivo e torna mais difícil direcionar consultas para um resolvedor malicioso. O DNS sobre TLS oferece proteção de transporte comparável em sua própria porta. A NIST SP 800-81 também recomenda a separação de funções recursivas e autoritativas, pois políticas distintas reduzem riscos como o envenenamento de cache (cache poisoning). Não permita que o servidor que publica suas próprias zonas também responda às consultas recursivas do público.
Um notebook que sai discretamente da sua política
Imagine dois convidados no mesmo SSID. Um laptop envia todas as consultas para o resolvedor do local. Você pode validar o DNSSEC, aplicar categorias e ameaças e enviar consultas upstream por meio de DNS criptografado, conforme apropriado. O navegador do outro convidado possui seu próprio resolvedor criptografado integrado. Essas consultas nunca passam pelo seu filtro, e seu log permanece vazio enquanto o laptop resolve uma categoria bloqueada por conta própria.
Esse desvio é o impasse que o DNS criptografado cria em redes não gerenciadas. Isso não é um motivo para deixar as consultas sem criptografia. É um motivo para agir de forma deliberada.
- Bloqueie o DNS de saída direto para servidores arbitrários, de modo que os dispositivos não possam escolher um resolvedor que você não opera.
- Defina intencionalmente endpoints criptografados conhecidos. Um caminho de DoH não gerenciado dentro de um aplicativo desviará da filtragem e dos relatórios locais.
- Mantenha o resolvedor recursivo sob a sua política. Ele deve validar, aplicar regras de categoria e de ameaça e, em seguida, criptografar upstream.
Os logs do resolvedor devem registrar a decisão da política, a rede e o horário. Eles não devem manter um histórico de navegação por mais tempo do que o local realmente precisa, pois um histórico de DNS pode revelar pesquisas de saúde, jurídicas e pessoais.
A criptografia por si só não é segurança de DNS. Ela oculta a pergunta, mas não decide se a resposta deve ser permitida.
Como o DNS protetivo e o sinkholing interrompem dispositivos infectados
O DNS protetivo funciona porque atua antes que um aplicativo abra uma conexão. O resolvedor verifica o nome e pode recusar infraestruturas de ransomware, phishing, botnet e malware. A CISA descreve isso como uma camada defensiva adicional alimentada por inteligência de ameaças, destaca que mais de 91% dos malwares usam DNS durante ataques cibernéticos e afirma que o DNS protetivo poderia prevenir aproximadamente um em cada três incidentes cibernéticos.
Em uma rede WiFi compartilhada, o laptop infectado ainda pode estar no saguão. O que ele não consegue fazer é descobrir o endereço de seu servidor de comando.
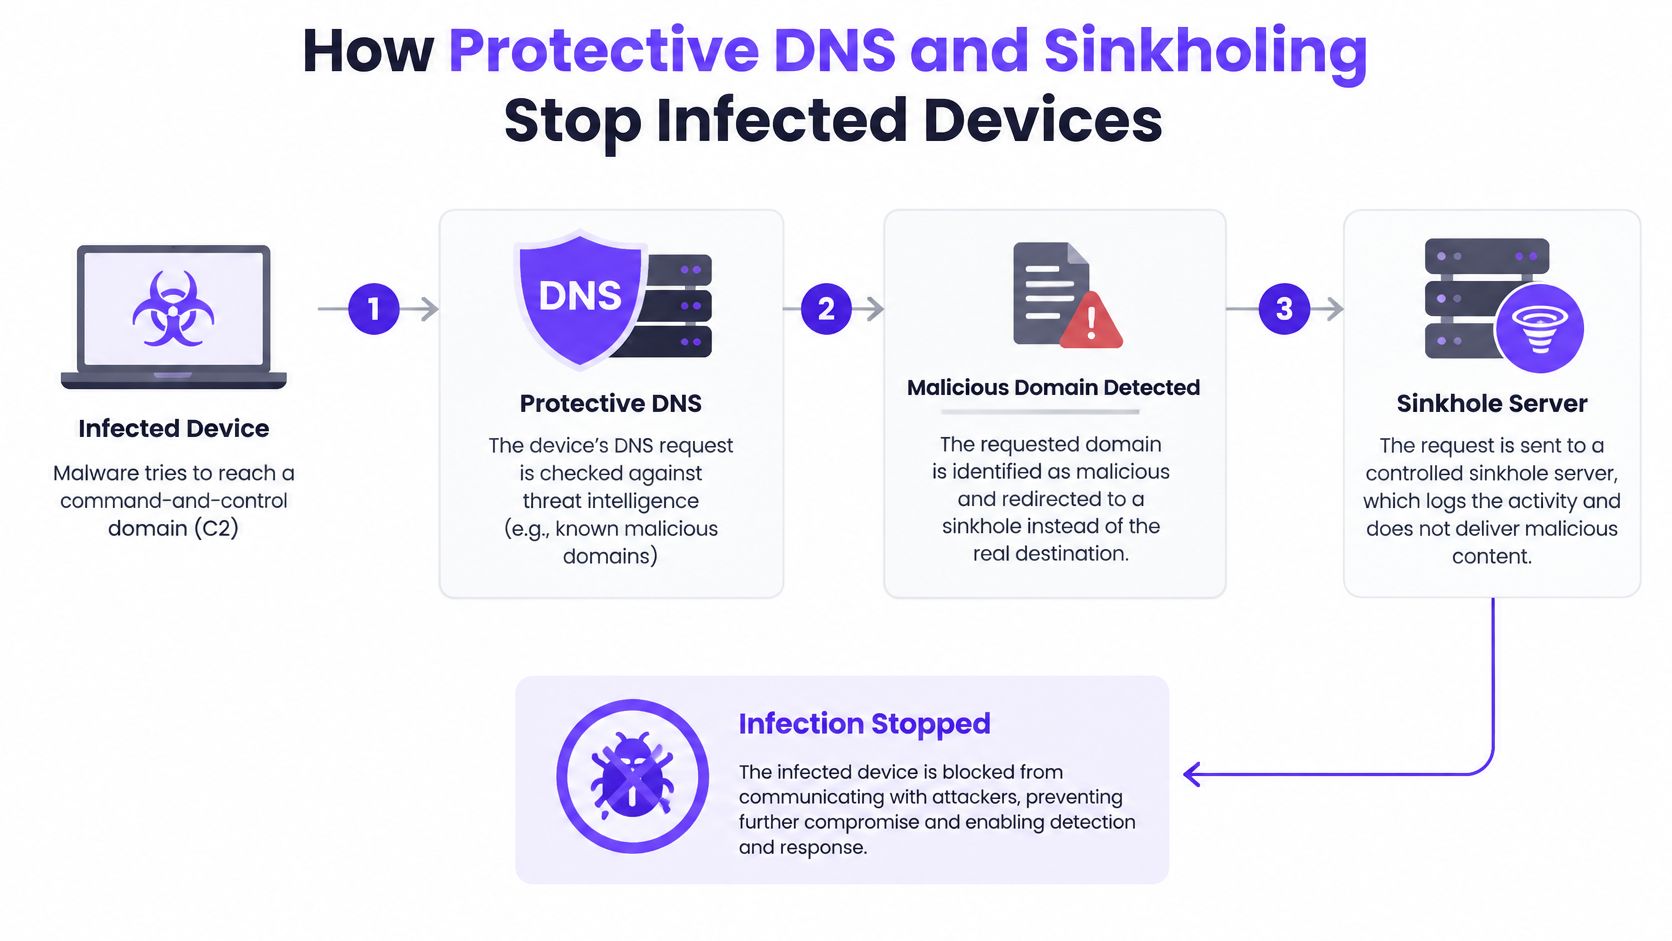
O que o sinkhole mostra a você
Um bloqueio simples pode parecer um site fora do ar. O sinkholing retorna um endereço controlado, para que a tentativa fique visível. Suponha que um laptop no SSID de visitantes envie sinais para um nome de comando a cada poucos minutos. O log do sinkhole registra o dispositivo, a data e hora e o domínio. Você isola essa sessão e, em seguida, limpa a máquina. Você não a desinfetou bloqueando o DNS. Você interrompeu a comunicação com a origem e localizou o paciente.
- O dispositivo solicita o nome.
- O resolvedor verifica os feeds de ameaças e a política para aquele SSID.
- Um nome de comando bloqueado retorna o endereço do sinkhole.
- A conexão nunca é iniciada.
- Uma entrada de log é gravada com a rede e o horário.
- Um operador isola o dispositivo e investiga.
Duas verificações tornam isso prático em vez de teórico. Os clientes devem ser forçados a usar o resolvedor recursivo aprovado, incluindo o monitoramento de outros resolvedores e desvios criptografados. A telemetria de consultas deve ser retida por tempo suficiente para identificar qual rede, qual dispositivo e qual nome.
Os feeds não detectam nomes que estavam limpos ontem. Um domínio recém-registrado ou um site legítimo que acabou de ser comprometido pode passar despercebido pelos dados de reputação. Chamadas de retorno baseadas em IP e aplicativos com resolução própria exigem outros controles. O padrão mais robusto combina DNS protetivo com validação DNSSEC, política de resolvedor, segmentação e telemetria de firewall ou endpoint.
Fique atento também ao tunelamento de DNS. Softwares maliciosos escondem dados dentro do próprio nome da consulta, fazendo com que você veja subdomínios não usualmente longos ou de aparência aleatória e um alto volume de consultas de um único dispositivo. Trate esse dispositivo como se tivesse atingido um sinkhole. Remova-o do WiFiSSID compartilhado e investigue, mesmo que nenhum feed tenha identificado o domínio ainda.
Vale a pena assistir a uma breve demonstração dessa mesma ideia, desde a consulta até o callback bloqueado, juntamente com a equipe responsável pelo WiFi de visitantes SSID.
Onde o DNS criptografado e as listas de bloqueio deixam a desejar
Bloquear domínios recém-registrados parece o filtro óbvio, mas não é suficiente. Um registro malicioso costuma ser identificado em poucos dias. Já um site legítimo que foi dominado por um invasor pode permanecer perigoso por meses, mantendo uma reputação em que seu feed confia.
Um estudo do CAIDA de 2025 encontrou um tempo mediano de detecção de 16,3 dias para domínios registrados com fins maliciosos, contra 86 dias para domínios comprometidos, uma diferença superior a cinco vezes. Em infraestruturas compartilhadas WiFi isso significa que uma marca conhecida, um jornal local ou um portal de fornecedores pode hospedar malware, phishing ou conteúdo de comando e controle após uma violação, enquanto todas as pontuações de reputação continuam parecendo normais.
Duas maneiras pelas quais isso falha em um local
Listas agressivas prejudicam as pessoas erradas. Um visitante não consegue carregar um sistema de reservas, um paciente não consegue abrir o portal da clínica, um estudante perde um site de pesquisa e a recepção é quem ouve as reclamações sobre a WiFi. Uma lista permissiva faz o oposto. Ela deixa a janela de exposição aberta até a próxima atualização do feed, o que, no caso de um domínio comprometido, pode ser uma longa espera.
O DNS criptografado falha de maneira diferente. Um navegador ou aplicativo que escolhe seu próprio resolvedor nunca apresenta o nome à sua política, portanto, nem a regra de domínio novo nem o atraso no domínio comprometido importam. Você não vê a consulta. Se um resolvedor criptografado estiver inacessível, alguns dispositivos retornam para o DNS comum, e esse retorno é legível e alterável no caminho. O DNS sobre HTTPS em um dispositivo de convidado é um recurso de privacidade para o usuário e uma lacuna de visibilidade para você, a menos que tenha decidido para onde essas consultas têm permissão de ir.
Três compensações impedem que a lista se torne toda a estratégia.
- Sinais comportamentais ao lado da reputação. Subdomínios longos e aleatórios, picos repentinos de consultas ou um dispositivo silencioso que começa a resolver dezenas de novos nomes merecem uma verificação antes que o feed confirme.
- Uma quarentena temporária quando um domínio anteriormente confiável muda de comportamento entre as atualizações. Retenha-o, não finja que a pontuação antiga ainda é verdadeira.
- Um caminho de análise que libere rapidamente. Alguém no turno deve ser capaz de restaurar um site legítimo no mesmo dia, com uma nota indicando quem o permitiu.
A questão em aberto para uma rede pública não é "devemos criptografar o DNS?". É como você mantém as consultas privadas sem permitir que telefones, aplicativos e dispositivos não gerenciados desviam da política de segurança.
Defina seus controles de segurança de DNS rede por rede
Uma única política para todo o edifício é o motivo pelo qual telefones de visitantes, bombas de infusão e laptops da equipe acabam sujeitos às mesmas regras. Mapeie cada linha abaixo para o seu próprio SSID ou VLAN, para que a política acompanhe a rede, em vez de depender da esperança de que os usuários escolham o WiFi correto.
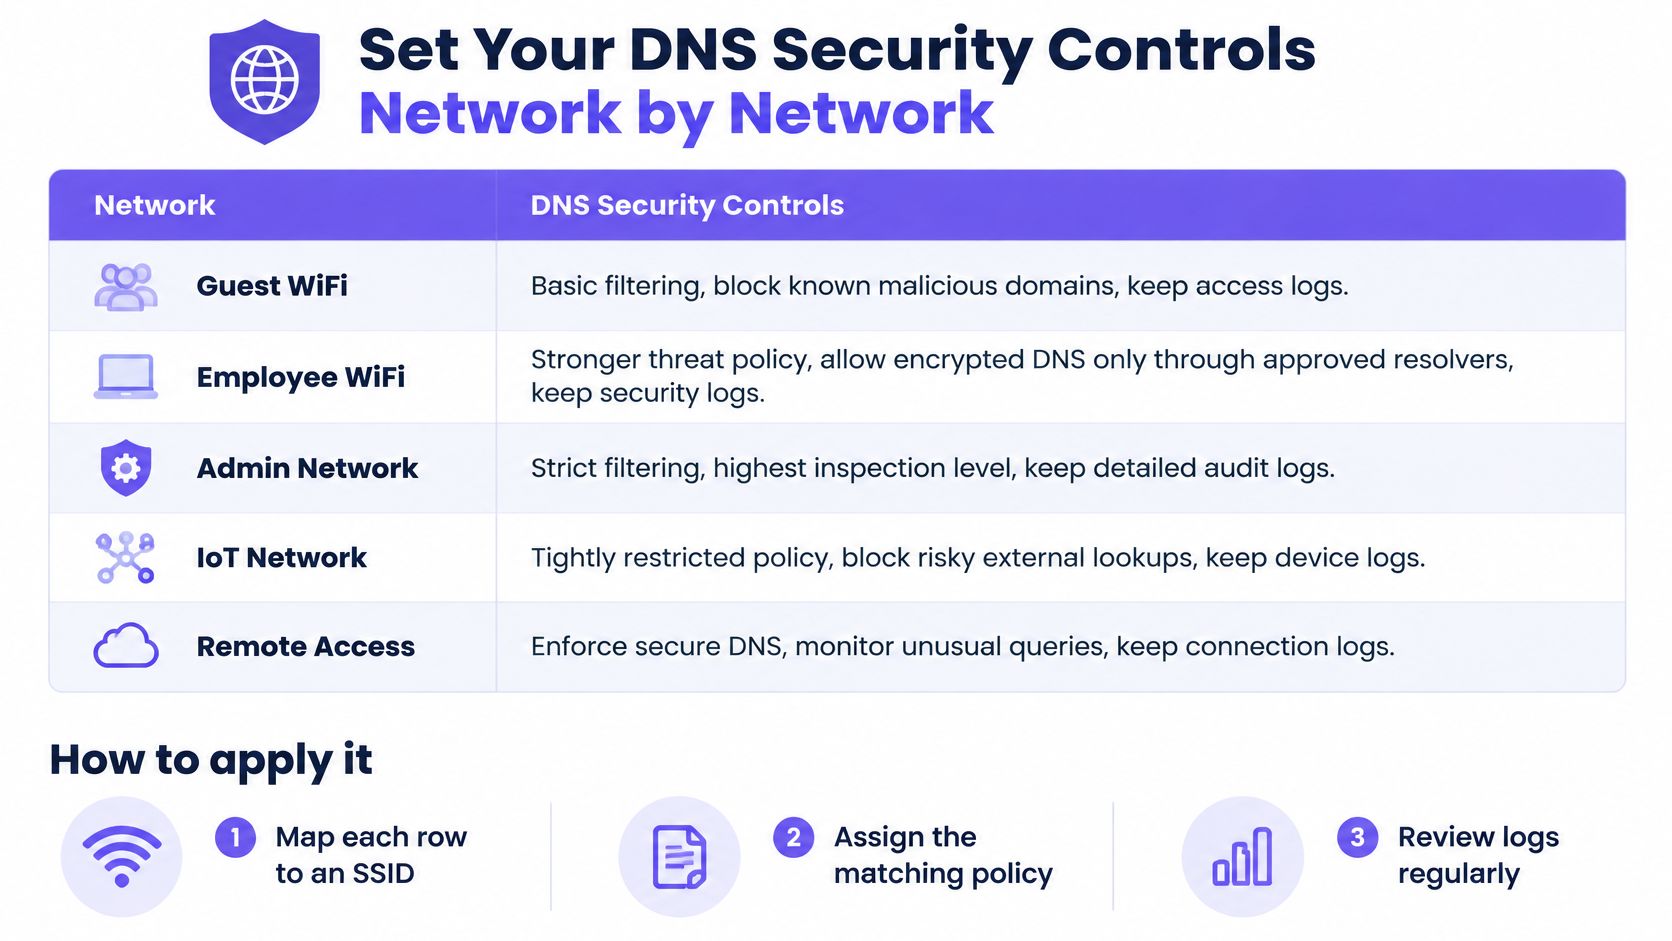
| Rede | Filtragem e política de ameaças | Tratamento de DNS criptografado | Registros a serem mantidos |
|---|---|---|---|
| Visitantes e pública WiFi | Categorias adultas e nocivas, defesa contra ameaças, Safe Search | DNS criptografado apenas por meio do resolvedor gerenciado, endpoints DoH públicos conhecidos bloqueados | Domínios bloqueados, identificador de dispositivo ou sessão, carimbos de data/hora |
| Redes de funcionários | Defesa contra ameaças em primeiro lugar, com listas separadas de permissão e bloqueio | DNS criptografado apenas a partir de dispositivos gerenciados | Decisões de política e alterações do administrador |
| Redes de estudantes ou residentes | Categorias adequadas à faixa etária definidas por grupo | Apenas resolvedor gerenciado, endpoints DoH públicos conhecidos bloqueados | Consultas bloqueadas, mantidas por um período de retenção definido |
| Redes de IoT e dispositivos | Defesa contra ameaças e bloqueio de comando e controle, sem política de categoria | Porta 53 mantida sob seu resolvedor, DNS criptografado testado antes de ser aplicado | Consultas por endereço de dispositivo e alertas de anomalias |
| Locais de saúde e do setor público | Defesa contra ameaças e filtragem por categoria | Apenas resolvedor gerenciado, todas as exceções documentadas | Registros prontos para auditoria voltados a auditores e partes interessadas |
A segmentação de rede é o que impede que uma TV comprometida no WiFi de convidadosVLAN use o resolvedor da equipe. O Purple Shield é uma maneira de gerenciar tudo sem precisar construir o resolvedor por conta própria. Uma camada de DNS filtra conteúdo, bloqueia ameaças e remove anúncios em todos os dispositivos, com uma política por WiFiSSID, VLAN e local, tudo em um único painel. Em redes abertas, essa política é rigorosa e segura para a família; em redes seguras, a defesa contra ameaças vem em primeiro lugar; e em redes xPSK, a proteção é definida por grupo. Você visualiza URLs bloqueadas, análises de ameaças e uso e, em seguida, ajusta a política nesse mesmo painel.
Por que as redes de dispositivos precisam de um teste primeiro
O DNS criptografado é complicado em ambientes mistos de IoT. Muitos dispositivos ainda utilizam o DNS comum e não é possível configurá-los um a um. Orientações recentes do IETF observam que a maioria dos dispositivos IoT ainda usa DNS não criptografado na porta 53, portanto essas consultas permanecem expostas à interceptação, e o DNS criptografado não é exigido universalmente. Trabalhos experimentais citados junto a essa orientação relataram uma perda de desempenho de 482,5% para DoT em um ambiente de teste de IoT, subindo para 537,9% quando combinado com DNSSEC. Faça testes em um WiFi de laboratórioSSID antes de forçar a criptografia em fechaduras de portas, caixas registradoras ou dispositivos clínicos. Um controle que desconecta dispositivos será desativado.
Aplique a alteração nesta ordem.
- Confirme se cada cliente nessa SSID usa o resolvedor aprovado.
- Verifique a validação do DNSSEC nesse resolvedor, utilizando um nome assinado e um não assinado.
- Defina a política por SSID a partir da tabela, incluindo a Pesquisa Segura (Safe Search) onde o público exigir.
- Ative os logs com um limite de retenção justificável.
- Simule um caso de domínio comprometido, aplicando quarentena primeiro, seguida de uma revisão no mesmo dia.
- Inclua uma revisão mensal de políticas no calendário e registre quem alterou uma entrada de permissão.
Escolha a rede onde uma consulta maliciosa causa mais danos e altere essa rede esta semana. Para a maioria dos locais, essa rede é o WiFi para visitantes. Para um hospital ou campus, pode ser a rede à qual pacientes, estudantes ou visitantes realmente se conectam.
Purple Shield é o DNS protetivo para redes de locais físicos, campi e redes públicas. Ele verifica cada consulta antes do início da conexão, aplica uma política diferente por SSID, VLAN e local físico, e mostra o que foi bloqueado. Se você deseja esse controle na WiFi que já opera, visite Purple Shield.