
Melhores práticas de segurança para rede WiFi de visitantes
Um guia prático de segurança para rede WiFi de visitantes: isolamento de SSID e VLAN, WPA3, filtragem de DNS, agendamentos e os testes que a comprovam.
Published 30 de outubro de 2026

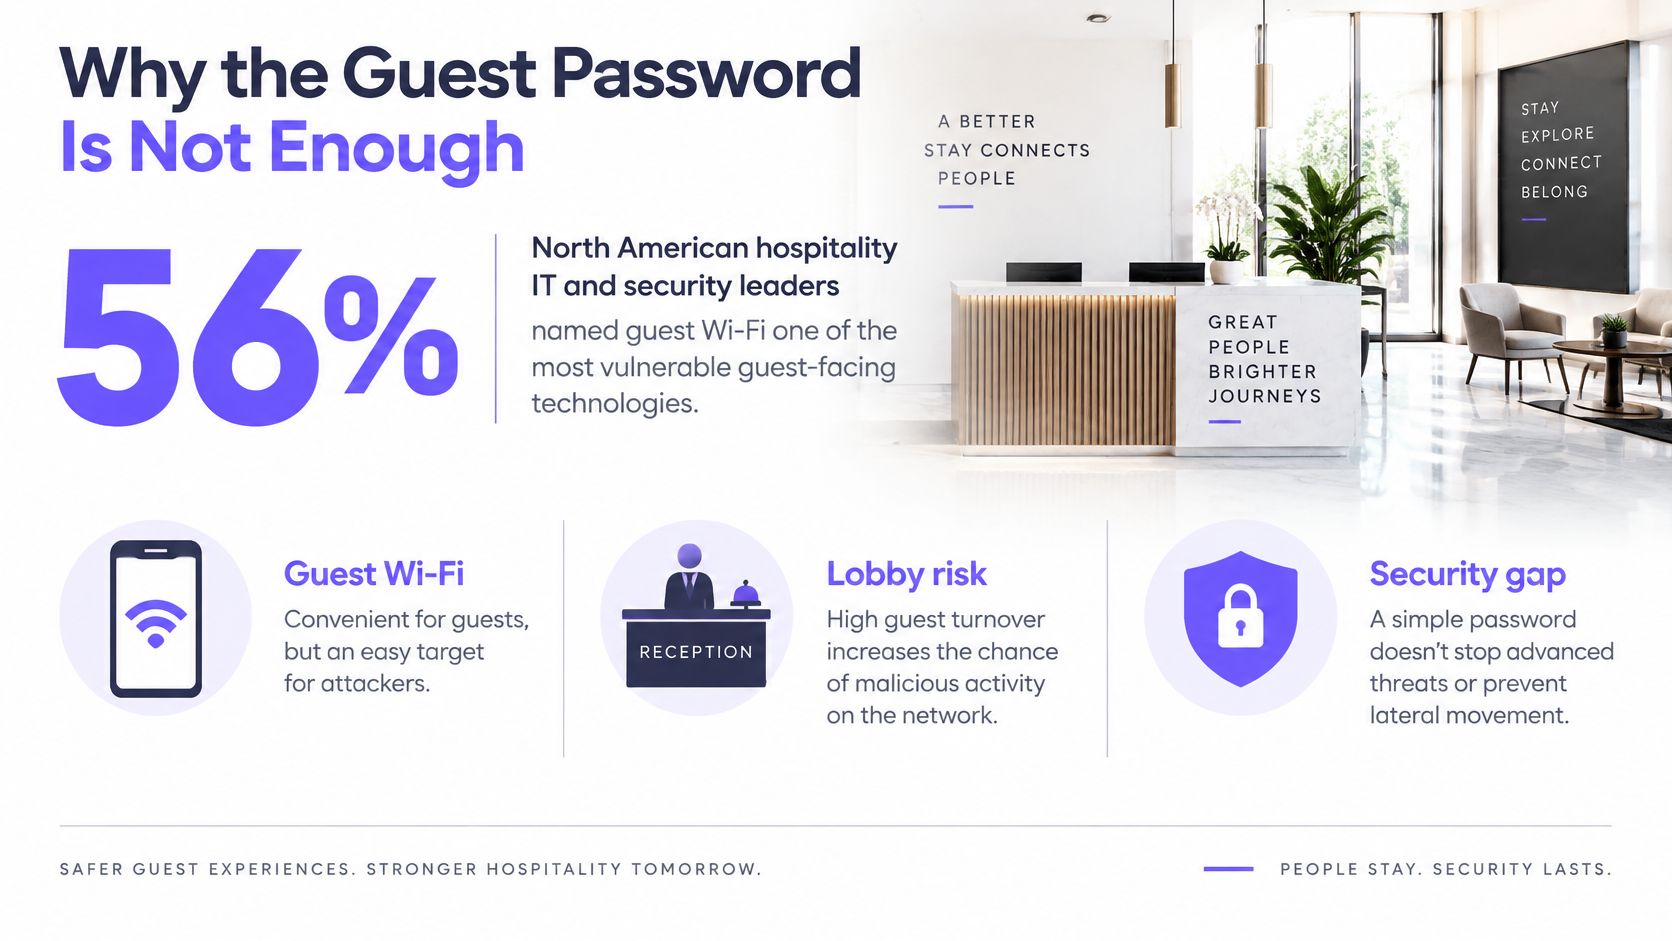
Em 2025, 56% dos líderes de TI e segurança da informação no setor de hospitalidade da América do Norte identificaram o WiFi para convidados como uma das tecnologias voltadas ao cliente mais vulneráveis, de acordo com o relatório de cibersegurança em hospitalidade da VikingCloud. A pergunta realmente útil não é se o WiFi do seu lobby tem senha. É o que o dispositivo de um visitante pode acessar após se conectar.
Índice
- Por que a senha de convidados não é suficiente
- Controles que contêm uma rede de convidados
- Como separar convidados da LAN
- Escolha WPA2 ou WPA3 para dispositivos mistos
- Filtragem de DNS e agendamentos por SSID
- Privacidade no Captive Portal
- Quando os testes de isolamento ainda falham
- Coloque a política de guest WiFi em prática
Por que a senha de convidados não é suficiente
Suponha que o lobby de um hotel receba participantes de uma conferência usando notebooks antigos, famílias com celulares atuais e equipamentos de visitantes que ninguém da equipe de TI gerencia. Todos estão compartilhando a mesma rede com uma organização que opera terminais de pagamento, sistemas de escritório e controles prediais. Em um hospital, os recursos privados podem incluir sistemas clínicos; em um campus, registros de alunos e servidores de armazenamento departamentais.
O WPA criptografa o link sem fio entre um dispositivo e o ponto de acesso. Ele não filtra conteúdo adulto, não bloqueia domínios de phishing, não estabelece que um telefone é confiável e não previne automaticamente o acesso a impressoras e interfaces de gerenciamento. Essas tarefas exigem controles separados.
A descoberta do setor de hospitalidade destaca por que a senha não pode ser todo o projeto de segurança.
Para pubs, hotéis, campi, moradias estudantis, hospitais, bibliotecas, aeroportos e escritórios com vários locais, a segurança da rede WiFi de convidados significa contenção em camadas. Uma política de acesso deve responder a três perguntas:
- Recursos privados: Os visitantes conseguem acessar algo reservado para funcionários, residentes ou operações?
- Outros convidados: Um dispositivo não gerenciado consegue descobrir ou contatar dispositivos vizinhos?
- Destinos na internet: A rede bloqueará destinos reconhecidamente perigosos antes que a conexão pretendida seja iniciada?
Uma conexão de internet funcional não responde a nenhuma dessas perguntas. Nem um login bem-sucedido no Captive Portal.
Controles que contêm uma rede de convidados
Controles de WiFi de convidados e como comprová-los
| Controle | O que ele impede | Teste de aprovação a partir de um dispositivo de visitante |
|---|---|---|
| SSID de visitantes dedicado em sua própria VLAN | Acesso à LAN da equipe, caixas registradoras ou sistemas clínicos | Sub-redes internas conhecidas não possuem serviços acessíveis |
| Isolamento de cliente na Camada 2 | Descoberta, compartilhamento e ataques entre visitantes | Um segundo telefone de visitante não pode ser descoberto nem contatado |
| Negação padrão para gerenciamento e LAN | Acesso ao roteador, controlador, impressoras, armazenamento e DNS interno | Serviços proibidos não respondem |
| Permitir apenas DHCP, DNS e web | Serviços de entrada e saída desnecessários | Conexões não aprovadas são recusadas |
| WPA3-Personal, transição apenas se necessário | Adivinhação offline de senhas em clientes compatíveis | O registro de associação da conexão de visitante mostra WPA3 onde houver suporte |
| Frase de segurança exclusiva para visitantes | Vazamento de credencial de visitante que exponha o WiFi da equipe | A credencial de visitante não autentica em SSIDs privilegiados |
| DNS de proteção | Consultas de phishing, malware e comando e controle | Um nome de teste de ameaça seguro do resolvedor não retorna nenhum destino utilizável |
| Regras IPv6 correspondentes às do IPv4 | Burlar listas de controle de acesso IPv4 | Os mesmos caminhos proibidos permanecem inacessíveis via IPv6 |
| Política por horário do dia | Acesso permissivo desnecessário durante períodos com pouca equipe | Restrições agendadas realmente se aplicam durante testes à noite e nos fins de semana |
A matriz é uma lista de auditoria, não uma lista de configurações do controlador para marcar. Comece a partir de um telefone de visitante, registre seus detalhes de conexão e teste os serviços que você pretende proteger. Use um notebook de teste autorizado quando o telefone não puder executar uma verificação específica.
Pesquisadores que conduziram um estudo sobre sequestro de TCP off-path conseguiram sequestrar conexões com sucesso em 69 de 80 redes WiFi do mundo real, representando 86% das redes testadas. Essa constatação controlada reforça a importância da defesa em profundidade; contudo, ela não descreve a probabilidade exata de comprometimento no seu estabelecimento.
Leia os resultados com atenção
Um tempo limite esgotado por si só não é conclusivo. O destino pode estar desligado ou o firewall do host pode estar bloqueando sua sondagem enquanto a rede ainda permite o acesso. Confirme se o serviço de destino funciona a partir de uma rede autorizada e, em seguida, teste esse mesmo serviço a partir da conexão de convidados.
Da mesma forma, um telefone que desaparece da descoberta não prova a isolação de clientes. Teste a comunicação direta entre dispositivos de visitantes conhecidos, incluindo aqueles conectados por meio de pontos de acesso vizinhos. Supressão de descoberta e bloqueio de tráfego não são intercambiáveis.
Uma política exclusivamente web também precisa de exceções para o fluxo de trabalho de acesso real. Permita DHCP para a infraestrutura pretendida, DNS para o resolvedor aprovado e dependências do portal necessárias antes da autenticação. Não transforme uma exceção restrita em acesso irrestrito aos serviços de gerenciamento do gateway.
Separe o isolamento da usabilidade
A falha mais comum é um segundo nome de SSID configurado na mesma bridge ou roteado para redes confiáveis. Um novo nome altera o que os convidados selecionam, não os pacotes que a infraestrutura encaminha.
Condição de aprovação: Cada caminho proibido produz zero conexões bem-sucedidas, e as evidências identificam o que foi testado.
Mantenha os logs de fluxo negado ao lado dos resultados do lado do cliente. Registre o acesso à internet bem-sucedido separadamente, pois a disponibilidade é importante, mas não é prova de contenção. Criptografia, filtragem e horários precisam, cada um, de suas próprias verificações.
Como separar convidados da LAN
Construa o limite antes de adicionar regras de conteúdo. As orientações de redes sem fio empresariais da CISA recomendam separar o tráfego de convidados da rede principal e monitorar as comunicações em diferentes níveis de confiança.
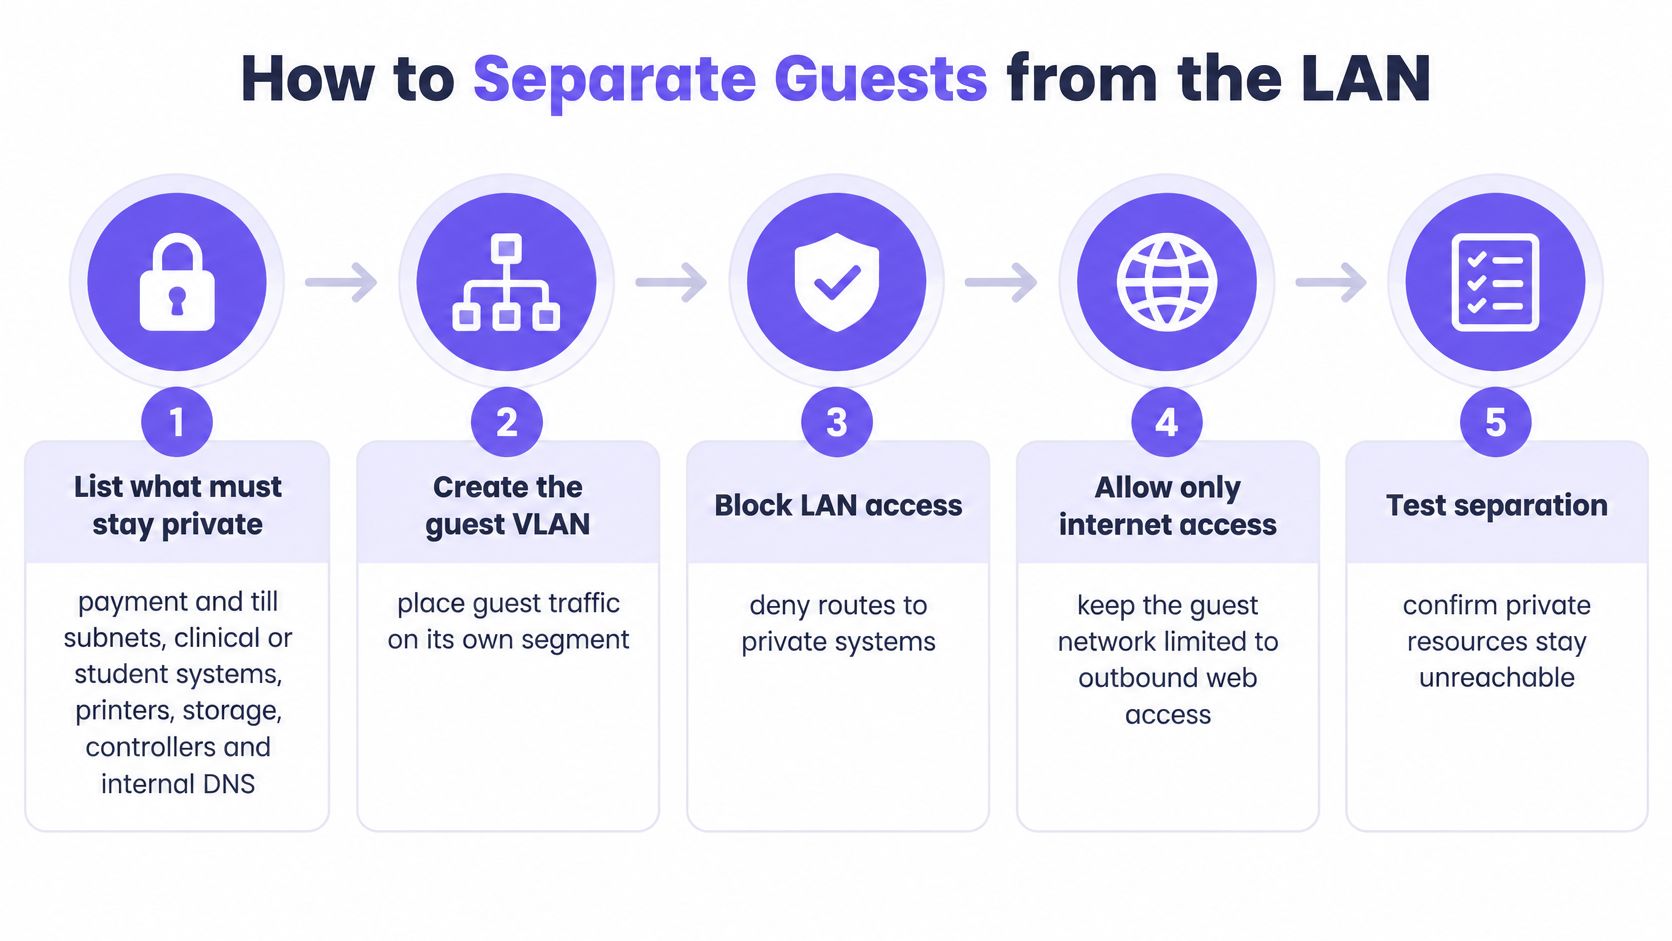
Construa o limite em ordem
- Faça o inventário dos sistemas privados e registre suas sub-redes e proprietários de serviços, pois terminais de pagamento, sistemas clínicos, impressoras, armazenamento, controladores e DNS interno se tornam sua lista de destinos proibidos.
- Crie um SSID de visitante reconhecível com uma frase de senha exclusiva para visitantes, evitando que a equipe da recepção distribua uma credencial privilegiada.
- Mapeie o SSID para uma VLAN e escopo DHCP dedicados e, em seguida, negue o roteamento para segmentos de confiança, pois a marcação de VLAN por si só não controla o acesso inter-VLAN.
- Habilite o bloqueio ponto a ponto (peer-to-peer) em cada ponto de acesso de transmissão e em seu perfil de controlador para que os APs vizinhos não se tornem um caminho alternativo entre visitantes.
- No firewall, negue o acesso de visitantes à LAN e a destinos de gerenciamento antes de permitir os serviços de internet necessários, mantendo a administração do gateway separada das funções de DHCP e DNS.
- Alique limites equivalentes para IPv6, incluindo proteções adequadas no mesmo link, para que clientes dual-stack não usem um caminho sem filtro; mantenha o tráfego de controle IPv6 essencial necessário para a operação legítima.
- Anuncie apenas o resolvedor de filtragem escolhido para os visitantes, evitando que informações de espaço de nomes privado sejam expostas por meio do DNS corporativo.
- A partir de um celular de visitante e de um notebook de teste autorizado, tente acessar os serviços listados e se comunicar com outro dispositivo de visitante para verificar o comportamento real em vez da intenção da configuração.
- Conserve evidências de fluxos negados e notas de teste para que alterações de firmware, firewall e VLAN possam ser verificadas em relação a uma linha de base conhecida.
O guia de segmentação de rede é útil ao decidir onde os perfis sem fio, trunks de switch e limites de firewall devem concordar. Verifique todo o caminho, não apenas o campo VLAN do ponto de acesso.
Use a sequência a seguir como um ponto de verificação de implantação.
Aprovação pelo lado do visitante
Teste antes da autenticação no portal, após a autenticação e durante o roaming entre APs. A imposição do portal pode alterar o comportamento de encaminhamento, portanto, verificar apenas um dispositivo autenticado deixa parte do fluxo de trabalho de acesso sem teste.
Para destinos de link local IPv6, use um cliente no mesmo segmento sem fio; esses endereços não são alcançados por meio do roteamento inter-VLAN comum. Se o seu telefone não tiver ferramentas adequadas, use o notebook de teste em vez de presumir que o resultado do IPv4 o cobre.
Conclua a alteração apenas quando cada destino e caminho de par proibido permanecer inacessível em ambas as versões de IP. Mantenha verificações positivas para serviços permitidos ao lado desses resultados negativos.
Escolha WPA2 ou WPA3 para dispositivos mistos
Escolha entre acesso exclusivo WPA3 e um SSID de compatibilidade isolado antes de alterar o perfil sem fio de produção. Uma população de dispositivos gerenciados e atualizados é diferente de um público de conferência carregando qualquer notebook fornecido pelo empregador.
A decisão de compatibilidade pertence aos dispositivos que chegam ao local.
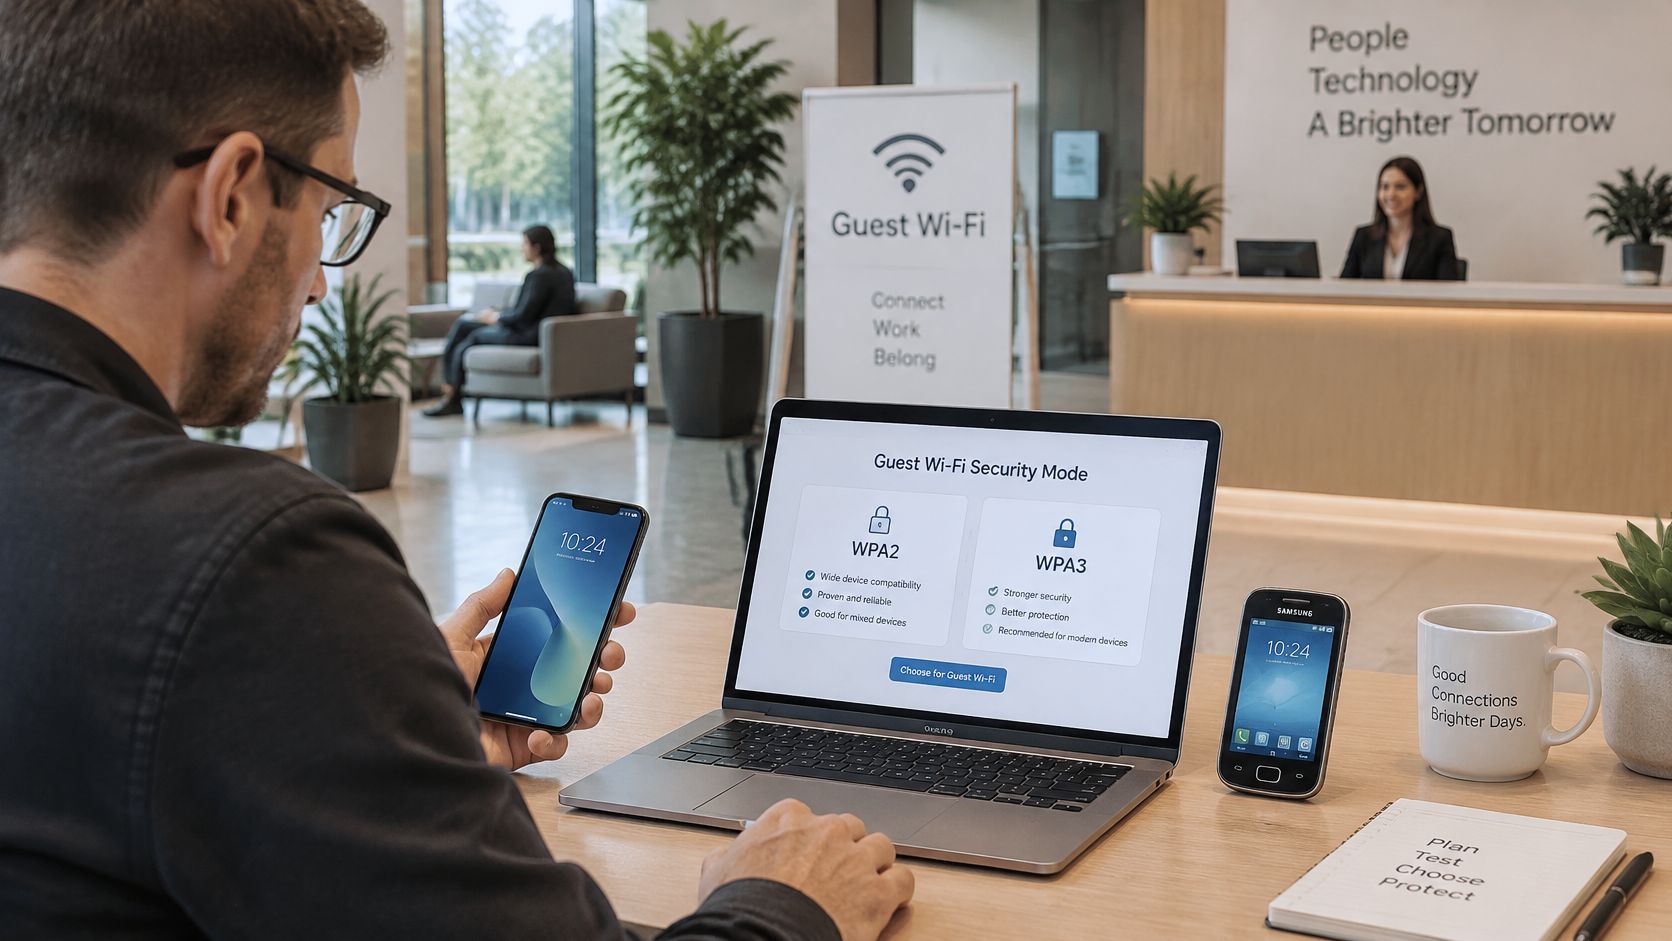
As orientações de segurança da Wi-Fi Alliance afirmam que o WPA3 exige Protected Management Frames, desativa protocolos legados obsoletos e oferece ao WPA3-Personal maior resistência a ataques de adivinhação de senha. O modo de transição mantém a conectividade para dispositivos sem suporte ao WPA3, mas também conserva o caminho de compatibilidade mais fraco.
Modo WPA por população de convidados
| Modo | Melhor aplicação | Principal risco |
|---|---|---|
| Apenas WPA3 no SSID principal de visitantes | Celulares e notebooks novos que suportam WPA3 | Clientes mais antigos não conseguem conectar |
| Transição para WPA3 em SSID isolado para compatibilidade | Locais mistos com alguns dispositivos legados | Permanece um caminho de fallback mais fraco |
| WPA3-Enterprise 192-bit | Frotas gerenciadas de alta sensibilidade | Exclui a maioria dos dispositivos públicos de visitantes |
Faça da compatibilidade uma exceção explícita
Faça o inventário dos modos de segurança negociados, não apenas das marcas dos dispositivos. Uma versão do sistema operacional, adaptador sem fio ou driver pode alterar o que um laptop familiar suporta.
Faça um piloto apenas com WPA3 em um SSID de testes para convidados e analise as falhas de associação antes de expandi-lo. Onde o acesso legado for necessário, coloque o modo de transição em um SSID de compatibilidade isolado separadamente com sua própria senha. Nunca reutilize o segredo da equipe e não reutilize o segredo principal de convidados em diferentes modos de segurança.
Exija PMF em conexões WPA3. Em um perfil de transição, siga os requisitos de compatibilidade da plataforma e verifique o que cada cliente negocia em vez de presumir que todas as associações recebam a mesma proteção.
Para um acompanhamento visual sobre a decisão de segurança wireless, assista ao vídeo abaixo.
Meça a negociação em vez de contagens de conexão
Digamos que um hotel receba regularmente conferências com notebooks mais antigos. Mantenha o caminho de compatibilidade deles isolado das redes confiáveis e da população principal de visitantes, e forneça à recepção uma explicação clara de qual SSID oferecer.
Uma nova residência estudantil com uma população verificada de telefones e laptops compatíveis pode usar apenas WPA3. Essa decisão deve seguir a capacidade observada, não a idade do edifício.
Um cliente conectado não é necessariamente um cliente WPA3. Verifique o modo negociado.
Rastreie falhas de associação, uso inesperado de acesso de compatibilidade e tentativas de conexão a SSIDs protegidos. Documente a parcela de conexões de convidados que negociam WPA3, mantenha as credenciais de convidados totalmente separadas de redes privilegiadas e desative o acesso legado quando seu uso remanescente não justificar mais a exceção.
Filtragem de DNS e agendamentos por SSID
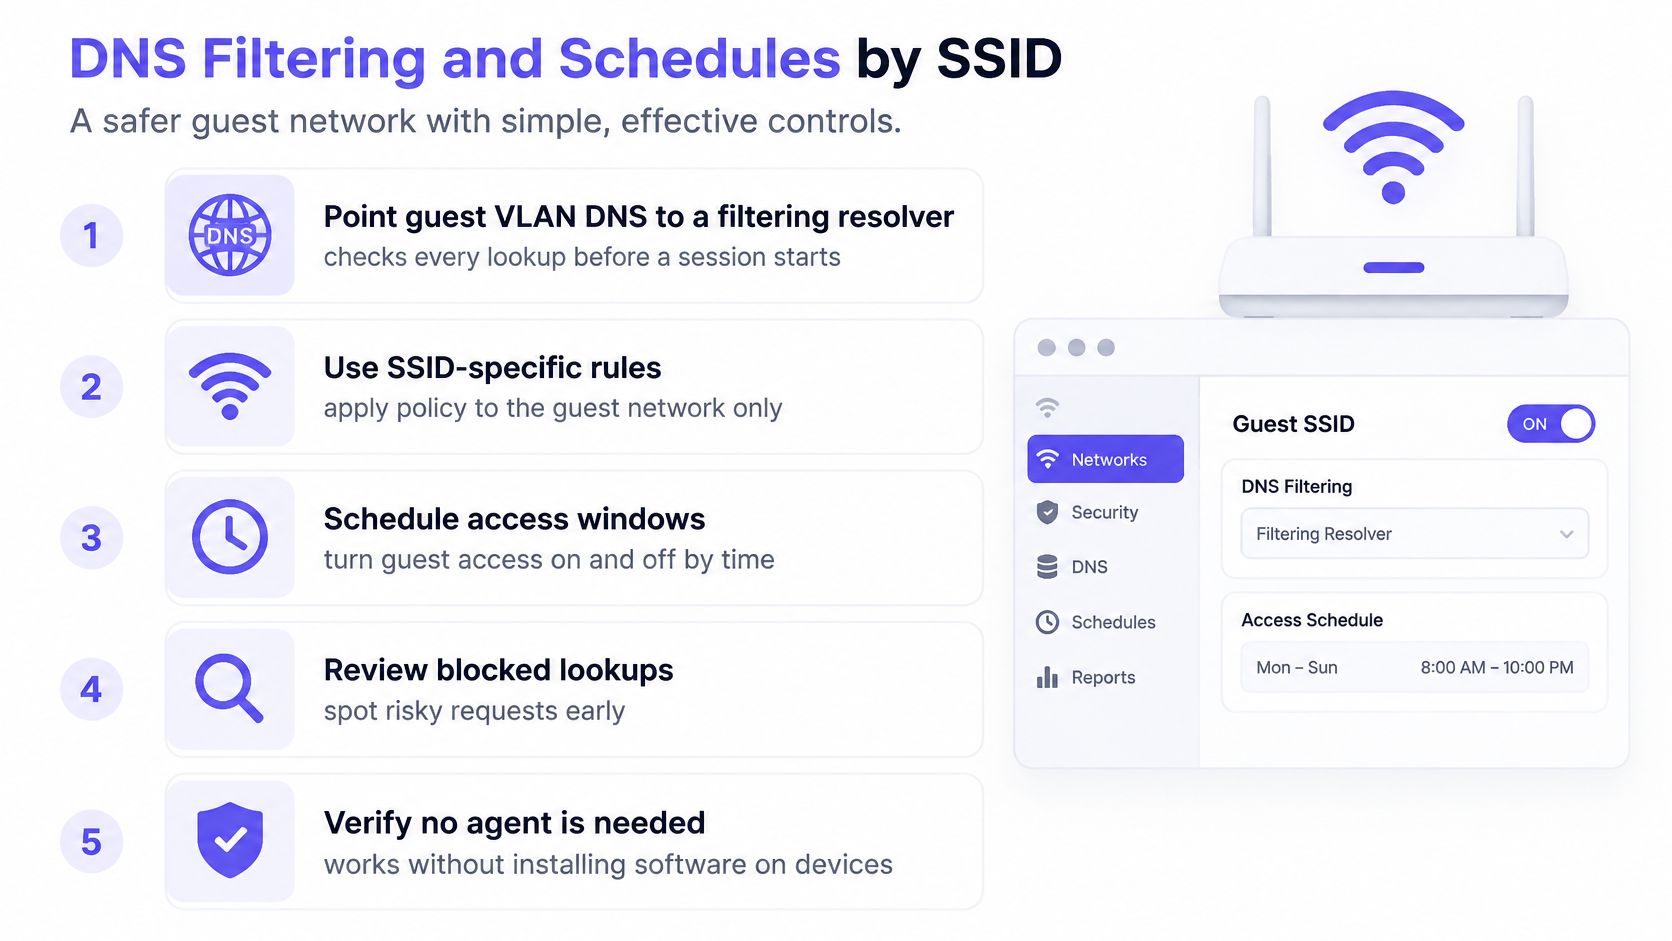
Envie solicitações de DNS de visitantes para um resolvedor de filtragem e, em seguida, garanta que os clientes o utilizem. Os controles de DNS funcionam sem a instalação de software nos dispositivos dos visitantes, mas uma configuração de DHCP por si só não impede resolvedores alternativos ou desvios de DNS criptografado.
Política de DNS e agendamento para convidados por local
| Local | Política de DNS | Agendamento |
|---|---|---|
| Pub, hotel ou atração | Categorias seguras para a família com Safe Search forçado | Revisão após eventos e feriados |
| Sala de espera de hospital | Bloqueio de phishing, malware e comando e controle | Mesmas regras diariamente, retestadas após alterações |
| Alojamento estudantil | Bloqueio de ameaças e filtragem de categorias | Perfil mais rigoroso à noite e nos fins de semana |
| WiFi gratuito no lobby | Perfil mais restrito, sem necessidade de agente | Agendamento diário com revisão no fim de semana |
| Rede de funcionários ou paga | Política de resolvedor separada, nunca automaticamente a lista de convidados | Definido pelas necessidades do negócio e do serviço |
Estas são políticas iniciais, não razões para interromper o acesso essencial de um residente após o fechamento da recepção. Restrinja categorias apropriadas ou limite serviços não utilizados em vez de supor que toda a rede deva ser desligada.
Teste a política e a integração em conjunto
Use o guia de filtragem de conteúdo WiFi para distinguir restrições de categoria do bloqueio de ameaças. Mantenha a política da equipe separada e use o recurso de teste inofensivo do resolvedor em vez de visitar um destino malicioso ativo.
O estudo sobre Captive Portal da Universidade de Münster analisou 55 hotspots de WiFi público na Alemanha em 2025 e identificou comportamentos de alto risco contínuos e aparentes violações da GDPR. Por isso, as decisões de filtragem e o fluxo de trabalho de acesso exigem uma revisão de privacidade conjunta.
Use este checklist ao aplicar a política.
Explique as categorias bloqueadas por meio de uma página de política clara. Não intercepte HTTPS de uma forma que crie avisos de certificado apenas para exibir uma página de negação personalizada. O bloqueio de DNS pode produzir um erro no navegador em vez de uma página legível, portanto, forneça uma rota de ajuda acessível.
Revise os agendamentos após eventos e feriados bancários. O bloqueio de anúncios e rastreadores também pode reduzir downloads desnecessários, mas não substitui os controles de ameaças.
Privacidade do Captive Portal
Comece com os campos no formulário. Se o acesso comum à internet não exigir um endereço de e-mail, data de nascimento ou número de quarto, não os colete apenas porque o modelo do portal oferece o campo.
Cada identificador cria outro registro para proteger, restringir e, eventualmente, excluir. Um campo de e-mail também não estabelece que a pessoa que está se conectando é proprietária desse endereço, a menos que você adicione verificação, o que introduz mais fricção e processamento.
Trate o portal como uma aplicação
Sinta o portal e o envio de seus formulários sobre HTTPS com um certificado válido. Verifique o destino das informações enviadas, scripts de terceiros, acesso administrativo e exportações, não apenas se a página inicial exibe seu logotipo.
- Finalidade: Forneça a cada campo obrigatório uma justificativa operacional documentada.
- Escolha: Separe o consentimento opcional de marketing da decisão de concessão de acesso.
- Retenção: Defina regras de exclusão para registros de identidade, sessões e observações de dispositivos de acordo com sua finalidade real.
- Acesso: Restrinja quem pode visualizar ou exportar informações dos convidados, inclusive entre diferentes locais.
Uma caixa de seleção de termos não torna necessária a coleta excessiva. Nem deve um convidado ter que concordar com mensagens promocionais para acessar a internet.
Reduza as oportunidades de phishing
Publique o SSID oficial e a identidade do portal por meio de sinalizações nas quais os visitantes possam confiar. Um logotipo convincente é fácil de copiar, portanto não ensine os visitantes a ignorar avisos de certificado ou a inserir a senha organizacional em uma página de login do local.
Verificação de privacidade: Você poderia fornecer o mesmo serviço de acesso coletando menos informações?
Forneça aos convidados orientações breves e úteis: verifique páginas de login inesperadas, use autenticação multifator onde disponível e não ignore avisos de certificado do navegador. Explique o que a rede registra em linguagem simples.
Um login bem-sucedido significa que o fluxo de trabalho de acesso foi concluído. Isso não certifica que o dispositivo, destino ou ambiente sem fio ao redor do visitante seja seguro.
Quando os testes de isolamento ainda falham
Um SSID para convidados ainda pode expor uma impressora do setor administrativo. Se o celular de um visitante conseguir alcançá-la, o limite de reencaminhamento falhou. Um nome de rede diferente ou um login concluído no Captive Portal não impedem esse tráfego.
Falhas e correções no isolamento de convidados
| Sintoma | Causa provável | Solução |
|---|---|---|
| O visitante alcança a sub-rede de uma impressora ou caixa registradora | SSID em ponte (bridged) ou VLAN roteada para a LAN | Remova o ponteamento não intencional ou o roteamento permitido e teste novamente o IPv4 e IPv6 |
| Os visitantes descobrem uns aos outros | Isolamento de cliente ausente em alguns APs | Ative-o em todos os APs e no perfil do SSID |
| IPv4 bloqueado, IPv6 funciona | ACLs criadas apenas para IPv4 | Alique negações equivalentes para IPv6 e teste novamente |
| Nomes internos são resolvidos | DNS corporativo fornecido pelo DHCP | Forneça apenas o resolvedor com filtragem |
| O WiFi da equipe conecta com a senha da recepção | Mesma frase de segurança reutilizada | Use credenciais exclusivas por SSID e faça a rotação periódica |
| Telefones novos permanecem em WPA2 | Modo de transição no SSID principal de visitantes | Use apenas WPA3 no SSID principal, isolando o acesso legado separadamente |
| O portal solicita mais dados do que a sessão precisa | Formulário de cadastro tratado como marketing | Colete apenas o estritamente necessário para o acesso e reduza o tempo de retenção |
Siga o caminho do pacote
Se uma impressora permanecer acessível, rastreie o mapeamento de SSID para VLAN, o perfil da porta do switch e a ordem das regras do firewall. Uma regra ampla de permissão acima da negação do convidado pode permitir a passagem de tráfego mesmo quando a tag VLAN estiver correta.
Teste o isolamento de pares com convidados no mesmo AP e em APs diferentes. Um bloqueio local pode interromper dispositivos associados a um ponto de acesso, enquanto deixa um caminho de comutação upstream aberto. Um teste bem-sucedido em um AP não é suficiente.
Uma busca de nome por si só não comprova o acesso a um serviço interno. Respostas em cache e registros publicados publicamente podem induzir a erro; verifique qual resolvedor respondeu e, em seguida, teste se o serviço de destino aceita uma conexão.
Verifique burla de controles e desvios operacionais
Se a política de DNS parecer inconsistente, diferencie a falha do resolvedor da negação de acesso pelo cliente. O DNS over HTTPS pode explicar por que o DNS em nível de navegador se comporta de maneira diferente do resolvedor anunciado pela rede.
Para organizações que usam segurança sem fio como um serviço gerenciado, defina quem responde aos alertas e quem pode conter um ponto de acesso malicioso. O monitoramento gerenciado não substitui os testes de isolamento locais.
Mantenha os logs de varredura e associação apenas pelo tempo que sua finalidade operacional exigir e restrinja quem pode acessá-los. Esses registros podem revelar movimentações em um local mesmo quando o tráfego de aplicações está criptografado, especialmente em hotéis, hospitais ou campi.
Após atualizações de firmware, substituições de AP ou implantações no local, compare as configurações implantadas com o perfil aprovado e repita os testes do cliente. Mantenha os resultados com o registro de alteração.
O isolamento só é aprovado quando as conexões proibidas não retornam nenhum resultado em IPv4 e IPv6. Um painel mostrando clientes associados comprova conectividade, não isolamento.
Coloque a política de WiFi de convidados em prática
Uma sequência de mudanças de cinco dias fornece aos responsáveis pelas redes sem fio, firewall e portal tarefas claras e um ponto de aceitação documentado.
Uma sequência de mudanças prática
- Primeiro dia: A partir de um dispositivo de visitante, verifique o acesso a serviços de LAN, interfaces de gerenciamento, impressoras e outros visitantes via IPv4 e IPv6. Registre qualquer caminho proibido que responda.
- Segundo dia: Corrija falhas de VLAN, bridging e isolamento de clientes. Separe credenciais reutilizadas e atualize as instruções da recepção.
- Terceiro dia: Pilote a configuração WPA escolhida e, em seguida, isole qualquer acesso mantido por motivos de compatibilidade.
- Quarto dia: Aplique o DNS de proteção e sua agendamento. Remova campos não justificados do portal e teste o fluxo de login restante.
- Quinto dia: Repita os testes de aceitação. Salve os resultados dos clientes e os logs de fluxos negados como registro de aprovação final.
Após a aceitação, prepare os detalhes de conexão via QR code usando um guia de configuração de WiFi para visitantes da RecensioAI. Trate qualquer credencial de acesso exibida no QR code como informação pública de visitantes, não como um segredo da equipe.
Adicione a camada de DNS sem substituir a limitação do perímetro
Se o firewall não puder aplicar as políticas de DNS necessárias, um serviço de DNS protetivo na nuvem na VLAN de convidados pode adicionar filtragem. O Purple Shield funciona de forma independente ou em conjunto com o WiFi existente, cobre dispositivos de convidados e BYOD sem agentes e oferece suporte a políticas separadas por SSID e VLAN para redes de convidados, funcionários, residentes e pagas.
Refaça os testes após alterações de DNS, firmware ou VLAN. Uma busca de teste bloqueada não prova que os sistemas privados estão inacessíveis. O teste de aceitação só é aprovado quando destinos proibidos não retornam resultados em ambas as versões de IP, e os serviços relevantes permanecem inacessíveis.
Mantenha os dados do Captive Portal restritos ao que o fluxo de trabalho de acesso precisa. Menos campos coletados significam menos informações pessoais para gerenciar e reter.
O Purple Shield oferece DNS protetivo, controles de conteúdo seguros para a família e bloqueio de ameaças para WiFi público e de convidados sem a necessidade de agentes nos dispositivos dos visitantes. O Purple Shield oferece políticas por rede e relatórios, juntamente com limites testados de VLAN, firewall e isolamento de clientes.