
O que é DNS seguro? Um guia sobre criptografia e filtragem
O que é DNS seguro? Saiba como o DNSSEC, o DoH e o DoT protegem a busca de nomes, como funciona a filtragem do resolvedor e quais prós e contras os operadores de rede devem ponderar.
Published 10 de novembro de 2026
Criptografar uma consulta de DNS significa que a rede cumpriu seu papel?
No WiFi, essa suposição geralmente falha. Um telefone em um pub, um notebook de estudante ou um tablet de visitante pode ocultar a consulta dentro do tráfego web comum e enviá-la para um resolvedor que o local nunca aprovou. O seu filtro nunca vê o nome. Ele não pode recusar um site de phishing, uma categoria adulta ou um host de malware.
O que é DNS seguro consiste em três tarefas distintas que protegem o Domain Name System contra interceptação, manipulação e abuso.
A autenticidade vem do DNSSEC: assinaturas que permitem que um resolvedor rejeite uma resposta forjada. A confidencialidade vem do transporte criptografado, DNS over HTTPS (DoH) ou DNS over TLS (DoT), para que as pessoas que compartilham o mesmo espaço aéreo não possam ler qual nome foi solicitado. A política é a decisão do resolvedor de responder a um domínio de risco ou recusá-lo.
Ignore qualquer uma dessas etapas e a rede continuará exposta. A validação de respostas assinadas ainda é irregular em todo o mundo e na União Europeia, portanto, uma resposta assinada não é o que a maioria das consultas recebe. A criptografia também pode prejudicar a função de filtragem. Assim que a consulta sai para um resolvedor que você não controla, a política nunca é executada e a conexão fica livre para ser iniciada.
Sumário
- O que significa DNS seguro e as proteções que ele abrange
- Como o DNSSEC e o DNS Criptografado resolvem problemas diferentes
- Como uma consulta protegida trafega do dispositivo à resposta
- Locais de eventos, escolas e hospitais
- Onde o DNS seguro não é suficiente e como as redes reagem
- Decida em qual resolvedor sua rede deve confiar
O que significa DNS seguro e as proteções que ele abrange
Qual parte de uma consulta está protegida? Uma rede pode criptografar a pergunta, assinar a resposta ou recusar o nome. Essas são funções distintas, e realizar uma não cobre as outras duas.
O DNS seguro é um termo genérico para proteger o Sistema de Nomes de Domínio - o serviço que converte um nome, como o site de um banco, no endereço IP ao qual um dispositivo se conecta - contra interceptação, manipulação e abuso. O DNS funciona como uma lista telefônica. Um controle verifica se o número impresso é genuíno. Outro impede que um estranho no mesmo WiFi WiFi leia qual nome você pesquisou. Um terceiro se recusa a fornecer números que sua política não permite.
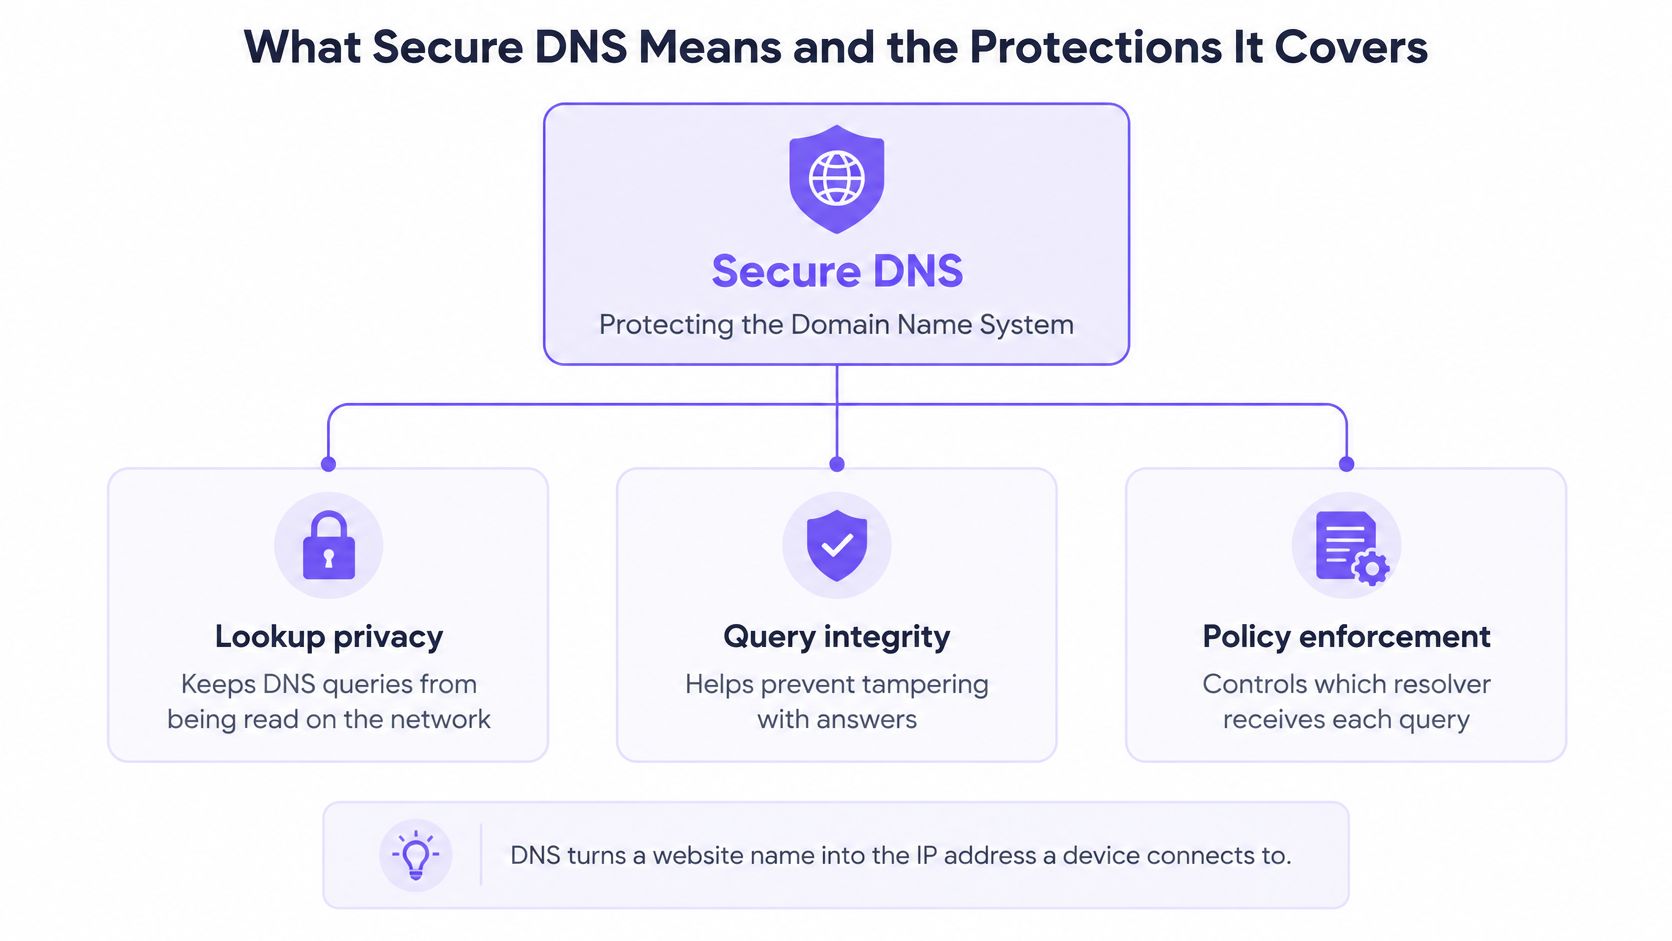
O DNSSEC adiciona assinaturas criptográficas aos dados do DNS. Um resolvedor de validação pode identificar um registro forjado que enviaria um dispositivo a um endereço impostor. Qualquer pessoa observando o caminho ainda pode ver o nome que foi solicitado, pois as assinaturas não criptografam a consulta.
O DNS over HTTPS (DoH) insere cada consulta e resposta dentro de uma troca de HTTPS. O histórico da IETF para a RFC 8484 registra que o DoH se tornou uma especificação da Standards Track em 19 de outubro de 2018, utilizando o mesmo transporte protegido por TLS e a porta web padrão, 443, do tráfego web criptografado comum. A RFC estabelece o HTTP/2 como a versão mínima recomendada do HTTP e observa que misturar DoH com outro tráfego HTTPS dificulta a análise e a interferência no DNS. O protocolo não decide se um domínio é malicioso ou inadequado. Ele protege o transporte entre o cliente e o resolvedor.
Essa combinação é o modo como o DNS criptografado pode comprometer o dever de filtragem. A consulta se parece com o tráfego web comum, e o dispositivo pode enviá-la para um resolvedor que a rede não escolheu. A política no resolvedor que você opera nunca recebe o nome, de modo que não pode recusar o domínio antes que uma conexão seja iniciada.
O DNS over TLS (DoT) envolve o mesmo tipo de consulta em TLS, normalmente na porta 853, para que não se misture ao tráfego da web da maneira como o DoH faz. O DNS over QUIC (DoQ) transporta consultas sobre QUIC, também na porta 853. Ambos ocultam a pesquisa de observadores no caminho. Nenhum deles aplica sua política de conteúdo.
A filtragem protetiva de DNS é a camada de política. O resolvedor compara o nome solicitado com categorias e inteligência de ameaças e, em seguida, bloqueia, redireciona ou faz o sinkhole de uma correspondência antes que o dispositivo receba um endereço. A escolha das palavras a serem bloqueadas é uma tarefa por si só. Uma lista inicial prática de palavras-chave de filtragem de sites para prevenção contra fraudes ajuda os operadores a nomear os termos de fraude, phishing e golpes que desejam recusar.
| Proteção | Pergunta que responde | Oculta consultas de observadores | Bloqueia domínios de risco |
|---|---|---|---|
| DNSSEC | Esta resposta de DNS é autêntica? | Não | Não |
| DNS over HTTPS (DoH) | O caminho da consulta é privado? | Sim, dentro de HTTPS na porta 443 | Não |
| DNS over TLS (DoT) | O caminho da consulta é privado? | Sim, dentro de TLS na porta 853 | Não |
| DNS over QUIC (DoQ) | O caminho da consulta é privado? | Sim, dentro de QUIC na porta 853 | Não |
| Filtragem protetiva de DNS | Este domínio deve ser permitido? | Não por si só | Sim, por política e inteligência contra ameaças |
Faça três perguntas a qualquer configuração. A resposta é autêntica? Alguém na rede pode ver a consulta? O resolvedor verifica o domínio antes que a conexão comece?
Uma rede pode passar em um desses testes e falhar nos outros dois. O transporte criptografado reduz a espionagem e a adulteração no caminho. Apenas um resolvedor que você controla também pode recusar domínios selecionados antes que o cliente inicie uma conexão.
Como o DNSSEC e o DNS criptografado resolvem problemas diferentes
Digamos que um visitante entre no café WiFi e abra o que parece ser o site do seu banco. A página é carregada. A barra de endereços parece correta. Nada no laptop informa que o nome foi respondido com um IP impostor. Essa falha é um problema de autenticidade, e a criptografia da consulta não resolve isso.
O DNSSEC aborda a autenticidade em vez da confidencialidade. Ele adiciona assinaturas criptográficas para que um resolvedor de validação possa detectar respostas forjadas ou alteradas, incluindo aquelas que redirecionam o usuário para o servidor errado. Sua propriedade de segurança é a integridade autenticada. Ele não criptografa consultas, portanto, um observador nessa rede de café ainda consegue ver quais domínios estão sendo solicitados.
A adoção da verificação em si é desigual. Uma análise do Centro Comum de Pesquisa da Comissão Europeia para o terceiro trimestre de 2025 relatou uma taxa média de validação DNSSEC de 35,4% no mundo inteiro, em comparação com 49,4% na União Europeia, uma diferença de 14 pontos percentuais. O mesmo relatório afirmou que a taxa global aumentou cerca de 1 ponto percentual desde o primeiro trimestre de 2025. Esses números descrevem a validação observada, e não se um domínio publicou assinaturas. O usuário só se beneficia quando o resolvedor valida a cadeia e rejeita uma resposta inválida.
Cinco falhas, cinco bloqueios diferentes
| Cenário | O que dá errado sem isso | Proteção que soluciona o problema |
|---|---|---|
| Resposta forjada direciona um dispositivo para um IP impostor | O dispositivo conecta-se ao servidor errado sem saber | Validação DNSSEC em um resolvedor validador |
| Observador em WiFi compartilhada lê os domínios consultados | O histórico de navegação fica visível em DNS em texto simples | DoH, DoT ou DoQ |
| Resposta alterada em trânsito | Registros alterados no caminho passam despercebidos | Verificação de assinatura DNSSEC mais transporte criptografado |
| Cache do resolvedor envenenado com registros inválidos | Registros inválidos atingem muitos clientes ao mesmo tempo | Validação DNSSEC |
| A consulta é criptografada, mas o domínio é malicioso | O dispositivo ainda acessa um site de phishing ou malware | Filtragem de proteção no resolvedor |
Pense novamente no café. Um endereço bancário forjado é uma falha de DNSSEC. Um vizinho lendo cada nome pesquisado pelo convidado é uma falha de confidencialidade, a qual DoH, DoT ou DoQ resolvem. Um registro alterado no caminho exige tanto uma verificação de assinatura quanto um transporte protegido. Um cache envenenado entrega o registro malicioso a todos os convidados posteriores, o que a validação foi projetada para recusar. E uma consulta perfeitamente privada para um host de phishing ainda exige que o resolvedor responda não.
Os operadores que tratam a criptografia como a totalidade do DNS seguro deixam a última linha exposta. O DNS sobre HTTPS oculta a consulta. Ele não avalia o destino. A lacuna na UE e global demonstra o mesmo ponto para as assinaturas. Depender apenas do DNSSEC não oferece uma proteção uniforme em todos os domínios e regiões. Um projeto viável utiliza validação para autenticidade, transporte criptografado para que o caminho não possa ser lido e filtragem de políticas para malware, phishing, conteúdo adulto, jogos de azar e outras categorias definidas por você.
Como uma consulta protegida viaja do dispositivo até a resposta
Uma consulta, acompanhada desde a conexão até a página, mostra onde fica cada controle. Antes de um dispositivo abrir um site ou aplicativo, ele pergunta ao DNS onde encontrá-lo, e o resolvedor responde usando a política da rede em que esse dispositivo está.
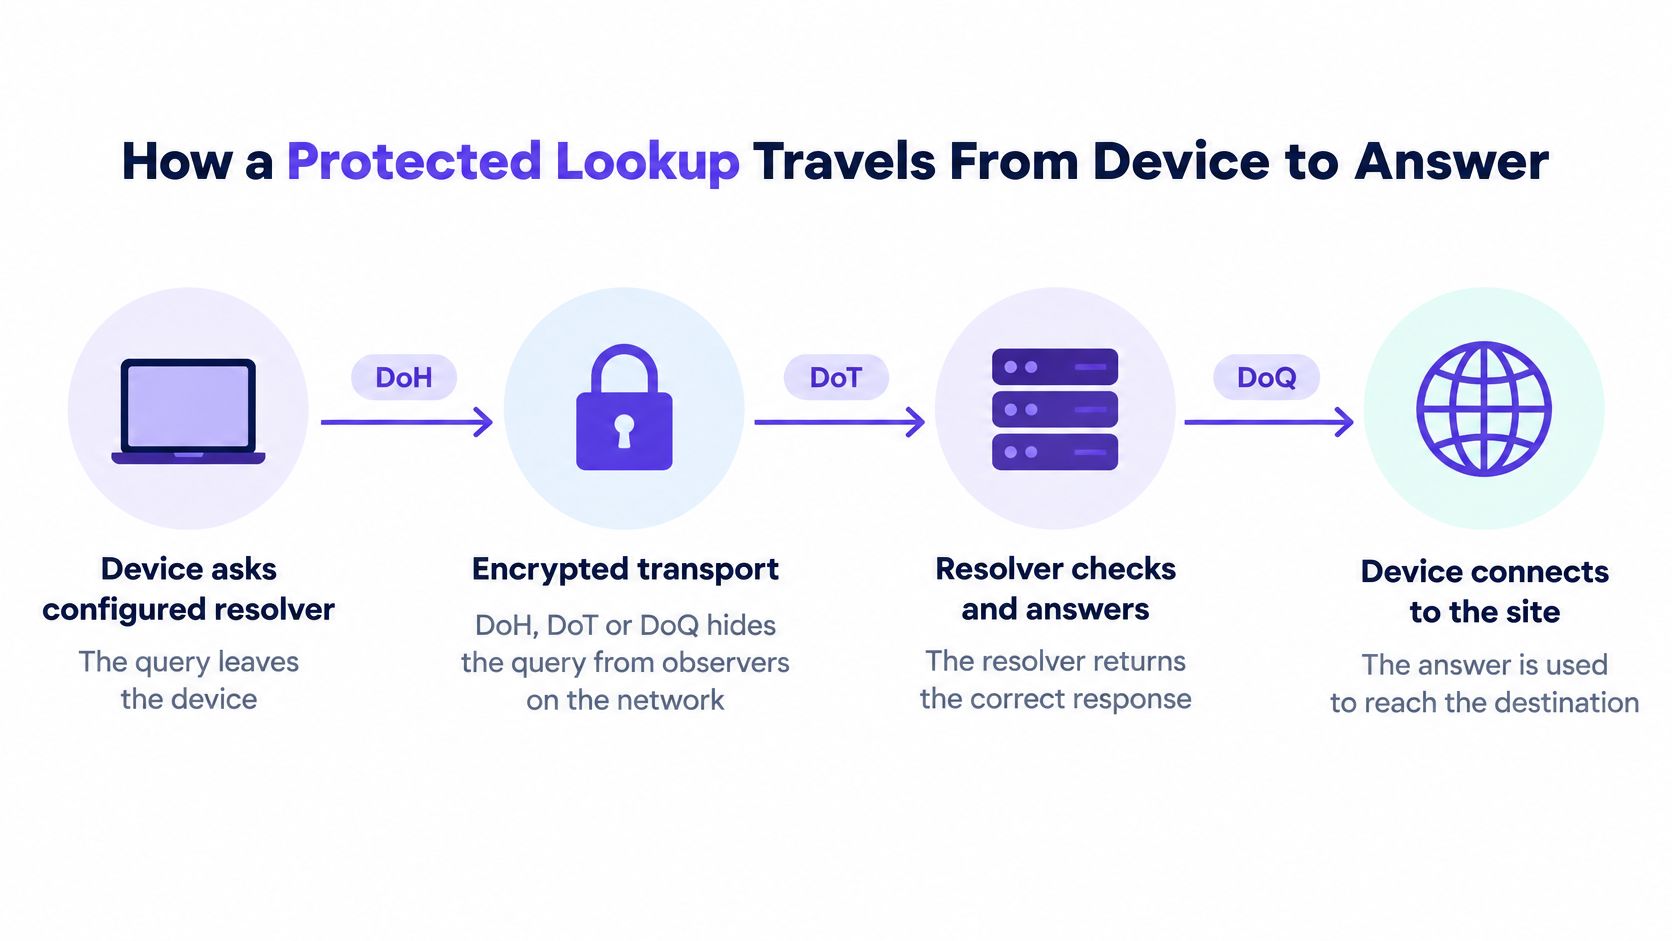
O dispositivo consulta o resolvedor configurado. A consulta é enviada via DoH, DoT ou DoQ. As pessoas na mesma WiFi veem uma sessão criptografada, não o nome dentro dela. Se o dispositivo ainda estiver usando DNS em texto simples, esta primeira etapa já estará vazando a busca, independentemente do que você faça depois.
O resolvedor verifica as assinaturas. Ele valida a cadeia DNSSEC na resposta e descarta tudo o que falhar. Um visitante nunca vê essa rejeição. Ele não recebe o endereço impostor. A validação precisa acontecer aqui, em um resolvedor em que você confia, porque o cliente geralmente não a fará.
A política para essa rede é aplicada. Categorias, Safe Search e horários seguem a SSID ou VLAN à qual o dispositivo se conectou, e não uma configuração oculta no telefone. O WiFi para colaboradores e o WiFi para visitantes podem divergir sobre jogos de azar ou conteúdo adulto, mesmo quando compartilham o mesmo edifício. O resolvedor é o local onde essa divergência é imposta.
A inteligência de ameaças tem direito a voto. O nome é comparado com indicadores de phishing, malware e infraestrutura de comando e controle. Uma correspondência é bloqueada ou redirecionada para um sinkhole. O dispositivo não recebe o IP de destino, portanto o navegador nunca inicia a sessão. Este é o ponto mais forte que você tem, pois um nome recusado significa que a conexão nunca começa.
Um nome permitido retorna seu endereço. O navegador se conecta. O armazenamento em cache não reduziu a velocidade de um site permitido. Ele apenas reteve as respostas que sua política recusa. Os relatórios devem mostrar essa recusa posteriormente, informando a rede e o horário, para que um gerente de operações possa explicar um bloqueio sem precisar adivinhar.
Onde a cadeia se rompe
As etapas 2 a 4 nunca são executadas se o dispositivo usar um resolvedor diferente sem que ninguém perceba. Um navegador com sua própria configuração de DoH, ou um aplicativo com um resolvedor codificado de forma fixa, ignora todo o caminho. A rede ainda carrega o tráfego. Ela simplesmente não chega a julgar o nome.
Abra as configurações de DNS ou DNS Privado do dispositivo e confirme se o resolvedor corresponde àquele que você aprovou. Se não corresponder, a política que você criou não é a política que esse dispositivo está usando.
Um resolvedor DNS recursivo é o componente que faz esse trabalho em nome do dispositivo. Se você não consegue ver qual deles respondeu, não pode afirmar que a consulta estava protegida.
Espaços de eventos, escolas e hospitais
Uma rede de visitantes de um pub ou hotel fica repleta de telefones e notebooks que ninguém da equipe pode acessar. Você não pode instalar um agente e não deve pedir a um visitante para alterar uma configuração que ele deshará no próximo local. Uma política de resolvedor central ainda se aplica, pois cada dispositivo que usa o seu WiFi consulta o seu DNS antes de abrir qualquer coisa.
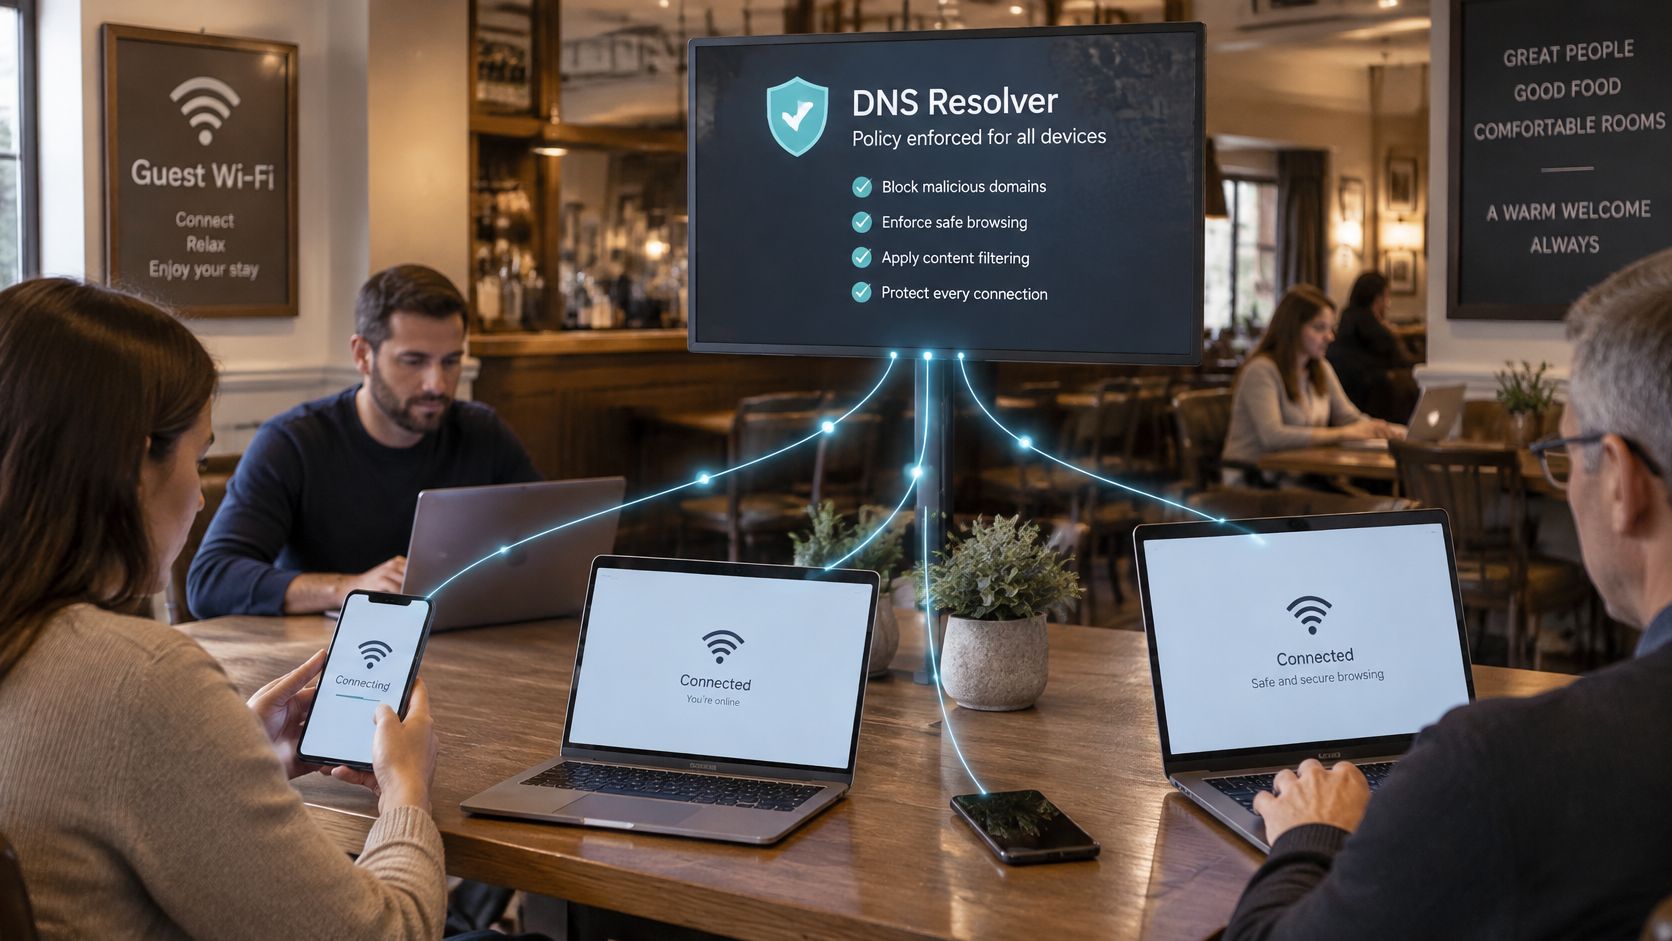
A mesma ideia se aplica a locais com dever de proteção, apenas com exigências diferentes.
As escolas dividem a equipe e os alunos em redes separadas. O WiFi pode recusar conteúdo adulto e jogos de azar, além de forçar a Pesquisa Segura no Google, Bing e YouTube, enquanto a equipe mantém um conjunto mais amplo de categorias para o planejamento de aulas. A divisão é uma política no resolvedor, não um software em cada notebook de um carrinho.
Os hospitais geralmente preferem que o WiFi da sala de espera pública seja mais restrito do que a rede clínica. Os visitantes não devem acessar os mesmos destinos que uma estação de trabalho no VLAN da ala médica. Manter essas políticas separadas evita uma única regra rígida que seja muito permissiva para o público ou muito rigorosa para os sistemas clínicos.
As perguntas frequentes sobre DNS de proteção da CISA descrevem esse modelo como operando upstream na rede. Ele pode mostrar quais domínios estão sendo resolvidos sem forçar uma reformulação do DNS interno. Em WiFi compartilhadas, isso significa uma única política para telefones, laptops e dispositivos IoT não gerenciados, com controles separados por rede ou grupo de usuários.
Um hostname bloqueado é negado no momento da resolução. Muitos ataques falham antes mesmo que o dispositivo final receba um endereço IP ou inicie uma sessão HTTPS. É por isso que essa camada é ideal para dispositivos que ninguém gerencia. O resolvedor pode bloquear, redirecionar ou aplicar sinkhole em nomes associados a phishing, malware, ransomware, spyware ou infraestrutura de comando e controle.
A filtragem não substitui os controles de endpoint, e-mail, web ou firewall. Atacantes usam endereços IP codificados rigidamente, túneis criptografados, domínios recém-registrados ou seu próprio caminho DNS-over-HTTPS. A implantação ainda precisa aplicar resolvedores aprovados, monitorar o tráfego de resolvedores, manter o failover confiável e combinar o bloqueio de domínio com a telemetria de endpoint e de rede.
Os operadores continuam perguntando quais dispositivos a política alcançará. Liste cada grupo em cada SSID. Marque quais aceitam o resolvedor central e quais podem ignorá-lo. As ausências são o objeto da próxima decisão, não um motivo para ignorar essa camada.
Este breve tutorial mostra esse bloqueio no momento da consulta em uma rede compartilhada.
Onde o DNS seguro falha e como as redes respondem
A criptografia protege a privacidade. Ela também pode permitir que um dispositivo alcance um resolvedor que a rede nunca aprovou. Esse é o ponto que a maioria dos conselhos para "ativar o DNS seguro" ignora.
O DoH trafega sobre o HTTPS, comumente na porta 443, assemelhando-se ao tráfego web comum. Uma regra que observa apenas a porta de DNS antiga nunca o detecta. As orientações de implementação de DNS criptografado da CISA afirmam que as organizações precisam levar em conta endpoints que utilizam provedores de DNS criptografado não autorizados, seja de forma intencional ou acidental. Nem toda origem de consulta pode enviar DNS criptografado hoje, e o suporte a encaminhamentos varia conforme o fornecedor. Bloquear todas as consultas criptografadas não é a solução. Isso reduz a privacidade e pode interromper ferramentas de segurança legítimas.
Em uma rede compartilhada, o resolvedor gerenciado pode recusar um domínio, enquanto o mesmo aparelho tenta DoH direto, um resolvedor codificado de forma fixa ou um aplicativo com seu próprio caminho de DNS. Ambientes de visitantes e BYOD pioram essa situação, porque não é possível instalar um agente em cada dispositivo.
Burlar regras e o que realmente bloqueia isso
| Rota de desvio | Por que um bloqueio simples falha | Controle que o combate |
|---|---|---|
| IP do resolvedor codificado de forma rígida | Ignora totalmente o resolvedor gerenciado | Bloquear DNS de saída para resolvedores não aprovados |
| DoH direto na porta 443 | Parece tráfego web comum, portanto as regras de porta não o identificam | Restringir endpoints DoH não autorizados e incluir resolvedores aprovados na lista de permissões |
| Resolvedores DoH rotativos | Bula listas de bloqueio de IP estático | Detecção comportamental e visibilidade do caminho do tráfego |
| Domínio recém-registrado | Ainda não está em nenhuma lista de bloqueio | Feeds de ameaças combinados com regras baseadas em tempo de registro |
| A aplicação usa seu próprio caminho DNS | Ignora o resolvedor configurado no dispositivo | Controles de endpoint e monitoramento do tráfego do resolvedor |
Pesquisas recentes descrevem atacantes alternando entre vários resolvedores DoH especificamente para passar por uma lista de bloqueio de IP estática. Uma única lista de domínios maliciosos, ou uma única regra de porta, não cobre isso. Incluir na lista de permissões os resolvedores em que você confia, observar o caminho que a consulta faz e usar o comportamento em vez de apenas um endereço precisam funcionar juntos.
A questão prática é como uma rede mantém a privacidade do DNS criptografado enquanto cada consulta ainda atende à política de segurança e ameaças. A privacidade e a política coexistem apenas quando os resolvedores aprovados são os únicos autorizados a responder, e todo o resto é visível o suficiente para ser contestado. Os limites das listas de domínios isoladas estão descritos neste guia sobre os limites da filtragem de DNS. Trate a criptografia como uma camada, não como uma renúncia ao filtro.
Decida em qual resolvedor sua rede deve confiar
O DNS seguro só funciona se você controlar qual resolvedor recebe cada consulta. Escolha esse operador antes de discutir sobre protocolos.
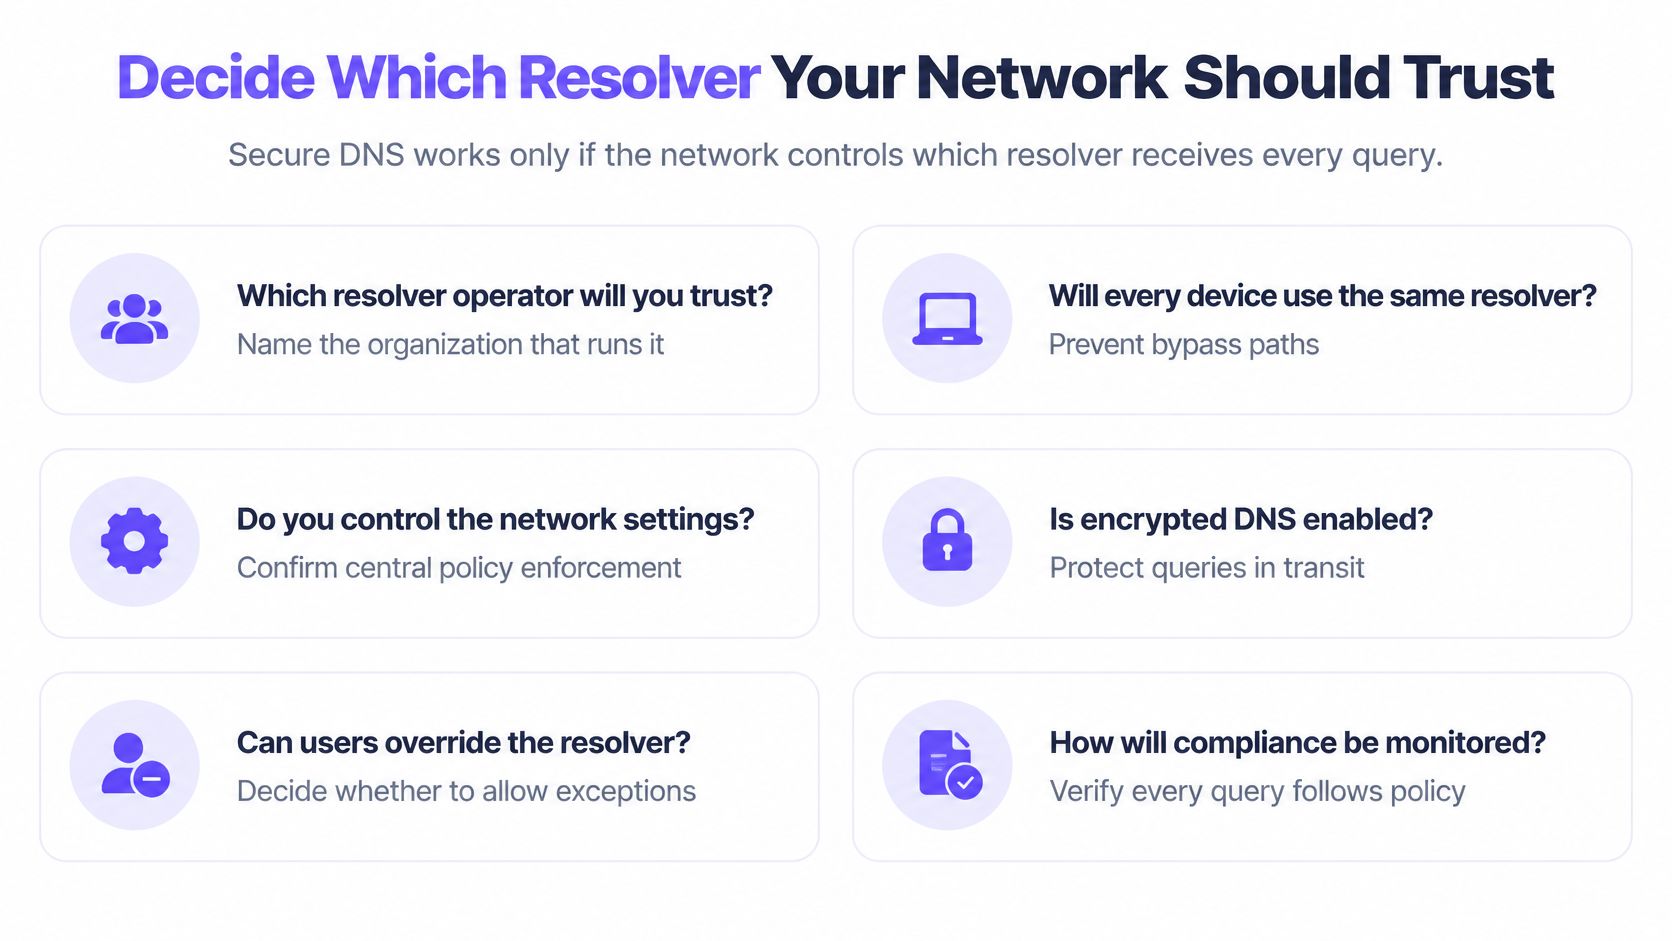
A RFC 8484 é explícita ao afirmar que a segurança do transporte DoH por si só não fornece a integridade da resposta DNSSEC. Valide localmente ou use um resolvedor que valide e exponha o resultado dos dados autenticados. O DNSSEC responde a "estes dados são autênticos?" O DoH ou o DoT respondem a "alguém no caminho pode observar ou alterar a troca?" Para WiFi público ou WiFi WiFi para visitantes, a estrutura prática é um resolvedor recursivo autorizado com transporte upstream criptografado, validação DNSSEC, registros de log e política no resolvedor.
A publicação NIST SP 800-81r3 também alerta que o DNS criptografado adiciona sobrecarga de processamento nos servidores de nomes, portanto a capacidade deve ser planejada, e não presumida.
Realize estas verificações e anote as respostas.
- Quem o executa e onde ele está hospedado? Identifique o operador e a hospedagem. Um resolvedor que você não consegue identificar não é um resolvedor que você possa submeter a uma política.
- Qual política se aplica a cada SSID, VLAN ou local, e quem pode alterá-la? A rede WiFi para visitantes e a rede WiFi clínica não devem herdar as categorias uma da outra por engano.
- Um dispositivo pode alternar para um resolvedor público que você não aprovou? Se a borda não impedir isso, a política passa a ser opcional.
- O resolvedor suporta encaminhamento criptografado e há capacidade para a carga extra? Ative a privacidade somente depois que os servidores puderem suportá-la.
- Os logs mostrarão o que foi bloqueado, em qual rede e quando? Um auditor ou um diretor escolar irá perguntar. "Nós filtramos" não é uma resposta.
- O que acontece se o resolvedor estiver inacessível? Decida o failover antes da interrupção, incluindo se você falhará no modo fechado.
Um especialista em Shield mostra como a rede lida com VPNs e DNS criptografado antes de um cliente testar o Shield. A configuração começa apontando o DNS dessa rede para o Shield, como uma configuração por rede ou uma alteração de DHCP no controlador.
Assim que essas seis respostas estiverem definidas, a mudança é simples. Aponte o DNS de cada rede para o resolvedor aprovado. Em seguida, teste uma amostra de dispositivos da mesma forma que você verificaria uma única consulta e confirme se o endereço do resolvedor corresponde. Durante um teste gratuito de 30 dias, essa alteração de DNS é a forma como a rede executa o serviço sem custo, portanto, o teste é a própria implantação, e não um projeto separado.
Purple Shield é um DNS de proteção para o local, visitantes e WiFi pública. Ele verifica cada consulta em relação às suas categorias e política de ameaças antes que uma conexão seja iniciada, sem a necessidade de instalar nada no telefone ou notebook. Veja como esse resolvedor se adapta aos seus SSIDs em Purple Shield.