
O que é o encapsulamento de DNS e como invasores ocultam dados
O que é o encapsulamento de DNS? Saiba como invasores ocultam dados em consultas DNS e como detectá-lo e bloqueá-lo na camada de DNS.
Published 14 de novembro de 2026
Em redes compartilhadas WiFi, o laptop de um visitante solicita ao DNS a busca de um site como qualquer outro dispositivo. Se esse laptop estiver comprometido, ele também poderá usar consultas comuns para enviar comandos ocultos ou dados roubados. O desafio do operador é diferenciar essa atividade do tráfego DNS normal de celulares, laptops e aplicativos.
Uma demonstração publicada comprovou que túneis DNS podem transportar dados, enquanto uma medição de DNS passivo realizada em 2019 constatou que quase todo o tráfego de registros NULL observado estava associado a suspeitas de tunelamento. A lição prática para um operador de rede é comparar cada dispositivo com seu comportamento habitual nesse SSID, em vez de depender de um único limite para todas as redes. Um pico de consultas incomuns pode ser relevante em uma rede de visitantes, mesmo que o mesmo volume seja rotineiro em outro lugar.
A criptografia altera o que aparece nos registros. Os operadores podem ver menos do nome consultado, tornando mais difícil inspecionar o conteúdo diretamente. Padrões de dispositivo, rede e tempo ainda ajudam a estabelecer uma linha de base e sinalizar comportamentos que tenham mudado.
Índice
- O que é encapsulamento de DNS em termos simples
- Como invasores ocultam dados em consultas comuns
- Por que invasores aceitam velocidades lentas para manter a furtividade
- Ferramentas, estudos e a escala por trás do encapsulamento de DNS
- Identificando o encapsulamento de DNS em seus registros
- DNS criptografado e onde a detecção falha
- Escolha controles na camada de DNS que registrem cada consulta
O que é tunelamento de DNS em termos simples
Pense em um entregador autorizado a passar por todas as portas porque o prédio precisa de entregas. O entregador esconde cartas dentro de etiquetas de encomendas rotineiras. Ninguém abre as etiquetas, então as cartas viajam junto com correspondências que precisam passar. Essa é a dinâmica de o que é tunelamento de DNS.
Todo dispositivo consulta o DNS para saber onde um site está hospedado antes de se conectar; portanto, as pesquisas de nomes são um tráfego essencial que os firewalls raramente bloqueiam. Um telefone ou notebook comprometido divide comandos, credenciais ou arquivos em rótulos e os distribui em várias solicitações direcionadas a um domínio controlado pelo invasor. O servidor autoritativo do invasor remonta as partes e pode enviar instruções de volta nas respostas. O fluxo ocorre nos dois sentidos, mesmo que cada consulta individual se pareça com uma solicitação normal sobre um hostname.
Este não é um tipo especial de registro nem um produto que você instala. Como afirma um estudo de medição de DNS passivo de 2019, a técnica codifica dados dentro de consultas e respostas comuns e utiliza a resolução de nomes como canal de comunicação. Discussões publicamente documentadas sobre essa ideia remontam a pelo menos 1998, portanto você não está diante de um truque inédito. Ela continua atraente porque o DNS é essencial para o uso normal da internet e frequentemente é permitido onde a maioria dos protocolos de saída direta é restrita.
Imagine que o laptop de um cliente no SSID da sua cafeteria já tenha sido infectado em casa. Ele não abre uma porta estranha. Ele pergunta, repetidamente, onde residem nomes estranhamente longos. Seu resolvedor encaminha essas perguntas porque esse é o papel dele. O destinatário final lê os rótulos como dados.
O tunelamento de DNS transforma uma consulta de nome em um caminho de dados oculto.
Você deve ser capaz de explicar isso a um colega em poucas palavras e acrescentar por que uma regra básica de "permitir DNS" deixa isso passar.
Como invasores ocultam dados em consultas comuns
O canal é uma sequência, não um pacote mágico. Cada etapa existe porque a anterior tem um limite.
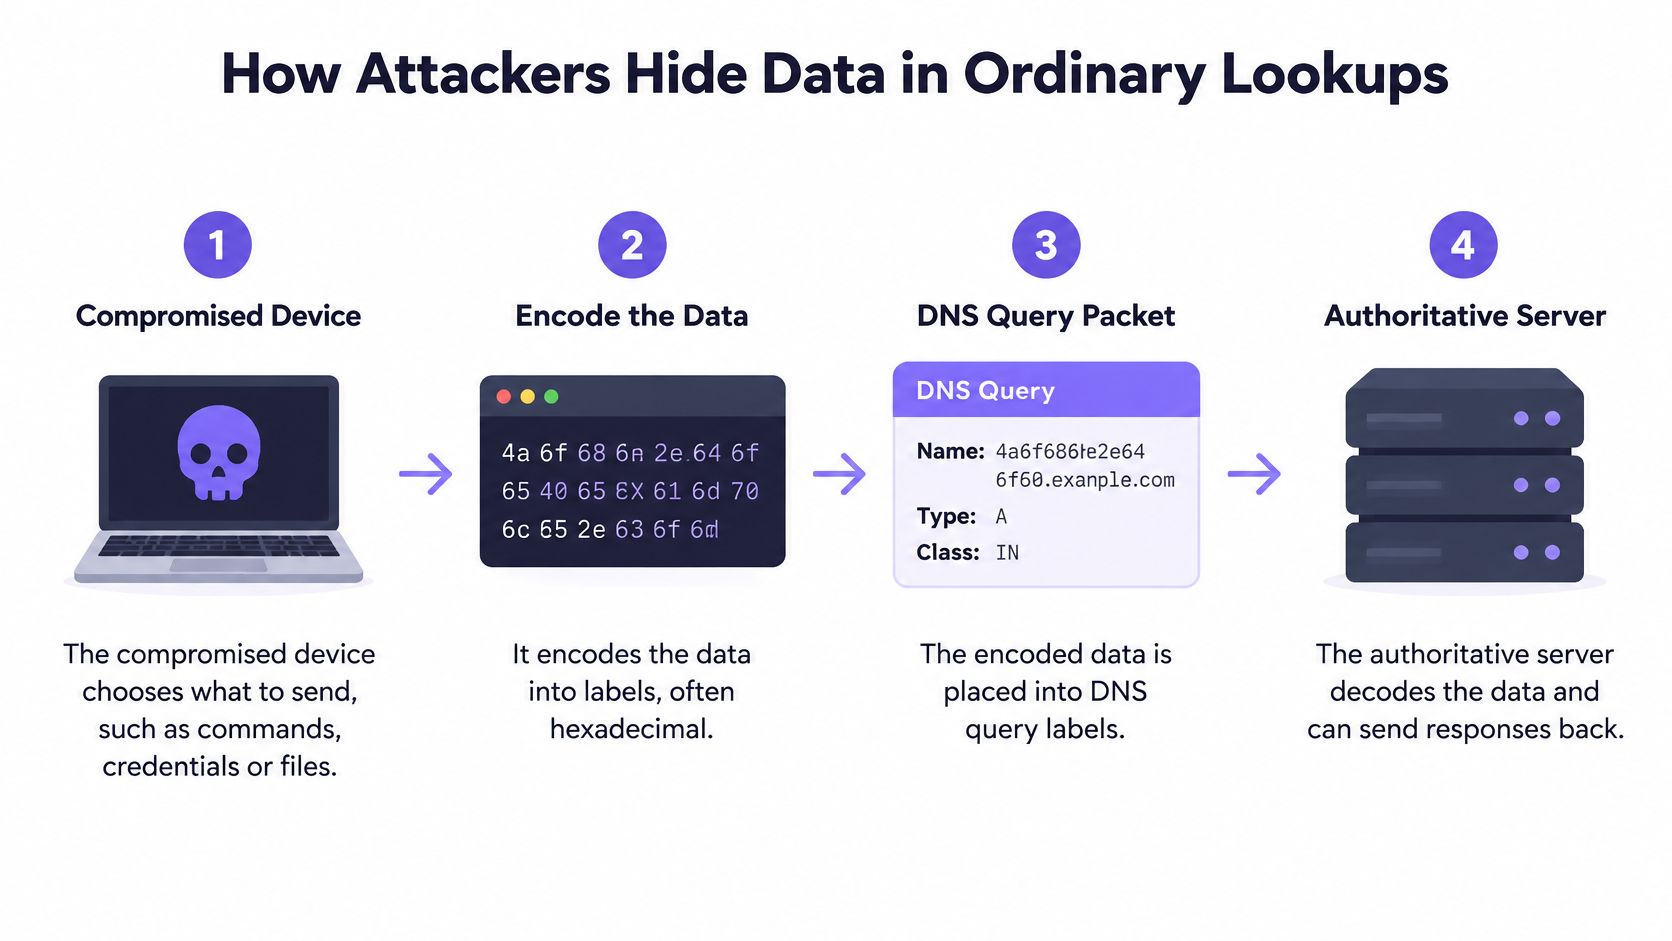
- O dispositivo comprometido escolhe o que enviar. Pode ser um comando curto, uma senha roubada ou uma parte de um arquivo. Um documento inteiro não cabe em um único nome; portanto, o implante planeja muitos pequenos pedaços.
- Ele codifica esses pedaços como rótulos, frequentemente em texto hexadecimal, Base32 ou semelhante a Base64, inseridos antes de um domínio controlado pelo invasor. A codificação é o motivo pelo qual o lado esquerdo do nome parece uma sequência aleatória de caracteres sem sentido em vez de uma palavra que uma pessoa digitaria.
- Cada consulta percorre a cadeia normal de resolução. Os resolvedores recursivos a encaminham sem entender o conteúdo da aplicação, e é por isso que "nosso DNS está funcionando" não significa que as solicitações sejam legítimas.
- O servidor autoritativo do invasor reconstrói o arquivo ou o comando a partir de várias consultas separadas. Um arquivo discreto pode se transformar em milhares de rótulos, e cada consulta ainda parece uma solicitação individual comum.
- As respostas trazem instruções ou confirmações de volta, de modo que o mesmo canal atua como uma via bidirecional de comando e controle, e não apenas um vazamento unilateral. Se você deseja entender o padrão mais amplo no qual esses retornos de chamada se encaixam, consulte o que comando e controle significa em uma rede.
A descrição do MITRE sobre DNS na camada de aplicação é direta sobre o motivo de isso se camuflar tão bem. Muitas redes permitem DNS de saída, os resolvers não leem o payload e o bloqueio simples de domínios não é suficiente quando o nome principal altera constantemente seus rótulos. Sinais úteis incluem subdomínios longos, padrões codificados, consultas de alta frequência e infraestrutura maliciosa conhecida. Associe logs de DNS ao contexto de endpoints e de fluxo. Um script ou processo que não seja um navegador realizando essas consultas é tão relevante quanto o próprio nome consultado.
Tipos de registro que merecem mais atenção
O tipo de registro indica onde a maior parte do volume pode estar. Ele não comprova um túnel por si só.
| Tipo de registro | Finalidade normal | Como os túneis o utilizam indevidamente |
|---|---|---|
| A e AAAA | Mapear um nome de host para um endereço IPv4 ou IPv6 | Transportar rótulos codificados pequenos dentro de nomes de consulta |
| TXT | Conter textos curtos, como strings de verificação | Retornar respostas codificadas maiores com comandos ou dados |
| NULL | Nenhum uso padrão no dia a dia | Transportar grandes payloads |
O tráfego A e AAAA está em toda parte, portanto, o abuso se esconde no nome da consulta e não na resposta. O TXT é o preferido para respostas maiores porque o registro foi desenvolvido para conter texto. O NULL quase não tem função rotineira em uma rede de convidados, logo, um volume repentino dele merece uma análise humana. Bloquear apenas um tipo e considerar o problema resolvido não funciona, pois a mesma atividade pode migrar para outro tipo.
A verificação que você pode realizar hoje à tarde é simples. Escolha um domínio raiz frequentemente acessado por um cliente e conte os rótulos exclusivos sob ele. Um site real não precisa de um nome ilegível diferente a cada consulta.
Por que invasores aceitam velocidades baixas em troca de discrição
Um túnel é uma péssima maneira de transferir um filme e uma excelente maneira de permanecer invisível. Nomes de DNS têm limites de comprimento e cada consulta carrega uma sobrecarga de protocolo; assim, o invasor envia muitas perguntas estranhas e codificadas em vez de algumas transferências pesadas. A largura de banda é o preço. A furtividade é o ganho.
Uma análise técnica publicada, abordada em um estudo de ambiente em nuvem de 2023, relatou uma taxa de transferência comprovada de cerca de 110 KB/s com aproximadamente 150 milissegundos de latência. Isso é mais lento do que o tráfego web ou de arquivos convencional, mas ainda é suficiente para credenciais, pequenos arquivos e um canal contínuo de comandos. Em uma rede de convidados, você não verá um único pico enorme. Você verá um cliente que praticamente nunca fica em silêncio.
Por que o caminho mais lento ainda prevalece
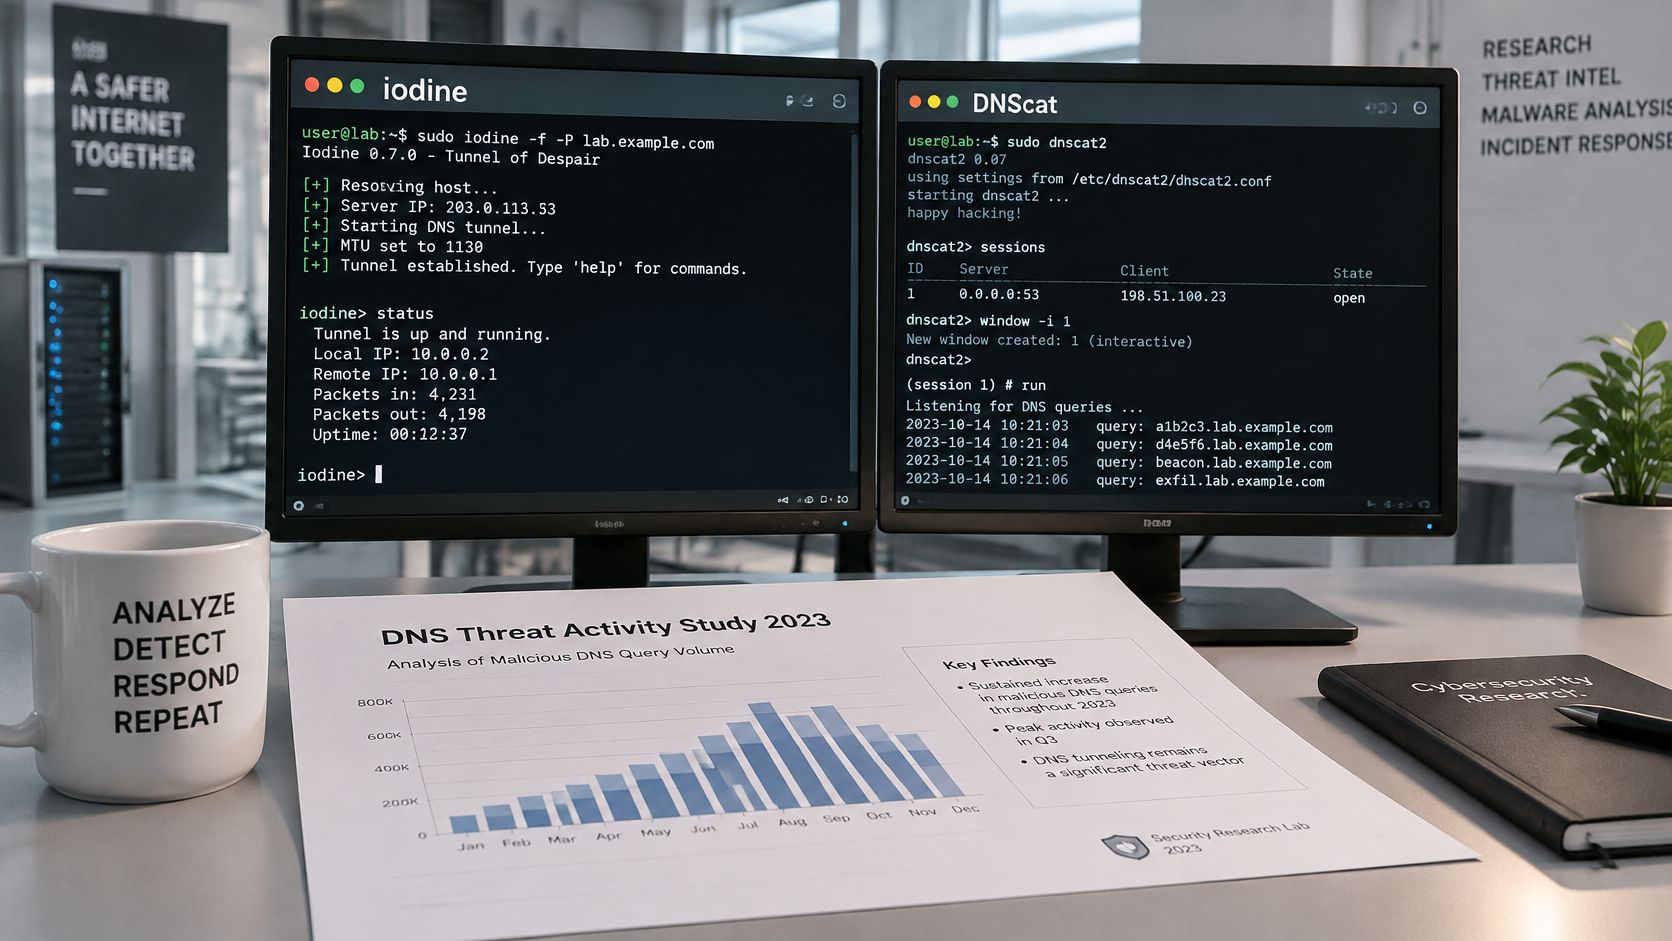
O DNS de saída geralmente é permitido em redes que bloqueiam a maioria dos protocolos diretos de saída. O túnel usa a porta que você deixou aberta intencionalmente. O mesmo estudo de 2023 testou o Iodine e o DNScat em diferentes configurações de firewall e descobriu que o tunelamento ainda podia permitir a exfiltração mesmo na presença de controles convencionais. Desativar um único tipo de registro não fecha o canal. As ferramentas continuam se comunicando.
Esse estudo também citou uma estimativa secundária do setor de que 80% dos ataques de malware obtêm acesso de comando e controle via DNS ou usam o DNS como parte de suas comunicações. Considere isso como uma estimativa, não como uma contagem absoluta. Ainda assim, isso explica a lógica do invasor. Uma conexão lenta e permitida é melhor do que uma conexão rápida descartada pelo seu firewall.
Regra prática: Avalie o comportamento do DNS de um host ao longo do tempo. A mera presença de consultas de DNS não constitui uma constatação.
Transportes criptografados, como DNS-over-HTTPS e DNS-over-TLS, tornam o conteúdo de cada troca mais difícil de ler, o que é um problema diferente da velocidade bruta. Do ponto de vista econômico, a questão é mais restrita. Os invasores aceitam um tráfego lento porque a sua política já trata essa lentidão como tráfego obrigatório.
Ferramentas, estudos e escala por trás do tunelamento de DNS
O laptop de um cliente no WiFi WiFi de um café pode enviar solicitações de DNS aparentemente normais enquanto se comunica por meio de um domínio raramente utilizado. Para entender a escala dessa atividade, pesquisadores testam ferramentas de tunelamento como o Iodine e o DNScat contra controles de rede. Esses testes mostram como um túnel pode ser reproduzido de forma consistente, em vez de depender de uma única solicitação atípica.
Testes de laboratório mostram o que um controle pode suportar sob condições específicas. O resultado depende da ferramenta, da configuração do firewall e de o testador poder ou não alterar os tipos de registro. Relatórios públicos de campanhas específicas em redes compartilhadas WiFi são limitados; portanto, os operadores precisam de evidências a partir da atividade de DNS que suas próprias redes processam.
O que as medições realmente contabilizaram
Um estudo correlato de DNS passivo de 2019 analisou mais de 2 bilhões de entradas e sinalizou 273 domínios candidatos a túnel. No tráfego observado, quase todo o tráfego de registros NULL foi atribuído a suspeitas de túnel, bem como cerca de 35% do tráfego de registros TXT.
| Métrica | Número | Status |
|---|---|---|
| Entradas de DNS passivo analisadas | Mais de 2 bilhões | Medido, estudo de 2019 |
| Domínios candidatos a túnel sinalizados | 273 | Medido, estudo de 2019 |
| Tráfego de registros NULL atribuído a túneis | Quase todo o observado | Medido, estudo de 2019 |
| Tráfego de registros TXT atribuído a túneis | Cerca de 35% | Medido, estudo de 2019 |
| Malware usando DNS para C2 ou comunicações | Cerca de 80% | Estimativa secundária do setor, não universal |
Em redes compartilhadas WiFi, um único nome incomum é uma evidência fraca. Um indício mais consistente é um cliente fazendo solicitações repetidas e distintas sob o mesmo domínio principal incomum. O valor vem de analisar o cliente, o nome da consulta e o tempo em conjunto, comparando então a atividade dentro dessa rede em vez de tratar cada SSID como se tivesse a mesma linha de base.
O passo a passo demonstra como dados codificados podem ser transportados em nomes de DNS. Ele pode ajudar os operadores a entender a estrutura de um túnel, mas um domínio de demonstração não é uma regra de detecção. Utilize esse conceito para interpretar os registros das suas próprias consultas dentro de seu contexto.
Identificando o tunelamento de DNS nos seus logs
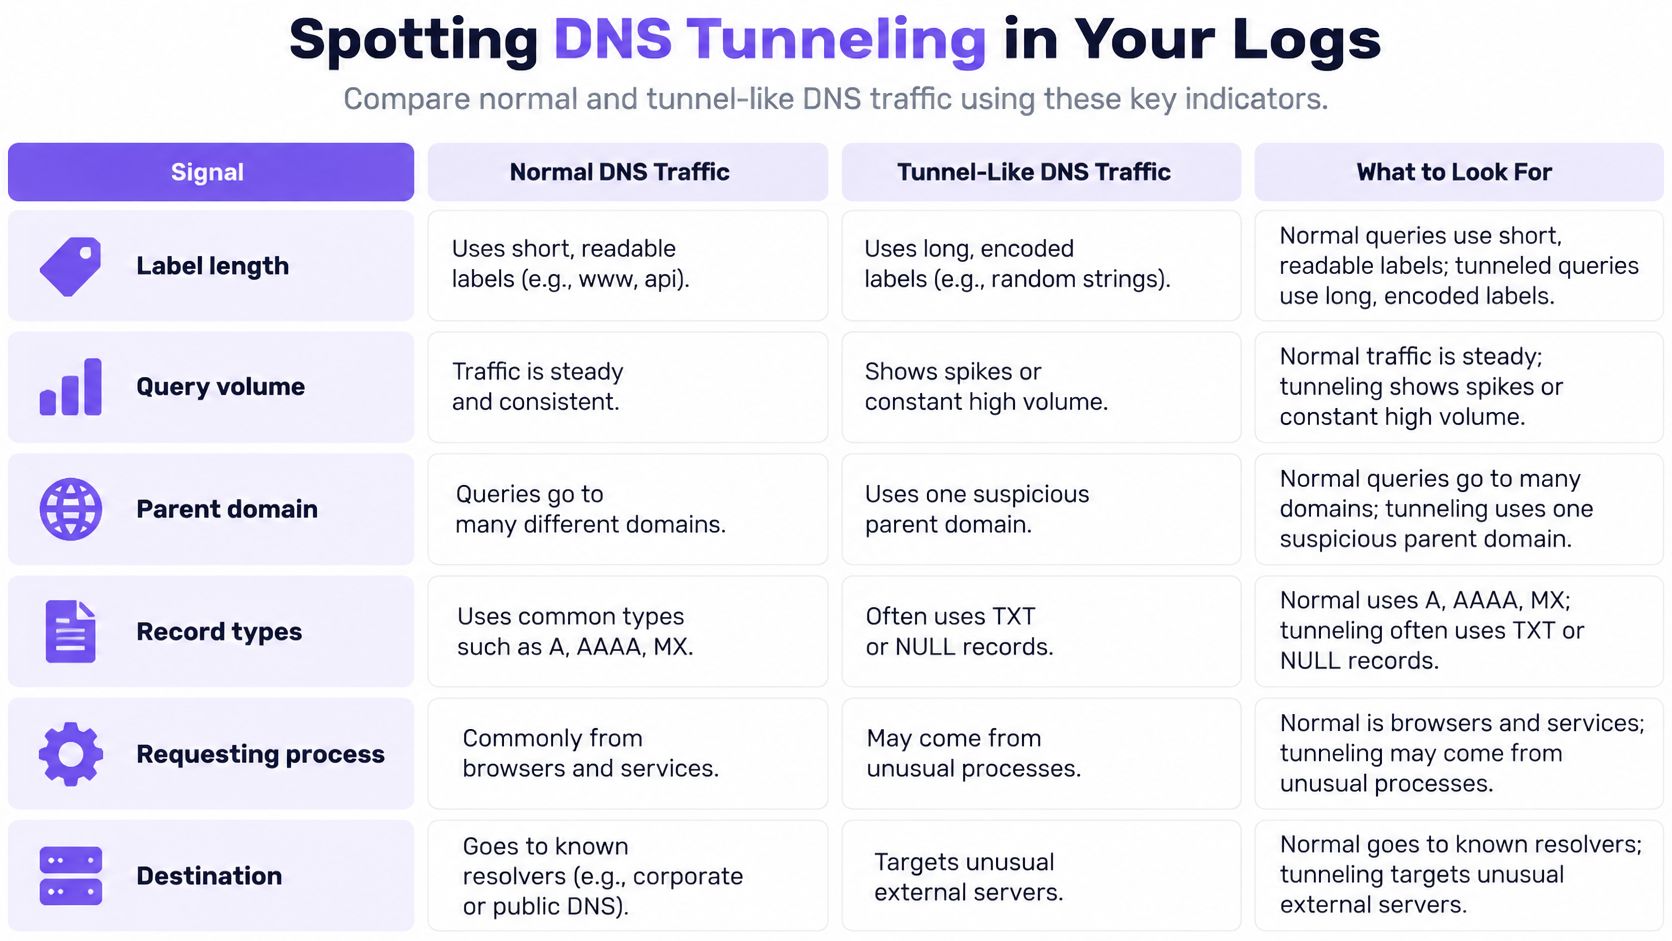
Nenhuma assinatura isolada é confiável. Você deve combinar o texto da consulta, a frequência, a entropia, a reputação do domínio, os padrões de resposta e o desvio do host em relação ao seu perfil normal.
| Sinal | Tráfego normal | Sinal de túnel |
|---|---|---|
| Comprimento do subdomínio | Rótulos curtos e legíveis | Rótulos invulgarmente longos ou com alta entropia |
| Volume de consultas | Em rajadas e associado à atividade do usuário | Taxas anormais ou beacons contínuos de um único host |
| Domínio principal | Muitos domínios não relacionados | Muitas consultas exclusivas sob um único domínio raramente usado |
| Tipos de registro | Principalmente A e AAAA | Uso intenso de TXT, NULL ou uso atípico de A e AAAA |
| Processo solicitante | Navegador ou aplicativo conhecido | Scripts ou processos que não são navegadores |
| Reputação do destino | Domínios consolidados e conhecidos | Domínios de nível superior novos ou comumente explorados |
Por que um limite global falha em recursos compartilhados WiFi
Redes de convidados, públicas e de estudantes são barulhentas por natureza. A manhã de uma conferência, o checkout de um hotel e a noite de uma biblioteca não compartilham um limite consistente de "consultas por minuto". Uma única métrica global acionará alertas para um SSID movimentado e deixará passar um implante silencioso.
A nota da CISA sobre essa técnica condiz com o que os operadores observam na prática. A camuflagem via DNS é uma forma de evitar a detecção e a filtragem de rede, e um implante pode emitir sinais (beacons) em taxas regulares e baixas de consulta ou estender rótulos gradualmente para que um alerta baseado apenas em limites nunca seja acionado. Linhas de base por cliente, por SSID, por VLAN, por local e por janela de tempo ajustam a comparação. Você avalia se este telefone, neste SSID, nesta hora, comporta-se como ele mesmo na semana anterior.
A análise do MITRE aponta para o mesmo conjunto de fatores: consultas raras vinculadas à transferência de dados, consultas anormalmente longas, aumentos incomuns e domínios de nível superior associados recorrentemente a abusos.
Uma ordem de triagem que não destrói as evidências
Trabalhe nessa ordem para que você ainda tenha algo a entregar a quem gerencia o que a resposta a incidentes envolve, caso o dispositivo se revele mais do que apenas um telefone ruidoso.
- Extraia os logs de DNS do host sinalizado, incluindo o endereço de origem e o nome completo da consulta.
- Filtre por rótulos longos ou de alta entropia sob um único domínio pai.
- Compare o volume e os tipos de registro desse host com a sua própria linha de base, e não com o ponto de acesso mais movimentado do edifício.
- Correlacione o padrão com o dispositivo ou com o processo que está realizando as consultas. Em equipamentos de visitantes não gerenciados, talvez você tenha apenas um MAC e um SSID. Isso ainda é melhor do que um contador para todo o edifício.
Em seguida, isole o dispositivo, verifique a reputação do domínio principal e guarde os logs antes de alterar a política do resolvedor ou formatar o cliente. Se o nome já for reconhecido como malicioso, um DNS sinkhole pode impedir a conclusão da próxima consulta enquanto você avalia o laptop. Não comece apagando o histórico que evidencia o beacon.
Direcione os clientes para resolvedores recursivos autorizados e bloqueie ou inspecione o tráfego de saída direto de DNS onde os equipamentos do local permitirem. Mantenha a telemetria de origem e de nomes de consulta. Um painel visualmente atraente que descarta a string de consulta não poderá exibir o rótulo codificado.
DNS criptografado e onde a detecção falha
Em redes compartilhadas WiFi, o celular de um visitante pode usar DNS criptografado sem que o operador de rede veja os nomes consultados. Bloquear todos os resolvedores criptografados pode parecer uma solução simples, mas pode interromper aplicativos legítimos e ferramentas de privacidade. Nenhuma das opções elimina a necessidade de compreender o que a rede ainda pode observar.
Os invasores podem transportar tráfego de comando e controle por protocolos criptografados. A página da CISA sobre encapsulamento de protocolos descreve essa técnica. Com o DNS criptografado, um resolvedor ou monitor que dependa da leitura convencional dos nomes de consulta DNS perde essa visibilidade. Os operadores ainda podem observar o tempo, o volume de tráfego, o comportamento do destino e os padrões de novas tentativas, mas esses sinais não revelam o texto oculto da consulta.
O que uma pontuação alta em laboratório não garante a você
Pesquisas que utilizam recursos comportamentais relataram resultados sólidos em condições laboratoriais, onde os sistemas procuram padrões no tráfego em vez de inspecionar o conteúdo das consultas. Esses resultados não são transferidos automaticamente para uma rede de visitantes em produção. A combinação de dispositivos, aplicativos e configurações de privacidade varia conforme o local; portanto, um padrão incomum em um SSID pode ser normal em outro. Desenvolva linhas de base por rede em vez de aplicar um único limite global.
Bloquear DNS criptografado também pode interromper serviços que os convidados esperam utilizar. Em um WiFi compartilhado, os operadores podem não ter controle sobre o aparelho nem saber por que um aplicativo escolheu um resolvedor específico. Dê preferência ao resolvedor que você opera sempre que possível e registre quais clientes não o utilizam.
Defina o que você pode inspecionar, o que bloqueará e como registrará os falsos positivos. Com o DNS criptografado, a detecção depende mais de metadados específicos da rede e de políticas do resolvedor do que da leitura de cada nome de consulta.
Para uma visão detalhada de como o DNS sobre HTTPS altera a visibilidade da rede, avalie quais sinais permanecem acessíveis quando os nomes das consultas são criptografados.
Escolha controles na camada de DNS que registrem todas as consultas
Os controles operam em camadas. Nenhum deles, isoladamente, elimina o tunelamento. Juntos, eles reduzem o canal, mantêm-no visível e encurtam o tempo que um implante permanece sem detecção no WiFi para visitantes WiFi.
- Exija resolvedores autorizados. Aponte cada SSID para resolvedores recursivos que você opera ou confia, para que cada consulta seja visível e vinculada a uma rede. Se os clientes puderem escolher qualquer resolvedor na internet, seus logs serão apenas uma amostra, não um registro.
- Feche as rotas de desvio. Bloqueie ou inspecione o DNS de saída direto onde os pontos de acesso permitirem. Um túnel que nunca passa pelo seu resolvedor fica invisível em todos os relatórios criados na etapa 1.
- Mantenha os campos corretos. Preserve o endereço de origem e o nome da consulta, atribuindo-os por SSID e VLAN. Uma simples contagem de "pacotes DNS" sem o nome não revelará rótulos codificados.
- Bloqueie nomes maliciosos conhecidos logo na consulta. A defesa contra ameaças deve bloquear retornos de comando e controle (C2) de dispositivos infectados e conter domínios conhecidos de phishing e malware antes que uma conexão seja iniciada. O dispositivo ainda tenta a conexão, mas a sessão nunca se estabelece.
- Vincule repetições a um dispositivo. Correlacione consultas a domínios raros com o cliente ou processo. Um beacon é um relacionamento que ocorre ao longo do tempo, não apenas uma sequência maliciosa isolada.
O Shield opera atrás de um firewall, e não em substituição a ele, bloqueando a consulta de DNS antes que a conexão seja estabelecida. O Purple Shield é uma opção gerenciada na camada de DNS para essa função. Ele complementa o firewall e a análise de logs que você já realiza. Não substitui nenhum dos dois nem elimina a necessidade de parâmetros de referência por cliente.
Comece com a aplicação de políticas no resolvedor e o registro de logs. Deixe que essas linhas de base se consolidem ao longo de algumas semanas de tráfego real de visitantes, incluindo um fim de semana movimentado e uma segunda-feira calma. Em seguida, ajuste as listas de bloqueio e os alertas para rótulos longos, picos em um único domínio pai, combinações incomuns de registros e beacons lentos e regulares. Você ainda terá falsos positivos em uma residência estudantil ou em um hotel. Mas terá muito menos do que um único limite para todo o edifício jamais proporcionou, e saberá exatamente qual dispositivo isolar quando o padrão se mantiver.
Purple Shield é uma solução de DNS protetivo para WiFi em locais físicos, de convidados e público WiFi. Ela verifica as consultas antes do início das conexões, bloqueia domínios conhecidos de comando e controle, phishing e malware, e mantém uma política por SSID, VLAN e local físico, garantindo que as redes compartilhadas não sejam avaliadas por um único limite global. Se você deseja ter essa camada no WiFi WiFi que já opera, acesse Purple Shield.