
O que é um filtro de conteúdo? Como funciona e onde se aplica
O que é um filtro de conteúdo? Saiba como os filtros bloqueiam categorias, aplicam a Pesquisa Segura, usam DNS e onde se aplicam em redes de WiFi domésticas, escolares e públicas.
Published 4 de novembro de 2026
Um filtro de conteúdo examina as solicitações da internet e as bloqueia, permite ou restringe de acordo com regras definidas. Mas se uma rede bloqueia um site não seguro, isso significa que ela consegue reconhecer material nocivo em qualquer outro lugar?
Essa é a lacuna por trás da pergunta: o que é um filtro de conteúdo? Um filtro toma decisões usando informações que pode inspecionar, como um nome de domínio, um endereço de destino ou uma URL de página. Compreender esse ponto de decisão ajuda você a escolher uma proteção útil sem esperar que ela ofereça segurança online completa.
Sumário
- O que um filtro de conteúdo faz em termos simples
- Categorias de conteúdo que os filtros costumam bloquear
- Métodos de aplicação, do DNS ao SafeSearch
- Como um filtro decide cada solicitação
- Onde os filtros de conteúdo se aplicam e como as políticas diferem
- O que os filtros não detectam e onde bloqueiam em excesso
- Escolha a camada de filtragem de que sua rede precisa
O que um Filtro de Conteúdo Faz em Termos Simples
Um filtro de conteúdo examina as solicitações de internet e as bloqueia, permite ou restringe de acordo com regras definidas. Pense em um recepcionista de edifício que verifica o crachá de cada visitante antes de decidir se ele pode subir.
Digamos que um visitante conecte um celular ao WiFi de um hotel e abra um site de apostas. O filtro da rede verifica o destino com base na política do hotel. Se os jogos de azar forem proibidos, ele nega o acesso, mesmo que o visitante seja proprietário do celular e não tenha instalado nenhum software de filtragem.
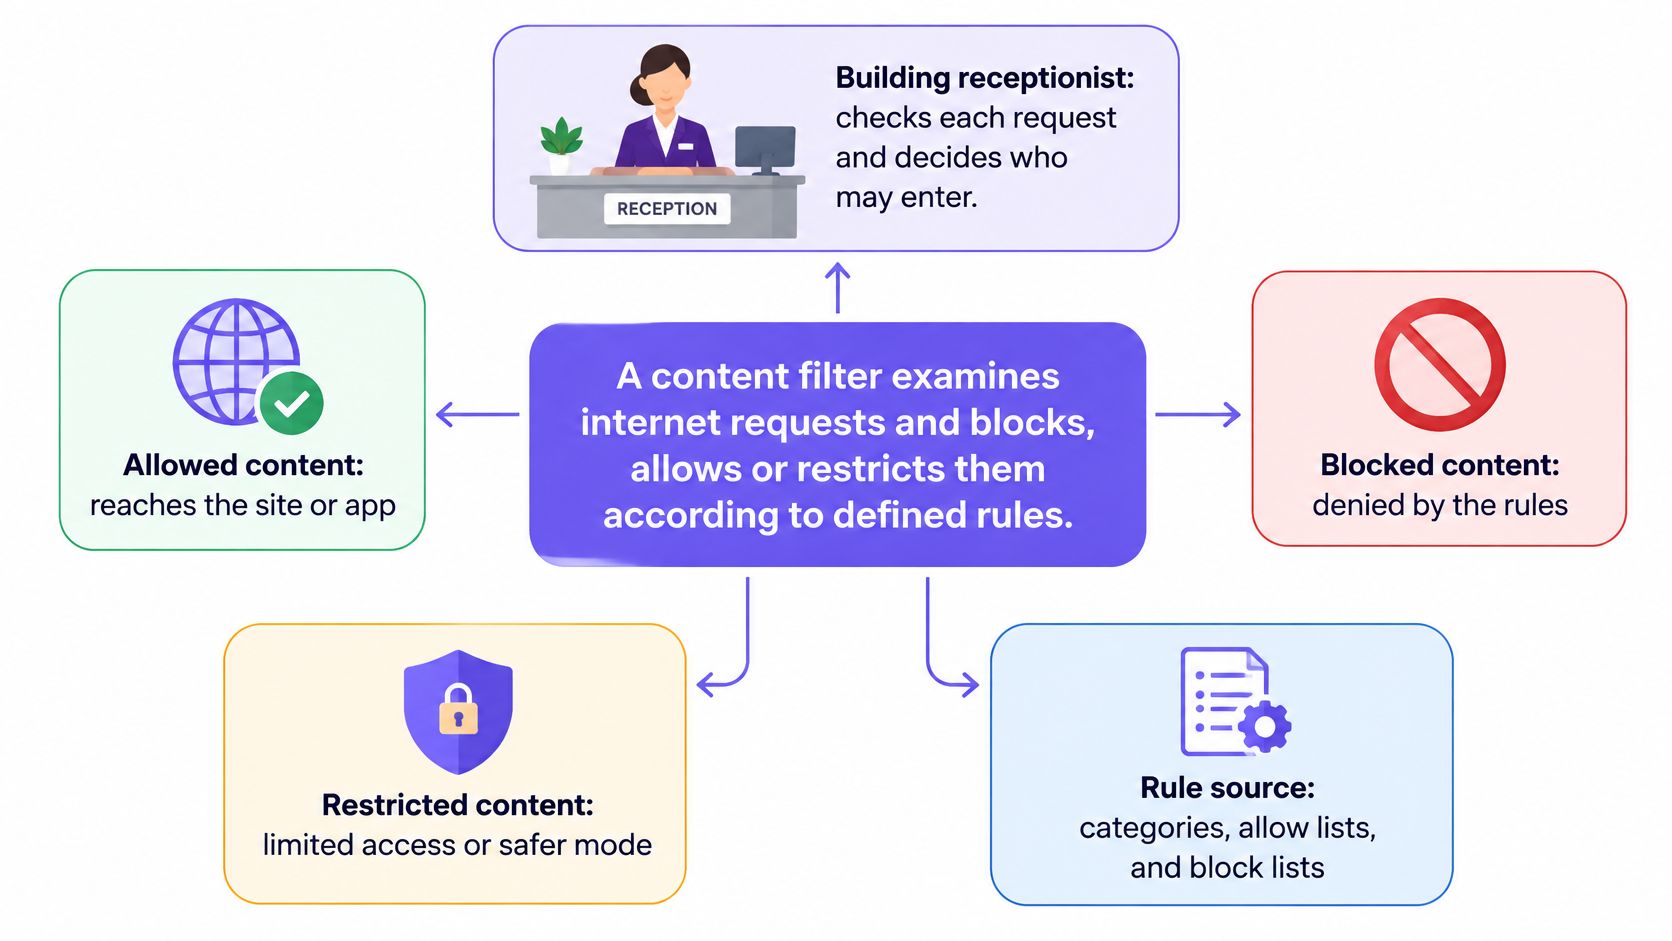
As regras transformam uma solicitação em um resultado
Os administradores podem direcionar categorias, como conteúdo adulto ou redes sociais, domínios específicos ou as próprias restrições da organização. Um filtro pode permitir, bloquear, redirecionar ou registrar uma solicitação. O registro de log pode acompanhar outro resultado, portanto, uma solicitação permitida ainda pode deixar um registro.
A escala varia desde controles dos pais em um telefone até um serviço de rede compartilhada que cobre dispositivos em todo o local. A distinção importante é onde as regras operam, não se o dispositivo pertence a um responsável, escola ou empresa.
Um marco institucional foi o Children's Internet Protection Act, aprovado em outubro de 2000, que exigia que escolas elegíveis e bibliotecas públicas que recebessem determinados descontos do programa E-rate adotassem políticas de segurança na internet e filtrassem representações visuais específicas, conforme descrito no relatório da NTIA sobre o CIPA. Seus requisitos abrangiam computadores conectados à internet usados por adultos e menores, tornando a filtragem uma responsabilidade institucional, e não apenas uma configuração de dispositivo pessoal.
Regra prática: Identifique as regras, o ponto de aplicação e a decisão resultante. Uma lista de categorias por si só não é um filtro funcional.
No exemplo do hotel, a regra proíbe jogos de azar, o ponto de aplicação fica na rede de convidados e a decisão nega o acesso. Esses componentes explicam o que o sistema faz.
Categorias de Conteúdo que os Filtros Costumam Bloquear
| Categoria | O que abrange | Configuração comum |
|---|---|---|
| Conteúdo adulto ou sexualmente explícito | Sites de pornografia e nudismo | Escolas, WiFi para visitantes WiFi, contas familiares |
| Imagens de abuso sexual infantil | Destinos identificados por meio de listas de abuso conhecidas | Políticas básicas de proteção |
| Jogos de azar | Sites de apostas e cassinos | Hotéis, locais de trabalho, escolas |
| Violência e armas | Violência explícita, venda de armas | Escolas, bibliotecas públicas |
| Redes sociais | Redes sociais e plataformas de chat | Escolas, escritórios gerenciando o tempo |
| Jogos e streaming | Jogos online e serviços de vídeo | Escolas, locais de trabalho gerenciando largura de banda |
| Malware e phishing | Domínios maliciosos ou de golpes conhecidos | Redes que usam uma camada de filtragem de segurança |
Uma categoria de conteúdo agrupa destinos por tema. Pense nos corredores de um supermercado: colocar os produtos em grupos rotulados torna uma grande seleção gerenciável, mas um rótulo não descreve perfeitamente cada item.
Um fornecedor geralmente mantém o banco de dados de categorias, enquanto um administrador decide quais categorias uma política permite. Os administradores também podem manter listas locais para destinos que precisam de tratamento especial.
Os controles de conteúdo adulto tratam do acesso a sites sexualmente explícitos. Os controles de listas de abusos abordam materiais ilegais identificados ou destinos associados, mas isso não significa que um filtro de domínio inspecione e analise cada imagem por si só. As políticas de jogos de azar cobrem serviços de apostas, enquanto as categorias de violência e armas exigem uma análise cuidadosa, pois reportagens legítimas e recursos educacionais podem se sobrepor a assuntos sensíveis.
Nem toda restrição é um julgamento de segurança
Escolas e locais de trabalho podem restringir plataformas sociais, jogos ou streaming para gerenciar distrações e o uso da rede. Um serviço de vídeo bloqueado não é necessariamente malicioso, e uma plataforma social permitida não é necessariamente adequada para todas as atividades.
Resultados de bibliotecas escolares nacionais resumidos no verbete da enciclopédia Wiley sobre filtragem de internet relataram que 88% das escolas bloqueavam redes sociais e 69% bloqueavam jogos online. Esses dados históricos ilustram o quão amplamente as instituições têm utilizado a filtragem além de materiais ilegais ou adultos.
As categorias de malware e phishing atendem a um propósito diferente: elas restringem destinos associados a comprometimento ou fraude. Mantenha o motivo de segurança separado de uma preferência de produtividade para que a equipe entenda por que cada regra existe.
Antes de ativar as categorias, registre:
- O objetivo: Declare se a restrição apoia a proteção de vulneráveis, a segurança, o gerenciamento de largura de banda ou uma política de uso aceitável.
- O grupo afetado: Especifique se a regra se aplica a alunos, visitantes, funcionários ou a outro segmento da rede.
- O responsável: Nomeie quem pode aprovar alterações e resolver classificações contestadas.
Uma política mais curta e justificada é mais fácil de manter do que uma lista longa ativada sem revisão.
Métodos de Aplicação: Do DNS à Pesquisa Segura
| Método | Onde Atua | O Que Pode Ver | Principal Limitação |
|---|---|---|---|
| Filtragem na camada de DNS | Resolução de nomes, antes da conexão | Nome de domínio solicitado | Não pode julgar páginas individuais em um domínio permitido |
| Bloqueio baseado em IP | Roteamento de rede | Endereço IP de destino | Pode bloquear excessivamente sites não relacionados que compartilham um endereço |
| Filtragem de URL ou proxy | Gateway web ou proxy | Caminho de URL completo quando visível ou descriptografado | HTTPS limita a visibilidade a menos que seja inspecionado |
| Software de endpoint | Software instalado em cada dispositivo | Atividade de páginas e aplicativos dentro de suas permissões | Requer instalação e manutenção nos dispositivos abrangidos |
| Aplicação de Busca Segura | Configurações de serviços de busca compatíveis | Controla o modo de filtragem para os resultados retornados | Abrasca apenas serviços compatíveis e suas capacidades de filtragem |
Escolha o ponto onde a decisão acontece
A filtragem na camada de DNS atua quando um dispositivo solicita como alcançar um domínio. Antes de o aplicativo se conectar, o resolvedor verifica o nome em relação à política e pode recusar a resolução ou retornar uma resposta controlada.
A minuta de orientação do NIST sobre implantação segura de DNS descreve o DNS protetivo como um suporte para o bloqueio de tráfego prejudicial em tempo real, filtragem por categorias baseada em políticas e histórico de consultas para resposta a incidentes. Nossa explicação sobre como funciona a filtragem de DNS explora esse ponto de aplicação com mais detalhes.
O bloqueio baseado em IP utiliza o endereço numérico de rede do destino em vez do seu nome. Isso pode ser útil para um destino hostil específico, mas a hospedagem compartilhada o torna uma ferramenta imprecisa: bloquear um endereço pode afetar serviços que você pretendia manter disponíveis.
Um filtro de URL ou proxy web pode fazer distinções mais específicas, como permitir um site e, ao mesmo tempo, restringir um caminho específico. No entanto, o HTTPS criptografa o caminho em trânsito. Inspecioná-lo geralmente exige um arranjo de inspeção explicitamente configurado, com gerenciamento de certificados, considerações de privacidade e testes de compatibilidade de aplicativos.
O software de endpoint transfere a aplicação de regras para o próprio dispositivo. Dependendo de suas permissões e estrutura, ele pode aplicar controles às atividades do navegador ou de aplicativos e continuar funcionando fora do local. Isso o torna útil para equipamentos gerenciados, mas menos prático para os celulares pessoais dos visitantes.
Controles de pesquisa resolvem um problema mais específico
A imposição da Pesquisa Segura (Safe Search) mantém os serviços de busca compatíveis em um modo mais restritivo. O Google e o Bing oferecem configurações de filtragem de pesquisa, enquanto o YouTube usa o Modo Restrito em vez de um recurso com o nome idêntico de Safe Search.
Por exemplo, um estudante que pesquisa um termo neutro de biologia pode receber um conjunto de resultados mais restrito. Isso não garante que todos os resultados sejam apropriados e não controla todos os destinos que o estudante pode abrir diretamente.
Escolha a filtragem de DNS para uma ampla cobertura de rede compartilhada, controles de endpoint para requisitos de dispositivos gerenciados e uma inspeção mais detalhada apenas quando você precisar e puder governá-la com responsabilidade.
Os controles de busca complementam essas escolhas. Eles não substituem a decisão sobre quais destinos a rede deve permitir.
Como um Filtro Decide Cada Solicitação
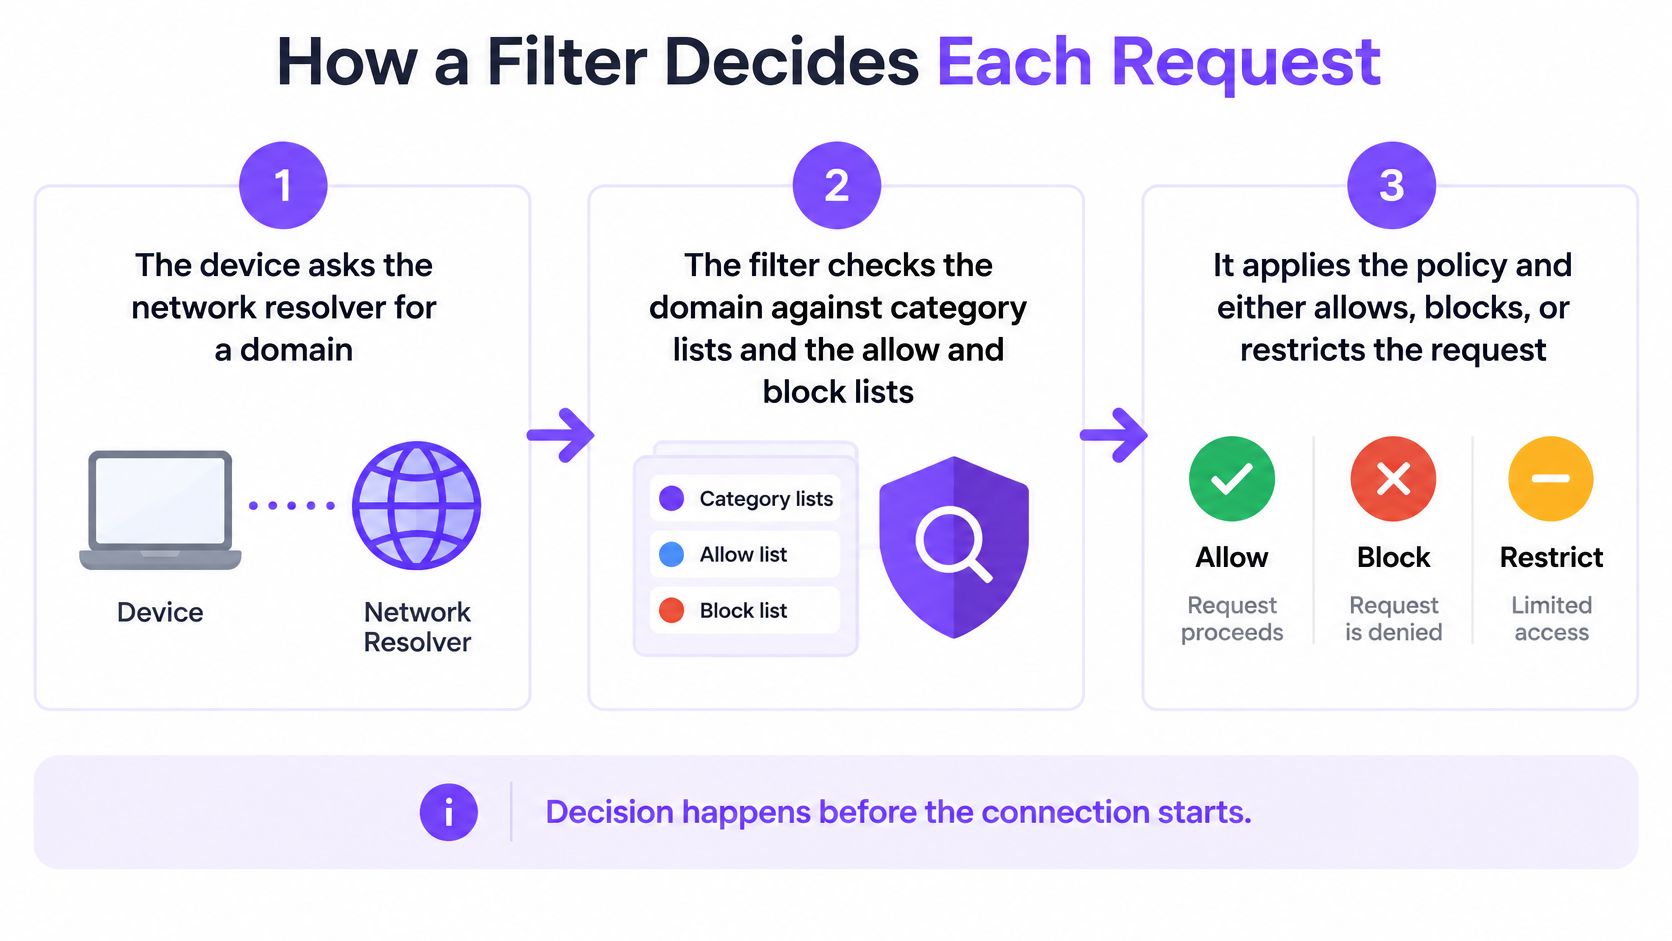
Uma decisão baseada em DNS segue uma sequência lógica, embora os fornecedores possam combinar verificações ou executá-las em uma ordem diferente. A precedência das regras importa mais do que a ordem de exibição: uma exceção não deve anular acidentalmente uma restrição de segurança.
O dispositivo solicita uma busca de domínio. A solicitação vai para o resolvedor aprovado da rede. Isso fornece ao serviço de filtragem um ponto de decisão antes que o aplicativo estabeleça sua conexão.
O filtro verifica a classificação e as listas locais. Ele procura a categoria do domínio e qualquer entrada de permissão ou bloqueio mantida pelo administrador. Essas verificações estabelecem qual é o destino e se alguém criou uma exceção específica.
O serviço seleciona a política aplicável. Um nome de rede separado WiFi, ou SSID, e um segmento de rede virtual, ou VLAN, podem identificar quais regras se aplicam. Um cronograma pode distinguir ainda mais o horário das aulas do acesso no tempo livre.
A inteligência de ameaças contribui para uma decisão de segurança. O serviço verifica destinos conhecidos de phishing, malware ou comando e controle. Configure a precedência para que uma exceção de conveniência não passe por cima de um bloqueio obrigatório de ameaças.
O resolvedor retorna um resultado. Uma solicitação permitida recebe as informações necessárias para se conectar; uma solicitação negada recebe uma recusa ou outra resposta controlada. Uma página de bloqueio é possível onde a implementação a suporta, mas não é garantida para todos os aplicativos ou conexões criptografadas.
O serviço registra a decisão. Registros úteis identificam o domínio solicitado, a política aplicável, o resultado e o horário. O registro em log segue a decisão para que os administradores possam investigar o resultado em vez de apenas a tentativa de busca.
Torne a aplicação visível e confiável
Um dispositivo que utiliza seu próprio serviço externo de DNS criptografado pode ignorar o resolvedor aprovado. Portanto, os administradores de rede precisam de controles de governança de resolvedor, e não apenas de uma configuração de DNS fornecida quando os dispositivos se conectam.
Uma explicação clara de um bloqueio é melhor do que uma falha de conexão sem explicação.
Onde uma página de bloqueio for tecnicamente possível, forneça o motivo da política e um caminho para solicitar revisão. Para aplicativos que não podem exibir uma página, forneça instruções de suporte acessíveis em outro local.
Onde os Filtros de Conteúdo se Aplicam e Como as Políticas Diferem
A mesma categoria pode ser razoável para o dispositivo de uma criança e excessiva para a sessão de pesquisa de um adulto. Trate os itens a seguir como exemplos de políticas, e não como requisitos universais.
A proteção familiar geralmente começa com um dispositivo de aprendizado compartilhado.
| Ambiente | Categorias típicas | Ponto de aplicação | Exemplo de cronograma |
|---|---|---|---|
| Residência familiar | Conteúdo adulto, jogos de azar, redes sociais | Dispositivo da criança ou roteador doméstico | Regras mais rígidas à noite |
| Escola | Conteúdo adulto, jogos de azar, redes sociais, jogos eletrônicos | Em toda a rede, com políticas separadas para alunos e funcionários | Redes sociais bloqueadas durante as aulas |
| Biblioteca pública | Controles de conteúdo adulto adequados aos níveis infantil, adulto e de visitantes | Segmento de rede separado por nível de acesso | Restrições do nível infantil durante todo o horário de funcionamento |
| WiFi para visitantes de hotel ou bar WiFi | Conteúdo adulto, jogos de azar, malware e phishing | Rede de visitantes usando sua política de proteção designada | Mesma política em todos os horários |
| Hospital | Malware e phishing, conteúdo adulto em redes de pacientes | Redes separadas para pacientes, funcionários e área clínica | Regras mais rígidas à noite na rede de pacientes |
Adapte a proteção ao contexto sem identificação desnecessária
Em casa, os pais podem associar restrições a um dispositivo específico. Uma escola precisa de exceções educacionais e acessos diferenciados para a equipe, enquanto uma biblioteca pública deve considerar o acesso legítimo de adultos ao lado da proteção infantil.
Hotéis e bares geralmente não podem presumir a idade de cada visitante, tornando útil uma política de visitantes claramente comunicada. Os hospitais precisam de uma distinção adicional: as regras de navegação dos pacientes não devem ser aplicadas indiscriminadamente aos sistemas clínicos.
O relatório da OCDE sobre garantia de idade e bem-estar infantil enfatiza salvaguardas proporcionais e que preservem a privacidade. Os controles baseados em identidade associam permissões a uma pessoa; os controles de política de rede aplicam regras a um segmento ou local sem necessariamente coletar a identidade ou estimar a idade.
Para ambientes educacionais, o filtragem de web para escolas precisa apoiar tanto o acesso ao aprendizado quanto as restrições. Os controles de resultados de pesquisa e os controles de destino tratam de partes diferentes dessa tarefa.
Este vídeo oferece outra abordagem para o assunto.
Decida o que acontece durante uma interrupção
A operação fail-open preserva a conectividade quando a filtragem fica indisponível, permitindo potencialmente o acesso não filtrado. A operação fail-closed, por outro lado, recusa o tráfego afetado, preservando a restrição, mas interrompendo o serviço.
Escolha deliberadamente para cada ambiente. Uma rede de navegação de convidados e um fluxo de trabalho clínico podem ter consequências muito diferentes quando a conectividade é interrompida.
O que os Filtros Deixam Passar e Onde Bloqueiam em Excesso
Benefícios: os filtros podem rejeitar destinos nocivos conhecidos, aplicar restrições consistentes em redes compartilhadas e fornecer registros para investigação. Limites: eles podem deixar passar ameaças, negar acesso legítimo e exigir revisão humana quando as classificações não corresponderem ao objetivo da visita.
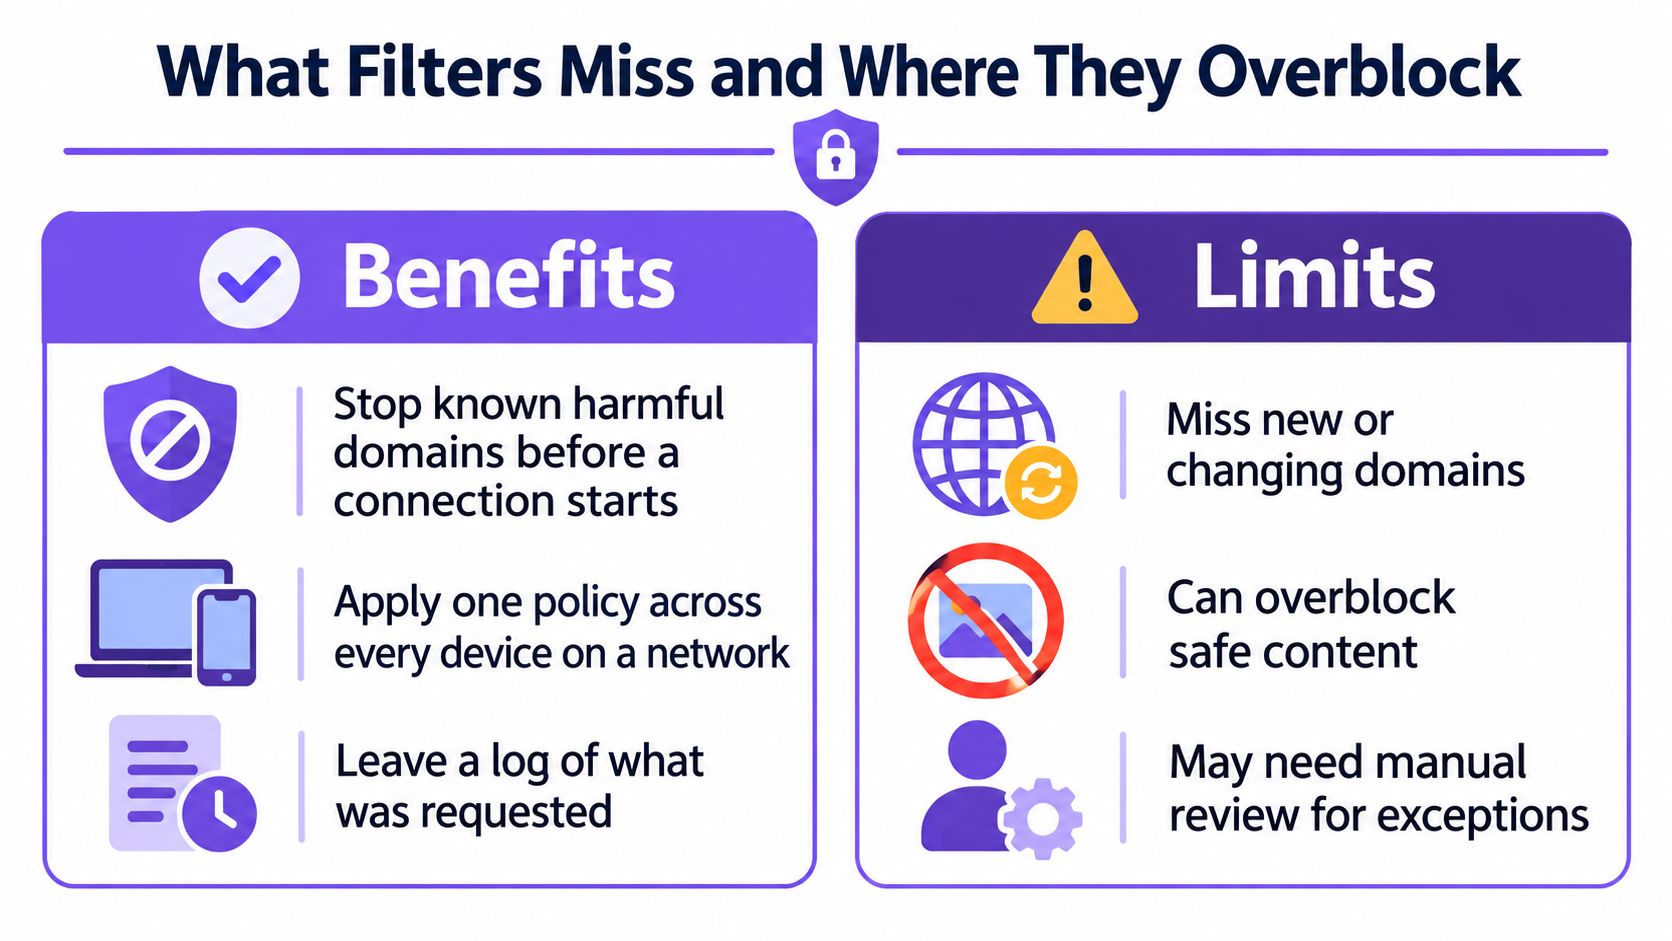
Um falso negativo ocorre quando um material que deveria ser bloqueado passa pela filtragem. Um falso positivo ocorre quando um material legítimo e permitido é bloqueado em seu lugar.
Testes independentes descritos neste artigo de avaliação de filtragem de rede constataram que alguns sistemas de controle dos pais deixaram de bloquear até 96% dos domínios sensíveis e examinaram o bloqueio colateral associado a endereços IP compartilhados. Essa constatação diz respeito aos sistemas e domínios testados, não a uma taxa de falha universal para filtros de conteúdo.
Meça ambos os tipos de erro
Um filtro baseado apenas em domínio não consegue determinar o significado de cada postagem, imagem ou página dentro de um serviço permitido. Da mesma forma, a categoria de um domínio não estabelece o motivo pelo qual alguém o está visitando: um educador de saúde e um navegador casual podem solicitar o mesmo recurso sensível por motivos diferentes.
Audite a política real em vez de comemorar uma grande contagem de bloqueios:
- Teste os resultados pretendidos: Utilize destinos de teste fornecidos pelo fornecedor e sites legítimos, seguros e representativos. Não navegue em materiais ilegais para avaliar um filtro.
- Revise o acesso negado: Analise solicitações bloqueadas de recursos curriculares, serviços de reserva, informações de saúde e outros destinos necessários.
- Registre as restrições não aplicadas: Investigue os acessos relatados que contrariem a política, incluindo novos domínios e classificações incorretas.
- Controle as exceções: Exija um motivo, um aprovador e uma data de revisão para sobreposições de regras.
O desvio de resolvedor (resolver bypass) também faz parte dos testes. Entender o DNS over HTTPS ajuda os administradores a distinguir a resolução criptografada legítima de uma rota não autorizada que burla a política de rede.
Padrão de auditoria: Conte os serviços legítimos negados incorretamente ao lado das ameaças perdidas. Nenhuma das métricas é útil isoladamente.
A filtragem reduz a exposição; ela não substitui os procedimentos de proteção, a moderação da plataforma, as denúncias de usuários ou a segurança do dispositivo. Uma auditoria útil produz alterações de políticas e casos resolvidos, não apenas uma captura de tela do painel.
Escolha a Camada de Filtragem que Sua Rede Precisa
Qual camada de filtro pode aplicar suas regras em todos os dispositivos da sua rede? Escolha com base em quem precisa de proteção, o que deve ser restringido e onde você pode aplicar e revisar a política. Um filtro útil é aquele que sua equipe consegue operar, testar e explicar.
Analise as decisões operacionais
Identifique os usuários e dispositivos. Separe visitantes, alunos, funcionários e equipamentos não gerenciados. Inclua dispositivos sem navegadores, pois eles ainda podem fazer solicitações de rede.
Dê um motivo para cada restrição. Separe a proteção contra ameaças de escolhas de salvaguarda e produtividade. Motivos claros ajudam os administradores a avaliar exceções com consistência.
Verifique se a instalação em dispositivos é realista. Em WiFi compartilhadas, a instalação de software nos dispositivos dos visitantes pode não ser prática. O Purple Shield é uma camada de DNS protetora que combina filtragem de conteúdo, defesa contra ameaças e bloqueio de anúncios, sem instalar nada nos dispositivos dos clientes. As políticas podem ser definidas por SSID, VLAN e local a partir de um único painel.
Especifique os requisitos de serviços de busca. O Purple Shield impõe a Busca Segura (Safe Search) no Google, Bing e YouTube. Inclua todos os três nos testes de aceitação, em vez de presumir que uma regra geral de conteúdo adulto altera o comportamento de busca.
Defina políticas para segmentos e horários. Defina os requisitos para cada SSID, VLAN e local, e então especifique quaisquer alterações baseadas em horários. Aplique restrições aos grupos que precisam delas.
Exija relatórios que você possa interpretar. Os relatórios do Purple Shield mostram URLs bloqueadas, análise de ameaças e uso ao lado da política aplicável. Decida quais membros da equipe precisam de acesso e defina uma política de retenção adequada.
Designe alguém para tratar as apelações. Forneça aos usuários uma maneira clara de relatar acessos bloqueados e nomeie um responsável para analisar os casos. Registre o motivo de cada exceção aprovada para que os administradores possam entender a decisão posteriormente.
Elabore uma política para cada segmento de rede, incluindo o motivo de cada categoria bloqueada. Em seguida, compare uma semana de logs com resultados de testes seguros, reclamações de usuários e decisões de exceção. Ajuste as regras onde elas não corresponderem ao resultado pretendido.
OPurple Shield oferece DNS protetivo, filtragem de conteúdo, defesa contra ameaças e bloqueio de anúncios na camada de DNS para redes WiFi compartilhadas, sem a necessidade de software nos dispositivos dos visitantes. Visite o site do Purple Shield para explorar suas políticas e relatórios específicos por rede e, em seguida, avalie a adequação em relação à sua política segmento por segmento.