
Reduza o uso de largura de banda em WiFi de múltiplos locais: métodos comprovados
Reduza o uso de largura de banda em WiFi compartilhado com compressão, armazenamento em cache, bloqueio de anúncios e QoS. Meça primeiro e depois aplique as correções que economizam mais dados.
Published 6 de novembro de 2026
Um hotel movimentado, campus ou local público pode ter muita capacidade mensal e ainda assim ter problemas quando os visitantes chegam, abrem os mesmos sites e começam a fazer streaming ao mesmo tempo. A solução nem sempre é uma conexão mais rápida: primeiro descubra qual tráfego é evitável, quais conteúdos podem ser reduzidos e quando a demanda está sobrecarregando a rede. Para reduzir o uso de largura de banda sem tornar o WiFi frustrante, meça cada alteração considerando tanto os bytes economizados quanto a experiência oferecida às pessoas.
Índice
- Técnicas classificadas por economia e esforço
- Como medir para onde vai a sua largura de banda
- Como compactar o tráfego da Web sem desperdiçar CPU
- Reduzindo downloads repetidos e solicitações de terceiros
- Agendamento do pico de demanda em redes do local
- Escolha sua primeira alteração e confirme-a
Técnicas classificadas por economia e esforço
Comece com o tráfego que sua rede pode reduzir ao menor custo operacional. Essa classificação é uma lista de prioridades práticas, não uma promessa de que todas as técnicas proporcionarão a mesma economia em todos os locais.
| Técnica | Economia medida | Esforço | Comece por aqui quando |
|---|---|---|---|
| Compressão de resposta HTTP | 59-82% dos dados de resposta compressíveis em um rastreamento do MIT | Baixo | Páginas ricas em texto predominam em SSIDs públicos e de visitantes |
| Compressão de solicitações individuais | 26-34% dos bytes de solicitação em um rastreamento do MIT | Médio | Aplicativos e portais enviam muitas solicitações pequenas |
| Armazenamento em cache de objetos estáticos repetidos | 16,2-29% do tráfego externo em um benchmark de CDN | Médio | Os mesmos recursos são carregados para muitos visitantes |
| Armazenamento em cache web eficaz | Volume de tráfego 17% menor em um estudo com smartphones | Médio | O tráfego de visitantes inclui visitas recorrentes |
| Bloqueio de anúncios e rastreadores | Cerca de 225 MB por dia para um usuário típico em uma análise de 2025 de 119 sites | Baixo | Solicitações de terceiros são recorrentes em SSIDs públicos e de visitantes |
| Modelagem de picos e QoS | Nenhuma porcentagem confiável informada | Médio a alto | Eventos ao vivo criam curtos períodos de congestionamento |
| Todas as técnicas aplicadas em camadas | Redução para até 74,5% do volume original em todo o tráfego medido em um estudo com smartphones | Alto | Propriedades com vários locais precisam de uma pilha coordenada |
As medições possuem escopos diferentes. A compressão de resposta se aplica à fração compressível dos dados, enquanto as economias com cache dependem da frequência com que o conteúdo se repete e se ele pode ser armazenado com segurança. O resultado do bloqueio de anúncios provém da navegação de um usuário típico, não sendo uma previsão para todos os locais. A análise de 2025 sobre o tráfego de anúncios e rastreamento oferece aos operadores um motivo para contabilizar as solicitações de terceiros como demanda, em vez de focar apenas em grandes downloads.
Armazenamento em cache, compressão e codificação delta tratam diferentes fontes de desperdício: conteúdos inalterados não precisam ser buscados novamente, a redundância estatística pode ser comprimida e a codificação delta pode enviar apenas o que foi alterado. Um estudo da Universidade de Minnesota sobre o tráfego de smartphones revelou que a combinação de cache, compressão de arquivos e codificação delta reduziu todo o tráfego medido para 74,5% do seu volume original. Esse resultado é um argumento a favor do uso em camadas, e não uma meta garantida para a sua rede. Os resultados do estudo sobre a redução combinada do tráfego mostram por que um controle raramente substitui os demais.
Para um operador com vários locais, priorize técnicas usando evidências locais: meça a maior fonte de bytes evitáveis e, em seguida, escolha o controle correspondente. Você também pode analisar a filtragem de DNS para redes com vários locais enquanto planeja como gerenciar destinos indesejados entre os locais. Para obter uma visão separada do desempenho da fachada e de seus fatores de contribuição, explore o desempenho da fachada.
Como medir para onde vai a sua largura de banda
Uma linha de base útil deve mostrar para onde vão os bytes, quando ocorre o congestionamento e quais pessoas ou serviços são afetados. Sem ela, um grande fluxo de vídeo em um único SSID pode parecer um problema de capacidade em todo o local, e uma mudança de política pode parecer bem-sucedida apenas porque menos pessoas usaram a rede naquele dia.
Extraia o total de bytes por SSID e local. Capture um dia útil normal e um evento de pico conhecido, utilizando a mesma janela de relatórios para ambos. Mantenha os segmentos de rede de visitantes, funcionários, pagamentos e outros separados, para que um grupo congestionado não oculte o que está acontecendo em outros lugares.
Classifique os destinos por bytes, não por contagem de solicitações. Liste os principais domínios por volume de dados. A contagem de solicitações ainda é importante, mas um domínio acessado com frequência pode conter poucos dados, enquanto um único serviço de vídeo pode dominar o uso total.
Agrupe o tráfego por tipo de conteúdo. Separe HTML, CSS, JavaScript, imagens e vídeos de arquivos já compactados, como arquivos ZIP e vídeos MP4. Isso revela qual tráfego é candidato à compactação e qual precisa de outra abordagem.
Conte as solicitações repetidas para o mesmo objeto dentro de uma hora. Ativos estáticos repetidos sugerem uma oportunidade de armazenamento em cache, especialmente quando muitos visitantes acessam os mesmos sites. Distinga solicitações repetidas que podem ser servidas a partir de um cache de solicitações de conteúdo personalizado ou dinâmico.
Marque a participação de terceiros. Identifique solicitações para domínios além do site que o visitante escolheu acessar, incluindo publicidade, rastreamento e serviços incorporados. Isso ajuda a estimar quanto tráfego vem de dependências de páginas em vez do conteúdo principal.
Registre o pico de taxa de transferência e a latência em cada SSID. Compare essas medições com o total de bytes e tentativas de reenvio para distinguir um problema de volume de um congestionamento ou de condições de rádio fracas. Uma única aplicação de alto tráfego em uma rede não deve disparar uma restrição ampla para todos os visitantes.
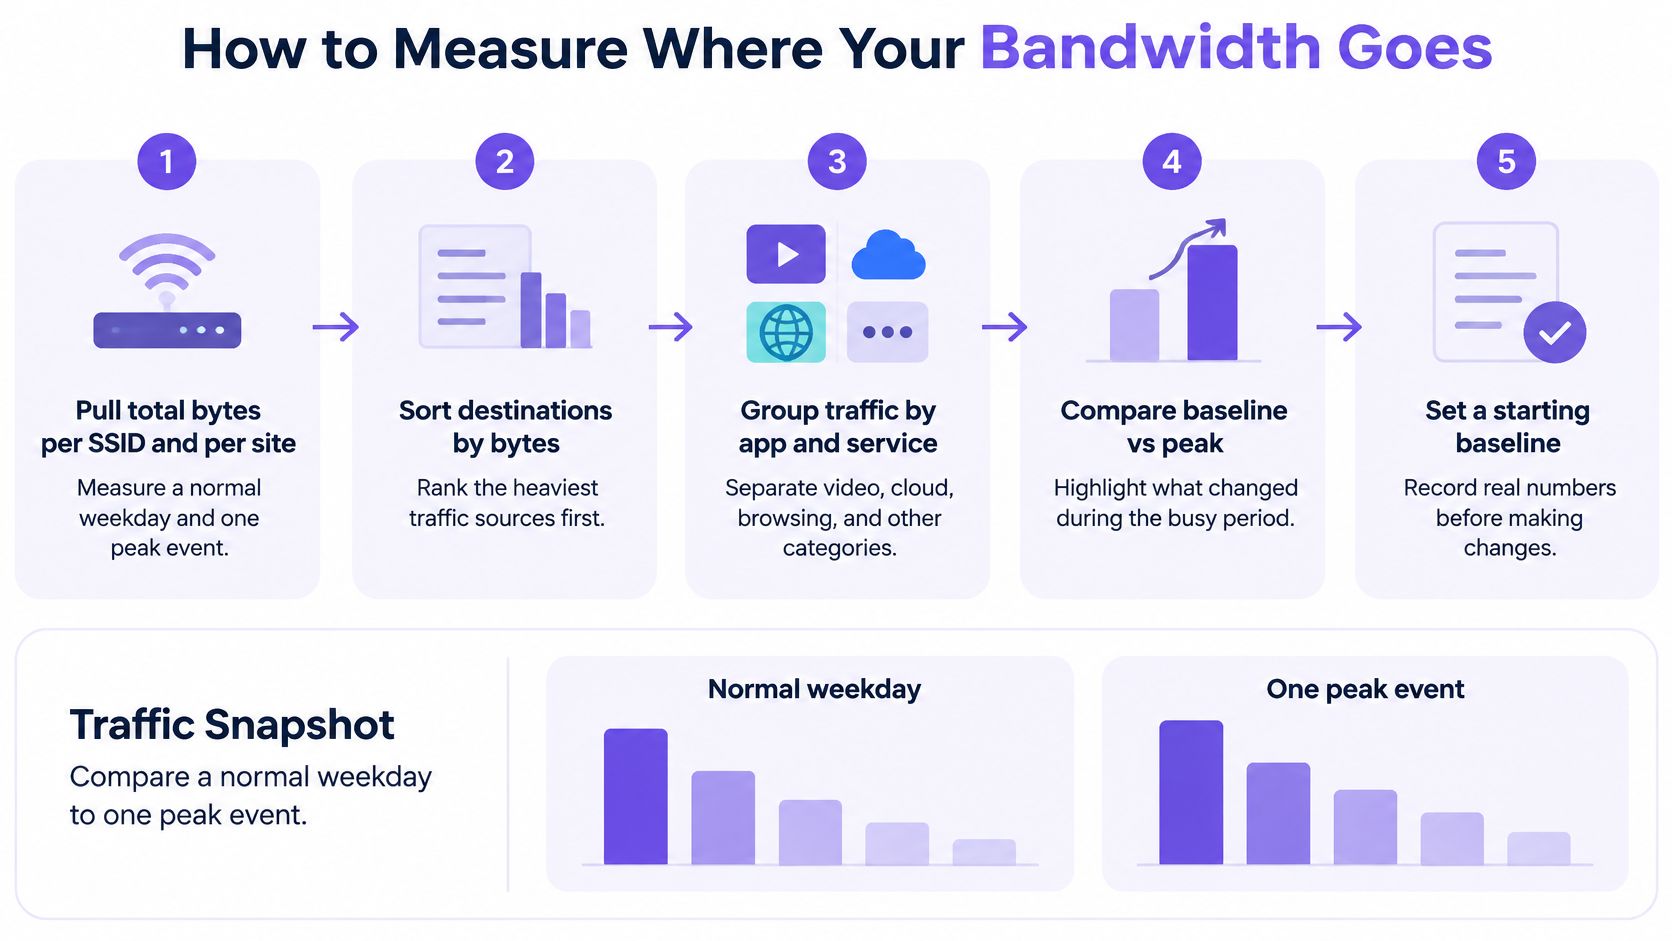
Mantenha a linha de base simples o suficiente para que todos os locais possam mantê-la. Um registro reutilizável deve incluir o total de bytes, os principais domínios e o throughput de pico por local, com a SSID e o período de observação claramente identificados. Adicione relatórios de latência e interrupções ao comparar alterações, para que uma queda no tráfego não seja confundida com uma melhoria caso os visitantes não consigam mais acessar o que precisam.
Como comprimir o tráfego web sem desperdiçar CPU
A economia com a compressão depende de qual fração do tráfego é compressível e de como a compressão é aplicada. Uma avaliação do World Wide Web Consortium sobre o HTTP/1.1 revelou que a compressão no transporte reduziu os pacotes transmitidos em cerca de 16% e encurtou o tempo de busca em cerca de 12% para solicitações de páginas feitas pela primeira vez; a combinação de técnicas do HTTP/1.1 gerou economias de largura de banda que variaram de 2% a 40%. Esses números servem como um lembrete útil de que se deve esperar uma variação, e não uma redução fixa para todas as redes. A avaliação do W3C sobre o HTTP/1.1 também ilustra por que os resultados dependem do uso conjunto das técnicas.
Use esta sequência de implementação:
Habilite Brotli ou gzip para respostas baseadas em texto. Comece com HTML, CSS, JavaScript, JSON e texto simples. Esses formatos geralmente contêm padrões repetidos que são bem comprimidos, ao contrário de mídias que já estão comprimidas.
Teste a compressão por streaming para transferências mais longas ou agregadas. Rastreamentos do MIT constataram que a compressão por streaming pode aumentar a economia em comparação com a compressão por resposta. Em um dos rastreamentos, ela reduziu a porção compressível em 80% e diminuiu o total de bytes transmitidos em 35%. Os resultados dependem da combinação de tráfego, portanto meça o resultado em seu próprio SSID.
Ignore formatos que já estejam comprimidos. JPEG, PNG, MP4, ZIP e payloads criptografados são maus candidatos para uma segunda etapa de compressão. Reprocessá-los pode consumir CPU sem reduzir a transferência de forma significativa.
Defina um tamanho mínimo de resposta realizando testes. Respostas muito pequenas podem trazer poucos ganhos depois de contabilizados o enquadramento e os metadados. Compare alguns limites em vez de presumir que um único valor servirá para todas as aplicações.
Meça bytes, CPU e latência em conjunto. Mantenha a alteração apenas se a redução nos bytes transferidos justificar o processamento extra e se a latência perceptível pelo usuário permanecer aceitável. O conteúdo HTTPS que a rede não consegue inspecionar não pode ser comprimido por um intermediário, portanto os controles na camada DNS para destinos indesejados podem complementar a compressão sem substituí-la.
Experimente a política em um SSID por uma semana, registre as mesmas medições antes e depois e verifique se há erros de aplicação antes de expandi-la. Se a manutenção do site fizer parte do seu fluxo de trabalho de desempenho, explore o tempo de vida útil do site de teste atualizado como um exemplo separado de alteração nas operações da web para avaliar e gerenciar.
Reduzindo downloads repetidos e solicitações de terceiros
Antes de aumentar a capacidade do link, verifique se os visitantes continuam baixando os mesmos objetos ou carregando serviços de terceiros que agregam pouco valor à visita. Um benchmark que cobriu 7,7 bilhões de solicitações HTTP e 290 TB de tráfego revelou que o cache colaborativo poderia reduzir o tráfego externo em 16,2% a 29%. Seu cenário idealizado com cache infinito poderia atender 31% do tráfego de IXP de forma local - um limite teórico, em vez de um resultado esperado para um local individual. O benchmark de CDN e cache reforça a recomendação de testar solicitações repetidas antes de se comprometer com um aumento de capacidade.
Armazene em cache o que pode ser reutilizado com segurança
Dê a ativos imutáveis longos tempos de vida útil em cache. Imagens, fontes e scripts versionados geralmente podem ser armazenados em cache por mais tempo quando o nome do arquivo muda sempre que o arquivo subjacente for alterado. Isso permite que visitantes recorrentes reutilizem o conteúdo inalterado em vez de baixá-lo novamente.
Revalide objetos dinâmicos. Use ETags ou cabeçalhos Last-Modified para que um servidor possa confirmar que uma resposta armazenada em cache ainda está atualizada. Isso evita servir cegamente conteúdo desatualizado, reduzindo transferências desnecessárias quando um objeto não foi alterado.
Meça ambas as taxas de acerto. A taxa de acertos no cache (cache-hit ratio) conta as solicitações bem-sucedidas, enquanto a taxa de acertos por byte (byte-hit ratio) mostra quanta transferência de dados esses acertos economizaram. Vários arquivos pequenos em cache podem produzir uma boa contagem de solicitações sem fazer muita diferença na largura de banda total.
Teste durante períodos de pico. O tráfego repetido é mais importante quando muitos visitantes competem por capacidade. Compare os bytes entregues a partir do cache e os bytes buscados externamente durante uma janela de pico, e não apenas uma média diária.
Remova solicitações que não são necessárias
Use o filtro em nível de DNS em SSIDs públicos e de visitantes para bloquear publicidade indesejada, rastreamento e outros destinos desnecessários antes que esses domínios sejam carregados. Mantenha a equipe e as redes pagas em políticas adequadas às suas diferentes necessidades. A análise de 2025 de 119 sites identificou 276 rastreadores exclusivos de 233 empresas e solicitações para 829 domínios de rastreamento, ressaltando por que os operadores devem medir a sobrecarga de solicitações, bem como grandes cargas úteis. Alguns editores dependem da receita de publicidade, e o bloqueio agressivo pode interferir nas funções da página. As orientações sobre filtragem DNS para bloqueio de anúncios na rede podem ajudar os operadores a pensar em como aplicar e monitorar essas políticas. Para ver um exemplo de conteúdo em vídeo apresentado como destino de navegação, navegue pela galeria do GA no YouTube.
Mantenha uma lista de permissões para domínios de reserva, pagamento e login, e use exceções de categoria quando um site precisar de um script de terceiros para funcionar. Acompanhe solicitações bloqueadas, estimativa de bytes evitados, efeitos no carregamento de páginas e falsos positivos separadamente. Não armazene em cache respostas personalizadas ou que contenham autorizações, o que pode expor as informações de um visitante a outro. Defina um plano de invalidação antes de ativar o cache de longa duração e avalie um filtro por sua lista de falhas, bem como pela redução no tráfego.
Agendamento de picos de demanda em redes de locais
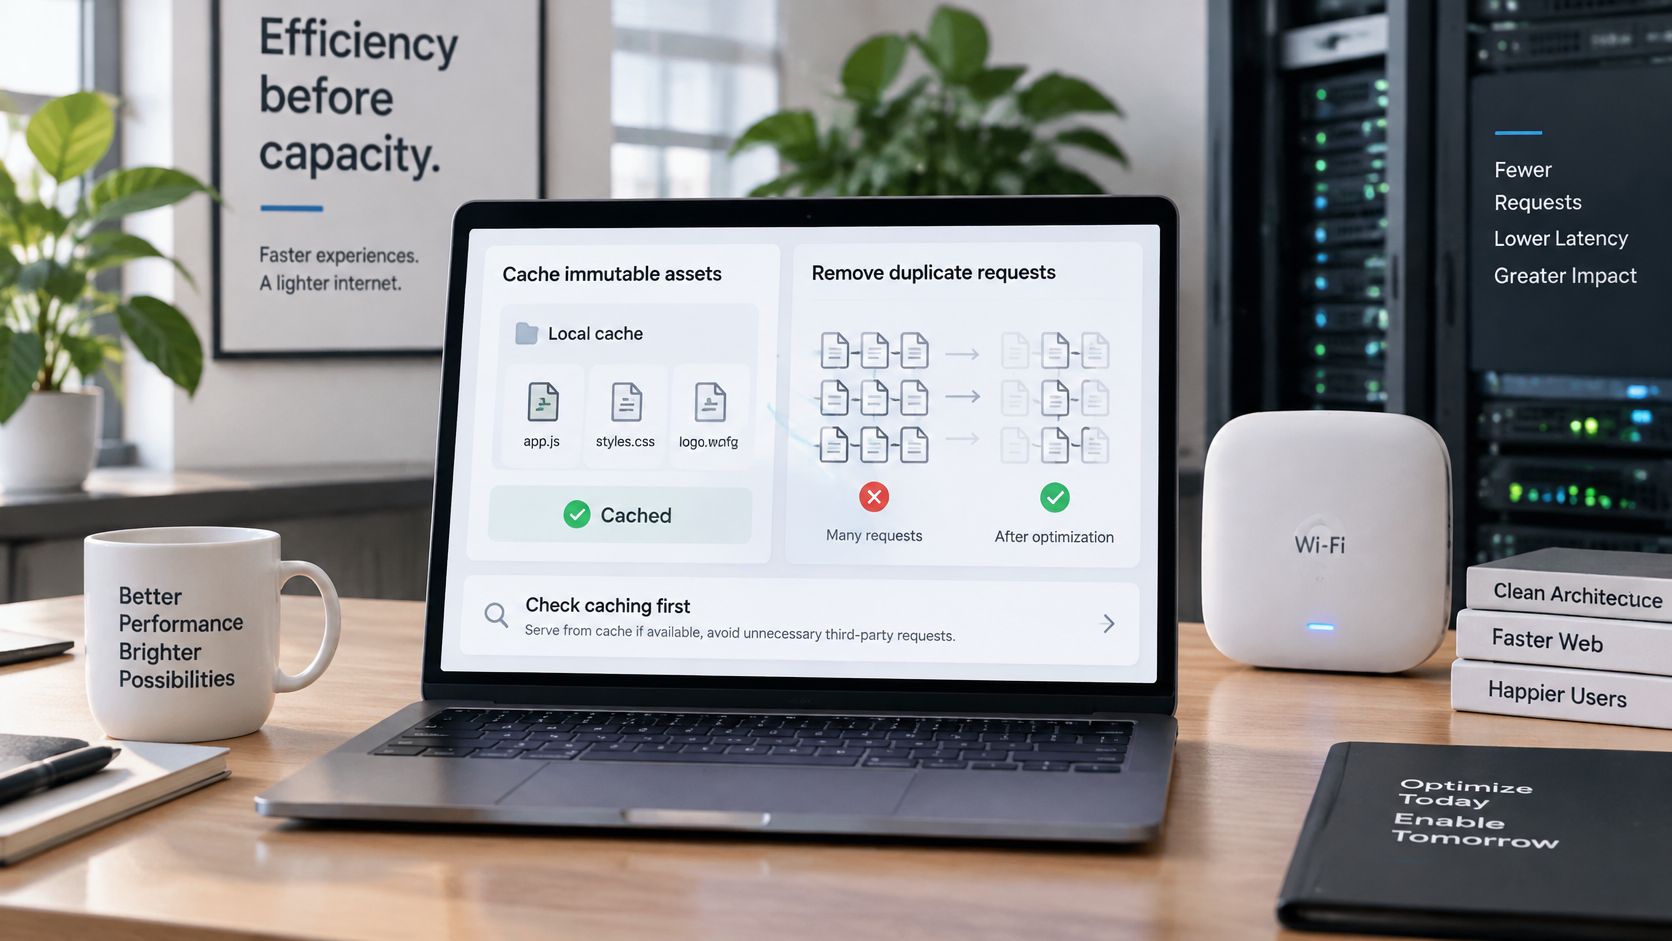
O uso mensal é um péssimo guia para o que os visitantes vivenciam em um local lotado. Um pico curto e agudo pode congestionar um link compartilhado, mesmo quando o consumo total ao longo do mês pareça razoável. O relatório de tráfego de rede identifica o vídeo como a maior categoria de aplicativo e observa que esportes transmitidos ao vivo podem criar picos de três a quatro vezes o uso normal. O relatório sobre demanda em eventos ao vivo e congestionamento em áreas públicas também descreve um estudo de 2025 em áreas públicas congestionadas, no qual o throughput de descarregamento convencional caiu para 6,2 Mbps sob alta carga, enquanto uma abordagem consciente do contexto atingiu 10,1 Mbps.
Use um cronograma que proteja serviços importantes sem aplicar um limite geral o dia todo:
Papeie janelas de eventos previsíveis. Marque dias de jogos, exibições, conferências e reuniões escolares, incluindo os períodos de preparação e encerramento em que a equipe também possa precisar de acesso confiável. Anote quais locais e SSIDs provavelmente serão afetados.
Aplique limites temporários à rede de convidados. Durante um evento, considere controles mais rígidos para streaming ou downloads grandes no WiFi de convidados SSID. Mantenha a regra vinculada ao período de pico e revise-a quando o evento terminar, em vez de deixar a restrição permanentemente ativa.
Separe o tráfego operacional. Coloque os funcionários, o ponto de venda e as atividades de pagamento em redes com sua própria prioridade. Um pico de streaming de convidados não deve impedir que um terminal de pagamento conclua uma transação.
Acompanhe a combinação de tráfego em tempo real. A visibilidade em tempo real deve mostrar quais aplicações ou grupos de usuários estão gerando o pico. Se o vídeo for dominante, limite esse tráfego em vez de restringir a navegação ou os serviços essenciais para todos.
Proteja o serviço, não apenas a capacidade. Uma política que economiza bytes, mas deixa os usuários impossibilitados de concluir uma reserva ou pagamento, falhou em seu teste operacional.
Compare o throughput, a latência, as retransmissões e o tráfego bloqueado ou adiado durante a mesma janela de evento. Essas métricas mostram se a rede continuou utilizável, e não apenas se trafegou menos dados. Controles agressivos podem empurrar os visitantes para redes de telefonia móvel já congestionadas, portanto, mantenha os limites proporcionais e verifique os relatórios de visitantes e funcionários. Para obter um contexto mais amplo sobre a proteção do acesso compartilhado de visitantes, consulte as orientações sobre WiFi segurança de redes de visitantes.
Escolha sua primeira alteração e confirme-a
Escolha a alteração que corresponda à maior discrepância em sua linha de base. Se textos e scripts forem predominantes, teste a compressão. Se os mesmos arquivos estáticos forem recorrentes, tente o armazenamento em cache. Se domínios de terceiros representarem atividades evitáveis, faça um teste com a filtragem no nível de DNS. Se o uso aumentar durante eventos, controle a demanda nesses horários em vez de restringir todos os visitantes ao longo do dia.
Escolha uma SSID ou um local como piloto. Selecione um local com relatórios confiáveis e um problema claro a ser resolvido. Mantenha o escopo pequeno o suficiente para que a equipe possa identificar falhas e relacioná-las à alteração.
Aplique uma alteração e registre a comparação. Use os mesmos campos de linha de base antes e depois, incluindo o total de bytes, os principais domínios e o pico de taxa de transferência. Mantenha outras políticas de rede estáveis durante o teste para que o resultado seja mais fácil de interpretar.
Revise três medidas após duas semanas. Compare os bytes por sessão de convidado, a taxa de transferência no horário de pico e os relatórios de falha de convidados ou funcionários. Esses dados mostram se a política reduziu a demanda, ajudou durante o congestionamento e ainda permitiu que as pessoas usassem serviços essenciais.
Faça a implementação apenas quando o serviço se mantiver estável. Expanda para locais semelhantes quando a latência dos convidados permanecer aceitável e o número de falhas continuar baixo. Locais com públicos ou aplicações diferentes podem precisar de uma política diferente, portanto, não trate um piloto como prova de que todos os locais responderão da mesma forma.
Deixe que os resultados locais decidam se a filtragem deve ser expandida. Se as solicitações de terceiros forem o ponto fora da curva, teste um filtro no nível de DNS em uma SSID e acompanhe separadamente as solicitações bloqueadas, a estimativa de bytes evitados e os problemas relatados no site. Mantenha uma lista curta e revisada de exceções para os serviços de que os convidados precisam.
Um piloto bem-sucedido não se limita a mostrar menos bytes. Ele demonstra que os hóspedes e clientes ainda podem navegar, pagar, reservar e utilizar os serviços pelos quais vieram, enquanto a equipe opera com confiabilidade durante os períodos de pico. O objetivo é atender bem às pessoas com o menor custo sustentável de largura de banda, e não minimizar bytes a qualquer custo.
Purple Shield oferece proteção de DNS, filtragem de conteúdo, defesa contra ameaças e bloqueio de anúncios na camada de DNS para WiFi público e de visitantes WiFi, com políticas que podem ser aplicadas por SSID, local e horário. Se quiser testar como a filtragem e os relatórios podem se adaptar à sua rede, visite Purple Shield.