
Segurança da cadeia de suprimentos: Riscos, controles e defesa de rede
Saiba o que significa segurança da cadeia de suprimentos, os riscos e controles comuns, e como a defesa contra ameaças no nível de rede protege o WiFi compartilhado e os ambientes conectados.
Published 17 de novembro de 2026
Você está analisando uma planilha de fornecedores informando que todos os fornecedores estão "aprovados", e um chamado dizendo que um terminal de pagamento não consegue se comunicar com seu fornecedor esta manhã. A equipe de compras quer uma aprovação ou recusa para a renovação. A equipe de operações quer os caixas de volta online. Nenhum dos documentos indica se o que acabou de falhar foi o host de nuvem do fornecedor, o servidor de atualização ou o provedor de identidade.
Esse é o formato cotidiano da segurança da cadeia de suprimentos. O risco não está apenas na empresa citada no contrato. Ele está na plataforma compartilhada por trás de vários contratos, na atualização que chega já como confiável e no login do parceiro que ainda funciona porque ninguém o revisou neste trimestre.
Eu começaria identificando as poucas dependências essenciais sem as quais você não pode operar, e depois perguntaria quais evidências você tem para cada uma. Um logotipo em um questionário não constitui uma decisão.
Índice
- O que significa a segurança da cadeia de suprimentos e por que ela importa
- Onde o risco na cadeia de suprimentos entra e por que os parceiros são pontos fracos
- Como os ataques à cadeia de suprimentos de software se propagam
- Controles que reduzem o risco na cadeia de suprimentos
- Como gerenciar riscos de enésimos parceiros (Nth-party) invisíveis
- Onde se encaixa a defesa contra ameaças em nível de rede
- Decida qual lacuna da cadeia de suprimentos fechar primeiro
O que significa a segurança da cadeia de suprimentos e por que ela é importante
A segurança da cadeia de suprimentos significa proteger cada fornecedor, serviço, componente de software e rota de entrega dos quais sua organização depende, além de decidir quanto nível de confiança cada elo merece.
Um edifício com uma porta de entrada reforçada e uma doca de carga desprotegida tem um problema na cadeia de suprimentos, e não na porta. O mesmo padrão ocorre nas operações. Seu próprio firewall pode ser rigoroso, mas uma operadora, um fornecedor de software ou uma região de nuvem ainda determina se pedidos, prontuários de atendimento ou o WiFi para visitantes WiFi permanecem em funcionamento.
A escala dessa exposição é estrutural. A análise de resiliência da cadeia de suprimentos da OCDE relata que os produtos intermediários representaram até 60% do comércio global em 2020; portanto, bens e serviços frequentemente cruzam fronteiras várias vezes antes de chegar a um usuário. Cada travessia é mais um fornecedor, porto, plataforma ou contrato sujeito a falhas.
A concentração supera uma longa lista de fornecedores
Aproximadamente 30% dos produtos exportados estão sujeitos a uma alta concentração entre um número reduzido de parceiros comerciais, e os casos de diversificação abaixo do ideal foram 50% maiores na década de 2020 do que no final dos anos 1990, segundo essa mesma análise da OCDE. Um registro de 400 fornecedores ainda pode ocultar um único provedor de identidade, uma única região em nuvem ou uma única porta que vários deles compartilham.
Trazer a produção de volta ao país de origem não é uma solução automática. A modelagem da OCDE para um cenário de ampla relocalização mostra que o comércio global poderia cair mais de 18% e o PIB real global em mais de 5%, sem ganhos consistentes de resiliência. O que traz resultados mais sólidos é a visibilidade das dependências críticas, a diversificação, as opções de substituição e a gestão coordenada de riscos. O recuo no comércio internacional não substitui esses quatro pilares.
Onde o risco da cadeia de suprimentos entra e por que os parceiros são pontos fracos
| Ponto de entrada | Como falha | Sinal de alerta |
|---|---|---|
| Fornecedores diretos | Uma violação de fornecedor expõe dados compartilhados ou acessos | O fornecedor se recusa a compartilhar evidências de auditoria ou segurança |
| Logística e portos | Atraso ou adulteração interrompe estoques ou remessas | Uma única transportadora ou porto sem rota de contingência testada |
| Fornecedores de software | Uma atualização comprometida atinge seus sistemas | Sem SBOM ou sem procedência de compilação assinada |
| Nuvem e serviços gerenciados | A interrupção de um provedor gera impactos em cascata nas suas operações | Um único provedor hospeda diversos serviços essenciais |
| Provedores de identidade e acesso | Credenciais roubadas de parceiros abrem portas para sistemas internos | Contas compartilhadas ou ausência de MFA nos logins de parceiros |
| Provedores de rede e DNS | Domínios maliciosos são acessados por meio de consultas não verificadas | O tráfego de convidados ou BYOD opera sem filtragem de consultas |
Cada linha é um caminho que um invasor ou um acidente pode utilizar sem tocar nos sistemas gerenciados por você. Um profissional de limpeza que possui uma chave-mestra não precisa violar o cofre. Um ladrão raramente arromba o cofre quando as chaves da limpeza abrem a porta dos fundos.
Por que o parceiro mais frágil é escolhido
O Global Cybersecurity Outlook 2023 do Fórum Econômico Mundial constatou que 27% dos líderes empresariais e 14% dos líderes governamentais consideravam organizações terceirizadas muito menos ciber-resilientes do que as suas próprias instituições. Os invasores aproveitam essa lacuna: têm como alvo o fornecedor, a central de atendimento ou a dependência de software, em vez da organização principal, que conta com defesas mais robustas.
Evidências do Relatório de Investigações de Violação de Dados de 2024 da Verizon, resumidas pelo Fórum Econômico Mundial, mostraram que os incidentes envolvendo vulnerabilidades de software aumentaram 180% em 2023 em comparação com o ano anterior, e 15% desses incidentes envolveram um fornecedor terceirizado. O volume geral é expressivo o suficiente para que esperar por um inventário perfeito seja uma estratégia inadequada. O Fórum relatou uma estimativa de aproximadamente 2.220 ataques cibernéticos por dia em 2023, o equivalente a mais de 800.000 ataques durante o ano.
O que um perímetro não consegue enxergar
Um firewall na sua borda não inspeciona o servidor de compilação de um parceiro e não percebe que três fornecedores "independentes" utilizam a mesma conta de nuvem. Os controles precisam alcançar parceiros e serviços conectados digitalmente cujo comprometimento possa paralisar operações, expor dados ou quebrar a confiança em toda a rede.
Regra prática: Liste todos os fornecedores que possuem acesso, dados ou um serviço sem o qual você não pode operar e, em seguida, identifique qual dos seis pontos de entrada cada um utiliza.
Como os ataques à cadeia de suprimentos de software se propagam
Digamos que uma biblioteca da qual seu fornecedor de ponto de venda depende seja mantida por apenas um desenvolvedor. O phishing captura essa conta. O repositório é modificado. O sistema de build empacota o código adulterado. O artefato é assinado com a chave padrão do pipeline e publicado. Seu fornecedor envia a atualização, e seus caixas a instalam porque o canal de atualização é aprovado.
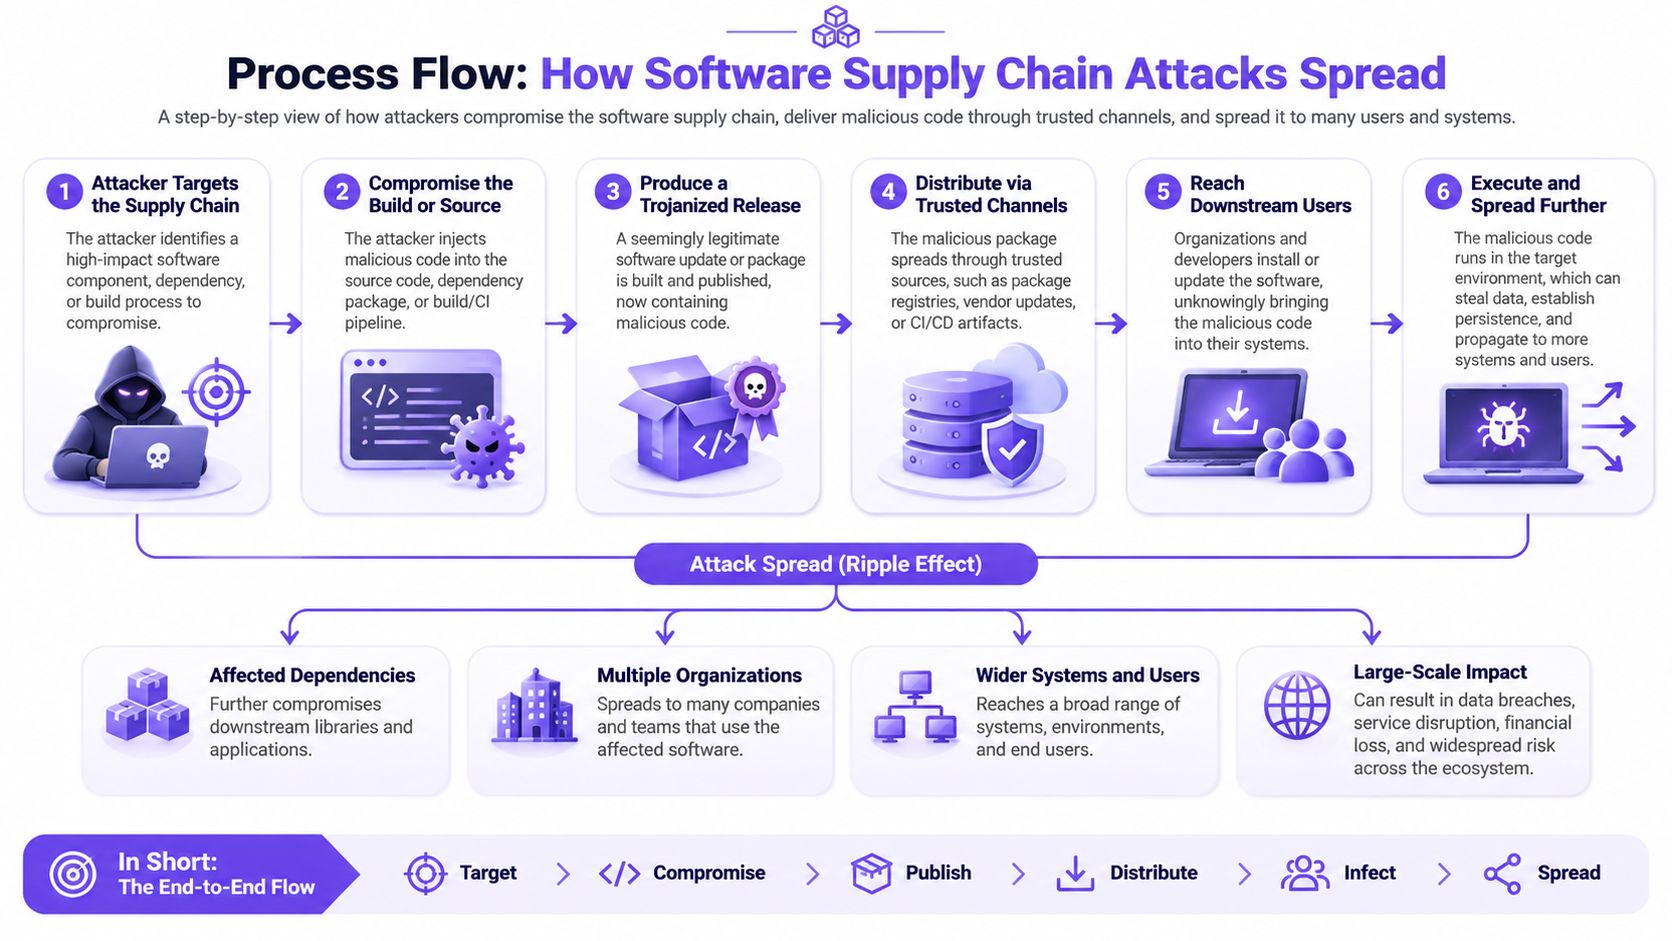
Cada transferência herda a confiança da anterior. Essa confiança herdada é a vulnerabilidade. Ninguém no seu local clicou em um link suspeito. O código malicioso chegou como uma versão de rotina.
Por que o firewall permanece silencioso
O panorama de ameaças da ENISA para ataques à cadeia de suprimentos relatou que esses ataques aumentaram em número e sofisticação em 2020 e estimou que os ataques em 2021 seriam aproximadamente quatro vezes mais numerosos do que em 2020. Cerca de metade foi atribuída a agentes de ameaças persistentes avançadas, cujos recursos tornam uma defesa baseada apenas em perímetro uma solução inadequada. A consulta e o download se parecem com qualquer outra atualização de rotina de uma Patch Tuesday.
Essa mesma cadeia não se limita ao código da aplicação. Ela abrange provedores de DNS, plataformas em nuvem, autoridades certificadoras, bibliotecas gerenciadas, serviços de CI/CD e feeds de inteligência contra ameaças. Um feed corrompido pode classificar um domínio malicioso como seguro. Uma autoridade certificadora vulnerável pode fazer com que uma atualização falsa pareça autêntica.
O que vincular a cada dependência
Trate o risco de fornecedores como um vetor de ataque, não como uma pontuação de questionário.
- Responsável: Uma pessoa designada que pode suspender a dependência ou acionar o fornecedor.
- Criticidade: Se a folha de pagamento, os pedidos, os sistemas clínicos ou o acesso de visitantes são interrompidos em caso de falha.
- Fluxos permitidos: Quais dados e quais redes esse fornecedor pode acessar.
- Recuperação: Como você o isola e como comprova a restauração do serviço.
- Substituição: Uma alternativa testada ou uma decisão formalizada por escrito de que não existe nenhuma.
O objetivo de controle é reduzir o tempo entre o comprometimento do fornecedor e a detecção, contenção e restauração verificada. Uma avaliação anual não faz isso por si só.
As transferências nessa cadeia são mais fáceis de visualizar quando você as observa como uma sequência, em vez de um parágrafo de política.
Controles que reduzem os riscos na cadeia de suprimentos
| Controle | O que abrange | Evidência a manter |
|---|---|---|
| Registro de fornecedores | Todos os fornecedores com acesso, dados ou função operacional, com responsável, classificação de criticidade, fluxos de dados, procedimento de recuperação e opção de substituição | Registro datado revisado pelo menos anualmente |
| Cláusulas contratuais de segurança | Notificação de violação, direitos de auditoria e prazos de correção | Cláusulas assinadas com prazos de notificação estipulados |
| SBOM no momento do build | Componentes, versões, fornecedores, dependências e licenças | SBOM assinado armazenado a cada release |
| Proveniência e assinatura de artefatos | Comprovação de que o software foi criado a partir de uma fonte conhecida | Registro de proveniência assinado por artefato |
| Declarações VEX | Vulnerabilidades confirmadas como inalcançáveis ou não exploráveis na sua configuração | Declaração VEX datada para cada alerta |
| Acesso a contas de fornecedores | Limita o login de parceiros aos sistemas de que necessitam, com MFA | Registro trimestral de revisão de acesso |
| Relato de incidentes e simulações de recuperação | Velocidade de contenção e restauração verificada | Relatório de simulação com tempo de restauração |
Um registro sem responsável é apenas uma lista telefônica. Um contrato sem período de aviso prévio é apenas uma esperança. Mantenha a coluna de evidências, não apenas o nome da política. Segmentar o acesso de parceiros do tráfego de funcionários e visitantes faz parte do mesmo hábito, e a segmentação de rede é onde esse limite é planejado.
Do inventário à decisão de lançamento
A CISA descreve uma lista de materiais de software (SBOM) como um inventário aninhado e legível por máquina dos componentes e dependências em um produto de software, usado para melhorar a transparência e apoiar decisões de resposta a vulnerabilidades. Um SBOM só se torna um controle quando cada componente é vinculado a um identificador estável, como uma URL de pacote ou Common Platform Enumeration, além de versão, fornecedor, relações de dependência, licença e procedência, sendo então comparado continuamente com inteligência de vulnerabilidade e explorabilidade.
A CISA também recomenda que você obtenha a procedência e confirme se o software foi desenvolvido a partir de uma fonte confiável, sem ter sido baixado ou alterado durante a entrega. O fluxo de trabalho em que eu insistiria é breve.
- Gere o SBOM no momento do build, não depois que o lançamento já estiver em produção.
- Assine o artefato e os metadados de proveniência.
- Armazene ambos com registros de versão imutáveis.
- Bloqueie a promoção quando um componente crítico não tiver proveniência, contiver uma vulnerabilidade explorável ou violar uma política de dependência aprovada.
Uma declaração VEX atesta que uma vulnerabilidade listada não pode ser alcançada ou explorada na sua configuração implementada. Isso evita que a equipe perca tempo corrigindo tudo o que consta em um relatório de verificação enquanto a única falha realmente explorável permanece desprotegida. Um SBOM guardado em uma pasta de conformidade não diminui o risco. Já um SBOM que bloqueia uma versão ou que prioriza o que deve ser corrigido primeiro, sim.
Gerenciando riscos de enésimos parceiros que você não pode ver
Menos da metade das organizações monitora a segurança cibernética em pelo menos metade dos níveis de sua cadeia de suprimentos, e 79% relatam que menos da metade do seu ecossistema de enésimos fornecedores (nth-party) é abrangida por programas de segurança, conforme divulgado na reportagem do TechDay sobre maturidade cibernética na cadeia de suprimentos. O envio de mais um questionário para as empresas com as quais você já tem contrato não resolverá essa lacuna.
Mais formulários não identificam o subcontratado, o locatário de nuvem compartilhado ou a biblioteca que seu fornecedor nunca mencionou. Dependências concentradas e pontos únicos de falha importam mais do que o número de fornecedores. Conselhos e órgãos reguladores exigem cada vez mais evidências de que o risco é priorizado, e não apenas documentado.
Responda a estas três perguntas neste trimestre, mesmo que as respostas sejam parciais.
- Suporte indireto: Quais fornecedores que você nunca contratou continuam sustentando a folha de pagamento, pedidos ou sistemas clínicos?
- Provedores compartilhados: Quais nomes de nuvem, identidade ou serviços gerenciados aparecem por trás de vários de seus fornecedores?
- Falha: O que é interrompido se um provedor de nuvem, identidade, ERP ou serviços gerenciados falhar em uma manhã de terça-feira?
Classifique o que você não pode ver por completo
| Fator | Menor preocupação | Maior preocupação |
|---|---|---|
| Criticidade para o negócio | Dá suporte a uma ferramenta interna não essencial | Dá suporte à folha de pagamento, pedidos ou prontuários de pacientes |
| Concentração | Usado apenas por um dos seus fornecedores | Compartilhado por vários dos seus fornecedores |
| Substituibilidade | Alternativa testada em até uma semana | Não existe alternativa testada |
| Exposição geográfica | País único com rota redundante | Região única ou porto único |
| Raio de impacto do incidente | Afeta uma unidade ou uma equipe | Afeta várias unidades ou diversos serviços |
Avalie cada fator de 1 (menor preocupação) a 3 (maior preocupação). Some as cinco pontuações. Classifique pelo total e resolva empates pelo raio de impacto de incidentes. Analise os cinco primeiros primeiro e anote qual fator impulsionou cada pontuação. Associe essa classificação ao que seus feeds de inteligência de ameaças cobrem, de modo que um provedor compartilhado não fique invisível só porque nenhum contrato direto o menciona.
A visibilidade nunca será completa. A classificação decide para onde vão primeiro o esforço e as evidências. Um fornecedor com pontuação 15 por ser compartilhado, insubstituível e vinculado a pedidos supera uma longa lista de ferramentas de baixa pontuação, mesmo que essas ferramentas tenham retornado questionários mais atraentes.
Onde a defesa contra ameaças em nível de rede se encaixa
Pense em um ponto de controle, não em um fosso. Cada destino é verificado antes que alguém passe. Essa verificação atua em conjunto com a identidade, a procedência do software e os controles de fornecedores. Ela não os substitui.
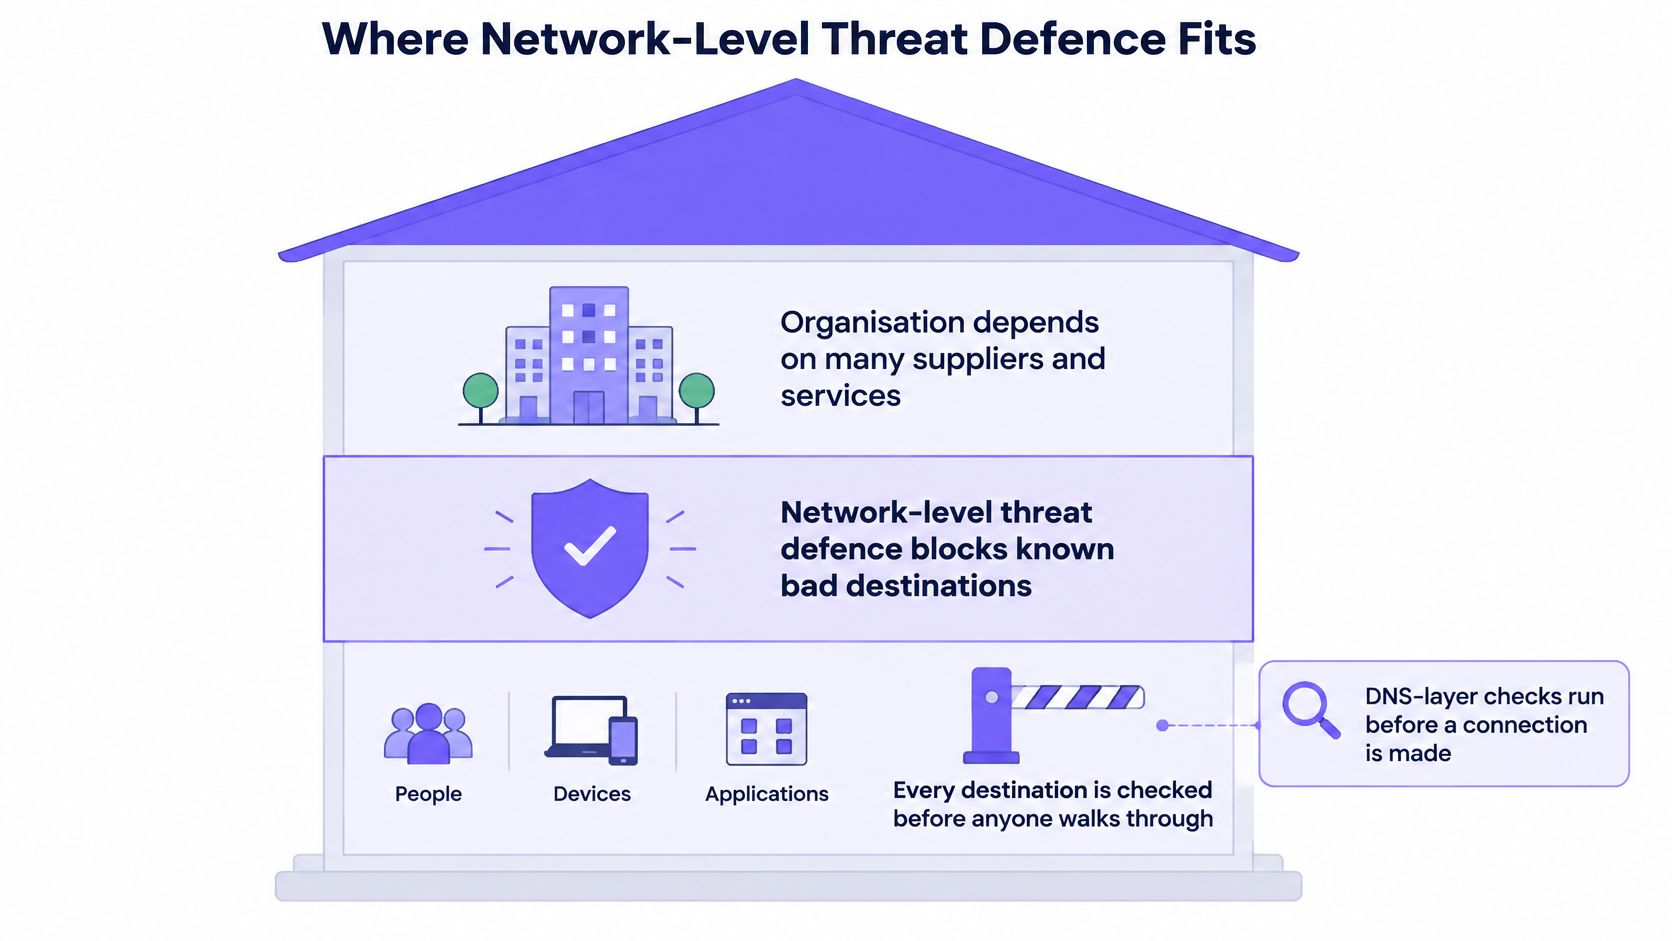
As verificações na camada de DNS ocorrem antes do início de uma conexão. Elas podem bloquear callbacks de comando e controle de um dispositivo infectado, além de domínios de phishing e malware, sem precisar de um agente no dispositivo. Isso é essencial em redes WiFi de visitantes, públicas e de estudantes, onde caixas registradoras, scanners, câmeras e smartphones de visitantes nunca recebem o software de endpoint da sua empresa. Um filtro de consulta ainda consegue ver o nome solicitado por esses dispositivos.
Políticas que se adequam ao ambiente
As regras devem variar conforme o segmento de rede, o local e o horário do dia. O saguão de um hotel às 22:00 não apresenta o mesmo risco que o VLAN da equipe às 10:00. Regras mais rígidas à noite e nos fins de semana, acompanhadas de um relatório do que foi bloqueado, fornecem às operações e às compras um registro compartilhado, em vez de uma alegação vaga de que "o WiFi está filtrado". A segurança de DNS é a camada responsável por fazer essa verificação e pertence à pilha como uma faixa integrada, mantendo os controles de identidade, software e fornecedores visíveis ao seu redor.
O que esta camada não é capaz de fazer
- Ele não repara vulnerabilidades no seu próprio código ou em uma atualização de fornecedor.
- Ele não impede conexões feitas diretamente a um endereço IP sem consulta prévia.
- Ele não consegue visualizar o interior de conteúdo criptografado quando o controle é apenas de DNS.
- Ele não substitui contratos, inventários, proveniência ou uma lista classificada de fornecedores.
Eu não venderia essa camada como proteção completa. Eu a posicionaria onde dispositivos não gerenciados e redes compartilhadas são o caminho de falha, e manteria o SBOM, a revisão de acesso e a classificação de enésimos parceiros para os caminhos que uma consulta jamais detectará.
Decida qual lacuna da cadeia de suprimentos fechar primeiro
- Liste os cinco principais fornecedores do seu ranking de enésima parte, com as pontuações dos cinco fatores ao lado de cada nome.
- Verifique cada um em relação à tabela de controle. Identifique as evidências ausentes: registro formal, cláusulas assinadas, SBOM, procedência, declaração VEX, revisão de contas ou registro de simulados.
- Estabeleça um critério rigoroso. Qualquer fornecedor com acesso a dados de clientes ou a um serviço essencial que não apresente evidências de controles deve ser tratado primeiro.
- Resolva primeiro a maior lacuna. Isso pode ser uma solicitação de SBOM para um fornecedor de software ou um registro formal para o provedor de identidade ou nuvem compartilhado por vários parceiros.
- Onde dispositivos de convidados, do público ou de estudantes compartilham a infraestrutura, adicione uma camada de defesa contra ameaças no nível de rede. Caso o ambiente utilize controle de alterações, faça um projeto piloto em uma única rede antes de implementar mudanças mais amplas.
Ao solicitar garantias a um fornecedor, exija certificações como ISO 27001 ou Cyber Essentials com comprovação de escopo, e não apenas um logotipo em um slide. O Purple Shield é certificado e está alinhado aos padrões reconhecidos de segurança e proteção infantil, incluindo ISO 27001, GDPR, CCPA e Cyber Essentials. Em redes abertas, o Shield aplica uma política restrita e segura para toda a família; em redes seguras, a defesa contra ameaças vem em primeiro lugar; e em redes xPSK, a proteção é definida por grupo. Para ambientes que operam controle de mudanças, o Purple planeja um piloto do Shield em um(a) SSID com sua equipe ou com seu provedor de TIC antes de implementar alterações mais amplas.
Escolha uma evidência que esteja em falta neste mês. Defina um responsável e uma data de revisão antes que a reunião termine.
Purple Shield verifica consultas de domínio em redes WiFi de visitantes, públicas e compartilhadas WiFi antes do início de uma conexão, bloqueando destinos de phishing, malware e comando e controle em dispositivos que nunca recebem um agente. Essa camada atua em conjunto com a classificação de fornecedores, SBOMs e revisões de acesso - ela não os substitui. Se as redes compartilhadas forem a principal lacuna que você identificou, veja como o Purple Shield aplica a defesa contra ameaças por rede, por local e por horário agendado.