
Como bloquear sites para adultos no WiFi para visitantes
Como bloquear sites para adultos no WiFi para visitantes com filtragem de DNS, política por SSID, Safe Search, páginas de bloqueio personalizadas e um plano de testes.
Published 13 de novembro de 2026
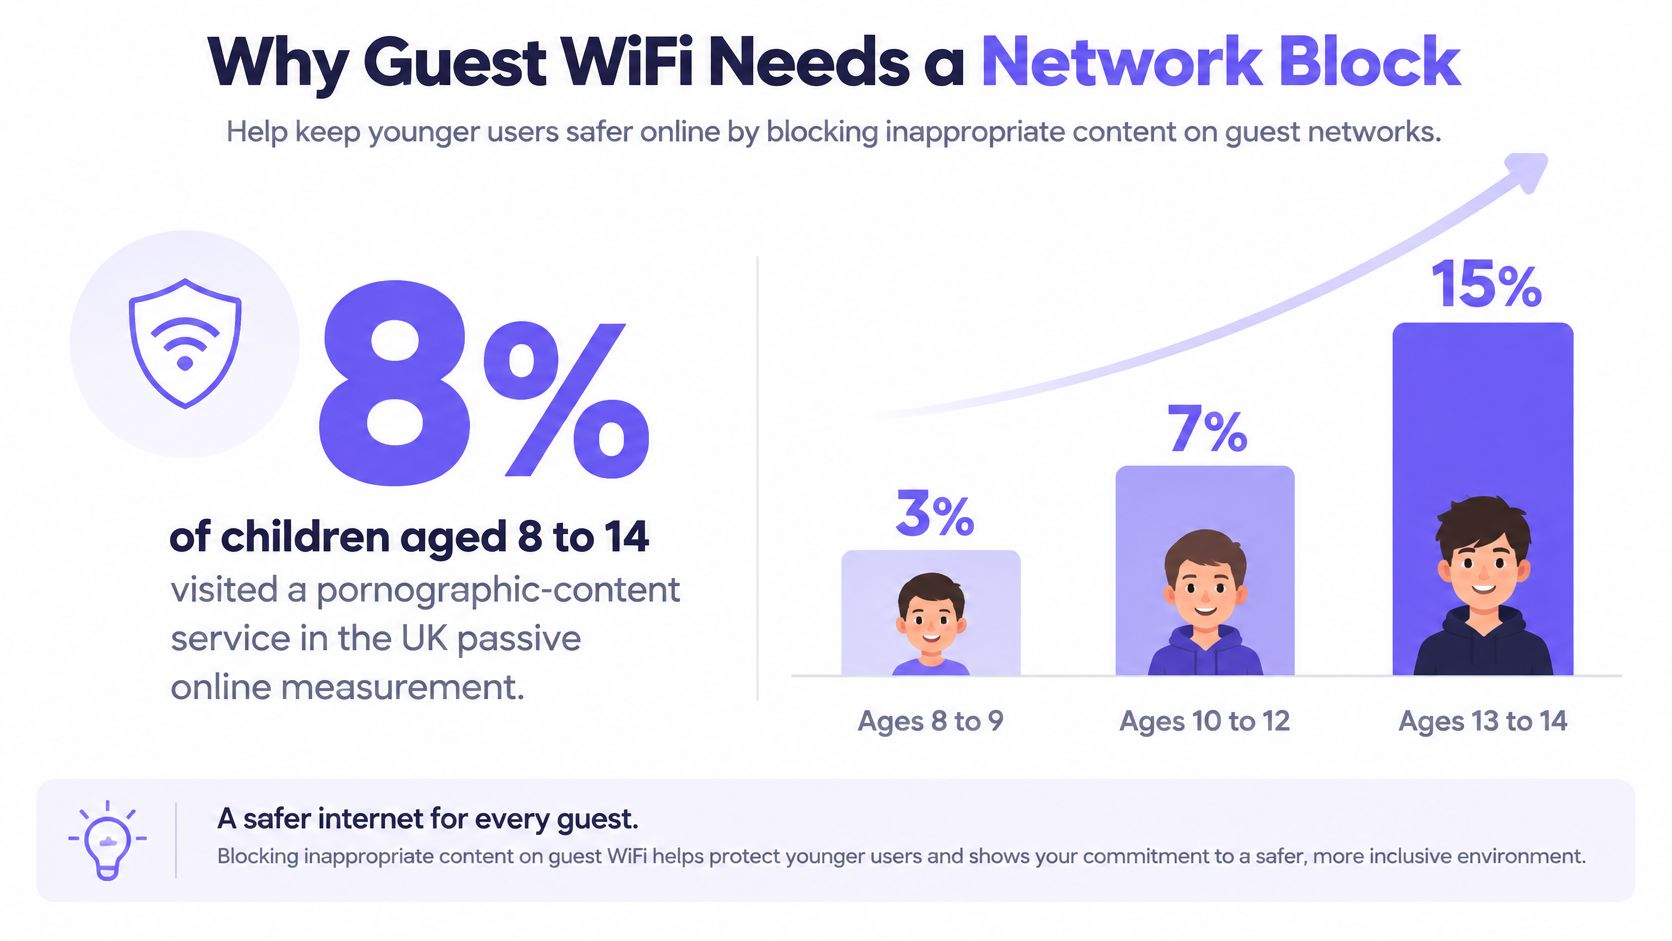
8% das crianças no Reino Unido com idades entre os 8 e os 14 anos visitaram um serviço de conteúdos pornográficos durante a medição passiva online da Ofcom, e o alcance aumenta acentuadamente com a idade: 3% dos 8 aos 9 anos, 7% dos 10 aos 12 e 15% dos 13 aos 14, onde os rapazes registaram 19% contra 11% para as raparigas (medição passiva online em crianças da Ofcom). Esta curva diz respeito aos operadores, não apenas aos pais. Um hotel, uma biblioteca, uma sala de espera de hospital e uma residência universitária disponibilizam, cada um, uma rede SSID a crianças cujos dispositivos ninguém gere, e nenhum desses espaços pode instalar um agente no telemóvel de um visitante.
O único controlo que abrange um dispositivo não gerido é aquele que a rede detém: o resolvedor, o âmbito de DHCP, o VLAN e a página de bloqueio. Segue-se a ordem de implementação sobre como bloquear sites para adultos numa rede partilhada, incluindo as partes que falham.
Índice
- Por que razão o WiFi para visitantes WiFi precisa de um bloqueio de rede
- Políticas por SSID VLAN e hora do dia
- Como forçar o DNS através do filtro
- SafeSearch, páginas de bloqueio e relatórios
- Testar o bloqueio e corrigir as falhas
- Implementar a política para visitantes em produção
Por que razão o WiFi para visitantes WiFi precisa de um bloqueio de rede
O SSID de convidados é onde as instalações deixam de estar sob o seu controlo. O átrio de um hotel concede acesso a uma família cuja criança de dez anos está a usar um iPad. A sala de espera de um hospital recebe telemóveis de visitantes. Uma biblioteca fornece os dados de início de sessão num portal a um adolescente com um portátil e um cliente VPN já instalado. Nenhum desses dispositivos possui o seu agente de endpoint, nenhum está registado na gestão de dispositivos e, na maioria dos casos, ninguém no local sabe quem os está a utilizar.
A idade autodeclarada falha enquanto mecanismo de controlo. O estudo Online Nation da Ofcom revelou que 22% dos jovens dos 8 aos 17 anos com perfil nas redes sociais tinham uma idade de utilizador adulto, em comparação com 20% no grupo dos 8 aos 15 anos (Ofcom Online Nation 2023). Uma plataforma que confia no perfil trata uma criança de doze anos como um adulto, e o mesmo faz qualquer filtro que dependa desse mesmo sinal.
A rede não precisa de determinar a idade do convidado. Precisa de saber a que SSID se ligou, que política essa SSID suporta e o que acontece quando uma consulta corresponde a uma categoria bloqueada.
O contorno das regras é a parte que a maioria das listas de verificação ignora. Testes independentes publicados em 2025 revelaram que a filtragem de DNS pode ser contornada através de DNS-over-HTTPS, uma VPN ou mudando para outra rede (avaliação de DNS da AV-Comparatives de 2025). Os dados móveis fazem-no sem qualquer esforço.
Eis a estrutura de um bloqueio de rede real em vez de uma caixa de seleção num router doméstico:
Cada cliente recebe um âmbito DHCP que anuncia um resolver: o seu. As pesquisas de saída na porta 53 são redirecionadas para este, pelo que um dispositivo com um resolver público configurado manualmente continua a ser abrangido pela política. A categoria para adultos é rejeitada antes do envio de uma resposta de endereço, e o dispositivo recebe uma página personalizada a explicar o motivo. A operação demora milissegundos e cria um registo de auditoria.
A limitação deve ser mencionada em simultâneo. O DNS impede a resolução de um domínio. Não consegue classificar todas as imagens numa plataforma partilhada, não consegue impedir o acesso direto por endereço IP e não consegue travar o tráfego que sai através de um túnel. É a camada de rede do dever de diligência, não uma garantia de exposição zero.
Políticas por SSID VLAN e hora do dia
Defina uma linha por SSID antes de tocar num único âmbito de DHCP. Acerte na segmentação em primeiro lugar, pois uma SSID de convidados que partilhe uma VLAN com qualquer elemento operacional acabará por danificar algo que não conseguirá reiniciar remotamente. Esta introdução sobre a segurança da rede de convidados explica por que razão essa divisão é mais importante do que a própria lista de categorias.
| Rede | Categoria para adultos | Safe Search | Agendamento | Regra de exceção |
|---|---|---|---|---|
| Visitante ou portal cativo SSID | Bloquear | Ativo para Google, Bing, YouTube | Sempre, mais rigoroso à noite em espaços familiares | Sem contornamento pelo utilizador; apenas lista de permissões do espaço |
| Funcionários ou corporativa VLAN | Bloquear | Ativo | Horário laboral | Exceções para funções específicas com criação de ticket |
| Estudantes ou residentes VLAN | Bloquear | Ativo | Mais rigoroso às noites e fins de semana | Domínios de educação e saúde na lista de permissões |
| Paga ou premium SSID | Bloquear, igual a visitante | Ativo | Igual a visitante | A largura de banda muda, a política de conteúdos não |
| IoT ou edifício VLAN | Não aplicar | Desativado | Sempre resolver separado | Nenhum resolver partilhado com a rede de visitantes |
| Clínica ou de investigação VLAN | Bloquear com lista de permissões selecionada | Ativo | Sempre | Domínios de saúde e investigação pré-aprovados |
A maioria das linhas passa na revisão sem contestação. Três não.
As exceções para funcionários precisam de um pedido de suporte, não de um comutador
Um hospital emprega conselheiros, uma universidade emprega investigadores de saúde pública, e ambos irão deparar-se com um bloqueio numa página legítima no espaço de uma semana. A solução errada é flexibilizar a categoria em toda a VLAN dos colaboradores, porque a VLAN dos colaboradores é normalmente onde o fornecedor do portal é colocado quando o acesso de convidados apresenta anomalias. Em vez disso, atribua uma exceção nominal: um domínio, uma função, uma data de expiração, registada no sistema de pedidos de suporte e revista mensalmente.
Regra de proveniência: se uma exceção não puder ser associada a uma pessoa identificada e a uma data de validade, não é uma exceção. É uma falha com documentação.
Mantenha os sistemas de IoT e de edifícios num resolvedor separado
Impressoras, controladores de portas, contadores de energia e gravadores de videovigilância não navegam e não toleram que uma política lhes seja aplicada a meio de um turno. Atribua-lhes a sua própria etiqueta de resolvedor e nenhuma categoria de conteúdo. Quando um controlador fica offline às 21h, a etiqueta diz ao seu suporte técnico em segundos se a política de convidados foi aplicada no local errado.
Paid WiFi altera a largura de banda, não a política
Alguns espaços vendem um plano premium para obterem débitos mais rápidos ou sessões mais longas. O plano altera a largura de banda e o suporte, nunca a categoria de conteúdos. Se um convidado pagante tiver uma política de conteúdos diferente de um convidado gratuito, o espaço passa a ter dois deveres de diligência e um único registo de evidências - e o segundo é a razão pela qual o primeiro é colocado em causa.
O agendamento é onde os espaços familiares e as residências de estudantes mostram o seu valor. A taxa de ocupação tende para faixas etárias mais jovens à noite e aos fins de semana, pelo que deve reforçar a categoria de adultos, o Safe Search e as regras de publicidade durante esses períodos. Um aeroporto aberto 24 horas por dia ou uma enfermaria não têm períodos de menor atividade, pelo que deve manter uma política uniforme a qualquer hora.
Cada espaço mantém também a sua própria lista de permissão. Instituições de solidariedade ligadas à saúde sexual, serviços de apoio LGBTQ+ e domínios educativos que os motores de categorização bloqueiam em excesso devem ser incluídos nela, enquanto proxies conhecidos e novos domínios para adultos detetados entram na lista de bloqueio. Escolha uma linha por SSID antes de qualquer outra ação.
Como forçar o DNS através do filtro
A implementação demora uma tarde por local e não tem qualquer glamour. Trabalhe por esta ordem, porque cada passo fecha uma brecha que o anterior deixa em aberto.
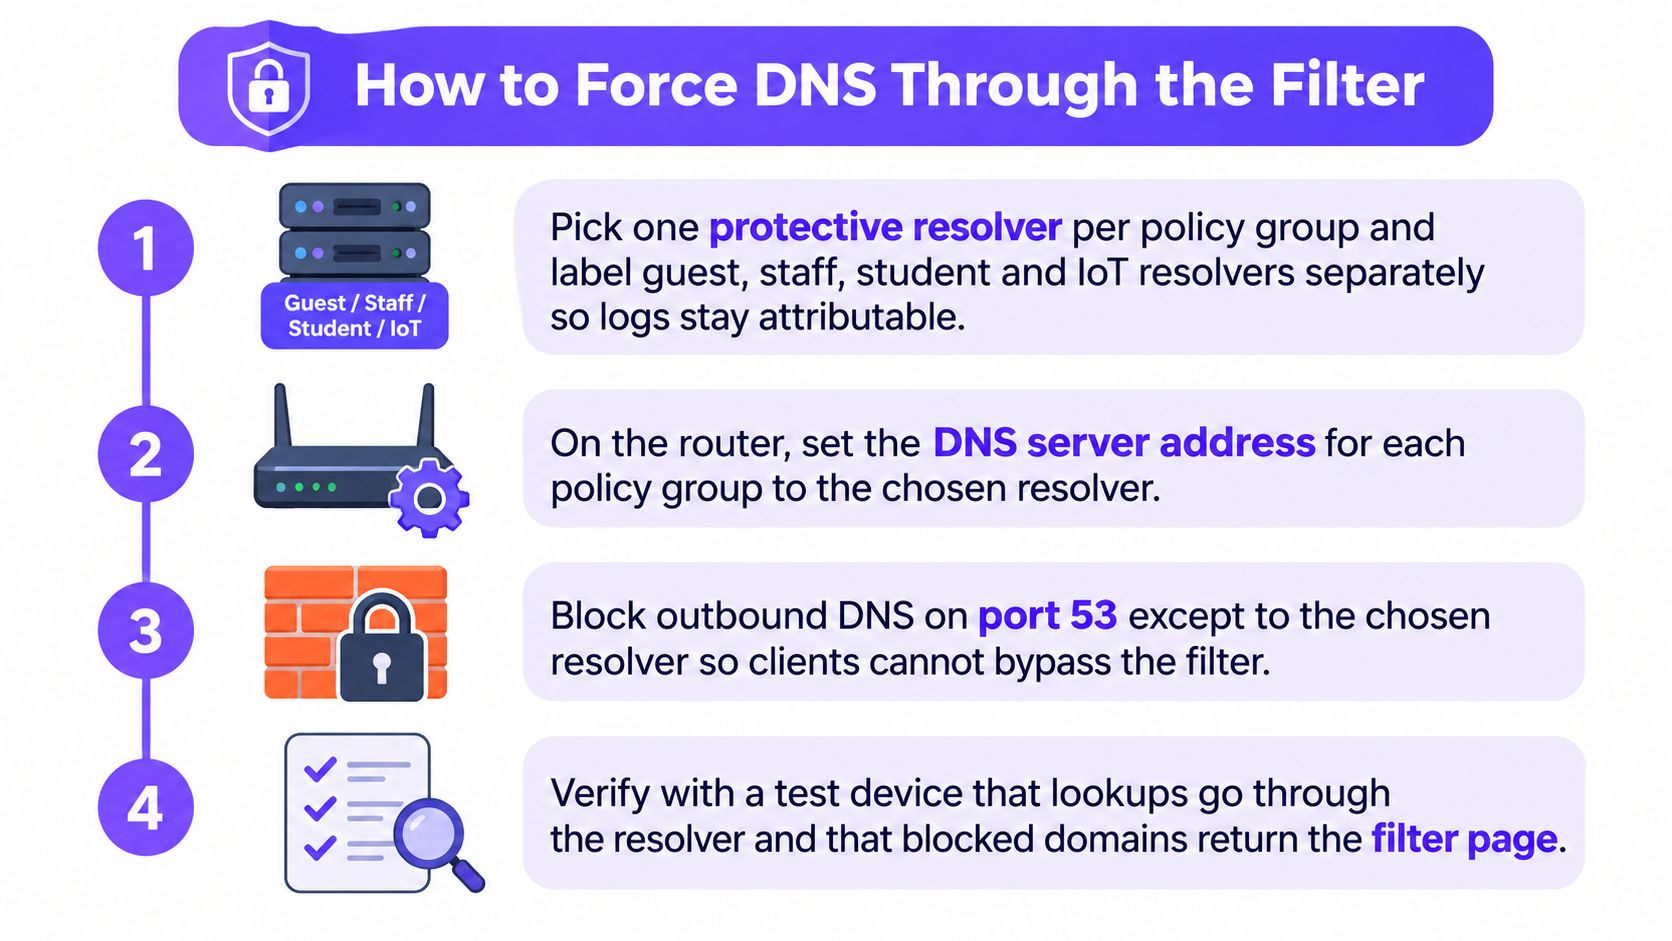
Escolha um resolver de proteção por grupo de políticas. Visitantes, funcionários, estudantes e IoT recebem a sua própria identidade de resolver e uma etiqueta que identifica o VLAN a que servem. Seis semanas depois, essa etiqueta é a única coisa que torna um registo de consulta atribuível a uma rede.
Divulgue apenas esse resolver no âmbito DHCP. Remova todos os resolvers públicos das opções de âmbito. Um dispositivo que receba dois utilizará aquele que responder primeiro, e metade da sua política desaparece.
Redirecione o DNS de saída em UDP e TCP na porta 53 para o resolver aprovado no gateway. O DHCP apenas abrange clientes que colaboram de forma padrão. Um dispositivo com um resolver configurado manualmente, ou uma aplicação que inclua o seu próprio resolver, ignora totalmente o âmbito.
Desative os root hints e feche as rotas para resolvers não autorizados. As Encrypted DNS Implementation Guidance da CISA recomendam a desativação de mecanismos que contornem o DNS de proteção, nomeando especificamente os root hints e os caminhos de encaminhamento não autorizados. Este passo é o que transforma uma sugestão num ponto de aplicação efetivo.
Defina explicitamente a política para o DNS encriptado. Bloqueie ou encaminhe para sinkhole os endpoints de DNS-over-HTTPS que não controla. Deixá-los abertos disponibiliza ao visitante uma forma viável de contornar as regras através do menu do navegador. Caso tenha dúvidas sobre quais os clientes que tentarão fazê-lo, o artigo how DNS-over-HTTPS bypasses a filter aborda os caminhos de descoberta que utilizam. Documente que uma VPN completa continuará a sair da sua rede, uma vez que nenhum controlo ao nível da rede acompanha um túnel.
Defina a prioridade das camadas de política. Primeiro a categoria de conteúdo para adultos, depois o Safe Search, de seguida as listas de permissão e de bloqueio do espaço e, finalmente, o agendamento. A ordem é importante quando duas regras entram em conflito, devendo o conflito ser resolvido a favor da regra de proteção em todas as situações.
Configure o fail-closed. Uma falha no resolver não pode resultar em navegação aberta no SSID de visitantes. A configuração fail-closed assegura que os visitantes veem uma página de bloqueio durante um incidente, o que gera um pedido de suporte em vez de um incidente de proteção e segurança.
Aplique o mesmo redirecionamento ao IPv6. Muitas infraestruturas redirecionam o tráfego IPv4 com rigor mas mantêm um caminho IPv6 paralelo sem alterações, permitindo que um telemóvel moderno aceda ao site através do protocolo que ninguém configurou.
Faça testes a partir de um dispositivo limpo. Utilize um telemóvel onde nunca tenha sido instalado qualquer agente, associado ao SSID de visitantes, resolvendo um domínio para adultos conhecido. Nenhum endereço deve ser devolvido e a página personalizada da marca deve surgir.
A armadilha que vale a pena repetir em cada entrega é que uma página de bloqueio prova muito pouco por si só. Um cliente com uma resposta em cache, ou que aceda ao mesmo anfitrião através de IPv6, pode mesmo assim concluir uma ligação enquanto a sua captura de ecrã parece perfeita.
Páginas de bloqueio da pesquisa segura e relatórios
Forçar o SafeSearch no resolvedor
O SafeSearch é uma definição do navegador até que o transforme numa regra de rede. Aponte os nomes de anfitrião de pesquisa e vídeo para os registos de aplicação do fornecedor através de DNS CNAME no resolvedor que já executa a categoria de conteúdo para adultos; em seguida, aplique a definição equivalente para o segundo motor de pesquisa no mesmo resolvedor. A regra passa a ser válida para todos os dispositivos cuja resolução passe pelo seu filtro, em qualquer navegador e em janelas privadas - algo que nenhuma opção configurada pelo utilizador consegue garantir. Deixa de ser aplicada no momento em que um dispositivo contorna esse resolvedor: DNS encriptado para um fornecedor externo, um túnel VPN ou a comutação para dados móveis contornam a sua política com o pedido de pesquisa.
Os resultados de imagens e vídeos são a forma como o material explícito chega quando o domínio em si é um motor de busca. O Safe Search remove os resultados explícitos dessas superfícies e não substitui a categoria de adultos, pelo que deve executar ambos. Vale a pena ler o funcionamento da aplicação do Google SafeSearch antes de afirmar que a definição está ativa.
Escreva a página de bloqueio uma única vez
Nome do espaço, uma frase com o motivo, um contacto da receção ou do suporte técnico. Sem barreiras de início de sessão, sem temporizadores de contagem decrescente e sem listas das outras categorias que bloqueia, porque uma lista de categorias é um guia de sondagem para qualquer pessoa curiosa sobre o que mais está a ser filtrado. Utilize a mesma página para bloqueios de categorias e bloqueios de ameaças para que a receção siga um único procedimento.
Um convidado que compreende o bloqueio contacta a receção. Um convidado que se depara com um erro genérico do browser não contacta ninguém e tenta antes utilizar outra rede.
Consulte três relatórios e não apenas um
Divida o painel de controlo em três partes: bloqueios da categoria de conteúdo para adultos, acessos à lista de permissões e pesquisas de phishing ou malware. Fundi-los transforma uma questão de dever de diligência numa questão de portátil infetado, e as duas têm responsáveis diferentes e correções diferentes. Uma pesquisa de phishing bloqueada significa que a ligação nunca foi iniciada e o dispositivo ainda precisa de ser retirado da rede. Um domínio para adultos bloqueado significa que a política funcionou e não é necessária mais nenhuma ação. Efetue a revisão semanalmente em vez de esperar pela primeira reclamação, pois um WiFi de convidados SSID a apresentar zero bloqueios de categorias durante duas semanas significa geralmente que o redirecionamento não está a registar eventos.
Defina o período de retenção de consultas antes da entrada em funcionamento e mantenha-o tão curto quanto o aviso de privacidade do espaço o permitir. Reúna os dados de utilização por espaço e por SSID na mesma revisão, para que uma alteração de política possa ser associada a uma alteração no tráfego.
O bloqueio de anúncios e rastreadores é opcional num parque de rede de convidados congestionado e deve ser justificado como uma medida de capacidade, nunca como o motivo para a existência da política para adultos. Mantenha os dois argumentos separados ao apresentá-los a um gestor do espaço.
Testar o bloqueio e corrigir as falhas
Um filtro ativado não é um filtro funcional. Crie o conjunto de testes uma vez, execute-o a partir de cada rede e pontue o resultado em números que possa apresentar a uma parte interessada.
As orientações do governo do Reino Unido exigem que as escolas e faculdades testem se a filtragem bloqueia conteúdos para adultos e analisem a eficácia do seu serviço de filtragem e monitorização, em conjunto com listas de bloqueio reconhecidas de conteúdos ilegais (norma fundamental de filtragem e monitorização). Essa é a norma certa para todos os operadores, e não apenas para as escolas.
A comparação de 2025 de sete produtos de controlo parental mostra o quão distante da realidade está um botão de ativação: alguns sistemas não conseguiram bloquear até 96% dos domínios sensíveis, um permitiu mais de 95% dos sites de apostas e outro deixou cerca de um terço dos domínios acessíveis numa configuração mais restrita para crianças (estudo IFIP TMA 2025).
Crie o conjunto de testes uma única vez
- Domínios para adultos conhecidos, incluindo alguns registados no último trimestre.
- Uma página de saúde sexual que tem de permanecer aberta, para que o bloqueio excessivo seja avaliado a par do bloqueio regular.
- Um URL alojado numa CDN, porque a infraestrutura partilhada contorna listas de domínios simplistas.
- Pesquisa de imagens nos principais motores de busca, que é onde surge material explícito quando o domínio é um motor de busca.
- Um endereço de resolver público e um cliente DNS-over-HTTPS, para comprovar que o redirecionamento funciona.
- Uma sessão VPN, para lembrar a todos onde termina o controlo.
Execute o conjunto a partir de cada SSID e VLAN e uma vez dentro de cada intervalo agendado, em HTTP e HTTPS, através de IPv4 e IPv6.
Avalie em dois números
A capacidade de retenção (recall) da categoria é o número de casos proibidos bloqueados a dividir por todos os casos proibidos. A taxa de falsos positivos corresponde aos casos permitidos erradamente bloqueados a dividir por todos os casos permitidos. Apresente ambos os relatórios em conjunto, dado que a capacidade de retenção por si só beneficia um filtro que bloqueie tudo.
| O que vê | Causa provável | Resolução |
|---|---|---|
| O site para adultos continua a carregar no WiFi para visitantes WiFi | Dados móveis, VPN ou DNS-over-HTTPS | Confirme se o dispositivo está no SSID; bloqueie o DNS encriptado não autorizado; indique a restrição de VPN nos termos para visitantes |
| O site carrega durante alguns minutos e depois bloqueia | Resposta de DNS em cache | Esvazie a cache no cliente e repita o teste após a expiração do TTL; repita o teste através de IPv6 |
| VLAN de funcionários bloqueado, o de visitantes não | Âmbito do DHCP ainda a anunciar um resolvedor público | Anuncie apenas o resolvedor de políticas e redirecione a porta 53 |
| Site de saúde sexual ou de educação bloqueado | Sobrebloqueio de categoria | Adicione o domínio à lista de permissões desse espaço; não desative a categoria |
| IoT ou controlador de porta offline | Política de visitantes aplicada ao VLAN incorreto | Separe o resolvedor e a etiqueta; remova a política de conteúdos para adultos da IoT |
| A página de bloqueio é apresentada, mas os registos estão vazios | Redirecionamento sem registo de consultas | Ative os registos do resolvedor e verifique a retenção |
| A política noturna nunca é aplicada | Agendamento associado ao fuso horário incorreto ou SSID | Associe o agendamento ao SSID de visitantes e repita o teste dentro do intervalo definido |
Meça duas vezes: zero consultas bloqueadas numa rede de convidados SSID movimentada é uma falha de registo até prova em contrário.
Repita o teste após qualquer alteração de resolvedor, browser, firmware ou política, pois uma resposta em cache oculta uma nova regra durante horas. Registe as exceções com o número do pedido, uma data de expiração e o SSID e, em seguida, reveja-as mensalmente. Uma captura de ecrã da página de bloqueio não prova nada quanto à possibilidade de a ligação subjacente ser estabelecida.
Ative a política de visitantes
Entre primeiro em funcionamento no SSID de convidados. Aplique a categoria estrita de conteúdo para adultos, execute o conjunto completo de testes a partir de um telemóvel pessoal que nunca tenha tido um agente instalado e, só depois, estenda a política às redes de colaboradores ou IoT. Guarde a lista de permissões do local até surgir o primeiro falso positivo genuíno, para que cada entrada na mesma seja justificada e não presumida. Publique a página de bloqueio personalizada antes que alguém a veja e agende o novo teste da política programada para a mesma semana, garantindo que a regra noturna é validada na sua própria janela temporal.
Uma infraestrutura com múltiplos SSIDs, VLANs e locais precisa de manter a política centralizada num único ponto, em vez de recorrer a uma folha de cálculo por local. Uma camada de DNS protetor na cloud cumpre essa função. O Purple Shield verifica cada pesquisa em função de categorias de conteúdo, listas de permissão e bloqueio, do horário da rede e de informações sobre ameaças; além disso, funciona de forma autónoma em qualquer rede WiFi ou no Purple Access, sem necessidade de qualquer equipamento físico nem instalações nos dispositivos dos convidados. Se um domínio for bloqueado, a ligação nunca se inicia e o dispositivo vê, em alternativa, a página de bloqueio personalizada do local.
A proteção contra ameaças provém da mesma consulta, bloqueando retornos de chamada (callbacks) de comando e controlo, bem como domínios conhecidos de phishing e malware antes de uma ligação começar. Não substitui o teste da categoria de conteúdo para adultos. Execute ambos, pontue ambos e guarde as evidências.
Purple Shield é um DNS protetor e filtragem de conteúdos concebido para o WiFi de convidados, público e estudantes, para que a categoria de adultos, a aplicação do SafeSearch e a página de bloqueio personalizada residam numa única camada em cada SSID, VLAN e espaço que gere, sem qualquer equipamento físico e sem nada instalado no dispositivo dos convidados. O Purple Shield disponibiliza relatórios por rede de URLs bloqueados, ameaças e utilização num único painel.