
Guia de segurança DNS: DNSSEC, DoH, DoT e DNS de proteção
Saiba como funciona a segurança DNS, desde o DNSSEC e DoH até ao DNS de proteção e sinkholing, e de que controlos cada rede necessita.
Published 11 de novembro de 2026
Um convidado no seu átrio junta-se à rede WiFi gratuita e toca num link de uma marca em que já confia. O telefone não abre a página imediatamente. Primeiro, pergunta onde reside esse nome. Se falsificar a resposta, o navegador é direcionado para um servidor idêntico, enquanto o alfinete de segurança continua com aspeto normal. Se deixar passar uma resposta real para um kit de phishing, a ligação é iniciada na mesma. Hotéis, campus, hospitais, municípios e aeroportos veem isto diariamente, porque quase todas as visitas começam com essa pergunta. A segurança de DNS é o conjunto de verificações que lhe aplica: a resposta é genuína, a pergunta está oculta para as pessoas no percurso e este destino é algo que esta rede deve permitir?
Índice
- Por que razão a sua pesquisa DNS é um ponto de controlo de segurança
- Comparativo rápido dos controlo de segurança DNS
- Como o DNSSEC comprova que uma resposta DNS é autêntica
- Criptografar consultas DNS com DoH e DoT
- Como o DNS protetor e o Sinkholing detetam e travam dispositivos infetados
- Onde o DNS Criptografado e as Listas de Bloqueio Falham
- Defina os seus controlos de segurança DNS rede a rede
Por que razão a sua consulta de DNS é um ponto de controlo de segurança
Um nome pode ser assinado, ocultado e, ainda assim, levar a um local que nunca permitiria. É por isso que a pesquisa importa: antes de um telemóvel abrir um site, de uma TV carregar uma aplicação ou de uma caixa registadora sincronizar, perguntam ao DNS para onde ir e a rede responde primeiro.
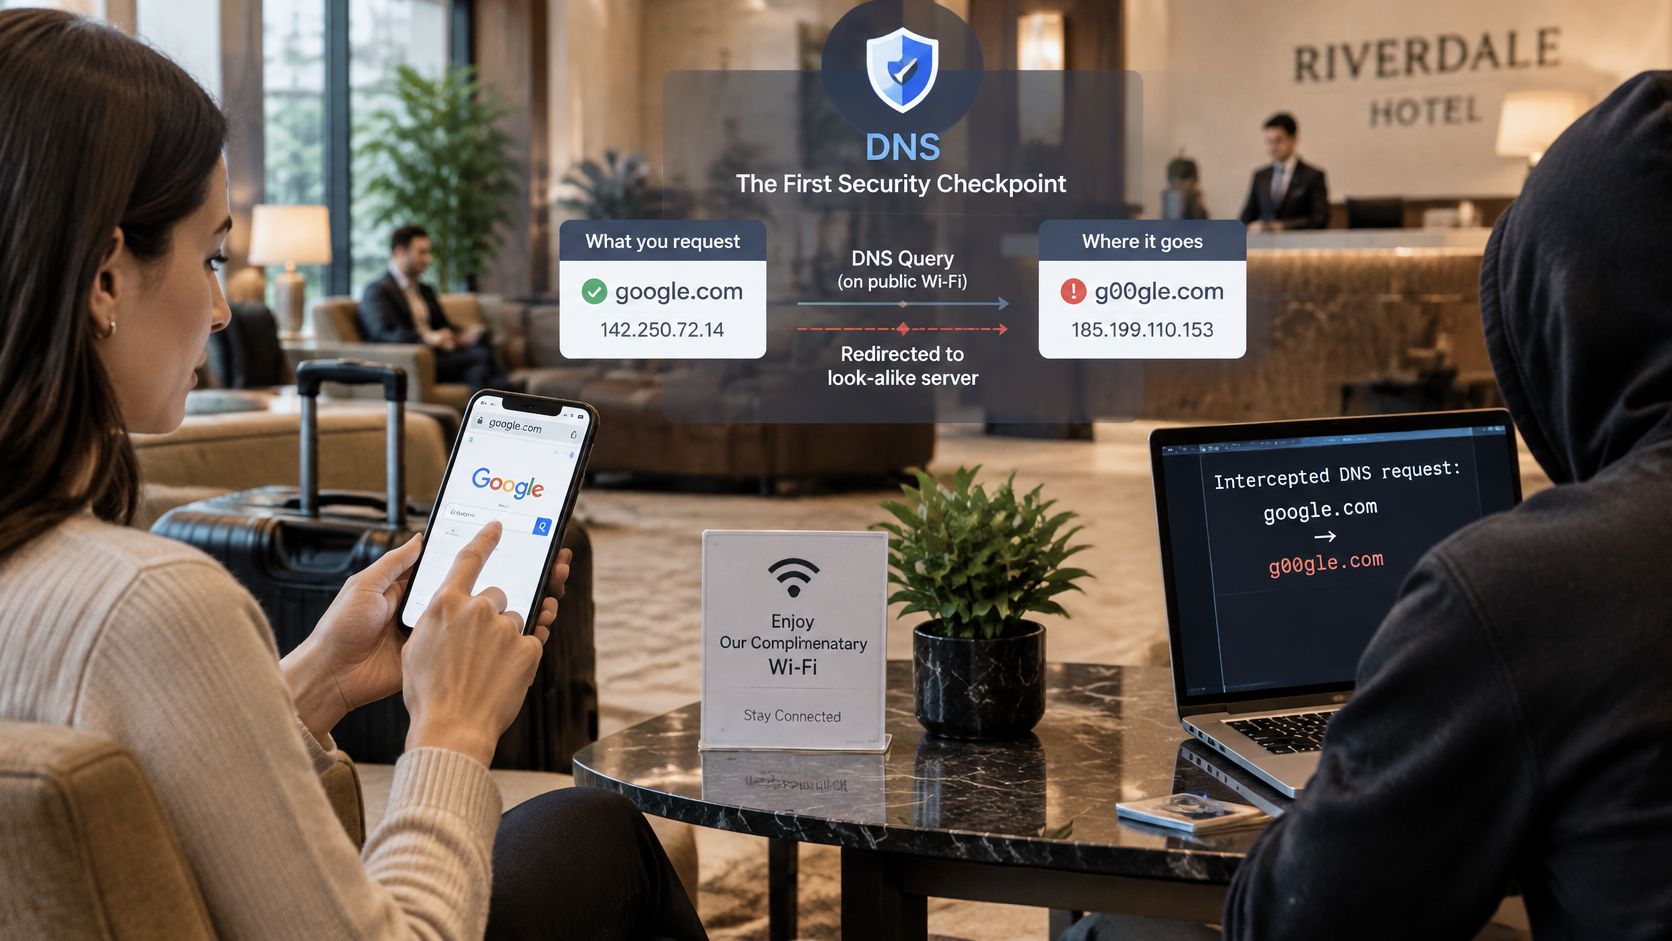
Considere essa resposta como um ponto de controlo com três testes distintos. O registo foi alterado após o proprietário o publicar? As pessoas no percurso conseguem ler o nome solicitado? Este local, escola, enfermaria ou rede de convidados deve permitir o início da ligação? Em 2015, os materiais da APNIC reportaram a implementação do DNSSEC em 630 de 808 domínios de topo, ou seja, 78%, embora apenas cerca de 12% dos resolutores estivessem na altura a validar essas respostas. A adoção continuou a avançar desde então e a lição mantém-se: a autenticidade prova que a resposta é genuína, enquanto a política continua a decidir se o destino pertence a este local.
Três tarefas, não um único interruptor
- Autenticidade. Prove que o registo não foi alterado após a sua publicação pelo proprietário.
- Confidencialidade. Impeça que alguém no percurso leia todos os nomes solicitados por um dispositivo.
- Política. Decida quais os destinos permitidos por este local, escola ou ala.
Os controlos nesta família são o DNSSEC, o DNS over HTTPS (DoH), o DNS over TLS (DoT), o DNS de proteção e o sinkholing de DNS. Cada um cumpre uma parte do trabalho. Um domínio de phishing assinado continua a ser um domínio de phishing. Uma consulta encriptada é privada no caminho, contudo, se uma aplicação escolher o seu próprio resolvedor, pode contornar a política do local que se destinava a verificar a resposta.
O e-mail mostra essa divisão claramente. Uma pesquisa de registo DKIM mostra que uma mensagem contém a assinatura do domínio; contudo, não diz nada sobre se o conteúdo é seguro para os convidados. As redes partilhadas enfrentam a mesma lacuna, pois raramente se instala software em todos os telemóveis, portáteis, câmaras ou televisores. No entanto, é você quem escolhe o resolvedor e a política que este aplica, motivo pelo qual uma pesquisa de DNS é uma decisão de segurança para o setor da hotelariaWiFi, campus, hospitais, municípios, aeroportos e escritórios com múltiplas instalações.
Uma camada de DNS de proteção como a Purple Shield situa-se nesse ponto de controlo: responde a pesquisas para a rede que protege sem ter de instalar nada nos dispositivos e pode recusar nomes conhecidos de phishing, malware e comando e controlo antes de a ligação começar. A encriptação torna-se então uma escolha de implementação. Oculte consultas onde a exposição é real, mantenha o resolvedor onde as suas regras de permissão, bloqueio e salvaguarda ainda se aplicam, e permita que cada SSID, VLAN ou local aplique a política adequada ao seu risco.
Controlos de segurança DNS comparados num relance
| Controlo | Problema que resolve | O que não abrange | Onde é implementado |
|---|---|---|---|
| DNSSEC | Respostas DNS forjadas ou alteradas | Ocultar a consulta e avaliar se um site é seguro | Zonas autoritativas e resolvers de validação |
| DNS over HTTPS (DoH) | Escuta clandestina e adulteração no caminho para o resolver | Destinos maliciosos, podendo contornar a filtragem local se não for gerido | Ligações cliente-resolver e resolver-upstream |
| DNS over TLS (DoT) | A mesma exposição de transporte do DoH, numa porta dedicada | Destinos maliciosos, podendo contornar a filtragem local se não for gerido | Ligações cliente-resolver e resolver-upstream |
| DNS de Proteção | Malware, phishing, comando e controlo e categorias indesejadas | Domínios recém-comprometidos ainda não sinalizados pelas fontes de dados | Resolver recursivo que serve todas as redes |
| DNS sinkholing | Dispositivos infetados que contactam servidores de comando e controlo | Limpar o dispositivo. Mostra apenas que dispositivo tentou o contacto | Respostas a políticas de DNS de Proteção |
Leia as linhas como três grupos e não como cinco produtos concorrentes. Os controlos de Autenticidade provam que uma resposta é genuína. Os controlos de Transporte ocultam a consulta enquanto esta viaja. Os controlos de Política decidem se um destino é permitido. Eles sobrepõem-se. Uma rede de convidados que apenas encripta consultas continua a aceitar um nome de phishing assinado. Uma rede que apenas filtra, e nunca verifica assinaturas, pode receber um endereço forjado de um banco.
Suponha que um resolvedor de validação rejeita uma resposta forjada para um banco conhecido. Excelente. Um domínio sósia que tenha sido registado e assinado corretamente continua a ser resolvido, porque nada na assinatura diz que o site é uma fraude. É para colmatar essa lacuna que serve o DNS de proteção. O sinkholing é a etapa seguinte. Em vez de uma falha silenciosa, o nome de comando bloqueado devolve um endereço que o utilizador controla, para que o registo mostre qual o portátil que tentou efetuar a ligação de retorno.
Regra prática: Escolha pelo menos um controlo de cada grupo. A autenticidade, o transporte e a política falham de formas diferentes, e um único nome de produto num diapositivo não resolve os outros dois.
As equipas jurídicas que avaliam o risco do WiFi para visitantes pretendem frequentemente essa mesma divisão reduzida a deveres claros. As dicas de segurança da By Design Law Firm são um complemento útil para quando instruir partes interessadas não técnicas sobre o que a rede está a recusar.
Antes de prosseguir, responda a uma pergunta para a rede que tem à sua frente. Qual das três tarefas está desprotegida hoje?
Como o DNSSEC prova que uma resposta DNS é genuína
As respostas de DNS normais são fáceis de forjar, porque nada no protocolo associa um registo ao proprietário do nome. O DNSSEC adiciona uma assinatura digital a cada registo, permitindo que um resolvedor de validação separe uma resposta autêntica de uma alterada ou inventada. A assinatura funciona como um selo inviolável num frasco de medicamento. Prova que o conteúdo não foi alterado após o proprietário o ter selado, e não diz nada sobre se o que está dentro é bom para si.
A cadeia que um resolver efetivamente verifica
A confiança é uma cadeia de assinaturas, verificada elo a elo. A raiz assina os domínios de topo. Cada domínio de topo assina os nomes que lhe estão subjacentes e esses nomes assinam os registos individuais. Um resolvedor de validação percorre essa cadeia desde a raiz para baixo. Um elo quebrado ou um registo alterado fazem com que a resposta falhe.
O visitante vê então um erro em vez de uma falsificação perfeita. Para a equipa, parece um site com falhas, por isso conte com relatórios de "a internet foi abaixo" no exato momento em que a validação está a fazer o seu trabalho.
A adoção divide-se em duas questões que são fáceis de confundir: quantos utilizadores estão por trás de um resolvedor que verifica assinaturas e quantos nomes estão efetivamente assinados. A APNIC relatou que a validação global de DNSSEC ultrapassou pela primeira vez os 25% em abril de 2020, com a Suécia acima dos 85% e a Arábia Saudita em cerca de 96% nas medições citadas. Um convidado por trás de um resolvedor de validação continua sem ter proteção DNSSEC quando o nome solicitado não possui uma cadeia assinada.
| Métrica | Valor reportado | O que indica aos operadores |
|---|---|---|
| Utilizadores atrás de resolvers de validação (2023) | Cerca de 30% | Uma grande parte dos utilizadores está atrás de um resolver de validação |
| Percentagem de tráfego de consultas DNS com validação (2023) | Cerca de 1% | Poucos nomes consultados estão assinados, pelo que a maioria das pesquisas não tem verificação |
| Um milhão de domínios principais Tranco assinados validamente (2024) | 9,4% (94 317 domínios) | A assinatura continua a ser uma minoria nos nomes populares |
| Consultas direcionadas a nomes assinados (dados Cloudflare) | Cerca de 3,2% | A maioria das pesquisas não obtém proteção DNSSEC |
| Taxa de assinatura para .com e .net | Muito abaixo dos principais domínios de código de país | Os maiores domínios estão em atraso |
| Taxa de assinatura para .nl, .cz, .no e .se | Muito acima dos maiores domínios genéricos | Alguns domínios de código de país assinam com muito maior frequência |
| Validação na Suécia e Arábia Saudita (medições citadas) | Acima de 85% e cerca de 96% | A validação varia vertiginosamente consoante o país |
Leia essas linhas como uma lacuna entre duas metades. Os resolvedores estão amplamente preparados para verificar, mas os nomes que os convidados pedem são maioritariamente não assinados, pelo que o selo está ausente na maioria das pesquisas. A assinatura também se distribui de forma desigual, concentrando-se num punhado de domínios de código de país, enquanto os genéricos mais grandes ficam muito para trás. Trate o DNSSEC como um controlo que deteta respostas forjadas onde existe uma cadeia assinada e espere que permaneça inativo na maioria das pesquisas num SSID movimentado.
Verificações que pode executar esta semana
Cada verificação demora minutos e, em conjunto, mostram se o selo está a ser verificado na sua rede.
- Confirme que o resolvedor recursivo que os seus SSIDs utilizam valida o DNSSEC, e não apenas armazena respostas em cache.
- Pesquise um nome que sabe estar assinado e outro que sabe não estar assinado, e compare o resultado.
- Registe falhas de validação com a rede e a hora, para que um pico não seja desvalorizado como "WiFi sendo WiFi".
- Decida com antecedência se uma resposta com falha é descartada ou assinalada para revisão por uma pessoa.
O DNSSEC nunca garante que o site verificado é seguro para utilização. Um domínio registado e assinado corretamente ainda pode alojar uma fraude. A política tem de estar ao lado do selo.
Encriptar consultas de DNS com DoH e DoT
Uma resposta assinada ainda pode circular em texto claro. Qualquer pessoa no caminho, incluindo um vizinho no WiFi para visitantes ou um ponto de acesso comprometido, pode ver quais os nomes que um dispositivo solicita. Autenticidade e confidencialidade são problemas diferentes e precisa de ambos.
O DNS over HTTPS, especificado na RFC 8484, encripta o DNS e autentica o servidor, o que reduz a observação passiva e torna mais difícil direcionar consultas para um resolvedor malicioso. O DNS over TLS oferece uma proteção de transporte comparável na sua própria porta. A norma NIST SP 800-81 também recomenda a separação de funções recursivas e autoritativas, uma vez que políticas distintas reduzem riscos como a contaminação da cache (cache poisoning). Não permita que o servidor que publica as suas próprias zonas responda também às perguntas recursivas do público.
Um portátil que sai silenciosamente da sua política
Imagine dois convidados no mesmo SSID. Um portátil envia todas as pesquisas para o resolvedor do local. Pode validar o DNSSEC, aplicar categorias e ameaças, e enviar consultas a jusante através de DNS encriptado, se for adequado. O navegador do outro convidado tem o seu próprio resolvedor encriptado integrado. Esssas consultas nunca passam pelo seu filtro e o seu registo permanece vazio enquanto o portátil resolve uma categoria bloqueada por conta própria.
Esse desvio é o compromisso que o DNS cifrado cria em redes não geridas. Não é razão para deixar as consultas em texto claro. É uma razão para ser deliberado.
- Bloqueie o DNS de saída direto para servidores arbitrários, para que os dispositivos não possam escolher um resolvedor que não seja gerido por si.
- Decida intencionalmente os endpoints encriptados conhecidos. Um caminho DoH não gerido dentro de uma aplicação irá contornar a filtragem e os relatórios locais.
- Mantenha o resolvedor recursivo sob a sua política. Este deve validar, aplicar regras de categoria e de ameaças e, em seguida, encriptar a jusante.
Os registos do resolvedor devem guardar a decisão de política, a rede e a hora. Não devem manter um histórico de navegação mais longo do que o local realmente necessita, pois o histórico de DNS pode revelar pesquisas de saúde, jurídicas e pessoais.
A encriptação por si só não é segurança de DNS. Esconde a pergunta. Não decide se a resposta deve ser permitida.
Como o DNS protetor e o sinkholing travam dispositivos infetados
O DNS protetivo funciona porque atua antes de uma aplicação abrir uma ligação. O resolvedor verifica o nome e pode recusar infraestruturas de ransomware, phishing, botnet e malware. A CISA descreve isto como uma camada defensiva adicional alimentada por inteligência de ameaças, nota que mais de 91% do malware utiliza DNS durante ciberataques e afirma que o DNS protetivo poderia prevenir aproximadamente um em cada três ciberincidentes.
No WiFi partilhado, o portátil infetado pode continuar na sala. O que ele não consegue fazer é descobrir o endereço do seu servidor de comando.
O que o sinkhole lhe mostra
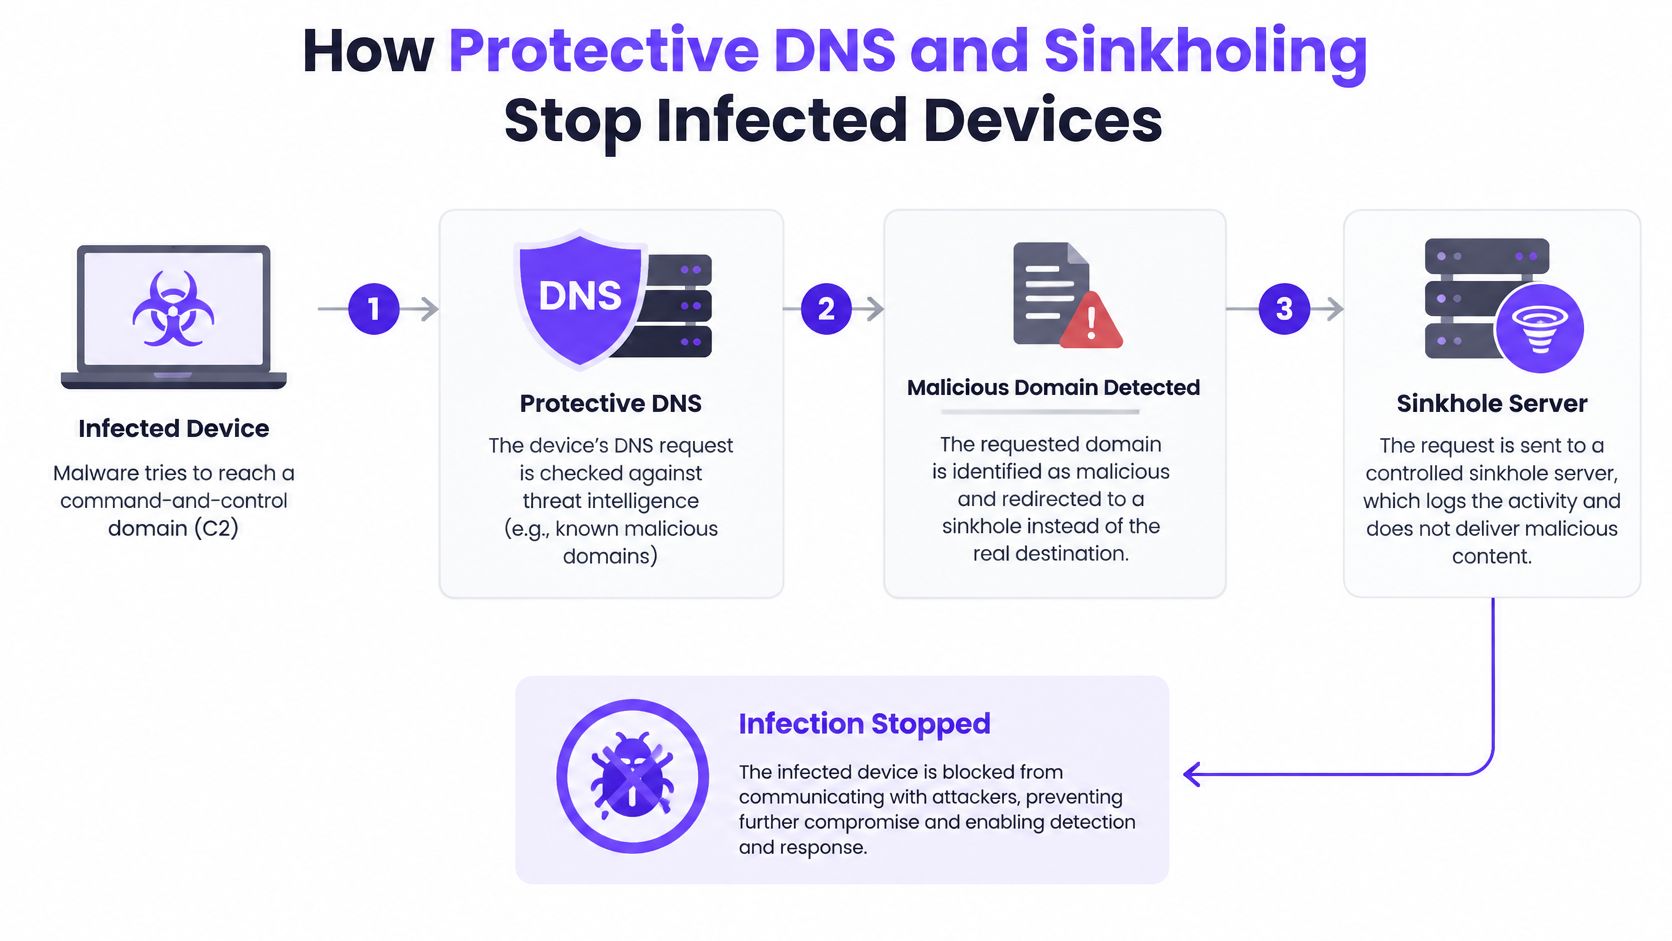
Um bloqueio simples pode parecer um site inativo. O Sinkholing devolve, em vez disso, um endereço controlado, tornando a tentativa visível. Suponha que um portátil no SSID de convidados envia sinais para um nome de comando a cada poucos minutos. O registo do sinkhole grava o dispositivo, o carimbo de data/hora e o domínio. O utilizador isola essa sessão e, em seguida, limpa a máquina. Não a desinfetou ao bloquear o DNS. Impediu a ligação de retorno e encontrou o paciente.
- O dispositivo solicita o nome.
- O resolvedor verifica os feeds de ameaças e a política para esse SSID.
- Um nome de comando bloqueado devolve o endereço do sinkhole.
- A ligação nunca é iniciada.
- É criada uma entrada de registo com a rede e a hora.
- Um operador isola o dispositivo e investiga.
Duas verificações tornam isto numa realidade e não numa mera teoria. Os clientes têm de ser forçados a utilizar o resolvedor recursivo aprovado, incluindo a vigilância de outros resolvedores e desvios encriptados. A telemetria de consultas deve ser conservada durante o tempo suficiente para identificar qual a rede, qual o dispositivo e qual o nome.
Os feeds falham nomes que ontem estavam limpos. Um domínio recém-registado ou um site legítimo que acabou de ser comprometido podem passar despercebidos aos dados de reputação. Chamadas de retorno baseadas em IP e aplicações com a sua própria resolução necessitam de outros controlos. O modelo mais forte combina o DNS de proteção com validação DNSSEC, política de resolvedor, segmentação e telemetria de firewall ou ponto final.
Monitore também o tunelamento de DNS. O malware esconde dados dentro do próprio nome da consulta, pelo que verá subdomínios invulgarmente longos ou com aspeto aleatório e um elevado volume de consultas a partir de um único dispositivo. Trate esse dispositivo como uma ocorrência de sinkhole. Remova-o da SSID partilhada e investigue, mesmo que nenhum feed tenha identificado o domínio ainda.
Vale a pena assistir a uma breve demonstração da mesma ideia, desde a consulta até à chamada de retorno bloqueada, com a equipa responsável pelo WiFi de convidados SSID.
Onde o DNS encriptado e as listas de bloqueio falham
Bloquear domínios recém-registados parece ser o filtro óbvio, mas não é suficiente. Um registo malicioso é frequentemente detetado em poucos dias. Um site legítimo do qual um atacante se tenha apoderado pode permanecer perigoso durante meses e já possui uma reputação em que o seu feed confia.
Um estudo do CAIDA de 2025 revelou um tempo mediano de deteção de 16,3 dias para domínios registados de forma maliciosa, contra 86 dias para domínios comprometidos, uma diferença superior a cinco vezes. Em WiFi partilhados, isto significa que uma marca familiar, um jornal local ou um portal de fornecedores pode alojar malware, phishing ou conteúdo de comando e controlo após uma violação de segurança, enquanto todas as pontuações de reputação continuam a parecer impecáveis.
Duas formas de isto falhar num espaço
As listas agressivas prejudicam as pessoas erradas. Um visitante não consegue carregar um motor de reservas, um paciente não consegue abrir um portal de uma clínica, um estudante perde um site de pesquisa e a receção recebe as reclamações sobre o WiFi. Uma lista permissiva faz o oposto. Deixa a janela de exposição aberta até à próxima atualização do feed, o que, no caso de um domínio comprometido, pode ser uma longa espera.
O DNS encriptado falha de forma diferente. Um navegador ou aplicação que escolhe o seu próprio resolvedor nunca apresenta o nome à sua política, pelo que nem a regra de novos domínios nem o atraso de domínios comprometidos importam. Não vê a pesquisa. Se um resolvedor encriptado estiver inacessível, alguns dispositivos recorrem ao DNS normal, e esse recurso é legível e alterável no percurso. O DNS over HTTPS num dispositivo de convidado é uma funcionalidade de privacidade para o utilizador e uma lacuna de visibilidade para si, a menos que tenha decidido para onde essas consultas podem ir.
Três compensações impedem que a lista se torne na estratégia completa.
- Sinais comportamentais ao lado da reputação. Subdomínios longos e aleatórios, picos repentinos de consultas ou um dispositivo silencioso que começa a resolver dezenas de novos nomes merecem uma análise antes que o feed confirme.
- Uma quarentena temporária quando um domínio anteriormente de confiança muda de comportamento entre atualizações. Retenha-o, não finja que a pontuação antiga ainda é verdadeira.
- Um percurso de revisão que liberta rapidamente. Alguém no turno deve ser capaz de restaurar um site legítimo no próprio dia, com uma nota de quem o permitiu.
A questão em aberto para uma rede pública não é "devemos cifrar o DNS?". É como manter as consultas privadas sem permitir que telemóveis, aplicações e dispositivos não geridos contornem a política de segurança.
Defina os seus controlos de segurança DNS rede a rede
Uma única política para todo o edifício é o motivo pelo qual os telemóveis de visitantes, as bombas de infusão e os portáteis da equipa acabam com as mesmas regras. Mapeie cada linha abaixo para a sua própria SSID ou VLAN, para que a política acompanhe a rede em vez de confiar que os utilizadores escolhem o WiFi correto.
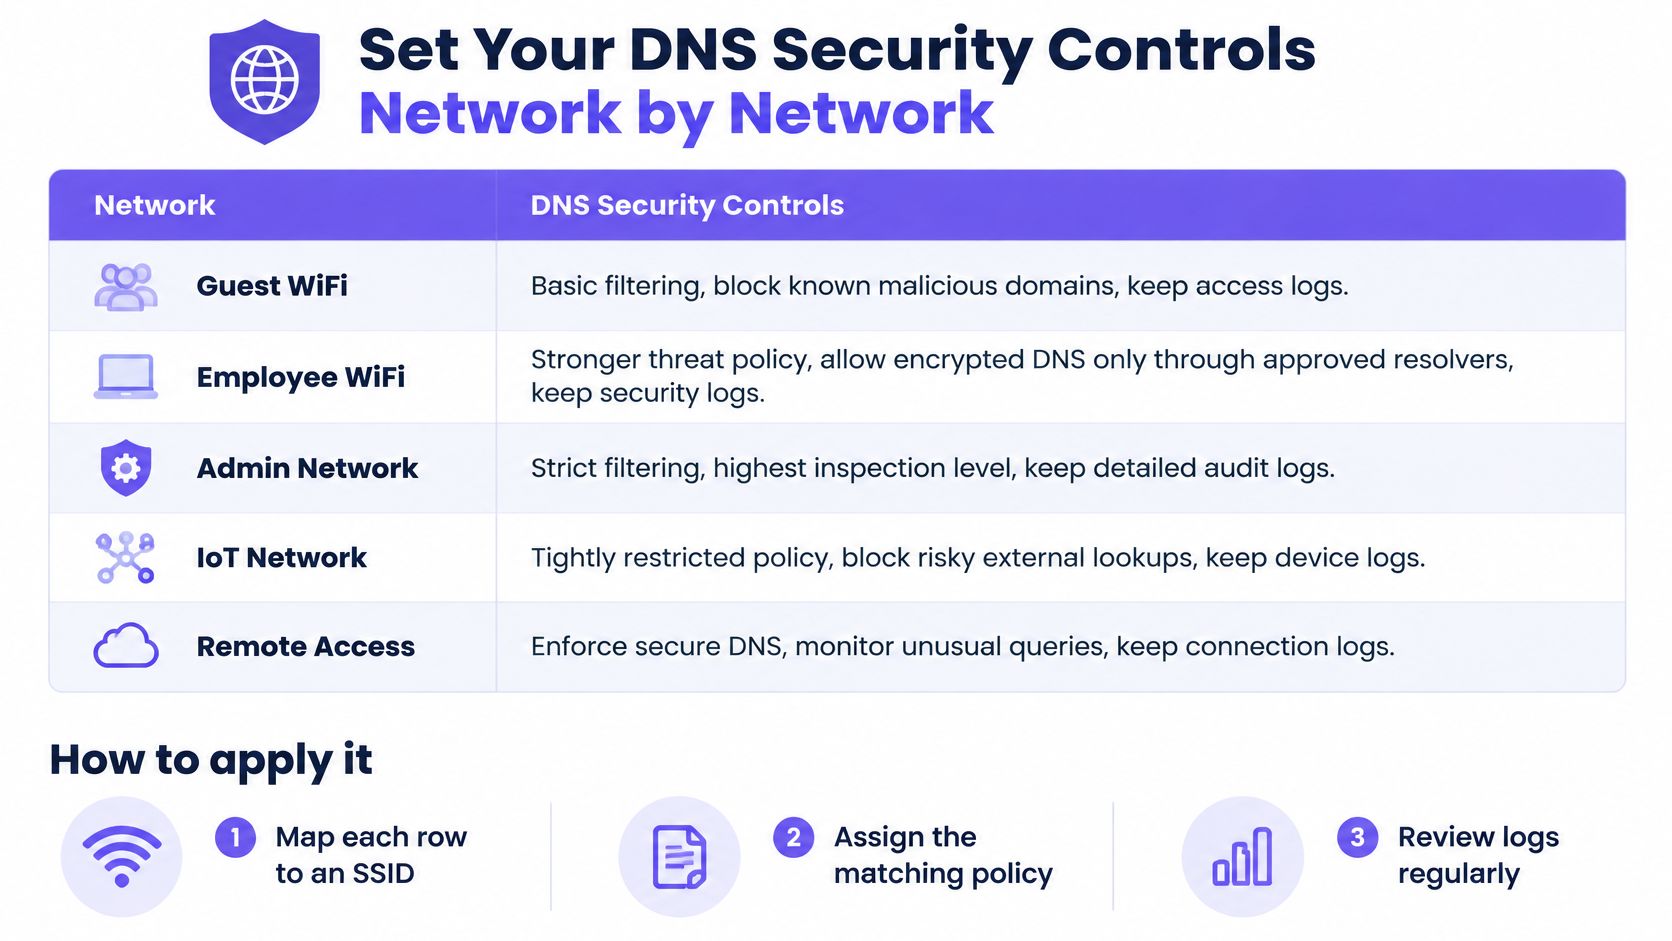
| Rede | Filtragem e política de ameaças | Tratamento de DNS criptografado | Registos a reter |
|---|---|---|---|
| Visitantes e pública WiFi | Categorias para adultos e nocivas, defesa contra ameaças, Safe Search | DNS criptografado apenas através do resolvedor gerido, pontos de extremidade DoH públicos conhecidos bloqueados | Domínios bloqueados, identificador de dispositivo ou sessão, carimbos de data/hora |
| Redes de colaboradores | Prioridade à defesa contra ameaças, com listas de permissões e bloqueios separadas | DNS criptografado apenas a partir de dispositivos geridos | Decisões de política e alterações de administradores |
| Redes de estudantes ou residentes | Categorias adequadas à idade definidas por grupo | Apenas resolvedor gerido, pontos de extremidade DoH públicos conhecidos bloqueados | Pesquisas bloqueadas, mantidas durante um período de retenção definido |
| Redes IoT e de dispositivos | Defesa contra ameaças e bloqueio de comando e controlo, sem política de categorias | Porta 53 mantida sob o seu resolvedor, DNS criptografado testado antes de aplicar a obrigatoriedade | Pesquisas por endereço de dispositivo e alertas de anomalias |
| Locais de saúde e do setor público | Defesa contra ameaças e filtragem de categorias | Apenas resolvedor gerido, com todas as exceções documentadas | Registos prontos para auditoria, destinados a auditores e partes interessadas |
A segmentação de rede é o que impede que uma TV comprometida na VLAN de convidados utilize o resolutor da equipa. O Purple Shield é uma forma de gerir a tabela sem ter de construir o resolutor. Uma camada de DNS filtra conteúdos, impede ameaças e remove anúncios em todos os dispositivos, com uma política por SSID, VLAN e local, e um painel de controlo único. Em redes Abertas, essa política é rigorosa e segura para famílias; em redes Seguras, a defesa contra ameaças vem em primeiro lugar; e em redes xPSK, a proteção é definida por grupo. Pode analisar URLs bloqueados, análise de ameaças e utilização, e depois ajustar a política a partir desse mesmo painel de controlo.
Por que motivo as redes de dispositivos precisam de um teste primeiro
O DNS encriptado é complexo em ambientes de IoT mistos. Muitos dispositivos ainda utilizam DNS normal e não é possível configurá-los um a um. Orientação recente do IETF nota que a maioria dos dispositivos IoT ainda utiliza DNS não encriptado na porta 53, pelo que essas consultas permanecem expostas a interceção, e o DNS encriptado não é mandatório universalmente. O trabalho experimental citado juntamente com essa orientação reportou uma perda de desempenho de 482,5% para o DoT num ambiente de teste de IoT, subindo para 537,9% quando combinado com o DNSSEC. Teste num SSID de laboratório antes de forçar a encriptação em fechaduras de portas, caixas registadoras ou dispositivos clínicos. Um controlo que deite dispositivos abaixo será desativado.
Implemente a alteração por esta ordem.
- Confirme se todos os clientes nessa SSID utilizam o resolvedor aprovado.
- Verifique a validação de DNSSEC nesse resolvedor, com um nome assinado e um nome não assinado.
- Defina a política por SSID a partir da tabela, incluindo a Pesquisa Segura (Safe Search) onde o público assim o exija.
- Ative os registos (logs) com um limite de retenção defensável.
- Ensaie um caso de domínio comprometido, aplicando quarentena primeiro, seguida de uma revisão no próprio dia.
- Agende uma revisão mensal de políticas no calendário e registe quem alterou uma entrada de permissão.
Escolha a rede onde uma pesquisa maliciosa causa mais danos e altere essa mesma esta semana. Para a maioria dos locais, trata-se do WiFi para visitantes. Para um hospital ou campus, pode ser a rede à qual os pacientes, estudantes ou visitantes se ligam efetivamente.
Purple Shield é o DNS de proteção para redes de locais, campus e redes públicas. Verifica cada consulta antes do início de uma ligação, aplica uma política diferente por SSID, VLAN e local, e mostra-lhe o que foi bloqueado. Se pretende ter esse controlo no WiFi que já opera, visite Purple Shield.