
O que é o DNS seguro? Um guia sobre encriptação e filtragem
O que é o DNS seguro? Saiba como o DNSSEC, o DoH e o DoT protegem a resolução de nomes, como funciona a filtragem de resolutores e quais os compromissos que os operadores de rede devem ponderar.
Published 10 de novembro de 2026
Encriptar uma pesquisa DNS significa que a rede cumpriu o seu papel?
No WiFi, essa premissa costuma falhar. Um telemóvel num pub, o portátil de um estudante ou o tablet de um visitante podem dissimular a consulta dentro do tráfego web normal e enviá-la para um resolvedor que o local nunca aprovou. O seu filtro nunca chega a ver o nome. Não pode recusar um site de phishing, uma categoria para adultos ou um anfitrião com malware.
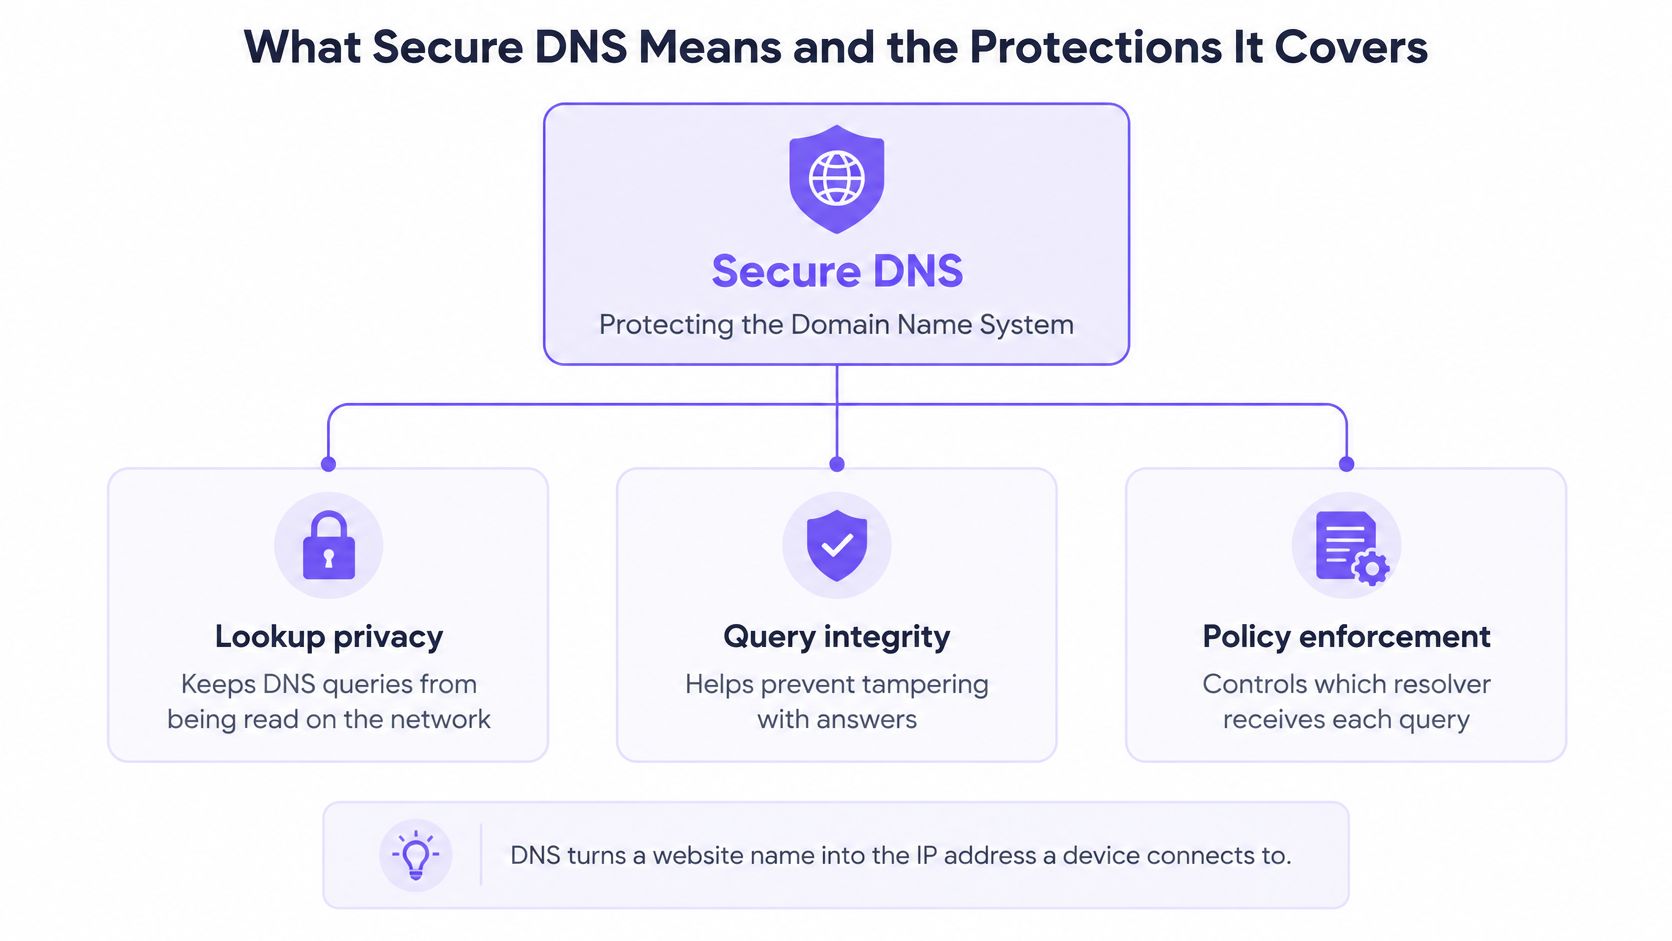
O que é o DNS seguro resume-se a três tarefas distintas que protegem o Domain Name System contra interseção, manipulação e abuso.
A autenticidade advém do DNSSEC: assinaturas que permitem a um resolvedor rejeitar uma resposta forjada. A confidencialidade provém do transporte encriptado, DNS sobre HTTPS (DoH) ou DNS sobre TLS (DoT), para que as pessoas que partilham o mesmo meio de transmissão não consigam ler o nome que foi solicitado. A política é a decisão do resolvedor de responder a um domínio de risco ou de o recusar.
Ignore qualquer uma destas tarefas e a rede permanecerá exposta. A validação de respostas assinadas ainda é irregular em todo o mundo e na União Europeia, pelo que a maioria das pesquisas não obtém uma resposta assinada. A encriptação também pode comprometer o dever de filtragem. Assim que a consulta sai para um resolver que não controla, a política nunca é executada e a ligação fica livre para ser iniciada.
Índice
- O que significa DNS Seguro e as proteções que abrange
- Como o DNSSEC e o DNS Encriptado resolvem problemas diferentes
- Como uma pesquisa protegida viaja do dispositivo até à resposta
- Recintos, Escolas e Hospitais
- Onde o DNS Seguro fica aquém e como as redes reagem
- Decida em que resolvedor a sua rede deve confiar
O que significa DNS seguro e as proteções que abrange
Que parte de uma pesquisa está protegida? Uma rede pode encriptar a pergunta, assinar a resposta ou recusar o nome. Essas são funções distintas e a execução de uma não cobre as outras duas.
DNS seguro é um termo abrangente para a proteção do Domain Name System - o serviço que converte um nome, como o website de um banco, no endereço IP ao qual um dispositivo se liga - contra interceção, manipulação e utilização indevida. O DNS funciona como uma lista telefónica. Um controlo verifica se o número impresso é genuíno. Outro impede que um estranho na mesma rede de WiFiWiFi para visitantes leia o nome que pesquisou. Um terceiro recusa fornecer números que a sua política não permite.
DNSSEC adiciona assinaturas criptográficas aos dados de DNS. Um resolvedor de validação pode detetar um registo forjado que enviaria um dispositivo para um endereço impostor. Qualquer pessoa que observe o caminho continua a poder ver o nome que foi solicitado, porque as assinaturas não encriptam a consulta.
O DNS over HTTPS (DoH) coloca cada consulta e resposta dentro de uma troca HTTPS. O histórico da IETF do RFC 8484 regista que o DoH se tornou uma especificação da Standards Track a 19 de outubro de 2018, utilizando o mesmo transporte protegido por TLS e a porta web predefinida, 443, do tráfego web encriptado comum. O RFC define o HTTP/2 como a versão mínima recomendada de HTTP e assinala que a mistura do DoH com outro tráfego HTTPS dificulta a análise e a interferência no DNS. O protocolo não decide se um domínio é malicioso ou inadequado. Protege o transporte entre um cliente e um validador.
Essa combinação é a forma como o DNS encriptado pode comprometer a função de filtragem. A consulta parece tráfego web normal e o dispositivo pode enviá-la para um resolvedor que a rede nunca escolheu. A política no resolvedor que opera nunca recebe o nome, pelo que não pode recusar o domínio antes de a ligação ser iniciada.
O DNS over TLS (DoT) envolve o mesmo tipo de consulta em TLS, normalmente na porta 853, para que não se misture no tráfego web da forma como o DoH faz. O DNS over QUIC (DoQ) transporta consultas sobre QUIC, também na porta 853. Ambos ocultam a consulta de observadores no percurso. Nenhum deles aplica a sua política de conteúdos.
A filtragem protetora de DNS é a camada de política. O resolver compara o nome solicitado com categorias e inteligência contra ameaças, bloqueando, redirecionando ou redirecionando para um sinkhole as correspondências antes de ser fornecido um endereço ao dispositivo. Escolher as palavras a bloquear é uma tarefa em si mesma. Uma lista inicial prática de palavras-chave de filtragem de websites para prevenção de fraudes ajuda os operadores a identificar os termos de fraude, phishing e esquemas que pretendem recusar.
| Proteção | Pergunta a que responde | Oculta consultas a observadores | Bloqueia domínios de risco |
|---|---|---|---|
| DNSSEC | Esta resposta DNS é autêntica? | Não | Não |
| DNS over HTTPS (DoH) | O caminho da consulta é privado? | Sim, dentro do HTTPS na porta 443 | Não |
| DNS over TLS (DoT) | O caminho da consulta é privado? | Sim, dentro do TLS na porta 853 | Não |
| DNS over QUIC (DoQ) | O caminho da consulta é privado? | Sim, dentro do QUIC na porta 853 | Não |
| Filtragem DNS de proteção | Este domínio deve ser permitido? | Não por si só | Sim, por política e inteligência de ameaças |
Faça três perguntas a qualquer configuração. A resposta é autêntica? Alguém na rede consegue ver a consulta? O resolvedor verifica o domínio antes de a ligação ser iniciada?
Uma rede pode passar num desses testes e falhar nos outros dois. O transporte encriptado reduz a interceção e a adulteração no caminho. Apenas um resolvedor sob o seu controlo pode também recusar domínios selecionados antes de o cliente iniciar a ligação.
Como o DNSSEC e o DNS encriptado resolvem problemas diferentes
Imagine que um visitante entra num café WiFi e abre o que parece ser o site do seu banco. A página carrega. A barra de endereço parece correta. Nada no portátil indica que ao nome foi respondido com um IP impostor. Essa falha é um problema de autenticidade, e a encriptação da consulta não o resolve.
O DNSSEC aborda a autenticidade em vez da confidencialidade. Adiciona assinaturas criptográficas para que um resolvedor de validação possa detetar respostas forjadas ou alteradas, incluindo aquelas que redirecionam um utilizador para o servidor errado. A sua propriedade de segurança é a integridade autenticada. Não encripta consultas, pelo que um observador nessa rede do café continua a ver quais os domínios solicitados.
A adoção da própria verificação é irregular. Uma análise do Centro Conjunto de Investigação da Comissão Europeia para o terceiro trimestre de 2025 registou uma taxa média de validação de DNSSEC de 35,4% a nível mundial, em comparação com 49,4% na União Europeia, uma diferença de 14 pontos percentuais. O mesmo relatório indicava que a taxa global tinha aumentado cerca de 1 ponto percentual desde o primeiro trimestre de 2025. Estes números descrevem a validação observada, não se um domínio publicou assinaturas. Um utilizador só beneficia quando o validador verifica a cadeia e rejeita uma resposta inválida.
Cinco falhas, cinco bloqueios diferentes
| Cenário | O que corre mal sem isso | Proteção que o resolve |
|---|---|---|
| Resposta forjada direciona um dispositivo para um IP impostor | O dispositivo liga-se ao servidor errado sem saber | Validação DNSSEC num resolver de validação |
| Observador em WiFi partilhado lê domínios consultados | Histórico de navegação visível em DNS em texto simples | DoH, DoT ou DoQ |
| Resposta alterada em trânsito | Registos alterados no percurso passam despercebidos | Verificação de assinatura DNSSEC e transporte encriptado |
| Cache do resolver envenenada com registos maliciosos | Registos maliciosos atingem vários clientes em simultâneo | Validação DNSSEC |
| A consulta está encriptada, mas o domínio é malicioso | O dispositivo continua a aceder a um site de phishing ou malware | Filtragem de proteção no resolver |
Percorra o café novamente. Um endereço bancário forjado é uma falha de DNSSEC. Um vizinho a ler cada nome que o visitante consulta é uma falha de confidencialidade, a qual o DoH, o DoT ou o DoQ resolvem. Um registo alterado no percurso necessita tanto de uma verificação de assinatura como de um transporte protegido. Uma cache envenenada entrega o registo malicioso a todos os visitantes posteriores, algo que a validação foi concebida para recusar. E uma consulta perfeitamente privada para um anfitrião de phishing continua a precisar que o resolvedor diga que não.
Os operadores que tratam a encriptação como a totalidade do DNS seguro deixam a última linha desprotegida. O DNS over HTTPS oculta a pesquisa. Não avalia o destino. A lacuna na UE e a nível global demonstra o mesmo relativamente às assinaturas. Confiar apenas no DNSSEC não oferece uma proteção uniforme em todos os domínios e regiões. Uma arquitetura funcional utiliza a validação para a autenticidade, o transporte encriptado para que o percurso não possa ser lido e a filtragem de políticas para malware, phishing, conteúdo para adultos, jogos de azar e outras categorias que definir.
Como uma pesquisa protegida viaja do dispositivo até à resposta
Uma consulta, acompanhada desde o toque até à página, mostra onde se situa cada controlo. Antes de um dispositivo abrir um site ou aplicação, pergunta ao DNS onde o encontrar, e o resolvedor responde aplicando a política da rede em que esse dispositivo se encontra.
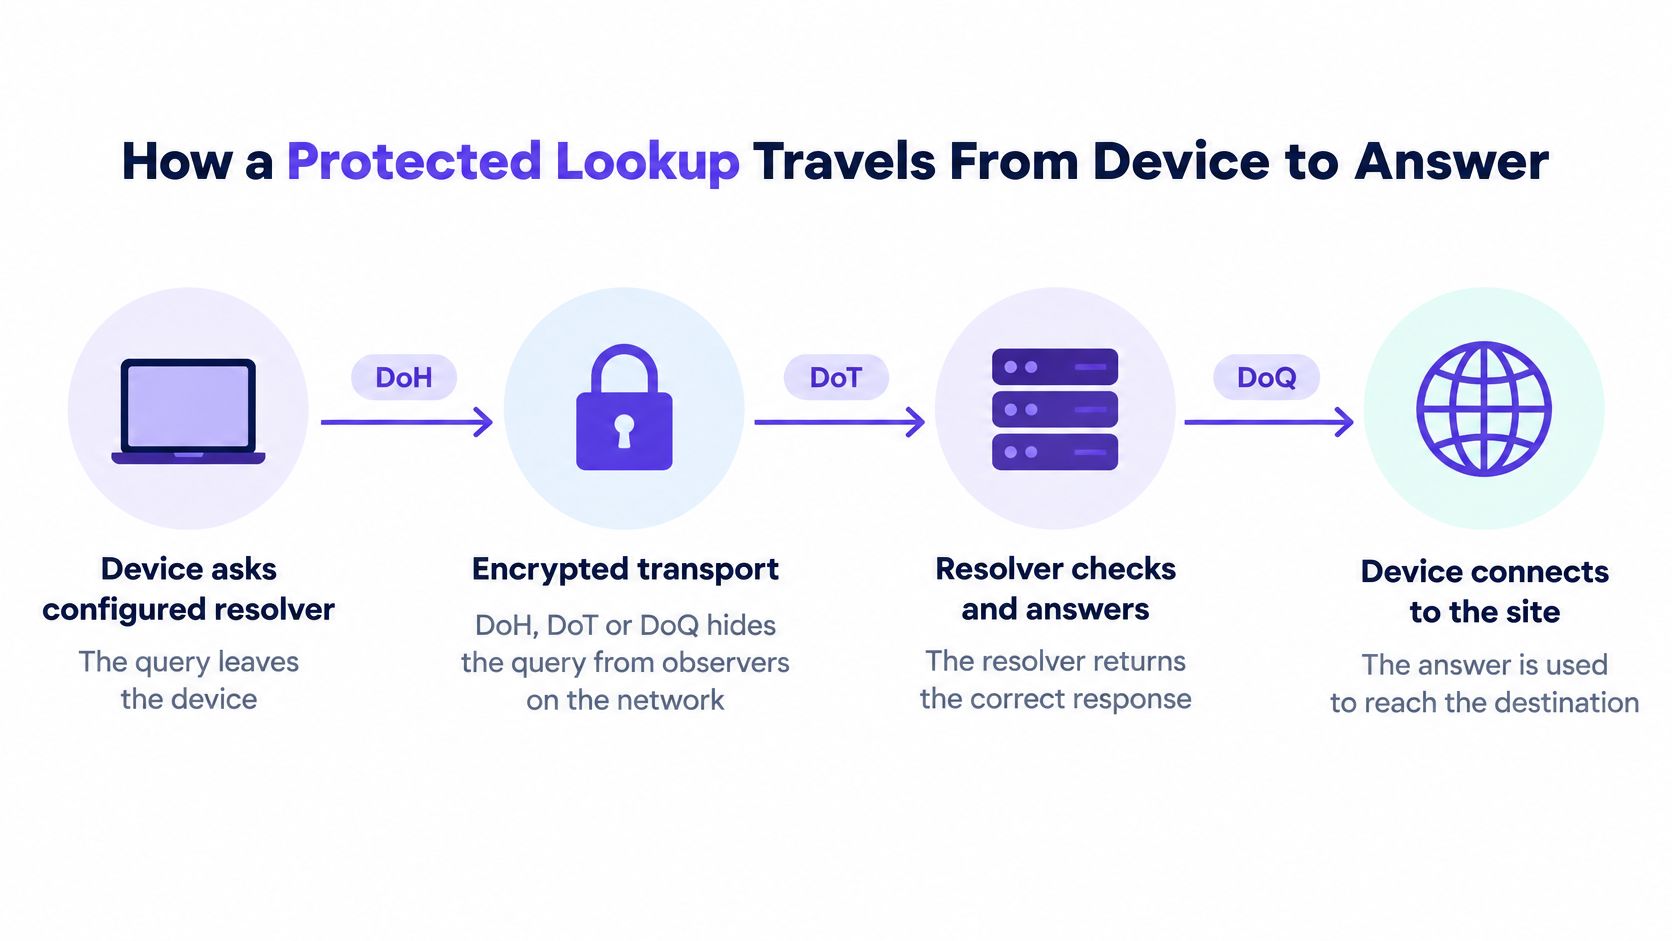
O dispositivo consulta o seu resolvedor configurado. A consulta sai através de DoH, DoT ou DoQ. As pessoas no mesmo WiFi veem uma sessão encriptada e não o nome no seu interior. Se o dispositivo ainda estiver a utilizar DNS em texto claro, este primeiro passo já está a divulgar a pesquisa, faça o que fizer mais tarde.
O resolvedor verifica as assinaturas. Valida a cadeia DNSSEC na resposta e descarta tudo o que falhar. Um visitante nunca vê essa rejeição. Não recebe o endereço impostor. A validação tem de acontecer aqui, num resolvedor em que confia, porque o cliente muitas vezes não a fará.
A política para essa rede é aplicada. As categorias, a Pesquisa Segura e os horários seguem a SSID ou a VLAN à qual o dispositivo se associou, e não uma definição oculta no telemóvel. O WiFi para colaboradores e o WiFi para visitantes podem divergir em relação a jogos de azar ou conteúdo adulto, mesmo quando partilham o mesmo edifício. O resolvedor é o local onde essa divergência é aplicada.
A inteligência sobre ameaças tem uma palavra a dizer. O nome é comparado com indicadores de phishing, malware e infraestruturas de comando e controlo. Se houver uma correspondência, é bloqueado ou redirecionado para um sinkhole. Não é fornecido ao dispositivo o IP de destino, pelo que o navegador nunca inicia a sessão. Este é o ponto mais forte que tem, pois um nome recusado significa que a ligação nunca chega a começar.
Um nome permitido devolve o seu endereço. O navegador liga-se. O fornecimento de filtros não desacelerou um site permitido. Apenas reteve respostas que a sua política recusa. Os relatórios devem mostrar essa recusa mais tarde, com a rede e a hora, para que um gestor de operações possa explicar um bloqueio sem ter de adivinhar.
Onde a cadeia se quebra
Os passos 2 a 4 nunca são executados se o dispositivo utilizar um resolvedor diferente sem que ninguém note. Um navegador com a sua própria configuração de DoH, ou uma aplicação com um resolvedor codificado no código, contornam todo o caminho. A rede continua a transportar o tráfego. Simplesmente deixa de ter a capacidade de avaliar o nome.
Abra a definição de DNS ou DNS Privado do dispositivo e confirme se o resolvedor corresponde àquele que aprovou. Se não corresponder, a política que definiu não é a política que esse dispositivo está a utilizar.
Um resolvedor DNS recursivo é o componente que realiza esse trabalho em nome do dispositivo. Se não conseguir ver qual deles respondeu, não pode afirmar que a consulta estava protegida.
Espaços de eventos, escolas e hospitais
Uma rede de visitantes num pub ou hotel fica cheia de telemóveis e portáteis em que nenhum membro da equipa pode tocar. Não pode instalar um agente e não deve pedir a um visitante para alterar uma configuração que irá anular no local seguinte. A política de um resolvedor central continua a aplicar-se, porque cada dispositivo que utiliza o seu WiFi consulta o seu DNS antes de abrir qualquer conteúdo.
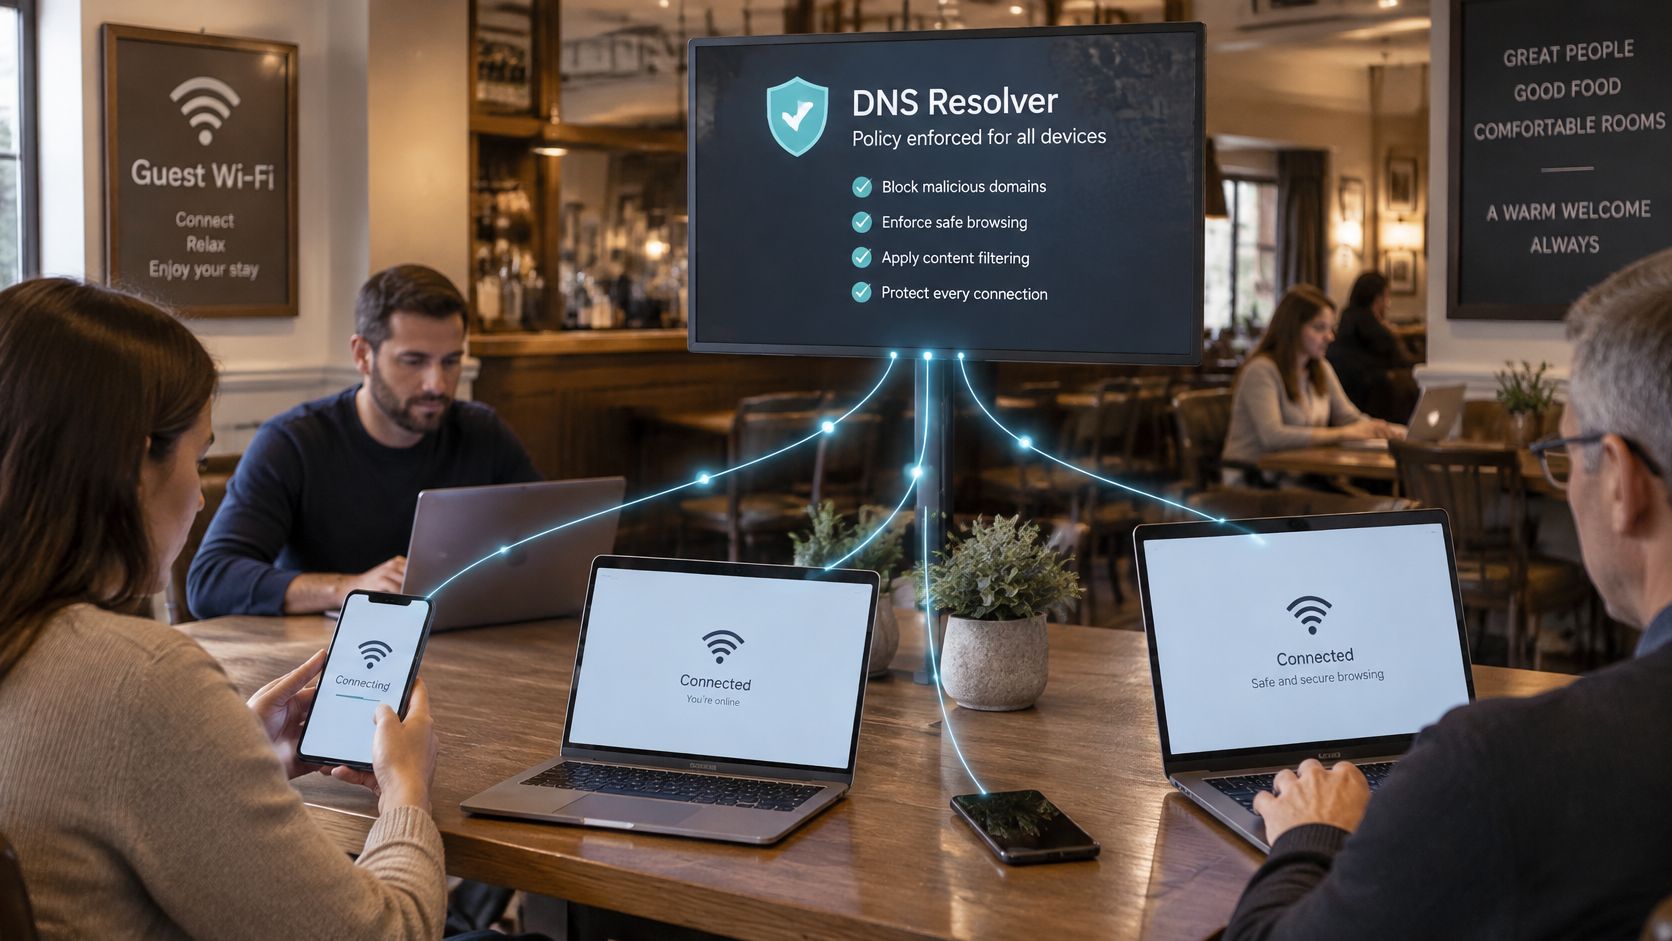
A mesma ideia aplica-se a locais com dever de proteção, apenas com exigências diferentes.
As escolas dividem o pessoal docente/não docente e os alunos em redes separadas. O WiFi dos alunos pode recusar conteúdos para adultos e apostas, bem como forçar a Pesquisa Segura no Google, Bing e YouTube, enquanto o pessoal mantém um conjunto mais amplo de categorias para o planeamento de aulas. Esta divisão é uma política no resolvedor e não software em cada portátil num carrinho.
Os hospitais pretendem habitualmente que o WiFi da sala de espera pública seja mais restrito do que a rede clínica. Os visitantes não devem aceder aos mesmos destinos que uma estação de trabalho numa enfermaria VLAN. Manter essas políticas separadas evita uma regra única e rígida que seria demasiado flexível para o público ou demasiado estrita para os sistemas clínicos.
A FAQ de DNS de proteção da CISA descreve este modelo como funcionando a montante da rede. Pode mostrar quais os domínios que estão a ser resolvidos sem forçar uma reformulação do DNS interno. Em WiFi partilhado, isso significa uma política única em telemóveis não geridos, computadores portáteis e dispositivos IoT, com controlos separados por rede ou grupo de utilizadores.
Um nome de anfitrião bloqueado é recusado no momento da resolução. Muitos ataques falham antes de o dispositivo final receber um endereço IP ou iniciar uma sessão HTTPS. É por isso que esta camada é adequada para dispositivos que ninguém gere. O resolvedor pode bloquear, redirecionar ou criar um sinkhole para nomes associados a phishing, malware, ransomware, spyware ou infraestruturas de comando e controlo.
A filtragem não substitui os controlos de ponto final, e-mail, web ou firewall. Os atacantes utilizam endereços IP codificados, túneis encriptados, domínios recém-registados ou o seu próprio percurso DNS-over-HTTPS. A implementação ainda tem de impor resolvedores aprovados, monitorizar o tráfego do resolvedor, manter o failover fiável e combinar a de bloqueio de domínios com a telemetria de rede e de pontos finais.
Os operadores continuam a perguntar a que dispositivos a política se aplicará. Liste todos os grupos em cada SSID. Identifique quais aceitam o resolvedor central e quais podem contorná-lo. As falhas são o objeto da decisão seguinte, e não uma razão para ignorar esta camada.
Esta breve demonstração mostra esse bloqueio no momento da consulta numa rede partilhada.
Onde o DNS seguro falha e como as redes respondem
A encriptação protege a privacidade. Também pode permitir que um dispositivo aceda a um resolvedor que a rede nunca aprovou. Esse é o ponto que a maioria dos conselhos sobre "ativar o DNS seguro" ignora.
O DoH funciona sobre HTTPS, comummente na porta 443, pelo que se assemelha ao tráfego web comum. Uma regra que apenas monitorize a antiga porta DNS nunca o deteta. As orientações de implementação de DNS encriptado da CISA indicam que as organizações devem ter em conta os pontos de extremidade que utilizam fornecedores de DNS encriptado não autorizados, intencionalmente ou por acidente. Nem todas as origens de consultas conseguem enviar DNS encriptado atualmente, e o suporte de reencaminhamento difere consoante o fornecedor. Bloquear todas as pesquisas encriptadas não é a solução. Isso reduz a privacidade e pode desativar ferramentas de segurança legítimas.
Numa rede partilhada, o resolvedor gerido pode recusar um domínio, enquanto o mesmo dispositivo móvel tenta utilizar DoH direto, um resolvedor codificado ou uma aplicação com o seu próprio caminho DNS. Os ambientes de convidados e BYOD agravam esta situação, porque não é possível instalar um agente em todos os dispositivos.
Desvios e o que realmente os impede
| Rota de desvio | Por que razão um simples bloqueio falha | Controlo que a combate |
|---|---|---|
| IP do resolver codificado rigidamente | Ignora totalmente o resolver gerido | Bloquear DNS de saída para resolvers não aprovados |
| DoH direto na porta 443 | Parece tráfego web normal, por isso as regras de porta ignoram-no | Restringir endpoints DoH não autorizados e colocar em lista de permissões os resolvers aprovados |
| Resolvers DoH rotativos | Anula as listas de bloqueio de IP estáticas | Deteção comportamental e visibilidade do percurso do tráfego |
| Domínio registado recentemente | Ainda não consta de nenhuma lista de bloqueio | Feeds de ameaças combinados com regras baseadas na antiguidade |
| A aplicação utiliza o seu próprio caminho DNS | Desvia-se do resolver configurado no dispositivo | Controlos de endpoint e monitorização do tráfego do resolver |
Investigações recentes descrevem atacantes a alternar entre múltiplos resolvedores DoH especificamente para passar por uma lista de bloqueio de IP estática. Uma única lista de domínios maliciosos, ou uma única regra de porta, não cobre essa situação. A inclusão em listas de permissões dos resolvedores em que confia, a observação do percurso que a consulta faz e a utilização do comportamento em vez de um único endereço têm de funcionar em conjunto.
A questão prática é saber como uma rede mantém a privacidade do DNS encriptado enquanto cada pesquisa continua sujeita às políticas de segurança e ameaças. A privacidade e as políticas só coexistem quando os resolvers aprovados são os únicos autorizados a responder, e tudo o resto é suficientemente visível para ser contestado. Os limites das listas de domínios por si só estão expostos neste guia sobre os limites da filtragem de DNS. Trate a encriptação como uma camada e não como uma dispensa do filtro.
Decida em que resolvedor a sua rede deve confiar
O DNS seguro só funciona se controlar que resolvedor recebe cada consulta. Escolha esse operador antes de debater sobre protocolos.
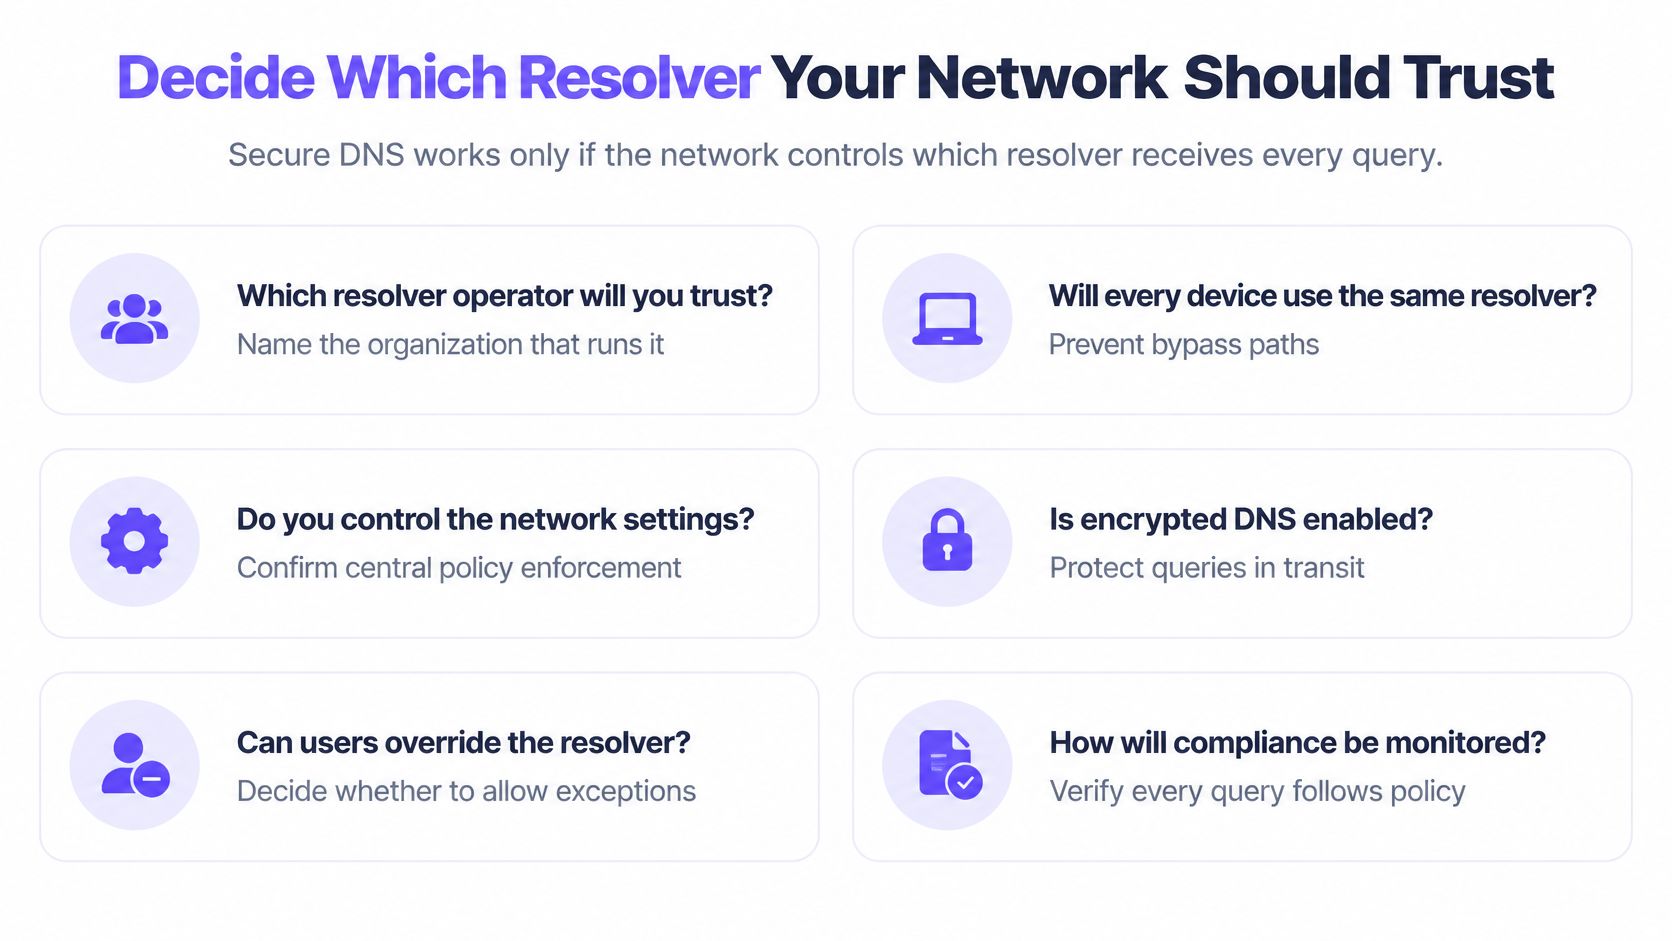
O RFC 8484 é explícito ao afirmar que a segurança do transporte DoH não fornece, por si só, integridade de resposta do DNSSEC. Valide localmente ou utilize um resolver que valide e exponha o resultado dos dados autenticados. O DNSSEC responde a "estes dados são autênticos?" O DoH ou o DoT respondem a "alguém no percurso consegue observar ou alterar a troca de informações?" Para redes públicas ou de WiFiWiFi para visitantes, a configuração prática consiste num resolver recursivo autorizado com transporte a montante encriptado, validação DNSSEC, registos e política no próprio resolver.
A publicação NIST SP 800-81r3 também avisa que o DNS encriptado adiciona sobrecarga de processamento nos servidores de nomes, pelo que a capacidade tem de ser planeada e não presumida.
Analise estas verificações e anote as respostas.
- Quem o gere e onde está alojado? Identifique o operador e o alojamento. Um resolver que não consiga identificar não é um resolver que possa sujeitar a uma política.
- Que política se aplica a cada SSID, VLAN ou local, e quem a pode alterar? O WiFi para visitantes e o WiFi clínico não devem herdar por acidente as categorias um do outro.
- Um dispositivo pode mudar para um resolver público que não aprovou? Se o perimeter não o impedir, a política torna-se opcional.
- O resolver suporta encaminhamento encriptado e existe capacidade para a carga adicional? Ative a privacidade apenas após os servidores conseguirem suportá-la.
- Os registos irão mostrar o que foi bloqueado, em que rede e quando? Um auditor ou um diretor escolar irão perguntar. "Nós filtramos" não é uma resposta.
- O que acontece se o resolver estiver inacessível? Defina o failover antes da falha, incluindo se a falha implica o bloqueio de acessos.
Um especialista em Shield demonstra como a rede lida com VPNs e DNS encriptado antes de um cliente testar o Shield. A configuração começa por apontar o DNS dessa rede para o Shield, como uma definição por rede ou uma alteração de DHCP no controlador.
Assim que essas seis respostas estiverem definidas, a alteração é pequena. Aponte o DNS de cada rede para o resolvedor aprovado. Em seguida, teste uma amostra de dispositivos da mesma forma que verificaria uma única consulta e confirme se o endereço do resolvedor coincide. Durante um teste gratuito de 30 dias, essa alteração de DNS é a forma como a rede executa o serviço sem custos, pelo que o teste é a própria implementação e não um projeto separado.
Purple Shield é um DNS de proteção para o espaço, visitantes e WiFi público. Verifica cada consulta em relação às suas categorias e política de ameaças antes de uma ligação ser iniciada, sem necessidade de instalar nada no telemóvel ou portátil. Veja como esse resolvedor se adapta aos seus SSIDs em Purple Shield.