
O que é o DNS tunneling e como os atacantes ocultam dados
O que é o DNS tunneling? Saiba como os atacantes ocultam dados em consultas de DNS e como detetar e bloquear esta técnica na camada de DNS.
Published 14 de novembro de 2026
Num WiFi partilhado, o portátil de um visitante solicita ao DNS a resolução de um site, tal como qualquer outro dispositivo. Se esse portátil estiver comprometido, também pode utilizar consultas normais para enviar comandos ocultos ou dados roubados. O desafio do operador reside em distinguir essa atividade do tráfego normal de DNS de telemóveis, portáteis e aplicações.
Uma demonstração publicada mostrou que os túneis de DNS podem transportar dados, enquanto uma medição de DNS passivo efetuada em 2019 concluiu que quase todo o tráfego observado de registos NULL estava associado a suspeitas de túneis. A lição prática para um operador de rede consiste em comparar cada dispositivo com o seu comportamento habitual nesse SSID, em vez de depender de um limiar único para todas as redes. Um pico de pesquisas invulgares pode ser relevante numa rede de convidados, mesmo que o mesmo volume seja banal noutro local.
A encriptação altera o que surge nos registos. Os operadores podem ver menos detalhes do nome consultado, tornando mais difícil a inspeção direta do conteúdo. Os padrões dos dispositivos, da rede e da temporização continuam a ajudar a estabelecer uma linha de base e a sinalizar comportamentos anómalos.
Índice
- O que é o DNS Tunneling em termos simples
- Como os atacantes ocultam dados em consultas normais
- Por que razão os atacantes aceitam velocidades lentas para manter a discrição
- Ferramentas, estudos e a escala por detrás do DNS Tunneling
- Identificar DNS Tunneling nos seus registos
- DNS encriptado e onde a deteção falha
- Escolha controlos ao nível do DNS que registem cada consulta
O que é o tunelamento de DNS em termos simples
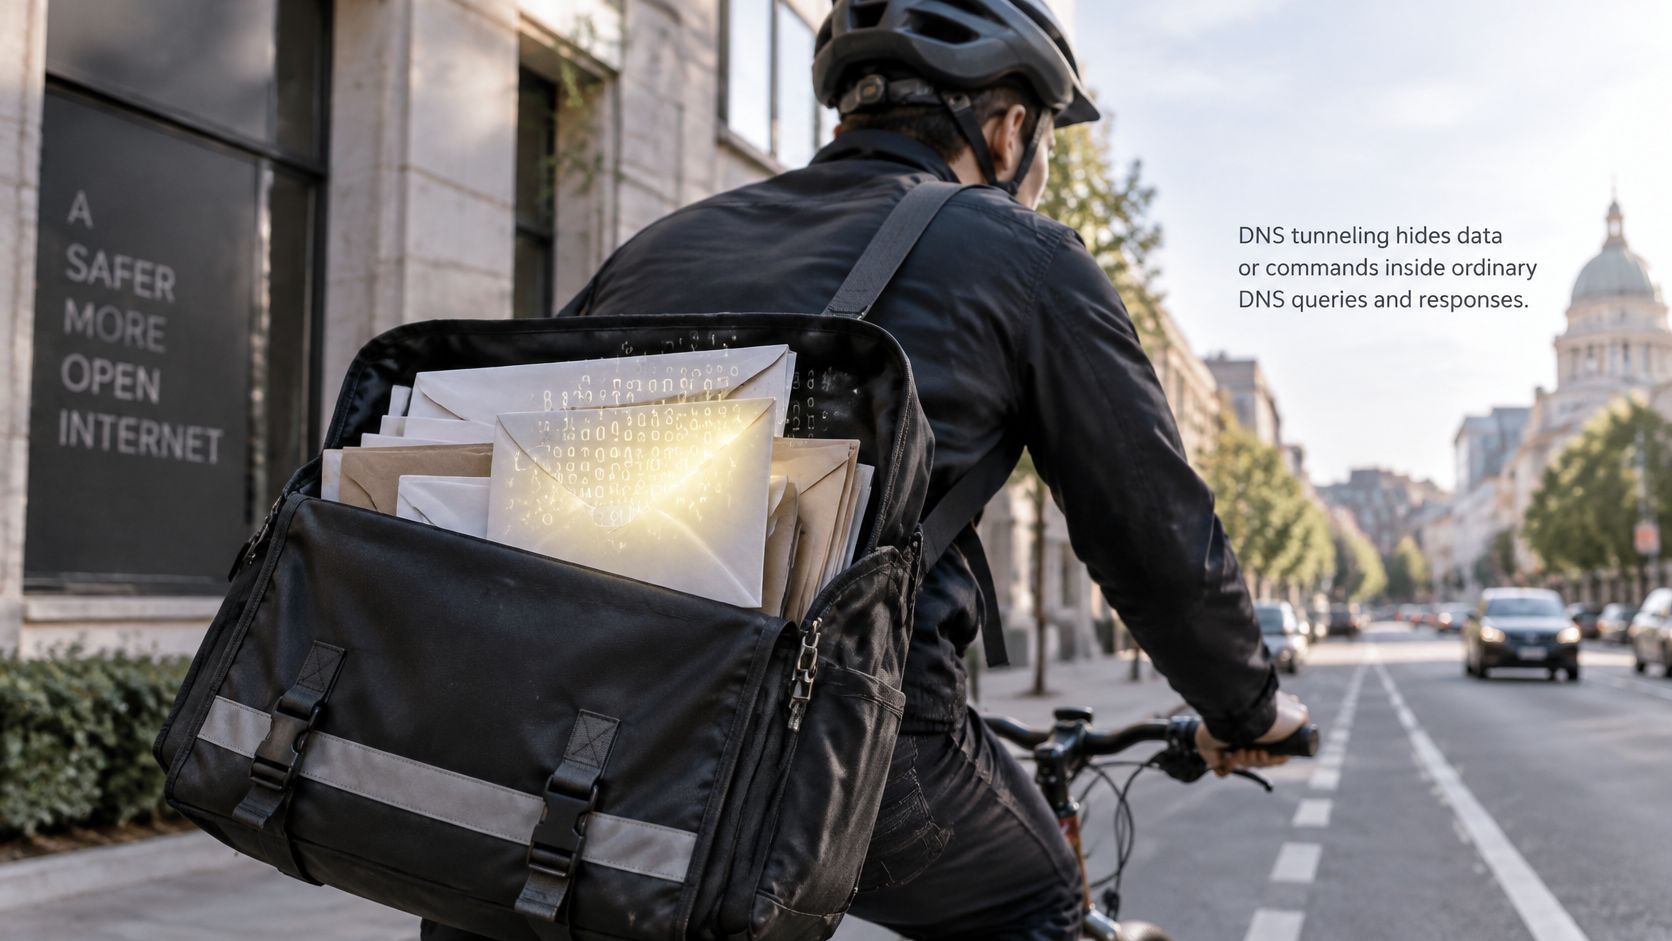
Pense num estafeta que tem passagem autorizada por todas as portas porque o edifício precisa de entregas. O estafeta esconde cartas dentro de etiquetas de encomendas rotineiras. Ninguém abre as etiquetas, pelo que as cartas seguem caminho juntamente com a correspondência que tem de passar. É esta a lógica de o que é o encapsulamento de DNS.
Todos os dispositivos perguntam ao DNS onde se encontra um site antes de se ligarem, pelo que as pesquisas de nomes são tráfego essencial que as firewalls raramente bloqueiam. Um telemóvel ou portátil comprometido divide comandos, credenciais ou ficheiros em rótulos e distribui-os por vários pedidos direcionados a um domínio controlado pelo atacante. O servidor autoritativo do atacante recompõe os fragmentos e pode enviar instruções nas respostas. A comunicação funciona nos dois sentidos, mesmo que cada pesquisa individual se assemelhe a uma consulta normal sobre um hostname.
Não se trata de um tipo de registo especial nem de um produto que se instale. Como refere um estudo de medição de DNS passivo de 2019, a técnica codifica dados em consultas e respostas comuns e utiliza a resolução de nomes como canal de comunicação. O debate público documentado sobre esta ideia remonta a, pelo menos, 1998, pelo que não se trata de um método novo. Continua a ser atraente porque o DNS é indispensável para a utilização normal da Internet e é frequentemente permitido onde a maioria dos protocolos de saída direta se encontra restrita.
Imagine que o portátil de um cliente no SSID do seu café já foi infetado em casa. Não abre uma porta invulgar. Pergunta, repetidamente, onde residem nomes estranhamente longos. O seu resolvedor encaminha essas perguntas porque essa é a sua função. O destinatário final descodifica as etiquetas como dados.
O encapsulamento de DNS transforma uma pesquisa de nomes num canal oculto de dados.
Deverá ser capaz de explicar isso a um colega num ápice, e acrescentar o motivo pelo qual uma regra básica de "permitir DNS" o deixa passar.
Como os atacantes ocultam dados em consultas normais
O canal é uma sequência, não um pacote mágico. Cada passo existe porque o anterior tem um limite.
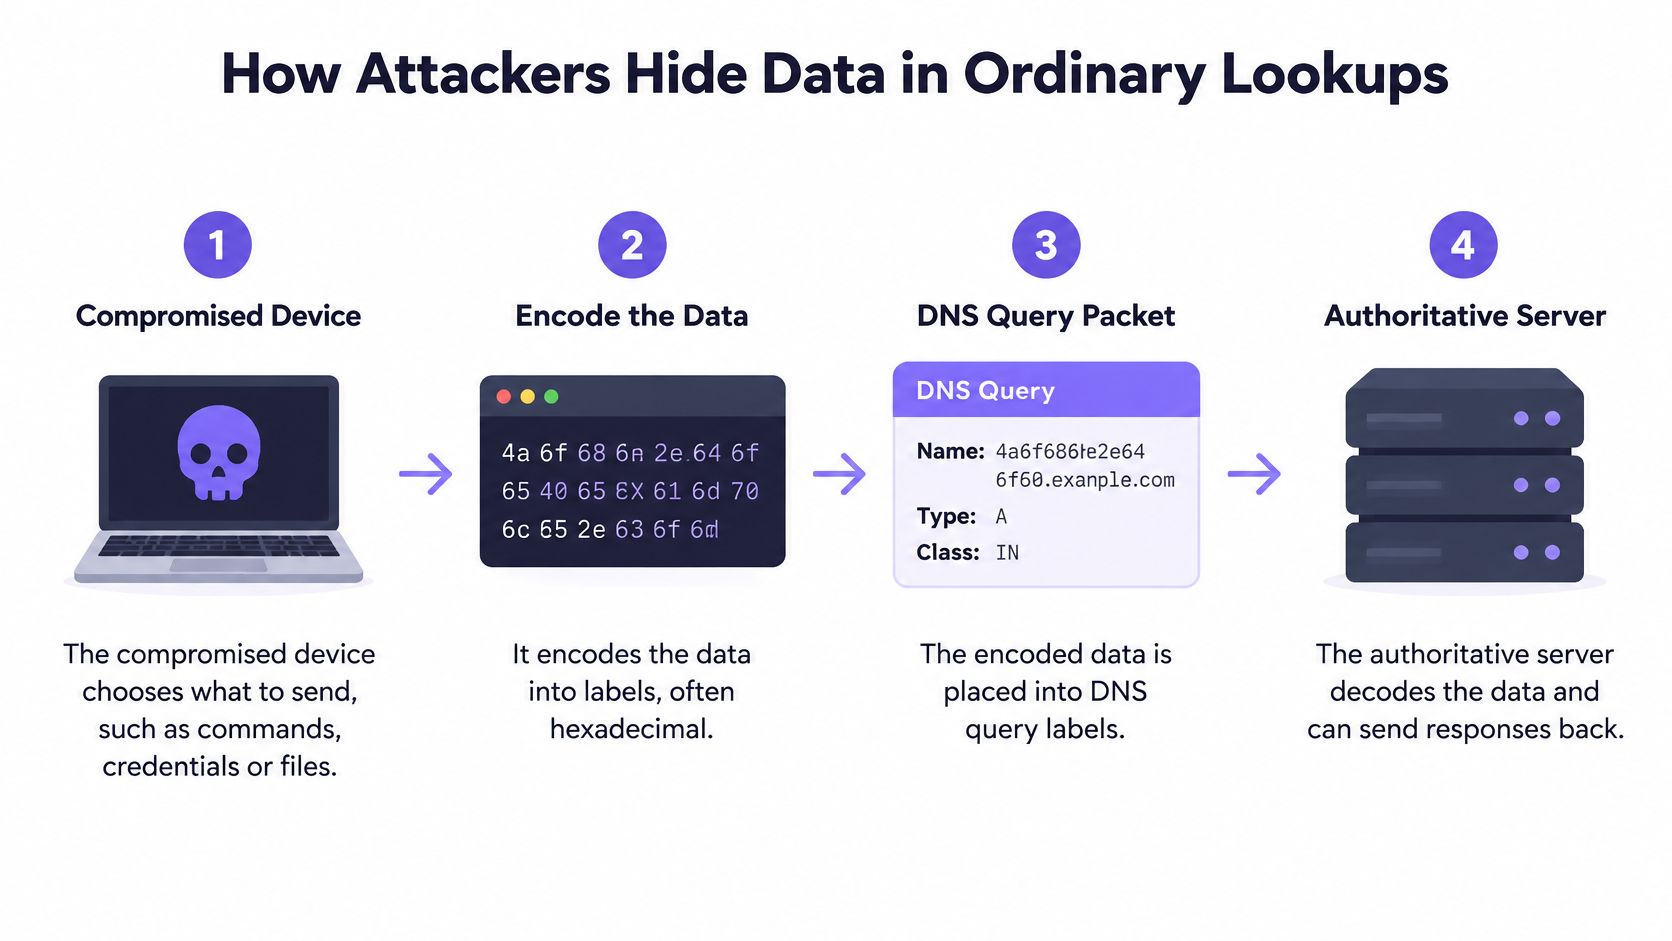
- O dispositivo comprometido escolhe o que enviar. Pode ser um comando curto, uma palavra-passe roubada ou uma fração de um ficheiro. Um documento inteiro não cabe num único nome, pelo que o implante planeia muitos pequenos pedaços.
- Codifica esses pedaços como etiquetas, frequentemente texto em hexadecimal, Base32 ou semelhante a Base64, colocadas antes de um domínio controlado pelo atacante. A codificação é a razão pela qual o lado esquerdo do nome se parece com caracteres aleatórios em vez de uma palavra que uma pessoa digitaria.
- Cada consulta percorre a cadeia normal de resolução. Os resolventes recursivos reencaminham-na sem compreender a carga útil da aplicação, razão pela qual "o nosso DNS está a funcionar" não significa que os pedidos sejam legítimos.
- O servidor autoritativo do atacante reconstrói o ficheiro ou o comando a partir de muitas consultas separadas. Um único ficheiro silencioso pode transformar-se em milhares de etiquetas, e cada pesquisa continua a parecer um pedido comum individual.
- As respostas trazem instruções ou confirmações de volta, pelo que o mesmo canal é uma via bidirecional de comando e controlo, e não apenas uma fuga unidirecional. Se quiser compreender o padrão mais amplo em que essas comunicações se enquadram, consulte o que significa comando e controlo numa rede.
A descrição da MITRE sobre DNS na camada de aplicação é direta quanto ao motivo pelo qual isto passa despercebido. Muitas redes permitem DNS de saída, os resolvers não leem o payload e o simples bloqueio de domínios não é suficiente quando o nome principal altera continuamente os rótulos. Sinais úteis incluem subdomínios longos, padrões codificados, consultas de alta frequência e infraestruturas maliciosas conhecidas. Associe os registos de DNS ao contexto do endpoint e do fluxo. Um script ou um processo que não seja um browser a realizar as consultas é tão relevante quanto o próprio nome.
Tipos de registos que merecem uma segunda análise
O tipo de registo indica onde o grosso dos dados pode estar. Não comprova, por si só, a existência de um túnel.
| Tipo de registo | Finalidade normal | Como os túneis o utilizam abusivamente |
|---|---|---|
| A e AAAA | Mapear um nome de anfitrião para um endereço IPv4 ou IPv6 | Transportar pequenas etiquetas codificadas dentro dos nomes de consulta |
| TXT | Conter texto curto, como cadeias de verificação | Devolver respostas codificadas maiores com comandos ou dados |
| NULL | Sem utilização corrente normalizada | Transportar payloads de grande dimensão |
O tráfego A e AAAA está em todo o lado, pelo que o abuso se esconde mais no nome da consulta do que na resposta. O TXT é o preferido para respostas maiores, porque o registo foi concebido para conter texto. O NULL quase não tem utilidade no dia a dia numa rede de convidados, pelo que um volume súbito deste registo merece uma análise humana. Bloquear um tipo e dar o trabalho por concluído falha, porque a mesma tarefa pode passar para outro tipo.
A verificação que pode realizar esta tarde é simples. Escolha um domínio principal que um cliente contacte continuamente e conte as etiquetas únicas associadas ao mesmo. Um site real não necessita de um novo nome ilegível em cada pesquisa.
Por que razão os atacantes aceitam velocidades baixas em troca de discrição
Um túnel é uma péssima forma de transferir um filme e uma excelente forma de passar despercebido. Os nomes de DNS têm limites de comprimento e cada consulta acarreta sobrecarga de protocolo, pelo que o atacante envia muitos pedidos codificados e incomuns em vez de algumas transferências pesadas. A largura de banda é o custo. A furtividade é o ganho.
Uma análise técnica publicada, abordada num estudo de 2023 sobre ambientes em cloud, indicou um débito comprovado de cerca de 110 KB/s com aproximadamente 150 milissegundos de latência. É mais lento do que uma transferência web ou de ficheiros convencional, mas ainda assim suficiente para credenciais, pequenos arquivos e um canal contínuo de comandos. Numa rede de convidados, não verá um único pico substancial. Verá um cliente que nunca chega a ficar inativo.
Por que razão o caminho lento continua a vencer
O DNS de saída é frequentemente permitido em redes que bloqueiam a maioria dos protocolos de saída diretos. O túnel utiliza a porta que deixou aberta de propósito. O mesmo trabalho de 2023 testou o Iodine e o DNScat sob diferentes configurações de firewall e concluiu que a criação de túneis ainda conseguia suportar a exfiltração quando existiam controlos convencionais. Desativar um tipo de registo não fecha o canal. As ferramentas continuam a comunicar.
Esse estudo também citou uma estimativa secundária do setor de que 80% dos ataques de malware obtêm acesso de comando e controlo através de DNS ou utilizam o DNS como parte das suas comunicações. Considere isso como uma estimativa e não como uma contagem universal. Ainda assim, explica a lógica do atacante. Uma ligação lenta e permitida é melhor do que uma ligação rápida que a sua firewall descarta.
Regra prática: Avalie o comportamento do DNS de um anfitrião ao longo do tempo. A mera presença de consultas de DNS não constitui uma ocorrência.
Os transportes encriptados, como o DNS-over-HTTPS e o DNS-over-TLS, tornam o conteúdo de cada troca mais difícil de ler, o que constitui um problema distinto da velocidade bruta. Do ponto de vista económico, a questão é mais restrita. Os atacantes aceitam um fluxo reduzido porque a sua política já trata esse tráfego como necessário.
Ferramentas, estudos e a escala por detrás do tunelamento de DNS
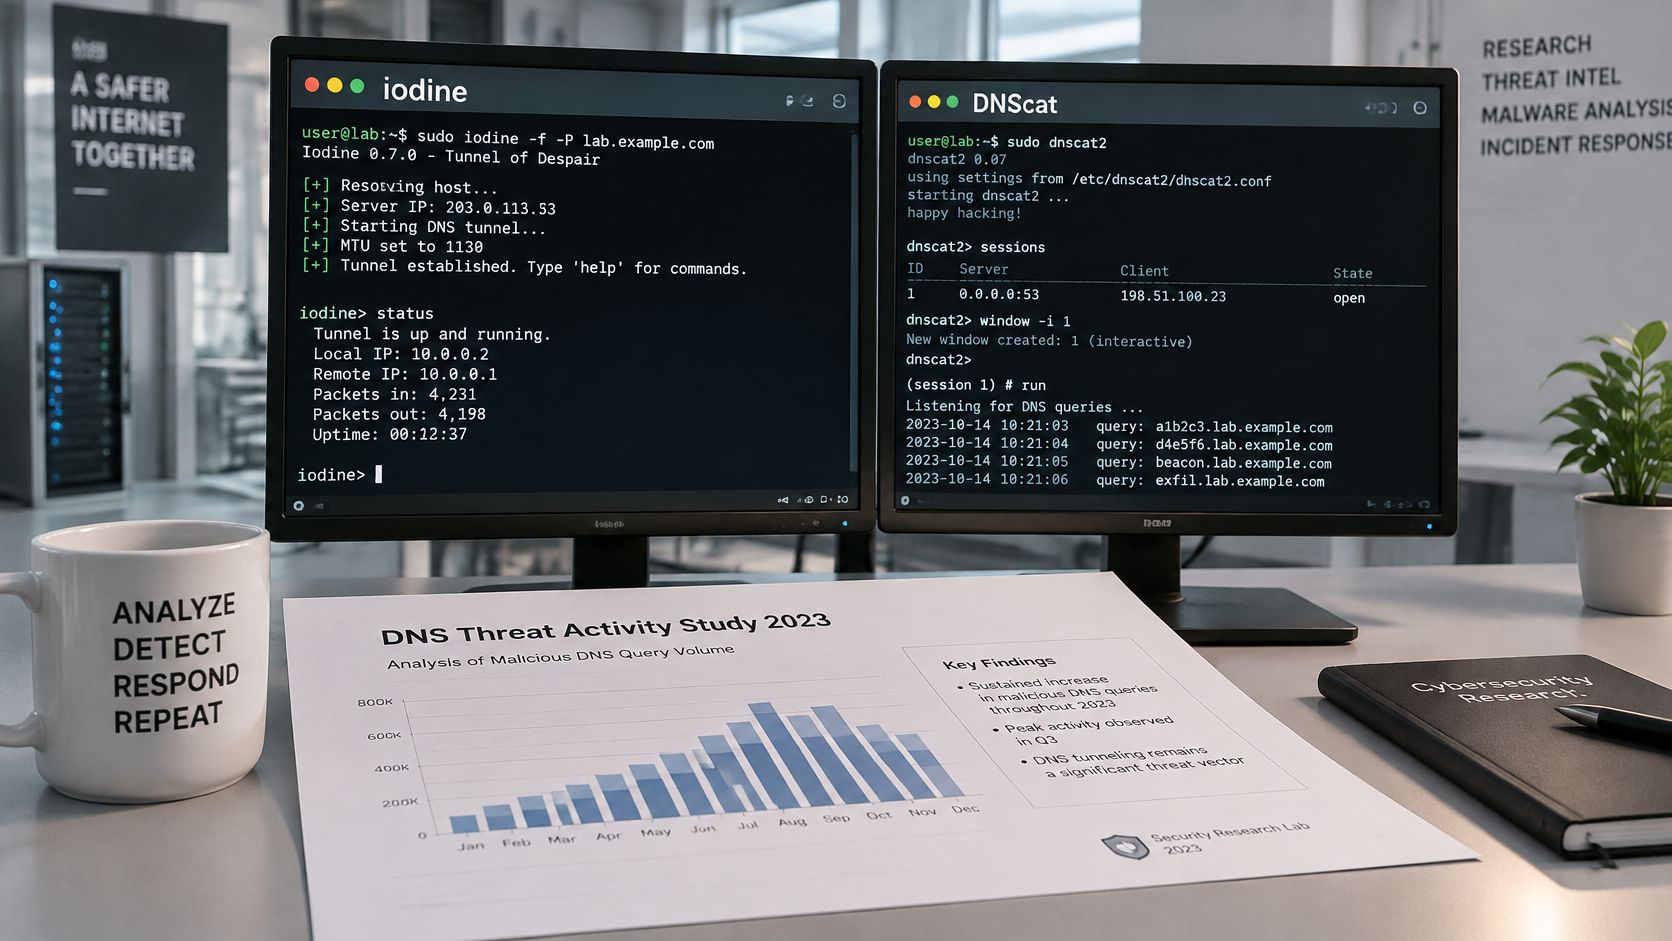
Um computador portátil de um convidado no WiFi de um café pode enviar pedidos de DNS com aparência comum enquanto comunica através de um domínio raramente utilizado. Para compreender a escala dessa atividade, os investigadores testam ferramentas de criação de túneis, como o Iodine e o DNScat, contra controlos de rede. Estes testes mostram como um túnel pode tornar-se replicável, em vez de depender de um único pedido fora do normal.
Os testes laboratoriais mostram o que um controlo consegue processar sob condições específicas. O resultado depende da ferramenta, da configuração da firewall e da possibilidade de o responsável pelos testes alterar os tipos de registos. Os relatórios públicos sobre campanhas específicas em WiFi partilhado são escassos, pelo que os operadores necessitam de evidências a partir da atividade de DNS gerida pelas suas próprias redes.
O que as medições realmente contabilizaram
Um estudo de DNS passivo associado, realizado em 2019, analisou mais de 2 mil milhões de entradas e sinalizou 273 domínios candidatos a túnel. No tráfego observado, quase todo o tráfego de registos NULL foi atribuído a suspeitas de túneis, tal como cerca de 35% do tráfego de registos TXT.
| Métrica | Valor | Estado |
|---|---|---|
| Entradas de DNS passivo analisadas | Mais de 2 mil milhões | Medido, estudo de 2019 |
| Domínios candidatos a túnel sinalizados | 273 | Medido, estudo de 2019 |
| Tráfego de registos NULL atribuído a túneis | Quase todo o observado | Medido, estudo de 2019 |
| Tráfego de registos TXT atribuído a túneis | Cerca de 35% | Medido, estudo de 2019 |
| Malware que utiliza DNS para C2 ou comunicações | Cerca de 80% | Estimativa secundária do setor, não universal |
Num WiFi partilhado, um único nome invulgar constitui um indício fraco. Um indicador mais consistente é um cliente a efetuar pedidos repetidos e distintos sob o mesmo domínio principal invulgar. A mais-valia reside em analisar em conjunto o cliente, o nome da consulta e a temporização, comparando depois a atividade dentro dessa rede em vez de tratar cada SSID como se tivesse a mesma linha de base.
A demonstração passo a passo ilustra como os dados codificados podem ser transportados em nomes de DNS. Pode ajudar os operadores a compreender a estrutura de um túnel, mas um domínio de demonstração não constitui uma regra de deteção. Utilize este conceito para interpretar os seus próprios registos de consultas em contexto.
Como identificar o tunelamento de DNS nos seus registos
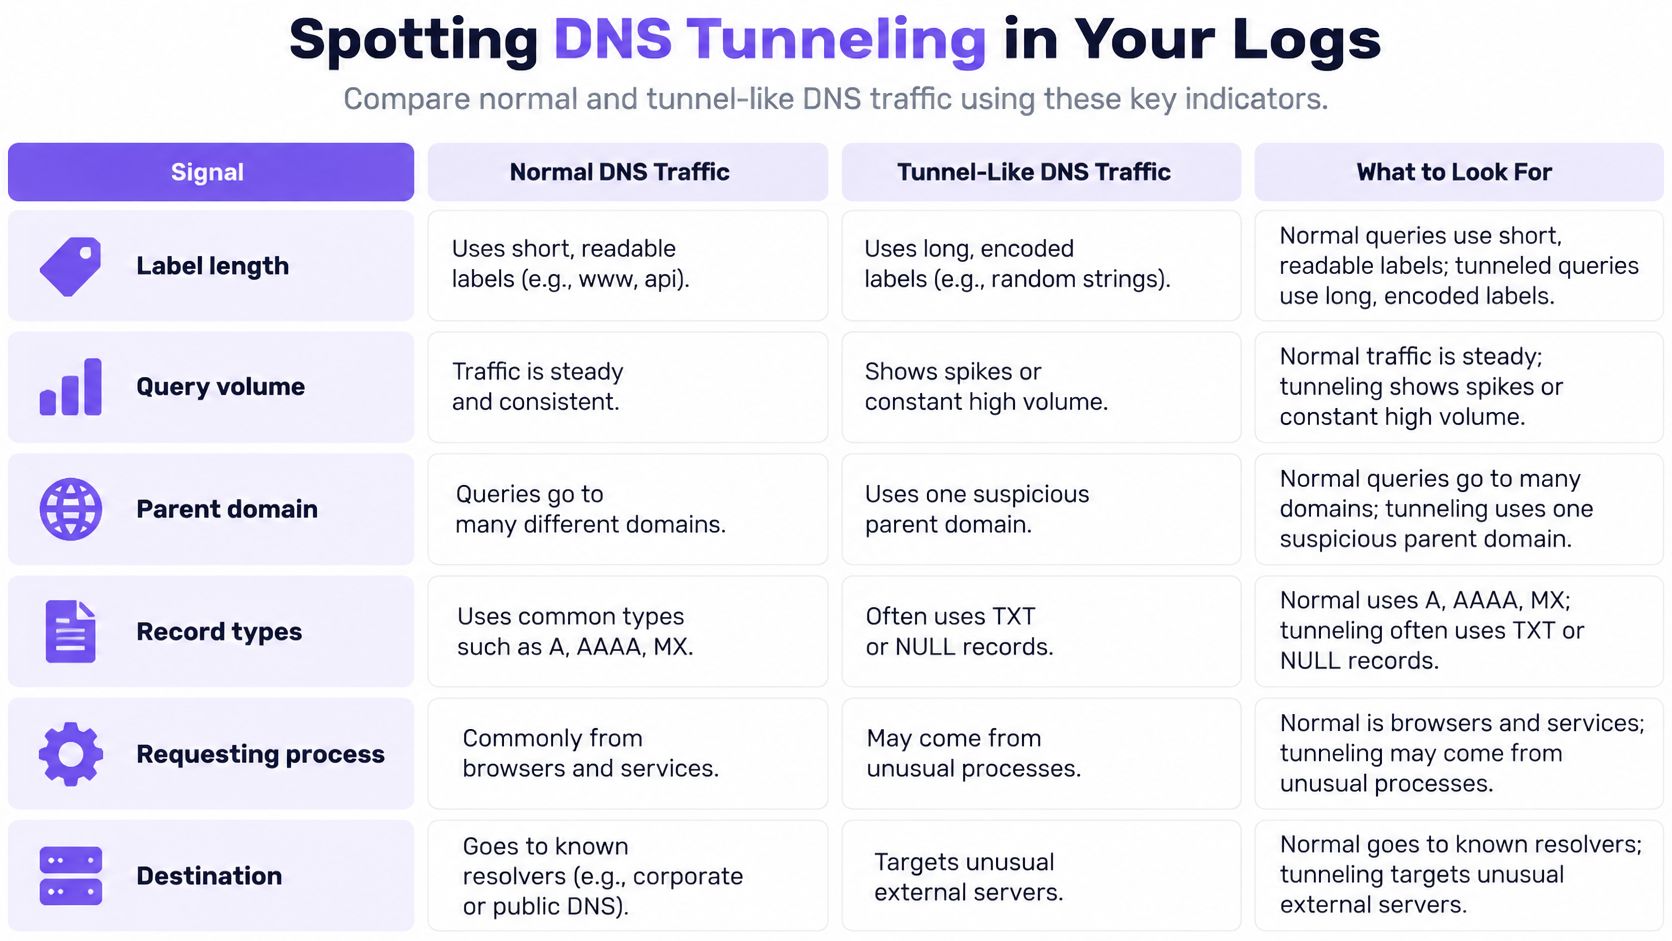
Nenhuma assinatura isolada é fiável. Deve combinar o texto da consulta, a frequência, a entropia, a reputação do domínio, os padrões de resposta e o desvio de um anfitrião em relação ao seu próprio perfil normal.
| Sinal | Tráfego normal | Sinal de túnel |
|---|---|---|
| Comprimento do subdomínio | Etiquetas curtas e legíveis | Etiquetas invulgarmente longas ou com elevada entropia |
| Volume de consultas | Intermitente e associado à atividade do utilizador | Taxas anormais ou beacons constantes a partir de um host |
| Domínio principal | Muitos domínios não relacionados | Muitas pesquisas exclusivas sob um único domínio raramente utilizado |
| Tipos de registo | Principalmente A e AAAA | Utilização intensa de TXT, NULL ou uso invulgar de A e AAAA |
| Processo requerente | Navegador ou aplicação conhecida | Scripts ou processos fora do navegador |
| Reputação do destino | Domínios estabelecidos e conceituados | Domínios de topo recentes ou frequentemente abusados |
Por que razão um limiar global falha em WiFi
partilhadosAs redes de visitantes, públicas e de estudantes são ruidosas por natureza. Uma manhã de conferência, um checkout de hotel e uma noite de biblioteca não partilham um padrão uniforme de "consultas por minuto". Uma contagem global única emitirá um alerta para um SSID com grande atividade e ignorará um implante discreto.
A nota da CISA sobre esta técnica coincide com o que os operadores observam no terreno. A camuflagem em DNS é uma forma de contornar a deteção e a filtragem de rede, sendo que um implante pode emitir sinais (beaconing) a taxas de consulta baixas e regulares ou aumentar os rótulos gradualmente para que um alerta baseado apenas em limiares nunca seja acionado. As linhas de base por cliente, por SSID, por VLAN, por local e por janela temporal ajustam a comparação. Pergunta-se se este telefone, neste SSID, nesta hora, tem um comportamento semelhante ao que apresentou na semana anterior.
As análises do MITRE apontam para o mesmo conjunto: pesquisas raras associadas à transferência de dados, consultas anormalmente longas, aumentos invulgares e domínios de topo (TLDs) que surgem repetidamente em situações de abuso.
Uma ordem de triagem que não destrói as provas
Trabalhe por esta ordem para ainda ter algo para entregar a quem gere o que envolve a resposta a incidentes se o dispositivo se revelar mais do que um telemóvel a gerar ruído.
- Obtenha os registos de DNS do anfitrião sinalizado, incluindo o endereço de origem e o nome completo da consulta.
- Filtre por etiquetas longas ou de alta entropia sob um único domínio principal.
- Compare o volume e os tipos de registo desse anfitrião com a sua própria linha de base, e não com o ponto de acesso mais movimentado do edifício.
- Correlacione o padrão com o dispositivo ou processo que efetua as pesquisas. Em equipamentos de convidados não geridos, poderá ter apenas um MAC e um SSID. Ainda assim, é melhor do que um contador para todo o edifício.
Depois, isole o dispositivo, verifique a reputação do domínio principal e guarde os registos antes de alterar a política do resolvedor ou limpar o cliente. Se o nome já for reconhecidamente malicioso, um DNS sinkhole pode impedir a conclusão da pesquisa seguinte enquanto resolve o problema do portátil. Não comece por eliminar o histórico que evidencia o beacon.
Force os clientes a utilizar resolvedores recursivos autorizados e bloqueie ou inspecione o DNS de saída direto sempre que o equipamento do local o permita. Conserve a telemetria de origem e do nome da consulta. Um dashboard apelativo que descarte a string de consulta não poderá mostrar-lhe a etiqueta codificada.
DNS encriptado e onde a deteção falha
Num WiFi partilhado, o telemóvel de um visitante pode utilizar DNS encriptado sem que o operador de rede veja os nomes consultados. Bloquear todos os resolvedores encriptados pode parecer uma solução simples, mas pode prejudicar aplicações legítimas e ferramentas de privacidade. Nenhuma das opções elimina a necessidade de compreender o que a rede ainda consegue observar.
Os atacantes podem transportar tráfego de comando e controlo através de protocolos encriptados. A página da CISA sobre túneis de protocolos descreve esta técnica. Com o DNS encriptado, um resolvedor ou monitor que dependa da leitura de nomes de consulta DNS convencionais perde essa visibilidade. Os operadores podem continuar a observar a temporização, o volume de tráfego, o comportamento do destino e os padrões de nova tentativa, mas estes sinais não revelam o texto oculto da consulta.
O que uma pontuação sólida em laboratório não lhe garante
Investigações baseadas em características comportamentais reportaram resultados sólidos em condições laboratoriais, onde os sistemas procuram padrões no tráfego em vez de inspecionarem o conteúdo das consultas. Esses resultados não se transpõem automaticamente para uma rede de convidados real. O conjunto de dispositivos, aplicações e definições de privacidade varia consoante o local, pelo que um padrão incomum num SSID pode ser normal noutro. Crie linhas de base por rede em vez de aplicar um limiar global único.
O bloqueio do DNS encriptado também pode perturbar serviços que os visitantes esperam utilizar. No WiFi partilhado, os operadores podem não controlar o dispositivo móvel ou não saber por que razão uma aplicação escolheu um resolvedor específico. Dê preferência ao resolvedor que opera, sempre que possível, e registe quais os clientes que não o utilizam.
Decida o que pode inspecionar, o que irá bloquear e como irá registar os falsos positivos. Com o DNS encriptado, a deteção depende mais de metadados específicos da rede e da política do resolvedor do que da leitura de cada nome de consulta.
Para uma análise mais detalhada sobre como o DNS over HTTPS altera a visibilidade da rede, considere quais os sinais que permanecem disponíveis quando os nomes das consultas são encriptados.
Escolha controlos ao nível do DNS que registem cada consulta
Os controlos funcionam em camadas. Nenhum deles, isoladamente, elimina o tunelamento. Em conjunto, reduzem o canal, mantêm-no visível e encurtam o tempo em que um implante permanece indetetado no WiFi para visitantes.
- Force resolvers autorizados. Aponte cada SSID para resolvers recursivos que opera ou em que confia, para que cada pesquisa seja visível e esteja associada a uma rede. Se os clientes puderem escolher qualquer resolver na Internet, os seus registos serão uma amostra e não um histórico completo.
- Feche o desvio. Bloqueie ou inspecione o DNS de saída direto onde os pontos de acesso o permitirem. Um túnel que nunca passe pelo seu resolver é invisível para todos os relatórios que criou no passo 1.
- Mantenha os campos corretos. Guarde o endereço de origem e o nome da consulta, e atribua-os por SSID e VLAN. Uma contagem de "pacotes DNS" sem o nome não revelará etiquetas codificadas.
- Trave nomes maliciosos conhecidos logo na pesquisa. A defesa contra ameaças deve bloquear retornos de comando e controlo a partir de dispositivos infetados e travar domínios conhecidos de phishing e malware antes de uma ligação ser iniciada. O dispositivo continua a tentar. A sessão nunca se estabelece.
- Associe repetições a um dispositivo. Correlacione pesquisas de domínios raros com o cliente ou processo. Um beacon é uma relação ao longo do tempo, não uma única cadeia maliciosa.
O Shield opera por trás de uma firewall e não em substituição desta, bloqueando a pesquisa de DNS antes do início de uma ligação. O Purple Shield é uma opção gerida ao nível do DNS nessa posição. Complementa a firewall e a análise de registos que já efetua. Não substitui nenhuma das duas e não elimina a necessidade de linhas de base por cliente.
Comece pela aplicação de políticas no resolvedor e pelo registo de dados. Deixe que essas linhas de base se consolidem ao longo de algumas semanas com tráfego real de convidados, incluindo um fim de semana movimentado e uma segunda-feira calma. Em seguida, ajuste as listas de bloqueio e os alertas contra etiquetas longas, picos num único domínio principal, combinações invulgares de registos e beacons discretos e regulares. Continuará a ter falsos positivos numa residência universitária ou num hotel. No entanto, terá menos do que aqueles que um limiar único para todo o edifício alguma vez gerou, e saberá qual o dispositivo a isolar quando o padrão se mantiver.
Purple Shield é uma solução de DNS de proteção para espaços, convidados e WiFi público. Verifica as pesquisas antes de as ligações se iniciarem, bloqueia domínios conhecidos de comando e controlo, phishing e malware, e mantém uma política por SSID, VLAN e espaço para que as redes partilhadas não sejam avaliadas por um único limiar global. Se pretende essa camada no WiFi que já gere, visite Purple Shield.