
O que é uma ameaça zero-day? Definição, exemplos, defesas
O que é uma ameaça zero-day? Saiba como os ataques zero-day exploram falhas sem correção, por que a janela de exposição é importante e como as defesas DNS em camadas reduzem o risco.
Published 16 de novembro de 2026
Está a gerir uma rede WiFi para visitantes, a responder a pedidos de suporte ou a verificar se os dispositivos da sua organização estão atualizados. De repente, surge um alerta de segurança: os atacantes estão a explorar uma vulnerabilidade e o fabricante ainda não lançou uma correção. Ainda não é possível resolver o problema através de uma atualização, mas manter tudo ligado como habitualmente também não parece seguro.
Esse é o desafio prático subjacente a uma ameaça de dia zero. Compreendê-lo começa com o fator tempo e avança depois para o que ainda é possível prevenir, observar e conter enquanto uma correção não está disponível.
Índice
- O que é e o que não é uma ameaça de dia zero
- Comparação entre vulnerabilidade, exploit e malware de dia zero
- Como se desenrola um ataque de dia zero passo a passo
- Por que a janela de exposição importa mais do que a gravidade
- O que a lacuna significa numa WiFi partilhada
- Casos reais de dia zero e os intervenientes por trás deles
- Defesas em camadas que reduzem a janela de exposição
- Confirme a sua exposição antes de escolher controlos
O que é e o que não é uma ameaça de zero-day
Uma ameaça de dia zero é um ataque que explora uma vulnerabilidade de software ou hardware antes de o fornecedor lançar uma correção, dando aos defensores zero dias de tempo oficial de remediação. O termo descreve a janela de exploração, não a antiguidade do software ou a experiência necessária por parte do atacante.
Um serralheiro descobre uma falha oculta numa fechadura que o fabricante nunca viu. A fechadura parece funcionar normalmente, mas alguém pode contorná-la e ninguém tem uma peça de substituição até que o fabricante produza uma.
O timing, e não a novidade, define o termo.
A distinção importante é entre um produto funcional e um produto seguro. Uma aplicação pode passar nas suas verificações habituais, aceitar utilizadores legítimos e, ainda assim, conter uma vulnerabilidade que um atacante saiba como ativar.
Uma falha também pode existir em inúmeras instalações do mesmo componente. As organizações não precisam de partilhar palavras-passe ou de comunicar entre si para estarem sujeitas à mesma exposição subjacente. Ter uma versão afetada em execução pode ser suficiente.
Três equívocos comuns
Os dias zero são sempre bugs completamente novos. A análise do Project Zero da Google sobre a exploração no terreno revelou que muitos dias zero observados eram variantes de vulnerabilidades comunicadas anteriormente. Um atacante pode encontrar outra rota através de uma falha que os programadores pensavam ter corrigido. A ausência de uma correção para essa rota específica é mais importante do que saber se alguém já viu um bug relacionado.
A aplicação imediata de patches resolve o problema. Esse conselho assume a existência de uma correção. Antes do lançamento, os operadores necessitam de medidas temporárias, como restringir o acesso, desativar uma funcionalidade afetada ou isolar um sistema vulnerável. Após o lançamento, ainda precisam de implementar a correção e verificar se funcionou.
Apenas atacantes com muitos recursos tornam os dias zero relevantes. Desenvolver um exploit e gerir uma rede exposta são problemas diferentes. Um hotel ou uma escola não precisa de ser um alvo dos serviços de inteligência para ter software vulnerável, e o seu operador continua a precisar de uma resposta quando a exploração se torna conhecida.
O padrão de um núcleo sólido rodeado por sistemas de suporte mais frágeis também surge fora do software convencional. A explicação da The Coin Course sobre os limites da segurança da blockchain para detentores salienta o mesmo paralelismo: uma tecnologia pode ser sólida enquanto as ferramentas que as pessoas utilizam para interagir com ela permanecem expostas.
Portanto, o que é uma ameaça de dia zero em termos práticos? É uma situação na qual os atacantes conseguem explorar uma vulnerabilidade antes de os defensores terem uma correção disponibilizada pelo fornecedor, e não necessariamente uma falha nunca antes vista ou uma campanha de um Estado-nação.
Comparação entre vulnerabilidade, exploit e malware de zero-day
Os alertas de segurança utilizam frequentemente vulnerabilidade, exploit, malware e ataque como se significassem o mesmo. No entanto, descrevem partes distintas do problema. Distingui-los ajuda a compreender o que um alerta realmente determina.
Comparação de termos de zero-day
| Termo | A Que Se Refere | Exemplo Prático |
|---|---|---|
| Vulnerabilidade de dia zero | Uma falha de software ou hardware não divulgada ou sem patch | Falha de memória desconhecida num equipamento VPN |
| Exploit de dia zero | A técnica ou código que tira partido da falha | Script que aciona a falha de memória remotamente |
| Malware de dia zero | Código malicioso que pode ou não depender de um dia zero | Dropper que instala um backdoor após um exploit de navegador |
| Ataque de dia zero | A campanha completa, desde o acesso inicial até ao impacto | Ransomware implementado após a conclusão de uma cadeia de exploits |
Uma falha sem correção não é necessariamente um dia zero. A partir do momento em que uma correção fica disponível publicamente, um dispositivo que não receba essa atualização permanece vulnerável, mas o seu operador enfrenta um problema de mitigação diferente.
Interpretar um alerta com precisão
Considere um hipotético equipamento de VPN. A vulnerabilidade é um erro de gestão de memória dentro do seu software. O exploit é o pedido concebido que transforma esse erro em acesso não autorizado.
Num cenário de browser diferente, um atacante pode utilizar um exploit para iniciar um dropper. Esse dropper é malware, não a vulnerabilidade em si. Se o atacante roubar credenciais e implementar ransomware em seguida, o ataque inclui toda essa sequência mais ampla.
Estas distinções também explicam por que razão desconhecido não significa invisível. Os defensores podem não reconhecer o pedido manipulado, mas ainda assim detetar um processo inesperado, uma autenticação invulgar ou um dispositivo a contactar um destino desconhecido.
O resumo executivo do Data Breach Investigations Report de 2025 da Verizon revelou que a exploração de vulnerabilidades foi responsável por 20% das falhas de segurança. Esta métrica abrange a exploração de vulnerabilidades de forma ampla, e não apenas de zero-days, pelo que não deve ser apresentada como uma taxa de falhas por zero-days.
Princípio de deteção: Nem sempre precisa de saber que falha um atacante utilizou para reconhecer que um dispositivo está a ter um comportamento perigoso.
Classificar os dias zero como indetetáveis confunde a incapacidade de reconhecer o exploit com a incapacidade de observar o ataque. O comportamento é algo que os defensores conseguem monitorizar, mesmo antes de os investigadores atribuírem um nome à falha subjacente.
Como se desenrola um ataque de zero-day passo a passo
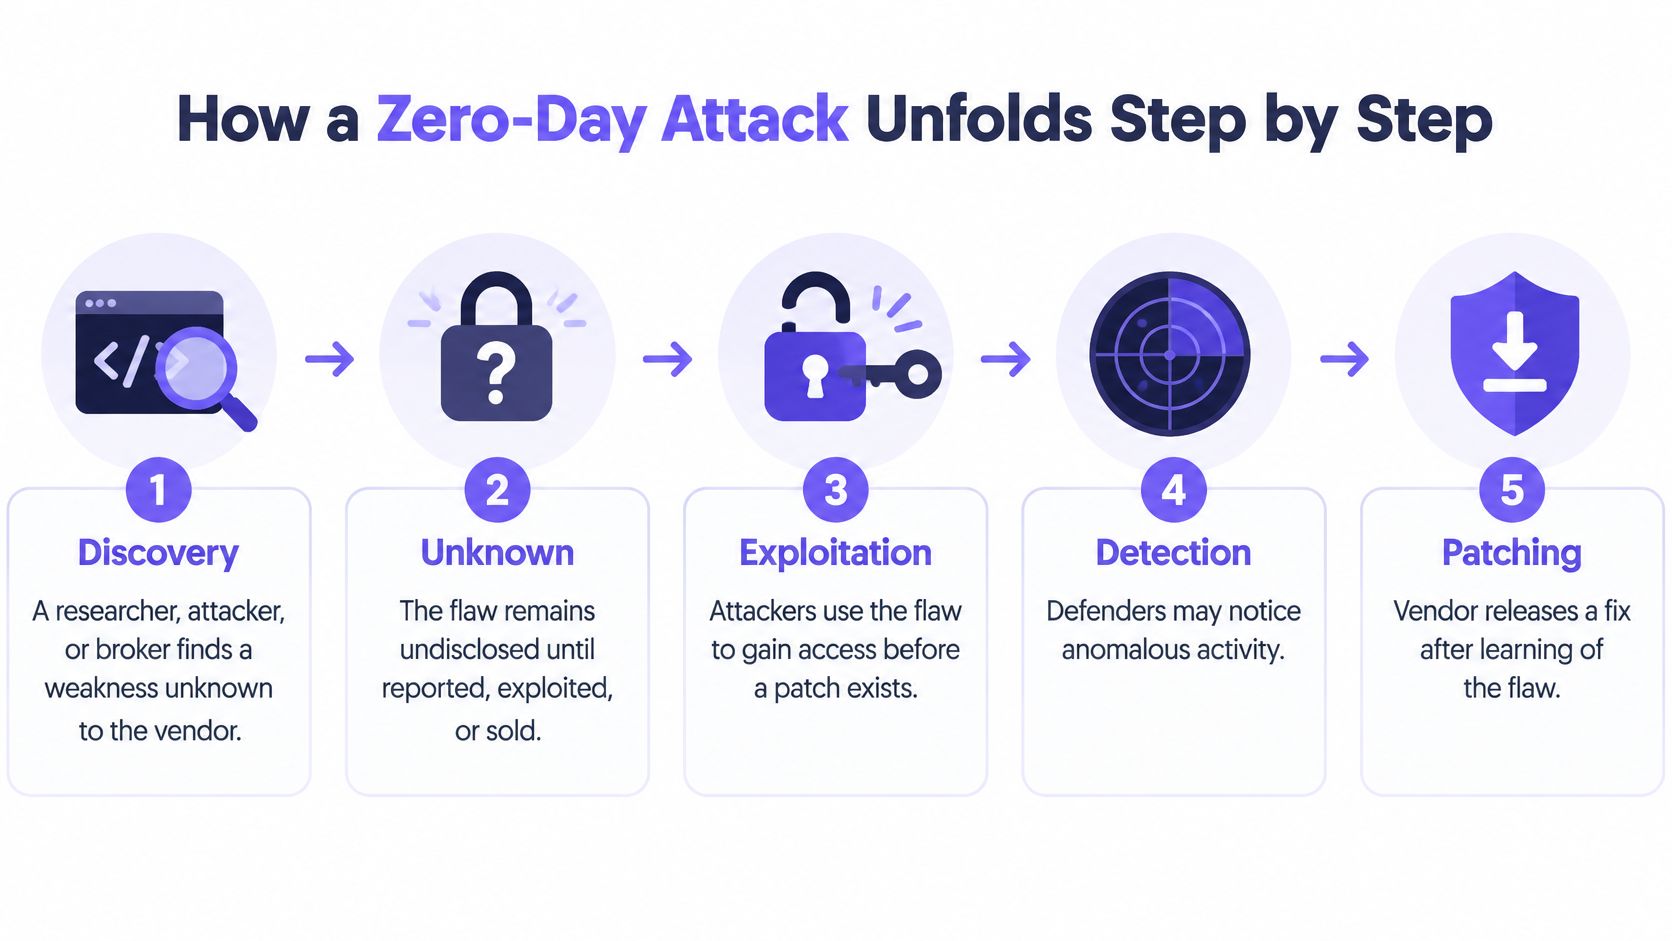
Um investigador, atacante ou intermediário pode descobrir uma vulnerabilidade antes de o fornecedor ter conhecimento dela. A descoberta por si só não significa que tenha ocorrido um ataque: um investigador pode comunicar a falha de forma privada para que o fornecedor a possa investigar.
O guia de reporte de vulnerabilidades da CISA descreve as vulnerabilidades de dia zero como sendo desconhecidas pelo fornecedor e comuns a todas as cópias afetadas de um componente. Essa fraqueza partilhada explica como um atacante pode reutilizar um exploit contra organizações sem qualquer relação entre si.
O ciclo de vida inclui descoberta, exploração, deteção e eventual reparação.
Onde os defensores podem interromper o ataque
Deteção. Alguém identifica um comportamento inseguro, como um serviço a processar incorretamente dados de entrada manipulados. Normalmente, os defensores não conseguem agir perante uma deteção secreta, mas podem reduzir a exposição antecipadamente removendo serviços desnecessários e mantendo a administração fora das interfaces públicas.
Desenvolvimento de exploits. O atacante desenvolve uma forma fiável de explorar a falha contra um produto ou versão específica. Quando for disponibilizado um aviso de segurança por parte do fornecedor, aplique a solução alternativa com precisão, incluindo qualquer reinício obrigatório ou restrição de funcionalidades.
Acesso inicial. O exploit atinge um browser, um gestor de anexos, uma VPN ou outro componente exposto. Restringir a acessibilidade pode evitar a entrega a um serviço vulnerável. A partir deste ponto, a filtragem de tráfego de saída também pode interromper tentativas de obter ferramentas ou de contactar a infraestrutura do atacante.
Escalação de privilégios. Um atacante com acesso limitado tenta obter permissões superiores. O princípio do menor privilégio restringe o que a conta ou processo inicial pode fazer, embora não garanta que uma falha de escalação em separado não consiga contornar essas restrições.
Movimento lateral. O atacante tenta aceder a outros anfitriões, credenciais ou serviços partilhados. A segmentação e as regras de acesso explícitas podem impedir que um dispositivo de convidado comprometido aceda a sistemas de colaboradores ou a interfaces administrativas.
Impacto. O atacante rouba informações, realiza espionagem, instala software de mineração de criptomoedas ou implementa ransomware. As equipas de resposta a incidentes devem isolar os sistemas afetados, preservar provas e investigar o alcance, em vez de tratarem uma ligação bloqueada como prova de mitigação total.
Nem todas as campanhas seguem rigorosamente esta sequência. Alguns atacantes já possuem privilégios mais elevados após o acesso inicial; outros nunca precisam de ir além do primeiro dispositivo.
Compreender a comunicação de comando e controlo ajuda a explicar um ponto de interrupção importante: um atacante pode necessitar de um canal de saída mesmo após explorar o dispositivo com sucesso.
A divulgação não é a remediação. O conhecimento público pode surgir antes de haver uma correção. A disponibilização de uma correção por parte do fornecedor elimina a ausência de solução, mas a exposição de cada organização continua até que seja aplicada uma correção eficaz ou que o caminho vulnerável seja eliminado de outra forma.
Por que razão a janela de exposição é mais importante do que a gravidade
A monitorização de incidentes no terreno (in-the-wild) do Google Project Zero reporta a descoberta de um novo exploit aproximadamente a cada 17 dias, em média, e uma média de cerca de 15 dias para corrigir uma vulnerabilidade que já esteja a ser explorada. São métricas diferentes, e não uma contagem decrescente que preveja quando a sua organização será atacada.
Um dashboard de segurança útil deve tornar visível o tempo decorrido de exposição, e não apenas apresentar uma classificação de gravidade.
Prazos de exposição a zero-day
| Métrica | Valor reportado | Contexto de origem |
|---|---|---|
| Novo exploit descoberto em circulação | Aproximadamente a cada 17 dias, em média | Acompanhamento do Google Project Zero citado acima |
| Tempo para aplicar patch numa vulnerabilidade explorada | Cerca de 15 dias, em média | Acompanhamento do Google Project Zero citado acima |
| Vulnerabilidades de dispositivos de perímetro totalmente remediadas | Cerca de 54% no prazo de um ano | Relatório da Verizon resumido no documento de cenários de ameaças da CISA |
| Tempo mediano de remediação de dispositivos de perímetro | 32 dias | Mesmo relatório da Verizon resumido pela CISA |
| Zero-days em circulação decorrentes de corrupção de memória | 39 de 58 (67%) em 2021 | Registos do Project Zero citados acima |
O que a lacuna significa em WiFi
partilhadasA corrupção de memória ocorre quando o software gere a memória de forma insegura. Dados manipulados podem alterar os dados ou o fluxo de execução, permitindo potencialmente a execução de código controlado pelo atacante. Para browsers, VPN e serviços expostos à rede, a contenção pode, portanto, ser urgente mesmo antes de um operador compreender a mecânica detalhada do exploit.
No WiFi para visitantes, normalmente não é possível inspecionar ou corrigir o computador portátil de um visitante. No entanto, pode preservar evidências de rede que associem um pedido suspeito a um SSID, local, sessão do dispositivo, carimbo de data/hora e domínio solicitado, em conformidade com as suas políticas de privacidade e retenção.
Mantenha esses campos utilizáveis em conjunto. O total de domínios bloqueados, por si só, não indica a quem está a responder que sessão requer atenção nem se o mesmo dispositivo continua a tentar aceder a outros destinos.
Este vídeo oferece outro formato para analisar este problema de segurança.
Uma estratégia para bloquear malware antes das atualizações da base de dados deve focar-se na atividade observável durante esse intervalo, em vez de prometer conhecimento antecipado de todas as falhas. A gravidade continua a ser importante, mas a questão operacional é durante quanto tempo uma vulnerabilidade acessível permanece exposta e o que um atacante pode fazer durante esse período.
Casos reais de zero-day e os agentes por detrás dos mesmos
Em 2010, o Stuxnet utilizou quatro vulnerabilidades de dia zero em conjunto com a falha MS08-067 anteriormente conhecida, encadeando vulnerabilidades para alcançar sistemas industriais.
Repare na combinação. Quatro falhas eram desconhecidas para os defensores, mas uma já era pública, e os atacantes continuaram a recorrer a ela porque as máquinas não tinham instalado a correção. Esta é a janela de exposição na prática: uma vulnerabilidade continua a ser útil para um atacante enquanto os sistemas acessíveis permanecerem sem patch, quer a falha seja secreta ou não. Fechar uma vulnerabilidade conhecida pode, por isso, ter relevância mesmo quando os defensores ainda não conseguem reparar uma desconhecida.
De campanhas excecionais ao planeamento operacional
Campanhas ao nível do Stuxnet são raras. Vulnerabilidades de dia zero exploradas não o são. A Google reportou 97 vulnerabilidades de dia zero exploradas em circulação durante 2023, em comparação com 62 em 2022, na sua análise da exploração de dias zero em 2023. Estes números dizem respeito à exploração observada no mundo real, e não meramente a falhas demonstradas por investigadores em laboratório.
Diferentes publicações de monitorização podem utilizar âmbitos distintos ou registos revistos; por isso, trate cada série como uma série, em vez de combinar totais de análises separadas numa tendência fabricada.
A atribuição também exige uma formulação cuidadosa. Os grupos de ciberespionagem apoiados por governos foram responsáveis por 29% das explorações atribuídas de dia zero em 2024, enquanto os fornecedores comerciais de spyware representaram 23,5%, de acordo com a reportagem do Cybersecurity Dive sobre a análise da Google.
Estes valores descrevem explorações atribuídas, e não a percentagem de todas as organizações atacadas. Não provam que um espaço comum tenha probabilidade de enfrentar a mesma campanha que um alvo de serviços de inteligência.
Um título em destaque explica quem atraiu as atenções. O seu inventário explica se a sua rede contém a tecnologia afetada.
Considere uma clínica a utilizar um dispositivo de acesso remoto vulnerável. As suas decisões imediatas dizem respeito a quem pode aceder ao dispositivo, se existe uma solução alternativa aplicável e como as equipas de resposta identificariam o uso indevido. A identidade final do atacante não elimina a necessidade dessas decisões, e o tempo já está a contar enquanto a clínica as toma.
Uma escola, um hotel ou uma biblioteca podem utilizar o mesmo método de preparação sem presumir que enfrentam o mesmo adversário. Comece com uma pergunta concreta: quais são os serviços expostos à Internet e quem é o responsável pela decisão de os restringir quando uma falha desconhecida se torna uma ameaça ativa?
Defesas em camadas que reduzem a janela de exposição
Camadas de defesa e os seus limites
| Controlo | O Que Bloqueia | O Que Não Consegue Bloquear |
|---|---|---|
| Correção (patch) ou mitigação do fornecedor | Exploração através da falha corrigida, assim que for aplicada com eficácia | Ataques que ocorreram antes da correção ou da solução alternativa |
| Desativação da funcionalidade exposta | Acesso através dessa funcionalidade quando totalmente desativada | Falhas noutros serviços ativos |
| Segmentação de rede | Movimento não autorizado entre sistemas devidamente separados | Comprometimento inicial dentro de um segmento |
| Menor privilégio | Ações que exijam permissões que a conta comprometida não possui | Atividade maliciosa dentro das suas permissões existentes |
| DNS de proteção | Pesquisas para destinos identificados e bloqueados como maliciosos | A execução do próprio exploit no dispositivo |
| Deteção e registo (logging) de endpoints | As deteções suportadas podem desencadear a contenção; os registos apoiam a investigação | Atividade que não produza telemetria recolhida ou reconhecível |
Nenhum controlo isolado cobre a totalidade do ataque. Uma correção aborda uma falha específica. A segmentação restringe onde um intruso pode chegar, enquanto a monitorização ajuda as equipas de resposta a reconhecer atividades que os controlos preventivos não detetaram.
Os controlos provisórios são essenciais quando não existe uma correção, quando a implementação exige testes ou quando o dispositivo afetado pertence a outra pessoa. O seu objetivo é reduzir os caminhos de ataque alcançáveis e limitar as consequências, e não certificar que um sistema vulnerável é seguro.
As camadas de defesa têm finalidades diferentes.
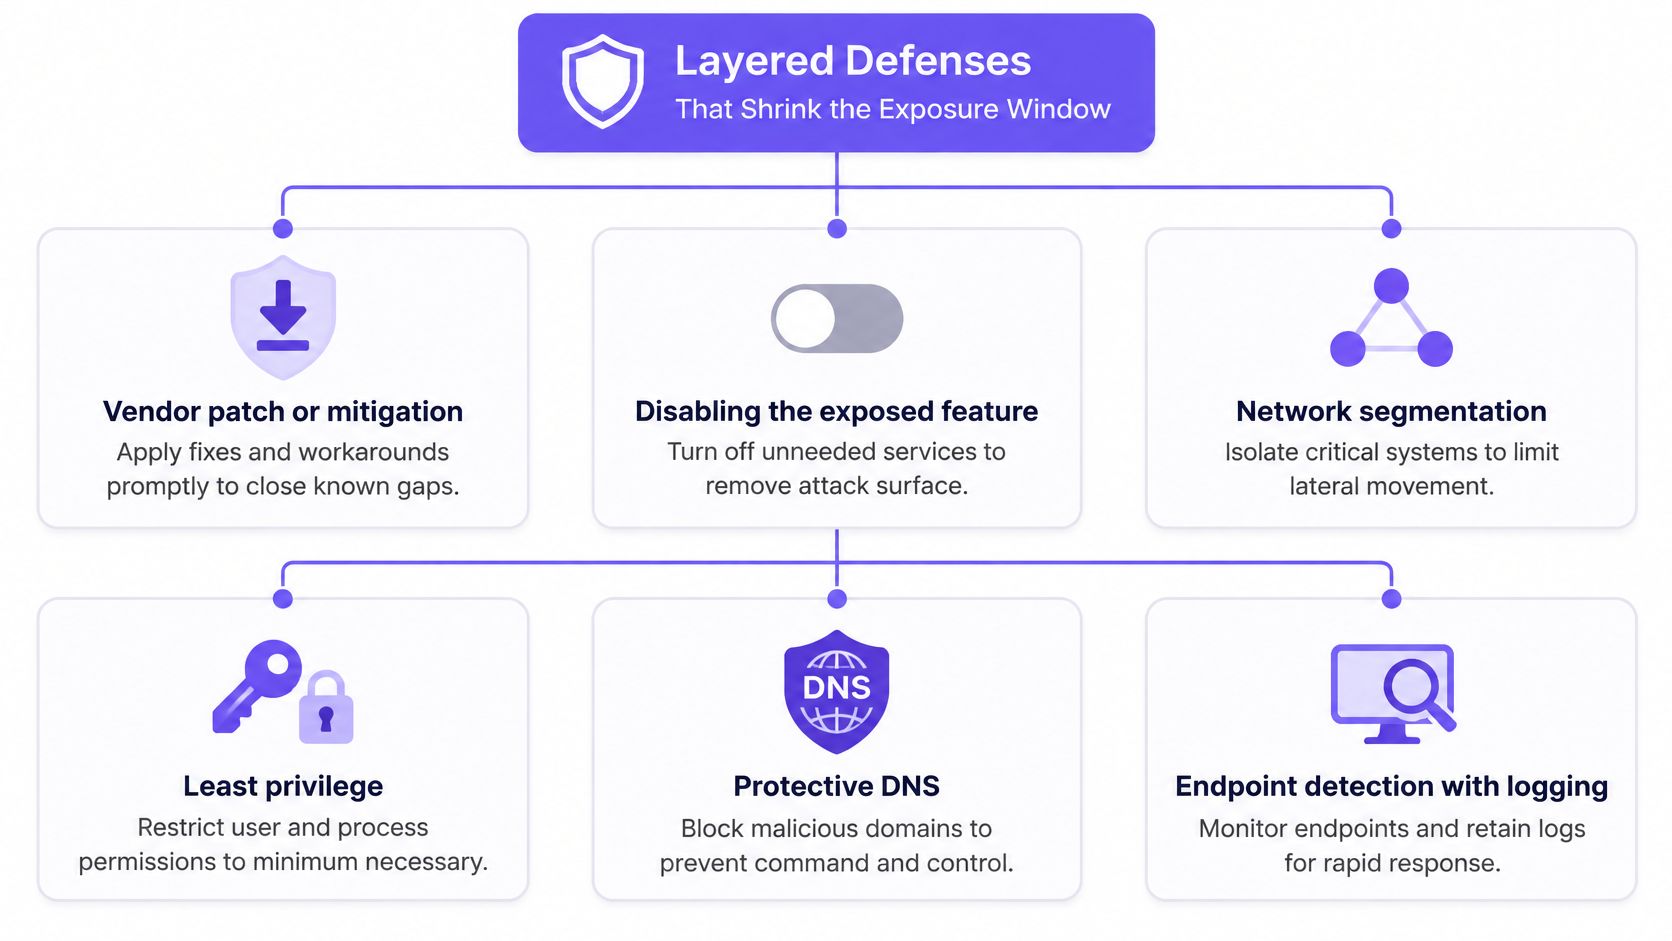
Um plano prático de janela de correção
Aplique as mitigações do fornecedor. Faça corresponder o aviso de segurança ao produto exato, à versão e às funcionalidades ativadas. Registe o que foi alterado para que outro administrador o possa verificar.
Restrinja funções expostas e a administração. Desative a funcionalidade afetada sempre que for viável. Limite o acesso de gestão a caminhos administrativos autorizados, em vez de o deixar acessível a partir de redes de convidados ou da Internet pública.
Isole a infraestrutura vulnerável. Reveja as permissões reais de tráfego, e não apenas os nomes das VLAN. Um segmento separado oferece pouca proteção se regras de acesso abrangentes continuarem a permitir ligações a serviços confidenciais.
Aumente o nível de registo e inspecione a atividade de saída. Atribua a alguém a responsabilidade de rever alertas e definir as medidas a tomar. Recolher mais eventos sem um responsável pela resposta não garante contenção.
Bloqueie destinos maliciosos na resolução de DNS. Utilize informações de ameaças atualizadas e investigue pedidos bloqueados repetidos. Um dispositivo que tente repetidamente aceder à infraestrutura de atacantes pode necessitar de isolamento, e não apenas de mais uma regra de bloqueio.
Aplique patches, verifique e avalie possíveis comprometimentos. Confirme a versão instalada e o estado da funcionalidade vulnerável. Se a exploração já puder ter ocorrido, siga as orientações de recuperação do fornecedor e o seu processo de resposta a incidentes.
Onde o DNS protetor se enquadra
O DNS protetor avalia uma pesquisa de domínio antes de o dispositivo receber uma resposta utilizável para o destino solicitado. Pode aplicar proteção ao nível da rede ao tráfego BYOD (bring-your-own-device) não gerido sem um agente no endpoint, desde que esses dispositivos utilizem o caminho de resolução protegido.
A sua eficácia depende da inteligência sobre os destinos e da aplicação das regras. Ligações diretas por IP, resolvers contornados e infraestruturas maliciosas ainda não reconhecidas podem ficar fora dessa proteção. Avaliar feeds de informações sobre ameaças significa, portanto, considerar a sua atualidade, o contexto e a forma como as deteções se convertem em políticas aplicáveis.
A filtragem de DNS pode reduzir a oportunidade de um atacante comunicar com sucesso; mas não reduz o tempo de desenvolvimento de patches do fornecedor nem repara o dispositivo. Mantenha os objetivos distintos: prevenir o acesso onde for possível, conter o comprometimento, detetar comportamentos suspeitos e bloquear as comunicações de retorno (callbacks) do atacante.
Confirme a sua exposição antes de escolher controlos
Antes de comprar ou ativar outro controlo, determine o que a sua rede expõe.
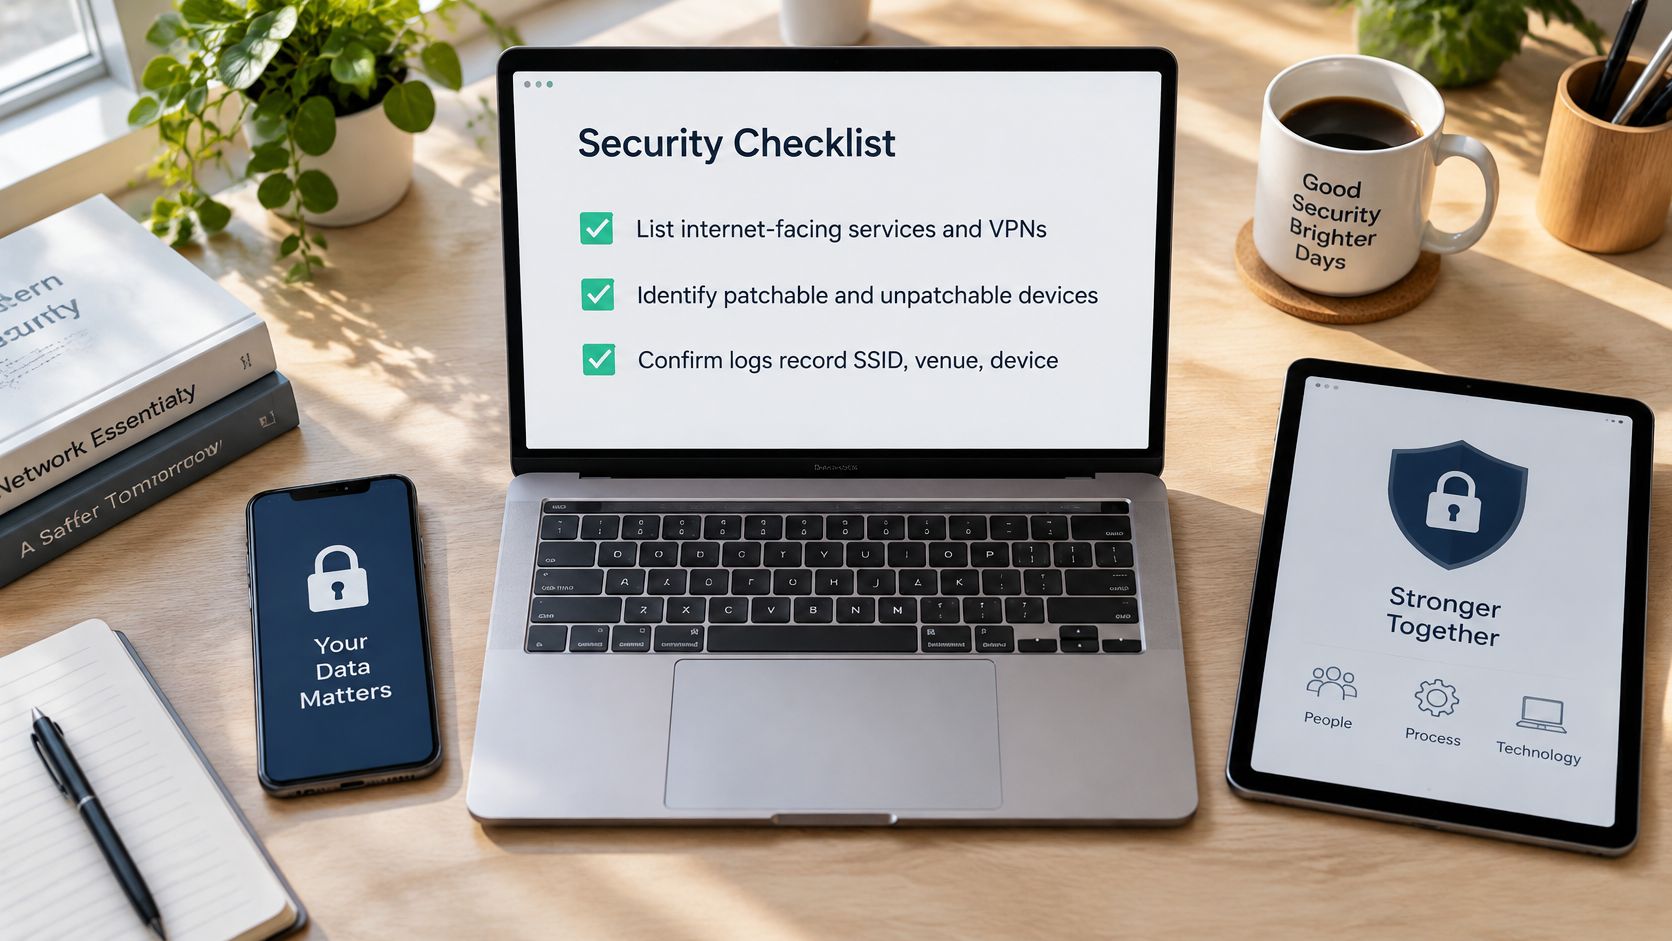
- Liste os serviços expostos à Internet e as VPN. Inclua a administração remota e os equipamentos geridos por fornecedores externos. Atribua um responsável a cada serviço.
- Separe os dispositivos que podem receber patches dos dispositivos não geridos. Distinga os equipamentos da organização dos computadores portáteis de visitantes, telemóveis pessoais e dispositivos de prestadores de serviços.
- Teste as suas evidências. Confirme que os registos permitem aos técnicos de resposta associar o SSID, o espaço, a sessão do dispositivo, o carimbo de data/hora e o domínio solicitado.
- Verifique as mitigações atuais dos fornecedores. Registe quais se aplicam, quem pode autorizar perturbações no serviço e como irá verificar a alteração.
- Escolha deliberadamente as categorias de ameaças de DNS. Priorize destinos maliciosos e de comando e controlo e, em seguida, avalie categorias mais rigorosas face às necessidades legítimas dos utilizadores.
Utilize a lista de verificação com a pessoa que gere a sua rede, e não apenas com quem adquire serviços de segurança.
Faça corresponder o controlo à propriedade da rede
Num parque gerido de equipamentos de escritório, os controlos de endpoint e a implementação coordenada de patches podem alcançar os dispositivos diretamente. As redes de convidados, públicas, escolares, hospitalares e de hotelaria enfrentam uma limitação diferente: o operador muitas vezes controla a conectividade, mas não o dispositivo ligado.
O DNS de proteção adequa-se a essa função ao nível da rede. As políticas podem refletir o SSID, o VLAN, o espaço e a hora do dia, em vez de assumirem que os sistemas do pessoal e os dispositivos dos visitantes devem receber um tratamento idêntico.
Purple Shield bloqueia comunicações de comando e controlo e domínios conhecidos de phishing e malware logo na consulta, para que a ligação nunca chegue a iniciar-se. Os nossos relatórios mostram os URL bloqueados, a análise de ameaças e a utilização em cada espaço e em cada rede, com a política visível ao lado; os operadores podem analisar evidências e ajustar a política a partir de um único painel de controlo. Conseguimos entrar em funcionamento em poucos minutos, sem novo hardware nem alterações à firewall.
Essa cobertura não é uma garantia contra a execução local de um exploit inédito. Mantenha a atribuição de responsabilidades pelas correções, a segmentação e a resposta a incidentes ativas, e verifique de que forma os dispositivos utilizam o seu serviço de DNS protegido.
Execute primeiro a lista de verificação de exposição. Depois, selecione os controlos de acordo com os recursos que possui, o que pode alterar e as ações do atacante que precisa de interromper.
O Purple Shield oferece DNS de proteção e gestão de políticas ao nível da rede para WiFi pública e para visitantes, ajudando os operadores a bloquear destinos maliciosos enquanto as correções de endpoints não estão disponíveis ou estão fora do seu controlo. Visite o Purple Shield para explorar a cobertura para os seus espaços e traga a sua lista de verificação de exposição para uma conversa sobre implementação e relatórios.