
Reduzir o consumo de largura de banda em WiFi de vários locais: Métodos Comprovados
Reduza o consumo de largura de banda em WiFi partilhadas com compressão, colocação em cache, bloqueio de anúncios e QoS. Meça primeiro e, em seguida, aplique as correções que poupam mais dados.
Published 6 de novembro de 2026
Um hotel movimentado, um campus ou um local público pode ter muita capacidade mensal e, ainda assim, ter dificuldades quando os convidados chegam, abrem os mesmos websites e começam a transmitir em simultâneo. A solução nem sempre é uma ligação mais rápida: primeiro, descubra qual é o tráfego evitável, quais os conteúdos que podem ser reduzidos e quando é que a procura está a sobrecarregar a rede. Para reduzir a utilização da largura de banda sem tornar o WiFi frustrante, meça cada alteração em função dos bytes poupados e da experiência obtida pelos utilizadores.
Índice
- Técnicas classificadas por poupança e esforço
- Como medir para onde vai a sua largura de banda
- Como comprimir o tráfego Web sem desperdiçar CPU
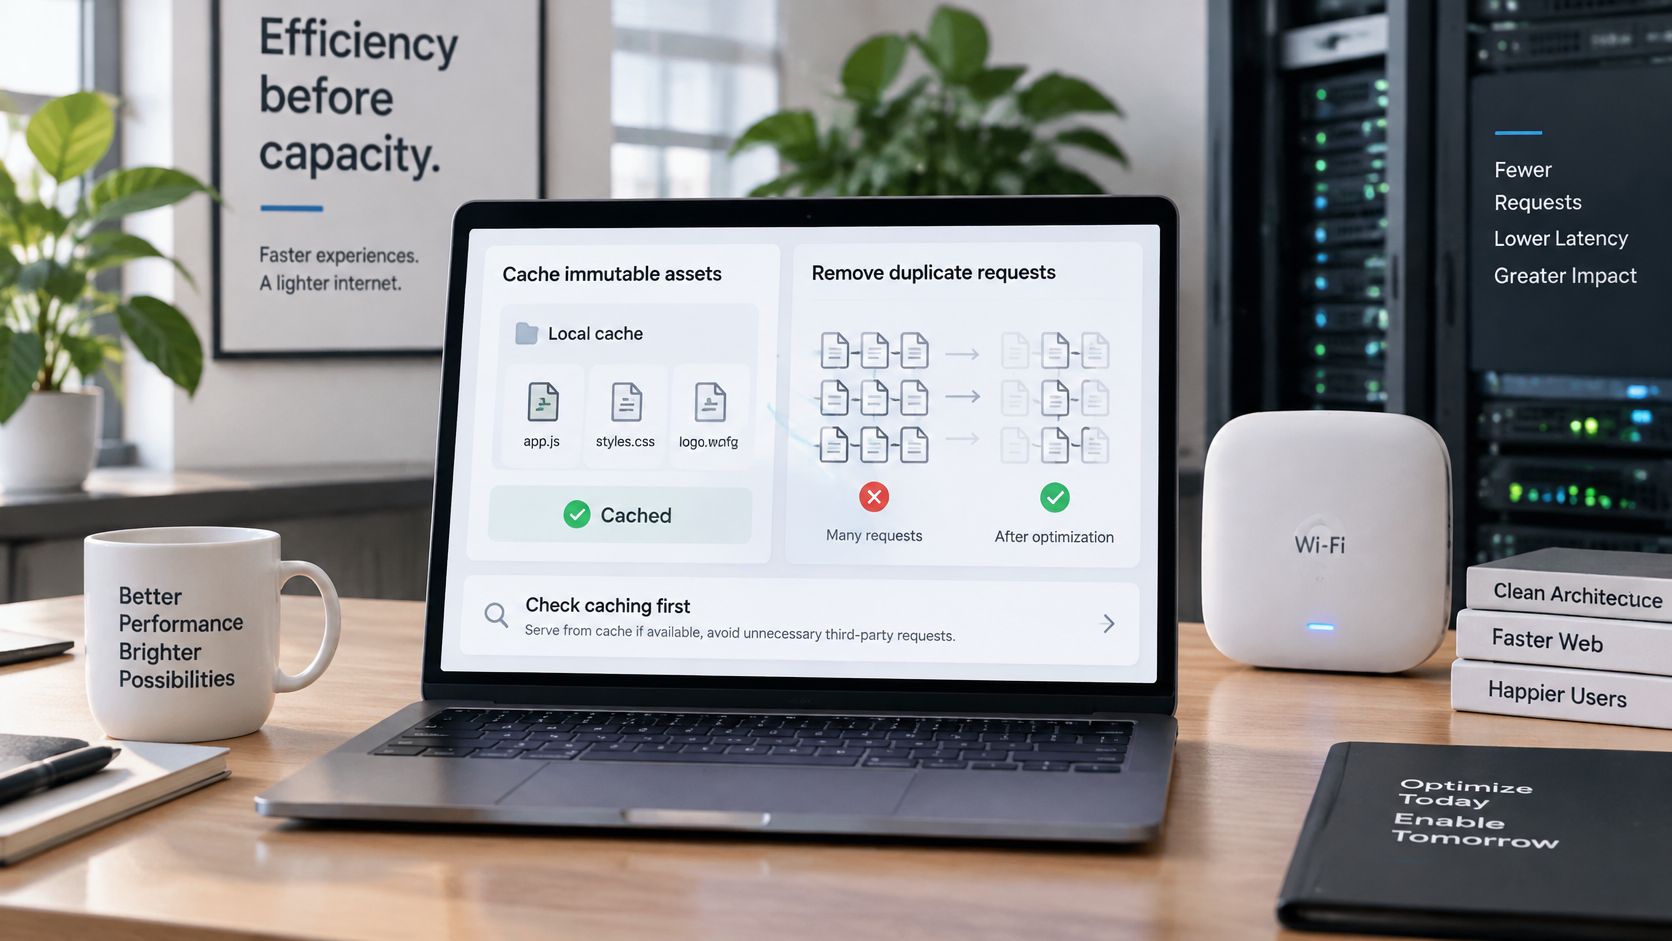
- Reduzir transferências repetidas e pedidos de terceiros
- Agendar o pico de procura nas redes dos locais
- Escolha a sua primeira alteração e confirme-a
Técnicas classificadas por poupança e esforço
Comece pelo tráfego que a sua rede pode reduzir com o menor custo operacional. Esta classificação é uma lista prática de prioridades e não uma promessa de que todas as técnicas proporcionarão a mesma poupança em todos os locais.
| Técnica | Poupança medida | Esforço | Comece por aqui quando |
|---|---|---|---|
| Compressão de resposta HTTP | 59-82% de dados de resposta compressíveis num rastreio do MIT | Baixo | Páginas maioritariamente de texto predominam em SSIDs públicos e de convidados |
| Compressão de pedidos individuais | 26-34% de bytes de pedido num rastreio do MIT | Médio | Aplicações e portais enviam muitos pedidos pequenos |
| Armazenamento em cache de objetos estáticos repetidos | 16,2-29% do tráfego externo num benchmark de CDN | Médio | Os mesmos recursos são carregados para muitos convidados |
| Armazenamento em cache web eficaz | Volume de tráfego 17% inferior num estudo sobre smartphones | Médio | O tráfego de convidados inclui visitas repetidas |
| Bloqueio de anúncios e rastreadores | Cerca de 225 MB por dia para um utilizador típico numa análise de 2025 a 119 websites | Baixo | Pedidos de terceiros recorrem em SSIDs públicos e de convidados |
| Modelação de picos e QoS | Nenhuma percentagem fiável reportada | Médio a elevado | Eventos ao vivo criam curtos períodos de congestionamento |
| Todas as técnicas combinadas em camadas | Até 74,5% do volume original em todo o tráfego medido num estudo sobre smartphones | Elevado | Redes com múltiplos locais necessitam de uma arquitetura coordenada |
As medições têm âmbitos diferentes. A compressão de respostas aplica-se à parcela compressível dos dados, enquanto a poupança com a colocação em cache depende da frequência com que o conteúdo se repete e se pode ser armazenado em segurança. O resultado do bloqueio de anúncios provém da navegação de um utilizador típico, não sendo uma previsão para todos os locais. A análise de 2025 sobre tráfego de publicidade e rastreio dá aos operadores um motivo para contabilizarem os pedidos de terceiros como procura, em vez de se focarem apenas em grandes descargas.
A colocação em cache, a compressão e a codificação delta combatem diferentes tipos de desperdício: o conteúdo inalterado não precisa de ser transferido novamente, a redundância estatística pode ser comprimida e a codificação delta pode enviar apenas o que mudou. Um estudo da Universidade do Minnesota sobre o tráfego de smartphones concluiu que a combinação de colocação em cache, compressão de ficheiros e codificação delta reduziu todo o tráfego medido para 74,5% do seu volume original. Este resultado é um argumento a favor da sobreposição de camadas, e não uma meta garantida para a sua rede. Os resultados do estudo sobre a redução combinada de tráfego mostram por que razão um controlo raramente substitui os outros.
Para um operador com vários locais, priorize as técnicas com base em evidências locais: meça a maior fonte de bytes evitáveis e, em seguida, escolha o controlo correspondente. Também pode rever a filtragem de DNS para redes com vários locais à medida que planeia como gerir destinos indesejados nos vários locais. Para uma visão independente do desempenho do ponto de venda e dos seus fatores contributivos, explore o desempenho do ponto de venda.
Como medir para onde vai a sua largura de banda
Uma linha de base útil deve mostrar para onde vão os bytes, quando ocorre o congestionamento e quais as pessoas ou serviços afetados. Sem ela, uma grande transmissão de vídeo num único SSID pode parecer um problema de capacidade em toda a infraestrutura, e uma alteração de política pode parecer bem-sucedida apenas porque menos pessoas utilizaram a rede nesse dia.
Extraia o total de bytes por SSID e por local. Registe um dia de semana normal e um evento de pico conhecido, utilizando a mesma janela de relatórios para ambos. Mantenha os segmentos de rede de convidados, funcionários, pagamentos e outros separados, para que um grupo com muito tráfego não oculte o que está a acontecer noutros locais.
Classifique os destinos por bytes, e não por número de pedidos. Liste os principais domínios por volume de dados. O número de pedidos continua a ser importante, mas um domínio contactado frequentemente pode transportar poucos dados, enquanto um único serviço de vídeo pode dominar a utilização total.
Agrupe o tráfego por tipo de conteúdo. Separe HTML, CSS, JavaScript, imagens e vídeo de ficheiros já comprimidos, como arquivos ZIP e vídeo MP4. Isto revela qual o tráfego elegível para compressão e qual o que necessita de outra abordagem.
Conte os pedidos repetidos para o mesmo objeto no espaço de uma hora. Ativos estáticos repetidos sugerem uma oportunidade de colocação em cache, especialmente quando muitos convidados visitam os mesmos sites. Distinga os pedidos repetidos que podem ser servidos a partir de uma cache dos pedidos de conteúdo personalizado ou dinâmico.
Identifique a quota de terceiros. Identifique os pedidos para domínios além do site que o convidado escolheu visitar, incluindo publicidade, rastreio e serviços incorporados. Isto ajuda a estimar quanto tráfego provém de dependências da página e não do conteúdo principal.
Registe o débito de pico e a latência em cada SSID. Compare essas medições com o total de bytes e tentativas para distinguir um problema de volume de um problema de contenção ou de fracos sinais de rádio. Uma única aplicação de elevado tráfego numa rede não deve desencadear uma restrição geral para todos os convidados.
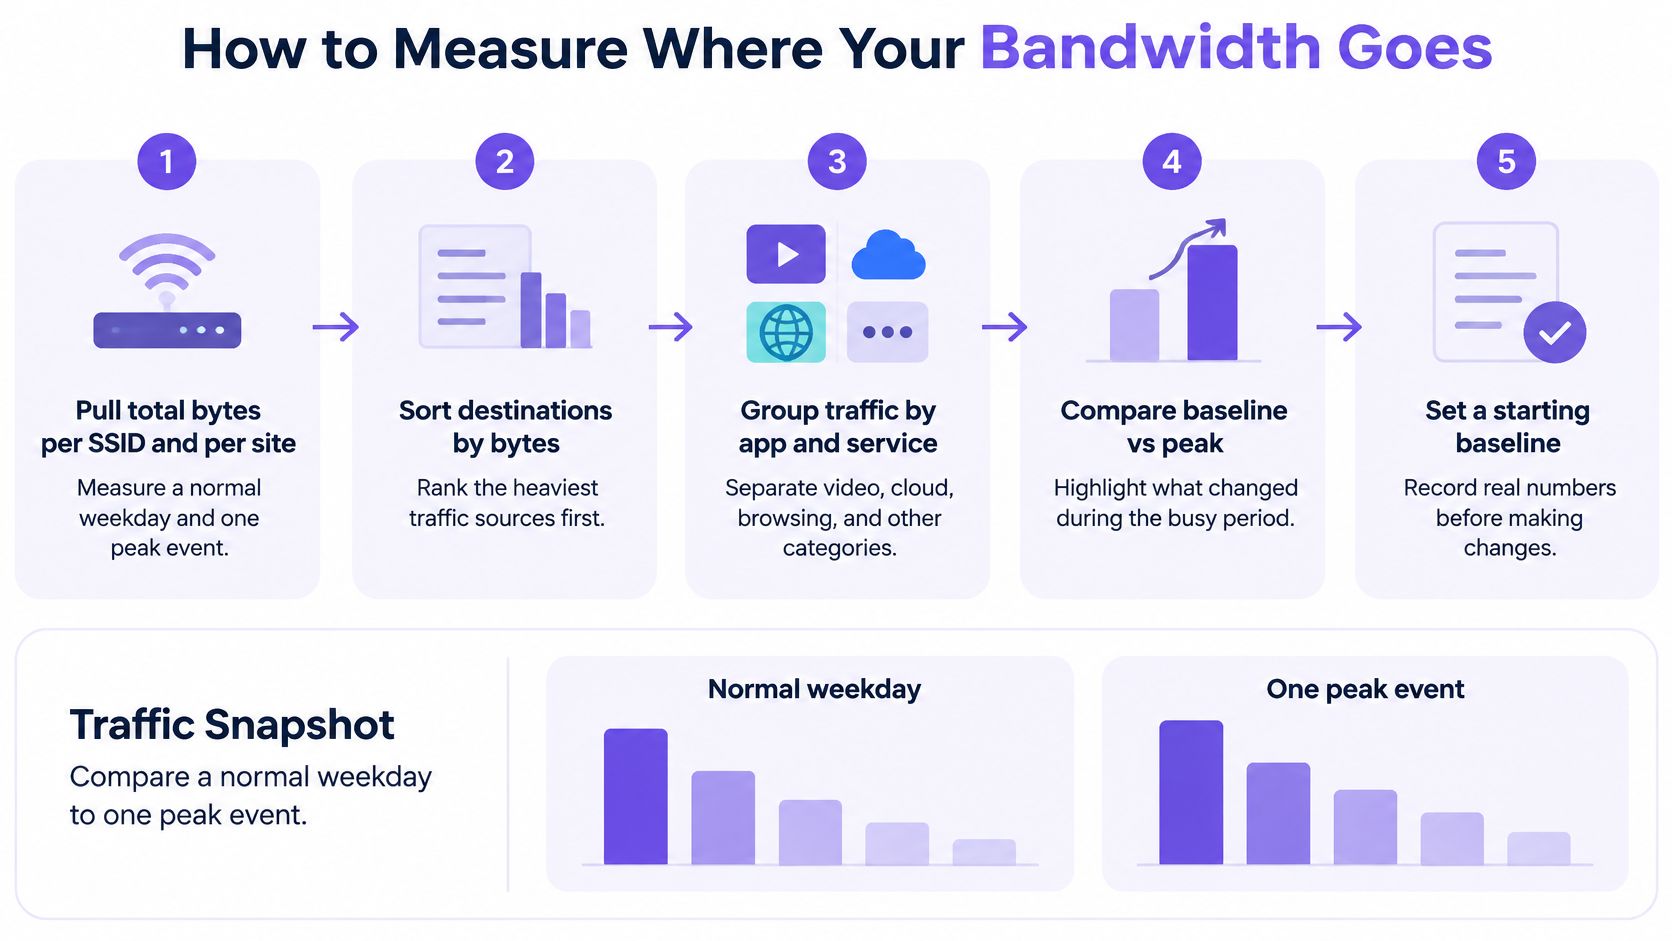
Mantenha a linha de base suficientemente simples para que todos os locais a consigam manter. Um registo reutilizável deve incluir o total de bytes, os domínios mais acedidos e o débito máximo por local, com o SSID e o período de observação claramente identificados. Adicione relatórios de latência e de quebras quando comparar alterações, para que uma queda no tráfego não seja confundida com uma melhoria caso os convidados deixem de conseguir aceder ao que precisam.
Como comprimir o tráfego web sem desperdiçar CPU
A poupança com a compressão depende de que parte do tráfego é compressível e de como a compressão é aplicada. Uma avaliação do World Wide Web Consortium sobre o HTTP/1.1 concluiu que a compressão de transporte reduziu os pacotes transmitidos em cerca de 16% e encurtou o tempo de recuperação em cerca de 12% em pedidos de página efetuados pela primeira vez; a combinação de técnicas do HTTP/1.1 gerou poupanças de largura de banda entre 2% e 40%. Estes números são um lembrete útil de que deve esperar uma variação e não uma redução fixa em todas as redes. A avaliação do HTTP/1.1 por parte da W3C também ilustra por que razão os resultados dependem das técnicas utilizadas em conjunto.
Utilize esta sequência de implementação:
Ative o Brotli ou o gzip para respostas baseadas em texto. Comece com HTML, CSS, JavaScript, JSON e texto simples. Estes formatos contêm frequentemente padrões repetidos que comprimem bem, ao contrário de multimédia já comprimida.
Testes de compressão de transmissão para transferências mais longas ou agregadas. Rastreios do MIT revelaram que a compressão de transmissão pode aumentar a poupança em relação à compressão por resposta. Num dos rastreios, reduziu a parte compressível em 80% e diminuiu o total de bytes transmitidos em 35%. Os resultados dependem do mix de tráfego, por isso meça o resultado na sua própria SSID.
Igbore formatos que já estejam comprimidos. JPEG, PNG, MP4, ZIP e cargas úteis encriptadas são maus candidatos para uma segunda passagem de compressão. Voltar a processá-los pode consumir CPU sem reduzir significativamente a transferência.
Defina um tamanho mínimo de resposta através de testes. Respostas muito pequenas podem ter poucos ganhos assim que a estrutura e os metadados são contabilizados. Compare alguns limites em vez de presumir que um único valor servirá para todas as aplicações.
Meça bytes, CPU e latência em conjunto. Mantenha a alteração apenas se a redução nos bytes transmitidos justificar o processamento extra e a latência visível para o utilizador permanecer aceitável. O conteúdo HTTPS que a rede não consegue inspecionar não pode ser comprimido por um intermediário, pelo que os controlos ao nível do DNS para destinos indesejados podem complementar a compressão sem a substituir.
Teste a política numa SSID durante uma semana, registe as mesmas medições antes e depois e verifique se existem erros de aplicação antes de a expandir. Se a manutenção do site fizer parte do seu fluxo de trabalho de desempenho, explore o ciclo de vida atualizado do site de teste como um exemplo separado de uma alteração nas operações web para avaliar e gerir.
Reduzir downloads repetidos e pedidos de terceiros
Antes de aumentar a capacidade da ligação, verifique se os convidados continuam a descarregar os mesmos objetos ou a carregar serviços de terceiros que acrescentam pouco valor à visita. Uma análise de referência cobrindo 7,7 mil milhões de pedidos HTTP e 290 TB de tráfego concluiu que a colocação em cache colaborativa poderia reduzir o tráfego externo entre 16,2% e 29%. O seu cenário idealizado de cache infinita poderia servir 31% do tráfego do IXP localmente, o que representa um limite teórico e não um resultado esperado para um local individual. A análise de referência da CDN e da colocação em cache apoia a realização de testes a pedidos repetidos antes de se comprometer com mais capacidade.
Armazene em cache o que pode ser reutilizado com segurança
Atribua períodos de validade longos a ativos imutáveis. Imagens, tipos de letra e scripts com versão podem, por norma, ser armazenados em cache durante mais tempo quando o nome do ficheiro muda sempre que o ficheiro subjacente se altera. Isso permite que os visitantes recorrentes reutilizem conteúdo não alterado em vez de o transferirem novamente.
Revalide objetos dinâmicos. Utilize ETags ou cabeçalhos Last-Modified para que um servidor possa confirmar que uma resposta em cache continua atualizada. Isto evita servir cegamente conteúdo desatualizado, reduzindo simultaneamente transferências desnecessárias quando um objeto não mudou.
Meça ambas as taxas de acerto. Uma taxa de acertos em cache (cache hits) conta os pedidos bem-sucedidos, enquanto uma taxa de acertos por byte mostra quantos dados esses acertos pouparam. Muitos ficheiros pequenos em cache podem produzir um bom número de pedidos sem fazer grande diferença na largura de banda total.
Testes durante os períodos de maior tráfego. O tráfego repetido é mais importante quando muitos convidados competem por capacidade. Compare os bytes entregues a partir da cache e os bytes obtidos externamente durante uma janela de pico, e não apenas uma média diária.
Remova os pedidos que não são necessários
Utilize a filtragem ao nível de DNS em SSIDs de convidados e públicos para bloquear publicidade indesejada, rastreio e outros destinos desnecessários antes que esses domínios sejam carregados. Mantenha as redes de funcionários e pagas sob políticas adequadas às suas diferentes necessidades. A análise de 2025 efetuada a 119 websites identificou 276 rastreadores exclusivos de 233 empresas e pedidos para 829 domínios de rastreio, o que reforça a razão pela qual os operadores devem medir o overhead de pedidos, bem como os carregamentos pesados. Alguns editores dependem de receitas publicitárias, e um bloqueio agressivo pode interferir com o funcionamento da página. As orientações sobre filtragem de DNS para bloqueio de publicidade na rede podem ajudar os operadores a ponderar como aplicar e monitorizar essas políticas. Para ver um exemplo de conteúdo de vídeo apresentado como destino de navegação, consulte a galeria do YouTube da GA.
Mantenha uma lista de permissões para domínios de reserva, pagamento e início de sessão, e utilize exceções de categoria quando um site precisar de um script de terceiros para funcionar. Acompanhe os pedidos bloqueados, a estimativa de bytes evitados, os efeitos de carregamento de páginas e os falsos positivos separadamente. Não guarde em cache respostas personalizadas ou com dados de autorização, pois isso pode expor as informações de um convidado a outro. Defina um plano de invalidação antes de ativar a colocação em cache de longa duração e avalie um filtro pela sua lista de quebras, bem como pela sua redução no tráfego.
Agendar o pico de procura nas redes dos locais
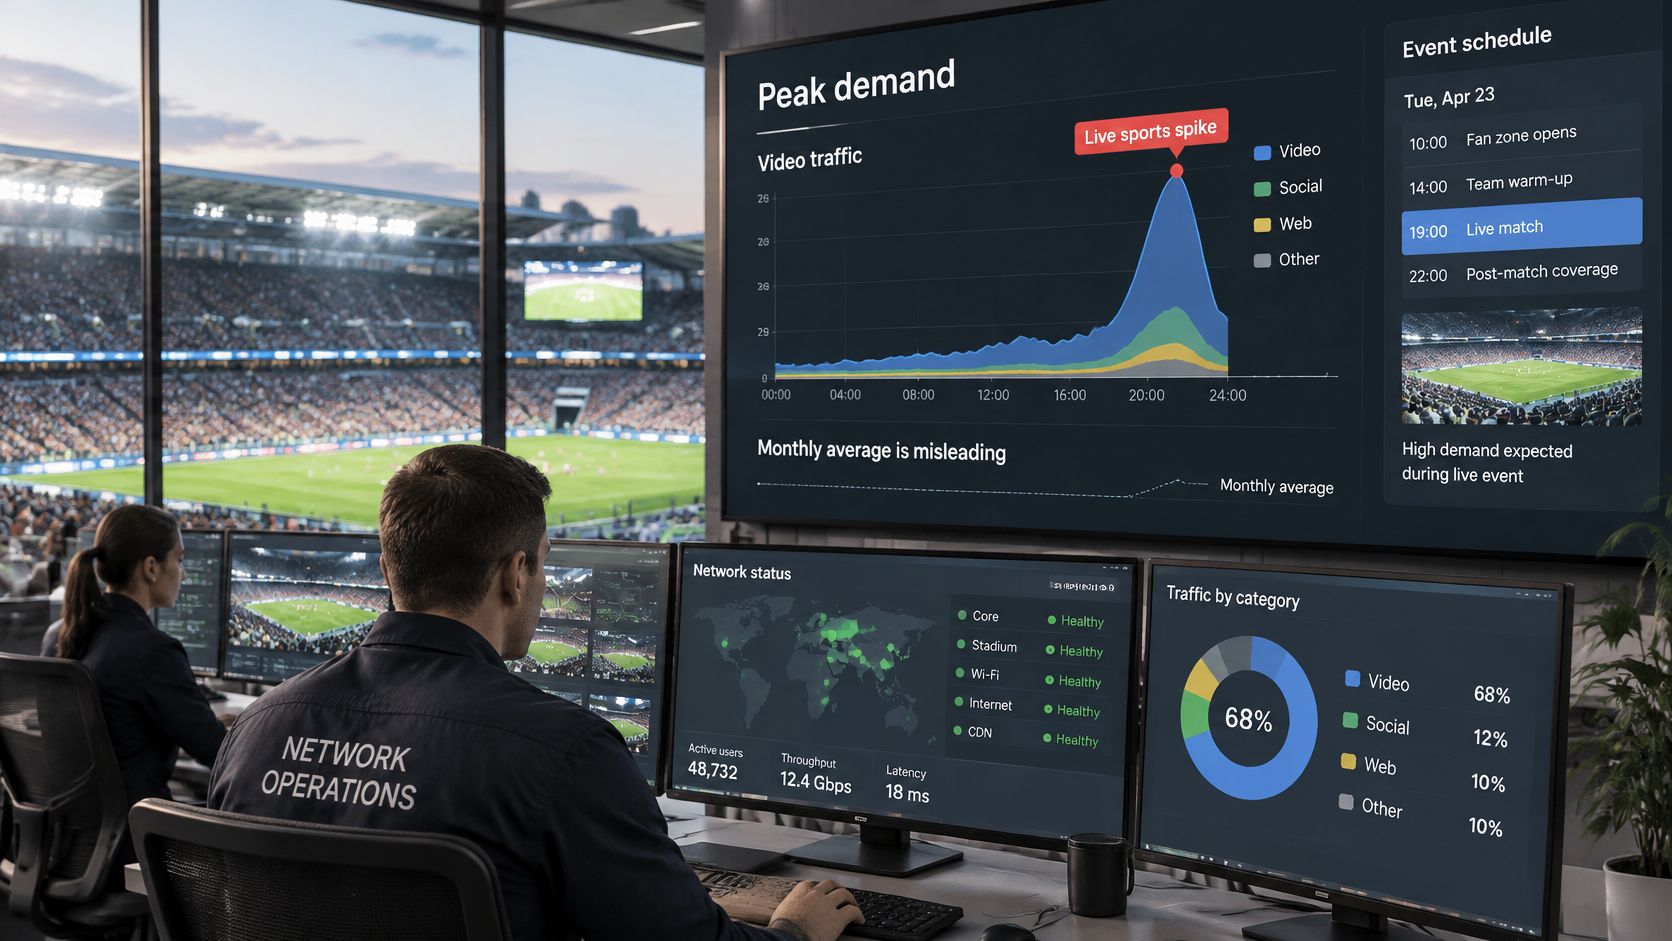
O consumo mensal é um indicador fraco da experiência dos convidados num local com muita afluência. Um pico curto e acentuado pode congestionar uma ligação partilhada, mesmo quando o consumo total ao longo do mês parece razoável. Os relatórios de tráfego de rede identificam o vídeo como a maior categoria de aplicações e assinalam que o desporto transmitido em direto pode gerar picos três a quatro vezes superiores ao consumo normal. O relatório sobre a procura em eventos ao vivo e o congestionamento em áreas públicas descreve também um estudo de 2025 em áreas públicas congestionadas, onde o débito de descarregamento convencional caiu para 6,2 Mbps sob carga elevada, enquanto uma abordagem sensível ao contexto atingiu os 10,1 Mbps.
Utilize um horário que proteja os serviços importantes sem aplicar um limite geral durante todo o dia:
Liste janelas de eventos previsíveis. Assinale dias de jogos, exibições, conferências e reuniões escolares, incluindo os períodos de preparação e encerramento, nos quais a equipa também possa necessitar de acesso fiável. Note quais os locais e SSIDs que têm probabilidade de ser afetados.
Aplique limites temporários à rede de convidados. Durante um evento, considere controlos mais rigorosos para streaming ou downloads de grandes dimensões na SSID de convidados. Mantenha a regra associada à janela de maior tráfego e reavalie-a quando o evento terminar, em vez de deixar a restrição ativa permanentemente.
Separe o tráfego operacional. Coloque a equipa, os pontos de venda e a atividade de pagamentos em redes com a sua própria prioridade. Um pico de streaming por parte dos convidados não deve impedir que um terminal de pagamento conclua uma transação.
Acompanhe a mistura de tráfego em tempo real. A visibilidade em tempo real deve mostrar quais as aplicações ou grupos de utilizadores que estão a originar um pico. Se o vídeo for dominante, molde esse tráfego em vez de limitar a navegação ou os serviços essenciais para todos.
Proteja o serviço, não apenas a capacidade. Uma política que poupa bytes mas deixa os hóspedes impossibilitados de concluir uma reserva ou pagamento falhou o seu teste operacional.
Compare a capacidade de débito, a latência, as tentativas e o tráfego bloqueado ou diferido durante a mesma janela de evento. Estas métricas mostram se a rede permaneceu utilizável e não apenas se transportou menos dados. Controlos agressivos podem empurrar os convidados para redes móveis já congestionadas, pelo que deve manter os limites proporcionais e verificar os relatórios dos convidados e da equipa. Para um contexto mais amplo sobre a proteção do acesso partilhado de convidados, consulte as orientações sobre WiFi segurança da rede de convidados.
Escolha a sua primeira alteração e confirme-a
Escolha a alteração que corresponde ao maior desvio na sua linha de base. Se o texto e os scripts dominarem, teste a compressão. Se os mesmos ficheiros estáticos forem recorrentes, tente a colocação em cache. Se os domínios de terceiros representarem uma atividade evitável, experimente a filtragem ao nível do DNS. Se a utilização aumentar acentuadamente por altura de eventos, molde a procura nesses momentos em vez de restringir todos os convidados ao longo do dia.
Escolha uma SSID ou um local como piloto. Escolha um local com relatórios fiáveis e um problema claro a resolver. Mantenha o âmbito suficientemente reduzido para que a equipa possa identificar falhas e relacioná-las com a alteração.
Aplique uma alteração e registe a comparação. Utilize os mesmos campos de referência antes e depois, incluindo o total de bytes, os principais domínios e o débito máximo. Mantenha as outras políticas de rede estáveis durante o teste para que o resultado seja mais fácil de interpretar.
Analise três métricas após duas semanas. Compare os bytes por sessão de convidado, o débito nas horas de ponta e os relatórios de falhas de convidados ou da equipa. Estes dados mostram se a política reduziu a procura, se ajudou durante os períodos de congestionamento e se continuou a permitir que as pessoas utilizassem serviços essenciais.
Proceda à implementação apenas quando o serviço se mantiver estável. Expanda para locais semelhantes quando a latência dos convidados permanecer aceitável e o número de falhas se mantiver baixo. Locais com públicos ou aplicações diferentes podem necessitar de uma política distinta, pelo que não deve tratar um piloto como prova de que todos os locais responderão da mesma forma.
Deixe que os resultados locais decidam se deve expandir a filtragem. Se os pedidos de terceiros forem o elemento discrepante, teste um filtro ao nível do DNS numa SSID e monitorize os pedidos bloqueados, a estimativa de bytes evitados e os problemas relatados no site de forma separada. Mantenha uma lista curta e revista de exceções para os serviços de que os convidados necessitam.
Um piloto bem-sucedido não se limita a mostrar menos bytes. Mostra que os hóspedes continuam a conseguir navegar, pagar, reservar e utilizar os serviços aos quais recorreram, enquanto a equipa consegue operar com fiabilidade durante os períodos de maior afluência. O objetivo é servir bem os clientes com o menor custo de largura de banda sustentável, e não minimizar os bytes a qualquer preço.
O
Purple Shield fornece DNS de proteção, filtragem de conteúdos, defesa contra ameaças e bloqueio de anúncios ao nível do DNS para WiFi de convidados e público WiFi, com políticas que podem ser aplicadas por SSID, local e horário. Se pretende testar como a filtragem e os relatórios se podem adequar à sua rede, visite o Purple Shield.