
Command and control কী? DNS ডিফেন্স সহ C2 ব্যাখ্যা করা হয়েছে
Command and control কী? C2 কীভাবে কাজ করে, আক্রমণকারীরা এটি কীভাবে ব্যবহার করে এবং সংযোগ করার আগেই DNS-লেয়ার ডিফেন্স কীভাবে কলব্যাকগুলিকে প্রতিরোধ করে তা জানুন।
Published ৭ নভেম্বর, ২০২৬
কমান্ড অ্যান্ড কন্ট্রোল (C2) হলো সাইবার আক্রমণের এমন একটি পর্যায় যেখানে কোনো আক্রমণকারী তার ক্ষতিগ্রস্ত করা সিস্টেমগুলির সাথে যোগাযোগ করে এবং সেগুলি পরিচালনা করে।
আপনি একটি হোটেল, ক্যাম্পাস বা হাসপাতালে গেস্ট WiFi পরিচালনা করছেন। একজন ভিজিটর একটি ল্যাপটপ কানেক্ট করেন, অ্যাক্সেসের শর্তাবলী মেনে নেন এবং ব্রাউজ করা শুরু করেন। আপনি যা দেখতে পান না তা হলো ল্যাপটপটি আগে থেকেই সংক্রমিত অবস্থায় এসেছে কিনা, বা ব্যাকগ্রাউন্ডে চলা কোনো সফটওয়্যার কোনো অ্যাটাকারের সাথে যোগাযোগ করার চেষ্টা করছে কিনা।
ডিভাইসটি আপনার নিজস্ব নয়, এবং এতে কোনো সিকিউরিটি এজেন্ট ইনস্টল করা আছে বলেও আপনি ধরে নিতে পারেন না। তবে এটি কীভাবে আপনার নেটওয়ার্ক ব্যবহার করে তা আপনি নিয়ন্ত্রণ করতে পারেন। ডোমেন নামের ওপর নির্ভর করে এমন কলব্যাকগুলোর জন্য, কানেকশনের অনুমতি দেওয়ার আগে ডেস্টিনেশন যাচাই করার জন্য DNS লুকআপ আপনাকে একটি দ্রুত সুযোগ প্রদান করে।
সূচিপত্র
- সহজ কথায় কমান্ড এবং কন্ট্রোল-এর অর্থ কী
- ইনফেকশন থেকে কমান্ড পর্যন্ত কীভাবে একটি C2 চ্যানেল কাজ করে
- সাধারণ C2 চ্যানেলগুলি এবং কীভাবে সেগুলি নেটওয়ার্কে মিশে যায়
- আক্রমণকারীরা কেন DNS এবং পরিবর্তনশীল ডোমেনের ওপর নির্ভর করে
- DNS সংকেত যা কলব্যাকের দিকে ইঙ্গিত করে
- কীভাবে DNS-লেয়ার ডিফেন্স একটি কলব্যাক বন্ধ করে
- ঘটনা ঘটার আগেই আপনার কলব্যাক ব্লকিং পরীক্ষা করুন
সহজ কথায় কমান্ড এবং কন্ট্রোল বলতে কী বোঝায়
একটি সংক্রমিত ল্যাপটপকে গ্যারেজে লুকানো একটি চুরি হওয়া গাড়ি হিসাবে চিন্তা করুন। প্রাথমিক চুরি ইতিপূর্বে ঘটে গেছে। C2 হল রিমোট কন্ট্রোল যা চোর তার কাছে রাখে, যার মাধ্যমে তারা ইঞ্জিন চালু করতে, এর রুট পরিবর্তন করতে এবং অন্য কোথাও থেকে নির্দেশনা পাঠাতে পারে।
পার্থক্যটি গুরুত্বপূর্ণ কারণ কোনো ডিভাইসে প্রবেশ করা এবং পরে সেটিকে নিয়ন্ত্রণ করা দুটি আলাদা কাজ।
কমান্ড অ্যান্ড কন্ট্রোল (C2) হলো সাইবার আক্রমণের এমন একটি পর্যায় যেখানে কোনো আক্রমণকারী তার ক্ষতিগ্রস্ত করা সিস্টেমগুলির সাথে যোগাযোগ করে এবং সেগুলি পরিচালনা করে।
ফিশিং, একটি এক্সপ্লয়েট করা পরিষেবা বা চুরি হওয়া শংসাপত্রগুলি প্রবেশ করার পথ সরবরাহ করতে পারে। C2 ক্রমাগত যোগাযোগের পথ সরবরাহ করে। MITRE ATT&CK এটিকে একটি স্বতন্ত্র প্রতিপক্ষের কৌশল হিসাবে গণ্য করে এবং শিকার হওয়া ব্যক্তির নেটওয়ার্কের ভেতরে আক্রমণকারীর নিয়ন্ত্রণে থাকা সিস্টেমগুলির সাথে যোগাযোগ কভার করে 18টি এন্টারপ্রাইজ C2 প্রযুক্তি নথিভুক্ত করে।
সেই যোগাযোগের সাথে সরাসরি কোনো ম্যালওয়্যার সার্ভার যুক্ত থাকার প্রয়োজন নেই। আক্রমণকারীরা সাধারণ ট্র্যাফিক হিসেবে নির্দেশাবলি ছদ্মবেশে পাঠাতে পারে, বার্তা এনকোড করতে পারে বা বিকল্প রুট তৈরি করতে পারে।
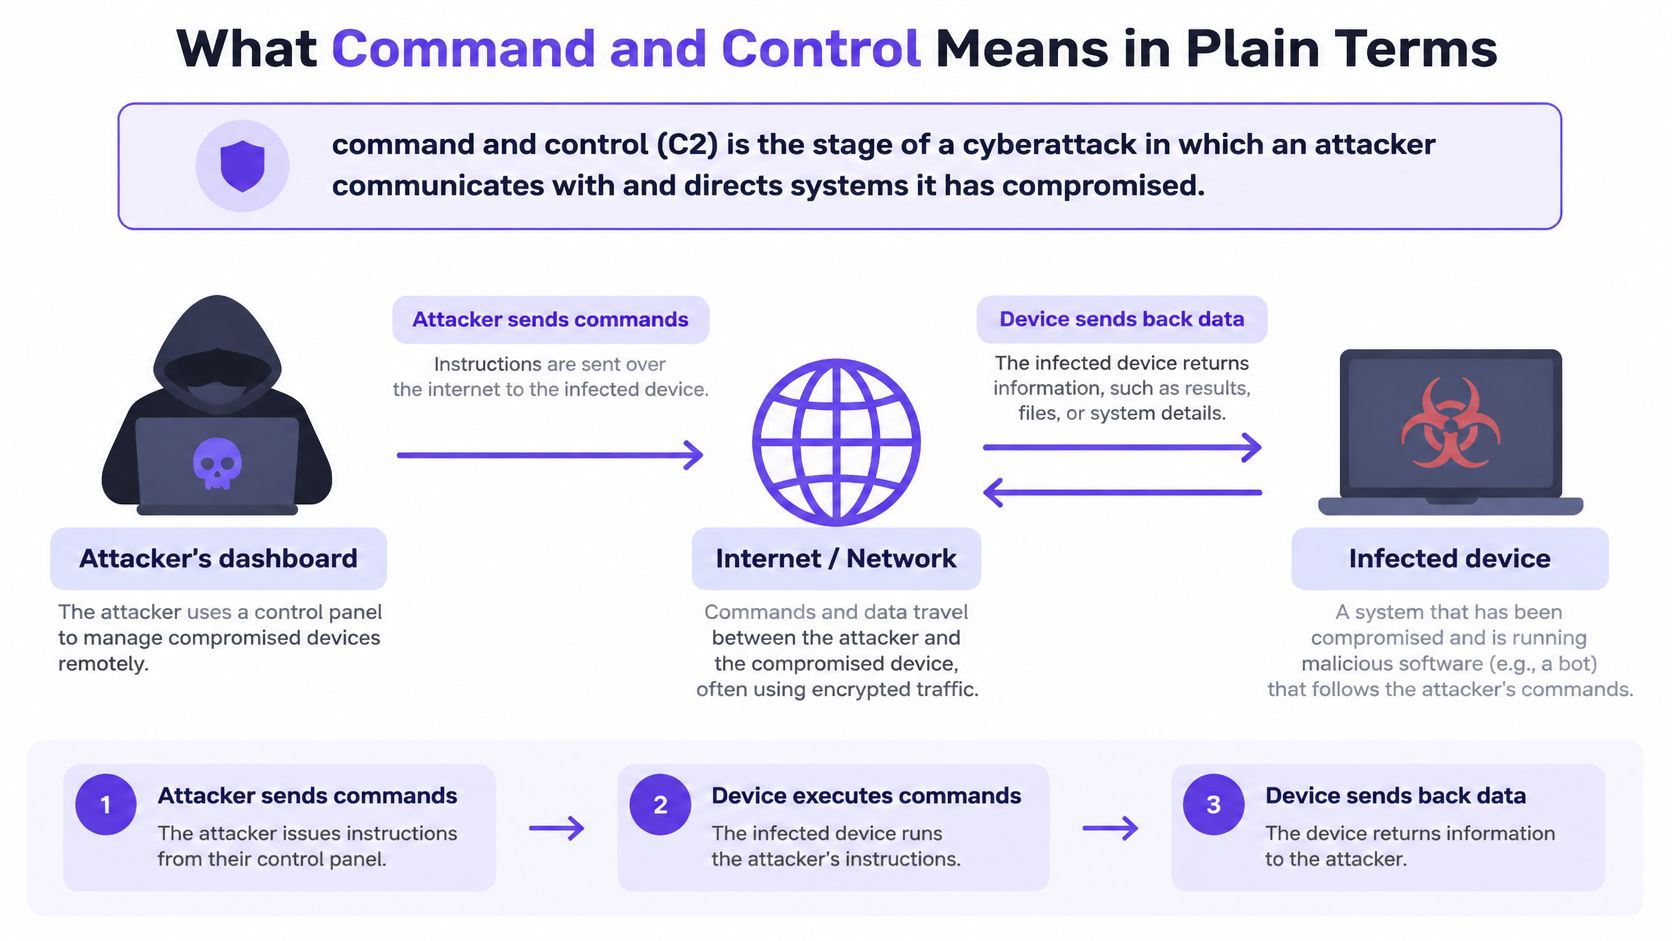
চলমান নিয়ন্ত্রণ একজন আক্রমণকারীকে কী করতে দেয়
একবার একটি কার্যকরী চ্যানেল তৈরি হয়ে গেলে, আক্রমণকারী কমপ্রোমাইজড সিস্টেমকে নির্দেশ দিতে পারে:
- কমান্ড চালান: সংক্রামিত সফ্টওয়্যারের জন্য উপলব্ধ অ্যাক্সেস ব্যবহার করে টাস্ক সম্পন্ন করুন।
- টুলস ডাউনলোড করুন: মূল সংক্রমণের বাইরে অতিরিক্ত ক্ষমতা যোগ করুন।
- ল্যাটারালি সরান: নেটওয়ার্কের অন্যান্য সিস্টেমে পৌঁছানোর চেষ্টা করুন।
- তথ্য চুরি করুন: অ্যাক্সেসযোগ্য ফাইল বা সংগৃহীত ফলাফল বাইরে পাঠান।
- পারসিস্টেন্স বজায় রাখুন: অ্যাক্সেস ধরে রাখুন যাতে পরে কার্যক্রম চালিয়ে যাওয়া যায়।
এগুলি সম্ভাব্য পদক্ষেপ, প্রতিবার সংক্রমণের স্বয়ংক্রিয় ফলাফল নয়। অনুমতি, সেগমেন্টেশন এবং অন্যান্য সুরক্ষামূলক নিয়ন্ত্রণগুলি আক্রমণকারী কী অর্জন করতে পারে তার ওপর সীমাবদ্ধতা আরোপ করে।
একইভাবে, মূল ক্ষতিকারক ডাউনলোডটি মুছে ফেলার মানেই নিয়ন্ত্রণ শেষ হয়ে গেছে তার প্রমাণ নয়। অন্য কোনো উপাদান বা যোগাযোগের রুট থেকে যেতে পারে। ডিফেন্ডারদের এটি স্থাপন করা প্রয়োজন যে কী চালিত হচ্ছে এবং অননুমোদিত যোগাযোগগুলি এখনও কাজ করছে কিনা।
ব্যবহারিক দিক থেকে কমান্ড অ্যান্ড কন্ট্রোল কী সে সম্পর্কে জিজ্ঞেস করা একজন অপারেটরের জন্য উত্তর হলো কম্প্রোমাইজ হওয়ার পরের রিমোট ডিরেকশন। শেয়ার করা WiFi-এ, এটি প্রতিরক্ষামূলক প্রশ্নকে বদলে দেয়: কেবল এটি নয় যে একটি ডিভাইস সংক্রমিত কিনা, বরং আপনার নেটওয়ার্ক কি এটিকে তার কন্ট্রোলারের কাছে পৌঁছাতে দেবে।
সংক্রমণ থেকে কমান্ড পর্যন্ত কীভাবে একটি C2 চ্যানেল কাজ করে
একজন ভিজিটরের ল্যাপটপের কথা বিবেচনা করুন যা আপনার ভেন্যুতে পৌঁছানোর আগে সংক্রমিত হয়েছিল। আপনার WiFi-এ যোগ দেওয়ার কারণে সংক্রমণ হয় না, তবে এটি ক্ষতিকারক সফটওয়্যারটিকে ইন্টারনেটে একটি নতুন রুট দিতে পারে।
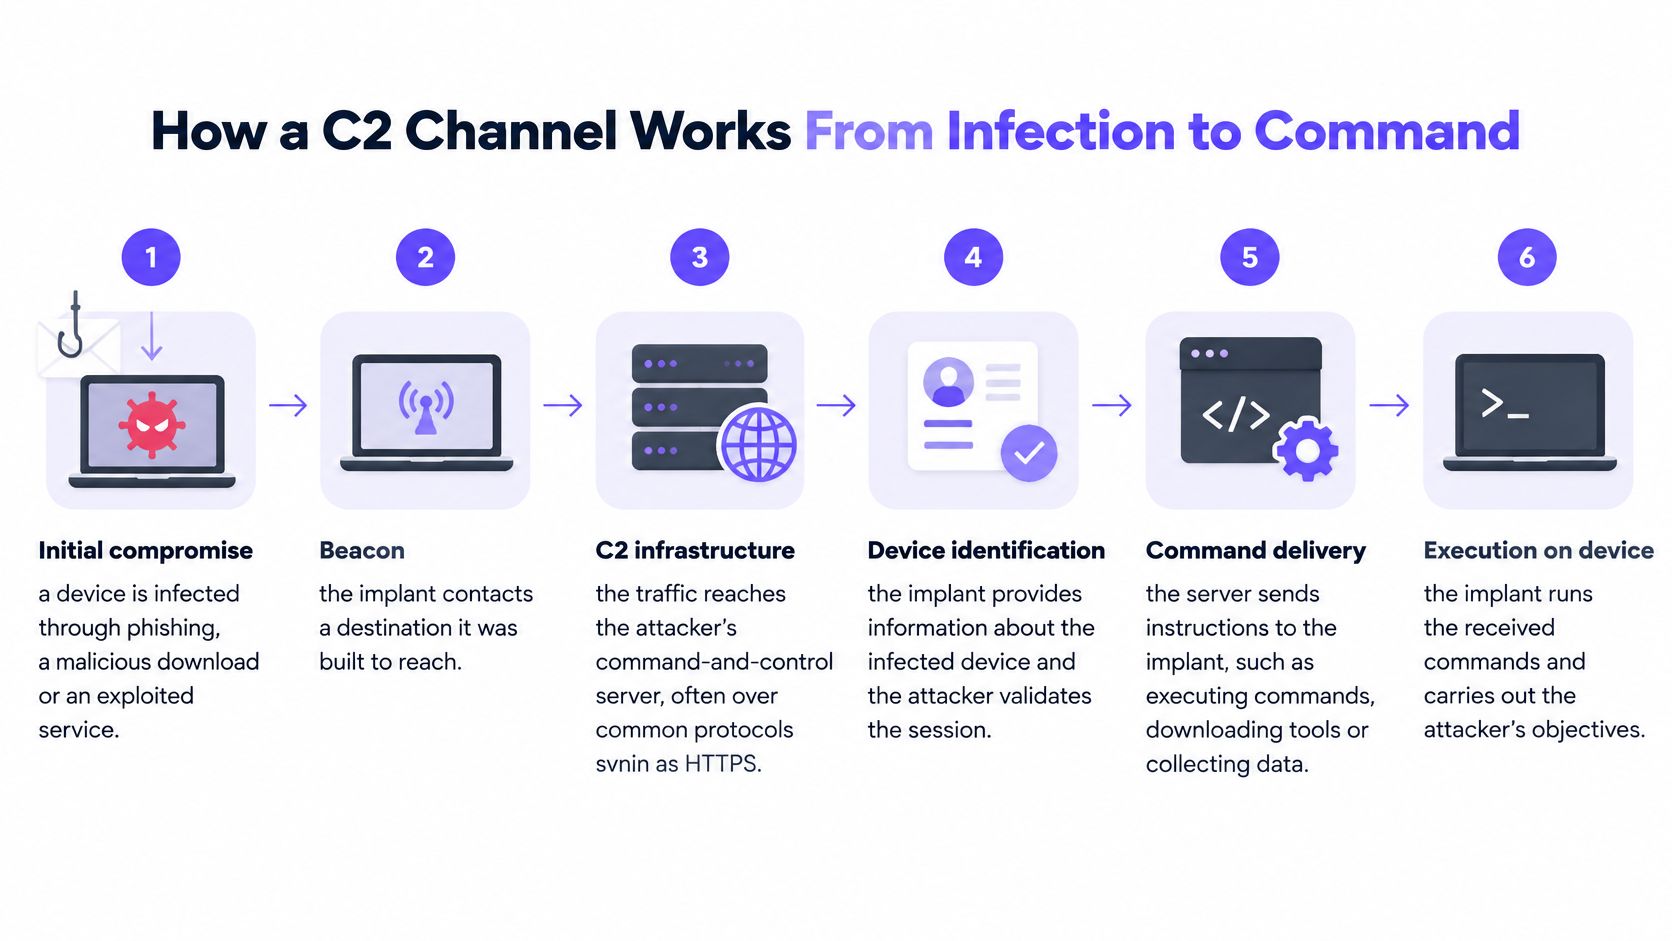
নিম্নলিখিত ক্রমটি সফটওয়্যারের চেক-ইন করার অভিপ্রায়কে সেই চেক-ইন সম্পূর্ণ করার জন্য প্রয়োজনীয় নেটওয়ার্ক অ্যাক্টিভিটি থেকে আলাদা করে।
প্রাথমিক সমঝতা। একটি ফিিশিং অ্যাটাচমেন্ট, ক্ষতিকারক ডাউনলোড বা এক্সপ্লয়েট করা পরিষেবা একটি ইমপ্লান্ট প্রবর্তন করে, যার অর্থ সমঝতা করা ডিভাইসে যে সফটওয়্যারটি চলে। রক্ষকদের মূল এন্ট্রি পয়েন্টটিকে পরবর্তী নেটওয়ার্ক কার্যকলাপ থেকে আলাদা করা উচিত, কারণ একটি ব্লক করলেই তা দিয়ে অন্যটির সমাধান নাও হতে পারে।
বিকন প্রস্তুতি। ইমপ্লান্টটি এটি উপলভ্য রয়েছে তা ঘোষণা করতে এবং কাজের জন্য জিজ্ঞাসা করার জন্য একটি চেক-ইন প্রস্তুত করে, যাকে প্রায়শই বিকন বলা হয়। ব্যবহারকারী কিছু না খুলেই একটি টাইমার এই কার্যকলাপটিকে ট্রিগার করতে পারে, তাই কেবল ব্রাউজার কার্যকলাপ প্রতিটি কানেকশন ব্যাখ্যা করবে না।
নেম রেজোলিউশন। যদি গন্তব্যটি একটি ডোমেন ব্যবহার করে এবং কোনো ব্যবহারযোগ্য ঠিকানা ইতিমধ্যেই উপলভ্য না থাকে, তবে ডিভাইসটি DNS-কে সেই নামটি একটি ঠিকানায় অনুবাদ করতে বলে। এটি একটি প্রাথমিক, হালকা সিদ্ধান্ত নেওয়ার পয়েন্ট যেখানে সংশ্লিষ্ট সার্ভার কানেকশন শুরু হওয়ার আগে রক্ষকরা গন্তব্যটি মূল্যায়ন করতে পারেন।
কমান্ড ডেলিভারি। যোগাযোগ সফল হলে, কন্ট্রোলার নির্দেশাবলী ফেরাতে পারে, যেমন অন্য একটি টুল ডাউনলোড করা বা ফাইল সংগ্রহ করা। রক্ষকদের এখন কেবল এর গন্তব্য নয়, বরং এক্সচেঞ্জের বিষয়বস্তু এবং ফলাফল বিবেচনা করতে হবে।
এক্সিকিউশন এবং ধারাবাহিক অ্যাক্সেস। ইমপ্লান্টটি কাজ সম্পন্ন করে এবং ফলাফল ফেরাতে পারে বা যোগাযোগ ব্যর্থ হলে একটি বিকল্প রুট চেষ্টা করতে পারে। সুতরাং একটি তদন্তের জন্য কোনো একটি ব্লক করা প্রচেষ্টাকে ঘটনার শেষ হিসাবে বিবেচনা না করে ফলো-অন কার্যকলাপের সন্ধান করা প্রয়োজন।
শুধু অনুরোধ নয়, প্যাটার্নটি পড়ুন
একটি অপরিচিত ডোমেনে নিয়মিত সময়সূচীতে বারবার ছোট লুকআপের বিষয়টি তদন্তের দাবি রাখে। কোনো পরিচিত পরিষেবাতে একটি অনিয়মিত রিকোয়েস্ট রুটিনমাফিক হতে পারে, তবে সময় নির্ধারণ বা পরিচিতি এককভাবে এই প্রশ্নের সমাধান করতে পারে না। বৈধ আপডেট সফটওয়্যারও স্বয়ংক্রিয়ভাবে চেক ইন করে।
ব্যাপক পটভূমির জন্য, স্ট্যাটলিস্টের সংখ্যায় ম্যালওয়্যারের ট্রেন্ডসমূহ ম্যালওয়্যার কার্যকলাপের প্রেক্ষাপট প্রদান করে। তবে অপারেশনালভাবে, আপনার সিদ্ধান্ত গন্তব্যস্থল, অনুরোধকারী ডিভাইসের নেটওয়ার্ক প্রেক্ষাপট এবং পারিপার্শ্বিক ঘটনাগুলির উপর নির্ভর করা উচিত।
ম্যালিশিয়াস ফাইলের পরবর্তী ডোমেন-নির্ভর চেক-ইন বাধাগ্রস্ত করার জন্য আপনাকে প্রথমে সেটি খুঁজে বের করতে হবে না। অন্য কেউ ডিভাইসের প্রতিকার পরিচালনা করার সময়ও এটি কার্যকর কন্টেইনমেন্ট হিসেবে কাজ করে।
সাধারণ C2 চ্যানেল এবং এগুলো কীভাবে মিশে যায়
বিভিন্ন C2 চ্যানেল বিভিন্ন ধরনের বৈধ অ্যাক্টিভিটির সাথে মিলে যায়, তাই রক্ষকদের জন্য প্রতিটি অ্যাক্টিভিটির সাথে উপযুক্ত নিয়ন্ত্রণ থাকা প্রয়োজন।
C2 চ্যানেল, এগুলি কীভাবে মিলেমিশে থাকে এবং কোথায় এগুলিকে চিহ্নিত করা যায়
| চ্যানেল | এটি কেন মিশে যায় | রক্ষকরা এটি কোথায় ধরেন |
|---|---|---|
| HTTP এবং HTTPS | ট্র্যাফিক নিয়মিত ওয়েব ব্রাউজিংয়ের মতো দেখায় | গন্তব্যের ওপর TLS-সচেতন ফিল্টারিং এবং রেপুটেশন চেক |
| DNS | নেম লুকআপ যা প্রায় প্রতিটি নেটওয়ার্কেরই অনুমতি দিতে হয় | থ্রেট ক্যাটাগরি এবং কোয়েরি লগিং সহ রিজলভার |
| ইমেল | মেল সার্ভার থেকে মেসেজ যা ব্যবহারকারীরা প্রত্যাশা করেন | লিঙ্ক এবং অ্যাটাচমেন্টের জন্য মেল গেটওয়ে স্ক্যানিং |
| রিমোট অ্যাক্সেস (RDP, telnet) | অ্যাডমিনিস্ট্রেটর সেশনের মতো দেখায় | গেস্ট নেটওয়ার্ক সেগমেন্ট করুন এবং আউটবাউন্ড অ্যাডমিন পোর্ট ব্লক করুন |
| ইন্ডাস্ট্রিয়াল প্রোটোকল (DNP3, Modbus) | অপারেশনাল নেটওয়ার্কের ভেতরে প্রত্যাশিত ট্র্যাফিক | প্রোটোকল-সচেতন মনিটরিং এবং OT সেগমেন্টেশন |
HTTP এবং HTTPS একটি দরকারী ছদ্মবেশ তৈরি করে কারণ অ্যাপ্লিকেশনগুলি ক্রমাগত ওয়েব অনুরোধ পাঠায়। একটি ছোট এনক্রিপ্ট করা কলব্যাক একটি সাধারণ অ্যাপ্লিকেশন কলের মতো মনে হতে পারে। গন্তব্যস্থানের সুনাম সাহায্য করে, তবে TLS-সচেতন নিয়ন্ত্রণের জন্য সতর্কতার সাথে স্থানান্তরের প্রয়োজন, বিশেষ করে যেখানে অতিথিদের এনক্রিপ্ট করা ট্র্যাফিক পরিদর্শন করা গোপনীয়তা এবং অপারেশনাল সমস্যা তৈরি করবে।
DNS-এর একটি আলাদা সুবিধা আছে: সাধারণ পরিষেবার জন্য ডিভাইসগুলির নাম রেজোলিউশনের প্রয়োজন হয়। MITRE-এর ইন্ডাস্ট্রিয়াল কন্ট্রোল সিস্টেমস ATT&CK ফ্রেমওয়ার্ক DNS-কে একটি স্ট্যান্ডার্ড অ্যাপ্লিকেশন-লেয়ার C2 মেকানিজম হিসেবে রেকর্ড করে, যার মধ্যে রয়েছে DNS ফিল্ডে ডেটা লুকানো এবং DNS টানেলিং ব্যবহার করা। এখানে, DNS কেবল একটি কন্ট্রোলার খুঁজে নেওয়ার কাজই করে না; কোয়েরি এবং রেসপন্সগুলি নিজেরাও বার্তা বহন করতে পারে।
চ্যানেলের সাথে নিয়ন্ত্রণ মিলিয়ে নিন
ইমেল প্রত্যাশিত মেল পরিকাঠামোর মাধ্যমে নির্দেশনা বহন করতে পারে। লিঙ্ক এবং অ্যাটাচমেন্টে গেটওয়ে চেকগুলি দরকারী, তবে সেগুলি বিস্তৃত যোগাযোগ পথ পর্যবেক্ষণের বিকল্প নয়।
রিমোট-অ্যাক্সেস প্রোটোকলগুলির জন্য জিজ্ঞাসা করুন যে কেন একটি গেস্ট ডিভাইসের বাইরের প্রশাসনিক অ্যাক্সেসের প্রয়োজন আছে। অপ্রয়োজনীয় পরিষেবাগুলি সীমাবদ্ধ করুন এবং গেস্ট নেটওয়ার্কগুলিকে পরিচালনা সিস্টেম থেকে আলাদা রাখুন। অনুমোদিত রিমোট অ্যাডমিনিস্ট্রেশনের একটি ঢালাও ব্যতিক্রমের বদলে একটি নির্দিষ্ট রুট থাকা উচিত।
শিল্পের প্রোটোকলগুলি একটি ভিন্ন কনটেক্সটের অন্তর্গত। অপারেশনাল সরঞ্জাম রয়েছে এমন একটি হাসপাতাল বা ক্যাম্পাসের উচিত সেই পরিবেশকে ভিজিটরদের অ্যাক্সেস থেকে আলাদা রাখা এবং প্রত্যাশিত প্রোটোকল আচরণ বোঝে এমন মনিটরিং ব্যবহার করা।
এনক্রিপশন পর্যবেক্ষণকারীরা কী দেখতে পায় তাও পরিবর্তন করে। DNS over HTTPS-এর সাথে, নাম-সমাধানের অনুরোধগুলি HTTPS-এর ভেতরে যাতায়াত করে, তাই সমাধানকারী প্রয়োগকে কেবল প্রথাগত DNS ট্র্যাফিকের পরিবর্তে এনক্রিপ্ট করা বিকল্পগুলির হিসাব রাখা প্রয়োজন।
সাধারণ ভুল হলো একটি অনুমোদিত প্রোটোকলকে বিশ্বস্ত উদ্দেশ্য হিসেবে ধরে নেওয়া। একটি পরিচিত পোর্ট বা এনক্রিপ্ট করা কানেকশন এটি প্রমাণ করে না যে গন্তব্যটি নিরাপদ।
কেন আক্রমণকারীরা DNS এবং ঘূর্ণায়মান ডোমেনের ওপর নির্ভর করে
একটি স্ট্যাটিক গন্তব্য ডিফেন্ডারদের ব্লক করার জন্য একটি স্থায়ী পথ দেয়। আক্রমণকারীরা ম্যালওয়্যার যে নামগুলিতে পৌঁছানোর চেষ্টা করে তা পরিবর্তন করে এই প্রতিরোধ গড়ে তোলা কঠিন করে তুলতে পারে।
একটি ডোমেন-জেনারেশন অ্যালগরিদম, বা DGA, একটি সিড থেকে সম্ভাব্য নামগুলি গণনা করে, যা সময়ের ওপর নির্ভর করতে পারে। একটি কাল্পনিক দৈনিক-সিড উদাহরণে, ম্যালওয়্যার প্রতিদিন নামের একটি নতুন সেট তৈরি করে, যেখানে আক্রমণকারী একটি মেলানো নাম রেজিস্টার করে। গতকালের ব্লক তালিকায় আজকের গন্তব্য নাও থাকতে পারে।
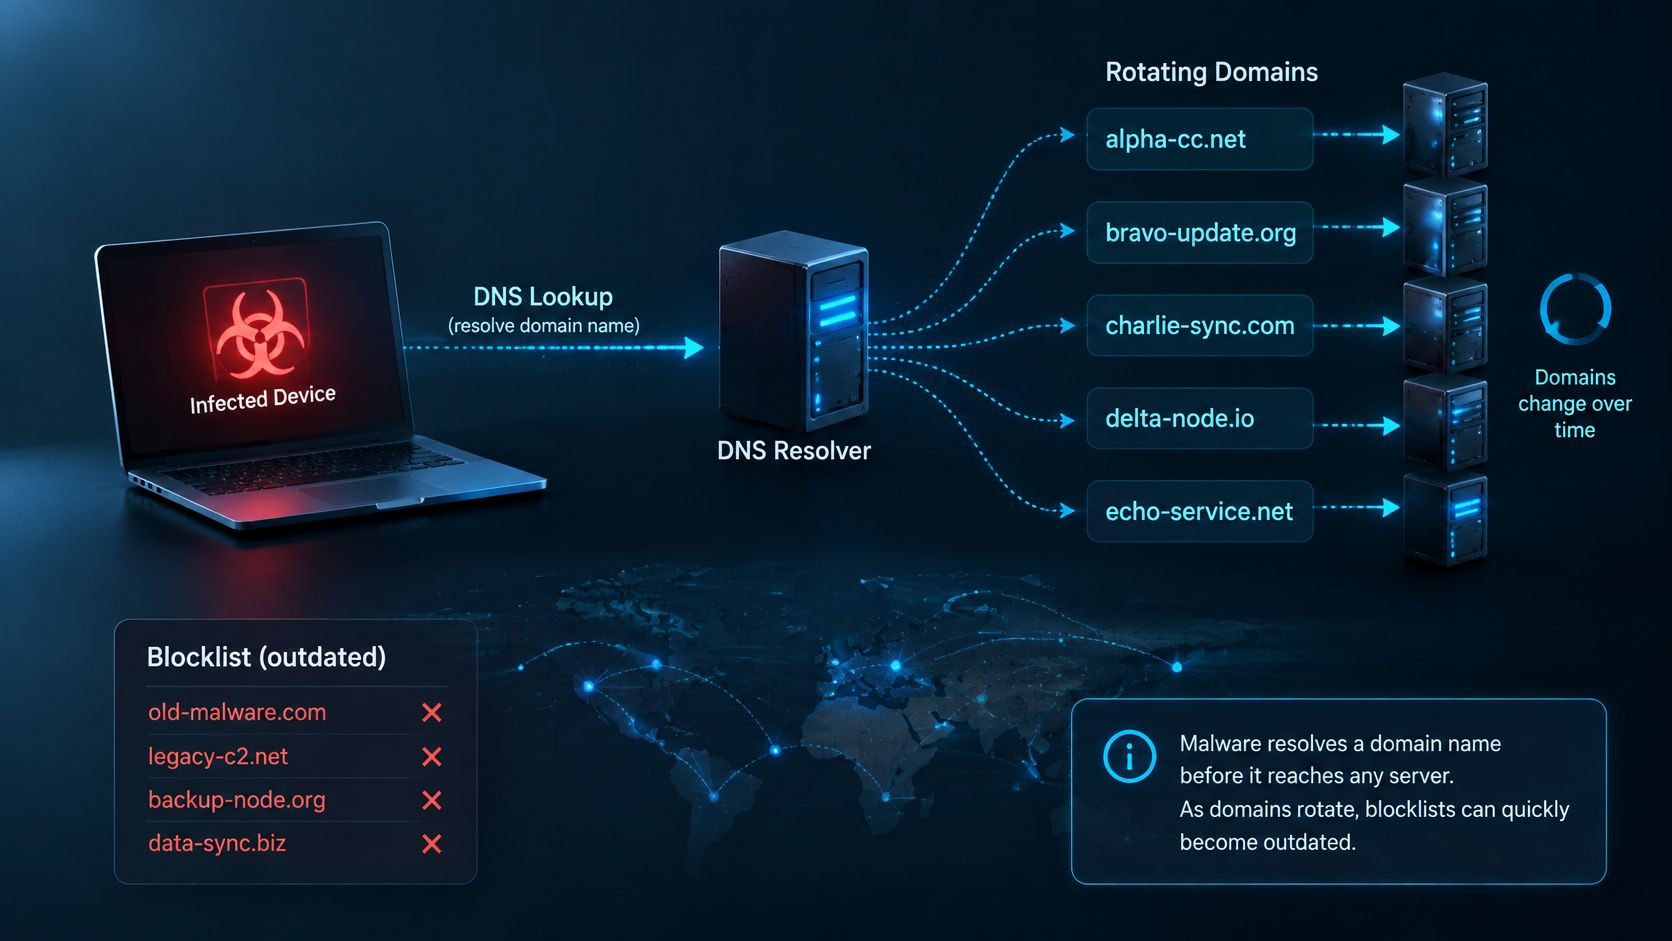
আক্রমণকারীরা DNS রেসপন্স থেকে গন্তব্যের ঠিকানা বা পোর্টও অর্জন করতে পারে, অথবা সমঝতা করা থার্ড-পার্টি DNS পরিকাঠামোর মাধ্যমে রেকর্ড পরিবর্তন করতে পারে। CISA-এর DNS সুরক্ষা নির্দেশিকা DNS সুরক্ষা পরিষেবাগুলিকে কোয়েরি বিশ্লেষণ করা এবং মেলওয়্যার, র্যানসমওয়্যার, ফিিশিং, ভাইরাস, ক্ষতিকারক সাইট এবং স্পাইওয়্যারের বিরুদ্ধে প্রশমনমূলক পদক্ষেপ নেওয়া হিসাবে বর্ণনা করে।
গন্তব্য গ্রহণ করার আগেই হস্তক্ষেপ করুন
যখন একটি প্রতিরক্ষামূলক রিজলভার কোনো ক্ষতিকারক নাম চিহ্নিত করে, তখন এটি ব্যবহারযোগ্য উত্তর আটকে রাখতে পারে। সেই উত্তরের ওপর নির্ভরশীল একটি সংযোগের জন্য, আক্রমণকারীর পরিবর্তনশীল ব্যাকএন্ড কখনোই ডিভাইসের পরবর্তী গন্তব্য হয়ে ওঠে না।
এটি প্রতিটি সম্ভাব্য কলব্যাক পাথে DNS-কে রাখে না। ক্যাশ করা উত্তর, হার্ড-কোডেড ঠিকানা এবং বিকল্প রেজোলিউশন রুটের জন্য অন্যান্য নিয়ন্ত্রণের প্রয়োজন হয়। তবে যেখানে একটি নতুন লুকআপ প্রয়োজনীয়, সেখানে প্রতিটি পরিবর্তনশীল সার্ভার ঠিকানাকে আলাদাভাবে ট্র্যাক করার চেয়ে নামটি পরীক্ষা করা আরও বেশি ব্যবহারিক।
DNS সংকেত যা কলব্যাকের দিকে ইঙ্গিত করে
এই DNS প্যাটার্নগুলি তদন্তের অগ্রাধিকার নির্ধারণে সহায়তা করে, তবে প্রতিটিই একটি সূত্র, সংক্রমণের প্রমাণ নয়।
DNS সংকেত, এগুলি কী ইঙ্গিত করে এবং কীভাবে প্রতিক্রিয়া জানাতে হয়
| সংকেত | এটি কী নির্দেশ করে | প্রতিক্রিয়া |
|---|---|---|
| এলোমেলো দেখায় এমন, হাই-এনট্রপি ডোমেন নাম | অ্যালগরিদমিকভাবে তৈরি হতে পারে এমন C2 ডোমেন | ক্ষতিকারক হিসাবে মূল্যায়িত একটি ডোমেন ব্লক করুন এবং উৎস ডিভাইসটি পর্যালোচনা করুন |
| নিয়মিত বিরতিতে একটি নামে বারবার লুকআপ | একটি কন্ট্রোলারে বিকনিং চেক-ইন হতে পারে | সতর্ক করুন এবং নেটওয়ার্ক সেগমেন্ট চিহ্নিত করুন |
| উত্তরে খুব ছোট TTL | ব্লকলিস্ট এড়াতে সম্ভাব্য পরিকাঠামোর রোটেশন | পদক্ষেপ নেওয়ার আগে অন্যান্য সংকেতের সাথে কোরিলেট করুন |
| TXT-ভারী কোয়েরি বা রেসপন্স ট্র্যাফিক | DNS-এ কমান্ড বা ডেটা এনকোড করা থাকতে পারে | টানেলিংয়ের জন্য তদন্ত করুন এবং একটি ক্ষতিকারক গন্তব্য ব্লক করুন |
| একটি নামে বারবার ব্যর্থ লুকআপ | একটি ডেড বা সিঙ্কহোল্ড ডোমেনের বিরুদ্ধে সম্ভাব্য পুনরায় চেষ্টা | ডিভাইসটি পরীক্ষা করুন এবং ফলব্যাক ডোমেনগুলি খুঁজুন |
হাই এনট্রপি-র অর্থ হলো একটি নাম অস্বাভাবিকভাবে অনিশ্চিত মনে হওয়া। বৈধ পরিষেবাগুলিও মেশিন-জেনারেটেড নাম ব্যবহার করে, তাই কেবল উপস্থিতির ওপর ভিত্তি করে ব্লকিং রুল তৈরি করা সঠিক নয়।
একটি ছোট লাইভ থাকার সময়, বা TTL, একটি সমাধানকারীকে দীর্ঘ সময়ের জন্য একটি উত্তর ধরে না রাখতে বলে। এটি দ্রুত অবকাঠামোগত পরিবর্তনগুলিকে সমর্থন করতে পারে, তবে বৈধ পরিষেবাগুলিও স্বল্পস্থায়ী উত্তর ব্যবহার করে। একইভাবে, আক্রমণকারীরা এনকোড করা বিষয়বস্তু বহন করতে সেগুলির অপব্যবহার করতে পারলেও TXT রেকর্ডগুলির বৈধ উদ্দেশ্য রয়েছে।
বিষয়টি বাড়ানোর আগে প্রমাণগুলো একত্রিত করুন
একটি র্যান্ডম-দেখতে ডোমেন আরও উদ্বেগজনক হয়ে ওঠে যখন একই সোর্স নির্দিষ্ট বিরতিতে এটির জন্য রিকোয়েস্ট পাঠায়, স্বল্পস্থায়ী উত্তর পায় এবং ব্যর্থতার পর সম্পর্কিত নামগুলোর চেষ্টা করে। প্রতিটি অস্বাভাবিক কোয়েরিকে আলাদা জরুরি পরিস্থিতি হিসেবে দেখার চেয়ে এই সংমিশ্রণ বিবেচনা করা আরও বেশি কার্যকর।
থ্রেট ইন্টেলিজেন্স ফিডগুলি গন্তব্যের কনটেক্সট যোগ করতে পারে। কোয়েরি হিস্ট্রি, পলিসি সিদ্ধান্ত এবং নেটওয়ার্ক অ্যাট্রিবিউশনের বিকল্প হিসেবে নয়, বরং সেগুলির পাশাপাশি সেই কনটেক্সট ব্যবহার করুন।
ব্যবহারিক নিয়ম: নেটওয়ার্ক কী পর্যবেক্ষণ করেছে তা বিশ্লেষণকারীর সন্দেহ থেকে আলাদাভাবে রেকর্ড করুন।
উদাহরণস্বরূপ, একটি লগ নিশ্চিত করতে পারে যে একটি সোর্স ব্লক করা ডোমেনের জন্য অনুরোধ করেছিল। তবে এটি এটি প্রমাণ করে না যে ডিভাইসটি কোনো আক্রমণকারীর নির্দেশ কার্যকর করেছে বা নেটওয়ার্ক থেকে ডাটা বাইরে গেছে।
গেস্ট WiFi অ্যাট্রিবিউশনকে বিশেষভাবে গুরুত্বপূর্ণ করে তোলে। CISA-এর গেস্ট-নেটওয়ার্ক বাস্তবায়ন গাইডলাইনের জন্য গেস্ট DNS অনুরোধগুলি প্রোটেক্টিভ DNS-এর মাধ্যমে পাস হওয়া প্রয়োজন এবং গেস্ট ট্র্যাফিক সেগমেন্টেড এবং লেবেলযুক্ত করা প্রয়োজন যাতে অস্বাভাবিক ইভেন্টগুলি সোর্স গ্রুপ অনুসারে ট্রাইজ করা যায়।
টাইমস্ট্যাম্প, অনুরোধকারী উৎস তথ্য, SSID বা VLAN, অনুসন্ধান করা নাম এবং নীতিগত ফলাফল সংরক্ষণ করুন। আপনার সংস্থার গোপনীয়তা প্রয়োজনীয়তা অনুসারে অ্যাক্সেস এবং ধরে রাখার সীমা নির্ধারণ করুন। আপনি একজন দর্শকের ব্যক্তিগত ফাইল পরিদর্শন না করে বা অপ্রয়োজনীয় পরিচয়ের বিবরণ সংগ্রহ না করেই একটি প্রতিক্রিয়ার সমন্বয় করতে পারেন।
কীভাবে DNS-লেয়ার ডিফেন্স একটি কলব্যাক থামায়
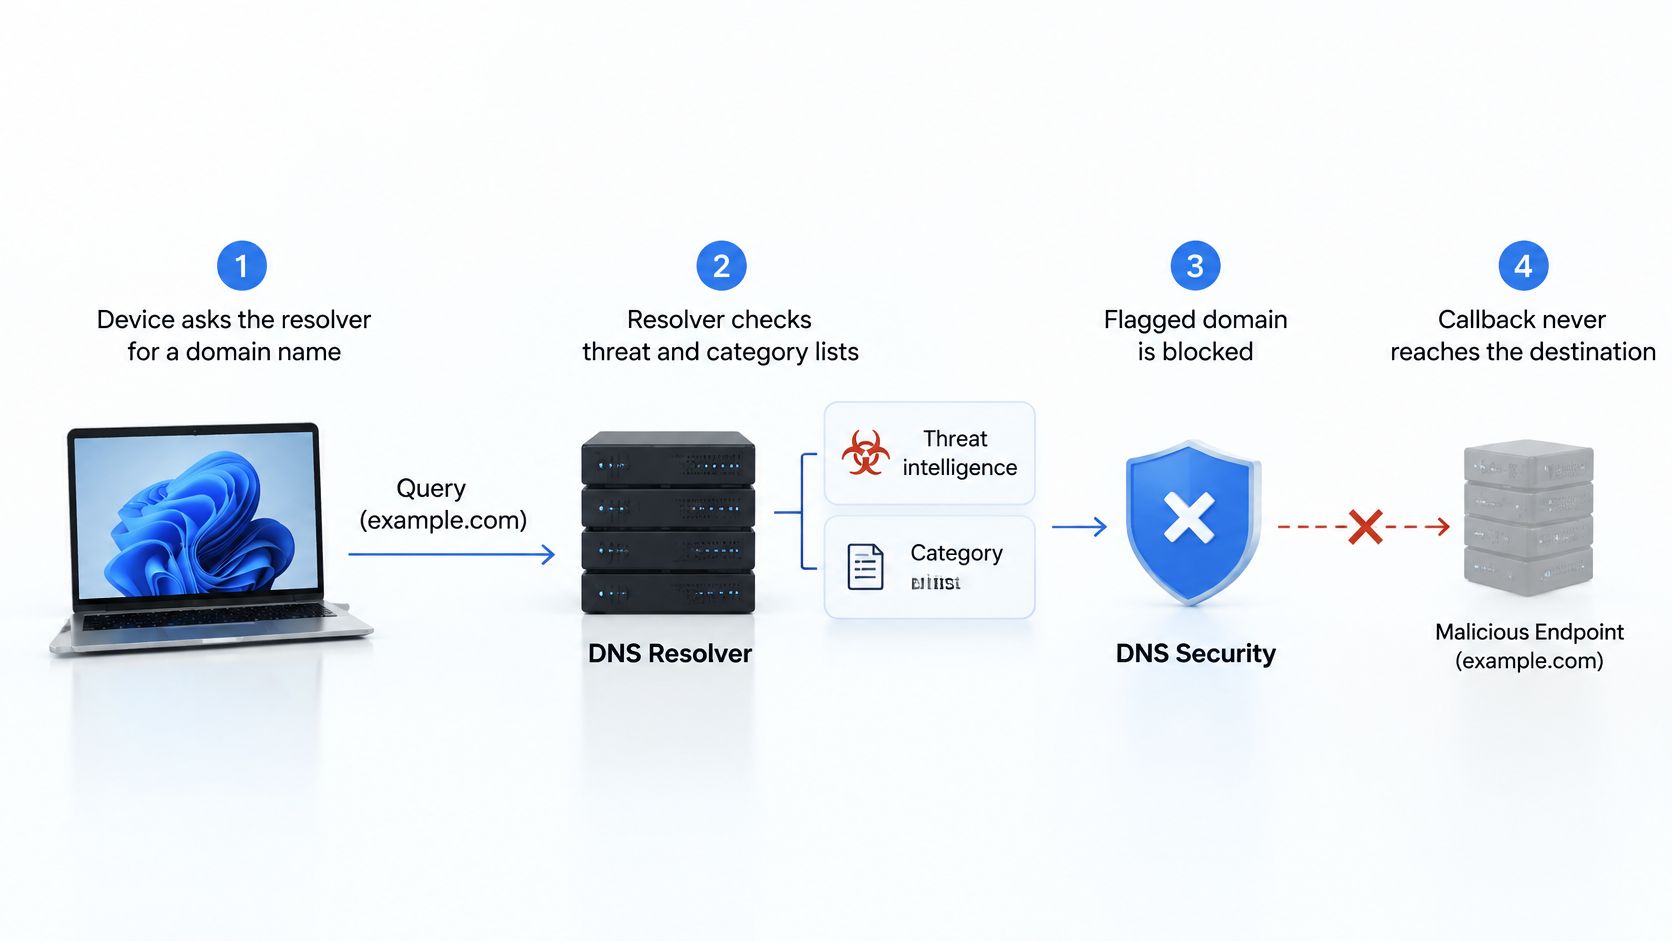
- ডিভাইসটি একটি নামের অনুরোধ করে। এর কোয়েরি অনুমোদিত রিজলভারে পৌঁছায়।
- রিজলভার পলিসি চেক করে। থ্রেট ইন্টেলিজেন্স এবং ক্যাটাগরি নিয়ম নির্ধারণ করে যে গন্তব্যটি অনুমোদিত কি না।
- একটি ক্ষতিকারক গন্তব্য ব্লক করা হয়। রিজলভার ব্যবহারযোগ্য গন্তব্য ঠিকানার পরিবর্তে একটি ব্লকিং রেসপন্স রিটার্ন করে।
- সিদ্ধান্তটি রেকর্ড করা হয়। লগগুলি সময় এবং সোর্স কনটেক্সট সংরক্ষণ করে, যেখানে নেটওয়ার্ক ইন্টিগ্রেশন দ্বারা সরবরাহ করা SSID বা VLAN অ্যাট্রিবিউশন থাকে।
ডায়াগ্রামটি গন্তব্য কানেকশনের আগের সেই সিদ্ধান্তটি দেখায়।
গেস্ট WiFi
-এ নীতি বজায় রাখুনঅনুমোদিত রেজলভার ব্যবহার করতে গেস্ট নেটওয়ার্কগুলো কনফিগার করুন এবং অননুমোদিত রেজোলিউশন রুটগুলো সীমাবদ্ধ করুন। ফেল-ক্লোজড বিহেভিয়ার পরিকল্পনা করুন যাতে কোনো পলিসি-সার্ভিস বিভ্রাটের ফলে সনাক্তকরণ ছাড়াই আনচেকড রিকোয়েস্টগুলোর অনুমতি না দেওয়া হয়, এবং ডিপ্লয়মেন্টের আগে অ্যাভেলেবিলিটির প্রভাব পরীক্ষা করুন।
একটি DNS সিঙ্কহোল হল আরেকটি প্রতিক্রিয়া পদ্ধতি, যা একটি ক্ষতিকারক লুকআপকে নিয়ন্ত্রিত গন্তব্যে রিডাইরেক্ট করে। আপনার লগগুলিতে রিডাইরেকশনকে অস্বীকৃতি বা অন্য কোনো ব্লকিং প্রতিক্রিয়া থেকে আলাদা করা উচিত।
ভিডিওটি DNS সুরক্ষা পদ্ধতির অতিরিক্ত ব্যাখ্যা প্রদান করে।
DNS ফিল্টারিং ডিভাইসটিকে ক্লিন করে না। হার্ড-কোডেড ঠিকানাগুলি নাম রেজোলিউশনকে বাইপাস করে, এবং ইতিমধ্যে প্রতিষ্ঠিত সেশনগুলি অব্যাহত থাকতে পারে, তাই সেগমেন্টেশন এবং আউটবাউন্ড সংযোগ নিয়মের সাথে DNS সুরক্ষা যুক্ত করুন।
প্রয়োজনীয় লুকআপ বন্ধ করলে সেই রুটের মাধ্যমে আসা নির্দেশাবলি বন্ধ হয়, তবে এটি সংক্রমণ দূর করে না।
কোনো ঘটনার আগে আপনার কলব্যাক ব্লকিং পরীক্ষা করুন
এই সপ্তাহে আপনার নেটওয়ার্ক বা ICT টিমের সাথে এই চেকলিস্টটি ব্যবহার করুন:
- রিজলভার প্রয়োগ নিশ্চিত করুন। গেস্ট, কর্মী এবং শিক্ষার্থীদের SSID-গুলি আলাদাভাবে পরীক্ষা করুন। কেবল কাঙ্ক্ষিত কনফিগারেশনের ওপর নির্ভর না করে তাদের অনুরোধগুলি কোথায় যাচ্ছে তা যাচাই করুন।
- অনুমোদিত এবং ব্লক করা ফলাফল পরীক্ষা করুন। প্রতিটি SSID থেকে একটি পরিচিত-নিরাপদ গন্তব্য এবং ফিল্টারিং পরিষেবার নির্দিষ্ট ক্ষতিকর নয় এমন টেস্ট ডোমেন পরীক্ষা করার চেষ্টা করুন। সক্রিয় ম্যালওয়্যার পরিকাঠামো ব্যবহার করবেন না।
- ব্যর্থতার আচরণ অনুশীলন করুন। একটি অনুমোদিত রক্ষণাবেক্ষণ উইন্ডোতে, পলিসি পরিষেবা উপলব্ধ না থাকলে কী ঘটে তা পরীক্ষা করুন। নেটওয়ার্কটি কাঙ্ক্ষিত ফেল-ক্লোজড পলিসি অনুসরণ করছে কিনা এবং টিম একটি পদক্ষেপযোগ্য অ্যালার্ট পাচ্ছে কিনা তা নিশ্চিত করুন।
- অ্যাট্রিবিউশন পরীক্ষা করুন। ব্লক করা ঘটনার রেকর্ডে সরাসরি বা নির্ভরযোগ্য সম্পর্কের মাধ্যমে SSID, VLAN এবং সময় রয়েছে কিনা তা নিশ্চিত করুন। একজন বিশ্লেষক প্রাসঙ্গিক প্রমাণ উদ্ধার করতে পারছেন কিনা তা যাচাই করুন।
- অনুরোধ উর্ধ্বে পাঠানোর দায়িত্ব নির্ধারণ করুন। কে কোনো সতর্কবার্তা পর্যালোচনা করবে, কে একটি সোর্স ডিভাইস নিয়ন্ত্রণ করতে পারবে এবং কে ভেন্যু, গেস্ট বা ডিভাইসের মালিকের সাথে যোগাযোগ করবে তা নির্ধারণ করুন।
সম্পূর্ণ ব্যবস্থার ব্যাঘাত না ঘটিয়ে পরিবর্তনগুলো পাইলট করুন
একটি সফল পরীক্ষার জন্য দৃশ্যমান ব্লক পেজের চেয়ে বেশি কিছুর প্রয়োজন। প্রত্যাশিত ফলাফল, পর্যবেক্ষণে প্রাপ্ত ফলাফল এবং প্রাসঙ্গিক লগ এন্ট্রি সংরক্ষণ করুন যাতে অন্য কেউ কী ঘটেছে তা যাচাই করতে পারে।
পাইলটে সাধারণ অতিথির অ্যাক্টিভিটি অন্তর্ভুক্ত করুন। বৈধ ব্রাউজিং এবং ভেন্যুর প্রয়োজনীয় পরিষেবাগুলি ব্যবহারযোগ্য রয়েছে কিনা তা পরীক্ষা করুন, এবং কর্মীদের ভুলবশত হওয়া কোনো ব্লক কীভাবে পরিচালনা করা উচিত তা নথিভুক্ত করুন। একটি ব্যাখ্যাহীন ব্যাঘাতের চেয়ে একটি কঠোরভাবে সংজ্ঞায়িত পলিসি সমর্থন করা সহজ।
যেসব গ্রাহকরা চেঞ্জ কন্ট্রোল চালান, তাদের জন্য আমরা বিস্তৃত কোনো পরিবর্তনের আগে আপনার টিম বা ICT প্রদানকারীর সাথে একটি SSID-এ একটি পাইলটের পরিকল্পনা করি। এটি অনুমোদনের জন্য দায়ী ব্যক্তিদের একটি সংজ্ঞায়িত স্কোপ এবং পর্যালোচনা করার জন্য প্রমাণ দেয়।
সিদ্ধান্তটি সোজা: আপনার বর্তমান নেটওয়ার্ক কি প্রমাণ করতে পারে যে এটি কী ব্লক করেছে, এটি কোথায় ঘটেছে এবং কার সাড়া দেওয়া উচিত? যদি এটি না পারে, একটি পাইলট SSID-এ সমাধানকারী প্রয়োগ এবং উৎস অ্যাট্রিবিউশন দিয়ে শুরু করুন, তারপর পরীক্ষাগুলি নির্ভরযোগ্য ফলাফল তৈরি করার পরেই কেবল সম্প্রসারণ করুন।
Purple Shield DNS লুকআপে কমান্ড-এন্ড-কন্ট্রোল কলব্যাক এবং পরিচিত ফিশিং এবং ম্যালওয়্যার ডোমেনগুলি ব্লক করে, তাই সংশ্লিষ্ট সংযোগটি কখনই শুরু হয় না। আপনার গেস্ট WiFi সুরক্ষিত রাখা এবং আপনার দল বা ICT প্রদানকারীর সাথে একটি পাইলট পরিকল্পনা নিয়ে আলোচনা করতে Purple Shield দেখুন।