
DNS Filtering কী এবং এটি কীভাবে কাজ করে?
DNS Filtering কী? জানুন কীভাবে এটি ক্ষতিকারক ডোমেইন ব্লক করে, পাবলিক WiFi-এর নিরাপত্তা উন্নত করে এবং কানেকশন শুরু হওয়ার আগেই আনম্যানেজড ডিভাইসগুলোকে রক্ষা করে।
Published ২০ অক্টোবর, ২০২৬
DNS filtering কোনো ডিভাইস কানেক্ট করার আগে প্রতিটি ডোমেন-নেম রিকোয়েস্ট পরীক্ষা করে, এবং তারপর কন্টেন্ট, থ্রেট বা নেটওয়ার্ক পলিসির ওপর ভিত্তি করে এটি অ্যালাউ, ব্লক বা রিডাইরেক্ট করে।
আপনি ক্যাফের WiFi-এ কানেক্ট করা একটি ফোনে এটি পড়ছেন। পাশের টেবিলে, একটি ল্যাপটপ ওয়ার্ক ড্যাশবোর্ড লোড করছে, একটি শিশু ট্যাবলেটে ভিডিও দেখছে এবং কারো স্মার্টওয়াচ ব্যাকগ্রাউন্ডে সিঙ্ক হচ্ছে। ক্যাফে অপারেটর এর একটি ডিভাইসও পরিচালনা করেন না। তবুও যে কোনো স্থানে কানেক্ট করার আগে এদের প্রত্যেকটিকে একই প্রশ্নের উত্তর দিতে হবে: এই ডোমেনটি কোথায় অবস্থিত? প্রতিটি লুকআপ নেটওয়ার্কের রিসলভারের মাধ্যমে সম্পন্ন হয়, এবং সেই শেয়ার করা চেকপয়েন্টেই একটি গেট স্থাপন করা যেতে পারে। DNS filtering প্রতিটি লুকআপের পথে সেই গেটটি স্থাপন করে, নেটওয়ার্কের যে কোনো ডিভাইসের কানেকশন শুরু হওয়ার আগেই গন্তব্য পরীক্ষা করে - যার জন্য ভিজিটরের পক্ষে কোনো সফটওয়্যার ইনস্টল বা সেটিংস পরিবর্তনের প্রয়োজন হয় না।
সূচিপত্র
- শেয়ার্ড নেটওয়ার্কে কেন DNS ফিল্টারিং গুরুত্বপূর্ণ
- DNS ফিল্টারিং কীভাবে কাজ করে
- DNS ফিল্টারিং কীভাবে অন্যান্য নিরাপত্তা নিয়ন্ত্রণ থেকে আলাদা
- সুবিধা এবং পরিমাপযোগ্য নেটওয়ার্ক ফলাফল
- গেস্ট এবং পাবলিক WiFi ব্যবহার ক্ষেত্র
- বাইপাস ঝুঁকি এবং ফলস পজিটিভ
- আপনার নেটওয়ার্কের জন্য কীভাবে DNS ফিল্টারিং মূল্যায়ন করবেন
কেন শেয়ার করা নেটওয়ার্কে DNS ফিল্টারিং গুরুত্বপূর্ণ
একটি হোটেলে, ভিজিটররা তাদের নিজস্ব ফোন, ল্যাপটপ, ট্যাবলেট এবং কখনো কখনো স্ট্রিমিং ডিভাইস নিয়ে আসে। একজনের কাজের টুলে অ্যাক্সেসের প্রয়োজন হয়, অন্যজন ফ্যামিলি ট্যাবলেট থেকে ব্রাউজ করে, এবং একজন গেস্টের ফোন এমন কোনো ম্যালওয়্যার দ্বারা আক্রান্ত হতে পারে যা ক্ষতিকারক ডোমেনের সাথে যোগাযোগের চেষ্টা করে। একটি নেটওয়ার্ক টিম ধরে নিতে পারে না যে তারা প্রতিটি ডিভাইসে সফটওয়্যার ইনস্টল বা সেটিংস পরিবর্তন করতে পারবে। এটিই শেয়ার্ড-নেটওয়ার্কের চ্যালেঞ্জ, এবং এখান থেকেই BYOD security একটি অপারেশনাল উদ্বেগের বিষয় হয়ে ওঠে।
DNS ফিল্টারিং ডোমেন লুকআপের পথে একটি নেটওয়ার্ক-স্তরের গেট স্থাপন করে। কেবল একটি ব্রাউজার বা একটি পরিচালিত ল্যাপটপ পরীক্ষা করার পরিবর্তে, এটি নেটওয়ার্কের DNS রেজলভার ব্যবহার করে এমন ডিভাইসগুলিতে একটি পলিসি প্রয়োগ করতে পারে। ফিল্টারটি ডিভাইসটি সংযোগ শুরু করার আগেই একটি অনুরোধ করা গন্তব্য মূল্যায়ন করে, যা নেটওয়ার্ক অপারেটরকে কেন্দ্রিয়ভাবে ক্যাটাগরি বা পরিচিত হুমকিগুলি ব্লক করার অনুমতি দেয়।
সেই মডেলটি হোটেল, স্কুল, হাসপাতাল, বিমানবন্দর, লাইব্রেরি, অফিস এবং অন্যান্য পাবলিক স্থানগুলিকে শেয়ার করা অ্যাক্সেস পরিচালনা করতে সাহায্য করতে পারে। একটি স্কুল কর্মী এবং শিক্ষার্থীদের জন্য বিভিন্ন নিয়ম নির্ধারণ করতে পারে। একটি হোটেল একটি পৃথক পলিসির অধীনে কর্মীদের সিস্টেম সুরক্ষিত রেখে গেস্ট নেটওয়ার্ক প্রদান করতে পারে। প্রতিটি ক্ষেত্রে, অপারেটর DNS ফিল্টারিং-কে ডিভাইস-ম্যানেজমেন্ট টুলে রূপান্তর না করেই নেটওয়ার্ক স্তরে নিয়ম প্রয়োগ করতে পারেন।
মানসিক মডেল: ফিল্টারটি নেটওয়ার্ক গেটে গন্তব্যের নাম চেক করে। কোনো অনুমোদিত সাইটে পৌঁছানোর পর ভিজিটর কী করে তা এটি স্বয়ংক্রিয়ভাবে দেখতে পায় না।
সেই পার্থক্যটি অত্যন্ত গুরুত্বপূর্ণ। DNS ফিল্টারিং অনিয়ন্ত্রিত ডিভাইস জুড়ে সুরক্ষা, হুমকি প্রতিরোধ এবং রিপোর্ট তৈরিতে সাহায্য করতে পারে, তবে এটি নিশ্চিত করতে পারে না যে একটি ডিভাইসের প্রতিটি পৃষ্ঠা বা প্রতিটি অ্যাপ সম্পূর্ণ নিরাপদ। এটি নেটওয়ার্ক পলিসির একটি স্তর, এন্ডপয়েন্ট সিকিউরিটি বা অন্যান্য নিয়ন্ত্রণের পূর্ণাঙ্গ বিকল্প নয়।
DNS ফিল্টারিং কীভাবে কাজ করে
একটি ইন্টারনেট পরিষেবায় পৌঁছানোর জন্য আপনার ডিভাইসের একটি ঠিকানার প্রয়োজন, তবে মানুষ সাধারণত সংখ্যাসূচক নেটওয়ার্ক ঠিকানার পরিবর্তে example.com এর মতো নাম প্রবেশ করায়। ডোমেইন নেম সিস্টেম, বা DNS, একটি মানুষের পাঠযোগ্য নামকে গন্তব্য খোঁজার জন্য প্রয়োজনীয় তথ্য অনুবাদ করে। একটি অ্যাপ বা ব্রাউজার যখন একটি নাম খোঁজার জন্য রেজলভারকে জিজ্ঞাসা করে তখন সেই অনুবাদ শুরু হয়।
একটি রিকার্সিভ রিজলভার ডিভাইসের পক্ষ থেকে অনুরোধটি পরিচালনা করে। DNS filtering চালু থাকলে, রিজলভার একটি সাধারণ উত্তর ফেরত দেওয়ার আগে নীতি, ক্যাটাগরি, সুনাম সংক্রান্ত ডেটা, বা পরিচিত ক্ষতিকারক ডোমেনের তালিকার বিরুদ্ধে অনুরোধ করা হোস্টনেম পরীক্ষা করে। একটি সহায়ক DNS configuration overview-এর জন্য, ব্রাউজার কোনো উত্তর পাওয়ার পরে কী করে তা থেকে রিজলভারের সেই সিদ্ধান্তকে পৃথক করা কার্যকর।
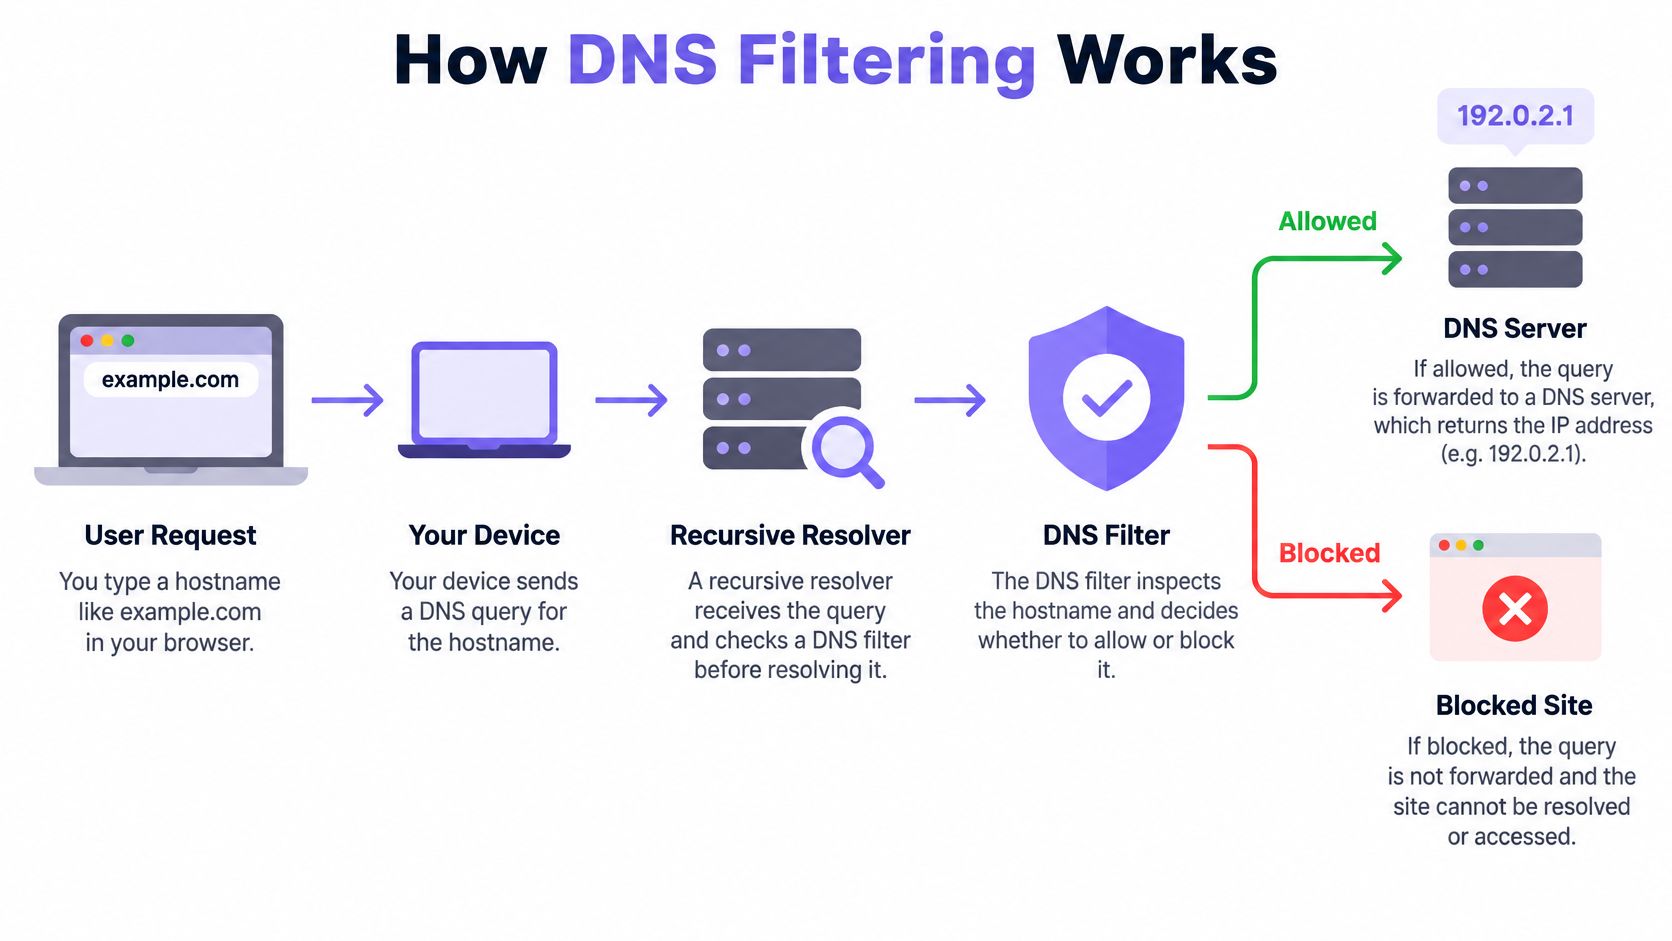
অনুরোধের যাত্রা
DNS-কে একটি বিমানবন্দরের গেট হিসেবে চিন্তা করুন। একজন যাত্রী গেট এজেন্টকে গন্তব্যের নাম জানান, এবং এজেন্ট যাত্রীকে এগিয়ে নেওয়ার আগে সেই ভ্রমণটি অনুমোদিত কিনা তা যাচাই করেন। এই রূপকে, ডিভাইসটি হলো যাত্রী, হোস্টনেম হলো গন্তব্য, এবং রেজলভার হলো সেই গেট যেখানে একটি পলিসিগত সিদ্ধান্ত নেওয়া হয়।
উদাহরণস্বরূপ, যখন একটি ব্রাউজার example.com অনুরোধ করে, তখন ডিভাইসটি তার কনফিগার করা রিজলভারে একটি DNS কুয়েরি পাঠায়। 필্টারটি তখন করতে পারে:
- রিকোয়েস্টটি অনুমতি দিন এবং এগিয়ে যাওয়ার জন্য প্রয়োজনীয় তথ্য ফেরত দিন।
- রিকোয়েস্টটি ব্লক করুন রেজলভ করতে অস্বীকার করে।
- রিকোয়েস্টটি রিডাইরেক্ট করুন একটি নিয়ন্ত্রিত গন্তব্যে, যেমন একটি ব্লক পেজে।
- একটি নন-রাউটেবল রেসপন্স ফেরত দিন যাতে ডিভাইসটি ব্যবহারযোগ্য গন্তব্য ঠিকানা না পায়।
যদি রিজলভারটি লুকআপের অনুমতি দেয়, তবে ডিভাইসটি সাইটের দিকে এগিয়ে যেতে পারে। যদি এটি লুকআপটি ব্লক করে, তবে ব্রাউজারটি সাধারণত সেই নামের মাধ্যমে অনুরোধ করা গন্তব্যে পৌঁছাতে পারে না। সিদ্ধান্তটি সেই হোস্টনেমে অ্যাপ্লিকেশন ট্র্যাফিক শুরু হওয়ার আগেই ঘটে, এই কারণেই নিয়ন্ত্রণটি ম্যানেজড রিজলভার ব্যবহার করে এমন বিভিন্ন ডিভাইস কভার করতে পারে।
ফিল্টার কী দেখতে পারে এবং কী পারে না
DNS ফিল্টারিং ডোমেন নামগুলি মূল্যায়ন করে, প্রতিটি পৃষ্ঠার সম্পূর্ণ বিষয়বস্তু নয়। এটি ফিশিং বা ম্যালওয়্যারের সাথে সম্পর্কিত একটি ডোমেনকে ব্লক করতে পারে, তবে এটি একটি অনুমোদিত ওয়েবসাইটের মধ্যে থাকা প্রতিটি ছবি, বার্তা বা কাজ স্বয়ংক্ৰিয়ভাবে পরিদর্শন করে না। অতএব একটি বৈধ ডোমেনে হোস্ট করা একটি ক্ষতিকারক পৃষ্ঠার জন্য অন্যান্য সুরক্ষা নিয়ন্ত্রণের প্রয়োজন হতে পারে।
DNSSEC-ও ফিল্টারিং থেকে আলাদা। এটি DNS তথ্য অথেন্টিকেট করতে এবং ডেটা পরিবর্তন করা হয়নি তা যাচাই করতে সাহায্য করে; এটি কোনো প্রতিষ্ঠানের কন্টেন্ট পলিসির অধীনে একটি ডোমেন অনুমোদন করা উচিত কিনা তা সিদ্ধান্ত নেয় না। NIST ফিল্টারিং-কে নেইম রেজোলিউশন ফিল্টারিং হিসেবে বর্ণনা করে এবং ক্লাউড-ভিত্তিক সিকিউর রিকার্সিভ DNS, অন-প্রিমাইস Response Policy Zones, বা এদের একটি সংমিশ্রণকে সম্ভাব্য ইমপ্লিমেন্টেশন পদ্ধতি হিসেবে চিহ্নিত করে (DNS সিকিউরিটি সম্পর্কিত NIST গাইডেন্স)।
DNS ফিল্টারিং কীভাবে অন্যান্য সিকিউরিটি নিয়ন্ত্রণ থেকে আলাদা
DNS ফিল্টারিং হোস্টনেম-রেজল্যুশন ধাপে কাজ করে। সেই সময়টি শেয়ার্ড নেটওয়ার্কে এটিকে একটি দরকারী ভূমিকা দেয়, তবে এটি এটিকে এন্ডপয়েন্ট সফটওয়্যার, ফায়ারওয়াল, Safe Search, বা DNSSEC-এর সাথে বিনিময়যোগ্য করে তোলে না। প্রতিটি নিয়ন্ত্রণ অ্যাক্টিভিটির একটি ভিন্ন অংশ পর্যবেক্ষণ করে।
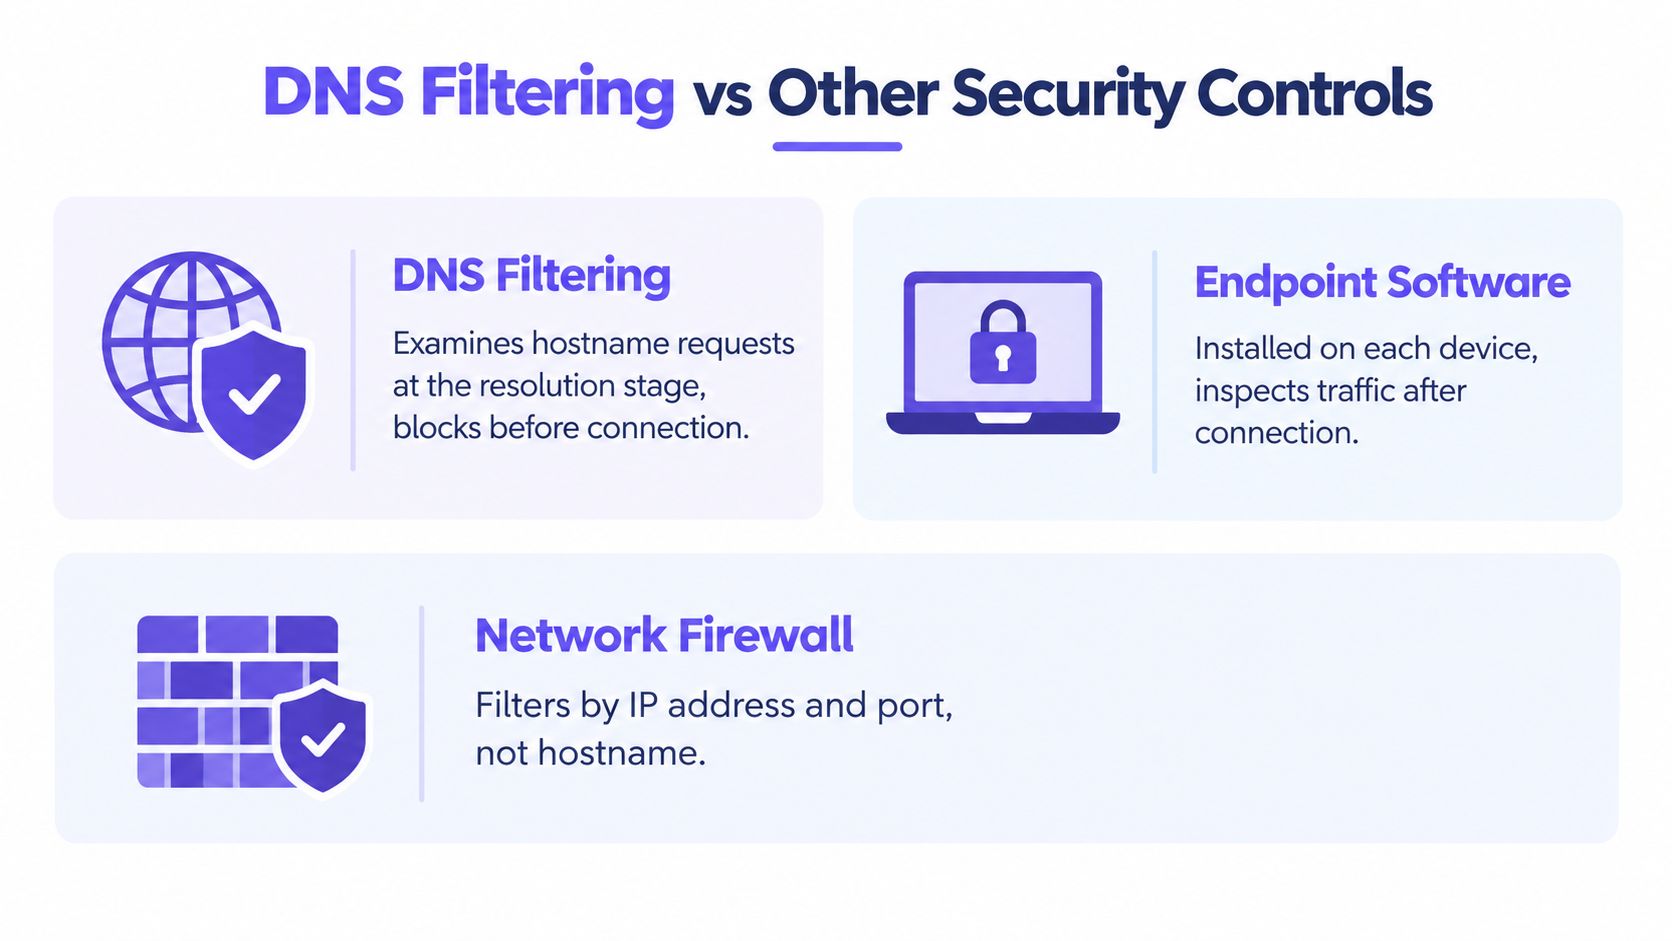
| নিয়ন্ত্রণ | কোথায় এটি কাজ করে | এটি যে বিষয়ে সাহায্য করে | এটি যা নিশ্চিত করে না |
|---|---|---|---|
| DNS ফিল্টারিং | হোস্টনেম অনুসন্ধানের সময় | সংযোগ শুরু হওয়ার আগেই চিহ্নিত গন্তব্য ব্লক করা | প্রতিটি পৃষ্ঠা বা অ্যাপের কার্যকলাপের পরিদর্শন |
| এন্ডপয়েন্ট সফ্টওয়্যার | ইনস্টল করা বা পরিচালিত ডিভাইসে | ডিভাইস স্তরের পর্যবেক্ষণ এবং সুরক্ষা | অপরিচালিত ভিজিটর ডিভাইসে কভারেজ |
| নেটওয়ার্ক ফায়ারওয়াল | নেটওয়ার্ক ট্র্যাফিক এবং সংযোগগুলিতে | নেটওয়ার্ক নিয়ম প্রয়োগ করা এবং ট্র্যাফিক প্রবাহ নিয়ন্ত্রণ করা | প্রতিটি কনফিগারেশনে একই হোস্টনেম স্তরের নীতি |
| সেফ সার্চ | সমর্থিত অনুসন্ধান পরিষেবাগুলির মধ্যে | কিছু অনুসন্ধান ফলাফল সীমিত করা | প্রতিটি ওয়েবসাইট বা অ্যাপ ফিল্টার করা |
| DNSSEC | DNS ডেটা যাচাইকরণের সময় | DNS রেসপন্স প্রমাণীকরণ করা | একটি প্রতিষ্ঠানের কন্টেন্ট নীতিগুলি প্রয়োগ করা |
বিভিন্ন নিয়ন্ত্রণ বিভিন্ন ফাঁক কভার করে
এন্ডপয়েন্ট সফটওয়্যার DNS ফিল্টারিংয়ের চেয়ে একটি পরিচালিত কম্পিউটারকে আরও ঘনিষ্ঠভাবে পর্যবেক্ষণ করতে পারে। কিন্তু একটি হোটেল বা বিমানবন্দর আশা করতে পারে না যে দর্শকরা তাদের ব্যক্তিগত ফোনে একটি এজেন্ট ইনস্টল করবেন। DNS ফিল্টারিং নেটওয়ার্কের রেজলভার ব্যবহার করে এমন ডিভাইসগুলিতে কেন্দ্রীয়ভাবে প্রয়োগ করা যেতে পারে, যা প্রতিটি ডিভাইসে সফটওয়্যারের প্রয়োজন ছাড়াই সেই ঘাটতি পূরণ করতে সহায়তা করে।
একটি ফায়ারওয়াল এবং DNS filtering দুটি ভিন্ন প্রশ্নের উত্তর দেয়। ফায়ারওয়াল নেটওয়ার্ক ট্র্যাফিক এবং সংযোগ নিয়ন্ত্রণ করে, অন্যদিকে একটি DNS ফিল্টার একটি ডিভাইস যে নামটি সমাধান করার অনুরোধ করে তা মূল্যায়ন করে। তারা একে অপরের পরিপূরক হতে পারে, তবে DNS filtering একটি ফায়ারওয়ালের বিস্তৃত নেটওয়ার্ক ভূমিকা প্রতিস্থাপন করে না। ওয়েব ট্র্যাফিক নিয়ন্ত্রণ কীভাবে একসাথে মানানসই হয় তার সম্পর্কিত পর্যালোচনার জন্য, একটি secure web gateway বিষয়ক এই গাইডটি দেখুন।
Safe Search আরও সীমাবদ্ধ। এটি সমর্থিত সার্চ সার্ভিসগুলিতে ফলাফল প্রভাবিত করতে পারে, তবে নেটওয়ার্ক জুড়ে প্রতিটি গন্তব্য অনুমোদিত কিনা তা নির্ধারণ করে না। DNSSEC DNS ডেটার প্রামাণিকতা যাচাই করতে সহায়তা করে, তবে এটি কোনও ডোমেন ব্লক করার জন্য প্রশাসনিক সিদ্ধান্ত নেয় না।
ব্যবহারিক নিয়ম: DNS ফিল্টারিং-কে গন্তব্যের জন্য একটি কেন্দ্রীয় পলিসি স্তর হিসেবে বিবেচনা করুন, তারপর ডোমেইন চেক দেখতে পায় না এমন ঝুঁকির জন্য এন্ডপয়েন্ট, ফায়ারওয়াল এবং অ্যাপ্লিকেশন নিয়ন্ত্রণ ব্যবহার করুন।
সুবিধা এবং পরিমাপযোগ্য নেটওয়ার্ক ফলাফল
একটি শেয়ার্ড নেটওয়ার্কে, সবচেয়ে স্পষ্ট সুবিধা হলো সঠিক জায়গায় এর অবস্থান: DNS filtering একটি গেটের মতো কাজ করে যা সংযোগ শুরু হওয়ার আগেই অনুরোধ করা নামটি পরীক্ষা করে। যদি কোনো পাবলিক WiFi-এ থাকা একটি ফোন ফিশিং, ম্যালওয়্যার, বা কমান্ড-অ্যান্ড-কন্ট্রোল অ্যাক্টিভিটির সাথে যুক্ত কোনো ডোমেনের জন্য অনুরোধ করে, তবে ডিভাইসটি সেই ম্যানেজড রিজলভার ব্যবহার করা পর্যন্ত রিজলভারটি যেকোনো পেজ লোড হওয়ার আগেই অনুসন্ধানটি প্রত্যাখ্যান করতে পারে। অ্যাডাল্ট কন্টেন্ট বা জুয়ার মতো গন্তব্যগুলোর জন্য একই মেকানিজম ক্যাটাগরি বিধি প্রয়োগ করতে পারে, যা অপারেটরদের অনেকগুলো আনম্যানেজড ডিভাইসের জন্য একটি ধারাবাহিক চেকপয়েন্ট প্রদান করে।
সেই কেন্দ্রীয় অবস্থানটি দৈনন্দিন নিয়ন্ত্রণকেও পরিবর্তন করে। নেটওয়ার্ক টিমগুলি গ্রুপ বা নেটওয়ার্ক দ্বারা নীতিগুলি বরাদ্দ করতে পারে, ব্লক করা কোয়েরিগুলি পর্যালোচনা করতে পারে এবং একটি সাইলেন্ট ব্যর্থতার পরিবর্তে দর্শনার্থীদের একটি সাধারণ ব্লক বার্তা দেখাতে পারে। বিজ্ঞাপনী বা ট্র্যাকিং ডোমেনগুলি ব্লক করা হলে, কিছু পৃষ্ঠা কম অনুরোধ করতে পারে এবং কম সংস্থান স্থানান্তর করতে পারে, যদিও এর প্রভাব মানুষ যে সাইটগুলিতে ভিজিট করে তার ওপর নির্ভর করে।
রিপোর্ট করা প্রমাণের অর্থ কী
পূর্বে উত্থাপিত বিশ্ববিদ্যালয় মূল্যায়ন ব্যাখ্যা করে কিভাবে উত্তরদাতারা একটি RPZ-ভিত্তিক সিস্টেম মূল্যায়ন করেছেন, তবে দৃষ্টিভঙ্গি কোনো পরিমাপ করা ব্লক রেট নয়। এটিকে ব্যবহারকারীরা পার্থক্য লক্ষ্য করেছেন তার প্রমাণ হিসেবে বিবেচনা করুন, প্রতিটি ক্ষতিকারক ডোমেইন ধরা পড়েছে তার প্রমাণ হিসেবে নয়।
একটি পৃথক ক্লাউড DNS-sinkhole গবেষণায় বিজ্ঞাপন ডোমেইনগুলি ব্লক করার পরে মোট রিকোয়েস্টে 53% হ্রাস, স্থানান্তরিত রিসোর্সে 48% হ্রাস এবং 57% দ্রুত লোড টাইম রিপোর্ট করা হয়েছে (RFC 8198 এবং DNS-sinkhole গবেষণা রেফারেন্স)। সেই সংখ্যাগুলি সেই নির্দিষ্ট কাজের চাপকে বর্ণনা করে। ভিডিও-নির্ভর পেজ সহ একটি কনফারেন্স ভেন্যুতে একটি শান্ত অফিসের চেয়ে ভিন্ন প্যাটার্ন দেখা যেতে পারে।
একটি লাইভ ভেন্যুর জন্য, একটি ছোট ড্রিল দিয়ে গেটটি যাচাই করুন। চালু করার আগে, অতিথি নেটওয়ার্ক থেকে জানা-ভালো পরিষেবাগুলি পরীক্ষা করুন, তারপর ইচ্ছাকৃতভাবে একটি পরীক্ষা ব্লক করা ডোমেনের জন্য অনুরোধ করুন এবং ব্লক পৃষ্ঠাটি উপস্থিত হচ্ছে কিনা তা নিশ্চিত করুন। ড্যাপ্লয়মেন্টের পরে, রিজলভার লেটেন্সি, প্রাপ্যতা, ক্যাশে হিট, বারবার ব্লক করা অনুরোধ, ফলস-পজিটিভ রিপোর্ট এবং হার্ডকোডেড DNS বা VPN ব্যবহারের মতো বাইপাসের লক্ষণগুলি তুলনা করুন।
গেস্ট এবং পাবলিক WiFi ব্যবহার ক্ষেত্র
একটি হোটেলের নেটওয়ার্কগুলি সবার জন্য একই রকম কাজ করে না। অতিথিদের একটি ব্যবহারের যোগ্য ইন্টারনেট সংযোগের প্রয়োজন, কর্মীদের কাজের জন্য আলাদা অ্যাক্সেসের প্রয়োজন হতে পারে এবং একটি প্রদত্ত স্তরের নিজস্ব নীতি থাকতে পারে। নেটওয়ার্ক ডিজাইন যখন সেই গ্রুপগুলিকে আলাদা করে, একটি নীতি সবার সাথে খাপ খায় - এমন ধরে নেওয়ার বদলে একটি DNS ফিল্টার তাদের ওপর বিভিন্ন নিয়ম প্রয়োগ করতে পারে।
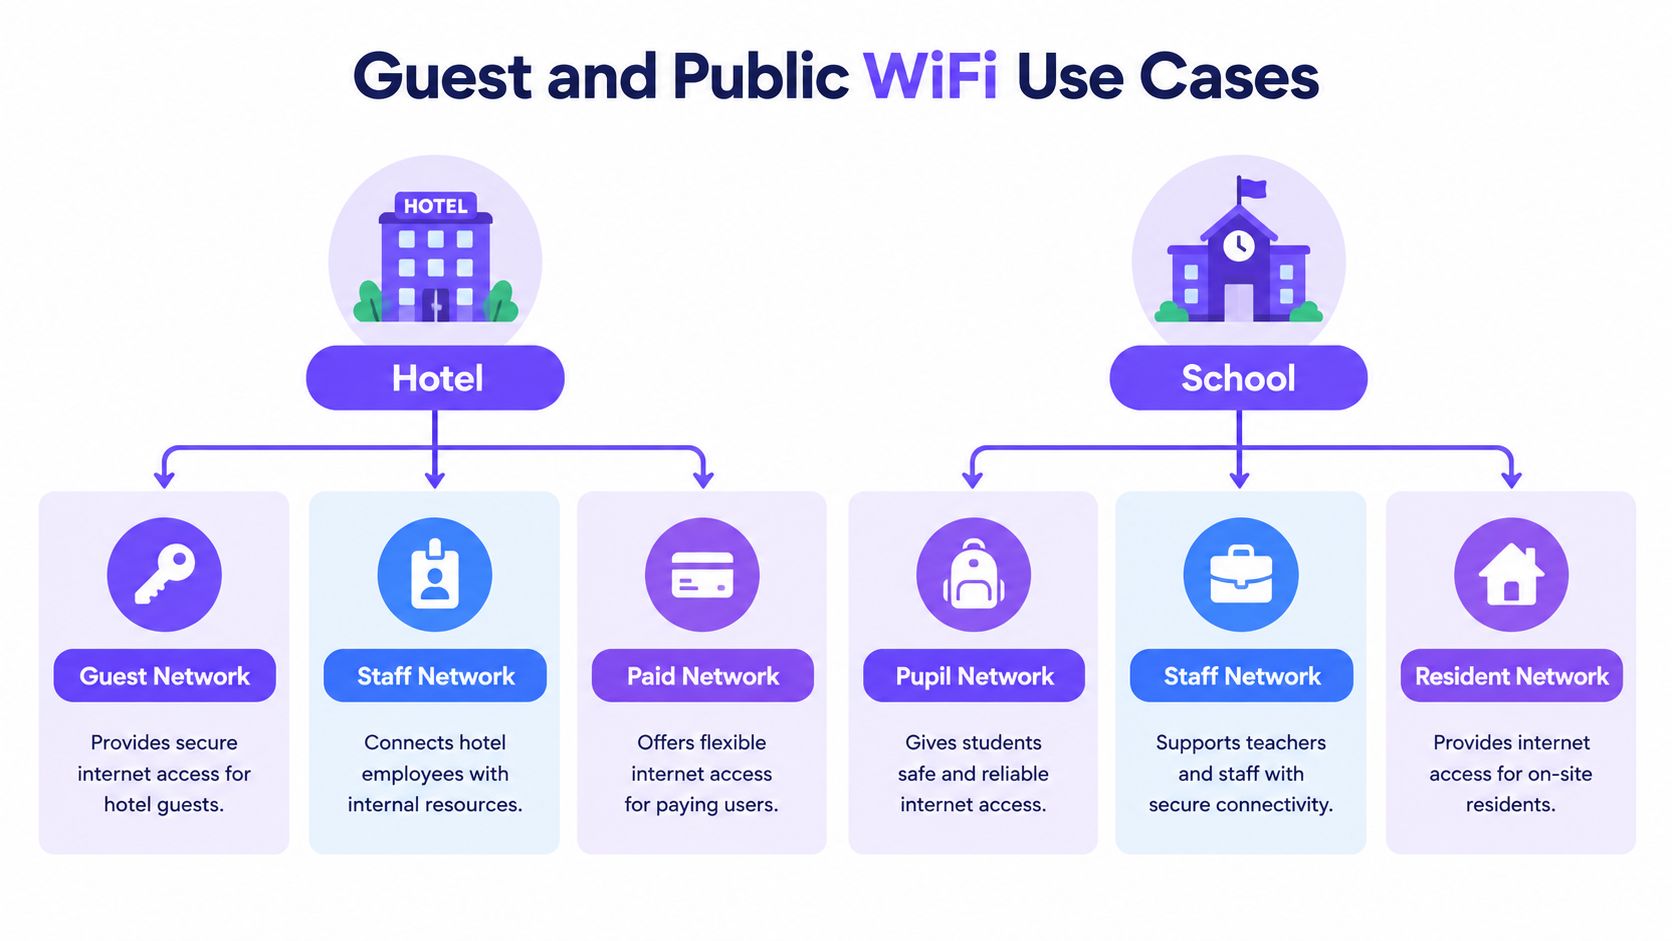
বিদ্যালয় এবং শিক্ষার্থীদের আবাসনগুলি একটি সম্পর্কিত চ্যালেঞ্জের সম্মুখীন হয়। শিক্ষার্থী, কর্মী এবং বাসিন্দারা একই ভবনের নেটওয়ার্ক ব্যবহার করতে পারেন তবে তাদের আলাদা নীতির প্রয়োজন হয়। স্বাস্থ্যসেবায়, অপারেটররা একটি সুরক্ষামূলক স্তর হিসাবে নেটওয়ার্ক-স্তরের ফিল্টারিং ব্যবহার করতে পারেন, পাশাপাশি এটিও স্বীকার করেন যে ডোমেন পরীক্ষাগুলি ক্লিনিকাল সিস্টেমগুলির নিয়ন্ত্রণগুলি প্রতিস্থাপন করে না বা কোনও অনলাইন পরিষেবার প্রতিটি অংশ পরিদর্শন করে না।
| পরিবেশ | পলিসির প্রয়োজনীয়তা | DNS filtering-এর ভূমিকা |
|---|---|---|
| হোটেল | গেস্ট, স্টাফ এবং পেইড নেটওয়ার্কের মধ্যে পার্থক্য নির্ধারণ করুন | নেটওয়ার্ক অনুযায়ী বিভিন্ন বিভাগ এবং থ্রেট রুল প্রয়োগ করুন |
| স্কুল বা বাসস্থান | ছাত্র, স্টাফ এবং বাসিন্দাদের জন্য উপযুক্ত নিয়ম নির্ধারণ করুন | ব্যক্তিগত ডিভাইসে সেইফগার্ড নিশ্চিত করা এবং পলিসির ভিজিবিলিটি বজায় রাখতে সহায়তা করুন |
| হাসপাতাল | গেস্ট এবং পাবলিক WiFi-এর জন্য একটি অতিরিক্ত স্তর যুক্ত করুন | ক্লিনিকাল সিকিউরিটি কন্ট্রোল বজায় রেখে নির্দিষ্ট গন্তব্যগুলি ব্লক করুন |
| বিমানবন্দর বা লাইব্রেরি | শেয়ার করা ডিভাইস জুড়ে পাবলিক অ্যাক্সেস পরিচালনা করুন | ধারাবাহিক নেটওয়ার্ক পলিসি প্রয়োগ করুন এবং রিপোর্ট পর্যালোচনা করুন |
| মাল্টি-সাইট প্রতিষ্ঠান | বিভিন্ন ভেন্যু জুড়ে সহজভাবে পলিসি পরিচালনা নিশ্চিত করুন | নিয়মাবলী কেন্দ্রীয়করণ করুন এবং নেটওয়ার্ক গ্রুপগুলির অ্যাক্টিভিটি তুলনা করুন |
ভেন্যুর সাথে পলিসি সামঞ্জস্যপূর্ণ করা
অপারেটররা নেটওয়ার্ক আইডেন্টিটি, যেমন একটি SSID বা VLAN এর চারপাশে নিয়ম নির্ধারণ করতে পারেন এবং স্থান বা সময়সূচী অনুযায়ী সেগুলি সামঞ্জস্য করতে পারেন। তারা ক্যাটাগরি কন্ট্রোল, থ্রেট ব্লকিং, Safe Search প্রয়োগ, অ্যালাউলিস্ট বা ব্লকলিস্ট, রিপোর্টিং এবং একটি ব্র্যান্ডেড ব্লক পেজ বেছে নিতে পারেন। এই বৈশিষ্ট্যগুলি কর্মীদের একটি সীমাবদ্ধতা ব্যাখ্যা করতে এবং নিয়মটি কাজ করছে কিনা তা পর্যালোচনা করতে সাহায্য করে, তবে এগুলি অনুমোদিত পরিষেবার মধ্যে ব্যবহারকারীর সম্পূর্ণ উদ্দেশ্য বা প্রতিটি ক্রিয়াকলাপ প্রকাশ করে না।
Purple Shield হলো গেস্ট এবং পাবলিক WiFi-এর জন্য ডিজাইন করা একটি প্রতিরক্ষামূলক DNS পরিষেবার উদাহরণ। এটি ক্যাটাগরি কন্ট্রোল, সেফ সার্চ, থ্রেট ডিফেন্স, DNS-লেয়ার বিজ্ঞাপন এবং ট্র্যাকার ব্লকিং, রিপোর্টিং এবং নীতি অফার করে যা SSID, VLAN, ভেন্যু বা সময়সূচী দ্বারা সেট করা যেতে পারে। এর ক্লাউড ডেলিভারি মডেলটি ক্লায়েন্ট এজেন্ট ইনস্টল না করেই কাজ করার জন্য ডিজাইন করা হয়েছে, তবে বাইপাস এবং যেসব হুমকি DNS filtering পরিদর্শন করতে পারে না তার জন্য অপারেটরের এখনও একটি ব্যাপক নিরাপত্তা কৌশলের প্রয়োজন রয়েছে।
বাইপাস ঝুঁকি এবং ফলস পজিটিভ
একটি শেয়ার করা নেটওয়ার্কে, গেট মডেলের একটি দুর্বল দিক রয়েছে: এটি কেবল সেই গন্তব্য অনুরোধগুলি পরীক্ষা করতে পারে যা রিজলভারে পৌঁছায়। একটি হোটেলের ল্যাপটপ, একজন শিক্ষার্থীর ফোন এবং একজন দর্শনার্থীর ট্যাবলেট আনম্যানেজড অবস্থায় আসে, তাই একটি ডিভাইস ভেন্যু DNS ব্যবহার করতে পারে যখন অন্যটি একটি পাবলিক রিজলভারে লুকআপ পাঠায় বা একটি অ্যাপ তার নিজস্ব পথ অনুসরণ করে। নিয়মটি এখনও বিদ্যমান, কিন্তু ট্র্যাফিক কখনই চেকপয়েন্টে পৌঁছায় না।
একটি VPN বা প্রক্সি পুরো সেশনটিকে স্থানীয় সলভার থেকে দূরে সরিয়ে নিতে পারে। এনক্রিপ্টেড DNS আরও নির্দিষ্ট: DoH এবং DoT অনুসন্ধান সুরক্ষিত করে, আর HTTPS ব্রাউজার এবং সাইটের মধ্যে ওয়েব ট্র্যাফিক সুরক্ষিত করে। এই পার্থক্যটি গুরুত্বপূর্ণ কারণ সাধারণ HTTPS ব্রাউজিং প্রমাণ করে না যে DNS কোয়েরি এনক্রিপ্টেড DNS ব্যবহার করেছে। NLnet Labs সতর্ক করে যে DoH স্থানীয় DNS নিরাপত্তা নীতিকে বাইপাস করতে পারে এবং মিশ্র পরিবেশে সনাক্ত করা কঠিন হতে পারে (DoH সম্পর্কিত NLnet Labs এর প্রেজেন্টেশন)।
কভারেজ এবং নির্ভুলতা পর্যালোচনা করা প্রয়োজন
প্রমাণগুলোকে কভারেজ সম্পর্কে একটি সতর্কবার্তা হিসেবে পড়া উচিত, সার্বজনীন স্কোরকার্ড হিসেবে নয়। ২০২৬ সালের একটি শিক্ষামূলক-নেটওয়ার্ক গবেষণায় সাধারণ পরীক্ষার পরিস্থিতিতে ৯৮.৫৩% নির্ভুলতার কথা বলা হয়েছে, যা VPN বা DoH বাইপাস চালু করা হলে ৫০%-এ নেমে আসে, সেই সাথে বাইপাসের ক্ষেত্রে প্রিসিশন, রিকল এবং F1-স্কোর ০% হিসেবে রিপোর্ট করা হয়েছে এবং পৃথক স্যাম্পলে ৮৫% ও ৯৬% ব্লক রেট এবং ১২% ও ৮% ফলস-পজিটিভ রেট দেখা গেছে (এডুকেশনাল-নেটওয়ার্ক DNS filtering স্টাডি)।
এই পরিসংখ্যানগুলি দুটি ব্যর্থতার দিকে নির্দেশ করে যা ব্যবহারকারীদের কাছে ভিন্ন মনে হয়। একটি ব্যর্থতা নিষিদ্ধ গন্তব্যে পৌঁছাতে দেয়। একটি ফলস পজিটিভ একটি ক্ষতিকর নয় এমন গন্তব্যকে ব্লক করে এবং সাপোর্ট টিকেট, বিকল্প পথ এবং পলিসি শিথিল করার চাপ তৈরি করে।
একটি ব্লক কেবল তখনই দরকারী যখন পলিসিটি বিশ্বস্ত হয়। ব্যবহারকারীদের একটি স্পষ্ট ব্যাখ্যা দিন, পর্যালোচনা মূল্যায়নের জন্য একটি পথ প্রদান করুন এবং ব্যতিক্রম ও পলিসির সিদ্ধান্তের রেকর্ড রাখুন।
স্পষ্ট ক্যাটাগরি, সহজ ব্লক পেজ, সাময়িক ব্যতিক্রম, অডিট রেকর্ড এবং একটি পর্যালোচনার পথ টিমগুলিকে গেট বন্ধ না করেই ভুলগুলি সংশোধন করতে সাহায্য করে। অতিরিক্ত ব্লকিং স্বয়ংক্রিয়ভাবে ভাল কিছু নয় যখন এটি পড়াশোনা, যত্ন, খবর বা ব্যবসায়িক কাজে বাধা সৃষ্টি করে; প্রতিরোধ এবং অভিযোগগুলি একসাথে পরিমাপ করুন।
আপনার নেটওয়ার্কের জন্য কীভাবে DNS ফিল্টারিং মূল্যায়ন করবেন
যেসব নেটওয়ার্ক এবং গ্রুপের জন্য আলাদা নিয়মের প্রয়োজন, সেগুলির একটি তালিকা তৈরি করে শুরু করুন। একটি হোটেল, স্কুল বা পাবলিক ভেন্যুতে অতিথি, কর্মী, শিক্ষার্থী, বাসিন্দা বা প্রদত্ত অ্যাক্সেসের জন্য পৃথক পলিসির প্রয়োজন হতে পারে। সার্ভিসটিকে একটি বিদ্যমান ফায়ারওয়ালের সাথে এবং কোনো হার্ডওয়্যার অ্যাপ্লায়েন্স বা এন্ডপয়েন্ট এজেন্ট ছাড়া কাজ করতে হবে কিনা তা নির্ধারণ করুন।
তারপরে জিজ্ঞাসা করুন কীভাবে পলিসিটি প্রয়োগ করা হবে। ক্যাটাগরি, Safe Search, থ্রেট, বিজ্ঞাপন, সময়সূচী, রিপোর্টিং এবং ব্র্যান্ডেড ব্লক পেজের জন্য কোন কন্ট্রোলগুলির প্রয়োজন? নেটওয়ার্কটি কীভাবে এক্সটার্নাল রেজলভার, VPNs এবং এনক্রিপ্ট করা DNS পরিচালনা করবে? রেজলভার বা ডেটা সেন্টার অনুপলব্ধ থাকলে পরিষেবাটি কীভাবে আচরণ করে তা জিজ্ঞাসা করুন এবং নির্বাচিত ব্যর্থতার আচরণটি ভেন্যুর সুরক্ষা এবং প্রাপ্যতা চাহিদার সাথে মেলে কিনা তা যাচাই করুন।
ব্লক করা অনুরোধ, ফলস-পজিটিভ রিভিউ, রিজলভারের প্রাপ্যতা এবং নীতি কভারেজ সহ একজন প্রোভাইডার যে প্রমাণ সরবরাহ করতে পারে তা পর্যালোচনা করুন। যদি হুমকি গোয়েন্দা তথ্য প্রস্তাবের অংশ হয়, তবে DNS threat intelligence feeds সংক্রান্ত দিকনির্দেশনা সহ কীভাবে এর তালিকাগুলো সংগ্রহ ও রক্ষণাবেক্ষণ করা হয় তা বুঝে নিন। সঠিক পছন্দটি আপনার কার্যক্ষম চাহিদার সাথে মেলা উচিত, একটি মাত্র নিয়ন্ত্রণই যে প্রতিটি অনলাইন-নিরাপত্তা সমস্যার সমাধান করতে পারে এমন ঢালাও দাবির ওপর নির্ভর করা উচিত নয়।
Purple Shield অতিথি এবং পাবলিক WiFi এর জন্য প্রটেক্টিভ DNS এবং কনটেন্ট ফিল্টারিং প্রদান করে, যার মধ্যে রয়েছে নেটওয়ার্ক-নির্দিষ্ট নীতি, হুমকি ব্লকিং, রিপোর্টিং এবং কোনও ক্লায়েন্ট এজেন্ট নেই। আপনার বিদ্যমান নেটওয়ার্ক সুরক্ষার সাথে কীভাবে এর DNS-স্তরের নিয়ন্ত্রণগুলি ফিট হতে পারে তা দেখতে Purple Shield ভিজিট করুন।