
URL filtering কি এবং এটি কীভাবে ওয়েবসাইট ব্লক করে
URL filtering কি? জানুন কীভাবে একটি পেজ লোড হওয়ার আগে এটি ওয়েবের ঠিকানা পরীক্ষা করে, এটি যেসব বিভাগ ব্যবহার করে এবং যেখানে এটি ব্যর্থ হয়।
Published ১২ নভেম্বর, ২০২৬
পৃষ্ঠা লোড হওয়ার আগে URL ফিল্টারিং একটি অনুমোদিত ওয়েব ঠিকানা নিয়ম, বিভাগ এবং অনুমতি তালিকা বা ব্লক তালিকার সাথে পরীক্ষা করে। এই পরীক্ষা ডোমেন নাম সিস্টেমে অন্তর্ভুক্ত রয়েছে, যা IETF-এর RFC 1034 এবং RFC 1035 স্পেসিফিকেশনে উল্লেখিত একটি নামকরণ স্তর, যা একটি লিঙ্কে ট্যাপ করা এবং পৃষ্ঠাটি উপস্থিত হওয়ার মাঝের ব্যবধানে কাজ করে।
একজন হোটেল অতিথি বুকিং ইমেলের একটি লিঙ্কে ট্যাপ করেন। একজন শিক্ষার্থী স্কুলের ল্যাপটপে একটি খোঁজের ফলাফল খোলেন। একজন ওয়েটিং রুমে থাকা রোগী হাসপাতালের WiFi-এ একটি ভিডিও সাইট খোলার চেষ্টা করেন। প্রতিটি ক্ষেত্রে, ব্রাউজার পৃষ্ঠাটি লোড করার আগেই ফিল্টার গন্তব্যটি মূল্যায়ন করে। ব্যবহারকারী হয় সাইটটি দেখতে পান নয়তো একটি বিজ্ঞপ্তি দেখতে পান যে সেই নেটওয়ার্কে সেটি ব্লক করা আছে।
ফিল্টার পেজের কন্টেন্ট পরিদর্শনের আগেই সিদ্ধান্তটি ঘটে যায়। এর নিয়ম এবং রেকর্ড নির্ধারণ করে যে এটি কোন অনুরোধগুলি ধরে এবং যখন এটি একটি অনুরোধ ব্লক করে তখন কী ঘটে।
সূচিপত্র
- সহজ ভাষায় URL ফিল্টারিং বলতে কী বোঝায়
- একটি পেজ লোড হওয়ার আগে ফিল্টার কীভাবে সিদ্ধান্ত নেয়
- প্রয়োগের পদ্ধতি এবং প্রতিটি কী কী পরীক্ষা করে
- URL ফিল্টারিং বনাম DNS ফিল্টারিং
- কোথায় URL ফিল্টারিং ব্যবহার করা হয় এবং কেন বিদ্যালয়গুলি এটি গ্রহণ করেছে
- কেন এনক্রিপ্টেড DNS একটি ফিল্টারকে বাইপাস বা এড়িয়ে যেতে পারে
- কেন ক্যাটাগরি ব্লকগুলি ভুল করে
- URL ফিল্টারিং আপনার নেটওয়ার্কের জন্য উপযুক্ত কি না পরীক্ষা করুন
সহজ কথায় URL filtering বলতে কী বোঝায়
একজন অতিথি একটি হোটেলের WiFi-এ যুক্ত হন, একটি কনফার্মেশন ইমেলের লিঙ্কে ট্যাপ করেন এবং অপেক্ষা করেন। পেজটি খোলে বা একটি ব্র্যান্ডেড বিজ্ঞপ্তি দেখা যায়। ব্রাউজারে কিছু দেখানোর আগেই, কয়েক ধাপ আগেই সিদ্ধান্তটি নেওয়া হয়েছিল।
URL filtering হল কানেকশন খোলার আগে নিয়ম, বিভাগ, সুনাম সম্পর্কিত ডেটা এবং অনুমতি তালিকা বা ব্লক তালিকার বিরুদ্ধে একটি অনুরোধ করা ওয়েব ঠিকানা চেক করে ওয়েবসাইটগুলিতে অ্যাক্সেস নিয়ন্ত্রণ করার একটি পদ্ধতি।
তিনটি তালিকা হাতে থাকা একজন ডোরম্যানের কথা ভাবুন। অতিথিদের তালিকা, অ্যালাউলিস্ট, সেই সাইটগুলিকে প্রবেশ করতে দেয় যেগুলিকে আপনার পলিসি ব্যতিক্রম হিসেবে উল্লেখ করেছে, এমনকি সাধারণ নিয়ম না বললেও। নিষিদ্ধ তালিকা, ব্লক লিস্ট, অন্যান্য বিষয় যাই হোক না কেন নির্দিষ্ট সাইটগুলিকে ফিরিয়ে দেয়। বাকি সবাইকে ক্যাটাগরি অনুসারে ভাগ করা হয়, তাই জুয়া খেলার সাইটটি না লেখা দরজায় চলে যায় এবং রিভিশন সাইটটি হ্যাঁ লেখা দরজায় যায়।
প্রতিটি ফিল্টার এই ক্রমে একই তিনটি প্রশ্নের উত্তর দেয়:
- কিসের জন্য অনুরোধ করা হয়েছিল। একটি ডোমেইন নাম, এবং কিছু সেটআপে এর পরের সম্পূর্ণ পাথ।
- কোন নিয়মটি মেলে। একটি বিভাগ, একটি তালিকা ভুক্তি, একটি রেপুটেশন স্কোর, একটি ব্যবহারকারী গ্রুপ বা একটি সময়সীমা।
- এর পরে কী হবে। অনুমতি দিন, ব্লক করুন বা এমন একটি বিজ্ঞপ্তি পৃষ্ঠায় পুনঃনির্দেশ করুন যা সিদ্ধান্ত ব্যাখ্যা করে।
কোন বিষটি বিচার করা হচ্ছে সে সম্পর্কে সুনির্দিষ্ট হন। ফিল্টারটি গন্তব্যের দিকে নজর দেয়, অনুসন্ধানের বক্সে বা কোনো যোগাযোগের ফর্মে কেউ যে শব্দগুলি টাইপ করছে তা দেখে না। বাক্যাংশ-স্তরের নিয়ন্ত্রণ একটি আলাদা প্রযুক্তি যা ঠিকানা বা পৃষ্ঠা পরীক্ষা করে এবং এটি বিভিন্ন উপায়ে ব্যর্থ হয়।
আপনি স্কুল, অফিস, হাসপাতাল, লাইব্রেরি, বিমানবন্দর এবং প্রতিটি গেস্ট নেটওয়ার্কে এই নিয়ন্ত্রণের মুখোমুখি হবেন যা একটি সাইটের পরিবর্তে একটি ব্লক পেজ দেখায়।
কন্টেন্ট আসার আগেই একটি ফিল্টার ঠিকানার বিষয়ে সিদ্ধান্ত নেয়, যে কারণে এটি দ্রুত কাজ করে এবং সেই কারণেই এটি একটি পেজের ভিতরের সবকিছু দেখতে পায় না।
একটি পেজ লোড হওয়ার আগে একটি ফিল্টার কীভাবে সিদ্ধান্ত নেয়
শুরু থেকে শেষ পর্যন্ত একটি লুকআপ অনুসরণ করুন এবং ডিজাইনটি তখন বোধগম্য হবে। ডোমেন নেম সিস্টেম একটি পঠনযোগ্য ডোমেনকে একটি অ্যাড্রেসে রূপান্তরিত করে, এবং DNS-ভিত্তিক ফিল্টারিং সেই নামকরণের ধাপটিকে একটি এনফোর্সমেন্ট পয়েন্টে পরিণত করে, যেমনটি BIND DNS ইতিহাস রেকর্ড করে: রেজলভার সঠিক অ্যাড্রেস ফেরত দিতে পারে, লুকআপ প্রত্যাখ্যান করতে পারে, অথবা ব্যবহারকারীকে একটি পলিসি পেজে পাঠাতে পারে।
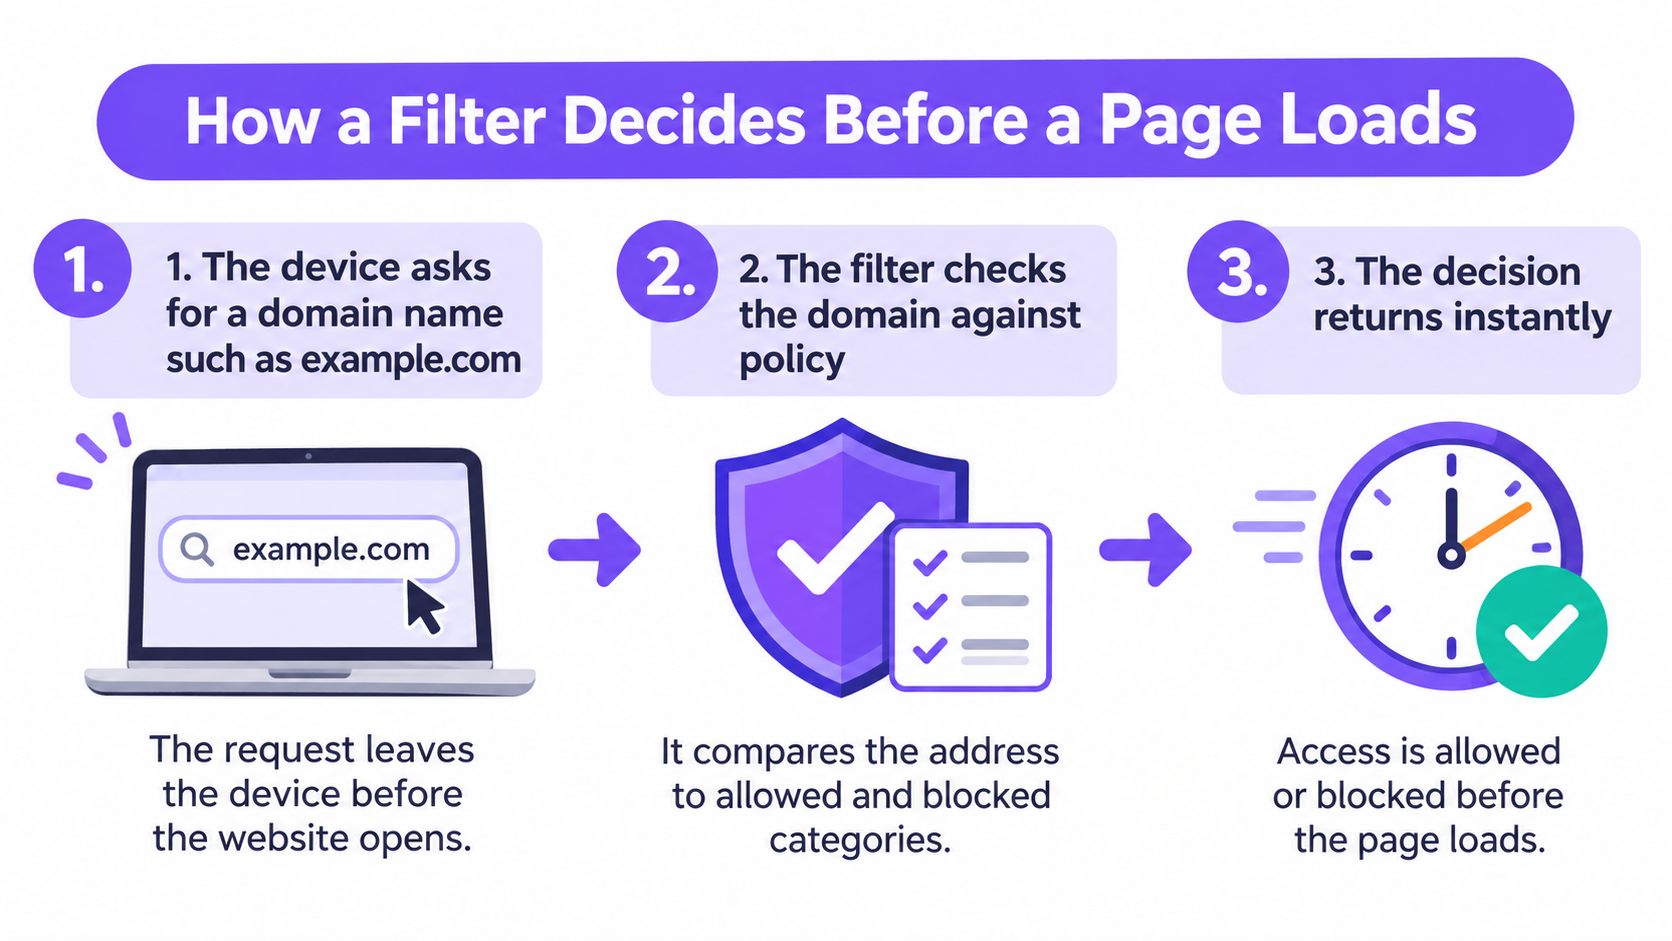
নীচের ছোট ওয়াকথ্রুটি একই ক্রম কার্যকর হতে দেখায়।
প্রতিটি ধাপ কেন গুরুত্বপূর্ণ তার কারণসহ পর্যায়ক্রমিক বিবরণ নিচে দেওয়া হলো।
- ডিভাইসটি একটি ডোমেইন নাম অনুরোধ করে। কোনো পেজের ডেটা পাওয়ার আগেই সেই অনুরোধটি ডিভাইস থেকে বেরিয়ে যায়, তাই সেই মুহূর্তে বিচার করার জন্য নামটিই একমাত্র বিষয়।
- রিসলভার এটি গ্রহণ করে। এটি হলো নেমিং লেয়ার যেখানে পাঠযোগ্য ঠিকানাগুলি রাউটেবল ঠিকানায় পরিণত হয়, যার ঠিক এই কারণেই এখানে রাখা একটি ফিল্টার প্রতিটি ডিভাইসকে স্পর্শ না করেই সেগুলি দেখতে পায়।
- পলিসির সাথে ডোমেইনটির তুলনা করা হয়। এর ক্যাটাগরি, যেকোনো অ্যালাউ বা ব্লক এন্ট্রি, এর রেপুটেশন স্কোর এবং সেই নেটওয়ার্কের সাথে যুক্ত যেকোনো সময়সূচী। সংযোগ তৈরি হওয়ার আগেই একটি ম্যাচ নির্ধারণ করা হয়।
- পলিসি একটি উত্তর প্রদান করে। প্রকৃত ঠিকানা, একেবারেই কোনো ঠিকানা নয়, বা কোনো নোটিশ পেজে পুনঃনির্দেশ। আরও শক্তিশালী সেটআপগুলি অনুরোধটিকে সিঙ্কহোল করে যাতে ক্লায়েন্ট এমন একটি উত্তর পায় যা কাজের কোথাও যায় না।
- ব্রাউজার কানেক্ট করে বা নোটিশটি পড়ে। একটি ব্লক করা লুকআপ কখনও সংযোগ তৈরি করে না, তাই কোনো ফিশিং পেজ বা ম্যালওয়্যার কলব্যাক পরবর্তীতে বাধা পাওয়ার বদলে প্রথম পদক্ষেপেই বন্ধ হয়ে যায়।
- ঘটনাটি একটি লগে লেখা হয়। সময়, নেটওয়ার্ক, অনুরোধ করা ডোমেইন এবং সিদ্ধান্ত। সেই রেকর্ডগুলি একজন অ্যাডমিনিস্ট্রেটরকে পলিসি টিউন করতে বা একটি ডিভাইসকে চিহ্নিত করতে দেয় যা বারবার একই ক্ষতিকর ডোমেইন অনুরোধ করছে।
এই প্রক্রিয়াটি বেশ কয়েকটি স্তরে চলে, অবিকল ডোমেন বা URL মিল থেকে শুরু করে ক্যাটাগরি ক্লাসিফিকেশন, কীওয়ার্ড ইনস্পেকশন এবং ম্যালওয়্যার ও ফিশিংয়ের জন্য রিপুটেশন স্কোরিং হয়ে গ্রুপ- এবং সময়-ভিত্তিক নিয়ম পর্যন্ত। ডোমেন সিদ্ধান্তের ওপর এটি সবচেয়ে শক্তিশালী, কারণ একটি আধুনিক পেজ অনেক ডোমেন থেকে কন্টেন্ট নেয় এবং এনক্রিপ্ট করা HTTPS ভিতরে কী আছে তা লুকিয়ে রাখে, তাই নামটাই হলো নির্ভরযোগ্য সংকেত।
ডিভাইসে কিছু ইন্সটল করার প্রয়োজন নেই। একবার DNS পরিবর্তন করা হয়ে গেলে, ফিল্টারিং কোনো ডিভাইসে কিছু ইন্সটল না করেই একই সাথে সেই নেটওয়ার্কের প্রতিটি ডিভাইসকে কভার করে।
দুটি পরীক্ষা যা আপনি এই সপ্তাহে চালাতে পারেন:
- ডিভাইসগুলি কোন রিজলভার ব্যবহার করে তা নিশ্চিত করুন। নেটওয়ার্ক যে DNS সেটিংস প্রদান করে তা দেখুন। ডিভাইসগুলি যদি কোনো বাইরের রিজলভারের দিকে নির্দেশিত থাকে, তবে কনসোল যা-ই বলুক না কেন, আপনার পলিসি প্রয়োগ করা হচ্ছে না।
- আপনি ব্লক করতে চান এমন একটি ডোমেইন লোড করুন। কোনো অ্যাডমিনিস্ট্রেটরের ল্যাপটপ থেকে নয়, একটি গেস্ট ডিভাইস থেকে এটি চেষ্টা করুন। যদি নোটিশ পেজটি দেখা না যায়, তবে আপনার পলিসির সমস্যার চেয়ে কভারেজের সমস্যা রয়েছে।
বলবৎকরণের পদ্ধতি এবং প্রতিটি পদ্ধতি কী পরীক্ষা করে
একটি হোটেল পেমেন্ট গেটওয়ে পৌঁছানোর যোগ্য রাখতে চায়, পারিবারিক এলাকায় জুয়ার সাইটগুলি ব্লক করতে চায় এবং কোনো অতিথি সংক্রামিত ল্যাপটপ যাতে হ্যাকারের কাছে তথ্য না পাঠায় তা বন্ধ করতে চায়। তিনটি পৃথক কাজ এবং প্রতিটি কাজ আলাদা পদ্ধতির অন্তর্ভুক্ত। আপনার সমস্যার সাথে মেলে এমন সারিটি খুঁজুন।
| পদ্ধতি | এটি কী পরীক্ষা করে | সাধারণ ফলাফল | উদাহরণ |
|---|---|---|---|
| সঠিক ডোমেন বা URL মিল | একটি তালিকার সাথে একটি নির্দিষ্ট ঠিকানা | অনুমতি দিন বা ব্লক করুন | একটি খবরের সাইট ব্লক করুন |
| ক্যাটাগরি শ্রেণীকরণ | একটি ডোমেনে বরাদ্দ করা ক্যাটাগরি | সাইটের একটি পুরো গ্রুপ ব্লক করুন | জুয়ার সাইটগুলো ব্লক করুন |
| কীওয়ার্ড পরিদর্শন | ঠিকানা বা পেজের শব্দগুলো | ব্লক করুন বা সতর্ক করুন | নিষিদ্ধ শব্দ সম্বলিত একটি পেজ পাথ চিহ্নিত করুন |
| রেপুটেশন স্কোরিং | থ্রেট ইন্টেলিজেন্স স্কোর | পরিচিত ম্যালওয়্যার বা ফিশিং ডোমেনগুলো ব্লক করুন | নতুন নিবন্ধিত ফিশিং ডোমেন ব্লক করুন |
| সময় বা গ্রুপ পলিসি | সময়সূচী, ব্যবহারকারী গ্রুপ বা নেটওয়ার্ক | নির্দিষ্ট সময়ে একটি কঠোর নিয়ম প্রয়োগ করুন | গেস্ট WiFi-এ সন্ধ্যার সময় আরও কঠোর নিয়মাবলী |
বেশিরভাগ কার্যকরী ডেপ্লয়মেন্টে দুই বা তিনটি পদ্ধতি একত্রিত করা হয়, কারণ প্রতিটি পদ্ধতিরই কিছু সীমাবদ্ধতা রয়েছে। সাইটগুলি স্থানান্তরিত হওয়ার কারণে অবিকল তালিকাগুলি সুনির্দিষ্ট হয় এবং সেগুলির ক্রমাগত রক্ষণাবেক্ষণের প্রয়োজন হয়। ক্যাটাগরিগুলি লক্ষ লক্ষ ডোমেন জুড়ে স্কেল করে, কিন্তু সেগুলির কার্যকারিতা তাদের পিছনের শ্রেণিবিন্যাসের ওপরই নির্ভর করে। কীওয়ার্ডের নিয়মগুলি ক্যাটাগরি থেকে বাদ পড়া বিষয়গুলি ধরে ফেলে এবং ভুলবশত একই শব্দ থাকা নির্দোষ পেজগুলিকেও ওভার-ব্লক করে দেয়। রিপুটেশন স্কোরিং এমন নতুন নিবন্ধিত ফিিশিং ডোমেনগুলিকে শনাক্ত করে যা বর্ণনা করার মতো সময় কোনো ক্যাটাগরি পায়নি।
ব্যবহারিক নিয়ম: বিভাগ এবং হুমকির ডেটা দিয়ে শুরু করুন, যা সবচেয়ে কম রক্ষনাবেক্ষণে সবচেয়ে বেশি সুবিধা প্রদান করে। তারপরে আপনার স্থান নির্ভর করে এমন সাইটগুলির জন্য নির্দিষ্ট ব্যতিক্রমগুলি যোগ করুন, যেমন একটি পেমেন্ট প্রদানকারী বা একটি রোগীদের পোর্টাল। একদম শেষে কিওয়ার্ডের নিয়ম নির্দিষ্টভাবে যোগ করুন।
প্রতিটি সারি একটি আলাদা প্রশ্নের উত্তর দেয়: কিসের বিচার করা হচ্ছে এবং সেটি মিললে কী হওয়া উচিত। দ্বিতীয় প্রশ্নটি নিয়েই ভেন্যুগুলি সমস্যায় পড়ে, কারণ একটি ঢালাও নিয়ম একই সাথে কর্মীদের, ছাত্রছাত্রীদের এবং অতিথিদের জন্য কদাচিৎ সঠিক হয়।
URL filtering বনাম DNS filtering
তুলনাটি সাধারণত একটি প্রোডাক্টের পছন্দ হিসেবে আসে, কিন্তু এটি তেমন নয়। DNS ফিল্টারিং হলো URL ফিল্টারিংয়ের মধ্যে একটি একক প্রয়োগকারী পয়েন্ট: একই নীতি সংক্রান্ত সিদ্ধান্ত, যা প্রক্সি বা ব্রাউজারের ভেতরের পরিবর্তে লুকআপের সময় কার্যকর করা হয়।
DNS-স্তরের বাস্তবায়নে ক্লায়েন্ট প্রথমে একটি ঠিকানা জিজ্ঞাসা করে, এবং ফিল্টারিং রিজলভার অনুরোধ করা ডোমেন (এবং শক্তিশালী বাস্তবায়নে এটি যে ঠিকানা ফেরত দেয় তাও) নীতি নির্দেশিকা এবং হুমকি সুরক্ষার তথ্যের সাথে তুলনা করে। এটি তখন আসল উত্তর দিতে পারে, কিছুই ফেরত নাও দিতে পারে, একটি ব্লক পেজে পুনঃনির্দেশ করতে পারে, অথবা অনুরোধটি সিঙ্কহোল করতে পারে। প্রতিরক্ষামূলক DNS পরিষেবা নির্বাচনের বিষয়ে CISA এবং NSA নির্দেশিকা উল্লেখ করে যে এই ব্যবস্থাটি পরবর্তীতে কী ঘটে তা পর্যবেক্ষণ করার জন্য অপেক্ষা না করে ফিশিং, ম্যালওয়্যার, র্যানসমওয়্যার, বটনেট এবং কমান্ড-অ্যান্ড-কন্ট্রোল পরিকাঠামোর প্রথম সংযোগটিকেই ব্লক করে দেয়।
প পাশাপাশি রেখে দেখলে, দুটি উপযোগিতা নির্ধারণকারী বৈশিষ্ট্যগুলির ভিত্তিতে ভিন্ন হয়।
| বৈশিষ্ট্য | URL ফিল্টারিং (সম্পূর্ণ) | DNS ফিল্টারিং |
|---|---|---|
| কোথায় সিদ্ধান্ত গৃহীত হয় | প্রক্সি, ফায়ারওয়াল বা ব্রাউজার | সংযোগ স্থাপনের আগে, DNS রিজলভার |
| কী পরীক্ষা করা হয় | সম্পূর্ণ URL, পথ, কিওয়ার্ড এবং ক্যাটাগরি | ডোমেন নাম এবং এটি ফেরত দেওয়া IP ঠিকানা |
| ডিভাইসে সফটওয়্যারের প্রয়োজন আছে কিনা | প্রায়শই হ্যাঁ, অথবা একটি গেটওয়ে প্রক্সি | না, নেটওয়ার্ক স্তরে সেট করা থাকে |
| HTTPS পেজের ভেতরে দেখতে পায় কিনা | হ্যাঁ, TLS অনুসন্ধানের মাধ্যমে | না, কেবল ডোমেন স্তর পর্যন্ত |
| সাধারণ ডিপ্লয়মেন্ট | প্রক্সি সহ এন্টারপ্রাইজ নেটওয়ার্ক এবং স্কুল | গেস্ট WiFi, ভেন্যু এবং ব্র্যাঞ্চ নেটওয়ার্ক |
ডোমেন লেয়ারটি এমন অনুরোধগুলিও দেখে যা ব্যবহারকারীরা কখনও টাইপ করেন না। AdGuard-এর ডিসেম্বর 2024 ট্র্যাকার রিপোর্ট অনুসারে জানা গেছে যে ad ট্র্যাকারগুলি 2024 সালে বিশ্বব্যাপী ইন্টারনেট ট্র্যাফিকের 7.84% অংশ ছিল, এবং এর প্রতিটি অনুরোধই একটি লুকআপ হিসাবে শুরু হয়।
- কভারেজ যখন গ্র্যানুলারিটির চেয়ে বেশি গুরুত্বপূর্ণ হয় তখন DNS ফিল্টারিং বেছে নিন। আনম্যানেজড গেস্ট ডিভাইস, বেশ কয়েকটি ভেন্যু, এবং কারও ফোনে এজেন্ট ইনস্টল করার আগ্রহ না থাকা।
- যখন আপনার গভীরতার প্রয়োজন হয় তখন সম্পূর্ণ URL ফিল্টারিং বেছে নিন। পাথ-লেভেল নিয়ম, পেজ-লেভেল পরিদর্শন, আপলোড এবং ডাউনলোড নিয়ন্ত্রণ।
- ঝুঁকি যেখানে এটিকে সমর্থন করে সেখানে উভয়ই চালান। অনেক পরিষেবা ইতিমধ্যে এটি করে: রিজলভার ডোমেইন সিদ্ধান্ত পরিচালনা করে, প্রক্সি পরবর্তীতে কী ঘটবে তা পরিচালনা করে।
সীমাবদ্ধতাটি স্পষ্টভাবে বলা প্রয়োজন। DNS ফিল্টারিং একটি সাইট ব্লক করতে পারে, এবং এটি অনুমোদিত ডোমেনের কোন পেজটি লোড করা হয়েছে তা আপনাকে বলতে পারে না। সেই পার্থক্যটি যদি আপনার পলিসির জন্য গুরুত্বপূর্ণ হয়, তবে আপনার নেমিং লেয়ারের উপরে পরিদর্শনের প্রয়োজন, এবং DNS ফিল্টারিং কীভাবে কাজ করে তার একটি পর্যালোচনা সেট করে যে সেই লেয়ারটি কী সমাধান করে এবং কী সমাধান করে না।
যেখানে URL filtering ব্যবহার করা হয় এবং কেন স্কুলগুলি এটি গ্রহণ করেছে
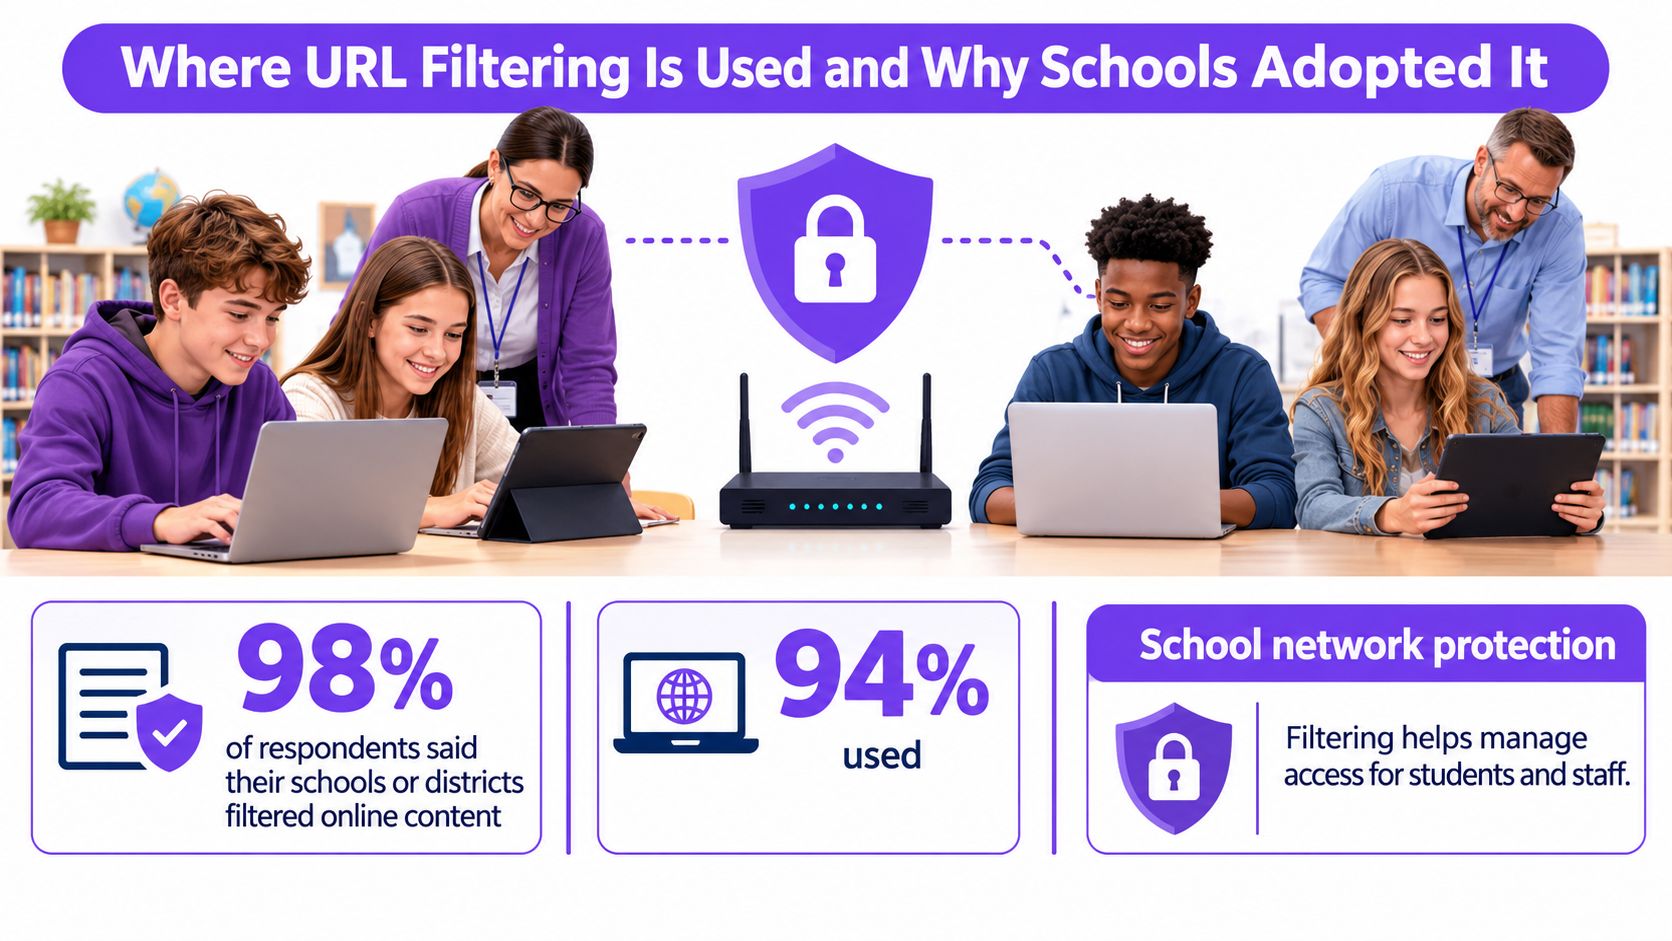
একজন ছাত্র একটি স্কুলের ল্যাপটপে অনুসন্ধানের ফলাফলে ক্লিক করে। পেজটি লোড হওয়ার আগেই ফিল্টারটি স্কুলের নিয়মগুলি প্রয়োগ করে, যা কর্মীদের ছাত্ররা কোন কোন সাইটে পৌঁছাতে পারে তা পরিচালনা করতে সাহায্য করে। 4,299টি রেসপন্স সহ 2012 সালে পরিচালিত একটি দেশব্যাপী আমেরিকান অ্যাসোসিয়েশন অব স্কুল লাইব্রেরিয়ানস সার্ভেতে, 98% উত্তরদাতা বলেছেন যে তাদের স্কুল বা ডিস্ট্রিক্ট অনলাইন কন্টেন্ট ফিল্টার করেছে, যেখানে 94% ফিল্টারিং সফটওয়্যার ব্যবহারের কথা জানিয়েছে।
| পরিমাপ | উত্তরদাতাদের শতাংশ | সংখ্যা |
|---|---|---|
| স্কুল বা জেলা অনলাইনে তথ্য ফিল্টার করেছে | 98% | রিপোর্ট করা হয়নি |
| ফিল্টারিং সফটওয়্যার ব্যবহার করা হয়েছে | 94% | রিপোর্ট করা হয়নি |
| URL-ভিত্তিক ফিল্টারিং, সবচেয়ে সাধারণ সফটওয়্যার পদ্ধতি | 70% | 2,827 |
| কিওয়ার্ড-ভিত্তিক ফিল্টারিং | 60% | 2,423 |
| ব্ল্যাকলিস্ট ব্যবহার | 47% | 1,898 |
| কর্মীদের ক্ষেত্রে ফিল্টার প্রয়োগ করা হয়েছে | 88% | রিপোর্ট করা হয়নি |
| ছাত্রছাত্রী এবং কর্মীদের জন্য ফিল্টারিংয়ের সমান স্তর | 56% | রিপোর্ট করা হয়নি |
উত্তরদাতাদের মধ্যে URL-ভিত্তিক ফিল্টারিং ছিল সবচেয়ে সাধারণ সফটওয়্যার পদ্ধতি, যার পরে রয়েছে কিওয়ার্ড-ভিত্তিক ফিল্টারিং এবং ব্ল্যাকলিস্ট। ফিল্টারিং কেবল শিক্ষার্থীদের বাইরেও প্রয়োগ করা হয়েছিল: 88% বলেছেন কর্মীদেরও এর অন্তর্ভুক্ত করা হয়েছে এবং 56% শিক্ষার্থী ও কর্মীদের জন্য একই স্তরের ফিল্টারিং ব্যবহার করেছেন।
এই তথ্যগুলি স্কুলের ফিল্টারগুলির দুটি ভূমিকার দিকে নির্দেশ করে: শিক্ষার্থীদের সুরক্ষা দেওয়া এবং গ্রহণযোগ্য-ব্যবহারের নীতিগুলি কার্যকর করা। ফিল্টার হলো নেটওয়ার্ক অ্যাক্সেসে প্রয়োগ করা একটি নিয়ম, প্রতিটি পেজ সঠিকভাবে শ্রেণীবদ্ধ করা হবে তার কোনো গ্যারান্টি নয়। ফিল্টার বৈধ উপাদান ব্লক করতে পারে বা এমন বিষয়বস্তু মিস করতে পারে যা একটি পলিসির মাধ্যমে সীমাবদ্ধ করার লক্ষ্য রাখা হয়েছে, তাই সিদ্ধান্তগুলি পর্যালোচনা এবং সামঞ্জস্য করার জন্য স্কুলগুলির একটি উপায় প্রয়োজন।
অন্য তিনটি ক্ষেত্রে একই নিয়ন্ত্রণ
- হসপিট্যালিটি ভেন্যুগুলি গেস্ট WiFi-এ ক্যাটাগরি সংক্রান্ত নিয়ম প্রয়োগ করতে পারে, যার মধ্যে এমন ফোনও অন্তর্ভুক্ত যা ভেন্যু সরাসরি পরিচালনা করে না। একটি ফ্যামিলি অ্যাট্রাকশন শিশুদের ব্যবহৃত নেটওয়ার্কের জন্য আরও কঠোর নিয়ম বেছে নিতে পারে।
- হাসপাতালের নেটওয়ার্কগুলি এমন কর্মীদের পরিষেবা দেয় যাদের ক্লিনিক্যাল এবং রেফারেন্স রিসোর্সের প্রয়োজন হয়, সেই সাথে পৃথক নেটওয়ার্ক ব্যবহারকারী দর্শনার্থীদেরও পরিষেবা দেয়। এই গোষ্ঠীগুলির বিভিন্ন পলিসির প্রয়োজন হতে পারে।
- লাইব্রেরি এবং বিমানবন্দরগুলি শেয়ার করা পাবলিক WiFi-এ নিয়ম প্রয়োগ করতে পারে। স্পষ্ট ব্লক মেসেজগুলি ব্যবহারকারীদের বুঝতে সাহায্য করে যে কেন একটি সাইট অনুপলব্ধ রয়েছে।
স্কুলগুলি যত্নের দায়িত্ব সম্পর্কিত বিষয়টিকে বিশেষ করে সামনে নিয়ে আসে, তবে একই নীতি সংক্রান্ত প্রশ্ন যে কোনো স্থানে উঠতে পারে যেখানে মানুষ নেটওয়ার্ক শেয়ার করে। স্কুলগুলির জন্য ওয়েব ফিল্টারিং সংক্রান্ত নির্দেশিকাটি ব্যাখ্যা করে যে কীভাবে স্কুলগুলি এই নীতিগুলি প্রয়োগ করে।
ব্যবহারিক কাজটি হল মানুষ এবং নেটওয়ার্কের সাথে নিয়মের মিল চালানো। একটি প্রাথমিক বিদ্যালয়ের উপযুক্ত পলিসি বা নীতি একটি হোটেল বারের পক্ষে অতিরিক্ত ব্লক করতে পারে বা শিক্ষার্থীদের থাকার জায়গার পক্ষে খুব কম ব্লক করতে পারে। একটি দীর্ঘ বিভাগের তালিকা সেই গরমিল দূর করবে না; পলিসি বা নীতিতে নেটওয়ার্কের দর্শক এবং উদ্দেশ্য প্রতিফলিত হওয়া উচিত।
কেন এনক্রিপ্টেড DNS একটি ফিল্টার বাইপাস করতে পারে
একটি স্কুল ফিল্টার করা DNS রেজলভার ব্যবহার করার জন্য তার WiFi সেট করতে পারে, তবুও একজন ছাত্রের ব্রাউজার একটি ভিন্ন, এনক্রিপ্ট করা রেজলভারের মাধ্যমে ডোমেন লুকআপ পাঠাতে পারে। ফিল্টার তখন সেই অনুরোধগুলির ভিজিবিলিটি হারায়। DNS over HTTPS হলো এমন একটি প্রোটোকল যা এই ফাঁক তৈরি করতে পারে, যার ফলে ডিভাইসগুলি অন্য একটি লুকআপ পাথ বেছে নিলে DNS ব্লকিং আংশিকভাবে কার্যকরী হয়।
একটি রেজলভারের চারপাশের পথগুলি
- অ্যাপে হার্ড-কোডেড রিজলভার। কিছু অ্যাপ্লিকেশন নেটওয়ার্কের DNS সেটিংস উপেক্ষা করে এবং তাদের নিজস্ব সেটিংস ব্যবহার করে।
- ব্রাউজার সেটিংস। একটি ব্রাউজারকে এনক্রিপ্ট করা রিজলভার ব্যবহার করার জন্য কনফিগার করা যেতে পারে।
- VPN। একটি VPN নেটওয়ার্কের রিজলভারে DNS লুকআপ পৌঁছানোর আগেই ট্র্যাফিককে নেটওয়ার্কের বাইরে নিয়ে যেতে পারে।
- সরাসরি ঠিকানার সংযোগ। যে অ্যাপ ইতিমধ্যেই একটি IP ঠিকানা জানে সেটি ডোমেন লুকআপ এড়িয়ে যেতে পারে।
- শেয়ার করা ক্লাউড ডোমেন। একটি শেয়ার করা ডোমেন ব্লক করলে সম্পর্কহীন পরিষেবাগুলি ব্যাহত হতে পারে। এটি অনুমোদন করলে একাধিক পরিষেবা অ্যাক্সেসযোগ্য থেকে যেতে পারে।
এর পরিবর্তে কি প্রয়োগ করতে হবে
একটি নেটওয়ার্ক গেটওয়ে অনুমোদনহীন মেটাতে ব্যর্থ হওয়া DNS অনুরোধ ব্লক করতে পারে, যা ডিভাইসগুলিকে নেটওয়ার্কের রেজলভারের দিকে চালিত করে অথবা সেগুলির সমাধান হওয়া প্রতিরোধ করে। লগগুলি ব্যর্থ হওয়া লুকআপ বা অস্বাভাবিক রেজলভার ট্র্যাফিক প্রকাশ করতে পারে, যদিও এগুলি ডিভাইসের সমস্ত কার্যকলাপ দেখায় না। ব্যতিক্রমগুলি রেকর্ড করুন যাতে পলিসি বা নীতিটি সহজে বোঝা এবং পরিচালনা করা যায়।
কী প্রতিশ্রুতি দেওয়া উচিত: নেটওয়ার্কের DNS পাথ ব্যবহারকারী ডিভাইসগুলি ফিল্টার করা হয়। গেটওয়ে নিয়ন্ত্রণগুলি সেই পাথের আশেপাশের কিছু রুট সীমাবদ্ধ করতে পারে, তবে সেগুলি সমস্ত নেটওয়ার্ক অ্যাক্টিভিটির দৃশ্যমানতার গ্যারান্টি দিতে পারে না।
গেস্ট WiFi প্রয়োগ করা কঠিন করে তোলে: দর্শনার্থীদের ফোন তাদের নিজস্ব সেটিংস ব্যবহার করতে পারে, এবং ভেন্যু সেগুলিতে সফটওয়্যার ইনস্টল করতে পারে না। নেটওয়ার্ক কনফিগারেশনে রিজলভারের নিয়মগুলি রাখুন, তারপর সেই নিয়মগুলি কী দেখতে পারে এবং কী দেখতে পারে না সে সম্পর্কে স্পষ্ট হন। DNS over HTTPS কীভাবে নেটওয়ার্কের দৃশ্যমানতা পরিবর্তন করে তা জানুন।
কেন ক্যাটাগরি ব্লকগুলি ভুল করে
একটি স্কুলে, পাঠ্য উপকরণের একটি উৎস এমন একটি ডোমেনে হোস্ট করা থাকতে পারে যা অন্যান্য সম্পর্কহীন উপাদানের জন্যও ব্যবহৃত হয়। যদি ফিল্টার সেই ডোমেনটিকে ভুল ক্যাটাগরিতে রাখে, তবে স্কুল যে সামগ্রী ব্লক করতে চেয়েছিল তার সাথে সাথে ছাত্রছাত্রীরাও প্রয়োজনীয় উপকরণের অ্যাক্সেস হারাতে পারে। ক্যাটাগরি সম্পর্কিত সিদ্ধান্তগুলি নেটওয়ার্ক শেয়ার করা প্রত্যেককে প্রভাবিত করে।
একটি ক্যাটাগরি ব্লক দুটি উপায়ে ব্যর্থ হয়
আন্ডার-ব্লকিং তখন ঘটে যখন একটি ক্ষতিকারক পৃষ্ঠা এই কারণে এড়িয়ে যায় কারণ এর ডোমেনকে শ্রেণীবদ্ধ করা হয়নি বা ভুলভাবে শ্রেণীবদ্ধ করা হয়েছিল। ওভার-ব্লকিং তখন ঘটে যখন দরকারী কন্টেন্ট, যেমন স্বাস্থ্য বিষয়ক পৃষ্ঠা, পেমেন্ট পরিষেবা, শিক্ষার বিষয়বস্তু বা ব্যবসায়িক টুল ব্লক করা বিভাগে অন্তর্ভুক্ত করা হয়।
কিছু প্যারেন্টাল-কন্ট্রোল প্রোডাক্ট উভয় ধরণের ত্রুটির সাথে সংগ্রাম করেছে: উপযুক্ত কন্টেন্ট ব্লক করা বা অসঙ্গতিপূর্ণ নিয়ম প্রয়োগ করার পাশাপাশি স্পর্শকাতর ডোমেইনগুলি এড়িয়ে যাওয়া। DNS-ফিল্টারিংয়ের নির্ভুলতার একটি 2025 সমীক্ষা ব্যাখ্যা করে যে কেন ফলাফলগুলি কোনো নির্দিষ্ট উদ্দেশ্যে ব্যবহৃত রেফারেন্স তালিকার ওপর নির্ভর করে। ভুল শ্রেণিবিন্যাস ফলস পজিটিভ তৈরি করতে পারে, এবং এগুলির প্রভাব আরও বেশি মানুষের কাছে পৌঁছায় যখন একই পলিসি পুরো নেটওয়ার্ক জুড়ে প্রয়োগ করা হয়, যেমনটি TMA 2025 কনফারেন্স পেপারে বর্ণনা করা হয়েছে।
একটি হোটেলে, একটি ভুলভাবে শ্রেণিবদ্ধ করা পেমেন্ট ডোমেন অতিথিদের লেনদেন সম্পন্ন করা থেকে আটকাতে পারে। ফ্রন্ট-ডেস্ক কর্মীরা এই সমস্যা সম্পর্কে জানতে পারেন, যদিও তারা নিজেরা ফিল্টারিং নীতি পরিবর্তন করতে পারেন না।
একটি ক্যাটাগরি তালিকা বিশ্বাস করার আগে কী জিজ্ঞাসা করবেন
- প্রতিটি ক্যাটাগরির জন্য প্রিসিশন এবং রিকল। সামগ্রিক নির্ভুলতা আপনার নেটওয়ার্কের জন্য গুরুত্বপূর্ণ ক্যাটাগরিগুলোর সমস্যা লুকিয়ে রাখতে পারে।
- ভুলভাবে শ্রেণীবদ্ধ ডোমেনগুলোর জন্য একটি পর্যালোচনা পথ। সংশোধনের বিষয়টি কে পরিচালনা করেন এবং পর্যালোচনার জন্য কীভাবে একটি সাইট জমা দেওয়া যেতে পারে তা জানুন।
- অ্যালাউলিস্ট গভর্নেন্স। কে ব্যতিক্রমগুলো যোগ করতে পারে, প্রতিটি পরিবর্তন কীভাবে রেকর্ড করা হয় এবং কখন তা পর্যালোচনা করা হয় তা স্পষ্ট করুন।
- ব্লক পেজ থেকে ফিডব্যাক। গেস্ট বা শিক্ষকদের কাছে উপলব্ধ হওয়া উচিত এমন একটি সাইটের রিপোর্ট করার একটি উপায় দিন।
- সাময়িক ব্যতিক্রমসমূহ। পলিসিতে স্থায়ী ফাঁক রাখার পরিবর্তে একটি নির্দিষ্ট প্রয়োজনে সময়-সীমাবদ্ধ অ্যাক্সেস ব্যবহার করুন।
- রিপোর্ট যা পলিসি ব্লকগুলোকে থ্রেট ব্লক থেকে আলাদা করে। ক্যাটাগরির সিদ্ধান্ত এবং নিরাপত্তা ইভেন্টগুলোর জন্য আলাদা প্রতিক্রিয়ার প্রয়োজন হয়।
একটি দীর্ঘ ক্যাটাগরি তালিকা ভালো সিদ্ধান্তের গ্যারান্টি দেয় না। প্রতিটি ক্যাটাগরি হলো দরকারী কিছু ব্লক করা বা ক্ষতিকারক কিছু মিস করার আরেকটি সুযোগ, তাই তালিকার দৈর্ঘ্যের চেয়ে শ্রেণিবিভাগের গুণমান এবং ভুল সংশোধন করার প্রক্রিয়া বেশি গুরুত্বপূর্ণ।
URL filtering আপনার নেটওয়ার্কের জন্য উপযুক্ত কিনা তা পরীক্ষা করুন
চারটি প্রশ্ন এটি নির্ধারণ করে, এবং এগুলির জন্য একজন ভেন্ডরের ডেমোর চেয়েও কম সময় লাগে।
- ডিভাইসগুলোর তালিকা তৈরি করুন। পরিচালিত, অপরিমার্জিত এবং গেস্ট। এর সংমিশ্রণটি আপনাকে বলে যে আপনি শেষপ্রান্তে ইনস্টল করা কিছুর ওপর নির্ভর করতে পারেন কিনা।
- কী ব্লক করতে হবে তা নির্ধারণ করুন। কেবল থ্রেট, কেবল ক্ষতিকারক ক্যাটাগরি, নাকি উভয়ই। উত্তরটি আপনার রিপোর্টিং প্রয়োজনীয়তা নির্ধারণ করে।
- ডিভাইসগুলো সমাধানকারী পরিবর্তন করতে পারে কিনা তা পরীক্ষা করুন। যদি তারা পারে, তবে গেটওয়ে একটি অনুমোদিত পথ জোরদার করতে পারে কিনা তা জিজ্ঞাসা করুন, কারণ এনক্রিপ্ট করা DNS একটি এনফোর্স না করা সমাধানকারীর চারপাশে রুট করে।
- নির্ভুলতার প্রমাণের জন্য জিজ্ঞাসা করুন। ক্যাটাগরি-স্তরের প্রিসিশন এবং রিকল, ভুলভাবে শ্রেণীবদ্ধ সাইটের পর্যালোচনা পথ এবং কীভাবে অ্যালাউলিস্ট পরিচালিত হয়। যে সরবরাহকারী পর্যালোচনা প্রক্রিয়াটি বর্ণনা করতে পারেন না তিনি একটি তালিকা বিক্রি করছেন, ফিল্টার নয়।
এই চেকলিস্টটির জন্যই Purple Shield তৈরি করা হয়েছে: একটি DNS স্তর যা বিষয়বস্তু ফিল্টার করে, হুমকি আটকায় এবং প্রতিটি নেটওয়ার্কের প্রতিটি ডিভাইসে বিজ্ঞাপন সরিয়ে দেয়, যার মধ্যে প্রতি SSID, VLAN এবং ভেন্যু অনুযায়ী একটি পলিসি বা নীতি এবং কী ব্লক করা হয়েছিল এবং কখন হয়েছিল তার জন্য একটি ড্যাশবোর্ড রয়েছে। এর ফিল্টারিং ফ্রেন্ডলি WiFi মানদণ্ড এবং ইন্টারনেট ওয়াচ ফাউন্ডেশন মান মেনে চলে।
একটি একক টেস্ট নেটওয়ার্কে এক সপ্তাহের পাইলট প্রজেক্ট দিয়ে শুরু করুন। পলিসি প্রয়োগ করুন, আপনি যা ব্লক করতে চান এমন একটি ডোমেন লোড করুন এবং নোটিশ পেজটি দেখা যাচ্ছে কিনা তা নিশ্চিত করুন, তারপর প্রথম সপ্তাহের লগগুলি পর্যালোচনা করুন। আপনি যা খুঁজছেন তা হলো পলিসি ব্লক, থ্রেট ব্লক এবং ফলস পজিটিভের মধ্যে পার্থক্য, কারণ এই পার্থক্যই আপনাকে বলে দেবে যে পলিসিটি প্রতিটি সাইটে পৌঁছানোর আগে সেটিতে কোনো পরিবর্তনের প্রয়োজন আছে কিনা।
Purple Shield আপনার ভেন্যু, অতিথি এবং পাবলিক WiFi নেটওয়ার্কের ওপর একটি সুরক্ষা সংক্রান্ত DNS লেয়ার তৈরি করে, যা লুকআপের সময় ক্ষতিকারক ক্যাটাগরি, ফিিশিং এবং ম্যালওয়্যার ডোমেন ব্লক করে এবং সংযোগ শুরু হওয়ার আগেই বিজ্ঞাপন ও ট্র্যাকার সরিয়ে দেয়। আপনি প্রতিটি SSID, VLAN এবং ভেন্যুর জন্য একটি পৃথক পলিসি সেট করতে পারেন, তারপর একটি একক ড্যাশবোর্ডেই দেখতে পারেন কী ব্লক করা হয়েছে, কোথায় এবং কখন হয়েছে। এটি কীভাবে আপনার নেটওয়ার্কের সাথে মানানসই হয় তা দেখতে Purple Shield ভিজিট করুন।