
Online-Sicherheit für Schulen: Eine Schritt-für-Schritt-Anleitung
Erfahren Sie, wie Sie die Online-Sicherheit für Schulen einrichten: Richtlinien, Webfilterung, Geräteverwaltung und Vorfallsmeldung - inklusive einer Checkliste, die Sie noch diese Woche umsetzen können.
Published 5. November 2026
Schulen verzeichnen durchschnittlich fünf Cyber-Vorfälle pro Woche. Die Richtlinie des US-Bildungsministeriums zur K-12-Cybersicherheit belegt eindeutig, dass Phishing und veraltete Software weiterhin die Hauptangriffsvektoren sind. Aufgrund dieses hohen Aufkommens darf Online-Sicherheit an Schulen nicht als ein Dokument behandelt werden, das man nur vor einer Inspektion aktualisiert.
Ich beurteile ein Setup danach, was Schüler tun und wie schnell ein Bedenken eine benannte erwachsene Person erreicht. Ein vorhandener Filter oder eine von den Mitarbeitenden unterzeichnete Richtlinie besteht diesen Test allein noch nicht.
Inhaltsverzeichnis
- Die fünf Ebenen, die jede Schule benötigt
- Erstellung einer Online-Sicherheitsrichtlinie, die das Personal auch einhält
- Filterung jedes Netzwerks, das Schüler erreichen können
- Verwaltung von schulischen und privaten Geräten
- Vermittlung der Risiken, denen Schüler tatsächlich begegnen
- Meldung von Vorfällen und Messung von Veränderungen
- Starten Sie in diesem Schulhalbjahr ein 30-tägiges Online-Sicherheits-Audit
Die fünf Ebenen, die jede Schule benötigt
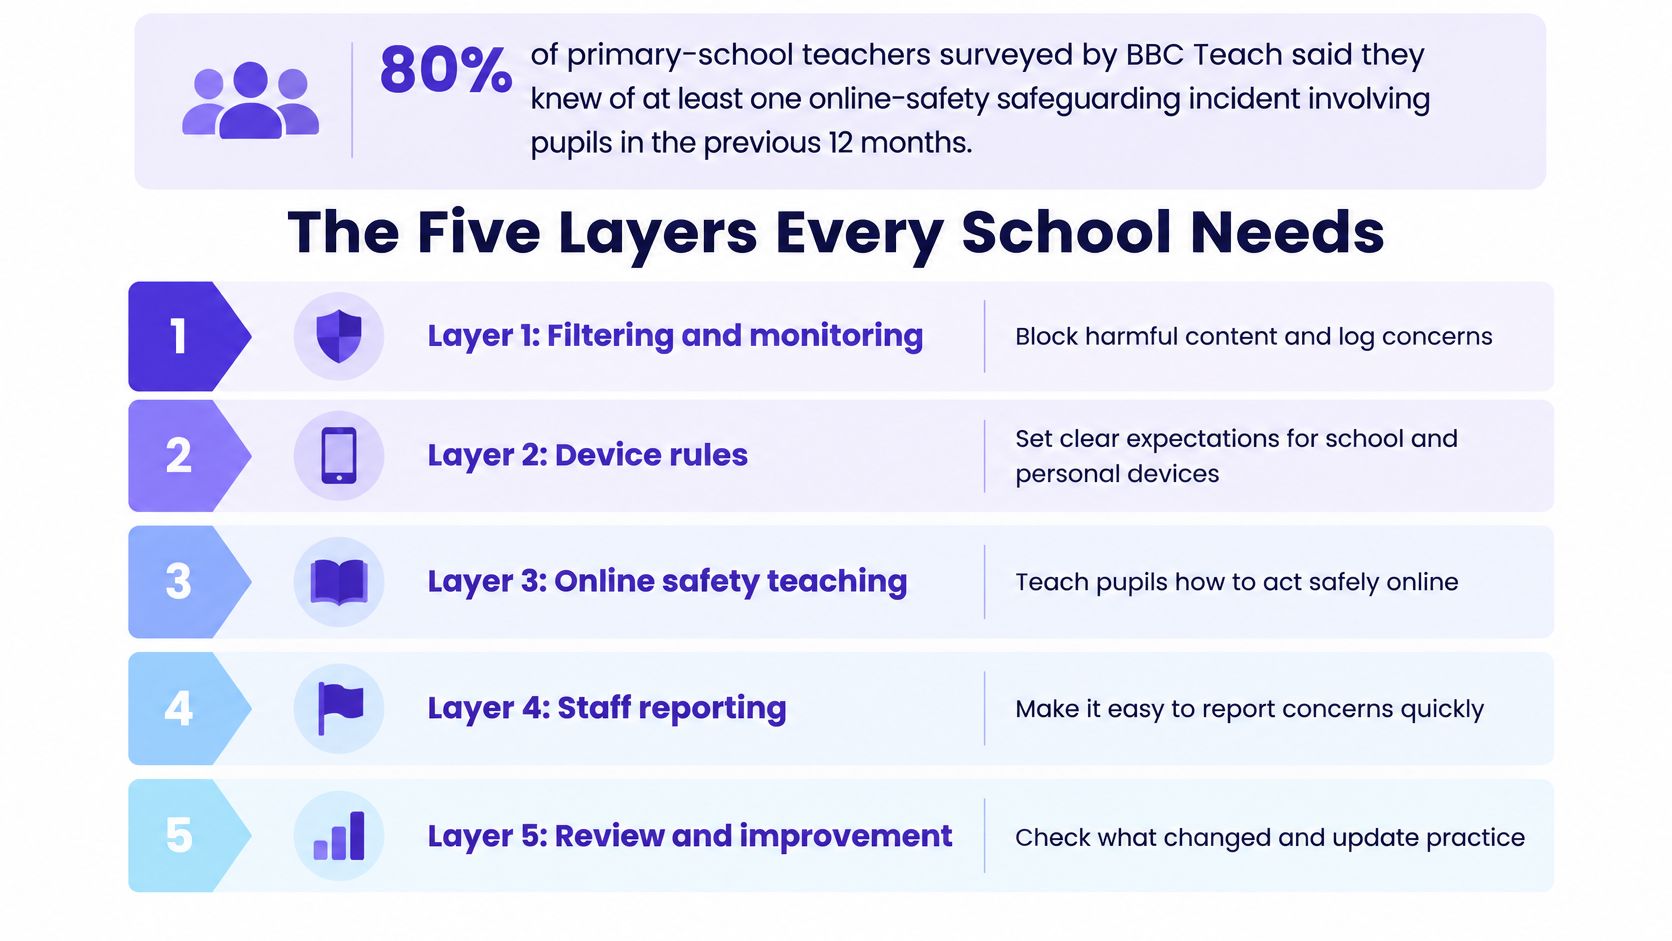
Im Jahr 2025 gaben 80 % der von BBC Teach befragten Grundschullehrkräfte an, dass ihnen in den vorangegangenen 12 Monaten mindestens ein Vorfall im Bereich des Kinder- und Jugendschutzes mit Online-Bezug bekannt geworden sei, an dem Schüler beteiligt waren. Die Arbeit liegt bereits auf dem Tisch.
Fünf Ebenen müssen in derselben Woche funktionieren: Richtlinie, Web-Filtering, Geräteverwaltung, Meldewesen und Unterricht. Wenn eine davon nur auf dem Papier existiert, weisen die anderen eine Lücke auf.
| Ebene | Was abgedeckt wird | Typischer Verantwortlicher | So überprüfen Sie es |
|---|---|---|---|
| Richtlinie | Zulässige Nutzung, Rollen, Meldungen und Sanktionen | Schulleitung und Jugendschutzbeauftragter | Mitarbeiter können den Verantwortlichen und den Meldeweg in einem Satz nennen |
| Web-Filterung | Kategoriensperren, SafeSearch, Positiv- und Negativlisten pro Netzwerk | IT-Leitung zusammen mit dem Jugendschutzbeauftragten | Testen Sie jedes Quartal eine Umgehung und ein Falsch-Positiv-Ergebnis |
| Geräteverwaltung | Registrierung, App-Regeln, Updates und Sicherheit von Administrator-Konten | IT-Leitung oder Managed Service Provider | Überprüfen Sie jedes Quartal die Registrierung und die Admin-MFA |
| Meldewesen | Meldewege, Beweissicherung und Rückmeldung an die meldende Person | Jugendschutzbeauftragter | Messen Sie die Zeit für eine Testmeldung vom Schüler bis zum benannten Erwachsenen |
| Unterricht | Lektionen zu Risiken, Meldewegen und Datenschutz, die in allen Jahrgangsstufen wiederholt werden | Lehrplanverantwortliche und Klassenlehrer | Befragen Sie Schüler, ob sie einen Meldeweg nennen können |
Wo die Ebenen versagen
Nehmen wir an, ein Schüler sendet um 21:00 Uhr eine böswillige Nachricht in einem Gruppenchat. Der Unterricht hätte ihm vermitteln müssen, was aufzubewahren ist. Das Meldewesen hätte die erwachsene Person benennen müssen, die die Meldung vor dem Morgen erhält. Das Filtering hat den Chat nie gesehen. Versäumnisse entstehen zwischen den Zuständigkeiten, nicht innerhalb eines einzelnen PDF-Dokuments.
Dasselbe Muster zeigt sich im regulären Unterricht. Ein Filter blockiert eine sichere Rechercheseite und die Lehrkraft kennt keine benannte Person, die dies vor Ende der Stunde korrigieren kann. Mitarbeiter, Schüler und Gäste nutzen ein gemeinsames, flaches Netzwerk, sodass ein Besucher-Laptop mehr sieht, als er sollte. Eine Netzwerksegmentierung hält diese Pfade getrennt - eine IT-Änderung aus Gründen des Kinder- und Jugendschutzes.
Ehrenamtliche, die eine Arbeitsgemeinschaft oder einen Ausflug leiten, müssen dieselbe Pflicht haben, Bedenken weiterzuleiten. Kalkulieren Sie die Kosten für die Überprüfung des Hintergrunds von ehrenamtlichen Schulinformatoren vor der ersten Schicht und nicht erst, nachdem etwas auf dem Flur gesagt wurde.
Praktische Regel: Wenn ein Schüler heute Abend Belästigung melden würde, welche Ebene würde zuerst versagen? Wenn Sie diese nicht innerhalb einer Minute benennen können, testen Sie diese Ebene noch diese Woche.
Ich würde mit dem Meldeweg beginnen. Ein schneller, namentlich benannter Erwachsener ist besser als eine perfekte Sperrliste.
So erstellen Sie eine Online-Sicherheitsrichtlinie, die vom Personal befolgt wird
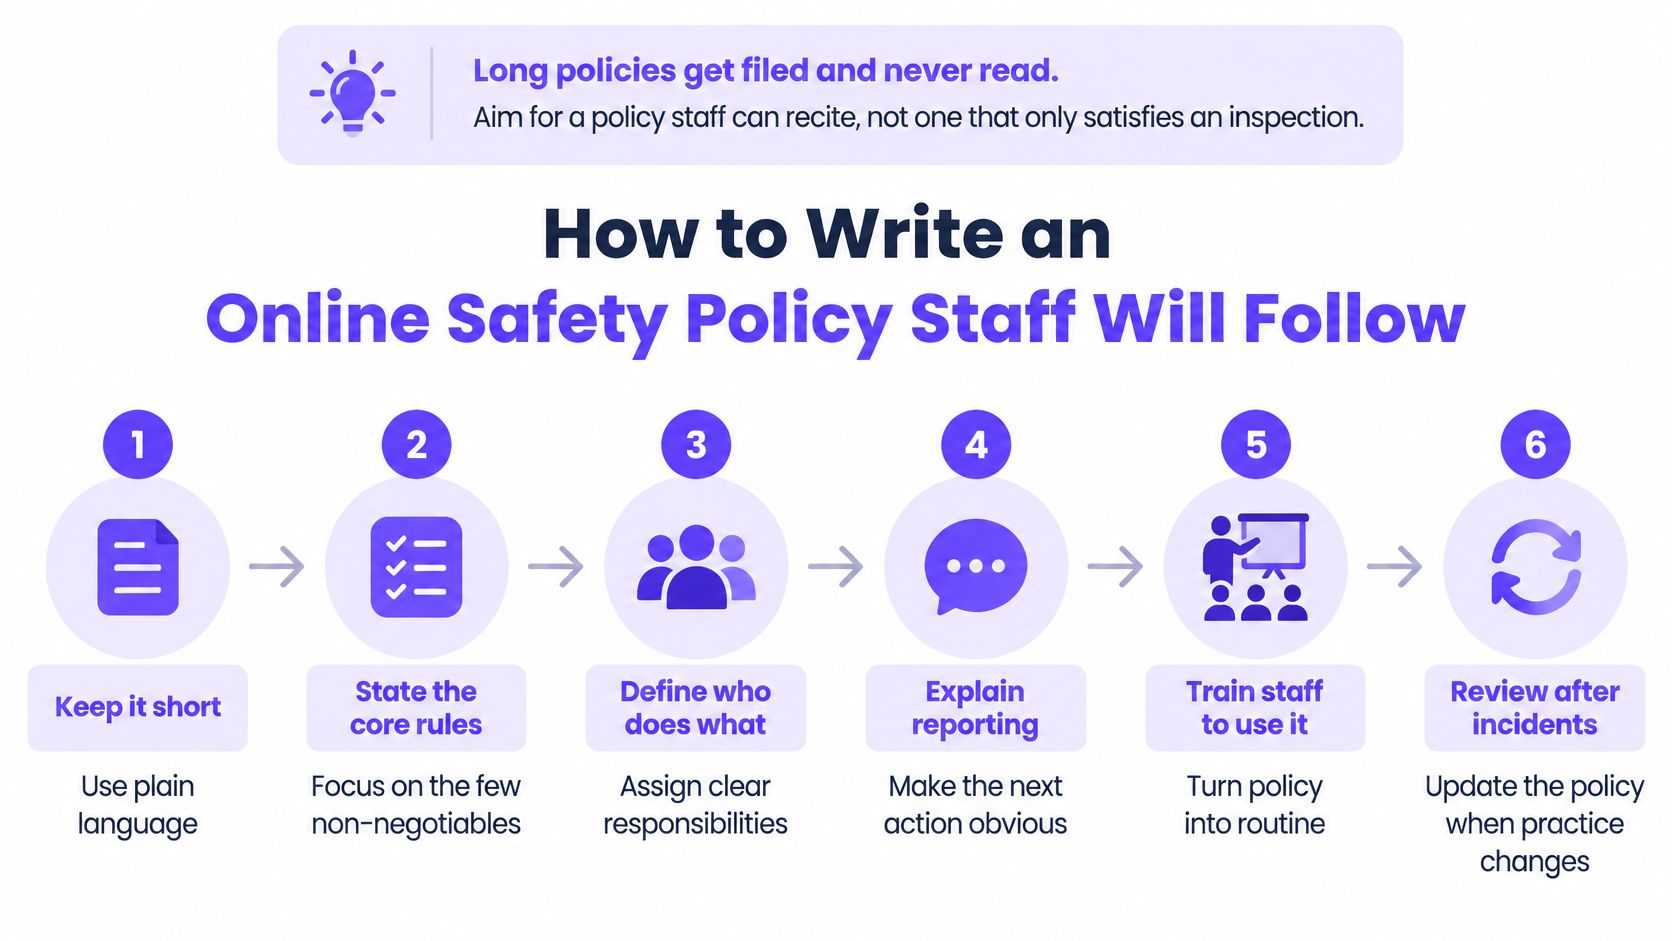
Lange Richtlinien werden abgelegt und nie gelesen. Streben Sie Formulierungen an, die eine Lehrkraft zwischen zwei Unterrichtsstunden aufsagen kann, und kein Dokument, das nur in einem Ordner Vollständigkeit vortäuscht.
Die Vereinten Nationen berichten, dass mehr als ein Drittel der Jugendlichen in 30 Ländern Erfahrungen mit Cybermobbing gemacht hat und jeder fünfte betroffene Jugendliche deswegen die Schule geschwänzt hat. Belästigung gehört in die Richtlinie, da sie sich direkt auf die Anwesenheit und das Wohlbefinden auswirkt - auch in den sozialen Medien und bei Nachrichten außerhalb der Schulzeiten. Die UNESCO begeht den Internationalen Tag gegen Gewalt und Mobbing an Schulen, einschließlich Cybermobbing, am ersten Donnerstag im November. Dies ist ein sinnvoller Überprüfungstermin und mehr als nur eine reine Plakataktion.
Sechs Schritte, die das Personal aufsagen kann
- Prüfen Sie die Realfälle des letzten Jahres. Rufen Sie Vorfälle ab, filtern Sie Warnmeldungen und Beschwerden. Die Richtlinie muss Antworten auf bereits Geschehenes liefern, andernfalls wird das Personal sie als bloße Theorie betrachten.
- Legen Sie fest, wer abgedeckt ist. Schüler, Personal, Aufsichtsgremien, Ehrenamtliche und Besucher. Wenn eine Person einen Schüler online sehen kann, benötigt sie eine entsprechende Bestimmung.
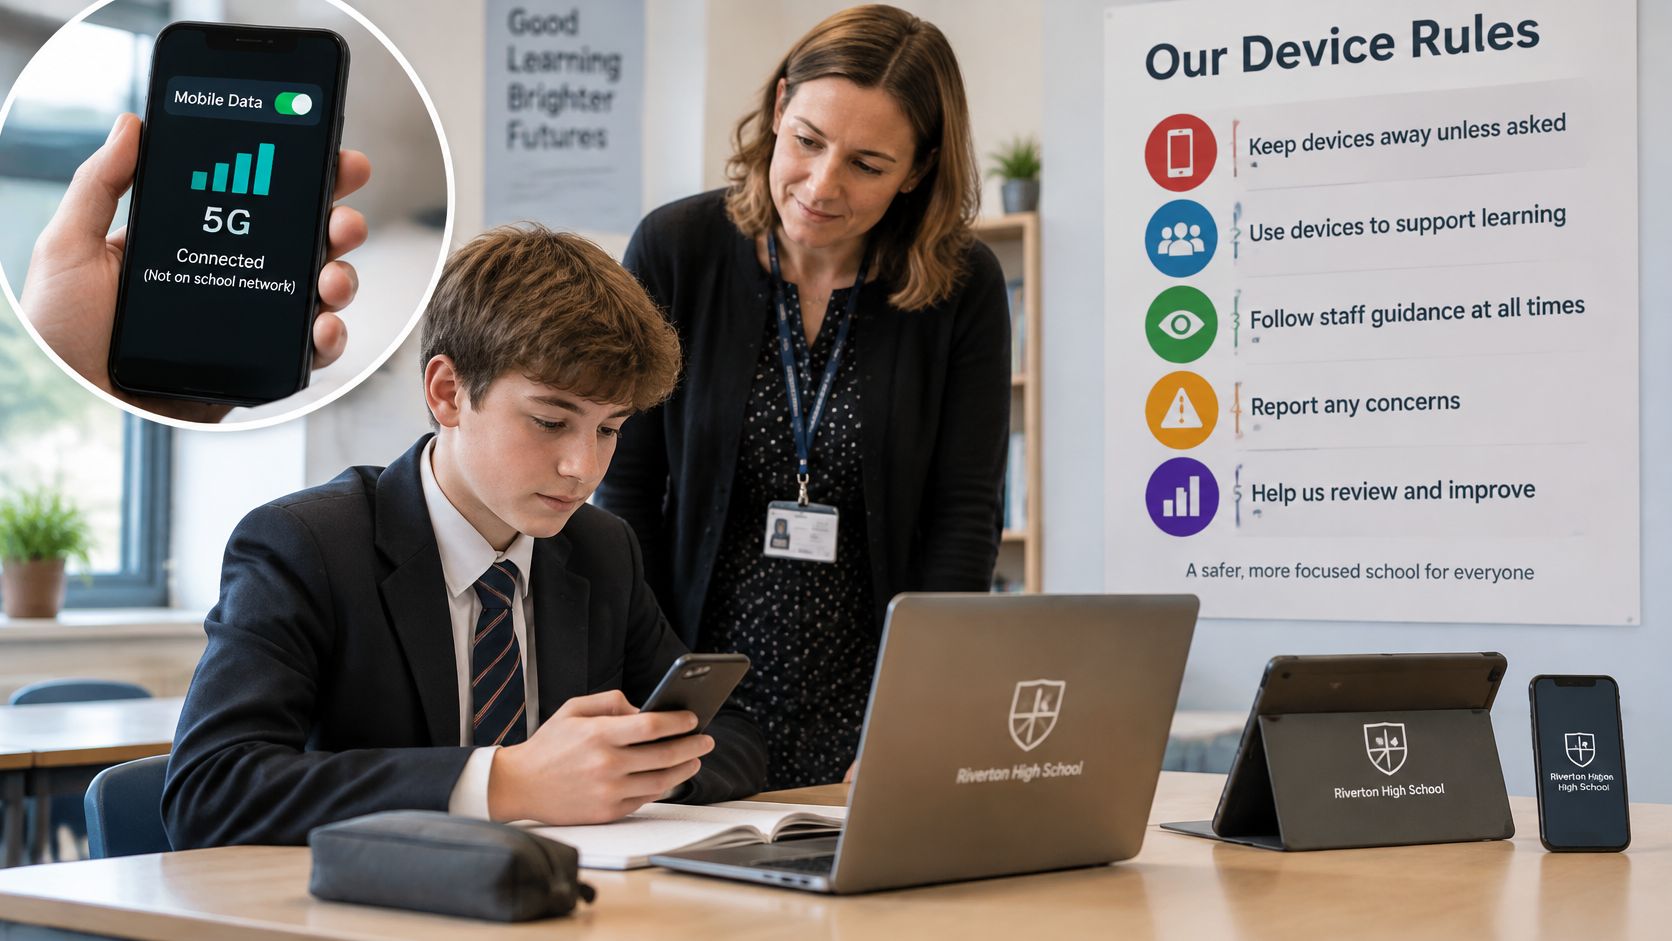
- Definieren Sie die zulässige Nutzung für schulische und private Geräte. Schließen Sie Mobiltelefone mit mobilen Daten ein. Der Schulfilter erfasst diesen Datenverkehr nicht, daher muss die Regel für die Person gelten und nicht nur für das Netzwerk.
- Benennen Sie den Meldeweg. Eine Person für den Jugendschutz, ein benannter Stellvertreter, ein anonymes Formular und eine in Stunden angegebene Reaktionszeit. "Einem Mitarbeiter Bescheid geben" ist kein Meldeweg.
- Verknüpfen Sie Schutz- und Verhaltensmaßnahmen. Legen Sie Sanktionen für Belästigung und das Teilen schädlicher Inhalte fest. Sichern Sie Screenshots und Zeitstempel, bevor jemand ein Konto zurücksetzt, und behandeln Sie dieses Material mit der gleichen Sorgfalt wie jede andere Schülerakte. Der verantwortungsvolle Umgang mit Schülerdaten ist Teil des Weges, keine Nebensache für die Verwaltung.
- Vereinbaren Sie ein Überprüfungsdatum und die Freigabe durch das Aufsichtsgremium. Vermerken Sie beides auf der Titelseite. Eine Richtlinie ohne Zuständigkeit veraltet stillschweigend.
Nehmen wir an, ein Fall bezüglich eines Gruppenchats an einer weiterführenden Schule gerät zwei Tage lang ins Stocken, weil niemand für den Empfang von Meldungen benannt wurde. Eine vertrauliche Eskalation, die Sicherung von Beweisen vor jeder Passwortänderung und dieselben Erwartungen auf dem Campus WiFi, auf von der Schule verwalteten Geräten und auf anderen zum Lernen genutzten Netzwerken hätten den Fall noch am selben Abend vorangebracht.
Schließen Sie mit einer einseitigen Zusammenfassung für das Personal ab. Der Test ist eindeutig.
Jede erwachsene Person kann die zuständige Leitung und den Meldeweg in einem Satz nennen. Wenn sie das nicht kann, ist die Richtlinie noch nicht im Einsatz.
Filterung aller Netzwerke, die für Schüler zugänglich sind
Filtering greift in dem Moment, in dem ein Gerät eine Domain aufruft. Es steuert nur den Datenverkehr, der über das von ihm geschützte Netzwerk läuft. Eine einzige Einstellung für den gesamten Standort führt dazu, dass die Anforderungen von Schülern, Personal und Gästen verschwimmen.
Eine praktikable Richtlinie umfasst Kategoriesperren für Inhalte für Erwachsene, Glücksspiel und Gewalt, die Durchsetzung von Safe Search auf Google, Bing und YouTube, Freigabe- und Sperrlisten im Verantwortungsbereich einer namentlich genannten Person sowie zeitbasierte Regeln für Bereiche, in denen Schülerinnen und Schüler abends oder am Wochenende wohnen.
| Netzwerk | Typische Richtlinie | Hauptlücke | Überprüfung |
|---|---|---|---|
| Schüler WiFi | Kategoriesperren für Inhalte für Erwachsene, Glücksspiel und Gewalt; SafeSearch aktiviert | Schüler nutzen VPNs oder Apps, die den DNS-Filter umgehen | Wöchentlich ein bekanntes VPN und eine verschlüsselte App testen |
| Personalnetzwerk | Lockerere Kategorien mit protokollierten Admin-Außerkraftsetzungen | Außerkraftsetzungen werden ohne Überprüfung angewendet | Monatliche Überprüfung des Protokolls für Außerkraftsetzungen |
| Gäste und Besucher WiFi | Strengste familiengerechte Richtlinie, kein Zugriff auf Personalsysteme | Unbekannte Geräte in einem gemeinsam genutzten Netzwerk | Getrenntes VLAN bestätigen und prüfen, ob Sperrseiten angezeigt werden |
| Eigene Geräte mit mobilen Daten | Außerhalb der Schulfilterung | Kein DNS-Filter greift | Wird durch Geräterichtlinien und Unterricht abgedeckt, nicht durch den Filter |
| Internat oder Wohnheim WiFi | Zeitbasierte Regeln für Abende und Wochenenden | Regeln werden einmal eingerichtet und nie wieder überprüft | Zeitbasierte Regeln in jedem Semesterschritt überprüfen und Änderungen protokollieren |
Was ein Fehlalarm kostet
Nehmen wir an, eine Biologie-Website für die Oberstufe wird als Inhalt für Erwachsene eingestuft. Die Korrektur dauert drei Tage. Die Unterrichtsstunde ist bereits vorbei und die Lehrkraft verliert das Vertrauen in die Sperrliste. Die Geschwindigkeit der Korrektur ist Teil der Kontrolle und kein Entgegenkommen der IT.
Drei Prüfungen in diesem Schulhalbjahr
- Testen Sie eine Umgehung auf einem Schülergerät WiFi. Öffnen Sie ein bekanntes VPN und eine verschlüsselte Messaging-App. Protokollieren Sie, ob der Aufruf blockiert, nur protokolliert oder gar nicht erkannt wurde. Führen Sie dies auf einem Schülergerät durch, nicht auf einem Laptop des Personals.
- Lösen Sie ein bewusstes False Positive aus. Stoppen Sie die Zeit für die Korrektur - von der Anfrage der Lehrkraft bis zum erneuten Laden der Seite. Wenn dieses Intervall länger als eine Unterrichtsstunde dauert, benennen Sie eine Stellvertretung, die noch am selben Tag handeln kann.
- Betrachten Sie die Sperrseite aus der Perspektive der Schüler. Sie sollte enthalten, was blockiert wurde und an wen man sich wenden kann. Eine leere Fehlermeldung verleitet dazu, den Filter zu umgehen.
Web-Filtering für Schulen ist die Konfiguration, die ich einer neuen IT-Leitung für Kategorien, SafeSearch und getrennte Netzwerke an die Hand geben würde. Ein einwandfreier Sperrbericht beweist jedoch noch nicht, dass die Schüler sicher sind. Alles, was den Resolver nie erreicht, muss von Menschen erfasst werden, nicht von einem Dashboard.
Verwaltung von schulischen und privaten Geräten
Das Smartphone eines Schülers im mobilen Datennetz fordert niemals eine Berechtigung beim DNS-Resolver der Schule an. Hier greifen nur Geräterichtlinien und Aufklärungsarbeit. Diese Aufgabe kann nicht von Filtern verlangt werden.
Im Jahr 2024 gaben laut dem Cyber Security Breaches Survey der britischen Regierung 52 % der Grundschulen und 71 % der weiterführenden Schulen in Großbritannien an, in den vorangegangenen 12 Monaten eine Sicherheitsverletzung oder einen Cyberangriff festgestellt zu haben. Betrachten Sie die Account- und Gerätehygiene als Routineaufgabe und nicht als Projekt für die Zeit nach einem Vorfall.
Die Reihenfolge, die Schäden minimiert
- Schuleigene Geräte registrieren. Das Mobile Device Management sollte Apps, Einstellungen und Updates steuern. Ein Laptop, der sich nie anmeldet, ist ein privates Gerät mit einem Schulaufkleber.
- Multi-Faktor-Authentifizierung für Administrator- und Personalkonten vorschreiben. Bevorzugen Sie eine Phishing-resistente Methode, wie einen Hardware-Schlüssel oder eine App-Aufforderung, die den Website-Namen anzeigt, gegenüber einem Code, der von einer gefälschten Anmeldeseite abgefangen werden kann.
- Bekannte, ausgenutzte Schwachstellen innerhalb von Tagen patchen. Wartungsfenster am Ende des Schulhalbjahres sind zu langsam, sobald eine Lücke aktiv ausgenutzt wird.
- Ein Backup pro Schulhalbjahr wiederherstellen. Dokumentieren Sie, wie lange es gedauert hat und ob die Dateien nutzbar waren. Ein ungetestetes Backup ist nur eine Hoffnung.
Nehmen wir an, ein Lehrerkonto ohne Multi-Faktor-Authentifizierung wird verwendet, um Phishing-Links per E-Mail an die Familien von Schülerinnen und Schülern zu senden. Die Lektion lautet nicht „Kaufen Sie mehr Tools“. Sie lautet, dass ein berechtigter Login ohne zweiten Faktor eine offene Tür für Personen ist, die der Schuladresse vertrauen.
Zwei Optionen für private Geräte
Eine BYOD-Richtlinie funktioniert nur, wenn Sie eine Regel festlegen und diese konsequent durchsetzen.
- Zuerst registrieren, dann zulassen. Private Smartphones und Laptops werden in die Geräteverwaltung eingebunden - mit App-Limits und einer Löschfunktion für verlorene Geräte, der die Familien schriftlich zugestimmt haben.
- Nur Gästenetzwerk. Private Geräte bleiben von Mitarbeitersystemen und gemeinsamen Laufwerken getrennt. Sie erhalten die strengste familienfreundliche Richtlinie und keinen Zugriff auf den Admin-VLAN.
Ich würde diesen Monat eine Regel durchsetzen. Kein privates Gerät im Personalnetzwerk. Alles Andere kann folgen, sobald diese Grenze steht.
Vermittlung der Risiken, mit denen Schüler tatsächlich konfrontiert sind
Ofcom berichtete, dass sich 93 % der 8- bis 17-jährigen Kinder in Großbritannien, die online gehen, an mindestens eine Unterrichtsstunde zum Thema Online-Sicherheit erinnern konnten, und 76 % dieser Kinder hielten den Unterricht für nützlich. Dennoch berichtete dieselbe Altersgruppe von Beeinträchtigungen. 32 % der 8- bis 17-Jährigen gaben an, in den letzten 12 Monaten online etwas Beunruhigendes oder Unangenehmes gesehen zu haben. Unter den 30 %, die regelmäßig Unterricht zur Online-Sicherheit erhielten, stieg die Erinnerungsrate auf 97 %. Regelmäßige Wiederholung schlägt eine einmalige Versammlung.
Fünf kurze Lektionen, danach ein Praxistest
- Phishing. Verwenden Sie eine gefälschte Nachricht, die wie ein Schreiben des Schulbüros oder einer Bank aussieht. Schüler sollten mit dem Mauszeiger darüberfahren, den Absender prüfen und die E-Mail weiterleiten, anstatt darauf zu tippen.
- Übermäßige Preisgabe von Daten. Spielen Sie das Szenario eines Schülers der 6. Klasse durch, der seine Wohnadresse in einen Spiele-Chat eingibt, weil ein Teamkollege danach gefragt hat. Die Lektion besteht darin, was niemals das Haus verlässt - nicht in einer Liste "schlechter Websites".
- Cyberbullying. Zeigen Sie auf, wie mit Screenshots umzugehen ist. Speichern Sie diese, antworten Sie nicht im Chat und leiten Sie sie an die benannte Aufsichtsperson weiter, bevor jemand den Verlauf löscht.
- Unsicherer Kontakt. Wenn ein Erwachsener oder Fremder ein Kind aus dem Spiel in eine private App verlagert, ist das der Moment zum Innehalten und Bescheidgeben. Üben Sie den Satz, den die Schüler in diesem Fall verwenden würden.
- KI-Tools. Eine Umfrage aus dem Jahr 2025 in Taiwan ergab, dass 63 % der befragten Jugendlichen KI für Schularbeiten nutzten, aber nur 31,5 % mit den Eltern und 52 % mit Lehrkräften über KI-Sicherheit gesprochen hatten. Eine US-Umfrage aus dem Jahr 2025 ergab, dass die meisten Eltern und etwa die Hälfte der Schüler weiterhin besorgt über den Datenschutz und die Sicherheit von Schülerdaten blieben, als Schulen KI einführten. Unterrichten Sie darüber, was niemals in ein öffentliches Tool eingegeben werden darf - einschließlich Namen, Adressen und Fotos - und wohin dieser Text gelangen kann.
Junge Menschen fordern klarere Melde-Tools und einfachere Erklärungen zum Datenschutz. Verwenden Sie deren Formulierungen auf dem Poster und lassen Sie es von einer Schülergruppe gestalten. Eine Schulung zur Smartphone-Sicherheit für Kinder gibt Klassenlehrkräften ein konkretes Beispiel an die Hand, das besser ankommt als eine weitere Folie mit Regeln.
Beenden Sie jede Sitzung mit einer Meldesimulation. Der Schüler muss die Nachricht an einen namentlich genannten Erwachsenen weitergeben, bevor die Lektion als abgeschlossen gilt.
Melden von Vorfällen und Messen von Veränderungen
Eine systematische Überprüfung ergab, dass Maßnahmen zur Online-Sicherheit im Allgemeinen das behaltene Wissen über Online-Sicherheit verbesserten, jedoch keine eine signifikante Änderung des risikoreichen Online-Verhaltens bewirkte. Mehrere Programme wurden hinsichtlich des Wissens als einigermaßen effektiv und hinsichtlich des Verhaltens als unwirksam eingestuft. Anwesenheit, Testergebnisse und eine unterzeichnete Richtlinie zeigen lediglich, dass eine Schulung stattgefunden hat.
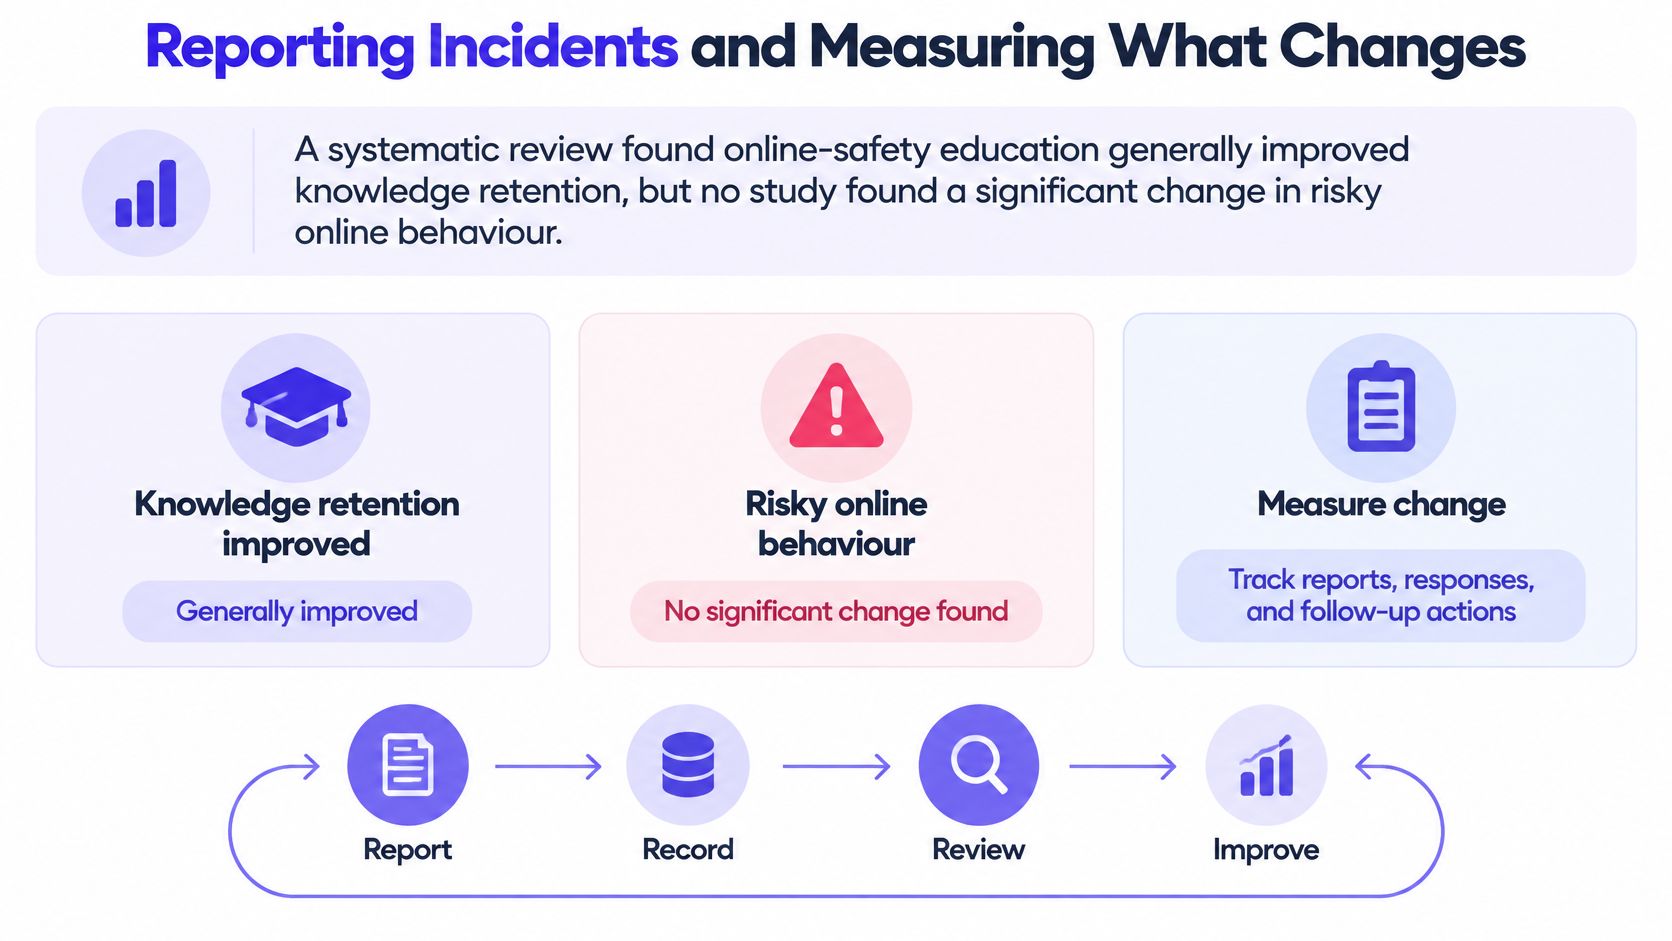
Legen Sie eine Ausgangsbasis mit anonymen Schüler- und Mitarbeiter-Szenarien sowie dem bereits vorhandenen Vorfallprotokoll fest. Beurteilen Sie die gleichen Fragen in jedem Trimester neu. Diese fünf Maßnahmen ersetzen den Test.
| Metrik | Messmethode | Interpretation |
|---|---|---|
| Zeit bis zur Meldung | Stunden vom Vorfall bis zur Benachrichtigung einer namentlich genannten erwachsenen Person | Kürzere Zeiten bedeuten, dass Schüler dem Meldeweg vertrauen |
| Phishing-Melderate | Im Schulhalbjahr erfasste Verdachtsmeldungen zu Phishing, geteilt durch die Gesamtzahl von Schülern und Personal | Ein früher Anstieg kann auf ein verbessertes Meldeverhalten hindeuten, nicht auf mehr Angriffe |
| Wiederholungstäter-Quote | Schüler mit zwei oder mehr Vorfällen in einem Schulhalbjahr | Eine sinkende Quote deutet darauf hin, dass Maßnahmen greifen |
| Kinderschutz-Meldungen (Safeguarding) | Pro Schulhalbjahr erfasste Meldungen | Zusammen mit der Zeit bis zur Meldung betrachten; ein Anstieg kann auf eine bessere Erkennung hindeuten |
| Bekanntheit des Meldewegs | Anteil der Schüler, die in einer kurzen Umfrage einen Meldeweg nennen können | Geringe Bekanntheit bedeutet, dass die Inhalte nicht im Gedächtnis bleiben |
Führen Sie den Prozess praktisch durch, anstatt ihn nur zu beschreiben
- Stoppen Sie die Zeit, die ein Schüler benötigt, um eine verdächtige Nachricht an einen benannten Erwachsenen weiterzuleiten. Verwenden Sie einen fiktiven Text. Schreiben Sie jede Übergabe auf.
- Prüfen Sie die Nachweise. Screenshots und Zeitstempel sollten gespeichert werden, bevor ein Konto zurückgesetzt oder ein Gerät gelöscht wird.
- Bestätigen Sie das Feedback. Die meldende Person sollte innerhalb der in der Mitarbeiterübersicht angegebenen Antwortzeit eine Rückmeldung erhalten.
Nehmen wir an, die Zahl der Meldungen steigt nach einem Trimester mit kurzen Unterrichtseinheiten an. Das kann wie ein sich verschlimmerndes Problem aussehen, bis Sie bemerken, dass die Schüler begonnen haben, dem Prozess zu vertrauen. Betrachten Sie die Daten als Gesamtheit und nicht jede Zelle einzeln.
Steigende Meldezahlen bei kürzerer Zeit bis zur Berichterstattung sind meist eine gute Nachricht. Eine steigende Zahl von Wiederholungsfällen bei gleichbleibenden Meldungen bedeutet, dass Vorfälle nicht erfasst werden.
Technische Protokolle spielen neben diesen Zahlen weiterhin eine wichtige Rolle, insbesondere auf privaten Geräten und im Gäste-WiFiWiFi. Überprüfen Sie Fehlalarme, Umgehungsversuche und ob die Sperrseite nutzbar ist. Betrachten Sie das Protokoll nicht als Beweis dafür, dass sich das Verhalten geändert hat.
Starten Sie in diesem Schulhalbjahr ein 30-Tage-Audit zur Online-Sicherheit
Weisen Sie jeder Woche eine benannte verantwortliche Person zu, damit eine Prüfung nicht an einer einzelnen krank gemeldeten Person hängen bleibt. Führen Sie ein zentrales Protokoll. Die Ausgansbasis für das nächste Trimester sollte auf dieser Datei aufbauen und nicht auf Erinnerungen.
Woche 1, Schulleitung. Listen Sie die fünf Ebenen auf und markieren Sie jede als schriftlich fixiert, getestet oder unbekannt. Unbekannt ist ein ehrlicher Status. Stufen Sie ihn nicht höher ein, nur weil eine Richtlinie die Ebene erwähnt.
Woche 2, IT-Leitung zusammen mit der Jugendschutzleitung. Führen Sie die Filterprüfungen für Schüler und Gäste durch. Protokollieren Sie den VPN-Test, einen Fehlalarm und ob auf der Sperrseite ein Ansprechpartner genannt wird.
Woche 3, IT-Leitung oder der Managed Service Provider. Führen Sie vollständige Geräteprüfungen durch. Erfassen Sie Registrierungslücken, Multi-Faktor-Authentifizierung für Administratoren, Aktualisierungsdaten und eine Backup-Wiederherstellung samt der benötigten Zeit.
Woche 4, Jugendschutzleitung. Führen Sie die Meldeübung für einen fiktiven Vorfall durch. Stoppen Sie jeden Schritt zeitlich und senden Sie eine einseitige Zusammenfassung an das Kollegium, damit der Meldeweg bekannt ist.
Für Schulen, Campus-Einrichtungen und Wohnheime muss die Schutzfunktion (Safeguarding) pro Netzwerk und pro VLAN greifen. Nützliche Nachweise sind blockierte URLs, Bedrohungsanalysen und die Auslastung, die Sie über ein einziges Dashboard anpassen und direkt neben den genauen Zeitstempeln im Protokoll ablesen können.
Beheben Sie zuerst die Ebene mit den meisten Unbekannten. Eine Schule, die ihren Meldeweg noch nicht benennen kann, hat eine dringendere Lücke als eine mit einem schwächeren Filter. Ich würde keinen Monat damit verbringen, eine Kategorieliste zu verfeinern, während das Personal noch nicht sagen kann, wer Bedenken entgegennimmt.
Purple Shield ist protektives DNS und Inhaltsfilterung für Schulen, Campusbereiche und Unterkünfte WiFi, mit einer Schutzrichtlinie pro Netzwerk und pro VLAN, SafeSearch auf Google, Bing und YouTube sowie Berichten, die blockierte Inhalte anzeigen. Stellen Sie diese Nachweise neben das 30-Tage-Protokoll, um die Netzwerkebene und den menschlichen Meldeweg in derselben Woche zu überblicken. Besuchen Sie Purple Shield, um Richtlinien für die von Schülern genutzten Netzwerke festzulegen.